
Taille et Part du Marché de l'Orchestration des Politiques de Sécurité des Données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 0.92 Milliards de dollars |
| Taille du Marché (2031) | 2.63 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 23.38 % |
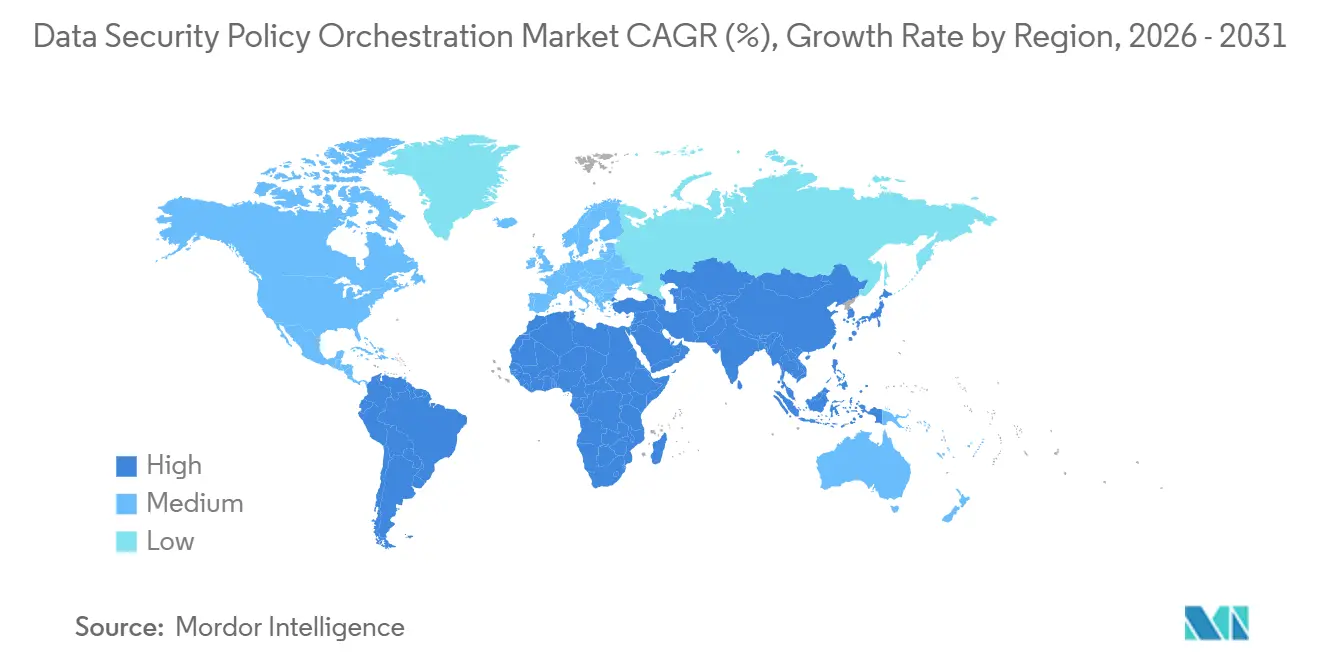
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
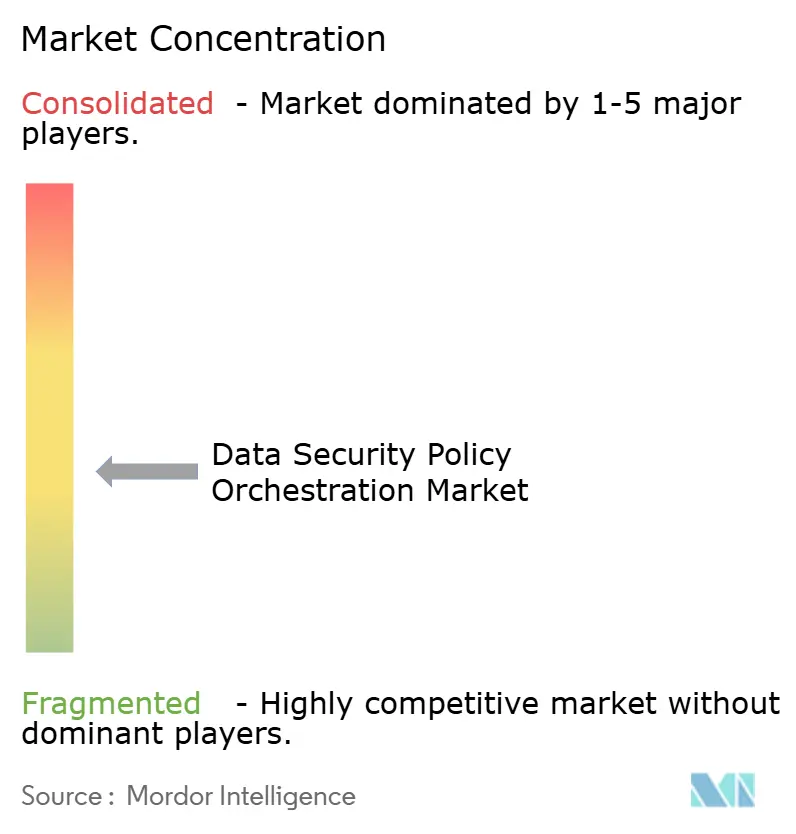
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de l'Orchestration des Politiques de Sécurité des Données par Mordor Intelligence
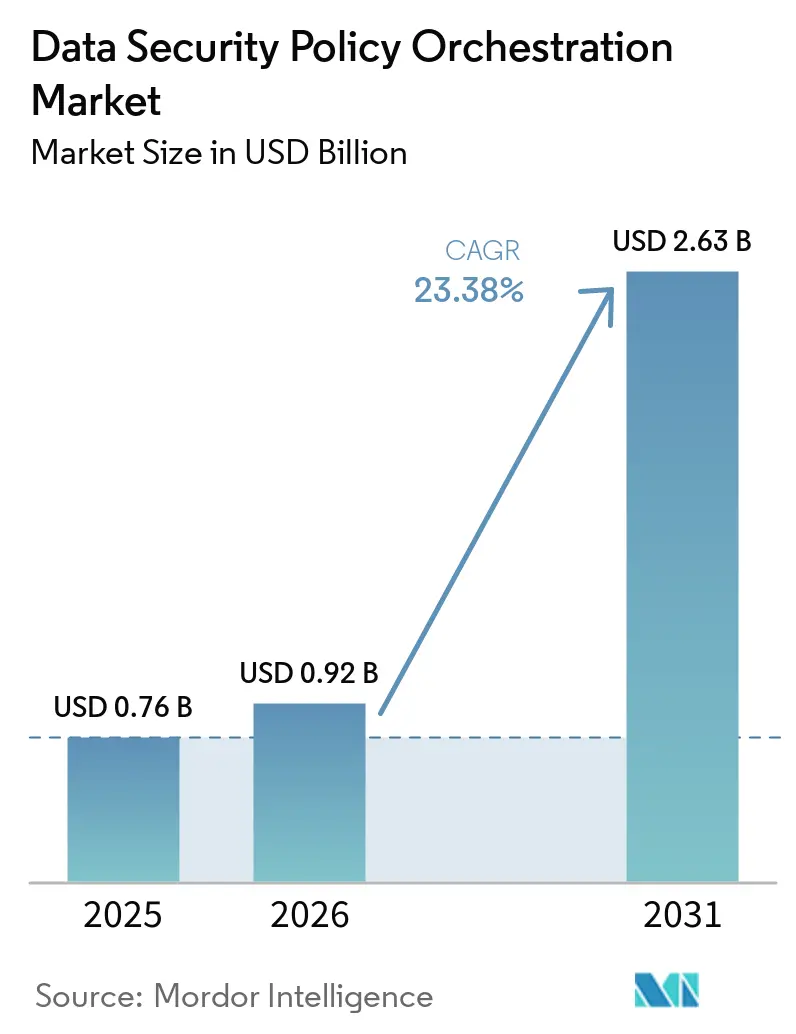
La taille du marché de l'orchestration des politiques de sécurité des données devrait s'étendre de 0,76 milliard USD en 2025 à 0,92 milliard USD en 2026, puis à 2,63 milliards USD d'ici 2031, enregistrant un CAGR de 23,38 % entre 2026 et 2031. Les données sensibles se déplacent à travers les services cloud, les infrastructures privées, les applications en mode logiciel-en-tant-que-service et les flux de travail d'intelligence artificielle, ce qui rend une vision actualisée de l'exposition des données plus importante. Les organisations font également face à des obligations qui se chevauchent en matière de confidentialité, de cyber-résilience, de gouvernance de l'intelligence artificielle et de documentation des incidents. Les violations multi-environnements ont coûté 5,05 millions USD par incident en 2025, ce qui a renforcé l'argumentaire financier en faveur de la découverte continue des données et de la validation des contrôles. Le marché de l'orchestration des politiques de sécurité des données évolue donc au-delà des vérifications périodiques de conformité vers une identification persistante des données sensibles, des chemins d'accès et des conditions de risque. Les fournisseurs élargissent leurs portefeuilles de produits par le développement de plateformes, les services partenaires et les acquisitions, tandis que les acheteurs accordent une plus grande valeur à la couverture des environnements cloud, SaaS, hybrides et hérités.
Points Clés du Rapport
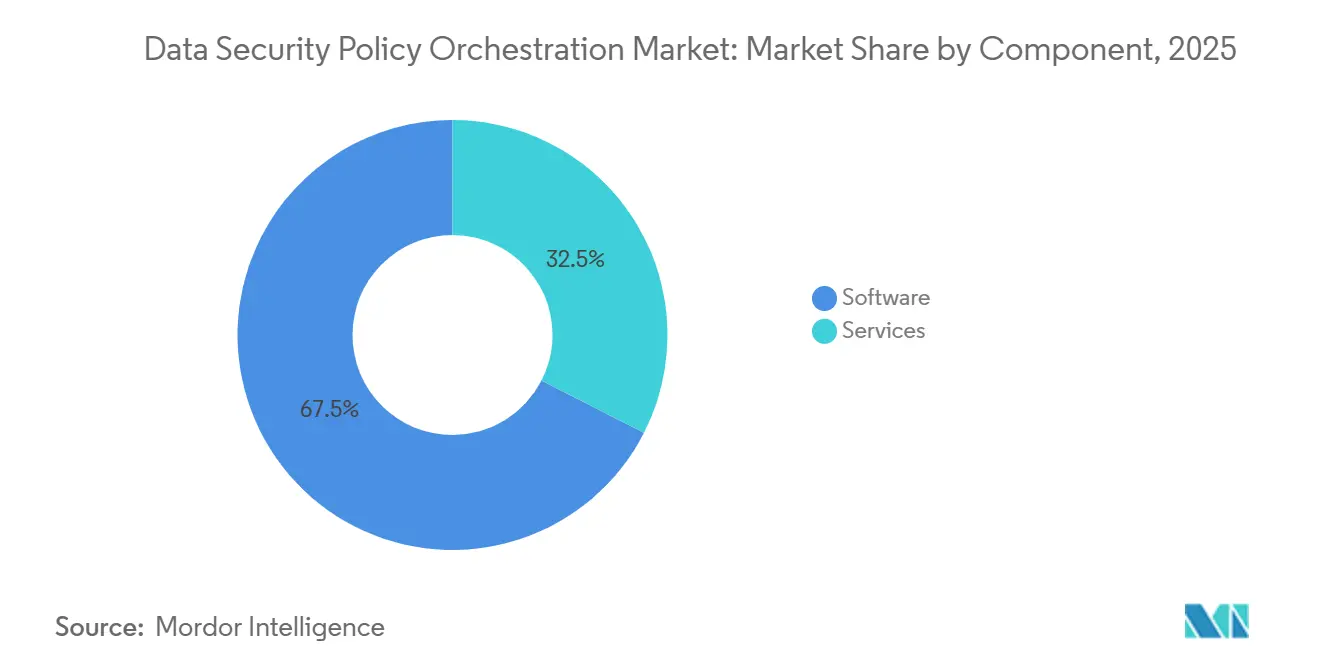
- Par composant, les logiciels représentaient 67,48 % des revenus du marché de l'orchestration des politiques de sécurité des données en 2025, tandis que les services devraient se développer à un CAGR de 27,39 % jusqu'en 2031.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 62,79 % des revenus en 2025 et devrait croître à un CAGR de 26,98 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 73,14 % de la part des revenus du marché de l'orchestration des politiques de sécurité des données en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 26,46 % jusqu'en 2031.
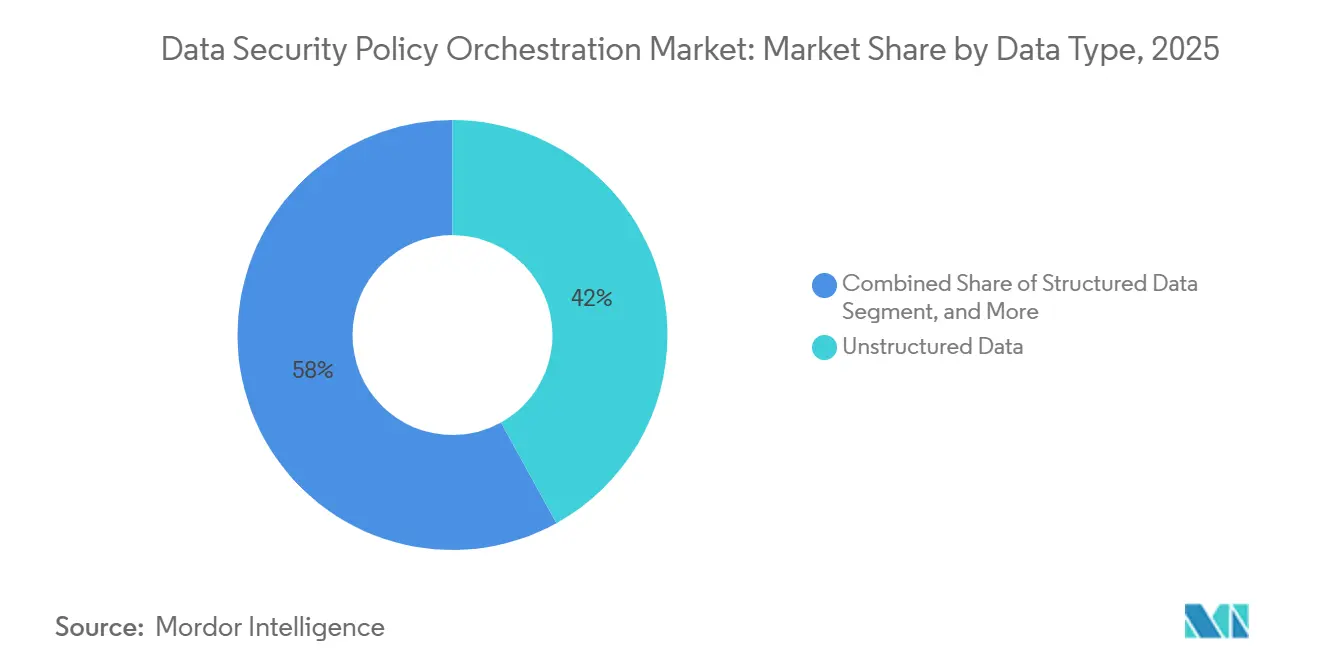
- Par type de données, les données non structurées représentaient 41,96 % des revenus en 2025, tandis que les données semi-structurées devraient croître à un CAGR de 27,41 % jusqu'en 2031.
- Par secteur vertical, le BFSI détenait 24,78 % de la part des revenus en 2025, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 28,32 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 38,29 % de la part des revenus du marché de l'orchestration des politiques de sécurité des données en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 28,66 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Perspectives du Marché Mondial de l'Orchestration des Politiques de Sécurité des Données
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Prolifération des Données Sensibles dans les Environnements Hybrides et Multicloud | +6.5% | Mondial, plus aigu en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences de Preuves de Conformité Continue | +5.2% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Accès de l'Intelligence Artificielle Générative et des Agents d'Intelligence Artificielle aux Données d'Entreprise | +4.8% | Mondial, avec un impact précoce en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Contrôles Zéro Confiance Centrés sur l'Identité et de Moindre Privilège | +3.1% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Politique en tant que Code pour les Pipelines de Données en Évolution | +2.2% | Asie-Pacifique et Amérique du Nord | Long terme (≥ 4 ans) |
| Lignage des Données en Temps Réel pour des Décisions Rapides sur les Risques | +1.8% | Mondial, avec une adoption précoce dans les centres de services financiers | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération Croissante des Données Sensibles dans les Environnements Hybrides et Multicloud
Les volumes de données d'entreprise augmentent plus vite que les équipes de sécurité ne peuvent les classer et les gouverner par des processus manuels. Les données créées par la formation à l'intelligence artificielle, la réplication de snapshots et les exportations SaaS peuvent rester en dehors des inventaires de stockage planifiés. Ces données fantômes peuvent créer des angles morts que les outils conventionnels de prévention des pertes de données peuvent ne pas identifier. L'exposition devient plus grave lorsque les copies sont distribuées entre les services cloud et les référentiels sur site. IBM a rapporté que les violations impliquant plusieurs environnements ont coûté 5,05 millions USD par incident en 2025, le coût le plus élevé parmi les environnements étudiés. Le marché de l'orchestration des politiques de sécurité des données bénéficie de la découverte automatisée et continue, qui offre un moyen pratique d'identifier les données dans ces environnements distribués.
Convergence Réglementaire et Exigences de Preuves de Conformité Continue
Les régulateurs exigent des preuves plus solides que les organisations peuvent identifier, gouverner et protéger les données importantes. Ces attentes évoluent au-delà des attestations périodiques vers des enregistrements pouvant démontrer une activité de contrôle continue. La Loi sur la Résilience Opérationnelle Numérique est devenue pleinement applicable le 17 janvier 2025, et elle exige des entités financières couvertes qu'elles gèrent les risques liés aux technologies de l'information et de la communication et documentent leurs dispositifs de résilience.[1] La Loi sur l'Intelligence Artificielle de l'UE introduit également des obligations pour les systèmes d'intelligence artificielle à haut risque, notamment des contrôles liés à la gouvernance des données et à la documentation technique. La découverte, la classification, le lignage et les enregistrements d'accès aux données peuvent soutenir les preuves requises par ces obligations. Le marché de l'orchestration des politiques de sécurité des données gagne du terrain auprès des programmes de conformité parce que ces fonctions nécessitent des enregistrements défendables plutôt que des résultats d'audit isolés.
Accès de l'Intelligence Artificielle Générative et des Agents d'Intelligence Artificielle aux Données d'Entreprise
Les outils d'intelligence artificielle générative et les agents d'intelligence artificielle autonomes peuvent interagir avec les fichiers d'entreprise, les bases de données, les API et le stockage partagé. Contrairement à l'activité conventionnelle des utilisateurs, un agent peut effectuer plusieurs actions dans un seul flux de travail sans approbation humaine individuelle pour chaque étape. Un flux de travail mal configuré peut donc exposer des données réglementées à travers des systèmes connectés avant qu'une équipe de sécurité n'identifie l'activité. Varonis a lancé sa Plateforme de Sécurité Atlas pour l'Intelligence Artificielle en mai 2026 avec un inventaire d'intelligence artificielle, la gestion de la posture de sécurité de l'intelligence artificielle, des tests, des garde-fous d'exécution et des capacités de détection et de réponse pour l'intelligence artificielle.[2] Microsoft a également rendu généralement disponible Microsoft Purview Data Security Posture Management pour l'intelligence artificielle en mai 2026, incluant des évaluations récurrentes des sites SharePoint prenant en charge Microsoft 365 Copilot et les flux de travail des agents. Ces publications montrent pourquoi le marché de l'orchestration des politiques de sécurité des données s'étend pour inclure les équipes de gouvernance de l'intelligence artificielle, les fonctions juridiques et les responsables de la sécurité.
Application du Zéro Confiance Centré sur l'Identité et du Moindre Privilège
Les programmes de zéro confiance dépendent de la compréhension à la fois des accès accordés et des données que cet accès peut exposer. Les outils d'identité traditionnels affichent les autorisations, mais ils peuvent ne pas révéler où résident les données sensibles ou si un chemin d'autorisation entraîne une exposition significative. Les autorisations de longue date, les comptes de service, les identités non humaines et les informations d'identification compromises peuvent laisser des routes d'accès inutiles actives. L'Étude sur les Effectifs en Cybersécurité ISC2 2025 a identifié des lacunes persistantes en compétences dans des domaines tels que la sécurité du cloud et de l'intelligence artificielle. La corrélation automatisée des données sensibles, des modèles d'accès et des signaux comportementaux peut aider les équipes à concentrer la remédiation sur les autorisations les plus conséquentes. Ce besoin soutient le marché de l'orchestration des politiques de sécurité des données parce que les plateformes peuvent aider les organisations à combler l'écart entre la politique d'accès écrite et les conditions d'exploitation quotidiennes.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Intégration des Référentiels Hérités et API Incohérentes | -2.8% | Mondial, plus aigu en Europe et en Amérique du Sud | Moyen terme (2-4 ans) |
| Pénurie de Talents en Ingénierie de la Sécurité des Données et en Gouvernance des Politiques | -1.9% | Mondial | Long terme (≥ 4 ans) |
| Ambiguïté Sémantique dans la Classification des Données Métier | -1.2% | Mondial | Moyen terme (2-4 ans) |
| Limites de Confidentialité, de Résidence et de Traitement des Modèles sur la Télémétrie Sensible | -0.8% | Europe, Asie-Pacifique incluant l'Inde et la Chine, et le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Intégration Complexe avec les Référentiels Hérités et les API Incohérentes
Les bases de données mainframe, les entrepôts sur site et les systèmes de planification des ressources d'entreprise propriétaires peuvent être difficiles à connecter à une plateforme de gestion de la posture. De nombreux systèmes hérités ne fournissent pas d'API standardisées permettant une découverte ou des vérifications de politiques cohérentes. Les fournisseurs peuvent avoir besoin de maintenir des connecteurs personnalisés et de les revalider après chaque modification du système sous-jacent. Cela augmente les coûts d'exploitation et peut retarder le déploiement complet. Un déploiement partiel peut analyser les données cloud tout en laissant les référentiels plus anciens en dehors du modèle de couverture, ce qui peut créer un faux sentiment de sécurité. Le marché de l'orchestration des politiques de sécurité des données favorisera les fournisseurs qui offrent un support de connecteur large, sans agent et en lecture seule sans exiger que les clients déplacent des données sensibles.
Pénurie de Talents en Ingénierie de la Sécurité des Données et en Gouvernance des Politiques
Le déploiement de la gestion de la posture de sécurité des données nécessite une combinaison de connaissances en données cloud, de compétences en opérations de sécurité et de familiarité avec les obligations de confidentialité et de conformité. De nombreuses organisations ne disposent pas d'équipes possédant toutes ces capacités dans un seul groupe opérationnel. L'étude ISC2 2025 a rapporté que les lacunes en compétences avaient contribué à au moins 1 incident de sécurité significatif dans 88 % des organisations interrogées.[3] Cet écart peut ralentir le déploiement des connecteurs, l'ajustement de la classification, la révision des alertes et la planification de la remédiation. Cela explique également le CAGR projeté de 27,39 % pour les services, car les organisations se tournent vers des modèles de livraison gérés et dirigés par les fournisseurs. Le marché de l'orchestration des politiques de sécurité des données a une opportunité dans les modèles de services qui gèrent la maintenance, l'ajustement des politiques et le triage des alertes pour les équipes internes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant : La Croissance des Services Reflète le Besoin de Support Opérationnel
Les logiciels détenaient 67,48 % de la part du marché de l'orchestration des politiques de sécurité des données en 2025. Le segment était en tête parce que les acheteurs ont besoin d'une découverte automatisée, d'une classification et d'un scoring des risques dans les environnements de données cloud et hybrides. Une large couverture des connecteurs est importante car une plateforme a une valeur limitée lorsque des référentiels importants restent en dehors des processus de découverte. Les logiciels fournissent également la couche de contrôle commune pour les inventaires de données, les politiques, la priorisation des risques et les flux de travail de remédiation. BigID a lancé BigID Next en février 2025 en tant que plateforme unifiée native du cloud qui a regroupé des modules distincts de sécurité, de confidentialité et de gouvernance sous un moteur de politique commun.[4] Ce type de conception de produit peut réduire la complexité causée par des outils séparés et des cartes de données déconnectées. Il peut également clarifier la propriété pour les équipes qui partagent la responsabilité de la sécurité, de la confidentialité et de la gouvernance. La taille du marché de l'orchestration des politiques de sécurité des données pour les logiciels reste soutenue par le besoin d'une couche de plateforme évolutive.
Les services devraient croître à un CAGR de 27,39 % de 2026 à 2031, plus rapidement que le marché global de l'orchestration des politiques de sécurité des données. Les entreprises ont souvent besoin d'aide pour configurer les connecteurs, adapter les politiques de classification et transformer les résultats de risque en actions de remédiation. Ces tâches sont continues car les sources de données, les services cloud, les politiques et les flux de travail des applications changent régulièrement. Les programmes gérés peuvent fournir des ressources spécialisées là où les équipes internes ne sont pas en mesure de maintenir le modèle opérationnel requis. Les services professionnels peuvent également aider les acheteurs à connecter les contrôles techniques avec la documentation de conformité et la responsabilité opérationnelle. Le support dirigé par les fournisseurs est particulièrement pertinent pour les environnements hybrides complexes avec de nombreux référentiels. L'opportunité de services est donc liée au travail pratique nécessaire après un achat de logiciel, et pas seulement à la mise en œuvre initiale. Les fournisseurs qui combinent la capacité du produit avec un support opérationnel clair peuvent répondre à ce besoin de livraison persistant.
Par Mode de Déploiement : La Demande Cloud Coexiste avec les Exigences Hybrides
Le déploiement basé sur le cloud détenait 62,79 % des revenus en 2025. Les données sensibles sont de plus en plus stockées dans des infrastructures cloud hyperscale, des applications SaaS et des plateformes de données natives du cloud. Ces environnements sont bien adaptés aux services qui peuvent découvrir les données en continu et évaluer les risques à grande échelle. La livraison cloud peut également simplifier les mises à jour et aider les clients à ajouter des connecteurs à mesure que leurs environnements évoluent. Le déploiement basé sur le cloud devrait croître à un CAGR de 26,98 % de 2026 à 2031. La croissance est soutenue par la migration des charges de travail réglementées et l'expansion des pipelines d'intelligence artificielle natifs du cloud. La livraison basée sur le cloud est également soutenue par les acheteurs qui souhaitent un accès plus rapide aux capacités actuelles des produits. Les plateformes cloud restent au cœur de la catégorie car de nombreux environnements de données ont désormais une composante cloud substantielle.
Les modèles sur site et hybrides répondent encore à un groupe distinct d'acheteurs. Les organisations de défense, d'infrastructure critique et de services financiers peuvent faire face à des restrictions de résidence ou à des exigences internes qui les empêchent d'exporter un inventaire complet des données vers un environnement exploité par un fournisseur. Les déploiements hybrides doivent prendre en charge une classification cohérente et une application des politiques dans les services SaaS, le stockage cloud, les centres de données privés et les référentiels plus anciens. Cette exigence peut faire de la couverture du déploiement un facteur concurrentiel clé. Varonis a fixé au 31 décembre 2026 la date de fin de support de son produit auto-hébergé hérité tout en poursuivant sa transition vers le SaaS. Cette évolution peut amener certains clients ayant des exigences durables sur site à évaluer les fournisseurs qui continuent d'offrir un support complet pour ces environnements. Le marché de l'orchestration des politiques de sécurité des données continuera de nécessiter des architectures qui tiennent compte à la fois de la croissance du cloud et des environnements locaux contraints.
Par Taille d'Organisation : La Croissance des PME Suit l'Élargissement de la Portée Réglementaire
Les grandes entreprises représentaient 73,14 % des revenus en 2025. Ces organisations gèrent de vastes environnements de données réglementées et sont plus exposées aux coûts de violation multi-environnements. Elles disposent également des ressources nécessaires pour financer des déploiements larges dans les unités commerciales, les entrepôts de données et les juridictions. Les exigences complexes en matière d'approvisionnement et de conformité ont fait des grandes entreprises la principale source de dépenses absolues. Leurs environnements de données comprennent souvent des plateformes cloud, des acquisitions, des systèmes hérités et des applications spécialisées nécessitant une large couverture. La demande des grandes entreprises offre aux fournisseurs une base stable pour l'expansion de la plateforme et les revenus de services. Le segment est également important car ses exigences ont façonné les attentes en matière de profondeur de la classification des données et du support des connecteurs. Les grandes organisations resteront un groupe d'acheteurs clé même si l'adoption s'étend aux entreprises plus petites.
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,46 % de 2026 à 2031. Le RGPD, DORA, NIS2 et les exigences nationales poussent davantage d'organisations de taille moyenne à adopter des programmes formels de protection des données et de résilience. La Directive NIS2 couvre les entités dans 18 secteurs critiques et établit des mesures de gestion des risques de cybersécurité pour celles relevant de son champ d'application.[5] Les organisations plus petites peuvent être limitées par des effectifs de sécurité réduits et une tolérance plus faible pour les projets de mise en œuvre longs. Les produits sans agent et basés sur la consommation peuvent réduire ces obstacles en limitant les modifications d'infrastructure et en répartissant les coûts via des modèles d'utilisation. Les services gérés peuvent réduire davantage le besoin de constituer des équipes spécialisées en interne. Le marché de l'orchestration des politiques de sécurité des données s'ouvre donc à un groupe d'acheteurs plus sensible aux marges qui a besoin d'une intégration plus simple et d'un support continu. Les fournisseurs qui rendent la découverte et la remédiation des données pratiques pour les équipes légères peuvent répondre à cette demande croissante.
Par Type de Données : Les Données Semi-Structurées Nécessitent une Protection Plus Large
Les données non structurées détenaient 41,96 % des revenus en 2025. Les documents, les e-mails, les présentations et le contenu de partage de fichiers ont longtemps posé un défi de classification significatif pour les organisations. Leur volume et leurs formats variés rendent difficile l'identification des informations sensibles par révision manuelle. Les acheteurs et les fournisseurs ont donc fortement investi dans des outils capables d'inspecter et de classer le contenu non structuré. Ce leadership reflète l'importance continue des systèmes de collaboration et des entrepôts de fichiers d'entreprise. Il reflète également le fait que les enregistrements sensibles sont souvent copiés, partagés et conservés dans des documents en dehors des systèmes transactionnels principaux. Les données non structurées resteront une partie centrale des déploiements de gestion de la posture de sécurité des données à mesure que les utilisateurs créent et partagent du contenu dans davantage d'applications cloud. La couverture de ces référentiels reste fondamentale pour un inventaire complet des données.
Les données semi-structurées devraient croître à un CAGR de 27,41 % de 2026 à 2031. Les fichiers JSON, les journaux d'événements, la télémétrie API, les enregistrements XML et les artefacts d'exportation de bases de données soutiennent couramment les pipelines de formation à l'intelligence artificielle et les flux de travail automatisés. Ces fichiers peuvent contenir des informations dérivées de données personnelles, financières ou réglementées. Les outils traditionnels de prévention des pertes de données peuvent avoir du mal lorsque le contenu ne correspond pas à des champs de base de données fixes ou à des modèles de documents en texte intégral. À mesure que les déploiements d'intelligence artificielle se développent, les organisations génèrent davantage d'artefacts de pipeline nécessitant une classification et une gouvernance des accès. Les données structurées restent importantes car les bases de données gérées dans le cloud et la journalisation au niveau des requêtes sont de plus en plus requises par des normes telles que PCI DSS 4.0. Le marché de l'orchestration des politiques de sécurité des données doit fournir une découverte cohérente dans les formes structurées, semi-structurées et non structurées. Les fournisseurs capables d'interpréter le contexte dans ces formes peuvent réduire les angles morts créés par des contrôles de données fragmentés.

Par Secteur Vertical : La Croissance de la Santé est Liée à l'Intelligence Artificielle et aux Données Protégées
Le BFSI détenait 24,78 % des revenus en 2025. Les institutions financières gèrent des enregistrements de transactions, des historiques de crédit, des informations de compte et des données d'identité des clients à une échelle considérable. Le secteur fait également face à des obligations denses en vertu de DORA, PCI DSS, GLBA et des attentes de gouvernance des données de Bâle IV. DORA exige des entités financières couvertes qu'elles gèrent la résilience opérationnelle numérique et le risque technologique associé. Tout manquement à la classification des données importantes ou à la compréhension des chemins d'accès peut créer des risques de conformité et opérationnels. Les institutions financières disposent également des ressources et des structures de gouvernance nécessaires pour gérer des programmes complexes de gestion de la posture. Ces conditions expliquent pourquoi le BFSI a conservé la plus grande position de revenus verticaux. La taille du marché de l'orchestration des politiques de sécurité des données dans le BFSI est soutenue par le besoin du secteur d'un contrôle continu et auditable des données.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 28,32 % de 2026 à 2031. Les prestataires de soins de santé et les organisations des sciences de la vie utilisent l'intelligence artificielle dans l'aide à la décision clinique, l'analyse d'imagerie médicale, les flux de travail de recherche et l'engagement des patients. Ces systèmes peuvent interagir avec des informations de santé protégées et d'autres enregistrements sensibles. IBM a rapporté que le coût moyen d'une violation de données de santé a atteint 10,9 millions USD en 2025, le coût le plus élevé parmi les secteurs étudiés. Cela renforce l'argumentaire en faveur de la découverte préventive, de la classification et de la gouvernance des accès. Le gouvernement et l'administration publique, les technologies de l'information et des télécommunications, et l'énergie et les services publics ont également une forte demande car leurs systèmes traitent des informations sensibles sur les citoyens, les réseaux et les réseaux électriques. Le commerce de détail, le commerce électronique, le transport et la logistique ajoutent une couverture de gestion de la posture de sécurité des données à mesure que les plateformes de commandes, de fidélité et de logistique créent davantage de données clients. Le secteur de la gestion de la posture de sécurité des données se développe dans ces secteurs verticaux à mesure que les services cloud et les systèmes d'intelligence artificielle augmentent le nombre de chemins de données nécessitant un contrôle.
Analyse Géographique
L'Amérique du Nord détenait 38,29 % des revenus en 2025. Les États-Unis ont une forte concentration de services financiers, de soins de santé, de contrats de défense et d'autres activités réglementées qui détiennent des quantités substantielles de données sensibles. HIPAA, la Loi sur la Protection de la Vie Privée des Consommateurs de Californie et l'expansion des exigences de confidentialité des États soutiennent la demande de programmes de découverte et de gouvernance des données. Le Canada ajoute de la demande par le biais des services financiers et des organisations du secteur public, tandis que le Mexique se développe à mesure que son secteur financier renforce les attentes en matière de sécurité cloud. BigID a obtenu l'autorisation FedRAMP en mars 2026, ce qui a permis à sa plateforme d'intelligence des données d'être déployée dans les agences fédérales américaines. L'adoption fédérale élargit la base d'acheteurs gouvernementaux adressable pour les fournisseurs qui satisfont aux exigences d'autorisation. Les budgets des projets d'intelligence artificielle sont également de plus en plus impliqués dans les achats de sécurité des données, ce qui peut élargir la base de financement interne au-delà de la direction de la sécurité.
L'Asie-Pacifique devrait croître à un CAGR de 28,66 % de 2026 à 2031. L'Inde, le Japon, la Corée du Sud, la Chine et l'Australie font progresser les exigences de protection des données et de confidentialité, traduisant la sensibilisation en conformité. La Loi sur la Protection des Données Personnelles Numériques de l'Inde, la Loi Amendée sur la Protection des Informations Personnelles du Japon et les amendements de la Corée du Sud à la Loi sur la Protection des Informations Personnelles mettent davantage l'accent sur la gouvernance des données personnelles. La Chine présente un contexte distinct car les exigences de localisation accordent plus de poids aux architectures de données adaptées localement. Les organisations multinationales doivent tenir compte de ces exigences tout en maintenant des contrôles cohérents dans leurs environnements de données régionaux. Le processus de réforme de la Loi sur la Vie Privée de l'Australie ajoute une autre couche de considération pour les organisations gérant les flux de données du Pacifique. La demande en Asie-Pacifique est soutenue par ces exigences qui se chevauchent et l'expansion de l'adoption du cloud.
L'Europe reste la deuxième position régionale la plus importante sur le marché de l'orchestration des politiques de sécurité des données. DORA est appliqué depuis le 17 janvier 2025, et il exige des entités financières couvertes qu'elles établissent des dispositifs de résilience opérationnelle numérique. La Loi d'Application NIS2 de l'Allemagne est entrée en vigueur le 6 décembre 2025, établissant des mesures d'enregistrement et de gestion des risques pour les organisations couvertes par le cadre national.[6] Le Projet de Loi sur la Cybersécurité et la Résilience du Royaume-Uni a été présenté au Parlement le 12 novembre 2025, étendant l'attention aux fournisseurs de services gérés et aux opérateurs de centres de données. L'Amérique du Sud se développe autour du Brésil, où les exigences de confidentialité et les attentes du secteur financier soutiennent l'intérêt pour la surveillance continue. Le Moyen-Orient et l'Afrique gagnent également en dynamisme grâce à l'agenda de transformation numérique de l'Arabie Saoudite, aux programmes gouvernementaux axés sur le cloud des Émirats Arabes Unis et à la Loi sur la Protection des Informations Personnelles d'Afrique du Sud. Ces régions exigent que les fournisseurs s'adaptent à des exigences différentes en matière de résidence des données, de secteur public et de cloud souverain.
Paysage Concurrentiel
Le marché de l'orchestration des politiques de sécurité des données est modérément fragmenté. Varonis Systems, BigID et Cyera se positionnent comme des fournisseurs spécialisés bien capitalisés, tandis que Proofpoint et Forcepoint apportent des portefeuilles de sécurité plus larges à la catégorie. Les acheteurs recherchent de plus en plus des plateformes qui combinent la découverte des données avec la prévention des pertes de données, la gouvernance des identités, les contrôles de confidentialité et les fonctions de confiance pour l'intelligence artificielle. Cela augmente la pression sur les produits étroits qui ne s'intègrent pas dans un modèle opérationnel de sécurité plus large. Cyera a clôturé un tour de financement de 600 millions USD à une valorisation de 12 milliards USD en juin 2026, soutenant l'expansion de sa plateforme unifiée de sécurité des données, de prévention des pertes de données, d'identité et de confiance pour la sécurité agentique.[7] Veeam a finalisé son acquisition de Securiti AI pour 1,725 milliard USD en décembre 2025, combinant la résilience des données avec la gestion de la posture de sécurité des données, la gouvernance de la confidentialité et les capacités de confiance pour l'intelligence artificielle. Ces développements montrent pourquoi l'étendue de la plateforme et les ressources en capital deviennent plus importantes dans le positionnement des fournisseurs.
Proofpoint a finalisé son acquisition de Normalyze en novembre 2024, ajoutant des capacités d'analyse et d'analyse des risques sans agent et en place à sa plateforme de sécurité. La transaction a montré comment les fournisseurs établis peuvent ajouter des fonctionnalités de gestion de la posture de sécurité des données par acquisition plutôt que de les développer sur une période plus longue. Varonis a introduit Atlas en mai 2026 pour fournir un inventaire d'intelligence artificielle, la gestion de la posture de sécurité de l'intelligence artificielle, des tests, des garde-fous d'exécution et la détection et la réponse pour l'intelligence artificielle. BigID a lancé BigID Next en février 2025 pour unifier ses capacités de sécurité, de confidentialité et de gouvernance sous un moteur de politique commun. Ces mouvements reflètent un objectif commun de consolidation des fonctions d'intelligence des données et de réduction des modèles de contrôle fragmentés. Les fournisseurs se font également concurrence par la précision de la classification, le contexte données-identité, les capacités des graphes de connaissances et la gamme de connecteurs pris en charge. L'étendue des connecteurs peut déterminer si un client peut atteindre une couverture complète dans les environnements SaaS, cloud, infrastructure privée et référentiels hérités.
Des besoins non satisfaits subsistent autour de la gouvernance en temps réel pour les flux de travail d'intelligence artificielle autonomes, la couverture des données d'intelligence artificielle semi-structurées et synthétiques, et les services gérés conçus pour les organisations plus petites. Sentra met l'accent sur le support de la souveraineté des données, tandis que Concentric AI se concentre sur la classification sémantique des risques sans règles prédéfinies. Nightfall AI répond aux cas d'utilisation orientés développeurs et natifs des API pour le SaaS et le stockage cloud. Ces fournisseurs peuvent gagner des comptes d'adopteurs précoces, tandis que les plateformes plus grandes nécessitent plus d'efforts qu'un cas d'utilisation spécifique ne le justifie. Le secteur de la gestion de la posture de sécurité des données est susceptible de conserver de la place pour les fournisseurs spécialisés là où les exigences diffèrent par souveraineté, type de données ou modèle opérationnel. Dans le même temps, la consolidation des produits rend plus difficile pour les fournisseurs spécialisés de concurrencer uniquement sur la découverte de base. Le leadership du marché dépendra de la capacité à lier la classification des données avec un contexte d'accès significatif, l'application des politiques et des processus de remédiation utilisables.
Leaders du Secteur de l'Orchestration des Politiques de Sécurité des Données
-
Varonis Systems, Inc.
-
BigID, Inc.
-
Cyera, Inc.
-
Securiti, Inc.
-
Proofpoint, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements Récents du Secteur
- Juin 2026 : Cyera a clôturé un tour de financement de 600 millions USD à une valorisation de 12 milliards USD, dirigé par Evolution Equity Partners avec la participation de Cyberstarts, Temasek et des investisseurs existants dont Accel, Blackstone et Coatue. Le tour a porté le financement total de Cyera à plus de 2,3 milliards USD, alimentant l'expansion accélérée de sa plateforme unifiée de couche de confiance pour la gestion de la posture de sécurité des données, la prévention des pertes de données, l'identité et la sécurité agentique ciblant les entreprises du Fortune 1000.
- Mai 2026 : Varonis a lancé Atlas, une Plateforme de Sécurité pour l'Intelligence Artificielle de bout en bout offrant un inventaire continu de l'intelligence artificielle, la gestion de la posture de sécurité de l'intelligence artificielle, des tests de pénétration de l'intelligence artificielle, des garde-fous d'exécution et la Détection et Réponse pour l'Intelligence Artificielle. Atlas cartographie les systèmes d'intelligence artificielle d'entreprise aux obligations de conformité de la Loi sur l'Intelligence Artificielle de l'UE et du Cadre de Gestion des Risques pour l'Intelligence Artificielle du NIST et génère des preuves prêtes pour l'audit en temps réel, positionnant Varonis dans le segment émergent de la gouvernance de l'intelligence artificielle aux côtés de son offre principale de gestion de la posture de sécurité des données.
- Mars 2026 : BigID a obtenu l'autorisation FedRAMP pour sa plateforme d'intelligence des données, permettant son déploiement dans les agences fédérales américaines. La certification représente une entrée stratégique dans le secteur vertical gouvernemental, un segment à forte croissance pour la gestion de la posture de sécurité des données, porté par les mandats fédéraux de protection des données et le Décret Exécutif 14028 sur la cybersécurité.
- Décembre 2025 : Veeam a finalisé son acquisition de Securiti AI pour 1,725 milliard USD, combinant la gestion de la posture de sécurité des données, la gouvernance de la confidentialité, la confiance pour l'intelligence artificielle et les capacités de résilience des données dans une plateforme de centre de commandement unifiée. L'entité combinée sert plus de 550 000 clients dans le monde, dont une part significative des organisations du Fortune 500, et a amené le fondateur de Securiti AI, Rehan Jalil, chez Veeam en tant que Président de la Sécurité et de l'Intelligence Artificielle.
Portée du Rapport Mondial sur le Marché de l'Orchestration des Politiques de Sécurité des Données
Le marché de l'orchestration des politiques de sécurité des données comprend des plateformes qui fournissent une gestion unifiée et centralisée ainsi qu'une application automatisée des politiques de sécurité des données dans des environnements de données multi-cloud, hybrides et sur site. Ce marché permet aux organisations de définir des politiques de sécurité des données une seule fois (couvrant le chiffrement, le contrôle d'accès, le masquage, la tokenisation, la rétention et la prévention des pertes de données) et d'orchestrer automatiquement leur application sur des plateformes de données disparates telles qu'AWS S3, Azure SQL Database, Google BigQuery, Snowflake, Databricks et les bases de données sur site. Les solutions traduisent les exigences de sécurité et de conformité de haut niveau en contrôles techniques, fournissent une visibilité cohérente des politiques et des pistes d'audit dans tous les environnements, automatisent les mises à jour des politiques en réponse aux changements réglementaires et s'intègrent aux systèmes de classification des données, de gestion des droits et de surveillance pour créer un cadre cohérent de gestion de la posture de sécurité des données.
Le Rapport sur le Marché de l'Orchestration des Politiques de Sécurité des Données est Segmenté par Composant (Logiciels et Services), Mode de Déploiement (Basé sur le Cloud, Sur Site et Hybride), Taille d'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Type de Données (Données Structurées, Données Semi-Structurées et Données Non Structurées), Secteur Vertical (Gouvernement et Administration Publique, Fabrication Industrielle, Commerce de Détail et Commerce Électronique, Transport et Logistique, Énergie et Services Publics, Pétrole et Gaz, Technologies de l'Information et Télécommunications, Médias et Divertissement, Établissements d'Enseignement et de Recherche, Santé et Sciences de la Vie, Banque, Services Financiers et Assurance (BFSI) et Autres Secteurs Verticaux) et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
| Logiciels |
| Services |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Données Structurées |
| Données Semi-Structurées |
| Données Non Structurées |
| Gouvernement et Administration Publique |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Transport et Logistique |
| nergie et Services Publics |
| Pétrole et Gaz |
| Technologies de l'Information et Télécommunications |
| Médias et Divertissement |
| Établissements d'Enseignement et de Recherche |
| Santé et Sciences de la Vie |
| Banque, Services Financiers et Assurance (BFSI) |
| Autres Secteurs Verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis |
| Arabie Saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par Composant | Logiciels | ||
| Services | |||
| Par Mode de Déploiement | Basé sur le Cloud | ||
| Sur Site | |||
| Hybride | |||
| Par Taille d'Organisation | Grandes Entreprises | ||
| Petites et Moyennes Entreprises | |||
| Par Type de Données | Données Structurées | ||
| Données Semi-Structurées | |||
| Données Non Structurées | |||
| Par Secteur Vertical | Gouvernement et Administration Publique | ||
| Fabrication Industrielle | |||
| Commerce de Détail et Commerce Électronique | |||
| Transport et Logistique | |||
| nergie et Services Publics | |||
| Pétrole et Gaz | |||
| Technologies de l'Information et Télécommunications | |||
| Médias et Divertissement | |||
| Établissements d'Enseignement et de Recherche | |||
| Santé et Sciences de la Vie | |||
| Banque, Services Financiers et Assurance (BFSI) | |||
| Autres Secteurs Verticaux | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis | |
| Arabie Saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de l'orchestration des politiques de sécurité des données ?
La taille du marché de l'orchestration des politiques de sécurité des données devrait s'étendre de 0,76 milliard USD en 2025 à 0,92 milliard USD en 2026, puis à 2,63 milliards USD d'ici 2031, enregistrant un CAGR de 23,38 % entre 2026 et 2031.
Qu'est-ce qui stimule l'adoption de la gestion de l'orchestration des politiques de sécurité des données ?
La prolifération des données hybrides et multicloud, les exigences de preuves de conformité continue, l'accès des agents d'intelligence artificielle et les programmes de zéro confiance augmentent la demande de découverte continue des données et de gouvernance des accès.
Quel mode de déploiement est en tête de l'adoption de la gestion de la posture de sécurité des données ?
Le déploiement basé sur le cloud était en tête avec 62,79 % de part des revenus en 2025 et devrait croître à un CAGR de 26,98 % jusqu'en 2031.
Quel type de données connaît la croissance la plus rapide pour les fournisseurs de gestion de la posture de sécurité des données ?
Les données semi-structurées devraient croître à un CAGR de 27,41 % jusqu'en 2031 car les pipelines d'intelligence artificielle et les flux de travail automatisés génèrent des fichiers JSON, des journaux d'événements, de la télémétrie API et des artefacts connexes.
Quelles organisations adoptent la gestion de la posture de sécurité des données le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,46 % jusqu'en 2031 à mesure que les réglementations s'élargissent en portée et que les modèles de livraison sans agent et gérés réduisent les obstacles à la mise en œuvre.
Quel secteur vertical affiche la croissance projetée la plus élevée ?
La santé et les sciences de la vie devraient croître à un CAGR de 28,32 % jusqu'en 2031, soutenues par les cas d'utilisation de l'intelligence artificielle et la nécessité de protéger les informations de santé sensibles.