
Tamanho e Participação do Mercado de Orquestração de Políticas de Segurança de Dados
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
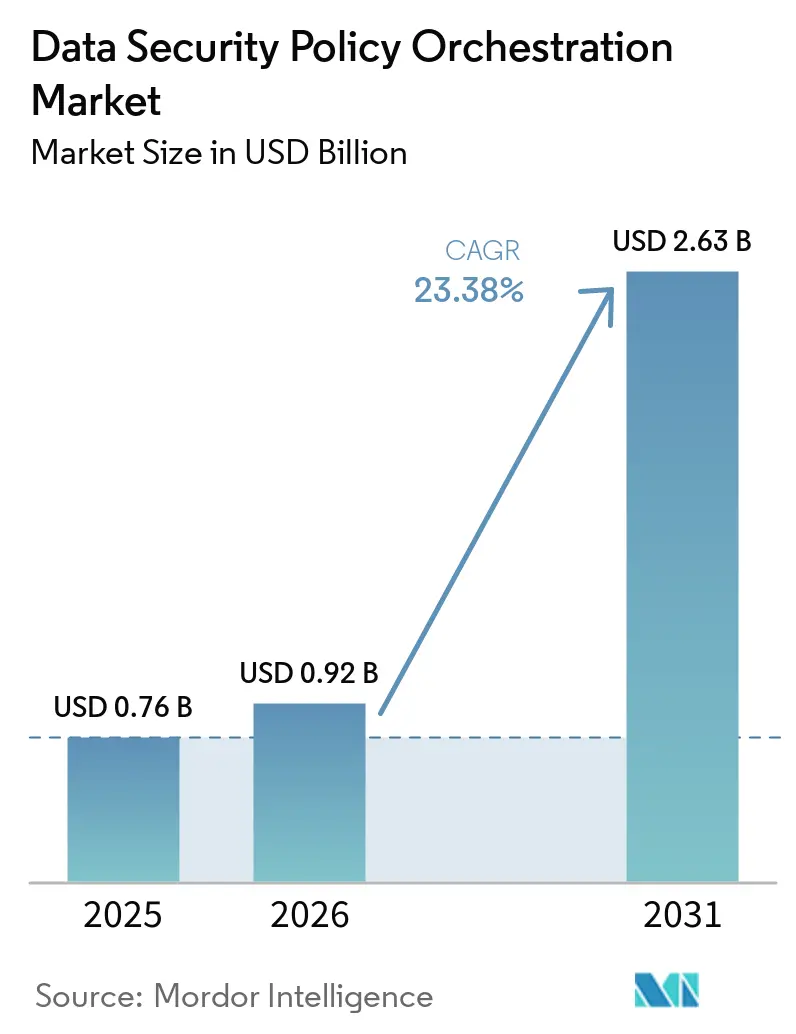
| Tamanho do Mercado (2026) | 0.92 Bilhões de dólares |
| Tamanho do Mercado (2031) | 2.63 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 23.38 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Orquestração de Políticas de Segurança de Dados pela Mordor Intelligence
O tamanho do mercado de orquestração de políticas de segurança de dados está projetado para expandir de 0,76 bilhões de USD em 2025 para 0,92 bilhões de USD em 2026, e para 2,63 bilhões de USD até 2031, registrando um CAGR de 23,38% entre 2026 e 2031. Dados sensíveis estão se movendo por serviços de nuvem, infraestrutura privada, aplicações de software como serviço e fluxos de trabalho de inteligência artificial, o que torna mais importante uma visão atual da exposição de dados. As organizações também enfrentam obrigações sobrepostas de privacidade, resiliência cibernética, governança de inteligência artificial e documentação de incidentes. Violações em múltiplos ambientes custaram 5,05 milhões de USD por incidente em 2025, o que fortaleceu o argumento financeiro para a descoberta contínua de dados e a validação de controles. O mercado de orquestração de políticas de segurança de dados está, portanto, avançando além das verificações periódicas de conformidade em direção à identificação persistente de dados sensíveis, caminhos de acesso e condições de risco. Os fornecedores estão ampliando seus portfólios de produtos por meio do desenvolvimento de plataformas, serviços de parceiros e aquisições, enquanto os compradores estão atribuindo maior valor à cobertura em ambientes de nuvem, SaaS, híbridos e legados.
Principais Conclusões do Relatório
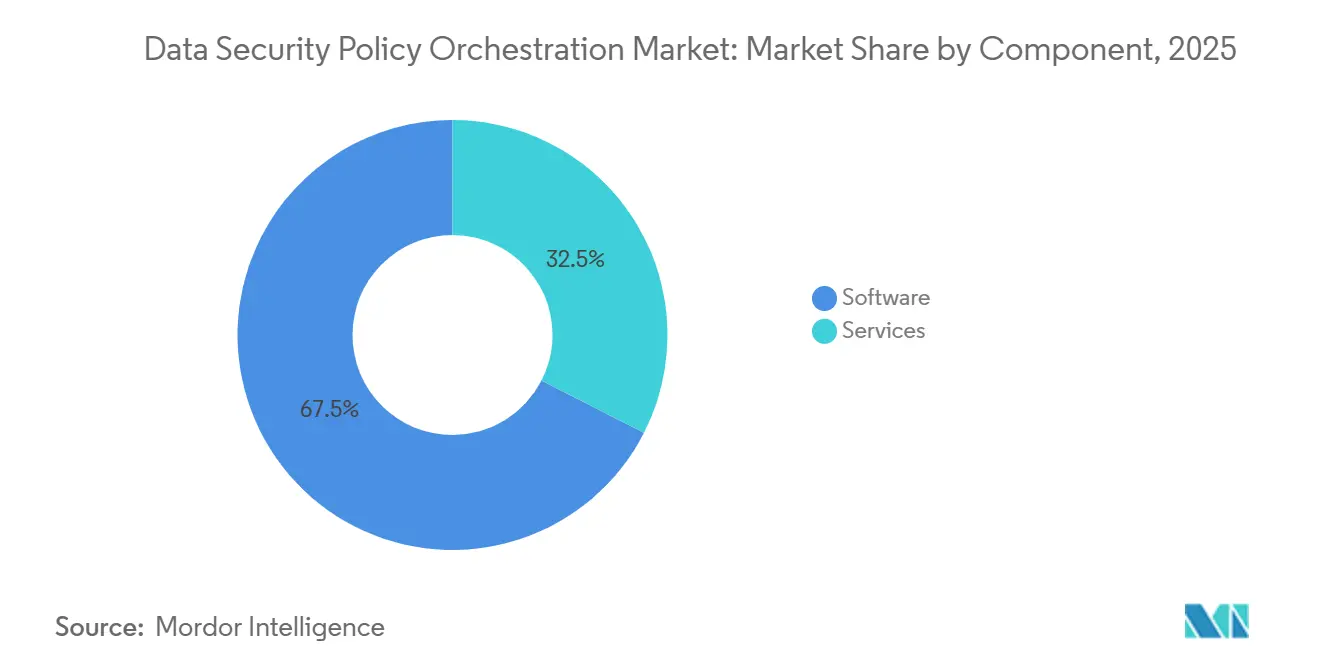
- Por componente, o software representou 67,48% da receita no mercado de orquestração de políticas de segurança de dados em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 27,39% até 2031.
- Por modo de implantação, a implantação baseada em nuvem representou 62,79% da receita em 2025 e está projetada para crescer a um CAGR de 26,98% até 2031.
- Por tamanho de organização, as grandes empresas detinham 73,14% de participação de receita no mercado de orquestração de políticas de segurança de dados em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 26,46% até 2031.
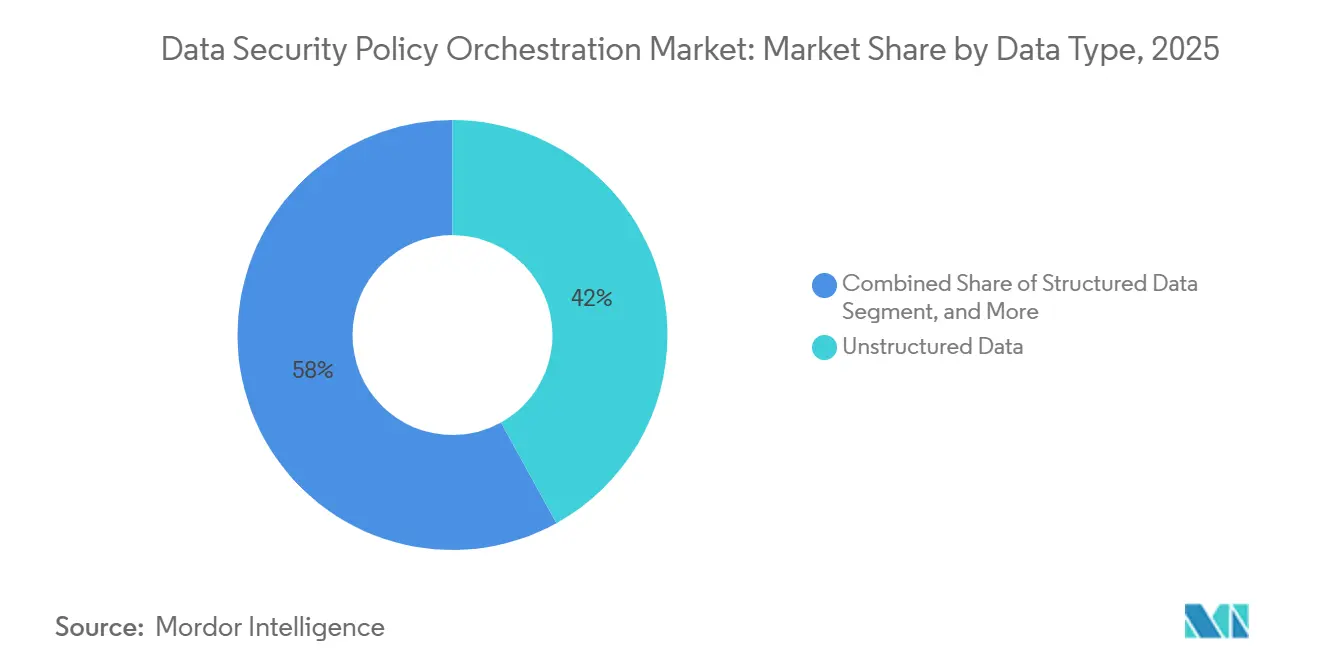
- Por tipo de dados, os dados não estruturados representaram 41,96% da receita em 2025, enquanto os dados semiestruturados estão projetados para crescer a um CAGR de 27,41% até 2031.
- Por vertical da indústria, o BFSI detinha 24,78% de participação de receita em 2025, enquanto o setor de saúde e ciências da vida está projetado para expandir a um CAGR de 28,32% até 2031.
- Por geografia, a América do Norte detinha 38,29% de participação de receita no mercado de orquestração de políticas de segurança de dados em 2025, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 28,66% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Orquestração de Políticas de Segurança de Dados
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Proliferação de Dados Sensíveis em Ambientes Híbridos e Multinuvem | +6.5% | Global, mais agudo na América do Norte e na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Requisitos de Evidências de Conformidade Contínua | +5.2% | América do Norte e Europa, com extensão para a Ásia-Pacífico e o Oriente Médio e África | Médio prazo (2-4 anos) |
| Inteligência Artificial Generativa e Acesso de Agentes de IA a Dados Corporativos | +4.8% | Global, com impacto inicial na América do Norte e na Europa Ocidental | Curto prazo (≤ 2 anos) |
| Controles de Confiança Zero e Privilégio Mínimo Centrados em Identidade | +3.1% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Política como Código para Pipelines de Dados em Mudança | +2.2% | Ásia-Pacífico e América do Norte | Longo prazo (≥ 4 anos) |
| Linhagem de Dados em Tempo de Execução para Decisões Rápidas de Risco | +1.8% | Global, com adoção inicial em centros de serviços financeiros | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Proliferação de Dados Sensíveis em Ambientes Híbridos e Multinuvem
Os volumes de dados corporativos estão crescendo mais rapidamente do que as equipes de segurança conseguem classificar e governar por meio de processos manuais. Dados criados por meio de treinamento de inteligência artificial, replicação de snapshots e exportações de SaaS podem permanecer fora dos inventários de armazenamento planejados. Esses dados ocultos podem criar pontos cegos que as ferramentas convencionais de prevenção de perda de dados podem não identificar. A exposição torna-se mais grave quando as cópias são distribuídas por servios de nuvem e repositórios locais. A IBM relatou que violações envolvendo múltiplos ambientes custaram 5,05 milhões de USD por incidente em 2025, o maior custo entre os ambientes estudados. O mercado de orquestração de políticas de segurança de dados está se beneficiando da descoberta automatizada e contínua, que oferece uma maneira prática de identificar dados nesses ambientes distribuídos.
Convergência Regulatória e Requisitos de Evidências de Conformidade Contínua
Os reguladores estão exigindo evidências mais sólidas de que as organizações conseguem identificar, governar e proteger dados importantes. Essas expectativas estão avançando além das atestações periódicas em direção a registros capazes de demonstrar atividade de controle contínua. O Regulamento de Resiliência Operacional Digital tornou-se totalmente aplicável em 17 de janeiro de 2025, e exige que as entidades financeiras abrangidas gerenciem o risco de tecnologia da informação e comunicação e documentem seus arranjos de resiliência.[1] A Lei de IA da UE também introduz obrigações para sistemas de IA de alto risco, incluindo controles relacionados à governança de dados e documentação técnica. A descoberta, classificação, linhagem e registros de acesso de dados podem apoiar as evidências exigidas por essas obrigações. O mercado de orquestração de políticas de segurança de dados está ganhando tração entre os programas de conformidade porque essas funções exigem registros defensáveis em vez de resultados de auditoria isolados.
Inteligência Artificial Generativa e Acesso de Agentes de IA a Dados Corporativos
Ferramentas de inteligência artificial generativa e agentes de IA autônomos podem interagir com arquivos corporativos, bancos de dados, APIs e armazenamento compartilhado. Ao contrário da atividade convencional de usuários, um agente pode executar múltiplas ações em um único fluxo de trabalho sem aprovação humana individual para cada etapa. Um fluxo de trabalho mal configurado pode, portanto, expor dados regulamentados em sistemas conectados antes que uma equipe de segurança identifique a atividade. A Varonis lançou sua Plataforma de Segurança de IA Atlas em maio de 2026, com inventário de IA, gerenciamento de postura de segurança de IA, testes, proteções em tempo de execução e capacidades de detecção e resposta de IA.[2] A Microsoft também disponibilizou o Microsoft Purview Data Security Posture Management para IA em maio de 2026, incluindo avaliações recorrentes de sites do SharePoint que suportam o Microsoft 365 Copilot e fluxos de trabalho de agentes. Esses lançamentos mostram por que o mercado de orquestração de políticas de segurança de dados está se expandindo para incluir equipes de governança de IA, funções jurídicas e líderes de segurança.
Aplicação de Confiança Zero e Privilégio Mínimo Centrados em Identidade
Os programas de confiança zero dependem da compreensão tanto do acesso concedido quanto dos dados que esse acesso pode expor. As ferramentas tradicionais de identidade mostram permissões, mas podem não revelar onde residem os dados sensíveis ou se um caminho de permissão resulta em exposição material. Permissões de longa data, contas de serviço, identidades não humanas e credenciais comprometidas podem deixar rotas de acesso desnecessárias ativas. O Estudo da Força de Trabalho em Cibersegurança ISC2 de 2025 identificou lacunas contínuas de competências em áreas como segurança em nuvem e segurança de inteligência artificial. A correlação automatizada de dados sensíveis, padrões de acesso e sinais comportamentais pode ajudar as equipes a concentrar a remediação nas permissões mais consequentes. Essa necessidade apoia o mercado de orquestração de políticas de segurança de dados porque as plataformas podem ajudar as organizações a fechar a diferença entre a política de acesso escrita e as condições operacionais do dia a dia.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Integração com Repositórios Legados e APIs Inconsistentes | -2.8% | Global, mais agudo na Europa e na América do Sul | Médio prazo (2-4 anos) |
| Escassez de Talentos em Engenharia de Segurança de Dados e Governança de Políticas | -1.9% | Global | Longo prazo (≥ 4 anos) |
| Ambiguidade Semântica na Classificação de Dados de Negócios | -1.2% | Global | Médio prazo (2-4 anos) |
| Limites de Privacidade, Residência e Processamento de Modelos em Telemetria Sensível | -0.8% | Europa, Ásia-Pacífico incluindo Índia e China, e Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Integração Complexa com Repositórios Legados e APIs Inconsistentes
Bancos de dados de mainframe, armazéns de dados locais e sistemas proprietários de planejamento de recursos empresariais podem ser difíceis de conectar a uma plataforma de gerenciamento de postura. Muitos sistemas legados não fornecem APIs padronizadas que permitam descoberta ou verificações de políticas consistentes. Os fornecedores podem precisar manter conectores personalizados e revalidá-los após cada alteração no sistema subjacente. Isso aumenta os custos operacionais e pode atrasar a implantação completa. Uma implantação parcial pode verificar dados na nuvem enquanto deixa repositórios mais antigos fora do modelo de cobertura, o que pode criar uma falsa sensação de segurança. O mercado de orquestração de políticas de segurança de dados favorecerá fornecedores que ofereçam suporte amplo a conectores sem agente e somente leitura, sem exigir que os clientes movam dados sensíveis.
Escassez de Talentos em Engenharia de Segurança de Dados e Governança de Políticas
A implantação de DSPM requer uma combinação de conhecimento de dados em nuvem, habilidades de operações de segurança e familiaridade com obrigações de privacidade e conformidade. Muitas organizações não possuem equipes com todas essas capacidades em um único grupo operacional. O estudo ISC2 de 2025 relatou que lacunas de competências contribuíram para pelo menos 1 incidente de segurança significativo em 88% das organizações pesquisadas.[3] Essa lacuna pode retardar a implantação de conectores, o ajuste de classificação, a revisão de alertas e o planejamento de remediação. Também ajuda a explicar o CAGR projetado de 27,39% para serviços, pois as organizações estão recorrendo a modelos de entrega gerenciados e liderados por fornecedores. O mercado de orquestração de políticas de segurança de dados tem uma oportunidade em modelos de serviço que lidam com manutenção, ajuste de políticas e triagem de alertas para equipes internas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Crescimento dos Serviços Reflete a Necessidade de Suporte Operacional
O software detinha 67,48% da participação do mercado de orquestração de políticas de segurança de dados em 2025. O segmento liderou porque os compradores precisam de descoberta automatizada, classificação e pontuação de risco em ambientes de dados em nuvem e híbridos. A ampla cobertura de conectores é importante porque uma plataforma tem valor limitado quando repositórios materiais permanecem fora dos processos de descoberta. O software também fornece a camada de controle comum para inventários de dados, políticas, priorização de riscos e fluxos de trabalho de remediação. A BigID lançou o BigID Next em fevereiro de 2025 como uma plataforma unificada nativa em nuvem que reuniu módulos separados de segurança, privacidade e governança sob um mecanismo de política comum.[4] Esse tipo de design de produto pode reduzir a complexidade causada por ferramentas separadas e mapas de dados desconectados. Também pode tornar a propriedade mais clara para equipes que compartilham responsabilidade por segurança, privacidade e governança. O tamanho do mercado de orquestração de políticas de segurança de dados para software permanece sustentado pela necessidade de uma camada de plataforma escalável.
Os serviços estão projetados para crescer a um CAGR de 27,39% de 2026 a 2031, mais rapidamente do que o mercado geral de orquestração de políticas de segurança de dados. As empresas frequentemente precisam de ajuda para configurar conectores, adaptar políticas de classificação e transformar descobertas de risco em ações de remediação. Essas tarefas são contínuas porque fontes de dados, serviços de nuvem, políticas e fluxos de trabalho de aplicações mudam regularmente. Programas gerenciados podem fornecer recursos especializados onde as equipes internas não conseguem manter o modelo operacional necessário. Os serviços profissionais também podem ajudar os compradores a conectar controles técnicos com documentação de conformidade e responsabilidade operacional. O suporte liderado por fornecedores é particularmente relevante para ambientes híbridos complexos com muitos repositórios. A oportunidade de serviços está, portanto, vinculada ao trabalho prático necessário após uma compra de software, não apenas à implementação inicial. Fornecedores que combinam capacidade de produto com suporte operacional claro podem responder a essa necessidade de entrega persistente.


Por Modo de Implantação: A Demanda por Nuvem Coexiste com Requisitos Híbridos
A implantação baseada em nuvem detinha 62,79% da receita em 2025. Dados sensíveis são cada vez mais armazenados em infraestrutura de nuvem em hiperescala, aplicações SaaS e plataformas de dados nativas em nuvem. Esses ambientes são bem adequados para serviços que podem descobrir dados continuamente e avaliar riscos em escala. A entrega em nuvem também pode simplificar as atualizações e ajudar os clientes a adicionar conectores à medida que seus ambientes mudam. A implantação baseada em nuvem está projetada para crescer a um CAGR de 26,98% de 2026 a 2031. O crescimento está sendo sustentado pela migração de cargas de trabalho regulamentadas e pela expansão de pipelines de IA nativos em nuvem. A entrega baseada em nuvem também é apoiada por compradores que desejam acesso mais rápido às capacidades atuais do produto. As plataformas em nuvem permanecem centrais para a categoria porque muitos ambientes de dados agora têm um componente substancial em nuvem.
Os modelos locais e híbridos ainda atendem a um grupo distinto de compradores. Organizações de defesa, infraestrutura crítica e serviços financeiros podem enfrentar restrições de residência ou requisitos internos que as impedem de exportar um inventário completo de dados para um ambiente operado por fornecedor. As implantações híbridas devem suportar classificação consistente e aplicação de políticas em serviços SaaS, armazenamento em nuvem, data centers privados e repositórios mais antigos. Esse requisito pode tornar a cobertura de implantação um fator competitivo central. A Varonis definiu 31 de dezembro de 2026 como a data de encerramento do suporte ao seu produto legado auto-hospedado, enquanto continuava sua transição para SaaS. Esse desenvolvimento pode levar alguns clientes com requisitos duráveis de implantação local a avaliar fornecedores que continuam a oferecer suporte completo para esses ambientes. O mercado de orquestração de políticas de segurança de dados continuará a exigir arquiteturas que considerem tanto o crescimento da nuvem quanto os ambientes locais restritos.
Por Tamanho de Organização: O Crescimento das PMEs Acompanha o Alcance Regulatório Mais Amplo
As grandes empresas comandaram 73,14% da receita em 2025. Essas organizações gerenciam extensos ambientes de dados regulamentados e enfrentam maior exposição aos custos de violações em múltiplos ambientes. Elas também têm os recursos para financiar implantações amplas em unidades de negócios, repositórios de dados e jurisdições. Requisitos complexos de aquisição e conformidade tornaram as grandes empresas a principal fonte de gastos absolutos. Seus ambientes de dados frequentemente incluem plataformas em nuvem, aquisições, sistemas legados e aplicações especializadas que requerem ampla cobertura. A demanda das grandes empresas fornece aos fornecedores uma base estável para expansão de plataformas e receita de serviços. O segmento também é importante porque seus requisitos moldaram as expectativas quanto à profundidade da classificação de dados e ao suporte de conectores. As grandes organizações permanecerão um grupo de compradores fundamental mesmo à medida que a adoção se estende a empresas menores.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 26,46% de 2026 a 2031. O GDPR, o DORA, o NIS2 e os requisitos nacionais estão levando mais organizações de médio porte a adotar programas formais de proteção de dados e resiliência. A Diretiva NIS2 abrange entidades em 18 setores críticos e estabelece medidas de gestão de riscos de cibersegurança para aquelas dentro de seu escopo.[5] Organizações menores podem ser limitadas por equipes de segurança reduzidas e menor tolerância para projetos de implementação longos. Produtos sem agente e baseados em consumo podem reduzir essas barreiras ao limitar as alterações de infraestrutura e distribuir os custos por meio de modelos de uso. Os serviços gerenciados podem reduzir ainda mais a necessidade de construir equipes especializadas internamente. O mercado de orquestração de políticas de segurança de dados está, portanto, se abrindo para um grupo de compradores mais sensível a margens que precisa de integração mais simples e suporte contínuo. Fornecedores que tornam a descoberta de dados e a remediação práticas para equipes enxutas podem atender a essa demanda crescente.
Por Tipo de Dados: Dados Semiestruturados Requerem Proteção Mais Ampla
Os dados não estruturados detinham 41,96% da receita em 2025. Documentos, e-mails, apresentações e conteúdo de compartilhamento de arquivos há muito representam um desafio significativo de classificação para as organizações. Seu volume e formatos variados dificultam a identificação de informações sensíveis por meio de revisão manual. Compradores e fornecedores, portanto, investiram fortemente em ferramentas capazes de inspecionar e classificar conteúdo não estruturado. Essa liderança reflete a importância contínua dos sistemas de colaboração e dos repositórios de arquivos corporativos. Também reflete o fato de que registros sensíveis são frequentemente copiados, compartilhados e retidos em documentos fora dos sistemas transacionais principais. Os dados não estruturados permanecerão uma parte central das implantações de DSPM à medida que os usuários criam e compartilham conteúdo em mais aplicações em nuvem. A cobertura desses repositórios permanece fundamental para um inventário de dados completo.
Os dados semiestruturados estão projetados para crescer a um CAGR de 27,41% de 2026 a 2031. Arquivos JSON, logs de eventos, telemetria de API, registros XML e artefatos de exportação de banco de dados comumente suportam pipelines de treinamento de IA e fluxos de trabalho automatizados. Esses arquivos podem conter informações derivadas de registros pessoais, financeiros ou regulamentados. As ferramentas legadas de prevenção de perda de dados podem ter dificuldades quando o conteúdo não se encaixa em campos de banco de dados fixos ou padrões de documentos de texto completo. À medida que as implantações de IA se expandem, as organizações estão gerando mais artefatos de pipeline que precisam de classificação e governança de acesso. Os dados estruturados permanecem importantes porque bancos de dados gerenciados em nuvem e registro em nível de consulta são cada vez mais exigidos por padrões como o PCI DSS 4.0. O mercado de orquestração de políticas de segurança de dados precisa fornecer descoberta consistente em formas estruturadas, semiestruturadas e não estruturadas. Fornecedores capazes de interpretar o contexto nessas formas podem reduzir os pontos cegos criados por controles de dados fragmentados.

Por Vertical da Indústria: O Crescimento da Saúde está Vinculado à IA e a Dados Protegidos
O BFSI detinha 24,78% da receita em 2025. As instituições financeiras gerenciam registros de transações, históricos de crédito, informações de contas e dados de identidade de clientes em escala considerável. O setor também enfrenta obrigações densas sob o DORA, PCI DSS, GLBA e as expectativas de governança de dados do Basileia IV. O DORA exige que as entidades financeiras abrangidas gerenciem a resiliência operacional digital e o risco tecnológico associado. Qualquer falha em classificar dados importantes ou em compreender os caminhos de acesso pode criar riscos de conformidade e operacionais. As instituições financeiras também têm os recursos e as estruturas de governança necessários para executar programas complexos de gerenciamento de postura. Essas condições explicam por que o BFSI manteve a maior posição de receita vertical. O tamanho do mercado de orquestração de políticas de segurança de dados no BFSI é sustentado pela necessidade do setor de controle de dados contínuo e auditável.
O setor de saúde e ciências da vida está projetado para crescer a um CAGR de 28,32% de 2026 a 2031. Prestadores de saúde e organizações de ciências da vida estão usando IA em suporte à decisão clínica, análise de imagens médicas, fluxos de trabalho de pesquisa e engajamento de pacientes. Esses sistemas podem interagir com informações de saúde protegidas e outros registros sensíveis. A IBM relatou que o custo médio de uma violação de dados de saúde atingiu 10,9 milhões de USD em 2025, o maior custo entre os setores estudados. Isso fortalece o argumento para descoberta preventiva, classificação e governança de acesso. Governo e administração pública, tecnologia da informação e telecomunicações, e energia e serviços públicos também têm forte demanda porque seus sistemas lidam com informações sensíveis de cidadãos, redes e redes elétricas. Varejo, comércio eletrônico, transporte e logística estão adicionando cobertura de DSPM à medida que plataformas de pedidos, fidelidade e logística criam mais dados de clientes. O setor de gerenciamento de postura de segurança de dados está se expandindo por esses segmentos verticais à medida que serviços em nuvem e sistemas de IA aumentam o número de caminhos de dados que requerem controle.
Análise Geográfica
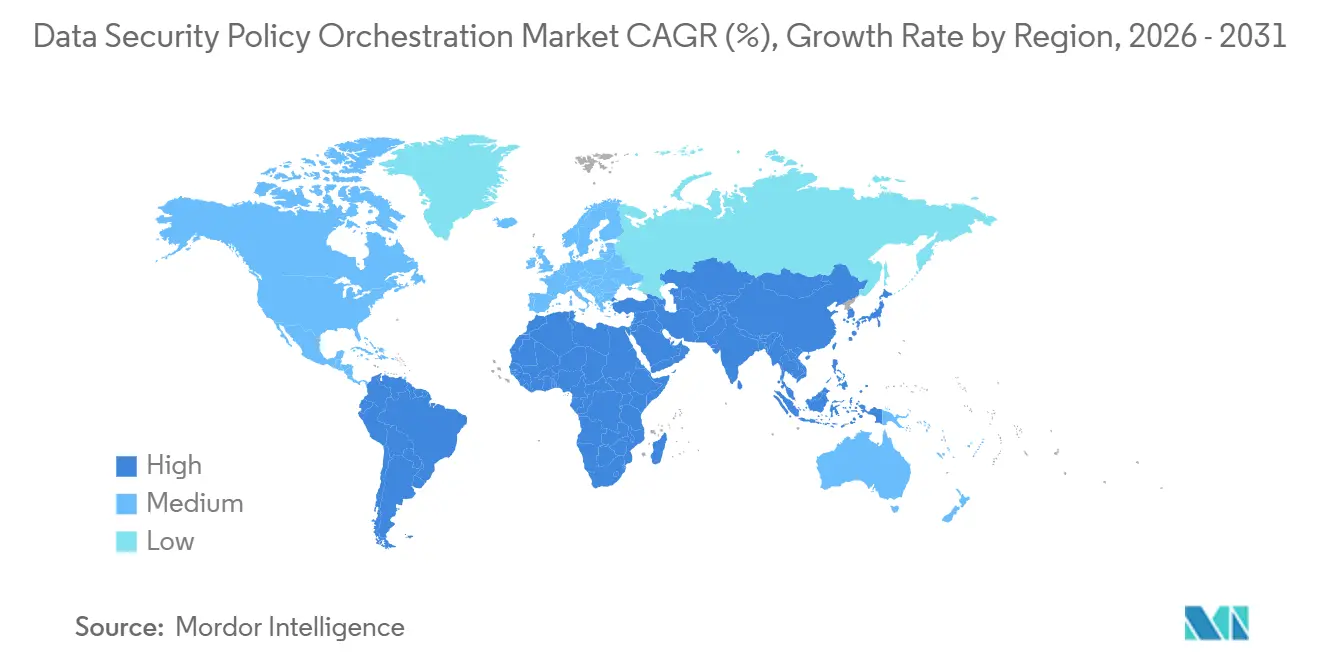
A América do Norte detinha 38,29% da receita em 2025. Os Estados Unidos têm uma alta concentração de serviços financeiros, saúde, contratação de defesa e outras atividades regulamentadas que detêm quantidades substanciais de dados sensíveis. A HIPAA, a Lei de Privacidade do Consumidor da Califórnia e os requisitos estaduais de privacidade em expansão sustentam a demanda por programas de descoberta e governança de dados. O Canadá adiciona demanda por meio de serviços financeiros e organizações do setor público, enquanto o México está se desenvolvendo à medida que seu setor financeiro fortalece as expectativas de segurança em nuvem. A BigID obteve autorização FedRAMP em março de 2026, o que permitiu que sua plataforma de inteligência de dados fosse implantada em agências federais dos Estados Unidos. A adoção federal expande a base de compradores governamentais endereçável para fornecedores que atendem aos requisitos de autorização. Os orçamentos de projetos de IA também estão cada vez mais envolvidos em compras de segurança de dados, o que pode ampliar a base de financiamento interno além da liderança de segurança.
A Ásia-Pacífico está projetada para crescer a um CAGR de 28,66% de 2026 a 2031. Índia, Japão, Coreia do Sul, China e Austrália estão avançando nos requisitos de proteção de dados e privacidade, traduzindo a conscientização em conformidade. A Lei de Proteção de Dados Pessoais Digitais da Índia, a Lei de Proteção de Informações Pessoais emendada do Japão e as emendas da Coreia do Sul à Lei de Proteção de Informações Pessoais colocam maior ênfase na governança de dados pessoais. A China apresenta um cenário distinto porque os requisitos de localização atribuem maior peso a arquiteturas de dados adequadas localmente. As organizações multinacionais devem considerar esses requisitos enquanto mantêm controles consistentes em seus ambientes de dados regionais. O processo de reforma da Lei de Privacidade da Austrália adiciona outra camada de consideração para organizações que gerenciam fluxos de dados do Pacífico. A demanda da Ásia-Pacífico é sustentada por esses requisitos sobrepostos e pela expansão da adoção de nuvem.
A Europa permanece a segunda maior posição regional no mercado de orquestração de políticas de segurança de dados. O DORA está em vigor desde 17 de janeiro de 2025, e exige que as entidades financeiras abrangidas estabeleçam arranjos de resiliência operacional digital. A Lei de Implementação do NIS2 da Alemanha entrou em vigor em 6 de dezembro de 2025, estabelecendo medidas de registro e gestão de riscos para organizações abrangidas pelo quadro nacional.[6] O Projeto de Lei de Cibersegurança e Resiliência do Reino Unido foi apresentado ao Parlamento em 12 de novembro de 2025, estendendo a atenção a provedores de serviços gerenciados e operadores de data centers. A América do Sul está se desenvolvendo em torno do Brasil, onde os requisitos de privacidade e as expectativas do setor financeiro estão apoiando o interesse em monitoramento contínuo. O Oriente Médio e a África também estão ganhando impulso por meio da agenda de transformação digital da Arábia Saudita, dos programas governamentais de nuvem em primeiro lugar dos Emirados Árabes Unidos e da Lei de Proteção de Informações Pessoais da África do Sul. Essas regiões exigem que os fornecedores se adaptem a diferentes requisitos de residência de dados, setor público e nuvem soberana.

Cenário Competitivo
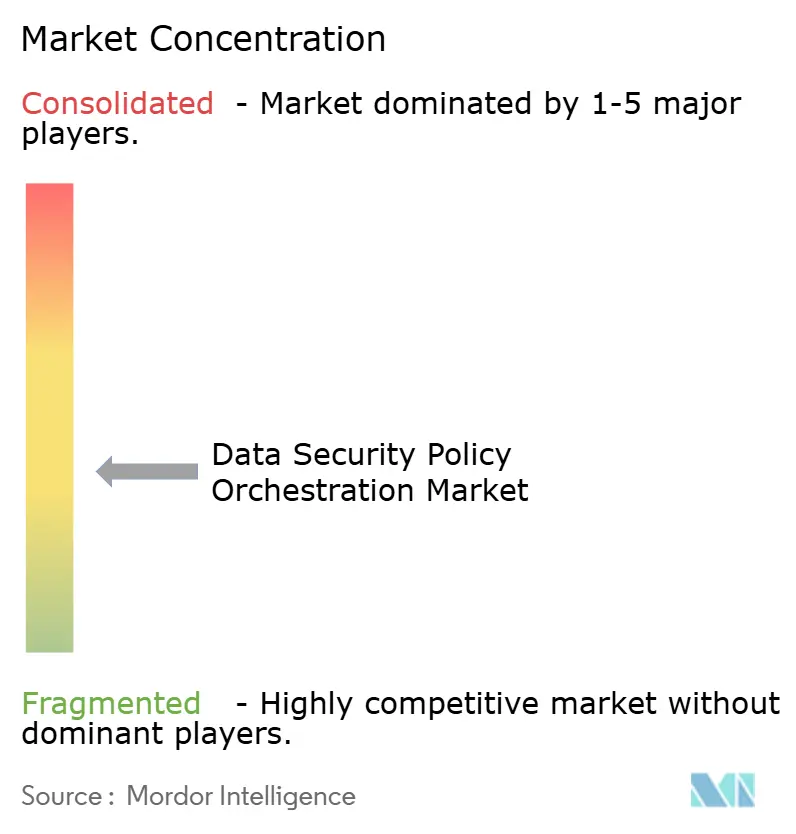
O mercado de orquestração de políticas de segurança de dados é moderadamente fragmentado. Varonis Systems, BigID e Cyera competem como fornecedores focados e bem capitalizados, enquanto Proofpoint e Forcepoint trazem portfólios de segurança mais amplos para a categoria. Os compradores estão cada vez mais buscando plataformas que combinem descoberta de dados com prevenção de perda de dados, governança de identidade, controles de privacidade e funções de confiança em IA. Isso está aumentando a pressão sobre produtos restritos que não se encaixam em um modelo operacional de segurança mais amplo. A Cyera fechou uma rodada de financiamento de 600 milhões de USD a uma avaliação de 12 bilhões de USD em junho de 2026, apoiando a expansão de sua plataforma unificada de segurança de dados, prevenção de perda de dados, identidade e confiança de segurança agêntica.[7] A Veeam concluiu sua aquisição de 1,725 bilhões de USD da Securiti AI em dezembro de 2025, combinando resiliência de dados com DSPM, governança de privacidade e capacidades de confiança em IA. Esses desenvolvimentos mostram por que a amplitude da plataforma e os recursos de capital estão se tornando mais importantes no posicionamento dos fornecedores.
A Proofpoint concluiu sua aquisição da Normalyze em novembro de 2024, adicionando capacidades de varredura sem agente, no local e análise de risco à sua plataforma de segurança. A transação mostrou como fornecedores estabelecidos podem adicionar funcionalidade de DSPM por meio de aquisição em vez de desenvolvê-la ao longo de um período mais longo. A Varonis introduziu o Atlas em maio de 2026 para fornecer inventário de IA, gerenciamento de postura de segurança de IA, testes, proteções em tempo de execução e detecção e resposta de IA. A BigID lançou o BigID Next em fevereiro de 2025 para unificar suas capacidades de segurança, privacidade e governança sob um mecanismo de política comum. Esses movimentos refletem um foco comum na consolidação de funções de inteligência de dados e na redução de modelos de controle fragmentados. Os fornecedores também competem por meio de precisão de classificação, contexto de dados para identidade, capacidades de grafo de conhecimento e a variedade de conectores suportados. A amplitude dos conectores pode determinar se um cliente consegue alcançar cobertura completa em SaaS, nuvem, infraestrutura privada e repositórios legados.
Necessidades não atendidas permanecem em torno da governança em tempo de execução para fluxos de trabalho de IA autônomos, cobertura de dados semiestruturados e sintéticos de IA, e serviços gerenciados projetados para organizações menores. A Sentra enfatiza o suporte à soberania de dados, enquanto a Concentric AI foca na classificação semântica de riscos sem regras predefinidas. A Nightfall AI aborda casos de uso orientados a desenvolvedores e nativos de API para SaaS e armazenamento em nuvem. Esses fornecedores podem conquistar contas de adotantes iniciais, enquanto plataformas maiores exigem mais esforço do que um caso de uso específico justifica. O setor de gerenciamento de postura de segurança de dados provavelmente manterá espaço para fornecedores especializados onde os requisitos diferem por soberania, tipo de dados ou modelo operacional. Ao mesmo tempo, a consolidação de produtos torna mais difícil para os provedores focados competir apenas com base na descoberta básica. A liderança de mercado dependerá da capacidade de vincular a classificação de dados a um contexto de acesso significativo, aplicação de políticas e processos de remediação utilizáveis.
Líderes do Setor de Orquestração de Políticas de Segurança de Dados
-
Varonis Systems, Inc.
-
BigID, Inc.
-
Cyera, Inc.
-
Securiti, Inc.
-
Proofpoint, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Junho de 2026: A Cyera fechou uma rodada de financiamento de 600 milhões de USD a uma avaliação de 12 bilhões de USD, liderada pela Evolution Equity Partners com participação da Cyberstarts, Temasek e investidores existentes, incluindo Accel, Blackstone e Coatue. A rodada elevou o financiamento total da Cyera para mais de 2,3 bilhões de USD, impulsionando a expansão acelerada de sua plataforma unificada de DSPM, prevenção de perda de dados, identidade e camada de confiança de segurança agêntica voltada para empresas da Fortune 1000.
- Maio de 2026: A Varonis lançou o Atlas, uma Plataforma de Segurança de IA de ponta a ponta que oferece inventário contínuo de IA, gerenciamento de postura de segurança de IA, testes de penetração de IA, proteções em tempo de execução e Detecção e Resposta de IA. O Atlas mapeia os sistemas de IA corporativos para as obrigações de conformidade da Lei de IA da UE e do NIST AI RMF e gera evidências prontas para auditoria em tempo real, posicionando a Varonis no segmento emergente de governança de IA ao lado de sua oferta principal de DSPM.
- Março de 2026: A BigID obteve autorização FedRAMP para sua plataforma de inteligência de dados, permitindo a implantação em agências federais dos Estados Unidos. A certificação representa uma entrada estratégica no segmento governamental, um segmento de alto crescimento para DSPM impulsionado por mandatos federais de proteção de dados e pela Ordem Executiva 14028 sobre cibersegurança.
- Dezembro de 2025: A Veeam concluiu sua aquisição de 1,725 bilhões de USD da Securiti AI, combinando DSPM, governança de privacidade, confiança em IA e capacidades de resiliência de dados em uma plataforma unificada de centro de comando. A entidade combinada atende a mais de 550.000 clientes globalmente, incluindo uma parcela significativa das organizações da Fortune 500, e trouxe o fundador da Securiti AI, Rehan Jalil, para a Veeam como Presidente de Segurança e IA.


Escopo do Relatório Global do Mercado de Orquestração de Políticas de Segurança de Dados
O mercado de orquestração de políticas de segurança de dados inclui plataformas que fornecem gerenciamento unificado e centralizado e aplicação automatizada de políticas de segurança de dados em ambientes de dados multinuvem, híbridos e locais. Este mercado permite que as organizações definam políticas de segurança de dados uma vez (cobrindo criptografia, controle de acesso, mascaramento, tokenização, retenção e prevenção de perda de dados) e orquestrem automaticamente sua aplicação em plataformas de dados distintas como AWS S3, Azure SQL Database, Google BigQuery, Snowflake, Databricks e bancos de dados locais. As soluções traduzem requisitos de segurança e conformidade de alto nível em controles técnicos, fornecem visibilidade consistente de políticas e trilhas de auditoria em todos os ambientes, automatizam atualizações de políticas em resposta a mudanças regulatórias e se integram com sistemas de classificação de dados, gerenciamento de direitos e monitoramento para criar uma estrutura coesa de gerenciamento de postura de segurança de dados.
O Relatório do Mercado de Orquestração de Políticas de Segurança de Dados é Segmentado por Componente (Software e Serviços), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Tipo de Dados (Dados Estruturados, Dados Semiestruturados e Dados Não Estruturados), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Segmentos Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Dados Estruturados |
| Dados Semiestruturados |
| Dados Não Estruturados |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Segmentos Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Modo de Implantação | Baseado em Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Tipo de Dados | Dados Estruturados | ||
| Dados Semiestruturados | |||
| Dados Não Estruturados | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| Tecnologia da Informação e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Segmentos Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| Argentina | |||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de orquestração de políticas de segurança de dados?
O tamanho do mercado de orquestração de políticas de segurança de dados está projetado para expandir de 0,76 bilhões de USD em 2025 para 0,92 bilhões de USD em 2026, e para 2,63 bilhões de USD até 2031, registrando um CAGR de 23,38% entre 2026 e 2031.
O que está impulsionando a adoção do gerenciamento de orquestração de políticas de segurança de dados?
A proliferação de dados em ambientes híbridos e multinuvem, os requisitos de evidências de conformidade contínua, o acesso de agentes de IA e os programas de confiança zero estão aumentando a demanda por descoberta contínua de dados e governança de acesso.
Qual modo de implantação lidera a adoção do gerenciamento de postura de segurança de dados?
A implantação baseada em nuvem liderou com 62,79% de participação de receita em 2025 e está projetada para crescer a um CAGR de 26,98% até 2031.
Qual tipo de dados está crescendo mais rapidamente para os provedores de DSPM?
Os dados semiestruturados estão projetados para crescer a um CAGR de 27,41% até 2031 porque os pipelines de IA e os fluxos de trabalho automatizados geram arquivos JSON, logs de eventos, telemetria de API e artefatos relacionados.
Quais organizações estão adotando o DSPM mais rapidamente?
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 26,46% até 2031, à medida que as regulamentações ampliam seu escopo e os modelos de entrega sem agente e gerenciados reduzem as barreiras de implementação.
Qual segmento vertical tem o maior crescimento projetado?
Saúde e ciências da vida está projetado para crescer a um CAGR de 28,32% até 2031, sustentado por casos de uso de IA e pela necessidade de proteger informações de saúde sensíveis.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.
