
サイバーセキュリティポリシー管理市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
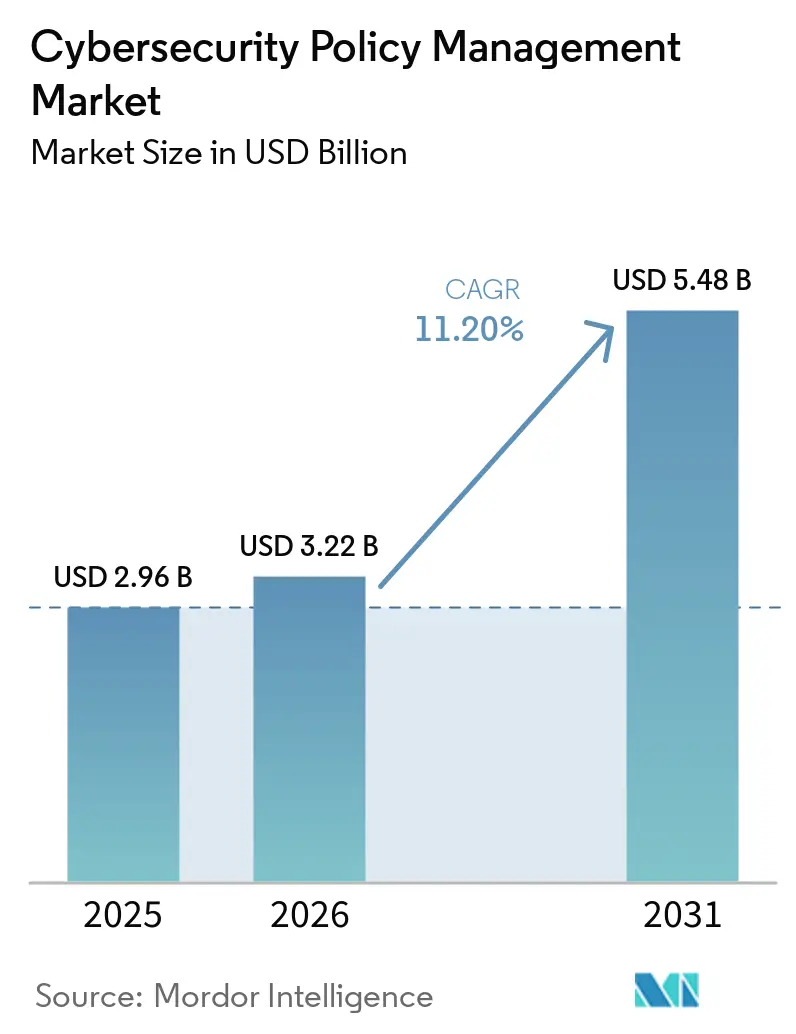
| 市場規模 (2026) | 3.22 十億米ドル |
| 市場規模 (2031) | 5.48 十億米ドル |
| 成長率 (2026 - 2031) | 11.20 % |
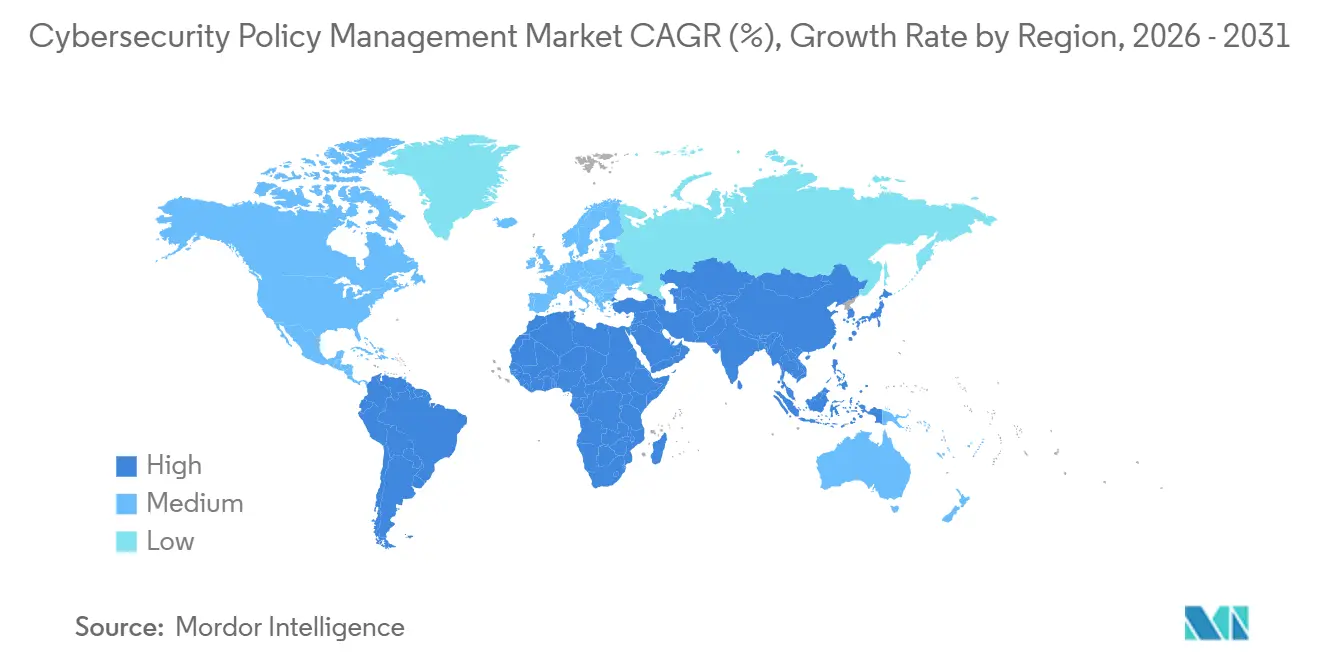
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
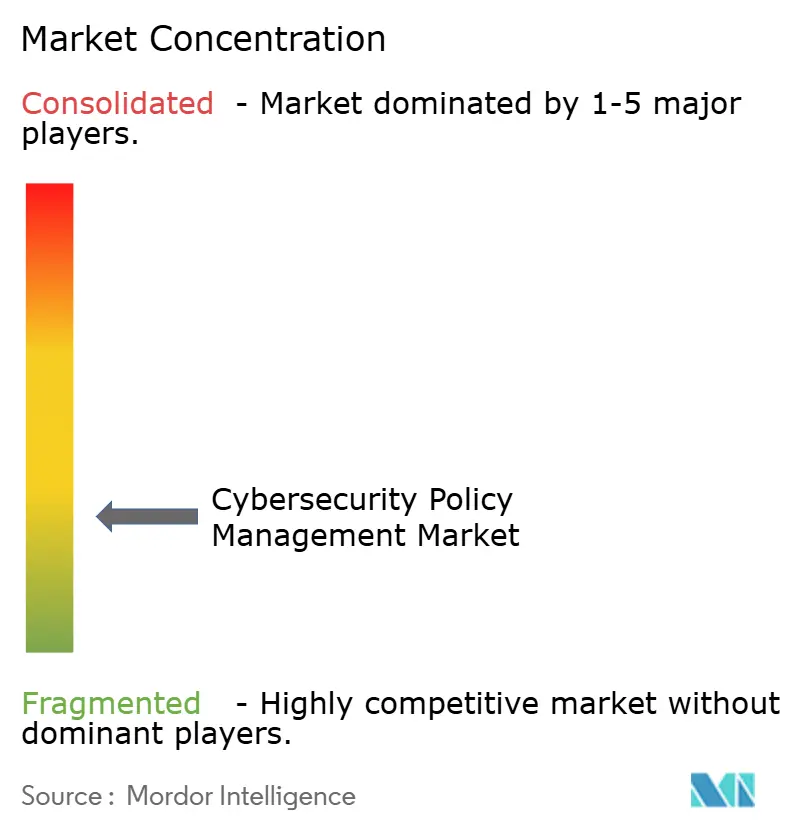
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバーセキュリティポリシー管理市場分析
サイバーセキュリティポリシー管理市場の規模は2025年に2.96 ビリオン 米ドルと評価され、2026年の3.29 ビリオン 米ドルから2031年には5.48 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは11.20%です。サイバーセキュリティポリシー管理市場は、企業がクラウド、オンプレミス、SASE、マイクロセグメンテーション環境全体にわたって一貫したセキュリティルールを必要としているため拡大しています。セキュリティツールの増加により、手動によるポリシー管理は遅くなり、ルールの競合リスクが高まっています。規制要件も、セキュリティチームを定期的な監査準備から継続的なコンプライアンス証拠の提示へと移行させています。ベンダーは自動化、より広範なクラウドサポート、および展開前に変更をレビューするためのツールで対応しています。これにより、ネットワーク、ワークロード、アイデンティティ、クラウドコントロールを共有ガバナンスモデル内で接続できるプロバイダーに機会が生まれています。
主要レポートのポイント
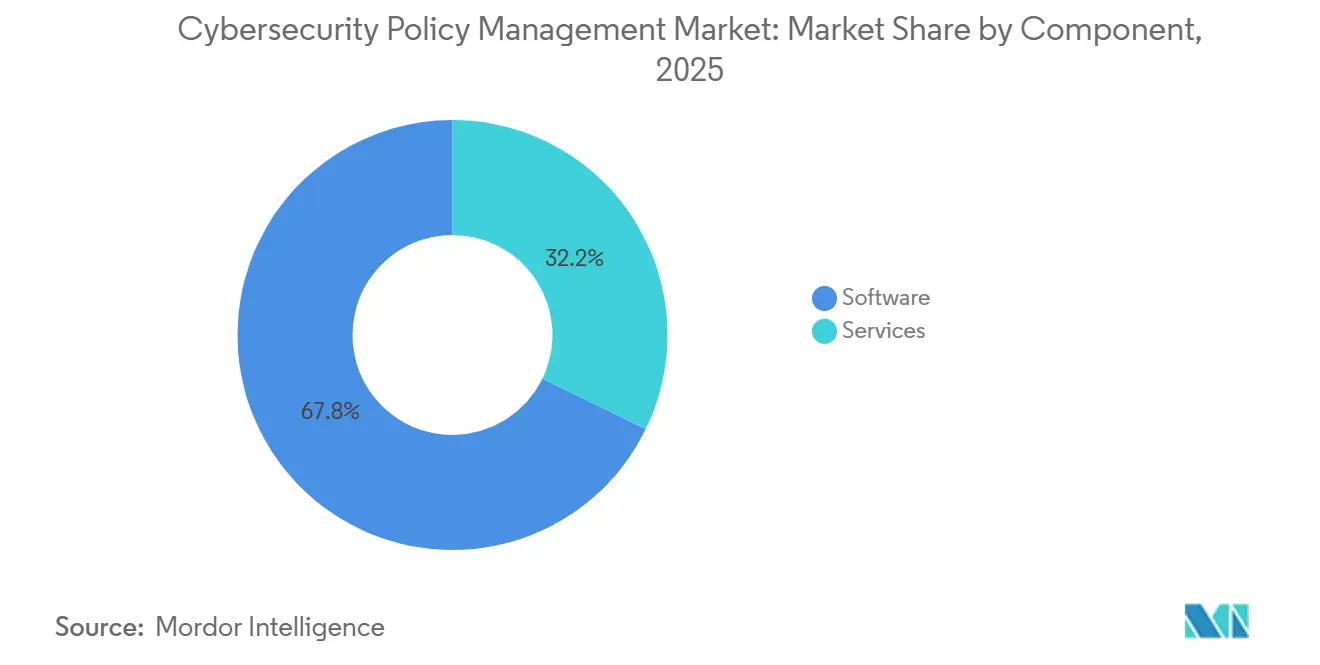
- コンポーネント別では、ソフトウェアが2025年のサイバーセキュリティポリシー管理市場収益シェアの67.80%を占め、サービスは2031年までに12.59%のCAGRで拡大すると予測されています。
- 展開形態別では、クラウドが2025年のサイバーセキュリティポリシー管理市場収益シェアの71.23%を占め、2031年までに12.26%のCAGRで拡大すると予測されています。
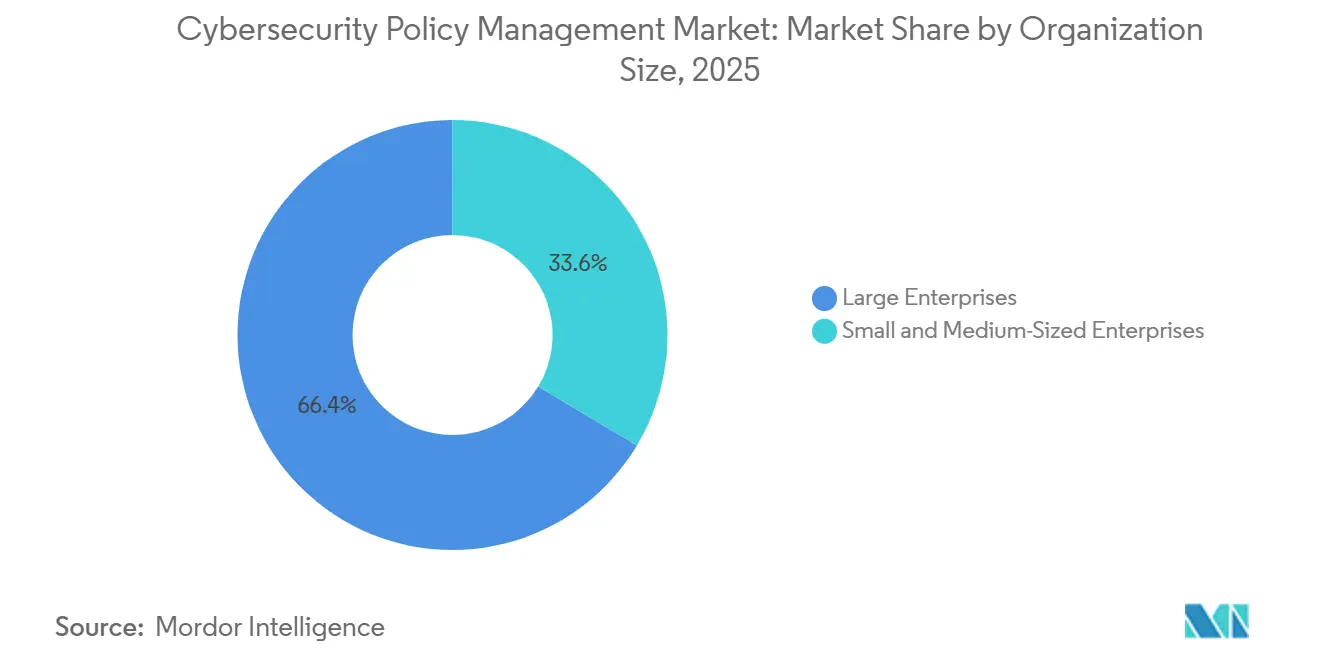
- 組織規模別では、大企業が2025年のサイバーセキュリティポリシー管理市場収益シェアの66.41%を占め、中小企業(SME)は2031年までに12.78%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、銀行・金融サービス・保険(BFSI)が2025年のサイーセキュリティポリシー管理市場収益シェアの32.78%を占め、ヘルスケアおよびライフサイエンスは2031年までに11.56%のCAGRで拡大すると予測されています。
- 地域別では、北米が2025年の収益シェアの36.10%を占め、アジア太平洋地域は2031年までに11.89%のCAGRで拡大すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルサイバーセキュリティポリシー管理市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイブリッドおよびマルチベンダーセキュリティ環境の複雑性の増大 | +2.5% | グローバル | 中期(2〜4年) |
| クラウド、分散インフラおよびセキュリティコントロールドメインの拡大 | +2.2% | グローバル(北米およびアジア太平洋地域で最も強い牽引力) | 短期(2年以内) |
| ポリシー変更量の増加とセキュリティオペレーションの迅速化ニーズ | +1.8% | 北米およびヨーロッパ | 短期(2年以内) |
| 継続的なポリシーコンプライアンスおよびセキュリティ保証への需要の高まり | +1.5% | 北米、EU、アジア太平洋中核地域 | 中期(2〜4年) |
| ポリシーの誤設定およびルールの肥大化リスクの増大 | +1.2% | グローバル(大企業市場に集中) | 中期(2〜4年) |
| 自動化されたポリシーオーケストレーションおよびライフサイクル管理の採用拡大 | +1.0% | 北米およびヨーロッパ(中東・アフリカへの波及あり) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイブリッドおよびマルチベンダーセキュリティ環境の複雑性の増大
サイバーセキュリティポリシー管理市場は、複数のセキュリティ製品にわたって同一のポリシー意図を適用することの難しさが増していることから恩恵を受けています。組織はファイアウォール、クラウドセキュリティグループ、SASEコントロール、マイクロセグメンテーションプラットフォームを同時に運用することが多くあります。各環境は異なるルール形式、アプリケーションプログラミングインターフェース、承認プロセスを使用しています。これにより、あるシステムで変更が行われても他のシステムで検証されない場合にギャップが生じます。Tufinは2026年8月にUnified Control PlaneをCisco Meraki、VMware NSX-T、AWSネイティブファイアウォール、Palo Alto Strata Cloud Managerをカバーするよう拡張し、セキュリティチームが管理しなければならない環境の広さを示しました。したがって、サイバーセキュリティポリシー管理市場は、可視性を一元化し、多様な環境で機能するコントロールにポリシー意図を変換するチームを支援するプラットフォームを優遇します。
クラウド、分散インフラおよびセキュリティコントロールドメインの拡大
クラウドの採用により、クラウドコントロールが従来のファイアウォールルールと異なるため、セキュリティポリシー管理はより複雑になっています。クラウドサービスはアイデンティティ、タグ、動的リソースを使用するのに対し、多くのオンプレミスコントロールは静的なネットワークアドレスとポートに依存しています。セキュリティチームは、ワークロードがクラウドプラットフォーム、ブランチロケーション、データセンター間を移動する際に一貫したアクセスルールを維持しなければなりません。環境ごとに別々のポリシーツールを使用すると、ルールの競合やコンプライアンス記録の不完全さが生じる可能性があります。AlgoSecは2026年7月にAWS Network Firewall、Azure Firewallの自動化、Google Cloudセキュリティサービスのサポートを拡張し、クラウド環境全体にわたるカバレッジの継続的な必要性を反映しました。サイバーセキュリティポリシー管理市場は、これらのコントロールを接続されたポリシーフレームワークの一部として評価するツールへの需要に支えられています。
ポリシー変更量の増加とセキュリティオペレーションの迅速化ニーズ
アプリケーションのリリーやクラウドの展開がより頻繁に行われるようになるにつれ、セキュリティチームはより多くの変更リクエストを処理しています。要求されたファイアウォールまたはアクセスルールの変更はすべて、展開前に検証が必要です。手動によるレビューはアプリケーションの提供を遅らせ、セキュリティチームをルーティン作業に集中させる可能性があります。バックログはその後のリクエスト処理に必要な時間も増加させ、組織全体のリスクウィンドウを拡大する可能性があります。AlgoSecは2026年7月に、組織の20%がいまだ主に手動のセキュリティプロセスに依存しており、ポリシー自動化の余地が大きいと述べました。サイバーセキュリティポリシー管理市場は、変更が本番環境に入る前にパス分析、リスクチェック、ポリシー設計を自動化するプラットフォームから恩恵を受けています。
継続的なポリシーコンプライアンスおよびセキュリティ保証への需要の高まり
サイバーセキュリティポリシー管理市場は、継続的なコントロール、モニタリング、および文書化された是正措置を要求する規制によっても形成されています。EUデジタル運用レジリエンス法(DORA)は2025年1月に対象金融機関に適用され、ICTリスク管理およびテスト措置を要求しています。[1] NIS2は重要エンティティにサイバーセキュリティリスクの管理を義務付け、最大1,000万ユーロ(1,090万米ドル)または全世界年間売上高の2%の制裁金を科すことができます。これらの要件により、ポリシーの証拠、コントロールのモニタリング、および監査記録が調達決定においてより重要になっています。AlgoSecは2026年7月のリリースでNIS2、更新されたPCI DSS、SWIFTフレームワークのコンプライアンスレポートを追加しました。サイバーセキュリティポリシー管理市場には、各フレームワークに対して個別のレポートプロセスを必要とせずにコンプライアンスレビューを容易にするベンダーの余地があります。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 異種セキュリティインフラ全体にわたる高い統合複雑性 | -1.5% | グローバル(レガシーインフラを持つ大企業で最も深刻) | 中期(2〜4年) |
| 複雑な企業における高い実装および移行コスト | -1.2% | 北米およびヨーロッパ(アジア太平洋への波及あり) | 中期(2〜4年) |
| 自動化されたセキュリティポリシー変更に対する組織的抵抗 | -0.8% | グローバル | 長期(4年以上) |
| 多様なビジネスおよび技術環境にわたるポリシー標準化の困難さ | -0.7% | アジア太平洋中核地域(中東・アフリカへの波及あり) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
異種セキュリティインフラ全体にわたる高い統合複雑性
サイバーセキュリティポリシー管理市場は、企業が多世代にわたるセキュリティインフラを運用する場合に実際的な制約に直面します。単一の組織が複数のファイアウォールブランドをパブリッククラウドコントロール、SASEサービス、マイクロセグメンテーションプラットフォームと並行して使用することがあります。これらの製品は異なるルール構造と技術インターフェースを持っています。一部の古いデバイスは、集中型ポリシーシステムに追加される前にカスタムコネクタが必要です。クラウドサービスと実施モデルが変化するにつれ、ベンダーはカバレッジの拡張を続けています。AlgoSecの2026年7月のリリースはAWS、Azure、Google Cloudのセキュリティコントロール向けの機能を追加し、統合カバレッジが依然として変化し続ける目標であることを示しました。その結果、一部の企業は段階的に集中型ガバナンスを採用し、資産の一部を引き続き手動で管理しています。
複雑な企業における高い実装および移行コスト
プラットフォームが必要なセキュリティコントロールに接続された後でも、実装は困難な場合があります。チームは既存のルールをマッピングし、管理者をトレーニングし、承認ワークフローを再設計し、過去の文書を移行しなければなりません。多国籍組織はまた、ローカルルールを異なる法的・運用上要件に合わせる必要があります。これらのステップは展開のタイムラインを延長し、自動化の恩恵の完全な実現を遅らせる可能性があります。ISO/IEC 27001:2022は、移行中の構造化されたコントロールレビューをサポートできる認められた管理システムフレームワークを提供しています。読み取り専用の可視性から始めて段階的に自動化を追加するベンダーは、組織的抵抗を軽減できます。この抑制要因は、基礎的な需要が強い場合でも、短期的な収益認識を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアがコアガバナンスを支え、サービスが複雑な展開に対応
ソフトウェアは2025年のサイバーセキュリティポリシー管理市場収益の67.80%を占めました。ソフトウェアは、設定の収集、ネットワークパスのモデリング、ルールライフサイクルの管理、ポリシーコンプライアンスの検証に使用される永続的なシステムを提供します。ソフトウェアの大きなシェアは、一時的なコンサルティングサポートではなく、継続的なガバナンスプラットフォームの必要性を反映しています。Tufin、AlgoSec、FireMonなどの専用ベンダーは、定期的なポリシーレビューと変更ワークフローをサポートするためにプラットフォームを使用しています。ソフトウェアはまた、セキュリティチームと監査チームが過去の変更を調査するために使用できる長期的な運用記録を作成することができます。これらの機能により、ソフトウェア層はサイバーセキュリティポリシー管理産業の中心となっています。
サービスは2031年までに12.59%のCAGRで成長すると予測されています。需要は、実装、統合エンジニアリング、コンプライアンスアドバイザリー業務、および異なるコントロール環境にわたるポリシーの合理化から生まれています。企業はレガシーアプライアンスとクラウドプラットフォームを新しいガバナンスシステムに接続する際に専門家のサポートを必要とすることが多くあります。マネージドセキュリティサービスプロバイダーは、より広範なセキュリティオペレーションサポート内にポリシー管理機能をパッケージ化することもできます。Tufinの2026年8月のリリースは、ルール分析、コンプライアンス外、アクセスリクエスト向けのAI搭載機能を追加し、展開後に必要なルーティン専門家作業の量を削減できます。より高付加価値のサービスは、標準的な自動化では解決できない複雑な統合と規制要件に引き続き焦点を当てる可能性が高いです。


展開形態別:クラウドがスケールとポリシー自動化を組み合わせる
クラウドは2025年のサイバーセキュリティポリシー管理市場収益の71.23%を占め、2031年までに12.26%のCAGRで成長すると予測されています。クラウド提供により、セキュリティチームはパブリッククラウドサービス、SASEノード、分散ロケーション全体のコントロールを管理できます。また、クラウドリソースが作成、変更、または削除された際の動的な検出サポートします。これにより、手動のインベントリ更新とオンプレミス管理サーバーへの依存が軽減されます。クラウドプラットフォームは、アプリケーションプログラミングインターフェースを通じてクラウドネイティブコントロールとの接続を維持できます。ハイブリッドインフラが複数のデータセンターにわたって運用できるポリシー管理を必要とするようになったため、サイバーセキュリティポリシー管理市場はクラウド提供へとシフトしています。
オンプレミス展開は、データ居住ルールや内部セキュリティ要件が外部ホスト型管理サービスの使用を制限する場合に引き続き関連性を持ちます。日本の経済産業省は2026年5月にサプライチェーンセキュリティ評価システムを開始し、重要インフラのサプライチェーンにおけるクラウドセキュリティ設定の重要性を強調しました。ZscalerとSchwarz Digitsは2026年7月に、ドイツのクラウドインフラ上でソブリンゼロトラストエクスチェンジサービスを運用するパートナーシップを発表しました。このアプローチは、ソブリンクラウドモデルがクラウドの運用上の利点を維持しながら厳格なデータ居住要件を満たせることを示しています。クラウドの採用はガバナンス要件を排除しませんが、分散した運用全体にわたって集中型ポリシーコントロールをより実用的にすることができます。クラウドとオンプレミスの両方のコントロールをサポートするベンダーは、混合展開ニーズを持つ組織に引き続き関連性を持ちます。
組織規模別:大企業が採用を牽引し、中小企業がアクセスを拡大
大企業は2025年のサイバーセキュリティポリシー管理市場収益の66.41%を占めました。これらの組織は多くの場合、複数の地域、事業部門、セキュリティプラットフォームにわたる広範なルールセットを管理しています。コンプライアンス義務と運用規模により、ポリシーエラーはより高コストで調査が困難になります。大企業はまた、複数年にわたる展開と専門の管理チームのためのリソースを持っています。これにより、ベンダーは複雑な要件を持つ安定した顧客基盤を得ることができます。したがって、サイバーセキュリティポリシー管理産業は、ハイブリッドインフラと範な監査ニーズを持つ大規模組織と密接に結びついています。
中小企業(SME)は2031年までに12.78%のCAGRで最も速い成長を記録すると予測されています。クラウド提供とマネージドサービスにより、小規模組織の初期コストと管理負担が軽減されます。ENISAは2026年7月に中小企業サイバーレジリエンス成熟度評価モデルを公表し、小規模組織がEUサイバーレジリエンス法に関連してコントロールを評価するのを支援しています。[2] NIS2は対象セクターで少なくとも50名の従業員を持つ中規模および大規模エンティティにまで適用範囲が拡大され、正式なガバナンス慣行を必要とする組織の範囲が広がります。この規制の方向性は、ポリシー管理を企業専用の購入からよりアクセスやすいサービスへと移行させる可能性があります。展開を簡素化し、ガイド付きコントロールを提供するプロバイダーは、この機会に対応するためにより有利な立場にあります。
エンドユーザー産業別:BFSIが需要をリードし、ヘルスケアおよびライフサイエンスが勢いを増す
BFSIは2025年のサイバーセキュリティポリシー管理市場収益の32.78%を占めました。金融機関は、運用レジリエンス、決済セキュリティ、データ保護、サイバーリスク管理に関する重複する要件のもとで運営されています。DORAは対象エンティティにICTリスク管理とレジリエンス慣行の確立を義務付け、文書化されたテスト可能なコントロールの明確な必要性を生み出しています。金融環境でのポリシーエラーは、顧客ータを損失、詐欺、規制措置にさらす可能性があります。これらのリスクは、集中型ルールガバナンスへの継続的な投資を支えています。セキュリティコントロールが運用上および規制上の要件の両方であるため、BFSIはサイバーセキュリティポリシー管理市場の中核エンドユーザーグループであり続けています。
ヘルスケアおよびライフサイエンスは2031年までに11.56%のCAGRで成長すると予測されています。米国保健福祉省は2025年1月にHIPAAセキュリティルールの大幅な更新を提案しました。この提案には、ネットワークセグメンテーション、少なくとも6ヶ月ごとの脆弱性スキャン、年次侵入テスト、および定義されたシステム復旧要件が含まれていました。医療機関は、より正式な技術的保護措置と文書化された復旧慣行に向けてセキュリティ環境を準備しています。ITおよび通信もネットワークが頻繁に変化するためポリシー自動化を必要としています。製造、エネルギーおよびユーティリティ、小売、Eコマースは、運用技術、決済セキュリティ要件、サードパーティアクセス管理へのエクスポージャーを通じて需要を牽引しています。
地域分析
北米は2025年のサイバーセキュリティポリシー管理市場シェアの36.10%を占めました。この地域の地位は、ポリシーの文書化とモニタリングを重要にするサイバーセキュリティ開示、インシデント報告、金融セクー要件を反映しています。ニューヨーク州の改正サイバーセキュリティ規制には、対象金融機関のガバナンス、リスク評価、アクセスコントロール、インシデント報告の要件が含まれています。米国証券取引委員会(SEC)の規則は、登録者に対して重要なサイバーセキュリティインシデントが重要であると判断してから4営業日以内に開示することを義務付けています。[3] これらの義務により、取締役会と上級リーダーはポリシー変更とセキュリティコントロールへのより迅速な可視性を求める理由を持ちます。
ヨーロッパはNIS2とDORAが文書化された反復可能なセキュリティガバナンスの必要性を高めているため、重要な需要センターです。サイバーセキリティポリシー管理市場は、組織が重要サービスとサードパーティにわたってポリシーがどのように適用されているかを示す必要がある場合に恩恵を受けます。英国、ドイツ、フランスは引き続き主要市場であり、他のヨーロッパ諸国は国内NIS2実施を進めています。南米はブラジルとメキシコが主導しており、規制フレームワークの発展に伴い銀行セクターのサイバーセキュリティ投資が増加しています。
アジア太平洋地域は2031年までに11.89%のCAGRで成長すると予測されています。日本は2025年5月にサイバー能力強化法を制定し、積極的なサイバー防衛とレジリエンスへの国家的な注目を拡大しました。経済産業省の2026年5月のサプライチェーンプログラムは、重要インフラにおけるセキュリティコントロールをより重視しています。インドのデータ保護要件、中国のデータセキュリティ規則、シンガポールと韓国の確立した金融セクターフレームワークも、正式なポリシーガバナンスへの需要を支えています。中東はUAEとサウジアラビアが主導しており、デジタルトランスフォーメーションプログラムと金セクター要件がサイバーセキュリティ投資を支えています。

競合環境
専用ベンダーにはTufin、FireMon、AlgoSec、Skybox Securityが含まれます。これらのプロバイダーは、競合するファイアウォール、クラウド、SASE、マイクロセグメンテーション製品にわたって機能するよう設計されているため、マルチベンダーセキュリティ環境をサポートできます。より大規模なプラットフォームベンダーにはCisco、Palo Alto Networks、Fortinet、Check Point、Zscaler、Microsoftが含まれます。これらの優位性は、エンタープライズ顧客がすでに使用している製品との深い統合から生まれています。スペシャリストがカバレジを拡大し、プラットフォームベンダーがよりネイティブなオーケストレーション機能を追加するにつれ、サイバーセキュリティポリシー管理市場はより競争が激しくなっています。
AIを活用した分析は重要な差別化ポイントになりつつあります。AlgoSecは2026年7月のHorizon A33.30リリースで自然言語ポリシークエリを導入しました。[4] Tufinは2026年3月にルール分析、設定レビュー、コンプライアンス例外検索、アクセスリクエスト管理向けのAI搭載アシスタントを導入しました。Zscalerは2026年5月にSymmetry Systemsの買収意向を発表し、AIエージェントの通信とデータアクスにポリシーコントロールを拡張しました。これらの動きは、ベンダーが確立されたネットワークポリシーの懸念事項と並行して、マシンアイデンティティと自動化されたアクセス決定に対応していることを示しています。
パートナーシップと買収も競争の範囲を変えています。Zscalerは2026年2月にSquareXの買収を完了し、ゼロトラストポリシーの実施をブラウザ環境に拡張しました。TufinとAkamaiは2026年3月に、TufinのポリシーオートメーションとAkamai Guardicore Segmentationを組み合わせた共同ソリューションを発表しました。重要インフラ組織がITと運用システムを接続するにつれ、運用技術(OT)とIoTのポリシー管理は依然として発展途上です。IEC 62443は産業オートメーションおよび制御システムの認められたコントロールフレームワークを提供しています。
サイバーセキュリティポリシー管理産業のリーダー企業
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- 注:主要企業の掲載順は順位を示すものではありません。

最近の産業動向
- 2026年8月:TufinはTufin Orchestration Suite(TOS)5.3をリリースし、マルチベンダーハイブリッド環境全体でセグメンテーションポリシーの意図を継続的に検証するAI搭載セグメンテーションインテリジェンスを追加しました。このリリースでは、Unified Control PlanをCisco Merakiの自動プロビジョニング、VMware NSX-Tのアクセスリクエスト自動化、AWSネイティブファイアウォールガバナンス、Palo Alto Strata Cloud Manager統合をカバーするよう拡張し、単一プラットフォームからクラウド、SASE、オンプレミス、マイクロセグメンテーション全体のポリシー管理を統合しました。
- 2026年7月:AlgoSecはHorizon A33.30を発表し、NIS2、更新されたPCI DSSおよびSWIFTフレームワークのネイティブコンプライアンスレポート、AIを活用した然言語ポリシークエリ、拡張されたAzure Firewallの自動化、Google Cloudセキュリティサービスの完全サポート、AWS Network Firewallを導入しました。このリリースは、いまだ主に手動のセキュリティプロセスに依存している組織の20%に直接対応しました。
- 2026年7月:ZscalerとSchwarz Digitsは、ドイツのSchwarz DigitsのSTACKITクラウドインフラ上でゼロトラストエクスチェンジを運用し、NIS2およびGDPRの厳格なデータ居住要件を持つ企業および政府機関を対象としたヨーロッパ向けソブリンクラウドセキュリティプラットフォームを提供するパートナーシップを発表しました。
- 2026年5月:Zscalerは、アイデンティティマッピングとAIエージェントのデータアクセスインテリジェンスの専門企業であるSymmetry Systemsの買収意向を発表し、AIエージェントとアプリケーション間およびエージェント間の通信にゼロトラストエクスチェンジガバナンスを拡張し、一時的なアイデンティティと継承された権限で動作する自律型AIエージェントによって生じるポリシーギャップに対処しました。


グローバルサイバーセキュリティポリシー管理市場レポートの範囲
サイバーセキュリティポリシー管理市場は、組織がエンタープライズ環境全体にわたってサイバーセキュリティポリシー、標準、手順、コントロールフレームワークを作成、管理、配布、モニタリング、実施、更新できるようにするソフトウェアソリューションおよび関連サービスで構成されています。これらのプラットフォームは、ポリシーライフサイクル管理、規制コンプライアンス、ガバナンス、リスク管理、セキュリティコントロールの整合、ポリシー証明、例外管理、および継続的なモニタリングをサポートし、内部セキュリティ要件と外部規制義務への準拠を確保します。
サイバーセキュリティポリシー管理市場レポートは、コンポーネント(ソフトウェア、サービス)、展開形態(クラウド、オンプレミス)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険〔BFSI〕、ITおよび通信、ヘルスケアおよびライフサイエンス、産業製造、小売およびEコマース、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 産業製造 |
| 小売およびEコマース |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦(UAE) |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 展開形態別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 産業製造 | ||
| 小売およびEコマース | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦(UAE) | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||


レポートで回答される主要な質問
現在のサイバーセキュリティポリシー管理市場規模はどのくらいですか?
サイバーセキュリティポリシー管理市場は2025年に2.96 ビリオン 米ドルと評価され、2026年には3.29 ビリオン 米ドルと推定されています。ハイブリッド環境全体にわたる一貫したルールへの需要に支えられ、2031年までに5.48 ビリオン 米ドルに達すると予測されています。サイバーセキュリティポリシー管理市場は、ファイアウォール、クラウド、アクセスポリシーガバナンスを連携させます。エンタープライズチームのより迅速なレビュー、トレーサビリティ、および協調的なコントロール変更をサポートします。
2031年までに予想される成長率はどのくらいですか?
市場は2026年から2031年にかけて11.20%のCAGRを記すると予測されています。サイバーセキュリティポリシー管理市場は、クラウドの採用、ポリシーの自動化、継続的なコンプライアンス証拠の必要性に支えられています。また、分散環境全体にわたる手動レビュープロセスの遅さにも対応しています。これらの条件は、プラットフォームとサービスの継続的な需要を支えています。
サイバーセキュリティポリシー管理支出をリードするコンポーネントはどれですか?
ソフトウェアは2025年に67.80%の収益シェアをリードしました。これは企業がポリシーの可視性、ルール管理、コンプライアンスチェックのための永続的なツールを必要としているためです。サービスはより速く成長すると予測されています。これは顧客が実装、統合、アドバイザリーサポートを必要としているためです。AIを活用した機能は、初期展開後のルーティンレビューを削減できます。また、ルーティンな変更検証ワークフローの標準化にも役立ちます。
クラウド展開が拡大しているのはなぜですか?
クラウドは2025年に71.23%の収益シェアを占め、2031年までに12.26%のCAGRで成長すと予測されています。クラウドは、セキュリティチームが中央サービスを通じてクラウド、SASE、エッジ、オンプレミス環境全体の分散コントロールを管理するのに役立ちます。ソブリンクラウドの取り決めもデータ居住要件に対応できる場合があります。これにより、規制された環境でもクラウド提供の関連性が維持されます。
最大のバイヤーとなるエンドユーザーセクターはどこですか?
BFSIは2025年に32.78%の収益シェアを占め、広範な運用レジリエンス、決済セキュリティ、データ保護義務に支えられています。金融機関は、文書化され、モニタリングされ、監査中にレビューされ、規制義務に整合したコントロールを必要としています。これにより、ポリシーガバナンスは継続的な運用要件となっています。また、コントロール評価のためのより良い証拠もサポートします。
サイバーセキュリティポリシー管理市場で最も速い成長見通しを持つ顧客グループはどれですか?
中小企業(SME)は、クラウド提供とマネージドサービスが展開に必要なコストと専門知識を低下させるため、2031年までに12.78%のCAGRで成長すると予測されています。規制の自己評価ツールは、小規模組織間でより正式なセキュリティガバナンスを促進できます。ガイド付きワークフローにより、専門的な管理の必要性をさらに軽減できます。このアプローチにより、構造化されたポリシー監視へのアクセスが向上します。


 お客様のデータは安全であり、販売や共有は一切行われません。
