
Marktgröße und Marktanteil für Cyber-Bedrohungsintelligenz-Orchestrierung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 6.12 Milliarden US-Dollar |
| Marktgröße (2032) | 16.5 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.94 % |
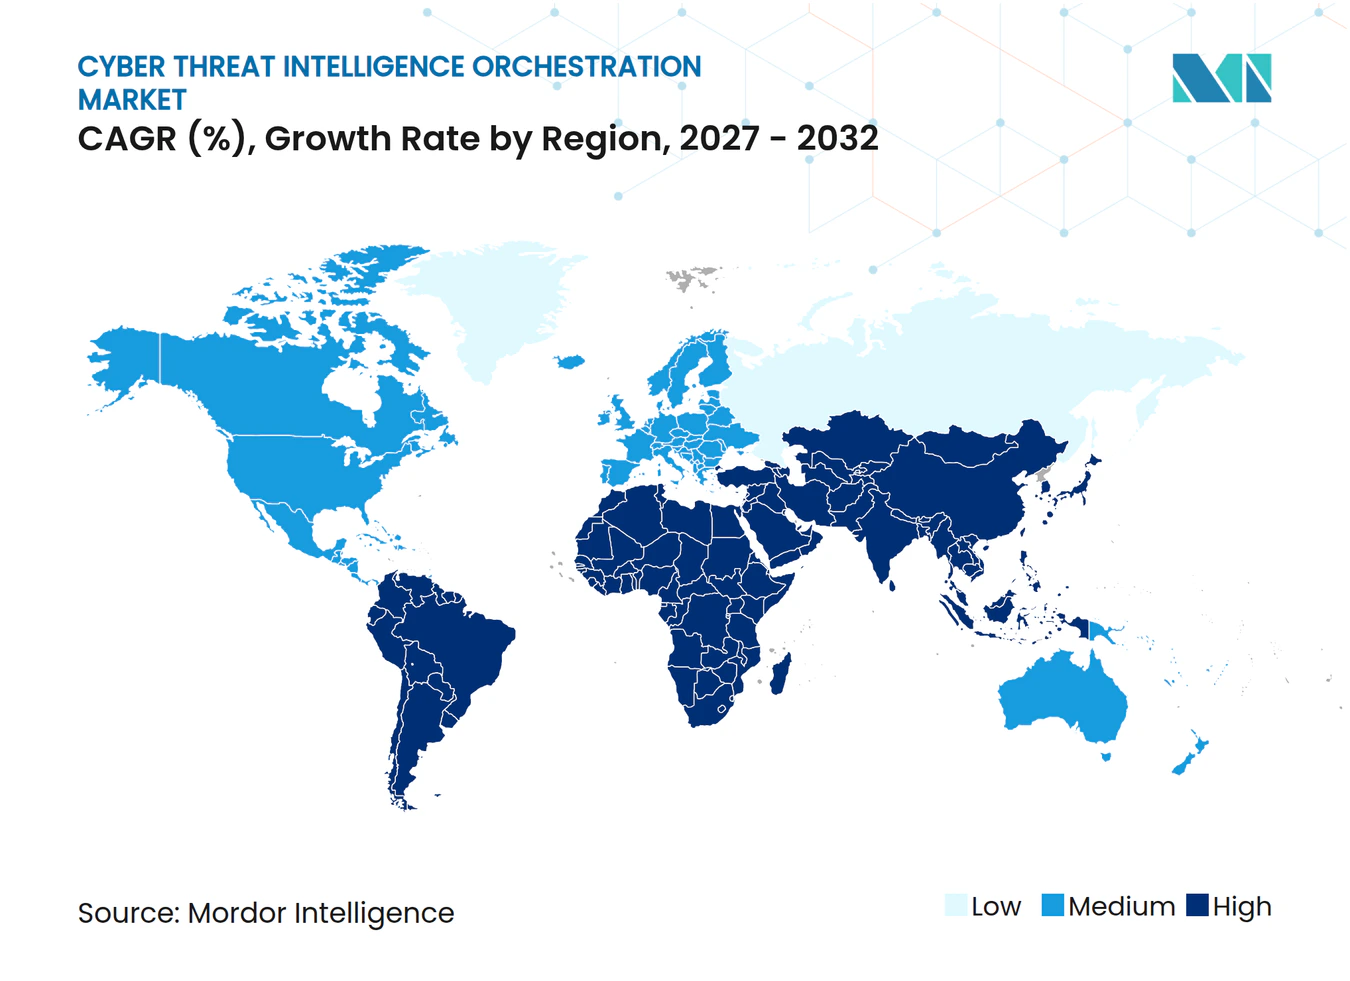
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cyber-Bedrohungsintelligenz-Orchestrierung von Mordor Intelligence
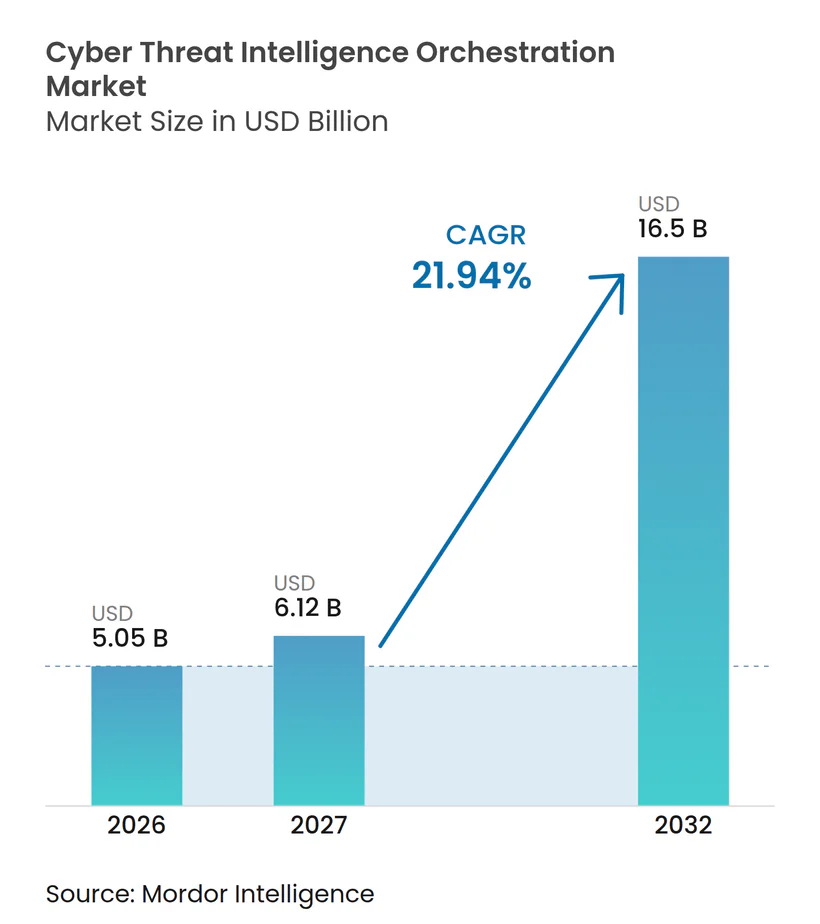
Die Marktgröße für Cyber-Bedrohungsintelligenz-Orchestrierung wird voraussichtlich von 5,05 Milliarden USD im Jahr 2026 auf 6,12 Milliarden USD im Jahr 2027 und bis 2032 auf 16,50 Milliarden USD anwachsen, was einem CAGR von 21,94 % zwischen 2027 und 2032 entspricht. Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung wächst, weil Sicherheitsteams große Mengen an Bedrohungsdaten in zeitnahe Maßnahmen in Cloud-, Endpunkt- und Identitätsumgebungen umwandeln müssen. Fragmentierte Tools können doppelte Warnmeldungen erzeugen und Analysten ohne den notwendigen Kontext zur Priorisierung eines Vorfalls zurücklassen, was die Nachfrage nach Plattformen fördert, die Informationen normalisieren, bewerten und weiterleiten. Ransomware, Identitätskompromittierung und Angriffe auf Cloud-Ressourcen erhöhen den Bedarf an koordinierten Untersuchungs- und Reaktions-Workflows. Anbieter reagieren durch Akquisitionen, Partnerschaften und KI-gestützte Untersuchungsfunktionen, die Bedrohungsintelligenz in umfassendere Sicherheitsplattformen einbetten. Dies schafft Möglichkeiten für Anbieter, die operative Transparenz zu verbessern und dabei innerhalb bestehender Sicherheitsinvestitionen und begrenzter Fachressourcen zu arbeiten.
Wichtigste Erkenntnisse des Berichts
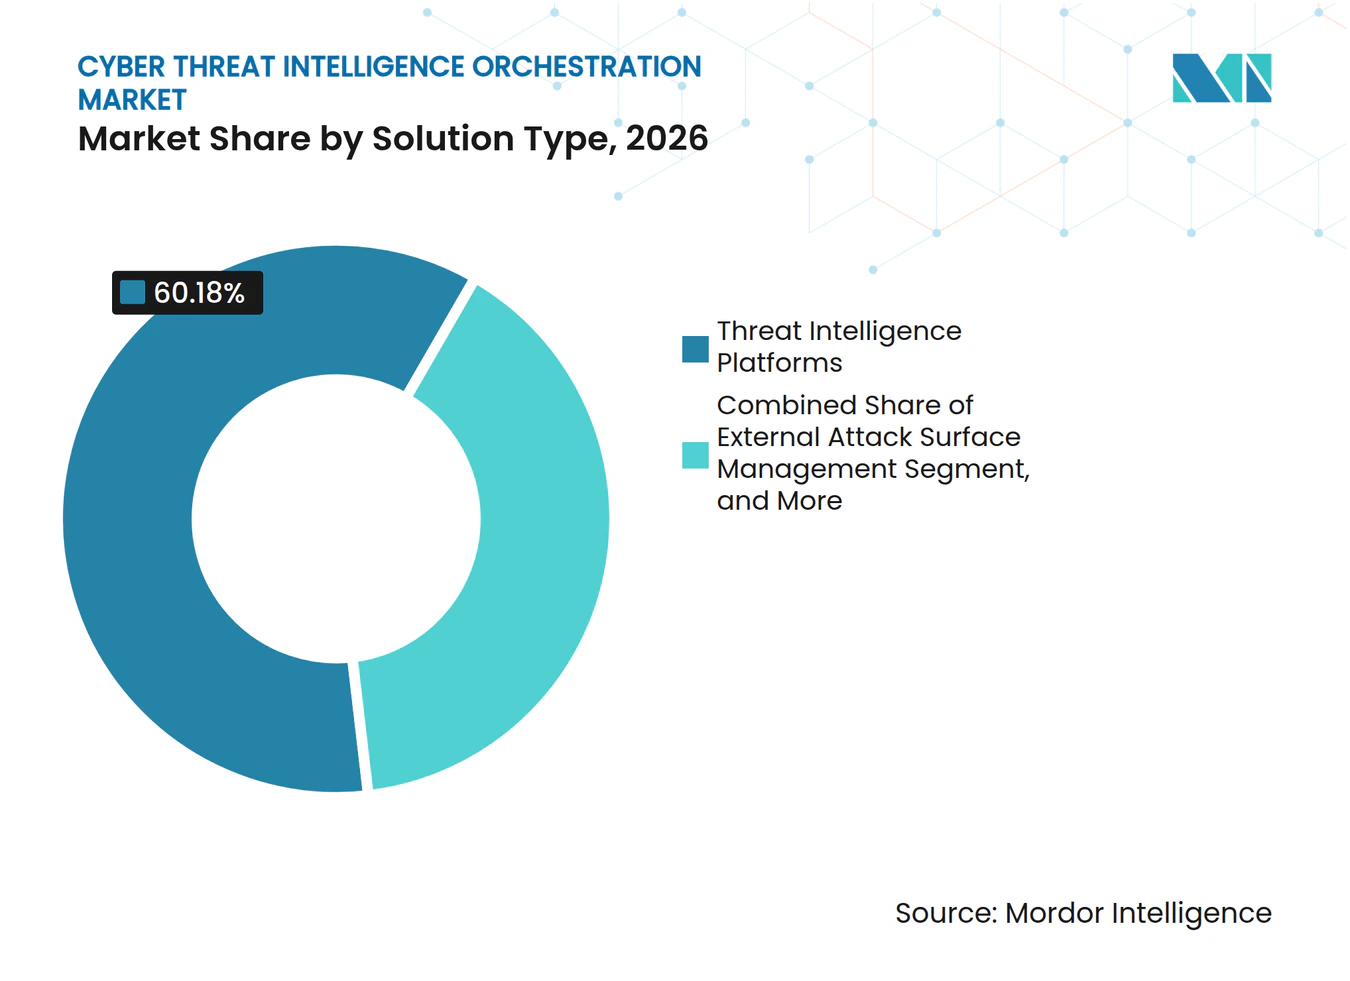
- Nach Lösungstyp hielten Bedrohungsintelligenz-Plattformen im Jahr 2026 einen Marktanteil von 60,18 % am Markt für Cyber-Bedrohungsintelligenz-Orchestrierung, während das externe Angriffsflächen-Management bis 2032 voraussichtlich mit einem CAGR von 23,05 % wachsen wird.
- Nach Bereitstellungsmodus hielten On-Premises-Bereitstellungen im Jahr 2026 einen Marktanteil von 68,15 % am Markt für Cyber-Bedrohungsintelligenz-Orchestrierung, während Cloud-Bereitstellungen bis 2032 voraussichtlich mit einem CAGR von 23,30 % wachsen werden.
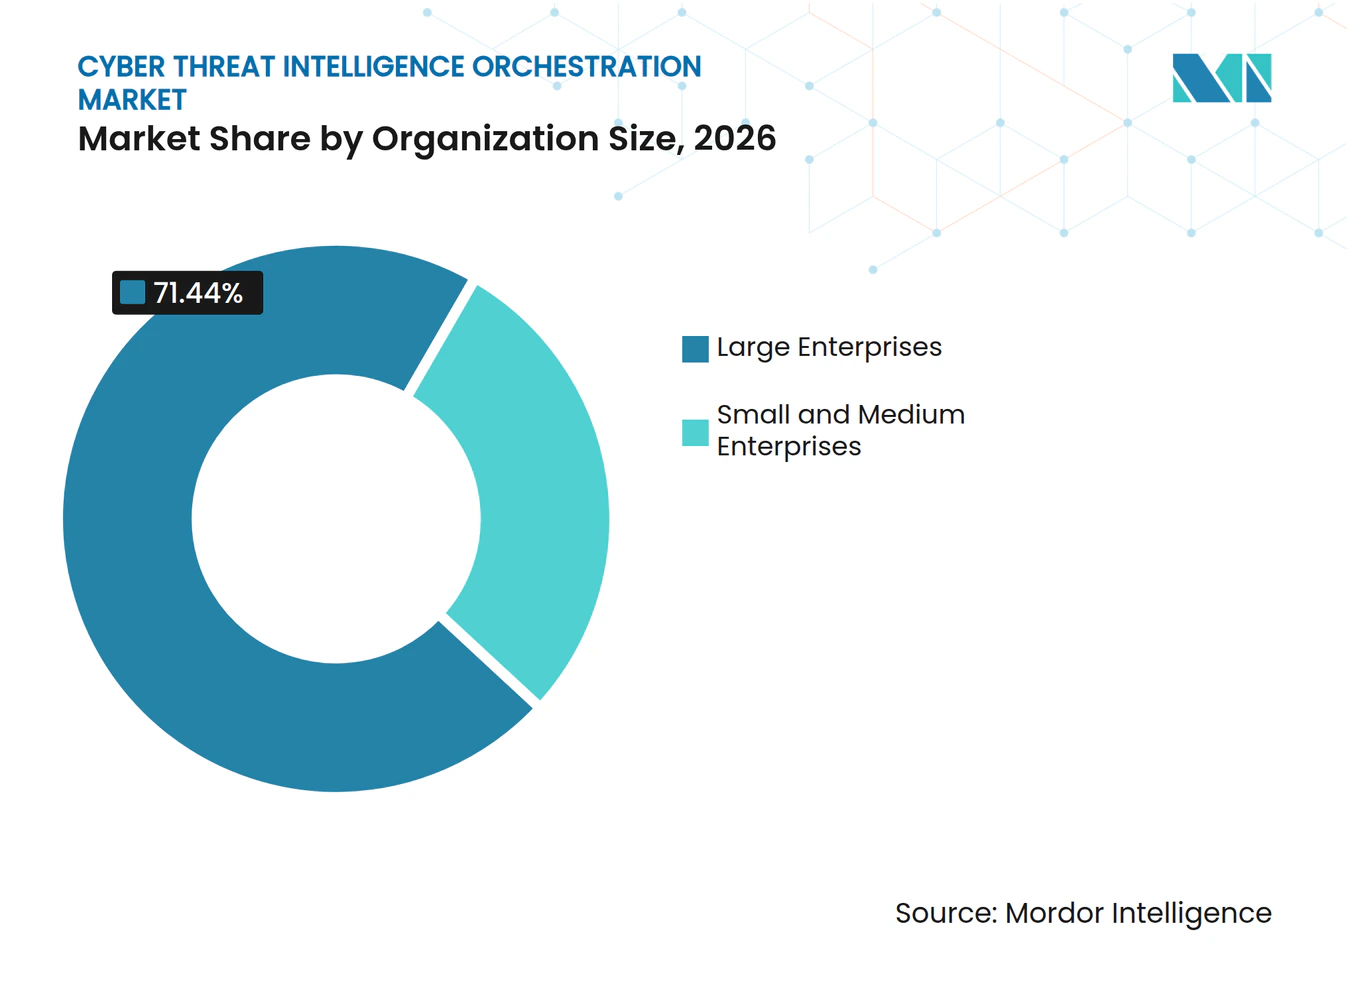
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 71,44 % am Markt für Cyber-Bedrohungsintelligenz-Orchestrierung, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 23,71 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 29,10 % am Markt für Cyber-Bedrohungsintelligenz-Orchestrierung, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 37,55 %, während Asien-Pazifik bis 2032 voraussichtlich mit einem CAGR von 22,78 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Ransomware- und mehrstufige Angriffe | +5.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Einführung KI-gestützter Bedrohungserkennung und automatisierter Reaktion | +4.8% | Global, mit Nordamerika und Asien-Pazifik als führenden Regionen beim Einführungstempo | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud- und Identitätsangriffsflächen | +3.5% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben zur Meldung von Vorfällen und zum Austausch von Informationen | +2.8% | Nordamerika und Europa als Kernregionen, mit Ausstrahlungseffekten auf Asien-Pazifik sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Analysebereit aufbereitete Informationen für agentische SOC-Workflows | +2.1% | Nordamerika und Europa, mit raschem Wachstum in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| CTI-Signalherkunft und Konfidenz-Scoring als Beschaffungskriterien | +1.2% | Global, konzentriert in regulierten Branchen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ransomware- und mehrstufige Angriffe
Ransomware treibt die Nachfrage im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung an, weil Sicherheitsteams externe Warnungen schnell in defensive Maßnahmen umsetzen müssen. Verizon stellte fest, dass Ransomware in 44 % der im Jahr 2025 untersuchten Datenschutzverletzungen vorhanden war, und berichtete, dass Ransomware bei 88 % der Datenschutzverletzungen kleiner Unternehmen beteiligt war. Die Anzahl aktiver Gruppen und die Verbreitung von Datendiebstahl vor der Erpressung erhöhen den Druck auf Teams, Infrastruktur, Dark-Web-Aktivitäten und offengelegte Zugangsdaten gleichzeitig zu überwachen. BlackFog verzeichnete im Jahr 2025 6.604 Ransomware-Angriffe, wobei 130 Gruppen im Laufe des Jahres aktiv waren. Mehrstufige Angriffe können separate Zugangsbroker, Ransomware-Entwickler und Affiliates umfassen, was es schwieriger macht, die Beweise mit eigenständigen Tools zu verknüpfen. Orchestrierungsplattformen können diese Signale in einen gemeinsamen Workflow einbringen und Analysten dabei helfen, einen vermuteten Einbruch mit späteren Aktivitäten zu verbinden.
Einführung KI-gestützter Bedrohungserkennung und automatisierter Reaktion
KI-gestützte Sicherheitsoperationen treiben das Wachstum im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung voran, indem sie den manuellen Aufwand für die Untersuchung und Priorisierung von Warnmeldungen reduzieren. CrowdStrike führte im September 2026 koordinierte Multi-Agenten-Untersuchungen ein, die Endpunkt-, Identitäts-, Software-als-Dienst-, Cloud- und Netzwerkumgebungen umfassen. Microsoft führte ebenfalls im September 2026 sein integriertes Security Operations Center in Microsoft Defender ein und brachte SIEM- und Bedrohungsschutzfunktionen in eine gemeinsame Grundlage für Fachleute und KI-Agenten. Diese Produktänderungen zeigen, dass große Sicherheitsanbieter Orchestrierung in ihre Plattformen integrieren, anstatt sie als separate Funktion zu behandeln. Käufer können solche Tools anhand ihrer Fähigkeit bewerten, einen nachvollziehbaren Untersuchungsnachweis zu erstellen, und nicht nur anhand der Bandbreite der gesammelten Feeds. Der Ansatz ist besonders relevant, wenn Teams gleichzeitig Aktivitäten über mehrere Systeme hinweg untersuchen müssen.
Ausweitung von Cloud- und Identitätsangriffsflächen
Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung profitiert von der erweiterten Angriffsfläche, die durch Cloud-Dienste, Programmierschnittstellen, Continuous-Integration-Pipelines und Drittanbieterverbindungen entsteht. Das britische National Cyber Security Centre stellt fest, dass externe Angriffsflächen vergessene Domains, temporäre Entwicklungsressourcen und Auftragnehmer-Zugangspunkte umfassen können, die Organisationen möglicherweise nicht inventarisiert haben. Identität ist zu einem zentralen Angriffspfad geworden, da offengelegte Zugangsdaten den Zugang zu Cloud- und Software-als-Dienst-Umgebungen ermöglichen können. Sicherheitsteams benötigen daher aktuelle externe Asset-Daten zusammen mit Informationen über Angreifer und bösartige Infrastruktur. Intel 471 startete im Juli 2025 Verity471 mit Bedrohungsexpositionsmodulen, die darauf ausgelegt sind, Angreifer-Informationen mit der Angriffsfläche und dem Drittanbieterrisiko zu verbinden. Diese Konvergenz unterstützt Plattformen, die externe Expositionsinformationen in Analysten-Workflows nutzbar machen.
Regulatorische Vorgaben zur Meldung von Vorfällen und zum Austausch von Informationen
Regulatorische Meldepflichten schaffen einen praktischen Bedarf für den Markt für Cyber-Bedrohungsintelligenz-Orchestrierung, insbesondere bei Finanzinstituten und Betreibern kritischer Infrastrukturen. Der Digital Operational Resilience Act der Europäischen Union ist seit dem 17. Januar 2025 in Kraft und verpflichtet Finanzunternehmen, Informations- und Kommunikationstechnologierisiken zu managen und schwerwiegende Vorfälle innerhalb festgelegter Fristen zu melden.[1] Die Richtlinie über Netz- und Informationssicherheit 2 enthält ebenfalls Frühwarnpflichten, die Organisationen dazu anhalten, Vorfallsinformationen zeitnah zusammenzustellen. In den Vereinigten Staaten verpflichtet die Securities and Exchange Commission registrierte Unternehmen, wesentliche Cybersicherheitsvorfälle auf Formular 8-K innerhalb von 4 Werktagen nach der Feststellung der Wesentlichkeit offenzulegen. Die manuelle Beweiserhebung kann diese Prozesse verlangsamen, wenn Daten auf verschiedene Sicherheitstools verteilt sind. Intelligenz-Orchestrierung kann Teams dabei helfen, Kontext zu bewahren, Entscheidungen zu dokumentieren und Informationen für interne und regulatorische Berichterstattung aufzubereiten.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität in Legacy-SIEM-, SOAR- und EDR-Umgebungen | -1.5% | Global, stärker ausgeprägt in Europa und Nordamerika mit Legacy-Infrastrukturschulden | Mittelfristig (2–4 Jahre) |
| Mangel an qualifizierten Cyber-Bedrohungsintelligenz-Analysten | -1.2% | Global, am stärksten ausgeprägt außerhalb von Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quellenattribution und Vertrauensreibung beim Datenaustausch | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Warnmeldungsduplizierung und Modelldrift bei der Multi-Feed-Orchestrierung | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität in Legacy-SIEM-, SOAR- und EDR-Umgebungen
Legacy-Sicherheitsarchitekturen können die Einführung im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung hemmen, da jedes System Daten möglicherweise unterschiedlich speichert und kennzeichnet. Organisationen betreiben häufig SIEM-, Endpunkterkennung und -reaktion-, Cloud-Sicherheits-, Identitätsüberwachungs- und Automatisierungsprodukte von mehreren Anbietern. Das Australian Cyber Security Centre stellt fest, dass Multi-Anbieter-Umgebungen eine vollständige Transparenz erschweren können, insbesondere wenn Schnittstellen unvollständig oder inkonsistent sind. Unterschiede in Schemata können Parser-Aktualisierungen, Regelprüfungen und Neutraining erfordern, wenn ein Anbieter sein Produkt ändert. Diese Arbeit verlängert die Zeit zwischen Beschaffung und operativem Einsatz, insbesondere für Käufer mit älteren Umgebungen. Sie macht auch Plattformen mit ausgereiften Konnektoren, klaren Datenmodellen und gestaffelten Bereitstellungsmethoden attraktiver.
Mangel an qualifizierten Cyber-Bedrohungsintelligenz-Analysten
Der Mangel an erfahrenen Analysten schränkt den Markt für Cyber-Bedrohungsintelligenz-Orchestrierung ein, da Tools weiterhin Menschen zur Konfiguration, Validierung und Steuerung benötigen. ISC2 stellte fest, dass 59 % der Befragten im Jahr 2025 kritischen oder erheblichen Bedarf an Cybersicherheitsfähigkeiten meldeten, verglichen mit 44 % im Jahr 2024. Dieselbe Studie berichtete, dass 88 % der Befragten mindestens eine erhebliche Cybersicherheitsfolge erlebt hatten, die mit Personalengpässen zusammenhing. Die Herausforderung beschränkt sich nicht auf die Mitarbeiterzahl, da Teams auch Fähigkeiten in KI-Aufsicht, Cloud-Sicherheit, Informationsanalyse und Erkennungstechnik benötigen. Anbieter reagieren mit Suche in natürlicher Sprache, geführten Workflows und automatisierter Triage, aber die Überprüfung durch Analysten bleibt wichtig, wenn Maßnahmen eine Produktionsumgebung beeinflussen können. Diese Einschränkung fördert die Nachfrage nach verwalteten Sicherheitsdienstleistern und Produkten, die den Konfigurationsaufwand reduzieren, ohne die Aufsicht zu entfernen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
Informationsplattformen führen, während externe Expositionstools an Dynamik gewinnenBedrohungsintelligenz-Plattformen hielten im Jahr 2026 einen Marktanteil von 60,18 %. Im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung dienen diese Plattformen als zentrales Repository für Informationen aus internen, kommerziellen, staatlichen und offenen Quellen. Sie können Indikatoren deduplizieren, Kontext zu Bedrohungsakteuren und Infrastruktur hinzufügen und relevante Daten an Sicherheitsoperationstools verteilen. Große Organisationen nutzen dieses Modell, weil es eine gemeinsame Informationsschicht für SIEM-, SOAR-, Endpunkt- und Netzwerkteams bereitstellt. Die Position ist dauerhaft, wenn eine Plattform in Analysten-Workflows und bestehende Integrationen eingebettet wird.
Das externe Angriffsflächen-Management wird bis 2032 voraussichtlich mit einem CAGR von 23,05 % wachsen, da Organisationen eine aktuelle Übersicht über internetfähige Assets und Drittanbieterexposition benötigen. Die Marktgröße für Cyber-Bedrohungsintelligenz-Orchestrierung in dieser Kategorie wird durch den Wandel von periodischen Asset-Überprüfungen hin zur kontinuierlichen Überwachung von Domains, Cloud-Assets und exponierten Diensten unterstützt. Das NCSC identifiziert Schattenressourcen und vergessene Domains als wichtige Quellen externer Exposition. Intel 471 stellte im März 2026 sein Cyber-Bedrohungsexpositions-Bundle vor, das Angriffsflächen-, Drittanbieterexpositions- und Markenexpositionsprodukte kombiniert. SIEM- und SOAR-Tools behalten eine erhebliche installierte Basis, obwohl Organisationen zunehmend Informationsplattform-Konnektoren verwenden, anstatt jeden Feed direkt zu importieren. Digitale Risikoschutzdienstleistungen und verwaltete Informations-Feeds bieten zusätzliche Abdeckung für Marken-, Lieferketten- und Zugangsdatenrisiken.



Nach Bereitstellungsmodus:
On-Premises-Systeme behalten eine große Basis, während die Cloud-Nutzung zunimmtOn-Premises-Bereitstellungen machten im Jahr 2026 einen Marktanteil von 68,15 % aus. Im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung nutzen Großunternehmen und Organisationen des öffentlichen Sektors diese Bereitstellungen dort, wo Datensouveränität, luftgespaltene Netzwerke oder klassifizierte Informationsquellen die Cloud-Nutzung einschränken. Finanzdienstleistungs- und Verteidigungsorganisationen können eine On-Premises-Plattform auch als Integrations-Hub für sensible Feeds behandeln. Bestehende Investitionen in Rechenzentren, Sicherheitsoperations-Workflows und lokale Datenspeicher unterstützen die anhaltende Rolle des Segments. Hybride Designs erweitern diese Position, indem sie lokale Sensoren und Datenquellen mit umfassenderen Orchestrierungsfähigkeiten verbinden.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 23,30 % wachsen. Multi-Cloud-Umgebungen erzeugen Daten in einem Umfang, der schwer durch feste On-Premises-Korrelationskapazität zu verarbeiten ist. Cloud-Bereitstellung kann auch eine schnellere Implementierung, elastische Verarbeitung und einfacheren Zugang für verteilte Analystenteams unterstützen. Anomali veröffentlichte im Mai 2026 ThreatStream Next-Gen mit einem einheitlichen Sicherheitsdaten-Lake und unterstreicht damit seinen Fokus auf Cloud-orientierte Informationsbereitstellung. Die Cloud-Einführung beseitigt nicht den Bedarf an Kontrollen, da Käufer weiterhin Datenspeicherort, Integration und Zugangssteuerung bewerten. Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung wird daher wahrscheinlich hybride Architekturen beibehalten, auch wenn neue Bereitstellungen zunehmend Cloud-native Workflows bevorzugen.
Nach Unternehmensgröße:
Großunternehmen halten den größten Ausgabenanteil, während KMU verwaltete Dienste einführenGroßunternehmen hielten im Jahr 2026 einen Marktanteil von 71,44 %. Im gesamten Markt für Cyber-Bedrohungsintelligenz-Orchestrierung verfügen sie häufig über dedizierte Informationsteams, etablierte Security Operations Center und Budgets für Unternehmenslizenzen und professionelle Dienstleistungen. Ihre Programme können proprietäre Informationsbibliotheken und die Teilnahme an Informationsaustauschgruppen umfassen. Diese Investitionen schaffen eine operative Abhängigkeit von bestehenden Plattformen und erschweren Migrationen. Großunternehmen benötigen auch eine breite Abdeckung, da sie über mehrere Standorte, Geschäftsbereiche, Cloud-Umgebungen und Drittanbieternetzwerke hinweg tätig sind.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 23,71 % wachsen. Verizon berichtete in seinem Bericht von 2025, dass Ransomware bei 88 % der untersuchten Datenschutzverletzungen kleiner Unternehmen vorhanden war, was den Bedarf an praktischer Unterstützung für Sicherheitsoperationen erhöht.[2] Verwaltete Sicherheitsdienstleister können Informations- und Reaktionsfähigkeiten auf diese Käufer ausweiten, ohne vergleichbare interne Analystenteams zu erfordern. KI-gestützte Playbook-Erstellung und Abfragen in natürlicher Sprache können den Aufwand für die Nutzung komplexer Sicherheitsdaten reduzieren. Die Akquisition von ThreatQuotient durch Securonix im Jahr 2025 kombinierte Bedrohungserkennung, Untersuchung, Reaktion und Informationsfähigkeiten in einer modularen Plattform. Flexible Lizenzierung und kleinere Erstbereitstellungen können die Einstiegshürden für diese Kundengruppe weiter senken.

Nach Endnutzerbranche:
BFSI verankert die Nachfrage, während die staatliche Einführung zunimmtBFSI machte im Jahr 2026 einen Marktanteil von 29,10 % am Markt für Cyber-Bedrohungsintelligenz-Orchestrierung aus. Im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung sind Finanzinstitute häufige Ziele von Betrug, Ransomware, Zugangsdatendiebstahl und Datendiebstahl, was Informationen für Sicherheits- und Finanzkriminalitätsfunktionen relevant macht. Regulatorische Erwartungen erhöhen auch den Wert der Beweiserhebung, Vorfallsklassifizierung und Berichts-Workflows. DORA gilt seit Januar 2025 für Finanzunternehmen und legt Anforderungen an die digitale operative Resilienz fest. Diese Bedingungen unterstützen Investitionen in Plattformen, die Kontext über Erkennung, Untersuchung, Reaktion und Offenlegungsaktivitäten hinweg aufrechterhalten können.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen. Nationale Behörden benötigen souveräne Informationsfähigkeiten, da sie Risiken für öffentliche Dienste, kritische Infrastrukturen und die nationale Sicherheit adressieren. KELA Group startete im März 2026 seine nationale Cyber-Resilienz-Suite für Regierungskunden, die staatlich unterstützte Cyber-Bedrohungen managen. Gesundheits- und Biowissenschaftsorganisationen benötigen starken Schutz für Patientendaten und vernetzte Systeme. Energie- und Versorgungsunternehmen erweitern Informationen auf die Betriebstechnologie, da Informationstechnologie- und Betriebstechnologieumgebungen stärker vernetzt werden. Die Nachfrage im Einzel- und E-Commerce-Bereich wird durch Betrugs-Informationen, offengelegte Zugangsdaten und Dark-Web-Überwachung geprägt.
Geografische Analyse
Markt für Cyber-Threat-Intelligence-Orchestrierung in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 37,55 %. Im Markt für Cyber-Threat-Intelligence-Orchestrierung verfügt die Region über eine breite Basis an Sicherheitsanbietern und Unternehmenskäufern mit etablierten Security Operations Centern. Offenlegungspflichten und branchenspezifische Aufsicht machen die Untersuchung von Vorfällen und das Beweismittelmanagement zu wichtigen Beschaffungsfaktoren. Die Cybersicherheits-Offenlegungsregeln der SEC verpflichten börsennotierte Unternehmen, wesentliche Vorfälle auf Formular 8-K zu melden, nachdem eine Wesentlichkeitsprüfung vorgenommen wurde.[3] Konsolidierungen sind in der Region ebenfalls weiterhin sichtbar, darunter die abgeschlossene Übernahme von Recorded Future durch Mastercard im Dezember 2024 sowie die Übernahme von ThreatQuotient durch Securonix im Juni 2025.
Markt für Cyber-Threat-Intelligence-Orchestrierung in EMEA
Europa wird durch DORA und NIS2 unterstützt, die die Vorbereitung auf Vorfälle und die rechtzeitige Meldung für regulierte Organisationen dringlicher machen. Deutschland, das Vereinigte Königreich und Frankreich sind die zentralen Nachfragezentren, während die Umsetzung von NIS2 die Akzeptanz in der gesamten Europäischen Union ausweiten kann. Der Markt für Cyber-Threat-Intelligence-Orchestrierung in der Region profitiert zudem von Sicherheitsanbietern, die Automatisierung für Managed Security Service Provider entwickeln. Sekoia brachte Sekoia Elevate im September 2026 nach einem Early-Access-Programm, das mehr als 425.000 autonome Alarmuntersuchungen an mehr als 2.000 Kundenstandorten durchführte, in die allgemeine Verfügbarkeit. Der Nahe Osten entwickelt sich durch nationale Cybersicherheitsbehörden-Rahmenwerke und souveräne Beschaffungsprogramme. In Afrika werden Finanzdienstleister und Telekommunikationsanbieter voraussichtlich die frühesten Käufer bleiben, da die Sicherheitsoperationen reifen.
Markt für Cyber-Threat-Intelligence-Orchestrierung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 22,78 % wachsen. Digitale Transformation, staatlich unterstützte Bedrohungsaktivitäten und die zunehmende Cloud-Nutzung erhöhen den Bedarf an koordinierter Aufklärung in der gesamten Region. Japans Ministerium für Wirtschaft, Handel und Industrie veröffentlichte im März 2025 eine Cybersicherheits-Industriepolitik, die das Ziel festlegte, den inländischen Cybersicherheitssektor über 10 Jahre auszubauen. Die politische Ausrichtung verleiht inländischen Sicherheitskapazitäten eine größere Relevanz in den Investitionsplänen des Landes. Indonesien sieht sich mit hohen Alarmvolumina konfrontiert, was den Bedarf erhöht, Signale zu priorisieren und den manuellen Untersuchungsaufwand zu reduzieren. China, Südkorea und andere Märkte im asiatisch-pazifischen Raum steigern ebenfalls die Akzeptanz, da öffentliche und private Organisationen ihre Sicherheitsprogramme stärken.
Wettbewerbslandschaft
Marktkonzentration
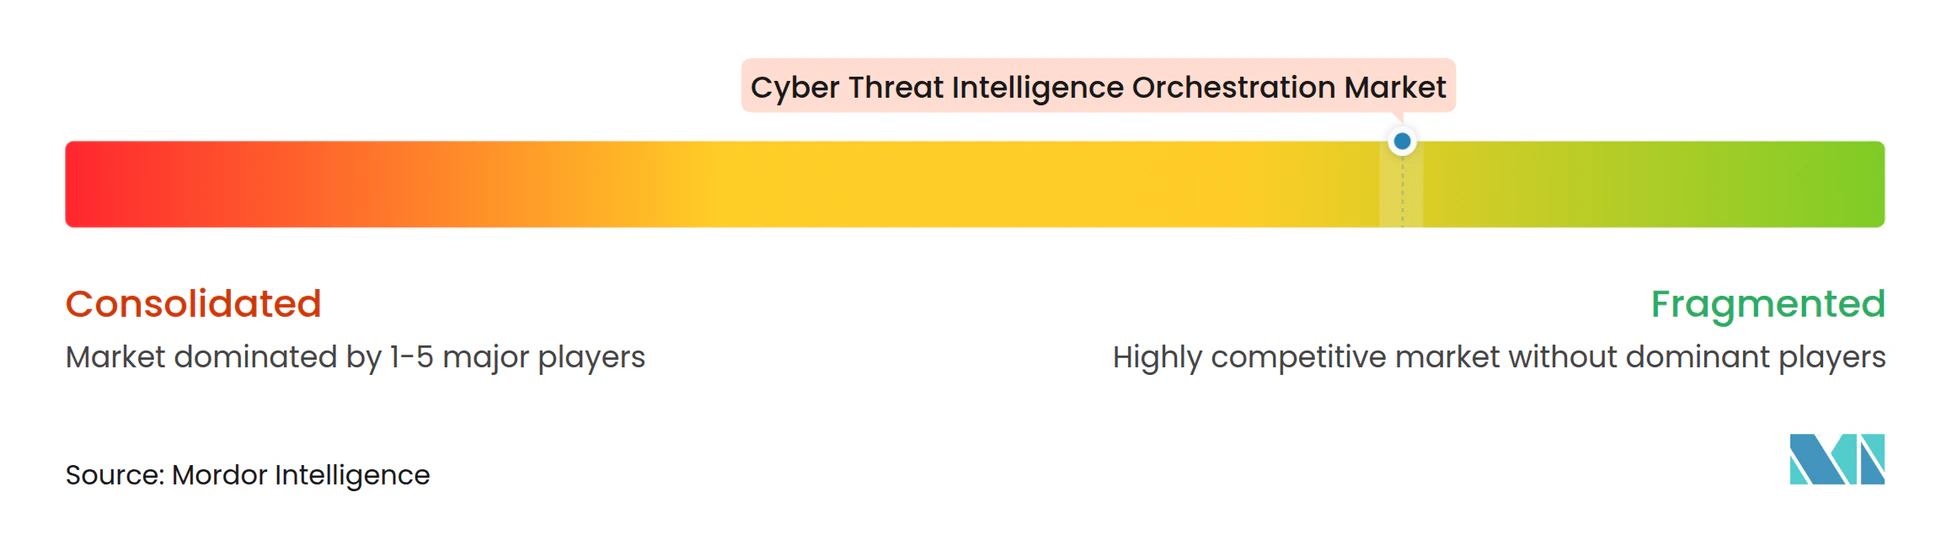
Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung ist mäßig fragmentiert, wobei spezialisierte Informationsanbieter neben SIEM-, Endpunkt-, Cloud-Sicherheits- und Automatisierungsanbietern konkurrieren. Recorded Future bleibt nach der Akquisition durch Mastercard, die im Dezember 2024 abgeschlossen wurde, ein wichtiger dedizierter Anbieter. Das Unternehmen bedient mehr als 1.900 Organisationen in 80 Ländern und verleiht seiner Plattform eine breite Unternehmenspräsenz. Große Plattformanbieter können Informationen in bestehende Sicherheits-Workflows integrieren, während Spezialisten sich durch Forschungstiefe und externe Risikoabdeckung differenzieren können. Diese Mischung hält die Beschaffung wettbewerbsfähig, da Käufer eine breite Plattform oder einen fokussierten Anbieter basierend auf ihren Integrationsanforderungen, Feed-Qualität, Governance-Kontrollen, verfügbarem Implementierungssupport und der Fähigkeit zur Bereitstellung innerhalb bestehender Sicherheitsoperationsprozesse auswählen können, ohne unnötige Schulungsanforderungen für eingeschränkte Teams hinzuzufügen.
Die Produktdifferenzierung verlagert sich hin zu messbaren Gewinnen bei der Analystenproduktivität, schnellerer Falluntersuchung und besseren Verbindungen zwischen Informationen und Reaktion. CrowdStrikes Multi-Agenten-Untersuchungsfähigkeiten vom September 2026, selbst ein Beispiel für Anbieter, die koordinierte KI-Funktionen über mehrere Sicherheitsdomänen hinweg einsetzen, demonstrieren Forschungstiefe und externes Risiko. Microsofts integriertes Security Operations Center ist ein weiteres Beispiel für einen großen Anbieter, der SIEM, Bedrohungsschutz, Fachleute und KI-Agenten in eine einheitliche Umgebung bringt. Intel 471 hat Agent471 und MCP471 zu seiner Verity471-Plattform hinzugefügt und erweitert damit die Informationsverarbeitung auf externe Analysten-Tools. Anbieter, die zuverlässige Untersuchungsergebnisse und klare Analysten-Aufsicht nachweisen können, sind besser positioniert, um um Unternehmensbereitstellungen zu konkurrieren.
Akquisitionen und Partnerschaften verändern, wie Anbieter ihre Angebote zusammenstellen. Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung wird zunehmend mit Bedrohungserkennung, Untersuchung, Reaktion, digitalem Risikoschutz und externem Expositionsmanagement integriert. Securonix akquirierte ThreatQuotient im Juni 2025, um Bedrohungserkennung, Untersuchung, Reaktion und Informationsfähigkeiten zu kombinieren.[4] ZeroFox startete im Juli 2026 HNTR, um digitalen Risikoschutz und Bedrohungsintelligenz für die Entdeckung und Unterbrechung von Angreifern zu kombinieren. Diese Änderungen können die Anzahl der separaten Produkte reduzieren, die ein Kunde betreiben muss, und erhöhen gleichzeitig die Bedeutung offener Integration mit bestehenden Systemen. Weißer Raum verbleibt in Betriebstechnologie- und SCADA-Umgebungen, wo industrielle Bedrohungsabdeckung besondere Anforderungen hat. Es gibt auch Nachfrage nach lokalisierter Informationsarbeit in Asien-Pazifik und dem Nahen Osten, wo lokale Sprachen, Vorschriften und Bedrohungsmuster den Käuferbedarf prägen. Partnerschaften können Anbietern helfen, Dark-Web-, externe Expositions- oder regionale Informationsfähigkeiten hinzuzufügen, ohne sie intern aufzubauen.
Branchenführer im Markt für Cyber-Bedrohungsintelligenz-Orchestrierung
-
Anomali, Inc.
-
Cyware, Inc.
-
EclecticIQ B.V.
-
Sekoia.io SAS
-
Securonix, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cyber-Threat-Intelligence-Orchestrierung Unternehmen in diesem Bericht
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- Cyware, Inc.
- EclecticIQ B.V.
- Intel 471, Inc.
- Flashpoint Intelligence, Inc.
- KELA Group Ltd.
- SOCRadar Teknoloji A.Ş.
- Group-IB Global Private Ltd.
- ZeroFox Holdings, Inc.
- Sekoia.io SAS
- ThreatQuotient, Inc.
- Securonix, Inc.
- LookingGlass Cyber Solutions, Inc.
- Searchlight Cyber Ltd.
- Cyble, Inc.
- Resecurity, Inc.
- Silent Push, Inc.
- Sixgill Ltd.
Neueste Industrielle Entwicklungen in Markt für Cyber-Threat-Intelligence-Orchestrierung
- Oktober 2026: Silent Push veröffentlichte Platform 6.1 mit einem vollständig automatisierten Neuaufbau der Marken- und Infrastruktur-Imitationsfähigkeiten, einschließlich kontinuierlichem Risiko-Scoring für ähnlich aussehende Domains und Subdomains, verbesserter SIEM- und SOAR-Erweiterbarkeit sowie KI-Tool-Integrationen, die es Analysten ermöglichen, schneller von Bedrohungsinfrastrukturbefunden zu Sicherheitstelemetrie-Maßnahmen zu wechseln.
- September 2026: SOCRadar und EclecticIQ starteten eine Partnerschaft, die 3 kontinuierlich aktualisierte Dark-Web-Informations-Feeds liefert, die Dark-Web-Nachrichten, Schwarzmarktaktivitäten und PII-Exposition abdecken, direkt in das EclecticIQ Intelligence Center und so die Lücke zwischen der Entdeckung von Untergrundbedrohungen und der zentralisierten Analystenreaktion schließen.
- September 2024: Sekoia brachte Sekoia Elevate nach einem Early-Access-Programm an mehr als 2.000 Kundenstandorten, das über 425.000 autonome Untersuchungen abschloss, in die allgemeine Verfügbarkeit. Führende MSSPs in Europa und den Vereinigten Staaten berichteten von einer bis zu 5-fachen Reduzierung der Analysten-Arbeitslast bei Warnmeldungsuntersuchungs-Workflows.
- August 2026: Intel 471 startete Agent471 und MCP471 innerhalb von Verity471, ermöglichte intelligentes Schlussfolgern über proprietäre Angreiferdaten und erweiterte die Modellkontext-Protokoll-Konnektivität auf externe Analysten-Tools. Die Fähigkeiten wurden auf der Black Hat USA 2026 demonstriert.
Globaler Berichtsumfang des Marktes für Cyber-Bedrohungsintelligenz-Orchestrierung
Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung umfasst Softwareplattformen und Dienste, die Cyber-Bedrohungsintelligenz aus mehreren internen und externen Quellen aggregieren, korrelieren, anreichern, priorisieren, operationalisieren und automatisieren. Diese Lösungen ermöglichen es Organisationen, Informations-Workflows zu optimieren, die Bedrohungstransparenz zu verbessern, Bedrohungssuche und Vorfallsreaktionsaktivitäten zu unterstützen und den Informationsaustausch in Sicherheitsoperationsumgebungen zu automatisieren. Der Markt umfasst Bedrohungsintelligenz-Plattformen, Informations-Orchestrierungstechnologien, informationsgesteuerte Sicherheitsintegrationen sowie zugehörige professionelle und verwaltete Dienste. Diese Lösungen helfen Unternehmen, rohe Bedrohungsdaten in verwertbare Informationen umzuwandeln und so die Cybersicherheitsentscheidungsfindung und operative Effizienz zu verbessern.
Der Bericht zum Markt für Cyber-Bedrohungsintelligenz-Orchestrierung ist segmentiert nach Lösungstyp (Bedrohungsintelligenz-Plattformen, Security Information and Event Management, Security Orchestration, Automation, and Response, externes Angriffsflächen-Management und andere Lösungstypen), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Energie und Versorgung, Einzel- und E-Commerce sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Bedrohungsintelligenz-Plattformen |
| Security Information and Event Management |
| Security Orchestration, Automation, and Response |
| Externes Angriffsflächen-Management |
| Andere Lösungstypen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Energie und Versorgung |
| Einzel- und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Lösungstyp | Bedrohungsintelligenz-Plattformen | |
| Security Information and Event Management | ||
| Security Orchestration, Automation, and Response | ||
| Externes Angriffsflächen-Management | ||
| Andere Lösungstypen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Energie und Versorgung | ||
| Einzel- und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung?
Der Markt für Cyber-Bedrohungsintelligenz-Orchestrierung wird voraussichtlich von 5,05 Milliarden USD im Jahr 2026 und 6,12 Milliarden USD im Jahr 2027 auf 16,50 Milliarden USD bis 2032 wachsen, bei einem CAGR von 21,94 %.
Was treibt die Nachfrage nach Cyber-Bedrohungsintelligenz-Orchestrierung an?
Ransomware, Cloud-Exposition, Identitätsbedrohungen, KI-gestützte Operationen und schnellere Anforderungen an die Vorfallsberichterstattung erhöhen den Bedarf, Informationen mit Reaktions-Workflows zu verbinden.
Welcher Lösungstyp führt den Markt für Cyber-Bedrohungsintelligenz-Orchestrierung an?
Bedrohungsintelligenz-Plattformen führen mit einem Marktanteil von 60,18 % im Jahr 2026, da sie die Informationserfassung, -anreicherung und -verteilung über Sicherheitstools hinweg zentralisieren.
Warum expandieren Cloud-Bereitstellungen schnell?
Cloud-Bereitstellungen werden bis 2032 voraussichtlich mit einem CAGR von 23,30 % wachsen, da Multi-Cloud-Umgebungen elastische Verarbeitung und eine breitere Telemetrieintegration erfordern.
Welcher Endnutzersektor hat die größte Einführungsrate?
BFSI führt mit einem Marktanteil von 29,10 % im Jahr 2026 aufgrund der Exposition gegenüber Betrug, Ransomware, Zugangsdatendiebstahl und umfangreichen Compliance-Anforderungen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 22,78 % wachsen, unterstützt durch digitale Transformation, zunehmende Cloud-Nutzung und verstärkte staatlich unterstützte Bedrohungsaktivitäten.