
Tamanho e Participação do Mercado de Orquestração de Inteligência de Ameaças Cibernéticas
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 6.12 Bilhões de dólares |
| Tamanho do Mercado (2032) | 16.5 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 21.94 % |
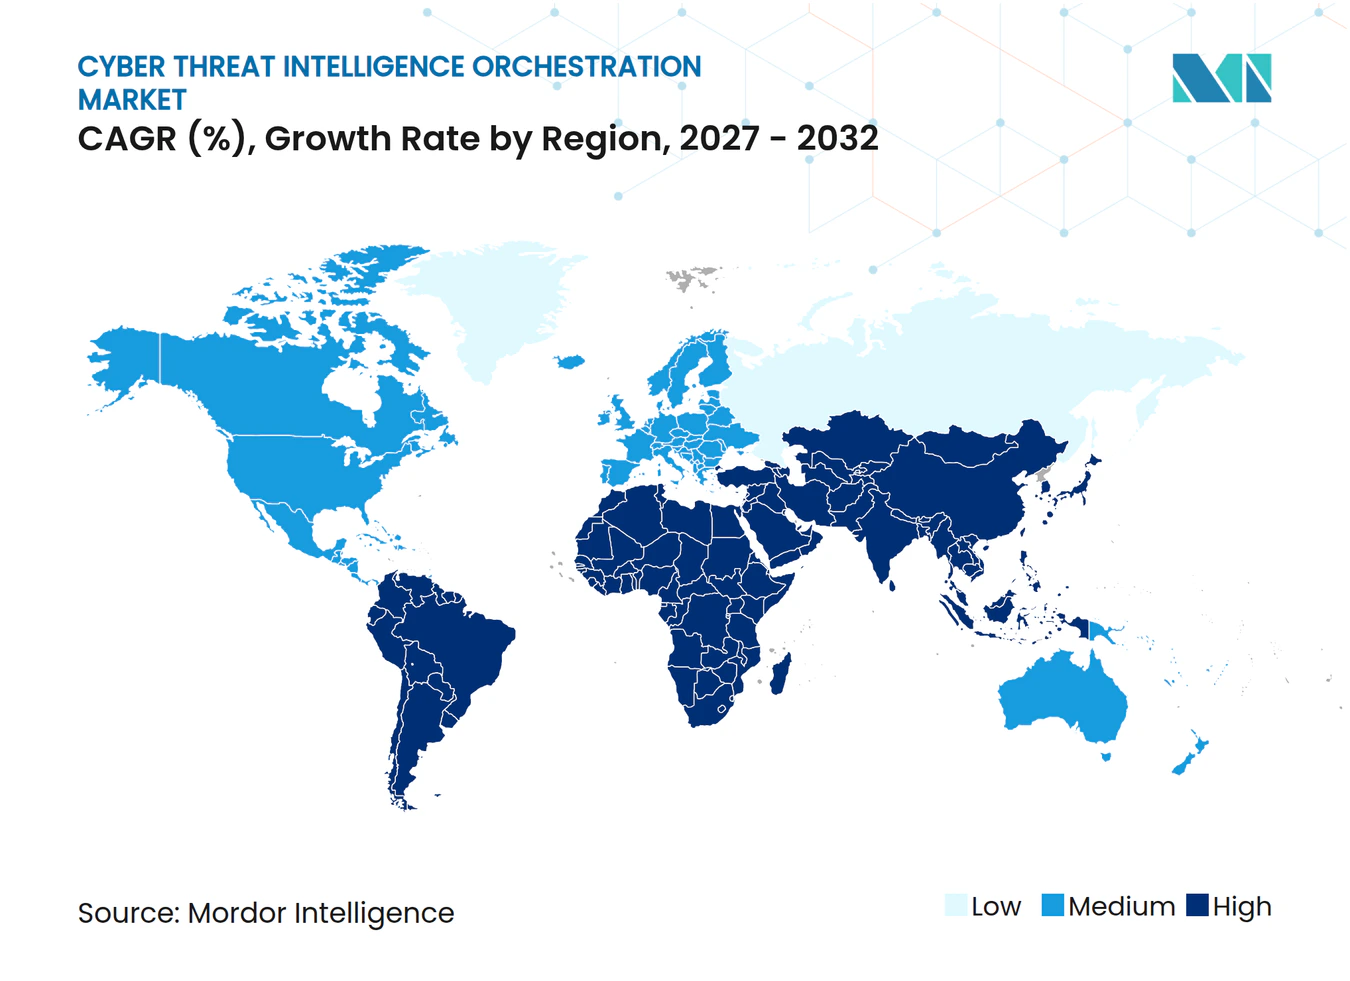
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Orquestração de Inteligência de Ameaças Cibernéticas pela Mordor Intelligence
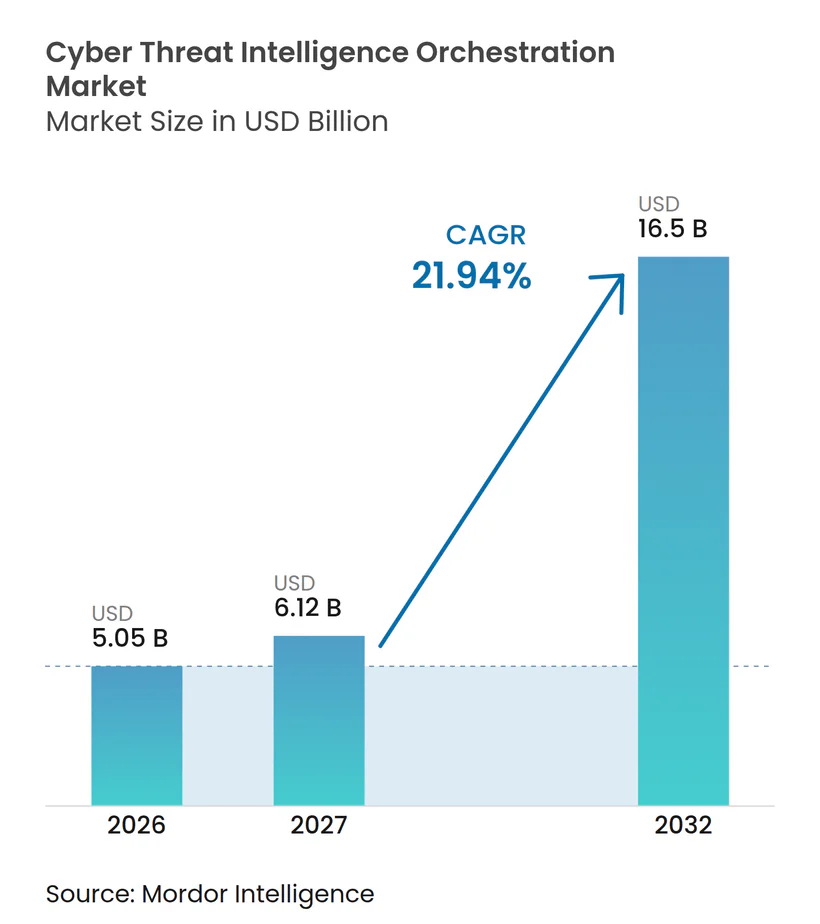
O tamanho do mercado de orquestração de inteligência de ameaças cibernéticas deve expandir de 5,05 bilhões de USD em 2026 para 6,12 bilhões de USD em 2027 e para 16,50 bilhões de USD até 2032, registrando um CAGR de 21,94% entre 2027 e 2032. O mercado de orquestração de inteligência de ameaças cibernéticas está crescendo porque as equipes de segurança precisam transformar grandes volumes de dados de ameaças em ações oportunas em ambientes de nuvem, endpoint e identidade. Ferramentas fragmentadas podem gerar alertas duplicados e deixar os analistas sem o contexto necessário para priorizar um incidente, o que sustenta a demanda por plataformas que normalizam, pontuam e roteiam a inteligência. Ransomware, comprometimento de identidade e ataques a recursos de nuvem estão aumentando a necessidade de fluxos de trabalho coordenados de investigação e resposta. Os fornecedores estão respondendo por meio de aquisições, parcerias e recursos de investigação assistidos por inteligência artificial que incorporam a inteligência de ameaças em plataformas de segurança mais amplas. Isso cria oportunidades para os fornecedores melhorarem a visibilidade operacional enquanto trabalham dentro dos investimentos de segurança existentes e dos recursos especializados limitados.
Principais Conclusões do Relatório
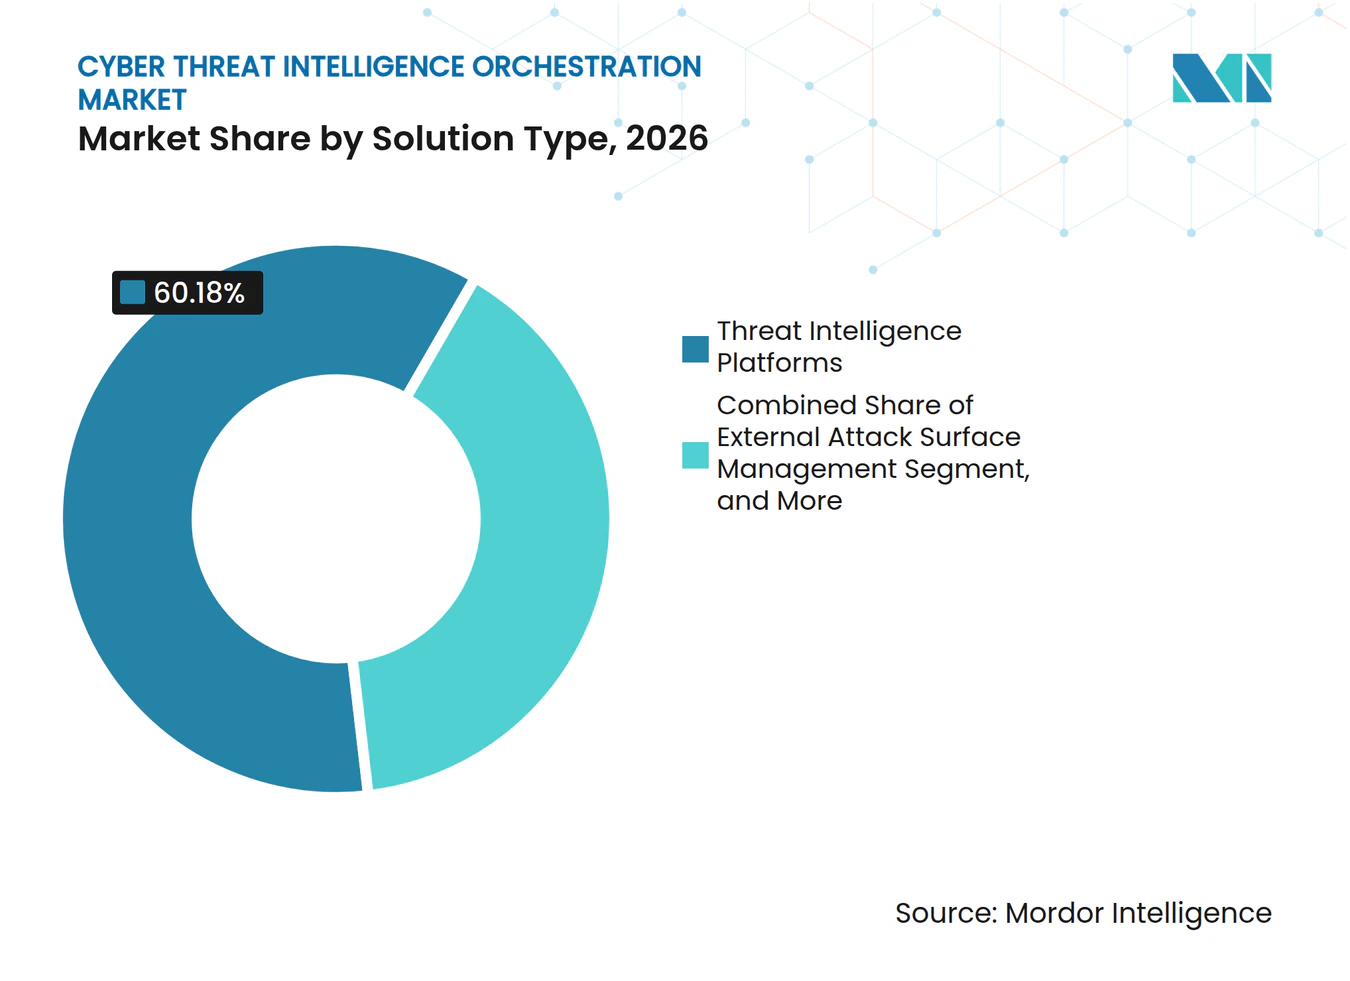
- Por tipo de solução, as plataformas de inteligência de ameaças detinham 60,18% da participação do mercado de orquestração de inteligência de ameaças cibernéticas em 2026, enquanto o gerenciamento de superfície de ataque externo deve expandir a um CAGR de 23,05% até 2032.
- Por modo de implantação, as implantações locais detinham 68,15% da participação do mercado de orquestração de inteligência de ameaças cibernéticas em 2026, enquanto as implantações em nuvem devem expandir a um CAGR de 23,30% até 2032.
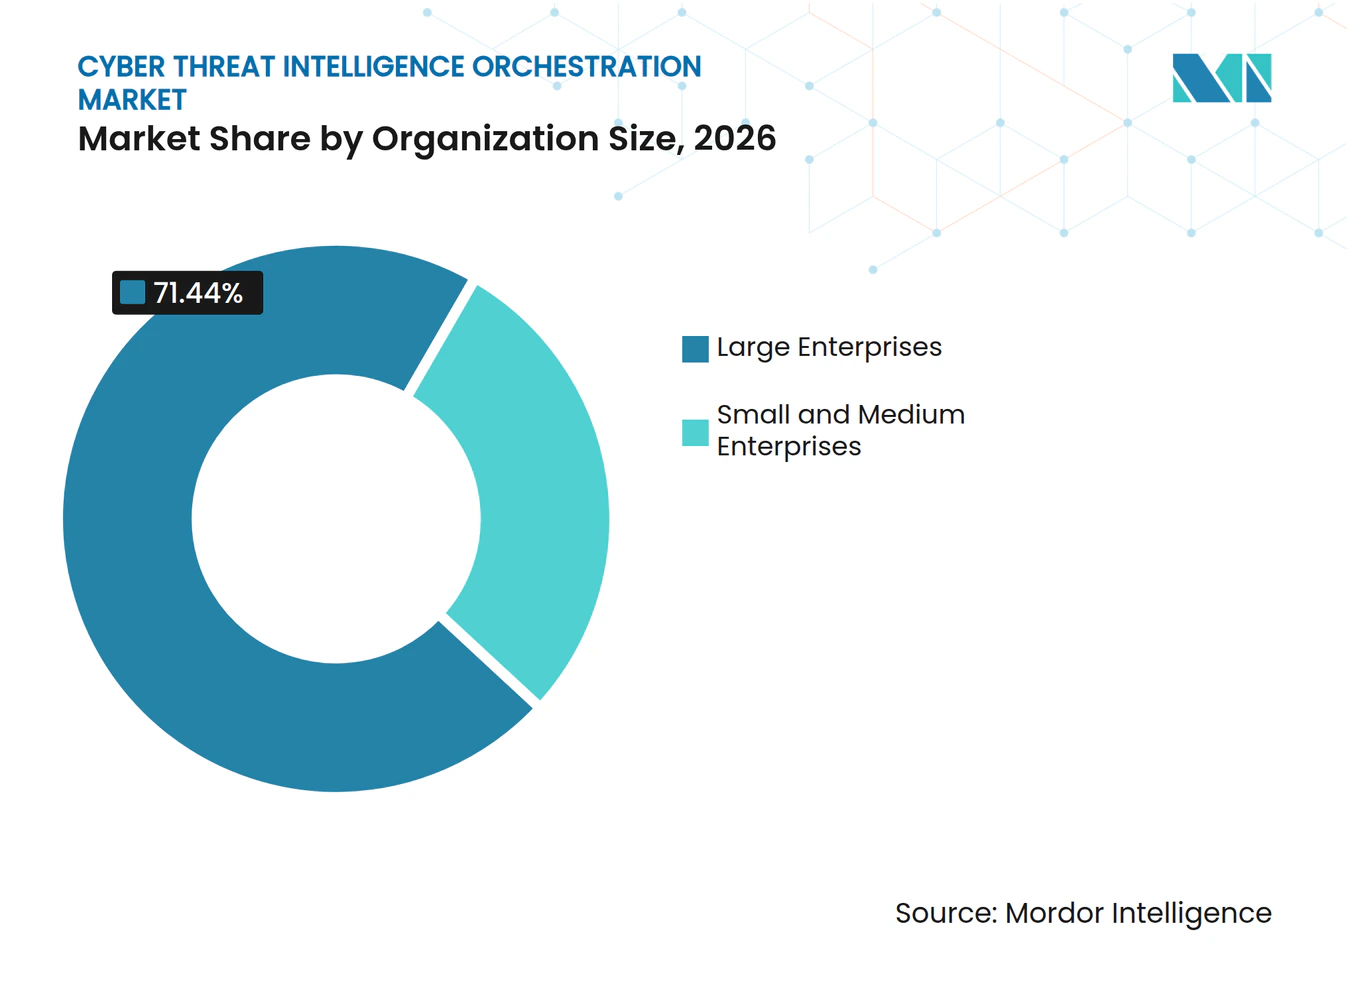
- Por tamanho da organização, as grandes empresas detinham 71,44% da participação do mercado de orquestração de inteligência de ameaças cibernéticas em 2026, enquanto as pequenas e médias empresas devem expandir a um CAGR de 23,71% até 2032.
- Por setor do usuário final, o BFSI detinha 29,10% da participação do mercado de orquestração de inteligência de ameaças cibernéticas em 2026, enquanto o governo e a administração pública devem expandir a um CAGR de 22,36% até 2032.
- Por geografia, a América do Norte detinha 37,55% do mercado em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 22,78% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ataques de Ransomware e Ataques em Múltiplos Estágios | +5.2% | Global | Curto prazo (≤ 2 anos) |
| Adoção de Detecção de Ameaças Habilitada por Inteligência Artificial e Resposta Automatizada | +4.8% | Global, com América do Norte e Ásia-Pacífico liderando o ritmo de adoção | Curto prazo (≤ 2 anos) |
| Expansão das Superfícies de Ataque em Nuvem e de Identidade | +3.5% | Global, mais agudo na América do Norte e na Europa | Médio prazo (2-4 anos) |
| Mandatos Regulatórios de Divulgação de Incidentes e Compartilhamento de Inteligência | +2.8% | América do Norte e Europa como núcleo, com repercussão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Inteligência Pronta para Analistas em Fluxos de Trabalho de SOC Agêntico | +2.1% | América do Norte e Europa, com rápida adoção na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Proveniência de Sinais de CTI e Pontuação de Confiança como Critérios de Aquisição | +1.2% | Global, concentrado em setores regulamentados | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques de Ransomware e Ataques em Múltiplos Estágios
O ransomware está impulsionando a demanda no mercado de orquestração de inteligência de ameaças cibernéticas porque as equipes de segurança precisam transformar rapidamente alertas externos em ações defensivas. A Verizon constatou ransomware em 44% das violações analisadas em 2025 e relatou que o ransomware estava presente em 88% das violações envolvendo pequenas empresas. O número de grupos ativos e a prevalência do roubo de dados antes da extorsão aumentam a pressão sobre as equipes para monitorar infraestrutura, atividade na dark web e credenciais expostas simultaneamente. A BlackFog registrou 6.604 ataques de ransomware em 2025, com 130 grupos ativos durante o ano. Ataques em múltiplos estágios podem envolver corretores de acesso, desenvolvedores de ransomware e afiliados separados, tornando mais difícil conectar as evidências usando ferramentas independentes. As plataformas de orquestração podem reunir esses sinais em um fluxo de trabalho comum e ajudar os analistas a conectar uma intrusão suspeita com atividades posteriores.
Adoção de Detecção de Ameaças Habilitada por Inteligência Artificial e Resposta Automatizada
As operações de segurança assistidas por inteligência artificial estão impulsionando o crescimento no mercado de orquestração de inteligência de ameaças cibernéticas ao reduzir o esforço manual necessário para investigar e priorizar alertas. A CrowdStrike introduziu investigações coordenadas com múltiplos agentes em setembro de 2026, abrangendo ambientes de endpoint, identidade, software como serviço, nuvem e rede. A Microsoft também introduziu seu Centro de Operações de Segurança Integrado no Microsoft Defender em setembro de 2026, reunindo funções de SIEM e proteção contra ameaças em uma base comum para profissionais e agentes de inteligência artificial. Essas mudanças de produto mostram que os principais fornecedores de segurança estão incorporando a orquestração em suas plataformas, em vez de tratá-la como uma capacidade separada. Os compradores podem avaliar essas ferramentas pela sua capacidade de criar um registro de investigação auditável, não apenas pela variedade de feeds que coletam. A abordagem é especialmente relevante quando as equipes precisam investigar atividades em múltiplos sistemas simultaneamente.
Expansão das Superfícies de Ataque em Nuvem e de Identidade
O mercado de orquestração de inteligência de ameaças cibernéticas se beneficia da superfície de ataque mais ampla criada por serviços de nuvem, interfaces de programação de aplicações, pipelines de integração contínua e conexões de terceiros. O Centro Nacional de Segurança Cibernética do Reino Unido afirma que as superfícies de ataque externas podem incluir domínios esquecidos, recursos de desenvolvimento temporários e pontos de acesso de contratados que as organizações podem não ter inventariado. A identidade tornou-se um caminho de ataque central porque credenciais expostas podem permitir acesso em ambientes de nuvem e software como serviço. As equipes de segurança, portanto, precisam de dados atuais de ativos externos juntamente com inteligência sobre adversários e infraestrutura maliciosa. A Intel 471 lançou o Verity471 em julho de 2025, com módulos de exposição a ameaças projetados para conectar a inteligência sobre adversários à superfície de ataque e ao risco de terceiros. Essa convergência apoia plataformas que tornam as informações de exposição externa utilizáveis nos fluxos de trabalho dos analistas.
Mandatos Regulatórios de Divulgação de Incidentes e Compartilhamento de Inteligência
Os requisitos de relatórios regulatórios criam uma necessidade prática para o mercado de orquestração de inteligência de ameaças cibernéticas, particularmente entre instituições financeiras e operadores de infraestrutura crítica. O Regulamento de Resiliência Operacional Digital da União Europeia está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras gerenciem o risco de tecnologia da informação e comunicação e relatem incidentes graves dentro de prazos definidos.[1] A Diretiva de Segurança de Redes e Informações 2 também inclui requisitos de alerta precoce que incentivam as organizações a reunir prontamente os fatos do incidente. Nos Estados Unidos, a Comissão de Valores Mobiliários exige que os registrantes divulguem incidentes materiais de segurança cibernética no Formulário 8-K dentro de 4 dias úteis após determinar que um incidente é material. A coleta manual de evidências pode retardar esses processos quando os dados estão distribuídos entre ferramentas de segurança. A orquestração de inteligência pode ajudar as equipes a reter contexto, documentar decisões e preparar informações para relatórios internos e regulatórios.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Ambientes Legados de SIEM, SOAR e EDR | -1.5% | Global, mais pronunciado na Europa e na América do Norte com dívida de infraestrutura legada | Médio prazo (2-4 anos) |
| Escassez de Analistas Qualificados em Inteligência de Ameaças Cibernéticas | -1.2% | Global, mais agudo fora da América do Norte e da Europa | Longo prazo (≥ 4 anos) |
| Atribuição de Fontes e Fricção de Confiança no Compartilhamento de Dados | -0.8% | Global | Longo prazo (≥ 4 anos) |
| Duplicação de Alertas e Desvio de Modelo na Orquestração com Múltiplos Feeds | -0.6% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Ambientes Legados de SIEM, SOAR e EDR
As arquiteturas de segurança legadas podem restringir a adoção no mercado de orquestração de inteligência de ameaças cibernéticas porque cada sistema pode armazenar e rotular dados de forma diferente. As organizações frequentemente operam produtos de SIEM, detecção e resposta de endpoint, segurança em nuvem, monitoramento de identidade e automação de vários fornecedores. O Centro Australiano de Segurança Cibernética observa que ambientes com múltiplos fornecedores podem dificultar a visibilidade total, particularmente quando as interfaces são incompletas ou inconsistentes. As diferenças nos esquemas podem exigir atualizações de analisadores, testes de regras e retreinamento quando um fornecedor altera seu produto. Esse trabalho estende o tempo entre a aquisição e o uso operacional, especialmente para compradores com ambientes mais antigos. Isso também torna mais atraentes as plataformas com conectores maduros, modelos de dados claros e métodos de implantação em etapas.
Escassez de Analistas Qualificados em Inteligência de Ameaças Cibernéticas
A escassez de analistas experientes restringe o mercado de orquestração de inteligência de ameaças cibernéticas, pois as ferramentas ainda requerem pessoas para configurá-las, validá-las e governá-las. A ISC2 constatou que 59% dos entrevistados relataram necessidades críticas ou significativas de competências em segurança cibernética em 2025, em comparação com 44% em 2024. O mesmo estudo relatou que 88% dos entrevistados haviam experimentado pelo menos 1 consequência significativa de segurança cibernética relacionada à escassez de mão de obra. O desafio não se limita ao número de funcionários, pois as equipes também precisam de competências em supervisão de inteligência artificial, segurança em nuvem, análise de inteligência e engenharia de detecção. Os fornecedores estão respondendo com pesquisa em linguagem natural, fluxos de trabalho guiados e triagem automatizada, mas a revisão por analistas permanece importante quando as ações podem afetar um ambiente de produção. Essa restrição sustenta a demanda por provedores de serviços de segurança gerenciados e produtos que reduzem o esforço de configuração sem eliminar a supervisão.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Solução:
Plataformas de Inteligência Lideram Enquanto Ferramentas de Exposição Externa Ganham ImpulsoAs plataformas de inteligência de ameaças detinham 60,18% do mercado em 2026. No mercado de orquestração de inteligência de ameaças cibernéticas, essas plataformas servem como repositório central de inteligência proveniente de fontes internas, comerciais, governamentais e abertas. Elas podem desduplicar indicadores, adicionar contexto sobre agentes de ameaças e infraestrutura e distribuir dados relevantes para ferramentas de operações de segurança. Grandes organizações utilizam esse modelo porque ele fornece uma camada de inteligência comum para equipes de SIEM, SOAR, endpoint e rede. A posição é durável quando uma plataforma se torna incorporada nos fluxos de trabalho dos analistas e nas integrações existentes.
O gerenciamento de superfície de ataque externo deve crescer a um CAGR de 23,05% até 2032, à medida que as organizações precisam de uma visão atualizada dos ativos voltados para a internet e da exposição de terceiros. O tamanho do mercado de orquestração de inteligência de ameaças cibernéticas para essa categoria é sustentado pela mudança de revisões periódicas de ativos para o monitoramento contínuo de domínios, ativos em nuvem e serviços expostos. O NCSC identifica recursos ocultos e domínios esquecidos como fontes importantes de exposição externa. A Intel 471 introduziu seu Pacote de Exposição a Ameaças Cibernéticas em março de 2026, combinando produtos de superfície de ataque, exposição de terceiros e exposição de marca. As ferramentas de SIEM e SOAR mantêm uma base instalada substancial, embora as organizações utilizem cada vez mais conectores de plataformas de inteligência em vez de importar cada feed diretamente. Os serviços de proteção de risco digital e os feeds de inteligência gerenciados fornecem cobertura adicional para riscos de marca, cadeia de suprimentos e credenciais.



Por Modo de Implantação:
Sistemas Locais Mantêm uma Grande Base Enquanto o Uso em Nuvem se ExpandeAs implantações locais representaram 68,15% do mercado em 2026. No mercado de orquestração de inteligência de ameaças cibernéticas, grandes empresas e organizações do setor público utilizam essas implantações onde a soberania de dados, redes isoladas ou fontes de inteligência classificadas limitam o uso da nuvem. Organizações de serviços financeiros e defesa também podem tratar uma plataforma local como um hub de integração para feeds sensíveis. Os investimentos existentes em centros de dados, fluxos de trabalho de operações de segurança e armazenamentos de dados locais sustentam o papel contínuo do segmento. Designs híbridos estendem essa posição ao permitir que sensores locais e fontes de dados se conectem a capacidades de orquestração mais amplas.
A implantação em nuvem deve crescer a um CAGR de 23,30% até 2032. Ambientes de múltiplas nuvens geram dados em uma escala que pode ser difícil de processar por meio de capacidade de correlação local fixa. A entrega em nuvem também pode suportar implantação mais rápida, processamento elástico e acesso mais simples para equipes de analistas distribuídas. A Anomali lançou o ThreatStream Next-Gen em maio de 2026, com um Lago de Dados de Segurança Unificado, reforçando sua ênfase na entrega de inteligência orientada para a nuvem. A adoção da nuvem não elimina a necessidade de controles, pois os compradores ainda avaliam residência de dados, integração e governança de acesso. O mercado de orquestração de inteligência de ameaças cibernéticas, portanto, provavelmente manterá arquiteturas híbridas mesmo que as novas implantações favoreçam cada vez mais fluxos de trabalho nativos da nuvem.
Por Tamanho da Organização:
Grandes Empresas Detêm o Maior Gasto Enquanto as PMEs Adotam Serviços GerenciadosAs grandes empresas detinham 71,44% do mercado em 2026. No mercado de orquestração de inteligência de ameaças cibernéticas, elas frequentemente têm equipes de inteligência dedicadas, centros de operações de segurança estabelecidos e orçamentos para licenças empresariais e serviços profissionais. Seus programas podem incluir bibliotecas de inteligência proprietárias e participação em grupos de compartilhamento de informações. Esses investimentos criam dependência operacional das plataformas existentes e tornam as migrações difíceis. As grandes empresas também precisam de ampla cobertura porque operam em múltiplos locais, unidades de negócios, ambientes de nuvem e redes de terceiros.
As pequenas e médias empresas devem crescer a um CAGR de 23,71% até 2032. A Verizon relatou ransomware em 88% das violações de pequenas empresas examinadas em seu relatório de 2025, o que aumenta a necessidade de suporte prático às operações de segurança.[2] Os provedores de serviços de segurança gerenciados podem estender as capacidades de inteligência e resposta a esses compradores sem exigir equipes de analistas internas comparáveis. A criação de playbooks assistida por inteligência artificial e as consultas em linguagem natural podem reduzir o esforço necessário para usar dados de segurança complexos. A aquisição do ThreatQuotient pela Securonix em 2025 combinou capacidades de detecção de ameaças, investigação, resposta e inteligência em uma plataforma modular. Licenciamento flexível e implantações iniciais menores podem reduzir ainda mais as barreiras de entrada para esse grupo de clientes.

Por Setor do Usurio Final:
BFSI Ancora a Demanda Enquanto a Adoção pelo Governo Ganha RitmoO BFSI representou 29,10% do tamanho do mercado de orquestração de inteligência de ameaças cibernéticas em 2026. No mercado de orquestração de inteligência de ameaças cibernéticas, as instituições financeiras são alvos frequentes de fraude, ransomware, roubo de credenciais e roubo de dados, o que torna a inteligência relevante nas funções de segurança e crime financeiro. As expectativas regulatórias também aumentam o valor da coleta de evidências, classificação de incidentes e fluxos de trabalho de relatórios. O DORA aplica-se às entidades financeiras desde janeiro de 2025 e estabelece requisitos para a resiliência operacional digital. Essas condições sustentam o investimento em plataformas que podem manter o contexto nas atividades de detecção, investigação, resposta e divulgação.
O governo e a administração pública devem expandir a um CAGR de 22,36% até 2032. As agências nacionais precisam de capacidades de inteligência soberanas porque abordam riscos que afetam serviços públicos, infraestrutura crítica e segurança nacional. A KELA Group lançou seu Pacote Nacional de Resiliência Cibernética em março de 2026 para clientes governamentais que gerenciam ameaças cibernéticas patrocinadas por estados. As organizações de saúde e ciências da vida requerem forte proteção para dados de pacientes e sistemas conectados. Os compradores de energia e serviços públicos estão estendendo a inteligência para a tecnologia operacional à medida que os ambientes de tecnologia da informação e tecnologia operacional se tornam mais conectados. A demanda do varejo e do comércio eletrônico é moldada pela inteligência sobre fraudes, credenciais expostas e monitoramento da dark web.
Análise Geográfica
Mercado de Orquestração de Inteligência de Ameaças Cibernéticas da América do Norte
A América do Norte detinha 37,55% do mercado em 2026. No mercado de orquestração de inteligência de ameaças cibernéticas, a região possui uma base sólida de provedores de segurança e compradores corporativos com centros de operações de segurança estabelecidos. Os requisitos de divulgação e a supervisão setorial específica tornam a investigação de incidentes e a gestão de evidências fatores importantes de aquisição. As regras de divulgação de segurança cibernética da SEC exigem que as empresas públicas relatem incidentes materiais no Formulário 8-K após a determinação de materialidade.[3] A consolidação também permanece visível na região, incluindo a aquisição concluída da Recorded Future pela Mastercard em dezembro de 2024 e a aquisição da ThreatQuotient pela Securonix em junho de 2025.
Mercado de Orquestração de Inteligência de Ameaças Cibernéticas da EMEA
A Europa é apoiada pelo DORA e pelo NIS2, que tornam a preparação para incidentes e os relatórios tempestivos mais urgentes para as organizações reguladas. Alemanha, Reino Unido e França representam os principais centros de demanda, enquanto a transposição do NIS2 pode ampliar a adoção em toda a União Europeia. O mercado de orquestração de inteligência de ameaças cibernéticas na região também se beneficia de provedores de segurança que desenvolvem automação para provedores de serviços de segurança gerenciados. A Sekoia lançou o Sekoia Elevate em disponibilidade geral em setembro de 2026, após um programa de acesso antecipado que realizou mais de 425.000 investigações autônomas de alertas em mais de 2.000 sites de clientes. O Oriente Médio está se desenvolvendo por meio de estruturas de autoridades nacionais de segurança cibernética e programas de aquisição soberana. Na África, os provedores de serviços financeiros e de telecomunicações provavelmente permanecerão como os primeiros compradores à medida que as operações de segurança amadurecem.
Mercado de Orquestração de Inteligência de Ameaças Cibernéticas da APAC
A Ásia-Pacífico deve se expandir a um CAGR de 22,78% até 2032. A transformação digital, a atividade de ameaças patrocinadas por estados e o crescente uso da nuvem estão aumentando a necessidade de inteligência coordenada em toda a região. O Ministério da Economia, Comércio e Indústria do Japão publicou uma política para o setor de segurança cibernética em março de 2025, estabelecendo a meta de expandir o setor doméstico de segurança cibernética ao longo de 10 anos. A orientação política confere maior relevância à capacidade de segurança doméstica nos planos de investimento do país. A Indonésia enfrenta altos volumes de alertas, o que aumenta a necessidade de priorizar sinais e reduzir o esforço de investigação manual. China, Coreia do Sul e outros mercados da Ásia-Pacífico também estão aumentando a adoção à medida que organizações públicas e privadas fortalecem seus programas de segurança.
Cenário Competitivo
Concentração do Mercado
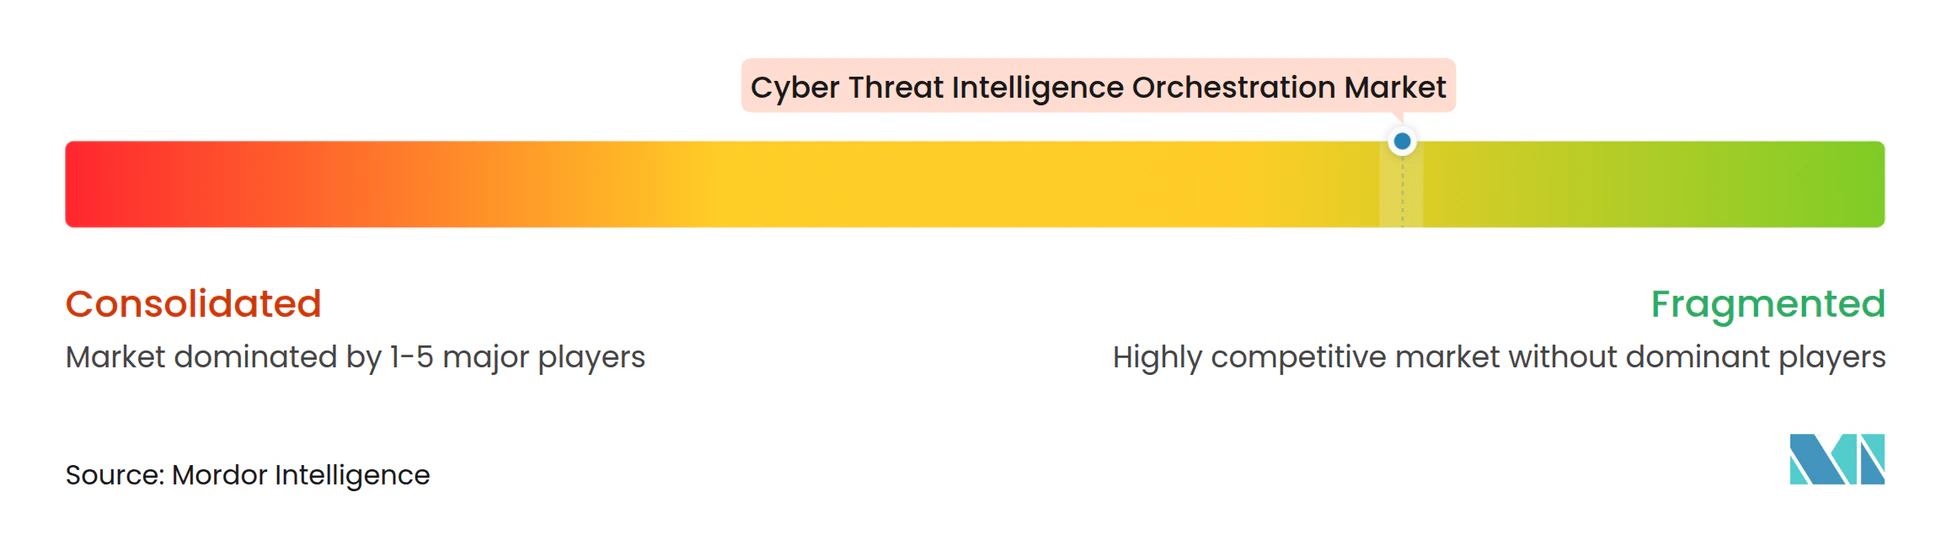
O mercado de orquestração de inteligência de ameaças cibernéticas é moderadamente fragmentado, com provedores de inteligência especializados competindo ao lado de fornecedores de SIEM, endpoint, segurança em nuvem e automação. A Recorded Future permanece um importante provedor dedicado após a aquisição pela Mastercard, concluída em dezembro de 2024. A empresa atende mais de 1.900 organizações em 80 países, conferindo à sua plataforma uma ampla presença empresarial. Os grandes provedores de plataformas podem integrar inteligência nos fluxos de trabalho de segurança existentes, enquanto os especialistas podem se diferenciar pela profundidade de pesquisa e cobertura de risco externo. Essa combinação mantém a aquisição competitiva porque os compradores podem selecionar uma plataforma ampla ou um provedor especializado com base em suas necessidades de integração, qualidade de feed, controles de governança, suporte de implementação disponível e capacidade de implantar dentro dos processos de operações de segurança existentes sem adicionar requisitos de treinamento desnecessários para equipes com recursos limitados.
A diferenciação de produtos está se deslocando para ganhos mensuráveis na produtividade dos analistas, investigação de casos mais rápida e melhores conexões entre inteligência e resposta. As capacidades de investigação com múltiplos agentes da CrowdStrike de setembro de 2026, elas próprias um exemplo de provedores que usam funções coordenadas de inteligência artificial em múltiplos domínios de segurança, demonstram profundidade de pesquisa e risco externo. O Centro de Operações de Segurança Integrado da Microsoft é outro exemplo de um grande provedor reunindo SIEM, proteção contra ameaças, profissionais e agentes de inteligência artificial em um ambiente unificado. A Intel 471 adicionou o Agent471 e o MCP471 à sua plataforma Verity471, estendendo o raciocínio de inteligência para ferramentas externas de analistas. Os provedores que podem demonstrar resultados confiáveis de investigação e supervisão clara dos analistas estão melhor posicionados para competir por implantações empresariais.
Aquisições e parcerias estão mudando a forma como os fornecedores montam suas ofertas. O mercado de orquestração de inteligência de ameaças cibernéticas está se tornando cada vez mais integrado com detecção de ameaças, investigação, resposta, proteção de risco digital e gerenciamento de exposição externa. A Securonix adquiriu o ThreatQuotient em junho de 2025 para combinar capacidades de detecção de ameaças, investigação, resposta e inteligência.[4] A ZeroFox lançou o HNTR em julho de 2026 para combinar proteção de risco digital e inteligência de ameaças para descoberta e interrupção de adversários. Essas mudanças podem reduzir o número de produtos separados que um cliente precisa operar, ao mesmo tempo que aumentam a importância da integração aberta com sistemas existentes. Há espaço em branco em ambientes de tecnologia operacional e de controle supervisório e aquisição de dados, onde a cobertura de ameaças industriais tem requisitos distintos. Há também demanda por inteligência localizada na Ásia-Pacífico e no Oriente Médio, onde idiomas locais, regulamentações e padrões de ameaças moldam as necessidades dos compradores. As parcerias podem ajudar os provedores a adicionar capacidades de dark web, exposição externa ou inteligência regional sem construí-las internamente.
Líderes do Setor de Orquestração de Inteligência de Ameaças Cibernéticas
-
Anomali, Inc.
-
Cyware, Inc.
-
EclecticIQ B.V.
-
Sekoia.io SAS
-
Securonix, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Orquestração de Inteligência de Ameaças Cibernéticas Empresas cobertas neste relatório
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- Cyware, Inc.
- EclecticIQ B.V.
- Intel 471, Inc.
- Flashpoint Intelligence, Inc.
- KELA Group Ltd.
- SOCRadar Teknoloji A.Ş.
- Group-IB Global Private Ltd.
- ZeroFox Holdings, Inc.
- Sekoia.io SAS
- ThreatQuotient, Inc.
- Securonix, Inc.
- LookingGlass Cyber Solutions, Inc.
- Searchlight Cyber Ltd.
- Cyble, Inc.
- Resecurity, Inc.
- Silent Push, Inc.
- Sixgill Ltd.
Desenvolvimentos industriais recentes em Mercado de Orquestração de Inteligência de Ameaças Cibernéticas
- Outubro de 2026: A Silent Push lançou a Plataforma 6.1 com uma reconstrução totalmente automatizada das capacidades de falsificação de marca e infraestrutura, introduzindo pontuação contínua de risco para domínios e subdomínios semelhantes, extensibilidade aprimorada de SIEM e SOAR e integrações de ferramentas de inteligência artificial que permitem aos analistas pivotar mais rapidamente de descobertas de infraestrutura de ameaças para ações de telemetria de segurança.
- Setembro de 2026: A SOCRadar e a EclecticIQ lançaram uma parceria fornecendo 3 feeds de inteligência da dark web continuamente atualizados, cobrindo notícias da dark web, atividade de mercado negro e exposição de informações de identificação pessoal, diretamente no EclecticIQ Intelligence Center, fechando a lacuna entre a descoberta de ameaças subterrâneas e a resposta centralizada dos analistas.
- Setembro de 2024: A Sekoia lançou o Sekoia Elevate em disponibilidade geral após um programa de acesso antecipado em mais de 2.000 sites de clientes que concluiu mais de 425.000 investigações autônomas. Os principais provedores de serviços de segurança gerenciados na Europa e nos Estados Unidos relataram uma redução de até 5 vezes na carga de trabalho dos analistas para fluxos de trabalho de investigação de alertas.
- Agosto de 2026: A Intel 471 lançou o Agent471 e o MCP471 dentro do Verity471, permitindo raciocínio inteligente em dados proprietários de adversários e estendendo a conectividade do protocolo de contexto de modelo para ferramentas externas de analistas. As capacidades foram demonstradas na Black Hat USA 2026.
Escopo do Relatório Global do Mercado de Orquestração de Inteligência de Ameaças Cibernéticas
O Mercado de Orquestração de Inteligência de Ameaças Cibernéticas compreende plataformas de software e serviços que agregam, correlacionam, enriquecem, priorizam, operacionalizam e automatizam a inteligência de ameaças cibernéticas de múltiplas fontes internas e externas. Essas soluções permitem que as organizações simplifiquem os fluxos de trabalho de inteligência, melhorem a visibilidade de ameaças, apoiem atividades de caça a ameaças e resposta a incidentes e automatizem o compartilhamento de inteligência em ambientes de operações de segurança. O mercado inclui plataformas de inteligência de ameaças, tecnologias de orquestração de inteligência, integrações de segurança orientadas por inteligência e serviços profissionais e gerenciados associados. Essas soluções ajudam as empresas a transformar dados brutos de ameaças em inteligência acionável, melhorando a tomada de decisões de segurança cibernética e a eficiência operacional.
O Relatório do Mercado de Orquestração de Inteligência de Ameaças Cibernéticas é Segmentado por Tipo de Solução (Plataformas de Inteligência de Ameaças, Gerenciamento de Informações e Eventos de Segurança, Orquestração, Automação e Resposta de Segurança, Gerenciamento de Superfície de Ataque Externo e Outros Tipos de Solução), Modo de Implantação (Local e Nuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Manufatura Industrial, Energia e Serviços Públicos, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Plataformas de Inteligência de Ameaças |
| Gerenciamento de Informações e Eventos de Segurança |
| Orquestração, Automação e Resposta de Segurança |
| Gerenciamento de Superfície de Ataque Externo |
| Outros Tipos de Solução |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Solução | Plataformas de Inteligência de Ameaças | |
| Gerenciamento de Informações e Eventos de Segurança | ||
| Orquestração, Automação e Resposta de Segurança | ||
| Gerenciamento de Superfície de Ataque Externo | ||
| Outros Tipos de Solução | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Manufatura Industrial | ||
| Energia e Serviços Públicos | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de orquestração de inteligência de ameaças cibernéticas?
O mercado de orquestração de inteligência de ameaças cibernéticas deve crescer de 5,05 bilhões de USD em 2026 e 6,12 bilhões de USD em 2027 para 16,50 bilhões de USD até 2032, a um CAGR de 21,94%.
O que está impulsionando a demanda por orquestração de inteligência de ameaças cibernéticas?
Ransomware, exposição em nuvem, ameaças de identidade, operações assistidas por inteligência artificial e requisitos mais rápidos de relatórios de incidentes estão aumentando a necessidade de conectar a inteligência com os fluxos de trabalho de resposta.
Qual tipo de solução lidera o mercado de orquestração de inteligência de ameaças cibernéticas?
As plataformas de inteligência de ameaças lideram com 60,18% de participação em 2026 porque centralizam a coleta, o enriquecimento e a distribuição de inteligência nas ferramentas de segurança.
Por que as implantações em nuvem estão se expandindo rapidamente?
As implantações em nuvem devem crescer a um CAGR de 23,30% até 2032 porque os ambientes de múltiplas nuvens requerem processamento elástico e integração de telemetria mais ampla.
Qual setor do usuário final tem a maior adoção?
O BFSI lidera com 29,10% de participação em 2026 devido à exposição a fraudes, ransomware, roubo de credenciais e extensos requisitos de conformidade.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 22,78% até 2032, apoiada pela transformação digital, uso crescente da nuvem e maior atividade de ameaças patrocinadas por estados.