
Taille et part du marché de l'orchestration du renseignement sur les cybermenaces
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.12 Milliards de dollars |
| Taille du Marché (2032) | 16.5 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.94 % |
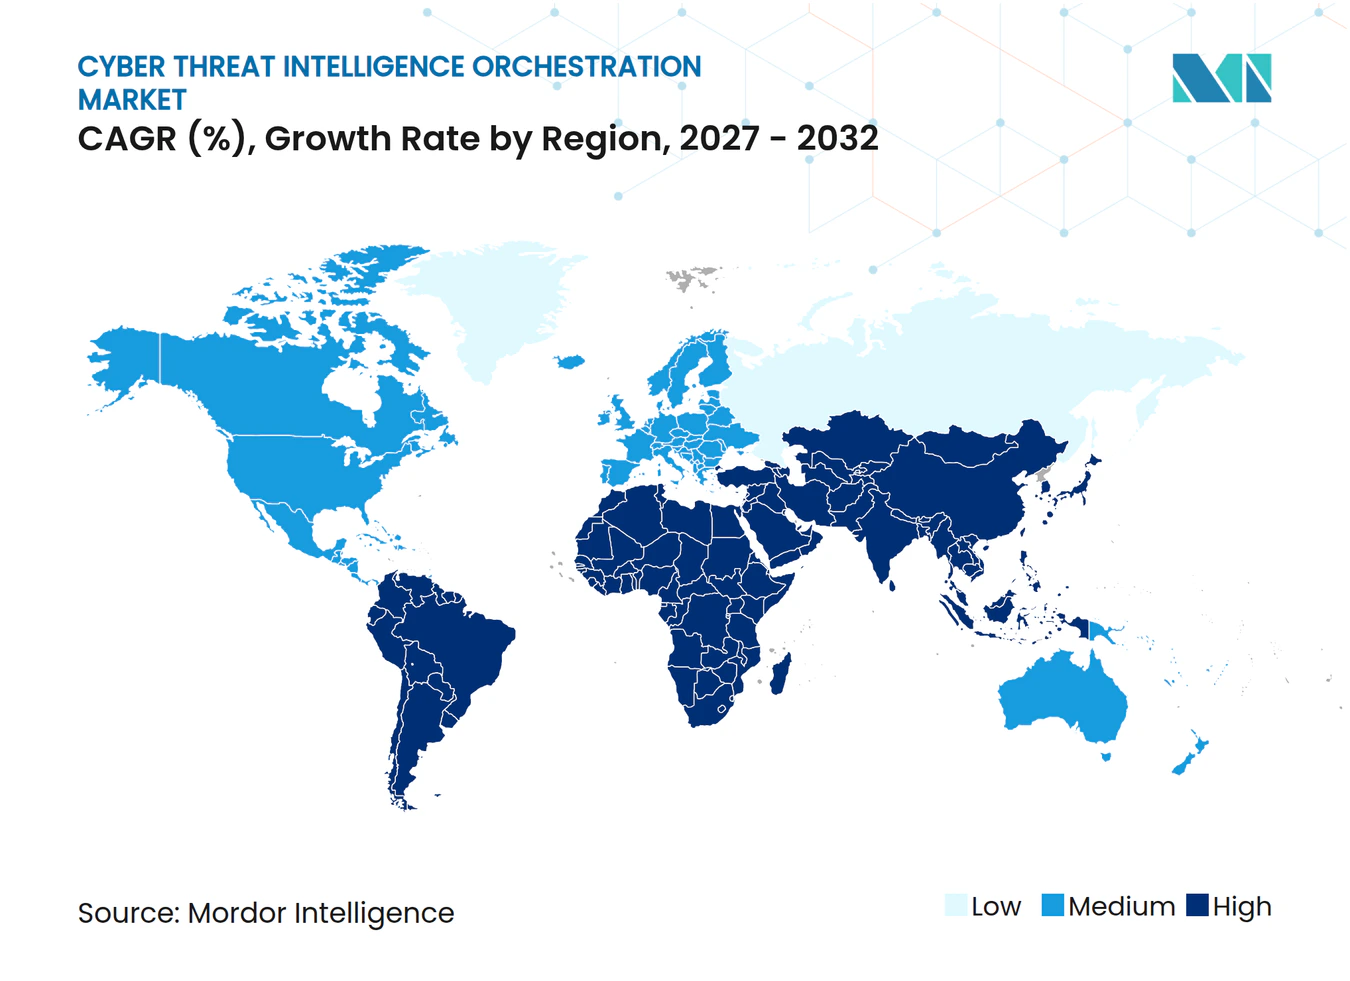
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'orchestration du renseignement sur les cybermenaces par Mordor Intelligence
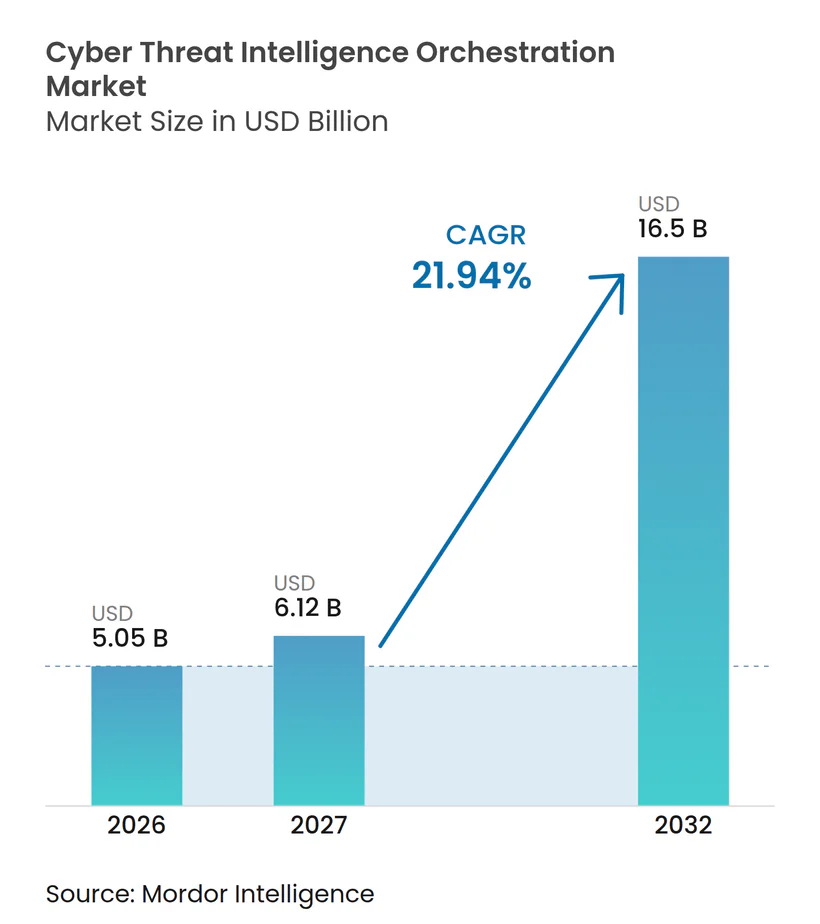
La taille du marché de l'orchestration du renseignement sur les cybermenaces devrait s'étendre de 5,05 milliards USD en 2026 à 6,12 milliards USD en 2027, puis à 16,50 milliards USD d'ici 2032, enregistrant un CAGR de 21,94 % entre 2027 et 2032. Le marché de l'orchestration du renseignement sur les cybermenaces est en croissance parce que les équipes de sécurité doivent transformer de grands volumes de données sur les menaces en actions rapides dans les environnements cloud, de terminaux et d'identité. Des outils fragmentés peuvent générer des alertes en double et laisser les analystes sans le contexte nécessaire pour prioriser un incident, ce qui soutient la demande de plateformes qui normalisent, évaluent et acheminent le renseignement. Les rançongiciels, la compromission d'identité et les attaques sur les ressources cloud augmentent le besoin de flux de travail d'investigation et de réponse coordonnés. Les fournisseurs répondent par des acquisitions, des partenariats et des fonctionnalités d'investigation assistées par l'IA qui intègrent le renseignement sur les menaces dans des plateformes de sécurité plus larges. Cela crée des opportunités pour les fournisseurs d'améliorer la visibilité opérationnelle tout en travaillant dans le cadre des investissements de sécurité existants et des ressources spécialisées limitées.
Points clés du rapport
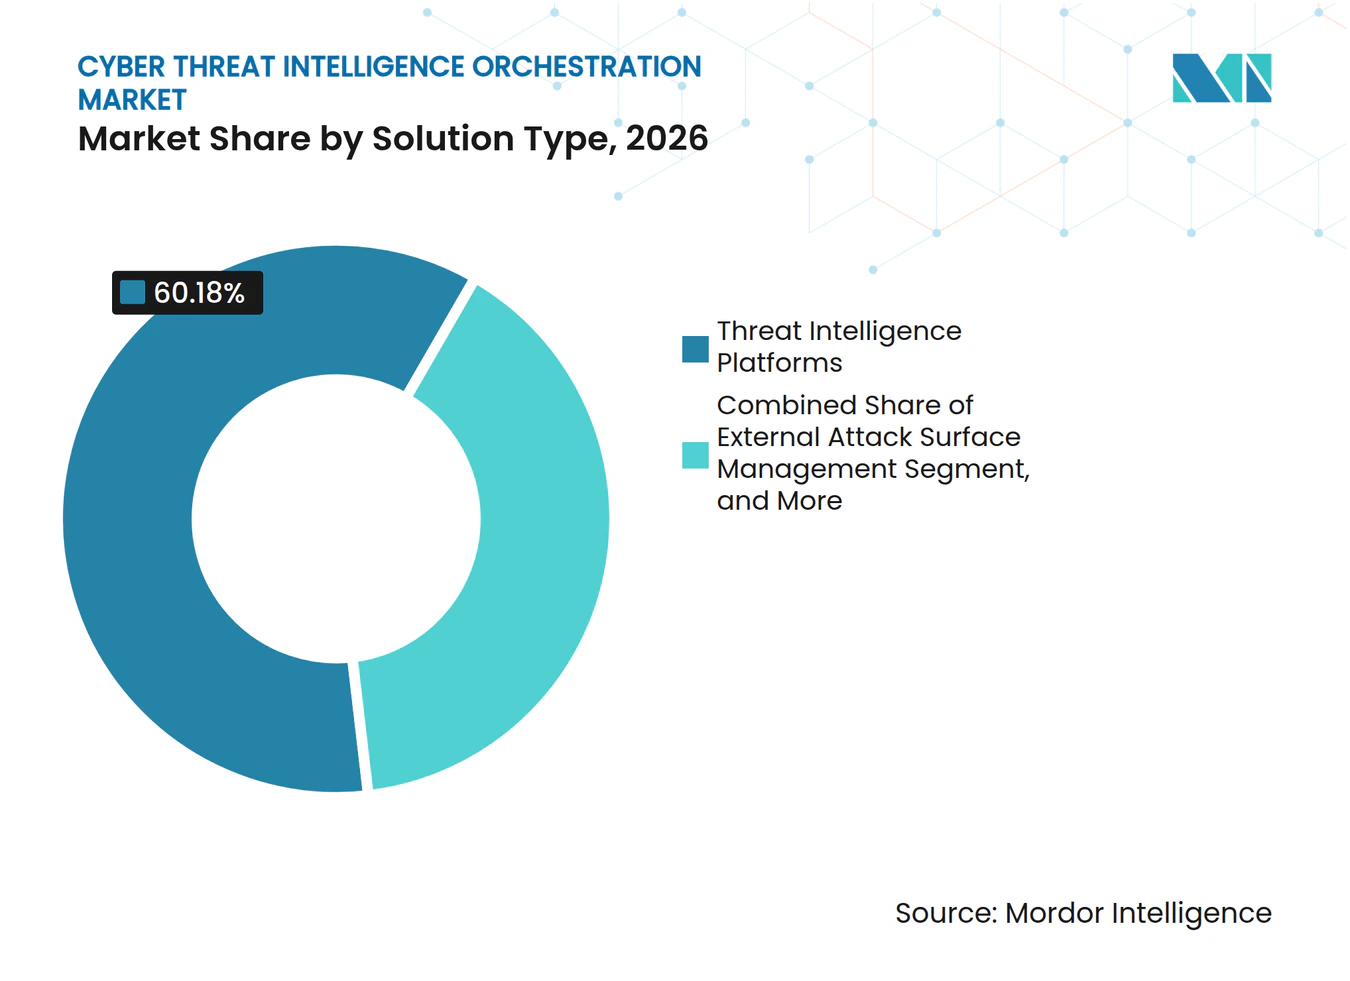
- Par type de solution, les plateformes de renseignement sur les menaces détenaient 60,18 % de la part du marché de l'orchestration du renseignement sur les cybermenaces en 2026, tandis que la gestion de la surface d'attaque externe devrait se développer à un CAGR de 23,05 % jusqu'en 2032.
- Par mode de déploiement, les déploiements sur site détenaient 68,15 % de la part du marché de l'orchestration du renseignement sur les cybermenaces en 2026, tandis que les déploiements cloud devraient se développer à un CAGR de 23,30 % jusqu'en 2032.
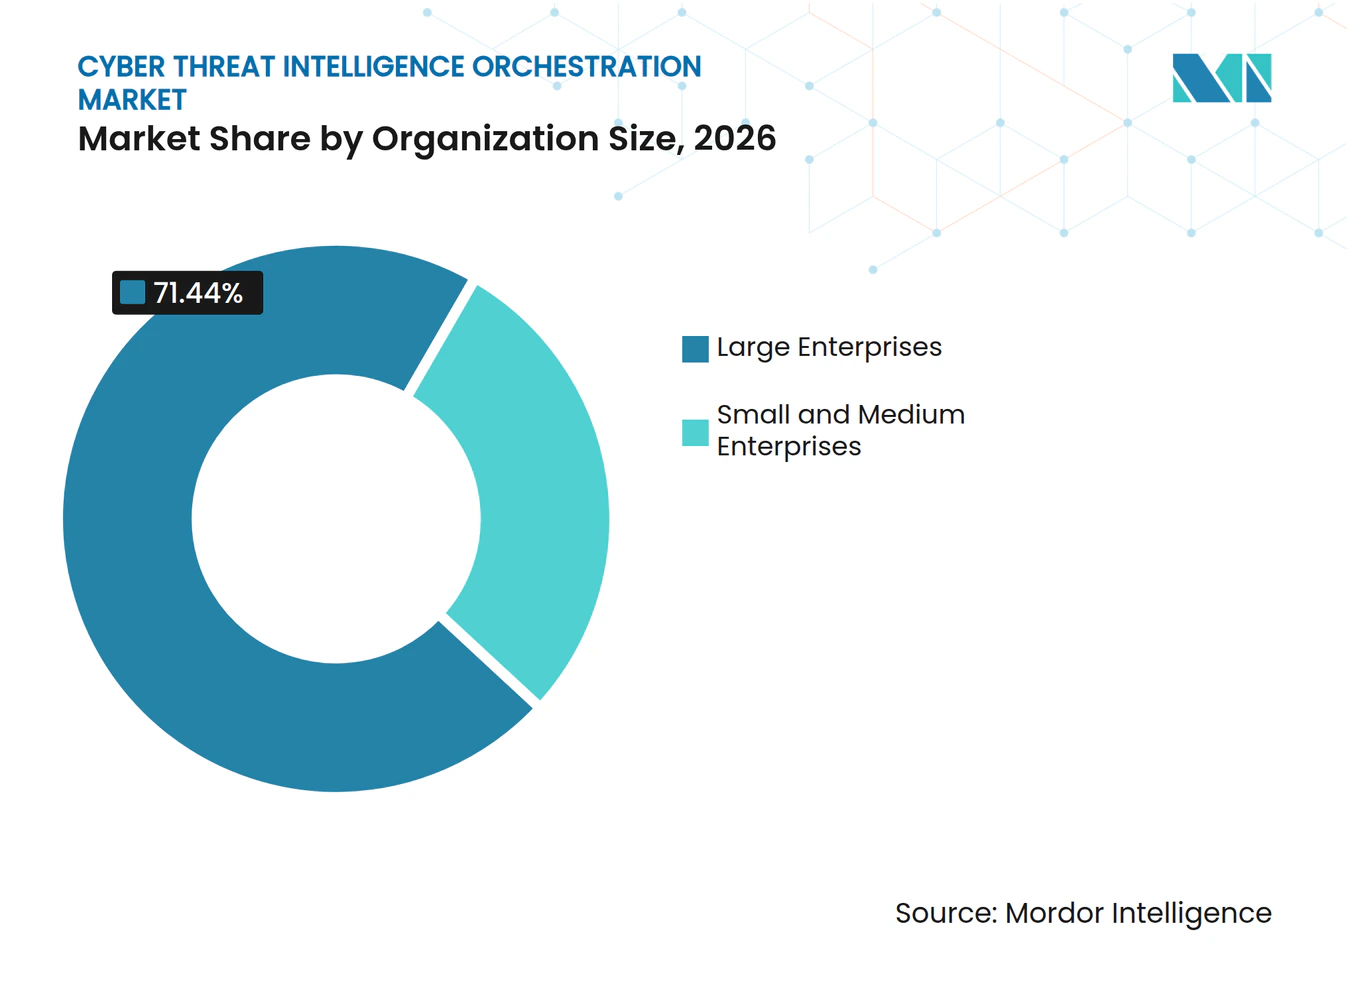
- Par taille d'organisation, les grandes entreprises détenaient 71,44 % de la part du marché de l'orchestration du renseignement sur les cybermenaces en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 23,71 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 29,10 % de la part du marché de l'orchestration du renseignement sur les cybermenaces en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 22,36 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 37,55 % du marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,78 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des attaques par rançongiciel et des attaques multi-étapes | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Adoption de la détection des menaces assistée par l'IA et de la réponse automatisée | +4.8% | Mondial, avec l'Amérique du Nord et l'Asie-Pacifique en tête du rythme d'adoption | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque cloud et d'identité | +3.5% | Mondial, plus aigu en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Obligations réglementaires de divulgation des incidents et de partage du renseignement | +2.8% | Amérique du Nord et Europe en cœur, avec des répercussions vers l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Renseignement prêt à l'emploi pour les flux de travail des centres d'opérations de sécurité agentiques | +2.1% | Amérique du Nord et Europe, avec une adoption rapide en Asie-Pacifique | Moyen terme (2-4 ans) |
| Provenance des signaux CTI et évaluation de la confiance comme critères d'achat | +1.2% | Mondial, concentré dans les secteurs réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques par rançongiciel et des attaques multi-étapes
Les rançongiciels stimulent la demande sur le marché de l'orchestration du renseignement sur les cybermenaces parce que les équipes de sécurité doivent rapidement transformer les avertissements externes en actions défensives. Verizon a constaté la présence de rançongiciels dans 44 % des violations examinées en 2025, et a signalé que les rançongiciels étaient présents dans 88 % des violations impliquant des petites entreprises. Le nombre de groupes actifs et la prévalence du vol de données avant l'extorsion exercent une pression sur les équipes pour surveiller simultanément l'infrastructure, l'activité sur le dark web et les identifiants exposés. BlackFog a enregistré 6 604 attaques par rançongiciel en 2025, avec 130 groupes actifs au cours de l'année. Les attaques multi-étapes peuvent impliquer des courtiers d'accès distincts, des développeurs de rançongiciels et des affiliés, ce qui rend plus difficile la connexion des preuves à l'aide d'outils autonomes. Les plateformes d'orchestration peuvent intégrer ces signaux dans un flux de travail commun et aider les analystes à relier une intrusion suspectée à une activité ultérieure.
Adoption de la détection des menaces assistée par l'IA et de la réponse automatisée
Les opérations de sécurité assistées par l'IA stimulent la croissance du marché de l'orchestration du renseignement sur les cybermenaces en réduisant l'effort manuel requis pour investiguer et prioriser les alertes. CrowdStrike a introduit des investigations multi-agents coordonnées en septembre 2026 couvrant les environnements de terminaux, d'identité, de logiciel en tant que service, cloud et réseau. Microsoft a également introduit son centre d'opérations de sécurité intégré dans Microsoft Defender en septembre 2026, intégrant les fonctions de gestion des informations et des événements de sécurité et de protection contre les menaces dans une base commune pour les praticiens et les agents d'IA. Ces évolutions de produits montrent que les grands fournisseurs de sécurité intègrent l'orchestration dans leurs plateformes plutôt que de la traiter comme une capacité distincte. Les acheteurs peuvent évaluer ces outils sur leur capacité à créer un dossier d'investigation vérifiable, et pas seulement sur l'étendue des flux qu'ils collectent. Cette approche est particulièrement pertinente lorsque les équipes doivent investiguer simultanément des activités sur plusieurs systèmes.
Expansion des surfaces d'attaque cloud et d'identité
Le marché de l'orchestration du renseignement sur les cybermenaces bénéficie de la surface d'attaque élargie créée par les services cloud, les interfaces de programmation d'applications, les pipelines d'intégration continue et les connexions tierces. Le Centre national de cybersécurité du Royaume-Uni indique que les surfaces d'attaque externes peuvent inclure des domaines oubliés, des ressources de développement temporaires et des points d'accès de sous-traitants que les organisations n'ont peut-être pas inventoriés. L'identité est devenue un vecteur d'attaque central parce que les identifiants exposés peuvent permettre l'accès aux environnements cloud et de logiciel en tant que service. Les équipes de sécurité ont donc besoin de données actuelles sur les actifs externes ainsi que de renseignements sur les adversaires et les infrastructures malveillantes. Intel 471 a lancé Verity471 en juillet 2025, avec des modules d'exposition aux menaces conçus pour relier le renseignement sur les adversaires à la surface d'attaque et au risque tiers. Cette convergence soutient les plateformes qui rendent les informations sur l'exposition externe utilisables dans les flux de travail des analystes.
Obligations réglementaires de divulgation des incidents et de partage du renseignement
Les exigences réglementaires en matière de reporting créent un besoin pratique pour le marché de l'orchestration du renseignement sur les cybermenaces, en particulier parmi les institutions financières et les opérateurs d'infrastructures critiques. La loi sur la résilience opérationnelle numérique de l'Union européenne est en vigueur depuis le 17 janvier 2025 et exige des entités financières qu'elles gèrent les risques liés aux technologies de l'information et de la communication et signalent les incidents majeurs dans des délais définis.[1] La directive sur la sécurité des réseaux et des systèmes d'information 2 comprend également des exigences d'alerte précoce qui encouragent les organisations à rassembler rapidement les faits relatifs aux incidents. Aux États-Unis, la Commission des valeurs mobilières et des changes exige des déclarants qu'ils divulguent les incidents de cybersécurité importants sur le formulaire 8-K dans les 4 jours ouvrables suivant la détermination du caractère significatif de l'incident. La collecte manuelle de preuves peut ralentir ces processus lorsque les données sont réparties entre plusieurs outils de sécurité. L'orchestration du renseignement peut aider les équipes à conserver le contexte, à documenter les décisions et à préparer les informations pour les rapports internes et réglementaires.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration dans les environnements SIEM, SOAR et EDR existants | -1.5% | Mondial, plus prononcé en Europe et en Amérique du Nord avec une dette d'infrastructure existante | Moyen terme (2-4 ans) |
| Pénurie d'analystes qualifiés en renseignement sur les cybermenaces | -1.2% | Mondial, plus aigu en dehors de l'Amérique du Nord et de l'Europe | Long terme (≥ 4 ans) |
| Friction liée à l'attribution des sources et à la confiance dans le partage des données | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Duplication des alertes et dérive des modèles dans l'orchestration multi-flux | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les environnements SIEM, SOAR et EDR existants
Les architectures de sécurité existantes peuvent freiner l'adoption sur le marché de l'orchestration du renseignement sur les cybermenaces parce que chaque système peut stocker et étiqueter les données différemment. Les organisations exploitent souvent des produits de gestion des informations et des événements de sécurité, de détection et de réponse sur les terminaux, de sécurité cloud, de surveillance des identités et d'automatisation provenant de plusieurs fournisseurs. Le Centre australien de cybersécurité note que les environnements multi-fournisseurs peuvent rendre la visibilité complète difficile, en particulier lorsque les interfaces sont incomplètes ou incohérentes. Les différences de schémas peuvent nécessiter des mises à jour des analyseurs syntaxiques, des tests de règles et un réentraînement lorsqu'un fournisseur modifie son produit. Ce travail prolonge le délai entre l'achat et l'utilisation opérationnelle, en particulier pour les acheteurs disposant d'environnements plus anciens. Cela rend également plus attractives les plateformes dotées de connecteurs matures, de modèles de données clairs et de méthodes de déploiement progressif.
Pénurie d'analystes qualifiés en renseignement sur les cybermenaces
La pénurie d'analystes expérimentés contraint le marché de l'orchestration du renseignement sur les cybermenaces, car les outils nécessitent toujours des personnes pour les configurer, les valider et les gouverner. ISC2 a constaté que 59 % des répondants signalaient des besoins critiques ou significatifs en compétences en cybersécurité en 2025, contre 44 % en 2024. La même étude a rapporté que 88 % des répondants avaient subi au moins 1 conséquence significative en matière de cybersécurité liée aux pénuries de main-d'œuvre. Le défi ne se limite pas aux effectifs, car les équipes ont également besoin de compétences en supervision de l'IA, en sécurité cloud, en analyse du renseignement et en ingénierie de la détection. Les fournisseurs répondent avec des recherches en langage naturel, des flux de travail guidés et un triage automatisé, mais la révision par les analystes reste importante lorsque les actions peuvent affecter un environnement de production. Cette contrainte soutient la demande de fournisseurs de services de sécurité gérés et de produits qui réduisent l'effort de configuration sans supprimer la supervision.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de solution :
les plateformes de renseignement dominent tandis que les outils d'exposition externe gagnent en dynamismeLes plateformes de renseignement sur les menaces détenaient 60,18 % du marché en 2026. Au sein du marché de l'orchestration du renseignement sur les cybermenaces, ces plateformes servent de référentiel central pour le renseignement provenant de sources internes, commerciales, gouvernementales et ouvertes. Elles peuvent dédupliquer les indicateurs, ajouter du contexte sur les acteurs de la menace et les infrastructures, et distribuer les données pertinentes aux outils des opérations de sécurité. Les grandes organisations utilisent ce modèle parce qu'il fournit une couche de renseignement commune pour les équipes de gestion des informations et des événements de sécurité, d'orchestration, d'automatisation et de réponse de sécurité, de terminaux et de réseau. La position est durable lorsqu'une plateforme est intégrée dans les flux de travail des analystes et les intégrations existantes.
La gestion de la surface d'attaque externe devrait croître à un CAGR de 23,05 % jusqu'en 2032, car les organisations ont besoin d'une vue actualisée des actifs exposés sur Internet et de l'exposition tierce. La taille du marché de l'orchestration du renseignement sur les cybermenaces pour cette catégorie est soutenue par le passage des révisions périodiques des actifs à la surveillance continue des domaines, des actifs cloud et des services exposés. Le Centre national de cybersécurité identifie les ressources fantômes et les domaines oubliés comme des sources importantes d'exposition externe. Intel 471 a introduit son offre groupée d'exposition aux cybermenaces en mars 2026, combinant des produits de surface d'attaque, d'exposition tierce et d'exposition de marque. Les outils de gestion des informations et des événements de sécurité et d'orchestration, d'automatisation et de réponse de sécurité conservent une base installée substantielle, bien que les organisations utilisent de plus en plus les connecteurs de plateformes de renseignement plutôt que d'importer chaque flux directement. Les services de protection contre les risques numériques et les flux de renseignement gérés offrent une couverture supplémentaire pour les risques liés à la marque, à la chaîne d'approvisionnement et aux identifiants.



Par mode de déploiement :
les systèmes sur site conservent une large base tandis que l'utilisation du cloud se développeLes déploiements sur site représentaient 68,15 % du marché en 2026. Sur le marché de l'orchestration du renseignement sur les cybermenaces, les grandes entreprises et les organisations du secteur public utilisent ces déploiements lorsque la souveraineté des données, les réseaux isolés ou les sources de renseignement classifiées limitent l'utilisation du cloud. Les organisations de services financiers et de défense peuvent également traiter une plateforme sur site comme un hub d'intégration pour les flux sensibles. Les investissements existants dans les centres de données, les flux de travail des opérations de sécurité et les entrepôts de données locaux soutiennent le rôle continu du segment. Les architectures hybrides étendent cette position en permettant aux capteurs locaux et aux sources de données de se connecter à des capacités d'orchestration plus larges.
Le déploiement cloud devrait croître à un CAGR de 23,30 % jusqu'en 2032. Les environnements multi-cloud génèrent des données à une échelle qui peut être difficile à traiter via une capacité de corrélation sur site fixe. La livraison cloud peut également prendre en charge un déploiement plus rapide, un traitement élastique et un accès simplifié pour les équipes d'analystes distribuées. Anomali a lancé ThreatStream Next-Gen en mai 2026, avec un lac de données de sécurité unifié, soulignant son accent sur la livraison de renseignement orientée cloud. L'adoption du cloud n'élimine pas le besoin de contrôles, car les acheteurs évaluent toujours la résidence des données, l'intégration et la gouvernance des accès. Le marché de l'orchestration du renseignement sur les cybermenaces devrait donc conserver des architectures hybrides même si les nouveaux déploiements favorisent de plus en plus les flux de travail natifs du cloud.
Par taille d'organisation :
les grandes entreprises détiennent la plus grande part des dépenses tandis que les PME adoptent les services gérésLes grandes entreprises détenaient 71,44 % du marché en 2026. Sur l'ensemble du marché de l'orchestration du renseignement sur les cybermenaces, elles disposent souvent d'équipes de renseignement dédiées, de centres d'opérations de sécurité établis et de budgets pour les licences d'entreprise et les services professionnels. Leurs programmes peuvent inclure des bibliothèques de renseignement propriétaires et une participation à des groupes de partage d'informations. Ces investissements créent une dépendance opérationnelle vis-à-vis des plateformes existantes et rendent les migrations difficiles. Les grandes entreprises ont également besoin d'une couverture large parce qu'elles opèrent sur plusieurs sites, unités commerciales, environnements cloud et réseaux tiers.
Les petites et moyennes entreprises devraient croître à un CAGR de 23,71 % jusqu'en 2032. Verizon a signalé la présence de rançongiciels dans 88 % des violations de petites entreprises examinées dans son rapport 2025, ce qui augmente le besoin d'un soutien pratique aux opérations de sécurité.[2] Les fournisseurs de services de sécurité gérés peuvent étendre les capacités de renseignement et de réponse à ces acheteurs sans nécessiter des équipes d'analystes internes comparables. La création de playbooks assistée par l'IA et les requêtes en langage naturel peuvent réduire l'effort requis pour utiliser des données de sécurité complexes. L'acquisition de ThreatQuotient par Securonix en 2025 a combiné les capacités de détection des menaces, d'investigation, de réponse et de renseignement dans une plateforme modulaire. Des licences flexibles et des déploiements initiaux plus petits peuvent réduire davantage les barrières à l'entrée pour ce groupe de clients.

Par secteur d'utilisation final :
le BFSI ancre la demande tandis que l'adoption gouvernementale s'accélèreLe BFSI représentait 29,10 % de la taille du marché de l'orchestration du renseignement sur les cybermenaces en 2026. Sur le marché de l'orchestration du renseignement sur les cybermenaces, les institutions financières sont des cibles fréquentes de la fraude, des rançongiciels, du vol d'identifiants et du vol de données, ce qui rend le renseignement pertinent pour les fonctions de sécurité et de lutte contre la criminalité financière. Les attentes réglementaires augmentent également la valeur des flux de travail de collecte de preuves, de classification des incidents et de reporting. DORA s'applique aux entités financières depuis janvier 2025 et fixe des exigences en matière de résilience opérationnelle numérique. Ces conditions soutiennent l'investissement dans des plateformes capables de maintenir le contexte à travers les activités de détection, d'investigation, de réponse et de divulgation.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 22,36 % jusqu'en 2032. Les agences nationales ont besoin de capacités de renseignement souveraines parce qu'elles traitent des risques affectant les services publics, les infrastructures critiques et la sécurité nationale. KELA Group a lancé sa suite nationale de cyber-résilience en mars 2026 pour les clients gouvernementaux gérant les cybermenaces soutenues par des États. Les organisations de santé et de sciences de la vie nécessitent une protection solide pour les données des patients et les systèmes connectés. Les acheteurs du secteur de l'énergie et des services publics étendent le renseignement aux technologies opérationnelles à mesure que les environnements informatiques et de technologie opérationnelle deviennent plus connectés. La demande dans le commerce de détail et le commerce électronique est façonnée par le renseignement sur la fraude, les identifiants exposés et la surveillance du dark web.
Analyse géographique
Marché de l'orchestration du renseignement sur les cybermenaces en Amérique du Nord
L'Amérique du Nord détenait 37,55 % du marché en 2026. Sur le marché de l'orchestration du renseignement sur les cybermenaces, la région dispose d'une base solide de fournisseurs de sécurité et d'acheteurs d'entreprise dotés de centres d'opérations de sécurité établis. Les exigences de divulgation et la surveillance sectorielle spécifique font de l'investigation des incidents et de la gestion des preuves des facteurs d'achat importants. Les règles de divulgation en matière de cybersécurité de la SEC imposent aux sociétés cotées de déclarer les incidents significatifs sur le formulaire 8-K après avoir effectué une détermination de matérialité.[3] La consolidation reste également visible dans la région, notamment l'acquisition finalisée de Recorded Future par Mastercard en décembre 2024 et l'acquisition de ThreatQuotient par Securonix en juin 2025.
Marché de l'orchestration du renseignement sur les cybermenaces en EMEA
L'Europe est soutenue par DORA et NIS2, qui rendent la préparation aux incidents et le signalement dans les délais plus urgents pour les organisations réglementées. L'Allemagne, le Royaume-Uni et la France représentent les principaux centres de demande, tandis que la transposition de NIS2 peut élargir l'adoption à travers l'Union européenne. Le marché de l'orchestration du renseignement sur les cybermenaces dans la région bénéficie également de fournisseurs de sécurité développant des automatisations pour les prestataires de services de sécurité gérés. Sekoia a lancé Sekoia Elevate en disponibilité générale en septembre 2026 après un programme d'accès anticipé ayant réalisé plus de 425 000 investigations autonomes d'alertes sur plus de 2 000 sites clients. Le Moyen-Orient se développe à travers les cadres des autorités nationales de cybersécurité et les programmes d'achats souverains. En Afrique, les prestataires de services financiers et de télécommunications sont susceptibles de rester les premiers acheteurs à mesure que les opérations de sécurité arrivent à maturité.
Marché de l'orchestration du renseignement sur les cybermenaces en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 22,78 % jusqu'en 2032. La transformation numérique, l'activité des menaces soutenues par des États et l'expansion de l'utilisation du cloud accroissent le besoin d'un renseignement coordonné dans toute la région. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon a publié en mars 2025 une politique industrielle en matière de cybersécurité fixant l'objectif d'élargir le secteur national de la cybersécurité sur 10 ans. Cette orientation politique confère une plus grande pertinence aux capacités de sécurité nationales dans les plans d'investissement du pays. L'Indonésie fait face à des volumes d'alertes élevés, ce qui accroît la nécessité de prioriser les signaux et de réduire les efforts d'investigation manuelle. La Chine, la Corée du Sud et d'autres marchés d'Asie-Pacifique augmentent également leur adoption à mesure que les organisations publiques et privées renforcent leurs programmes de sécurité.
Paysage concurrentiel
Concentration du Marché
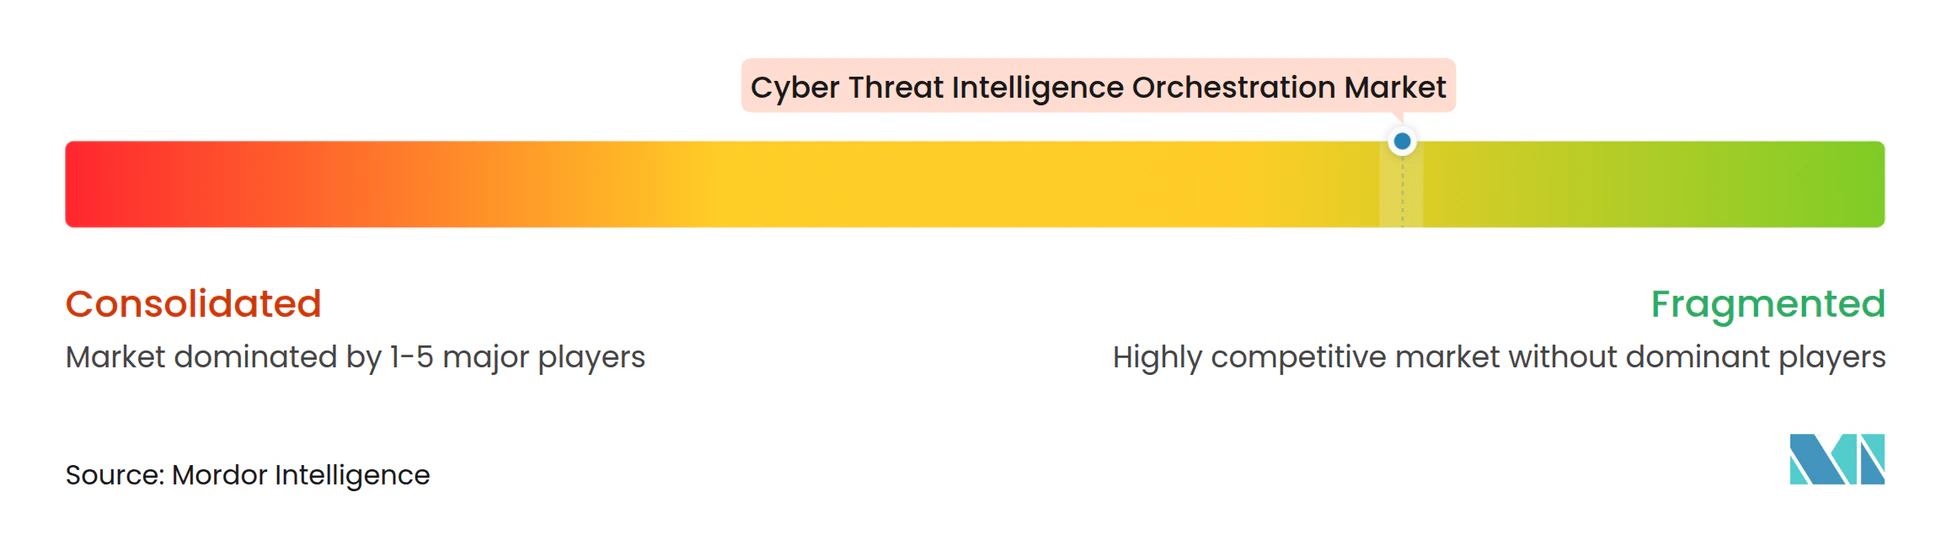
Le marché de l'orchestration du renseignement sur les cybermenaces est modérément fragmenté, avec des fournisseurs de renseignement spécialisés en concurrence aux côtés des fournisseurs de gestion des informations et des événements de sécurité, de terminaux, de sécurité cloud et d'automatisation. Recorded Future reste un fournisseur dédié important à la suite de l'acquisition par Mastercard, finalisée en décembre 2024. La société sert plus de 1 900 organisations dans 80 pays, ce qui confère à sa plateforme une large présence en entreprise. Les grands fournisseurs de plateformes peuvent intégrer le renseignement dans les flux de travail de sécurité existants, tandis que les spécialistes peuvent se différencier par la profondeur de la recherche et la couverture des risques externes. Ce mélange maintient la concurrence dans les achats parce que les acheteurs peuvent sélectionner une plateforme large ou un fournisseur spécialisé en fonction de leurs besoins d'intégration, de la qualité des flux, des contrôles de gouvernance, du support d'implémentation disponible et de la capacité à déployer dans les processus d'opérations de sécurité existants sans ajouter d'exigences de formation inutiles pour les équipes contraintes.
La différenciation des produits évolue vers des gains mesurables en productivité des analystes, une investigation des cas plus rapide et de meilleures connexions entre le renseignement et la réponse. Les capacités d'investigation multi-agents de CrowdStrike de septembre 2026, elles-mêmes un exemple de fournisseurs utilisant des fonctions d'IA coordonnées dans plusieurs domaines de sécurité, démontrent la profondeur de la recherche et le risque externe. Le centre d'opérations de sécurité intégré de Microsoft est un autre exemple d'un grand fournisseur intégrant la gestion des informations et des événements de sécurité, la protection contre les menaces, les praticiens et les agents d'IA dans un environnement unifié. Intel 471 a ajouté Agent471 et MCP471 à sa plateforme Verity471, étendant le raisonnement du renseignement aux outils d'analystes externes. Les fournisseurs capables de démontrer des résultats d'investigation fiables et une supervision claire des analystes sont mieux positionnés pour concourir aux déploiements en entreprise.
Les acquisitions et les partenariats modifient la façon dont les fournisseurs assemblent leurs offres. Le marché de l'orchestration du renseignement sur les cybermenaces s'intègre de plus en plus avec la détection des menaces, l'investigation, la réponse, la protection contre les risques numériques et la gestion de l'exposition externe. Securonix a acquis ThreatQuotient en juin 2025 pour combiner les capacités de détection des menaces, d'investigation, de réponse et de renseignement.[4] ZeroFox a lancé HNTR en juillet 2026 pour combiner la protection contre les risques numériques et le renseignement sur les menaces pour la découverte et la perturbation des adversaires. Ces changements peuvent réduire le nombre de produits distincts qu'un client doit exploiter, tout en augmentant l'importance de l'intégration ouverte avec les systèmes existants. Des espaces blancs subsistent dans les environnements de technologie opérationnelle et de contrôle de supervision et d'acquisition de données, où la couverture des menaces industrielles a des exigences distinctes. Il existe également une demande de renseignement localisé en Asie-Pacifique et au Moyen-Orient, où les langues locales, les réglementations et les schémas de menaces façonnent les besoins des acheteurs. Les partenariats peuvent aider les fournisseurs à ajouter des capacités de renseignement sur le dark web, l'exposition externe ou régionale sans les développer en interne.
Leaders du secteur de l'orchestration du renseignement sur les cybermenaces
-
Anomali, Inc.
-
Cyware, Inc.
-
EclecticIQ B.V.
-
Sekoia.io SAS
-
Securonix, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'orchestration du renseignement sur les cybermenaces Entreprises couvertes dans ce rapport
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- Cyware, Inc.
- EclecticIQ B.V.
- Intel 471, Inc.
- Flashpoint Intelligence, Inc.
- KELA Group Ltd.
- SOCRadar Teknoloji A.Ş.
- Group-IB Global Private Ltd.
- ZeroFox Holdings, Inc.
- Sekoia.io SAS
- ThreatQuotient, Inc.
- Securonix, Inc.
- LookingGlass Cyber Solutions, Inc.
- Searchlight Cyber Ltd.
- Cyble, Inc.
- Resecurity, Inc.
- Silent Push, Inc.
- Sixgill Ltd.
Développements industriels récents dans Marché de l'orchestration du renseignement sur les cybermenaces
- Octobre 2026 : Silent Push a publié la plateforme 6.1 avec une reconstruction entièrement automatisée des capacités d'usurpation de marque et d'infrastructure, introduisant une évaluation continue des risques pour les domaines et sous-domaines similaires, une extensibilité améliorée de la gestion des informations et des événements de sécurité et de l'orchestration, de l'automatisation et de la réponse de sécurité, ainsi que des intégrations d'outils d'IA permettant aux analystes de pivoter plus rapidement des résultats sur l'infrastructure des menaces vers les actions de télémétrie de sécurité.
- Septembre 2026 : SOCRadar et EclecticIQ ont lancé un partenariat fournissant 3 flux de renseignement sur le dark web continuellement mis à jour, couvrant les actualités du dark web, l'activité des marchés noirs et l'exposition des informations personnellement identifiables, directement dans le centre de renseignement d'EclecticIQ, comblant le fossé entre la découverte des menaces souterraines et la réponse centralisée des analystes.
- Septembre 2024 : Sekoia a lancé Sekoia Elevate en disponibilité générale à la suite d'un programme d'accès anticipé sur plus de 2 000 sites clients ayant réalisé plus de 425 000 investigations autonomes. Les principaux fournisseurs de services de sécurité gérés en Europe et aux États-Unis ont signalé une réduction jusqu'à 5 fois de la charge de travail des analystes pour les flux de travail d'investigation des alertes.
- Août 2026 : Intel 471 a lancé Agent471 et MCP471 au sein de Verity471, permettant un raisonnement intelligent sur les données propriétaires des adversaires et étendant la connectivité du protocole de contexte de modèle aux outils d'analystes externes. Les capacités ont été démontrées à Black Hat USA 2026.
Périmètre du rapport sur le marché mondial de l'orchestration du renseignement sur les cybermenaces
Le marché de l'orchestration du renseignement sur les cybermenaces comprend des plateformes logicielles et des services qui agrègent, corrèlent, enrichissent, priorisent, opérationnalisent et automatisent le renseignement sur les cybermenaces provenant de multiples sources internes et externes. Ces solutions permettent aux organisations de rationaliser les flux de travail de renseignement, d'améliorer la visibilité sur les menaces, de soutenir les activités de chasse aux menaces et de réponse aux incidents, et d'automatiser le partage du renseignement dans les environnements d'opérations de sécurité. Le marché comprend les plateformes de renseignement sur les menaces, les technologies d'orchestration du renseignement, les intégrations de sécurité pilotées par le renseignement et les services professionnels et gérés associés. Ces solutions aident les entreprises à transformer les données brutes sur les menaces en renseignement exploitable, améliorant ainsi la prise de décision en matière de cybersécurité et l'efficacité opérationnelle.
Le rapport sur le marché de l'orchestration du renseignement sur les cybermenaces est segmenté par type de solution (plateformes de renseignement sur les menaces, gestion des informations et des événements de sécurité, orchestration, automatisation et réponse de sécurité, gestion de la surface d'attaque externe et autres types de solutions), mode de déploiement (sur site et cloud), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes de renseignement sur les menaces |
| Gestion des informations et des événements de sécurité |
| Orchestration, automatisation et réponse de sécurité |
| Gestion de la surface d'attaque externe |
| Autres types de solutions |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de solution | Plateformes de renseignement sur les menaces | |
| Gestion des informations et des événements de sécurité | ||
| Orchestration, automatisation et réponse de sécurité | ||
| Gestion de la surface d'attaque externe | ||
| Autres types de solutions | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de l'orchestration du renseignement sur les cybermenaces ?
Le marché de l'orchestration du renseignement sur les cybermenaces devrait croître de 5,05 milliards USD en 2026 et 6,12 milliards USD en 2027 à 16,50 milliards USD d'ici 2032, à un CAGR de 21,94 %.
Qu'est-ce qui stimule la demande d'orchestration du renseignement sur les cybermenaces ?
Les rançongiciels, l'exposition cloud, les menaces sur les identités, les opérations assistées par l'IA et les exigences de reporting plus rapide des incidents augmentent le besoin de connecter le renseignement aux flux de travail de réponse.
Quel type de solution domine le marché de l'orchestration du renseignement sur les cybermenaces ?
Les plateformes de renseignement sur les menaces dominent avec une part de 60,18 % en 2026 parce qu'elles centralisent la collecte, l'enrichissement et la distribution du renseignement entre les outils de sécurité.
Pourquoi les déploiements cloud se développent-ils rapidement ?
Les déploiements cloud devraient croître à un CAGR de 23,30 % jusqu'en 2032 parce que les environnements multi-cloud nécessitent un traitement élastique et une intégration plus large de la télémétrie.
Quel secteur d'utilisation final affiche la plus grande adoption ?
Le BFSI domine avec une part de 29,10 % en 2026 en raison de l'exposition à la fraude, aux rançongiciels, au vol d'identifiants et aux exigences de conformité étendues.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 22,78 % jusqu'en 2032, soutenue par la transformation numérique, l'expansion de l'utilisation du cloud et l'intensification de l'activité des menaces soutenues par des États.