
Tamaño y Participación del Mercado de Orquestación de Inteligencia sobre Ciberamenazas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
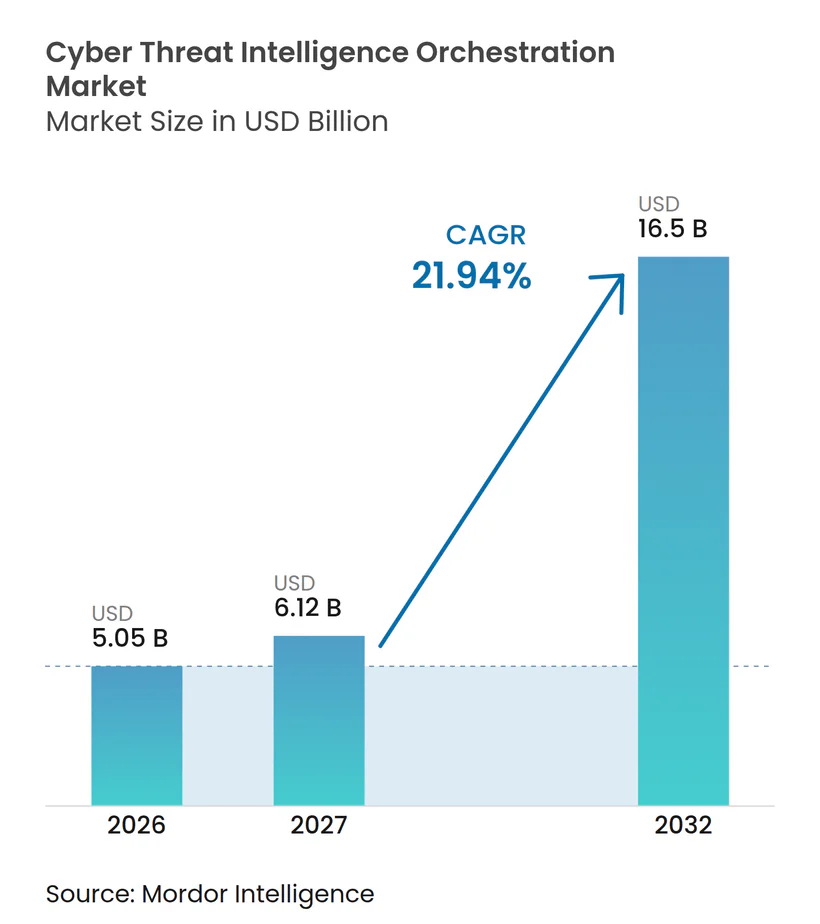
| Tamaño del Mercado (2027) | 6.12 Mil millones de dólares |
| Tamaño del Mercado (2032) | 16.5 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 21.94 % |
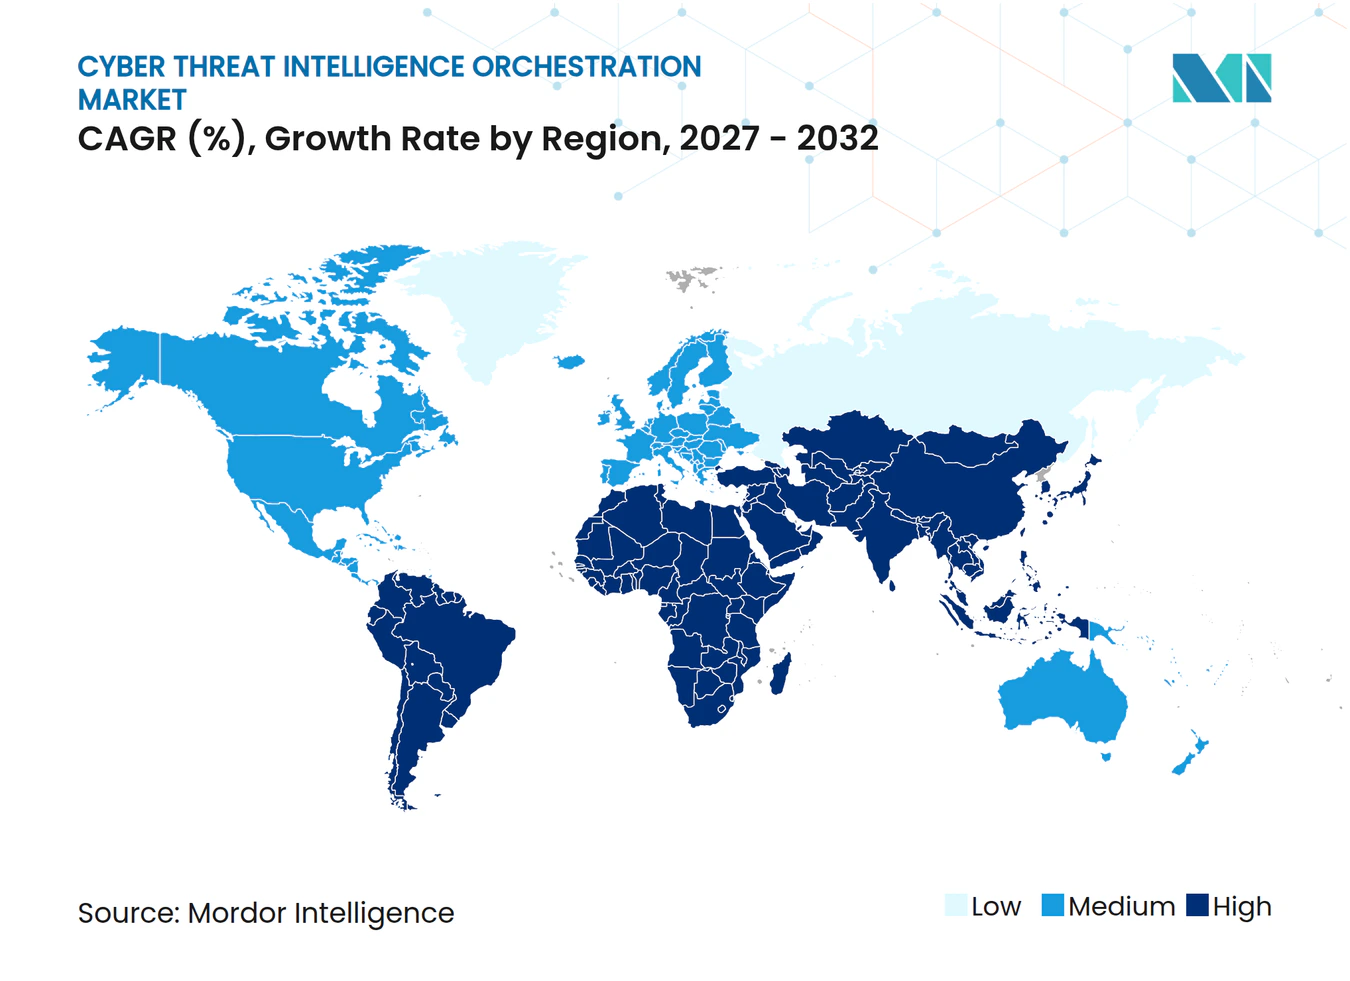
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Orquestación de Inteligencia sobre Ciberamenazas por Mordor Intelligence
Se proyecta que el tamaño del mercado de orquestación de inteligencia sobre ciberamenazas se expanda de 5,05 mil millones de USD en 2026 a 6,12 mil millones de USD en 2027, y a 16,50 mil millones de USD para 2032, registrando un CAGR del 21,94% entre 2027 y 2032. El mercado de orquestación de inteligencia sobre ciberamenazas está creciendo porque los equipos de seguridad necesitan convertir grandes volúmenes de datos sobre amenazas en acciones oportunas en entornos de nube, endpoints e identidad. Las herramientas fragmentadas pueden generar alertas duplicadas y dejar a los analistas sin el contexto necesario para priorizar un incidente, lo que impulsa la demanda de plataformas que normalizan, puntúan y enrutan la inteligencia. El ransomware, el compromiso de identidad y los ataques a recursos en la nube están aumentando la necesidad de flujos de trabajo coordinados de investigación y respuesta. Los proveedores están respondiendo mediante adquisiciones, asociaciones y funciones de investigación asistidas por inteligencia artificial que integran la inteligencia sobre amenazas en plataformas de seguridad más amplias. Esto crea oportunidades para que los proveedores mejoren la visibilidad operativa mientras trabajan dentro de las inversiones de seguridad existentes y los recursos especializados limitados.
Conclusiones Clave del Informe
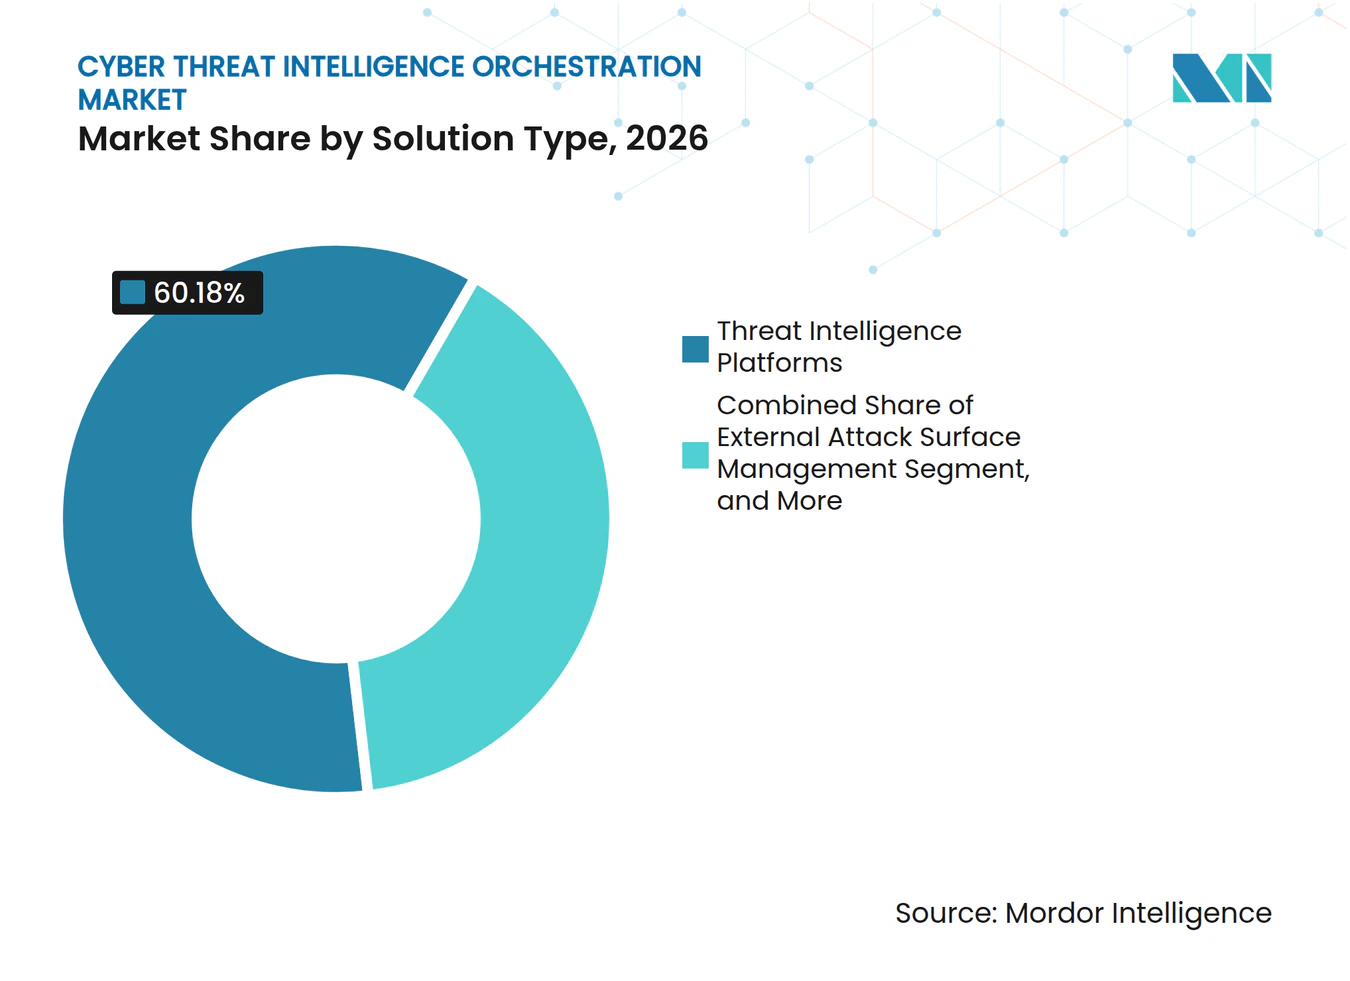
- Por tipo de solución, las plataformas de inteligencia sobre amenazas representaron el 60,18% de la participación del mercado de orquestación de inteligencia sobre ciberamenazas en 2026, mientras que se proyecta que la gestión de superficie de ataque externo se expanda a un CAGR del 23,05% hasta 2032.
- Por modo de implementación, las implementaciones locales representaron el 68,15% de la participación del mercado de orquestación de inteligencia sobre ciberamenazas en 2026, mientras que se proyecta que las implementaciones en la nube se expandan a un CAGR del 23,30% hasta 2032.
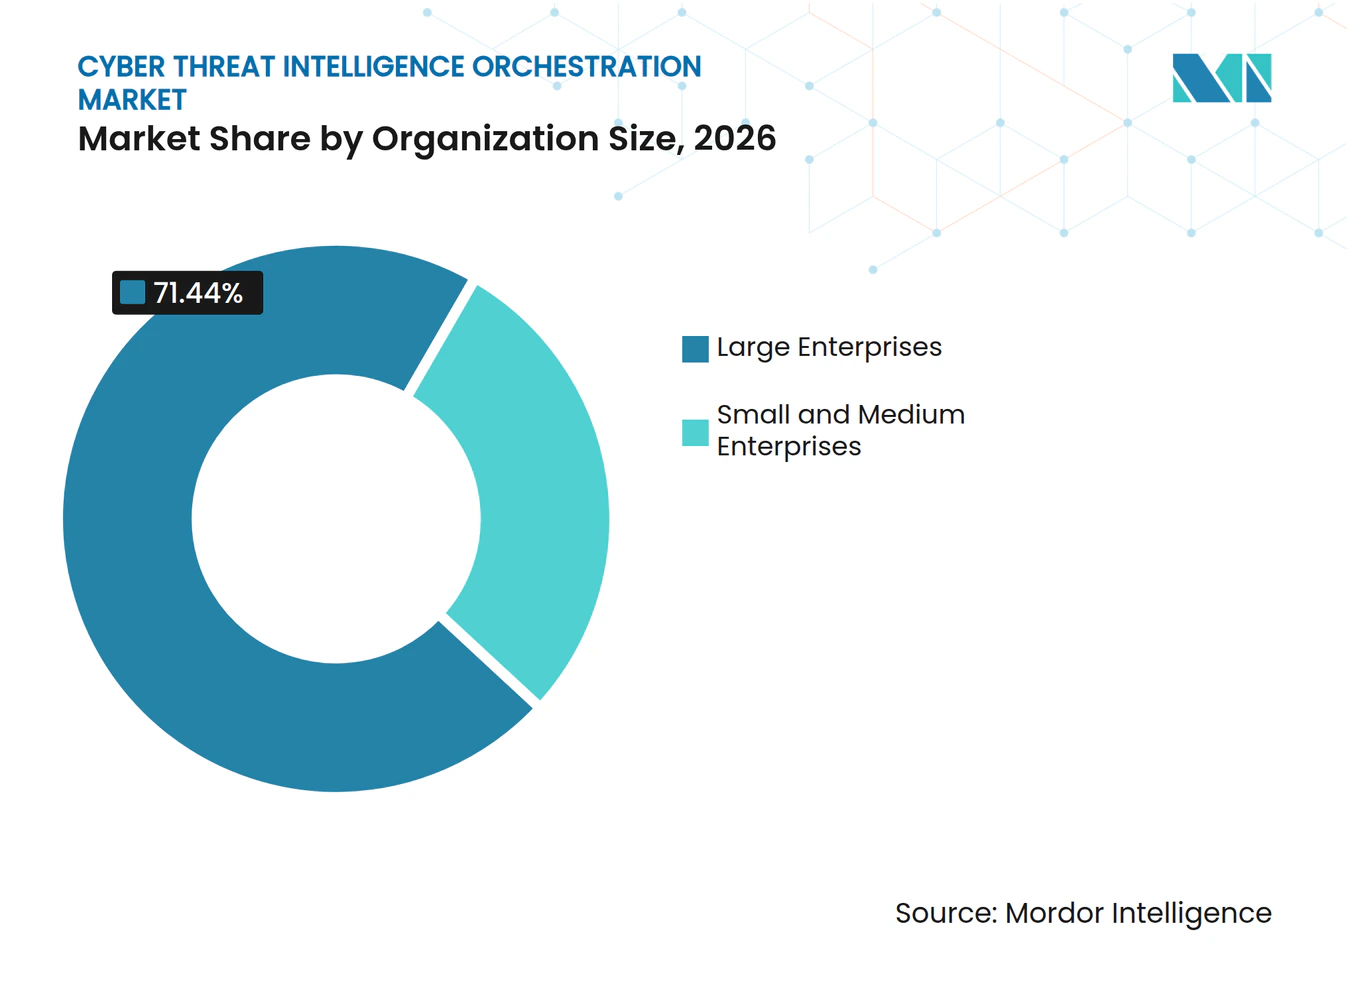
- Por tamaño de organización, las grandes empresas representaron el 71,44% de la participación del mercado de orquestación de inteligencia sobre ciberamenazas en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 23,71% hasta 2032.
- Por industria del usuario final, el sector de Banca, Servicios Financieros y Seguros (BFSI) representó el 29,10% de la participación del mercado de orquestación de inteligencia sobre ciberamenazas en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a un CAGR del 22,36% hasta 2032.
- Por geografía, América del Norte representó el 37,55% del mercado en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 22,78% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ataques de Ransomware y Ataques en Múltiples Etapas | +5.2% | Global | Corto plazo (≤ 2 años) |
| Adopción de Detección de Amenazas Habilitada por Inteligencia Artificial y Respuesta Automatizada | +4.8% | Global, con América del Norte y Asia-Pacífico liderando el ritmo de adopción | Corto plazo (≤ 2 años) |
| Expansión de Superficies de Ataque en la Nube y de Identidad | +3.5% | Global, más agudo en América del Norte y Europa | Mediano plazo (2-4 años) |
| Mandatos Regulatorios de Divulgación de Incidentes e Intercambio de Inteligencia | +2.8% | América del Norte y Europa como núcleo, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Inteligencia Lista para Analistas en Flujos de Trabajo de Centros de Operaciones de Seguridad Agénticos | +2.1% | América del Norte y Europa, con rápida adopción en Asia-Pacífico | Mediano plazo (2-4 años) |
| Procedencia de Señales de Inteligencia sobre Ciberamenazas y Puntuación de Confianza como Criterios de Adquisición | +1.2% | Global, concentrado en industrias reguladas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ataques de Ransomware y Ataques en Múltiples Etapas
El ransomware está impulsando la demanda en el mercado de orquestación de inteligencia sobre ciberamenazas porque los equipos de seguridad necesitan convertir rápidamente las advertencias externas en acciones defensivas. Verizon encontró ransomware en el 44% de las brechas revisadas en 2025, e informó que el ransomware estuvo presente en el 88% de las brechas que involucraron a pequeñas empresas. El número de grupos activos y la prevalencia del robo de datos antes de la extorsión añaden presión sobre los equipos para monitorear la infraestructura, la actividad en la web oscura y las credenciales expuestas de manera simultánea. BlackFog registró 6.604 ataques de ransomware en 2025, con 130 grupos activos durante el año. Los ataques en múltiples etapas pueden involucrar intermediarios de acceso separados, desarrolladores de ransomware y afiliados, lo que dificulta conectar la evidencia utilizando herramientas independientes. Las plataformas de orquestación pueden reunir estas señales en un flujo de trabajo común y ayudar a los analistas a conectar una intrusión sospechada con la actividad posterior.
Adopción de Detección de Amenazas Habilitada por Inteligencia Artificial y Respuesta Automatizada
Las operaciones de seguridad asistidas por inteligencia artificial están impulsando el crecimiento en el mercado de orquestación de inteligencia sobre ciberamenazas al reducir el esfuerzo manual requerido para investigar y priorizar alertas. CrowdStrike introdujo investigaciones coordinadas con múltiples agentes en septiembre de 2026 que abarcan entornos de endpoint, identidad, software como servicio, nube y red. Microsoft también introdujo su Centro de Operaciones de Seguridad Integrado en Microsoft Defender durante septiembre de 2026, incorporando funciones de gestión de información y eventos de seguridad y protección contra amenazas en una base común para profesionales y agentes de inteligencia artificial. Estos cambios en los productos muestran que los principales proveedores de seguridad están integrando la orquestación en sus plataformas en lugar de tratarla como una capacidad separada. Los compradores pueden evaluar dichas herramientas por su capacidad para crear un registro de investigación auditable, no solo por el rango de fuentes que recopilan. El enfoque es especialmente relevante cuando los equipos deben investigar actividad en múltiples sistemas simultáneamente.
Expansión de Superficies de Ataque en la Nube y de Identidad
El mercado de orquestación de inteligencia sobre ciberamenazas se beneficia de la superficie de ataque más amplia creada por los servicios en la nube, las interfaces de programación de aplicaciones, los canales de integración continua y las conexiones de terceros. El Centro Nacional de Ciberseguridad del Reino Unido señala que las superficies de ataque externas pueden incluir dominios olvidados, recursos de desarrollo temporales y puntos de acceso de contratistas que las organizaciones pueden no haber inventariado. La identidad se ha convertido en una ruta de ataque central porque las credenciales expuestas pueden habilitar el acceso en entornos de nube y software como servicio. Por lo tanto, los equipos de seguridad necesitan datos actuales de activos externos junto con inteligencia sobre adversarios e infraestructura maliciosa. Intel 471 lanzó Verity471 en julio de 2025, con módulos de exposición a amenazas diseñados para conectar la inteligencia sobre adversarios con la superficie de ataque y el riesgo de terceros. Esta convergencia respalda las plataformas que hacen que la información de exposición externa sea utilizable dentro de los flujos de trabajo de los analistas.
Mandatos Regulatorios de Divulgación de Incidentes e Intercambio de Inteligencia
Los requisitos de informes regulatorios crean una necesidad práctica para el mercado de orquestación de inteligencia sobre ciberamenazas, particularmente entre las instituciones financieras y los operadores de infraestructura crítica. La Ley de Resiliencia Operativa Digital de la Unión Europea ha estado vigente desde el 17 de enero de 2025, y requiere que las entidades financieras gestionen el riesgo de tecnologías de la información y la comunicación e informen sobre incidentes importantes dentro de plazos definidos.[1] La Directiva de Seguridad de Redes y Sistemas de Información 2 también incluye requisitos de alerta temprana que alientan a las organizaciones a reunir rápidamente los hechos del incidente. En los Estados Unidos, la Comisión de Bolsa y Valores requiere que los registrantes divulguen incidentes de ciberseguridad materiales en el Formulario 8-K dentro de los 4 días hábiles posteriores a la determinación de que un incidente es material. La recopilación manual de evidencia puede ralentizar estos procesos cuando los datos están divididos entre herramientas de seguridad. La orquestación de inteligencia puede ayudar a los equipos a retener el contexto, documentar las decisiones y preparar información para los informes internos y regulatorios.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en Entornos Heredados de Gestión de Información y Eventos de Seguridad, Orquestación, Automatización y Respuesta de Seguridad, y Detección y Respuesta en Endpoints | -1.5% | Global, más pronunciado en Europa y América del Norte con deuda de infraestructura heredada | Mediano plazo (2-4 años) |
| Escasez de Analistas Especializados en Inteligencia sobre Ciberamenazas | -1.2% | Global, más agudo fuera de América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fricción en la Atribución de Fuentes y la Confianza para el Intercambio de Datos | -0.8% | Global | Largo plazo (≥ 4 años) |
| Duplicación de Alertas y Deriva de Modelos en la Orquestación con Múltiples Fuentes | -0.6% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Entornos Heredados de Gestión de Información y Eventos de Seguridad, Orquestación, Automatización y Respuesta de Seguridad, y Detección y Respuesta en Endpoints
Las arquitecturas de seguridad heredadas pueden restringir la adopción en el mercado de orquestación de inteligencia sobre ciberamenazas porque cada sistema puede almacenar y etiquetar los datos de manera diferente. Las organizaciones a menudo operan productos de gestión de información y eventos de seguridad, detección y respuesta en endpoints, seguridad en la nube, monitoreo de identidad y automatización de varios proveedores. El Centro Australiano de Ciberseguridad señala que los entornos de múltiples proveedores pueden dificultar la visibilidad completa, particularmente cuando las interfaces son incompletas o inconsistentes. Las diferencias en los esquemas pueden requerir actualizaciones de analizadores, pruebas de reglas y reentrenamiento cuando un proveedor cambia su producto. Este trabajo extiende el tiempo entre la adquisición y el uso operativo, especialmente para los compradores con entornos más antiguos. También hace que las plataformas con conectores maduros, modelos de datos claros y métodos de implementación por etapas sean más atractivas.
Escasez de Analistas Especializados en Inteligencia sobre Ciberamenazas
La escasez de analistas experimentados limita el mercado de orquestación de inteligencia sobre ciberamenazas, ya que las herramientas aún requieren personas para configurarlas, validarlas y gobernarlas. ISC2 encontró que el 59% de los encuestados informaron necesidades críticas o significativas de habilidades en ciberseguridad en 2025, en comparación con el 44% en 2024. El mismo estudio informó que el 88% de los encuestados había experimentado al menos 1 consecuencia significativa de ciberseguridad vinculada a la escasez de personal. El desafío no se limita al número de empleados porque los equipos también necesitan habilidades en supervisión de inteligencia artificial, seguridad en la nube, análisis de inteligencia e ingeniería de detección. Los proveedores están respondiendo con búsqueda en lenguaje natural, flujos de trabajo guiados y clasificación automatizada, pero la revisión del analista sigue siendo importante cuando las acciones pueden afectar un entorno de producción. Esta restricción respalda la demanda de proveedores de servicios de seguridad gestionados y productos que reduzcan el esfuerzo de configuración sin eliminar la supervisión.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Solución:
Las Plataformas de Inteligencia Lideran Mientras las Herramientas de Exposición Externa Ganan ImpulsoLas plataformas de inteligencia sobre amenazas representaron el 60,18% del mercado en 2026. Dentro del mercado de orquestación de inteligencia sobre ciberamenazas, estas plataformas sirven como repositorio central de inteligencia proveniente de fuentes internas, comerciales, gubernamentales y abiertas. Pueden deduplicar indicadores, añadir contexto sobre actores de amenazas e infraestructura, y distribuir datos relevantes a las herramientas de operaciones de seguridad. Las grandes organizaciones utilizan este modelo porque proporciona una capa de inteligencia común para los equipos de gestión de información y eventos de seguridad, orquestación, automatización y respuesta de seguridad, endpoints y redes. La posición es duradera cuando una plataforma queda integrada en los flujos de trabajo de los analistas y las integraciones existentes.
Se proyecta que la gestión de superficie de ataque externo crezca a un CAGR del 23,05% hasta 2032, ya que las organizaciones necesitan una visión actualizada de los activos expuestos a internet y la exposición de terceros. El tamaño del mercado de orquestación de inteligencia sobre ciberamenazas para esta categoría está respaldado por el cambio de revisiones periódicas de activos a la monitorización continua de dominios, activos en la nube y servicios expuestos. El Centro Nacional de Ciberseguridad identifica los recursos en la sombra y los dominios olvidados como fuentes importantes de exposición externa. Intel 471 introdujo su Paquete de Exposición a Ciberamenazas en marzo de 2026, combinando productos de superficie de ataque, exposición de terceros y exposición de marca. Las herramientas de gestión de información y eventos de seguridad y de orquestación, automatización y respuesta de seguridad mantienen una base instalada sustancial, aunque las organizaciones utilizan cada vez más conectores de plataformas de inteligencia en lugar de importar cada fuente directamente. Los servicios de protección de riesgo digital y los feeds de inteligencia gestionados proporcionan cobertura adicional para los riesgos de marca, cadena de suministro y credenciales.



Por Modo de Implementación:
Los Sistemas Locales Mantienen una Gran Base Mientras el Uso en la Nube se ExpandeLas implementaciones locales representaron el 68,15% del mercado en 2026. En el mercado de orquestación de inteligencia sobre ciberamenazas, las grandes empresas y las organizaciones del sector público utilizan estas implementaciones donde la soberanía de datos, las redes con espacio de aire o las fuentes de inteligencia clasificada limitan el uso de la nube. Las organizaciones de servicios financieros y defensa también pueden tratar una plataforma local como un centro de integración para fuentes sensibles. Las inversiones existentes en centros de datos, flujos de trabajo de operaciones de seguridad y almacenes de datos locales respaldan el papel continuo del segmento. Los diseños híbridos extienden esta posición al permitir que los sensores locales y las fuentes de datos se conecten con capacidades de orquestación más amplias.
Se proyecta que la implementación en la nube crezca a un CAGR del 23,30% hasta 2032. Los entornos multinube generan datos a una escala que puede ser difícil de procesar a través de una capacidad de correlación local fija. La entrega en la nube también puede admitir una implementación más rápida, procesamiento elástico y acceso más sencillo para equipos de analistas distribuidos. Anomali lanzó ThreatStream Next-Gen en mayo de 2026, con un Lago de Datos de Seguridad Unificado, subrayando su énfasis en la entrega de inteligencia orientada a la nube. La adopción de la nube no elimina la necesidad de controles, ya que los compradores aún evalúan la residencia de datos, la integración y la gobernanza del acceso. Por lo tanto, es probable que el mercado de orquestación de inteligencia sobre ciberamenazas mantenga arquitecturas híbridas incluso cuando las nuevas implementaciones favorezcan cada vez más los flujos de trabajo nativos de la nube.
Por Tamaño de Organización:
Las Grandes Empresas Concentran el Mayor Gasto Mientras las Pymes Adoptan Servicios GestionadosLas grandes empresas representaron el 71,44% del mercado en 2026. En el mercado de orquestación de inteligencia sobre ciberamenazas, a menudo cuentan con equipos de inteligencia dedicados, centros de operaciones de seguridad establecidos y presupuestos para licencias empresariales y servicios profesionales. Sus programas pueden incluir bibliotecas de inteligencia propietarias y participación en grupos de intercambio de información. Estas inversiones crean dependencia operativa de las plataformas existentes y dificultan las migraciones. Las grandes empresas también necesitan una cobertura amplia porque operan en múltiples ubicaciones, unidades de negocio, entornos de nube y redes de terceros.
Se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 23,71% hasta 2032. Verizon informó ransomware en el 88% de las brechas de pequeñas empresas examinadas en su informe de 2025, lo que aumenta la necesidad de soporte práctico para las operaciones de seguridad.[2] Los proveedores de servicios de seguridad gestionados pueden extender las capacidades de inteligencia y respuesta a estos compradores sin requerir equipos de analistas internos comparables. La creación de guías de respuesta asistida por inteligencia artificial y las consultas en lenguaje natural pueden reducir el esfuerzo requerido para utilizar datos de seguridad complejos. La adquisición de ThreatQuotient por parte de Securonix en 2025 combinó capacidades de detección de amenazas, investigación, respuesta e inteligencia en una plataforma modular. Las licencias flexibles y las implementaciones iniciales más pequeñas pueden reducir aún más las barreras de entrada para este grupo de clientes.

Por Industria del Usuario Final:
El Sector BFSI Ancla la Demanda Mientras la Adopción Gubernamental Gana RitmoEl sector de Banca, Servicios Financieros y Seguros representó el 29,10% del tamaño del mercado de orquestación de inteligencia sobre ciberamenazas en 2026. En el mercado de orquestación de inteligencia sobre ciberamenazas, las instituciones financieras son objetivos frecuentes de fraude, ransomware, robo de credenciales y robo de datos, lo que hace que la inteligencia sea relevante en las funciones de seguridad y delitos financieros. Las expectativas regulatorias también aumentan el valor de la recopilación de evidencia, la clasificación de incidentes y los flujos de trabajo de informes. La Ley de Resiliencia Operativa Digital ha sido aplicable a las entidades financieras desde enero de 2025 y establece requisitos para la resiliencia operativa digital. Estas condiciones respaldan la inversión en plataformas que pueden mantener el contexto en las actividades de detección, investigación, respuesta y divulgación.
Se proyecta que el gobierno y la administración pública se expandan a un CAGR del 22,36% hasta 2032. Las agencias nacionales necesitan capacidades de inteligencia soberanas porque abordan riesgos que afectan a los servicios públicos, la infraestructura crítica y la seguridad nacional. KELA Group lanzó su Suite Nacional de Resiliencia Cibernética en marzo de 2026 para clientes gubernamentales que gestionan ciberamenazas respaldadas por estados. Las organizaciones de salud y ciencias de la vida requieren una protección sólida para los datos de los pacientes y los sistemas conectados. Los compradores del sector de energía y servicios públicos están extendiendo la inteligencia hacia la tecnología operativa a medida que los entornos de tecnología de la información y tecnología operativa se vuelven más conectados. La demanda del comercio minorista y el comercio electrónico está determinada por la inteligencia sobre fraude, las credenciales expuestas y la monitorización de la web oscura.
Análisis Geográfico
Mercado de Orquestación de Inteligencia sobre Ciberamenazas en América del Norte
América del Norte concentró el 37,55% del mercado en 2026. En el mercado de orquestación de inteligencia sobre ciberamenazas, la región cuenta con una sólida base de proveedores de seguridad y compradores empresariales con centros de operaciones de seguridad consolidados. Los requisitos de divulgación y la supervisión sectorial específica hacen que la investigación de incidentes y la gestión de evidencias sean factores de adquisición relevantes. Las normas de divulgación de ciberseguridad de la SEC exigen que las empresas públicas reporten incidentes materiales en el Formulario 8-K tras realizar una determinación de materialidad.[3] La consolidación también sigue siendo visible en la región, incluida la adquisición completada por Mastercard de Recorded Future en diciembre de 2024 y la adquisición de ThreatQuotient por parte de Securonix en junio de 2025.
Mercado de Orquestación de Inteligencia sobre Ciberamenazas en EMEA
Europa cuenta con el respaldo de DORA y NIS2, que hacen más urgentes la preparación ante incidentes y la notificación oportuna para las organizaciones reguladas. Alemania, el Reino Unido y Francia representan los principales centros de demanda, mientras que la transposición de NIS2 puede ampliar la adopción en toda la Unión Europea. El mercado de orquestación de inteligencia sobre ciberamenazas en la región también se beneficia de los proveedores de seguridad que desarrollan automatización para los proveedores de servicios de seguridad gestionados. Sekoia lanzó Sekoia Elevate en disponibilidad general en septiembre de 2026 tras un programa de acceso anticipado que llevó a cabo más de 425.000 investigaciones autónomas de alertas en más de 2.000 sitios de clientes. Oriente Medio se está desarrollando a través de marcos de autoridades nacionales de ciberseguridad y programas de adquisición soberana. En África, los proveedores de servicios financieros y telecomunicaciones serán probablemente los primeros compradores a medida que maduren las operaciones de seguridad.
Mercado de Orquestación de Inteligencia sobre Ciberamenazas en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 22,78% hasta 2032. La transformación digital, la actividad de amenazas respaldada por el Estado y el creciente uso de la nube están incrementando la necesidad de inteligencia coordinada en toda la región. El Ministerio de Economía, Comercio e Industria de Japón publicó en marzo de 2025 una política de industria de ciberseguridad que estableció el objetivo de expandir el sector doméstico de ciberseguridad durante 10 años. La orientación de esta política otorga mayor relevancia a las capacidades de seguridad nacionales en los planes de inversión del país. Indonesia enfrenta altos volúmenes de alertas, lo que incrementa la necesidad de priorizar señales y reducir el esfuerzo de investigación manual. China, Corea del Sur y otros mercados de Asia-Pacífico también están aumentando la adopción a medida que las organizaciones públicas y privadas refuerzan sus programas de seguridad.
Panorama Competitivo
Concentración del Mercado
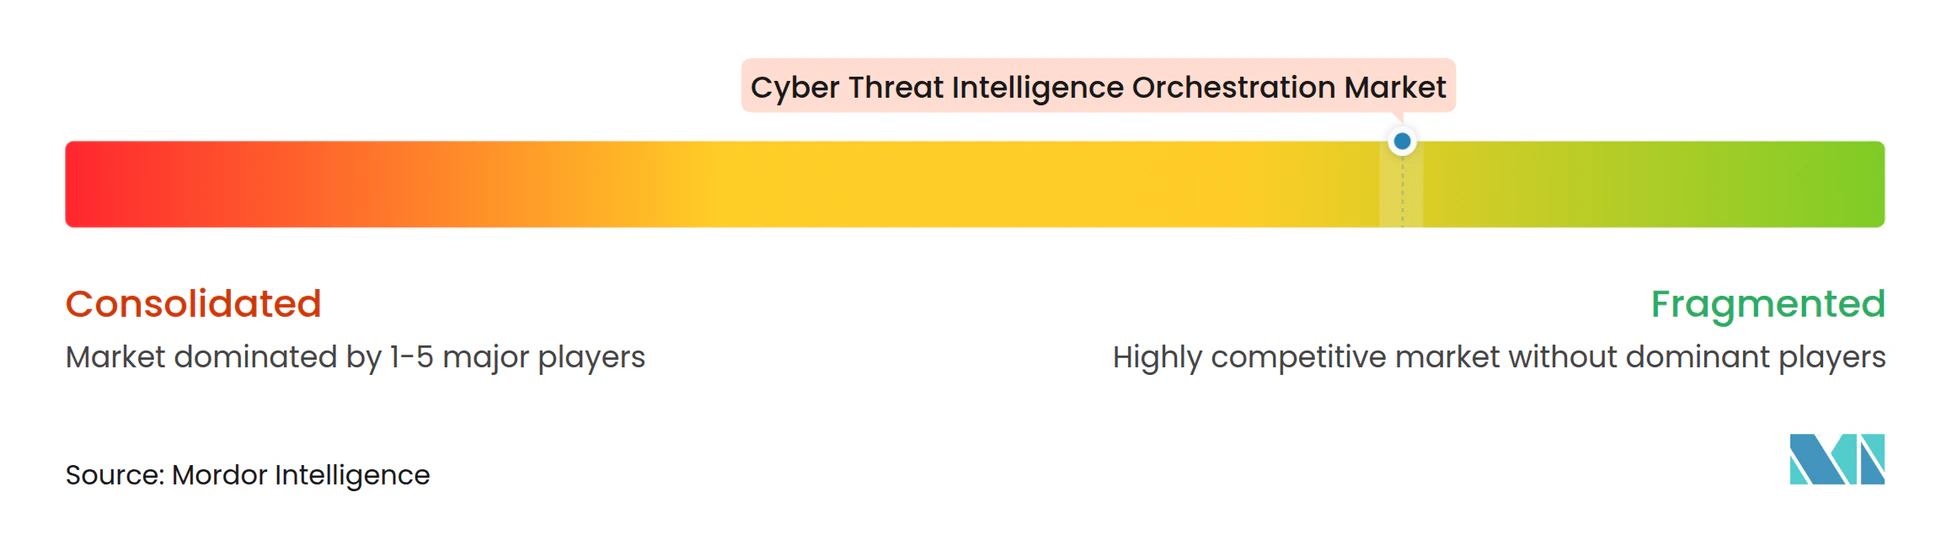
El mercado de orquestación de inteligencia sobre ciberamenazas está moderadamente fragmentado, con proveedores especializados de inteligencia que compiten junto a proveedores de gestión de información y eventos de seguridad, endpoints, seguridad en la nube y automatización. Recorded Future sigue siendo un proveedor dedicado importante tras la adquisición por parte de Mastercard, que se cerró en diciembre de 2024. La empresa atiende a más de 1.900 organizaciones en 80 países, lo que otorga a su plataforma una amplia presencia empresarial. Los grandes proveedores de plataformas pueden integrar la inteligencia en los flujos de trabajo de seguridad existentes, mientras que los especialistas pueden diferenciarse a través de la profundidad de investigación y la cobertura de riesgos externos. Esta combinación mantiene la adquisición competitiva porque los compradores pueden seleccionar una plataforma amplia o un proveedor especializado según sus necesidades de integración, calidad de fuentes, controles de gobernanza, soporte de implementación disponible y la capacidad de implementar dentro de los procesos de operaciones de seguridad existentes sin añadir requisitos de capacitación innecesarios para equipos con recursos limitados.
La diferenciación de productos está evolucionando hacia ganancias medibles en la productividad de los analistas, investigaciones de casos más rápidas y mejores conexiones entre la inteligencia y la respuesta. Las capacidades de investigación con múltiples agentes de CrowdStrike de septiembre de 2026, que son en sí mismas un ejemplo de proveedores que utilizan funciones coordinadas de inteligencia artificial en múltiples dominios de seguridad, demuestran profundidad de investigación y riesgo externo. El Centro de Operaciones de Seguridad Integrado de Microsoft es otro ejemplo de un proveedor importante que reúne gestión de información y eventos de seguridad, protección contra amenazas, profesionales y agentes de inteligencia artificial en un entorno unificado. Intel 471 ha añadido Agent471 y MCP471 a su plataforma Verity471, extendiendo el razonamiento de inteligencia a las herramientas de analistas externos. Los proveedores que pueden demostrar resultados de investigación confiables y una supervisión clara de los analistas están mejor posicionados para competir por implementaciones empresariales.
Las adquisiciones y asociaciones están cambiando la forma en que los proveedores ensamblan sus ofertas. El mercado de orquestación de inteligencia sobre ciberamenazas se está integrando cada vez más con la detección de amenazas, la investigación, la respuesta, la protección de riesgo digital y la gestión de exposición externa. Securonix adquirió ThreatQuotient en junio de 2025 para combinar capacidades de detección de amenazas, investigación, respuesta e inteligencia.[4] ZeroFox lanzó HNTR en julio de 2026 para combinar la protección de riesgo digital y la inteligencia sobre amenazas para el descubrimiento y la disrupción de adversarios. Estos cambios pueden reducir el número de productos separados que un cliente necesita operar, al tiempo que aumentan la importancia de la integración abierta con los sistemas existentes. Quedan espacios en blanco en los entornos de tecnología operativa y control de supervisión y adquisición de datos, donde la cobertura de amenazas industriales tiene requisitos distintos. También existe demanda de inteligencia localizada en Asia-Pacífico y Oriente Medio, donde los idiomas locales, las regulaciones y los patrones de amenazas determinan las necesidades de los compradores. Las asociaciones pueden ayudar a los proveedores a añadir capacidades de web oscura, exposición externa o inteligencia regional sin desarrollarlas internamente.
Líderes de la Industria de Orquestación de Inteligencia sobre Ciberamenazas
-
Anomali, Inc.
-
Cyware, Inc.
-
EclecticIQ B.V.
-
Sekoia.io SAS
-
Securonix, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Orquestación de Inteligencia sobre Ciberamenazas Empresas cubiertas en este informe
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- Cyware, Inc.
- EclecticIQ B.V.
- Intel 471, Inc.
- Flashpoint Intelligence, Inc.
- KELA Group Ltd.
- SOCRadar Teknoloji A.Ş.
- Group-IB Global Private Ltd.
- ZeroFox Holdings, Inc.
- Sekoia.io SAS
- ThreatQuotient, Inc.
- Securonix, Inc.
- LookingGlass Cyber Solutions, Inc.
- Searchlight Cyber Ltd.
- Cyble, Inc.
- Resecurity, Inc.
- Silent Push, Inc.
- Sixgill Ltd.
Desarrollos recientes de la industria en Mercado de Orquestación de Inteligencia sobre Ciberamenazas
- Octubre de 2026: Silent Push lanzó la Plataforma 6.1 con una reconstrucción completamente automatizada de las capacidades de suplantación de marca e infraestructura, introduciendo puntuación continua de riesgo para dominios y subdominios similares, extensibilidad mejorada de gestión de información y eventos de seguridad y orquestación, automatización y respuesta de seguridad, e integraciones de herramientas de inteligencia artificial que permiten a los analistas pivotar más rápidamente desde los hallazgos de infraestructura de amenazas hacia las acciones de telemetría de seguridad.
- Septiembre de 2026: SOCRadar y EclecticIQ lanzaron una asociación que ofrece 3 fuentes de inteligencia de web oscura actualizadas continuamente, que cubren noticias de la web oscura, actividad del mercado negro y exposición de información de identificación personal, directamente en el Centro de Inteligencia de EclecticIQ, cerrando la brecha entre el descubrimiento de amenazas subterráneas y la respuesta centralizada de los analistas.
- Septiembre de 2024: Sekoia lanzó Sekoia Elevate en disponibilidad general tras un programa de acceso anticipado en más de 2.000 sitios de clientes que completó más de 425.000 investigaciones autónomas. Los principales proveedores de servicios de seguridad gestionados en Europa y los Estados Unidos informaron una reducción de hasta 5 veces en la carga de trabajo de los analistas para los flujos de trabajo de investigación de alertas.
- Agosto de 2026: Intel 471 lanzó Agent471 y MCP471 dentro de Verity471, habilitando el razonamiento inteligente sobre datos propietarios de adversarios y extendiendo la conectividad del protocolo de contexto de modelo a las herramientas de analistas externos. Las capacidades fueron demostradas en Black Hat USA 2026.
Alcance del Informe Global del Mercado de Orquestación de Inteligencia sobre Ciberamenazas
El Mercado de Orquestación de Inteligencia sobre Ciberamenazas comprende plataformas de software y servicios que agregan, correlacionan, enriquecen, priorizan, operacionalizan y automatizan la inteligencia sobre ciberamenazas proveniente de múltiples fuentes internas y externas. Estas soluciones permiten a las organizaciones optimizar los flujos de trabajo de inteligencia, mejorar la visibilidad de las amenazas, apoyar las actividades de búsqueda de amenazas y respuesta a incidentes, y automatizar el intercambio de inteligencia en entornos de operaciones de seguridad. El mercado incluye plataformas de inteligencia sobre amenazas, tecnologías de orquestación de inteligencia, integraciones de seguridad basadas en inteligencia, y servicios profesionales y gestionados asociados. Estas soluciones ayudan a las empresas a transformar datos brutos sobre amenazas en inteligencia procesable, mejorando la toma de decisiones en ciberseguridad y la eficiencia operativa.
El Informe del Mercado de Orquestación de Inteligencia sobre Ciberamenazas está segmentado por Tipo de Solución (Plataformas de Inteligencia sobre Amenazas, Gestión de Información y Eventos de Seguridad, Orquestación, Automatización y Respuesta de Seguridad, Gestión de Superficie de Ataque Externo, y Otros Tipos de Soluciones), Modo de Implementación (Local y en la Nube), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Industria del Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Salud y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Manufactura Industrial, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas de Inteligencia sobre Amenazas |
| Gestión de Información y Eventos de Seguridad |
| Orquestación, Automatización y Respuesta de Seguridad |
| Gestión de Superficie de Ataque Externo |
| Otros Tipos de Soluciones |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Solución | Plataformas de Inteligencia sobre Amenazas | |
| Gestión de Información y Eventos de Seguridad | ||
| Orquestación, Automatización y Respuesta de Seguridad | ||
| Gestión de Superficie de Ataque Externo | ||
| Otros Tipos de Soluciones | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de orquestación de inteligencia sobre ciberamenazas?
Se proyecta que el mercado de orquestación de inteligencia sobre ciberamenazas crezca de 5,05 mil millones de USD en 2026 y 6,12 mil millones de USD en 2027 a 16,50 mil millones de USD para 2032, a un CAGR del 21,94%.
¿Qué está impulsando la demanda de orquestación de inteligencia sobre ciberamenazas?
El ransomware, la exposición en la nube, las amenazas de identidad, las operaciones asistidas por inteligencia artificial y los requisitos más rápidos de informes de incidentes están aumentando la necesidad de conectar la inteligencia con los flujos de trabajo de respuesta.
¿Qué tipo de solución lidera el mercado de orquestación de inteligencia sobre ciberamenazas?
Las plataformas de inteligencia sobre amenazas lideran con una participación del 60,18% en 2026 porque centralizan la recopilación, el enriquecimiento y la distribución de inteligencia en las herramientas de seguridad.
¿Por qué las implementaciones en la nube se están expandiendo rápidamente?
Se proyecta que las implementaciones en la nube crezcan a un CAGR del 23,30% hasta 2032 porque los entornos multinube requieren procesamiento elástico e integración de telemetría más amplia.
¿Qué sector de usuarios finales tiene la mayor adopción?
El sector de Banca, Servicios Financieros y Seguros lidera con una participación del 29,10% en 2026 debido a la exposición al fraude, el ransomware, el robo de credenciales y los extensos requisitos de cumplimiento normativo.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico crezca a un CAGR del 22,78% hasta 2032, respaldado por la transformación digital, el creciente uso de la nube y la mayor actividad de amenazas respaldadas por estados.