
サイバーインシデント対応準備リテイナーサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 7.38 十億米ドル |
| 市場規模 (2032) | 14.26 十億米ドル |
| 成長率 (2027 - 2031) | 14.08 % |
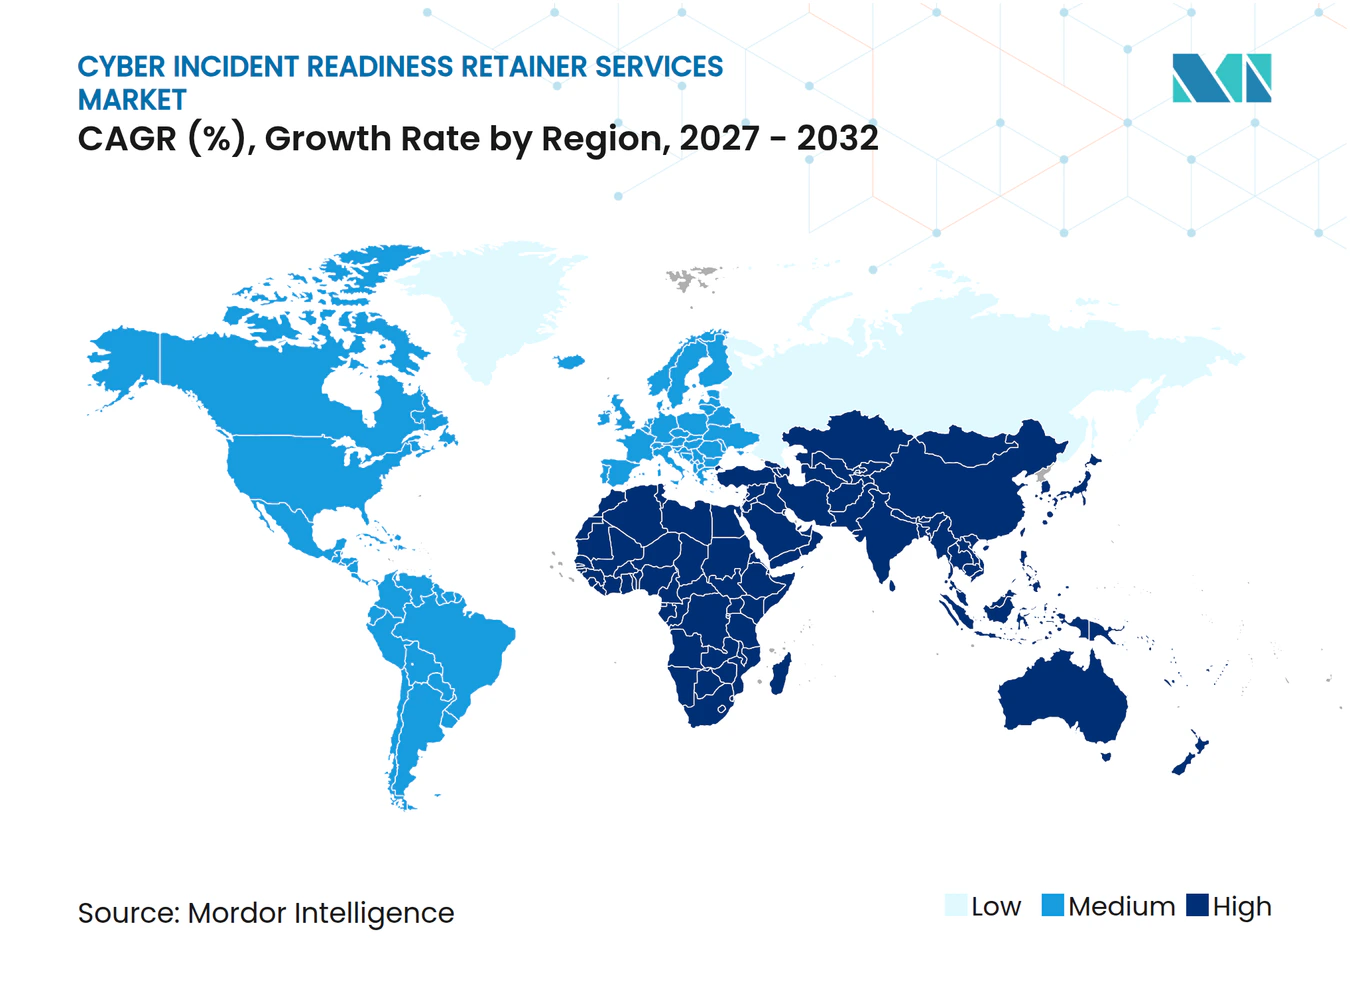
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバーインシデント対応準備リテイナーサービス市場分析
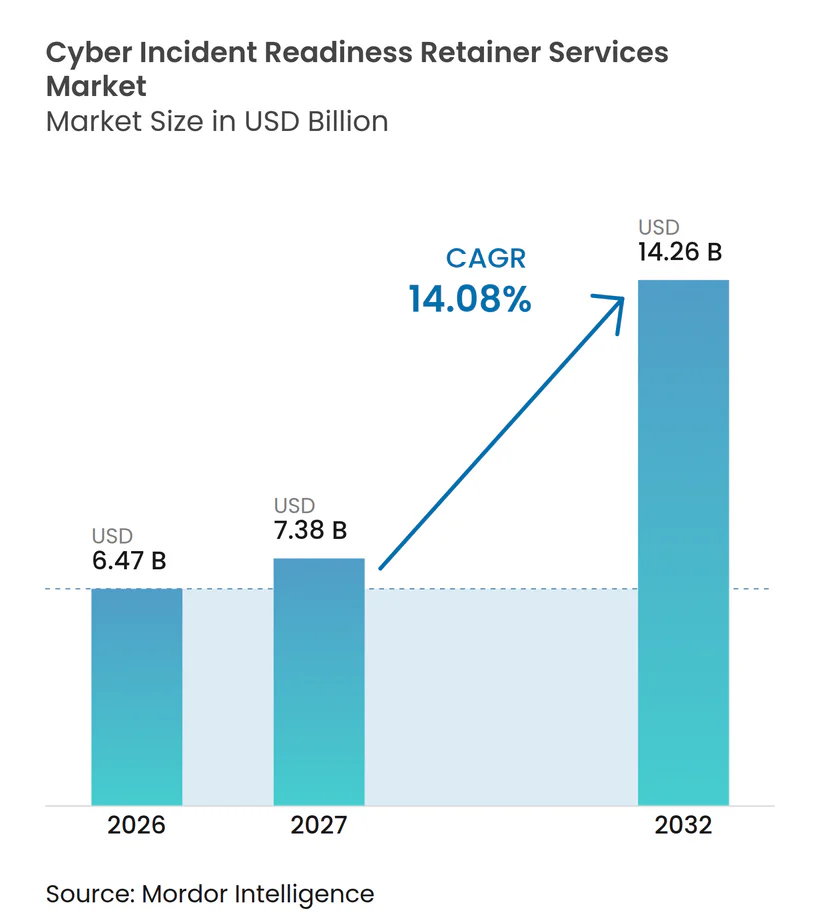
サイバーインシデント対応準備リテイナーサービス市場規模は、2026年の6.47 ビリオン 米ドルおよび2027年の7.38 ビリオン 米ドルから、2032年までに14.26 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 14.08%を記録すると予測されています。サイバーインシデント対応準備リテイナーサービス市場は、ランサムウェア、データ窃取、および攻撃実行の高速化により、アドホックな調達が現実的でなくなるにつれ、事前契約型サポートへと移行しています。Zscalerは、2026年にランサムウェア関連のデータ窃取が前年比275%超増加し、ランサムウェアに関連するブロックチェーン決済が3億2,800万米ドルに達し、平均身代金支払額が431,995米ドルであったと報告しています。プロバイダーは、技術的対応、準備テスト、法的整、および保険会社向けサポートを組み合わせた契約で対応しています。プラットフォームプロバイダーはリテイナーを活用してより広範なセキュリティ製品の利用を深化させ、専門企業は対応速度、交渉能力、および保険パネルとの関係で競争しています。未使用クレジットを準備活動に充当できる柔軟な契約は、契約期間中に重大なインシデントを経験しない購入者にとって特に更新価値を高める可能性があります。
主要レポートのポイント
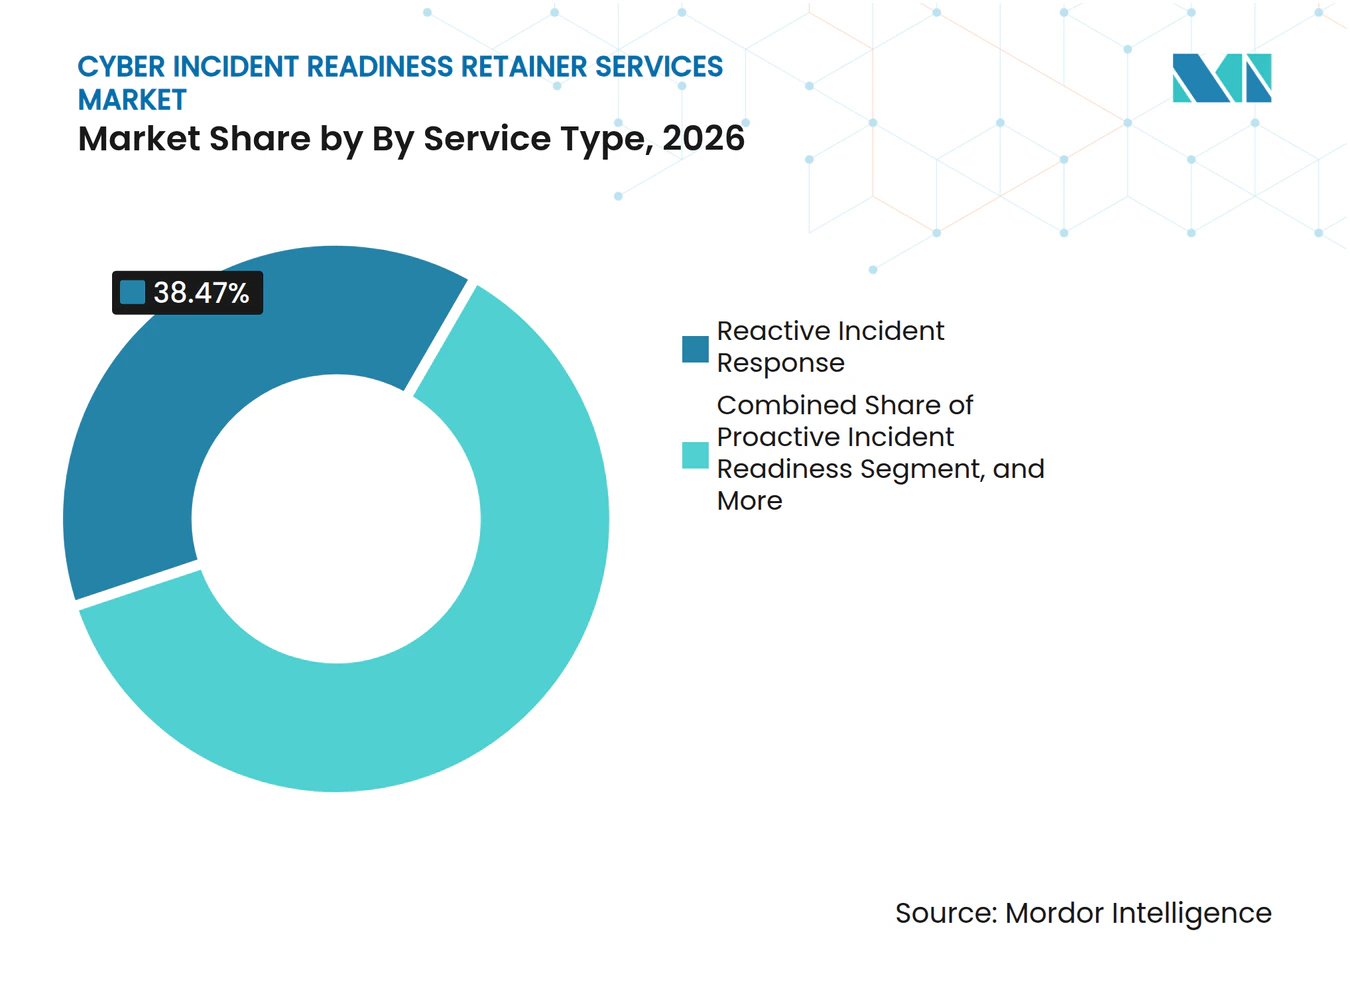
- サービスタイプ別では、事後対応型インシデントレスポンスが2026年のサイバーインシデント対応準備リテイナーサービス市場シェアの38.47%を占め、事前対応型インシデント準備は2032年にかけてCAGR 14.43%で拡大する見込みです。
- 契約モデル別では、プリペイドアワーリテイナーが2026年のサイバーインシデント対応準備リテイナーサービス市場規模の41.73%を占め、サブスクリプション型レジリエンスリテイナーは2032年にかけてCAGR 14.87%で成長する見込みです。
- 展開モデル別では、クラウドベースの提供が2026年のセグメントの54.38%を占めハイブリッド提供は2032年にかけてCAGR 14.62%で拡大する見込みです。
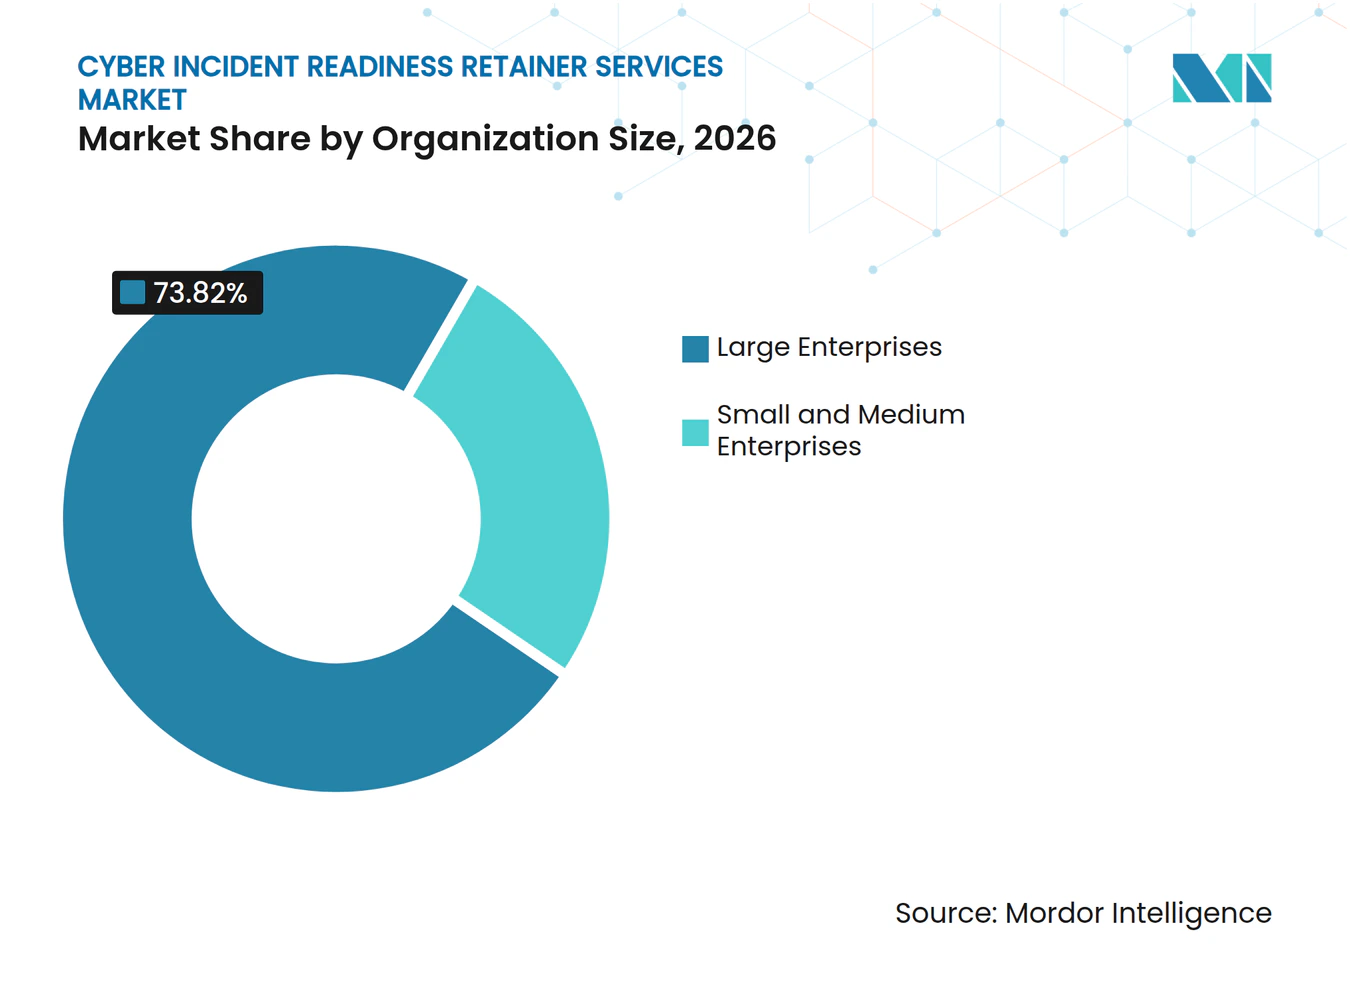
- 組織規模別では、大企業が2026年のセグメントの73.82%を占め、中小企業は2032年にかけてCAGR 14.93%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のセグメントの25.67%を占め、ヘルスケアは2032年にかけてCAGR 14.78%で成長する見込みです。
- 地域別では、北米が2026年のセグメントの41.23%を占め、アジア太平洋は2032年にかけてCAGR 15.21%で成長する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルサイバーインシデント対応準備リテイナーサービス市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびデータ恐喝キャンペーンの激化 | +2.8% | 北米、欧州、アジア太平洋に集中した影響を持つグローバル | 短期(2年以内) |
| 規制上の期限が事前契約型対応への需要を高める | +2.3% | EUを中心に、英国、アジア太平洋、中東に波及 | 中期(2〜4年) |
| サイバー保険要件が保険会社承認済みリテイナーを優遇 | +2.0% | 北米およびEU、南米およびアジア太平洋へ拡大 | 短期(2年以内) |
| クラウド、アイデンティティ、およびサードパーティの攻撃対象領域が対応の複雑性を高める | +1.7% | クラウド成熟市場で最も強い関連性を持つグローバル | 中期(2〜4年) |
| アワーバンクから成果ベースの準備プログラムへの移行 | +1.4% | 北米および西欧が主導するグローバル | 中期(2〜4年) |
| 組み込み型リテイナーポータルが調達および動員の摩擦を低減 | +0.9% | 北米およびEU、アジア太平洋の企業購入者へ拡大 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびデータ恐喝キャンペーンの激化
金銭的動機による攻撃の量と速度により、サイバーインシデント対応準備リテイナーサービス市場においてリアクティブな調達はますます困難になっています。Palo Alto Networksは750件以上の主要調査をレビューし、2026年には攻撃者が初期アクセスからデータ窃取まで72分で移行できることを発見しました。[1] この速度により、プロバイダーの特定、条件交渉、アクセスの手配、および証拠収集の開始に利用できる時間が短縮されます。リテイナーを保有する組織は、インシデント発生前に対応者を承認し、環境情報を提供することができます。ランサムウェア・アズ・ア・サービスグループが事業を拡大するにつれ、各重大調査にはより多くの専門的な労力と調整が必要となります。その結果生じるプレッシャーは、地域的またはセクター全体のインシデント急増前に対応能力を確保する購入者を優遇します。
規制上の期限が事前契約型対応への需要を高める
期限付きの報告規則により、サイバーインシデント対応準備リテイナーサービス市場は規制対象組織にとってより重要になっています。EUサイバーレジリエンス法は、デジタル製品メーカーに対し、2026年9月から24時間以内に単一の報告プラットフォームを通じて積極的に悪用された脆弱性を報告することを義務付けています。DORAはまた、金融機関に対し、重大なICTインシデントを分類してから4時間以内に初期通知を行うことを要求しています。これらのタイムラインは、法務、技術、およびコミュニケーションチームが同じ事実基盤から作業することを必要とします。EUにサービスを提供するサプライヤーは、単一のインシデントにおいDORA、NIS2、およびサイバーレジリエンス法の下で並行した義務に直面する可能性があります。リテイナーは、インシデント発生後に構築することが困難な専門家との関係、エスカレーションパス、および報告手順の確立を支援します。
サイバー保険要件が保険会社承認済みリテイナーを優遇
保険条件により、サイバーインシデント対応準備リテイナーサービス市場において事前承認済みの対応プロバイダーへの注目が高まっています。保険契約では、保険会社承認済みのフォレンジックプロバイダーの使用、またはパネル外プロバイダーを起用する前の事前承認が要求される場合があります。パネル資格を持つプロバイダーは迅速に作業を開始でき、保険会社がすでに認識している文書形式を使用できます。LevelBlueは、2026年3月に開始したレジリエンスリテイナーが50社以上のサイバー保険会社および数百の法律事務所に承認されたと述べています。この整合性はクレーム処理における摩擦を低減し、払い戻し可能なフォレンジックコストに関する不確実性を軽減できます。また、同等の保険会社との関係を持たない中小企業にとっての参入障壁を高めます。
クラウド、アイデンティティ、およびサードパーティの攻撃対象領域が対応の複雑性を高める
クラウド環境、アイデンティティシステム、およびサードパーティアプリケーションは調査の複雑性を増し、サイバーインシデント対応準備リテイナーサービスへの需要を促進します。Palo Alto Networksは、2026年の調査のほぼ90%においてアイデンティティの脆弱性が重要な役割を果たしたことを発見しました。同レポートでは、レビューされたインシデントの23%においてサードパーティのSaaSアプリケーションが使用されていたことも判明しました。クラウドの証拠は短命である可能性があり、ログおよびコントロールプレーンデータへのアクセスはプロバイダーの協力に依存する場合があります。CISAは、高度な攻撃者がコアクラウドアイデンティティインフラストラクチャ内のトークン認証、鍵管理、およびロギングの脆弱性を悪用していると警告しました。これらの条件は、エンドポイント、アイデンティティ、クラウド、およびサプライヤーシステムをカバーする事前合意済みプレイブックを優遇します。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 専門デジタルフォレンジック人材の高コスト | -1.6% | 北米、英国、オーストラリアで最大のプレッシャーを持つグローバル | 短期(2年以内) |
| 未使用リテイナークレジットが投資対効果の認識を弱める | -1.2% | コスト制約のある中小企業でより高い感度を持つグローバル | 中期(2〜4年) |
| 技術、法務、コミュニケーションチーム間の分断された説明責任 | -0.8% | 複数の法域にまたがる企業で最も強いグローバル | 中期(2〜4年) |
| データアクセスおよび権限の制約が国境を越えた調査を遅らせる | -0.5% | EU、アジア太平洋のデータ主権管轄区域、および中東 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
専門デジタルフォレンジック人材の高コスト
デジタルフォレンジック専門家の供給が限られていることで、サイバーインシデント対応準備リテイナーサービス市場が制約される可能性があります。上級対応者には、技術的専門知識、法的認識、証拠取り扱いの規律、および持続的なプレッシャーの下で作業する能力が必要です。この組み合わせは複数の地域にわたって採用・持することが困難です。プロバイダーは、採用、トレーニング、ツール整備、認定、およびオンコールカバレッジのコストを契約価格に組み込む必要があります。購入者はその後、リテイナーと、同様にスタッフ確保が困難な内部能力の構築とを比較します。この制約は中小企業にとって特に重要です。なぜなら、マネージドサポートは恒久的な採用よりも現実的かもしれませんが、年間コミットメントが依然として導入を遅らせる可能性があるからです。
未使用リテイナークレジットが投資対効果の認識を弱める
プリペイドアワー契約は、クライアントが購入したクレジットを使用しない場合に更新価値を弱める可能性があります。購入者は重大なインシデントなしに契約年度を終え、未使用の時間をサンクコストとみなす場合があります。Arctic Wolfは、準備サービスが組織のインシデント前のリテイナー活用と準備態勢の改善に役立つと述べています。逆の問題は、準備作業が重大なインシデント前に利用可能な時間の大部分を消費する場合に発生します。購入者は、最も専門的なサポートが必要な時にサージレートを支払う必要が生じる場合があります。ロールオーバーおよびより広範な転換オプションを持つファンドベースの契約はこの懸念を軽減しようとしていますが、購入者への教育は依然として必要です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:事後対応型レスポンスが収益を支え、事前対応型準備が拡大
事後対応型インシデントレスポンスは2026年のサービスタイプセグメントの38.47%を占め、サイバーインシデント対応準備リテイナーサービス市場において最大の確立されたサービス形式となっています。サイバーインシデント対応準備リテイナーサービス市場において、これらの契約は宣言されたインシデント後に専門的なサポートを取得するための明確なルートを提供します。多くの購入者は、調達チームへの説明が簡単であるため、馴染みのある緊急対応構造を引き続き好みます。プロバイダーはまた、これらの契約の下でサージアクセス、トリアージ、封じ込め、およびフォレンジック調査の価格設定に成熟した方法を持っています。事後対応型契約は、正式なインシデントレスポンス計画の経験が限られた組織にとって引き続き重要です。このフォーマットは、上級管理職が即時の技術的ガイダンスを必要とする際に、クライアントに直接の連絡先を提供できます。また、完全な社内フォレンジックチームを構築せずに外部の専門知識を求める組織もサポートします。
事前対応型インシデント準備は、サイバーインシデント対応準備リテイナーサービス市場において2032年にかけてCAGR 14.43%で成長する見込みです。証拠に関する規制上の期待は、組織が危機前に計画をテストし、責任を明確にし、意思決定パスを文書化することを促します。準備作業には、テーブルトップ演習、脅威ハンティング、侵害評価、および対応手順の改善が含まれる場合があります。Booz Allen HamiltonはRSAC 2026においてVellox製品スイートを発表し、人間によるエスカレーション前にギャップを特定し脅威の封じ込めをサポートするよう設計された製品を含めました。[2] 購入者はますます技術的な封じ込めを、法的、規制的、およびコミュニケーション調整も含む広範な対応要件の一部として扱っています。危機管理および戦略的コミュニケーション、法的・規制・保険調整、ならびにインシデント後の改善および専門家証人サポートは、したがって関連する支援サービスとして引き続き重要です。サービスミックスは、対応アクセスと継続的な準備サポートを組み合わせた契約へとシフトすることが予想されます。


注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
契約モデル別:プリペイドアワーが確立された地位を維持し、サブスクリプション型リテイナーが更新条件を変える
プリペイドアワーリテイナーは2026年の契約モデルセグメントの41.73%を占めました。このモデルは、複数の契約サイクルにわたってサービスアワー契約を使用してきた企業購入者の間で引き続き一般的です。調達チームに既知の能力単位を提供し、プロバイダーが契約需要に対してスタッフ配置を計画できるようにします。組織はまた、インシデント発生前に明確に定められた対応レートを望む場合にこの構造を好む場合があります。クライアントが準備活動とアクティブイベントサポートにクレジットを使用する場合、この契約は効果的に機能します。ただし、厳格な使い切り型モデルは、重大なインシデントなしにクレジットが失効する場合に懸念を生じさせる可能性があります。サイバーインシデント対応準備リテイナーサービス市場において、この更新摩擦はプロバイダーがクライアントのプリペイド能力の使用方法を再設計することを促しています。
サブスクリプション型レジリエンスリテイナーは2032年にかけてCAGR 14.87%で拡大する見込みです。これらの契約は、固定された時間ブロックから柔軟なアクセス、継続的な準備、および定義された成果へと議論を移行しようとしています。CrowdStrikeは2026年3月にFalcon Flexモデルの下でインシデントレスポンス160時間と事前対応型サービス40時間を含むFlex for Servicesを導入しました。このオファーには、サービスへの初期費用なしのアクセスを持つ適格な新規顧客向けのゼロダラーフレックスファンドも含まれていました。Arctic Wolfは2025年5月にIncident360を、個別のアワーバンク契約ではなく完全インシデントカバレッジモデルとして導入しました。プリペイドファンドリテイナー、固定料金準備、および単一インシデントカバレッジは、異なるリスク許容度と調達要件を持つ購入者に代替手段を提供します。ロールオーバーまたはクレジット転換を提供するプロバイダーは、失効する時間に関連する更新懸念をより適切に対処できます。
展開モデル別:クラウドベースの提供がリードし、ハイブリッドモデルが複雑な環境に対応
クラウドベースの提供は2026年の展開モデルセグメントの54.38%を占めました。このリードは、オンサイトチームなしにテレメトリを取り込み、センサーを展開し、トリアージを開始できるクラウドネイティブツールの使用を反映しています。このモデルは、承認されたアクセスが付与された後、対応者が迅速に証拠収集を開始するのに役立ちます。また、単一の運用モデルからエンドポイント、アイデンティティ、およびクラウド環境全体の調整をサポートします。CrowdStrikeとIBMは2026年3月に協力を拡大し、Charlotte AIとIBMの自律型脅威オペレーションマシンを統合しました。彼らの取り組みは、プロバイダーがより迅速な検出、分析、および封じ込めのためにクラウドベースの対応システムを構成している方法を示しています。サイバーインシデント対応準備リテイナーサービス市場は、分散したワークフォースとクラウドネイティブアプリケーションを運用する組織に特に関連しています。
ハイブリッド提供は2032年にかけてCAGR 14.62%で拡大する見込みです。規制対象組織は、異なる調査方法を必要とするクラウドアプリケーションも運用しながら、オンプレミス環境に機密データを保持することが多いです。金融サービスおよびヘルスケア組織は、したがってレガシーシステムとクラウドシステム全体にわたる証拠取り扱い手順を必要とする場合があります。オンプレミス提供は、物理的なフォレンジックアクセスが依然として必要なエアギャップ設定、オペレーショナルテクノロジー、および産業用制御環境に引き続きサービスを提供します。ハイブリッド能力を持つプロバイダーは、クライアントに別々のリテイナー関係を維持させることなく、混合環境のインシデントをサポートできます。Palo Alto Networks Unit 42およびKrollは、広範な対応能力を通じてこれらの混合要件に対応する位置にある企業の一つです。ハイブリッド提供はまた、純粋にクラウドベースの調査を制限する可能性のあるデータアクセスおよび管轄上の制約を購入者が管理するのに役立ちます。
組織規模別:大企業が収益を支え、中小企業がより速く拡大
大企業は2026年の組織規模セグメントの73.82%を占めました。その地位は、より大きなセキュリティ予算、複数年のコミットメント、および部門横断的な計画プログラムをサポートする能力を反映しています。大規模組織は弁護士・依頼人間の特権を構築し、演習を実施し、技術、法務、コミュニケーション、および保険の利害関係者を調整することができます。また、より複雑なインフラストラクチャ、グローバルに分散した事業、およびより厳格な内部報告要件を持つ傾向があります。これにより、内部セキュリティチームを持つ組織にとっても外部から確保した専門家サポートが価値を持ちます。企業購入者は多くの場合、複数インシデントカバレッジ、グローバルリーチ、および既存のセキュリティプラットフォームとの統合を求めます。彼らの契約要件は、サイバーインシデント対応準備リテイナーサービス市場の主要プロバイダーにとって安定した需要基盤を生み出します。
中小企業は2032年にかけてCAGR 14.93%で成長する見込みです。保険更新条件、サプライチェーンの期待、およびモジュール式サービスオプションが、最大規模の組織を超えて関心を広げています。小規模購入者は、予測可能な価格設定、シンプルなオンボーディング、および広範な内部セキュリティスタッフを必要としないリモートファーストの提供モデルを必要としています。標準化された準備評価とAI支援トリアージは、プロバイダーがより低い人的時間集約度でこのグループにサービスを提供するのに役立ちます。価値提案は、組織にとって恒久的なフォレンジックチームが現実的でない場合に最も強くなります。ただし、年間リテイナーコストはコスト意識の高い購入者にとって依然として意味のある初期コミットメントです。実用的なエントリーパッケージ、セルフサービスポータル、および明確なクレジット転換条件を提供するプロバイダーはこの障壁を低減できます。中小企業におけるサイバーインシデント対応準備リテイナーサービス市場の機会は、危機時だけでなく重大なインシデント間においても確保されたサポートを有用にすることにかかっています。

エンドユーザー産業別:BFSIが支出をリードし、ヘルスケアが最速で拡大
BFSIは2026年のエンドユーザー産業セグメントの25.67%を占めました。このセクターは、高い規制圧力、実質的なセキュリティ予算、および外部対応サポートを確保するための確立された慣行を組み合わせています。DORAは、対象となるEU金融機関に対し、第30条に基づいて事前に決定されたコストでICTサードパーティ契約を管理することを要求しています。金融機関はまた、機密性の高い顧客データを取り扱い、サービス中断や報告遅延から重大な影響を受けます。これらの条件により、事前契約型の技術、法務、コミュニケーション、および保険調整サポートが彼らの運用要件に関連します。サイバーインシデント対応準備リテイナーサービス産業は、したがって銀行、保険会社、決済会社、および関連金融機関の成熟した需要によって支えられています。このグループの購入者は多くの場合、複数の法域にわたるサポート、保険会社との調整、および詳細な証拠取り扱いを必要とします。
ヘルスケアは2032年にかけてCAGR 14.78%で拡大する見込みです。米国病院協会は、2025年にヘルスケアが460件のランサムウェア攻撃を経験し、重要インフラセクターの中で最高の件数であったと述べています。HIPAA違反通知規則は60日間の報告期間を定めており、フォレンジックスコーピングを迅速に完了する必要性を高めています。情報技術・通信、製造、政府・防衛、小売・電子商取引、エネルギー・公益事業、教育、輸送・物流、ホスピタリティ・旅行、およびその他のエンドユーザーは、それぞれ異なる脅威と報告ニーズに直面しています。
地域分析
北米は2026年のサイバーインシデント対応準備リテイナーサービス市場シェアの41.23%を占めました。この地域は大企業のリテイナー利用率が高く、保険会社承認済みの対応企業の集中度も高いです。SEC開示規則、州の違反通知法、および連邦取引委員会の執行が、契約型対応能力への継続的な需要を支えています。米国は引き続き主要な地域購入者基盤す。カナダとメキシコは、国家サイバーセキュリティフレームワークが規制対象組織全体に報告期待を拡大するにつれて需要を追加します。
欧州はサイバーインシデント対応準備リテイナーサービス市場において2番目に大きな地理的ブロックです。DORA、NIS2、およびサイバーレジリエンス法は、金融サービス、重要事業体、およびデジタル製品メーカーに対して重複する報告および調整要件を生み出します。ドイツ、英国、およびフランスは、金融サービス、産業、およびテクノロジーセクターを通じて欧州の需要を支えています。EUにサービスを提供するソフトウェアサプライヤーは、同一のインシデント中に複数の通知タイムラインに直面する可能性があります。これにより、事前契約型の技術、法務、およびコミュニケーションサポートへの需要が生まれます。アジア太平洋は2032年にかけてCAGR 15.21%で成長する見込みです。この地域は、正式なリテイナー普及率が低い一方で、脅威環境の拡大とデータ主権要件の拡大を組み合わせています。NTT DATAとBooz Allen Hamiltonは2025年6月にシンガポールおよびインド太平洋地域のサイバーセキュリティ能力を強化するための覚書に署名しました。彼らの取り組みは、脅威インテリジェンス、ゼロトラストアーキテクチャ、自動化された保護、およびAI駆動のマルウェアエンジニアリングに焦点を当てていました。
南米、中東、およびアフリカはリテイナー導入の初期段階にあります。ブラジルとアルゼンチンが南米の需要を支え、ブラジルのLGPDは大企業が対応能力を準備することを促す違反通知義務を生み出しています。サウジアラビアとアラブ首長国連邦は、重要インフラ保護プログラムが需要を支えるため、重要な中東市場です。アフリカは最も小さく、最も普及率が低い地域です。南アフリカとナイジェリアが最も活発なアフリカ市場であり、需要は金融サービス組織と多国籍企業に集中しています。複数の法域にわたる証拠取り扱いをサポートできるサイバーインシデント対応準備リテイナーサービス市場のプロバイダーは、地域カバレッジを必要とする購入者にサービスを提供できます。
競合環境
市場集中度
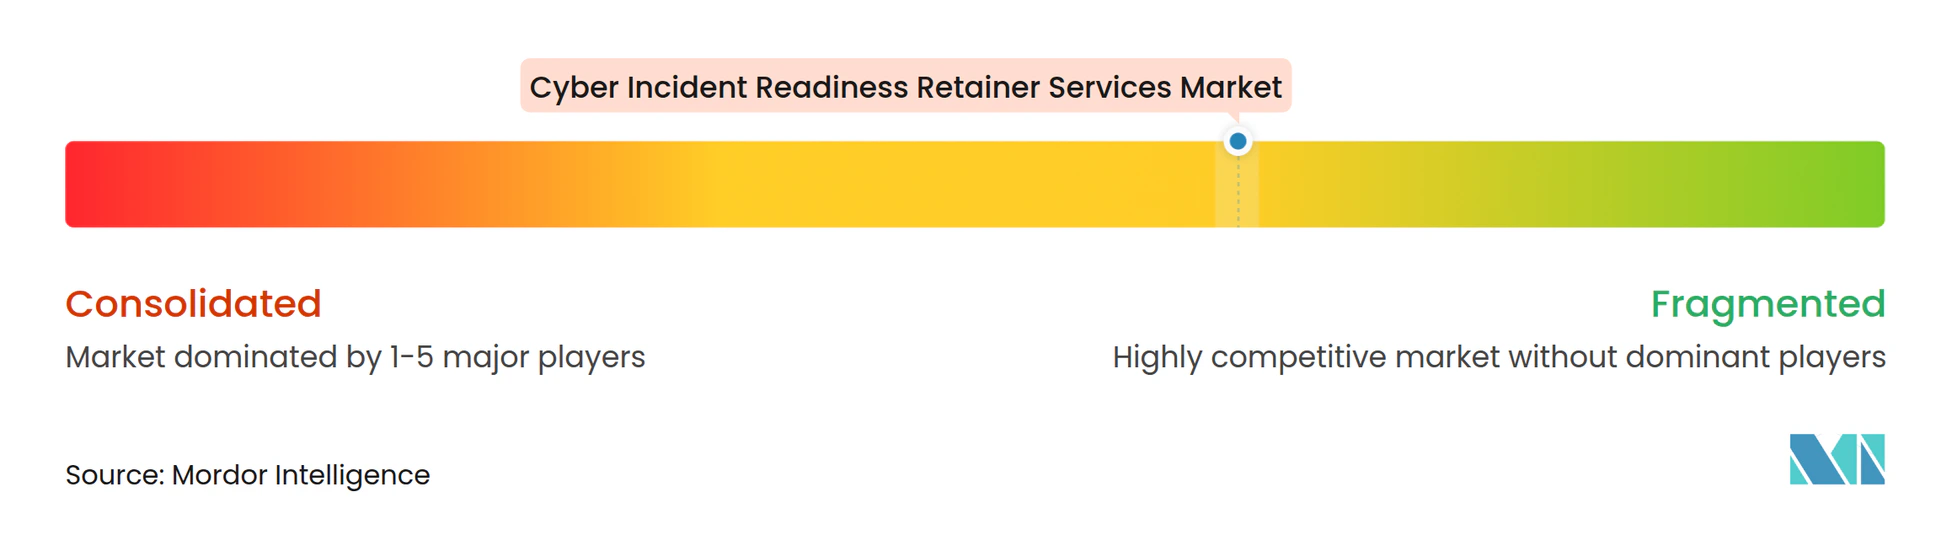
サイバーインシデント対応準備リテイナーサービス市場は、プラットフォーム統合型プロバイダー、専門対応企業、およびコンサルティング主導型企業にわたって中程度に分散しています。CrowdStrike、Palo Alto Networks Unit 42、およびIBMは、テクノロジープラットフォームと保険会社との関係を通じて企業の可視性を持っています。彼らのリテイナー提供は、より広範なプラットフォーム採用をサポートし、既存の顧客アカウントにおいて優位性を与えます。Kroll、Arete Incident Response、およびCovewareは、ランサムウェア交渉、フォレンジック専門知識、および対応速度で競争しています。Deloitte、PwC、およびAccentureなどのコンサルティング主導型企業は、技術的作業と法的、規制的、およびコミュニケーション調整を組み合わせています。すべての顧客層とサービスモデルにわたって支配的な地位を持つプロバイダーはいません。
Sophosは2025年2月に8億5,900万米ドルでSecureworksの買収を完了しました。[3] 同社はその後、2025年6月にフォレンジック、脅威ハンティング、身代金交渉、およびインシデント後報告をカバーするSophosとSecureworksの統合サービスとしてSophos緊急インシデントレスポンスを開始しました。NTT DATAは2026年1月にCrowdStrike Falcon次世代SIEMをUnifiedMDRオファリングに統合するSOCおよびCSIRTサービスを開始しました。このサービスは、リアルタイム検出と自動化された対応によるエンドポイント、クラウド、およびネットワーク監視をサポートします。CrowdStrikeは2026年3月にIBMとの取り組みを拡大し、Charlotte AIとIBMの自律型脅威オペレーションマシンを接続しました。これらの動きは、主要プロバイダーがプラットフォーム統合と自動化を通じてリテイナーを拡張している方法を示しています。
規制対象の中小企業向けの低コストパッケージ、オペレーショナルテクノロジーおよび産業用制御システムのフォレンジック、ならびに地域の証拠取り扱い要件を満たす多言語サービスに機会が残っています。汎用クラウドネイティブ企業は、産業環境で必要とされる物理的プレゼンス能力またはセクター知識を持っていない場合があります。地域の専門企業は、したがって言語、アクセス規則、または地域の法的慣行が重要な場所で関連性を維持できます。保険会社承認済みのステータスも商業的に価値があります。なぜなら、クライアントはカバーされたフォレンジック作業のためにパネルプロバイダーを必要とする場合があるからです。Arctic Wolfは、2025年5月にIncident360リテイナーが30以上のグローバル保険パネルで優先ステータスを持っていたと述べています。AI支援トリアージは、各エンゲージメントに必要な分析労力を削減する重要な方法になりつつあります。
サイバーインシデント対応準備リテイナーサービス産業のリーダー
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
Booz Allen Hamilton Holding Corporation
-
CrowdStrike Holdings, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:Arctic Wolfは、Aurora エージェンティックSOC内の調査においてAIエージェントと人間の専門家がどのように協力するかについて顧客に直接可視性を提供する新機能SwarmViewを発表しました。この発表は、透明性のあるAI駆動のインシデントレスポンスに関するArctic Wolfのポジショニングを強化し、不透明な自動化トリアージに関する企業購入者のガバナンス上の懸念に直接対応しました。
- 2026年8月:CISA、FBI、NSA、米国シークレットサービス、および大韓民国国家警察庁は、二重恐喝モデルと5〜7日間の支払い期限を使用してヘルスケア、金融サービス、政府、および専門サービス組織を標的とするGunraランサムウェアアクターについて警告する共同勧告を発表しました。この勧告により、事前契約型対応能力の必要性への注目が高まりました。
- 2026年7月:Beazley SecurityとHalcyonは、Beazley Securityのインシデント管理およびデジタルフォレンジック能力とHalcyonのアンチランサムウェアプラットフォームおよびランサムウェアオペレーションセンターを単一の事前契約型エンゲージメントに組み合わせたサイバーレジリエンスリテイナーを開始しました。この製品は、アクティブなイベント中の調達遅延を排除するために、1つの契約の下で予防、調査、封じ込め、および回復を統合しました。
- 2026年4月:Booz Allen HamiltonはDefy Securityの買収を完了し、金融サービス、ヘルスケア、製造、および小売にわたるDefyの商業顧客基盤と、Booz Allen HamiltonのAIネイティブVelloxサイバー製品スイートおよび連邦インシデントレスポンスの専門知識を組み合わせました。この買収により、Booz Allen Hamiltonの商業および連邦セグメントにわたるアドレス可能市場が拡大しました。
グローバルサイバーインシデント対応準備リテイナーサービス市場レポートの範囲
サイバーインシデント対応準備リテイナーサービス市場は、組織がサイバーセキュリティインシデントへの準備、対応、および回復のために事前に調達する契約型サービスをカバーしています。これらのサービスは通常、サイバーインシデント発生時にサイバーセキュリティ専門家、インシデントレスポンスチーム、フォレンジック能力、脅威インテリジェンス、違反封じ込め、回復サポート、および助言サービスへの優先アクセスをクライアントに提供します。
サイバーインシデント対応準備リテイナーサービス市場レポートは、サービスタイプ(事後対応型インシデントレスポンス、事前対応型インシデント準備、危機管理および戦略的コミュニケーション、法的・規制・保険調整、ならびにインシデント後の改善および専門家証人サポート)、契約モデルプリペイドアワーリテイナー、プリペイドファンドリテイナー、固定料金準備および単一インシデントカバレッジ、ならびにサブスクリプション型レジリエンスリテイナー)、展開モデル(オンプレミス、クラウドベース、およびハイブリッド)、組織規模(中小企業および大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造、政府・防衛、およびその他のエンドユーザー産業)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| 事後対応型インシデントレスポンス |
| 事前対応型インシデント準備 |
| 危機管理および戦略的コミュニケーション |
| 法的・規制・保険調整 |
| インシデント後の改善および専門家証人サポート |
| プリペイドアワーリテイナー |
| プリペイドファンドリテイナー |
| 固定料金準備および単一インシデントカバレッジ |
| サブスクリプション型レジリエンスリテイナー |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | 事後対応型インシデントレスポンス | |
| 事前対応型インシデント準備 | ||
| 危機管理および戦略的コミュニケーション | ||
| 法的・規制・保険調整 | ||
| インシデント後の改善および専門家証人サポート | ||
| 契約モデル別 | プリペイドアワーリテイナー | |
| プリペイドファンドリテイナー | ||
| 固定料金準備および単一インシデントカバレッジ | ||
| サブスクリプション型レジリエンスリテイナー | ||
| 展開モデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
サイバーインシデント対応準備リテイナーサービス市場の規模はどのくらいですか?
サイバーインシデント対応準備リテイナーサービス市場は、2026年の6.47 ビリオン 米ドルおよび2027年の7.38 ビリオン 米ドルから、2032年までに14.26 ビリオン 米ドルへと成長し、CAGR 14.08%を記録すると予測されています。
サイバーインシデント対応準備リテイナーへの需要を促進しているものは何ですか?
より速いランサムウェア攻撃、規制上の報告期限、保険パネル要件、および複雑なクラウドおよびアイデンティティ環境が需要を支えています。
最大のシェアを持つサービスタイプはどれですか?
事後対応型インシデントレスポンスは2026年のサービスタイプセグメントの38.47%を占め、事前対応型インシデント準備はCAGR 14.43%で最速成長が見込まれています。
最も速く成長すると予想される契約モデルはどれですか?
サブスクリプション型レジリエンスリテイナーは、購入者が柔軟な条件と未使用能力のより良い活用を求めるにつれ、2032年にかけてCAGR 14.87%で拡大する見込みです。
も速くリテイナーを採用している組織はどれですか?
中小企業は、保険、サプライチェーン、および規制要件が採用を広げるにつれ、2032年にかけてCAGR 14.93%で成長する見込みです。
最も速く成長している地域はどこですか?
アジア太平洋は、脅威環境の拡大と正式なリテイナー普及率の低さに支えられ、2032年にかけてCAGR 15.21%で拡大する見込みです。