
ランサムウェア対応リテーナーサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 9.70 十億米ドル |
| 市場規模 (2032) | 20.44 十億米ドル |
| 成長率 (2027 - 2032) | 16.08 % |
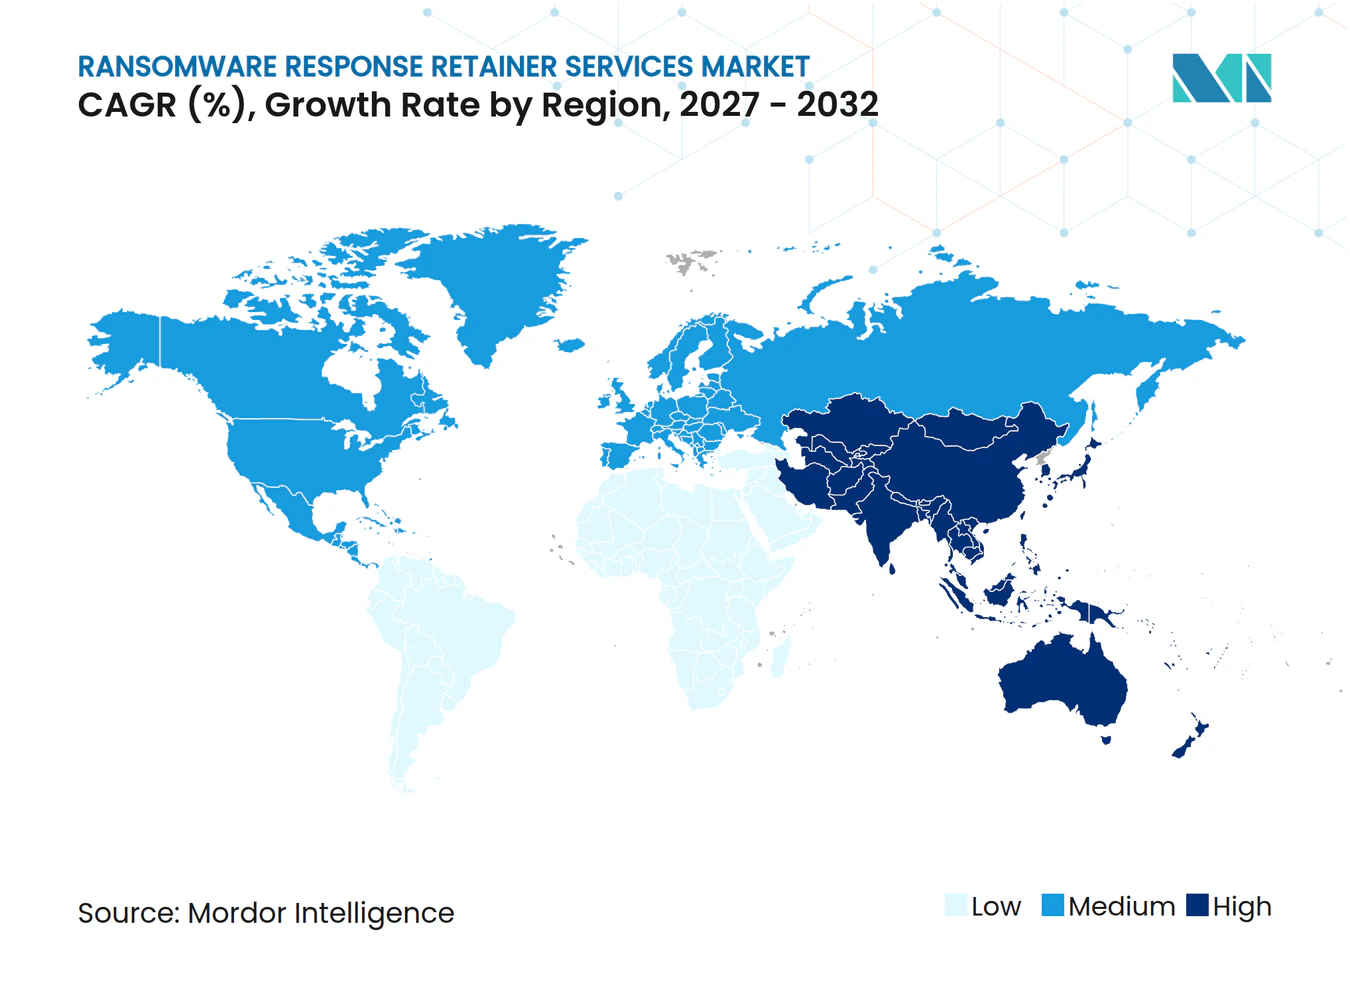
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるランサムウェア対応リテーナーサービス市場分析
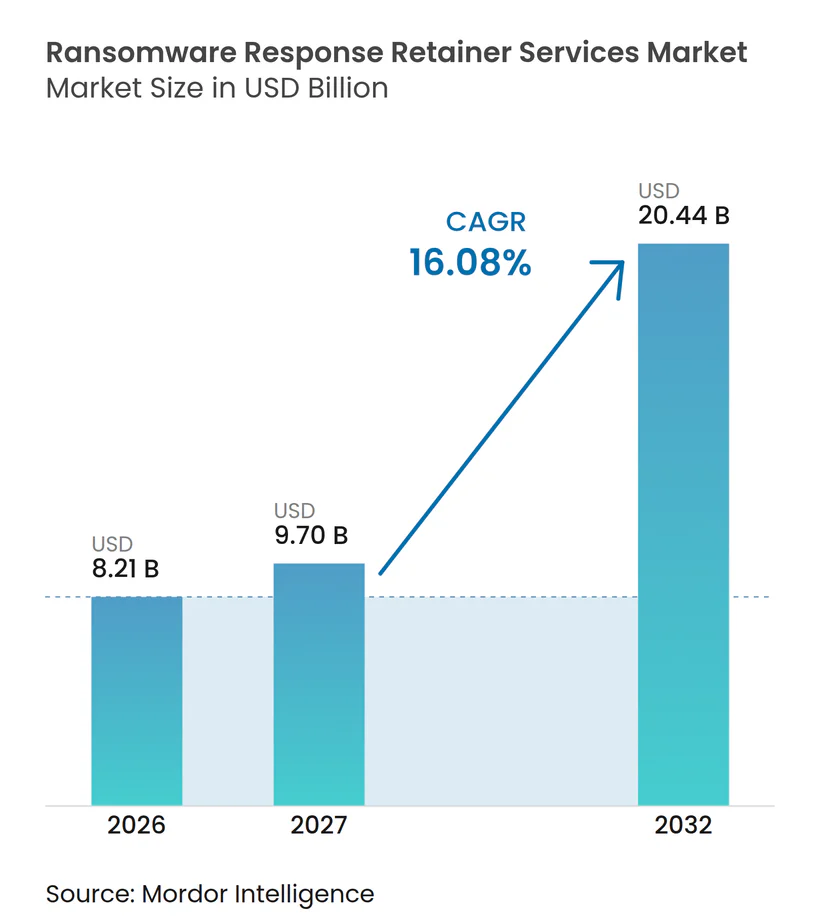
ランサムウェア対応リテーナーサービス市場規模は、2026年の82.1億米ドル、2027年の97.0億米ドルから、2032年までに204.4億米ドルへと拡大し、2027年から2032年にかけてCAGR 16.08%を記録すると予測されています。ランサムウェア対応リテーナーサービス市場は、攻撃者がシステムを暗号化するとともにデータを窃取するデュアルエクスタージョン攻撃へのシフトによって支えられており、準備の整った法的・技術的対応の価値が高まっています。短い通知期間は、規制対象組織にとって事前契約済みのフォレンジック能力をより重要なものとしています。保険更新プロセスも需要を後押ししており、保険会社は承認済みの対応経路と確立されたプロバイダーをますます期待するようになっています。プラットフォーム統合型プロバイダーは、脅威インテリジェンス、エンドポイントデータ、クラウド調査、および対応サービスを一つの契約の下に統合することで、その地位を強化しています。フレキシブルなクレジット制度は、別々の契約を維持することなく対応準備と緊急サポートを必要とする購入者にランサムウェア対応リテーナーサービス市場が対応する機会を生み出しています。
レポートの主要ポイント
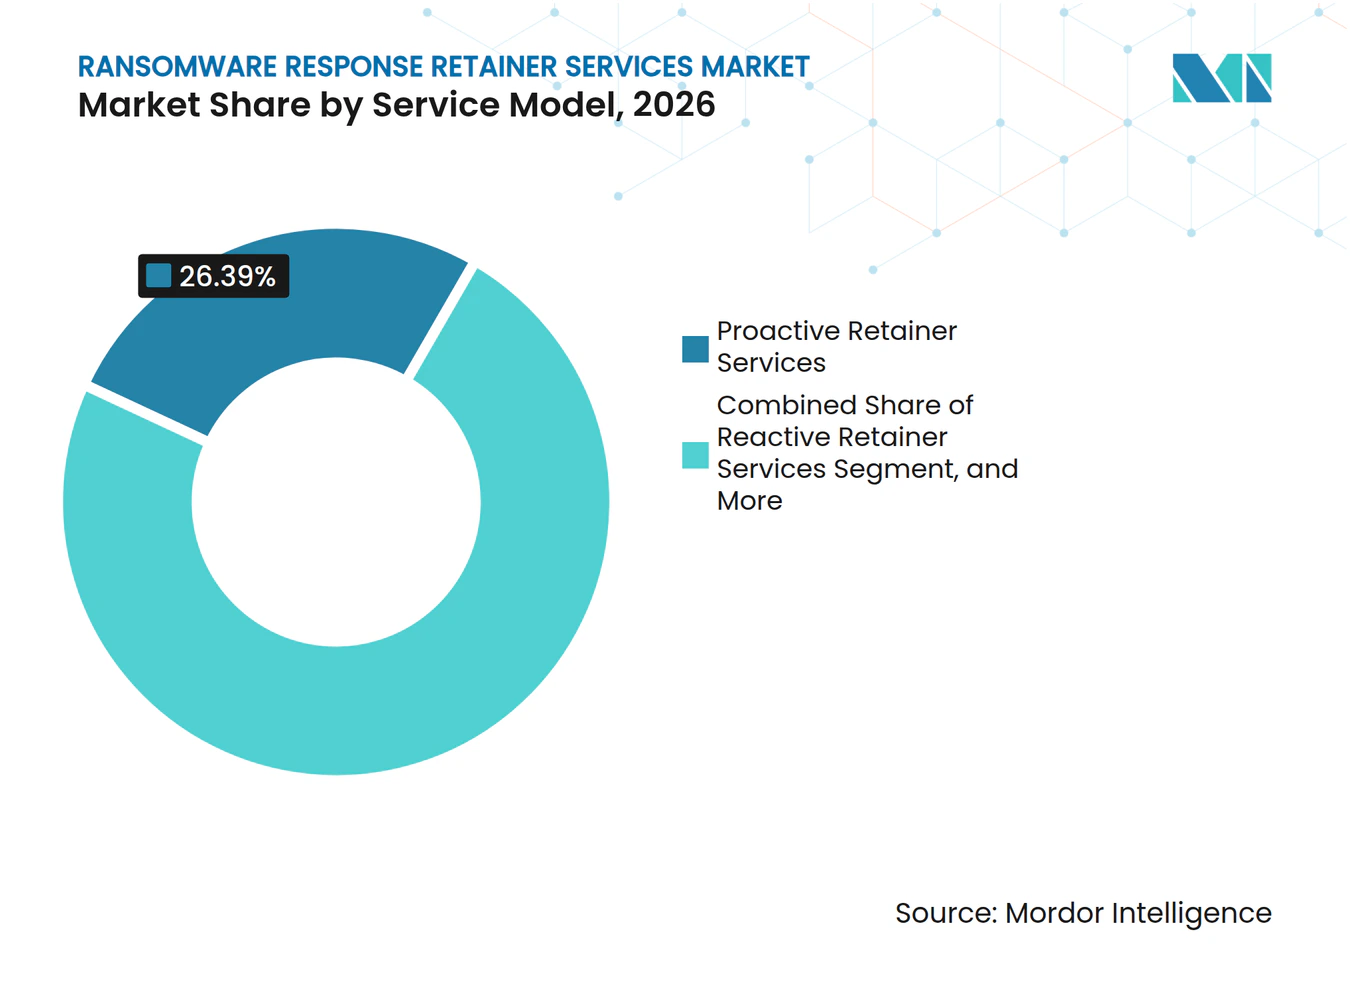
- サービスモデル別では、プロアクティブリテーナーサービスが2026年のランサムウェア対応リテーナーサービス市場売上シェアの26.39%を占め、ハイブリッドプロアクティブ・リアクティブ型の取り決めは2032年にかけてCAGR 17.44%で拡大すると予測されています。
- デプロイメントモデル別では、リモートファースト型デリバリーが2026年に56.97%のシェアを占め、2032年にかけてCAGR 17.12%で拡大すると予測されています。
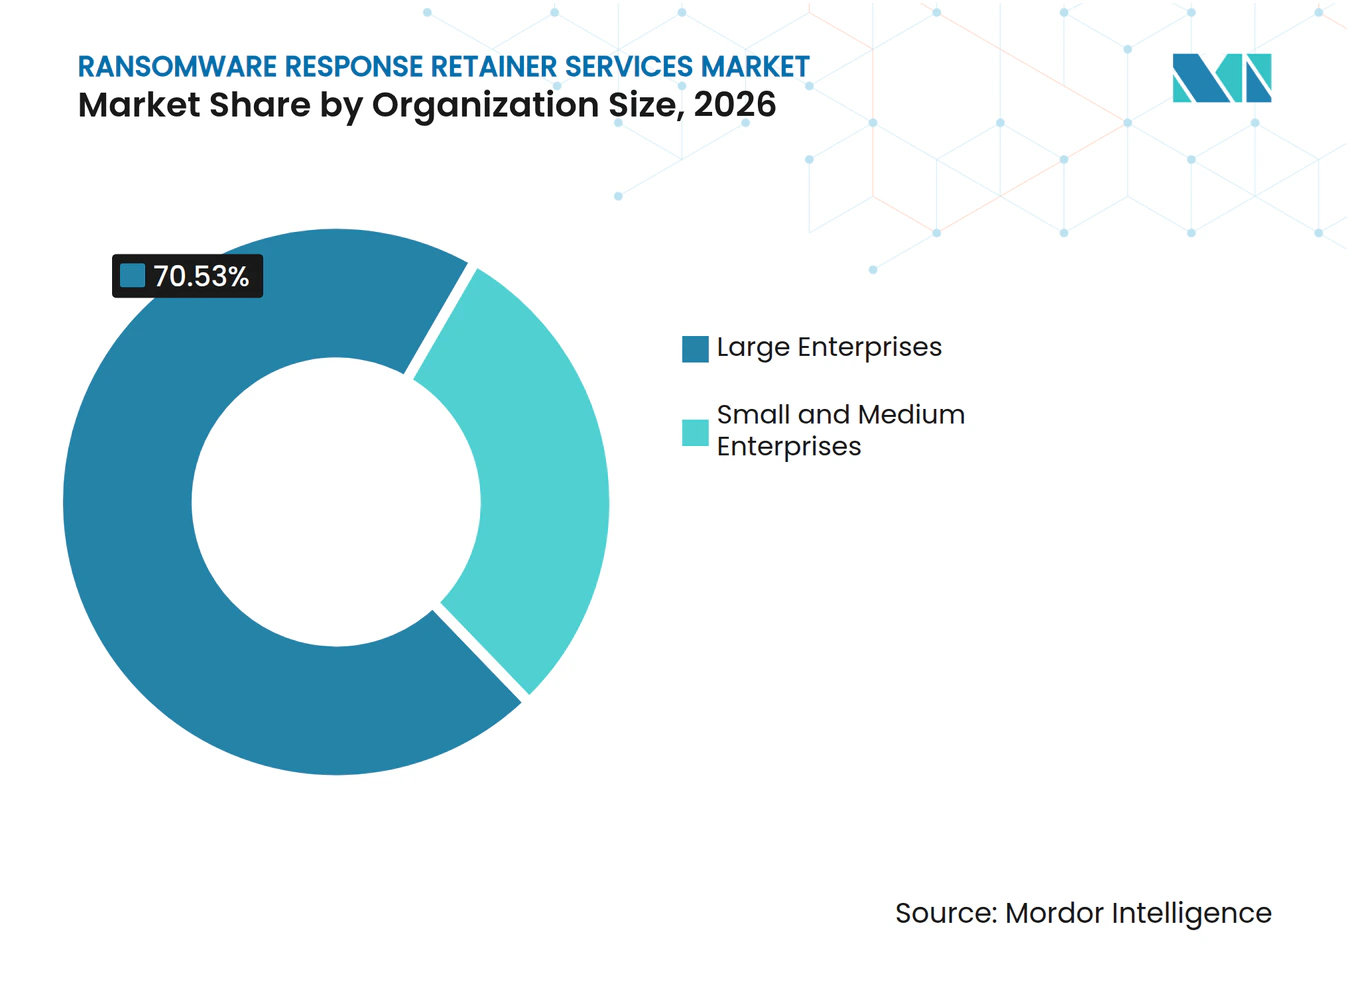
- 組織規模別では、大企業が2026年のランサムウェア対応リテーナーサービス市場の70.53%のシェアを占め、中小企業は2032年にかけてCAGR 18.29%で拡大すると予測されています。
- エンドユーザー別では、BFSIが2026年の売上シェアの25.18%を占め、医療・ライフサイエンスは2032年にかけてCAGR 19.17%で拡大すると予測されています。
- 地域別では、北米が2026年のランサムウェア対応リテーナーサービス市場の39.21%のシェアを占め、アジア太平洋地域は2032年にかけてCAGR 19.42%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ランサムウェアおよびダブルエクスタージョンの拡大 | +5.1% | グローバル、北米および欧州で最も高い強度 | 短期(2年以内) |
| 義務的なインシデント開示・通知期限 | +3.7% | 北米および欧州が中心、アジア太平洋地域・中東・アフリカへの波及 | 中期(2~4年 |
| サイバー保険のリテーナーおよびパネルプロバイダー要件 | +3.0% | 北米および欧州、アジア太平洋地域で新興 | 中期(2~4年) |
| 社内デジタルフォレンジクスおよびインシデント対応人材の不足 | +2.3% | グローバル | 長期(4年以上) |
| 脅威アクターによるAI加速型ソーシャルエンジニアリングおよびエクスタージョンの利用 | +1.7% | グローバル、北米および西欧で最も高い | 短期(2年以内) |
| クラウド、アイデンティティ、およびサードパーティ攻撃経路に対するリテーナーの経済性 | +1.4% | 北米およびアジア太平洋地域が中心 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびダブルエクスタージョンの拡大
ランサムウェア対応リテーナーサービス市場は、システム暗号化とデータ窃取および公開の脅威を組み合わせた攻撃によって形成されています。Zscalerは、2024年4月から2025年4月にかけてブロックされたランサムウェア攻撃が前年比145.9%増加したと報告しました。同社の調査では、10の主要ランサムウェアファミリーにわたる238.5テラバイトのデータ流出と、公開エクスタージョン開示の70.1%増加も記録されています。Coalitionは、2025年においてデュアルエクスタージョン事例がランサムウェア請求の70%を占め、身代金の初期要求額が前年比47%増加したと報告しました。同レポートでは、2025年の平均ランサムウェア請求コストを118万米ドルとしており、2024年の70万5,000米ドルと比較されています。これらのコストは、インシデント発生後にサプライヤーを特定するよりも、事前合意済みの調査・法的調整・対応プロセスをより価値あるものにしています。
義務的なインシデント開示・通知期限
ランサムウェア対応リテーナーサービス市場は、フォレンジックプロバイダーを選定する時間的余裕をほとんど残さない通知規則から恩恵を受けています。NIS2ガイダンスは、認識から24時間以内の早期警告と72時間以内のインシデント通知を要求しています。DORAは、金融機関が規制で定められた状況において、分類から4時間以内に重大な情報通信技術インシデントを分類・報告することを要求しています。米国証券取引委員会は、登録者がインシデントが重大であると判断してから4営業日以内に重大なサイバーセキュリティインシデントを開示することを要求しています。[1] これらのタイムラインにより、攻撃発生後にのみサプライヤーとの契約締結、技術的スコーピング、および開示準備を完了することが困難になっています。したがって、ランサムウェア対応リテーナーサービス市場は、取締役会が調査結果を投資家・規制当局・顧客とのコミュニケーションと整合させなければならない場面で支持を得ています。
サイバー保険のリテーナーおよびパネルプロバイダー要件
サイバー保険は、計画されたインシデント対応と保険更新をより密接に結びつけつつあります。Chubbは、承認済みの取り決めをじた損失軽減のためのサイバーサービスを説明しており、保険会社主導のプロセスが契約者を確立された対応リソースへと誘導する方法を示しています。LevelBlueは2026年3月にレジリエンスリテーナーを開始し、50以上の保険会社の承認と50以上の保険パネルへの掲載を取得しました。このアプローチにより、購入者はライブイベント中に保険会社の要件に対応できるプロバイダーへのより明確な経路を得ることができます。また、保険更新計画の一部となりえるため、リテーナーは裁量的な情報技術支出への依存度が低くなります。ランサムウェア対応リテーナーサービス市場は、保険会社が対応準備の一環として事前交渉済みの対応、侵害顧問、および危機コミュニケーションの取り決めを評価する際に恩恵を受けることができます。
社内デジタルフォレンジクスおよびインシデント対応人材の不足
組織は独自のデジタルフォレンジクスおよびインシデント対応チームの構築において継続的な困難に直面しています。ISC2は、30%の組織が必要なスキルを持つ人材を見つけられず、29%が十分な人材を雇用する予算を持っていないことを発見しました。同調査では、回答者の25%がデジタルフォレンジクスおよびインシデント対応の専門知識のギャップを組織的な脆弱性と見なしていることも判明しました。リテーナーは、大規模なインシデントが利用可能なキャパシティをめぐる競争を高める前に、専門調査員へのアクセスを確保します。これは、広範なランサムウェアキャンペーン中に複数の組織が支援を必要とする場合に重要です。したがって、ランサムウェア対応リテーナーサービス市場は、常設の専門チームを正当化できない購入者にとってのキャパシティオプションとして機能しています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 専門的なDFIRキャパシティおよびエビデンスツールの高コスト | -0.8% | グローバル、アジア太平洋地域および南米で最も深刻 | 長期(4年以上) |
| 前払いリテーナーコミットメントに対する調達・予算上の摩擦 | -0.6% | グローバル、中小企業セグメントで最も高い | 中期(2~4年) |
| 越境証拠、データレジデンシー、および法的特権上の制約 | -0.5% | 欧州、アジア太平洋地域、中東・アフリカ | 長期(4年以上) |
| 大規模キャンペーン中の同時インシデントキャパシティ不足 | -0.4% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
専門的なDFIRキャパシティおよびエビデンスツールの高コスト
専門人材とエビデンスツールのコストは、特に中堅市場の購入者において導入を制限する可能性があります。米国のプロバイダーの公表された年間リテーナーは、特定のオファリングで37,000米ドルから105,000米ドルの範囲です。プロバイダーはまた、クライアントおよび保険会社の期待を満たすクラウドエビデンス収集、エンドポイントテレメトリ、メモリフォレンジクス、および資格認定を必要とします。これらの要件は、経験豊富な調査員に支払われる価格と、アクティブな実務を維持するコストに反映されています。セキュリティ予算が限られた購入者は、即時の資金調達を必要とする運用上のセキュリティコントロールと比較して、前払いの対応キャパシティを比較検討しなければなりません。この制約は、サービス料金が運営費ではなくスタンバコストとして見なされるランサムウェア対応リテーナーサービス市場における導入を遅らせる可能性があります。
前払いリテーナーコミットメントに対する調達・予算上の摩擦
前払い契約は、インシデントが予測可能なスケジュールで発生しない場合に承認が困難になる可能性があります。財務チームは、確保された対応キャパシティの価値よりも利用率に焦点を当てる場合があります。CrowdStrikeは2026年3月にFlexフォーサービスを導入し、適格な新規顧客にゼロダラーフレックスファンドを通じて200時間のサービス(インシデント対応160時間およびプロアクティブサービス40時間を含む)を提供しました。LevelBlueは100%ロールオーバー付きのファンドベースモデルを導入し、未使用残高に関する懸念に対処しました。[2] これらの商業モデルは主要な異論を軽減しますが、購入者がプロバイダーの価値を評価して年間予算を割り当てる必要性は解消されません。したがって、ランサムウェア対応リテーナーサービス市場は、対応準備と財務的回復力の間の明確な関連性を示す必要があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
プロアクティブリテーナーと並行してハイブリッド型が拡大プロアクティブリテーナーサービスは、2026年のランサムウェア対応リテーナーサービス市場シェアの26.39%を占め、最大のサービスモデルとなっています。これらの取り決めは、破壊的なイベントが発生する前の計画演習、脅威ハンティング、および対応準備作業を支援します。また、プロバイダーとクライアント間のより定期的な関係を構築し、システム、連絡先、および意思決定権に関する知識を向上させることができます。ハイブリッドプロアクティブ・リアクティブ型の契約は、2032年にかけてCAGR 17.44%で拡大すると予測されています。ハイブリッド型のランサムウェア対応リテーナーサービス市場規模は、対応準備活動と緊急対応の両方に資金を提供できる単一のクレジットプールから恩恵を受けています。
ハイブリッド構造は、平穏な年にリアクティブ型の契約が未使用のまま残るという懸念を軽減します。また、クライアントがインシデント中に確保した時間数が法的・技術的・復旧作業に不十分であることを発見する事態を防ぐこともできます。CrowdStrikeは2026年3月にFlexフォーサービスを開始し、顧客がインシデント対応、脅威ハンティング、および人工知能アドバイザリーサービスにわたって1つの消費モデルを使用できるようにしました。LevelBlueのレジリエンスリテーナーも同様に、ファンドベースの取り決めとロールオーバー条項を組み合わせています。これらのアプローチはランサムウェア対応リテーナーサービス市場における継続的な需要を支援していますが、緊急交渉と復旧に特化したプロバイダーにとってはリアクティブ型の契約も引き続き関連性を持っています。


注記: 個々のセグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモデル別:
リモートファースト型デリバリーが規模を持ちつつオンサイト作業も重要性を維持リモートファースト型デリバリーは、2026年のランサムウェア対応リテーナーサービス市場シェアの56.97%を占め、2032年にかけてCAGR 17.12%で拡大すると予測されています。これにより、プロバイダーは移動を待たずにエビデンス収集とトリアージを開始することができます。Palo Alto NetworksのUnit 42は、2025年の調査事例の23%においてサービスとしてのソフトウェアアプリケーションデータが登場しと報告しており、2022年の6%と比較されています。このシフトは、関連するエビデンスがしばしば物理的な到着がほとんど付加価値を提供しないクラウドサービスに存在することを意味します。リモートデリバリーはまた、エンドポイントおよびアイデンティティデータへの即時アクセスが可能な越境クライアントも支援します。
Unit 42は、2025年において最も速い攻撃グループが72分以内にデータ流出に達したと報告しており、2024年の285分と比較されています。このタイミングはリモートアクティベーションを有利にしており、最初の調査判断が数分以内に必要となる場合があるためです。オンサイトデリバリーは、運用技術環境、物理的証拠の事例、および現地語の調査員やデータレジデンシー準拠ツールを必要とする拠点において引き続き重要です。ハイブリッドデリバリーは、多国籍企業に対して最初のリモートレビューを提供し、調査がレガシーシステムや産業環境に及ぶ場合のサイト訪問が続きます。このサービスモデルはランサムウェア対応リテーナーサービス市場を支援しており、正しいデリリー方法は影響を受けるシステムとエビデンスの法的所在地に依存しています。
組織規模別:
大企業がリードしつつ中小企業がアクセスを拡大大企業は2026年のランサムウェア対応リテーナーサービス市場の70.53%を占めています。その規模は、より大きな規制上のエクスポージャー、より複雑な技術環境、および法的・技術的・保険・コミュニケーション作業を調整するより高いニーズをもたらします。Coalitionは、2025年において売上高1億米ドル以上の組織が小規模な同業他社と比較して請求頻度が5倍高いことを発見しました。これらの企業はまた、複数の事業部門や国にわたるサポートを確保するためにリテーナーを使用することもできます。調達チームは、詳細なサービスレベルと保険会社との適合性を評価するためのリソースを持つ傾向があります。
中小企業は2032年にかけてCAGR 18.29%で拡大すると予測されています。フレキシブルなパッケージは、以前は専門的なインシデント対応の正式な調達プロセスを持っていなかった組織にとってのコミットメントの壁を下げています。Arctic Wolfは2025年5月にIncident360リテーナーを導入し、契約期間中の1回の大規模インシデントに対するプロアクティブな対応準備とフルスコープの対応カバレッジを提供しました。[3] S&JとCyLeague Holdingsは、300人以上の従業員を持つ組織向けに、年間100万円(約6,800米ドル)から提供する事前契約型の対応パッケージを日本で導入しました。ランサムウェア対応リテーナーサービス市場において、明確なカバレッジ、定義された対応時間、およびクレジットの柔軟性により、このグループの購買を簡素化することができます。

エンドユーザー別:
BFSIが売上を支え、医療・ライフサイエンスがより速く成長BFSIは2026年のランサムウェア対応リテーナーサービス市場の25.18%を占めています。金融機関は、米国証券取引委員会の規則、ニューヨーク州金融サービス局の要件、および欧州のデジタル業務レジリエンス要件を含む厳しい報告義務の下で運営されています。事前契約済みのプロバイダーは、このグループが技術的な調査結果を規制当局および投資家とのコミュニケーションと調整するのを支援します。この要件は、イベントが決済システム、取引、個人データ、またはサードパーティサービスプロバイダーに影響を与える場合に特に強くなります。
医療・ライフサイエンスは2032年にかけてCAGR 19.17%で拡大すると予測されています。Zscalerは2025年のランサムウェア調査において医療を最も標的とされた3つのセクターの中に特定し、また石油・ガスに対するランサムウェア攻撃が前年比935%増加したことも示しています。医療は業務上の混乱が患者サービスや機密情報に影響を与える可能性があるため、迅速な復旧を必要とします。情報技術および通信プロバイダーもリテーナーキャパシティを必要としており、サービスとしてのソフトウェアの統合、OAuth付与、およびマネージドサービスプロバイダーの関係がサードパーティの攻撃経路を生み出す可能性があります。製造、エネルギーおよびユーティリティ、小売・電子商取引、およびその他のエンドユーザーは、ランサムウェア対応リテーナーサービス市場をいくつかの運用環境にわたって拡大しています。
地域分析
北米ランサムウェア対応リテイナーサービス市場
北米は2026年に地域収益の39.21%を占めた。同地域には、重要性の判断後4営業日以内の開示期間を定める米国証券取引委員会の規則をはじめ、厳密な通知規則が数多く存在する。ニューヨーク州金融サービス局の規則では、対象事業体は報告対象となるサイバーセキュリティ事案の発生から72時間以内に同局へ通知することが義務付けられている。[4] 米国の銀行機関は、対象となるコンピューターセキュリティインシデントの発生を確認してから36時間以内に主要連邦規制当局へ通知しなければならない。これらの要件により、契約型フォレンジックサポートは金融機関およびその他の規制対象企業にとって実用的なコンプライアンスリソースとなっている。
欧州ランサムウェア対応リテイナーサービス市場
欧州は第2位の地域であり、重要セクター全体にサイバーリスク責任を拡大するNIS2と、金融機関に対して厳格な報告プロセスを定めるDORAによって市場が形成されている。欧州におけるランサムウェア対応リテイナーサービス市場規模は、証拠取り扱い、プライバシー、および管轄要件にも影響を受けている。これらの要因は、現地言語ニーズに対応し、データレジデンシーに準拠したワークフローを維持できるプロバイダーを優位にする。欧州の購買者は、グローバルプラットフォームが同等のコア技術ツールを提供している場合でも、地域的な提供能力を持つプロバイダーを選択することがある。
アジア太平洋・中東・アフリカランサムウェア対応リテイナーサービス市場
アジア太平洋地域は2032年までに19.42%のCAGRで拡大すると予測されている。インドの保険規制当局は2025年3月、規制対象の保険会社に対してサイバーインシデント対応およびデジタルフォレンジックの専門家を事前に登録することを義務付ける指令を発出した。インドはまた、報告対象となるサイバーインシデントをCERT-Inへ6時間以内に報告することを義務付けている。日本、中国、中東、アフリカは、デジタルインフラの拡大と現地専門家の能力が依然として限られていることから、将来的な需要の重要な地域として位置付けられてい。地域の購買者は、言語、データの所在地、および国境をまたぐインシデント発生時の調査担当者の確保に対応したサービスモデルを必要とするだろう。
競合環境
市場集中度
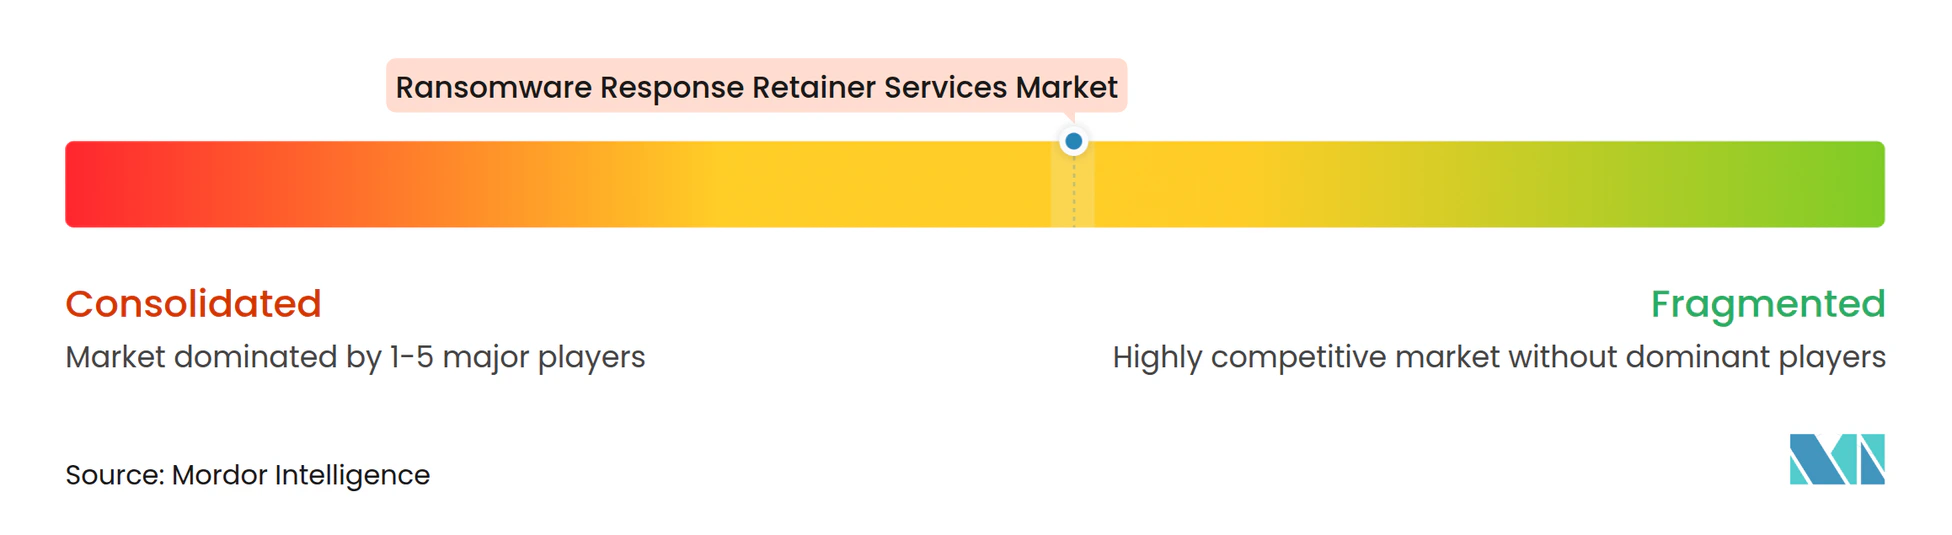
ランサムウェア対応リテーナーサービス市場は、主要なプラットフォーム統合型プロバイダー以下では適度に分散しています。CrowdStrike、Kroll、Palo Alto NetworksのUnit 42、IBM X-Force、およびMandiantは、技術プラットフォーム、認知されたインシデント対応実績、および保険会社との関係を通じて強力な企業向け知名度を持っています。Coveware、Arete、およびSygniaなどのスペシャリストは、ランサムウェア交渉の経験と迅速な展開ネットワークによって競争しています。購入者は、脅威インテリジェンス、エンドポイント情報、クラウドフォレンジクス、法的調整、および緊急対応を結びつけることができるプロバイダーをますます好んでいます。この傾向は統合を支援し、対応プロセスの一部のみを提供する小規模プロバイダーに圧力をかけています。
CrowdStrikeは2026年3月にFlexフォーサービスを開始し、インシデント対応、脅威ハンティング、および人工知能アドバイザリー作業を含む専門家主導のサービスにわたる消費モデルを拡大しました。CrowdStrikeはまた、2025年9月にPangeaを2億6,000万米ドルで買収することに合意し、FalconプラットフォームにAI検知・対応機能を追加しました。Sophosは2025年2月にSecureworksの8億5,900万米ドルの買収を完了しました。その後、2025年6月に両社の機能を組み合わせた統合サービスとしてSophos緊急インシデント対応を開始しました。
KrollとCrowdStrikeは、AIベースの脆弱性発見とアクティブなインシデント修復を結びつけるProject QuiltWorksを開発しました。Krollは2026年5月に、パートナーシップに50万以上のエンドポイントを移行したクライアントが数時間単位での復旧時間と最大30%の総所有コスト削減を達成したと述べました。ランサムウェア対応リテーナーサービス市場には、中小企業向けの低価格オファー、運用技術フォレンジクス、および地域の証拠規則を満たす多言語サービスの余地もあります。Blackpanda、S&J、CyLeague Holdings、およびSCSKセキュリティは、日本またはより広いアジア太平洋の購入者を対象とした地域オファーの台頭を示しています。SCSKセキュリティは2025年2月に、年間99万円(約6,700米ドル)から提供する基本的な対応、脆弱性評価、および脅威インテリジェンスプランを導入しました。
ランサムウェア対応リテーナーサービス業界のリーダー企業
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
BAE Systems plc
-
Booz Allen Hamilton Holding Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
ランサムウェア対応リテイナーサービス市場 このレポートでカバーされる企業
- Accenture plc
- Arctic Wolf Networks, Inc.
- Arete Incident Response, Inc.
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Cisco Systems, Inc.
- GuidePoint Security
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- Google LLC
- IBM Corporation
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Secureworks Corp.
- Sophos Limited
- Sygnia Inc.
- WithSecure Corporation
最近の産業開発事情 ランサムウェア対応リテイナーサービス市場
- 2026年7月:Beazley SecurityとHalcyonは、インシデント管理、インシデント対応、およびランサムウェアレジリエンスへの統合されたアプローチを通じて、組織がサイバー攻撃に備え、耐え、回復できるよう支援する初の種類のリテーナーであるサイバーレジリンスリテーナーを導入しました。
- 2026年5月:KrollはCrowdStrikeパートナーシップの最初の150日間のマイルストーンを発表し、AIを活用した脆弱性発見とアクティブなインシデント修復を結びつけるProject QuiltWorksをCrowdStrikeと共同設立したことを含む成果を報告しました。KrollはCrowdStrikeの2026年米州MSSPパートナー・オブ・ザ・イヤーに選ばれ、クライアントの復旧時間は数時間単位に短縮し、移行済みアカウントにおける総所有コストは最大30%削減されました。
- 2026年3月:CrowdStrikeはFlexフォーサービスを開始し、インシデント対応、脅威ハンティング、AIアドバイザリーを含む専門家主導のセキュリティサービスの全ポートフォリオに消費ベースモデルを拡大しました。付随するゼロダラーフレックスファンドは、適格な新規顧客に200時間のサービス(インシデント対応160時間およびプロアクティブサービス40時間)を初期費用なしで提供し、初回リテーナー購入者の前払いコミットメントの壁を取り除きました。
- 2026年3月:LevelBlueはレジリエンスリテーナーを開始しました。これは100%ロールオーバーと短1時間のサービスレベル合意を備えたファンドベースモデルです。Cybereason、Stroz Friedberg、およびTrustwaveの機能を統合し、50以上のサイバー保険会社に承認され、50以上の保険パネルに掲載されました。
グローバルランサムウェア対応リテーナーサービス市場レポートスコープ
ランサムウェア対応リテーナーサービスは、組織がランサムウェア攻撃を受けた際に、専門のデジタルフォレンジクスおよびインシデント対応(DFIR)スペシャリストへの即時かつ優先的なアクセスを保証する、専門的なサブスクリプションベースの企業向けサイバーセキュリティ契約です。
ランサムウェア対応リテーナーサービス市場レポートは、サービスモデル(プロアクティブリテーナーサービス、リアクティブリテーナーサービス、ハイブリッドプロアクティブ・リアクティブリテーナーサービス)、デプロイメントモデル(リモートファースト型デリバリー、オンサイト型デリバリー、ハイブリッドリモート・オンサイト型デリバリー)、組織規模(大企業、中小企業)、エンドユーザー(BFSI、ITおよび通信、医療・ライフサイエンス、製造、エネルギーおよびユーティリティ、小売・電子商取引、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋地域、中東、アフリカ)別にセグメント化されています。市場予測は金額ベース(米ドル)で提供されています。
セグメンテーション概要
| プロアクティブリテーナーサービス |
| リアクティブリテーナーサービス |
| ハイブリッドプロアクティブ・リアクティブリテーナーサービス |
| リモートファースト型デリバリー |
| オンサイト型デリバリー |
| ハイブリッドリモート・オンサイト型デリバリー |
| 大企業 |
| 中小企業 |
| BFSI |
| ITおよび通信 |
| 医療・ライフサイエンス |
| 製造 |
| エネルギーおよびユーティリティ |
| 小売・電子商取引 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他の南アフリカ |
| サービスモデル別 | プロアクティブリテーナーサービス | |
| リアクティブリテーナーサービス | ||
| ハイブリッドプロアクティブ・リアクティブリテーナーサービス | ||
| デプロイメントモデル別 | リモートファースト型デリバリー | |
| オンサイト型デリバリー | ||
| ハイブリッドリモート・オンサイト型デリバリー | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー別 | BFSI | |
| ITおよび通信 | ||
| 医療・ライフサイエンス | ||
| 製造 | ||
| エネルギーおよびユーティリティ | ||
| 小売・電子商取引 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他の南アフリカ | ||
レポートで回答される主要な質問
ランサムウェア対応リテーナーサービス市場の規模はどのくらいですか?
ランサムウェア対応リテーナーサービス市場は、2027年の97.0億米ドルから2032年までに204.4億米ドルに達すると予測されており、CAGR 16.08%で成長します。
ランサムウェア対応リテーナーとは何ですか?
組織に対してインシデント対応サポートへのアクセスを提供する事前契約型の取り決めであり、多くの場合、調査、復旧、法的調整、および対応準備作業が含まれます。
なぜ組織はランサムウェア対応リテーナーを購入するのですか?
デュアルエクスタージョン攻撃の増加、短い通知要件、および保険会社の期待が、インシデント発生前に対応プロバイダーを手配することの価値を高めています。
どのサービスモデルが最も速く拡大していますか?
ハイブリッドプロアクティブ・リアクティブ型の取り決めは、一つのクレジットプールから対応準備と緊急作業をカバーできるため、2032年にかけてCAGR 17.44%で拡大すると予測されています。
これらのサービスの最大のユーザーはどの組織ですか?
大企業は2026年に70.53%のシェアを占めており、その規制上のエクスポージャー、複雑なシステム、および複数のスークホルダーを調整する必要性を反映しています。
どの地域が最も速く拡大していますか?
アジア太平洋地域は、発展途上の規制要件と拡大するデジタルインフラに支えられ、2032年にかけてCAGR 19.42%で拡大すると予測されています。