
Tamanho e Participação do Mercado de Serviços de Retenção de Prontidão para Incidentes Cibernéticos
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 7.38 Bilhões de dólares |
| Tamanho do Mercado (2032) | 14.26 Bilhões de dólares |
| Taxa de crescimento (2027 - 2031) | 14.08 % |
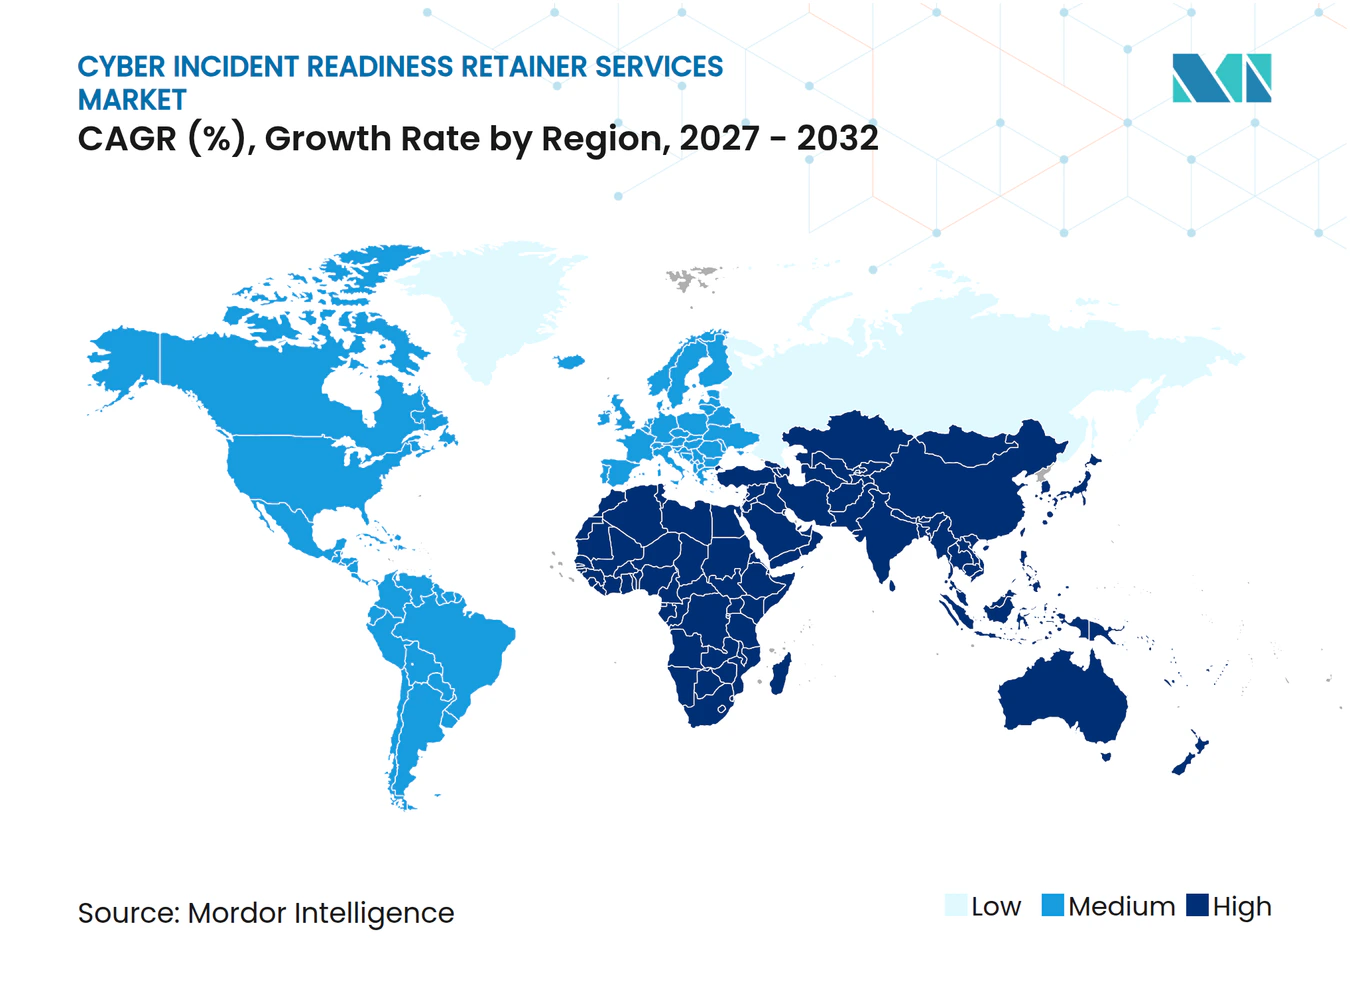
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Retenção de Prontidão para Incidentes Cibernéticos pela Mordor Intelligence
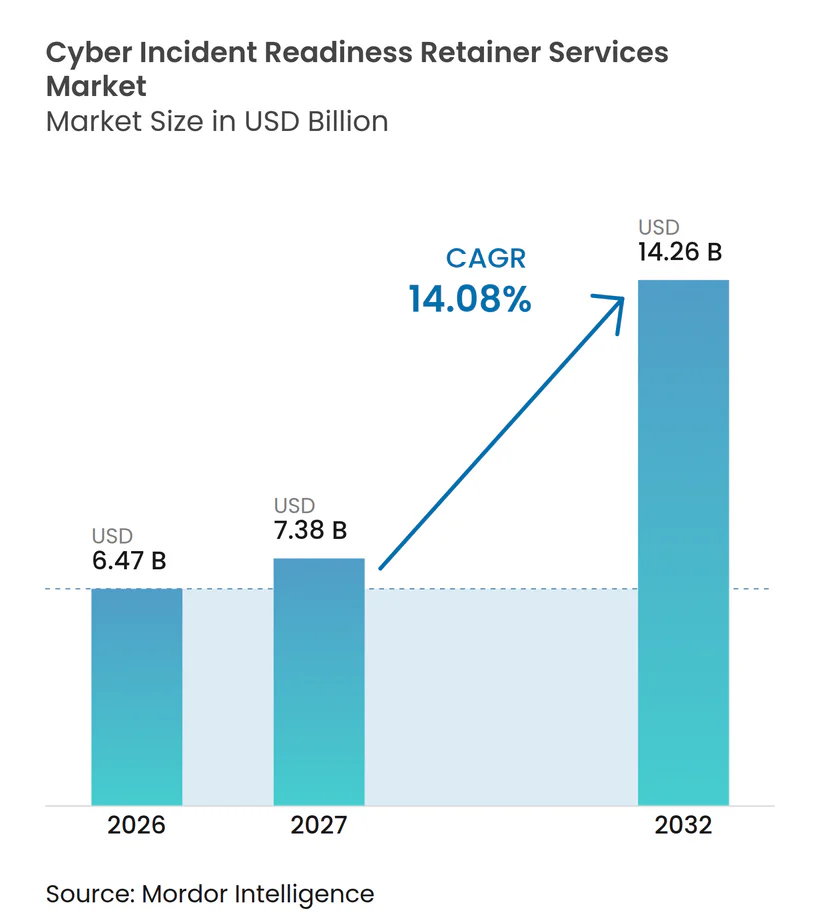
O tamanho do mercado de serviços de retenção de prontidão para incidentes cibernéticos tem projeção de expansão de 6,47 bilhões de USD em 2026 e 7,38 bilhões de USD em 2027 para 14,26 bilhões de USD até 2032, registrando um CAGR de 14,08% entre 2027 e 2032. O mercado de serviços de retenção de prontidão para incidentes cibernéticos está se movendo em direção ao suporte pré-contratado à medida que ransomware, roubo de dados e execução de ataques mais rápida tornam a aquisição ad hoc menos prática. A Zscaler relatou que o roubo de dados relacionado a ransomware aumentou mais de 275% ano a ano em 2026, enquanto os pagamentos em blockchain associados a ransomware atingiram 328 milhões de USD e o pagamento médio de resgate foi de 431.995 USD. Os provedores estão respondendo com contratos que combinam resposta técnica, testes de prontidão, coordenação jurídica e suporte voltado a seguradoras. Os provedores de plataforma utilizam retenções para aprofundar o uso de seus produtos de segurança mais amplos, enquanto empresas especializadas competem em velocidade de resposta, capacidade de negociação e relacionamentos com painéis de seguros. Contratos flexíveis que permitem que créditos não utilizados financiem atividades de prontidão podem melhorar o valor de renovação, especialmente para compradores que não enfrentam um evento importante durante o período do contrato.
Principais Conclusões do Relatório
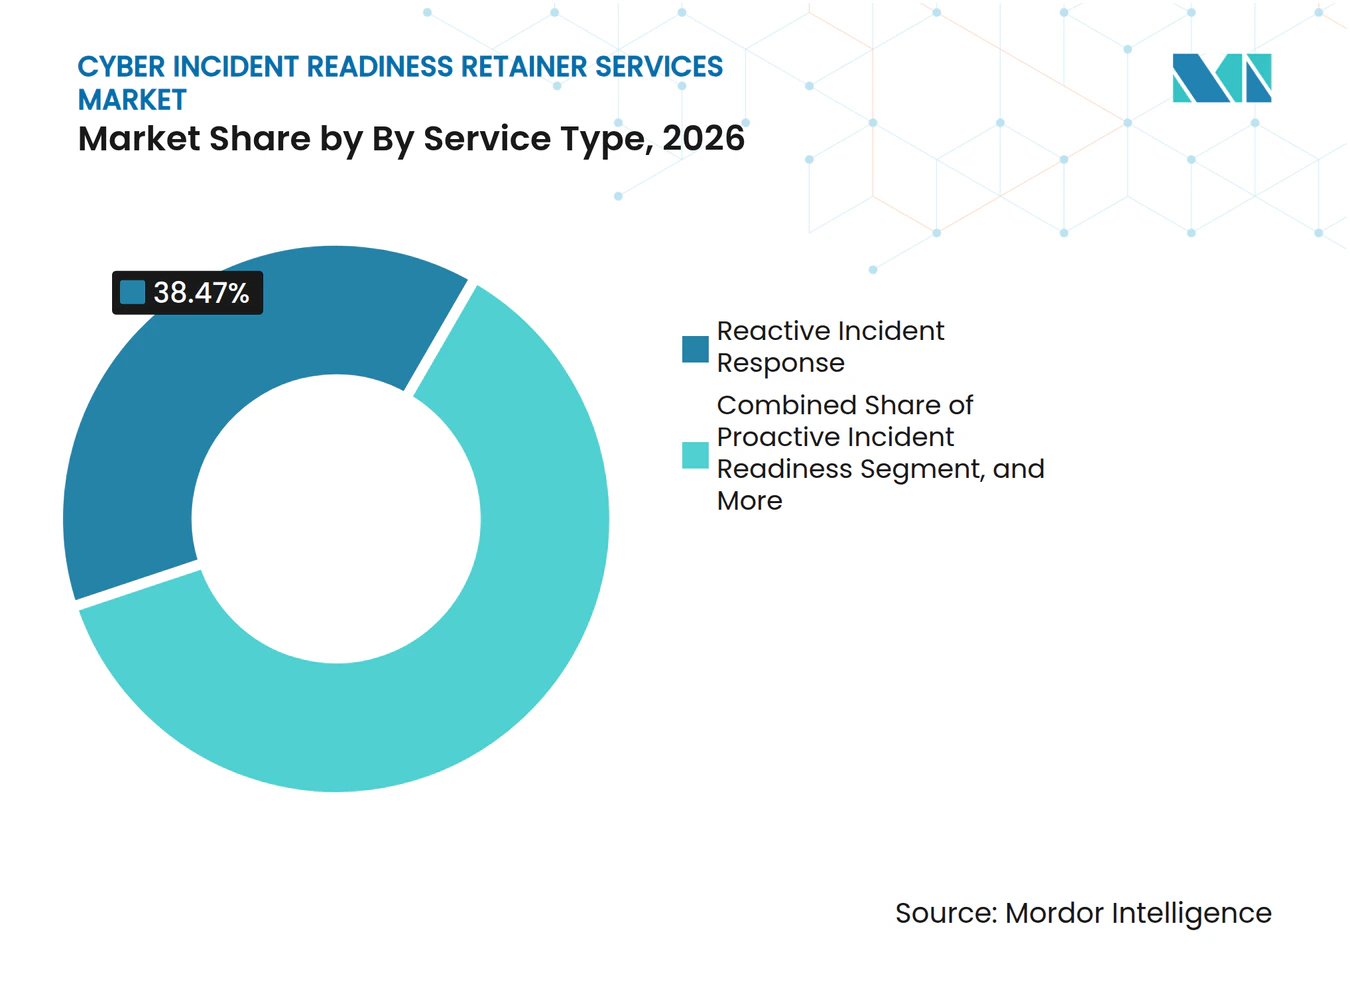
- Por tipo de serviço, a Resposta Reativa a Incidentes deteve 38,47% da participação do mercado de serviços de retenção de prontidão para incidentes cibernéticos em 2026, enquanto a Prontidão Proativa para Incidentes tem projeção de expansão a um CAGR de 14,43% até 2032.
- Por modelo de contrato, as Retenções de Horas Pré-pagas responderam por 41,73% do tamanho do mercado de serviços de retenção de prontidão para incidentes cibernéticos em 2026, enquanto as Retenções de Resiliência por Assinatura devem crescer a um CAGR de 14,87% até 2032.
- Por modelo de implantação, a entrega baseada em nuvem respondeu por 54,38% do segmento em 2026, enquanto a entrega híbrida tem projeção de expansão a um CAGR de 14,62% até 2032.
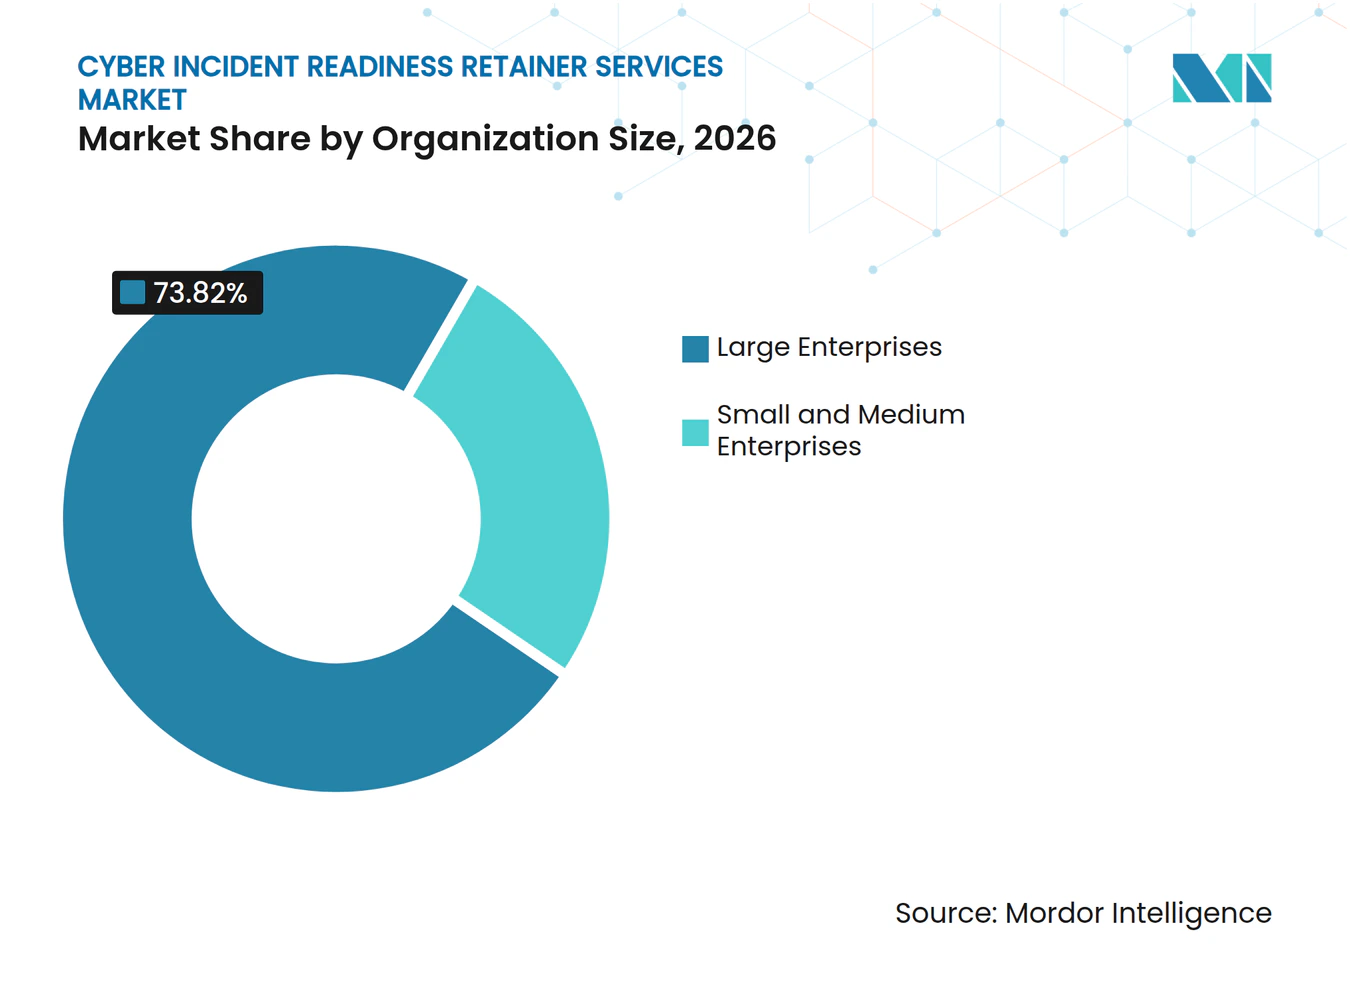
- Por tamanho da organização, as Grandes Empresas detiveram 73,82% do segmento em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 14,93% até 2032.
- Por setor do usuário final, o BFSI respondeu por 25,67% do segmento em 2026, enquanto a Saúde deve crescer a um CAGR de 14,78% até 2032.
- Por geografia, a América do Norte respondeu por 41,23% do segmento em 2026, enquanto a Ásia-Pacífico tem projeção de crescimento a um CAGR de 15,21% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços de Retenção de Prontidão para Incidentes Cibernéticos
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Campanhas de Ransomware e Extorsão de Dados | +2.8% | Global, com impacto concentrado na América do Norte, Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Prazos Regulatórios Aumentam a Demanda por Resposta Pré-contratada | +2.3% | Núcleo da UE, com repercussão no Reino Unido, Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Requisitos de Seguro Cibernético Favorecem Retenções Aprovadas por Seguradoras | +2.0% | América do Norte e UE, expandindo-se para a América do Sul e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Superfícies de Ataque em Nuvem, Identidade e Terceiros Aumentam a Complexidade da Resposta | +1.7% | Global, com maior relevância em mercados maduros em nuvem | Médio prazo (2-4 anos) |
| Transição de Bancos de Horas para Programas de Prontidão Baseados em Resultados | +1.4% | Global, liderado pela América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Portais de Retenção Integrados Reduzem o Atrito na Aquisição e Mobilização | +0.9% | América do Norte e UE, expandindo-se para compradores empresariais da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Campanhas de Ransomware e Extorsão de Dados
O volume e a velocidade dos ataques motivados financeiramente tornam a aquisição reativa cada vez mais difícil para o mercado de serviços de retenção de prontidão para incidentes cibernéticos. A Palo Alto Networks analisou mais de 750 investigações importantes e constatou que os atacantes conseguiam passar do acesso inicial à exfiltração de dados em 72 minutos durante 2026.[1] Essa velocidade reduz o tempo disponível para identificar um provedor, negociar termos, providenciar acesso e iniciar a coleta de evidências. Organizações com uma retenção podem autorizar respondentes e fornecer informações sobre o ambiente antes que um evento ocorra. À medida que os grupos de ransomware como serviço expandem suas operações, cada investigação séria pode exigir mais esforço especializado e coordenação. A pressão resultante favorece compradores que reservam capacidade de resposta antes de um surto de incidentes regional ou setorial.
Prazos Regulatórios Aumentam a Demanda por Resposta Pré-contratada
Regras de notificação com prazo determinado tornam o mercado de serviços de retenção de prontidão para incidentes cibernéticos mais relevante para organizações regulamentadas. A Lei de Resiliência Cibernética da UE exige que os fabricantes de produtos digitais relatem vulnerabilidades ativamente exploradas por meio de uma plataforma de notificação única em até 24 horas a partir de setembro de 2026. O DORA também exige que as entidades financeiras façam uma notificação inicial em até 4 horas após classificar um incidente importante de TIC. Esses prazos exigem que as equipes jurídicas, técnicas e de comunicação trabalhem a partir da mesma base de fatos. Um fornecedor que atende à UE pode enfrentar obrigações paralelas sob o DORA, o NIS2 e a Lei de Resiliência Cibernética em um único incidente. As retenções ajudam a estabelecer os relacionamentos especializados, os caminhos de escalonamento e os procedimentos de notificação que são difíceis de montar após o início de um incidente.
Requisitos de Seguro Cibernético Favorecem Retenções Aprovadas por Seguradoras
As condições de seguro estão direcionando maior atenção para provedores de resposta pré-aprovados no mercado de serviços de retenção de prontidão para incidentes cibernéticos. As apólices podem exigir o uso de um provedor forense aprovado pela seguradora ou aprovação prévia antes de contratar um provedor fora do painel. Um provedor com status de painel pode iniciar o trabalho prontamente e usar formatos de documentação que as seguradoras já reconhecem. A LevelBlue declarou que sua Retenção de Resiliência, lançada em março de 2026, foi aprovada por mais de 50 seguradoras de seguro cibernético e centenas de escritórios de advocacia. Esse alinhamento pode reduzir o atrito no processamento de sinistros e diminuir a incerteza sobre os custos forenses reembolsáveis. Também eleva a barreira para empresas menores que não possuem relacionamentos comparáveis com seguradoras.
Superfícies de Ataque em Nuvem, Identidade e Terceiros Aumentam a Complexidade da Resposta
Ambientes de nuvem, sistemas de identidade e aplicações de terceiros adicionam complexidade às investigações e impulsionam a demanda por serviços de retenção de prontidão para incidentes cibernéticos. A Palo Alto Networks constatou que as fragilidades de identidade desempenharam um papel relevante em quase 90% de suas investigações de 2026. O mesmo relatório constatou que aplicações SaaS de terceiros foram utilizadas em 23% dos incidentes analisados. As evidências em nuvem podem ter vida curta, enquanto o acesso a registros e dados do plano de controle pode depender da cooperação do provedor. A CISA alertou que atores sofisticados exploraram fragilidades na autenticação de tokens, no gerenciamento de chaves e no registro dentro da infraestrutura central de identidade em nuvem. Essas condições favorecem manuais de resposta pré-acordados que abrangem sistemas de endpoint, identidade, nuvem e fornecedores.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Custo de Talentos Especializados em Forense Digital | -1.6% | Global, com maior pressão na América do Norte, Reino Unido e Austrália | Curto prazo (≤ 2 anos) |
| Créditos de Retenção Não Utilizados Enfraquecem o Retorno sobre o Investimento Percebido | -1.2% | Global, com maior sensibilidade entre PMEs com restrições de custo | Médio prazo (2-4 anos) |
| Responsabilidade Fragmentada entre Equipes Técnicas, Jurídicas e de Comunicação | -0.8% | Global, mais forte em empresas multijurisdicionais | Médio prazo (2-4 anos) |
| Restrições de Acesso a Dados e Privilégios Retardam Investigações Transfronteiriças | -0.5% | UE, jurisdições de soberania de dados da Ásia-Pacífico e Oriente Médio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo de Talentos Especializados em Forense Digital
Uma oferta limitada de profissionais de forense digital pode restringir o mercado de serviços de retenção de prontidão para incidentes cibernéticos. Respondentes sênior exigem expertise técnica, consciência jurídica, disciplina no manuseio de evidências e capacidade de trabalhar sob pressão sustentada. Essa combinaço é difícil de recrutar e reter em múltiplas regiões. Os provedores devem incorporar os custos de recrutamento, treinamento, ferramentas, certificação e cobertura de plantão em seus preços contratuais. Os compradores então comparam uma retenção com a construção de uma capacidade interna que também pode ser difícil de contratar. A restrição é particularmente relevante para as PMEs porque o suporte gerenciado pode ser mais prático do que a contratação permanente, mas o compromisso anual ainda pode atrasar a adoção.
Créditos de Retenção Não Utilizados Enfraquecem o Retorno sobre o Investimento Percebido
Acordos de horas pré-pagas podem enfraquecer o valor de renovação quando os clientes não utilizam seus créditos adquiridos. Um comprador pode concluir um ano contratual sem um incidente importante e encarar as horas não gastas como uma despesa irrecuperável. A Arctic Wolf observa que os serviços de prontidão podem ajudar as organizações a utilizar as retenções antes de um incidente e melhorar a preparação. O problema oposto ocorre quando o trabalho de prontidão consome uma grande parte das horas disponíveis antes de um evento importante. Os compradores podem então precisar pagar tarifas de urgência quando mais precisam de suporte especializado. Contratos baseados em fundos com opções de transferência e conversão mais amplas buscam reduzir essa preocupação, embora a educação do comprador ainda seja necessária.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: A Resposta Reativa Ancora a Receita, Enquanto a Prontidão Proativa se Expande
A Resposta Reativa a Incidentes deteve 38,47% do segmento de tipo de serviço em 2026, tornando-se o maior formato de serviço estabelecido no mercado de serviços de retenção de prontidão para incidentes cibernéticos. No mercado de serviços de retenção de prontidão para incidentes cibernéticos, esses contratos fornecem uma rota definida para obter suporte especializado após um evento declarado. Muitos compradores continuam a preferir a estrutura familiar de resposta a emergências porque é simples de explicar às equipes de aquisição. Os provedores também possuem métodos maduros para precificar acesso de urgência, triagem, contenção e investigação forense sob esses acordos. Os contratos reativos continuam importantes para organizações com experiência prévia limitada em planejamento formal de resposta a incidentes. O formato pode fornecer aos clientes um ponto de contato direto quando a alta administração precisa de orientação técnica imediata. Também apoia organizações que buscam expertise externa sem construir uma equipe forense interna completa.
A Prontidão Proativa para Incidentes tem projeção de crescimento a um CAGR de 14,43% até 2032 no mercado de Serviços de Retenção de Prontidão para Incidentes Cibernéticos. As expectativas regulatórias por evidências incentivam as organizações a testar planos, esclarecer responsabilidades e documentar caminhos de decisão antes de uma crise. O trabalho de preparação pode incluir exercícios de simulação, caça a ameaças, avaliações de comprometimento e melhorias nos procedimentos de resposta. A Booz Allen Hamilton lançou seu conjunto de produtos Vellox na RSAC 2026, incluindo produtos projetados para identificar lacunas e apoiar a contenção de ameaças antes da escalada humana.[2] Os compradores tratam cada vez mais a contenção técnica como uma parte de um requisito de resposta mais amplo que também inclui coordenação jurídica, regulatória e de comunicações. Gestão de Crises e Comunicações Estratégicas, Coordenação Jurídica, Regulatória e de Seguros, e Suporte Pós-Incidente para Melhoria e Testemunho Especializado permanecem, portanto, serviços de suporte relevantes. Espera-se que o mix de serviços se desloque para contratos que combinem acesso à resposta com suporte contínuo de prontidão.



Por Modelo de Contrato: Horas Pré-pagas Permanecem Estabelecidas, Enquanto as Retenções por Assinatura Alteram os Termos de Renovação
As Retenções de Horas Pré-pagas responderam por 41,73% do segmento de modelo de contrato em 2026. O modelo permanece comum entre compradores empresariais que utilizaram acordos de horas de serviço por vários ciclos contratuais. Ele fornece às equipes de aquisição uma unidade conhecida de capacidade e permite que os provedores planejem a alocação de pessoal em relação à demanda contratada. As organizações também podem preferir essa estrutura quando desejam taxas de resposta claramente definidas antes que um incidente ocorra. O acordo pode funcionar bem quando os clientes utilizam créditos para atividades de prontidão e suporte a eventos ativos. No entanto, um modelo estrito de uso ou perda pode gerar preocupação quando os créditos expiram sem um evento importante. No mercado de serviços de retenção de prontidão para incidentes cibernéticos, esse atrito na renovação incentivou os provedores a redesenhar como os clientes podem usar a capacidade pré-paga.
As Retenções de Resiliência por Assinatura têm projeção de expansão a um CAGR de 14,87% até 2032. Esses acordos buscam deslocar a discussão de blocos fixos de horas para acesso flexível, prontidão contínua e resultados definidos. A CrowdStrike introduziu o Flex para Serviços em março de 2026 com 160 horas de resposta a incidentes e 40 horas de serviços proativos sob seu modelo Falcon Flex. A oferta também incluiu um Fundo Flex de Zero Dólares para novos clientes qualificados com acesso a serviços sem custo inicial. A Arctic Wolf introduziu o Incident360 em maio de 2025 como um modelo de cobertura completa de incidentes, em vez de um acordo de banco de horas discreto. Retenções de Fundos Pré-pagos, Prontidão de Taxa Fixa e Cobertura de Incidente Único fornecem alternativas para compradores com diferentes tolerâncias a riscos e requisitos de aquisição. Provedores que oferecem transferência ou conversão de créditos podem abordar melhor as preocupações de renovação associadas ao vencimento de horas.
Por Modelo de Implantação: A Entrega Baseada em Nuvem Lidera, Enquanto os Modelos Híbridos Atendem Ambientes Complexos
A entrega baseada em nuvem respondeu por 54,38% do segmento de modelo de implantação em 2026. Essa liderança reflete o uso de ferramentas nativas de nuvem que podem ingerir telemetria, implantar sensores e iniciar a triagem sem uma equipe no local. O modelo ajuda os respondentes a começar a coletar evidências rapidamente após a concessão de acesso autorizado. Também apoia a coordenação entre ambientes de endpoint, identidade e nuvem a partir de um único modelo operacional. A CrowdStrike e a IBM expandiram sua colaboração em março de 2026 para integrar o Charlotte AI com a Máquina de Operações de Ameaças Autônomas da IBM. Seu trabalho ilustra como os provedores estão configurando sistemas de resposta baseados em nuvem para detecção, análise e contenção mais rápidas. O mercado de serviços de retenção de prontidão para incidentes cibernéticos é especialmente relevante para organizações que operam forças de trabalho distribuídas e aplicações nativas de nuvem.
A entrega híbrida tem projeção de expansão a um CAGR de 14,62% até 2032. Organizações regulamentadas frequentemente retêm dados sensíveis em ambientes locais enquanto também operam aplicações em nuvem que exigem métodos investigativos diferentes. Organizações de serviços financeiros e saúde podem, portanto, exigir procedimentos de manuseio de evidências em sistemas legados e de nuvem. A entrega local continua a atender configurações com isolamento de rede, tecnologia operacional e ambientes de controle industrial onde o acesso forense físico permanece necessário. Provedores com capacidade híbrida podem suportar incidentes em ambientes mistos sem forçar os clientes a manter relacionamentos de retenção separados. A Palo Alto Networks Unit 42 e a Kroll estão entre as empresas posicionadas para atender a esses requisitos mistos por meio de amplas capacidades de resposta. A entrega híbrida também ajuda os compradores a gerenciar restrições de acesso a dados e jurisdicionais que podem limitar uma investigação puramente baseada em nuvem.
Por Tamanho da Organização: Grandes Empresas Ancoram a Receita, Enquanto as PMEs se Expandem Mais Rapidamente
As Grandes Empresas detiveram 73,82% do segmento de tamanho da organização em 2026. Sua posição reflete orçamentos de segurança maiores, compromissos plurianuais e a capacidade de apoiar programas de planejamento multifuncionais. Grandes organizações podem estruturar o privilégio advogado-cliente, realizar exercícios e coordenar partes interessadas técnicas, jurídicas, de comunicações e de seguros. Elas também tendem a ter infraestruturas mais complexas, operações distribuídas globalmente e requisitos de relatórios internos mais rigorosos. Isso torna o suporte especializado retido externamente valioso mesmo para organizações com equipes internas de segurança. Os compradores empresariais frequentemente buscam cobertura de múltiplos incidentes, alcance global e integração com plataformas de segurança existentes. Seus requisitos contratuais criam uma base estável de demanda para os principais provedores no mercado de serviços de retenção de prontidão para incidentes cibernéticos.
As PMEs têm projeção de crescimento a um CAGR de 14,93% até 2032. As condições de renovação de seguros, as expectativas da cadeia de suprimentos e as opções de serviços modulares estão ampliando o interesse além das maiores organizações. Compradores menores precisam de preços previsíveis, integração simples e modelos de entrega com prioridade remota que não exijam uma equipe interna de segurança extensa. Avaliações de prontidão padronizadas e triagem assistida por IA podem ajudar os provedores a atender a esse grupo com menor intensidade de horas humanas. A proposta de valor é mais forte onde uma equipe forense permanente não é prática para a organização. No entanto, os custos anuais de retenção permanecem um compromisso inicial significativo para compradores sensíveis a custos. Provedores que oferecem pacotes de entrada práticos, portais de autoatendimento e termos claros de conversão de créditos podem reduzir essa barreira. A oportunidade do mercado de serviços de retenção de prontidão para incidentes cibernéticos entre as PMEs depende de tornar o suporte retido útil entre os principais incidentes, e não apenas durante uma crise.

Por Setor do Usuário Final: O BFSI Lidera os Gastos, Enquanto a Saúde se Expande Mais Rapidamente
O BFSI respondeu por 25,67% do segmento de setor do usuário final em 2026. O setor combina alta pressão regulatória, orçamentos de segurança substanciais e práticas estabelecidas para reter suporte externo de resposta. O DORA exige que as entidades financeiras da UE no escopo gerenciem acordos de terceiros de TIC com custos determinados antecipadamente sob o Artigo 30. As instituições financeiras também lidam com dados sensíveis de clientes e enfrentam consequências significativas por interrupção de serviços ou atraso na notificação. Essas condições tornam o suporte pré-contratado de coordenação técnica, jurídica, de comunicações e de seguros relevante para seus requisitos operacionais. O setor de serviços de retenção de prontidão para incidentes cibernéticos é, portanto, sustentado por demanda madura entre bancos, seguradoras, empresas de pagamentos e instituições financeiras relacionadas. Os compradores nesse grupo frequentemente exigem suporte multijurisdicional, coordenação com seguradoras e manuseio detalhado de evidências.
A Saúde tem projeção de expansão a um CAGR de 14,78% até 2032. A Associação Americana de Hospitais declarou que a saúde sofreu 460 ataques de ransomware em 2025, o maior número entre os setores de infraestrutura crítica. A Regra de Notificação de Violação da HIPAA estabelece um período de notificação de 60 dias, aumentando a necessidade de concluir o escopo forense prontamente. Tecnologia da Informação e Telecomunicações, Manufatura, Governo e Defesa, Varejo e Comércio Eletrônico, Energia e Utilidades, Educação, Transporte e Logística, Hospitalidade e Turismo e outros usuários finais enfrentam necessidades distintas de ameaças e notificações.
Análise Geográfica
A América do Norte respondeu por 41,23% da participação do mercado de serviços de retenção de prontidão para incidentes cibernéticos em 2026. A região tem altas taxas de uso de retenção entre grandes empresas e alta concentração de empresas de resposta aprovadas por seguradoras. As regras de divulgação da SEC, as leis estaduais de notificação de violação e a aplicação da Comissão Federal de Comércio sustentam a demanda recorrente por capacidade de resposta contratada. Os Estados Unidos permanecem a principal base de compradores regional. O Canadá e o México adicionam demanda à medida que os marcos nacionais de cibersegurança ampliam as expectativas de notificação para organizações regulamentadas.
A Europa é o segundo maior bloco geográfico no mercado de serviços de retenção de prontidão para incidentes cibernéticos. O DORA, o NIS2 e a Lei de Resiliência Cibernética criam requisitos sobrepostos de notificação e coordenação para serviços financeiros, entidades essenciais e fabricantes de produtos digitais. Alemanha, Reino Unido e França ancoram a demanda europeia por meio de seus setores de serviços financeiros, industrial e de tecnologia. Um fornecedor de software que atende à UE pode enfrentar vários prazos de notificação durante o mesmo incidente. Isso cria demanda por suporte técnico, jurídico e de comunicações pré-contratado. A Ásia-Pacífico tem projeção de crescimento a um CAGR de 15,21% até 2032. A região combina menor penetração formal de retenção com um ambiente de ameaças crescente e requisitos de soberania de dados em expansão. A NTT DATA e a Booz Allen Hamilton assinaram um memorando de entendimento em junho de 2025 para fortalecer as capacidades de cibersegurança em Singapura e na região do Indo-Pacífico. Seu trabalho focou em inteligência de ameaças, arquitetura de confiança zero, proteção automatizada e engenharia de malware orientada por IA.
A América do Sul, o Oriente Médio e a África estão em estágios iniciais de adoção de retenção. O Brasil e a Argentina ancoram a demanda sul-americana, enquanto a LGPD do Brasil cria obrigações de notificação de violação que incentivam as maiores empresas a preparar capacidade de resposta. A Arábia Saudita e os Emirados Árabes Unidos são mercados importantes do Oriente Médio porque os programas de proteção de infraestrutura crítica sustentam a demanda. A África permanece a região menor e menos penetrada. A África do Sul e a Nigéria são os mercados africanos mais ativos, com demanda concentrada entre organizações de serviços financeiros e empresas multinacionais. Os provedores no mercado de serviços de retenção de prontidão para incidentes cibernéticos que podem suportar o manuseio de evidências em múltiplas jurisdições podem atender compradores que precisam de cobertura regional.
Cenário Competitivo
Concentração do Mercado
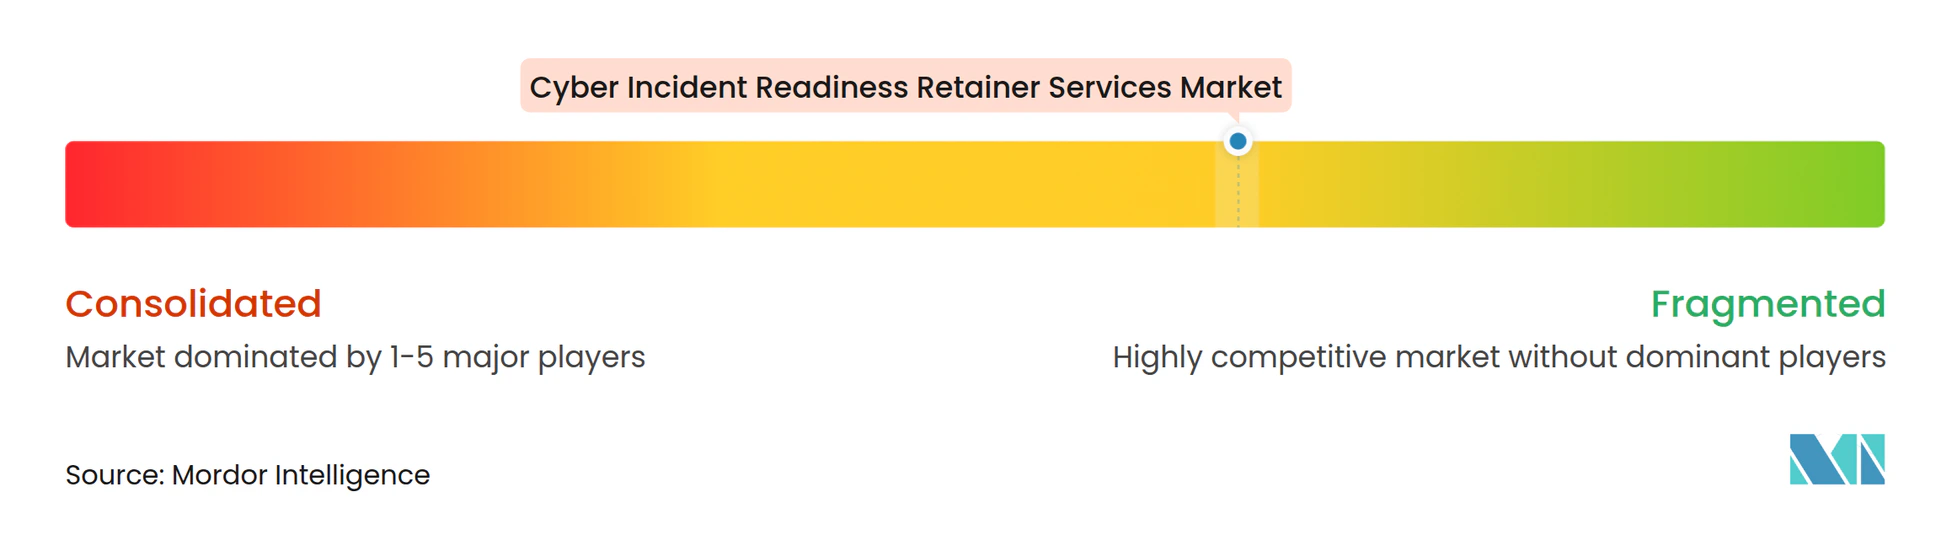
O mercado de serviços de retenção de prontidão para incidentes cibernéticos é moderadamente fragmentado entre provedores integrados a plataformas, empresas especializadas em resposta e empresas lideradas por consultoria. CrowdStrike, Palo Alto Networks Unit 42 e IBM têm visibilidade empresarial por meio de suas plataformas tecnológicas e relacionamentos com seguradoras. Suas ofertas de retenção podem apoiar a adoção mais ampla da plataforma, conferindo-lhes uma vantagem com contas de clientes estabelecidas. Kroll, Arete Incident Response e Coveware competem por meio de negociação de ransomware, expertise forense e velocidade de resposta. Empresas lideradas por consultoria como Deloitte, PwC e Accenture combinam trabalho técnico com coordenação jurídica, regulatória e de comunicações. Nenhum provedor tem uma posição dominante em todos os segmentos de clientes e modelos de serviço.
A Sophos concluiu sua aquisição da Secureworks por 859 milhões de USD em fevereiro de 2025.[3] A empresa então lançou a Resposta a Incidentes de Emergência da Sophos em junho de 2025 como um serviço combinado da Sophos e da Secureworks cobrindo forense, caça a ameaças, negociação de resgate e relatórios pós-incidente. A NTT DATA lançou um serviço de SOC e CSIRT em janeiro de 2026 que integra o CrowdStrike Falcon SIEM de Próxima Geração em sua oferta UnifiedMDR. O serviço suporta monitoramento de endpoint, nuvem e rede com detecção em tempo real e resposta automatizada. A CrowdStrike expandiu seu trabalho com a IBM em março de 2026 para conectar o Charlotte AI com a Máquina de Operações de Ameaças Autônomas da IBM. Esses movimentos mostram como os principais provedores estão estendendo as retenções por meio de integração de plataformas e automação.
Oportunidades permanecem em pacotes de menor custo para PMEs regulamentadas, forense de tecnologia operacional e sistemas de controle industrial, e serviços multilíngues que atendem aos requisitos regionais de manuseio de evidências. Empresas generalistas nativas de nuvem podem não ter a capacidade de presença física ou o conhecimento setorial exigido em ambientes industriais. Especialistas regionais podem, portanto, manter relevância onde idioma, regras de acesso ou práticas jurídicas locais importam. O status de aprovação por seguradoras também é comercialmente valioso porque os clientes podem precisar de provedores do painel para trabalho forense coberto. A Arctic Wolf declarou que sua Retenção Incident360 tinha status preferencial com mais de 30 painéis de seguros globais em maio de 2025. A triagem assistida por IA está se tornando uma forma importante de reduzir o trabalho analítico necessário para cada contratação.
Líderes do Setor de Serviços de Retenção de Prontidão para Incidentes Cibernéticos
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
Booz Allen Hamilton Holding Corporation
-
CrowdStrike Holdings, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A Arctic Wolf anunciou o SwarmView, uma nova capacidade que fornece aos clientes visibilidade direta de como agentes de IA e especialistas humanos colaboram durante investigações dentro de seu SOC Agêntico Aurora. O lançamento reforçou o posicionamento da Arctic Wolf em torno de resposta a incidentes transparente e orientada por IA e abordou diretamente as preocupações de governança dos compradores empresariais sobre triagem automatizada opaca.
- Agosto de 2026: A CISA, o FBI, a NSA, o Serviço Secreto dos EUA e a Agência Nacional de Polícia da República da Coreia emitiram um aviso conjunto alertando sobre atores de ransomware Gunra visando organizações de saúde, serviços financeiros, governo e serviços profissionais usando um modelo de dupla extorsão com prazo de pagamento de 5 a 7 dias. O aviso aumentou a atenção para a necessidade de capacidade de resposta pré-contratada.
- Julho de 2026: A Beazley Security e a Halcyon lançaram a Retenção de Resiliência Cibernética, combinando as capacidades de gestão de incidentes e forense digital da Beazley Security com a plataforma anti-ransomware da Halcyon e o Centro de Operações de Ransomware em um único contrato pré-contratado. O produto integrou prevenção, investigação, contenção e recuperação sob 1 acordo para eliminar atrasos de aquisição durante um evento ativo.
- Abril de 2026: A Booz Allen Hamilton concluiu sua aquisição da Defy Security, combinando a base de clientes comerciais da Defy em serviços financeiros, saúde, manufatura e varejo com o conjunto de produtos cibernéticos Vellox nativos de IA da Booz Allen e a expertise em resposta a incidentes federais. A aquisição expandiu o mercado endereçável da Booz Allen nos segmentos comercial e federal.
Escopo do Relatório Global do Mercado de Serviços de Retenção de Prontidão para Incidentes Cibernéticos
O mercado de serviços de retenção de prontidão para incidentes cibernéticos abrange serviços contratuais que as organizações adquirem antecipadamente para se preparar, responder e se recuperar de incidentes de cibersegurança. Esses serviços normalmente fornecem aos clientes acesso prioritário a especialistas em cibersegurança, equipes de resposta a incidentes, capacidades forenses, inteligência de ameaças, contenção de violações, suporte à recuperação e serviços de consultoria durante um incidente cibernético.
O Relatório do Mercado de Serviços de Retenção de Prontidão para Incidentes Cibernéticos é Segmentado por Tipo de Serviço (Resposta Reativa a Incidentes, Prontidão Proativa para Incidentes, Gestão de Crises e Comunicações Estratégicas, Coordenação Jurídica, Regulatória e de Seguros, e Suporte Pós-Incidente para Melhoria e Testemunho Especializado), Modelo de Contrato (Retenção de Horas Pré-pagas, Retenção de Fundos Pré-pagos, Prontidão de Taxa Fixa e Cobertura de Incidente Único, e Retenção de Resiliência por Assinatura), Modelo de Implantação (Local, Baseado em Nuvem e Híbrido), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Resposta Reativa a Incidentes |
| Prontidão Proativa para Incidentes |
| Gestão de Crises e Comunicações Estratégicas |
| Coordenação Jurídica, Regulatória e de Seguros |
| Suporte Pós-Incidente para Melhoria e Testemunho Especializado |
| Retenção de Horas Pré-pagas |
| Retenção de Fundos Pré-pagos |
| Prontidão de Taxa Fixa e Cobertura de Incidente Único |
| Retenção de Resiliência por Assinatura |
| Local |
| Baseado em Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Resposta Reativa a Incidentes | |
| Prontidão Proativa para Incidentes | ||
| Gestão de Crises e Comunicações Estratégicas | ||
| Coordenação Jurídica, Regulatória e de Seguros | ||
| Suporte Pós-Incidente para Melhoria e Testemunho Especializado | ||
| Por Modelo de Contrato | Retenção de Horas Pré-pagas | |
| Retenção de Fundos Pré-pagos | ||
| Prontidão de Taxa Fixa e Cobertura de Incidente Único | ||
| Retenção de Resiliência por Assinatura | ||
| Por Modelo de Implantação | Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de retenção de prontidão para incidentes cibernéticos?
O mercado de serviços de retenção de prontidão para incidentes cibernéticos tem projeção de crescimento de 6,47 bilhões de USD em 2026 e 7,38 bilhões de USD em 2027 para 14,26 bilhões de USD até 2032, a um CAGR de 14,08%.
O que está impulsionando a demanda por retenções de prontidão para incidentes cibernéticos?
Ataques de ransomware mais rápidos, prazos regulatórios de notificação, requisitos de painéis de seguros e ambientes complexos de nuvem e identidade estão sustentando a demanda.
Qual tipo de serviço tem a maior participação?
A Resposta Reativa a Incidentes deteve 38,47% do segmento de tipo de serviço em 2026, enquanto a Prontidão Proativa para Incidentes tem projeção de crescimento mais rápido a um CAGR de 14,43%.
Qual modelo de contrato deve crescer mais rapidamente?
As Retenções de Resiliência por Assinatura têm projeção de expansão a um CAGR de 14,87% até 2032, à medida que os compradores buscam termos flexíveis e melhor uso da capacidade não utilizada.
Quais organizações estão adotando retenções mais rapidamente?
As PMEs têm projeção de crescimento a um CAGR de 14,93% até 2032, à medida que os requisitos de seguros, cadeia de suprimentos e regulatórios ampliam a adoção.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 15,21% até 2032, sustentada por um ambiente de ameaças crescente e menor penetração formal de retenção.