
Taille et Part du Marché des Services de Retenue pour la Préparation aux Incidents Cyber
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 7.38 Milliards de dollars |
| Taille du Marché (2032) | 14.26 Milliards de dollars |
| Taux de croissance (2027 - 2031) | 14.08 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services de Retenue pour la Préparation aux Incidents Cyber par Mordor Intelligence
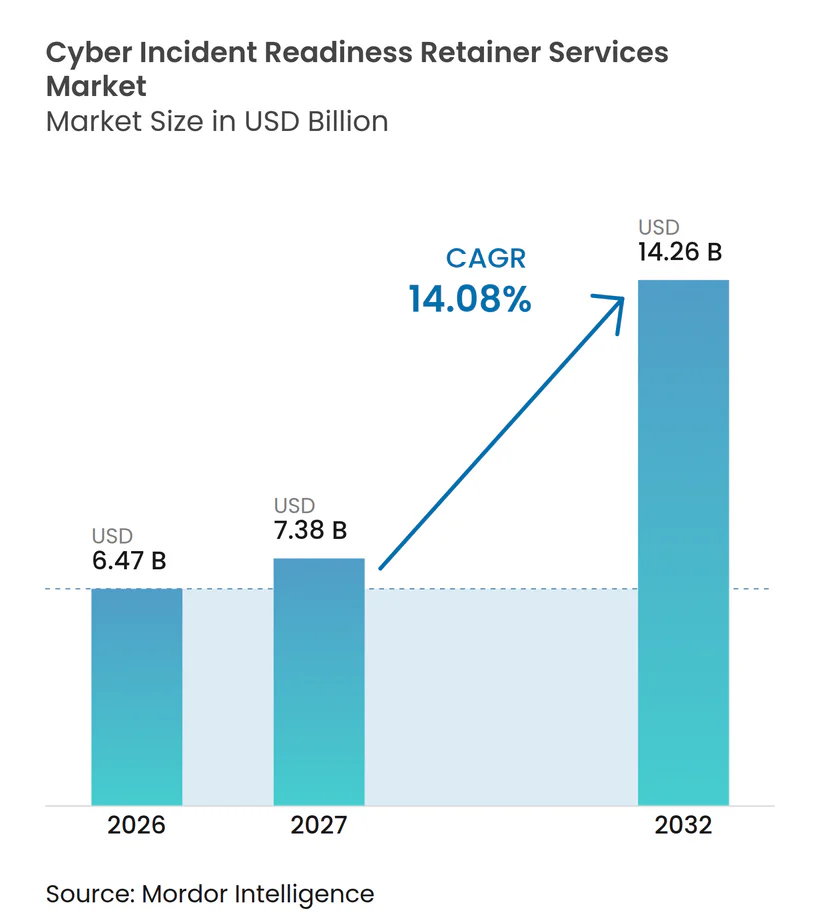
La taille du marché des services de retenue pour la préparation aux incidents cyber devrait s'étendre de 6,47 milliards USD en 2026 et 7,38 milliards USD en 2027 à 14,26 milliards USD d'ici 2032, enregistrant un CAGR de 14,08% entre 2027 et 2032. Le marché des services de retenue pour la préparation aux incidents cyber évolue vers un soutien pré-contractualisé, car les rançongiciels, le vol de données et l'exécution plus rapide des attaques rendent l'approvisionnement ad hoc moins pratique. Zscaler a signalé que le vol de données lié aux rançongiciels a augmenté de plus de 275% d'une année sur l'autre en 2026, tandis que les paiements en chaîne de blocs associés aux rançongiciels ont atteint 328 millions USD et le paiement moyen de rançon était de 431 995 USD. Les prestataires répondent avec des contrats qui combinent la réponse technique, les tests de préparation, la coordination juridique et le soutien aux assureurs. Les fournisseurs de plateformes utilisent les retenues pour approfondir l'utilisation de leurs produits de sécurité plus larges, tandis que les entreprises spécialisées se distinguent par la rapidité de réponse, la capacité de négociation et les relations avec les panels d'assureurs. Les contrats flexibles permettant d'utiliser les crédits non utilisés pour financer des activités de préparation peuvent améliorer la valeur de renouvellement, en particulier pour les acheteurs qui ne connaissent pas d'événement majeur pendant la durée du contrat.
Points Clés du Rapport
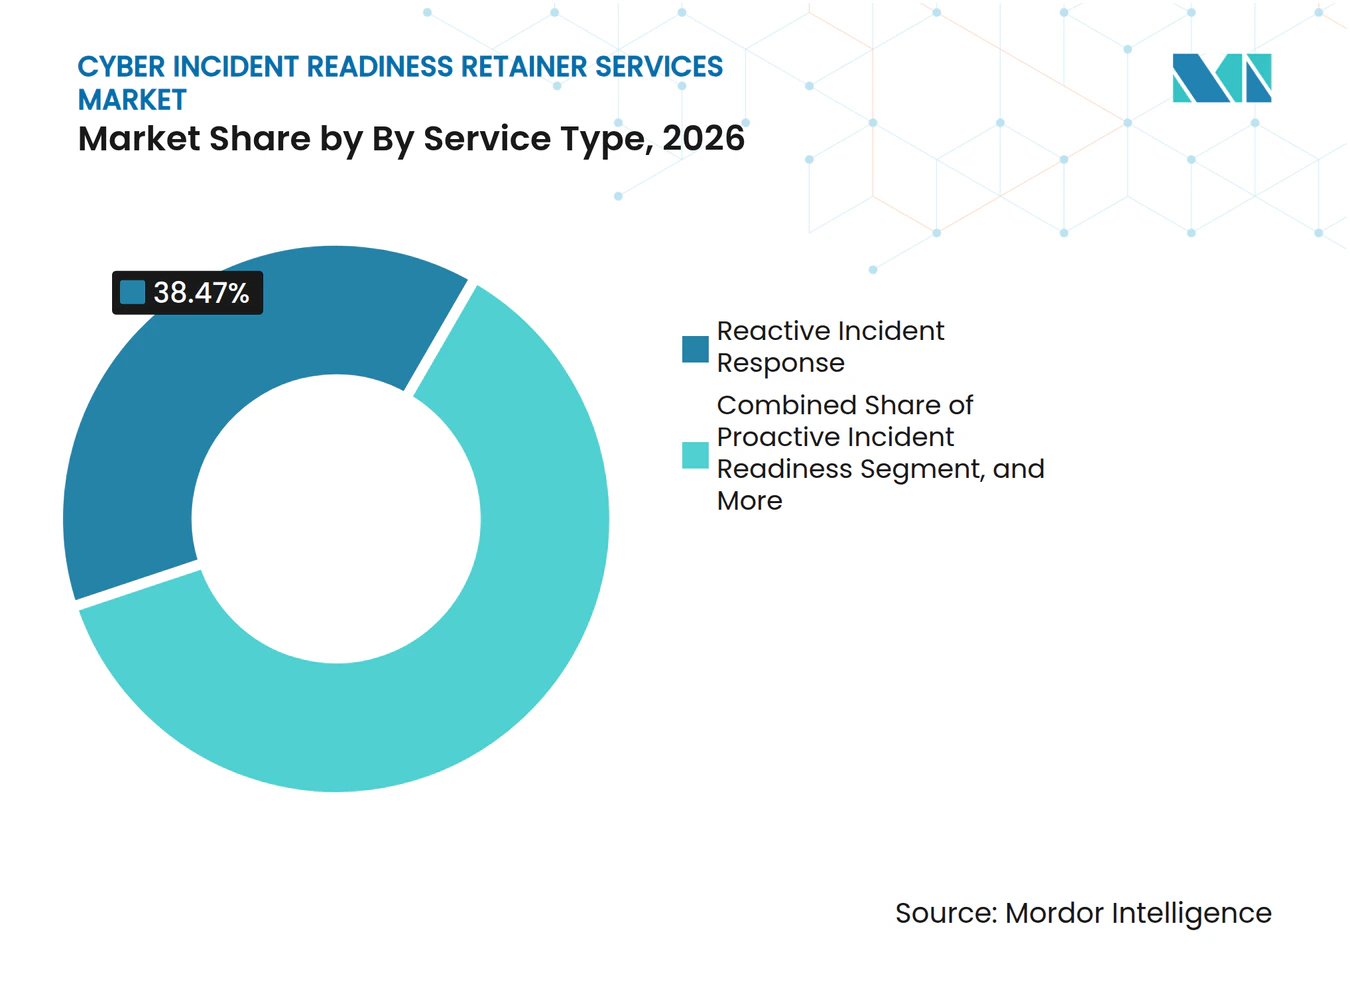
- Par type de service, la Réponse Réactive aux Incidents détenait 38,47% de la part du marché des services de retenue pour la préparation aux incidents cyber en 2026, tandis que la Préparation Proactive aux Incidents devrait se développer à un CAGR de 14,43% jusqu'en 2032.
- Par modèle de contrat, les Retenues à Heures Prépayées représentaient 41,73% de la taille du marché des services de retenue pour la préparation aux incidents cyber en 2026, tandis que les Retenues d'Abonnement à la Résilience devraient croître à un CAGR de 14,87% jusqu'en 2032.
- Par modèle de déploiement, la livraison en Cloud représentait 54,38% du segment en 2026, tandis que la livraison Hybride devrait se développer à un CAGR de 14,62% jusqu'en 2032.
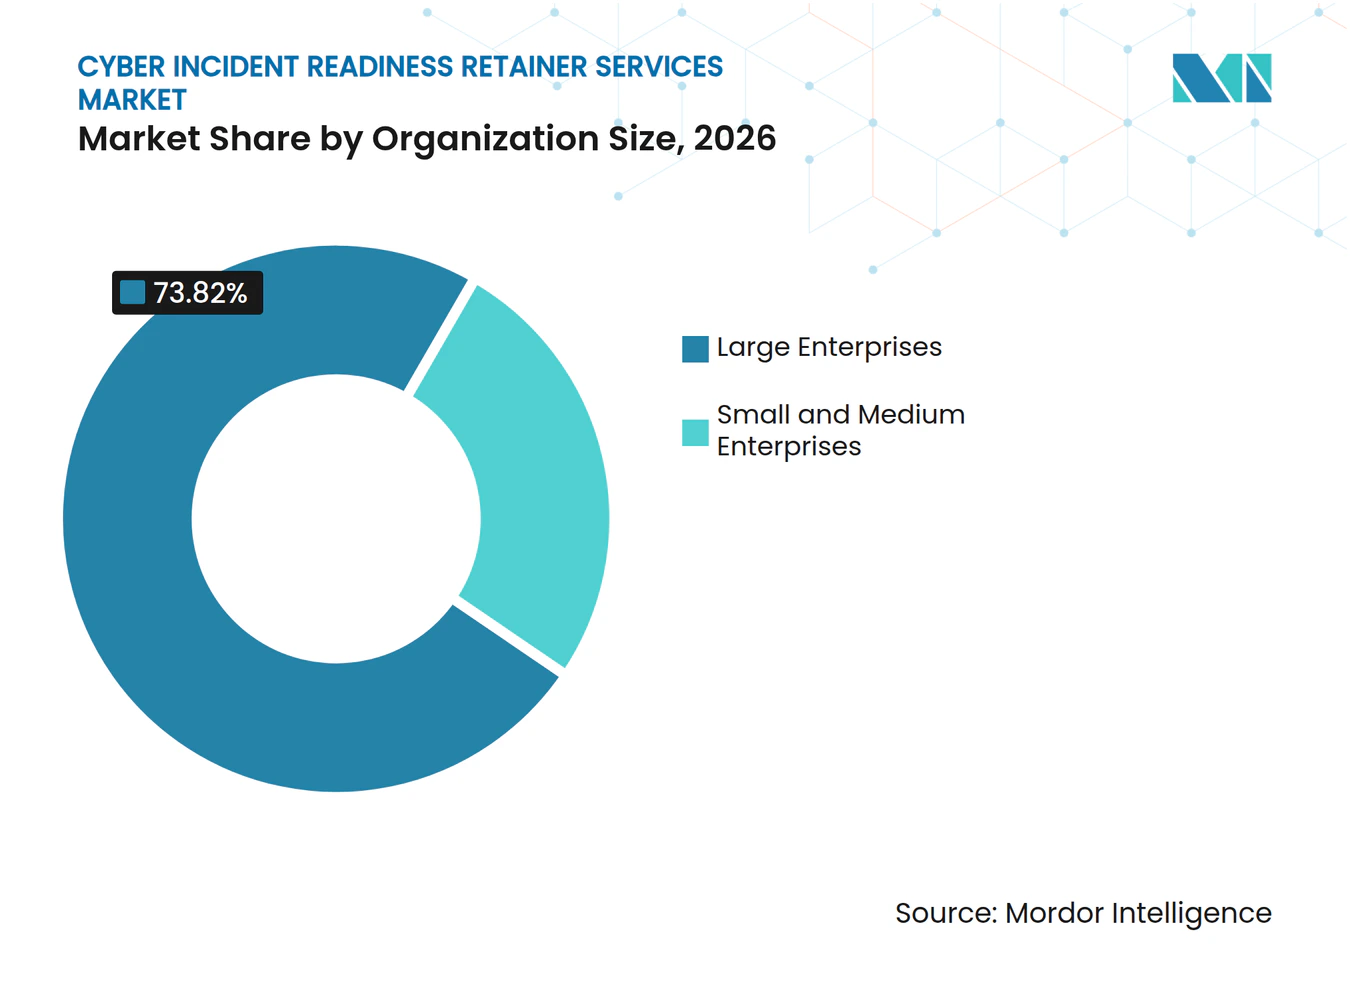
- Par taille d'organisation, les Grandes Entreprises détenaient 73,82% du segment en 2026, tandis que les PME devraient se développer à un CAGR de 14,93% jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 25,67% du segment en 2026, tandis que le secteur de la Santé devrait croître à un CAGR de 14,78% jusqu'en 2032.
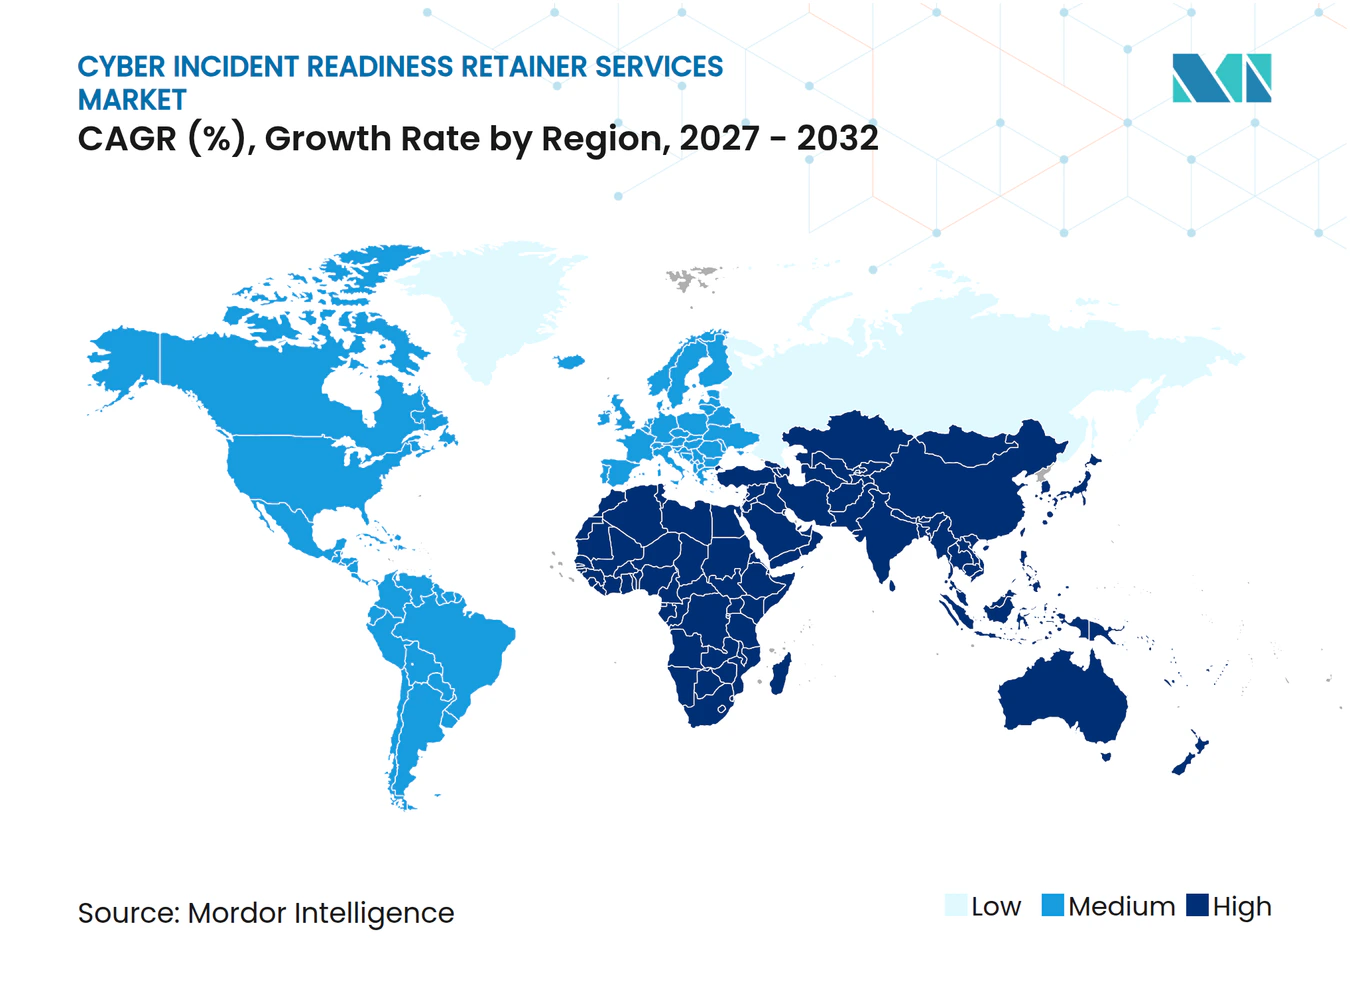
- Par géographie, l'Amérique du Nord représentait 41,23% du segment en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 15,21% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Perspectives du Marché Mondial des Services de Retenue pour la Préparation aux Incidents Cyber
Analyse de l'Impact des Facteurs Moteurs*
| Facteur Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Campagnes de Rançongiciels et d'Extorsion de Données | +2.8% | Mondial, avec un impact concentré en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Les Délais Réglementaires Augmentent la Demande de Réponse Pré-Contractualisée | +2.3% | Cœur de l'UE, avec des répercussions au Royaume-Uni, en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Les Exigences de la Cyber-Assurance Favorisent les Retenues Approuvées par les Assureurs | +2.0% | Amérique du Nord et UE, en expansion vers l'Amérique du Sud et l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Les Surfaces d'Attaque Cloud, Identité et Tiers Augmentent la Complexité de la Réponse | +1.7% | Mondial, avec la plus forte pertinence dans les marchés matures en matière de cloud | Moyen terme (2-4 ans) |
| Passage des Banques d'Heures aux Programmes de Préparation Axés sur les Résultats | +1.4% | Mondial, mené par l'Amérique du Nord et l'Europe occidentale | Moyen terme (2-4 ans) |
| Les Portails de Retenue Intégrés Réduisent les Frictions d'Approvisionnement et de Mobilisation | +0.9% | Amérique du Nord et UE, en expansion vers les acheteurs d'entreprises en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Campagnes de Rançongiciels et d'Extorsion de Données
Le volume et la rapidité des attaques à motivation financière rendent l'approvisionnement réactif de plus en plus difficile pour le marché des services de retenue pour la préparation aux incidents cyber. Palo Alto Networks a examiné plus de 750 enquêtes majeures et a constaté que les attaquants pouvaient passer de l'accès initial à l'exfiltration de données en 72 minutes en 2026.[1] Cette rapidité réduit le temps disponible pour identifier un prestataire, négocier les conditions, organiser l'accès et commencer la collecte de preuves. Les organisations disposant d'une retenue peuvent autoriser les intervenants et fournir des informations sur l'environnement avant qu'un événement ne se produise. À mesure que les groupes de rançongiciels en tant que service étendent leurs opérations, chaque enquête sérieuse peut nécessiter davantage d'efforts spécialisés et de coordination. La pression qui en résulte favorise les acheteurs qui réservent une capacité de réponse avant une poussée d'incidents régionale ou sectorielle.
Les Délais Réglementaires Augmentent la Demande de Réponse Pré-Contractualisée
Les règles de notification à délai fixe rendent le marché des services de retenue pour la préparation aux incidents cyber plus pertinent pour les organisations réglementées. La Loi sur la Cyber-Résilience de l'UE oblige les fabricants de produits numériques à signaler les vulnérabilités activement exploitées via une plateforme de signalement unique dans les 24 heures à compter de septembre 2026. DORA exige également que les entités financières effectuent une notification initiale dans les 4 heures suivant la classification d'un incident TIC majeur. Ces délais exigent que les équipes juridiques, techniques et de communication travaillent à partir de la même base factuelle. Un fournisseur desservant l'UE peut faire face à des obligations parallèles en vertu de DORA, NIS2 et de la Loi sur la Cyber-Résilience lors d'un seul incident. Les retenues aident à établir les relations spécialisées, les voies d'escalade et les procédures de signalement qui sont difficiles à mettre en place après le début d'un incident.
Les Exigences de la Cyber-Assurance Favorisent les Retenues Approuvées par les Assureurs
Les conditions d'assurance orientent une attention accrue vers les prestataires de réponse pré-approuvés sur le marché des services de retenue pour la préparation aux incidents cyber. Les polices peuvent exiger l'utilisation d'un prestataire légiste approuvé par l'assureur ou une approbation préalable avant qu'un prestataire hors panel ne soit engagé. Un prestataire disposant d'un statut de panel peut commencer à travailler rapidement et utiliser des formats de documentation que les assureurs reconnaissent déjà. LevelBlue a déclaré que sa Retenue de Résilience, lancée en mars 2026, avait été approuvée par plus de 50 compagnies de cyber-assurance et des centaines de cabinets d'avocats. Cet alignement peut réduire les frictions dans le traitement des sinistres et diminuer l'incertitude concernant les coûts légistes remboursables. Il élève également la barrière pour les petites entreprises qui ne disposent pas de relations comparables avec les assureurs.
Les Surfaces d'Attaque Cloud, Identité et Tiers Augmentent la Complexité de la Réponse
Les environnements cloud, les systèmes d'identité et les applications tierces ajoutent de la complexité aux enquêtes et stimulent la demande de services de retenue pour la préparation aux incidents cyber. Palo Alto Networks a constaté que les faiblesses d'identité ont joué un rôle significatif dans près de 90% de ses enquêtes de 2026. Le même rapport a révélé que des applications SaaS tierces ont été utilisées dans 23% des incidents examinés. Les preuves cloud peuvent être éphémères, tandis que l'accès aux journaux et aux données du plan de contrôle peut dépendre de la coopération du fournisseur. La CISA a averti que des acteurs sophistiqués ont exploité des faiblesses dans l'authentification par jeton, la gestion des clés et la journalisation au sein de l'infrastructure d'identité cloud principale. Ces conditions favorisent des plans d'action pré-convenus couvrant les systèmes de points de terminaison, d'identité, de cloud et de fournisseurs.
Analyse de l'Impact des Facteurs Limitants*
| Facteur Limitant | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Coût Élevé des Talents Spécialisés en Criminalistique Numérique | -1.6% | Mondial, avec la plus forte pression en Amérique du Nord, au Royaume-Uni et en Australie | Court terme (≤ 2 ans) |
| Les Crédits de Retenue Non Utilisés Affaiblissent le Retour sur Investissement Perçu | -1.2% | Mondial, avec une sensibilité plus élevée parmi les PME à contraintes budgétaires | Moyen terme (2-4 ans) |
| Responsabilité Fragmentée entre les Équipes Techniques, Juridiques et de Communication | -0.8% | Mondial, plus fort dans les entreprises multijuridictionnelles | Moyen terme (2-4 ans) |
| Les Contraintes d'Accès aux Données et de Privilèges Ralentissent les Enquêtes Transfrontalières | -0.5% | UE, juridictions de souveraineté des données en Asie-Pacifique et Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût Élevé des Talents Spécialisés en Criminalistique Numérique
Une offre limitée de professionnels en criminalistique numérique peut contraindre le marché des services de retenue pour la préparation aux incidents cyber. Les intervenants seniors requièrent une expertise technique, une connaissance juridique, une discipline de gestion des preuves et la capacité de travailler sous pression soutenue. Cette combinaison est difficile à recruter et à retenir dans plusieurs régions. Les prestataires doivent intégrer les coûts de recrutement, de formation, d'outillage, de certification et de couverture d'astreinte dans leurs tarifs contractuels. Les acheteurs comparent ensuite une retenue à la construction d'une capacité interne qui peut également être difficile à pourvoir. La contrainte est particulièrement significative pour les PME car le soutien géré peut être plus pratique que l'embauche permanente, mais l'engagement annuel peut tout de même retarder l'adoption.
Les Crédits de Retenue Non Utilisés Affaiblissent le Retour sur Investissement Perçu
Les arrangements à heures prépayées peuvent affaiblir la valeur de renouvellement lorsque les clients n'utilisent pas leurs crédits achetés. Un acheteur peut terminer une année contractuelle sans incident majeur et considérer les heures non dépensées comme une dépense immobilisée. Arctic Wolf note que les services de préparation peuvent aider les organisations à utiliser les retenues avant un incident et à améliorer leur état de préparation. Le problème inverse se produit lorsque le travail de préparation consomme une grande partie des heures disponibles avant un événement majeur. Les acheteurs peuvent alors devoir payer des tarifs de pointe au moment où ils ont le plus besoin d'un soutien spécialisé. Les contrats basés sur des fonds avec report et des options de conversion plus larges cherchent à réduire cette préoccupation, bien que la formation des acheteurs reste nécessaire.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service : La Réponse Réactive Ancre les Revenus, Tandis que la Préparation Proactive se Développe
La Réponse Réactive aux Incidents détenait 38,47% du segment par type de service en 2026, ce qui en fait le format de service établi le plus important sur le marché des services de retenue pour la préparation aux incidents cyber. Sur ce marché, ces contrats fournissent une voie définie pour obtenir un soutien spécialisé à la suite d'un événement déclaré. De nombreux acheteurs continuent de préférer la structure familière de réponse d'urgence car elle est simple à expliquer aux équipes d'approvisionnement. Les prestataires disposent également de méthodes éprouvées pour tarifer l'accès en cas de pointe, le triage, le confinement et l'enquête légiste dans le cadre de ces arrangements. Les contrats réactifs restent importants pour les organisations ayant une expérience préalable limitée dans la planification formelle de la réponse aux incidents. Le format peut fournir aux clients un point de contact direct lorsque la direction générale a besoin de conseils techniques immédiats. Il soutient également les organisations cherchant une expertise externe sans constituer une équipe légiste interne complète.
La Préparation Proactive aux Incidents devrait croître à un CAGR de 14,43% jusqu'en 2032 au sein du marché des services de retenue pour la préparation aux incidents cyber. Les attentes réglementaires en matière de preuves encouragent les organisations à tester les plans, à clarifier les responsabilités et à documenter les voies de décision avant une crise. Le travail de préparation peut inclure des exercices sur table, la chasse aux menaces, des évaluations de compromission et des améliorations des procédures de réponse. Booz Allen Hamilton a lancé sa suite de produits Vellox lors de la RSAC 2026, comprenant des produits conçus pour identifier les lacunes et soutenir le confinement des menaces avant l'escalade humaine.[2] Les acheteurs considèrent de plus en plus le confinement technique comme une partie d'une exigence de réponse plus large qui inclut également la coordination juridique, réglementaire et de communication. La Gestion de Crise et les Communications Stratégiques, la Coordination Juridique, Réglementaire et d'Assurance, et le Soutien à l'Amélioration Post-Incident et aux Témoins Experts restent donc des services de soutien pertinents. La combinaison de services devrait évoluer vers des contrats qui combinent l'accès à la réponse avec un soutien continu à la préparation.



Par Modèle de Contrat : Les Heures Prépayées Restent Établies, Tandis que les Retenues d'Abonnement Modifient les Conditions de Renouvellement
Les Retenues à Heures Prépayées représentaient 41,73% du segment par modèle de contrat en 2026. Le modèle reste courant parmi les acheteurs d'entreprises qui ont utilisé des arrangements à heures de service pendant plusieurs cycles contractuels. Il donne aux équipes d'approvisionnement une unité de capacité connue et permet aux prestataires de planifier les effectifs en fonction de la demande contractualisée. Les organisations peuvent également préférer cette structure lorsqu'elles souhaitent des tarifs de réponse clairement définis avant qu'un incident ne se produise. L'arrangement peut bien fonctionner lorsque les clients utilisent des crédits pour des activités de préparation et un soutien lors d'événements actifs. Cependant, un modèle strict d'utilisation ou de perte peut créer des inquiétudes lorsque les crédits expirent sans événement majeur. Sur le marché des services de retenue pour la préparation aux incidents cyber, cette friction de renouvellement a encouragé les prestataires à repenser la façon dont les clients peuvent utiliser la capacité prépayée.
Les Retenues d'Abonnement à la Résilience devraient se développer à un CAGR de 14,87% jusqu'en 2032. Ces arrangements cherchent à déplacer la discussion des blocs fixes d'heures vers un accès flexible, une préparation continue et des résultats définis. CrowdStrike a introduit Flex for Services en mars 2026 avec 160 heures de réponse aux incidents et 40 heures de services proactifs dans le cadre de son modèle Falcon Flex. L'offre comprenait également un Fonds Flex à Zéro Dollar pour les nouveaux clients éligibles avec accès aux services sans frais initiaux. Arctic Wolf a introduit Incident360 en mai 2025 comme modèle de couverture d'incident complet plutôt qu'un arrangement de banque d'heures discret. Les Retenues à Fonds Prépayés, la Préparation à Frais Fixes et la Couverture d'Incident Unique offrent des alternatives aux acheteurs ayant différentes tolérances au risque et exigences d'approvisionnement. Les prestataires qui offrent un report ou une conversion de crédits peuvent mieux répondre aux préoccupations de renouvellement associées aux heures expirantes.
Par Modèle de Déploiement : La Livraison en Cloud Mène, Tandis que les Modèles Hybrides Répondent aux Environnements Complexes
La livraison en cloud représentait 54,38% du segment par modèle de déploiement en 2026. Cette avance reflète l'utilisation d'outils natifs du cloud capables d'ingérer de la télémétrie, de déployer des capteurs et de commencer le triage sans équipe sur site. Le modèle aide les intervenants à commencer à collecter des preuves rapidement après l'octroi d'un accès autorisé. Il soutient également la coordination entre les environnements de points de terminaison, d'identité et de cloud à partir d'un seul modèle opérationnel. CrowdStrike et IBM ont élargi leur collaboration en mars 2026 pour intégrer Charlotte AI avec la Machine d'Opérations de Menaces Autonomes d'IBM. Leurs travaux illustrent comment les prestataires configurent des systèmes de réponse basés sur le cloud pour une détection, une analyse et un confinement plus rapides. Le marché des services de retenue pour la préparation aux incidents cyber est particulièrement pertinent pour les organisations qui exploitent des effectifs distribués et des applications natives du cloud.
La livraison hybride devrait se développer à un CAGR de 14,62% jusqu'en 2032. Les organisations réglementées conservent souvent des données sensibles dans des environnements sur site tout en exploitant également des applications cloud qui nécessitent des méthodes d'investigation différentes. Les organisations de services financiers et de santé peuvent donc nécessiter des procédures de gestion des preuves à travers des systèmes hérités et cloud. La livraison Sur Site continue de servir les environnements à espace d'air, les technologies opérationnelles et les environnements de contrôle industriel où l'accès légiste physique reste nécessaire. Les prestataires dotés d'une capacité hybride peuvent soutenir des incidents en environnement mixte sans obliger les clients à maintenir des relations de retenue séparées. Palo Alto Networks Unit 42 et Kroll font partie des entreprises positionnées pour répondre à ces exigences mixtes grâce à de larges capacités de réponse. La livraison hybride aide également les acheteurs à gérer les contraintes d'accès aux données et juridictionnelles qui peuvent limiter une enquête purement basée sur le cloud.
Par Taille d'Organisation : Les Grandes Entreprises Ancrent les Revenus, Tandis que les PME se Développent Plus Rapidement
Les Grandes Entreprises détenaient 73,82% du segment par taille d'organisation en 2026. Leur position reflète des budgets de sécurité plus importants, des engagements pluriannuels et la capacité à soutenir des programmes de planification interfonctionnels. Les grandes organisations peuvent structurer le privilège avocat-client, mener des exercices et coordonner les parties prenantes techniques, juridiques, de communication et d'assurance. Elles ont également tendance à avoir des infrastructures plus complexes, des opérations distribuées à l'échelle mondiale et des exigences de reporting interne plus strictes. Cela rend le soutien spécialisé externalisé précieux même pour les organisations disposant d'équipes de sécurité internes. Les acheteurs d'entreprises recherchent souvent une couverture multi-incidents, une portée mondiale et une intégration avec les plateformes de sécurité existantes. Leurs exigences contractuelles créent une base stable de demande pour les principaux prestataires sur le marché des services de retenue pour la préparation aux incidents cyber.
Les PME devraient croître à un CAGR de 14,93% jusqu'en 2032. Les conditions de renouvellement des assurances, les attentes de la chaîne d'approvisionnement et les options de services modulaires élargissent l'intérêt au-delà des plus grandes organisations. Les acheteurs plus petits ont besoin de tarifs prévisibles, d'une intégration simple et de modèles de livraison à distance prioritaire qui ne nécessitent pas de personnel de sécurité interne étendu. Les évaluations de préparation standardisées et le triage assisté par l'IA peuvent aider les prestataires à servir ce groupe avec une intensité d'heures humaines plus faible. La proposition de valeur est la plus forte là où une équipe légiste permanente n'est pas pratique pour l'organisation. Cependant, les coûts annuels de retenue restent un engagement initial significatif pour les acheteurs sensibles aux coûts. Les prestataires qui offrent des packages d'entrée pratiques, des portails en libre-service et des conditions claires de conversion de crédits peuvent réduire cette barrière. L'opportunité du marché des services de retenue pour la préparation aux incidents cyber parmi les PME dépend de la capacité à rendre le soutien retenu utile entre les incidents majeurs plutôt que seulement pendant une crise.

Par Secteur d'Utilisation Final : Le BFSI Mène les Dépenses, Tandis que la Santé se Développe le Plus Rapidement
Le BFSI représentait 25,67% du segment par secteur d'utilisation final en 2026. Le secteur combine une forte pression réglementaire, des budgets de sécurité substantiels et des pratiques établies pour retenir un soutien de réponse externe. DORA exige que les entités financières de l'UE concernées gèrent les arrangements TIC avec des tiers avec des coûts déterminés à l'avance en vertu de l'Article 30. Les institutions financières traitent également des données clients sensibles et font face à des conséquences significatives en cas d'interruption de service ou de retard de signalement. Ces conditions rendent le soutien pré-contractualisé en matière technique, juridique, de communication et de coordination d'assurance pertinent pour leurs exigences opérationnelles. Le secteur des services de retenue pour la préparation aux incidents cyber est donc soutenu par une demande mature parmi les banques, les assureurs, les entreprises de paiement et les institutions financières connexes. Les acheteurs de ce groupe nécessitent souvent un soutien multijuridictionnel, une coordination avec les assureurs et une gestion détaillée des preuves.
Le secteur de la Santé devrait se développer à un CAGR de 14,78% jusqu'en 2032. L'Association Américaine des Hôpitaux a déclaré que le secteur de la santé a subi 460 attaques de rançongiciels en 2025, le nombre le plus élevé parmi les secteurs d'infrastructure critique. La Règle de Notification de Violation HIPAA établit une période de signalement de 60 jours, augmentant la nécessité de compléter rapidement le périmètre légiste. Les Technologies de l'Information et Télécommunications, la Fabrication, le Gouvernement et la Défense, le Commerce de Détail et le Commerce Électronique, l'Énergie et les Services Publics, l'Éducation, le Transport et la Logistique, l'Hôtellerie et le Voyage, et d'autres utilisateurs finaux font face à des besoins distincts en matière de menaces et de signalement.
Analyse Géographique
L'Amérique du Nord représentait 41,23% de la part du marché des services de retenue pour la préparation aux incidents cyber en 2026. La région affiche des taux élevés d'utilisation de retenues parmi les grandes entreprises et une forte concentration d'entreprises de réponse approuvées par les assureurs. Les règles de divulgation de la SEC, les lois étatiques sur la notification de violation et l'application par la Commission Fédérale du Commerce soutiennent une demande récurrente de capacité de réponse contractualisée. Les États-Unis restent la principale base d'acheteurs régionale. Le Canada et le Mexique ajoutent de la demande à mesure que les cadres nationaux de cybersécurité étendent les attentes de signalement aux organisations réglementées.
L'Europe est le deuxième bloc géographique en importance sur le marché des services de retenue pour la préparation aux incidents cyber. DORA, NIS2 et la Loi sur la Cyber-Résilience créent des exigences de signalement et de coordination qui se chevauchent pour les services financiers, les entités essentielles et les fabricants de produits numériques. L'Allemagne, le Royaume-Uni et la France ancrent la demande européenne à travers leurs secteurs des services financiers, industriels et technologiques. Un fournisseur de logiciels desservant l'UE peut faire face à plusieurs délais de notification lors du même incident. Cela crée une demande de soutien pré-contractualisé technique, juridique et de communication. L'Asie-Pacifique devrait croître à un CAGR de 15,21% jusqu'en 2032. La région combine une pénétration formelle des retenues plus faible avec un environnement de menaces croissant et des exigences de souveraineté des données en expansion. NTT DATA et Booz Allen Hamilton ont signé un mémorandum d'entente en juin 2025 pour renforcer les capacités de cybersécurité à Singapour et dans la région Indo-Pacifique. Leurs travaux se sont concentrés sur le renseignement sur les menaces, l'architecture de confiance zéro, la protection automatisée et l'ingénierie de logiciels malveillants assistée par l'IA.
L'Amérique du Sud, le Moyen-Orient et l'Afrique sont à des stades plus précoces d'adoption des retenues. Le Brésil et l'Argentine ancrent la demande sud-américaine, tandis que la LGPD brésilienne crée des obligations de notification de violation qui encouragent les grandes entreprises à préparer une capacité de réponse. L'Arabie Saoudite et les Émirats Arabes Unis sont d'importants marchés du Moyen-Orient car les programmes de protection des infrastructures critiques soutiennent la demande. L'Afrique reste la région la plus petite et la moins pénétrée. L'Afrique du Sud et le Nigéria sont les marchés africains les plus actifs, avec une demande concentrée parmi les organisations de services financiers et les entreprises multinationales. Les prestataires sur le marché des services de retenue pour la préparation aux incidents cyber capables de soutenir la gestion des preuves dans plusieurs juridictions peuvent servir les acheteurs ayant besoin d'une couverture régionale.
Paysage Concurrentiel
Concentration du Marché
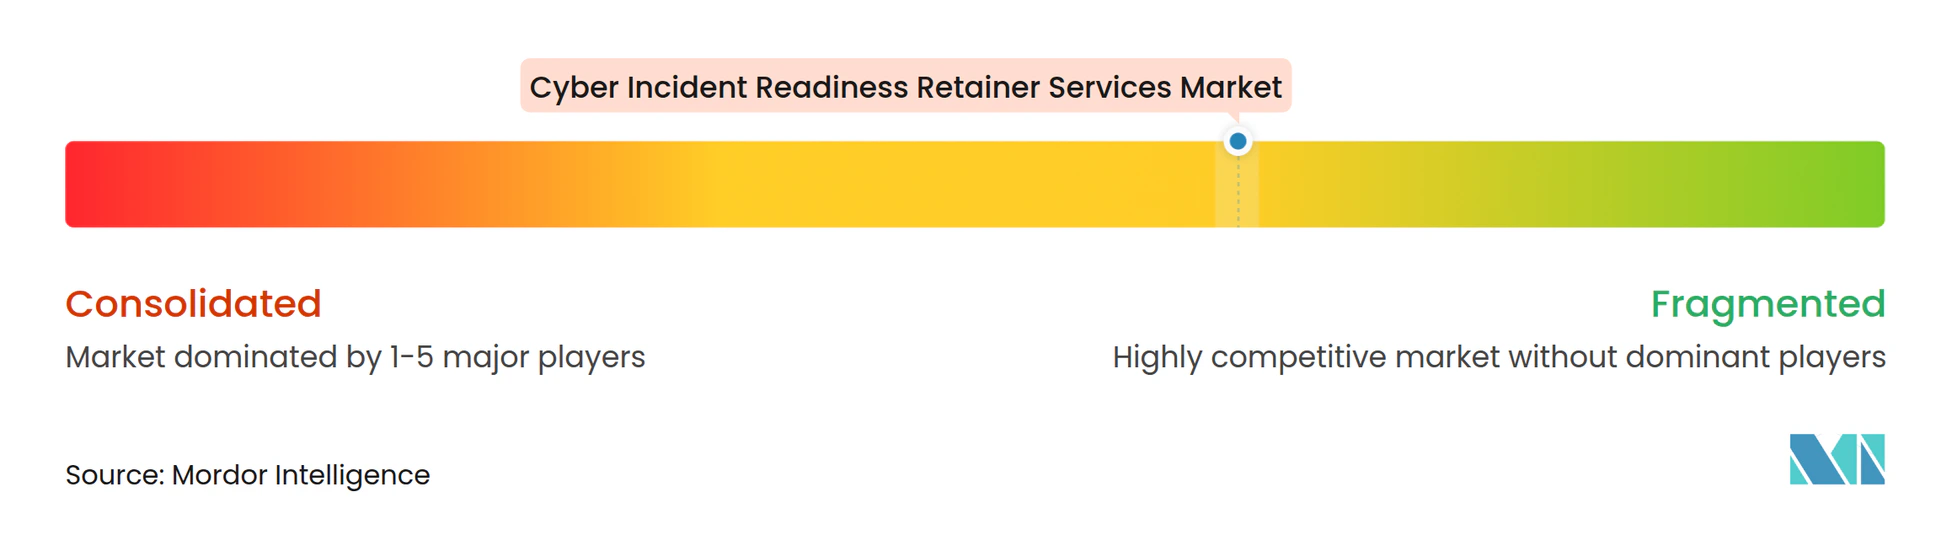
Le marché des services de retenue pour la préparation aux incidents cyber est modérément fragmenté entre les prestataires intégrés à des plateformes, les entreprises de réponse spécialisées et les sociétés de conseil. CrowdStrike, Palo Alto Networks Unit 42 et IBM bénéficient d'une visibilité auprès des entreprises grâce à leurs plateformes technologiques et à leurs relations avec les assureurs. Leurs offres de retenue peuvent soutenir l'adoption plus large de la plateforme, leur donnant un avantage avec les comptes clients établis. Kroll, Arete Incident Response et Coveware se distinguent par la négociation de rançons, l'expertise légiste et la rapidité de réponse. Les entreprises de conseil telles que Deloitte, PwC et Accenture combinent le travail technique avec la coordination juridique, réglementaire et de communication. Aucun prestataire n'a une position dominante dans tous les niveaux de clients et modèles de services.
Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025.[3] La société a ensuite lancé la Réponse d'Urgence aux Incidents Sophos en juin 2025 en tant que service combiné Sophos et Secureworks couvrant la criminalistique, la chasse aux menaces, la négociation de rançons et le reporting post-incident. NTT DATA a lancé un service SOC et CSIRT en janvier 2026 qui intègre CrowdStrike Falcon SIEM de Nouvelle Génération dans son offre UnifiedMDR. Le service prend en charge la surveillance des points de terminaison, du cloud et du réseau avec une détection en temps réel et une réponse automatisée. CrowdStrike a élargi sa collaboration avec IBM en mars 2026 pour connecter Charlotte AI avec la Machine d'Opérations de Menaces Autonomes d'IBM. Ces mouvements montrent comment les principaux prestataires étendent les retenues grâce à l'intégration de plateformes et à l'automatisation.
Des opportunités subsistent dans les packages à moindre coût pour les PME réglementées, la criminalistique des technologies opérationnelles et des systèmes de contrôle industriel, et les services multilingues répondant aux exigences régionales de gestion des preuves. Les entreprises généralistes natives du cloud peuvent ne pas disposer de la capacité de présence physique ou des connaissances sectorielles requises dans les environnements industriels. Les spécialistes régionaux peuvent donc conserver leur pertinence là où la langue, les règles d'accès ou les pratiques juridiques locales sont importantes. Le statut approuvé par les assureurs est également commercialement précieux car les clients peuvent avoir besoin de prestataires du panel pour les travaux légistes couverts. Arctic Wolf a déclaré que sa Retenue Incident360 bénéficiait d'un statut préférentiel auprès de plus de 30 panels d'assurance mondiaux en mai 2025. Le triage assisté par l'IA devient un moyen important de réduire le travail analytique requis pour chaque engagement.
Leaders du Secteur des Services de Retenue pour la Préparation aux Incidents Cyber
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
Booz Allen Hamilton Holding Corporation
-
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements Récents du Secteur
- Octobre 2026 : Arctic Wolf a annoncé SwarmView, une nouvelle fonctionnalité offrant aux clients une visibilité directe sur la façon dont les agents IA et les experts humains collaborent lors des enquêtes au sein de son SOC Agentique Aurora. Le lancement a renforcé le positionnement d'Arctic Wolf autour d'une réponse aux incidents transparente et pilotée par l'IA, et a directement répondu aux préoccupations de gouvernance des acheteurs d'entreprises concernant le triage automatisé opaque.
- Août 2026 : La CISA, le FBI, la NSA, le Service Secret des États-Unis et l'Agence Nationale de Police de la République de Corée ont publié un avis conjoint avertissant des acteurs du rançongiciel Gunra ciblant les organisations de santé, de services financiers, gouvernementales et de services professionnels en utilisant un modèle de double extorsion avec un délai de paiement de 5 à 7 jours. L'avis a accru l'attention sur la nécessité d'une capacité de réponse pré-contractualisée.
- Juillet 2026 : Beazley Security et Halcyon ont lancé la Retenue de Cyber-Résilience, combinant les capacités de gestion des incidents et de criminalistique numérique de Beazley Security avec la plateforme anti-rançongiciel de Halcyon et son Centre d'Opérations contre les Rançongiciels en un seul engagement pré-contractualisé. Le produit a intégré la prévention, l'investigation, le confinement et la récupération sous 1 accord pour éliminer les délais d'approvisionnement lors d'un événement actif.
- Avril 2026 : Booz Allen Hamilton a finalisé son acquisition de Defy Security, combinant la base de clients commerciaux de Defy dans les services financiers, la santé, la fabrication et le commerce de détail avec la suite de produits cyber Vellox native à l'IA de Booz Allen et son expertise en réponse aux incidents fédéraux. L'acquisition a élargi le marché adressable de Booz Allen dans les segments commerciaux et fédéraux.
Portée du Rapport sur le Marché Mondial des Services de Retenue pour la Préparation aux Incidents Cyber
Le marché des services de retenue pour la préparation aux incidents cyber couvre les services contractuels que les organisations acquièrent à l'avance pour se préparer, répondre et se remettre des incidents de cybersécurité. Ces services fournissent généralement aux clients un accès prioritaire à des experts en cybersécurité, des équipes de réponse aux incidents, des capacités légistes, du renseignement sur les menaces, le confinement des violations, le soutien à la récupération et des services de conseil lors d'un incident cyber.
Le Rapport sur le Marché des Services de Retenue pour la Préparation aux Incidents Cyber est Segmenté par Type de Service (Réponse Réactive aux Incidents, Préparation Proactive aux Incidents, Gestion de Crise et Communications Stratégiques, Coordination Juridique, Réglementaire et d'Assurance, et Soutien à l'Amélioration Post-Incident et aux Témoins Experts), Modèle de Contrat (Retenue à Heures Prépayées, Retenue à Fonds Prépayés, Préparation à Frais Fixes et Couverture d'Incident Unique, et Retenue d'Abonnement à la Résilience), Modèle de Déploiement (Sur Site, Basé sur le Cloud, et Hybride), Taille de l'Organisation (Petites et Moyennes Entreprises et Grandes Entreprises), Secteur d'Utilisation Final (Technologies de l'Information et Télécommunications, BFSI, Santé, Commerce de Détail et Commerce Électronique, Fabrication, Gouvernement et Défense, et Autres Secteurs d'Utilisation Final), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
| Réponse Réactive aux Incidents |
| Préparation Proactive aux Incidents |
| Gestion de Crise et Communications Stratégiques |
| Coordination Juridique, Réglementaire et d'Assurance |
| Soutien à l'Amélioration Post-Incident et aux Témoins Experts |
| Retenue à Heures Prépayées |
| Retenue à Fonds Prépayés |
| Préparation à Frais Fixes et Couverture d'Incident Unique |
| Retenue d'Abonnement à la Résilience |
| Sur Site |
| Basé sur le Cloud |
| Hybride |
| Petites et Moyennes Entreprises |
| Grandes Entreprises |
| Technologies de l'Information et Télécommunications |
| BFSI |
| Santé |
| Commerce de Détail et Commerce Électronique |
| Fabrication |
| Gouvernement et Défense |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service | Réponse Réactive aux Incidents | |
| Préparation Proactive aux Incidents | ||
| Gestion de Crise et Communications Stratégiques | ||
| Coordination Juridique, Réglementaire et d'Assurance | ||
| Soutien à l'Amélioration Post-Incident et aux Témoins Experts | ||
| Par Modèle de Contrat | Retenue à Heures Prépayées | |
| Retenue à Fonds Prépayés | ||
| Préparation à Frais Fixes et Couverture d'Incident Unique | ||
| Retenue d'Abonnement à la Résilience | ||
| Par Modèle de Déploiement | Sur Site | |
| Basé sur le Cloud | ||
| Hybride | ||
| Par Taille d'Organisation | Petites et Moyennes Entreprises | |
| Grandes Entreprises | ||
| Par Secteur d'Utilisation Final | Technologies de l'Information et Télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de Détail et Commerce Électronique | ||
| Fabrication | ||
| Gouvernement et Défense | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services de retenue pour la préparation aux incidents cyber ?
Le marché des services de retenue pour la préparation aux incidents cyber devrait croître de 6,47 milliards USD en 2026 et 7,38 milliards USD en 2027 à 14,26 milliards USD d'ici 2032, à un CAGR de 14,08%.
Qu'est-ce qui stimule la demande de retenues pour la préparation aux incidents cyber ?
Les attaques de rançongiciels plus rapides, les délais de signalement réglementaires, les exigences des panels d'assureurs et les environnements cloud et d'identité complexes soutiennent la demande.
Quel type de service détient la plus grande part ?
La Réponse Réactive aux Incidents détenait 38,47% du segment par type de service en 2026, tandis que la Préparation Proactive aux Incidents devrait croître le plus rapidement à un CAGR de 14,43%.
Quel modèle de contrat devrait croître le plus rapidement ?
Les Retenues d'Abonnement à la Résilience devraient se développer à un CAGR de 14,87% jusqu'en 2032, les acheteurs recherchant des conditions flexibles et une meilleure utilisation de la capacité non utilisée.
Quelles organisations adoptent les retenues le plus rapidement ?
Les PME devraient croître à un CAGR de 14,93% jusqu'en 2032, les exigences en matière d'assurance, de chaîne d'approvisionnement et de réglementation élargissant l'adoption.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 15,21% jusqu'en 2032, soutenue par un environnement de menaces croissant et une pénétration formelle des retenues plus faible.