
Tamaño y Participación del Mercado de Servicios de Retención para la Preparación ante Incidentes Cibernéticos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 7.38 Mil millones de dólares |
| Tamaño del Mercado (2032) | 14.26 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2031) | 14.08 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Retención para la Preparación ante Incidentes Cibernéticos por Mordor Intelligence
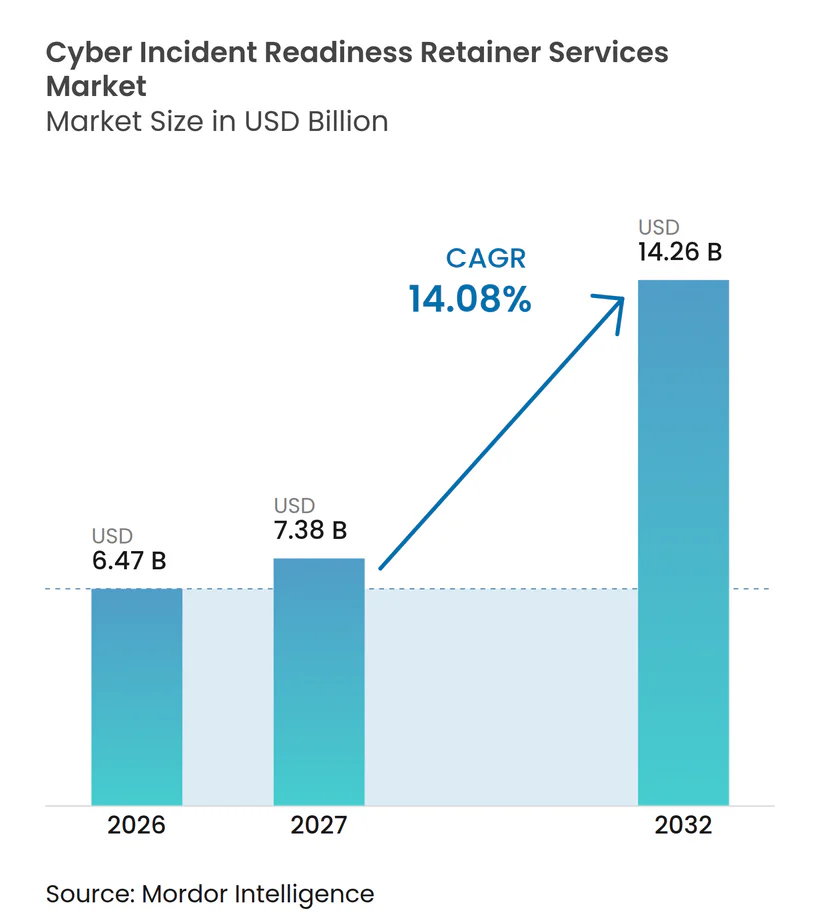
Se proyecta que el tamaño del mercado de servicios de retención para la preparación ante incidentes cibernéticos se expanda desde 6,47 mil millones de USD en 2026 y 7,38 mil millones de USD en 2027 hasta 14,26 mil millones de USD para 2032, registrando un CAGR del 14,08% entre 2027 y 2032. El mercado de servicios de retención para la preparación ante incidentes cibernéticos avanza hacia el soporte precontratado a medida que el ransomware, el robo de datos y la ejecución más rápida de ataques hacen que la adquisición ad hoc sea menos práctica. Zscaler informó que el robo de datos relacionado con ransomware aumentó más de un 275% interanual en 2026, mientras que los pagos en blockchain asociados al ransomware alcanzaron los 328 millones de USD y el pago promedio de rescate fue de 431.995 USD. Los proveedores están respondiendo con contratos que combinan respuesta técnica, pruebas de preparación, coordinación legal y soporte orientado a aseguradoras. Los proveedores de plataformas utilizan las retenciones para profundizar el uso de sus productos de seguridad más amplios, mientras que las empresas especializadas compiten en velocidad de respuesta, capacidad de negociación y relaciones con paneles de seguros. Los contratos flexibles que permiten utilizar créditos no utilizados para financiar actividades de preparación pueden mejorar el valor de renovación, especialmente para los compradores que no experimentan un evento importante durante el período del contrato.
Conclusiones Clave del Informe
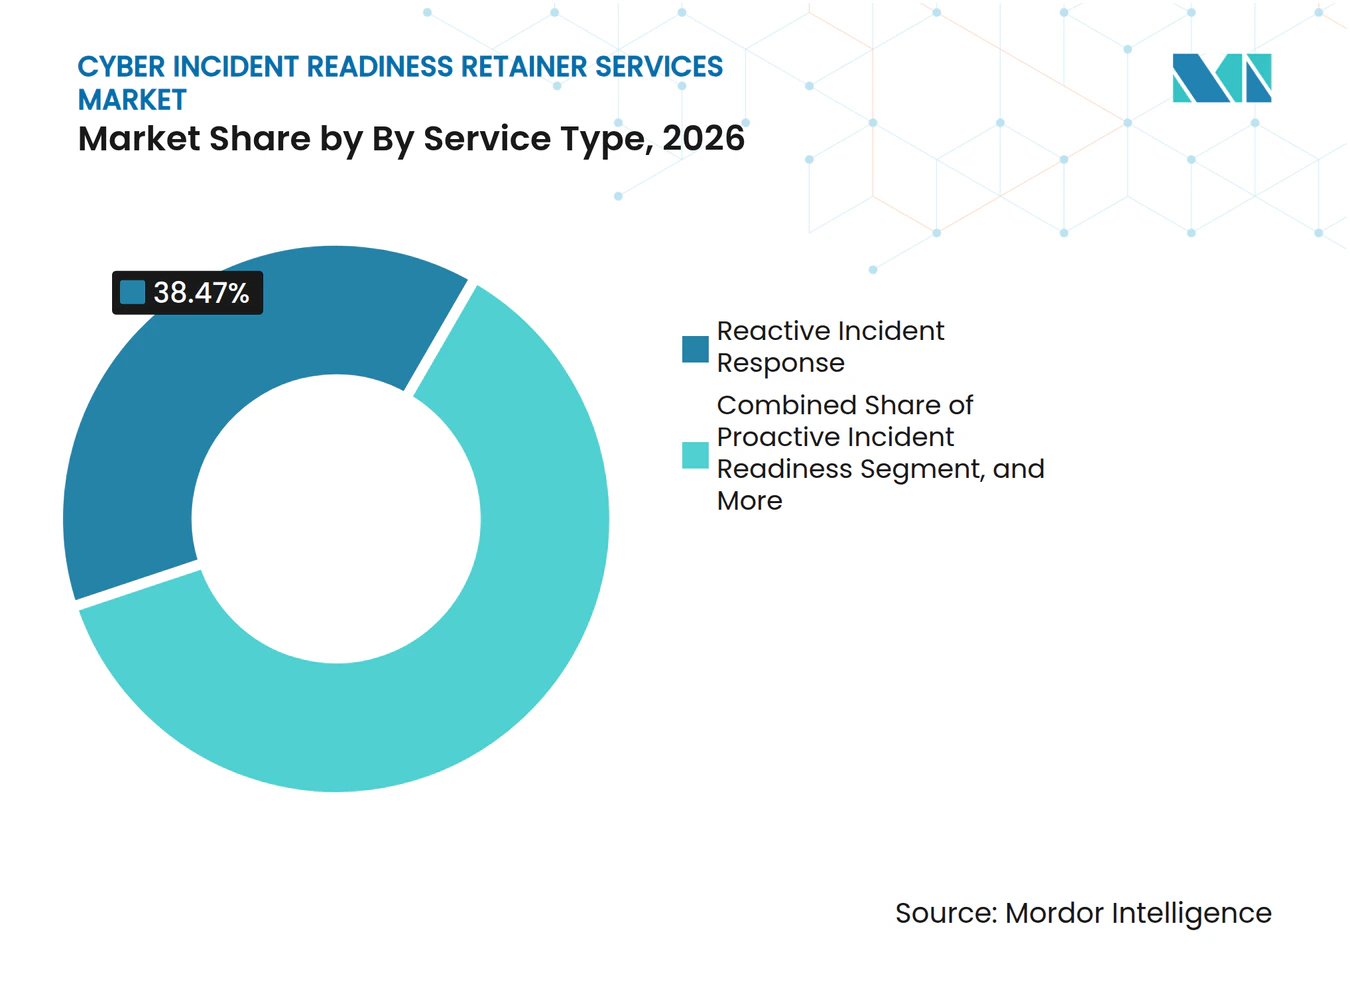
- Por tipo de servicio, la Respuesta Reactiva ante Incidentes representó el 38,47% de la participación del mercado de servicios de retención para la preparación ante incidentes cibernéticos en 2026, mientras que se proyecta que la Preparación Proactiva ante Incidentes se expanda a un CAGR del 14,43% hasta 2032.
- Por modelo de contrato, las Retenciones de Horas Prepagadas representaron el 41,73% del tamaño del mercado de servicios de retención para la preparación ante incidentes cibernéticos en 2026, mientras que se espera que las Retenciones de Resiliencia Basadas en Suscripción crezcan a un CAGR del 14,87% hasta 2032.
- Por modelo de implementación, la entrega basada en la nube representó el 54,38% del segmento en 2026, mientras que se proyecta que la entrega híbrida se expanda a un CAGR del 14,62% hasta 2032.
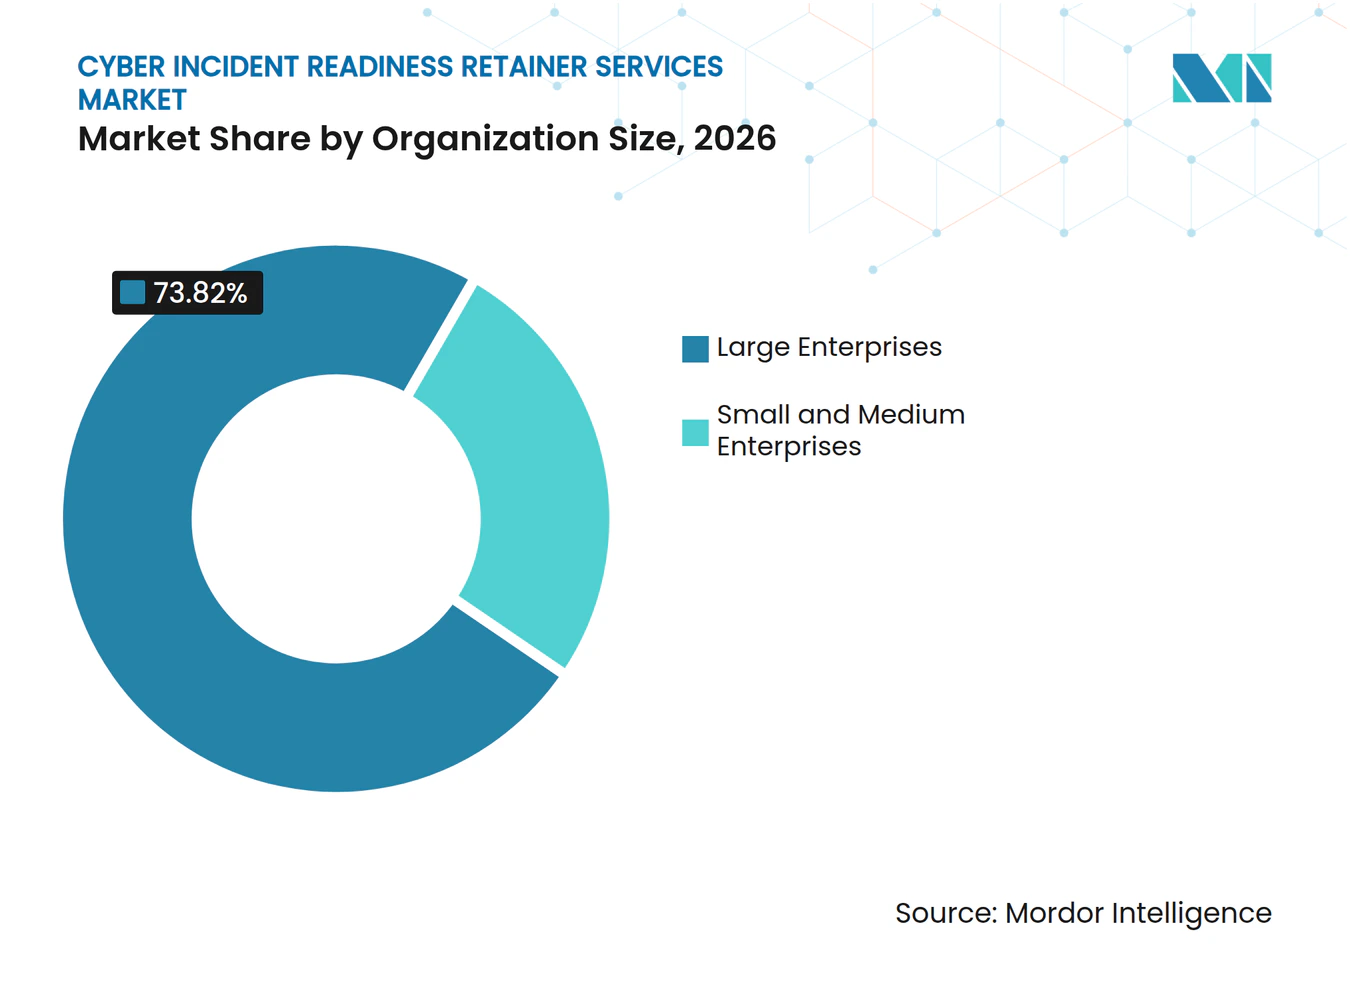
- Por tamaño de organización, las Grandes Empresas representaron el 73,82% del segmento en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 14,93% hasta 2032.
- Por industria del usuario final, el sector BFSI representó el 25,67% del segmento en 2026, mientras que se espera que el sector Sanitario crezca a un CAGR del 14,78% hasta 2032.
- Por geografía, América del Norte representó el 41,23% del segmento en 2026, mientras que se proyecta que Asia-Pacífico crezca a un CAGR del 15,21% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios de Retención para la Preparación ante Incidentes Cibernéticos
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Campañas de Ransomware y Extorsión de Datos | +2.8% | Global, con impacto concentrado en América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Los Plazos Regulatorios Incrementan la Demanda de Respuesta Precontratada | +2.3% | Núcleo de la UE, con efecto expansivo hacia el Reino Unido, Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Los Requisitos de los Seguros Cibernéticos Favorecen las Retenciones Aprobadas por las Aseguradoras | +2.0% | América del Norte y la UE, con expansión hacia América del Sur y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Las Superficies de Ataque en la Nube, la Identidad y Terceros Incrementan la Complejidad de la Respuesta | +1.7% | Global, con mayor relevancia en mercados con madurez en la nube | Mediano plazo (2-4 años) |
| Cambio de Bancos de Horas a Programas de Preparación Basados en Resultados | +1.4% | Global, liderado por América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Los Portales de Retención Integrados Reducen la Fricción en la Adquisición y Movilización | +0.9% | América del Norte y la UE, con expansión hacia compradores empresariales de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Campañas de Ransomware y Extorsión de Datos
El volumen y la velocidad de los ataques con motivación financiera hacen que la adquisición reactiva sea cada vez más difícil para el mercado de servicios de retención para la preparación ante incidentes cibernéticos. Palo Alto Networks revisó más de 750 investigaciones importantes y encontró que los atacantes podían pasar del acceso inicial a la exfiltración de datos en 72 minutos durante 2026.[1] Esta velocidad reduce el tiempo disponible para identificar a un proveedor, negociar términos, gestionar el acceso e iniciar la recopilación de evidencias. Las organizaciones con una retención pueden autorizar a los respondedores y proporcionar información del entorno antes de que ocurra un evento. A medida que los grupos de ransomware como servicio amplían sus operaciones, cada investigación seria puede requerir mayor esfuerzo especializado y coordinación. La presión resultante favorece a los compradores que reservan capacidad de respuesta antes de un aumento regional o sectorial de incidentes.
Los Plazos Regulatorios Incrementan la Demanda de Respuesta Precontratada
Las normas de notificación con plazos definidos hacen que el mercado de servicios de retención para la preparación ante incidentes cibernéticos sea más relevante para las organizaciones reguladas. La Ley de Resiliencia Cibernética de la UE exige a los fabricantes de productos digitales que notifiquen las vulnerabilidades explotadas activamente a través de una plataforma de notificación única en un plazo de 24 horas a partir de septiembre de 2026. DORA también exige a las entidades financieras que realicen una notificación inicial en un plazo de 4 horas tras clasificar un incidente importante de TIC. Estos plazos requieren que los equipos jurídicos, técnicos y de comunicaciones trabajen a partir de la misma base de hechos. Un proveedor que opera en la UE puede enfrentarse a obligaciones paralelas en virtud de DORA, NIS2 y la Ley de Resiliencia Cibernética en un único incidente. Las retenciones ayudan a establecer las relaciones especializadas, las vías de escalada y los procedimientos de notificación que son difíciles de articular una vez que comienza un incidente.
Los Requisitos de los Seguros Cibernéticos Favorecen las Retenciones Aprobadas por las Aseguradoras
Las condiciones de los seguros están dirigiendo una mayor atención hacia los proveedores de respuesta preaprobados en el mercado de servicios de retención para la preparación ante incidentes cibernéticos. Las pólizas pueden exigir el uso de un proveedor forense aprobado por la aseguradora o una aprobación previa antes de contratar a un proveedor que no figure en el panel. Un proveedor con estatus en el panel puede comenzar a trabajar con prontitud y utilizar formatos de documentación que las aseguradoras ya reconocen. LevelBlue declaró que su Retención de Resiliencia, lanzada en marzo de 2026, fue aprobada por más de 50 aseguradoras de seguros cibernéticos y cientos de bufetes de abogados. Esta alineación puede reducir la fricción en la gestión de reclamaciones y disminuir la incertidumbre sobre los costos forenses reembolsables. También eleva la barrera para las empresas más pequeñas que carecen de relaciones comparables con las aseguradoras.
Las Superficies de Ataque en la Nube, la Identidad y Terceros Incrementan la Complejidad de la Respuesta
Los entornos en la nube, los sistemas de identidad y las aplicaciones de terceros añaden complejidad a las investigaciones e impulsan la demanda de servicios de retención para la preparación ante incidentes cibernéticos. Palo Alto Networks encontró que las debilidades de identidad desempeñaron un papel relevante en casi el 90% de sus investigaciones de 2026. El mismo informe encontró que las aplicaciones SaaS de terceros se utilizaron en el 23% de los incidentes revisados. Las evidencias en la nube pueden ser efímeras, mientras que el acceso a los registros y los datos del plano de control puede depender de la cooperación del proveedor. CISA advirtió que actores sofisticados han explotado debilidades en la autenticación de tokens, la gestión de claves y el registro dentro de la infraestructura central de identidad en la nube. Estas condiciones favorecen los manuales de procedimientos preacordados que cubren los sistemas de endpoints, identidad, nube y proveedores.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto Costo del Talento Especializado en Informática Forense Digital | -1.6% | Global, con mayor presión en América del Norte, el Reino Unido y Australia | Corto plazo (≤ 2 años) |
| Los Créditos de Retención No Utilizados Debilitan el Retorno sobre la Inversión Percibido | -1.2% | Global, con mayor sensibilidad entre las pymes con restricciones de costos | Mediano plazo (2-4 años) |
| Responsabilidad Fragmentada entre los Equipos Técnicos, Jurídicos y de Comunicaciones | -0.8% | Global, más pronunciado en empresas multijurisdiccionales | Mediano plazo (2-4 años) |
| Las Restricciones de Acceso a Datos y Privilegios Ralentizan las Investigaciones Transfronterizas | -0.5% | UE, jurisdicciones de soberanía de datos de Asia-Pacífico y Oriente Medio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo del Talento Especializado en Informática Forense Digital
Una oferta limitada de profesionales de informática forense digital puede restringir el mercado de servicios de retención para la preparación ante incidentes cibernéticos. Los respondedores senior requieren experiencia técnica, conocimiento jurídico, disciplina en el manejo de evidencias y la capacidad de trabajar bajo presión sostenida. Esta combinación es difícil de reclutar y retener en múltiples regiones. Los proveedores deben incorporar los costos de reclutamiento, formación, herramientas, certificación y cobertura de guardia en los precios de sus contratos. Los compradores entonces comparan una retención con la construcción de una capacidad interna que también puede ser difícil de dotar de personal. La restricción es particularmente relevante para las pymes porque el soporte gestionado puede ser más práctico que la contratación permanente, pero el compromiso anual puede seguir retrasando la adopción.
Los Créditos de Retención No Utilizados Debilitan el Retorno sobre la Inversión Percibido
Los acuerdos de horas prepagadas pueden debilitar el valor de renovación cuando los clientes no utilizan sus créditos adquiridos. Un comprador puede completar un año de contrato sin un incidente importante y ver las horas no gastadas como un gasto hundido. Arctic Wolf señala que los servicios de preparación pueden ayudar a las organizaciones a utilizar las retenciones antes de un incidente y mejorar la preparación. El problema contrario ocurre cuando el trabajo de preparación consume una gran parte de las horas disponibles antes de un evento importante. Los compradores pueden entonces necesitar pagar tarifas de emergencia cuando más necesitan soporte especializado. Los contratos basados en fondos con opciones de prórroga y conversión más amplias buscan reducir esta preocupación, aunque la educación del comprador sigue siendo necesaria.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Respuesta Reactiva Ancla los Ingresos, Mientras que la Preparación Proactiva se Expande
La Respuesta Reactiva ante Incidentes representó el 38,47% del segmento de tipo de servicio en 2026, convirtiéndola en el formato de servicio establecido más grande en el mercado de servicios de retención para la preparación ante incidentes cibernéticos. En el mercado de servicios de retención para la preparación ante incidentes cibernéticos, estos contratos proporcionan una vía definida para obtener soporte especializado tras un evento declarado. Muchos compradores continúan prefiriendo la familiar estructura de respuesta de emergencia porque es sencilla de explicar a los equipos de adquisiciones. Los proveedores también cuentan con métodos maduros para fijar el precio del acceso de emergencia, el triaje, la contención y la investigación forense en el marco de estos acuerdos. Los contratos reactivos siguen siendo importantes para las organizaciones con experiencia previa limitada en planificación formal de respuesta ante incidentes. El formato puede proporcionar a los clientes un punto de contacto directo cuando la alta dirección necesita orientación técnica inmediata. También apoya a las organizaciones que buscan experiencia externa sin construir un equipo forense interno completo.
Se proyecta que la Preparación Proactiva ante Incidentes crezca a un CAGR del 14,43% hasta 2032 dentro del mercado de servicios de retención para la preparación ante incidentes cibernéticos. Las expectativas regulatorias de evidencia animan a las organizaciones a probar planes, aclarar responsabilidades y documentar las vías de decisión antes de una crisis. El trabajo de preparación puede incluir ejercicios de simulación, búsqueda de amenazas, evaluaciones de compromiso y mejoras en los procedimientos de respuesta. Booz Allen Hamilton lanzó su suite de productos Vellox en RSAC 2026, incluyendo productos diseñados para identificar brechas y apoyar la contención de amenazas antes de la escalada humana.[2] Los compradores tratan cada vez más la contención técnica como una parte de un requisito de respuesta más amplio que también incluye coordinación jurídica, regulatoria y de comunicaciones. La Gestión de Crisis y Comunicaciones Estratégicas, la Coordinación Jurídica, Regulatoria y de Seguros, y el Soporte de Mejora Posterior al Incidente y Testimonio Pericial siguen siendo, por tanto, servicios de apoyo relevantes. Se espera que la combinación de servicios evolucione hacia contratos que combinen el acceso a la respuesta con soporte continuo de preparación.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Contrato: Las Horas Prepagadas Permanecen Establecidas, Mientras que las Retenciones por Suscripción Cambian los Términos de Renovación
Las Retenciones de Horas Prepagadas representaron el 41,73% del segmento de modelo de contrato en 2026. El modelo sigue siendo común entre los compradores empresariales que han utilizado acuerdos de horas de servicio durante varios ciclos de contrato. Proporciona a los equipos de adquisiciones una unidad de capacidad conocida y permite a los proveedores planificar la dotación de personal en función de la demanda contratada. Las organizaciones también pueden preferir esta estructura cuando desean tarifas de respuesta claramente establecidas antes de que ocurra un incidente. El acuerdo puede funcionar bien cuando los clientes utilizan los créditos para actividades de preparación y soporte durante eventos activos. Sin embargo, un modelo estricto de úsalo o piérdelo puede generar preocupación cuando los créditos vencen sin un evento importante. En el mercado de servicios de retención para la preparación ante incidentes cibernéticos, esta fricción en la renovación ha animado a los proveedores a rediseñar cómo los clientes pueden utilizar la capacidad prepagada.
Se proyecta que las Retenciones de Resiliencia Basadas en Suscripción se expandan a un CAGR del 14,87% hasta 2032. Estos acuerdos buscan trasladar la discusión de bloques fijos de horas a acceso flexible, preparación continua y resultados definidos. CrowdStrike introdujo Flex para Servicios en marzo de 2026 con 160 horas de respuesta ante incidentes y 40 horas de servicios proactivos bajo su modelo Falcon Flex. La oferta también incluía un Fondo Flex de Cero Dólares para nuevos clientes calificados con acceso a servicios sin costo inicial. Arctic Wolf introdujo Incident360 en mayo de 2025 como un modelo de cobertura de incidentes completos en lugar de un acuerdo de banco de horas discreto. Las Retenciones de Fondos Prepagados, la Preparación de Tarifa Fija y la Cobertura de Incidente Único proporcionan alternativas para compradores con diferentes tolerancias al riesgo y requisitos de adquisición. Los proveedores que ofrecen prórroga o conversión de créditos pueden abordar mejor las preocupaciones de renovación asociadas con las horas que vencen.
Por Modelo de Implementación: La Entrega Basada en la Nube Lidera, Mientras que los Modelos Híbridos Abordan Entornos Complejos
La entrega basada en la nube representó el 54,38% del segmento de modelo de implementación en 2026. Este liderazgo refleja el uso de herramientas nativas de la nube que pueden ingerir telemetría, desplegar sensores e iniciar el triaje sin un equipo in situ. El modelo ayuda a los respondedores a comenzar a recopilar evidencias rápidamente después de que se concede el acceso autorizado. También apoya la coordinación entre entornos de endpoints, identidad y nube desde un único modelo operativo. CrowdStrike e IBM ampliaron su colaboración en marzo de 2026 para integrar Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas de IBM. Su trabajo ilustra cómo los proveedores están configurando sistemas de respuesta basados en la nube para una detección, análisis y contención más rápidos. El mercado de servicios de retención para la preparación ante incidentes cibernéticos es especialmente relevante para las organizaciones que operan con fuerzas de trabajo distribuidas y aplicaciones nativas de la nube.
Se proyecta que la entrega híbrida se expanda a un CAGR del 14,62% hasta 2032. Las organizaciones reguladas a menudo retienen datos sensibles en entornos locales mientras también operan aplicaciones en la nube que requieren diferentes métodos de investigación. Las organizaciones de servicios financieros y sanitarios pueden, por tanto, requerir procedimientos de manejo de evidencias en sistemas heredados y en la nube. La entrega local sigue sirviendo a entornos con aislamiento de red, tecnología operacional y entornos de control industrial donde el acceso forense físico sigue siendo necesario. Los proveedores con capacidad híbrida pueden apoyar incidentes en entornos mixtos sin obligar a los clientes a mantener relaciones de retención separadas. Palo Alto Networks Unit 42 y Kroll se encuentran entre las empresas posicionadas para abordar estos requisitos mixtos a través de amplias capacidades de respuesta. La entrega híbrida también ayuda a los compradores a gestionar las restricciones de acceso a datos y jurisdiccionales que pueden limitar una investigación puramente basada en la nube.
Por Tamaño de Organización: Las Grandes Empresas Anclan los Ingresos, Mientras que las pymes se Expanden Más Rápido
Las Grandes Empresas representaron el 73,82% del segmento de tamaño de organización en 2026. Su posición refleja presupuestos de seguridad más amplios, compromisos plurianuales y la capacidad de apoyar programas de planificación interfuncional. Las grandes organizaciones pueden estructurar el privilegio abogado-cliente, realizar ejercicios y coordinar a las partes interesadas técnicas, jurídicas, de comunicaciones y de seguros. También tienden a tener infraestructuras más complejas, operaciones distribuidas globalmente y requisitos de informes internos más estrictos. Esto hace que el soporte especializado retenido externamente sea valioso incluso para las organizaciones con equipos de seguridad internos. Los compradores empresariales a menudo buscan cobertura de múltiples incidentes, alcance global e integración con las plataformas de seguridad existentes. Sus requisitos contractuales crean una base estable de demanda para los principales proveedores en el mercado de servicios de retención para la preparación ante incidentes cibernéticos.
Se proyecta que las pymes crezcan a un CAGR del 14,93% hasta 2032. Las condiciones de renovación de seguros, las expectativas de la cadena de suministro y las opciones de servicio modulares están ampliando el interés más allá de las organizaciones más grandes. Los compradores más pequeños necesitan precios predecibles, incorporación sencilla y modelos de entrega con prioridad remota que no requieran un personal de seguridad interno extenso. Las evaluaciones de preparación estandarizadas y el triaje asistido por inteligencia artificial pueden ayudar a los proveedores a atender a este grupo con menor intensidad de horas humanas. La propuesta de valor es más sólida donde un equipo forense permanente no es práctico para la organización. Sin embargo, los costos anuales de retención siguen siendo un compromiso inicial significativo para los compradores sensibles al costo. Los proveedores que ofrecen paquetes de entrada prácticos, portales de autoservicio y términos claros de conversión de créditos pueden reducir esta barrera. La oportunidad del mercado de servicios de retención para la preparación ante incidentes cibernéticos entre las pymes depende de hacer que el soporte retenido sea útil entre los incidentes importantes, no solo durante una crisis.

Por Industria del Usuario Final: el Sector BFSI Lidera el Gasto, Mientras que el Sector Sanitario se Expande Más Rápido
El sector BFSI representó el 25,67% del segmento de industria del usuario final en 2026. El sector combina una alta presión regulatoria, presupuestos de seguridad sustanciales y prácticas establecidas para retener soporte de respuesta externo. DORA exige a las entidades financieras de la UE en su ámbito de aplicación que gestionen los acuerdos de terceros de TIC con costos determinados de antemano en virtud del Artículo 30. Las instituciones financieras también manejan datos sensibles de clientes y enfrentan consecuencias significativas por la interrupción del servicio o la notificación tardía. Estas condiciones hacen que el soporte precontratado de coordinación técnica, jurídica, de comunicaciones y de seguros sea relevante para sus requisitos operativos. La industria de servicios de retención para la preparación ante incidentes cibernéticos está, por tanto, respaldada por una demanda madura entre bancos, aseguradoras, empresas de pagos e instituciones financieras relacionadas. Los compradores de este grupo a menudo requieren soporte multijurisdiccional, coordinación con aseguradoras y manejo detallado de evidencias.
Se proyecta que el sector Sanitario se expanda a un CAGR del 14,78% hasta 2032. La Asociación Americana de Hospitales declaró que el sector sanitario experimentó 460 ataques de ransomware en 2025, el recuento más alto entre los sectores de infraestructura crítica. La Regla de Notificación de Brechas de HIPAA establece un período de notificación de 60 días, lo que aumenta la necesidad de completar el alcance forense con prontitud. La Tecnología de la Información y las Telecomunicaciones, la Manufactura, el Gobierno y la Defensa, el Comercio Minorista y el Comercio Electrónico, la Energía y los Servicios Públicos, la Educación, el Transporte y la Logística, la Hospitalidad y el Turismo, y otros usuarios finales enfrentan necesidades distintas de amenazas y notificación.
Análisis Geográfico
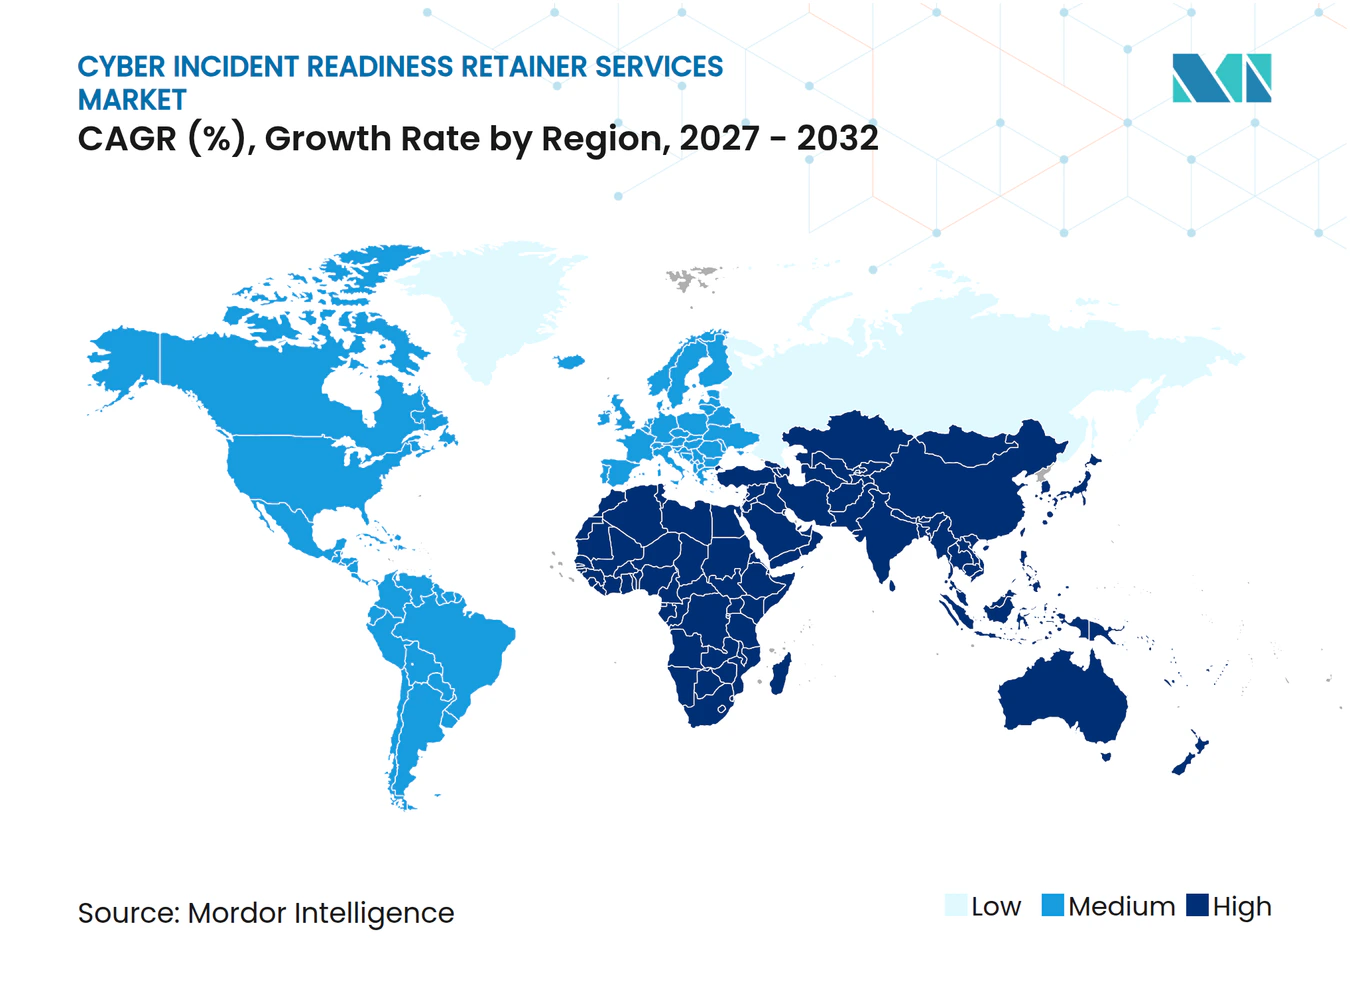
América del Norte representó el 41,23% de la participación del mercado de servicios de retención para la preparación ante incidentes cibernéticos en 2026. La región tiene altas tasas de uso de retenciones entre las grandes empresas y una alta concentración de empresas de respuesta aprobadas por aseguradoras. Las normas de divulgación de la SEC, las leyes estatales de notificación de brechas y la aplicación de la Comisión Federal de Comercio respaldan la demanda recurrente de capacidad de respuesta contratada. Los Estados Unidos siguen siendo la principal base de compradores regionales. Canadá y México añaden demanda a medida que los marcos nacionales de ciberseguridad amplían las expectativas de notificación en las organizaciones reguladas.
Europa es el segundo bloque geográfico más grande en el mercado de servicios de retención para la preparación ante incidentes cibernéticos. DORA, NIS2 y la Ley de Resiliencia Cibernética crean requisitos superpuestos de notificación y coordinación para los servicios financieros, las entidades esenciales y los fabricantes de productos digitales. Alemania, el Reino Unido y Francia anclan la demanda europea a través de sus sectores de servicios financieros, industrial y tecnológico. Un proveedor de software que opera en la UE puede enfrentarse a varios plazos de notificación durante el mismo incidente. Esto crea demanda de soporte técnico, jurídico y de comunicaciones precontratado. Se proyecta que Asia-Pacífico crezca a un CAGR del 15,21% hasta 2032. La región combina una menor penetración formal de retenciones con un entorno de amenazas creciente y requisitos de soberanía de datos en expansión. NTT DATA y Booz Allen Hamilton firmaron un memorando de entendimiento en junio de 2025 para fortalecer las capacidades de ciberseguridad en Singapur y la región del Indo-Pacífico. Su trabajo se centró en inteligencia de amenazas, arquitectura de confianza cero, protección automatizada e ingeniería de malware impulsada por inteligencia artificial.
América del Sur, Oriente Medio y África se encuentran en etapas más tempranas de adopción de retenciones. Brasil y Argentina anclan la demanda sudamericana, mientras que la LGPD de Brasil crea obligaciones de notificación de brechas que animan a las grandes empresas a preparar capacidad de respuesta. Arabia Saudita y los Emiratos Árabes Unidos son mercados importantes de Oriente Medio porque los programas de protección de infraestructura crítica respaldan la demanda. África sigue siendo la región más pequeña y menos penetrada. Sudáfrica y Nigeria son los mercados africanos más activos, con demanda concentrada entre organizaciones de servicios financieros y empresas multinacionales. Los proveedores en el mercado de servicios de retención para la preparación ante incidentes cibernéticos que pueden apoyar el manejo de evidencias en múltiples jurisdicciones pueden atender a compradores que necesitan cobertura regional.
Panorama Competitivo
Concentración del Mercado
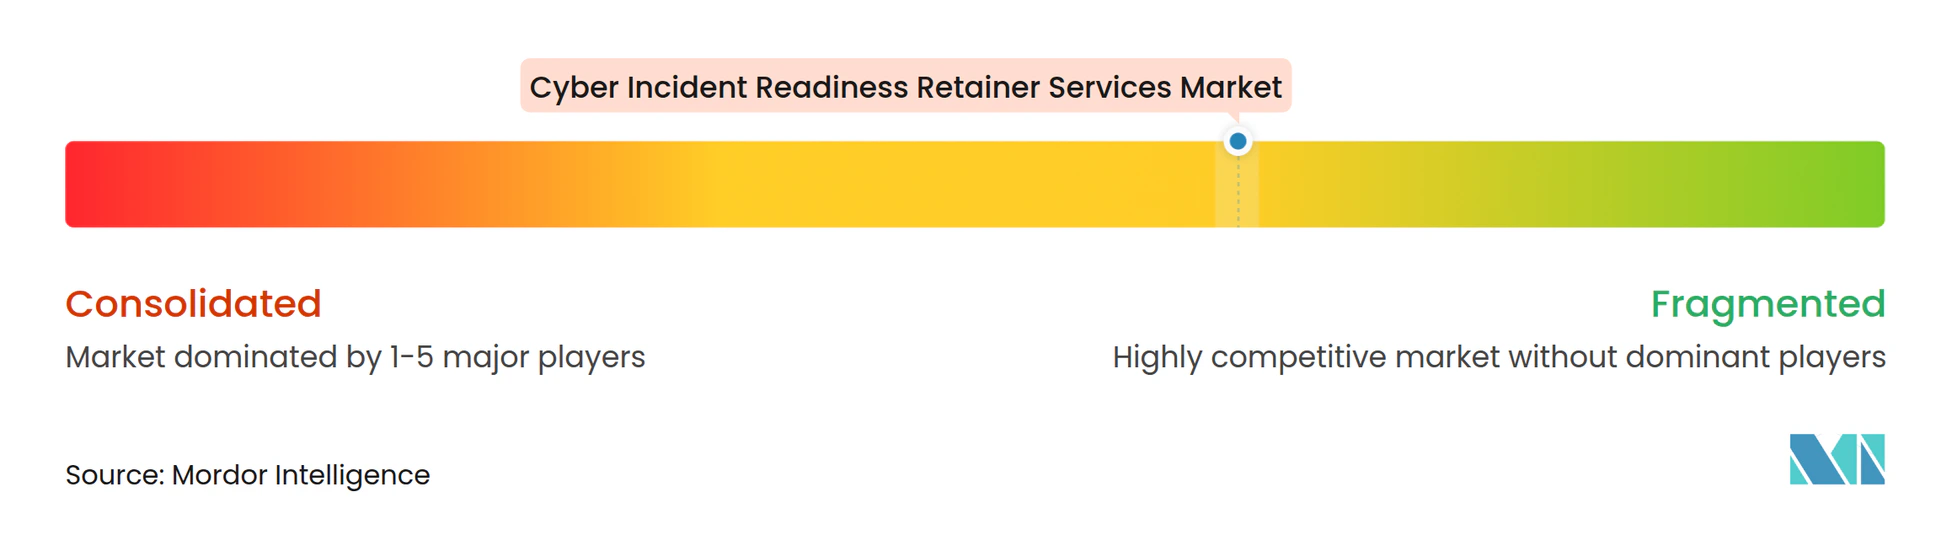
El mercado de servicios de retención para la preparación ante incidentes cibernéticos está moderadamente fragmentado entre proveedores integrados en plataformas, empresas especializadas en respuesta y compañías lideradas por consultoría. CrowdStrike, Palo Alto Networks Unit 42 e IBM tienen visibilidad empresarial a través de sus plataformas tecnológicas y relaciones con aseguradoras. Sus ofertas de retención pueden apoyar una adopción más amplia de la plataforma, lo que les otorga una ventaja con las cuentas de clientes establecidas. Kroll, Arete Incident Response y Coveware compiten a través de la negociación de ransomware, la experiencia forense y la velocidad de respuesta. Las empresas lideradas por consultoría como Deloitte, PwC y Accenture combinan el trabajo técnico con la coordinación jurídica, regulatoria y de comunicaciones. Ningún proveedor tiene una posición dominante en todos los niveles de clientes y modelos de servicio.
Sophos completó su adquisición de Secureworks por 859 millones de USD en febrero de 2025.[3] La empresa lanzó posteriormente la Respuesta de Emergencia ante Incidentes de Sophos en junio de 2025 como un servicio combinado de Sophos y Secureworks que cubre forense, búsqueda de amenazas, negociación de rescates e informes posteriores al incidente. NTT DATA lanzó un servicio de SOC y CSIRT en enero de 2026 que integra CrowdStrike Falcon SIEM de Próxima Generación en su oferta UnifiedMDR. El servicio apoya la monitorización de endpoints, nube y red con detección en tiempo real y respuesta automatizada. CrowdStrike amplió su colaboración con IBM en marzo de 2026 para conectar Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas de IBM. Estos movimientos muestran cómo los principales proveedores están extendiendo las retenciones a través de la integración de plataformas y la automatización.
Persisten oportunidades en paquetes de menor costo para pymes reguladas, forense de tecnología operacional y sistemas de control industrial, y servicios multilingües que cumplen con los requisitos regionales de manejo de evidencias. Las empresas generalistas nativas de la nube pueden no tener la capacidad de presencia física o el conocimiento sectorial requerido en entornos industriales. Los especialistas regionales pueden, por tanto, mantener su relevancia donde el idioma, las normas de acceso o las prácticas jurídicas locales son importantes. El estatus aprobado por aseguradoras también es comercialmente valioso porque los clientes pueden necesitar proveedores del panel para el trabajo forense cubierto. Arctic Wolf declaró que su Retención Incident360 tenía estatus preferente con más de 30 paneles de seguros globales en mayo de 2025. El triaje asistido por inteligencia artificial se está convirtiendo en una forma importante de reducir el trabajo analítico requerido para cada compromiso.
Líderes de la Industria de Servicios de Retención para la Preparación ante Incidentes Cibernéticos
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
Booz Allen Hamilton Holding Corporation
-
CrowdStrike Holdings, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Arctic Wolf anunció SwarmView, una nueva capacidad que proporciona a los clientes visibilidad directa sobre cómo los agentes de inteligencia artificial y los expertos humanos colaboran durante las investigaciones dentro de su SOC Agéntico Aurora. El lanzamiento reforzó el posicionamiento de Arctic Wolf en torno a la respuesta ante incidentes transparente e impulsada por inteligencia artificial, y abordó directamente las preocupaciones de gobernanza de los compradores empresariales sobre el triaje automatizado opaco.
- Agosto de 2026: CISA, el FBI, la NSA, el Servicio Secreto de los EE. UU. y la Agencia Nacional de Policía de la República de Corea emitieron un aviso conjunto advirtiendo sobre actores de ransomware Gunra que atacan organizaciones de atención médica, servicios financieros, gobierno y servicios profesionales utilizando un modelo de doble extorsión con un plazo de pago de 5 a 7 días. El aviso aumentó la atención sobre la necesidad de capacidad de respuesta precontratada.
- Julio de 2026: Beazley Security y Halcyon lanzaron la Retención de Resiliencia Cibernética, combinando las capacidades de gestión de incidentes y forense digital de Beazley Security con la plataforma anti-ransomware de Halcyon y el Centro de Operaciones de Ransomware en un único compromiso precontratado. El producto integró la prevención, la investigación, la contención y la recuperación bajo 1 acuerdo para eliminar los retrasos en la adquisición durante un evento activo.
- Abril de 2026: Booz Allen Hamilton completó su adquisición de Defy Security, combinando la base de clientes comerciales de Defy en servicios financieros, atención médica, manufactura y comercio minorista con la suite de productos cibernéticos Vellox nativos de inteligencia artificial de Booz Allen Hamilton y la experiencia en respuesta ante incidentes federales. La adquisición amplió el mercado direccionable de Booz Allen Hamilton en los segmentos comercial y federal.
Alcance del Informe Global del Mercado de Servicios de Retención para la Preparación ante Incidentes Cibernéticos
El mercado de servicios de retención para la preparación ante incidentes cibernéticos abarca los servicios contractuales que las organizaciones adquieren con antelación para prepararse, responder y recuperarse de incidentes de ciberseguridad. Estos servicios típicamente proporcionan a los clientes acceso prioritario a expertos en ciberseguridad, equipos de respuesta ante incidentes, capacidades forenses, inteligencia de amenazas, contención de brechas, soporte de recuperación y servicios de asesoramiento durante un incidente cibernético.
El Informe del Mercado de Servicios de Retención para la Preparación ante Incidentes Cibernéticos está segmentado por tipo de servicio (Respuesta Reactiva ante Incidentes, Preparación Proactiva ante Incidentes, Gestión de Crisis y Comunicaciones Estratégicas, Coordinación Jurídica, Regulatoria y de Seguros, y Soporte de Mejora Posterior al Incidente y Testimonio Pericial), modelo de contrato (Retención de Horas Prepagadas, Retención de Fondos Prepagados, Preparación de Tarifa Fija y Cobertura de Incidente Único, y Retención de Resiliencia Basada en Suscripción), modelo de implementación (Local, Basado en la Nube e Híbrido), tamaño de organización (Pequeñas y Medianas Empresas y Grandes Empresas), industria del usuario final (Tecnología de la Información y Telecomunicaciones, BFSI, Sanidad, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, y Otras Industrias de Usuarios Finales) y geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los pronósticos del mercado se proporcionan en términos de valor (USD).
| Respuesta Reactiva ante Incidentes |
| Preparación Proactiva ante Incidentes |
| Gestión de Crisis y Comunicaciones Estratégicas |
| Coordinación Jurídica, Regulatoria y de Seguros |
| Soporte de Mejora Posterior al Incidente y Testimonio Pericial |
| Retención de Horas Prepagadas |
| Retención de Fondos Prepagados |
| Preparación de Tarifa Fija y Cobertura de Incidente Único |
| Retención de Resiliencia Basada en Suscripción |
| Local |
| Basado en la Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sanidad |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Respuesta Reactiva ante Incidentes | |
| Preparación Proactiva ante Incidentes | ||
| Gestión de Crisis y Comunicaciones Estratégicas | ||
| Coordinación Jurídica, Regulatoria y de Seguros | ||
| Soporte de Mejora Posterior al Incidente y Testimonio Pericial | ||
| Por Modelo de Contrato | Retención de Horas Prepagadas | |
| Retención de Fondos Prepagados | ||
| Preparación de Tarifa Fija y Cobertura de Incidente Único | ||
| Retención de Resiliencia Basada en Suscripción | ||
| Por Modelo de Implementación | Local | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria del Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sanidad | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de retención para la preparación ante incidentes cibernéticos?
Se proyecta que el mercado de servicios de retención para la preparación ante incidentes cibernéticos crezca desde 6,47 mil millones de USD en 2026 y 7,38 mil millones de USD en 2027 hasta 14,26 mil millones de USD para 2032, a un CAGR del 14,08%.
¿Qué está impulsando la demanda de retenciones para la preparación ante incidentes cibernéticos?
Los ataques de ransomware más rápidos, los plazos de notificación regulatoria, los requisitos de los paneles de seguros y los entornos complejos de nube e identidad están respaldando la demanda.
¿Qué tipo de servicio tiene la mayor participación?
La Respuesta Reactiva ante Incidentes representó el 38,47% del segmento de tipo de servicio en 2026, mientras que se proyecta que la Preparación Proactiva ante Incidentes crezca más rápido a un CAGR del 14,43%.
¿Qué modelo de contrato se espera que crezca más rápido?
Se proyecta que las Retenciones de Resiliencia Basadas en Suscripción se expandan a un CAGR del 14,87% hasta 2032, a medida que los compradores buscan términos flexibles y un mejor uso de la capacidad no utilizada.
¿Qué organizaciones están adoptando retenciones más rápido?
Se proyecta que las pymes crezcan a un CAGR del 14,93% hasta 2032, a medida que los requisitos de seguros, cadena de suministro y regulatorios amplían la adopción.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 15,21% hasta 2032, respaldado por un entorno de amenazas creciente y una menor penetración formal de retenciones.