
Marktgröße und Marktanteil der Cyber-Incident-Readiness-Retainer-Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 7.38 Milliarden US-Dollar |
| Marktgröße (2032) | 14.26 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2031) | 14.08 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cyber-Incident-Readiness-Retainer-Services von Mordor Intelligence
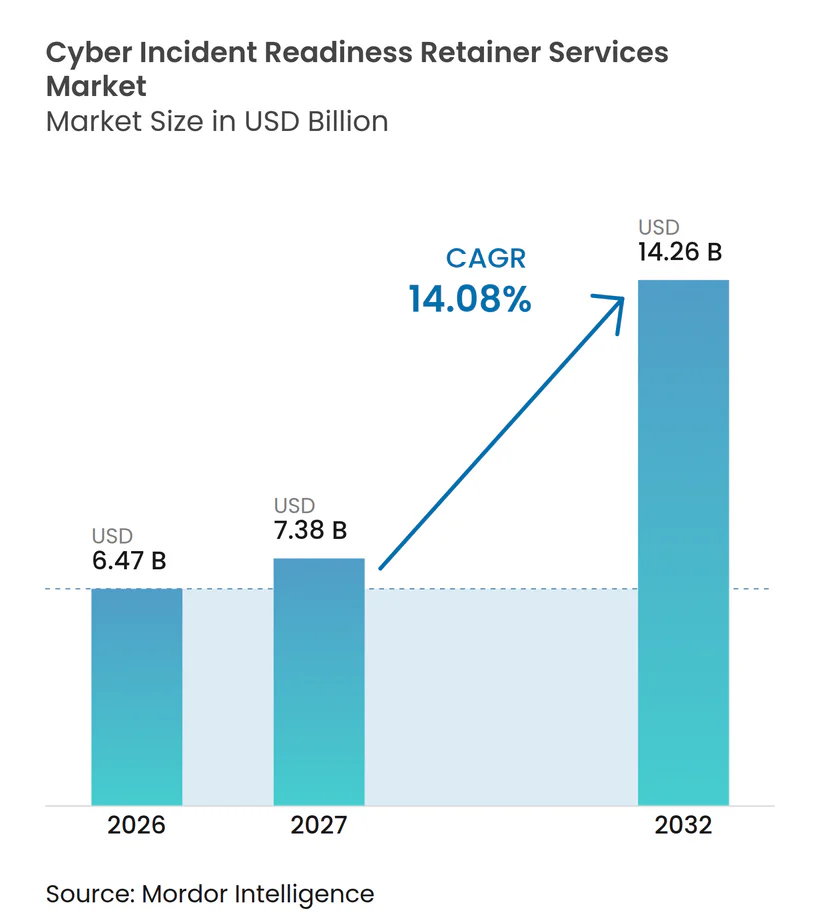
Die Marktgröße für Cyber-Incident-Readiness-Retainer-Services soll von 6,47 Milliarden USD im Jahr 2026 und 7,38 Milliarden USD im Jahr 2027 auf 14,26 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 14,08 % zwischen 2027 und 2032. Der Markt für Cyber-Incident-Readiness-Retainer-Services entwickelt sich in Richtung vorvertraglich vereinbarter Unterstützung, da Ransomware, Datendiebstahl und schnellere Angriffsdurchführung eine Ad-hoc-Beschaffung zunehmend unpraktisch machen. Zscaler berichtete, dass ransomwarebezogener Datendiebstahl im Jahr 2026 um mehr als 275 % im Jahresvergleich anstieg, während ransomwarebezogene Blockchain-Zahlungen 328 Millionen USD erreichten und die durchschnittliche Lösegeldzahlung 431.995 USD betrug. Anbieter reagieren mit Verträgen, die technische Reaktion, Bereitschaftstests, rechtliche Koordination und versicherungsseitige Unterstützung kombinieren. Plattformanbieter nutzen Retainer, um die Nutzung ihrer umfassenderen Sicherheitsprodukte zu vertiefen, während Spezialfirmen über Reaktionsgeschwindigkeit, Verhandlungskompetenz und Versicherungspanel-Beziehungen konkurrieren. Flexible Verträge, die es ermöglichen, nicht genutzte Guthaben für Bereitschaftsaktivitäten zu verwenden, können den Erneuerungswert verbessern, insbesondere für Käufer, die während der Vertragslaufzeit kein größeres Ereignis erleben.
Wichtigste Erkenntnisse des Berichts
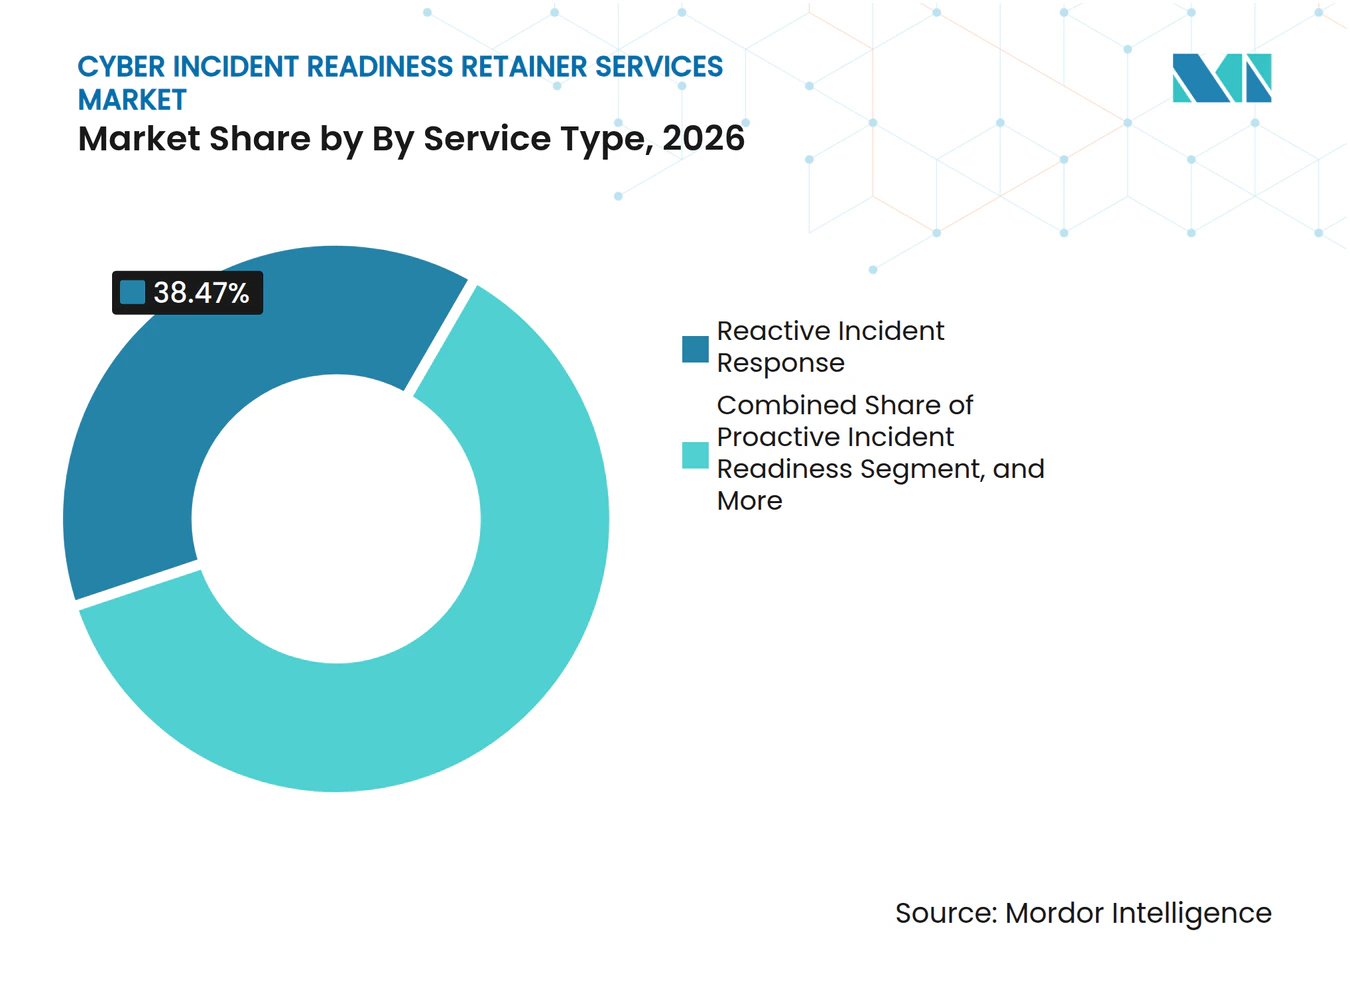
- Nach Servicetyp hielt Reaktive Incident Response im Jahr 2026 einen Marktanteil von 38,47 % am Markt für Cyber-Incident-Readiness-Retainer-Services, während Proaktive Incident Readiness bis 2032 voraussichtlich mit einer CAGR von 14,43 % wachsen wird.
- Nach Vertragsmodell entfielen Prepaid-Stunden-Retainer im Jahr 2026 auf 41,73 % der Marktgröße für Cyber-Incident-Readiness-Retainer-Services, während abonnementbasierte Resilienz-Retainer bis 2032 voraussichtlich mit einer CAGR von 14,87 % wachsen werden.
- Nach Bereitstellungsmodell entfiel cloudbasierte Bereitstellung im Jahr 2026 auf 54,38 % des Segments, während hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 14,62 % wachsen wird.
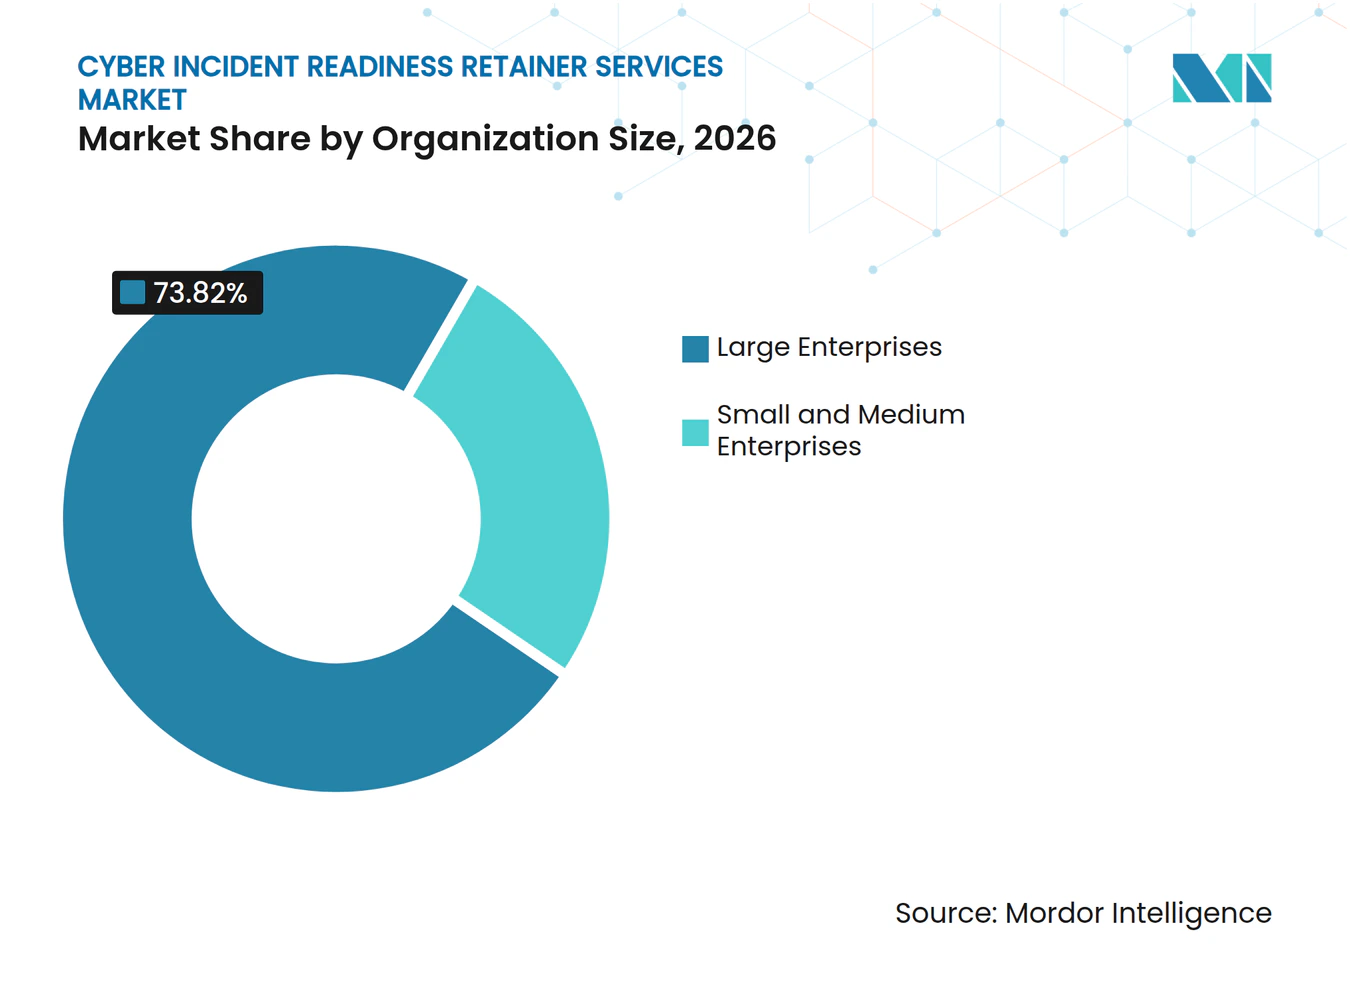
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 73,82 % am Segment, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,93 % wachsen werden.
- Nach Endnutzerbranche entfiel BFSI im Jahr 2026 auf 25,67 % des Segments, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 14,78 % wachsen wird.
- Nach Geografie entfiel Nordamerika im Jahr 2026 auf 41,23 % des Segments, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 15,21 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Cyber-Incident-Readiness-Retainer-Services
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von Ransomware- und Datenerpressungskampagnen | +2.8% | Global, mit konzentrierter Auswirkung in Nordamerika, Europa und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Fristen erhöhen die Nachfrage nach vorvertraglich vereinbarter Reaktion | +2.3% | EU-Kernmarkt, mit Ausstrahlungseffekten auf das Vereinigte Königreich, Asien-Pazifik und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyberversicherung begünstigen versicherungsgenehmigte Retainer | +2.0% | Nordamerika und die EU, mit Ausweitung auf Südamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Cloud-, Identitäts- und Drittanbieter-Angriffsflächen erhöhen die Komplexität der Reaktion | +1.7% | Global, mit stärkster Relevanz in cloud-reifen Märkten | Mittelfristig (2–4 Jahre) |
| Wandel von Stundenkontingenten hin zu ergebnisorientierten Bereitschaftsprogrammen | +1.4% | Global, angeführt von Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Eingebettete Retainer-Portale reduzieren Beschaffungs- und Mobilisierungsaufwand | +0.9% | Nordamerika und die EU, mit Ausweitung auf Unternehmenskäufer in Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Ransomware- und Datenerpressungskampagnen
Das Volumen und die Geschwindigkeit finanziell motivierter Angriffe machen eine reaktive Beschaffung für den Markt für Cyber-Incident-Readiness-Retainer-Services zunehmend schwierig. Palo Alto Networks überprüfte mehr als 750 größere Untersuchungen und stellte fest, dass Angreifer im Jahr 2026 innerhalb von 72 Minuten vom ersten Zugang bis zur Datenexfiltration vorgehen konnten.[1] Diese Geschwindigkeit reduziert die verfügbare Zeit, um einen Anbieter zu identifizieren, Bedingungen auszuhandeln, Zugang zu arrangieren und mit der Beweissicherung zu beginnen. Organisationen mit einem Retainer können Responder autorisieren und Umgebungsinformationen bereitstellen, bevor ein Ereignis eintritt. Da Ransomware-as-a-Service-Gruppen ihre Aktivitäten ausweiten, kann jede ernsthafte Untersuchung mehr Spezialistenaufwand und Koordination erfordern. Der daraus resultierende Druck begünstigt Käufer, die Reaktionskapazitäten vor einem regionalen oder branchenweiten Vorfallsanstieg reservieren.
Regulatorische Fristen erhöhen die Nachfrage nach vorvertraglich vereinbarter Reaktion
Zeitgebundene Meldepflichten machen den Markt für Cyber-Incident-Readiness-Retainer-Services für regulierte Organisationen relevanter. Der EU Cyber Resilience Act verpflichtet Hersteller digitaler Produkte, aktiv ausgenutzte Schwachstellen ab September 2026 innerhalb von 24 Stunden über eine einzige Meldeplattform zu melden. DORA verpflichtet Finanzunternehmen außerdem, innerhalb von 4 Stunden nach der Klassifizierung eines größeren IKT-Vorfalls eine erste Benachrichtigung vorzunehmen. Diese Fristen erfordern, dass Rechts-, Technik- und Kommunikationsteams auf derselben Informationsgrundlage arbeiten. Ein Lieferant, der die EU bedient, kann bei einem einzigen Vorfall parallelen Pflichten unter DORA, NIS2 und dem Cyber Resilience Act unterliegen. Retainer helfen dabei, die Spezialistenbeziehungen, Eskalationswege und Meldeverfahren zu etablieren, die nach Beginn eines Vorfalls schwer aufzubauen sind.
Anforderungen der Cyberversicherung begünstigen versicherungsgenehmigte Retainer
Versicherungsbedingungen lenken im Markt für Cyber-Incident-Readiness-Retainer-Services verstärkt die Aufmerksamkeit auf vorab genehmigte Reaktionsanbieter. Policen können die Nutzung eines vom Versicherer genehmigten forensischen Anbieters oder eine vorherige Genehmigung erfordern, bevor ein nicht gelisteter Anbieter beauftragt wird. Ein Anbieter mit Panel-Status kann die Arbeit umgehend aufnehmen und Dokumentationsformate verwenden, die Versicherer bereits kennen. LevelBlue erklärte, dass sein im März 2026 eingeführter Resilience Retainer von mehr als 50 Cyberversicherern und Hunderten von Anwaltskanzleien genehmigt wurde. Diese Abstimmung kann die Reibung bei der Schadensabwicklung reduzieren und die Unsicherheit über erstattungsfähige forensische Kosten verringern. Sie erhöht auch die Hürde für kleinere Unternehmen, denen vergleichbare Versicherungsbeziehungen fehlen.
Cloud-, Identitäts- und Drittanbieter-Angriffsflächen erhöhen die Komplexität der Reaktion
Cloud-Umgebungen, Identitätssysteme und Drittanbieteranwendungen erhöhen die Komplexität von Untersuchungen und treiben die Nachfrage nach Cyber-Incident-Readiness-Retainer-Services an. Palo Alto Networks stellte fest, dass Identitätsschwächen in fast 90 % seiner Untersuchungen im Jahr 2026 eine wesentliche Rolle spielten. Derselbe Bericht ergab, dass Drittanbieter-SaaS-Anwendungen in 23 % der überprüften Vorfälle eingesetzt wurden. Cloud-Beweise können kurzlebig sein, während der Zugang zu Protokollen und Steuerungsebenen-Daten von der Zusammenarbeit des Anbieters abhängen kann. CISA warnte, dass ausgefeilte Akteure Schwachstellen in der Token-Authentifizierung, im Schlüsselmanagement und in der Protokollierung innerhalb der zentralen Cloud-Identitätsinfrastruktur ausgenutzt haben. Diese Bedingungen begünstigen vorab vereinbarte Playbooks, die Endpunkt-, Identitäts-, Cloud- und Lieferantensysteme abdecken.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Kosten für spezialisierte digitale Forensik-Fachkräfte | -1.6% | Global, mit größtem Druck in Nordamerika, dem Vereinigten Königreich und Australien | Kurzfristig (≤ 2 Jahre) |
| Nicht genutzte Retainer-Guthaben schwächen den wahrgenommenen Return on Investment | -1.2% | Global, mit höherer Sensibilität bei kostenempfindlichen KMU | Mittelfristig (2–4 Jahre) |
| Fragmentierte Verantwortlichkeit über technische, rechtliche und Kommunikationsteams hinweg | -0.8% | Global, am stärksten in multinationalen Unternehmen | Mittelfristig (2–4 Jahre) |
| Datenzugangs- und Zugriffsbeschränkungen verlangsamen grenzüberschreitende Untersuchungen | -0.5% | EU, Asien-Pazifik-Datensouveränitätsjurisdiktionen und der Nahe Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kosten für spezialisierte digitale Forensik-Fachkräfte
Ein begrenztes Angebot an digitalen Forensik-Fachleuten kann den Markt für Cyber-Incident-Readiness-Retainer-Services einschränken. Erfahrene Responder benötigen technisches Fachwissen, rechtliches Bewusstsein, Disziplin im Umgang mit Beweismitteln und die Fähigkeit, unter anhaltendem Druck zu arbeiten. Diese Kombination ist schwer über mehrere Regionen hinweg zu rekrutieren und zu halten. Anbieter müssen die Kosten für Rekrutierung, Schulung, Werkzeuge, Zertifizierung und Bereitschaftsdienst in ihre Vertragspreise einkalkulieren. Käufer vergleichen dann einen Retainer mit dem Aufbau einer internen Kapazität, die ebenfalls schwer zu besetzen sein kann. Die Einschränkung ist besonders relevant für KMU, da verwaltete Unterstützung praktischer sein kann als eine dauerhafte Einstellung, aber die jährliche Verpflichtung die Einführung dennoch verzögern kann.
Nicht genutzte Retainer-Guthaben schwächen den wahrgenommenen Return on Investment
Prepaid-Stunden-Vereinbarungen können den Erneuerungswert schwächen, wenn Kunden ihre erworbenen Guthaben nicht nutzen. Ein Käufer kann ein Vertragsjahr ohne einen größeren Vorfall abschließen und nicht genutzte Stunden als versunkene Kosten betrachten. Arctic Wolf weist darauf hin, dass Bereitschaftsservices Organisationen helfen können, Retainer vor einem Vorfall zu nutzen und die Vorbereitung zu verbessern. Das gegenteilige Problem tritt auf, wenn Bereitschaftsarbeiten einen großen Teil der verfügbaren Stunden verbrauchen, bevor ein größeres Ereignis eintritt. Käufer müssen dann möglicherweise Überstundensätze zahlen, wenn sie am dringendsten Spezialistenunterstützung benötigen. Fondsbasierte Verträge mit Übertragungsmöglichkeiten und breiteren Umwandlungsoptionen versuchen, dieses Problem zu reduzieren, obwohl die Käuferaufklärung weiterhin notwendig bleibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Reaktive Reaktion verankert den Umsatz, während proaktive Bereitschaft wächst
Reaktive Incident Response hielt im Jahr 2026 einen Anteil von 38,47 % am Servicetyp-Segment und war damit das größte etablierte Serviceformat im Markt für Cyber-Incident-Readiness-Retainer-Services. Im Markt für Cyber-Incident-Readiness-Retainer-Services bieten diese Verträge einen definierten Weg zur Erlangung von Spezialistenunterstützung nach einem erklärten Ereignis. Viele Käufer bevorzugen weiterhin die vertraute Notfallreaktionsstruktur, da sie gegenüber Beschaffungsteams leicht zu erklären ist. Anbieter verfügen auch über ausgereifte Methoden zur Preisgestaltung von Sofortzugang, Triage, Eindämmung und forensischer Untersuchung im Rahmen dieser Vereinbarungen. Reaktive Verträge bleiben wichtig für Organisationen mit begrenzter Vorerfahrung in der formalen Incident-Response-Planung. Das Format kann Kunden einen direkten Ansprechpartner bieten, wenn das Senior-Management sofortige technische Beratung benötigt. Es unterstützt auch Organisationen, die externe Expertise suchen, ohne ein vollständiges internes Forensik-Team aufzubauen.
Proaktive Incident Readiness soll bis 2032 im Markt für Cyber-Incident-Readiness-Retainer-Services mit einer CAGR von 14,43 % wachsen. Regulatorische Erwartungen an Nachweise ermutigen Organisationen, Pläne zu testen, Verantwortlichkeiten zu klären und Entscheidungswege vor einer Krise zu dokumentieren. Bereitschaftsarbeiten können Tischübungen, Bedrohungssuche, Kompromissbewertungen und Verbesserungen der Reaktionsverfahren umfassen. Booz Allen Hamilton stellte seine Vellox-Produktsuite auf der RSAC 2026 vor, einschließlich Produkten zur Identifizierung von Lücken und zur Unterstützung der Bedrohungseingrenzung vor der menschlichen Eskalation.[2] Käufer betrachten technische Eindämmung zunehmend als einen Teil einer umfassenderen Reaktionsanforderung, die auch rechtliche, regulatorische und kommunikative Koordination umfasst. Krisenmanagement und strategische Kommunikation, rechtliche, regulatorische und versicherungsbezogene Koordination sowie Unterstützung nach dem Vorfall und Sachverständigenunterstützung bleiben daher relevante unterstützende Dienstleistungen. Es wird erwartet, dass sich der Servicemix hin zu Verträgen verschiebt, die Reaktionszugang mit laufender Bereitschaftsunterstützung kombinieren.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Vertragsmodell: Prepaid-Stunden bleiben etabliert, während Abonnement-Retainer die Erneuerungsbedingungen verändern
Prepaid-Stunden-Retainer entfielen im Jahr 2026 auf 41,73 % des Vertragsmodell-Segments. Das Modell bleibt bei Unternehmenskäufern verbreitet, die Servicestunden-Vereinbarungen über mehrere Vertragszyklen hinweg genutzt haben. Es gibt Beschaffungsteams eine bekannte Kapazitätseinheit und ermöglicht es Anbietern, die Personalplanung gegen die vertraglich vereinbarte Nachfrage zu planen. Organisationen können diese Struktur auch bevorzugen, wenn sie klar definierte Reaktionsraten vor einem Vorfall wünschen. Die Vereinbarung kann gut funktionieren, wenn Kunden Guthaben für Bereitschaftsaktivitäten und aktive Ereignisunterstützung nutzen. Ein striktes Modell ohne Übertragungsmöglichkeit kann jedoch Bedenken hervorrufen, wenn Guthaben ohne ein größeres Ereignis ablaufen. Im Markt für Cyber-Incident-Readiness-Retainer-Services hat diese Erneuerungsreibung Anbieter dazu veranlasst, die Nutzungsmöglichkeiten vorausbezahlter Kapazitäten neu zu gestalten.
Abonnementbasierte Resilienz-Retainer sollen bis 2032 mit einer CAGR von 14,87 % wachsen. Diese Vereinbarungen zielen darauf ab, die Diskussion von festen Stundenkontingenten hin zu flexiblem Zugang, laufender Bereitschaft und definierten Ergebnissen zu verlagern. CrowdStrike führte im März 2026 Flex for Services mit 160 Stunden Incident Response und 40 Stunden proaktiver Services unter seinem Falcon Flex-Modell ein. Das Angebot umfasste auch einen Zero Dollar Flex Fund für qualifizierte Neukunden mit Zugang zu Services ohne Vorabkosten. Arctic Wolf führte im Mai 2025 Incident360 als vollständiges Vorfallsabdeckungsmodell anstelle einer diskreten Stundenkontingent-Vereinbarung ein. Prepaid-Fonds-Retainer, Festpreis-Bereitschaft und Einzelvorfallsabdeckung bieten Alternativen für Käufer mit unterschiedlichen Risikotoleranzen und Beschaffungsanforderungen. Anbieter, die Übertragung oder Guthabenumwandlung anbieten, können die mit ablaufenden Stunden verbundenen Erneuerungsbedenken besser adressieren.
Nach Bereitstellungsmodell: Cloudbasierte Bereitstellung führt, während hybride Modelle komplexe Umgebungen adressieren
Cloudbasierte Bereitstellung entfiel im Jahr 2026 auf 54,38 % des Bereitstellungsmodell-Segments. Diese Führungsposition spiegelt die Nutzung cloud-nativer Tools wider, die Telemetrie aufnehmen, Sensoren einsetzen und mit der Triage beginnen können, ohne ein Team vor Ort zu benötigen. Das Modell hilft Respondern, nach der Autorisierung des Zugangs schnell mit der Beweissicherung zu beginnen. Es unterstützt auch die Koordination über Endpunkt-, Identitäts- und Cloud-Umgebungen hinweg aus einem einzigen Betriebsmodell. CrowdStrike und IBM erweiterten ihre Zusammenarbeit im März 2026, um Charlotte AI mit IBMs Autonomous Threat Operations Machine zu integrieren. Ihre Arbeit veranschaulicht, wie Anbieter cloudbasierte Reaktionssysteme für schnellere Erkennung, Analyse und Eindämmung konfigurieren. Der Markt für Cyber-Incident-Readiness-Retainer-Services ist besonders relevant für Organisationen, die verteilte Belegschaften und cloud-native Anwendungen betreiben.
Hybride Bereitstellung soll bis 2032 mit einer CAGR von 14,62 % wachsen. Regulierte Organisationen halten sensible Daten häufig in On-Premises-Umgebungen vor, während sie auch Cloud-Anwendungen betreiben, die unterschiedliche Untersuchungsmethoden erfordern. Finanzdienstleistungs- und Gesundheitsorganisationen können daher Verfahren zur Beweisbehandlung über Legacy- und Cloud-Systeme hinweg benötigen. On-Premises-Bereitstellung bedient weiterhin luftgespaltene Umgebungen, Betriebstechnologie und industrielle Steuerungsumgebungen, in denen physischer forensischer Zugang weiterhin notwendig ist. Anbieter mit hybrider Fähigkeit können Vorfälle in gemischten Umgebungen unterstützen, ohne Kunden zu zwingen, separate Retainer-Beziehungen zu unterhalten. Palo Alto Networks Unit 42 und Kroll gehören zu den Unternehmen, die durch breite Reaktionsfähigkeiten auf diese gemischten Anforderungen eingehen können. Hybride Bereitstellung hilft Käufern auch dabei, Datenzugangs- und Jurisdiktionsbeschränkungen zu bewältigen, die eine rein cloudbasierte Untersuchung einschränken können.
Nach Unternehmensgröße: Großunternehmen verankern den Umsatz, während KMU schneller wachsen
Großunternehmen hielten im Jahr 2026 einen Anteil von 73,82 % am Unternehmensgrößen-Segment. Ihre Position spiegelt größere Sicherheitsbudgets, mehrjährige Verpflichtungen und die Fähigkeit wider, funktionsübergreifende Planungsprogramme zu unterstützen. Große Organisationen können das Anwalts-Mandanten-Privileg strukturieren, Übungen durchführen und technische, rechtliche, kommunikative und versicherungsbezogene Stakeholder koordinieren. Sie neigen auch dazu, komplexere Infrastrukturen, global verteilte Betriebe und strengere interne Berichtspflichten zu haben. Dies macht extern behaltene Spezialistenunterstützung wertvoll, selbst für Organisationen mit internen Sicherheitsteams. Unternehmenskäufer suchen häufig nach Mehrfachvorfallsabdeckung, globaler Reichweite und Integration mit bestehenden Sicherheitsplattformen. Ihre Vertragsanforderungen schaffen eine stabile Nachfragebasis für führende Anbieter im Markt für Cyber-Incident-Readiness-Retainer-Services.
KMU sollen bis 2032 mit einer CAGR von 14,93 % wachsen. Versicherungserneuerungsbedingungen, Lieferkettenerwartungen und modulare Serviceoptionen erweitern das Interesse über die größten Organisationen hinaus. Kleinere Käufer benötigen vorhersehbare Preisgestaltung, einfaches Onboarding und ferngestützte Bereitstellungsmodelle, die kein umfangreiches internes Sicherheitspersonal erfordern. Standardisierte Bereitschaftsbewertungen und KI-gestützte Triage können Anbietern helfen, diese Gruppe mit geringerem Personalstundenaufwand zu bedienen. Das Wertversprechen ist am stärksten, wo ein dauerhaftes Forensik-Team für die Organisation nicht praktikabel ist. Jährliche Retainer-Kosten bleiben jedoch eine bedeutende anfängliche Verpflichtung für kostenempfindliche Käufer. Anbieter, die praktische Einstiegspakete, Self-Service-Portale und klare Guthabenumwandlungsbedingungen anbieten, können diese Hürde reduzieren. Die Marktchance für Cyber-Incident-Readiness-Retainer-Services bei KMU hängt davon ab, dass behaltene Unterstützung zwischen größeren Vorfällen nützlich gemacht wird und nicht nur während einer Krise.

Nach Endnutzerbranche: BFSI führt bei den Ausgaben, während das Gesundheitswesen am schnellsten wächst
BFSI entfiel im Jahr 2026 auf 25,67 % des Endnutzerbranche-Segments. Der Sektor kombiniert hohen regulatorischen Druck, erhebliche Sicherheitsbudgets und etablierte Praktiken zur Beauftragung externer Reaktionsunterstützung. DORA verpflichtet in den Anwendungsbereich fallende EU-Finanzunternehmen, IKT-Drittanbietervereinbarungen mit vorab festgelegten Kosten gemäß Artikel 30 zu verwalten. Finanzinstitute verarbeiten auch sensible Kundendaten und sind erheblichen Konsequenzen durch Dienstunterbrechungen oder verzögerte Meldungen ausgesetzt. Diese Bedingungen machen vorvertraglich vereinbarte technische, rechtliche, kommunikative und versicherungsbezogene Koordinationsunterstützung für ihre Betriebsanforderungen relevant. Die Branche der Cyber-Incident-Readiness-Retainer-Services wird daher durch eine ausgereifte Nachfrage bei Banken, Versicherern, Zahlungsunternehmen und verwandten Finanzinstituten unterstützt. Käufer in dieser Gruppe benötigen häufig multijurisdiktionale Unterstützung, Versicherungskoordination und detaillierte Beweisbehandlung.
Das Gesundheitswesen soll bis 2032 mit einer CAGR von 14,78 % wachsen. Die American Hospital Association erklärte, dass das Gesundheitswesen im Jahr 2025 460 Ransomware-Angriffe verzeichnete, die höchste Anzahl unter den kritischen Infrastruktursektoren. Die HIPAA-Datenschutzverletzungs-Benachrichtigungsregel legt eine 60-tägige Meldefrist fest, was die Notwendigkeit erhöht, den forensischen Umfang zeitnah abzuschließen. Informationstechnologie und Telekommunikation, Fertigung, Regierung und Verteidigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Bildung, Transport und Logistik, Gastgewerbe und Reisen sowie andere Endnutzer haben unterschiedliche Bedrohungs- und Meldebedürfnisse.
Geografische Analyse
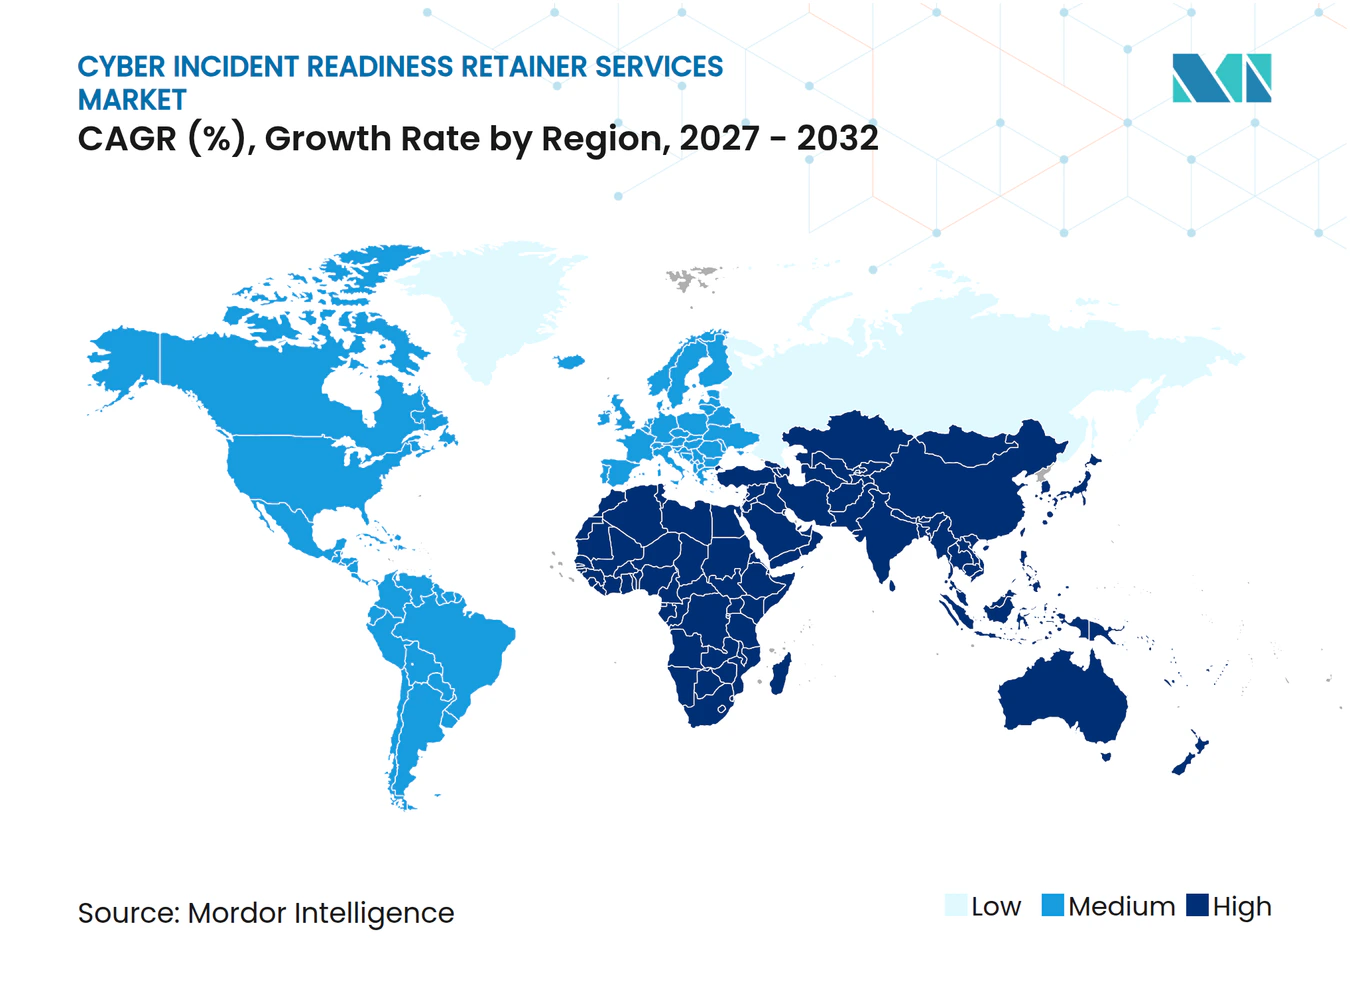
Nordamerika entfiel im Jahr 2026 auf 41,23 % des Marktanteils für Cyber-Incident-Readiness-Retainer-Services. Die Region weist hohe Retainer-Nutzungsraten bei Großunternehmen und eine hohe Konzentration versicherungsgenehmigter Reaktionsfirmen auf. SEC-Offenlegungsregeln, staatliche Datenschutzverletzungs-Benachrichtigungsgesetze und die Durchsetzung durch die Federal Trade Commission unterstützen eine wiederkehrende Nachfrage nach vertraglich vereinbarter Reaktionsfähigkeit. Die Vereinigten Staaten bleiben die wichtigste regionale Käuferbasis. Kanada und Mexiko tragen zur Nachfrage bei, da nationale Cybersicherheitsrahmen die Meldepflichten für regulierte Organisationen ausweiten.
Europa ist der zweitgrößte geografische Block im Markt für Cyber-Incident-Readiness-Retainer-Services. DORA, NIS2 und der Cyber Resilience Act schaffen überlappende Melde- und Koordinationsanforderungen für Finanzdienstleistungen, wesentliche Einrichtungen und Hersteller digitaler Produkte. Deutschland, das Vereinigte Königreich und Frankreich verankern die europäische Nachfrage durch ihre Finanzdienstleistungs-, Industrie- und Technologiesektoren. Ein Softwarelieferant, der die EU bedient, kann während desselben Vorfalls mehreren Benachrichtigungsfristen unterliegen. Dies schafft Nachfrage nach vorvertraglich vereinbarter technischer, rechtlicher und kommunikativer Unterstützung. Asien-Pazifik soll bis 2032 mit einer CAGR von 15,21 % wachsen. Die Region kombiniert eine geringere formale Retainer-Durchdringung mit einem wachsenden Bedrohungsumfeld und zunehmenden Datensouveränitätsanforderungen. NTT DATA und Booz Allen Hamilton unterzeichneten im Juni 2025 ein Memorandum of Understanding zur Stärkung der Cybersicherheitsfähigkeiten in Singapur und der Indo-Pazifik-Region. Ihre Arbeit konzentrierte sich auf Bedrohungsintelligenz, Zero-Trust-Architektur, automatisierten Schutz und KI-gesteuerte Malware-Entwicklung.
Südamerika, der Nahe Osten und Afrika befinden sich in früheren Phasen der Retainer-Einführung. Brasilien und Argentinien verankern die südamerikanische Nachfrage, während Brasiliens LGPD Datenschutzverletzungs-Benachrichtigungspflichten schafft, die größere Unternehmen zur Vorbereitung von Reaktionsfähigkeiten ermutigen. Saudi-Arabien und die Vereinigten Arabischen Emirate sind wichtige Märkte im Nahen Osten, da Programme zum Schutz kritischer Infrastrukturen die Nachfrage unterstützen. Afrika bleibt die kleinste und am wenigsten durchdrungene Region. Südafrika und Nigeria sind die aktivsten afrikanischen Märkte, mit einer Nachfrage, die sich auf Finanzdienstleistungsorganisationen und multinationale Unternehmen konzentriert. Anbieter im Markt für Cyber-Incident-Readiness-Retainer-Services, die die Beweisbehandlung über mehrere Jurisdiktionen hinweg unterstützen können, können Käufer bedienen, die regionale Abdeckung benötigen.
Wettbewerbslandschaft
Marktkonzentration
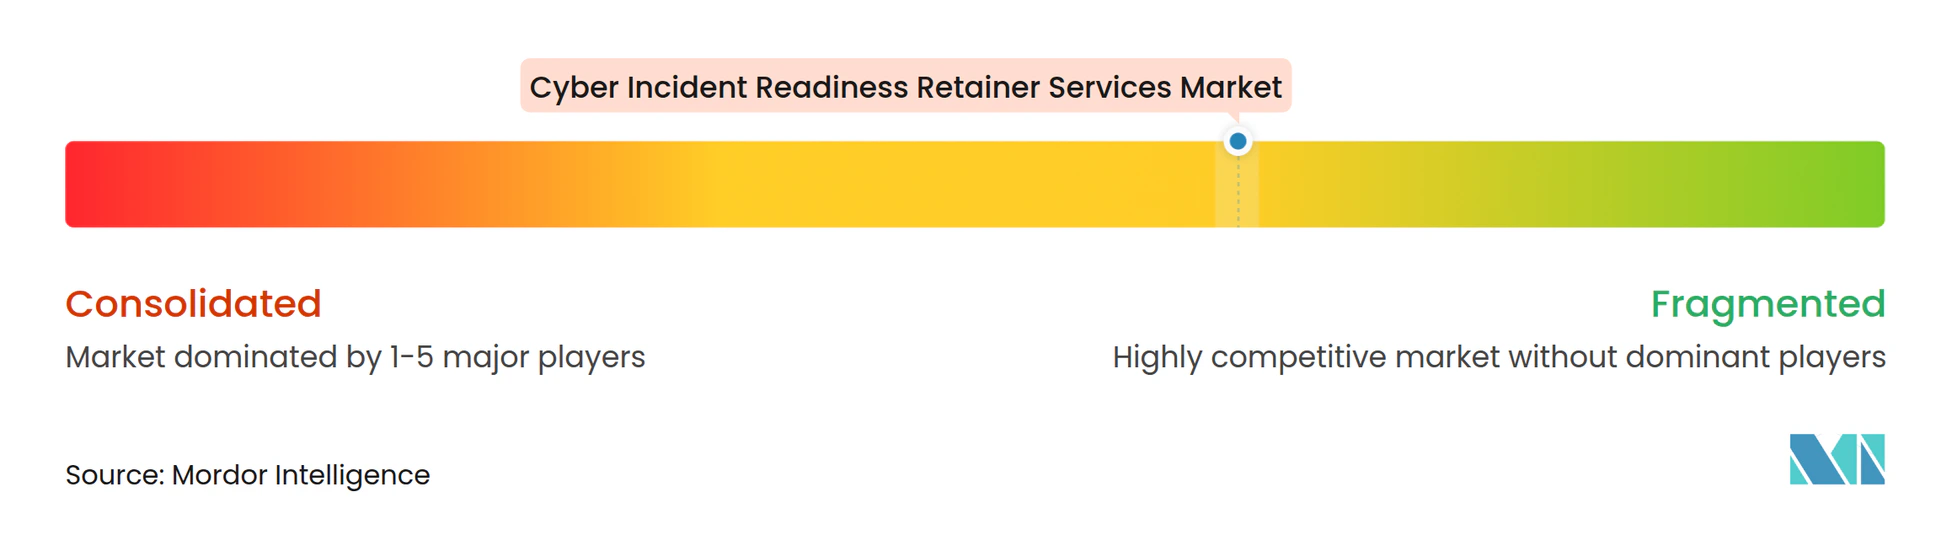
Der Markt für Cyber-Incident-Readiness-Retainer-Services ist mäßig fragmentiert zwischen plattformintegrierten Anbietern, spezialisierten Reaktionsfirmen und beratungsgeführten Unternehmen. CrowdStrike, Palo Alto Networks Unit 42 und IBM verfügen über Unternehmenssichtbarkeit durch ihre Technologieplattformen und Beziehungen zu Versicherern. Ihre Retainer-Angebote können eine breitere Plattformnutzung unterstützen und ihnen einen Vorteil bei bestehenden Kundenkonten verschaffen. Kroll, Arete Incident Response und Coveware konkurrieren durch Ransomware-Verhandlung, forensische Expertise und Reaktionsgeschwindigkeit. Beratungsgeführte Firmen wie Deloitte, PwC und Accenture kombinieren technische Arbeit mit rechtlicher, regulatorischer und kommunikativer Koordination. Kein Anbieter hat eine dominante Position über alle Kundensegmente und Servicemodelle hinweg.
Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab.[3] Das Unternehmen startete dann im Juni 2025 Sophos Emergency Incident Response als kombinierten Sophos- und Secureworks-Service, der Forensik, Bedrohungssuche, Lösegelverhandlung und Berichterstattung nach dem Vorfall abdeckt. NTT DATA startete im Januar 2026 einen SOC- und CSIRT-Service, der CrowdStrike Falcon Next-Generation SIEM in sein UnifiedMDR-Angebot integriert. Der Service unterstützt Endpunkt-, Cloud- und Netzwerküberwachung mit Echtzeiterkennung und automatisierter Reaktion. CrowdStrike erweiterte seine Zusammenarbeit mit IBM im März 2026, um Charlotte AI mit IBMs Autonomous Threat Operations Machine zu verbinden. Diese Schritte zeigen, wie führende Anbieter Retainer durch Plattformintegration und Automatisierung erweitern.
Chancen bestehen in kostengünstigeren Paketen für regulierte KMU, Forensik für Betriebstechnologie und industrielle Steuerungssysteme sowie mehrsprachigen Services, die regionale Anforderungen an die Beweisbehandlung erfüllen. Generalistische cloud-native Firmen verfügen möglicherweise nicht über die physische Präsenzfähigkeit oder das Branchenwissen, das in industriellen Umgebungen erforderlich ist. Regionale Spezialisten können daher dort relevant bleiben, wo Sprache, Zugriffsregeln oder lokale Rechtspraktiken eine Rolle spielen. Der versicherungsgenehmigte Status ist auch kommerziell wertvoll, da Kunden möglicherweise Panel-Anbieter für abgedeckte forensische Arbeiten benötigen. Arctic Wolf erklärte, dass sein Incident360 Retainer im Mai 2025 bei mehr als 30 globalen Versicherungspanels bevorzugten Status hatte. KI-gestützte Triage wird zu einem wichtigen Mittel, um den analytischen Aufwand für jedes Engagement zu reduzieren.
Branchenführer im Markt für Cyber-Incident-Readiness-Retainer-Services
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
Booz Allen Hamilton Holding Corporation
-
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: Arctic Wolf kündigte SwarmView an, eine neue Funktion, die Kunden direkte Einblicke in die Zusammenarbeit von KI-Agenten und menschlichen Experten während Untersuchungen innerhalb seines Aurora Agentic SOC bietet. Die Einführung stärkte die Positionierung von Arctic Wolf rund um transparente, KI-gesteuerte Incident Response und adressierte direkt die Governance-Bedenken von Unternehmenskäufern hinsichtlich undurchsichtiger automatisierter Triage.
- August 2026: CISA, das FBI, die NSA, der US Secret Service und die Nationale Polizeibehörde der Republik Korea gaben eine gemeinsame Warnung vor Gunra-Ransomware-Akteuren heraus, die Gesundheitseinrichtungen, Finanzdienstleistungen, Regierungsbehörden und professionelle Dienstleistungsorganisationen mit einem doppelten Erpressungsmodell und einer Zahlungsfrist von 5–7 Tagen ins Visier nehmen. Die Warnung erhöhte die Aufmerksamkeit für die Notwendigkeit vorvertraglich vereinbarter Reaktionsfähigkeit.
- Juli 2026: Beazley Security und Halcyon starteten den Cyber Resilience Retainer, der Beazley Securitys Incident-Management- und digitale Forensik-Fähigkeiten mit Halcyons Anti-Ransomware-Plattform und Ransomware Operations Center in einem einzigen vorvertraglich vereinbarten Engagement kombiniert. Das Produkt integrierte Prävention, Untersuchung, Eindämmung und Wiederherstellung unter einem Vertrag, um Beschaffungsverzögerungen während eines aktiven Ereignisses zu eliminieren.
- April 2026: Booz Allen Hamilton schloss die Übernahme von Defy Security ab und kombinierte Defys kommerzielle Kundenbasis in den Bereichen Finanzdienstleistungen, Gesundheitswesen, Fertigung und Einzelhandel mit Booz Allens KI-nativer Vellox-Cyber-Produktsuite und bundesstaatlicher Incident-Response-Expertise. Die Übernahme erweiterte den adressierbaren Markt von Booz Allen Hamilton über kommerzielle und bundesstaatliche Segmente hinweg.
Globaler Berichtsumfang des Marktes für Cyber-Incident-Readiness-Retainer-Services
Der Markt für Cyber-Incident-Readiness-Retainer-Services umfasst vertragliche Dienstleistungen, die Organisationen im Voraus beschaffen, um sich auf Cybersicherheitsvorfälle vorzubereiten, darauf zu reagieren und sich davon zu erholen. Diese Dienstleistungen bieten Kunden in der Regel priorisierten Zugang zu Cybersicherheitsexperten, Incident-Response-Teams, forensischen Fähigkeiten, Bedrohungsintelligenz, Eindämmung von Datenschutzverletzungen, Wiederherstellungsunterstützung und Beratungsdienstleistungen während eines Cybervorfalls.
Der Marktbericht für Cyber-Incident-Readiness-Retainer-Services ist segmentiert nach Servicetyp (Reaktive Incident Response, Proaktive Incident Readiness, Krisenmanagement und strategische Kommunikation, rechtliche, regulatorische und versicherungsbezogene Koordination sowie Unterstützung nach dem Vorfall und Sachverständigenunterstützung), Vertragsmodell (Prepaid-Stunden-Retainer, Prepaid-Fonds-Retainer, Festpreis-Bereitschaft und Einzelvorfallsabdeckung sowie abonnementbasierter Resilienz-Retainer), Bereitstellungsmodell (On-Premises, cloudbasiert und hybrid), Unternehmensgröße (kleine und mittlere Unternehmen und Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, Fertigung, Regierung und Verteidigung sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Reaktive Incident Response |
| Proaktive Incident Readiness |
| Krisenmanagement und strategische Kommunikation |
| Rechtliche, regulatorische und versicherungsbezogene Koordination |
| Unterstützung nach dem Vorfall und Sachverständigenunterstützung |
| Prepaid-Stunden-Retainer |
| Prepaid-Fonds-Retainer |
| Festpreis-Bereitschaft und Einzelvorfallsabdeckung |
| Abonnementbasierter Resilienz-Retainer |
| On-Premises |
| Cloudbasiert |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Reaktive Incident Response | |
| Proaktive Incident Readiness | ||
| Krisenmanagement und strategische Kommunikation | ||
| Rechtliche, regulatorische und versicherungsbezogene Koordination | ||
| Unterstützung nach dem Vorfall und Sachverständigenunterstützung | ||
| Nach Vertragsmodell | Prepaid-Stunden-Retainer | |
| Prepaid-Fonds-Retainer | ||
| Festpreis-Bereitschaft und Einzelvorfallsabdeckung | ||
| Abonnementbasierter Resilienz-Retainer | ||
| Nach Bereitstellungsmodell | On-Premises | |
| Cloudbasiert | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cyber-Incident-Readiness-Retainer-Services?
Der Markt für Cyber-Incident-Readiness-Retainer-Services soll von 6,47 Milliarden USD im Jahr 2026 und 7,38 Milliarden USD im Jahr 2027 auf 14,26 Milliarden USD bis 2032 wachsen, mit einer CAGR von 14,08 %.
Was treibt die Nachfrage nach Cyber-Incident-Readiness-Retainern an?
Schnellere Ransomware-Angriffe, regulatorische Meldefristen, Anforderungen der Versicherungspanels sowie komplexe Cloud- und Identitätsumgebungen unterstützen die Nachfrage.
Welcher Servicetyp hat den größten Marktanteil?
Reaktive Incident Response hielt im Jahr 2026 einen Anteil von 38,47 % am Servicetyp-Segment, während Proaktive Incident Readiness voraussichtlich am schnellsten mit einer CAGR von 14,43 % wachsen wird.
Welches Vertragsmodell soll am schnellsten wachsen?
Abonnementbasierte Resilienz-Retainer sollen bis 2032 mit einer CAGR von 14,87 % wachsen, da Käufer flexible Bedingungen und eine bessere Nutzung ungenutzter Kapazitäten anstreben.
Welche Organisationen führen Retainer am schnellsten ein?
KMU sollen bis 2032 mit einer CAGR von 14,93 % wachsen, da Versicherungs-, Lieferketten- und regulatorische Anforderungen die Einführung ausweiten.
Welche Region wächst am schnellsten?
Asien-Pazifik soll bis 2032 mit einer CAGR von 15,21 % wachsen, unterstützt durch ein wachsendes Bedrohungsumfeld und eine geringere formale Retainer-Durchdringung.