
暗号依存関係マッピング市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
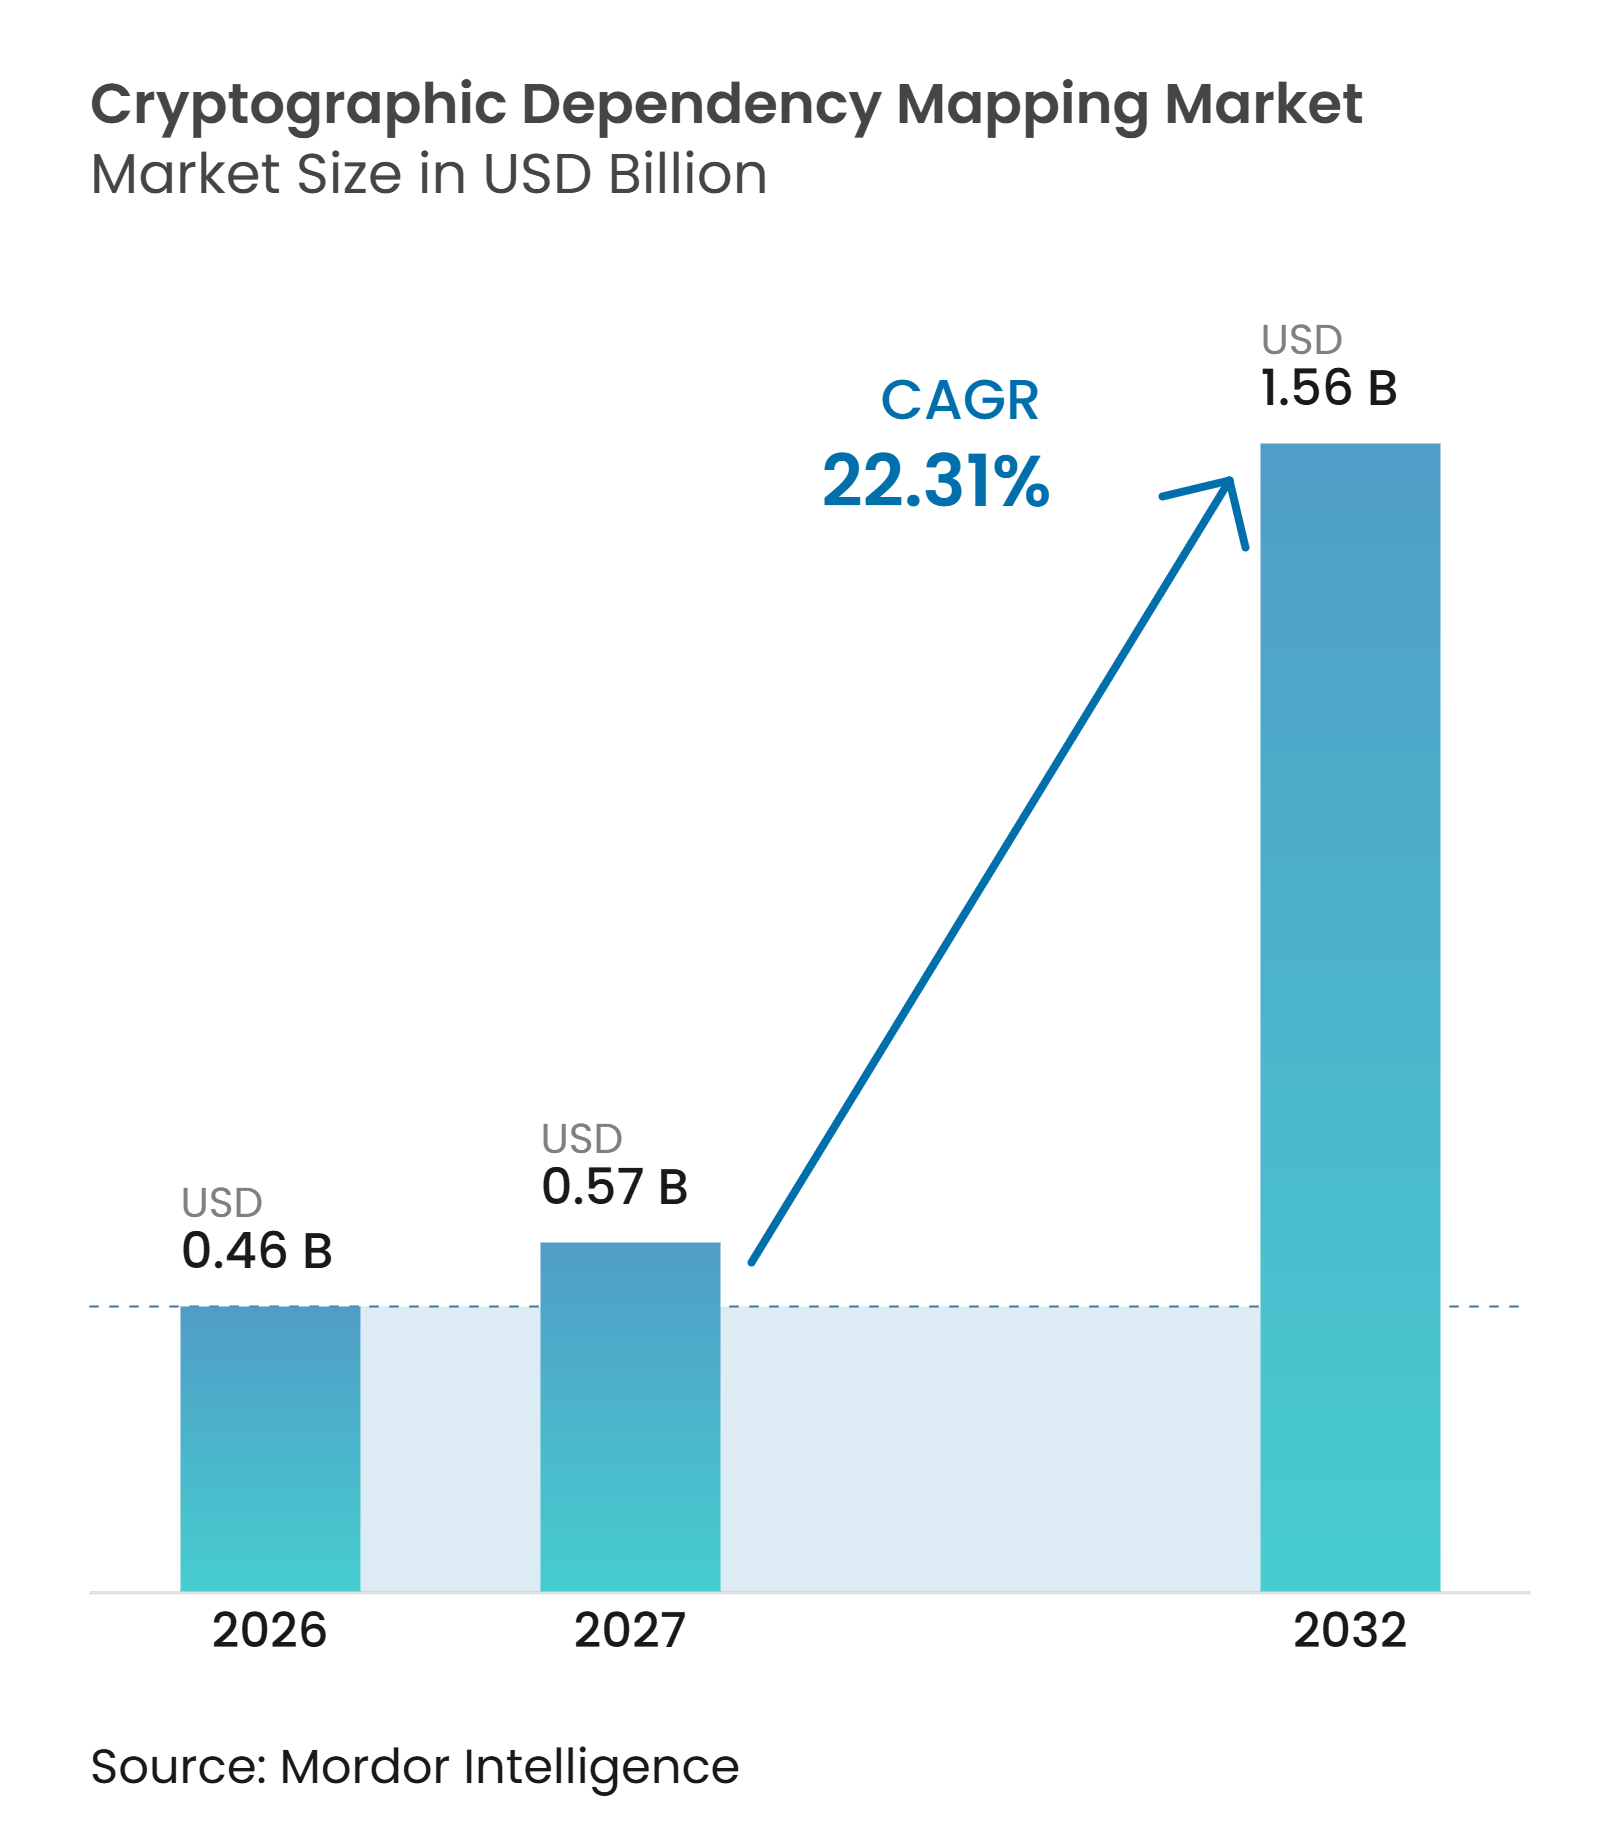
| 市場規模 (2027) | 0.57 十億米ドル |
| 市場規模 (2032) | 1.56 十億米ドル |
| 成長率 (2027 - 2032) | 22.31 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる暗号依存関係マッピング市場分析
暗号依存関係マッピング市場規模は2026年に4.6億米ドルと評価され、2027年の5.7億米ドルから2032年には15.6億米ドルに達すると推定され、予測期間(2027年~2032年)においてCAGR 22.31%で成長する見込みです。暗号依存関係マッピング市場は、ポスト量子暗号要件がより具体化するにつれて、定期的なセキュリティレビューから継続的なコンプライアンス機能へと移行しています。政府の移行期限により、組織は代替作業を優先する前に暗号依存関係を特定することが求められています。証明書ライフサイクルの圧力、クラウド導入、およびソフトウェアサプライチェーンの可視性が、コード、システム、おびライブネットワーク環境全体にわたるディスカバリーの必要性を拡大しています。ベンダーは、統合プラットフォームにおいてインベントリ、暗号部品表、および修復ワークフローを連携させることで対応しています。中心的な機会は、断片化された技術インベントリを、移行計画、調達、および監査活動を支援できるエビデンスへと転換することにあります。
主要レポートのポイント
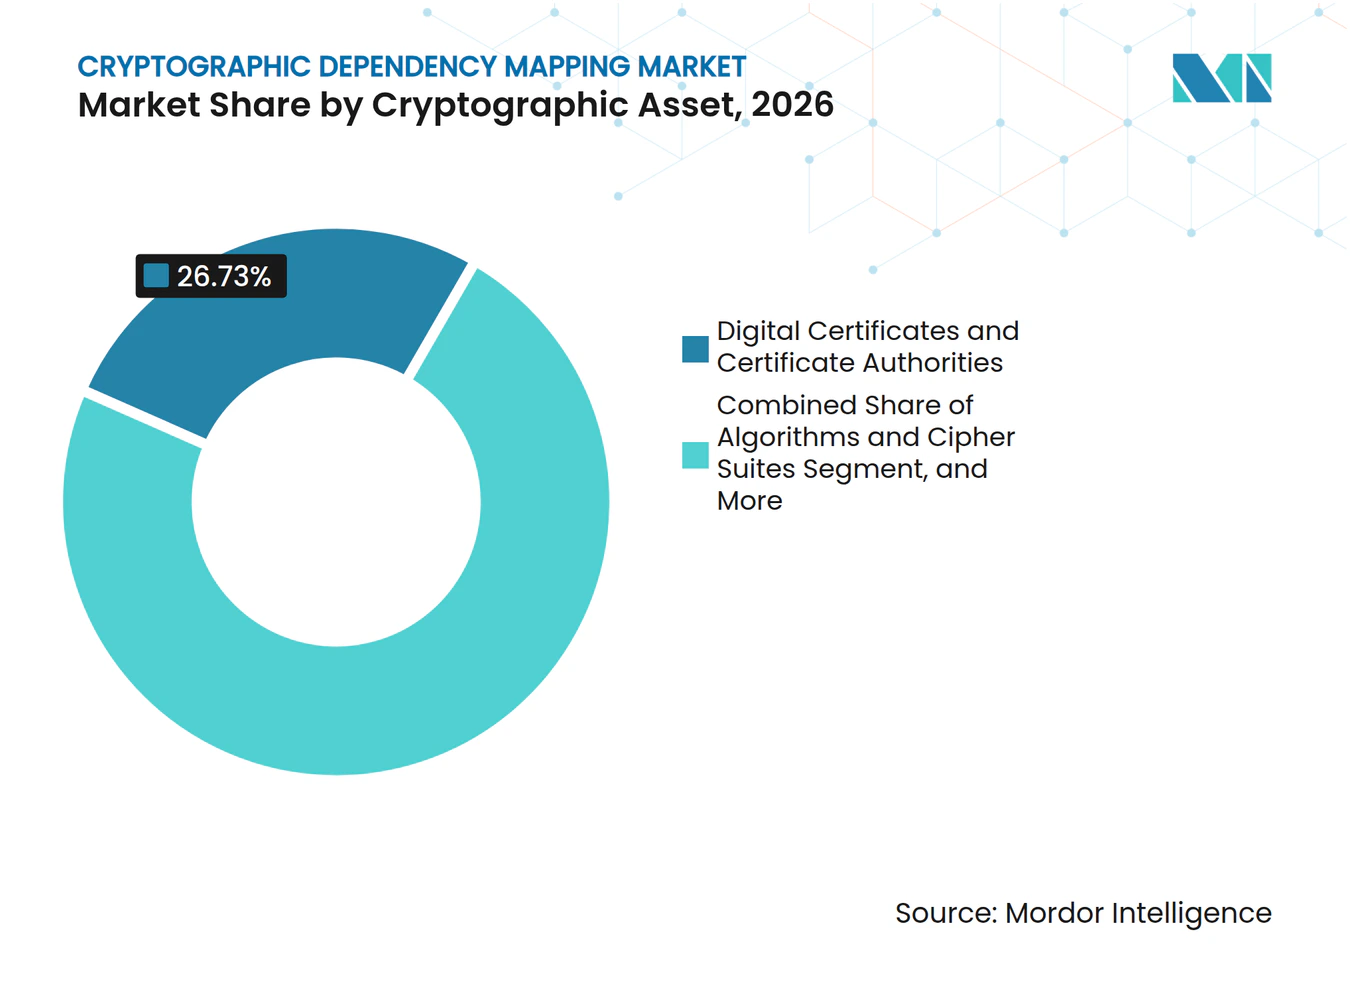
- 暗号資産別では、デジタル証明書および認証局が2026年の暗号依存関係マッピング市場シェアの26.73%を占め、暗号ライブラリおよびプロバイダーは2032年までCAGR 24.28%で拡大すると予測されています。
- ディスカバリーレイヤー別では、ソースコードおよびリポジトリが2026年に29.41%の収益シェアを占め、ソフトウェア依存関係およびパッケージは2032年までCAGR 23.94%で拡大すると予測されています。
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年の暗号依存関係マッピング市場収益の67.89%を占め、2032年まで最も成長の速いデプロイメントモデルとなっています。
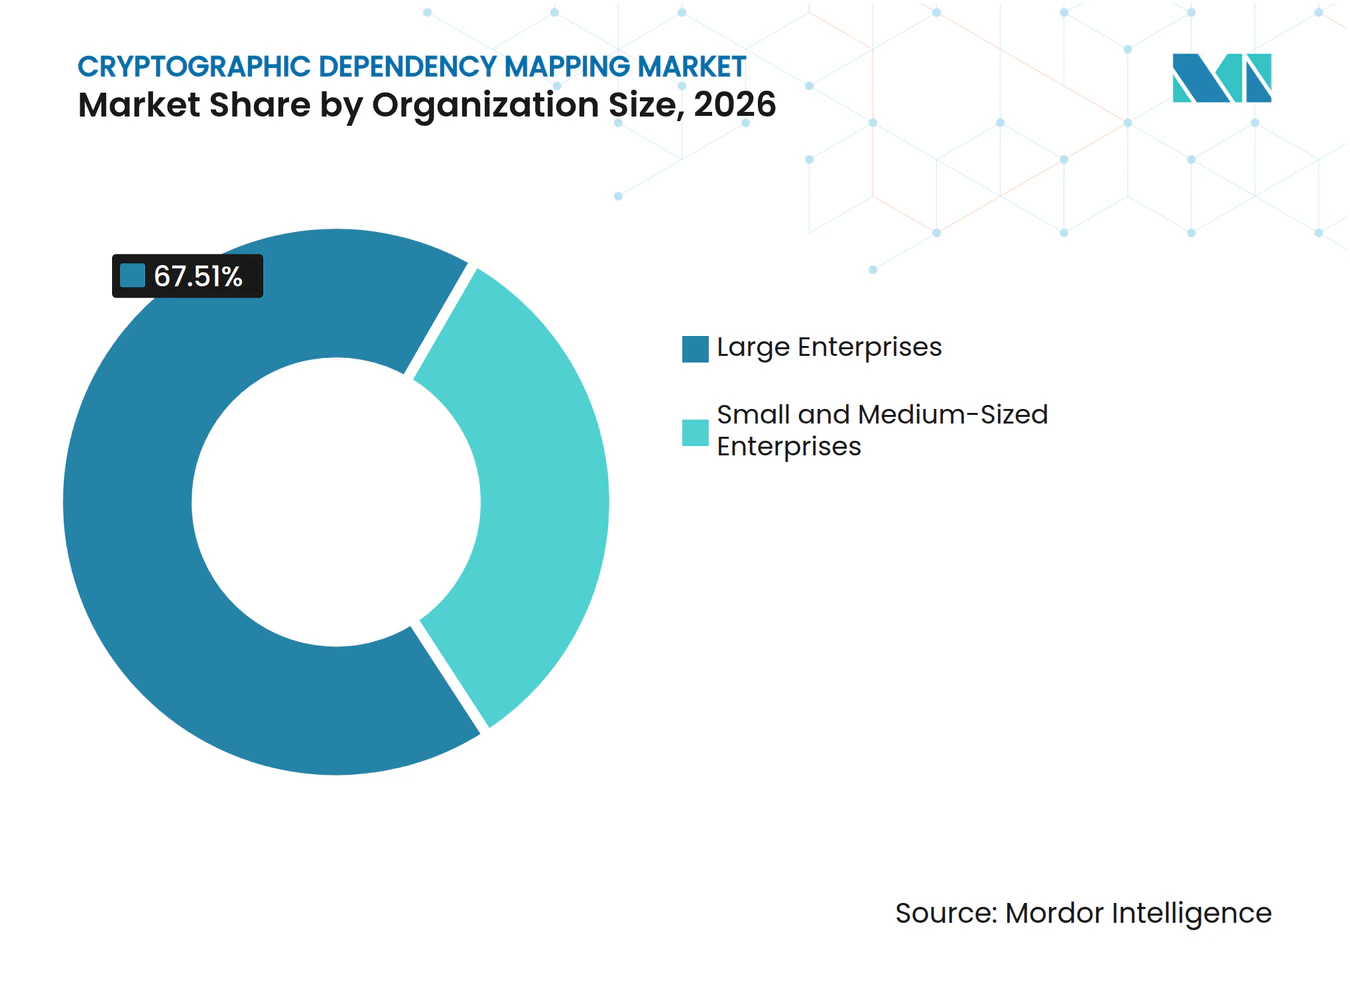
- 組織規模別では、大企業が2026年に67.51%の収益シェアを占め、中小企業は2032年までCAGR 25.43%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年に27.39%の収益シェアを占め、政府および公共行政は2032年までCAGR 24.61%で拡大すると予測されています。
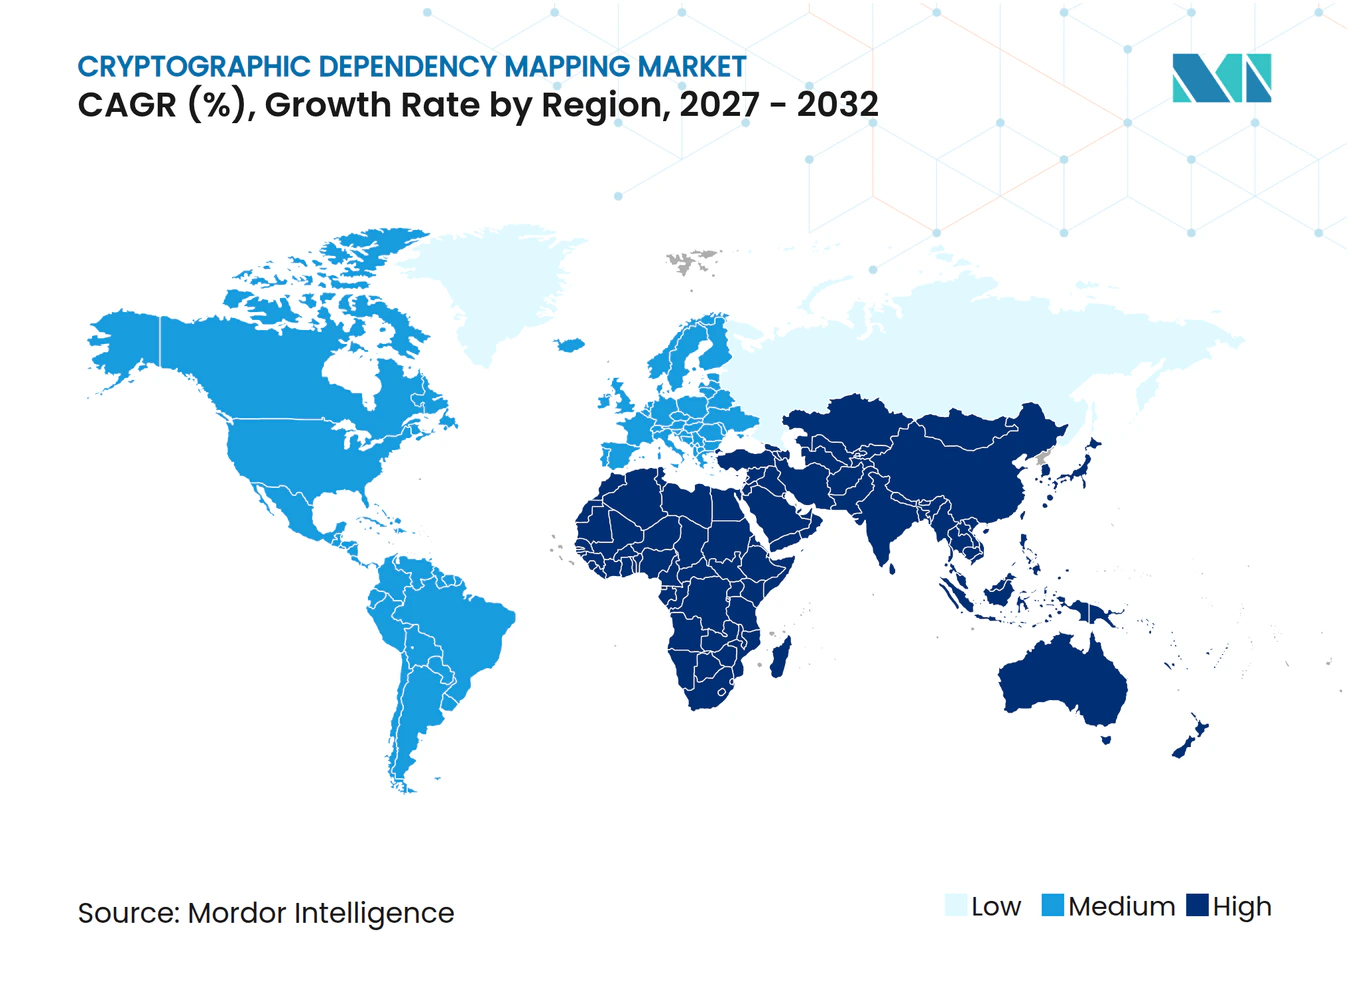
- 地域別では、北米が2026年の暗号依存関係マッピング市場収益の41.67%を占め、アジア太平洋地域は2032年までCAGR 26.94%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ポスト量子暗号対応義務の加速 | +5.3% | グローバル、米国・EU加盟国・日本における近期集中的な圧力 | 短期(2年以内) |
| 暗号部品表標準の拡大 | +4.2% | グローバル、規制上の影響は米国・EU・G7金融システムで最も顕著 | 中期(2~4年) |
| ハイブリッドおよびマルチクラウド環境全体における暗号負債の増大 | +3.7% | アジア太平洋地域コアおよび北米、西欧への波及 | 中期(2~4年) |
| 長期保存データに対するハーベスト・ナウ、デクリプト・レイターリスクの増大 | +3.1% | グローバル、防衛・金融サービス・ヘルスケアにおける即時の緊急性 | 短期(2年以内) |
| DevSecOpsにおける暗号ディスカバリーの自動化の進展 | +2.4% | 北米および西欧、アジア太平洋地域のテクノロジーセンターでの早期進展 | 中期(2~4年) |
| 監査およびインシデント対応のための暗号依存関係エビデンス | +1.8% | グローバル、BFSI・ヘルスケア・政府で最も顕著 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ポスト量子暗号対応義務の加速
連邦および超国家的な行動により、ポスト量子への準備が暗号依存関係マッピング市場における積極的な調達要件となっています。大統領令14412は、米国連邦機関にポスト量子移行リーダーを任命することを義務付け、鍵確立に使用される高価値システムの移行期限を2030年12月31日と設定しました。同令はまた、暗号部品表の最小要素の策定と請負業者要件の提案を指示し、連邦サプライチェーンへの資産可視性の必要性を拡大しました。[1] CNSSP-15は、新しい商業国家安全保障システムが2027年から量子耐性アルゴリズムをサポートすることを義務付け、レガシーシステムの段階的廃止を2030年に設定しました。組織は、証明書・鍵・アルゴリズム・プロトコルがどこで使用されているかを把握しなければ、説明責任のある移行計画を策定することができません。ソフトウェアやインフラの変更によってインベントリ完成後に新たな暗号依存関係が生じる可能性があるため、継続的なディスカバリーは一度限りのスキャンよりも有用です。
暗号部品表標準の拡大
暗号部品表は、自発的な技術衛生の記録ではなく、実用的なコンプライアンス成果物となりつつあります。CycloneDXはバージョン1.6でCBOMをファーストクラスオブジェクトとして追加し、バージョン1.7でその機能を拡張し、アルゴリズム・鍵・証明書・プロトコルおよびそれらの依存関係を正式に記述する方法を組織に提供しました。[2] 2026年6月、PKIコンソーシアムは16の創設組織とともにCBOMプロファイルワーキンググループを立ち上げ、SPDXおよびCycloneDXにマッピングされたクロスベンダーガイダンスを策定しました。信頼性の高いCBOMは移行作業の範囲を特定し、代替ツール・ハードウェアセキュリティモジュール・マネージドポスト量子サービスの要件を明らかにすることができます。したがって、暗号依存関係マッピング市場は、CBOMの生成がより広範な修復プロセスに統合される場合に恩恵を受けます。開発環境と運用環境全体でレコードを繰り返し作成できるプラットフォームは、コンプライアンスエビデンスと実際の移行実行との間のギャップを縮小することができます。
ハイブリッドおよびマルチクラウド環境全体における暗号負債の増大
暗号負債は、組織が暗号依存関係の共有記録なしにアプリケーションやインフラをデプロイする際に蓄積されます。ハイブリッドおよびマルチクラウド環境には、異なる鍵管理サービス・暗号ポリシー・TLSゲートウェイ・SaaSインターフェース・ファームウェア・カスタムコードが含まれることが多くあります。クラウドセキュリティアライアンスは、レガシー暗号への可視性の限界をポスト量子移行の主要な障壁として特定しました。IBMがユーロクリプト2026で発表した研究では、フルスタックのCBOMはソフトウェア・運用・ハードウェア・SaaSの各次元を考慮する必要があることが示されました。このニーズにより、暗号依存関係マッピング市場では、1つのレイヤーを単独で報告するのではなく、ソースコード・バイナリ・ネットワーク・ホスト全体の調査結果を相関させるプラットフォームが好まれる理由が生まれています。新しいワークロードやインフラストラクチャー・アズ・コードテンプレートがデプロイされるにつれて、暗号依存関係マッピング市場では定期的な評価よりも継続的な監視の方がより強力な根拠を持つようになっています。
長期保存データに対するハーベスト・ナウ、デクリプト・レイターリスクの増大
ハーベスト・ナウ、デクリプト・レイターとは、関連する量子コンピューターが利用可能になった後に復号化できる可能を見越して、現時点で暗号化された情報を収集する活動を指します。このリスクは、防衛・金融サービス・ヘルスケア・衛星通信など、データを長年にわたって機密に保つ必要がある分野で深刻です。2025年の連邦準備制度の論文では、将来の分散型台帳トラフィックへのポスト量子保護は、敵対者がすでに収集した過去の暗号文を保護しないことが示されました。査読済みの研究でも、移行の遅延によって生じる長期的な露出ウィンドウが説明され、ハイブリッドおよびフォワードセキュアなアプローチがリスク期間を短縮できることが示されました。これにより、購買の議論は将来のアップグレードスケジュールから機密記録の現在の露出へとシフトします。チームが脆弱な暗号を特定してから、どのデータフローやアプリケーションが早期修復に値するかを特定できるため、ディスカバリーツールが重要になります。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 自動化ツールに対して不透明な組み込みおよび独自暗号 | -3.2% | グローバル、レガシーOTインフラを持つエネルギー・公益事業・製造・防衛セクターで最も深刻 | 長期(4年以上) |
| 静的およびネットワークディスカバリーにおける高い偽陽性・偽陰性リスク | -2.6% | グローバル、北米および西欧の大規模で異種混在のIT環境で最も顕著 | 中期(2~4年) |
| レガシーアプリケーションおよび運用技術全体にわたる移行中断リスク | -1.9% | グローバル、BFSI・ヘルスケア・政府を含む変更耐性の低い規制産業に集中 | 長期(4年以上) |
| 内部チームおよびサプライヤー間での暗号資産の所有権の断片化 | -1.4% | グローバル、連邦IT統治と拡張サプライヤーネットワークを持つ大企業で最も顕著 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
自動化ツールに対して不透明なままの組み込みおよび独自暗号
ファームウェア・独自ASIC・ハードウェアセキュリティモジュールは、オペレーティングシステムレイヤーより下で、一般的なソースコードやバイナリスキャナーの届かない範囲で暗号操作を実行することができます。産業システムはクローズドソースのファームウェアに依存することが多く、運用組織は組み込み実装の完全なドキュメントを持っていない場合があります。OWASPは、長期署名鍵・ハードウェアバインド鍵・ファームウェアやシリコンに組み込まれた鍵を、暗号インベントリが頻繁に失敗する領域として特定しました。[3] これらの資産はセキュリティアーキテクチャの基盤となり得るため、ポスト量子移行計画においても重要です。ベンダーは、運用技術イメージからメタデータを取得するために、ハードウェアリンクセンサーや相手先ブランド製造業者とのパートナーシップを模索しています。進捗はITレイヤーのディスカバリーよりも遅く、エネルギー・公益事業・製造・防衛では不完全なインベントリカバレッジが残っています。
静的およびネットワークディスカバリーにおける高い偽陽性・偽陰性リスク
静的解析とパッシブネットワーク監視は一般的なディスカバリー手法ですが、それぞれが不完全またはノイズのい調査結果をもたらす可能性があります。静的ツールは、未使用のコード・ライブラリヘッダー・テストフィクスチャをアクティブな暗号使用として識別する場合があり、手動レビューの負担が増加します。ネットワーク監視は、ローカルディスク暗号化・オフライン署名システム・エアギャップシステムを見逃す可能性があります。これらの資産は観測されたネットワークパスに現れないためです。2026年のIEEEおよびACMの会議研究では、完全な暗号インベントリには単一のモダリティではなく複数のディスカバリーレイヤーの組み合わせが必要であることが示されました。ベンダーは、到達可能なコードと非アクティブなアーティファクトを区別するために、コールグラフ認識と依存関係トレースを追加しています。これらの手法はエビデンスの品質を向上させることができますが、より多くのコンピューティングリソースとセキュリティチームからのより深い統合が必要です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
暗号資産別:
証明書の急増が最大シェアを支えるデジタル証明書および認証局は2026年の暗号依存関係マッピング市場シェアの26.73%を占め、暗号資産タイプの中で最大のポジションを確保しました。エンタープライズ公開鍵インフラのインストールベースがこのポジションを支えています。CA/ブラウザフォーラムが計画している証明書の有効期間を47日に短縮することで、更新活動と証明書が期限切れになる前に特定する必要性が高まります。継続的なディスカバリーとライフサイクル管理は、見落とされた証明書による可用性の問題を防ぐのに役立ちます。暗号ライブラリおよびプロバイダーは2032年までCAGR 24.28%で拡大すると予測されています。その成長は、脆弱なアルゴリズムバインディングが明確なインベントリなしにアプリケーションランタイムに組み込まれたままになる可能性への懸念を反映しています。
アルゴリズムおよび暗号スイートは、RSA-2048鍵交換やSHA-1ハッシュを含む廃止された設定を移行計画の順序付け前に発見する必要があるため、引き続き中心的な位置を占めています。鍵と鍵ストアは、侵害されたまたは脆弱な鍵暗号化鍵が証明書階層全体に影響を与える可能性があるため、重要性のレベルが異なります。プロトコルとセキュアチャネルは、TLS設定とSSH鍵交換設定を通じて別の露出レイヤーを追加します。証明書の有効期間が短くなることで、チームがサポートするトラストアーキテクチャを見直す際にプロトコル設定がより可視化されます。IBMのユーロクリプト2026の研究では、資産タイプ間の関係を持つ統合CBOMが信頼性の高い移行影響評価に必要であると述べられています。暗号依存関係マッピング市場は、プラットフォームが個別の調査結果のリストを提示するのではなく、ある資産が別の資産にどのように依存しているかを示すことができる場合に恩恵を受けます。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
ディスカバリーレヤー別:
ソースコードがリード、サプライチェーンが台頭ソースコードおよびリポジトリは2026年の暗号依存関係マッピング市場規模の29.41%を占めました。このレイヤーは、開発者ワークフロー内の確立された静的解析プラクティスから恩恵を受けています。オープンソースツールはリポジトリレベルでCycloneDX CBOMを生成でき、開発チームがソーススキャンにアクセスしやすくなっています。ソフトウェア依存関係およびパッケージは2032年までCAGR 23.94%で拡大すると予測されています。サードパーティライブラリには、ファーストパーティコードには見えない暗号使用が含まれている可能性があります。パッケージマニフェストに深い推移的依存関係がある場合、依存関係スキャンとコールグラフトレースによってこの隠れた使用を明らかにすることができます。
バイナリ・コンテナ・ファームウェアは、コンパイルされた製品に利用可能なソースコードに対応しないコンポーネントが含まれている可能性があるため重要です。サードパーティのソフトウェア開発キット・CI/CDツール・プリコンパイルされたコンポーネントは、ソースレビュー後に暗号実装を導入する可能性があります。ネットワークトラフィックとライブTLSエンドポイントスキャンは本番環境で使用される暗号スイートを明らかにしますが、監視されたパスを通過しない資産を特定することはできません。オペレーティングシステム・ホスト・ファイルシステムには、コアトラストインフラとして機能する証明書ストア・鍵ボールト・ハードウェアセキュリティモジュールサービスアカウントが含まれています。2026年のBF-CBOM研究では、単一のディスカバリーレイヤーではエンタープライズ環境全体で十分なカバレッジを提供できないことが示されました。これは、特に開発・ランタイム・インフラ環境全体にわたる単一レコードを必要とするバイヤーにとって、暗号依存関係マッピング市場におけるマルチレイヤーアーキテクチャを支持するものです。
デプロイメントモデル別:
クラウドベースのデプロイメントがリードを拡大クラウドベースのデプロイメントは2026年の収益の67.89%を占め、2032年まで最も急速に拡大するデプロイメントモデルです。クラウドホスト型プラットフォームは、標準やガイダンスが変更された後に検出パターンを迅速に更新できます。オンプレミスエージェントは手動更新とリグレッションテストが必要な場合があり、暗号ガイダンスの進化に伴うカバレッジの遅延につながる可能性があります。ハイブリッドデプロイメントは、完全ホスト型サービスにデータ主権上の制約を持つBFSIおよび政府ユーザーに関連しています。これらの組織は、オンプレミスのスキャンエージェントと並行してクラウドベースのオーケストレーションを使用できます。AppViewXはバージョン2026.2で統合されたマルチソース設定スキャンインベントリを導入し、エージェントベースとエージェントレスの調査結果を単一のCBOMに統合しました。[4]
オンプレミスのデプロイメントは、外部接続が制限されているエアギャップシステム・機密ネットワーク・運用技術環境に引き続き必要です。これらのイヤーは、隔離されたネットワーク内で機能し、制御されたチャネルを通じてエビデンスをエクスポートするディスカバリーツールを必要としています。暗号依存関係マッピング市場において、これらの要件はデプロイメントの選択を好みではなく運用上の制約の問題にします。クラウド導入により新しい中小企業が暗号依存関係マッピング市場に参入し、企業がクラウドワークロード全体のカバレッジを拡大するのに役立ちます。オンプレミスの使用は、より長いインストールベースの交換サイクルを反映し続けています。クラウド・ハイブリッド・ローカルデプロイメント全体で同じCBOMスキーマとリスクアプローチを適用するベンダーは、3つすべての環境で運用する企業にサービスを提供できます。
組織規模別:
エンタープライズの優位性、中小企業の加速大企業は2026年の暗号依存関係マッピング市場シェアの67.51%を占めました。大企業は大規模な証明書環境・複数の暗号ライブラリ・マルチクラウド環境を運用しており、手動によるディスカバリーは現実的ではありません。連邦請負業者と主要金融機関も、規制されたサプライチェーンの上位に位置するため、最も早いコンプライアンス圧力に直面しています。中小企業は2032年までCAGR 25.43%で拡大すると予測されています。マネージドディスカバリーサービスとSaaS提供により、小規模組織による導入を制限してきた専門知識と資本の障壁の一部が軽減されます。中小企業の主な需要トリガーは、より大きな顧客がソフトウェアサプライヤーに暗号エビデンスを要求することから生じるこが多くあります。
中小企業の導入は、内部の義務だけでなくサプライチェーン要件によって形成されます。暗号依存関係マッピング市場では、エンタープライズ顧客がセキュリティプログラムをサードパーティソフトウェアに拡張する際に、サプライヤーがCBOMを必要とする場合があります。中小企業のポスト量子移行に関する研究では、このプロセスはガバナンス・ベンダー調整・段階的実装・継続的監視を必要とする組織的変革として説明されています。コンテナ化されたマイクロサービスやクラウドネイティブのPythonまたはJavaScriptアプリケーション向けの事前スコープ化されたテンプレートは、初期デプロイメントを簡素化できます。これらのパッケージは、カスタムエンタープライズアーキテクチャよりも中小企業に適している可能性があります。これにより、暗号依存関係マッピング市場は、現在のエビデンスの根本的な必要性を低下させることなく、より低複雑性のサービスを提供する機会が生まれます。

エンドユーザー産業別:
BFSIが最大シェアを占め、政府が最速で拡大BFSIは2026年の収益の27.39%を占め、エンドユーザー産業の中で最高のシェアを持ちました。長いデータ保持期間・システミックリスクへの露出・重複する規制要件が、このセクターにおける暗号の弱点のコストを増大させています。2025年の連邦準備制度の分散型台帳ネットワークに関する研究では、将来の通信がポスト量子暗号で保護された後でも、過去のデータがハーベスト・ナウ、デクリプト・レイターの収集に対して脆弱なままである可能性が示されました。G7サイバー専門家グループの2026年ロードマップは、暗号資産・プロトコル・関連するサードパーティ依存関係の包括的なインベントリを求めました。政府および公共行政は、主権的な義務によってディスカバリーがポスト量子計画の早期ステップとなるにつれて、2032年までCAGR 24.61%で拡大すると予測されています。暗号依存関係マッピング市場は、規制された金融機関と公共機関の両方からの需要に晒されています。
ITおよび通信は、プロバイダーが顧客向けTLSエンドポイントとキャリアグレードPKIシステム全体の証明書を管理する必要があるため、引き続き第2位のエンドユーザー産業です。ヘルスケアおよび医療機器は、患者記録・ゲノムデータ・医療画像に長い機密保持期間を必要とします。2026年の医療研究では、ポスト量子導入の遅延の下でヘルスケアシステムがハーベスト・ナウ、デクリプト・レイターの露出ウィンドウが最も長いセクターの一つとして特定されました。[5] エネルギーおよび公益事業は、運用技術資産の検査が困難なため、導入の初期段階にあります。移行規則が成熟するにつれて、重要インフラとしての地位が将来のコンプライアンス要件の可能性を高める可能性があります。法律サービス・防衛造・その他の重要インフラ事業者も、プライム請負業者からバリューチェーン全体にサプライヤー義務が移行するにつれて、暗号ポスチャー評価を開始しています。
地域分析
南北アメリカの暗号依存関係マッピング市場
北米は2026年の暗号依存関係マッピング市場シェアの41.67%を占めた。連邦調達、エンタープライズ技術の早期導入、およびポスト量子セキュリティベンダーの高密度な集積がこの地位を支えている。大統領令14412は、高価値連邦鍵確立システムに対して2030年12月31日を目標期限として設定し、連邦調達規則プロセスを通じて請負業者向けの措置を指示した。カナダは、より広範なファイブアイズ協調を通じて、NISTポスト量子標準およびNSAガイダンスとサイバーセキュリティ態勢を緊密に整合させている。南米はより初期段階にあり、需要はブラジルおよびメキシコの政府系金融機関および多国籍テクノロジー企業に集中している。
ヨーロッパおよびアフリカの暗号依存関係マッピング市場
ヨーロッパには、資産インベントリの重要性を高める2つの規制経路が存在する。EUサイバーレジリエンス法は2024年12月に発効し、その主要義務は2027年12月から適用され、EU域内で販売されるハードウェアおよびソフトウェアに対して機械可読なコンポーネント記録の要件を生じさせる。NIS2実施要件もまた、対象事業者に対して文書化された暗号ポリシーおよび最新の資産インベントリを重視している。ドイツおよびイギリスは、金融サービス、先進製造業、および防衛隣接セクターにより活発な調達市場となっている一方、アフリカは南アフリカおよびナイジェリアにおける通信および金融サービス活動を先頭に、依然として導入の初期段階にある。暗号依存関係マッピング市場は、これらの国々における規制の進展およびサイバーセキュリティ投資のペースに依存することになる。
アジア太平洋および中東の暗号依存関係マッピング市場
アジア太平洋地域は、暗号依存関係マッピング市場において最も速い地域成長率となる2032年までのCAGR 26.94%で拡大すると予測されている。日本は2025年のサイバーセキュリティ戦略において量子耐性セキュリティを即時の政策優先事項とし、2035年の完了目標を設定した一方、韓国はポスト量子パイロットプログラムを金融および通信、ならびに医療、エネルギー、および行政分野に拡大した。[6] インドは20262月に量子安全エコシステムタスクフォース報告書を公表し、重要情報インフラ事業者に対するCBOM要件および2028年に開始する移行期間を設定した。中東、特にアラブ首長国連邦、サウジアラビア、およびイスラエルは、デジタル主権および国家AIプログラムを通じて暗号インフラへの投資を行っており、イスラエルのサイバーセキュリティ基盤は発見技術の開発において地域的な役割を担っている。
競合ランドスケープ
市場集中度
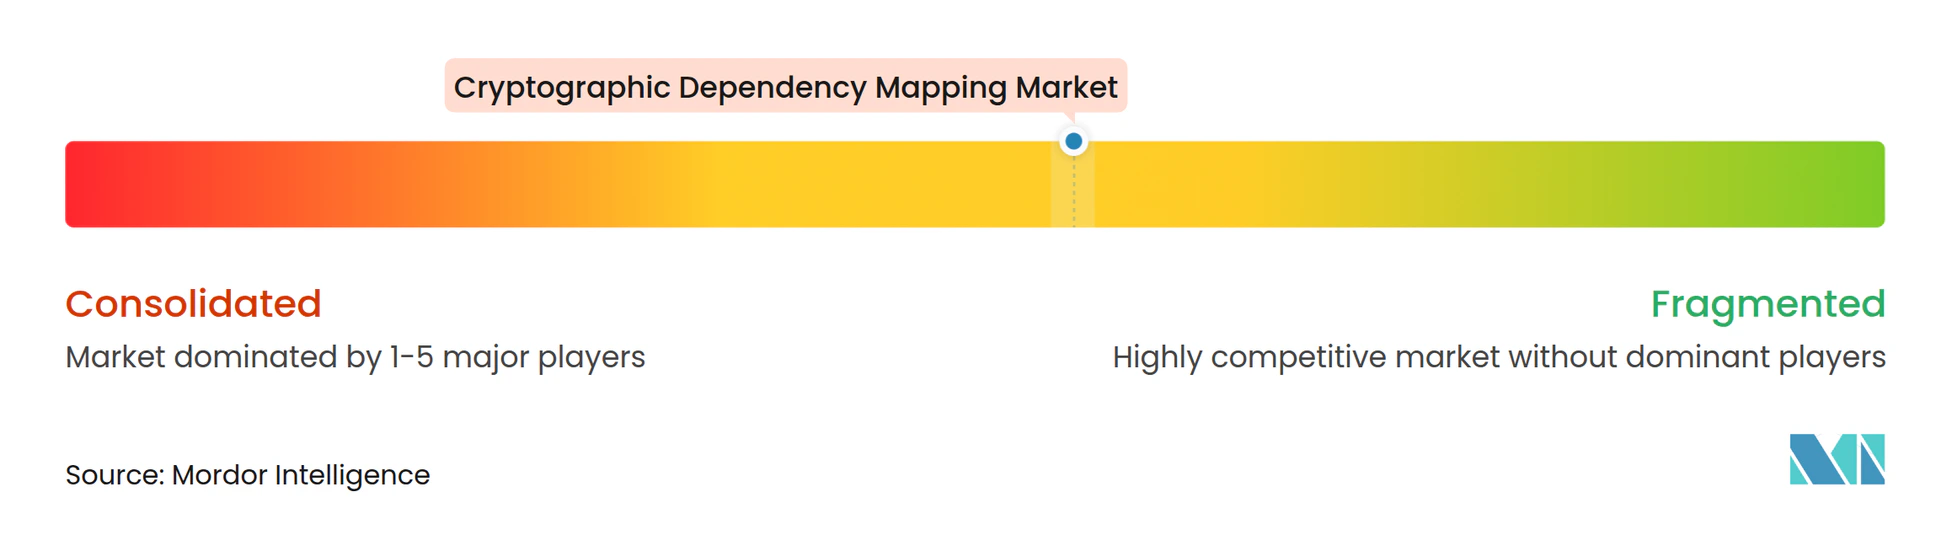
暗号依存関係マッピング市場は、プラットフォームレベルでは適度に集中しており、個別のディスカバリーレイヤーや垂直市場に対応する専門業者間ではより断片化されています。確立されたアイデンティティおよびセキュリティプロバイダーは、証明書および鍵管理ポートフォリオにディスカバリー機能を追加するために買収を活用しています。2025年5月、Keyfactorは InfoSec GlobalとCipherInsightsを買収し、静的コード・バイナリ・クラウドワークロード・修復・パッシブネットワーク監視の機能を追加しました。2026年7月、Keyfactorは製品イノベーション・地理的拡大・チーム成長・買収を支援するために10億米ドルを超える戦略的成長投資を受けました。これらの動きは、統合された暗号ポスチャー管理が中心的なプラットフォーム戦略となりつつある一方で、ピュアプレイベンダーはより大きなプラットフォームが隣接する機能を吸収する前にスケールを確立する必要があることを示しています。
IBMは、CI/CDパイプラインへの自動CBOM作成の組み込みと手動インベントリ作業の削減のために、量子セーフエクスプローラーを導入しました。AppViewXは、ポスト量子評価ツールにおいて、コード・依存関係・設定・証明書スキャンと準備スコアリングを組み合わせました。量子ネイティブベンダーは、CBOM生成・ネットワークテレメトリ・自動リスクスコアリングを専用オファリングとして組み合わせることで差別化を図っています。彼らのアプローチは、ディスカバリーをライフサイクル管理の拡張ではなく主要製品として扱います。競争は、技術的なカバレッジ・統合能力・大企業および政府アカウントに到達するパートナーシップを通じてインベントリ結果を実用的な修復プログラムに転換する能力に依存しています。
運用技術とファームウェアは、エアギャップされた産業環境向けのスケーラブルなCBOM手法を確立したベンダーがいないため、明確な未充足ニーズの領域であり続けています。中小企業向けのマネージドディスカバリーは、よりシンプルなデプロイメントと低コストのサービスモデルを必要としています。マルチクラウドCBOMオーケストレーションも、3つ以上のクラウドプロバイダー全体でベンダーニュートラルなレコードを必要とする組織にとって重要です。PKIコンソーシアムのCBOMプロファイルワーキンググループは、共有プロファイルガイダンスを開発することで独自データ構造への懸念を軽減できます。証明書の有効期間が47日に向かって短縮されることで、大規模な証明書環境全体での継続的なディスカバリーの必要性が強化され、暗号依存関係マッピング市場はクラウド・ローカル・開発・運用環境全体で一貫したカバレッジを示すベンダーを優遇します。
暗号依存関係マッピング産業のリーダー
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
IBM Corporation
-
SandboxAQ, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
暗号依存関係マッピング市場 このレポートでカバーされる企業
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- IBM Corporation
- SandboxAQ, Inc.
- QuSecure, Inc.
- CryptoNext Security
- InfoSec Global, Inc.
- AppViewX Corporation
- Thales S.A.
- Broadcom Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Hewlett Packard Enterprise Company
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- PQShield Ltd.
- Utimaco GmbH
- ISARA Corporation
- SafeLogic, Inc.
- QRCS Corporation
- Qubrisk
- Encryption Consulting, LLC
最近の産業開発事情 暗号依存関係マッピング市場
- 2026年7月:AppViewXは2026年夏季プラットフォームアップデートをリリースし、古典的なRSAまたはECCとML-DSAポスト量子アルゴリズムを単一の証明書に組み合わせたハイブリッド複合PQC証明書を導入しました。これにより、インフラ全体の切り替えなしに段階的な量子安全移行が可能になります。このリリースでは、AIエージェントが管理された監査可能なアクションを通じて証明書の発見・発行・更新・管理を行えるモデルコンテキストプロトコル(MCP)サーバーも追加され、AIエージェントの急増によって生じたマシンアイデンティティセキュリティのギャップに直接対応しています。
- 2026年7月:Keyfactorは、既存投資家のInsight PartnersとSixth Street Growthが重要な所有権を維持する中、Summit Partnersから10億米ドルを超える戦略的成長投資を受けました。この資本は製品イノベーション・地理的拡大・チーム成長・戦略的買収に充当され、AIおよび量子時代のトラストインフラが耐久性のある数十年にわたるエンタープライズセキュリティカテゴリーを代表するという機関投資家の確信を反映しています。
- 2026年6月:大統領令14412「高度な暗号攻撃から国家を守る」が署名され、連邦機関のPQC移行リーダー・高価値資産の移行期限・270日以内のCBOM最小要素の公表・2030年12月31日までの請負業者PQCコンプライアンスを義務付けるFAR改正が義務付けられました。この命令は暗号インベントリを連邦コンプライアンスの成果物として正式化し、移行義務を防衛および民間請負業者基盤全体に拡大します。
- 2026年6月:PKIコンソーシアムは、IBMフェロー マイケル・オズボーン氏を議長として、IBM・AppViewX・eMudhra・SafeLogicを含む16の創設メンバーとともにCBOMプロファイルワーキンググループを立ち上げました。このグループは、SPDXおよびCycloneDX標準にマッピングされた中立的なクロスベンダーCBOMプロファイル手法を開発し、マルチベンダー相互運用性を必要とするアカウントでのエンタープライズCBOM導入を遅らせてきた断片化を直接軽減します。
世界の暗号依存関係マッピング市場レポートの範囲
暗号依存関係マッピング市場は、暗号資産と、それらに依存するアプリケーション・システム・データフロー・デバイス・サードパーティコンポーネントとの関係を特定・可視化・追跡するツールおよびサービスから生成される収益で構成されます。これは、暗号がどこで使用されているか・どのビジネス機能がそれに依存しているか・アルゴリズム・証明書・鍵・プロトコル・ライブラリへの変更によってどの資産が影響を受けるかを示すことで、暗号インベントリを拡張します。暗号部品表(CBOM)は、暗号資産とその依存関係をカタログ化するための構造化されたモデルを提供します。
暗号依存関係マッピング市場レポートは、暗号資産(アルゴリズムおよび暗号スイート、鍵および鍵ストア、デジタル証明書および認証局、暗号ライブラリおよびプロバイダー、プロトコルおよびセキュアコミュニケーションチャネル、その他の暗号資産)、ディスカバリーレイヤー(ソースコードおよびリポジトリ、ソフトウェア依存関係およびパッケージ、バイナリ・コンテナ・ファームウェア、ネットワークトラフィックおよびライブTLSエンドポイント、オペレーティングシステム・ホスト・ファイルシステム、その他のディスカバリーレイヤー)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、政府および公共行政、ヘルスケアおよび医療機器、エネルギーおよび公益事業、その他のエンドユーザー産業)、および地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されており、市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| アルゴリズムおよび暗号スイート |
| 鍵および鍵ストア |
| デジタル証明書および認証局 |
| 暗号ライブラリおよびプロバイダー |
| プロトコルおよびセキュアコミュニケーションチャネル |
| その他の暗号資産 |
| ソースコードおよびリポジトリ |
| ソフトウェア依存関係およびパッケージ |
| バイナリ、コンテナ、およびファームウェア |
| ネットワークトラフィックおよびライブTLSエンドポイント |
| オペレーティングシステム、ホスト、およびファイルシステム |
| その他のディスカバリーレイヤー |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 政府および公共行政 |
| ヘルスケアおよび医療機器 |
| エネルギーおよび公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| メキシコ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | イスラエル |
| サウジアラビア | |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| 暗号資産別 | アルゴリズムおよび暗号スイート | |
| 鍵および鍵ストア | ||
| デジタル証明書および認証局 | ||
| 暗号ライブラリおよびプロバイダー | ||
| プロトコルおよびセキュアコミュニケーションチャネル | ||
| その他の暗号資産 | ||
| ディスカバリーレイヤー別 | ソースコードおよびリポジトリ | |
| ソフトウェア依存関係およびパッケージ | ||
| バイナリ、コンテナ、およびファームウェア | ||
| ネットワークトラフィックおよびライブTLSエンドポイント | ||
| オペレーティングシステム、ホスト、およびファイルシステム | ||
| その他のディスカバリーレイヤー | ||
| デプロイメントモデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| 政府および公共行政 | ||
| ヘルスケアおよび医療機器 | ||
| エネルギーおよび公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | イスラエル | |
| サウジアラビア | ||
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
暗号依存関係マッピング市場の規模はどのくらいですか?
暗号依存関係マッピング市場規模は2026年に4.6億米ドと評価され、2027年の5.7億米ドルから2032年には15.6億米ドルに達すると推定され、予測期間(2027年~2032年)においてCAGR 22.31%で成長する見込みです。
暗号ディスカバリープラットフォームへの需要を促進しているものは何ですか?
ポスト量子コンプライアンス要件・CBOM導入・ハイブリッドクラウドの複雑性・ハーベスト・ナウ、デクリプト・レイターリスクが、継続的な暗号インベントリへの需要を高めています。
最大の収益シェアを持つ暗号資産はどれですか?
デジタル証明書および認証局が2026年に26.73%で最大のシェアを占めました。
暗号ディスカバリーツールを最も速く導入しているバイヤーはどこですか?
中小企業はCAGR 25.43%で拡大すると予測されており、政府および公共行政は2032年までCAGR 24.61%で拡大すると予測されています。
暗号資産ディスカバリーで最も速く拡大している地域はどこですか?
アジア太平洋地域は2032年までCAGR 26.94%で拡大すると予測されており、日本・韓国・インドの政策行動によって支えられています。
CBOMがポスト量子移行にとって重要な理由は何ですか?
CBOMは暗号資産と依存関係を記録し、組織が移行範囲を特定し、修復を優先し、コンプライアンスエビデンスを作成するのに役立ちます。