
Marktgröße und Marktanteil der Kryptografischen Abhängigkeitskartierung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.57 Milliarden US-Dollar |
| Marktgröße (2032) | 1.56 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 22.31 % |
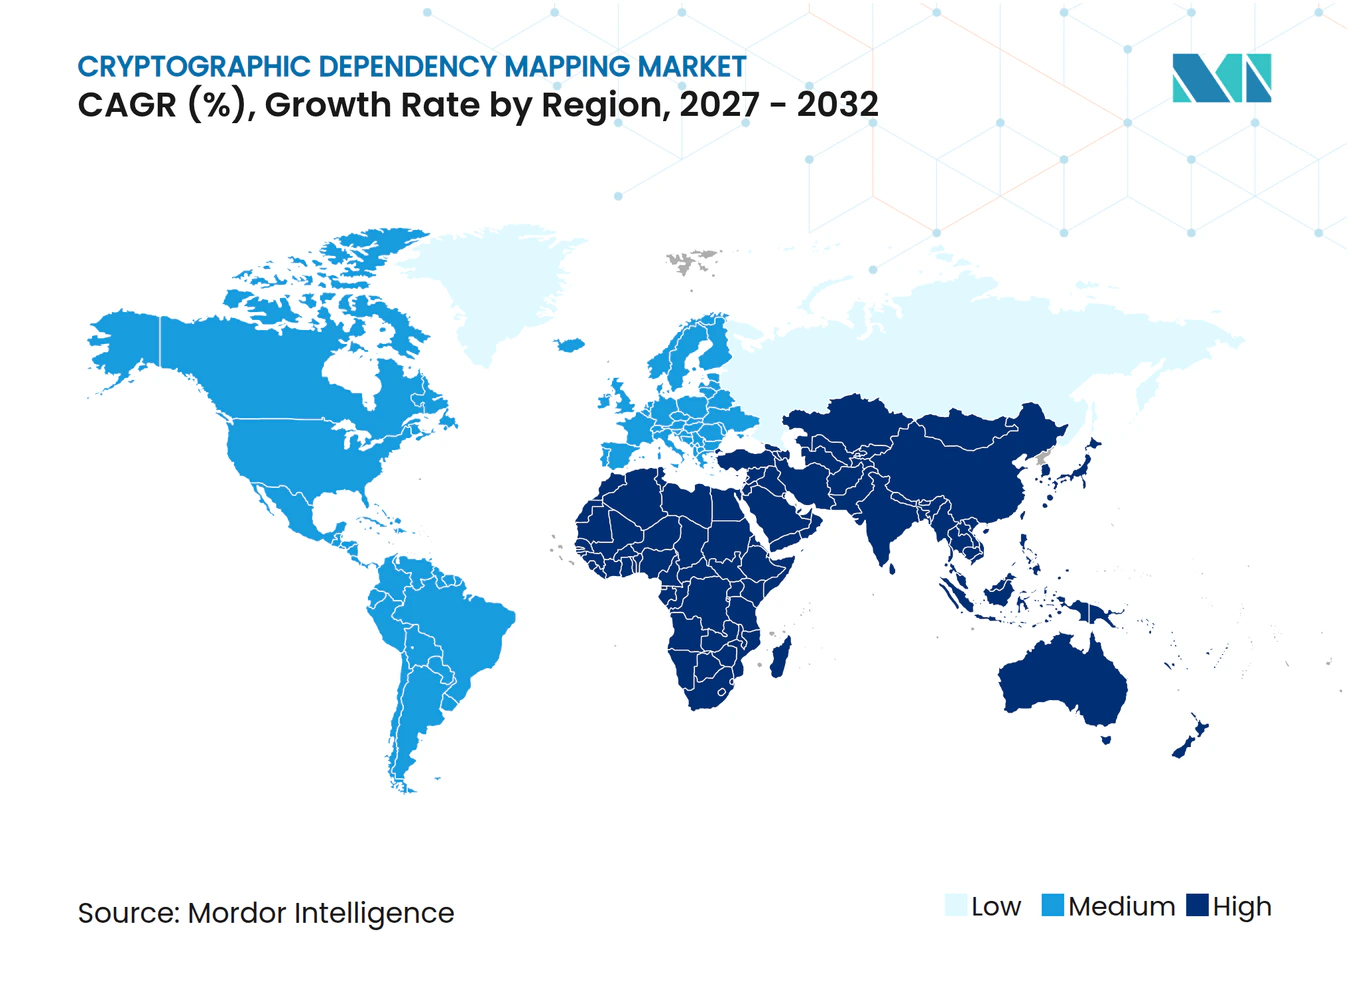
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse zur Kryptografischen Abhängigkeitskartierung von Mordor Intelligence
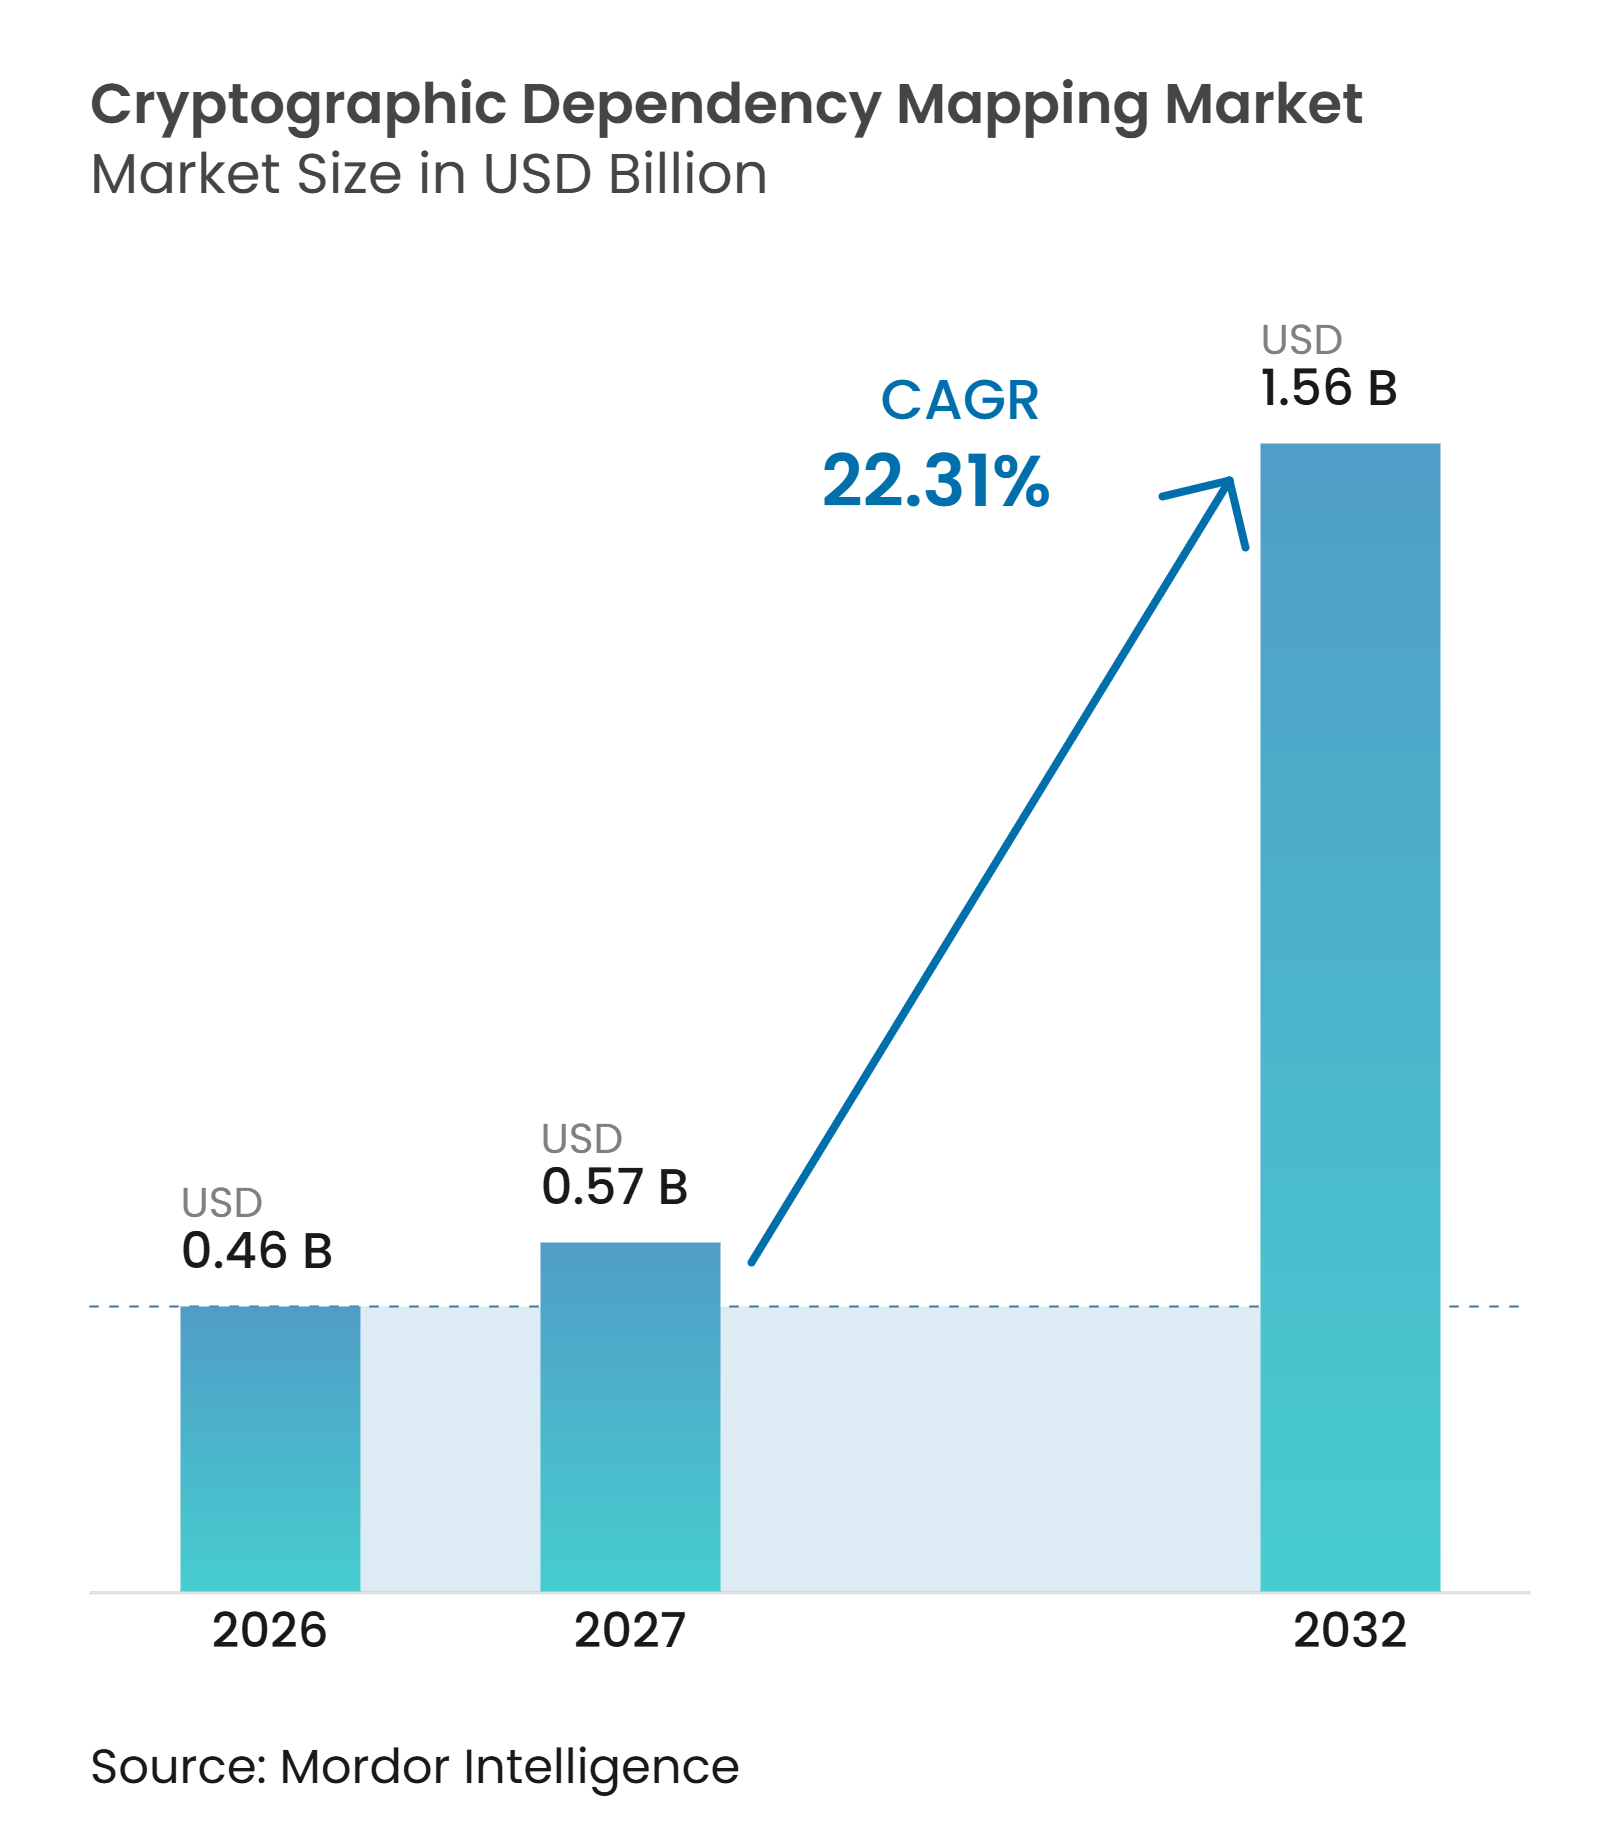
Die Marktgröße der Kryptografischen Abhängigkeitskartierung wurde 2026 auf 0,46 Milliarden USD bewertet und wird voraussichtlich von 0,57 Milliarden USD im Jahr 2027 auf 1,56 Milliarden USD bis 2032 wachsen, bei einem CAGR von 22,31 % während des Prognosezeitraums (2027–2032). Der Markt für Kryptografische Abhängigkeitskartierung verlagert sich von periodischen Sicherheitsüberprüfungen hin zu einer kontinuierlichen Compliance-Funktion, da die Anforderungen der Post-Quanten-Kryptografie konkreter werden. Staatliche Migrationsfristen verpflichten Organisationen dazu, kryptografische Abhängigkeiten zu identifizieren, bevor sie Ersatzarbeiten priorisieren können. Der Druck durch Zertifikatslebenszyklen, die Cloud-Einführung und die Transparenz in der Software-Lieferkette weiten den Bedarf an Erkennung über Code, Systeme und Live-Netzwerkumgebungen aus. Anbieter reagieren darauf, indem sie Inventar, kryptografische Stücklisten und Abhilfeworkflows in einheitlichen Plattformen verknüpfen. Die zentrale Chance liegt darin, ein fragmentiertes technisches Inventar in Nachweise umzuwandeln, die Migrationsplanung, Beschaffung und Prüfungsaktivitäten unterstützen können.
Wichtigste Erkenntnisse des Berichts
- Nach kryptografischem Asset hielten digitale Zertifikate und Zertifizierungsstellen 2026 einen Marktanteil von 26,73 % am Markt für Kryptografische Abhängigkeitskartierung, während kryptografische Bibliotheken und Anbieter bis 2032 voraussichtlich mit einem CAGR von 24,28 % wachsen werden.
- Nach Erkennungsschicht hielten Quellcode und Repositories 2026 einen Umsatzanteil von 29,41 %, während Software-Abhängigkeiten und Pakete bis 2032 voraussichtlich mit einem CAGR von 23,94 % wachsen werden.
- Nach Bereitstellungsmodell entfiel 2026 ein Umsatzanteil von 67,89 % auf die Cloud-basierte Bereitstellung im Markt für Kryptografische Abhängigkeitskartierung, und sie ist das am schnellsten wachsende Bereitstellungsmodell bis 2032.
- Nach Unternehmensgröße hielten Großunternehmen 2026 einen Umsatzanteil von 67,51 %, während KMU bis 2032 voraussichtlich mit einem CAGR von 25,43 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI 2026 einen Umsatzanteil von 27,39 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 24,61 % wachsen werden.
- Nach Geografie entfiel 2026 ein Umsatzanteil von 41,67 % auf Nordamerika im Markt für Kryptografische Abhängigkeitskartierung, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 26,94 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Mandate zur Post-Quanten-Kryptografie-Bereitschaft | +5.3% | Global, kurzfristiger Druck konzentriert in den Vereinigten Staaten, EU-Mitgliedstaaten und Japan | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Standards für Kryptografische Stücklisten | +4.2% | Global, regulatorischer Einfluss am stärksten in den Vereinigten Staaten, der EU und den G7-Finanzsystemen | Mittelfristig (2–4 Jahre) |
| Zunehmende Kryptografische Schulden in Hybrid- und Multi-Cloud-Umgebungen | +3.7% | Asiatisch-pazifischer Kernraum und Nordamerika, mit Ausstrahlungseffekten auf Westeuropa | Mittelfristig (2–4 Jahre) |
| Zunehmende Exposition durch Harvest-Now, Decrypt-Later für langlebige Daten | +3.1% | Global, unmittelbare Dringlichkeit in Verteidigung, Finanzdienstleistungen und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Automatisierung der Kryptografischen Erkennung in DevSecOps | +2.4% | Nordamerika und Westeuropa, mit frühen Gewinnen in asiatisch-pazifischen Technologiezentren | Mittelfristig (2–4 Jahre) |
| Kryptografische Abhängigkeitsnachweise für Prüfung und Incident Response | +1.8% | Global, am ausgeprägtesten in BFSI, Gesundheitswesen und Regierung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Mandate zur Post-Quanten-Kryptografie-Bereitschaft
Staatliche und supranationale Maßnahmen machen die Post-Quanten-Vorbereitung zu einer aktiven Beschaffungsanforderung im Markt für Kryptografische Abhängigkeitskartierung. Executive Order 14412 verpflichtete US-Bundesbehörden zur Ernennung von Leitern für die Post-Quanten-Migration und setzte eine Frist bis zum 31. Dezember 2030 für die Migration von hochwertigen Systemen, die für die Schlüsseletablierung genutzt werden. Die Anordnung wies auch auf die Entwicklung von Mindestelementen für kryptografische Stücklisten hin und schlug Auftragnehmeranforderungen vor, die den Bedarf an Asset-Transparenz auf föderale Lieferketten ausweiten.[1] CNSSP-15 verpflichtete neue kommerzielle nationale Sicherheitssysteme ab 2027 zur Unterstützung quantenresistenter Algorithmen und setzte 2030 als Auslaufdatum für Legacy-Systeme fest. Organisationen können keinen verantwortungsvollen Migrationsplan erstellen, ohne zu wissen, wo Zertifikate, Schlüssel, Algorithmen und Protokolle verwendet werden. Kontinuierliche Erkennung ist nützlicher als ein einmaliger Scan, da Software- und Infrastrukturänderungen nach Abschluss des Inventars neue kryptografische Abhängigkeiten einführen können.
Ausweitung von Standards für Kryptografische Stücklisten
Eine kryptografische Stückliste wird zu einem praktischen Compliance-Artefakt statt einem freiwilligen Nachweis technischer Hygiene. CycloneDX fügte CBOM als erstklassiges Objekt in Version 1.6 hinzu und erweiterte die Funktionalität in Version 1.7, wodurch Organisationen eine formale Möglichkeit erhalten, Algorithmen, Schlüssel, Zertifikate, Protokolle und deren Abhängigkeiten zu beschreiben.[2] Im Juni 2026 gründete das PKI-Konsortium seine CBOM-Profile-Arbeitsgruppe mit 16 Gründungsorganisationen, um herstellerübergreifende Leitlinien zu entwickeln, die auf SPDX und CycloneDX abgestimmt sind. Eine zuverlässige CBOM identifiziert den Umfang der Migrationsarbeiten und kann Anforderungen für Ersatzwerkzeuge, Hardware-Sicherheitsmodule und verwaltete Post-Quanten-Dienste aufzeigen. Der Markt für Kryptografische Abhängigkeitskartierung profitiert daher, wenn die CBOM-Generierung in einen umfassenderen Abhilfeprozess integriert wird. Plattformen, die den Nachweis über Entwicklungs- und Betriebsumgebungen hinweg wiederholbar machen, können die Lücke zwischen Compliance-Nachweisen und der tatsächlichen Migrationsausführung verringern.
Zunehmende Kryptografische Schulden in Hybrid- und Multi-Cloud-Umgebungen
Kryptografische Schulden häufen sich an, wenn Organisationen Anwendungen und Infrastruktur ohne einen gemeinsamen Nachweis ihrer kryptografischen Abhängigkeiten bereitstellen. Hybrid- und Multi-Cloud-Umgebungen enthalten häufig unterschiedliche Schlüsselverwaltungsdienste, Cipher-Richtlinien, TLS-Gateways, SaaS-Schnittstellen, Firmware und benutzerdefinierten Code. Die Cloud Security Alliance identifizierte begrenzte Transparenz in Legacy-Kryptografie als ein wesentliches Hindernis für die Post-Quanten-Migration. Von IBM auf der Eurocrypt 2026 vorgestellte Forschungsergebnisse ergaben, dass eine vollständige CBOM Software-, Betriebs-, Hardware- und SaaS-Dimensionen berücksichtigen muss. Dieser Bedarf gibt dem Markt für Kryptografische Abhängigkeitskartierung einen Grund, Plattformen zu bevorzugen, die Erkenntnisse über Quellcode, Binärdateien, Netzwerke und Hosts hinweg korrelieren, anstatt nur eine Schicht isoliert zu berichten. Da neue Workloads und Infrastructure-as-Code-Vorlagen bereitgestellt werden, hat der Markt für Kryptografische Abhängigkeitskartierung ein stärkeres Argument für kontinuierliches Monitoring als für periodische Bewertungen.
Zunehmende Exposition durch Harvest-Now, Decrypt-Later für langlebige Daten
Harvest-Now, Decrypt-Later-Aktivitäten umfassen das Sammeln verschlüsselter Informationen für eine mögliche Entschlüsselung, sobald ein relevanter Quantencomputer verfügbar wird. Das Risiko ist besonders akut, wo Daten viele Jahre lang vertraulich bleiben müssen, einschließlich Verteidigung, Finanzdienstleistungen, Gesundheitswesen und Satellitenkommunikation. Ein Papier der US-Notenbank aus dem Jahr 2025 stellte fest, dass der Post-Quanten-Schutz für zukünftigen Distributed-Ledger-Verkehr bereits von einem Angreifer gesammelten historischen Geheimtext nicht schützen würde. Eine begutachtete Studie beschrieb auch das verlängerte Expositionsfenster, das durch verzögerte Migration entsteht, und stellte fest, dass hybride und vorwärtssichere Ansätze den Risikohorizont verringern können. Dies verlagert die Kaufentscheidung von einem zukünftigen Upgrade-Zeitplan auf die aktuelle Exposition sensibler Datensätze. Erkennungswerkzeuge werden wichtig, weil Teams anfällige Kryptografie lokalisieren müssen, bevor sie identifizieren können, welche Datenflüsse und Anwendungen eine frühzeitige Abhilfe verdienen.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Eingebettete und proprietäre Kryptografie, die für automatisierte Werkzeuge undurchsichtig bleibt | -3.2% | Global, am stärksten ausgeprägt in Energie-, Versorgungs-, Fertigungs- und Verteidigungssektoren mit Legacy-OT-Infrastruktur | Langfristig (≥ 4 Jahre) |
| Hohes Risiko falscher Positiver und falscher Negativer bei statischer und netzwerkbasierter Erkennung | -2.6% | Global, am ausgeprägtesten in großen, heterogenen IT-Umgebungen in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Migrationsunterbrechungsrisiko bei Legacy-Anwendungen und Betriebstechnologie | -1.9% | Global, konzentriert in regulierten Branchen mit geringer Änderungstoleranz, einschließlich BFSI, Gesundheitswesen und Regierung | Langfristig (≥ 4 Jahre) |
| Fragmentiertes Eigentum an Kryptografischen Assets über interne Teams und Lieferanten hinweg | -1.4% | Global, am sichtbarsten in Großunternehmen mit föderierter IT-Governance und erweiterten Lieferantennetzwerken | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eingebettete und proprietäre Kryptografie, die für automatisierte Werkzeuge undurchsichtig bleibt
Firmware, proprietäre ASICs und Hardware-Sicherheitsmodule können kryptografische Operationen unterhalb der Betriebssystemschicht und außerhalb der Reichweite gängiger Quellcode- oder Binärscanner ausführen. Industriesysteme stützen sich häufig auf Closed-Source-Firmware, und die betreibende Organisation verfügt möglicherweise nicht über eine vollständige Dokumentation der eingebetteten Implementierung. OWASP identifizierte langlebige Signaturschlüssel, hardwaregebundene Schlüssel und in Firmware oder Silizium eingebettete Schlüssel als Bereiche, in denen kryptografische Inventare häufig versagen.[3] Diese Assets sind auch für die Post-Quanten-Übergangsplanung wichtig, da sie als Grundlage einer Sicherheitsarchitektur dienen können. Anbieter erkunden hardwaregebundene Sensoren und Partnerschaften mit Originalgeräteherstellern, um Metadaten aus Betriebstechnologie-Images zu erhalten. Der Fortschritt bleibt langsamer als die Erkennung auf IT-Ebene, was Energie, Versorgung, Fertigung und Verteidigung mit unvollständiger Inventarabdeckung zurücklässt.
Hohes Risiko falscher Positiver und falscher Negativer bei statischer und netzwerkbasierter Erkennung
Statische Analyse und passives Netzwerkmonitoring sind gängige Erkennungsmethoden, können jedoch unvollständige oder fehlerhafte Ergebnisse liefern. Statische Werkzeuge können ungenutzten Code, Bibliotheks-Header und Testvorrichtungen als aktive kryptografische Nutzung identifizieren, was den manuellen Überprüfungsaufwand erhöht. Netzwerkmonitoring kann lokale Festplattenverschlüsselung, Offline-Signatursysteme und luftgespaltene Systeme übersehen, da diese Assets nicht auf einem beobachteten Netzwerkpfad erscheinen. Eine Studie einer IEEE- und ACM-Konferenz aus dem Jahr 2026 ergab, dass ein vollständiges kryptografisches Inventar eine Kombination von Erkennungsschichten erfordert und nicht auf eine einzelne Modalität beschränkt sein kann. Anbieter fügen Call-Graph-Bewusstsein und Abhängigkeitsverfolgung hinzu, um erreichbaren Code von inaktiven Artefakten zu unterscheiden. Diese Methoden können die Nachweisqualität verbessern, erfordern jedoch mehr Rechenressourcen und eine tiefere Integration durch Sicherheitsteams.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Kryptografischem Asset:
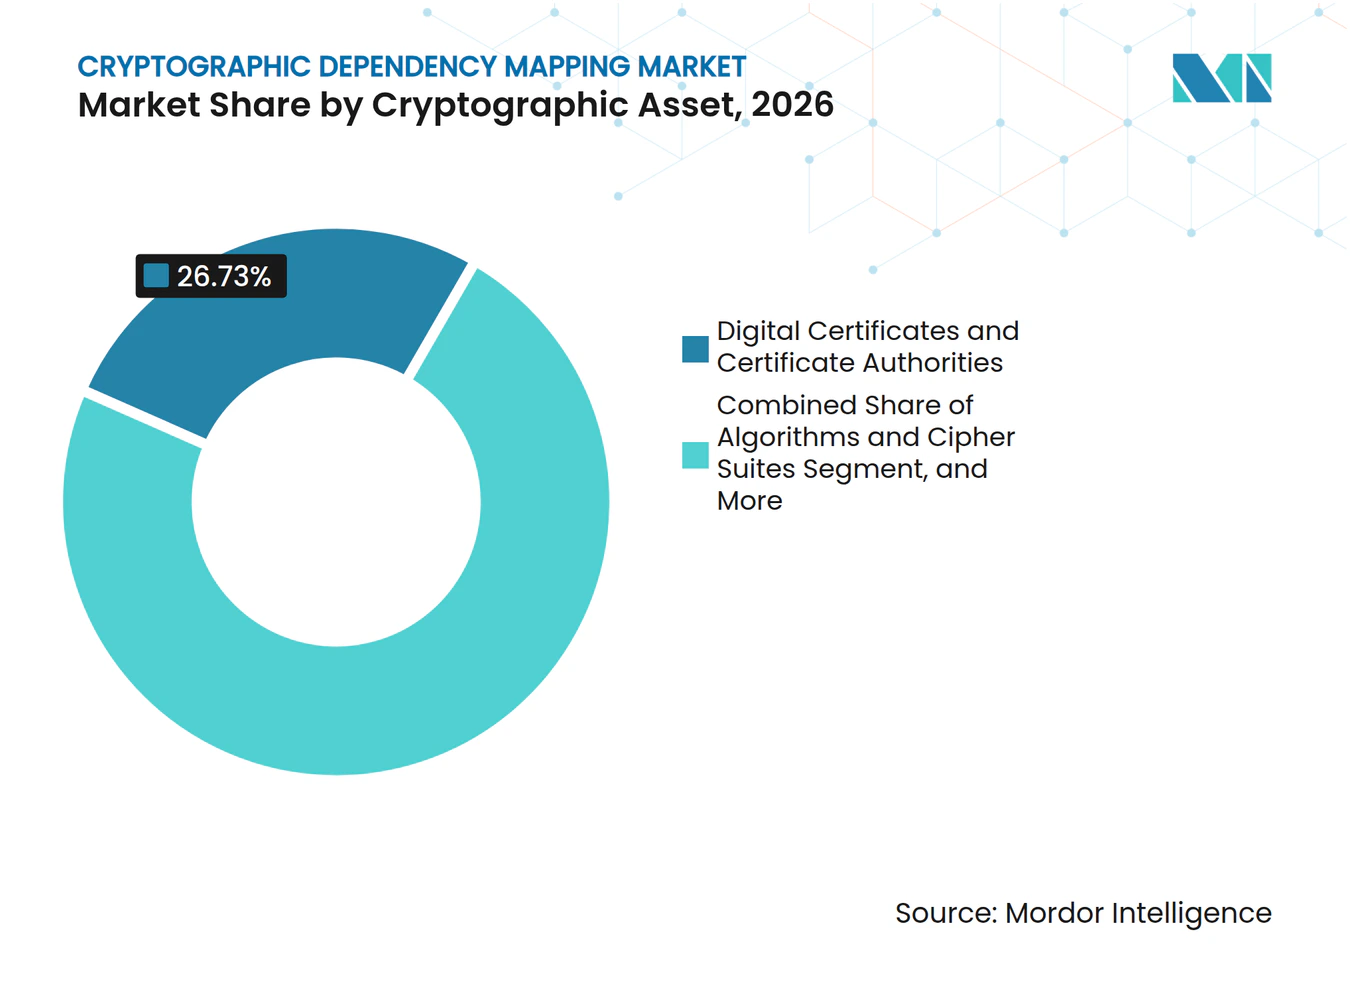
Zertifikatsspreizung verankert den größten AnteilDigitale Zertifikate und Zertifizierungsstellen erfassten 2026 einen Marktanteil von 26,73 % am Markt für Kryptografische Abhängigkeitskartierung, die größte Position unter den kryptografischen Asset-Typen. Die installierte Basis der unternehmensweiten Public-Key-Infrastruktur unterstützt diese Position. Die geplante Reduzierung der Zertifikatslaufzeiten durch das CA/Browser Forum auf 47 Tage erhöht die Erneuerungsaktivität und den Bedarf, Zertifikate vor ihrem Ablauf zu identifizieren. Kontinuierliche Erkennung und Lebenszyklusmanagement können dazu beitragen, Verfügbarkeitsprobleme durch übersehene Zertifikate zu verhindern. Kryptografische Bibliotheken und Anbieter werden voraussichtlich bis 2032 mit einem CAGR von 24,28 % wachsen. Ihr Wachstum spiegelt die Sorge wider, dass anfällige Algorithmusbindungen in Anwendungs-Laufzeitumgebungen eingebettet bleiben können, ohne ein klares Inventar.
Algorithmen und Cipher-Suites bleiben zentral, da veraltete Konfigurationen – einschließlich RSA-2048-Schlüsselaustausch und SHA-1-Hashing – gefunden werden müssen, bevor ein Migrationsplan sequenziert werden kann. Schlüssel und Schlüsselspeicher haben unterschiedliche Wichtigkeitsstufen, da ein kompromittierter oder anfälliger Schlüsselverschlüsselungsschlüssel gesamte Zertifikatshierarchien beeinflussen kann. Protokolle und sichere Kanäle fügen durch TLS-Konfigurationen und SSH-Schlüsselaustauscheinstellungen eine weitere Expositionsebene hinzu. Kürzere Zertifikatslaufzeiten machen die Protokollkonfiguration sichtbarer, wenn Teams die unterstützende Vertrauensarchitektur überprüfen. IBMs Eurocrypt-2026-Forschung stellte fest, dass eine einheitliche CBOM mit Beziehungen zwischen Asset-Typen für eine glaubwürdige Bewertung der Migrationsauswirkungen notwendig ist. Der Markt für Kryptografische Abhängigkeitskartierung profitiert, wenn Plattformen zeigen können, wie ein Asset von einem anderen abhängt, anstatt eine Liste separater Erkenntnisse zu präsentieren.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Erkennungsschicht:
Quellcode führt, Lieferkette gewinnt an BedeutungQuellcode und Repositories machten 2026 29,41 % der Marktgröße der Kryptografischen Abhängigkeitskartierung aus. Diese Schicht profitiert von etablierten statischen Analysepraktiken innerhalb von Entwickler-Workflows. Open-Source-Werkzeuge können CycloneDX-CBOMs auf Repository-Ebene generieren, wodurch das Quellcode-Scanning für Entwicklungsteams zugänglich wird. Software-Abhängigkeiten und Pakete werden voraussichtlich bis 2032 mit einem CAGR von 23,94 % wachsen. Bibliotheken von Drittanbietern können kryptografische Nutzung enthalten, die im First-Party-Code nicht sichtbar ist. Abhängigkeits-Scanning und Call-Graph-Verfolgung können diese versteckte Nutzung aufdecken, wenn ein Paket-Manifest tiefe transitive Abhängigkeiten aufweist.
Binärdateien, Container und Firmware sind wichtig, da kompilierte Produkte Komponenten enthalten können, die nicht dem verfügbaren Quellcode entsprechen. Software-Entwicklungskits von Drittanbietern, CI/CD-Werkzeuge und vorkompilierte Komponenten können nach der Quellcode-Überprüfung kryptografische Implementierungen einführen. Netzwerkverkehr und Live-TLS-Endpunkt-Scans zeigen die in der Produktion verwendeten Cipher-Suites, können jedoch keine Assets identifizieren, die nie einen überwachten Pfad durchqueren. Betriebssysteme, Hosts und Dateisysteme enthalten Zertifikatsspeicher, Schlüsseltresore und Hardware-Sicherheitsmodul-Dienstkonten, die als zentrale Vertrauensinfrastruktur dienen. Die BF-CBOM-Studie aus dem Jahr 2026 ergab, dass keine einzelne Erkennungsschicht eine ausreichende Abdeckung in einer Unternehmensumgebung bietet. Dies unterstützt mehrschichtige Architekturen im Markt für Kryptografische Abhängigkeitskartierung, insbesondere für Käufer, die einen einzigen Nachweis über Entwicklungs-, Laufzeit- und Infrastrukturumgebungen hinweg benötigen.
Nach Bereitstellungsmodell:
Cloud-basierte Bereitstellung baut ihren Vorsprung ausDie Cloud-basierte Bereitstellung erfasste 2026 67,89 % des Umsatzes und ist das am schnellsten wachsende Bereitstellungsmodell bis 2032. Cloud-gehostete Plattformen können Erkennungsmuster schnell aktualisieren, nachdem sich Standards oder Leitlinien geändert haben. On-Premises-Agenten können manuelle Updates und Regressionstests erfordern, was die Abdeckung verzögern kann, wenn sich kryptografische Leitlinien weiterentwickeln. Die hybride Bereitstellung ist für BFSI- und Regierungsnutzer relevant, die bei vollständig gehosteten Diensten mit Datensouveränitätsbeschränkungen konfrontiert sind. Diese Organisationen können Cloud-basierte Orchestrierung zusammen mit On-Premises-Scanning-Agenten nutzen. AppViewX führte in Version 2026.2 ein einheitliches, aus mehreren Quellen gespeistes Konfigurationsscan-Inventar ein, das agentenbasierte und agentenlose Erkenntnisse in einer einzigen CBOM zusammenführt.[4]
Die On-Premises-Bereitstellung bleibt für luftgespaltene Systeme, klassifizierte Netzwerke und Betriebstechnologieumgebungen notwendig, in denen externe Konnektivität eingeschränkt ist. Diese Käufer benötigen Erkennungswerkzeuge, die in isolierten Netzwerken funktionieren und Nachweise über kontrollierte Kanäle exportieren. Für den Markt für Kryptografische Abhängigkeitskartierung machen ihre Anforderungen die Bereitstellungsauswahl zu einer Frage der Betriebsbeschränkungen und nicht der Präferenz. Die Cloud-Einführung bringt neue KMU in den Markt für Kryptografische Abhängigkeitskartierung und hilft Unternehmen, die Abdeckung auf Cloud-Workloads auszuweiten. Die On-Premises-Nutzung spiegelt weiterhin einen längeren Ersatzzyklus der installierten Basis wider. Anbieter, die dasselbe CBOM-Schema und denselben Risikoansatz über Cloud-, Hybrid- und lokale Bereitstellungen hinweg anwenden, können Unternehmen bedienen, die in allen 3 Umgebungen tätig sind.
Nach Unternehmensgröße:
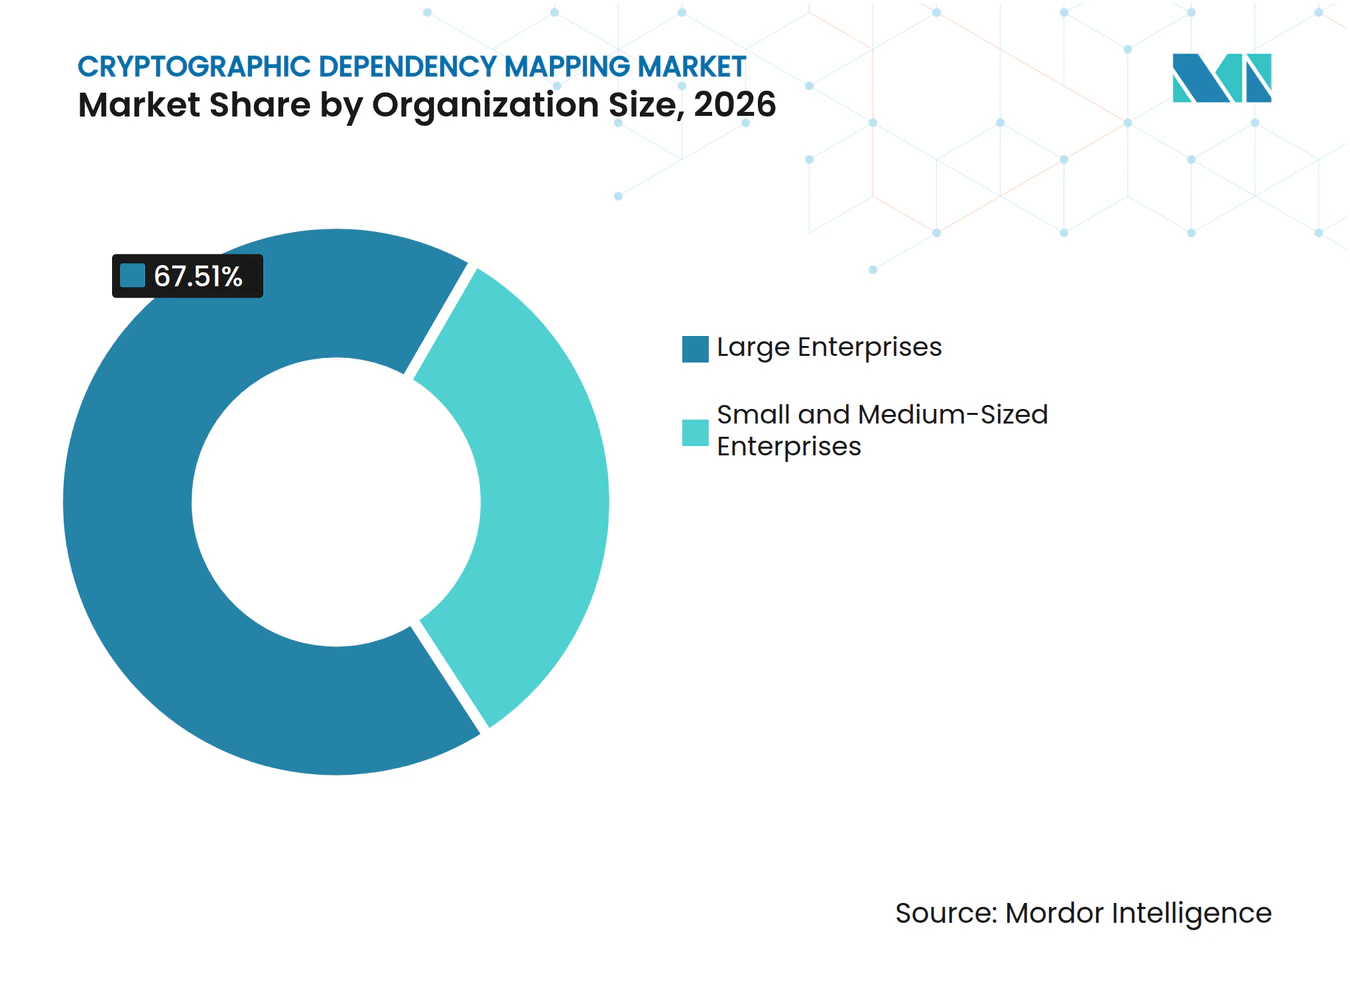
Dominanz der Großunternehmen, Beschleunigung bei KMUGroßunternehmen hielten 2026 67,51 % des Marktanteils der Kryptografischen Abhängigkeitskartierung. Sie betreiben große Zertifikatsbestände, mehrere kryptografische Bibliotheken und Multi-Cloud-Umgebungen, was eine manuelle Erkennung unpraktisch macht. Bundesauftragnehmer und große Finanzinstitute stehen auch unter dem frühesten Compliance-Druck, da sie sich nahe der Spitze regulierter Lieferketten befinden. KMU werden voraussichtlich bis 2032 mit einem CAGR von 25,43 % wachsen. Verwaltete Erkennungsdienste und SaaS-Bereitstellung reduzieren einige der Fachkenntnis- und Kapitalbarrieren, die die Einführung durch kleinere Organisationen bisher eingeschränkt haben. Der Hauptnachfrageauslöser für KMU kommt häufig von einem größeren Kunden, der kryptografische Nachweise von seinen Software-Lieferanten anfordert.
Die KMU-Einführung wird durch Lieferkettenanforderungen und nicht allein durch interne Mandate geprägt. Im Markt für Kryptografische Abhängigkeitskartierung kann ein Lieferant eine CBOM benötigen, wenn ein Unternehmenskunde sein Sicherheitsprogramm auf Software von Drittanbietern ausweitet. Forschungen zur Post-Quanten-Migration bei KMU beschrieben den Prozess als organisatorischen Wandel, der Governance, Lieferantenkoordination, stufenweise Implementierung und kontinuierliches Monitoring erfordert. Vordefinierte Vorlagen für containerisierte Microservices und Cloud-native Python- oder JavaScript-Anwendungen können die anfängliche Bereitstellung vereinfachen. Diese Pakete können für KMU geeigneter sein als eine benutzerdefinierte Unternehmensarchitektur. Dies schafft eine Chance für den Markt für Kryptografische Abhängigkeitskartierung, einen weniger komplexen Dienst anzubieten, ohne den zugrunde liegenden Bedarf an aktuellen Nachweisen zu reduzieren.

Nach Endnutzerbranche:
BFSI hat den größten Anteil, Regierung wächst am schnellstenBFSI hielt 2026 27,39 % des Umsatzes, den höchsten Anteil unter den Endnutzerbranchen. Lange Datenspeicherfristen, systemisches Risikoengagement und überlappende regulatorische Anforderungen erhöhen die Kosten einer kryptografischen Schwachstelle in diesem Sektor. Die Arbeit der US-Notenbank aus dem Jahr 2025 zu Distributed-Ledger-Netzwerken zeigte, dass historische Daten anfällig für Harvest-Now, Decrypt-Later-Sammlung bleiben können, selbst nachdem zukünftige Kommunikation mit Post-Quanten-Kryptografie geschützt wird. Der Fahrplan der G7-Cyber-Expertengruppe aus dem Jahr 2026 forderte ein umfassendes Inventar kryptografischer Assets, Protokolle und relevanter Abhängigkeiten von Drittanbietern. Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einem CAGR von 24,61 % wachsen, da souveräne Mandate die Erkennung zu einem frühen Schritt in der Post-Quanten-Planung machen. Der Markt für Kryptografische Abhängigkeitskartierung ist folglich der Nachfrage sowohl von regulierten Finanzinstituten als auch von öffentlichen Behörden ausgesetzt.
IT und Telekommunikation bleiben die zweitgrößte Endnutzerbranche, da Anbieter Zertifikate über kundenorientierte TLS-Endpunkte und Carrier-Grade-PKI-Systeme hinweg verwalten müssen. Gesundheitswesen und Medizinprodukte erfordern lange Vertraulichkeitszeiträume für Patientenakten, genomische Daten und medizinische Bilder. Eine medizinische Studie aus dem Jahr 2026 identifizierte Gesundheitssysteme als einen der Sektoren mit den längsten Harvest-Now, Decrypt-Later-Expositionsfenstern bei verzögerter Post-Quanten-Einführung.[5] Energie und Versorgung befinden sich in einem früheren Stadium der Einführung, da ihre Betriebstechnologie-Assets schwer zu inspizieren sind. Ihr Status als kritische Infrastruktur kann die Wahrscheinlichkeit zukünftiger Compliance-Anforderungen erhöhen, wenn die Migrationsregeln ausgereifter werden. Rechtsdienstleistungen, Verteidigungsproduktion und andere Betreiber kritischer Infrastruktur beginnen ebenfalls mit kryptografischen Lagebeurteilungen, da Lieferantenverpflichtungen von Hauptauftragnehmern durch die Wertschöpfungskette weitergegeben werden.
Geografische Analyse
Markt für kryptografisches Abhängigkeits-Mapping in Amerika
Nordamerika hielt im Jahr 2026 einen Anteil von 41,67 % am Markt für kryptografisches Abhängigkeits-Mapping. Bundesbeschaffung, frühe Einführung von Unternehmenstechnologie und eine dichte Bevölkerung von Post-Quanten-Sicherheitsanbietern stützen diese Position. Executive Order 14412 legte den 31. Dezember 2030 als Zieldatum für hochwertige föderale Schlüsseletablierungssysteme fest und leitete auftragnehmerorientierte Maßnahmen über den Prozess der Federal Acquisition Regulation ein. Kanada richtet seine Cybersicherheitshaltung eng an den Post-Quanten-Standards des NIST und den NSA-Leitlinien durch die umfassendere Five-Eyes-Koordination aus. Südamerika befindet sich noch in einem früheren Stadium, wobei die Nachfrage auf staatlich verbundene Finanzinstitute und multinationale Technologieunternehmen in Brasilien und Mexiko konzentriert ist.
Markt für kryptografisches Abhängigkeits-Mapping in Europa und Afrika
Europa verfügt über 2 regulatorische Wege, die die Bedeutung von Asset-Inventaren erhöhen. Der EU Cyber Resilience Act trat im Dezember 2024 in Kraft, und seine wesentlichen Verpflichtungen gelten ab Dezember 2027, wodurch eine Anforderung für maschinenlesbare Komponentenaufzeichnungen für in der EU verkaufte Hard- und Software entsteht. Die NIS2-Umsetzungsanforderungen betonen ebenfalls dokumentierte kryptografische Richtlinien und aktuelle Asset-Inventare für betroffene Einrichtungen. Deutschland und das Vereinigte Königreich sind aktive Beschaffungsmärkte aufgrund von Finanzdienstleistungen, fortgeschrittener Fertigung und verteidigungsnahen Sektoren, während Afrika noch in einem früheren Adoptionsstadium verbleibt, angeführt von Telekommunikations- und Finanzdienstleistungsaktivitäten in Südafrika und Nigeria. Der Markt für kryptografisches Abhängigkeits-Mapping wird vom Tempo der Regulierung und der Cybersicherheitsinvestitionen in diesen Ländern abhängen.
Markt für kryptografisches Abhängigkeits-Mapping in APAC und dem Nahen Osten
Asien-Pazifik wird voraussichtlich mit einer CAGR von 26,94 % bis 2032 wachsen, der schnellsten regionalen Rate im Markt für kryptografisches Abhängigkeits-Mapping. Japan machte quantenresistente Sicherheit in seiner Cybersicherheitsstrategie 2025 zu einer unmittelbaren politischen Priorität und setzte ein Abschlussziel für 2035, während Südkorea sein Post-Quanten-Pilotprogramm auf Finanzen und Telekommunikation sowie Medizin, Energie und öffentliche Verwaltung ausweitete.[6] Indien veröffentlichte im Februar 2026 seinen Bericht der Arbeitsgruppe für quantensichere Ökosysteme, in dem eine CBOM-Anforderung für Betreiber kritischer Informationsinfrastrukturen und ein Migrationsfenster ab 2028 festgelegt wurden. Der Nahe Osten, insbesondere die Vereinigten Arabischen Emirate, Saudi-Arabien und Israel, investiert durch Programme zur digitalen Souveränität und nationalen KI in kryptografische Infrastruktur, und Israels Cybersicherheitsbasis verleiht ihm eine regionale Rolle bei der Entwicklung von Erkennungstechnologie.
Wettbewerbslandschaft
Marktkonzentration
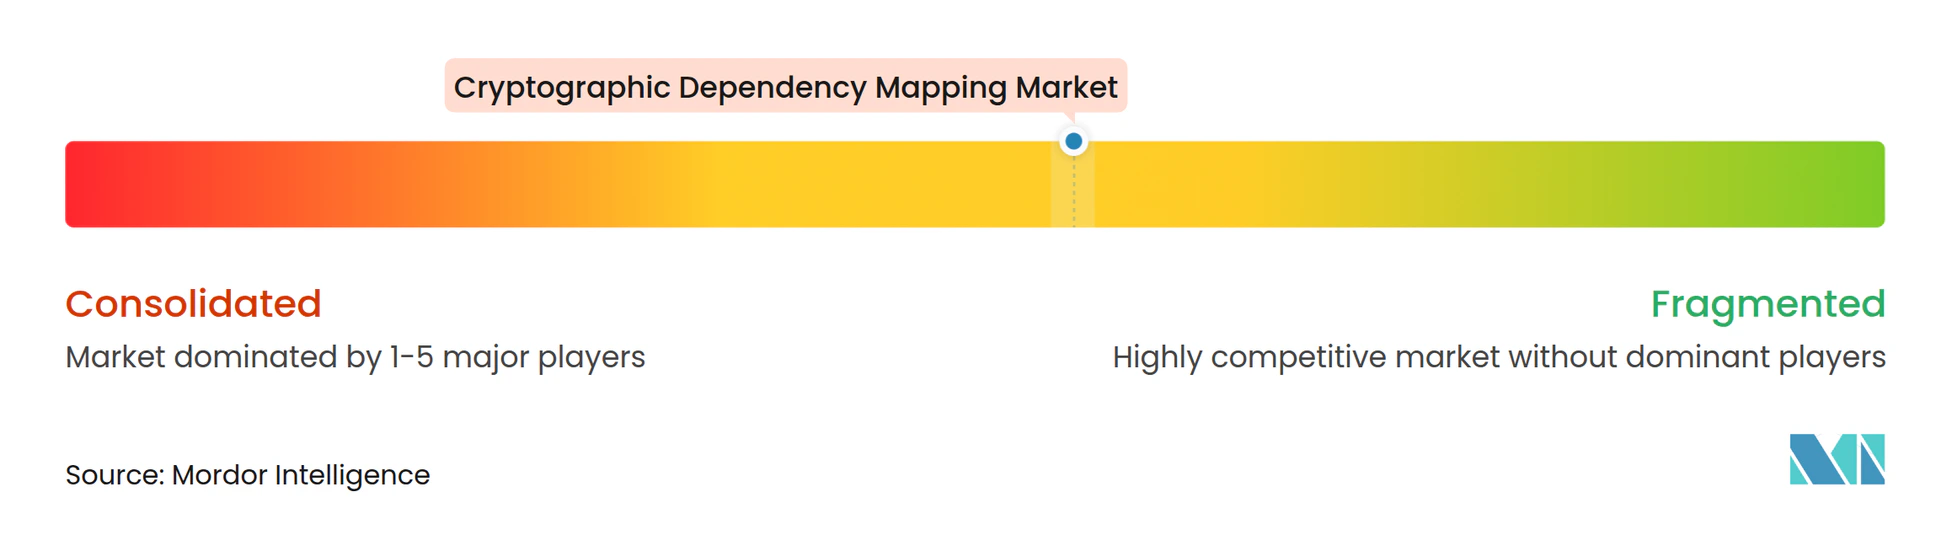
Der Markt für Kryptografische Abhängigkeitskartierung ist auf Plattformebene mäßig konzentriert und unter Spezialisten, die einzelne Erkennungsschichten oder Vertikalen adressieren, stärker fragmentiert. Etablierte Identitäts- und Sicherheitsanbieter nutzen Akquisitionen, um Erkennungsfähigkeiten zu Zertifikats- und Schlüsselverwaltungsportfolios hinzuzufügen. Im Mai 2025 erwarb Keyfactor InfoSec Global und CipherInsights und ergänzte damit Fähigkeiten in statischem Code, Binärdateien, Cloud-Workloads, Abhilfe und passivem Netzwerkmonitoring. Im Juli 2026 erhielt Keyfactor eine strategische Wachstumsinvestition von mehr als 1 Milliarde USD zur Unterstützung von Produktinnovation, geografischer Expansion, Teamwachstum und Akquisitionen. Diese Schritte zeigen, wie integriertes kryptografisches Lagemanagement zu einer zentralen Plattformstrategie wird, während reine Anbieter Skalierung aufbauen müssen, bevor größere Plattformen angrenzende Fähigkeiten absorbieren.
IBM hat Quantum Safe Explorer eingeführt, um die automatisierte CBOM-Erstellung in CI/CD-Pipelines einzubetten und den manuellen Inventaraufwand zu reduzieren. AppViewX hat Code-, Abhängigkeits-, Konfigurations- und Zertifikat-Scanning mit Bereitschaftsbewertung in seinem Post-Quanten-Bewertungswerkzeug kombiniert. Quantennative Anbieter differenzieren sich durch die Kombination von CBOM-Generierung, Netzwerktelemetrie und automatisierter Risikobewertung als dediziertes Angebot. Ihr Ansatz behandelt Erkennung als primäres Produkt und nicht als Erweiterung des Lebenszyklusmanagements. Der Wettbewerb hängt von der technischen Abdeckung, der Integrationsfähigkeit und der Fähigkeit ab, Inventarergebnisse durch Partnerschaften, die große Unternehmen und Regierungskonten erreichen, in ein praktisches Abhilfeprogramm umzuwandeln.
Betriebstechnologie und Firmware bleiben ein klarer Bereich unerfüllter Bedürfnisse, da kein Anbieter eine skalierbare CBOM-Methode für luftgespaltene Industrieanlagen etabliert hat, während verwaltete Erkennung für KMU einfachere Bereitstellungen und kostengünstigere Servicemodelle benötigt. Multi-Cloud-CBOM-Orchestrierung ist auch für Organisationen wichtig, die einen anbieterneutralen Nachweis über 3 oder mehr Cloud-Anbieter hinweg benötigen. Die CBOM-Profile-Arbeitsgruppe des PKI-Konsortiums kann Bedenken hinsichtlich proprietärer Datenstrukturen durch die Entwicklung gemeinsamer Profilleitlinien verringern. Zertifikatslaufzeiten, die sich auf 47 Tage zubewegen, werden den Bedarf an kontinuierlicher Erkennung über große Zertifikatsbestände hinweg verstärken, und der Markt für Kryptografische Abhängigkeitskartierung bevorzugt Anbieter, die eine konsistente Abdeckung über Cloud-, lokale, Entwicklungs- und Betriebsumgebungen hinweg nachweisen.
Branchenführer im Markt für Kryptografische Abhängigkeitskartierung
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
IBM Corporation
-
SandboxAQ, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für kryptografisches Abhängigkeits-Mapping Unternehmen in diesem Bericht
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- IBM Corporation
- SandboxAQ, Inc.
- QuSecure, Inc.
- CryptoNext Security
- InfoSec Global, Inc.
- AppViewX Corporation
- Thales S.A.
- Broadcom Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Hewlett Packard Enterprise Company
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- PQShield Ltd.
- Utimaco GmbH
- ISARA Corporation
- SafeLogic, Inc.
- QRCS Corporation
- Qubrisk
- Encryption Consulting, LLC
Neueste Industrielle Entwicklungen in Markt für kryptografisches Abhängigkeits-Mapping
- Juli 2026: AppViewX veröffentlichte sein Plattform-Update Sommer 2026 und führte hybride zusammengesetzte PQC-Zertifikate ein, die klassisches RSA oder ECC mit dem ML-DSA-Post-Quanten-Algorithmus in einem einzigen Zertifikat kombinieren und so eine stufenweise quantensichere Migration ohne vollständige Infrastrukturumstellung ermöglichen. Das Release fügte auch den Model Context Protocol (MCP) Server hinzu, der es KI-Agenten ermöglicht, Zertifikate durch geregelte, prüfbare Aktionen zu entdecken, auszustellen, zu erneuern und zu verwalten, und damit direkt die durch die Verbreitung von KI-Agenten entstandene Sicherheitslücke bei Maschinenidentitäten adressiert.
- Juli 2026: Keyfactor erhielt eine strategische Wachstumsinvestition von mehr als 1 Milliarde USD von Summit Partners, wobei die bestehenden Investoren Insight Partners und Sixth Street Growth eine bedeutende Beteiligung behielten. Das Kapital ist für Produktinnovation, geografische Expansion, Teamwachstum und strategische Akquisitionen vorgesehen und spiegelt die institutionelle Überzeugung wider, dass Vertrauensinfrastruktur für das KI- und Quantenzeitalter eine dauerhafte, jahrzehntelange Unternehmens-Sicherheitskategorie darstellt.
- Juni 2026: Executive Order 14412,
Sicherung der Nation gegen fortgeschrittene kryptografische Angriffe,
wurde unterzeichnet und verpflichtete Bundesbehörden zur Ernennung von PQC-Migrationsleitern, zur Einhaltung von Migrationsfristen für hochwertige Assets, zur Veröffentlichung von CBOM-Mindestelementen innerhalb von 270 Tagen und zu FAR-Änderungen, die eine PQC-Compliance der Auftragnehmer bis zum 31. Dezember 2030 vorschreiben. Die Anordnung formalisiert das kryptografische Inventar als föderalen Compliance-Output und weitet Migrationsverpflichtungen auf die gesamte Verteidigungs- und zivile Auftragnehmerbasis aus. - Juni 2026: Das PKI-Konsortium gründete die CBOM-Profile-Arbeitsgruppe unter dem Vorsitz von IBM Distinguished Engineer Michael Osborne mit 16 Gründungsmitgliedern, darunter IBM, AppViewX, eMudhra und SafeLogic. Die Gruppe wird eine neutrale, herstellerübergreifende CBOM-Profilmethodik entwickeln, die auf SPDX- und CycloneDX-Standards abgestimmt ist, und damit direkt die Fragmentierung reduzieren, die die unternehmensweite CBOM-Einführung in Konten mit Anforderungen an Multi-Anbieter-Interoperabilität verlangsamt hat.
Umfang des globalen Marktberichts zur Kryptografischen Abhängigkeitskartierung
Der Markt für Kryptografische Abhängigkeitskartierung umfasst Umsätze aus Werkzeugen und Diensten, die Beziehungen zwischen kryptografischen Assets und den Anwendungen, Systemen, Datenflüssen, Geräten und Drittanbieterkomponenten, die von ihnen abhängen, identifizieren, visualisieren und verfolgen. Er erweitert das kryptografische Inventar, indem er zeigt, wo Kryptografie verwendet wird, welche Geschäftsfunktionen davon abhängen und welche Assets von einer Änderung an einem Algorithmus, Zertifikat, Schlüssel, Protokoll oder einer Bibliothek betroffen wären. Kryptografische Stücklisten (CBOMs) bieten ein strukturiertes Modell zur Katalogisierung kryptografischer Assets und ihrer Abhängigkeiten.
Der Marktbericht zur Kryptografischen Abhängigkeitskartierung ist segmentiert nach Kryptografischem Asset (Algorithmen und Cipher-Suites, Schlüssel und Schlüsselspeicher, Digitale Zertifikate und Zertifizierungsstellen, Kryptografische Bibliotheken und Anbieter, Protokolle und sichere Kommunikationskanäle sowie weitere kryptografische Assets), Erkennungsschicht (Quellcode und Repositories, Software-Abhängigkeiten und Pakete, Binärdateien, Container und Firmware, Netzwerkverkehr und Live-TLS-Endpunkte, Betriebssysteme, Hosts und Dateisysteme sowie weitere Erkennungsschichten), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Regierung und öffentliche Verwaltung, Gesundheitswesen und Medizinprodukte, Energie und Versorgung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Algorithmen und Cipher-Suites |
| Schlüssel und Schlüsselspeicher |
| Digitale Zertifikate und Zertifizierungsstellen |
| Kryptografische Bibliotheken und Anbieter |
| Protokolle und sichere Kommunikationskanäle |
| Weitere Kryptografische Assets |
| Quellcode und Repositories |
| Software-Abhängigkeiten und Pakete |
| Binärdateien, Container und Firmware |
| Netzwerkverkehr und Live-TLS-Endpunkte |
| Betriebssysteme, Hosts und Dateisysteme |
| Weitere Erkennungsschichten |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Medizinprodukte |
| Energie und Versorgung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Israel |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Kryptografischem Asset | Algorithmen und Cipher-Suites | |
| Schlüssel und Schlüsselspeicher | ||
| Digitale Zertifikate und Zertifizierungsstellen | ||
| Kryptografische Bibliotheken und Anbieter | ||
| Protokolle und sichere Kommunikationskanäle | ||
| Weitere Kryptografische Assets | ||
| Nach Erkennungsschicht | Quellcode und Repositories | |
| Software-Abhängigkeiten und Pakete | ||
| Binärdateien, Container und Firmware | ||
| Netzwerkverkehr und Live-TLS-Endpunkte | ||
| Betriebssysteme, Hosts und Dateisysteme | ||
| Weitere Erkennungsschichten | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Medizinprodukte | ||
| Energie und Versorgung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Israel | |
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Kryptografische Abhängigkeitskartierung?
Die Marktgröße der Kryptografischen Abhängigkeitskartierung wurde 2026 auf 0,46 Milliarden USD bewertet und wird voraussichtlich von 0,57 Milliarden USD im Jahr 2027 auf 1,56 Milliarden USD bis 2032 wachsen, bei einem CAGR von 22,31 % während des Prognosezeitraums (2027–2032).
Was treibt die Nachfrage nach Plattformen zur Kryptografischen Erkennung an?
Post-Quanten-Compliance-Anforderungen, CBOM-Einführung, Hybrid-Cloud-Komplexität und Harvest-Now, Decrypt-Later-Risiken erhöhen die Nachfrage nach kontinuierlichem kryptografischem Inventar.
Welche kryptografischen Assets haben den größten Umsatzanteil?
Digitale Zertifikate und Zertifizierungsstellen hielten 2026 den größten Anteil mit 26,73 %.
Welche Käufer nehmen Werkzeuge zur Kryptografischen Erkennung am schnellsten an?
KMU werden voraussichtlich mit einem CAGR von 25,43 % wachsen, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 24,61 % wachsen werden.
Welche Region wächst bei der Erkennung kryptografischer Assets am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 26,94 % wachsen, unterstützt durch politische Maßnahmen in Japan, Südkorea und Indien.
Warum sind CBOMs für die Post-Quanten-Migration wichtig?
Eine CBOM erfasst kryptografische Assets und Abhängigkeiten und hilft Organisationen dabei, den Migrationsumfang zu identifizieren, Abhilfemaßnahmen zu priorisieren und Compliance-Nachweise zu erstellen.