
Tamaño y Participación del Mercado de Mapeo de Dependencias Criptográficas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
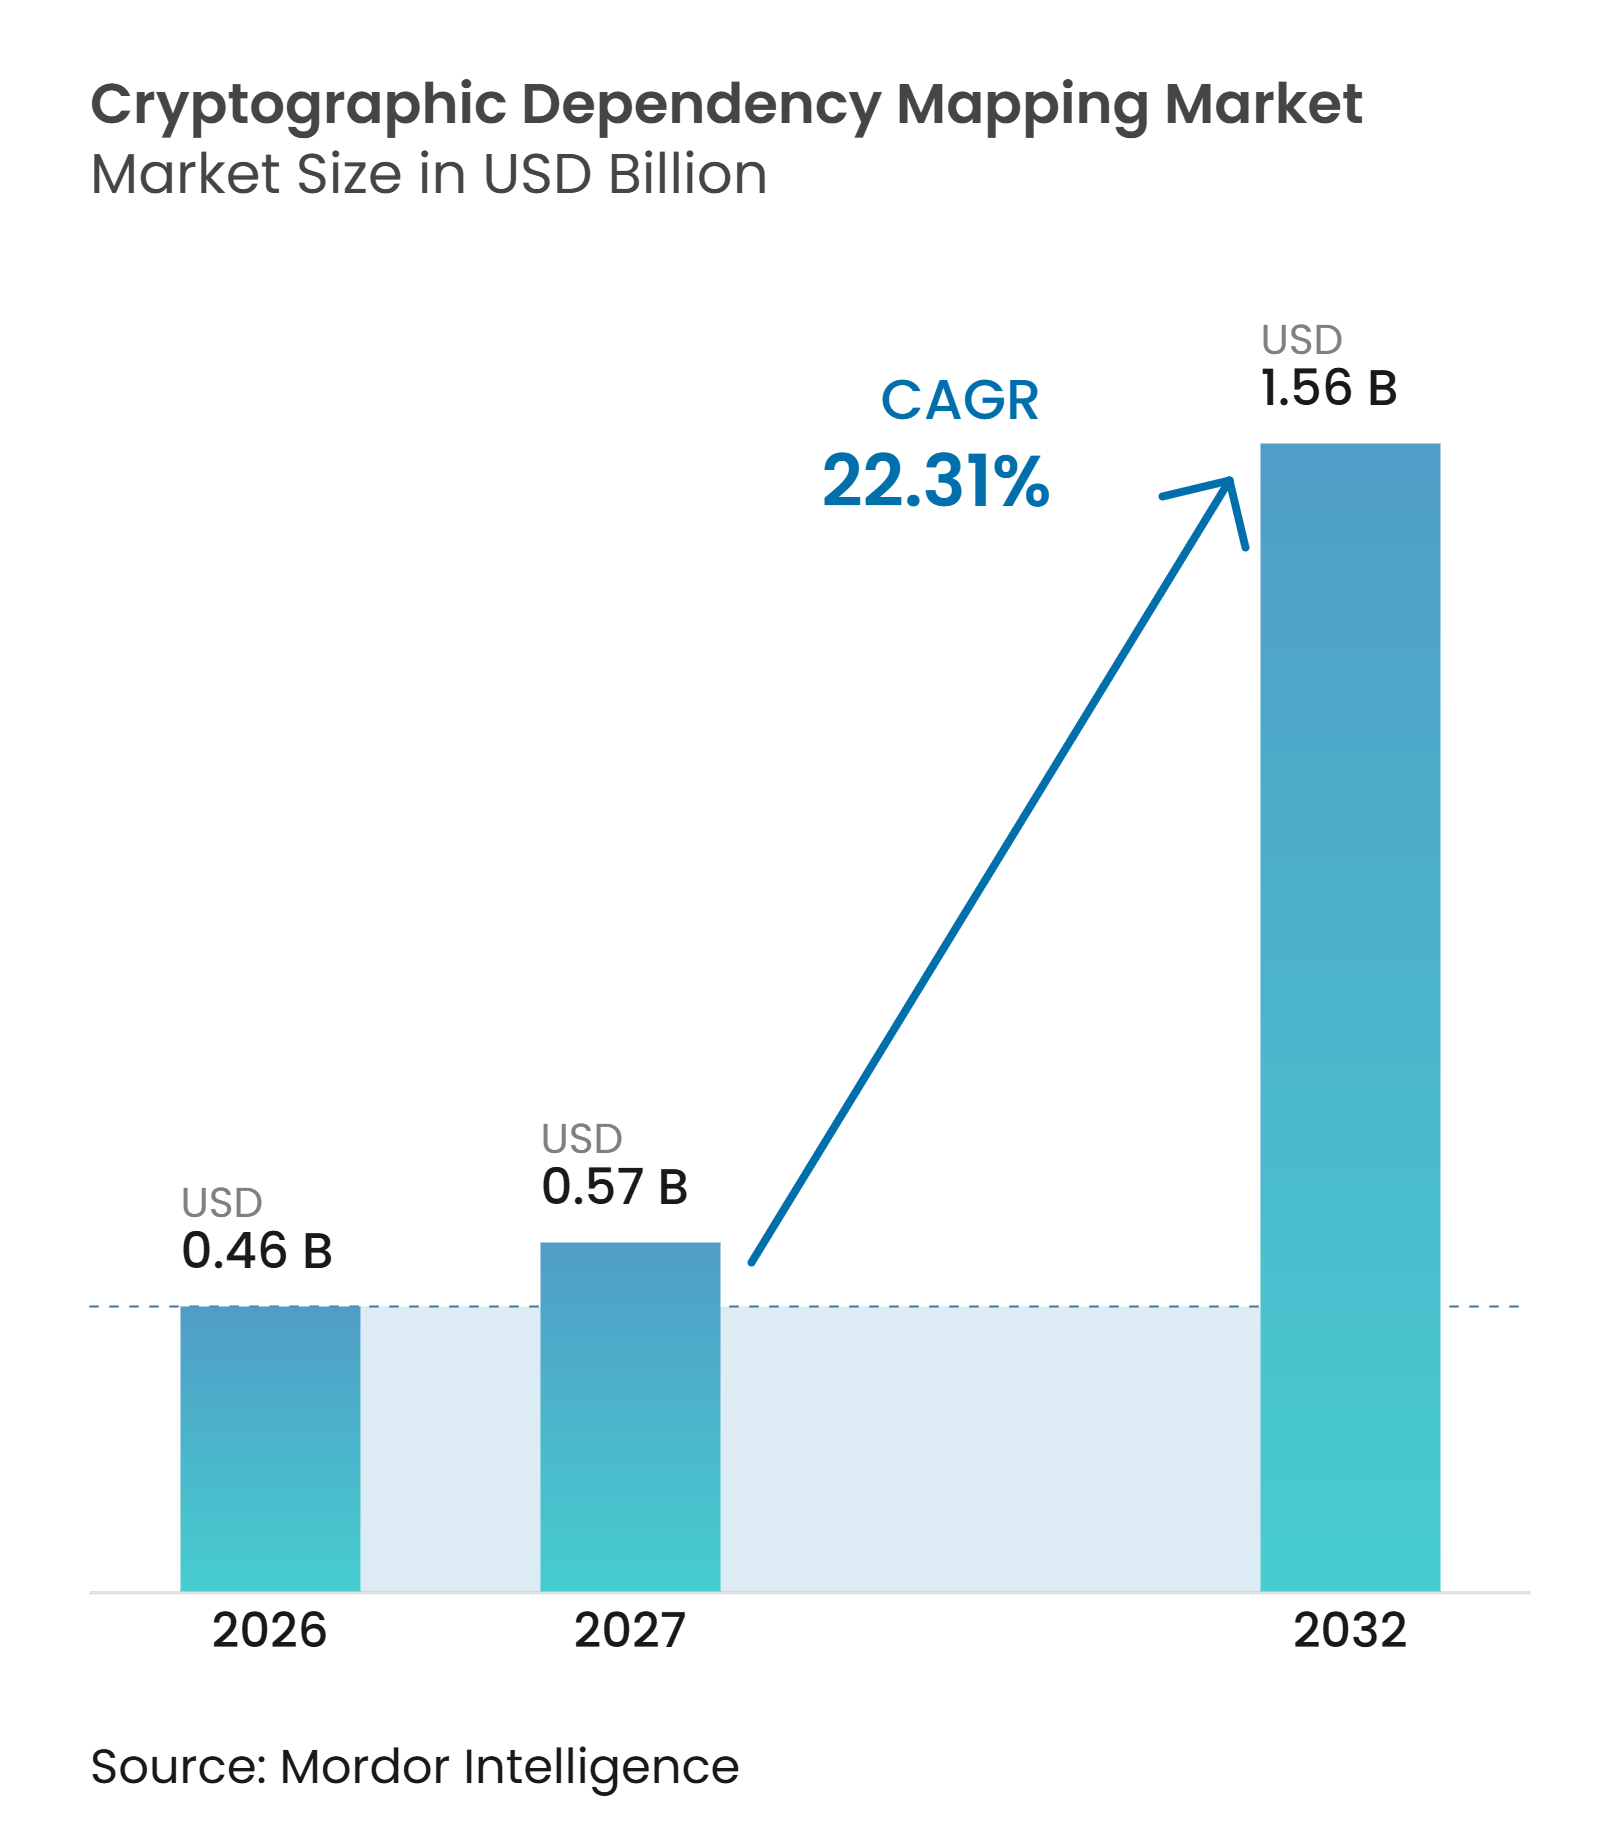
| Tamaño del Mercado (2027) | 0.57 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.56 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 22.31 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Mapeo de Dependencias Criptográficas por Mordor Intelligence
El tamaño del mercado de mapeo de dependencias criptográficas fue valorado en 0,46 mil millones de USD en 2026 y se estima que crecerá desde 0,57 mil millones de USD en 2027 hasta alcanzar 1,56 mil millones de USD para 2032, a una CAGR del 22,31% durante el período de pronóstico (2027-2032). El mercado de mapeo de dependencias criptográficas está transitando de revisiones de seguridad periódicas hacia una función de cumplimiento continuo a medida que los requisitos de criptografía poscuántica se vuelven más concretos. Los plazos de migración gubernamentales exigen que las organizaciones identifiquen las dependencias criptográficas antes de poder priorizar el trabajo de reemplazo. La presión sobre el ciclo de vida de los certificados, la adopción de la nube y la visibilidad de la cadena de suministro de software están ampliando la necesidad de descubrimiento en código, sistemas y entornos de red en vivo. Los proveedores están respondiendo vinculando el inventario, los inventarios criptográficos de materiales y los flujos de trabajo de remediación en plataformas unificadas. La oportunidad central radica en convertir un inventario técnico fragmentado en evidencia que pueda respaldar la planificación de la migración, la adquisición y la actividad de auditoría.
Conclusiones Clave del Informe
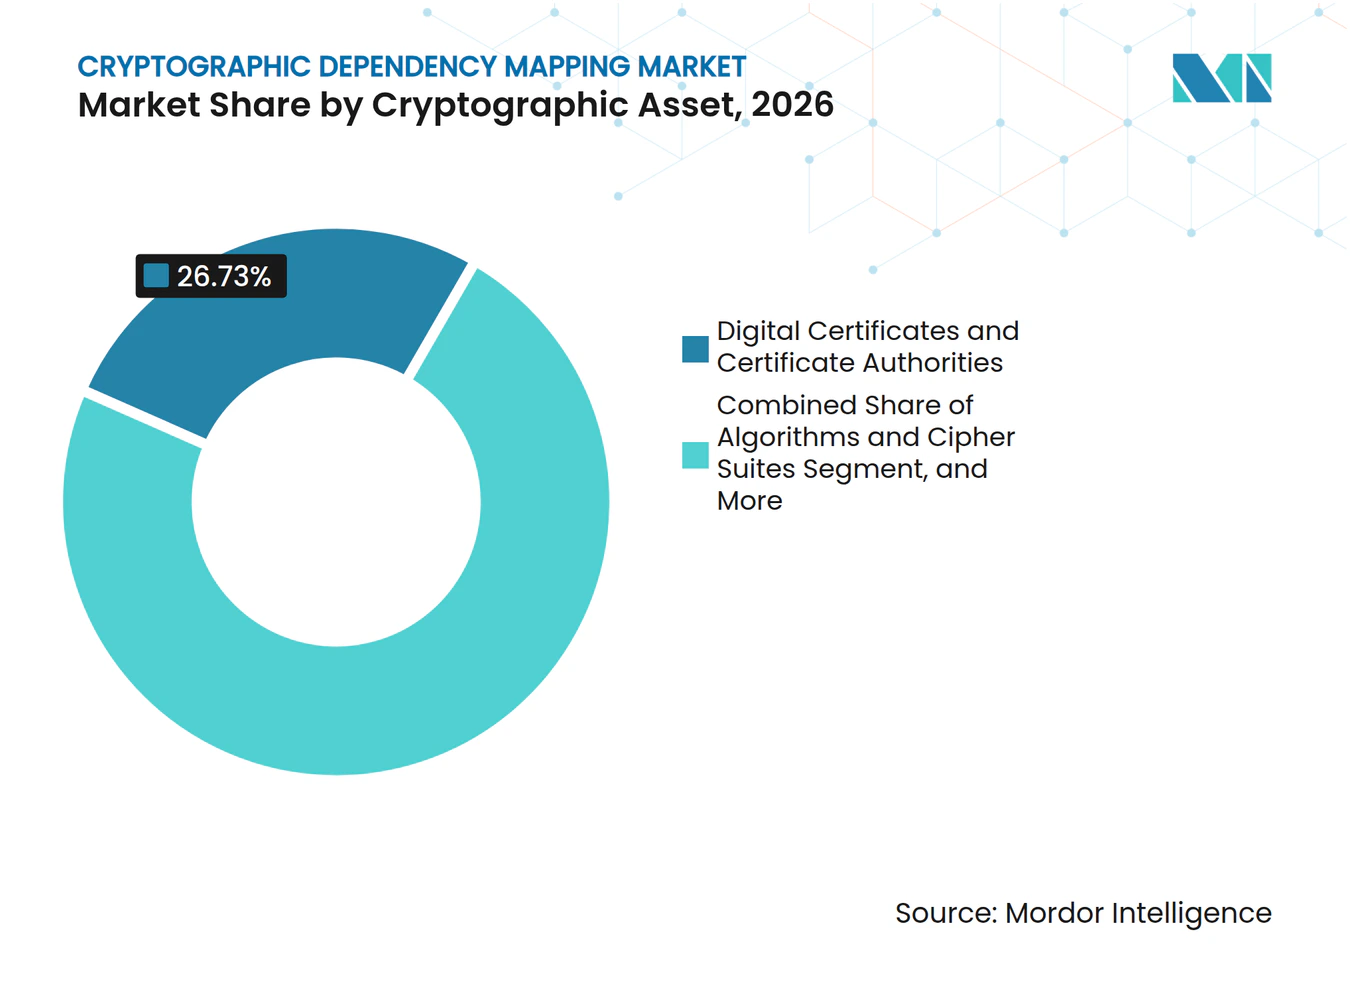
- Por activo criptográfico, los certificados digitales y las autoridades de certificación representaron el 26,73% de la participación del mercado de mapeo de dependencias criptográficas en 2026, mientras que se proyecta que las bibliotecas y proveedores criptográficos se expandan a una CAGR del 24,28% hasta 2032.
- Por capa de descubrimiento, el código fuente y los repositorios representaron el 29,41% de la participación en ingresos en 2026, mientras que se proyecta que las dependencias y paquetes de software se expandan a una CAGR del 23,94% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 67,89% de los ingresos en el mercado de mapeo de dependencias criptográficas en 2026 y es el modelo de implementación de más rápido crecimiento hasta 2032.
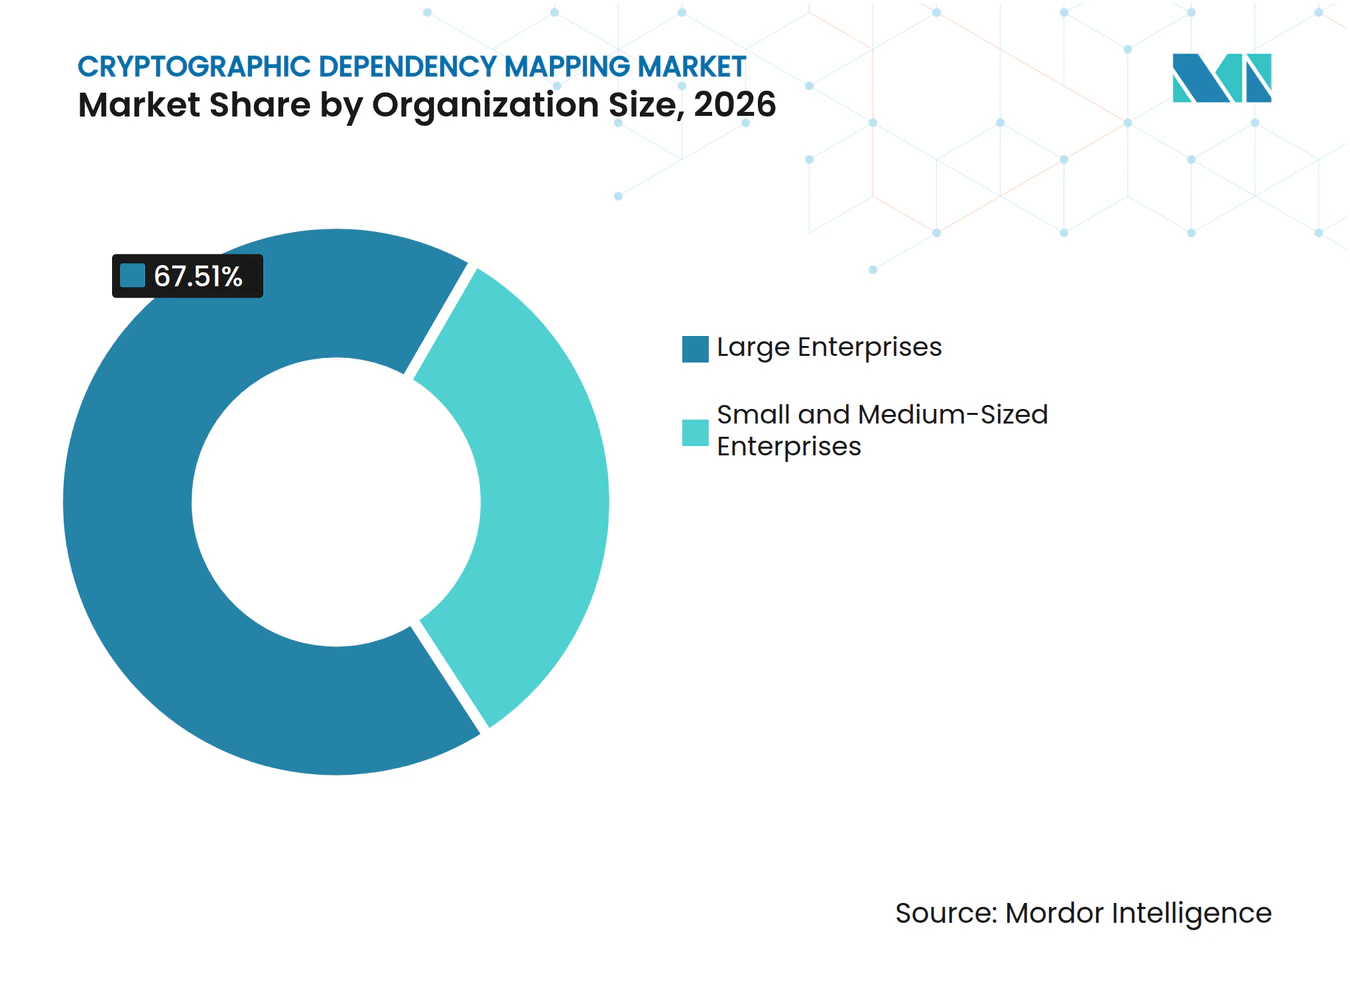
- Por tamaño de organización, las grandes empresas representaron el 67,51% de la participación en ingresos en 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 25,43% hasta 2032.
- Por industria de usuario final, BFSI representó el 27,39% de la participación en ingresos en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a una CAGR del 24,61% hasta 2032.
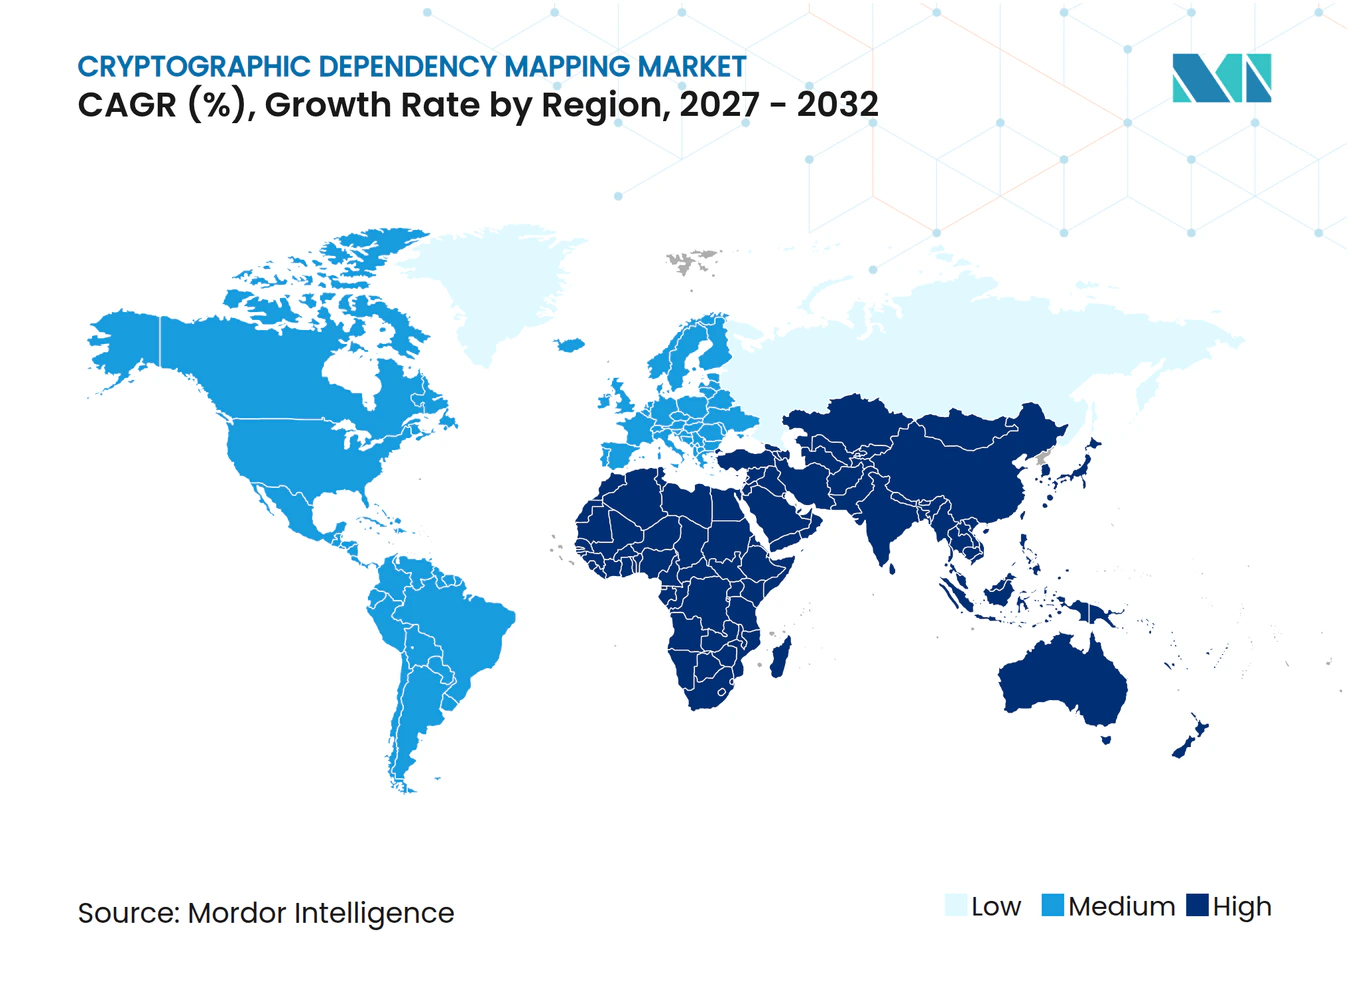
- Por geografía, América del Norte representó el 41,67% de los ingresos en el mercado de mapeo de dependencias criptográficas en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 26,94% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Mandatos Acelerados de Preparación para la Criptografía Poscuántica | +5.3% | Global, con presión a corto plazo concentrada en los Estados Unidos, los estados miembros de la UE y Japón | Corto plazo (≤ 2 años) |
| Expansión de los Estándares de Inventario Criptográfico de Materiales | +4.2% | Global, con influencia regulatoria más aguda en los Estados Unidos, la UE y los sistemas financieros del G7 | Mediano plazo (2-4 años) |
| Creciente Deuda Criptográfica en Entornos Híbridos y Multi-Nube | +3.7% | Núcleo de Asia-Pacífico y América del Norte, con efectos secundarios en Europa Occidental | Mediano plazo (2-4 años) |
| Creciente Exposición de Recolección Inmediata y Descifrado Posterior para Datos de Larga Duración | +3.1% | Global, con urgencia inmediata en defensa, servicios financieros y atención médica | Corto plazo (≤ 2 años) |
| Creciente Automatización del Descubrimiento Criptográfico en DevSecOps | +2.4% | América del Norte y Europa Occidental, con avances tempranos en los centros tecnológicos de Asia-Pacífico | Mediano plazo (2-4 años) |
| Evidencia de Dependencias Criptográficas para Auditoría y Respuesta a Incidentes | +1.8% | Global, más pronunciado en BFSI, atención médica y gobierno | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Mandatos Acelerados de Preparación para la Criptografía Poscuántica
La acción federal y supranacional está convirtiendo la preparación poscuántica en un requisito activo de adquisición en el mercado de mapeo de dependencias criptográficas. La Orden Ejecutiva 14412 exigió a las agencias federales de los Estados Unidos designar responsables de migración poscuántica y estableció el 31 de diciembre de 2030 como fecha límite para la migración de sistemas de alto valor utilizados para el establecimiento de claves. La orden también dirigió el desarrollo de elementos mínimos del inventario criptográfico de materiales y propuso requisitos para contratistas, extendiendo la necesidad de visibilidad de activos a las cadenas de suministro federales.[1] La CNSSP-15 exigió que los nuevos sistemas comerciales de seguridad nacional admitieran algoritmos resistentes a la computación cuántica desde 2027 y estableció 2030 para la eliminación gradual de los sistemas heredados. Las organizaciones no pueden producir un plan de migración responsable sin saber dónde se utilizan certificados, claves, algoritmos y protocolos. El descubrimiento continuo es más útil que un análisis único porque los cambios en el software y la infraestructura pueden introducir nuevas dependencias criptográficas después de completar el inventario.
Expansión de los Estándares de Inventario Criptográfico de Materiales
Un inventario criptográfico de materiales se está convirtiendo en un artefacto de cumplimiento práctico en lugar de un registro voluntario de higiene técnica. CycloneDX añadió el CBOM como un objeto de primera clase en la versión 1.6 y amplió la capacidad en la versión 1.7, proporcionando a las organizaciones una forma formal de describir algoritmos, claves, certificados, protocolos y sus dependencias.[2] En junio de 2026, el Consorcio PKI lanzó su Grupo de Trabajo de Perfiles CBOM con 16 organizaciones fundadoras para desarrollar orientación entre proveedores mapeada a SPDX y CycloneDX. Un CBOM confiable identifica el alcance del trabajo de migración y puede exponer los requisitos de herramientas de reemplazo, módulos de seguridad de hardware y servicios poscuánticos gestionados. El mercado de mapeo de dependencias criptográficas se beneficia, por tanto, cuando la generación de CBOM se integra en un proceso de remediación más amplio. Las plataformas que hacen que el registro sea repetible en entornos de desarrollo y operativos pueden reducir la brecha entre la evidencia de cumplimiento y la ejecución real de la migración.
Creciente Deuda Criptográfica en Entornos Híbridos y Multi-Nube
La deuda criptográfica se acumula cuando las organizaciones implementan aplicaciones e infraestructura sin un registro compartido de sus dependencias criptográficas. Los entornos híbridos y multi-nube a menudo contienen diferentes servicios de gestión de claves, políticas de cifrado, pasarelas TLS, interfaces SaaS, firmware y código personalizado. La Alianza de Seguridad en la Nube identificó la visibilidad limitada de la criptografía heredada como una barrera principal para la migración poscuántica. La investigación presentada por IBM en Eurocrypt 2026 encontró que un CBOM de pila completa debe tener en cuenta las dimensiones de software, operaciones, hardware y SaaS. Esta necesidad le da al mercado de mapeo de dependencias criptográficas una razón para favorecer plataformas que correlacionen hallazgos en código fuente, binarios, redes y hosts en lugar de informar una sola capa de forma aislada. A medida que se implementan nuevas cargas de trabajo y plantillas de infraestructura como código, el mercado de mapeo de dependencias criptográficas tiene un argumento más sólido para el monitoreo continuo que para las evaluaciones periódicas.
Creciente Exposición de Recolección Inmediata y Descifrado Posterior para Datos de Larga Duración
La actividad de recolección inmediata y descifrado posterior implica recopilar información cifrada ahora para un posible descifrado después de que una computadora cuántica relevante esté disponible. El riesgo es agudo donde los datos deben permanecer confidenciales durante muchos años, incluyendo defensa, servicios financieros, atención médica y comunicaciones satelitales. Un documento de la Reserva Federal de 2025 encontró que la protección poscuántica para el tráfico futuro de registros distribuidos no protegería el texto cifrado histórico ya recopilado por un adversario. Un estudio revisado por pares también describió la prolongada ventana de exposición creada por la migración retrasada y encontró que los enfoques híbridos y de seguridad hacia adelante pueden reducir el horizonte de riesgo. Esto desplaza la discusión de compra de un calendario de actualización futuro a la exposición actual de registros sensibles. Las herramientas de descubrimiento se vuelven importantes porque los equipos necesitan localizar la criptografía vulnerable antes de poder identificar qué flujos de datos y aplicaciones merecen una remediación temprana.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Criptografía Integrada y Propietaria Opaca para las Herramientas Automatizadas | -3.2% | Global, más agudo en los sectores de energía, servicios públicos, manufactura y defensa con infraestructura OT heredada | Largo plazo (≥ 4 años) |
| Alto Riesgo de Falsos Positivos y Falsos Negativos en el Descubrimiento Estático y de Red | -2.6% | Global, más pronunciado en grandes entornos de TI heterogéneos en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Riesgo de Interrupción de la Migración en Aplicaciones Heredadas y Tecnología Operativa | -1.9% | Global, concentrado en industrias reguladas con baja tolerancia al cambio, incluyendo BFSI, atención médica y gobierno | Largo plazo (≥ 4 años) |
| Propiedad Fragmentada de Activos Criptográficos entre Equipos Internos y Proveedores | -1.4% | Global, más visible en grandes empresas con gobernanza de TI federada y redes de proveedores extendidas | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Criptografía Integrada y Propietaria que Permanece Opaca para las Herramientas Automatizadas
El firmware, los ASICs propietarios y los módulos de seguridad de hardware pueden ejecutar operaciones criptográficas por debajo de la capa del sistema operativo y fuera del alcance de los escáneres comunes de código fuente o binarios. Los sistemas industriales a menudo dependen de firmware de código cerrado, y la organización operadora puede carecer de documentación completa de la implementación integrada. OWASP identificó las claves de firma de larga duración, las claves vinculadas al hardware y las claves integradas en firmware o silicio como áreas donde los inventarios criptográficos frecuentemente fallan.[3] Estos activos también son importantes para la planificación de la transición poscuántica porque pueden servir como base de una arquitectura de seguridad. Los proveedores están explorando sensores vinculados al hardware y asociaciones con fabricantes de equipos originales para obtener metadatos de imágenes de tecnología operativa. El progreso sigue siendo más lento que el descubrimiento en la capa de TI, dejando a los sectores de energía, servicios públicos, manufactura y defensa con una cobertura de inventario incompleta.
Alto Riesgo de Falsos Positivos y Falsos Negativos en el Descubrimiento Estático y de Red
El análisis estático y el monitoreo pasivo de red son métodos de descubrimiento comunes, pero cada uno puede ofrecer hallazgos incompletos o ruidosos. Las herramientas estáticas pueden identificar código no utilizado, encabezados de biblioteca y accesorios de prueba como uso criptográfico activo, lo que aumenta la carga de revisión manual. El monitoreo de red puede pasar por alto el cifrado de disco local, los sistemas de firma sin conexión y los sistemas con espacio de aire porque esos activos no aparecen en una ruta de red observada. Un estudio de conferencia de IEEE y ACM de 2026 encontró que un inventario criptográfico completo requiere una combinación de capas de descubrimiento en lugar de una sola modalidad. Los proveedores están añadiendo conciencia del grafo de llamadas y rastreo de dependencias para distinguir el código alcanzable de los artefactos inactivos. Estos métodos pueden mejorar la calidad de la evidencia, pero requieren más recursos informáticos y una integración más profunda por parte de los equipos de seguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Activo Criptográfico:
La Proliferación de Certificados Ancla la Mayor ParticipaciónLos certificados digitales y las autoridades de certificación capturaron el 26,73% de la participación del mercado de mapeo de dependencias criptográficas en 2026, la posición más grande entre los tipos de activos criptográficos. La base instalada de infraestructura de clave pública empresarial respalda esta posición. La reducción planificada por el Foro CA/Browser de los tiempos de vida de los certificados a 47 días aumenta la actividad de renovación y la necesidad de identificar los certificados antes de que expiren. El descubrimiento continuo y la gestión del ciclo de vida pueden ayudar a prevenir problemas de disponibilidad causados por certificados pasados por alto. Se proyecta que las bibliotecas y proveedores criptográficos se expandan a una CAGR del 24,28% hasta 2032. Su crecimiento refleja la preocupación de que los vínculos de algoritmos vulnerables puedan permanecer integrados en los tiempos de ejecución de las aplicaciones sin un inventario claro.
Los algoritmos y conjuntos de cifrado siguen siendo centrales porque las configuraciones obsoletas, incluido el intercambio de claves RSA-2048 y el hash SHA-1, deben encontrarse antes de que se pueda secuenciar un plan de migración. Las claves y los almacenes de claves tienen diferentes niveles de importancia porque una clave de cifrado de claves comprometida o vulnerable puede afectar a jerarquías de certificados completas. Los protocolos y canales seguros añaden otra capa de exposición a través de las configuraciones TLS y los ajustes de intercambio de claves SSH. Los tiempos de vida más cortos de los certificados hacen que la configuración del protocolo sea más visible a medida que los equipos revisan la arquitectura de confianza de soporte. La investigación de IBM en Eurocrypt 2026 afirmó que un CBOM unificado con relaciones entre tipos de activos es necesario para una evaluación creíble del impacto de la migración. El mercado de mapeo de dependencias criptográficas se beneficia cuando las plataformas pueden mostrar cómo un activo depende de otro en lugar de presentar una lista de hallazgos separados.



Por Capa de Descubrimiento:
El Código Fuente Lidera, la Cadena de Suministro Gana TerrenoEl código fuente y los repositorios representaron el 29,41% del tamaño del mercado de mapeo de dependencias criptográficas en 2026. Esta capa se beneficia de las prácticas establecidas de análisis estático dentro de los flujos de trabajo de los desarrolladores. Las herramientas de código abierto pueden generar CBOMs de CycloneDX a nivel de repositorio, haciendo que el análisis de código fuente sea accesible para los equipos de desarrollo. Se proyecta que las dependencias y paquetes de software se expandan a una CAGR del 23,94% hasta 2032. Las bibliotecas de terceros pueden contener uso criptográfico que no es visible en el código de primera parte. El análisis de dependencias y el rastreo del grafo de llamadas pueden revelar este uso oculto cuando un manifiesto de paquete tiene dependencias transitivas profundas.
Los binarios, contenedores y firmware son importantes porque los productos compilados pueden incluir componentes que no corresponden al código fuente disponible. Los kits de desarrollo de software de terceros, las herramientas de CI/CD y los componentes precompilados pueden introducir implementaciones criptográficas después de la revisión del código fuente. Los análisis de tráfico de red y de puntos finales TLS en vivo revelan los conjuntos de cifrado utilizados en producción, pero no pueden identificar activos que nunca atraviesan una ruta monitoreada. Los sistemas operativos, hosts y sistemas de archivos contienen almacenes de certificados, bóvedas de claves y cuentas de servicio de módulos de seguridad de hardware que sirven como infraestructura de confianza central. El estudio BF-CBOM de 2026 encontró que ninguna capa de descubrimiento única proporcionó cobertura suficiente en un entorno empresarial. Esto respalda las arquitecturas de múltiples capas en el mercado de mapeo de dependencias criptográficas, especialmente para los compradores que necesitan un único registro en entornos de desarrollo, tiempo de ejecución e infraestructura.
Por Modelo de Implementación:
La Implementación Basada en la Nube Amplía su VentajaLa implementación basada en la nube capturó el 67,89% de los ingresos en 2026 y es el modelo de implementación de más rápida expansión hasta 2032. Las plataformas alojadas en la nube pueden actualizar los patrones de detección rápidamente después de que cambien los estándares o las orientaciones. Los agentes locales pueden requerir actualizaciones manuales y pruebas de regresión, lo que puede retrasar la cobertura a medida que evoluciona la orientación criptográfica. La implementación híbrida es relevante para los usuarios de BFSI y gobierno que enfrentan restricciones de soberanía de datos con servicios totalmente alojados. Estas organizaciones pueden usar la orquestación basada en la nube junto con agentes de análisis locales. AppViewX introdujo un inventario unificado de análisis de configuración de múltiples fuentes en la versión 2026.2, combinando hallazgos basados en agentes y sin agentes en un único CBOM.[4]
La implementación local sigue siendo necesaria para los sistemas con espacio de aire, las redes clasificadas y los entornos de tecnología operativa donde la conectividad externa está restringida. Estos compradores necesitan herramientas de descubrimiento que funcionen dentro de redes aisladas y exporten evidencia a través de canales controlados. Para el mercado de mapeo de dependencias criptográficas, sus requisitos hacen que la selección del modelo de implementación sea una cuestión de restricciones operativas más que de preferencia. La adopción de la nube incorpora nuevas PYMEs al mercado de mapeo de dependencias criptográficas y ayuda a las empresas a extender la cobertura a las cargas de trabajo en la nube. El uso local continúa reflejando un ciclo de reemplazo de la base instalada más largo. Los proveedores que aplican el mismo esquema CBOM y enfoque de riesgo en implementaciones en la nube, híbridas y locales pueden atender a empresas que operan en los 3 entornos.
Por Tamaño de Organización:
Dominio Empresarial, Aceleración de las PYMEsLas grandes empresas representaron el 67,51% de la participación del mercado de mapeo de dependencias criptográficas en 2026. Operan grandes parques de certificados, múltiples bibliotecas criptográficas y entornos multi-nube, lo que hace que el descubrimiento manual sea impracticable. Los contratistas federales y las principales instituciones financieras también enfrentan la presión de cumplimiento más temprana porque se encuentran cerca de la cima de las cadenas de suministro reguladas. Se proyecta que las PYMEs se expandan a una CAGR del 25,43% hasta 2032. Los servicios de descubrimiento gestionados y la entrega SaaS reducen algunas de las barreras de experiencia y capital que han limitado la adopción por parte de organizaciones más pequeñas. El principal desencadenante de demanda para las PYMEs a menudo proviene de un cliente más grande que solicita evidencia criptográfica de sus proveedores de software.
La adopción por parte de las PYMEs está determinada por los requisitos de la cadena de suministro más que solo por los mandatos internos. En el mercado de mapeo de dependencias criptográficas, un proveedor puede necesitar un CBOM cuando un cliente empresarial extiende su programa de seguridad al software de terceros. La investigación sobre la migración poscuántica de las PYMEs describió el proceso como un cambio organizacional que necesita gobernanza, coordinación con proveedores, implementación por etapas y monitoreo continuo. Las plantillas preconfiguradas para microservicios en contenedores y aplicaciones nativas en la nube de Python o JavaScript pueden simplificar la implementación inicial. Estos paquetes pueden ser más adecuados para las PYMEs que una arquitectura empresarial personalizada. Esto crea una oportunidad para que el mercado de mapeo de dependencias criptográficas ofrezca un servicio de menor complejidad sin reducir la necesidad subyacente de evidencia actualizada.

Por Industria de Usuario Final:
BFSI Lidera la Mayor Participación, el Gobierno Escala más RápidoBFSI representó el 27,39% de los ingresos en 2026, la participación más alta entre las industrias de usuarios finales. Los largos períodos de retención de datos, la exposición al riesgo sistémico y los requisitos regulatorios superpuestos aumentan el costo de una debilidad criptográfica en este sector. El trabajo de la Reserva Federal de 2025 sobre redes de registros distribuidos mostró que los datos históricos pueden seguir siendo vulnerables a la recolección inmediata y descifrado posterior incluso después de que las comunicaciones futuras estén protegidas con criptografía poscuántica. La hoja de ruta de 2026 del Grupo de Expertos en Ciberseguridad del G7 exigió un inventario completo de activos criptográficos, protocolos y dependencias relevantes de terceros. Se proyecta que el gobierno y la administración pública se expandan a una CAGR del 24,61% hasta 2032 a medida que los mandatos soberanos convierten el descubrimiento en un paso temprano en la planificación poscuántica. El mercado de mapeo de dependencias criptográficas está, en consecuencia, expuesto a la demanda tanto de instituciones financieras reguladas como de agencias públicas.
TI y telecomunicaciones siguen siendo la segunda industria de usuarios finales más grande porque los proveedores deben gestionar certificados en puntos finales TLS orientados al cliente y sistemas PKI de grado operador. La atención médica y los dispositivos médicos requieren largos períodos de confidencialidad para los registros de pacientes, datos genómicos e imágenes médicas. Un estudio médico de 2026 identificó los sistemas de atención médica como uno de los sectores con las ventanas de exposición de recolección inmediata y descifrado posterior más largas bajo una adopción poscuántica retrasada.[5] La energía y los servicios públicos se encuentran en una etapa más temprana de adopción porque sus activos de tecnología operativa son difíciles de inspeccionar. Su condición de infraestructura crítica puede aumentar la probabilidad de futuros requisitos de cumplimiento a medida que maduran las reglas de migración. Los servicios jurídicos, la manufactura de defensa y otros operadores de infraestructura crítica también están comenzando evaluaciones de postura criptográfica a medida que las obligaciones con los proveedores se trasladan de los contratistas principales a través de la cadena de valor.
Análisis Geográfico
Mercado de Mapeo de Dependencias Criptográficas en las Américas
América del Norte concentró el 41,67% de la cuota del mercado de mapeo de dependencias criptográficas en 2026. La contratación pública federal, la adopción temprana de tecnología empresarial y una densa concentración de proveedores de seguridad poscuántica respaldan esta posición. La Orden Ejecutiva 14412 estableció el 31 de diciembre de 2030 como fecha límite para los sistemas federales de establecimiento de claves de alto valor y dirigió acciones orientadas a contratistas a través del proceso del Reglamento Federal de Adquisiciones. Canadá alinea su postura de ciberseguridad estrechamente con los estándares poscuánticos del NIST y la orientación de la NSA mediante la coordinación más amplia de los Cinco Ojos. América del Sur se encuentra en una etapa más temprana, con una demanda centrada en instituciones financieras vinculadas al gobierno y empresas tecnológicas multinacionales en Brasil y México.
Mercado de Mapeo de Dependencias Criptográficas en Europa y África
Europa cuenta con 2 vías regulatorias que incrementan la importancia de los inventarios de activos. La Ley de Resiliencia Cibernética de la UE entró en vigor en diciembre de 2024, y sus obligaciones principales se aplican a partir de diciembre de 2027, creando el requisito de registros de componentes legibles por máquina para el hardware y software comercializado en la UE. Los requisitos de implementación de NIS2 también enfatizan las políticas criptográficas documentadas y el inventario de activos actualizado para las entidades cubiertas. Alemania y el Reino Unido son mercados de contratación activos debido a los sectores de servicios financieros, manufactura avanzada e industrias adyacentes a la defensa, mientras que África se encuentra en una etapa más temprana de adopción, liderada por la actividad en telecomunicaciones y servicios financieros en Sudáfrica y Nigeria. El mercado de mapeo de dependencias criptográficas dependerá del ritmo de la regulación y la inversión en ciberseguridad en estos países.
Mercado de Mapeo de Dependencias Criptográficas en Asia-Pacífico y Oriente Medio
Se proyecta que Asia-Pacífico se expanda a una CAGR del 26,94% hasta 2032, la tasa regional más rápida en el mercado de mapeo de dependencias criptográficas. Japón convirtió la seguridad resistente a la computación cuántica en una prioridad política inmediata en su estrategia de ciberseguridad de 2025 y estableció un objetivo de finalización para 2035, mientras que Corea del Sur amplió su programa piloto poscuántico a los sectores de finanzas y telecomunicaciones, así como a los de medicina, energía y administración pública.[6] India publicó el informe de su grupo de trabajo sobre el ecosistema cuántico seguro en febrero de 2026, estableciendo un requisito de CBOM para los operadores de infraestructura de información crítica y una ventana de migración que comienza en 2028. Oriente Medio, en particular los Emiratos Árabes Unidos, Arabia Saudita e Israel, está invirtiendo en infraestructura criptográfica a través de programas de soberanía digital e inteligencia artificial nacional, y la base de ciberseguridad de Israel le otorga un papel regional en el desarrollo de tecnología de descubrimiento.
Panorama Competitivo
Concentración del Mercado
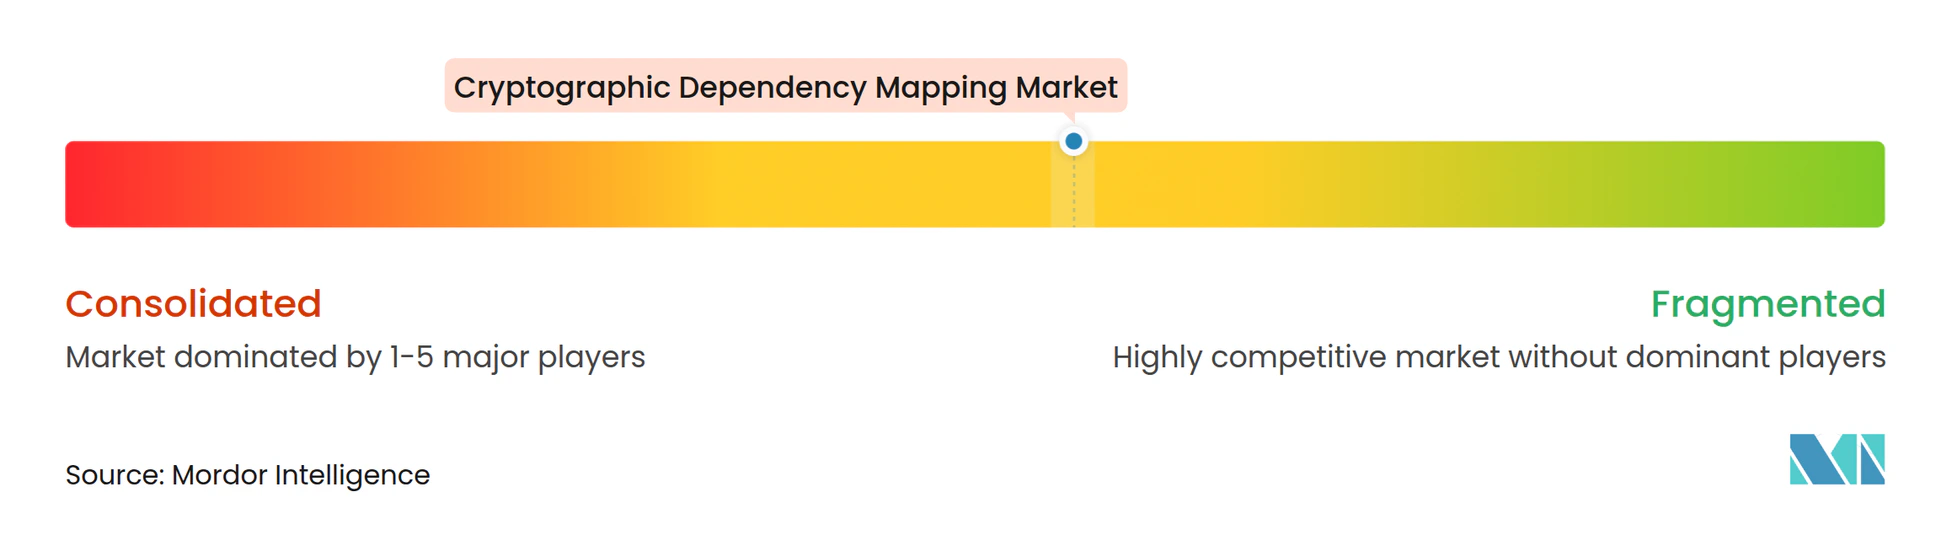
El mercado de mapeo de dependencias criptográficas está moderadamente concentrado a nivel de plataforma y más fragmentado entre los especialistas que abordan capas de descubrimiento o verticales individuales. Los proveedores establecidos de identidad y seguridad están utilizando adquisiciones para añadir capacidad de descubrimiento a los portafolios de gestión de certificados y claves. En mayo de 2025, Keyfactor adquirió InfoSec Global y CipherInsights, añadiendo capacidades en código estático, binarios, cargas de trabajo en la nube, remediación y monitoreo pasivo de red. En julio de 2026, Keyfactor recibió una inversión de crecimiento estratégico que supera los 1.000 millones de USD para respaldar la innovación de productos, la expansión geográfica, el crecimiento del equipo y las adquisiciones. Estos movimientos muestran cómo la gestión integrada de la postura criptográfica se está convirtiendo en una estrategia central de plataforma, mientras que los proveedores especializados deben establecer escala antes de que las plataformas más grandes absorban las capacidades adyacentes.
IBM ha introducido Quantum Safe Explorer para integrar la creación automatizada de CBOM en los canales de CI/CD y reducir el trabajo manual de inventario. AppViewX ha combinado el análisis de código, dependencias, configuración y certificados con puntuación de preparación en su herramienta de evaluación poscuántica. Los proveedores nativos cuánticos se están diferenciando combinando la generación de CBOM, la telemetría de red y la puntuación automatizada de riesgos como una oferta dedicada. Su enfoque trata el descubrimiento como un producto principal en lugar de una extensión de la gestión del ciclo de vida. La competencia depende de la cobertura técnica, la capacidad de integración y la capacidad de convertir los resultados del inventario en un programa de remediación práctico a través de asociaciones que lleguen a grandes empresas y cuentas gubernamentales.
La tecnología operativa y el firmware siguen siendo un área clara de necesidad no satisfecha porque ningún proveedor ha establecido un método CBOM escalable para entornos industriales con espacio de aire, mientras que el descubrimiento gestionado para las PYMEs necesita implementaciones más simples y modelos de servicio de menor costo. La orquestación CBOM multi-nube también es importante para las organizaciones que necesitan un registro neutral al proveedor en 3 o más proveedores de nube. El Grupo de Trabajo de Perfiles CBOM del Consorcio PKI puede reducir la preocupación por las estructuras de datos propietarias mediante el desarrollo de orientación de perfil compartida. Los tiempos de vida de los certificados que se acercan a los 47 días reforzarán la necesidad de descubrimiento continuo en grandes parques de certificados, y el mercado de mapeo de dependencias criptográficas favorece a los proveedores que demuestran cobertura consistente en entornos de nube, locales, de desarrollo y operativos.
Líderes de la Industria de Mapeo de Dependencias Criptográficas
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
IBM Corporation
-
SandboxAQ, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Mapeo de Dependencias Criptográficas Empresas cubiertas en este informe
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- IBM Corporation
- SandboxAQ, Inc.
- QuSecure, Inc.
- CryptoNext Security
- InfoSec Global, Inc.
- AppViewX Corporation
- Thales S.A.
- Broadcom Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Hewlett Packard Enterprise Company
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- PQShield Ltd.
- Utimaco GmbH
- ISARA Corporation
- SafeLogic, Inc.
- QRCS Corporation
- Qubrisk
- Encryption Consulting, LLC
Desarrollos recientes de la industria en Mercado de Mapeo de Dependencias Criptográficas
- Julio de 2026: AppViewX lanzó su actualización de plataforma Verano 2026, introduciendo certificados PQC compuestos híbridos que combinan RSA clásico o ECC con el algoritmo poscuántico ML-DSA en un único certificado, permitiendo una migración cuántica segura por fases sin una transición completa de la infraestructura. La versión también añadió el Servidor del Protocolo de Contexto de Modelo (MCP), que permite a los agentes de inteligencia artificial descubrir, emitir, renovar y gestionar certificados a través de acciones gobernadas y auditables, abordando directamente la brecha de seguridad de identidad de máquinas creada por la proliferación de agentes de inteligencia artificial.
- Julio de 2026: Keyfactor recibió una inversión de crecimiento estratégico de más de 1.000 millones de USD de Summit Partners, con los inversores existentes Insight Partners y Sixth Street Growth manteniendo una participación significativa. El capital se destina a la innovación de productos, la expansión geográfica, el crecimiento del equipo y las adquisiciones estratégicas, lo que refleja la convicción institucional de que la infraestructura de confianza para la era de la inteligencia artificial y la computación cuántica representa una categoría de seguridad empresarial duradera y de múltiples décadas.
- Junio de 2026: Se firmó la Orden Ejecutiva 14412,
Asegurando la Nación contra Ataques Criptográficos Avanzados,
que exige responsables de migración PQC en las agencias federales, plazos de migración de activos de alto valor, publicación de elementos mínimos de CBOM en un plazo de 270 días y enmiendas al Reglamento Federal de Adquisiciones que exigen el cumplimiento de PQC por parte de los contratistas antes del 31 de diciembre de 2030. La orden formaliza el inventario criptográfico como un resultado de cumplimiento federal y extiende las obligaciones de migración a toda la base de contratistas de defensa y civiles. - Junio de 2026: El Consorcio PKI lanzó el Grupo de Trabajo de Perfiles CBOM, presidido por el Ingeniero Distinguido de IBM Michael Osborne, con 16 miembros fundadores incluyendo IBM, AppViewX, eMudhra y SafeLogic. El grupo desarrollará una metodología de perfil CBOM neutral y entre proveedores mapeada a los estándares SPDX y CycloneDX, reduciendo directamente la fragmentación que ha ralentizado la adopción empresarial de CBOM en cuentas que requieren interoperabilidad entre múltiples proveedores.
Alcance del Informe Global del Mercado de Mapeo de Dependencias Criptográficas
El mercado de mapeo de dependencias criptográficas comprende los ingresos generados por herramientas y servicios que identifican, visualizan y rastrean las relaciones entre los activos criptográficos y las aplicaciones, sistemas, flujos de datos, dispositivos y componentes de terceros que dependen de ellos. Extiende el inventario criptográfico mostrando dónde se utiliza la criptografía, qué funciones empresariales dependen de ella y qué activos se verían afectados por un cambio en un algoritmo, certificado, clave, protocolo o biblioteca. Los Inventarios Criptográficos de Materiales (CBOMs) proporcionan un modelo estructurado para catalogar los activos criptográficos y sus dependencias.
El Informe del Mercado de Mapeo de Dependencias Criptográficas está segmentado por Activo Criptográfico (Algoritmos y Conjuntos de Cifrado, Claves y Almacenes de Claves, Certificados Digitales y Autoridades de Certificación, Bibliotecas y Proveedores Criptográficos, Protocolos y Canales de Comunicación Seguros, y Otros Activos Criptográficos), Capa de Descubrimiento (Código Fuente y Repositorios, Dependencias y Paquetes de Software, Binarios, Contenedores y Firmware, Tráfico de Red y Puntos Finales TLS en Vivo, Sistemas Operativos, Hosts y Sistemas de Archivos, y Otras Capas de Descubrimiento), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Gobierno y Administración Pública, Atención Médica y Dispositivos Médicos, Energía y Servicios Públicos, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Algoritmos y Conjuntos de Cifrado |
| Claves y Almacenes de Claves |
| Certificados Digitales y Autoridades de Certificación |
| Bibliotecas y Proveedores Criptográficos |
| Protocolos y Canales de Comunicación Seguros |
| Otros Activos Criptográficos |
| Código Fuente y Repositorios |
| Dependencias y Paquetes de Software |
| Binarios, Contenedores y Firmware |
| Tráfico de Red y Puntos Finales TLS en Vivo |
| Sistemas Operativos, Hosts y Sistemas de Archivos |
| Otras Capas de Descubrimiento |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Gobierno y Administración Pública |
| Atención Médica y Dispositivos Médicos |
| Energía y Servicios Públicos |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| México | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Israel |
| Arabia Saudita | |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Activo Criptográfico | Algoritmos y Conjuntos de Cifrado | |
| Claves y Almacenes de Claves | ||
| Certificados Digitales y Autoridades de Certificación | ||
| Bibliotecas y Proveedores Criptográficos | ||
| Protocolos y Canales de Comunicación Seguros | ||
| Otros Activos Criptográficos | ||
| Por Capa de Descubrimiento | Código Fuente y Repositorios | |
| Dependencias y Paquetes de Software | ||
| Binarios, Contenedores y Firmware | ||
| Tráfico de Red y Puntos Finales TLS en Vivo | ||
| Sistemas Operativos, Hosts y Sistemas de Archivos | ||
| Otras Capas de Descubrimiento | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Gobierno y Administración Pública | ||
| Atención Médica y Dispositivos Médicos | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Israel | |
| Arabia Saudita | ||
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de mapeo de dependencias criptográficas?
El tamaño del mercado de mapeo de dependencias criptográficas fue valorado en 0,46 mil millones de USD en 2026 y se estima que crecerá desde 0,57 mil millones de USD en 2027 hasta alcanzar 1,56 mil millones de USD para 2032, a una CAGR del 22,31% durante el período de pronóstico (2027-2032).
¿Qué está impulsando la demanda de plataformas de descubrimiento criptográfico?
Los requisitos de cumplimiento poscuántico, la adopción de CBOM, la complejidad de la nube híbrida y los riesgos de recolección inmediata y descifrado posterior están aumentando la demanda de inventario criptográfico continuo.
¿Qué activos criptográficos tienen la mayor participación en ingresos?
Los certificados digitales y las autoridades de certificación representaron la mayor participación con el 26,73% en 2026.
¿Qué compradores están adoptando las herramientas de descubrimiento criptográfico más rápidamente?
Se proyecta que las PYMEs se expandan a una CAGR del 25,43%, mientras que se proyecta que el gobierno y la administración pública se expandan a una CAGR del 24,61% hasta 2032.
¿Qué región se está expandiendo más rápidamente en el descubrimiento de activos criptográficos?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 26,94% hasta 2032, respaldado por la acción política en Japón, Corea del Sur e India.
¿Por qué son importantes los CBOMs para la migración poscuántica?
Un CBOM registra los activos criptográficos y las dependencias, ayudando a las organizaciones a identificar el alcance de la migración, priorizar la remediación y producir evidencia de cumplimiento.