
Tamanho e Participação do Mercado de Mapeamento de Dependências Criptográficas
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 0.57 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.56 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 22.31 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Mapeamento de Dependências Criptográficas por Mordor Intelligence
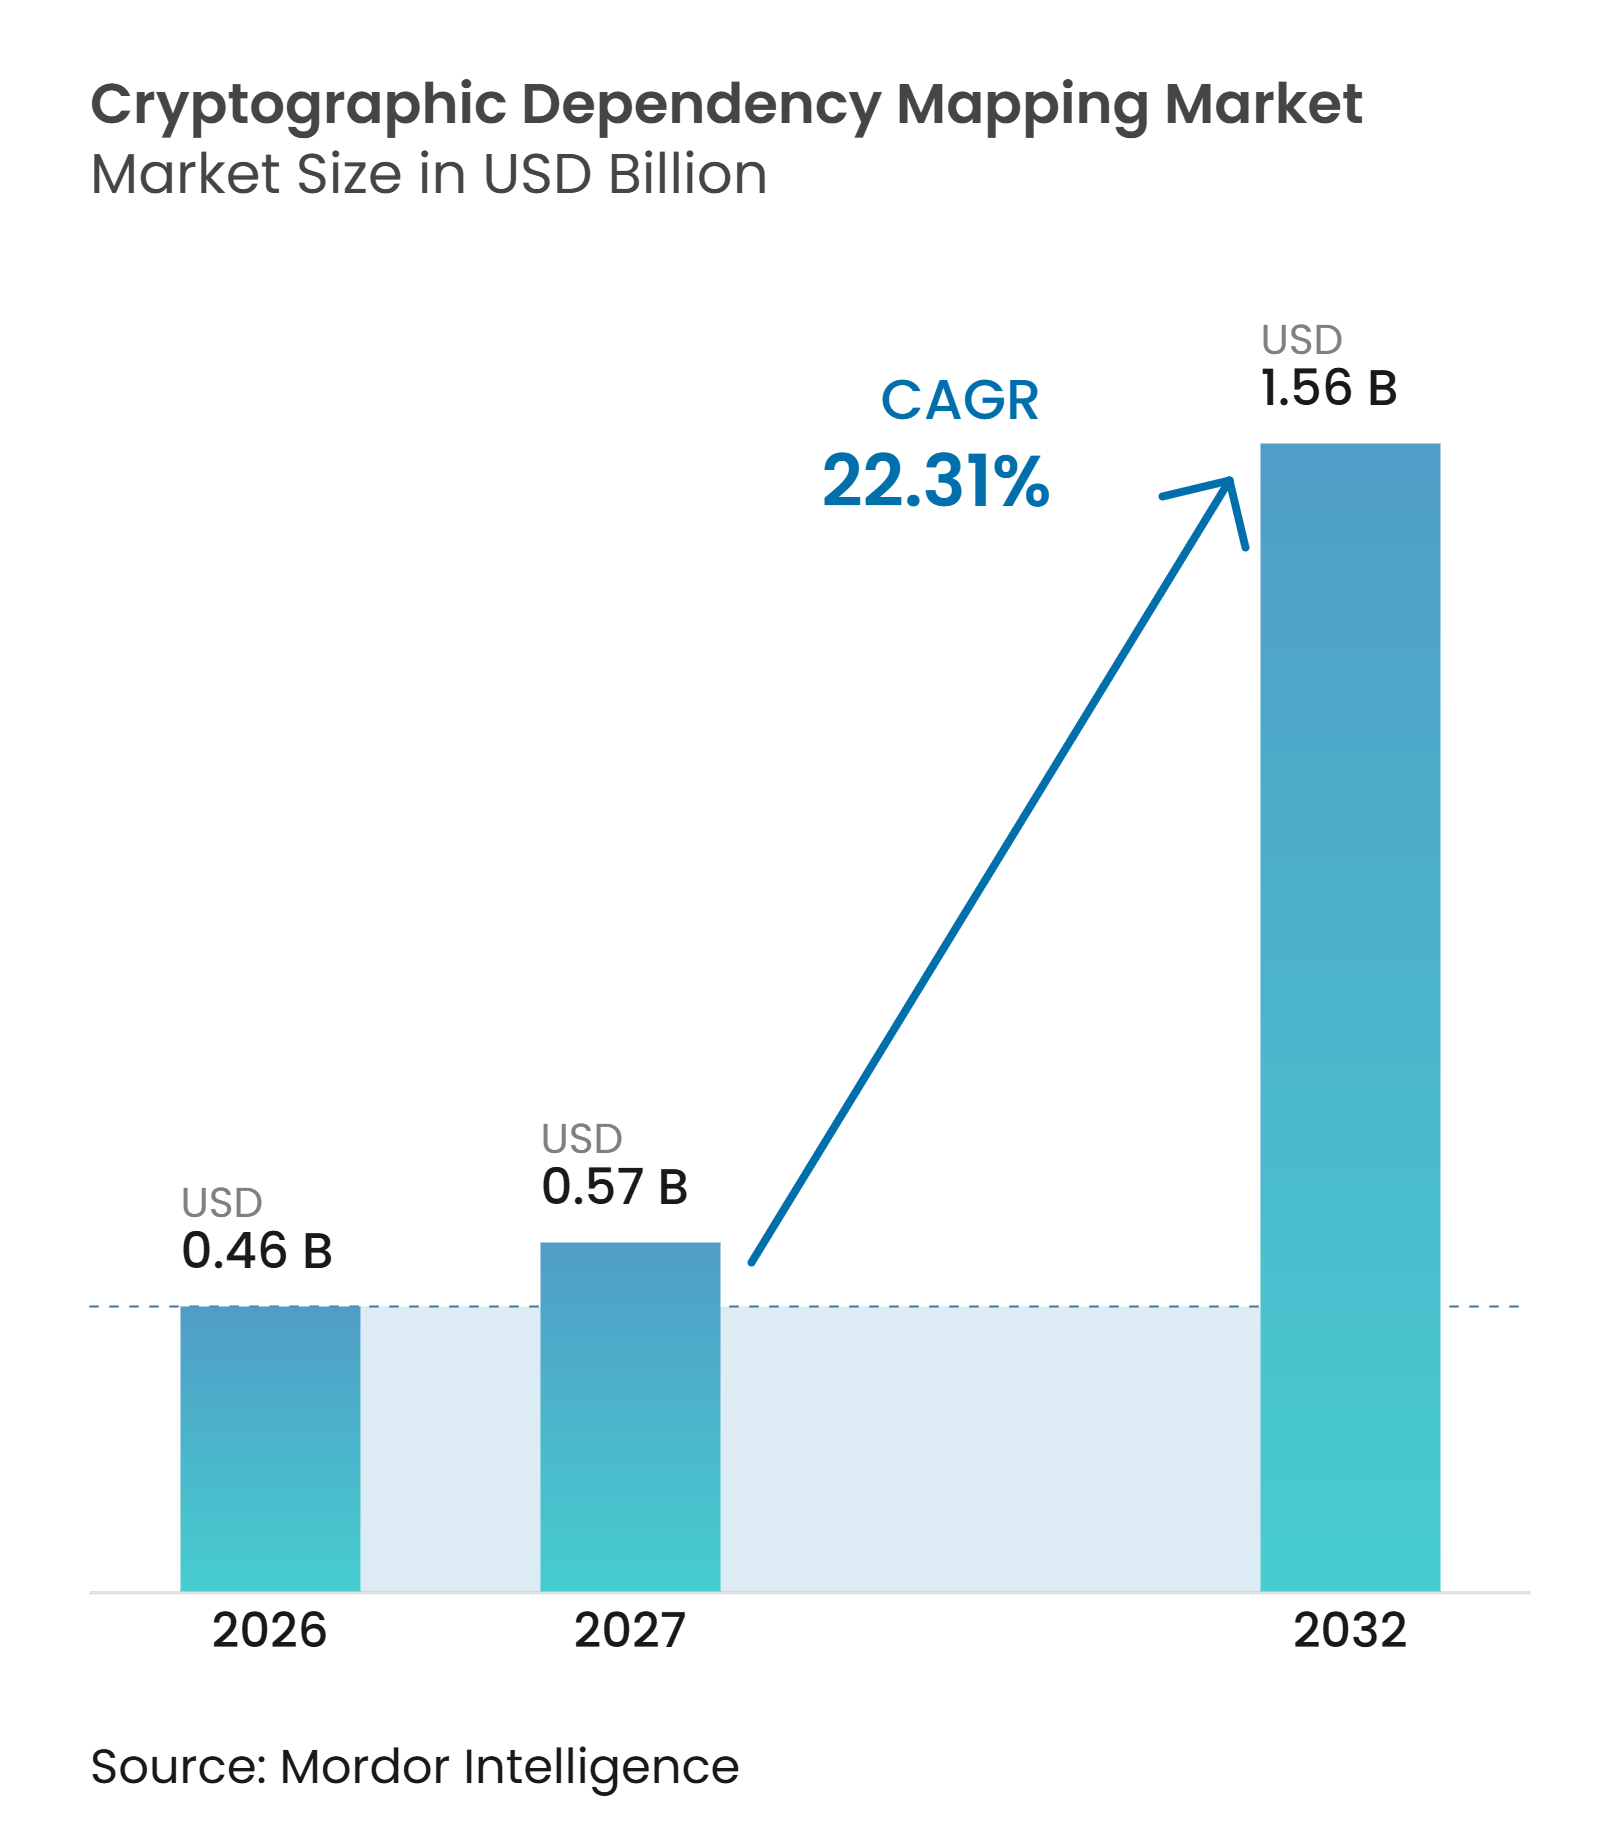
O tamanho do mercado de mapeamento de dependências criptográficas foi avaliado em 0,46 bilhões de USD em 2026 e estima-se que cresça de 0,57 bilhões de USD em 2027 para atingir 1,56 bilhões de USD até 2032, a um CAGR de 22,31% durante o período de previsão (2027-2032). O mercado de mapeamento de dependências criptográficas está migrando de revisões de segurança periódicas para uma função de conformidade contínua à medida que os requisitos de criptografia pós-quântica se tornam mais concretos. Os prazos de migração governamentais exigem que as organizações identifiquem dependências criptográficas antes de poderem priorizar o trabalho de substituição. A pressão do ciclo de vida dos certificados, a adoção da nuvem e a visibilidade da cadeia de suprimentos de software estão ampliando a necessidade de descoberta em código, sistemas e ambientes de rede ativos. Os fornecedores estão respondendo vinculando inventário, listas de materiais criptográficos e fluxos de trabalho de remediação em plataformas unificadas. A oportunidade central reside em transformar um inventário técnico fragmentado em evidências que possam apoiar o planejamento de migração, aquisição e atividades de auditoria.
Principais Conclusões do Relatório
- Por ativo criptográfico, certificados digitais e autoridades certificadoras detinham 26,73% da participação do mercado de mapeamento de dependências criptográficas em 2026, enquanto bibliotecas e provedores criptográficos têm projeção de expansão a um CAGR de 24,28% até 2032.
- Por camada de descoberta, código-fonte e repositórios detinham 29,41% da participação de receita em 2026, enquanto dependências e pacotes de software têm projeção de expansão a um CAGR de 23,94% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 67,89% da receita no mercado de mapeamento de dependências criptográficas em 2026 e é o modelo de implantação de crescimento mais rápido até 2032.
- Por tamanho da organização, as grandes empresas detinham 67,51% da participação de receita em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 25,43% até 2032.
- Por setor do usuário final, o BFSI detinha 27,39% da participação de receita em 2026, enquanto governo e administração pública têm projeção de expansão a um CAGR de 24,61% até 2032.
- Por geografia, a América do Norte representou 41,67% da receita no mercado de mapeamento de dependências criptográficas em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 26,94% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aceleração dos Mandatos de Prontidão para Criptografia Pós-Quântica | +5.3% | Global, com pressão de curto prazo concentrada nos Estados Unidos, estados-membros da UE e Japão | Curto prazo (≤ 2 anos) |
| Expansão dos Padrões de Lista de Materiais Criptográficos | +4.2% | Global, com influência regulatória mais aguda nos Estados Unidos, UE e sistemas financeiros do G7 | Médio prazo (2-4 anos) |
| Crescimento da Dívida Criptográfica em Ambientes Híbridos e Multi-Nuvem | +3.7% | Núcleo da Ásia-Pacífico e América do Norte, com transbordamento para a Europa Ocidental | Médio prazo (2-4 anos) |
| Aumento da Exposição a Coleta Imediata para Descriptografia Futura em Dados de Longa Duração | +3.1% | Global, com urgência imediata em defesa, serviços financeiros e saúde | Curto prazo (≤ 2 anos) |
| Crescente Automação da Descoberta Criptográfica em DevSecOps | +2.4% | América do Norte e Europa Ocidental, com ganhos iniciais em centros de tecnologia da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Evidências de Dependências Criptográficas para Auditoria e Resposta a Incidentes | +1.8% | Global, mais pronunciado em BFSI, saúde e governo | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aceleração dos Mandatos de Prontidão para Criptografia Pós-Quântica
A ação federal e supranacional está tornando a preparação pós-quântica um requisito ativo de aquisição no mercado de mapeamento de dependências criptográficas. A Ordem Executiva 14412 exigiu que as agências federais dos EUA nomeassem líderes de migração pós-quântica e estabeleceu um prazo de 31 de dezembro de 2030 para a migração de sistemas de alto valor utilizados para estabelecimento de chaves. A ordem também direcionou o desenvolvimento de elementos mínimos de lista de materiais criptográficos e propôs requisitos para contratantes, estendendo a necessidade de visibilidade de ativos para as cadeias de suprimentos federais.[1] A CNSSP-15 exigiu que novos sistemas comerciais de segurança nacional suportassem algoritmos resistentes a quantum a partir de 2027 e estabeleceu 2030 para a eliminação gradual de sistemas legados. As organizações não podem produzir um plano de migração responsável sem saber onde certificados, chaves, algoritmos e protocolos são utilizados. A descoberta contínua é mais útil do que uma varredura única porque mudanças em software e infraestrutura podem introduzir novas dependências criptográficas após a conclusão do inventário.
Expansão dos Padrões de Lista de Materiais Criptográficos
Uma lista de materiais criptográficos está se tornando um artefato prático de conformidade em vez de um registro voluntário de higiene técnica. O CycloneDX adicionou a CBOM como um objeto de primeira classe na versão 1.6 e expandiu a capacidade na versão 1.7, oferecendo às organizações uma forma formal de descrever algoritmos, chaves, certificados, protocolos e suas dependências.[2] Em junho de 2026, o Consórcio PKI lançou seu Grupo de Trabalho de Perfis CBOM com 16 organizações fundadoras para desenvolver orientações entre fornecedores mapeadas para SPDX e CycloneDX. Uma CBOM confiável identifica o escopo do trabalho de migração e pode expor requisitos para ferramentas de substituição, módulos de segurança de hardware e serviços pós-quânticos gerenciados. O mercado de mapeamento de dependências criptográficas, portanto, se beneficia quando a geração de CBOM é integrada a um processo de remediação mais amplo. Plataformas que tornam o registro repetível em ambientes de desenvolvimento e operacionais podem reduzir a lacuna entre evidências de conformidade e a execução real da migração.
Crescimento da Dívida Criptográfica em Ambientes Híbridos e Multi-Nuvem
A dívida criptográfica se acumula quando as organizações implantam aplicações e infraestrutura sem um registro compartilhado de suas dependências criptográficas. Ambientes híbridos e multi-nuvem frequentemente contêm diferentes serviços de gerenciamento de chaves, políticas de cifras, gateways TLS, interfaces SaaS, firmware e código personalizado. A Cloud Security Alliance identificou visibilidade limitada da criptografia legada como uma barreira principal para a migração pós-quântica. Pesquisas apresentadas pela IBM na Eurocrypt 2026 constataram que uma CBOM de pilha completa deve considerar as dimensões de software, operações, hardware e SaaS. Essa necessidade oferece ao mercado de mapeamento de dependências criptográficas uma razão para favorecer plataformas que correlacionam descobertas em código-fonte, binários, redes e hosts em vez de reportar uma camada isoladamente. À medida que novas cargas de trabalho e modelos de infraestrutura como código são implantados, o mercado de mapeamento de dependências criptográficas tem um argumento mais forte para monitoramento contínuo do que para avaliações periódicas.
Aumento da Exposição a Coleta Imediata para Descriptografia Futura em Dados de Longa Duração
A atividade de coleta imediata para descriptografia futura envolve a coleta de informações criptografadas agora para possível descriptografia após a disponibilidade de um computador quântico relevante. O risco é agudo onde os dados devem permanecer confidenciais por muitos anos, incluindo defesa, serviços financeiros, saúde e comunicações via satélite. Um artigo do Federal Reserve de 2025 constatou que a proteção pós-quântica para o tráfego futuro de registros distribuídos não protegeria o texto cifrado histórico já coletado por um adversário. Um estudo revisado por pares também descreveu a janela de exposição prolongada criada pelo atraso na migração e constatou que abordagens híbridas e de sigilo futuro podem reduzir o horizonte de risco. Isso desloca a discussão de aquisição de um cronograma de atualização futuro para a exposição atual de registros sensíveis. As ferramentas de descoberta tornam-se importantes porque as equipes precisam localizar a criptografia vulnerável antes de identificar quais fluxos de dados e aplicações merecem remediação antecipada.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Criptografia Incorporada e Proprietária Opaca para Ferramentas Automatizadas | -3.2% | Global, mais agudo em setores de energia, serviços públicos, manufatura e defesa com infraestrutura de tecnologia operacional legada | Longo prazo (≥ 4 anos) |
| Alto Risco de Falsos Positivos e Falsos Negativos na Descoberta Estática e de Rede | -2.6% | Global, mais pronunciado em grandes ambientes de TI heterogêneos na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Risco de Interrupção da Migração em Aplicações Legadas e Tecnologia Operacional | -1.9% | Global, concentrado em setores regulamentados com baixa tolerância a mudanças, incluindo BFSI, saúde e governo | Longo prazo (≥ 4 anos) |
| Propriedade Fragmentada de Ativos Criptográficos entre Equipes Internas e Fornecedores | -1.4% | Global, mais visível em grandes empresas com governança de TI federada e redes de fornecedores estendidas | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Criptografia Incorporada e Proprietária que Permanece Opaca para Ferramentas Automatizadas
Firmware, ASICs proprietários e módulos de segurança de hardware podem executar operações criptográficas abaixo da camada do sistema operacional e além do alcance dos scanners comuns de código-fonte ou binários. Os sistemas industriais frequentemente dependem de firmware de código fechado, e a organização operadora pode não ter documentação completa da implementação incorporada. A OWASP identificou chaves de assinatura de longa duração, chaves vinculadas a hardware e chaves incorporadas em firmware ou silício como áreas onde os inventários criptográficos frequentemente falham.[3] Esses ativos também são importantes para o planejamento da transição pós-quântica porque podem servir como base de uma arquitetura de segurança. Os fornecedores estão explorando sensores vinculados a hardware e parcerias com fabricantes de equipamentos originais para obter metadados de imagens de tecnologia operacional. O progresso permanece mais lento do que a descoberta na camada de TI, deixando energia, serviços públicos, manufatura e defesa com cobertura de inventário incompleta.
Alto Risco de Falsos Positivos e Falsos Negativos na Descoberta Estática e de Rede
A análise estática e o monitoramento passivo de rede são métodos comuns de descoberta, mas cada um pode fornecer resultados incompletos ou ruidosos. As ferramentas estáticas podem identificar código não utilizado, cabeçalhos de biblioteca e fixtures de teste como uso criptográfico ativo, o que aumenta a carga de revisão manual. O monitoramento de rede pode não detectar criptografia de disco local, sistemas de assinatura offline e sistemas isolados porque esses ativos não aparecem em um caminho de rede observado. Um estudo de conferência IEEE e ACM de 2026 constatou que um inventário criptográfico completo requer uma combinação de camadas de descoberta em vez de uma única modalidade. Os fornecedores estão adicionando consciência de grafo de chamadas e rastreamento de dependências para distinguir código acessível de artefatos inativos. Esses métodos podem melhorar a qualidade das evidências, mas exigem mais recursos computacionais e integração mais profunda das equipes de segurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Ativo Criptográfico:
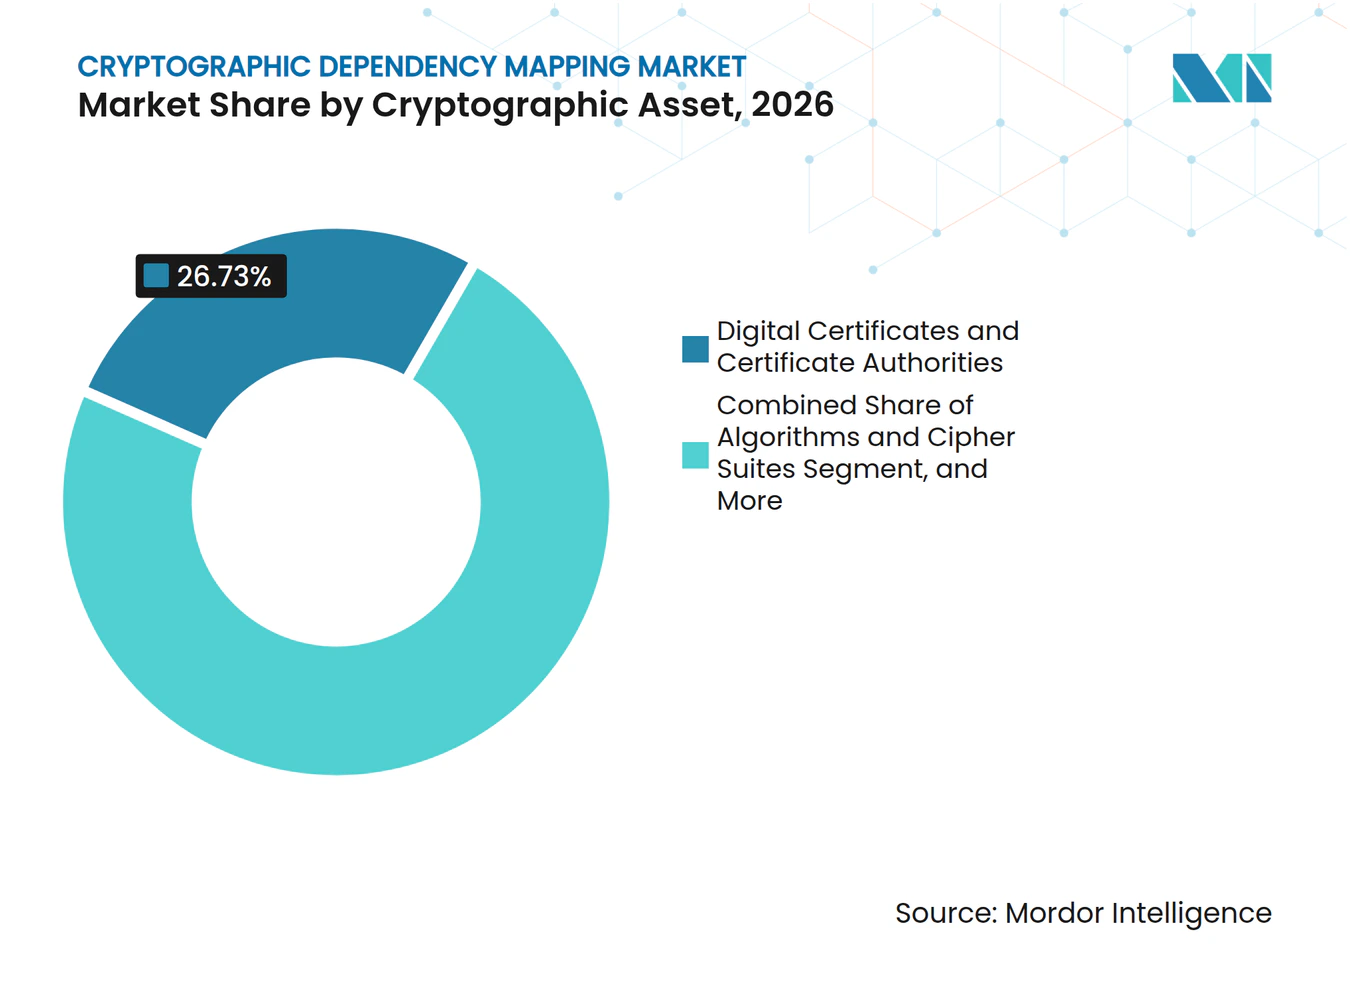
A Proliferação de Certificados Ancora a Maior ParticipaçãoCertificados digitais e autoridades certificadoras capturaram 26,73% da participação do mercado de mapeamento de dependências criptográficas em 2026, a maior posição entre os tipos de ativos criptográficos. A base instalada de infraestrutura de chave pública empresarial sustenta essa posição. A redução planejada pelo Fórum CA/Browser nos prazos de validade dos certificados para 47 dias aumenta a atividade de renovação e a necessidade de identificar certificados antes que expirem. A descoberta contínua e o gerenciamento do ciclo de vida podem ajudar a prevenir problemas de disponibilidade causados por certificados negligenciados. Bibliotecas e provedores criptográficos têm projeção de expansão a um CAGR de 24,28% até 2032. Seu crescimento reflete a preocupação de que vínculos de algoritmos vulneráveis possam permanecer incorporados em tempos de execução de aplicações sem um inventário claro.
Algoritmos e conjuntos de cifras permanecem centrais porque configurações obsoletas, incluindo troca de chaves RSA-2048 e hash SHA-1, devem ser encontradas antes que um plano de migração possa ser sequenciado. Chaves e armazenamentos de chaves têm diferentes níveis de importância porque uma chave de criptografia de chave comprometida ou vulnerável pode afetar hierarquias inteiras de certificados. Protocolos e canais seguros adicionam outra camada de exposição por meio de configurações TLS e configurações de troca de chaves SSH. Prazos de validade de certificados mais curtos tornam a configuração de protocolo mais visível à medida que as equipes revisam a arquitetura de confiança de suporte. A pesquisa da IBM na Eurocrypt 2026 afirmou que uma CBOM unificada com relacionamentos entre tipos de ativos é necessária para uma avaliação credível do impacto da migração. O mercado de mapeamento de dependências criptográficas se beneficia quando as plataformas podem mostrar como um ativo depende de outro em vez de apresentar uma lista de descobertas separadas.



Por Camada de Descoberta:
Código-Fonte Lidera, Cadeia de Suprimentos Ganha TerrenoCódigo-fonte e repositórios representaram 29,41% do tamanho do mercado de mapeamento de dependências criptográficas em 2026. Essa camada se beneficia de práticas estabelecidas de análise estática nos fluxos de trabalho de desenvolvimento. Ferramentas de código aberto podem gerar CBOMs CycloneDX no nível do repositório, tornando a varredura de código-fonte acessível às equipes de desenvolvimento. Dependências e pacotes de software têm projeção de expansão a um CAGR de 23,94% até 2032. Bibliotecas de terceiros podem conter uso criptográfico que não é visível no código de primeira parte. A varredura de dependências e o rastreamento de grafo de chamadas podem revelar esse uso oculto quando um manifesto de pacote tem dependências transitivas profundas.
Binários, contêineres e firmware são importantes porque produtos compilados podem incluir componentes que não correspondem ao código-fonte disponível. Kits de desenvolvimento de software de terceiros, ferramentas de CI/CD e componentes pré-compilados podem introduzir implementações criptográficas após a revisão do código-fonte. Varreduras de tráfego de rede e endpoints TLS ativos revelam os conjuntos de cifras usados em produção, mas não podem identificar ativos que nunca atravessam um caminho monitorado. Sistemas operacionais, hosts e sistemas de arquivos contêm armazenamentos de certificados, cofres de chaves e contas de serviço de módulos de segurança de hardware que servem como infraestrutura de confiança central. O estudo BF-CBOM de 2026 constatou que nenhuma camada de descoberta única forneceu cobertura suficiente em um ambiente empresarial. Isso apoia arquiteturas de múltiplas camadas no mercado de mapeamento de dependências criptográficas, especialmente para compradores que precisam de um único registro em ambientes de desenvolvimento, tempo de execução e infraestrutura.
Por Modelo de Implantação:
A Implantação Baseada em Nuvem Amplia sua LiderançaA implantação baseada em nuvem capturou 67,89% da receita em 2026 e é o modelo de implantação de expansão mais rápida até 2032. As plataformas hospedadas na nuvem podem atualizar padrões de detecção rapidamente após mudanças em normas ou orientações. Agentes locais podem exigir atualizações manuais e testes de regressão, o que pode atrasar a cobertura à medida que as orientações criptográficas evoluem. A implantação híbrida é relevante para usuários de BFSI e governo que enfrentam restrições de soberania de dados com serviços totalmente hospedados. Essas organizações podem usar orquestração baseada em nuvem juntamente com agentes de varredura locais. A AppViewX introduziu um inventário unificado de varredura de configuração de múltiplas fontes na versão 2026.2, combinando descobertas baseadas em agente e sem agente em uma única CBOM.[4]
A implantação local permanece necessária para sistemas isolados, redes classificadas e ambientes de tecnologia operacional onde a conectividade externa é restrita. Esses compradores precisam de ferramentas de descoberta que funcionem em redes isoladas e exportem evidências por meio de canais controlados. Para o mercado de mapeamento de dependências criptográficas, seus requisitos tornam a seleção de implantação uma questão de restrições operacionais em vez de preferência. A adoção da nuvem traz novas PMEs para o mercado de mapeamento de dependências criptográficas e ajuda as empresas a estender a cobertura para cargas de trabalho em nuvem. O uso local continua a refletir um ciclo de substituição de base instalada mais longo. Fornecedores que aplicam o mesmo esquema CBOM e abordagem de risco em implantações em nuvem, híbridas e locais podem atender empresas que operam nos 3 ambientes.
Por Tamanho da Organização:
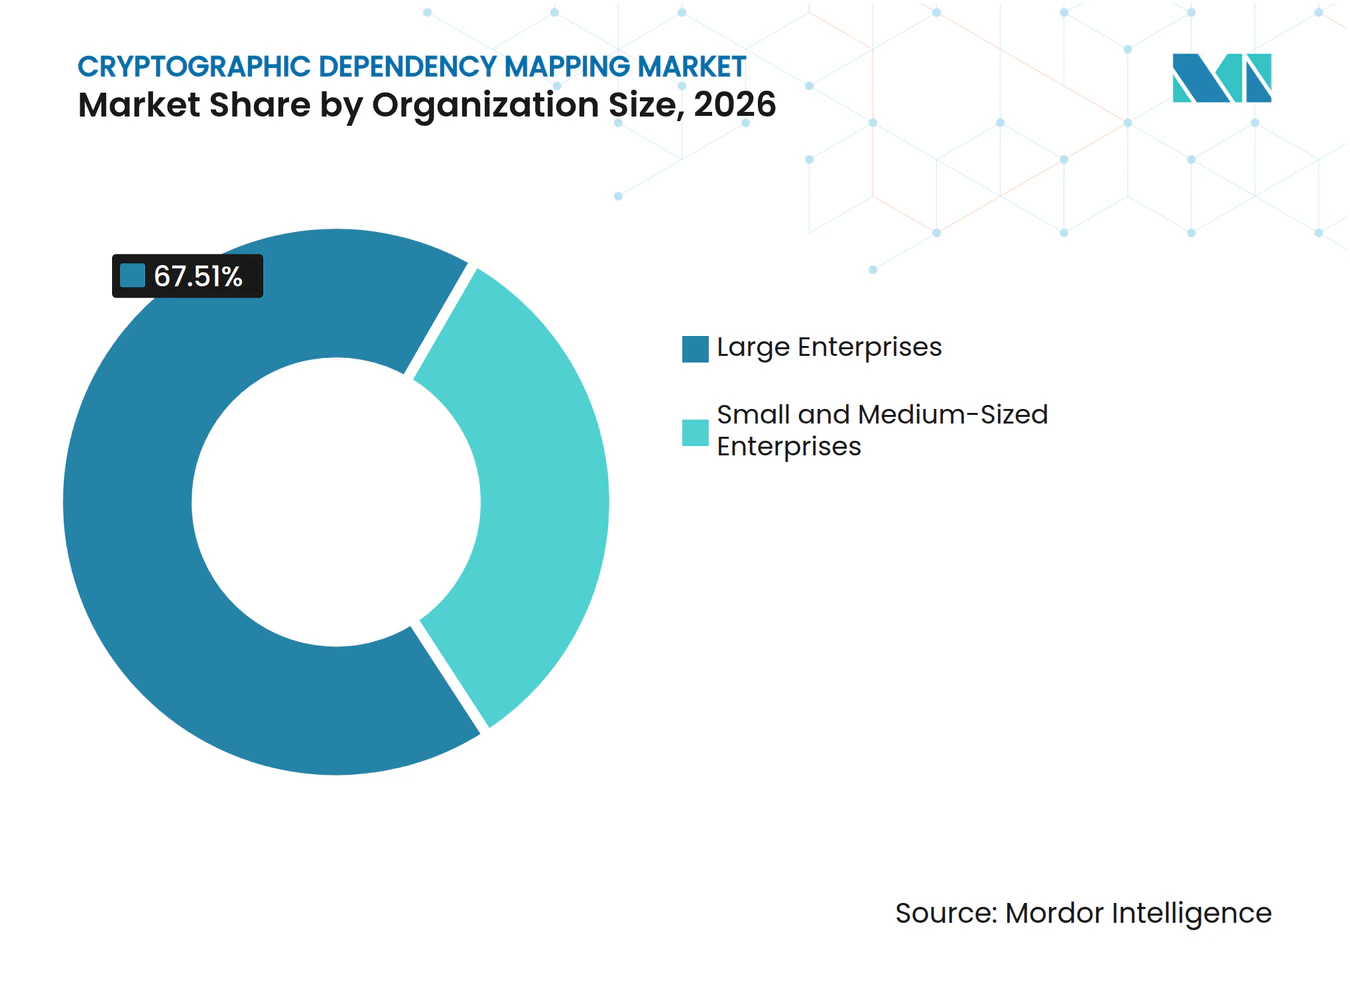
Dominância Empresarial, Aceleração das PMEsAs grandes empresas detinham 67,51% da participação do mercado de mapeamento de dependências criptográficas em 2026. Elas operam grandes portfólios de certificados, múltiplas bibliotecas criptográficas e ambientes multi-nuvem, tornando a descoberta manual impraticável. Contratantes federais e grandes instituições financeiras também enfrentam a pressão de conformidade mais antecipada porque estão próximos ao topo das cadeias de suprimentos regulamentadas. As PMEs têm projeção de expansão a um CAGR de 25,43% até 2032. Serviços de descoberta gerenciados e entrega SaaS reduzem algumas das barreiras de expertise e capital que limitaram a adoção por organizações menores. O principal gatilho de demanda para as PMEs frequentemente vem de um cliente maior que solicita evidências criptográficas de seus fornecedores de software.
A adoção pelas PMEs é moldada por requisitos da cadeia de suprimentos em vez de mandatos internos isolados. No mercado de mapeamento de dependências criptográficas, um fornecedor pode precisar de uma CBOM quando um cliente empresarial estende seu programa de segurança a software de terceiros. Pesquisas sobre migração pós-quântica de PMEs descreveram o processo como uma mudança organizacional que precisa de governança, coordenação com fornecedores, implementação em etapas e monitoramento contínuo. Modelos pré-definidos para microsserviços em contêineres e aplicações nativas em nuvem em Python ou JavaScript podem simplificar a implantação inicial. Esses pacotes podem ser mais adequados para PMEs do que uma arquitetura empresarial personalizada seria. Isso cria uma oportunidade para o mercado de mapeamento de dependências criptográficas oferecer um serviço de menor complexidade sem reduzir a necessidade subjacente de evidências atuais.

Por Setor do Usuário Final:
BFSI Comanda a Maior Participação, Governo Cresce Mais RapidamenteO BFSI detinha 27,39% da receita em 2026, a maior participação entre os setores do usuário final. Longos períodos de retenção de dados, exposição a riscos sistêmicos e requisitos regulatórios sobrepostos aumentam o custo de uma fraqueza criptográfica neste setor. O trabalho do Federal Reserve de 2025 sobre redes de registros distribuídos mostrou que dados históricos podem permanecer vulneráveis à coleta imediata para descriptografia futura mesmo após a proteção das comunicações futuras com criptografia pós-quântica. O roteiro de 2026 do Grupo de Especialistas em Cibersegurança do G7 pediu um inventário abrangente de ativos criptográficos, protocolos e dependências relevantes de terceiros. Governo e administração pública têm projeção de expansão a um CAGR de 24,61% até 2032 à medida que mandatos soberanos tornam a descoberta uma etapa inicial no planejamento pós-quântico. O mercado de mapeamento de dependências criptográficas está, consequentemente, exposto à demanda tanto de instituições financeiras regulamentadas quanto de agências públicas.
TI e telecomunicações permanecem o segundo maior setor do usuário final porque os provedores devem gerenciar certificados em endpoints TLS voltados ao cliente e sistemas PKI de nível de operadora. Saúde e dispositivos médicos requerem longos períodos de confidencialidade para registros de pacientes, dados genômicos e imagens médicas. Um estudo médico de 2026 identificou os sistemas de saúde como um dos setores com as janelas de exposição a coleta imediata para descriptografia futura mais longas sob adoção pós-quântica atrasada.[5] Energia e serviços públicos estão em estágio mais inicial de adoção porque seus ativos de tecnologia operacional são difíceis de inspecionar. Seu status de infraestrutura crítica pode aumentar a probabilidade de futuros requisitos de conformidade à medida que as regras de migração amadurecem. Serviços jurídicos, manufatura de defesa e outros operadores de infraestrutura crítica também estão iniciando avaliações de postura criptográfica à medida que as obrigações de fornecedores se movem dos contratantes principais pela cadeia de valor.
Análise Geográfica
Mercado de Mapeamento de Dependências Criptográficas nas Américas
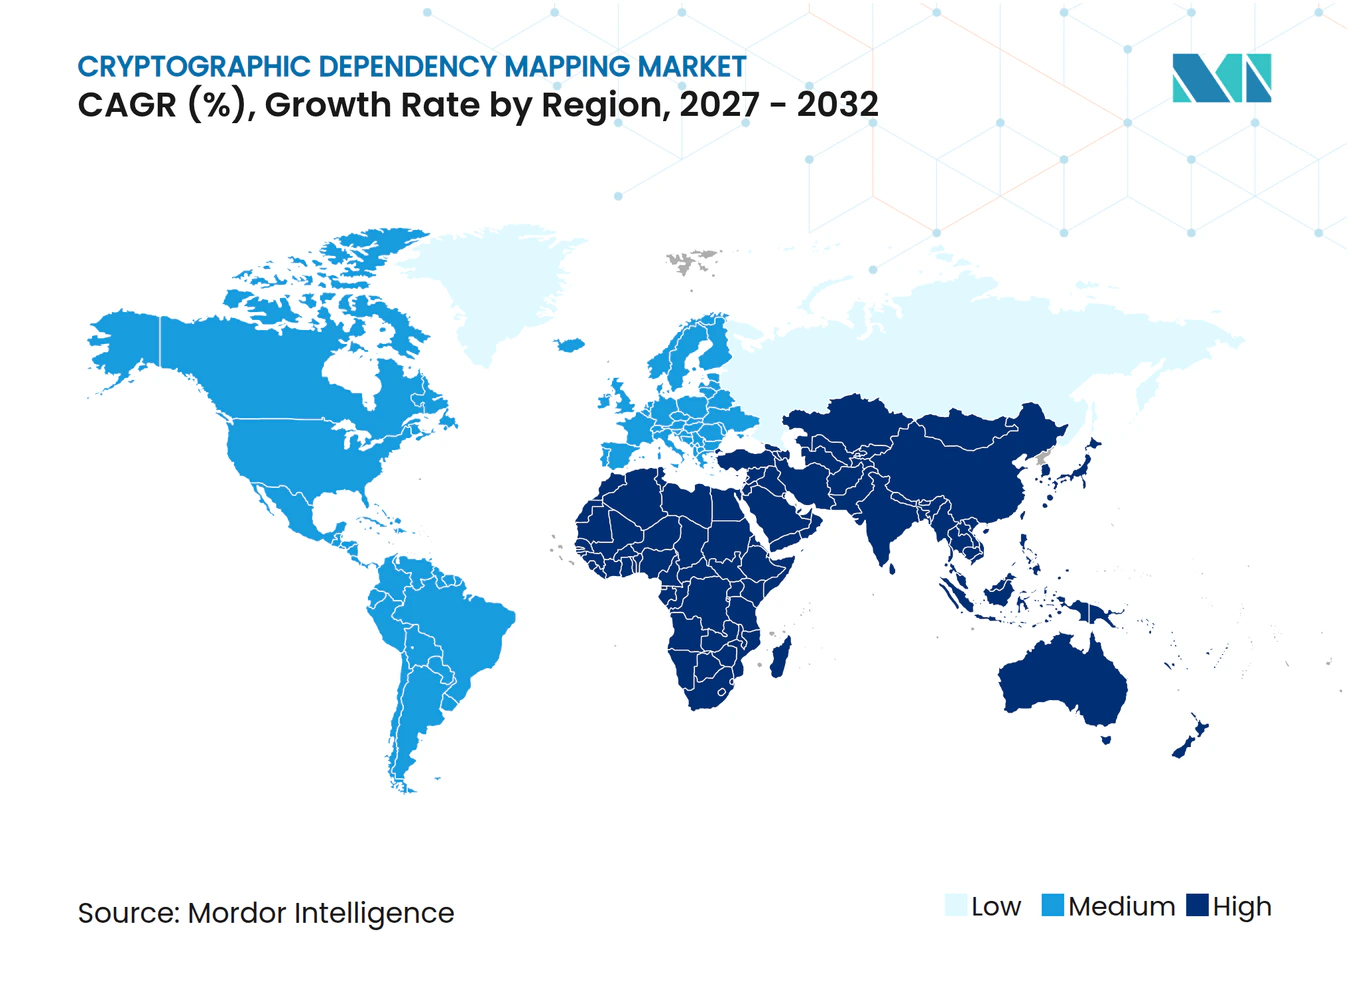
A América do Norte detinha 41,67% da participação no mercado de mapeamento de dependências criptográficas em 2026. As aquisições do governo federal, a adoção antecipada de tecnologia empresarial e uma densa concentração de fornecedores de segurança pós-quântica sustentam essa posição. A Ordem Executiva 14412 estabeleceu como meta o dia 31 de dezembro de 2030 para os sistemas federais de estabelecimento de chaves de alto valor e direcionou ações voltadas a contratantes por meio do processo de Regulamento de Aquisições Federais. O Canadá alinha sua postura de cibersegurança de forma estreita com os padrões pós-quânticos do NIST e as diretrizes da NSA por meio da coordenação mais ampla dos Cinco Olhos. A América do Sul permanece em um estágio mais inicial, com a demanda concentrada em instituições financeiras vinculadas ao governo e empresas multinacionais de tecnologia no Brasil e no México.
Mercado de Mapeamento de Dependências Criptográficas na Europa e África
A Europa possui 2 vias regulatórias que aumentam a importância dos inventários de ativos. A Lei de Resiliência Cibernética da UE entrou em vigor em dezembro de 2024, e suas principais obrigações se aplicam a partir de dezembro de 2027, criando um requisito para registros de componentes legíveis por máquina para hardware e software comercializados na UE. Os requisitos de implementação da NIS2 também enfatizam políticas criptográficas documentadas e inventário de ativos atualizado para as entidades abrangidas. A Alemanha e o Reino Unido são mercados de aquisição ativos devido aos setores de serviços financeiros, manufatura avançada e setores adjacentes à defesa, enquanto a África permanece em estágio mais inicial de adoção, liderada pela atividade de telecomunicações e serviços financeiros na África do Sul e na Nigéria. O mercado de mapeamento de dependências criptográficas dependerá do ritmo da regulamentação e dos investimentos em cibersegurança nesses países.
Mercado de Mapeamento de Dependências Criptográficas na Ásia-Pacífico e Oriente Médio
A Ásia-Pacífico está projetada para se expandir a um CAGR de 26,94% até 2032, a taxa regional mais rápida no mercado de mapeamento de dependências criptográficas. O Japão tornou a segurança resistente a ataques quânticos uma prioridade imediata de política em sua estratégia de cibersegurança de 2025 e estabeleceu uma meta de conclusão para 2035, enquanto a Coreia do Sul expandiu seu programa piloto pós-quântico para finanças e telecomunicações, bem como para os setores médico, energético e de administração pública.[6] A Índia publicou seu relatório da força-tarefa do ecossistema quântico seguro em fevereiro de 2026, estabelecendo um requisito de CBOM para operadores de infraestrutura crítica de informação e uma janela de migração com início em 2028. O Oriente Médio, particularmente os Emirados Árabes Unidos, a Arábia Saudita e Israel, está investindo em infraestrutura criptográfica por meio de programas de soberania digital e de inteligência artificial nacional, e a base de cibersegurança de Israel lhe confere um papel regional no desenvolvimento de tecnologia de descoberta.
Cenário Competitivo
Concentração do Mercado
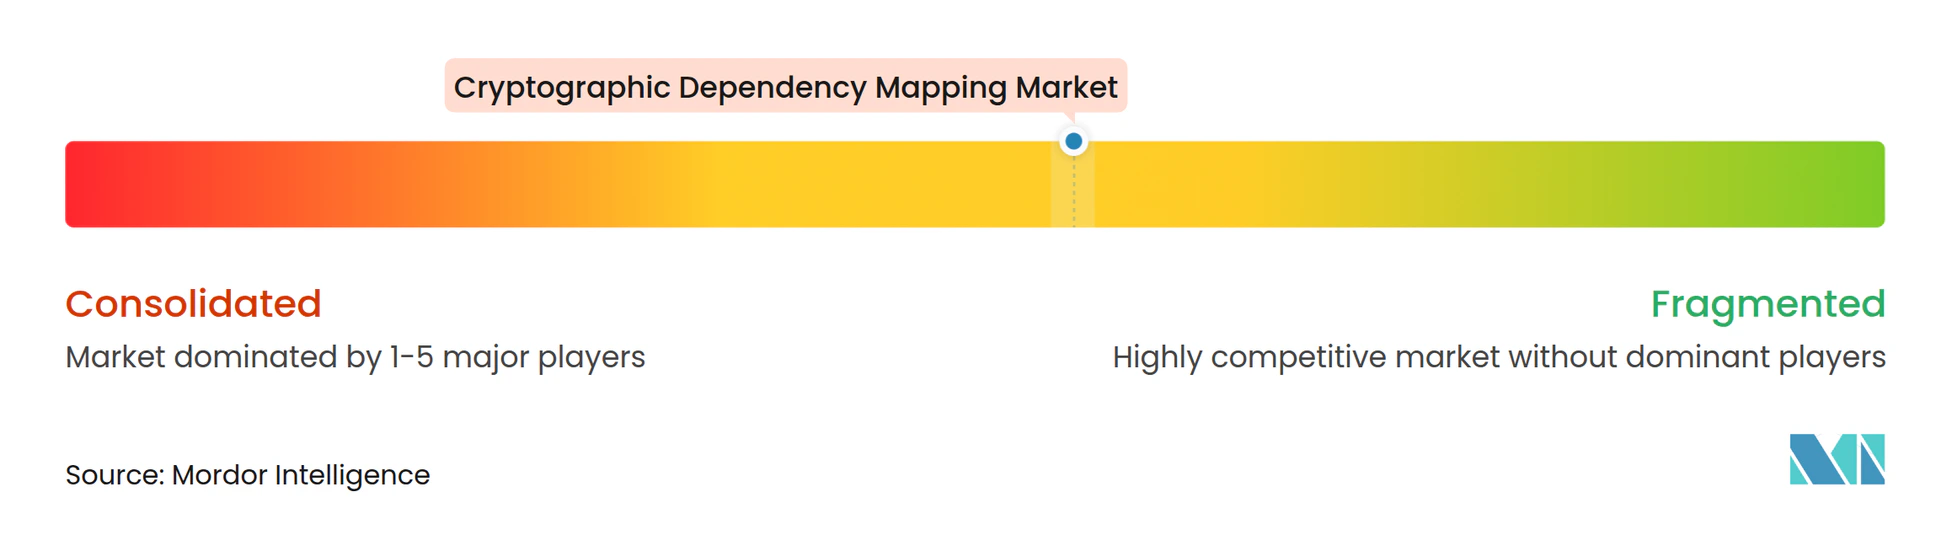
O mercado de mapeamento de dependências criptográficas é moderadamente concentrado no nível de plataforma e mais fragmentado entre especialistas que abordam camadas de descoberta ou verticais individuais. Provedores estabelecidos de identidade e segurança estão usando aquisições para adicionar capacidade de descoberta a portfólios de gerenciamento de certificados e chaves. Em maio de 2025, a Keyfactor adquiriu a InfoSec Global e a CipherInsights, adicionando capacidades em código estático, binário, carga de trabalho em nuvem, remediação e monitoramento passivo de rede. Em julho de 2026, a Keyfactor recebeu um investimento estratégico de crescimento superior a 1 bilhão de USD para apoiar inovação de produtos, expansão geográfica, crescimento de equipe e aquisições. Esses movimentos mostram como o gerenciamento integrado de postura criptográfica está se tornando uma estratégia central de plataforma, enquanto fornecedores especializados devem estabelecer escala antes que plataformas maiores absorvam capacidades adjacentes.
A IBM introduziu o Quantum Safe Explorer para incorporar a criação automatizada de CBOM em pipelines de CI/CD e reduzir o trabalho manual de inventário. A AppViewX combinou varredura de código, dependências, configuração e certificados com pontuação de prontidão em sua ferramenta de avaliação pós-quântica. Fornecedores nativos quânticos estão se diferenciando combinando geração de CBOM, telemetria de rede e pontuação automatizada de risco como uma oferta dedicada. Sua abordagem trata a descoberta como um produto primário em vez de uma extensão do gerenciamento do ciclo de vida. A competição depende da cobertura técnica, da capacidade de integração e da habilidade de transformar os resultados do inventário em um programa prático de remediação por meio de parcerias que alcançam grandes empresas e contas governamentais.
Tecnologia operacional e firmware permanecem uma área clara de necessidade não atendida porque nenhum fornecedor estabeleceu um método CBOM escalável para ambientes industriais isolados, enquanto a descoberta gerenciada para PMEs precisa de implantações mais simples e modelos de serviço de menor custo. A orquestração de CBOM multi-nuvem também é importante para organizações que precisam de um registro neutro em relação ao fornecedor em 3 ou mais provedores de nuvem. O Grupo de Trabalho de Perfis CBOM do Consórcio PKI pode reduzir a preocupação com estruturas de dados proprietárias desenvolvendo orientações de perfil compartilhadas. Os prazos de validade de certificados avançando para 47 dias reforçarão a necessidade de descoberta contínua em grandes portfólios de certificados, e o mercado de mapeamento de dependências criptográficas favorece fornecedores que demonstram cobertura consistente em ambientes de nuvem, locais, de desenvolvimento e operacionais.
Líderes do Setor de Mapeamento de Dependências Criptográficas
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
IBM Corporation
-
SandboxAQ, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Mapeamento de Dependências Criptográficas Empresas cobertas neste relatório
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- IBM Corporation
- SandboxAQ, Inc.
- QuSecure, Inc.
- CryptoNext Security
- InfoSec Global, Inc.
- AppViewX Corporation
- Thales S.A.
- Broadcom Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Hewlett Packard Enterprise Company
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- PQShield Ltd.
- Utimaco GmbH
- ISARA Corporation
- SafeLogic, Inc.
- QRCS Corporation
- Qubrisk
- Encryption Consulting, LLC
Desenvolvimentos industriais recentes em Mercado de Mapeamento de Dependências Criptográficas
- Julho de 2026: A AppViewX lançou sua atualização de plataforma Verão 2026, introduzindo certificados PQC compostos híbridos que combinam RSA clássico ou ECC com o algoritmo pós-quântico ML-DSA em um único certificado, permitindo migração quântica segura em fases sem uma transição completa de infraestrutura. O lançamento também adicionou o Servidor de Protocolo de Contexto de Modelo (MCP), permitindo que agentes de inteligência artificial descubram, emitam, renovem e gerenciem certificados por meio de ações governadas e auditáveis, abordando diretamente a lacuna de segurança de identidade de máquina criada pela proliferação de agentes de inteligência artificial.
- Julho de 2026: A Keyfactor recebeu um investimento estratégico de crescimento de mais de 1 bilhão de USD da Summit Partners, com os investidores existentes Insight Partners e Sixth Street Growth retendo participação significativa. O capital é alocado para inovação de produtos, expansão geográfica, crescimento de equipe e aquisições estratégicas, refletindo a convicção institucional de que a infraestrutura de confiança para a era da inteligência artificial e do quantum representa uma categoria de segurança empresarial duradoura e de múltiplas décadas.
- Junho de 2026: A Ordem Executiva 14412,
Protegendo a Nação Contra Ataques Criptográficos Avançados,
foi assinada, determinando líderes de migração PQC nas agências federais, prazos de migração de ativos de alto valor, publicação de elementos mínimos de CBOM em 270 dias e emendas ao Regulamento de Aquisição Federal exigindo conformidade PQC dos contratantes até 31 de dezembro de 2030. A ordem formaliza o inventário criptográfico como um resultado de conformidade federal e estende as obrigações de migração para toda a base de contratantes de defesa e civis. - Junho de 2026: O Consórcio PKI lançou o Grupo de Trabalho de Perfis CBOM, presidido pelo Engenheiro Distinto da IBM Michael Osborne, com 16 membros fundadores incluindo IBM, AppViewX, eMudhra e SafeLogic. O grupo desenvolverá metodologia de perfil CBOM neutra e entre fornecedores mapeada para os padrões SPDX e CycloneDX, reduzindo diretamente a fragmentação que tem retardado a adoção de CBOM empresarial em contas que exigem interoperabilidade entre múltiplos fornecedores.
Escopo do Relatório Global do Mercado de Mapeamento de Dependências Criptográficas
O mercado de mapeamento de dependências criptográficas compreende a receita gerada por ferramentas e serviços que identificam, visualizam e rastreiam relacionamentos entre ativos criptográficos e as aplicações, sistemas, fluxos de dados, dispositivos e componentes de terceiros que dependem deles. Ele estende o inventário criptográfico mostrando onde a criptografia é usada, quais funções de negócios dependem dela e quais ativos seriam afetados por uma mudança em um algoritmo, certificado, chave, protocolo ou biblioteca. As Listas de Materiais Criptográficos (CBOMs) fornecem um modelo estruturado para catalogar ativos criptográficos e suas dependências.
O Relatório do Mercado de Mapeamento de Dependências Criptográficas é Segmentado por Ativo Criptográfico (Algoritmos e Conjuntos de Cifras, Chaves e Armazenamentos de Chaves, Certificados Digitais e Autoridades Certificadoras, Bibliotecas e Provedores Criptográficos, Protocolos e Canais de Comunicação Seguros, e Outros Ativos Criptográficos), Camada de Descoberta (Código-Fonte e Repositórios, Dependências e Pacotes de Software, Binários, Contêineres e Firmware, Tráfego de Rede e Endpoints TLS Ativos, Sistemas Operacionais, Hosts e Sistemas de Arquivos, e Outra Camada de Descoberta), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Governo e Administração Pública, Saúde e Dispositivos Médicos, Energia e Serviços Públicos, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Algoritmos e Conjuntos de Cifras |
| Chaves e Armazenamentos de Chaves |
| Certificados Digitais e Autoridades Certificadoras |
| Bibliotecas e Provedores Criptográficos |
| Protocolos e Canais de Comunicação Seguros |
| Outros Ativos Criptográficos |
| Código-Fonte e Repositórios |
| Dependências e Pacotes de Software |
| Binários, Contêineres e Firmware |
| Tráfego de Rede e Endpoints TLS Ativos |
| Sistemas Operacionais, Hosts e Sistemas de Arquivos |
| Outra Camada de Descoberta |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Governo e Administração Pública |
| Saúde e Dispositivos Médicos |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Israel |
| Arábia Saudita | |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Ativo Criptográfico | Algoritmos e Conjuntos de Cifras | |
| Chaves e Armazenamentos de Chaves | ||
| Certificados Digitais e Autoridades Certificadoras | ||
| Bibliotecas e Provedores Criptográficos | ||
| Protocolos e Canais de Comunicação Seguros | ||
| Outros Ativos Criptográficos | ||
| Por Camada de Descoberta | Código-Fonte e Repositórios | |
| Dependências e Pacotes de Software | ||
| Binários, Contêineres e Firmware | ||
| Tráfego de Rede e Endpoints TLS Ativos | ||
| Sistemas Operacionais, Hosts e Sistemas de Arquivos | ||
| Outra Camada de Descoberta | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Governo e Administração Pública | ||
| Saúde e Dispositivos Médicos | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Israel | |
| Arábia Saudita | ||
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de mapeamento de dependências criptográficas?
O tamanho do mercado de mapeamento de dependências criptográficas foi avaliado em 0,46 bilhões de USD em 2026 e estima-se que cresça de 0,57 bilhões de USD em 2027 para atingir 1,56 bilhões de USD até 2032, a um CAGR de 22,31% durante o período de previsão (2027-2032).
O que está impulsionando a demanda por plataformas de descoberta criptográfica?
Requisitos de conformidade pós-quântica, adoção de CBOM, complexidade de nuvem híbrida e riscos de coleta imediata para descriptografia futura estão aumentando a demanda por inventário criptográfico contínuo.
Quais ativos criptográficos têm a maior participação de receita?
Certificados digitais e autoridades certificadoras detinham a maior participação com 26,73% em 2026.
Quais compradores estão adotando ferramentas de descoberta criptográfica mais rapidamente?
As PMEs têm projeção de expansão a um CAGR de 25,43%, enquanto governo e administração pública têm projeção de expansão a um CAGR de 24,61% até 2032.
Qual região está se expandindo mais rapidamente para a descoberta de ativos criptográficos?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 26,94% até 2032, apoiada por ações políticas no Japão, Coreia do Sul e Índia.
Por que as CBOMs são importantes para a migração pós-quântica?
Uma CBOM registra ativos criptográficos e dependências, ajudando as organizações a identificar o escopo da migração, priorizar a remediação e produzir evidências de conformidade.