
Taille et Part du Marché de la Cartographie des Dépendances Cryptographiques
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.57 Milliards de dollars |
| Taille du Marché (2032) | 1.56 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.31 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Cartographie des Dépendances Cryptographiques par Mordor Intelligence
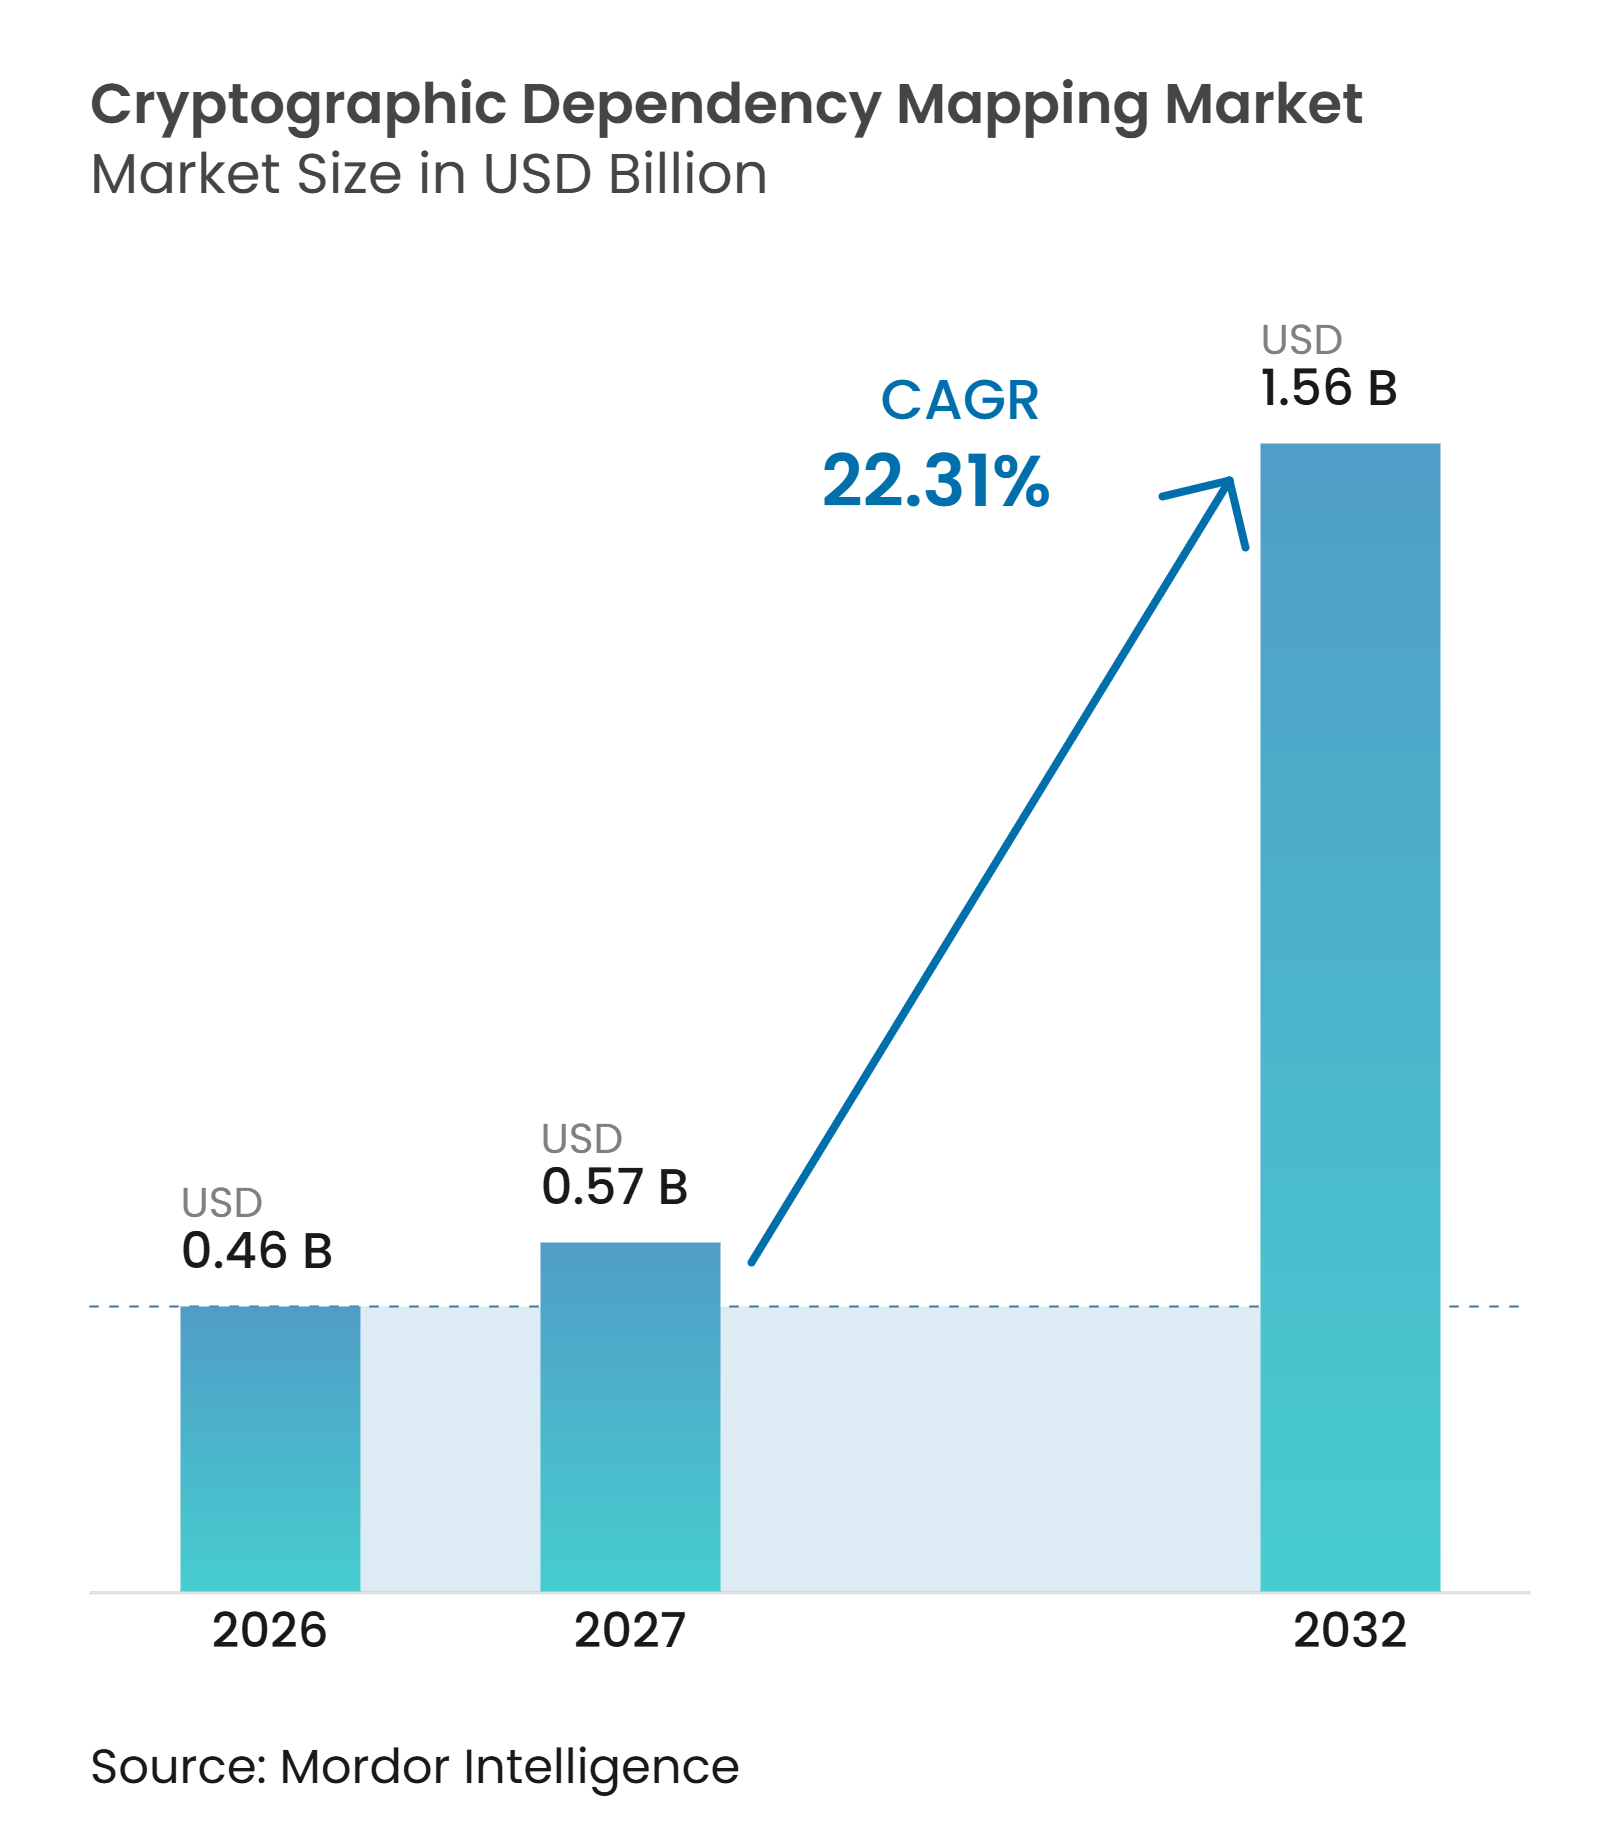
La taille du marché de la cartographie des dépendances cryptographiques était évaluée à 0,46 milliard USD en 2026 et devrait croître de 0,57 milliard USD en 2027 pour atteindre 1,56 milliard USD d'ici 2032, à un CAGR de 22,31 % pendant la période de prévision (2027-2032). Le marché de la cartographie des dépendances cryptographiques évolue des révisions périodiques de sécurité vers une fonction de conformité continue, à mesure que les exigences en matière de cryptographie post-quantique deviennent plus concrètes. Les délais de migration imposés par les gouvernements obligent les organisations à identifier les dépendances cryptographiques avant de pouvoir prioriser les travaux de remplacement. La pression liée au cycle de vie des certificats, l'adoption du cloud et la visibilité sur la chaîne d'approvisionnement logicielle élargissent le besoin de découverte dans le code, les systèmes et les environnements réseau en direct. Les fournisseurs répondent en reliant l'inventaire, les nomenclatures cryptographiques et les flux de travail de remédiation dans des plateformes unifiées. L'opportunité centrale réside dans la transformation d'un inventaire technique fragmenté en preuves pouvant soutenir la planification de la migration, les achats et les activités d'audit.
Points Clés du Rapport
- Par actif cryptographique, les certificats numériques et les autorités de certification détenaient 26,73 % de la part du marché de la cartographie des dépendances cryptographiques en 2026, tandis que les bibliothèques et fournisseurs cryptographiques devraient se développer à un CAGR de 24,28 % jusqu'en 2032.
- Par couche de découverte, le code source et les référentiels détenaient 29,41 % de la part des revenus en 2026, tandis que les dépendances logicielles et les packages devraient se développer à un CAGR de 23,94 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 67,89 % des revenus du marché de la cartographie des dépendances cryptographiques en 2026 et constitue le modèle de déploiement à la croissance la plus rapide jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 67,51 % de la part des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 25,43 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 27,39 % de la part des revenus en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 24,61 % jusqu'en 2032.
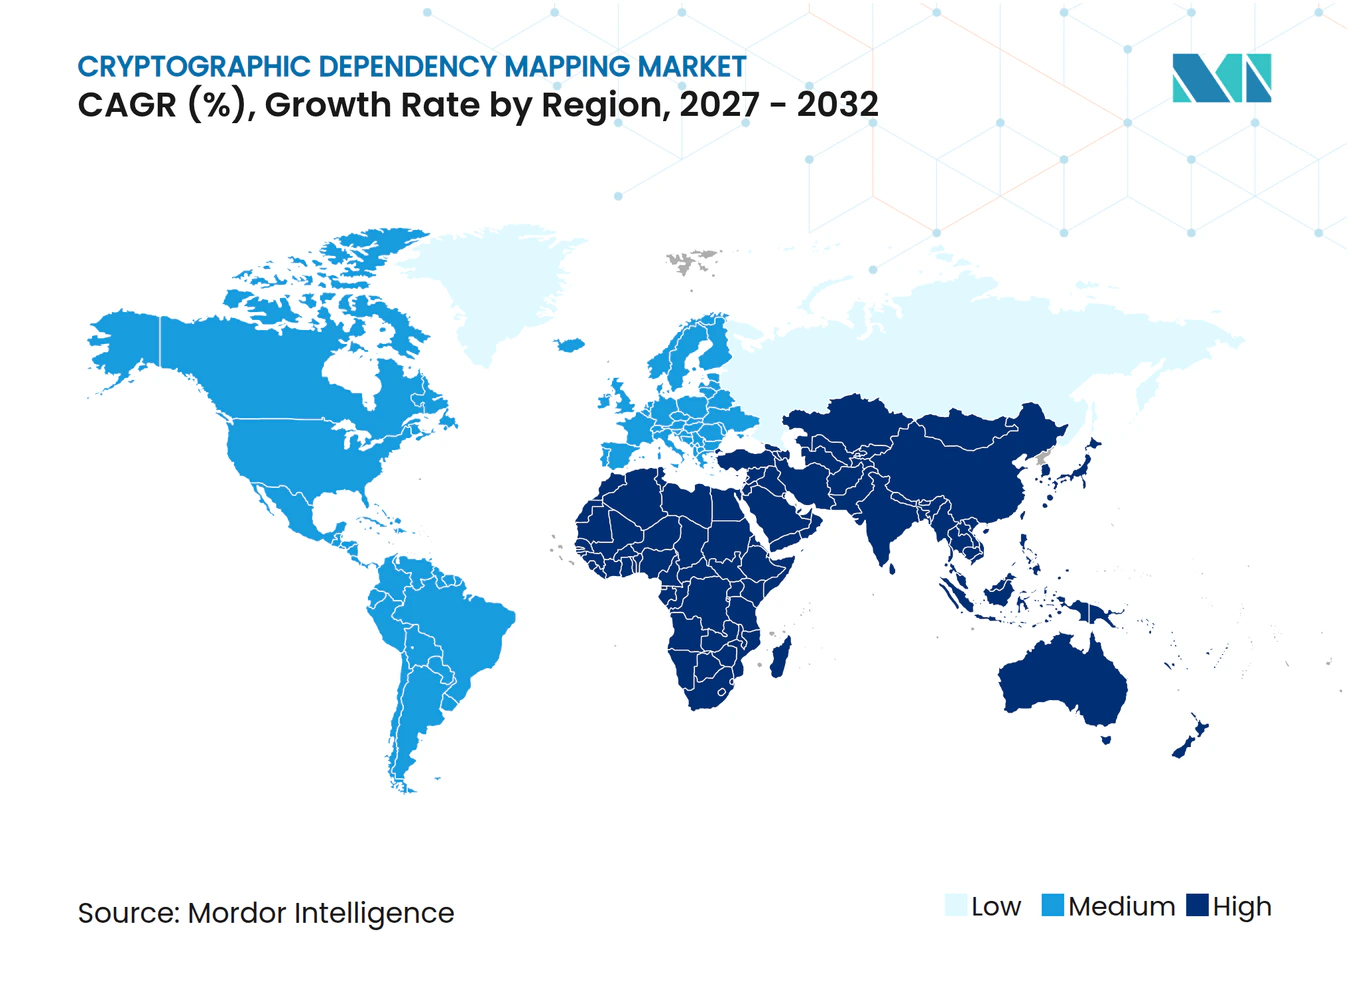
- Par géographie, l'Amérique du Nord représentait 41,67 % des revenus du marché de la cartographie des dépendances cryptographiques en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,94 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Accélération des Mandats de Préparation à la Cryptographie Post-Quantique | +5.3% | Mondial, pression à court terme concentrée aux États-Unis, dans les États membres de l'UE et au Japon | Court terme (≤ 2 ans) |
| Expansion des Normes relatives aux Nomenclatures Cryptographiques | +4.2% | Mondial, influence réglementaire la plus aiguë aux États-Unis, dans l'UE et dans les systèmes financiers du G7 | Moyen terme (2-4 ans) |
| Augmentation de la Dette Cryptographique dans les Environnements Hybrides et Multi-Cloud | +3.7% | Cœur Asie-Pacifique et Amérique du Nord, avec des répercussions en Europe occidentale | Moyen terme (2-4 ans) |
| Exposition Croissante aux Attaques de Type « Collecter Maintenant, Déchiffrer Plus Tard » pour les Données à Longue Durée de Vie | +3.1% | Mondial, urgence immédiate dans la défense, les services financiers et la santé | Court terme (≤ 2 ans) |
| Automatisation Croissante de la Découverte Cryptographique dans le DevSecOps | +2.4% | Amérique du Nord et Europe occidentale, avec des gains précoces dans les centres technologiques d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Preuves de Dépendances Cryptographiques pour l'Audit et la Réponse aux Incidents | +1.8% | Mondial, plus prononcé dans le BFSI, la santé et le gouvernement | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Accélération des Mandats de Préparation à la Cryptographie Post-Quantique
L'action fédérale et supranationale fait de la préparation post-quantique une exigence d'approvisionnement active sur le marché de la cartographie des dépendances cryptographiques. Le Décret Exécutif 14412 a exigé que les agences fédérales américaines désignent des responsables de la migration post-quantique et a fixé une date limite au 31 décembre 2030 pour la migration des systèmes à haute valeur utilisés pour l'établissement de clés. Le décret a également ordonné le développement d'éléments minimaux de nomenclature cryptographique et proposé des exigences pour les contractants, étendant le besoin de visibilité sur les actifs aux chaînes d'approvisionnement fédérales.[1] La CNSSP-15 a exigé que les nouveaux systèmes de sécurité nationale commerciaux prennent en charge des algorithmes résistants aux attaques quantiques à partir de 2027 et a fixé 2030 pour l'élimination progressive des systèmes hérités. Les organisations ne peuvent pas produire un plan de migration responsable sans savoir où les certificats, les clés, les algorithmes et les protocoles sont utilisés. La découverte continue est plus utile qu'une analyse ponctuelle, car les modifications logicielles et d'infrastructure peuvent introduire de nouvelles dépendances cryptographiques après la réalisation de l'inventaire.
Expansion des Normes relatives aux Nomenclatures Cryptographiques
Une nomenclature cryptographique devient un artefact de conformité pratique plutôt qu'un enregistrement volontaire d'hygiène technique. CycloneDX a ajouté la CBOM en tant qu'objet de première classe dans la version 1.6 et a étendu la capacité dans la version 1.7, offrant aux organisations un moyen formel de décrire les algorithmes, les clés, les certificats, les protocoles et leurs dépendances.[2] En juin 2026, le Consortium PKI a lancé son Groupe de Travail sur les Profils CBOM avec 16 organisations fondatrices pour développer des orientations inter-fournisseurs mappées à SPDX et CycloneDX. Une CBOM fiable identifie la portée des travaux de migration et peut exposer les exigences en matière d'outils de remplacement, de modules de sécurité matériels et de services post-quantiques gérés. Le marché de la cartographie des dépendances cryptographiques bénéficie donc de l'intégration de la génération de CBOM dans un processus de remédiation plus large. Les plateformes qui rendent l'enregistrement reproductible dans les environnements de développement et opérationnels peuvent réduire l'écart entre les preuves de conformité et l'exécution réelle de la migration.
Augmentation de la Dette Cryptographique dans les Environnements Hybrides et Multi-Cloud
La dette cryptographique s'accumule lorsque les organisations déploient des applications et des infrastructures sans un enregistrement partagé de leurs dépendances cryptographiques. Les environnements hybrides et multi-cloud contiennent souvent différents services de gestion des clés, politiques de chiffrement, passerelles TLS, interfaces SaaS, micrologiciels et code personnalisé. La Cloud Security Alliance a identifié la visibilité limitée sur la cryptographie héritée comme un obstacle majeur à la migration post-quantique. Des recherches présentées par IBM à Eurocrypt 2026 ont révélé qu'une CBOM complète doit tenir compte des dimensions logicielles, opérationnelles, matérielles et SaaS. Ce besoin donne au marché de la cartographie des dépendances cryptographiques une raison de favoriser les plateformes qui corrèlent les résultats entre le code source, les binaires, les réseaux et les hôtes plutôt que de rapporter une seule couche de manière isolée. À mesure que de nouvelles charges de travail et de nouveaux modèles d'infrastructure en tant que code sont déployés, le marché de la cartographie des dépendances cryptographiques a un argument plus solide en faveur d'une surveillance continue que d'évaluations périodiques.
Exposition Croissante aux Attaques de Type « Collecter Maintenant, Déchiffrer Plus Tard » pour les Données à Longue Durée de Vie
L'activité de type « collecter maintenant, déchiffrer plus tard » consiste à collecter des informations chiffrées maintenant en vue d'un éventuel déchiffrement après qu'un ordinateur quantique pertinent soit disponible. Le risque est aigu lorsque les données doivent rester confidentielles pendant de nombreuses années, notamment dans la défense, les services financiers, la santé et les communications par satellite. Un document de la Réserve Fédérale de 2025 a conclu que la protection post-quantique pour le futur trafic de registres distribués ne protégerait pas le texte chiffré historique déjà collecté par un adversaire. Une étude évaluée par des pairs a également décrit la fenêtre d'exposition prolongée créée par une migration retardée et a constaté que les approches hybrides et à sécurité persistante peuvent réduire l'horizon de risque. Cela déplace la discussion sur les achats d'un calendrier de mise à niveau futur vers l'exposition actuelle des enregistrements sensibles. Les outils de découverte deviennent importants car les équipes doivent localiser la cryptographie vulnérable avant de pouvoir identifier les flux de données et les applications qui méritent une remédiation précoce.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Cryptographie Intégrée et Propriétaire Opaque aux Outils Automatisés | -3.2% | Mondial, plus aigu dans les secteurs de l'énergie, des services publics, de la fabrication et de la défense avec une infrastructure OT héritée | Long terme (≥ 4 ans) |
| Risque Élevé de Faux Positifs et de Faux Négatifs dans la Découverte Statique et Réseau | -2.6% | Mondial, plus prononcé dans les grands environnements informatiques hétérogènes en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Risque de Perturbation de la Migration dans les Applications Héritées et les Technologies Opérationnelles | -1.9% | Mondial, concentré dans les secteurs réglementés à faible tolérance au changement, notamment le BFSI, la santé et le gouvernement | Long terme (≥ 4 ans) |
| Propriété Fragmentée des Actifs Cryptographiques entre les Équipes Internes et les Fournisseurs | -1.4% | Mondial, plus visible dans les grandes entreprises avec une gouvernance informatique fédérée et des réseaux de fournisseurs étendus | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Cryptographie Intégrée et Propriétaire Restant Opaque aux Outils Automatisés
Les micrologiciels, les circuits intégrés spécifiques à une application propriétaires et les modules de sécurité matériels peuvent exécuter des opérations cryptographiques en dessous de la couche du système d'exploitation et hors de portée des scanners courants de code source ou de binaires. Les systèmes industriels reposent souvent sur des micrologiciels à source fermée, et l'organisation exploitante peut manquer d'une documentation complète de l'implémentation intégrée. L'OWASP a identifié les clés de signature à longue durée de vie, les clés liées au matériel et les clés intégrées dans les micrologiciels ou les circuits intégrés comme des domaines où les inventaires cryptographiques échouent fréquemment.[3] Ces actifs sont également importants pour la planification de la transition post-quantique car ils peuvent servir de fondement à une architecture de sécurité. Les fournisseurs explorent des capteurs liés au matériel et des partenariats avec des fabricants d'équipements d'origine pour obtenir des métadonnées à partir d'images de technologies opérationnelles. Les progrès restent plus lents que la découverte au niveau de la couche informatique, laissant l'énergie, les services publics, la fabrication et la défense avec une couverture d'inventaire incomplète.
Risque Élevé de Faux Positifs et de Faux Négatifs dans la Découverte Statique et Réseau
L'analyse statique et la surveillance passive du réseau sont des méthodes de découverte courantes, mais chacune peut produire des résultats incomplets ou bruités. Les outils statiques peuvent identifier du code inutilisé, des en-têtes de bibliothèques et des appareils de test comme une utilisation cryptographique active, ce qui augmente la charge de révision manuelle. La surveillance du réseau peut manquer le chiffrement de disque local, les systèmes de signature hors ligne et les systèmes à espace d'air car ces actifs n'apparaissent pas sur un chemin réseau observé. Une étude de conférence IEEE et ACM de 2026 a révélé qu'un inventaire cryptographique complet nécessite une combinaison de couches de découverte plutôt qu'une seule modalité. Les fournisseurs ajoutent la prise en compte des graphes d'appels et le traçage des dépendances pour distinguer le code accessible du code inactif. Ces méthodes peuvent améliorer la qualité des preuves, mais elles nécessitent plus de ressources informatiques et une intégration plus approfondie de la part des équipes de sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Actif Cryptographique :
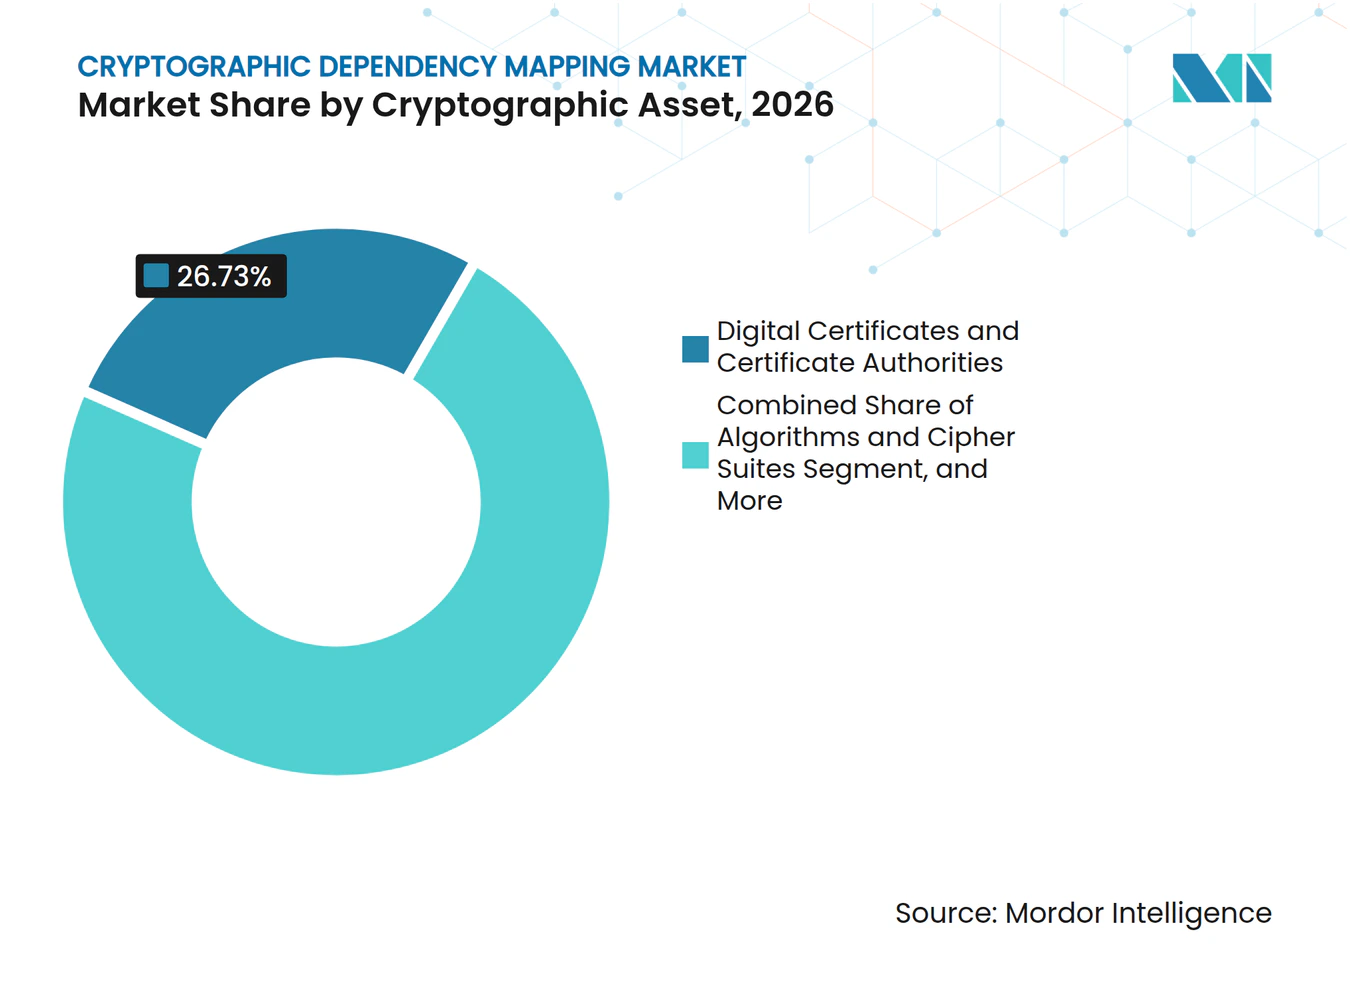
La Prolifération des Certificats Ancre la Plus Grande PartLes certificats numériques et les autorités de certification ont capturé 26,73 % de la part du marché de la cartographie des dépendances cryptographiques en 2026, la position la plus importante parmi les types d'actifs cryptographiques. La base installée d'infrastructure à clé publique d'entreprise soutient cette position. La réduction planifiée par le Forum CA/Browser des durées de vie des certificats à 47 jours augmente l'activité de renouvellement et le besoin d'identifier les certificats avant leur expiration. La découverte continue et la gestion du cycle de vie peuvent aider à prévenir les problèmes de disponibilité causés par des certificats négligés. Les bibliothèques et fournisseurs cryptographiques devraient se développer à un CAGR de 24,28 % jusqu'en 2032. Leur croissance reflète la préoccupation que des liaisons d'algorithmes vulnérables puissent rester intégrées dans les environnements d'exécution des applications sans un inventaire clair.
Les algorithmes et les suites de chiffrement restent centraux car les configurations obsolètes, notamment l'échange de clés RSA-2048 et le hachage SHA-1, doivent être trouvées avant qu'un plan de migration puisse être séquencé. Les clés et les magasins de clés ont différents niveaux d'importance car une clé de chiffrement de clé compromise ou vulnérable peut affecter des hiérarchies de certificats entières. Les protocoles et les canaux sécurisés ajoutent une autre couche d'exposition à travers les configurations TLS et les paramètres d'échange de clés SSH. Des durées de vie de certificats plus courtes rendent la configuration des protocoles plus visible lorsque les équipes examinent l'architecture de confiance sous-jacente. La recherche d'IBM à Eurocrypt 2026 a déclaré qu'une CBOM unifiée avec des relations entre les types d'actifs est nécessaire pour une évaluation crédible de l'impact de la migration. Le marché de la cartographie des dépendances cryptographiques bénéficie lorsque les plateformes peuvent montrer comment un actif dépend d'un autre plutôt que de présenter une liste de résultats séparés.



Par Couche de Découverte :
Le Code Source en Tête, la Chaîne d'Approvisionnement Gagne du TerrainLe code source et les référentiels représentaient 29,41 % de la taille du marché de la cartographie des dépendances cryptographiques en 2026. Cette couche bénéficie de pratiques d'analyse statique établies dans les flux de travail des développeurs. Les outils open source peuvent générer des CBOM CycloneDX au niveau du référentiel, rendant l'analyse du code source accessible aux équipes de développement. Les dépendances logicielles et les packages devraient se développer à un CAGR de 23,94 % jusqu'en 2032. Les bibliothèques tierces peuvent contenir une utilisation cryptographique qui n'est pas visible dans le code de première partie. L'analyse des dépendances et le traçage des graphes d'appels peuvent révéler cette utilisation cachée lorsqu'un manifeste de package a des dépendances transitives profondes.
Les binaires, les conteneurs et les micrologiciels sont importants car les produits compilés peuvent inclure des composants qui ne correspondent pas au code source disponible. Les kits de développement logiciel tiers, les outils CI/CD et les composants précompilés peuvent introduire des implémentations cryptographiques après la révision du code source. Les analyses du trafic réseau et des points de terminaison TLS en direct révèlent les suites de chiffrement utilisées en production, mais elles ne peuvent pas identifier les actifs qui ne traversent jamais un chemin surveillé. Les systèmes d'exploitation, les hôtes et les systèmes de fichiers contiennent des magasins de certificats, des coffres-forts de clés et des comptes de service de modules de sécurité matériels qui servent d'infrastructure de confiance centrale. L'étude BF-CBOM de 2026 a révélé qu'aucune couche de découverte unique ne fournissait une couverture suffisante dans un environnement d'entreprise. Cela soutient les architectures multicouches sur le marché de la cartographie des dépendances cryptographiques, en particulier pour les acheteurs qui ont besoin d'un enregistrement unique couvrant les environnements de développement, d'exécution et d'infrastructure.
Par Modèle de Déploiement :
Le Déploiement Basé sur le Cloud Élargit son AvanceLe déploiement basé sur le cloud a capturé 67,89 % des revenus en 2026 et constitue le modèle de déploiement à la croissance la plus rapide jusqu'en 2032. Les plateformes hébergées dans le cloud peuvent mettre à jour rapidement les modèles de détection après des changements de normes ou d'orientations. Les agents sur site peuvent nécessiter des mises à jour manuelles et des tests de régression, ce qui peut retarder la couverture à mesure que les orientations cryptographiques évoluent. Le déploiement hybride est pertinent pour les utilisateurs du BFSI et du gouvernement qui font face à des contraintes de souveraineté des données avec des services entièrement hébergés. Ces organisations peuvent utiliser l'orchestration basée sur le cloud aux côtés d'agents d'analyse sur site. AppViewX a introduit un inventaire d'analyse de configuration unifié et multi-sources dans la version 2026.2, combinant les résultats basés sur des agents et sans agent dans une seule CBOM.[4]
Le déploiement sur site reste nécessaire pour les systèmes à espace d'air, les réseaux classifiés et les environnements de technologies opérationnelles où la connectivité externe est restreinte. Ces acheteurs ont besoin d'outils de découverte qui fonctionnent dans des réseaux isolés et exportent des preuves via des canaux contrôlés. Pour le marché de la cartographie des dépendances cryptographiques, leurs exigences font du choix du déploiement une question de contraintes opérationnelles plutôt que de préférence. L'adoption du cloud attire de nouvelles PME sur le marché de la cartographie des dépendances cryptographiques et aide les entreprises à étendre leur couverture aux charges de travail cloud. L'utilisation sur site continue de refléter un cycle de remplacement de la base installée plus long. Les fournisseurs qui appliquent le même schéma CBOM et la même approche de risque dans les déploiements cloud, hybrides et locaux peuvent servir les entreprises qui opèrent dans les 3 environnements.
Par Taille d'Organisation :
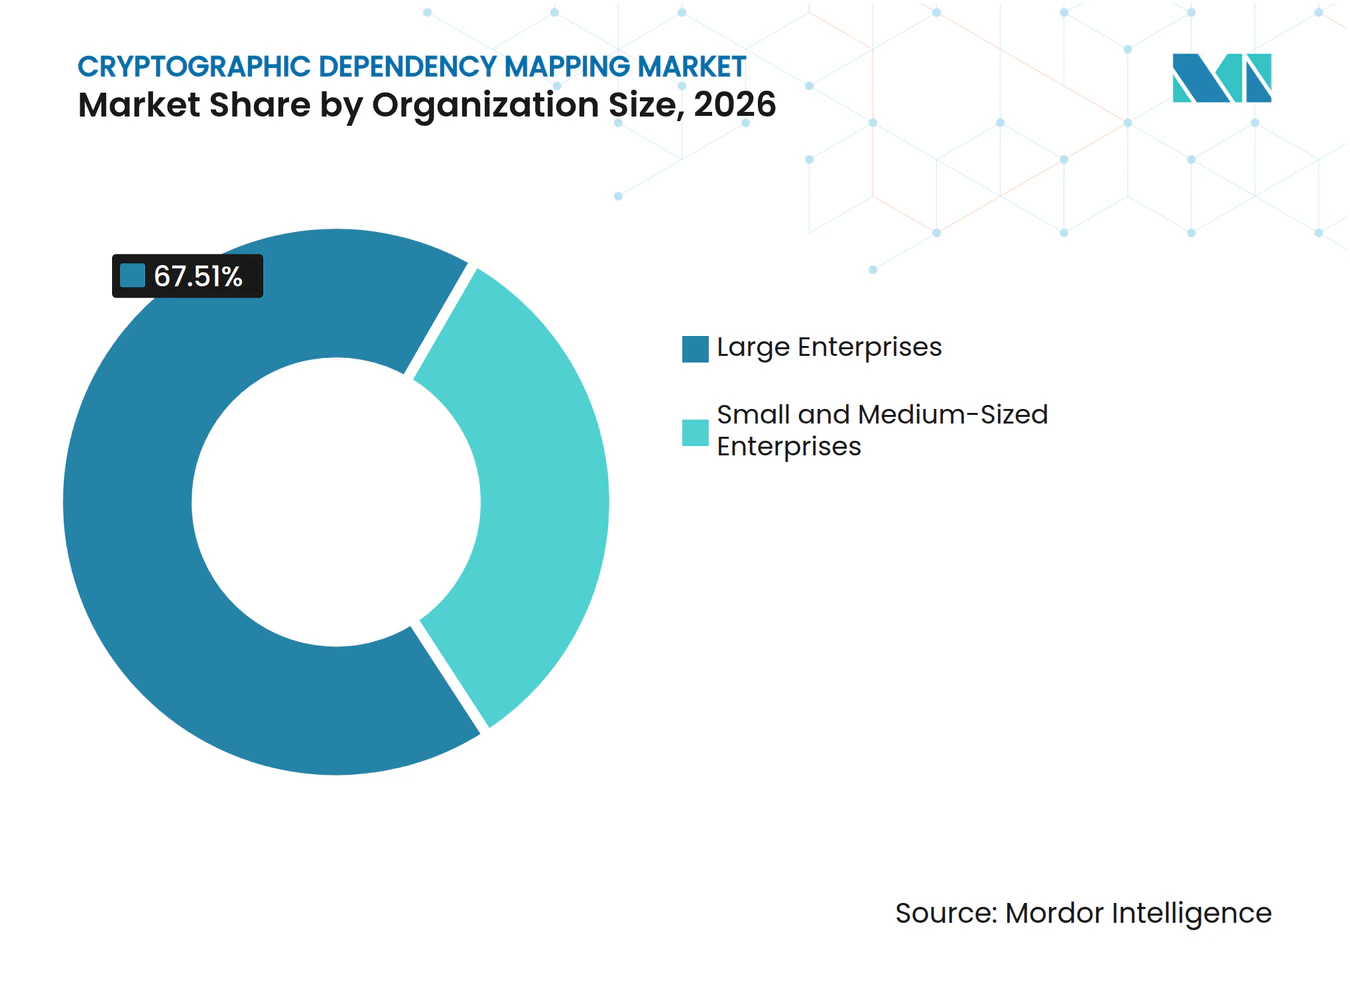
Domination des Grandes Entreprises, Accélération des PMELes grandes entreprises détenaient 67,51 % de la part du marché de la cartographie des dépendances cryptographiques en 2026. Elles exploitent de grands parcs de certificats, plusieurs bibliothèques cryptographiques et des environnements multi-cloud, rendant la découverte manuelle impraticable. Les contractants fédéraux et les grandes institutions financières font également face à la pression de conformité la plus précoce car ils se trouvent près du sommet des chaînes d'approvisionnement réglementées. Les PME devraient se développer à un CAGR de 25,43 % jusqu'en 2032. Les services de découverte gérés et la livraison SaaS réduisent certaines des barrières d'expertise et de capital qui ont limité l'adoption par les petites organisations. Le principal déclencheur de la demande pour les PME provient souvent d'un client plus grand demandant des preuves cryptographiques à ses fournisseurs de logiciels.
L'adoption par les PME est façonnée par les exigences de la chaîne d'approvisionnement plutôt que par des mandats internes seuls. Sur le marché de la cartographie des dépendances cryptographiques, un fournisseur peut avoir besoin d'une CBOM lorsqu'un client entreprise étend son programme de sécurité aux logiciels tiers. La recherche sur la migration post-quantique des PME a décrit le processus comme un changement organisationnel nécessitant une gouvernance, une coordination avec les fournisseurs, une mise en œuvre par étapes et une surveillance continue. Des modèles pré-définis pour les microservices conteneurisés et les applications cloud natives Python ou JavaScript peuvent simplifier le déploiement initial. Ces packages peuvent être plus adaptés aux PME qu'une architecture d'entreprise personnalisée. Cela crée une opportunité pour le marché de la cartographie des dépendances cryptographiques de fournir un service moins complexe sans réduire le besoin sous-jacent de preuves actuelles.

Par Secteur d'Utilisation Final :
Le BFSI Détient la Plus Grande Part, le Gouvernement Croît le Plus ViteLe BFSI détenait 27,39 % des revenus en 2026, la part la plus élevée parmi les secteurs d'utilisation final. Les longues périodes de conservation des données, l'exposition au risque systémique et les exigences réglementaires qui se chevauchent augmentent le coût d'une faiblesse cryptographique dans ce secteur. Les travaux de la Réserve Fédérale de 2025 sur les réseaux de registres distribués ont montré que les données historiques peuvent rester vulnérables à la collecte de type « collecter maintenant, déchiffrer plus tard » même après que les communications futures sont protégées par la cryptographie post-quantique. La feuille de route 2026 du Groupe d'Experts Cyber du G7 a appelé à un inventaire complet des actifs cryptographiques, des protocoles et des dépendances tierces pertinentes. Le gouvernement et l'administration publique devraient se développer à un CAGR de 24,61 % jusqu'en 2032, les mandats souverains faisant de la découverte une étape précoce dans la planification post-quantique. Le marché de la cartographie des dépendances cryptographiques est par conséquent exposé à la demande des institutions financières réglementées et des agences publiques.
L'informatique et les télécommunications restent le deuxième secteur d'utilisation final le plus important car les fournisseurs doivent gérer les certificats sur les points de terminaison TLS orientés clients et les systèmes PKI de qualité opérateur. La santé et les dispositifs médicaux nécessitent de longues périodes de confidentialité pour les dossiers des patients, les données génomiques et les images médicales. Une étude médicale de 2026 a identifié les systèmes de santé comme parmi les secteurs ayant les fenêtres d'exposition les plus longues aux attaques de type « collecter maintenant, déchiffrer plus tard » dans le cadre d'une adoption post-quantique retardée.[5] L'énergie et les services publics sont à un stade plus précoce d'adoption car leurs actifs de technologies opérationnelles sont difficiles à inspecter. Leur statut d'infrastructure critique peut augmenter la probabilité de futures exigences de conformité à mesure que les règles de migration mûrissent. Les services juridiques, la fabrication de défense et d'autres opérateurs d'infrastructures critiques commencent également des évaluations de posture cryptographique à mesure que les obligations des fournisseurs se déplacent des contractants principaux vers la chaîne de valeur.
Analyse Géographique
Marché de la cartographie des dépendances cryptographiques dans les Amériques
L'Amérique du Nord détenait 41,67 % de la part du marché de la cartographie des dépendances cryptographiques en 2026. Les achats publics fédéraux, l'adoption précoce des technologies d'entreprise et une forte concentration de fournisseurs de sécurité post-quantique soutiennent cette position. Le décret exécutif 14412 a fixé au 31 décembre 2030 l'objectif de mise en conformité des systèmes fédéraux d'établissement de clés à haute valeur ajoutée et a orienté les actions à destination des contractants via le processus du Règlement fédéral sur les acquisitions. Le Canada aligne étroitement sa posture en matière de cybersécurité sur les normes post-quantiques du NIST et les orientations de la NSA, dans le cadre de la coordination élargie des Five Eyes. L'Amérique du Sud en est à un stade plus précoce, la demande étant concentrée sur les institutions financières liées aux gouvernements et les entreprises technologiques multinationales au Brésil et au Mexique.
Marché de la cartographie des dépendances cryptographiques en Europe et en Afrique
L'Europe dispose de 2 voies réglementaires qui accroissent l'importance des inventaires d'actifs. Le règlement européen sur la cyber-résilience est entré en vigueur en décembre 2024, et ses principales obligations s'appliquent à partir de décembre 2027, créant une exigence de registres de composants lisibles par machine pour les matériels et logiciels commercialisés dans l'UE. Les exigences de mise en œuvre de NIS2 mettent également l'accent sur des politiques cryptographiques documentées et un inventaire d'actifs à jour pour les entités concernées. L'Allemagne et le Royaume-Uni sont des marchés d'approvisionnement actifs en raison des secteurs des services financiers, de la fabrication avancée et des secteurs adjacents à la défense, tandis que l'Afrique en est à un stade plus précoce d'adoption, portée par l'activité des télécommunications et des services financiers en Afrique du Sud et au Nigeria. Le marché de la cartographie des dépendances cryptographiques dépendra du rythme de la réglementation et des investissements en cybersécurité dans ces pays.
Marché de la cartographie des dépendances cryptographiques en Asie-Pacifique et au Moyen-Orient
L'Asie-Pacifique devrait se développer à un CAGR de 26,94 % jusqu'en 2032, soit le taux régional le plus rapide du marché de la cartographie des dépendances cryptographiques. Le Japon a fait de la sécurité résistante aux technologies quantiques une priorité politique immédiate dans sa stratégie de cybersécurité 2025 et a fixé un objectif d'achèvement en 2035, tandis que la Corée du Sud a étendu son programme pilote post-quantique à la finance et aux télécommunications, ainsi qu'aux secteurs médical, énergétique et de l'administration publique.[6] L'Inde a publié son rapport de groupe de travail sur l'écosystème quantique sécurisé en février 2026, établissant une exigence de CBOM pour les opérateurs d'infrastructures d'information critiques et une fenêtre de migration débutant en 2028. Le Moyen-Orient, notamment les Émirats arabes unis, l'Arabie saoudite et Israël, investit dans l'infrastructure cryptographique à travers des programmes de souveraineté numérique et d'intelligence artificielle nationale, et la base de cybersécurité d'Israël lui confère un rôle régional dans le développement des technologies de découverte.
Paysage Concurrentiel
Concentration du Marché
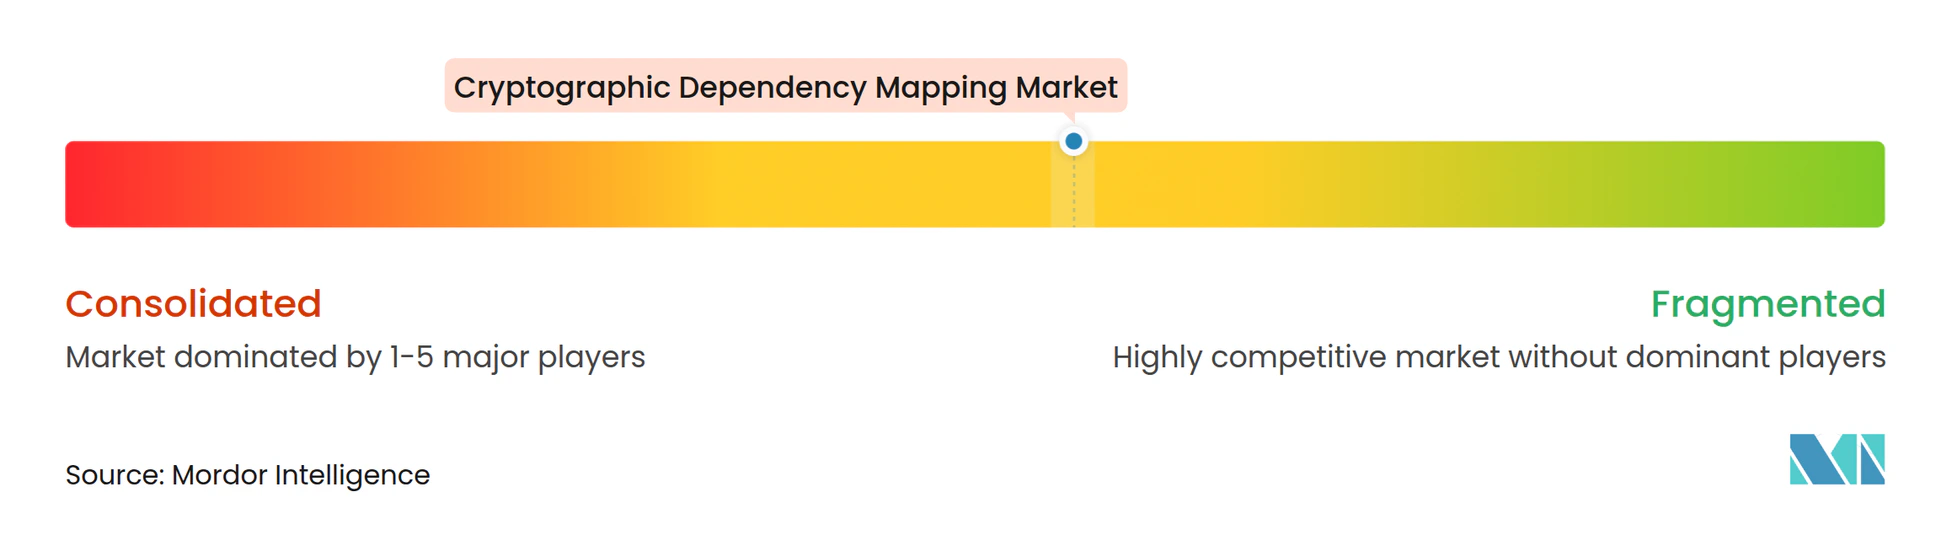
Le marché de la cartographie des dépendances cryptographiques est modérément concentré au niveau des plateformes et plus fragmenté parmi les spécialistes qui s'adressent à des couches de découverte ou des secteurs verticaux individuels. Les fournisseurs établis d'identité et de sécurité utilisent des acquisitions pour ajouter des capacités de découverte aux portefeuilles de gestion des certificats et des clés. En mai 2025, Keyfactor a acquis InfoSec Global et CipherInsights, ajoutant des capacités dans le code statique, les binaires, les charges de travail cloud, la remédiation et la surveillance passive du réseau. En juillet 2026, Keyfactor a reçu un investissement de croissance stratégique dépassant 1 milliard USD pour soutenir l'innovation produit, l'expansion géographique, la croissance des équipes et les acquisitions. Ces mouvements montrent comment la gestion intégrée de la posture cryptographique devient une stratégie de plateforme centrale, tandis que les fournisseurs purs doivent établir une échelle avant que les plateformes plus grandes n'absorbent les capacités adjacentes.
IBM a introduit Quantum Safe Explorer pour intégrer la création automatisée de CBOM dans les pipelines CI/CD et réduire le travail d'inventaire manuel. AppViewX a combiné l'analyse du code, des dépendances, de la configuration et des certificats avec un score de préparation dans son outil d'évaluation post-quantique. Les fournisseurs natifs du quantique se différencient en combinant la génération de CBOM, la télémétrie réseau et le scoring automatisé des risques en tant qu'offre dédiée. Leur approche traite la découverte comme un produit principal plutôt que comme une extension de la gestion du cycle de vie. La concurrence dépend de la couverture technique, de la capacité d'intégration et de la capacité à transformer les résultats d'inventaire en un programme de remédiation pratique grâce à des partenariats qui atteignent les grandes entreprises et les comptes gouvernementaux.
Les technologies opérationnelles et les micrologiciels restent un domaine clair de besoins non satisfaits car aucun fournisseur n'a établi une méthode CBOM évolutive pour les parcs industriels à espace d'air, tandis que la découverte gérée pour les PME nécessite des déploiements plus simples et des modèles de service à moindre coût. L'orchestration CBOM multi-cloud est également importante pour les organisations qui ont besoin d'un enregistrement neutre vis-à-vis des fournisseurs sur 3 fournisseurs cloud ou plus. Le Groupe de Travail sur les Profils CBOM du Consortium PKI peut réduire les préoccupations concernant les structures de données propriétaires en développant des orientations de profil partagées. Les durées de vie des certificats évoluant vers 47 jours renforceront le besoin de découverte continue dans les grands parcs de certificats, et le marché de la cartographie des dépendances cryptographiques favorise les fournisseurs qui démontrent une couverture cohérente dans les environnements cloud, locaux, de développement et opérationnels.
Leaders du Secteur de la Cartographie des Dépendances Cryptographiques
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
IBM Corporation
-
SandboxAQ, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cartographie des dépendances cryptographiques Entreprises couvertes dans ce rapport
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- IBM Corporation
- SandboxAQ, Inc.
- QuSecure, Inc.
- CryptoNext Security
- InfoSec Global, Inc.
- AppViewX Corporation
- Thales S.A.
- Broadcom Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Hewlett Packard Enterprise Company
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- PQShield Ltd.
- Utimaco GmbH
- ISARA Corporation
- SafeLogic, Inc.
- QRCS Corporation
- Qubrisk
- Encryption Consulting, LLC
Développements industriels récents dans Marché de la cartographie des dépendances cryptographiques
- Juillet 2026 : AppViewX a publié sa mise à jour de plateforme Été 2026, introduisant des certificats PQC composites hybrides qui combinent le RSA classique ou l'ECC avec l'algorithme post-quantique ML-DSA dans un seul certificat, permettant une migration quantique sécurisée par phases sans basculement complet de l'infrastructure. La version a également ajouté le Serveur de Protocole de Contexte de Modèle (MCP), permettant aux agents d'intelligence artificielle de découvrir, émettre, renouveler et gérer des certificats via des actions gouvernées et auditables, répondant directement à la lacune de sécurité des identités machines créée par la prolifération des agents d'intelligence artificielle.
- Juillet 2026 : Keyfactor a reçu un investissement de croissance stratégique de plus de 1 milliard USD de Summit Partners, les investisseurs existants Insight Partners et Sixth Street Growth conservant une participation significative. Le capital est alloué à l'innovation produit, à l'expansion géographique, à la croissance des équipes et aux acquisitions stratégiques, reflétant la conviction institutionnelle que l'infrastructure de confiance pour l'ère de l'intelligence artificielle et du quantique représente une catégorie de sécurité d'entreprise durable sur plusieurs décennies.
- Juin 2026 : Le Décret Exécutif 14412,
Sécuriser la Nation contre les Attaques Cryptographiques Avancées
, a été signé, mandatant des responsables de migration PQC dans les agences fédérales, des délais de migration des actifs à haute valeur, la publication des éléments minimaux de CBOM dans les 270 jours, et des amendements au Règlement sur les Acquisitions Fédérales exigeant la conformité PQC des contractants d'ici le 31 décembre 2030. Le décret formalise l'inventaire cryptographique comme un résultat de conformité fédérale et étend les obligations de migration à l'ensemble de la base de contractants de défense et civils. - Juin 2026 : Le Consortium PKI a lancé le Groupe de Travail sur les Profils CBOM, présidé par l'Ingénieur Distingué d'IBM Michael Osborne, avec 16 membres fondateurs dont IBM, AppViewX, eMudhra et SafeLogic. Le groupe développera une méthodologie de profil CBOM neutre et inter-fournisseurs mappée aux normes SPDX et CycloneDX, réduisant directement la fragmentation qui a ralenti l'adoption de la CBOM en entreprise dans les comptes nécessitant une interopérabilité multi-fournisseurs.
Portée du Rapport Mondial sur le Marché de la Cartographie des Dépendances Cryptographiques
Le marché de la cartographie des dépendances cryptographiques comprend les revenus générés par les outils et services qui identifient, visualisent et suivent les relations entre les actifs cryptographiques et les applications, systèmes, flux de données, appareils et composants tiers qui en dépendent. Il étend l'inventaire cryptographique en montrant où la cryptographie est utilisée, quelles fonctions métier en dépendent et quels actifs seraient affectés par une modification d'un algorithme, d'un certificat, d'une clé, d'un protocole ou d'une bibliothèque. Les Nomenclatures Cryptographiques (CBOM) fournissent un modèle structuré pour cataloguer les actifs cryptographiques et leurs dépendances.
Le Rapport sur le Marché de la Cartographie des Dépendances Cryptographiques est Segmenté par Actif Cryptographique (Algorithmes et Suites de Chiffrement, Clés et Magasins de Clés, Certificats Numériques et Autorités de Certification, Bibliothèques et Fournisseurs Cryptographiques, Protocoles et Canaux de Communication Sécurisés, et Autres Actifs Cryptographiques), Couche de Découverte (Code Source et Référentiels, Dépendances Logicielles et Packages, Binaires, Conteneurs et Micrologiciels, Trafic Réseau et Points de Terminaison TLS en Direct, Systèmes d'Exploitation, Hôtes et Systèmes de Fichiers, et Autre Couche de Découverte), Modèle de Déploiement (Basé sur le Cloud, Sur Site, et Hybride), Taille de l'Organisation (Grandes Entreprises, et Petites et Moyennes Entreprises), Secteur d'Utilisation Final (Banque, Services Financiers et Assurance (BFSI), Informatique et Télécommunications, Gouvernement et Administration Publique, Santé et Dispositifs Médicaux, Énergie et Services Publics, et Autres Secteurs d'Utilisation Final), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique), Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Algorithmes et Suites de Chiffrement |
| Clés et Magasins de Clés |
| Certificats Numériques et Autorités de Certification |
| Bibliothèques et Fournisseurs Cryptographiques |
| Protocoles et Canaux de Communication Sécurisés |
| Autres Actifs Cryptographiques |
| Code Source et Référentiels |
| Dépendances Logicielles et Packages |
| Binaires, Conteneurs et Micrologiciels |
| Trafic Réseau et Points de Terminaison TLS en Direct |
| Systèmes d'Exploitation, Hôtes et Systèmes de Fichiers |
| Autre Couche de Découverte |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Informatique et Télécommunications |
| Gouvernement et Administration Publique |
| Santé et Dispositifs Médicaux |
| Énergie et Services Publics |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Israël |
| Arabie Saoudite | |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Actif Cryptographique | Algorithmes et Suites de Chiffrement | |
| Clés et Magasins de Clés | ||
| Certificats Numériques et Autorités de Certification | ||
| Bibliothèques et Fournisseurs Cryptographiques | ||
| Protocoles et Canaux de Communication Sécurisés | ||
| Autres Actifs Cryptographiques | ||
| Par Couche de Découverte | Code Source et Référentiels | |
| Dépendances Logicielles et Packages | ||
| Binaires, Conteneurs et Micrologiciels | ||
| Trafic Réseau et Points de Terminaison TLS en Direct | ||
| Systèmes d'Exploitation, Hôtes et Systèmes de Fichiers | ||
| Autre Couche de Découverte | ||
| Par Modèle de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Utilisation Final | Banque, Services Financiers et Assurance (BFSI) | |
| Informatique et Télécommunications | ||
| Gouvernement et Administration Publique | ||
| Santé et Dispositifs Médicaux | ||
| Énergie et Services Publics | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Israël | |
| Arabie Saoudite | ||
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la cartographie des dépendances cryptographiques ?
La taille du marché de la cartographie des dépendances cryptographiques était évaluée à 0,46 milliard USD en 2026 et devrait croître de 0,57 milliard USD en 2027 pour atteindre 1,56 milliard USD d'ici 2032, à un CAGR de 22,31 % pendant la période de prévision (2027-2032).
Qu'est-ce qui stimule la demande pour les plateformes de découverte cryptographique ?
Les exigences de conformité post-quantique, l'adoption des CBOM, la complexité du cloud hybride et les risques liés aux attaques de type « collecter maintenant, déchiffrer plus tard » augmentent la demande pour un inventaire cryptographique continu.
Quels actifs cryptographiques détiennent la plus grande part des revenus ?
Les certificats numériques et les autorités de certification détenaient la plus grande part à 26,73 % en 2026.
Quels acheteurs adoptent le plus rapidement les outils de découverte cryptographique ?
Les PME devraient se développer à un CAGR de 25,43 %, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 24,61 % jusqu'en 2032.
Quelle région se développe le plus rapidement pour la découverte d'actifs cryptographiques ?
L'Asie-Pacifique devrait se développer à un CAGR de 26,94 % jusqu'en 2032, soutenue par les actions politiques au Japon, en Corée du Sud et en Inde.
Pourquoi les CBOM sont-elles importantes pour la migration post-quantique ?
Une CBOM enregistre les actifs cryptographiques et les dépendances, aidant les organisations à identifier la portée de la migration, à prioriser la remédiation et à produire des preuves de conformité.