
認可管理市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 2.78 十億米ドル |
| 市場規模 (2032) | 9.85 十億米ドル |
| 成長率 (2027 - 2032) | 28.75 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる認可管理市場分析
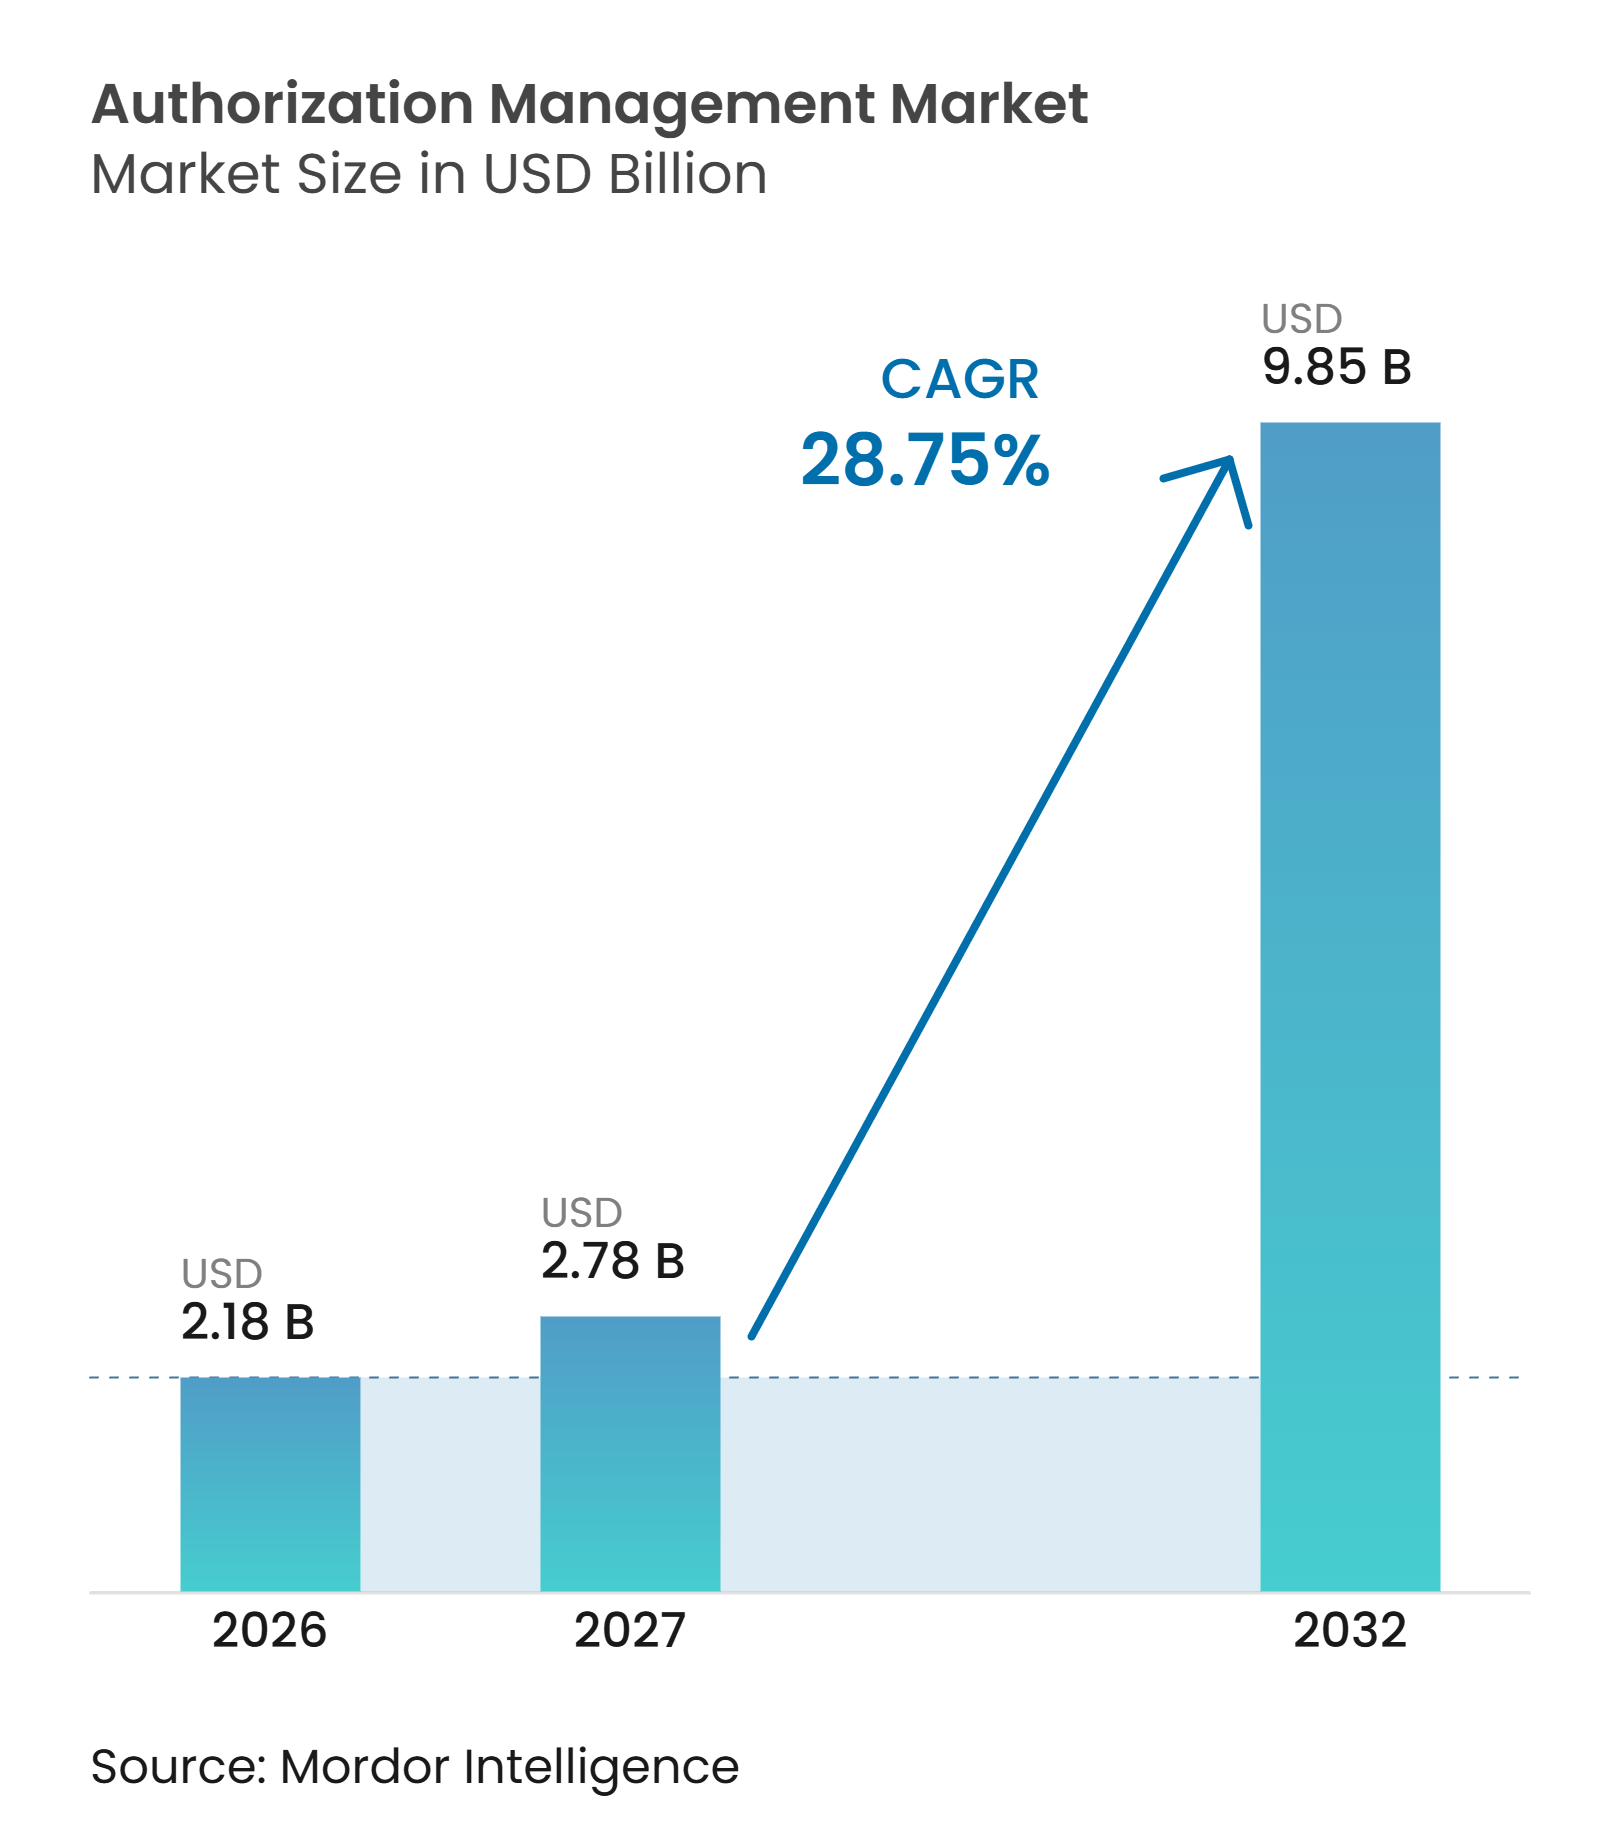
認可管理市場の規模は、2026年の2.18 ビリオン 米ドルから2032年までに9.85 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 28.75%を記録する見込みです。ゼロトラストプログラムがアクセス判断をセッション開始時だけでなく継続的に検証することを求めるようになり、需要が高まっています。サービスアカウント、APIキー、アクセストークン、AIエージェントクレデンシャルの増加により、制御されたアクセス権限を必要とするアイデンティティの数が増加しています。監査可能な最小権限アクセスに関する規制上の要件も、認可管理を望ましいセキュリティ慣行からコンプライアンス要件へと移行させています。ベンダーはランタイムポリシーエンジン、マネージドクラウドサービス、および監査チーム向けのアクセス証跡生成ツールで対応しています。認可管理市場は、狭義の開発者ツールとしての役割を超え、セキュリティインフラの中核的な要素となりつつあります。
主要レポートのポイント
- コンポーネント別では、ポリシー決定ポイントおよびエンフォースメントが2026年の認可管理市場収益の58.16%を占め、認可データおよびリレーションシップストアは2032年にかけてCAGR 30.14%で拡大する見込みです。
- デプロイメントモード別では、オンプレミスが2026年の認可管理市場収益の65.44%を占め、クラウドは2032年にかけてCAGR 30.41%で拡大する見込みです。
- 組織規模別では、大企業が2026年の認可管理市場収益の71.29%を占め、中小企業は2032年にかけてCAGR 30.78%で拡大する見込みです。
- エンドユーズ産業別では、BFSIが2026年の認可管理市場収益の29.15%を占め、政府・公共行政は2032年にかけてCAGR 29.44%で拡大する見込みです。
- 地域別では、北米が2026年の認可管理市場収益の37.16%を占め、アジア太平洋地域は2032年にかけてCAGR 29.85%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ゼロトラストおよび継続的認可の採用 | +7.5% | グローバル(北米および西欧での早期成長) | 短期(2年以内) |
| クラウドおよびマルチクラウドの権限管理の複雑性 | +5.6% | 北米およびヨーロッパ(アジア太平洋地域への波及あり) | 短期(2年以内) |
| 非人間アイデンティティおよびAPIアクセスの拡大 | +4.8% | グローバル(北米およびアジア太平洋地域のテクノロジーハブに集中) | 中期(2〜4年) |
| 監査可能な最小権限に関する規制上の圧力 | +3.6% | 北米およびEU(アジア太平洋地域、中東・アフリカへの波及あり) | 中期(2〜4年) |
| AIエージェントおよびツール呼び出しに対する認可 | +3.2% | グローバル | 中期(2〜4年) |
| DevSecOpsにおけるポリシーのコード化の採用 | +2.4% | 北米、西欧、およびアジア太平洋地域のテクノロジーセンター | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ゼロトラストおよび継続的認可の採用
ゼロトラストの採用により、認可管理市場においてランタイム認可が中心的なセキュリティ制御となっています。組織は、デバイスの状態、脅威シグナル、またはユーザーロールが変化した際にアクセスを再評価するシステムを必要としています。これは、セッション開始時に割り当てられた権限に依存する従来のモデルとは異なります。OpenID FoundationのContinuous Access Evaluation Protocolは、アクティブセッション中にアクセス変更をトリガーできるセキュリティイベントの交換をサポートしています。NISTのゼロトラストアーキテクチャも同様に、現代のアクセス設計の中心に継続的な評価を位置づけています。[1] この要件により、ポリシー決定ポイント、エンフォースメントソフトウェア開発キット、およびアクセス決定の完全な記録に対する需要が生まれています。
クラウドおよびマルチクラウドの権限管理の複雑性
マルチクラウド運用は、一貫した最小権限エンフォースメントを困難にする可能性のある個別のアイデンティティおよび権限モデルを生み出します。各クラウドプラットフォームは独自のネイティブコントロールを持ち、アプリケーションは複数の環境にわたるアクセスを必要とすることが多いです。マイクロサービスアーキテクチャは、サービスとAPIの間にさらなるリクエストを追加します。各サービスに個別に組み込まれたポリシーロジックは、重複したルールや一貫性のない更新を生み出す可能性があります。認可管理市場は、組織が切り離さたコントロールに依存するのではなく、クラウド環境全体で機能するポリシーレイヤーを採用することで恩恵を受けます。クラウドデリバリーは、大規模な認可エンジニアリング機能を持たないチームの運用負担も軽減します。
非人間アイデンティティおよびAPIアクセスの拡大
サービスアカウント、APIトークン、証明書、およびAIエージェントクレデンシャルは、現在、大規模かつ拡大しているアクセスサーフェスを形成しています。CyberArkは、セキュリティリーダーの79%が2025年にマシンアイデンティティ数が増加すると予想し、50%が過去12ヶ月にマシンアイデンティティ関連の侵害またはインシデントを報告したと発表しました。従来のアイデンティティツールは主に従業員のオンボーディング、レビュー、オフボーディングを中心に設計されていました。これらはマシン間の迅速な認可決定には適していません。OWASPの2025年フレームワークは、非人間アイデンティティに関連するリスクを特定し、サービスアカウント、トークン、および類似のクレデンシャルに共通の語彙を提供しています。認可管理市場は、各マシンアイデンティティがアクセスできる対象とその条件をポリシーを通じて定義することで、このギャップに対処できます。
監査可能な最小権限に関する規制上の圧力
規制要件により、誰がリソースにアクセスし、なぜアクセスが許可されたかを示す記録の必要性が高まっています。金融機関は、連邦省庁間ガイダンスに従い、強力な認証とアクセス制御を維持しなければなりません。NIST SP 800-53にも、組織が権限を文書化・レビューする方法に影響するアクセス制御の要件が含まれています。2026年8月、オランダは政府利用向けにOpenID AuthZEN Authorization APIおよびAuthorization Decision Logのプロファイルを公開しました。これらの標準は、各認可決定とその根拠の一意の記録を重視しています。決定レベルの証跡に対するこの要件は、ポリシーエンフォースメントと監査ログを一元化するプラットフォームへの投資を支援します。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーアプリケーション統合の複雑性 | -4.1% | グローバル(南米、中東・アフリカ、アジア太平洋地域の産業セクターで特に深刻) | 長期(4年以上) |
| 認可エンジニアリング人材の不足 | -2.9% | グローバル(アジア太平洋地域および南米で特に深刻) | 中期(2〜4年) |
| ポリシー言語および決定APIの断片化 | -1.7% | グローバル | 短期(2年以内) |
| 認可決定のレイテンシと可用性のトレードオフ | -1.2% | グローバル(高トランザクション量環境で増幅) | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシーアプリケーション統合の複雑性
認可プラットフォームは、最新のAPIを公開し、直接統合をサポートするアプリケーションへのデプロイが最も容易です。多くの大規模組織は、そのようなインターフェースを持たないメインフレーム、シッククライアントのERPシステム、およびオンプレミスデータベースを依然として運用しています。ISACAは、切り離されたアプリケーションが現在のアクセス制御と自動化の導入を複雑にする可能性があると指摘しています。リバースプロキシ、カスタムミドルウェア、およびチケットベースのプロセスはカバレッジを拡張できますが、作業を増やし、ポリシー更新を遅らせます。これにより、レガシー資産全体での認可管理市場の完全な活用が遅れますこの制約は、古いシステムと厳格な監査要件が共存することが多い金融機関や産業製造業者に特に関連しています。
認可エンジニアリング人材の不足
認可設計には、ポリシーモデリング、分散システム、および情報セキュリティの知識が必要です。組織はまた、完全には互換性のないポリシー言語とアプリケーションプログラミングインターフェースの中から選択しなければなりません。これにより、ポリシーの実装は基本的なアイデンティティ管理よりも専門的になります。必要な専門知識を持たないチームは、最初のデプロイ時にプロフェッショナルサービスに大きく依存する可能性があります。また、運用やコンプライアンス要件が変化した際にポリシーを適応させることが難しくなる場合もあります。マネージドサービス、ローコードエディタ、および再利用可能なポリシーテンプレートは負担を軽減できますが、適切なポリシー設計の必要性をなくすものではありません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
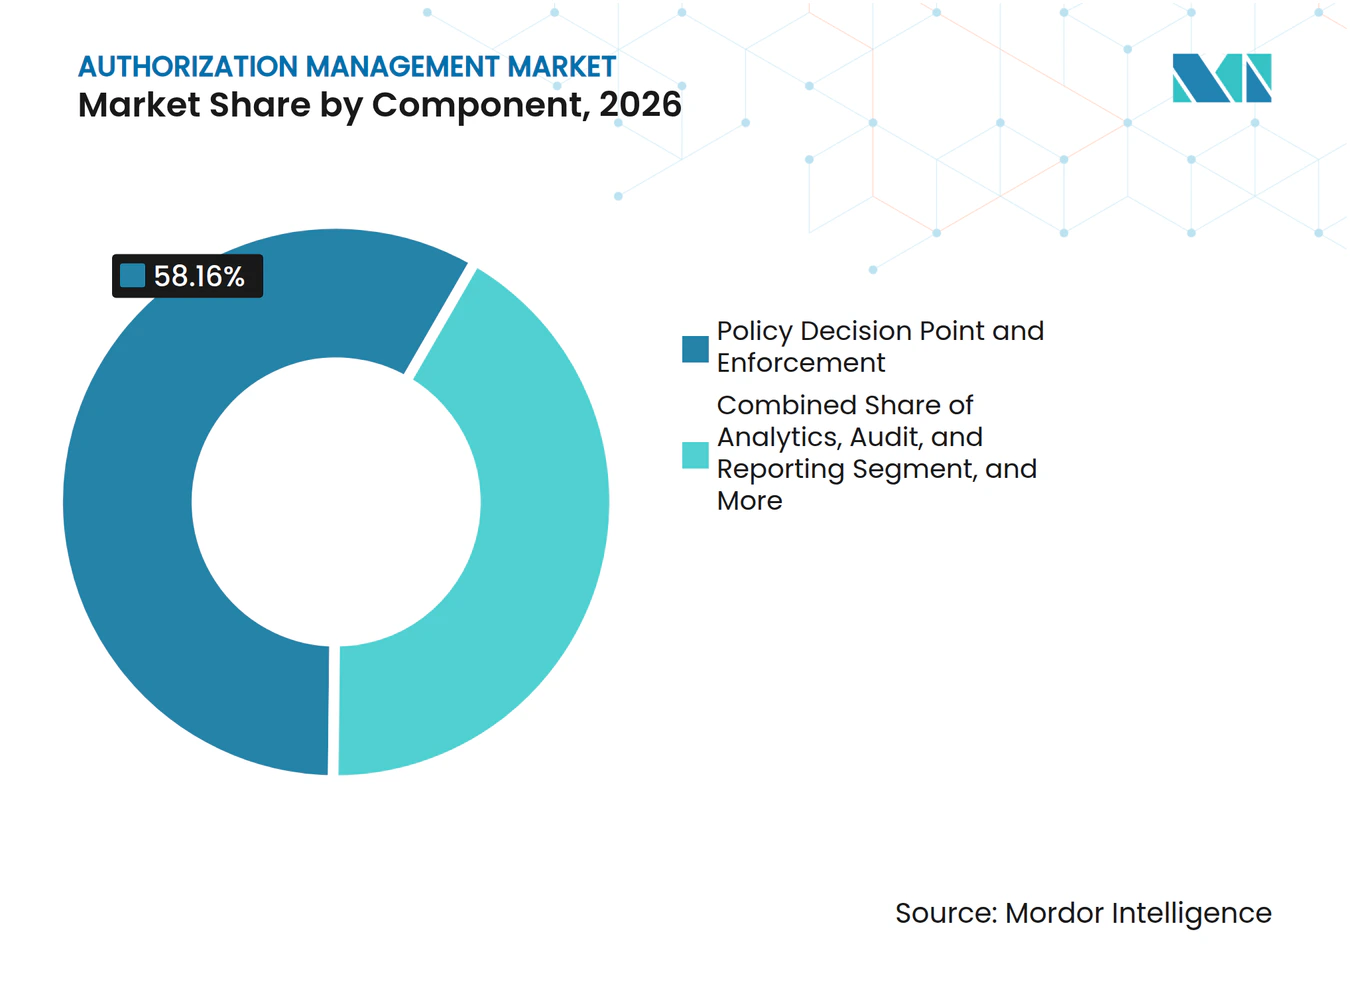
ポリシー決定ポイントがリードし、リレーションシップストアが台頭ポリシー決定ポイントおよびエンフォースメントコンポーネントは、2026年の認可管理市場シェアの58.16%を占めました。これらのコンポーネントは、定義されたポリシーに対してすべてのアクセスリクエストを評価し、許可または拒否の結果を返し、本番アプリケーションが要求する短い応答時間内で動作します。これらは、ビジネスアプリケーション、API、データサービス、および内部開発者ツール全体にわたるランタイム制御を提供するため、最初のプラットフォーム購入として一般的です。また、監査、リスク、およびセキュリティチームがアクセスリクエストのコンテキストと結果を調査するために使用できる記録も生成します。このセグメントの規模は、顧客がより専門的な機能にプログラムを拡張する前に、エンフォースメントレイヤーに最も早期の価値を置いていることを示しています。
認可データおよびリレーションシップストアは、2027年から2032年にかけてCAGR 30.14%を記録する見込みです。これは、フラットなロール割り当てから、所有権、委任、報告構造、およびテナント境界を記述できるリレーションシップベースのモデルへの移行を反映しています。このようなモデルは、マルチテナントソフトウェア、金融クライアント関係、および権限が単一のリソースまたはアクションに適用される可能性があるAIエージェント環境に関連しています。コンプライアンスチームは、複数のシステムからスプレッドシートを組み立てることなく、特定のコントロールに照合して確認できる証跡を必要とするため、分析、監査、およびレポート機能は引き続き必要です。他のコンポーネントと合わせて、これらの機能は2026年のコンポーネント収益の残り41.84%を占めました。


注記: 個別セグメントのシェアはレポート購入後に入手可能
デプロイメントモード別:
オンプレミスが確立された地位を維持しながらクラウドが拡大オンプレミスデプロイメントは、2026年の認可管理市場収益の65.44%を占めました。規制を受ける組織は、データ居住ルール、エアギャップネットワーク、ローカル運用要件、およびオンプレミスアイデンティティインフラへの既存投資のため、機密データの近くに認可システムを置くことが多いです。防衛機関、ソブリンウェルスマネージャー、および重要インフラ事業者は、ローカルデプロイメントを単純なコスト決定ではなくアーキテクチャ上の要件として扱う場合があります。このグループの多くの組織は、アプリケーションコードに組み込まれたカスタムアクセスロジックを専用プラットフォームに置き換えており、オンプレミスカテゴリの継続的な需要を支えています。デプロイメントの決定は、ソフトウェアの価格だけでなく、セキュリティ、ガバナンス、統合、および運用上の要件を反映しています。
クラウドデプロイメントは、2027年から2032年にかけてCAGR 30.41%で拡大する見込みです。SaaSネイティブ企業は、基盤となるインフラをインストール・運用することなく、サービスとしての認可を利用できます。一方、マルチクラウドユーザーは単一プロバイダーのコントロールを超えてポリシーを適用できます。マネージドデリバリーは、専門的な認可エンジニアへのアクセスが限られている組織や、24時間365日のポリシーサービスを維持できない組織に特に有用です。FusionAuthは2025年11月にPermifyを買収し、認証と細粒度認可をデプロイ先を問わないプラットフォームに統合しました。[2] 従量課金制の価格設定は、大規模なハードウェアコミットメントなしに段階的にコントロールカバレッジを拡大する必要がある小規模な購入者を支援します。
組織規模別:
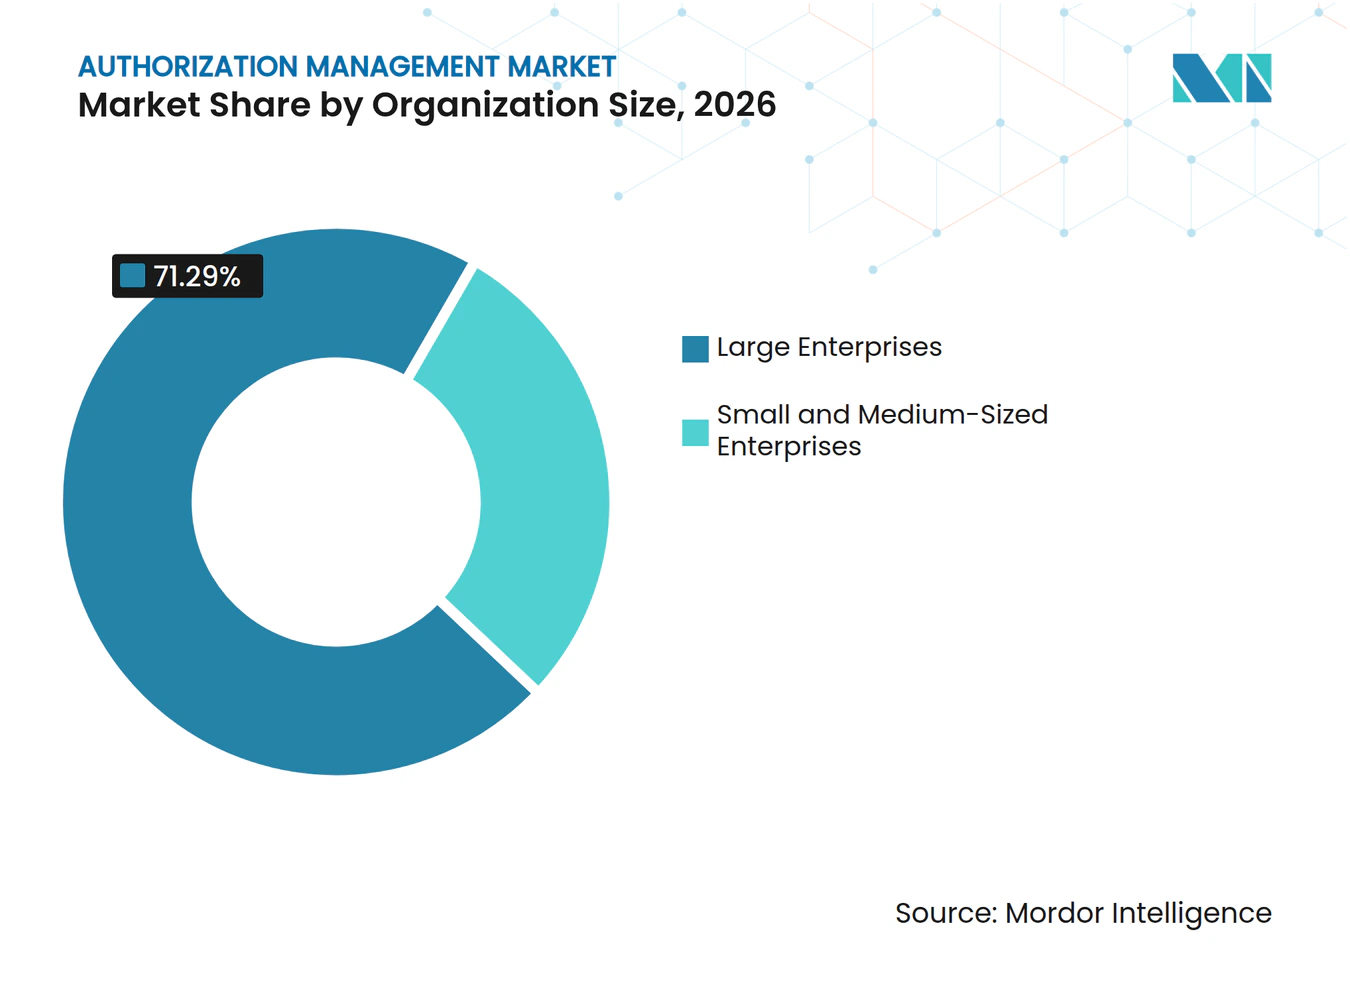
大企業が収益を維持しながら中小企業が加速大企業は2026年の認可管理市場シェアの71.29%を占めました。複雑なアプリケーションポートフォリオ、大規模なアイデンティティ集団、および複数のビジネスユニットにより、一元化された一貫したポリシー管理の明確な必要性が生まれています。これらの購入者は、アプリケーション、データストア、クラウドアカウント、およびパートナー接続にわたって人間とマシンのアイデンティティを管理しているため、すべてのシステムで個別のアクセスルールを維持することは困難になります。中央ポリシーレイヤーは重複を削減し、レビュー前に繰り返し手動で収集することなく継続的な監査証跡を生成できます。大企業は、ポリシーが詳細なロール、属性、承認、および例外をカバーしなければならない場合、実装およびプロフェッショナルサービスの需要において重要な割合を占めます。
中小企業は、2027年から2032年にかけてCAGR 30.78%で拡大する見込みです。その採用は、参入コストが低く、実装が迅速で、専門インフラの運用が少なくて済むクラウドデリバリーサービスによって支えられています。コンプライアンス要件は、銀行、政府購入者、および大規模顧客からシステムやデータを扱うサプライヤーにも波及する可能性がありま。これらの組織は、幅広いコンプライアンス機能セットよりも開発者エクスペリエンスと最初のエンフォースメント決定までのスピードを重視することが多く、ローコードエディタとプリビルト統合が有利です。これにより、小規模なセキュリティチームに迅速な運用価値を示すことができる、特化した認可サービスプロバイダーにとって意味のある機会が生まれます。

エンドユーズ産業別:
BFSIが収益をリードし、政府が最速成長BFSIは2026年の認可管理市場収益の29.15%を占めました。銀行、保険会社、および金融サービスプロバイダーは、機密性の高い顧客、決済、および財務報告システムへの職務分離と制御されたアクセスを維持しなければなりません。連邦ガイダンスは、金融機関に対して適切な認証とアクセス慣行の使用を求めています。これらの組織は、権限レビューとアクセス結果が内部統制と外部要件に準拠していること、および認証サイクルの失敗が監査所見につながらないことの証跡を必要としています。このセクターの大きなシェアは、広範な規制上の負担と、保護するデータ、トランザクション、および接続システムの高い価値の両方を反映しています。
政府・公共行政は、2027年から2032年にかけてCAGR 29.44%で拡大する見込みです。2025年6月、米国陸軍はGCSS-Armyシステムとの監査準拠のアイデンティティガバナンス統合を完了しました。2026年8月、ホワイトハウスは連邦機関に対し、高影響サービスプロバイダーの公共向けサービス全体にLogin.govを拡大し、デジタルアイデンティティリスク評価を実施するよう指示しました。ヘルスケアおよびライフサイエンスは保護された医療情報への差別化されたアクセスを必要とし、ITおよび通信、産業製造、小売・Eコマース、エネルギー・ユーティリティは、運用システムとエンタープライズシステムの接続が進むにつれてより強力なコントロールを必要としています。政府の成長は、近代化プログラム、公共サービスのデジタル化、および大規模なユーザー集団にわたる監査可能なコントロールの実証の必要性を反映しています。
地域分析
北米および欧州の認可管理市場
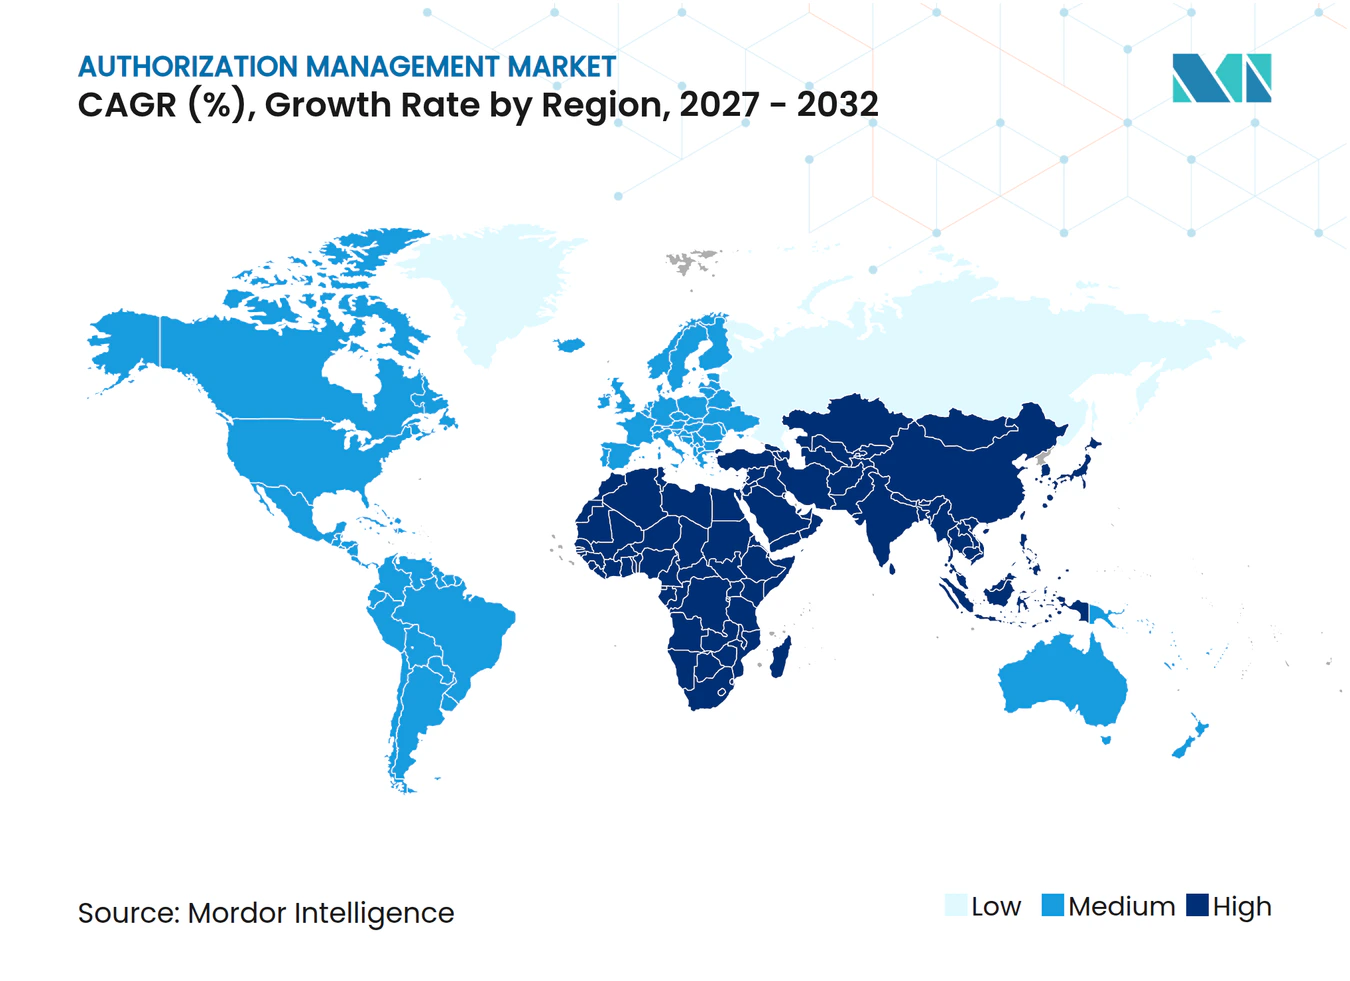
北米は2026年の認可管理市場収益の37.16%を占めました。同地域は、規制を受けた金融機関の大規模な基盤、連邦政府のモダナイゼーション活動、およびエンタープライズソフトウェアとセキュリティチームによるゼロトラストおよびポリシーアズアコードの早期活を組み合わせています。連邦プログラムは、大規模なアプリケーションポートフォリオ全体にわたる共通のアイデンティティおよびアクセス制御の価値を強化しています。カナダは政府のデジタル優先事項を通じてより強固なアイデンティティ管理を支援しており、欧州はドイツ、英国、フランスを中心に第2位の地域として位置づけられています。欧州全体では、重要サービスおよび金融事業体に対するアクセス制御義務が、ポリシーを一貫して適用し各決定を文書化できるシステムへの需要を生み出しています。
アジア太平洋の認可管理市場
アジア太平洋地域は2027年から2032年にかけて29.85%のCAGRで成長すると予測されており、地域別で最も高い成長率となっています。インドのデジタル公共インフラおよびデータ保護フレームワークは、より多くのサービスがデジタルアイデンティティと共有データに依存するにつれて、銀行、医療、eコマースにおけるアクセスガバナンスのニーズを高めています。日本のデータ共有アジェンダおよびサイバーセキュリティ戦略は、政府およびエンタープライズシテム全体でより一貫した認可慣行を支援しています。韓国の金融機関はより厳格なデータアクセスガバナンス要件に直面しており、多層保護スキーム2.0の下で運営する中国企業はシステム分類に連動したアクセス制御を管理しています。認可管理市場は、東南アジアのクラウドネイティブ企業および日本・韓国の大規模なオンプレミス資産を持つ産業グループに対応しており、クラウド提供型およびローカル展開型の両プラットフォームへの需要を維持しています。
中東・アフリカおよび南米の認可管理市場
南米、中東、アフリカは認可管理市場において規模は小さいものの成長している部分を占めています。ブラジルはデータ保護規則とオープンバンキングが細粒度のAPIコントロールを必要とするため、南米における主要な採用国となっており、アルゼンチンとメキシコは多国籍企業がグループ全体のポリシーを地域子会社に拡張するにつれて機会を提供しています。サウジアラビアとUAEは、国家デジタルプログラムと金融セクターの要件がアイデンティティ管理への期待を高めているため、中東における主要市場となっています。南アフリカとナイジェリアの銀行はデジタルバンキングの拡大に伴いアクセスガバナンス慣行を近代化しており、これらの地域はマネージドクラウドプラットフォームおよび旧来のアプリケーションと統合する手法を必要としています。
競合環境
市場集中度
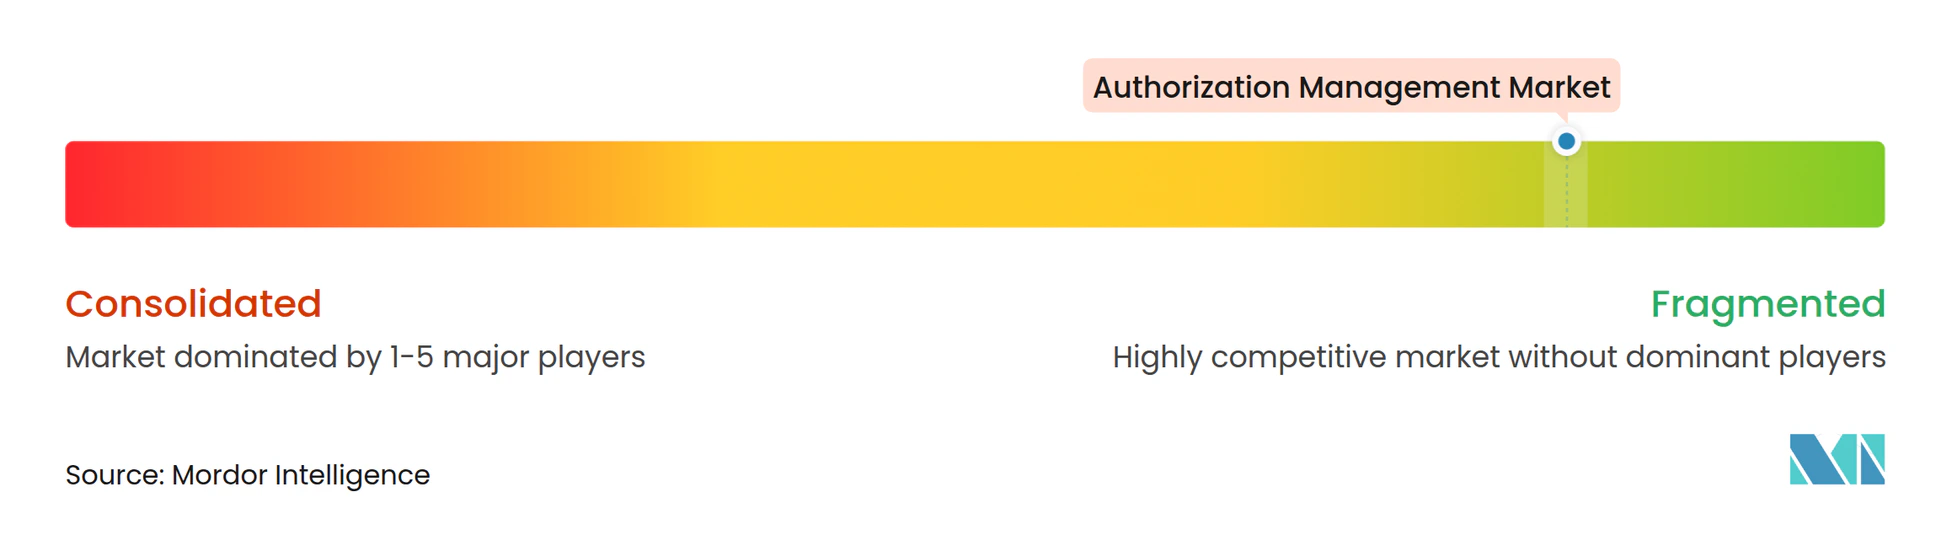
認可管理市場は、純粋なプレイプロバイダー、オープンソースポリシープロジェクト、エンタープライズアイデンティティプラットフォーム、およびゼロスタンディング権限スペシャリストにわたって断片化されています。純粋なプレイプロバイダーにはAuthZed、Cerbos、Permit.io、Oso Securityが含まれ、Open Policy AgentとOpenFGAは開発者チームに広く知られたオープンソースポリシー基盤を提供しています。Axiomatics、PlainID、NextLabs、WSO2を含むエンタープライズアイデンティティベンダーは、より広範なアイデンティティ提供に詳細な認可機能を追加することで競合しています。ベンダーは、開発者の使いやすさ、ポリシーの柔軟性、デプロイメントオプション、および監査、コンプライアンス、プロフェッショナルサービスサポートを提供する能力によって差別化しています。この構造により、単一のサプライヤーが支配的な地位を持つことはなく、顧客にはプラットフォームと実装オプションの幅広いセットが提供されます。
認可モデルは競争の中核的なポイントです。プロバイダーはロールベース、属性ベース、リレーションシップベースのアクセス制御、およびそれらの組み合わせをサポートし、顧客が異なるアプリケーションにポリシー手法を合わせることができます。デプロイメントも重要です。一部の顧客は一元化されたクラウド決定を必要とし、他の顧客はアプリケーションやデータストアの近くに分散したエンフォースメントを必要とします。組織がエージェントツール呼び出しと検索拡張生成データの権限を定義するにつれて、AIの対応が重要性を増しています。Oktaは2025年4月に、顧客がAIエージェントおよびその他の非人間アイデンティティを発見・管理するのを支援するプラットフォーム機能を導入しました。
標準は切り替えリスクを低減し、顧客が相互運用可能なシステムを選好するよう促すことができます。オランダの2026年政府によるOpenID AuthZEN Authorization APIプロファイルは、共通の実装パターンをサポートする決定交換アプローチの例です。[3] FusionAuthの2025年11月のPermify買収は、認証と細粒度認可を単一プラットフォームに統合し、KongはKong Konnectにマシン間APIアクセス制御のためのネイティブマシンアイデンティティ機能を導入しました。小規模組織、AIエージェント認可、および採用がまだ発展途上にある運用技術環境において機会が残っており、特にコンプライアンス対応の監査ログと信頼性の高い低レイテンシ決定を組み合わせるサプライヤーにとって有利です。
認可管理産業のリーダー
-
Axiomatics AB
-
PlainID Ltd.
-
AuthZed, Inc.
-
Permit.io, Inc.
-
Cerbos Limited
- 注:主要企業の掲載順は順位を示すものではありません。
認可管理市場 このレポートでカバーされる企業
- Cerbos Limited
- Permit.io, Inc.
- AuthZed, Inc.
- Oso Security, Inc.
- Axiomatics AB
- PlainID Ltd.
- Styra, Inc.
- Aserto, Inc.
- SGNL AI, Inc.
- Warrant Technologies, Inc.
- NextLabs, Inc.
- ObjectSecurity, Inc.
- Velotix Ltd.
- Authomize, Inc.
- Pomerium, Inc.
- Permify, Inc.
- Open Policy Agent Project
- OpenFGA Project
- FusionAuth, Inc.
- WSO2 LLC
最近の産業開発事情 認可管理市場
- 2025年8月:オランダのジェネリックデジタルインフラプログラミング評議会が、NLgov Profile for OpenID AuthZEN Authorization API 1.0.0およびAuthorization Decision Log 1.0.0標準を公開しました。これらの標準は、オランダ政府機関に対し、データ主体、アクセスイベント、および決定根拠を結びつける一意の識子を用いてすべての認可決定を記録することを義務付けています。これらの標準は、標準化された国際的に整合した認可決定交換プロトコルを提供し、政府が義務付ける認可決定の監査可能性に関する重要な先例となっています。
- 2026年8月:ホワイトハウスはメモランダムM-26-18を発行し、すべての連邦機関に対し、12〜24ヶ月のタイムライン内で高影響サービスプロバイダーの公共向けデジタルサービス全体にLogin.govを採用し、NIST SP 800-63-4に準拠したデジタルアイデンティティリスク管理評価を実施することを指示しました。この義務は、米国連邦民間機関全体の認可管理に関する調達要件を大幅に拡大します。
- 2025年11月:FusionAuthは2025年11月20日にPermifyを買収しました。Permifyはオープンソースのザンジバーインスパイアの細粒度認可サービスであり、同社が認証と認可を単一のデプロイ先を問わないアーキテクチャに統合した初のプラットフォームと説明するものを生み出しました。FusionAuthは2026年に統合製品と改訂された価格モデルをリリースする予定であり、アイデンティティスタックを統合しサードパーティSaaS依存を削減しようとする組織をターゲットとしています。
- 2025年10月:Kong Inc.はAPI Summit 2025でKong Konnect内のKong Identityのネイティブ提供を発表し、サードパーティのアイデンティティプロバイダーなしにマシン間APIアクセス制御を提供しました。この機能は、すべての自動化されたAPIクライアントに一意の検証可能なアイデンティティを割り当て、APIゲートウェイレイヤーで正確な認証と認可を実施し、インフラレベルで非人間アイデンティティへのゼロトラスト制御を拡張します。
グローバル認可管理市場レポートの範囲
認可管理市場は、組織がアプリケーション、API、データ、ワークロード、マシンアイデンティティ、およびデジタルリソースへのアクセスを管理する認可ポリシーを定義、管理、エンフォース、監査、およびモニタリングできるソフトウェアプラットフォームとサービスで構成されています。これらのソリューションは、細粒度アクセス制御、ポリシーのコード化フレームワーク、リレーションシップベースの認可、認可意思決定、およびクラウドとオンプレミス環境にわたるポリシーガバナンスをサポートします。市場には、認可ポリシーエンジン、ポリシーエンフォースメントソリューション、認可データストア、分析プラットフォーム、コンサルティング、実装、サポート、およびマネージドサービスが含まれます。
認可管理市場レポートは、コンポーネント(ポリシー決定ポイントおよびエンフォースメント、認可データおよびリレーションシップストア、分析・監査・レポート、その他のコンポーネント)、デプロイメントモード(オンプレミス、クラウド)、組織規模(大企業、中小企業)、エンドユーズ産業(銀行・金融サービス・保険〔BFSI〕、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、小売・Eコマース、エネルギー・ユーティリティ、その他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ポリシー決定ポイントおよびエンフォースメント |
| 認可データおよびリレーションシップストア |
| 分析・監査・レポート |
| その他のコンポーネント |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・Eコマース |
| エネルギー・ユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ポリシー決定ポイントおよびエンフォースメント | |
| 認可データおよびリレーションシップストア | ||
| 分析・監査・レポート | ||
| その他のコンポーネント | ||
| デプロイメントモード別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーズ産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・Eコマース | ||
| エネルギー・ユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
認可管理市場の規模はどのくらいですか?
認可管理市場は、2026年の2.18 ビリオン 米ドルから2032年までに9.85 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 28.75%で成長する見込みです。
認可管理プラットフォームの採用を促進しているものは何ですか?
認可管理市場は、ゼロトラストプログラム、マシンアイデンティティの増加、クラウド権限管理の複雑性、および監査可能な最小権限コントロールの必要性によって支えられています。
認可管理収益において最大のシェアを持つコンポーネントはどれですか?
ポリシー決定ポイントおよびエンフォースメントは、ランタイムアクセス決定と監査記録をサポートするため、2026年のコンポーネント収益の58.16%を占めました。
最も速く成長しているデプロイメントアプローチはどれですか?
クラウドデプロイメントは、組織がマネージドなマルチクラウドポリシーサービスを採用するにつれて、2032年にかけてCAGR 30.41%で成長する見込みです。
認可管理支出をリードしているエンドユーズセクターはどれですか?
BFSIは、金融機関が強力なアクセス制御、職務分離、および監査証跡を必要とするため、2026年の収益の29.15%を占めました。
最も速く成長すると予想される地域はどこですか?
アジア太平洋地域は、デジタル政府プログラムと金融セクターのアクセス要件に支えられ、2032年にかけてCAGR 29.85%で成長する見込みです。