
Taille et Part du Marché de la Gestion des Autorisations
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.78 Milliards de dollars |
| Taille du Marché (2032) | 9.85 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 28.75 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Gestion des Autorisations par Mordor Intelligence
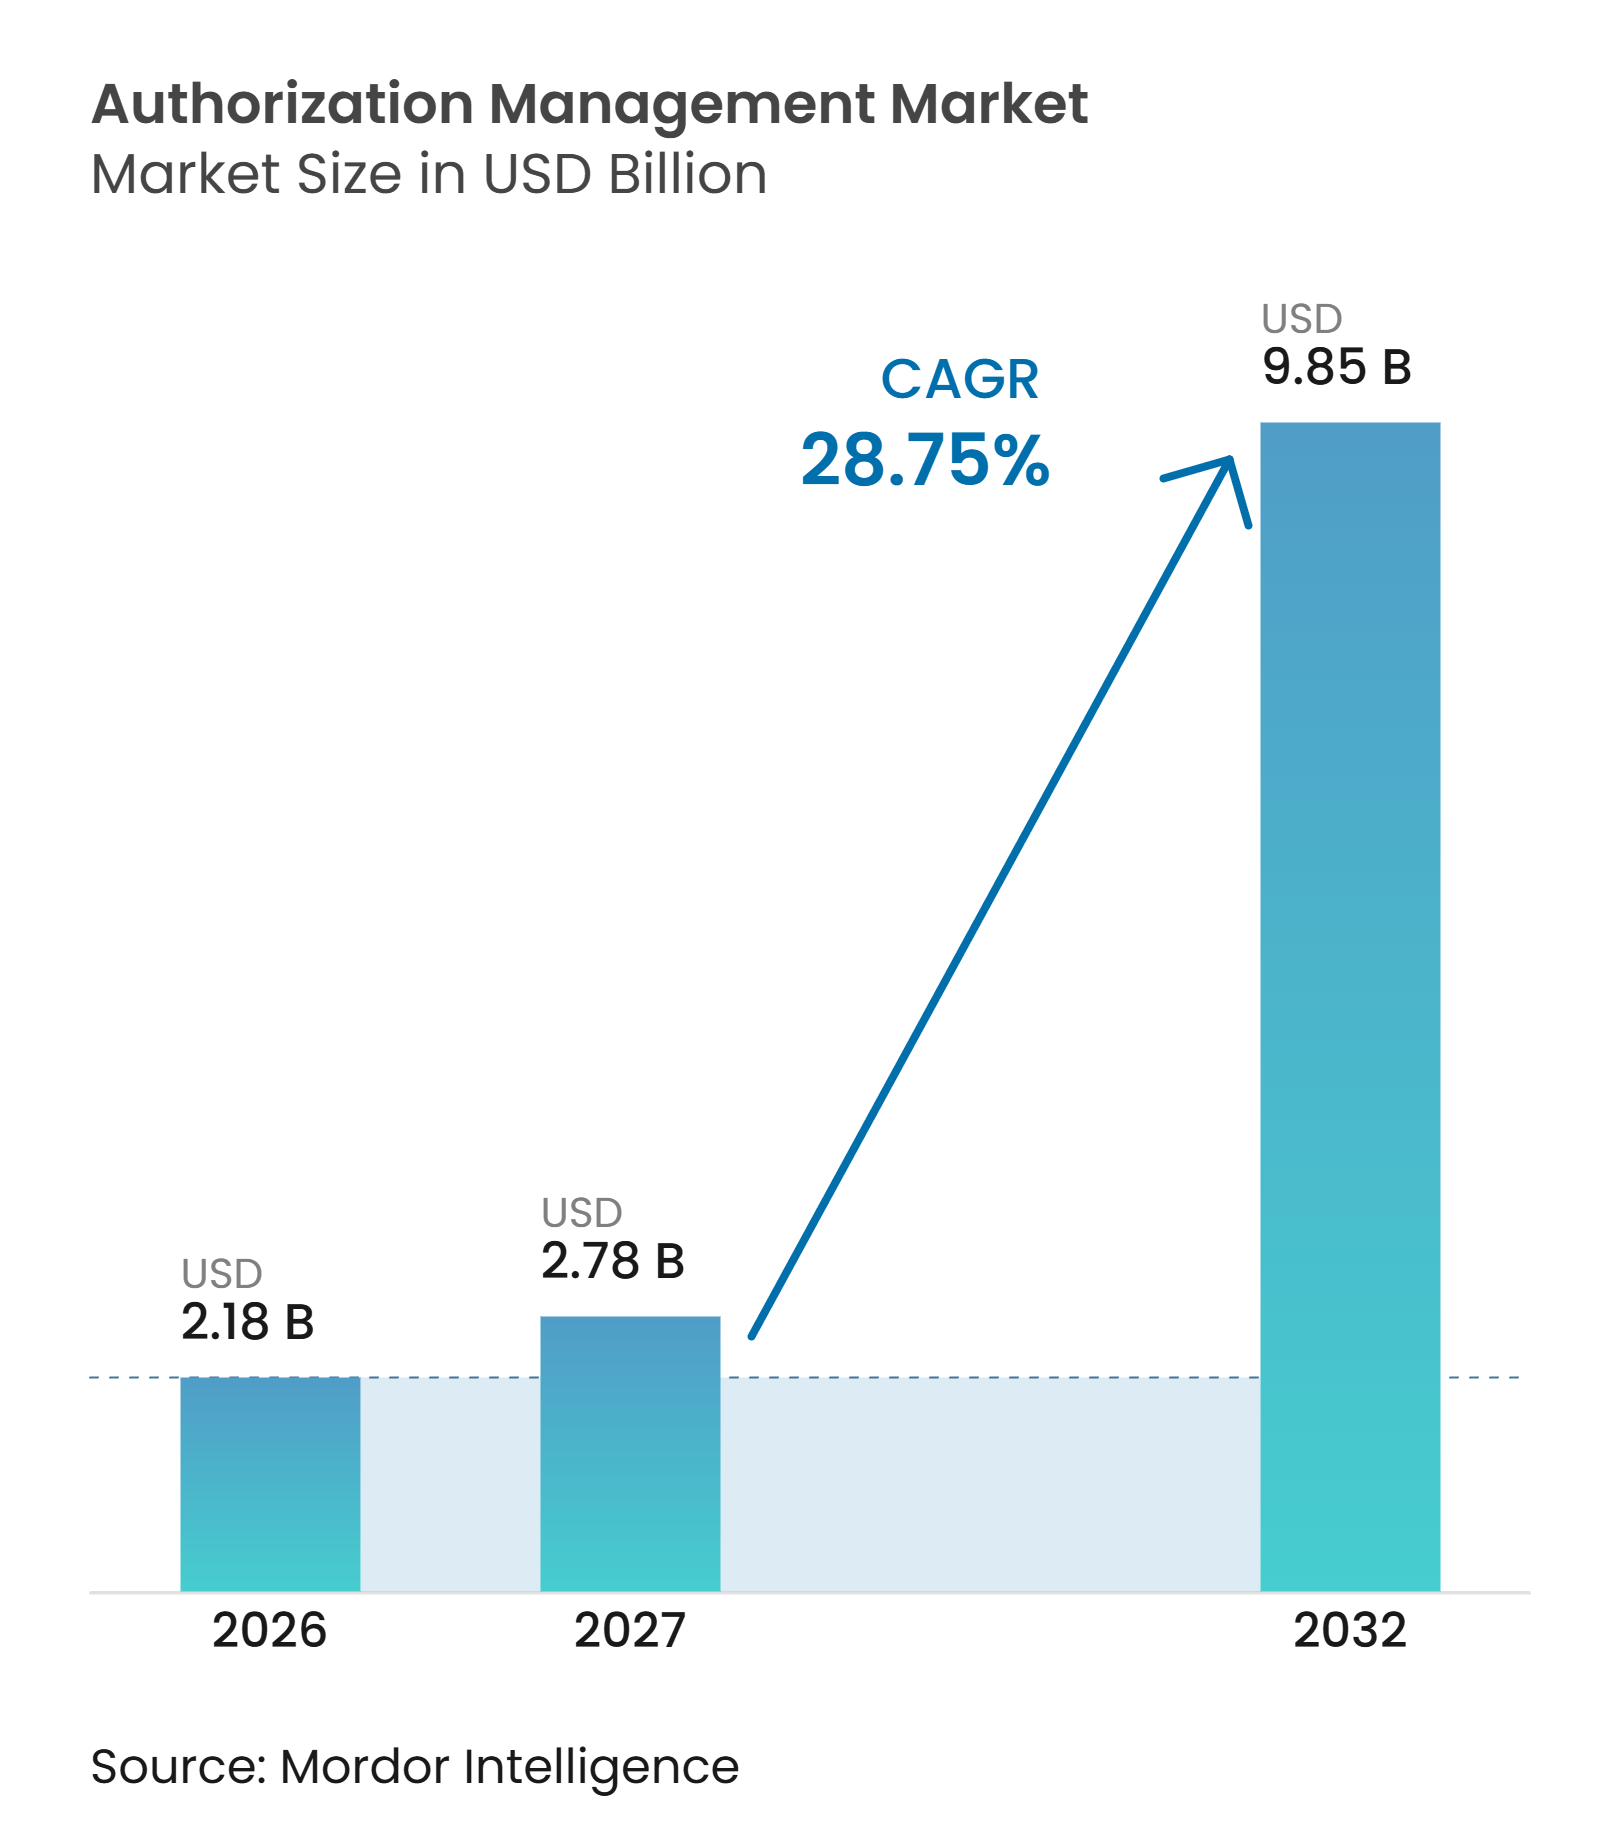
La taille du marché de la gestion des autorisations devrait s'étendre de 2,18 milliards USD en 2026 à 9,85 milliards USD d'ici 2032, enregistrant un CAGR de 28,75 % entre 2027 et 2032. La demande augmente car les programmes de confiance zéro exigent que les décisions d'accès soient continuellement vérifiées plutôt que seulement au démarrage d'une session par l'utilisateur. La prolifération des comptes de service, des clés API, des jetons d'accès et des identifiants d'agents d'intelligence artificielle accroît le nombre d'identités nécessitant des autorisations contrôlées. Les exigences réglementaires en matière d'accès au moindre privilège auditable font également évoluer la gestion des autorisations d'une pratique de sécurité recommandée vers une obligation de conformité. Les fournisseurs répondent avec des moteurs de politique en temps réel, des services cloud gérés et des outils générant des preuves d'accès pour les équipes d'audit. Le marché de la gestion des autorisations dépasse donc son rôle étroit d'outil pour développeurs pour devenir un élément central de l'infrastructure de sécurité.
Points Clés du Rapport
- Par composant, le point de décision de politique et application a représenté 58,16 % du chiffre d'affaires du marché de la gestion des autorisations en 2026, tandis que le stockage de données d'autorisation et de relations devrait progresser à un CAGR de 30,14 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site a représenté 65,44 % du chiffre d'affaires du marché de la gestion des autorisations en 2026, tandis que le cloud devrait progresser à un CAGR de 30,41 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 71,29 % du chiffre d'affaires du marché de la gestion des autorisations en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 30,78 % jusqu'en 2032.
- Par secteur d'utilisation finale, le BFSI a représenté 29,15 % du chiffre d'affaires du marché de la gestion des autorisations en 2026, tandis que le gouvernement et l'administration publique devraient progresser à un CAGR de 29,44 % jusqu'en 2032.
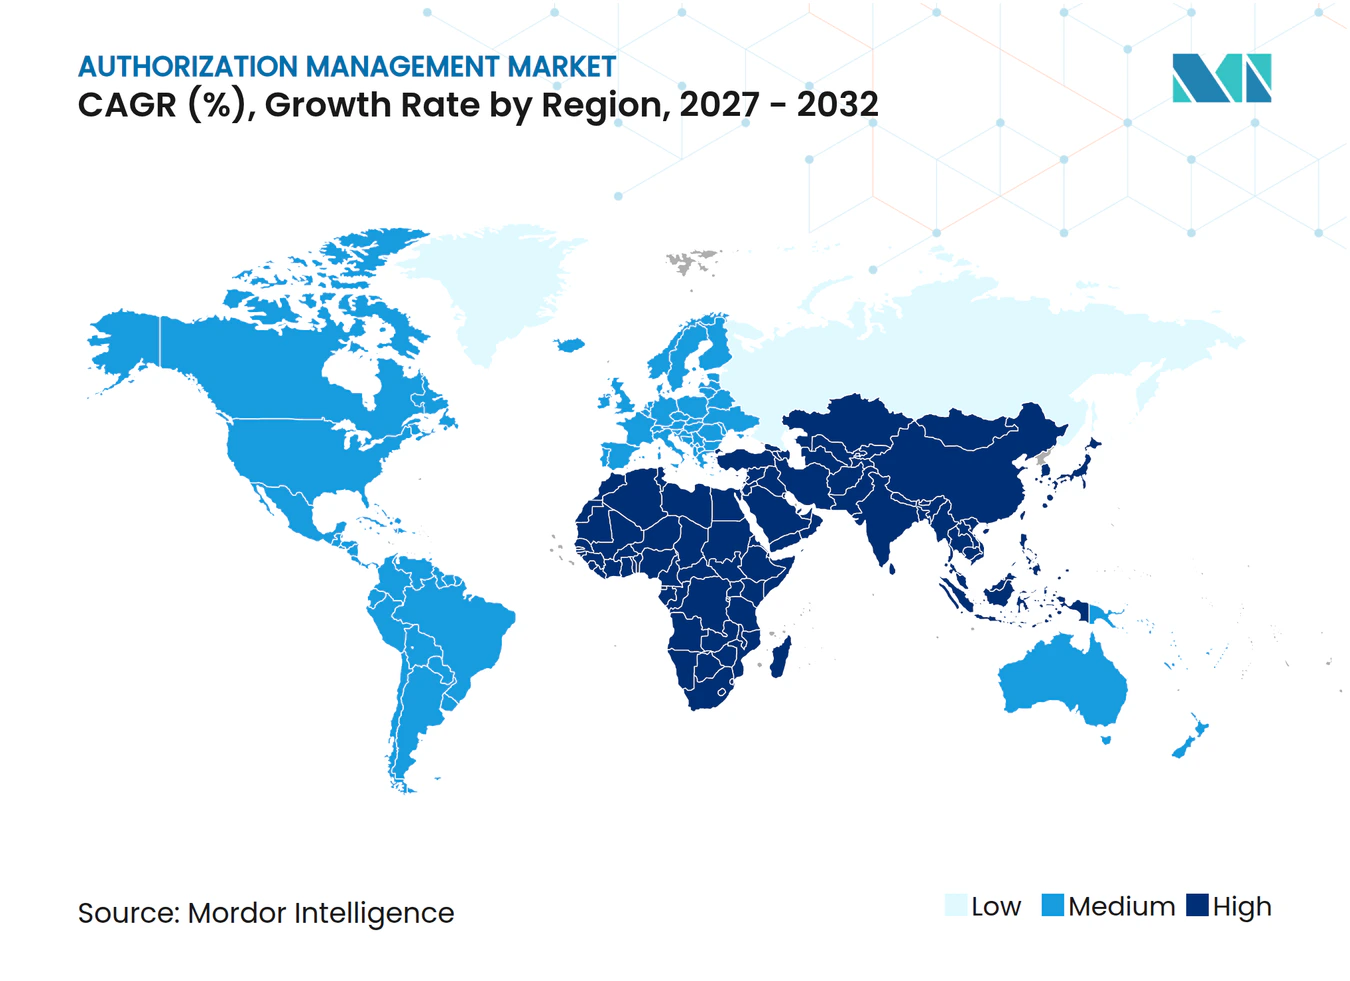
- Par géographie, l'Amérique du Nord a représenté 37,16 % du chiffre d'affaires du marché de la gestion des autorisations en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 29,85 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Adoption de la Confiance Zéro et de l'Autorisation Continue | +7.5% | Mondial, avec des gains précoces en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Complexité des Autorisations Cloud et Multi-Cloud | +5.6% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des Identités Non Humaines et de l'Accès par API | +4.8% | Mondial, concentré dans les pôles technologiques d'Amérique du Nord et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression Réglementaire en Faveur du Moindre Privilège Auditable | +3.6% | Amérique du Nord et Union européenne, avec extension vers l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Autorisation pour les Agents d'Intelligence Artificielle et les Appels d'Outils | +3.2% | Mondial | Moyen terme (2-4 ans) |
| Adoption de la Politique en tant que Code dans le DevSecOps | +2.4% | Amérique du Nord, Europe occidentale et centres technologiques d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Adoption de la Confiance Zéro et de l'Autorisation Continue
L'adoption de la confiance zéro fait de l'autorisation en temps réel un contrôle de sécurité central pour le marché de la gestion des autorisations. Les organisations ont besoin de systèmes qui réévaluent l'accès lorsque l'état des appareils, les signaux de menace ou les rôles des utilisateurs changent. Cela diffère des anciens modèles qui s'appuyaient sur des autorisations attribuées au démarrage de la session. Le protocole d'évaluation continue de l'accès de la Fondation OpenID prend en charge l'échange d'événements de sécurité pouvant déclencher des modifications d'accès au cours d'une session active. L'architecture de confiance zéro du NIST place de même l'évaluation continue au cœur de la conception moderne des accès.[1] Cette exigence crée une demande pour des points de décision de politique, des kits de développement logiciel d'application des politiques et des enregistrements complets des décisions d'accès.
Complexité des Autorisations Cloud et Multi-Cloud
Les opérations multi-cloud créent des modèles d'identité et d'autorisation distincts qui peuvent rendre difficile l'application cohérente du moindre privilège. Chaque plateforme cloud dispose de ses propres contrôles natifs, tandis que les applications ont souvent besoin d'accéder à plusieurs environnements. Les architectures de microservices ajoutent des requêtes supplémentaires entre les services et les API. La logique de politique intégrée séparément dans chaque service peut créer des règles en double et des mises à jour incohérentes. Le marché de la gestion des autorisations bénéficie lorsque les organisations adoptent une couche de politique fonctionnant dans tous les environnements cloud plutôt que de s'appuyer sur des contrôles déconnectés. La livraison cloud réduit également la charge opérationnelle pour les équipes qui ne disposent pas de grandes fonctions d'ingénierie des autorisations.
Expansion des Identités Non Humaines et de l'Accès par API
Les comptes de service, les jetons API, les certificats et les identifiants d'agents d'intelligence artificielle représentent désormais une surface d'accès large et croissante. CyberArk a rapporté que 79 % des responsables de la sécurité s'attendaient à ce que le nombre d'identités machines augmente en 2025, tandis que 50 % ont signalé une violation ou un incident lié à une identité machine au cours des 12 mois précédents. Les outils d'identité traditionnels étaient principalement conçus autour de l'intégration, de la révision et du départ des employés. Ils sont moins adaptés aux décisions d'autorisation rapides de machine à machine. Le cadre 2025 de l'OWASP identifie les risques associés aux identités non humaines et fournit un vocabulaire commun pour les comptes de service, les jetons et les identifiants similaires. Le marché de la gestion des autorisations peut combler cette lacune en définissant, via des politiques, ce à quoi chaque identité machine peut accéder et dans quelles conditions.
Pression Réglementaire en Faveur du Moindre Privilège Auditable
Les exigences réglementaires accroissent le besoin d'enregistrements montrant qui a accédé à une ressource et pourquoi l'accès a été accordé. Les institutions financières doivent maintenir une authentification solide et des contrôles d'accès conformément aux directives fédérales interagences. Le NIST SP 800-53 inclut également des attentes en matière de contrôle d'accès qui influencent la façon dont les organisations documentent et examinent les autorisations. En août 2026, les Pays-Bas ont publié des profils pour l'API d'autorisation OpenID AuthZEN et le journal des décisions d'autorisation à usage gouvernemental. Ces normes mettent l'accent sur un enregistrement unique de chaque décision d'autorisation et de sa base. L'exigence qui en résulte de preuves au niveau des décisions soutient l'investissement dans des plateformes qui centralisent l'application des politiques et les journaux d'audit.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité de l'Intégration des Applications Héritées | -4.1% | Mondial, particulièrement sévère en Amérique du Sud, au Moyen-Orient et en Afrique, et dans les secteurs industriels d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Pénurie de Talents en Ingénierie des Autorisations | -2.9% | Mondial, particulièrement aigu en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Fragmentation des Langages de Politique et des API de Décision | -1.7% | Mondial | Court terme (≤ 2 ans) |
| Compromis entre Latence des Décisions d'Autorisation et Disponibilité | -1.2% | Mondial, amplifiés dans les environnements de transactions à volume élevé | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'Intégration des Applications Héritées
Les plateformes d'autorisation sont plus faciles à déployer dans les applications qui exposent des API modernes et prennent en charge l'intégration directe. De nombreuses grandes organisations exploitent encore des mainframes, des systèmes de planification des ressources d'entreprise à client lourd et des bases de données sur site qui ne disposent pas de telles interfaces. L'ISACA note que les applications déconnectées peuvent compliquer l'introduction de contrôles d'accès actuels et de l'automatisation. Les proxys inverses, les intergiciels personnalisés et les processus basés sur des tickets peuvent étendre la couverture, mais ajoutent du travail et retardent les mises à jour des politiques. Cela ralentit l'utilisation complète du marché de la gestion des autorisations dans les parcs applicatifs hérités. La contrainte est particulièrement pertinente pour les institutions financières et les fabricants industriels, où les systèmes anciens et les exigences d'audit strictes coexistent souvent.
Pénurie de Talents en Ingénierie des Autorisations
La conception des autorisations requiert des connaissances en modélisation de politiques, en systèmes distribués et en sécurité de l'information. Les organisations doivent également choisir parmi des langages de politique et des interfaces de programmation d'applications qui ne sont pas entièrement interchangeables. Cela rend la mise en œuvre des politiques plus spécialisée que l'administration de base des identités. Les équipes sans l'expertise requise peuvent s'appuyer fortement sur des services professionnels lors du premier déploiement. Elles peuvent également avoir plus de difficultés à adapter les politiques lorsque les opérations ou les exigences de conformité changent. Les services gérés, les éditeurs à faible code et les modèles de politique réutilisables peuvent réduire la charge, mais ils ne suppriment pas le besoin d'une conception de politique solide.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
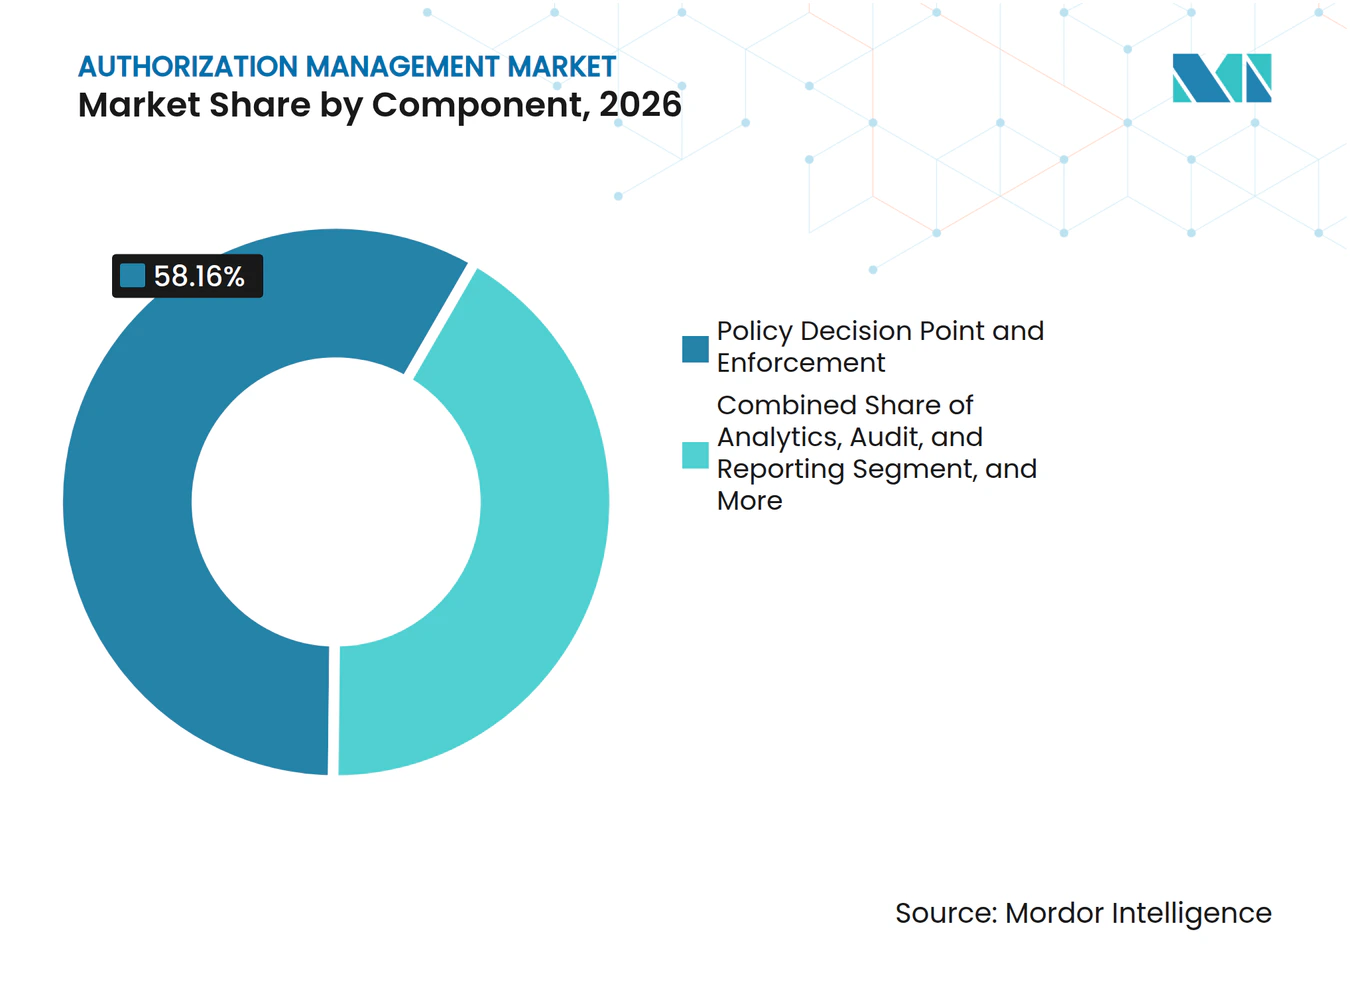
les Points de Décision de Politique en Tête tandis que les Stockages de Relations Gagnent du TerrainLes composants de point de décision de politique et d'application ont représenté 58,16 % de la part du marché de la gestion des autorisations en 2026. Ces composants évaluent chaque demande d'accès par rapport aux politiques définies, renvoient un résultat d'autorisation ou de refus, et fonctionnent dans les délais de réponse courts requis par les applications en production. Ils constituent généralement le premier achat de plateforme car ils assurent un contrôle en temps réel sur les applications métier, les API, les services de données et les outils de développement internes. Ils génèrent également des enregistrements que les équipes d'audit, de risque et de sécurité peuvent utiliser pour examiner le contexte et le résultat d'une demande d'accès. L'ampleur du segment montre que les clients accordent la plus grande valeur initiale à la couche d'application, avant d'étendre un programme à des capacités plus spécialisées.
Le stockage de données d'autorisation et de relations devrait enregistrer un CAGR de 30,14 % de 2027 à 2032. Cela reflète un passage des attributions de rôles plates vers des modèles basés sur les relations pouvant décrire la propriété, la délégation, les structures hiérarchiques et les limites des locataires. Ces modèles sont pertinents pour les logiciels multi-locataires, les relations avec les clients financiers et les environnements d'agents d'intelligence artificielle où les autorisations peuvent s'appliquer à une seule ressource ou action. Les fonctions d'analyse, d'audit et de reporting restent nécessaires car les équipes de conformité ont besoin de preuves pouvant être associées à un contrôle spécifique et examinées sans avoir à assembler des feuilles de calcul provenant de plusieurs systèmes. Avec d'autres composants, ces fonctions ont représenté les 41,84 % restants du chiffre d'affaires des composants en 2026.



Par Mode de Déploiement :
le Sur Site Reste Établi tandis que le Cloud se DéveloppeLe déploiement sur site a représenté 65,44 % du chiffre d'affaires du marché de la gestion des autorisations en 2026. Les organisations réglementées maintiennent souvent les systèmes d'autorisation à proximité des données sensibles en raison des règles de résidence, des réseaux isolés, des exigences opérationnelles locales et des investissements antérieurs dans l'infrastructure d'identité sur site. Les agences de défense, les gestionnaires de fonds souverains et les opérateurs d'infrastructures critiques peuvent considérer le déploiement local comme une exigence architecturale plutôt qu'une simple décision de coût. De nombreuses organisations de ce groupe remplacent la logique d'accès personnalisée intégrée dans le code des applications par une plateforme dédiée, soutenant ainsi la demande continue dans la catégorie sur site. La décision de déploiement reflète des exigences de sécurité, de gouvernance, d'intégration et opérationnelles, et pas seulement le prix du logiciel.
Le déploiement cloud devrait progresser à un CAGR de 30,41 % de 2027 à 2032. Les entreprises natives SaaS peuvent utiliser l'autorisation en tant que service sans installer ni exploiter l'infrastructure sous-jacente, tandis que les utilisateurs multi-cloud peuvent appliquer des politiques au-dessus des contrôles d'un seul fournisseur. La livraison gérée peut être particulièrement utile pour les organisations qui ont un accès limité à des ingénieurs spécialisés en autorisation ou qui ne peuvent pas maintenir un service de politique disponible en permanence. FusionAuth a acquis Permify en novembre 2025 pour combiner l'authentification et l'autorisation fine dans une plateforme déployable partout.[2] La tarification basée sur la consommation soutient les acheteurs plus petits qui ont besoin d'augmenter progressivement la couverture des contrôles sans engagement matériel important.
Par Taille d'Organisation :
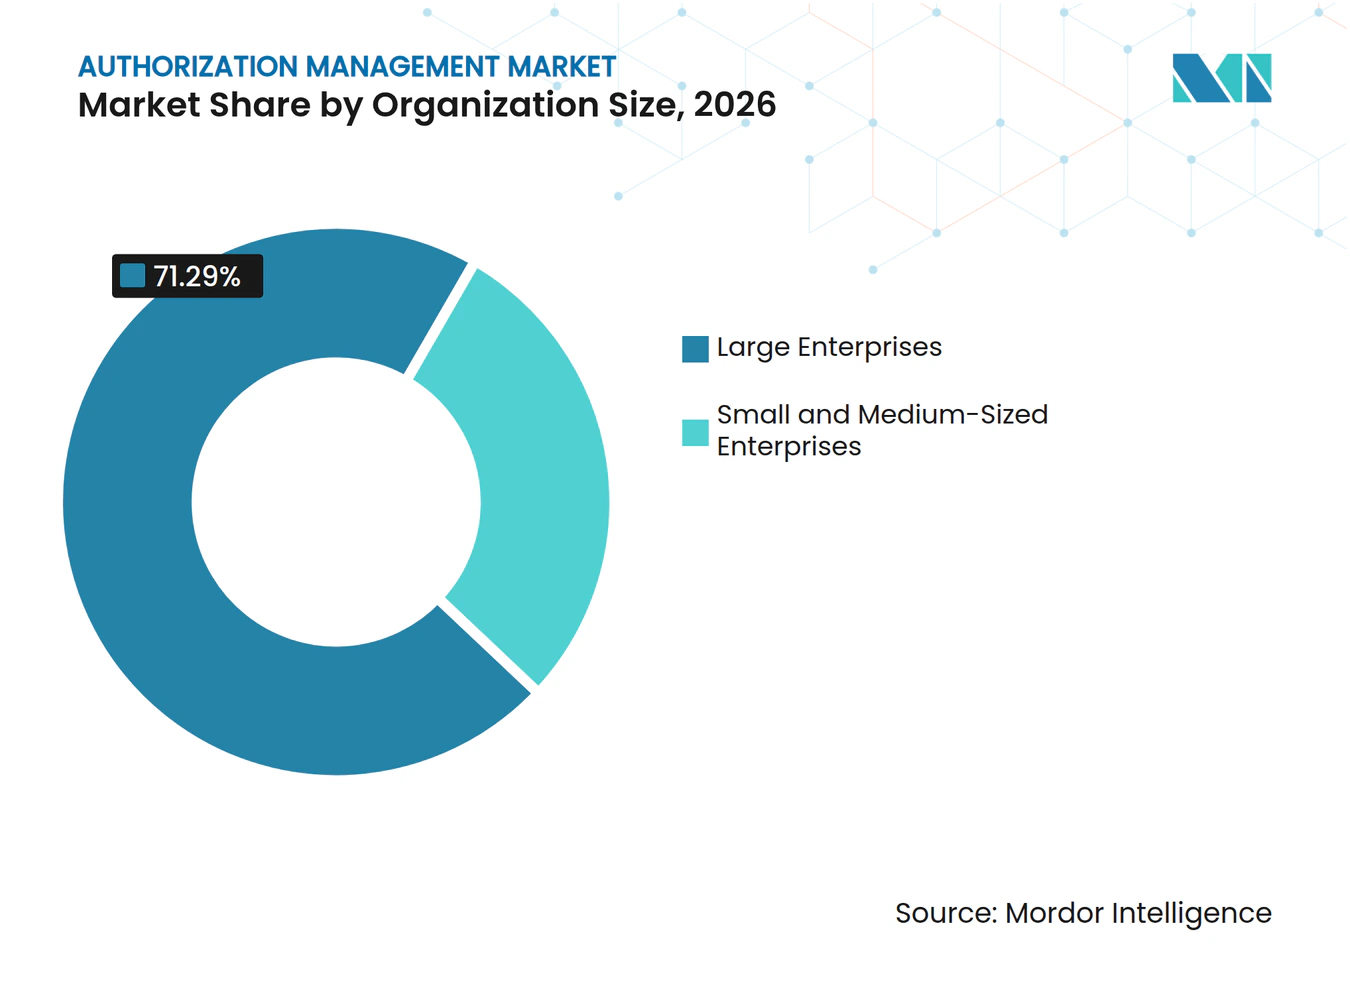
les Grandes Entreprises Dominent le Chiffre d'Affaires tandis que les PME AccélèrentLes grandes entreprises ont représenté 71,29 % de la part du marché de la gestion des autorisations en 2026. Leurs portefeuilles d'applications complexes, leurs grandes populations d'identités et leurs multiples unités commerciales créent un besoin évident d'administration centralisée et cohérente des politiques. Ces acheteurs gèrent des identités humaines et machines dans les applications, les entrepôts de données, les comptes cloud et les connexions partenaires, de sorte que le maintien de règles d'accès distinctes dans chaque système devient difficile à pérenniser. Une couche de politique centrale peut réduire les doublons et produire des preuves d'audit continues, plutôt que de nécessiter une collecte manuelle répétée avant une révision. Les grandes entreprises représentent par conséquent une mise en œuvre substantielle et une demande de services professionnels lorsque les politiques doivent couvrir des rôles, des attributs, des approbations et des exceptions détaillés.
Les petites et moyennes entreprises devraient progresser à un CAGR de 30,78 % de 2027 à 2032. Leur adoption est soutenue par des services fournis via le cloud qui offrent des coûts d'entrée plus faibles, des délais de mise en œuvre plus rapides et moins de besoins d'exploitation d'infrastructures spécialisées. Les attentes en matière de conformité peuvent également se propager des banques, des acheteurs gouvernementaux et des clients plus importants aux fournisseurs qui gèrent leurs systèmes ou leurs données. Ces organisations valorisent souvent l'expérience des développeurs et la rapidité de la première décision d'application plutôt qu'un ensemble complet de fonctionnalités de conformité, ce qui favorise les éditeurs à faible code et les intégrations préconfigurées. Cela crée une ouverture significative pour les fournisseurs d'autorisation en tant que service spécialisés afin de démontrer une valeur opérationnelle rapide aux petites équipes de sécurité.

Par Secteur d'Utilisation Finale :
le BFSI Domine le Chiffre d'Affaires tandis que le Gouvernement Croît le Plus ViteLe BFSI a représenté 29,15 % du chiffre d'affaires du marché de la gestion des autorisations en 2026. Les banques, les assureurs et les prestataires de services financiers doivent maintenir la séparation des tâches et un accès contrôlé aux systèmes sensibles de données clients, de paiement et de reporting financier. Les directives fédérales invitent les institutions financières à utiliser des pratiques solides d'authentification et d'accès. Ces organisations ont besoin de preuves que les révisions des autorisations et les résultats des accès sont conformes aux contrôles internes et aux exigences externes, et que les cycles de certification échoués ne donnent pas lieu à des constatations d'audit. La part importante du secteur reflète à la fois sa lourde charge réglementaire et la valeur élevée des données, des transactions et des systèmes connectés qu'il protège.
Le gouvernement et l'administration publique devraient progresser à un CAGR de 29,44 % de 2027 à 2032. En juin 2025, l'armée américaine a achevé une intégration de gouvernance des identités conforme aux audits avec son système GCSS-Army. En août 2026, la Maison Blanche a demandé aux agences fédérales d'étendre Login.gov à l'ensemble des services publics à fort impact et de réaliser des évaluations des risques liés à l'identité numérique. Les soins de santé et les sciences de la vie nécessitent un accès différencié aux informations de santé protégées, tandis que les technologies de l'information et des télécommunications, la fabrication industrielle, le commerce de détail et l'e-commerce, ainsi que l'énergie et les services publics ont besoin de contrôles plus solides à mesure que les systèmes opérationnels et d'entreprise deviennent plus connectés. La croissance du gouvernement reflète les programmes de modernisation, la numérisation des services publics et la nécessité de démontrer des contrôles auditables auprès de grandes populations d'utilisateurs.
Analyse Géographique
Marché de la gestion des autorisations en Amérique du Nord et en Europe
L'Amérique du Nord a représenté 37,16 % des revenus du marché de la gestion des autorisations en 2026. La région combine une large base d'institutions financières réglementées, une activité de modernisation fédérale et une adoption précoce des méthodes de confiance zéro et de politique en tant que code par les équipes de logiciels d'entreprise et de sécurité. Les programmes fédéraux renforcent la valeur des contrôles communs d'identité et d'accès sur de vastes portefeuilles d'applications. Le Canada soutient une gestion plus solide des identités grâce aux priorités numériques gouvernementales, tandis que l'Europe demeure la deuxième zone régionale en importance, portée par l'Allemagne, le Royaume-Uni et la France. Dans toute l'Europe, les obligations de contrôle d'accès pour les services essentiels et les entités financières créent une demande pour des systèmes capables d'appliquer les politiques de manière cohérente et de documenter chaque décision.
Marché de la gestion des autorisations en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 29,85 % de 2027 à 2032, soit le taux régional le plus élevé. L'infrastructure publique numérique et le cadre de protection des données de l'Inde accroissent les besoins en gouvernance des accès dans les secteurs bancaire, de la santé et du commerce électronique, à mesure que davantage de services reposent sur des identités numériques et des données partagées. Le programme de partage de données et la stratégie de cybersécurité du Japon favorisent des pratiques d'autorisation plus cohérentes au sein des systèmes gouvernementaux et d'entreprise. Les institutions financières sud-coréennes font face à des exigences plus strictes en matière de gouvernance des accès aux données, tandis que les entreprises chinoises opérant dans le cadre du Schéma de protection à plusieurs niveaux 2.0 gèrent des contrôles d'accès liés aux classifications des systèmes. Le marché de la gestion des autorisations sert les entreprises cloud-natives d'Asie du Sud-Est ainsi que les groupes industriels du Japon et de Corée du Sud disposant d'importants parcs informatiques sur site, soutenant ainsi la demande pour des plateformes déployées dans le cloud comme en local.
Marché de la gestion des autorisations au Moyen-Orient, en Afrique et en Amérique du Sud
L'Amérique du Sud, le Moyen-Orient et l'Afrique représentent des parts plus modestes mais en croissance du marché de la gestion des autorisations. Le Brésil est le principal pays adoptant en Amérique du Sud, car les règles de protection des données et la banque ouverte exigent des contrôles d'API à granularité fine, tandis que l'Argentine et le Mexique offrent des opportunités à mesure que les entreprises multinationales étendent leurs politiques à l'échelle du groupe à leurs filiales régionales. L'Arabie saoudite et les Émirats arabes unis sont des marchés clés au Moyen-Orient, les programmes numériques nationaux et les exigences du secteur financier élevant les attentes en matière de gestion des identités. Les banques sud-africaines et nigérianes modernisent leurs pratiques de gouvernance des accès à mesure que la banque numérique se développe, et ces régions ont besoin de plateformes cloud gérées ainsi que de méthodes s'intégrant aux applications plus anciennes.
Paysage Concurrentiel
Concentration du Marché
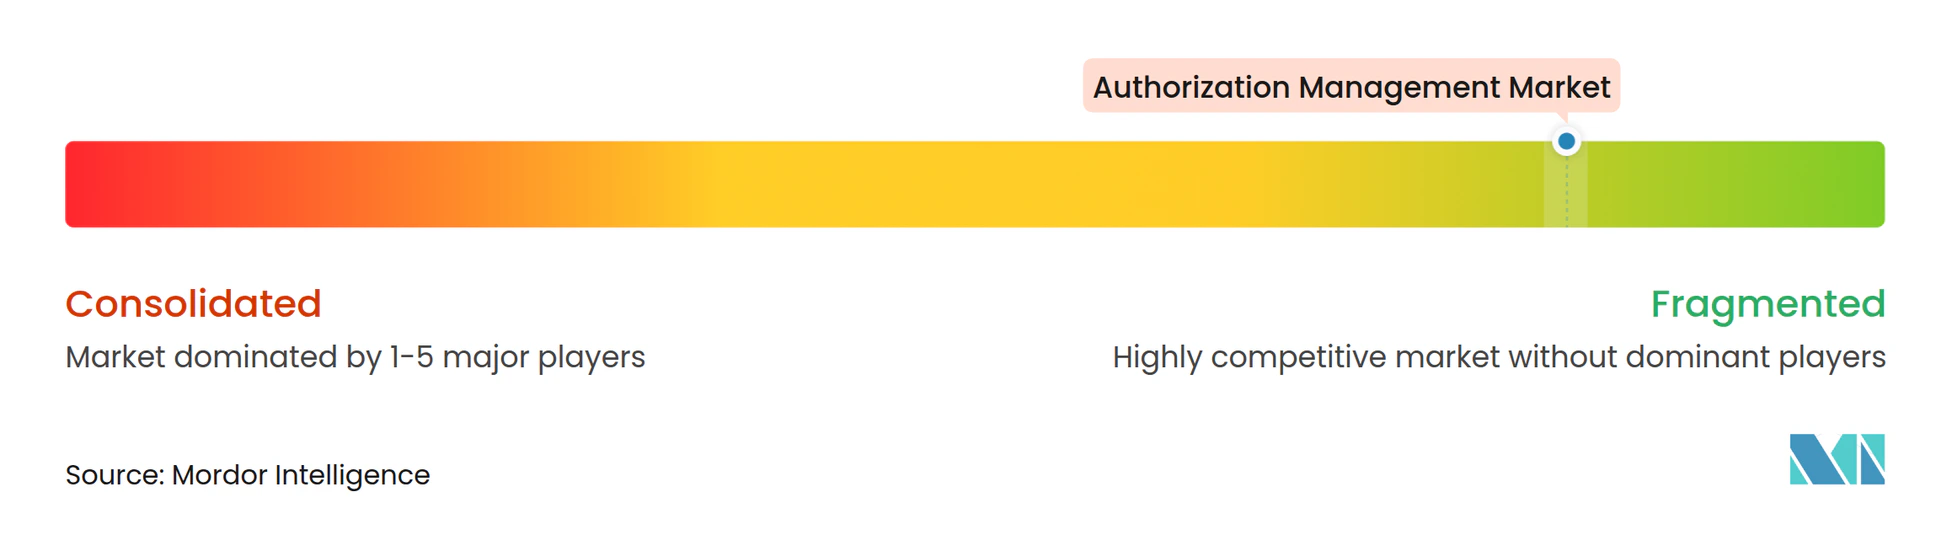
Le marché de la gestion des autorisations est fragmenté entre des fournisseurs spécialisés, des projets de politique open source, des plateformes d'identité d'entreprise et des spécialistes du privilège permanent zéro. Les fournisseurs spécialisés comprennent AuthZed, Cerbos, Permit.io et Oso Security, tandis qu'Open Policy Agent et OpenFGA fournissent des fondations de politique open source bien connues pour les équipes de développeurs. Les fournisseurs d'identité d'entreprise, notamment Axiomatics, PlainID, NextLabs et WSO2, se démarquent en ajoutant des fonctionnalités d'autorisation détaillées à des offres d'identité plus larges. Les fournisseurs se différencient par la facilité d'utilisation pour les développeurs, la flexibilité des politiques, les options de déploiement et leur capacité à fournir un support d'audit, de conformité et de services professionnels. Cette structure ne laisse aucun fournisseur unique en position dominante et offre aux clients un large éventail d'options de plateforme et de mise en œuvre.
Les modèles d'autorisation constituent un point central de concurrence. Les fournisseurs prennent en charge les contrôles d'accès basés sur les rôles, les attributs et les relations, ainsi que des combinaisons, permettant aux clients d'adapter les méthodes de politique à différentes applications. Le déploiement est également important car certains clients ont besoin de décisions cloud centralisées, tandis que d'autres nécessitent une application distribuée proche des applications ou des entrepôts de données. La préparation à l'intelligence artificielle gagne en importance à mesure que les organisations définissent des autorisations pour les appels d'outils d'agents et les données de génération augmentée par récupération. Okta a introduit des capacités de plateforme en avril 2025 pour aider les clients à découvrir et à gouverner les agents d'intelligence artificielle et autres identités non humaines.
Les normes peuvent réduire le risque de changement de fournisseur et encourager les clients à privilégier les systèmes interopérables. Le profil gouvernemental néerlandais de 2026 pour l'API d'autorisation OpenID AuthZEN illustre une approche d'échange de décisions qui soutient des modèles de mise en œuvre communs.[3] L'acquisition de Permify par FusionAuth en novembre 2025 a combiné l'authentification et l'autorisation fine dans une plateforme unique, tandis que Kong a introduit des capacités natives d'identité machine dans Kong Konnect pour le contrôle d'accès API de machine à machine. Des opportunités subsistent dans les petites organisations, l'autorisation des agents d'intelligence artificielle et les environnements de technologie opérationnelle où l'adoption est encore en développement, en particulier pour les fournisseurs qui associent des journaux d'audit prêts pour la conformité à des décisions fiables à faible latence.
Leaders du Secteur de la Gestion des Autorisations
-
Axiomatics AB
-
PlainID Ltd.
-
AuthZed, Inc.
-
Permit.io, Inc.
-
Cerbos Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion des autorisations Entreprises couvertes dans ce rapport
- Cerbos Limited
- Permit.io, Inc.
- AuthZed, Inc.
- Oso Security, Inc.
- Axiomatics AB
- PlainID Ltd.
- Styra, Inc.
- Aserto, Inc.
- SGNL AI, Inc.
- Warrant Technologies, Inc.
- NextLabs, Inc.
- ObjectSecurity, Inc.
- Velotix Ltd.
- Authomize, Inc.
- Pomerium, Inc.
- Permify, Inc.
- Open Policy Agent Project
- OpenFGA Project
- FusionAuth, Inc.
- WSO2 LLC
Développements industriels récents dans Marché de la gestion des autorisations
- Août 2025 : Le Conseil de programmation des infrastructures numériques génériques des Pays-Bas a publié le profil NLgov pour l'API d'autorisation OpenID AuthZEN 1.0.0 et les normes du journal des décisions d'autorisation 1.0.0, qui exigent que les organisations gouvernementales néerlandaises enregistrent chaque décision d'autorisation avec un identifiant unique reliant la personne concernée, l'événement d'accès et la base de la décision. Les normes fournissent un protocole d'échange de décisions d'autorisation standardisé et aligné à l'international, un précédent significatif pour l'auditabilité des décisions d'autorisation imposée par le gouvernement.
- Août 2026 : La Maison Blanche a publié le mémorandum M-26-18, demandant à toutes les agences fédérales d'adopter Login.gov pour les services numériques publics des prestataires de services à fort impact dans des délais de 12 à 24 mois, et exigeant des évaluations de gestion des risques liés à l'identité numérique alignées sur le NIST SP 800-63-4. Le mandat élargit considérablement les exigences d'approvisionnement en gestion des autorisations dans les agences civiles fédérales américaines.
- Novembre 2025 : FusionAuth a acquis Permify le 20 novembre 2025, un service d'autorisation à granularité fine open source inspiré de Zanzibar, créant ce que l'entreprise décrit comme la première plateforme à unifier l'authentification et l'autorisation dans une architecture unique déployable partout. FusionAuth prévoit de lancer le produit intégré et le modèle de tarification révisé en 2026, ciblant les organisations cherchant à consolider leurs piles d'identité et à réduire les dépendances aux SaaS tiers.
- Octobre 2025 : Kong Inc. a annoncé la disponibilité native de Kong Identity dans Kong Konnect lors de l'API Summit 2025, fournissant un contrôle d'accès API de machine à machine sans fournisseur d'identité tiers. La capacité attribue à chaque client API automatisé une identité unique et vérifiable et applique une authentification et une autorisation précises au niveau de la passerelle API, étendant le contrôle de confiance zéro aux identités non humaines au niveau de l'infrastructure.
Périmètre du Rapport sur le Marché Mondial de la Gestion des Autorisations
Le marché de la gestion des autorisations comprend des plateformes logicielles et des services permettant aux organisations de définir, gérer, appliquer, auditer et surveiller les politiques d'autorisation régissant l'accès aux applications, aux API, aux données, aux charges de travail, aux identités machines et aux ressources numériques. Ces solutions prennent en charge le contrôle d'accès à granularité fine, les cadres de politique en tant que code, l'autorisation basée sur les relations, la prise de décision d'autorisation et la gouvernance des politiques dans les environnements cloud et sur site. Le marché comprend les moteurs de politique d'autorisation, les solutions d'application des politiques, les entrepôts de données d'autorisation, les plateformes d'analyse, le conseil, la mise en œuvre, le support et les services gérés.
Le rapport sur le marché de la gestion des autorisations est segmenté par composant (point de décision de politique et application, stockage de données d'autorisation et de relations, analyse, audit et reporting, et autres composants), mode de déploiement (sur site et cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (banque, services financiers et assurance [BFSI], gouvernement et administration publique, soins de santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Point de Décision de Politique et Application |
| Stockage de Données d'Autorisation et de Relations |
| Analyse, Audit et Reporting |
| Autres Composants |
| Sur Site |
| Cloud |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Gouvernement et Administration Publique |
| Soins de Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Fabrication Industrielle |
| Commerce de Détail et E-commerce |
| Énergie et Services Publics |
| Autres Secteurs d'Utilisation Finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Composant | Point de Décision de Politique et Application | |
| Stockage de Données d'Autorisation et de Relations | ||
| Analyse, Audit et Reporting | ||
| Autres Composants | ||
| Par Mode de Déploiement | Sur Site | |
| Cloud | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Utilisation Finale | Banque, Services Financiers et Assurance (BFSI) | |
| Gouvernement et Administration Publique | ||
| Soins de Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Fabrication Industrielle | ||
| Commerce de Détail et E-commerce | ||
| Énergie et Services Publics | ||
| Autres Secteurs d'Utilisation Finale | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la gestion des autorisations ?
Le marché de la gestion des autorisations devrait s'étendre de 2,18 milliards USD en 2026 à 9,85 milliards USD d'ici 2032, à un CAGR de 28,75 % de 2027 à 2032.
Qu'est-ce qui stimule l'adoption des plateformes de gestion des autorisations ?
Le marché de la gestion des autorisations est soutenu par les programmes de confiance zéro, la multiplication des identités machines, la complexité des autorisations cloud et le besoin de contrôles de moindre privilège auditables.
Quel composant détient la plus grande part du chiffre d'affaires de la gestion des autorisations ?
Le point de décision de politique et application a représenté 58,16 % du chiffre d'affaires des composants en 2026 car il prend en charge les décisions d'accès en temps réel et les enregistrements d'audit.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait croître à un CAGR de 30,41 % jusqu'en 2032, à mesure que les organisations adoptent des services de politique gérés et multi-cloud.
Quel secteur d'utilisation finale mène les dépenses en gestion des autorisations ?
Le BFSI a représenté 29,15 % du chiffre d'affaires en 2026 car les institutions financières ont besoin de contrôles d'accès solides, de séparation des tâches et de preuves d'audit.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 29,85 % jusqu'en 2032, soutenue par les programmes gouvernementaux numériques et les exigences d'accès du secteur financier.