
サービスとしての認可 市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
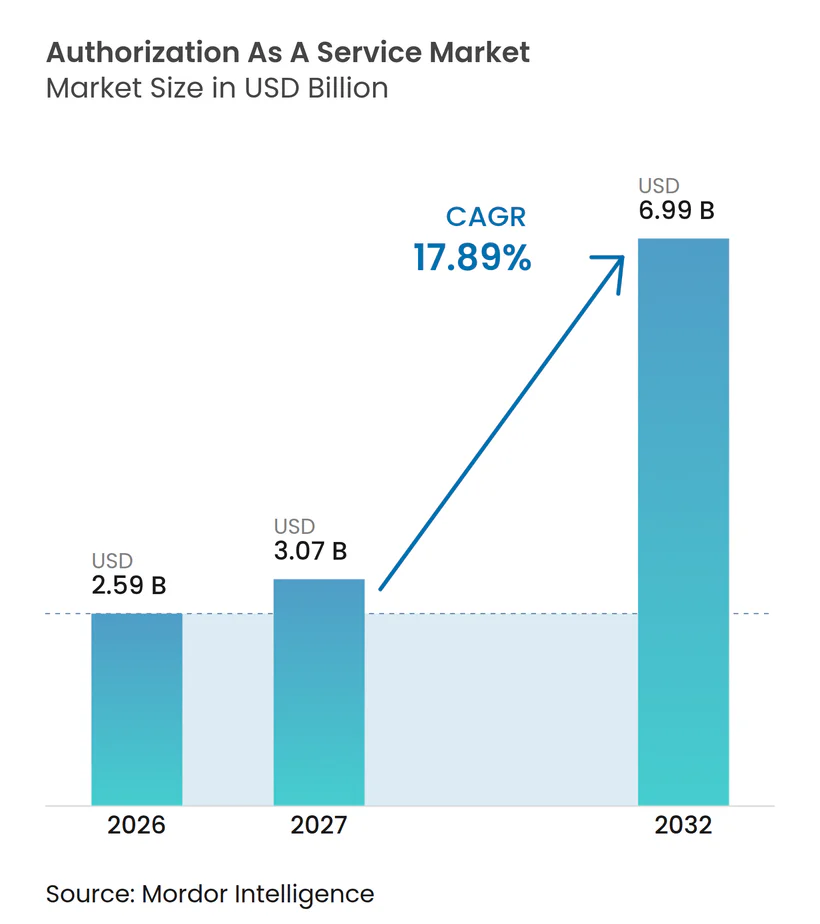
| 市場規模 (2027) | 3.07 十億米ドル |
| 市場規模 (2032) | 6.99 十億米ドル |
| 成長率 (2027 - 2032) | 17.89 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサービスとしての認可市場分析
サービスとしての認可市場の規模は2026年に25.9億米ドルと評価され、2027年の30.7億米ドルから2032年には69.9億米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは17.89%です。アクセスルールをアプリケーションに組み込む方式から、多数のシステムにわたって判断を下せる独立したポリシーサービスへと需要がシフトしています。ゼロトラストプログラム、クラウドネイティブアプリケーション、およびAIエージェントにより、組織が管理しなければならないアクセス判断の数と多様性が増大しています。ベンダーはポリシーエンジン、マネージドサービス、関係ベースのコントロール、および委任権限のためのツールで対応しています。オープン標準はポリシー決定ポイントと実施ポイントとの接続を容易にする一方で、顧客がプロバイダーを変更する際の障壁を低減することもできます。これにより、より強力なポリシー設計、監査サポートおよび非人間アイデンティティのコントロールを提供できるサプライヤーのための余地が生まれます。
主要レポートのポイント
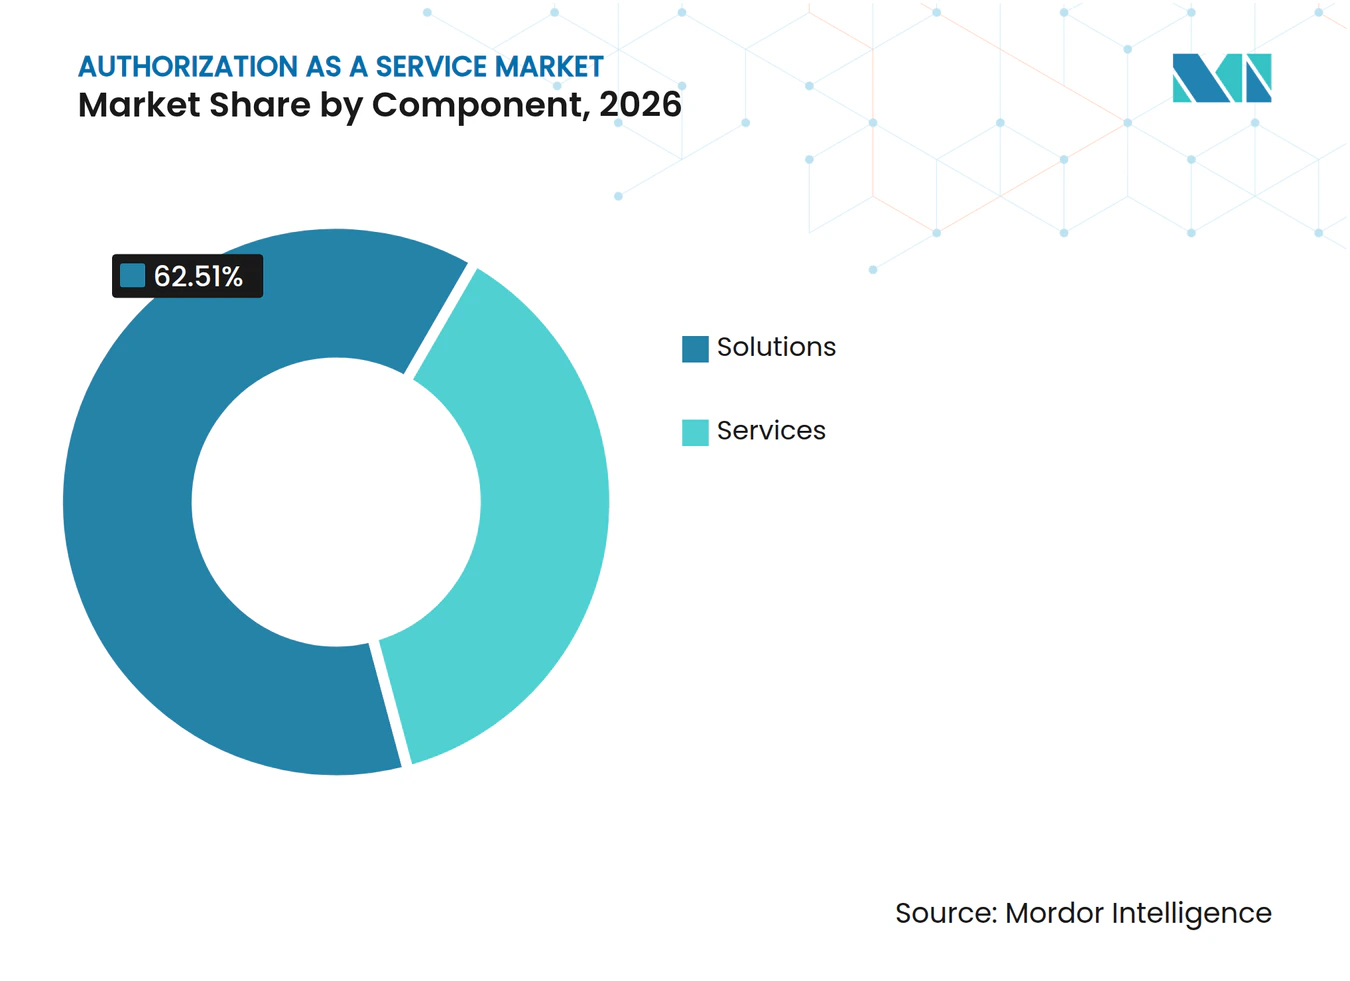
- コンポーネント別では、ソリューションが2026年のサービスとしての認可市場シェアの62.51%を占め、サービスは2032年まで23.83%のCAGRで拡大する見込みです。
- 展開モード別では、クラウドが2026年のサービスとしての認可市場シェアの71.84%を占め、2032年まで23.81%のCAGRで拡大する見込みです。
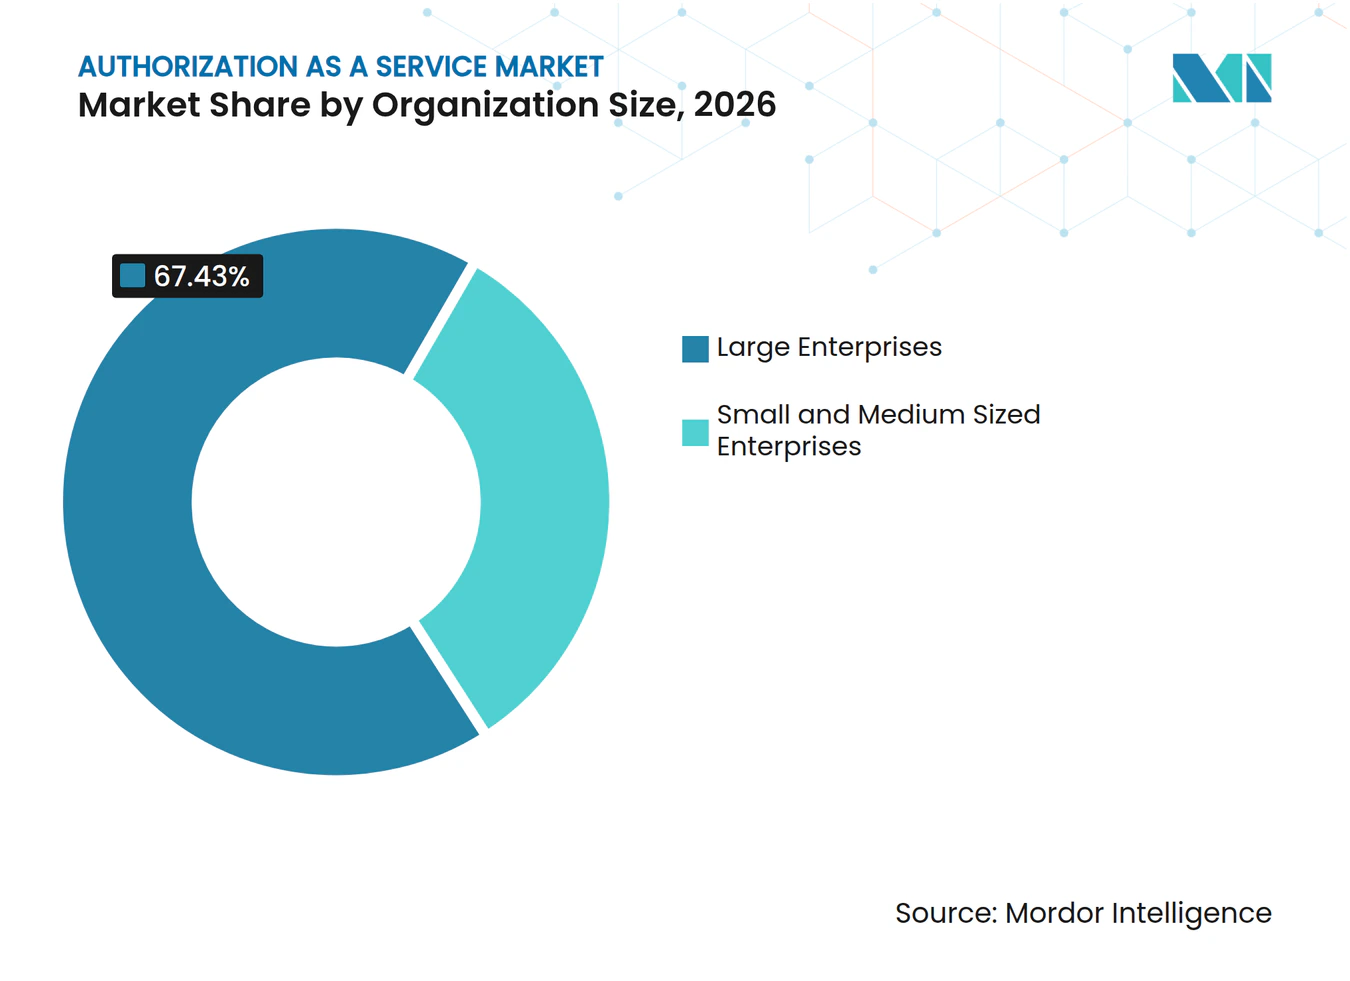
- 組織規模別では、大企業が2026年の収益の67.43%を占め、中小企業は2032年まで23.79%のCAGRで拡大する見込みです。
- 認可モデル別では、RBACが2026年の収益の48.09%を占め、AIエージェントアイデンティティ認可は2032年まで24.41%のCAGRで拡大する見込みです。
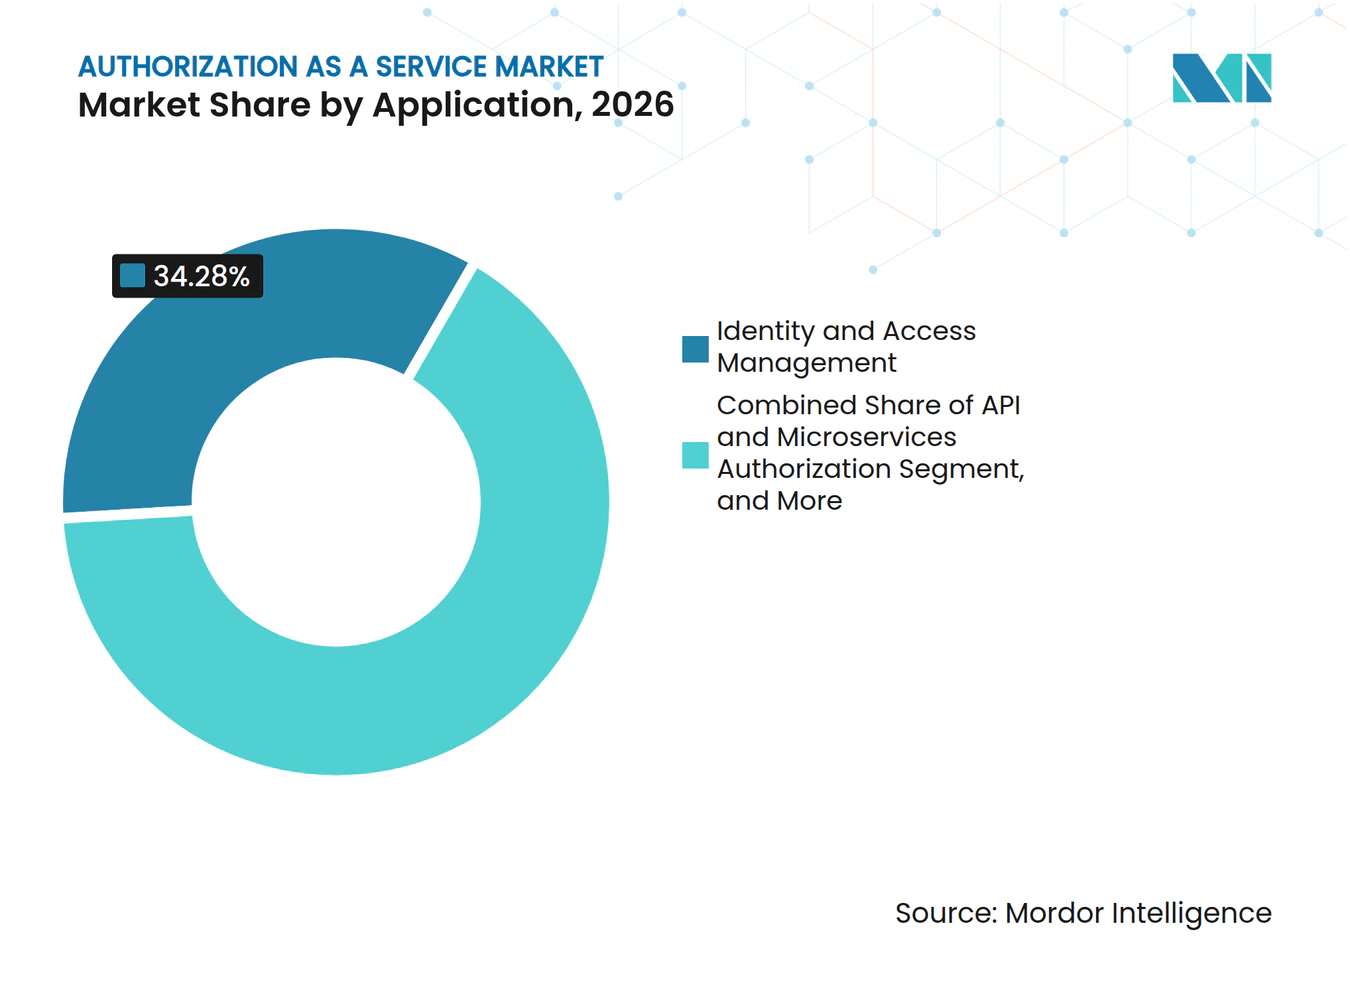
- アプリケーション別では、IDおよびアクセス管理が2026年の収益の34.28%を占め、ヘルスケアおよびライフサイエンスは2032年まで24.49%のCAGRで拡大する見込みです。
- エンドユーザー別では、BFSIが2026年の収益の23.68%を占め、ヘルスケアおよびライフサイエンスは2032年まで24.49%のCAGRで拡大する見込みで。
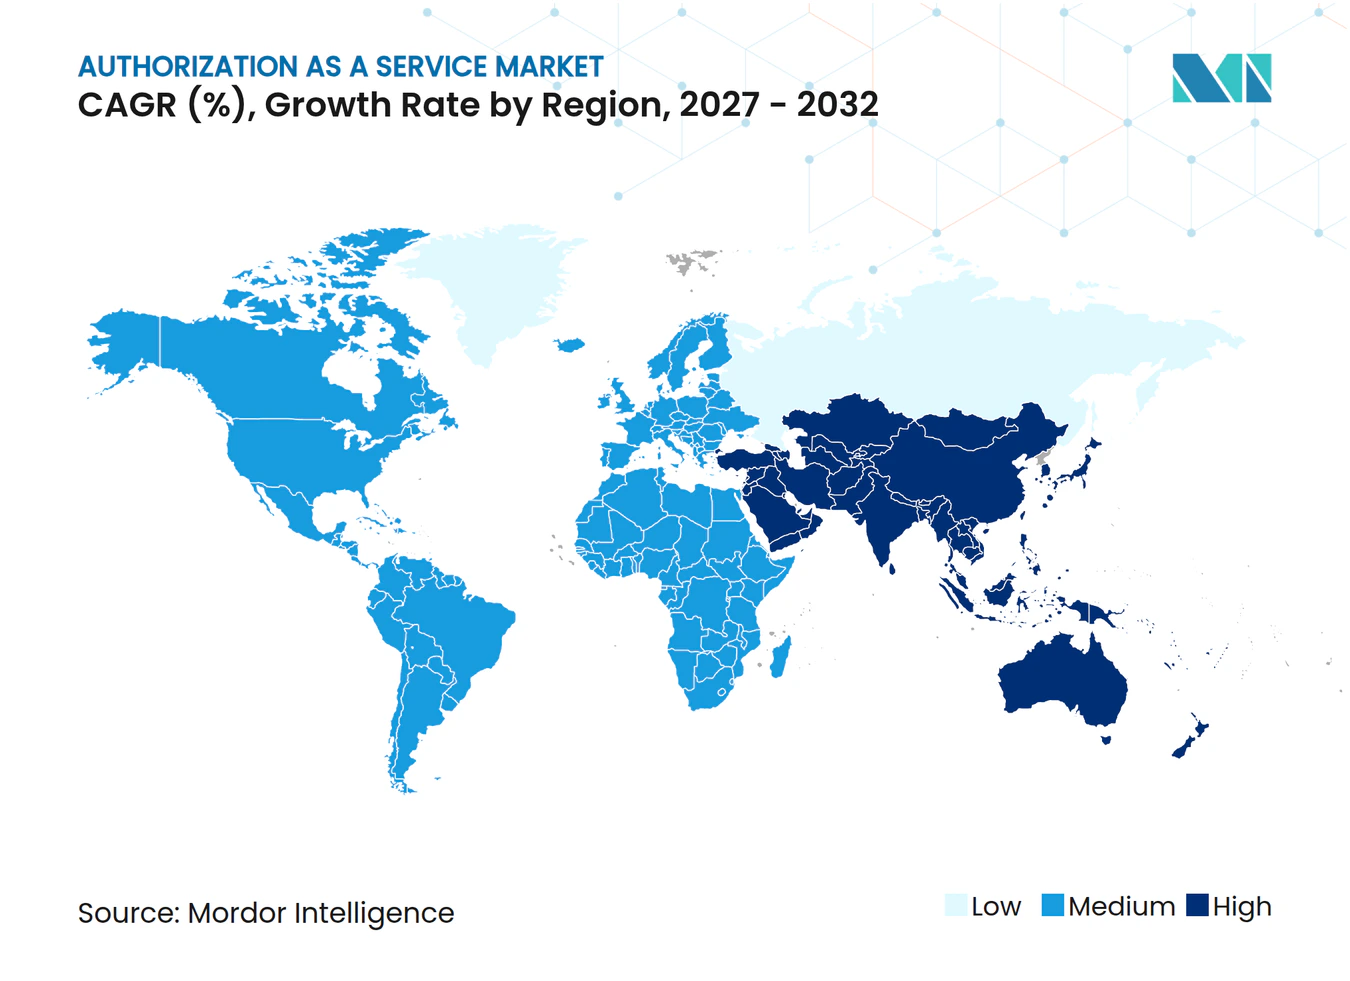
- 地域別では、北米が2026年の収益の38.47%を占め、アジア太平洋地域は2032年まで24.37%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (概算)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ゼロトラストの採用が継続的な認可要件を拡大 | +5.2% | グローバル | 短期(2年以内) |
| AIエージェントおよび非人間アイデンティティが委任認可を必要とする | +4.5% | 北米、アジア太平洋 | 短期(2年以内) |
| APIファーストおよびマイクロサービスアーキテクチャがきめ細かい権限チェックを増加させる | +4.1% | グローバル | 中期(2年~4年) |
| 監査可能かつコンテキスト対応のアクセス判断に対する規制上の要求 | +3.3% | 欧州、北米、アジア太平洋 | 中期(2年~4年) |
| ハイブリッドおよびマルチクラウドのエンタイトルメント複雑性 | +2.8% | 北米および欧州、アジア太平洋への波及 | 中期(2年~4年) |
| 認可判断がアプリケーションエッジに近づく | +1.7% | 北米、アジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ゼロトラスの採用が継続的な認可要件を拡大
ゼロトラストは認可をログイン時に行われる判断から、各リクエストおよびリソースごとに行われる判断へと変化させます。これにより、ユーザー、ワークロード、およびデバイスがアプリケーション間を移動する際に外部ポリシーサービスがより関連性を持つようになり、内部アプリケーション、API、クラウドワークロード、および個別の権限を持つリソース全体に単一のポリシーを一貫して適用する必要がある場合に、サービスとしての認可市場が恩恵を受けます。組織が各アプリケーションに別々の権限を設けるのではなく、内部システム全体で一貫したルールを必要とする場合に、サービスとしての認可市場は恩恵を受けます。ISO/IEC 27001のアクセス制御要件およびNIS2指令第21条第2項(i)が欧州でのコンプライアンス圧力を高め、グローバルな調達慣行に影響を与えています。欧州委員会はNIS2を重要エンティティおよびデジタルプロバイダーのサイバーセキュリティ要件を強化する措置として説明しています。継続的な認可は、各判断がリクエストを行ったアイデティティ、リソース、およびコンテキストに結び付けられるため、アクセスレビューもサポートします。
AIエージェントおよび非人間アイデンティティが委任認可を必要とする
AIエージェントは、各リクエストに対して直接の人間の介入なしにデータストア、API、および内部ツールにアクセスできます。それらの委任権限には、エージェントを誰が認可したか、どのアクションを実行できるか、およびその権限がいつまで有効かを定義する制限が必要であり、サービスとしての認可市場に対して権限の連鎖を記録し、委任された目的または期間が終了した場合にアクションを制限する役割を与えます。NISTおよびカーネギーメロン大学は、安全な採用を加速させるための優先事項として、ソフトウェアおよびAIエージェントのアイデンティティと認可を特定しました。[1] サービスとしての認可市場は、マシンスピードのリクエストに対して独立したコントロールレイヤーを提供することで、このニーズに支えられています。OpenIDファウンデーションも、エージェント中心の認可とチェーン対応の委任を、エージェント型アイデンティティ管理の中心的な問題として説明しました。エージェントのアクションを人間のスポンサーに結び付けることができるサプライヤーは、自動化されたタスクが機密システムに到達した際に、組織により明確な説明責任を提供することができます。
APIファーストおよびマイクロサービスアーキテクチャがきめ細かい権限チェックを増加させる
アプリケーションがマイクロサービスアーキテクチャを使用している場合、単一のビジネスアクションが複数のサービスを経由することがあります。各サービスは、呼び出し元が特定のリソースに対し特定の操作を実行できるかどうかを判断する必要があります。独立した認可ロジックは一貫性のないルール、遅い監査、およびポリシー変更のテストを困難にする可能性があり、組織が異なるチームによって開発・リリース・保守されるサービス全体で単一のポリシー手法を必要とする場合に、サービスとしての認可市場が関連性を持ちます。クラウドネイティブコンピューティングファウンデーションは、集中型ポリシー慣行とセキュアな実装に取り組むOpen Policy Agentの展開ガイダンスを公開しています。組織がポリシーをアプリケーションのリリースから分離する場合に、サービスとしての認可市場の関連性が高まります。AuthZENは、ポリシー実施ポイントとポリシー決定ポイント間の認可リクエストおよび判断のためのベンダーニュートラルなインターフェースを提供します。
監査可能かつコンテキスト対応のアクセス判断に対する規制上の要求
規制当局は、アクセス制御が特定のユーザー、ワークロード、リソース、および判断のレベルで機能するという証拠をますます求めています。NIS2実施規則は、文書化されたアクセス制御ポリシー、権限管理レビュー、特権アカウントガバナンス、および特権アクセスのための多要素認証を要求しています。欧州委員会は2026年1月に、6,200社のマイクロ・中小企業を含む28,700社のコンプライアンスを簡素化するためのNIS2改正案を提案しました。[2] 米国では、CMSの相互運用性および事前認可最終規則により、2026年1月からFHIRリソースの粒度でヘルスケア支払者が認可判断を記録することが求められています。これらの要件により、監査証跡とコンテキスト対応のポリシー判断が、ヘルスケア、金融サービス、およびその他の規制対象購入者にとって関連性を持つようになり、一般的なアクセス能力の声明ではなく文書化された管理の証拠を購入者が必要とするプログラムへの経路をサービスとしての認可市場に提供します。したがって、サービスとしての認可市場は、アクセス制御への支出が任意のソフトウェアアップグレードではなく必須の証拠に結び付けられる機会を提供します。
抑制要因の影響分析*
| 抑制要因 | (概算)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ハイパースケーラーおよびIAMスイートによる認可のバンドル化 | -2.4% | グローバル、北米に集中 | 短期(2年以内) |
| レガシーアプリケーションおよびアイデンティティストア全体での統合の複雑性 | -1.8% | グローバル、欧州および南米で顕著 | 中期(2年~4年) |
| 認可ポリシーのセマンティクスをチーム間で標準化することの困難さ | -1.3% | グローバル | 中期(2年~4年) |
| 判断レイテンシーおよび可用性要件が集中型クラウド展開を制限する | -0.9% | グローバル、特にアジア太平洋および中東・アフリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイパースケーラーおよびIAMスイートによる認可のバンドル化
クラウドプラットフォームおよびIAMスイートは、より広範なサブクリプションの一部として基本的な認可機能を含めることができます。AWSは、Amazon Verified PermissionsをCedarポリシー言語を使用する完全マネージド型認可サービスとして説明しています。単一のプロバイダーに標準化した顧客にとって、これらの機能は別途のベンダー評価を必要とせずに一般的なユースケースを満たす可能性があります。これにより、特に顧客が認可を特殊なコントロールレイヤーとしてではなく既存のクラウド環境の延長として見ている場合に、サービスとしての認可市場における独立系プロバイダーの価格柔軟性が制限される可能性があります。純粋なプレイベンダーは、関係ベースのコントロール、コードとしてのポリシー、およびAIエージェントのための委任認可で対応しています。アクセス要件がより複雑になるまでは追加コストなしのサービスが十分に見える可能性がある小規模組織では、状況は依然として困難です。
レガシーアプリケーションおよびアイデンティティストア全体での統合の複雑性
エンタープライズ環境は多くの場合、クラウドネイティブサービス、レガシーアプリケーション、パッケージソフトウェア、および複数のアイデンティティストアを組み合わせています。外部ポリシーサービスには、各システムタイプのためのディレクトリ同期、属性ソース、およびコネクターが必要な場合があります。これにより実装時間が増加し、組織が迅速に価値を実証することが難しくなり、購入者がアイデンティティ属性、ディレクトリレコード、ポリシーソース、および各レガシーまたはクラウドアプリケーションに必要なインターフェースをマッピングするまで、サービスとしての認可市場での採用が遅れる可能性があります。この問題は、専任のアイデンティティエンジニアリングチームを持たない中規模組織にとってより深刻です。コンプライアンスニーズが明確な場合でも、サービスとしての認可市場でのプロジェクトを遅延させる可能性があります。ハイブリッド採用は混乱を軽減できますが、オンプレミスの実施ポイントとクラウドベースの判断サービスの両方にわたって機能するポリシーも必要とします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ポリシー複雑性増大に伴いサービスが拡大ソリューションは2026年の収益の62.51%を占め、ソフトウェアプラットフォームが最大のコンポーネントとなっています。これらのプラットフォームには、ポリシー決定ポイントエンジン、ポリシー管理コンソール、および権限をアプリケーションコードから分離する認可管理システムが含まれており、ポリシーオーナーが複数のアプリケーション全体で同じルールを適用し、リクエストと承認済みアクションを区別し、判断がどのように行われたかのより明確な記録を維持できるようにします。これにより、ポリシーチームはそのルールを使用するすべてのアプリケーションでコード変更を必要とせずにルールを修正できます。この運用モデルにより、組織はアプリケーションのリリースサイクルとは独立してポリシーをテスト、バージョン管理、承認、および監査することができ、新しいアクセスルールが本番環境に展開される前に多くのリソース、アイデンティティ属性、およびアプリケーションの動作に対して検証される必要がある場合に特に重要です。OPAベースのプラットフォーム、Cedearネイティブサービス、およびZanzibarに触発された関係ベースのプラットフォームが、多くの展開の技術的基盤を形成しています。
サービスはコンポーネント分割の中で最も高い率である23.83%のCAGRで2032年まで拡大する見込みです。ポリシー設計、テストカバレッジ、属性マッピング、およびライフサイクル管理には、セキュリティおよび開発チームが社内で持っていない可能性のあるスキルが必要です。プロフェッショナルサービスは最初の展開をサポートし、マネージドオペレーションは初期実装後のポリシー管理を処理できます。これには、ビジネス要件をポリシー言語に変換すること、アプリケーションオーナーとの結果の検証、監査のためのコントロールの準備、およびチーム、リソース、およびアクセス条件の変化に応じたルールの維持が含まれます。ベンダーはアイデンティティソースコネクター、監査ダッシュボード、コードとしてのポリシーツール、およびマネージドサポートをますます単一のオファリングに組み合わせています。これにより、ソフトウェアとサービス境界が狭まる一方で、実装能力がサービスとしての認可業界の重要な要素となっています。


展開モード別:
クラウドがポリシー管理を集中化クラウドは2026年の収益の71.84%を占め、2032年まで23.81%のCAGRで成長する見込みです。クラウドコントロールプレーンは、アプリケーションの再起動を必要とせずに多数の実施ポイントにポリシーの更新を配信できます。これにより、複数の地域でデジタルサービスを運営し、各サービス境界で同じアクセスルールを適用する必要がある組織をサポートします。集中管理により、コンプライアンスチームにポリシーバージョンと変更の単一の記録も提供されます。クラウドモデルは、ポリシーチームが共通の管理レイヤーを使用でき、実施が迅速な応答を必要とするアプリケーショおよびサービスに近い状態を維持できるため、クラウドネイティブなアイデンティティ、セキュリティ、およびアプリケーション管理ツールのより広範な使用と整合しています。
オンプレミス展開は、データ主権またはエアギャップ要件がクラウド接続を制限する政府、防衛、および金融サービスにとって引き続き関連性があります。Cerbosは、これらの運用要件に対応するCerbos Hub Enterpriseを通じてエアギャップ型オンプレミス展開をサポートしています。ハイブリッド展開は、すべてのアプリケーションを一度に置き換えるのではなく、段階的にレガシーシステムをクラウドインフラストラクチャに移行している組織にとって重要です。これらの組織は、同じリクエストに対して異なる結果が生じるとアクセス制御レビューを完了することが難しくなり運用上の混乱を生じさせる可能性があるため、同じユーザー、ワークロード、またはサービスアカウントに対して異なるルールを作成することなく、オンプレミスの実施ポイントとクラウドベースの判断サービスにまたがるポリシーを必要とします。両方環境をサポートする必要性は、一部のプロバイダーによって十分に対応されていない要求の多いユースケースを生み出しており、完全にクラウドネイティブな環境だけでなく、段階的な移行の各段階でも同じガバナンスとポリシーロジックを必要とする顧客をサービスとしての認可市場がサポートできるようにしています。
組織規模別:
大企業が収益を支え、中小企業が需要を追加大企業は2026年の収益の67.43%を占め、複雑なアプリケーションポートフォリオ、マルチクラウド環境、および正式な監査要件によって牽引されています。大規模な認可展開では、ポリシーエンジンを複数のアイデンティティストア、複数のアプリケーション、および分散したポリシー決定ポイントと接続できます。また、ポリシー変更管理、アクセス認定ワークフロー、および内部または外部レビューのための証拠を含めることもできます。このスコープは、プログラムが新しいアクセスルールを使用する前に、ポリシー設計、ソースデータ品質、技術統合、ユーザー受け入れテスト、文書化、および正式な承認プロセスわたる作業を必要とする場合があるため、プラットフォームサブスクリプションとプロフェッショナルサービスの両方への支出をサポートします。大規模組織は、IAMスイートの機能がすべてのアプリケーション、ワークロード、またはリソースタイプをカバーしない場合に特化した認可ツールを使用できます。
中小企業は2032年まで23.79%のCAGRで拡大する見込みです。従量制価格設定により、歴史的に小規模購入者を制限していたインフラストラクチャのコミットメントが軽減され、大規模な初期コミットメントをシステムや専門の運用チームに対して行うのではなく、限定的なポリシー評価や狭いサービス環境から始めることができます。オープンソースのポリシーエンジンは、組織が商用ハブ、エンタープライズサポート、またはマネージドサービスを採用する前の低摩擦なエントリーポイントを提供できます。このルートにより、小規模チームは定義されたアプリケーションのユースケースから始め、アプリケーションの状況が変化するにつれてコントロールを広げることができ、組織が最初に既知の権限問題を解決し、次に内部能力が発展するにつれてより多くのアプリケーション、リソース、ワークフロー、および運用コントロールを追加する段階的なアプローチが可能になります。プロバイダーが統合作業を削減し、専門能力が限られたチームにとってポリシー運用をより容易にする場合に、サービスとしての認可業界はこれらの購入者にリーチできます。

認可モデル別:
RBACが確立された地位を維持しAIエージェントコントロールが台頭RBACは2026年の収益の48.09%を占め、エンタープライズアプリケーションでの長年の使用を反映しています。多くの既存システムは、アクセスを割り当てる主要な手段としてロールを中心に設計されました。これらのルールを置き換えるにはポリシーの移行、アプリケーションの変更、および慎重な検証が必要な場合があり、組織はそれを延期することがあります。RBACは、変化するコンテキストに大きく依存しない、ワークフォース権限および予測可能なアクセスパターンにとって引き続き有用です。その継続的な地位は、インストール済みシステムと運用上の親しみを反映しており、アクセス判断がロール単独では捉えられないリソース、トランザクション、関係、デバイス、時間、およびその他の変化する条件にますます依存するようになっているため、新しいアクセス要件への完全な答えではありません。
AIエージェントアイデンティティ認可は2032年まで24.41%のCAGRで拡大する見込みです。属性ベースおよび関係ベースのアクセス制御も、マルチテナントソフトウェア、きめ細かいデータアクセス、および委任作業において関連性が高まっています。クラウドセキュリティアライアンスは、エージェント型AIには自律性、一時的なアイデンティティ、および委任を考慮するコントロールが必要であると述べています。サービスとしての認可市場は、静的なロールだけに依存するのではなく、アプリケーションの外部でコテキスト、関係、およびリソース属性を評価できるため、組織はアプリケーションコードにアクセスロジックのすべての変形を埋め込むことなく、きめ細かい権限を表現する方法を持つことができます。AIエージェントコントロールは、従来のロール割り当てが提供しない権限期間、アクション範囲、および委任に対する制限を定義できます。
アプリケーション別:
IAMがリードし特化したユースケースが発展IDおよびアクセス管理は2026年の収益の34.28%を占め、最大のアプリケーション領域となっています。認可はアクセス認定、入退社・異動プロビジョニング、または特権ガバナンスプログラムを通じて最初に購入されることが多くあります。これらのワークフローは、ポリシー判断を名前付きアイデンティティ、アクセスレビュー、およびより広いガバナンスプロセスに接続するための実践的なルートを提供します。このアプリケーションのサービスとしての認可市場規模は、従業員のライフサイクル全体でアクセスを管理する必要性によって牽引されています。IAMは、多くの組織で確立されたエグクティブオーナーシップ、予算構造、および運用プロセスを持ち、認可判断を従業員記録、認定レビュー、特権アクセスワークフロー、およびユーザーアカウントの日常管理に接続するため、一般的なエントリーポイントとなっています。
ヘルスケアおよびライフサイエンスは2032年まで24.49%のCAGRで拡大する見込みです。APIおよびマイクロサービス認可も、クラウドネイティブアプリケーションでサービス間の信頼境界が増加するにつれて関連性が高まっています。クラウドインフラストラクチャエンタイトルメント管理はクラウド環境での過剰な権限に対処し、支払い認可はトランザクションアクションに対するコントロールをサポートします。CMSルールはFHIRレベルのアクセス制御と判断ログのためのヘルスケアにおける特定のニーズを生み出しており、支払者は報告をサポートし、一貫したポリシー適用を実証し、管理者が判断のタイミングと結果を検証できるようにするための記録を保持しながら、詳細なリソースレベルでリクエストを管理する必要があります。AIエージェント認可、データ認可、支払い認可、およびコンプライアンスガバナンスは、従業員によって直接実行されるアクションだけでなく、ソフトウェア、自動化されたワークフロー、サードパーティ接続、およびサービスアカウントによって開始されるアクションを制御するためのより広範なニーズを反映して、ワークフォースアクセスを超えた認可の使用を拡大します。
注記: 個別セグメントのシェアはレポート購入時に入手可能
エンドユーザー別:
BFSIがリードしヘルスケアが勢いを増すBFSIは2026年の収益の23.68%を占め、エンドユーザーセクターの中で最大のシェアを持っています。金融機関は、SOX、PCI-DSS、GDPR第32条およびGLBAに関連するアクセス制御要件のもとで運営されています。これらの組織は、機密性の高い顧客データおよびトランザクションデータを扱うシステムに対して、リアルタイムの判断、予防的なポリシー実施、および時間制限付きの特権アクセスを必要とします。主導的な地位は、規制対象機関がアクセス判断を審査される際に、許可されたアクション、関連するポリシー、リソース、アイデンティティ、および運用コンテキストを示す必要がある場合があるため、ユーザーがログインしたという記録だけでなく、特定の判断レベルでの証拠の必要性を反映しています。特化したサービスは、静的なロールが必要なコンテキストや監査の詳細を提供しない場合にIAMシステムを補完できます。
ヘルスケアおよびライフサイエンスは2032年まで24.49%のCAGRで拡大する見込みです。CMSのFHIR要件と患者データ保護のニーズが、マルチクラウドの電子健康記録環境全体での詳細な認可をサポートします。ITおよび通信プロバイダーは、マルチテナントソフトウェアおよびサービス間アクセスに外部化されたコントロルを使用します。政府および防衛組織は、機密システムのための属性ベースおよび強制アクセス制御を優先しています。小売、eコマース、エネルギー、および公益事業は、クラウドシステムに接続されている支払い、不正シグナル、および運用技術に認可サービスを使用しています。
地域分析
北米のサービスとしての認可市場
北米は2026年の収益の38.47%を占め、サービスとしての認可市場において最大の地域シェアを有しています。同地域にはクラウドネイティブテクノロジー企業が高度に集積しており、ゼロトラストログラムや外部化された認可デプロイメントが確立されているため、分散型アプリケーションを運用し、複数のクラウドサービスにわたって一貫したポリシー決定を必要とする可能性が高い顧客基盤が形成されています。米国連邦政府のガイダンスも各機関におけるこれらの制御に対する需要を支援しており、米国が地域収益の大部分を提供しています。カナダの金融サービスおよび政府機関のデプロイメントがクラウド需要を牽引しており、メキシコのfintech部門は従量課金型サービスの採用を開始しています。
アジア太平洋地域のサービスとしての認可市場
アジア太平洋地域は2032年までに24.37%のCAGRで拡大すると予測されており、地域別で最高の成長率となっています。デジタル公共インフラプログラム、政府のクラウド調達、およびfintechプラットフォームが、同地域全体にわたるきめ細かなポリシーの必要性を高めています。中国のデータセキュリティ法および個人情報保護法はローカライズされたデプロイメントを支援していますが、データ主権がプライベートクラウドおよびオンプレミス構を優先させる場合があります。オーストラリアの重要インフラ法は、エネルギー、金融サービス、および通信分野における強固なアクセスガバナンスを支援しています。インドのアカウントアグリゲーターフレームワークはfintech組織にAPIレベルの認可ニーズをもたらしており、日本のソサエティ5.0イニシアチブおよび韓国のクラウドファースト公共調達アプローチが地域全体の採用を支援しています。
EMEAおよび南米のサービスとしての認可市場
欧州は、GDPRの第32条、NIS2のアクセス制御義務、および金融サービス向けDORA要件により、重要な地位を占めています。ドイツ、英国、フランスが地域の採用をリードしており、産業技術、オープンバンキング、および規制対象サービスが重要なユースケースを提供しています。南米は新興の機会として残っており、ブラジルのLGPDが金融サービスおよびヘルスケアにおけるアクセスガバナンス支出を支援しています。サウジアラビアおよびアラブ首長国連邦は、デジタルトランスフォーメーションプログラムの一環としてクラウド認可インフラへの投資を行っいます。南アフリカの金融サービス部門およびナイジェリアのfintechエコシステムが、アフリカにおけるfintechの現在の採用の大部分を占めています。
競合環境
市場集中度
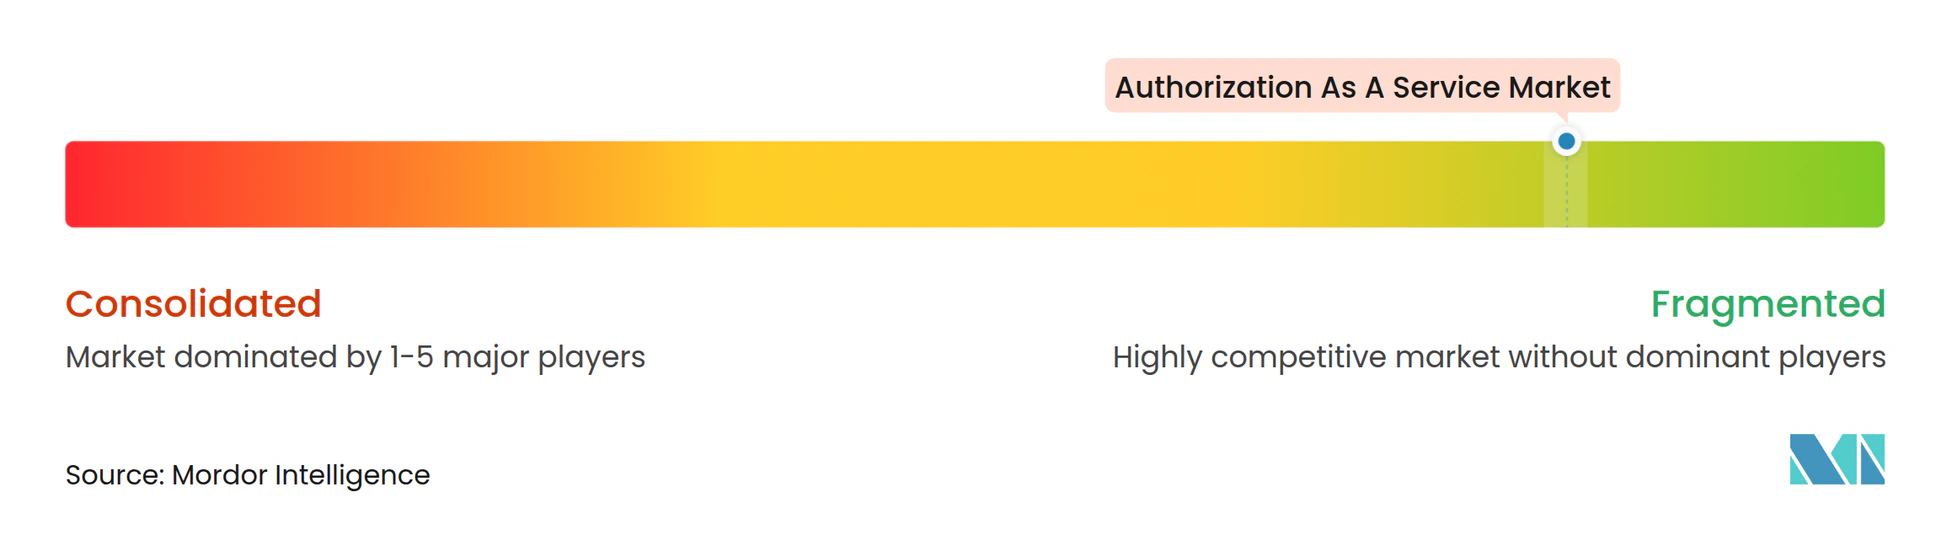
サービスとしての認可市場は純粋なプレイプロバイダー間で断片化しており、顧客がスペシャリストプロバイダー、オープンソースに基づくオファリング、より大規模アイデンティティセキュリティプラットフォーム、およびクラウドネイティブサービスの中から選択できるため、単一のサプライヤーが支配的な地位を占めることはありません。それぞれが異なる製品カテゴリから認可の問題にアプローチしています。この分野には、コードとしてのポリシープラットフォーム、関係ベースのサービス、ABACおよびXACMLエンジン、および開発者向け認可APIが含まれており、サプライヤーは権限のモデル化方法、アイデンティティデータの接続方法、実施パターンのサポート方法、およびポリシーの作成と継続的なレビューのためのガバナンスの提供方法において異なります。AWS Verified PermissionsはAWSネイティブな顧客に対して、一部のセルフホスティング作業を削減できるマネージドサービスを提供します。[3] このバンドルプションは、顧客がすでに1つのクラウドプラットフォームを使用していて、その標準的な認可要件を別途の調達プロセスなしに満たすことをネイティブサービスに期待する場合に特に、スタンドアロンプラットフォームを販売するプロバイダーにとって直接の比較ポイントを提供します。
断片化した構造は、企業が統合、ポリシーの深さ、運用サポート、およびコンプライアンスの専門知識を通じて差別化しなければならないことを意味し、サービスとしての認可市場は、顧客が広範なアクセス原則から個々のアプリケーション、リソース、リクエスト、およびアイデンティティに対する明確なポリシーへと移行するのを支援できるプロバイダーを評価し、リクエスト時点での基本的なアクセス判断を提供するだけでなく、ルールがどのように作成され、テストされ、承認され、適用され、変更され、時間をかけてレビューされたかを示します。AuthZed、Cerbos、Permit.io、およびOryなどの開発者ファーストのサプライヤーは、オープンソースの採用を商用サブスクリプションとマネージドサービスへのルートとして使用しています。AuthZEN標準は、外部ポリシー決定ポイントへの接続に必要な労力を削減し、このグループがより多くのアプリケーションにリーチするのに役立ちます。PlainID、Axiomatics、およびNextLabsなどのエンタープライズサプライヤーは、規制対象の顧客向けに表現力豊かなポリシーと監査ツールで競争しています。CrowdStrikeは2026年1月に、人間、非人間、およびAIエージェントアイデンティティのための継続的な認可をアイデンティティセキュリティと組み合わせるため、SGNL.aiを7億4,000万米ドルで買収する最終契約を発表しました。
レオナルドは2025年7月にAxiomaticsを買収し、そのサイバーセキュリティオファリングに認可機能を追加しました。AIエージェントコントロールは、従来のロール割り当てでは委任された短命のマシンアクションを管理できない可能性があるため、競争の発展する領域です。Oryは2026年6月にAgent Securityを導入し、エージェントハーネスにアイデンティティ、認可、およびガバナンスコントロールを組み込みました。Permit.ioは2026年3月にAIエージェントのリアルタイム認可、委任跡、および監査証跡のためのMCP Gatewayを導入しました。AuthZedは2026年9月に、大規模な展開のために関係グラフの要求の高い部分を事前計算するMaterializeを一般提供開始しました。
サービスとしての認可業界リーダー
-
PlainID Ltd.
-
Axiomatics AB
-
Permit.io, Inc.
-
AuthZed, Inc.
-
Cerbos Technology Limited
- 注:主要企業の掲載順は順位を示すものではありません。
サービスとしての認可市場 このレポートでカバーされる企業
- Aserto, Inc.
- AuthZed, Inc.
- Axiomatics AB
- Cerbos Technology Limited
- Cloudentity, Inc.
- InferaDB, Inc.
- NextLabs, Inc.
- Oso Security, Inc.
- Ory Corp.
- Permit.io, Inc.
- PlainID Ltd.
- PolicyArc, Inc.
- SGNL.ai, Inc.
- Styra, Inc.
- Warrant, Inc.
- Authorizer Technologies, Inc.
- Authress, Inc.
- Permify, Inc.
- FusionAuth, Inc.
- ZITADEL AG
最近の産業開発事情 サービスとしての認可市場
- 2026年10月:PlainIDはAI対応ゲートウェイ実施機能を立ち上げ、AI時代のランタイム認可プラットフォームとしてリブランドし、既存のAPIゲートウェイ、MCPサーバー、およびAIゲートウェイがコード変更なしにアイデンティティ、エージェント、およびインテント対応の認可を実施できるようにしました。この発表により、PlainIDはゲートウェイレイヤーでAIエージェントの代わりに行動する人間のアイデンティティを結び付ける最初のエンタープライズプラットフォームとして位置付けられ、エンタープライズAIガバナンスの重大なギャップに対応しました。
- 2026年9月:AuthZedはAuthZed Dedicated Cloud向けAuthZed Materializeの一般提供開始を発表しました。これは、数十億の関係を持つ展開全体で認可をスケールするために、SpiceDB関係グラフの要求の高い部分を事前計算する機能です。Materializeは2024年から一部の顧客の本番ワークロードをサポートしており、現在はファーストクラスのマネージドサービス層として広く利用可能です。
- 2026年6月:Oryはエンタープライズ向けAIの最初のエージェントIAMコントロールプレーンとして説明されるOry Agent Securityを立ち上げ、AIエージェントをツール、API、ファイル、およびエンタープライズシステムに接続するエージェントハーネスにアイデンティティ、認可、およびガバナンスコントロールを直接組み込み、エージェントのアクションが実行される前にポリシーを実施できるようにしました。
- 2026年6月:CerbosはCerbos Cloudのプライベートベータに参入しました。これはポリシー開発、テスト、およびGitOpsスタイルの配布のためのクラウドホスト型コントロールプレーンであり、同時に総資金調達額を1,100万米ドルにする750万米ドルの拡張シードラウンドを完了しました。同社は2025年に認可管理プラットフォームの需要が4倍成長し、Gartnerから認可プラットフォームベンダーとして認定されたことを報告しました。
グローバルサービスとしての認可市場レポートスコープ
サービスとしての認可市場とは、組織がアプリケーション、データ、API、インフラストラクチャ、およびデジタルリソース全体でアクセス権限を定義、実施、管理、および監視できるクラウドベースおよびオンプレミスのソリューションおよびサービスを指します。これらのサービスは、ロールベースアクセス制御(RBAC)、属性ベースアクセス制御(ABAC)、関係ベースアクセス制御(ReBAC)、ポリシーベースアクセス制御、およびきめ細かい認可などの認可モデルを使用して、誰または何が特定のリソースにどの条件下でどのレベルの権限でアクセスできるかを組織が判断するのを支援します。
サービスとしての認可レポートは、コポーネント(ソリューションおよびサービス)、展開モード(クラウド、オンプレミス、およびハイブリッド)、組織規模(大企業および中小企業)、認可モデル(ロールベースアクセス制御、属性ベースアクセス制御、関係ベースアクセス制御、ポリシーベースアクセス制御、およびきめ細かいリソースレベル認可)、アプリケーション(IDおよびアクセス管理、APIおよびマイクロサービス、データおよびドキュメント認可、クラウドインフラストラクチャエンタイトルメント管理、AIエージェントおよびマシンアイデンティティ認可、ならびにコンプライアンスおよびアクセスガバナンス)、エンドユーザー(BFSI、ヘルスケアおよびライフサイエンス、ITおよび通信、政府および防衛、小売およびeコマース、エネルギーおよび公益事業、その他のエンドユーザー)、および地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
セグメンテーション概要
| ソリューション |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| ロールベースアクセス制御 |
| 属性ベースアクセス制御 |
| 関係ベースアクセス制御 |
| ポリシーベースアクセス制御 |
| きめ細かいリソースレベル認可 |
| IDおよびアクセス管理 |
| APIおよびマイクロサービス認可 |
| データおよびドキュメント認可 |
| 支払い認可 |
| クラウドインフラストラクチャエンタイトルメント管理 |
| AIエージェントおよびマシンアイデンティティ認可 |
| コンプライアンスおよびアクセスガバナンス |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| 情報技術および通信 |
| 政府および防衛 |
| 小売およびeコマース |
| エネルギーおよび公益事業 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 国 | |
| オーストラリア | |
| 東南アジア | |
| アジア太平洋その他 | |
| 中東 | トルコ |
| イスラエル | |
| サウジアラビア | |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| アフリカその他 |
| コンポーネント別 | ソリューション | |
| サービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 認可モデル別 | ロールベースアクセス制御 | |
| 属性ベースアクセス制御 | ||
| 関係ベースアクセス制御 | ||
| ポリシーベースアクセス制御 | ||
| きめ細かいリソースレベル認可 | ||
| アプリケーション別 | IDおよびアクセス管理 | |
| APIおよびマイクロサービス認可 | ||
| データおよびドキュメント認可 | ||
| 支払い認可 | ||
| クラウドインフラストラクチャエンタイトルメント管理 | ||
| AIエージェントおよびマシンアイデンティティ認可 | ||
| コンプライアンスおよびアクセスガバナンス | ||
| エンドユーザー別 | BFSI | |
| ヘルスケアおよびライフサイエンス | ||
| 情報技術および通信 | ||
| 政府および防衛 | ||
| 小売およびeコマース | ||
| エネルギーおよび公益事業 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 国 | ||
| オーストラリア | ||
| 東南アジア | ||
| アジア太平洋その他 | ||
| 中東 | トルコ | |
| イスラエル | ||
| サウジアラビア | ||
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
レポートで回答される主要な質問
サービスとしての認可市場の規模はどのくらいですか?
サービスとしての認可市場は2026年に25.9億米ドルと評価され、17.89%のCAGRで2032年までに69.9億米ドルに達る見込みです。
サービスとしての認可の需要を牽引しているものは何ですか?
ゼロトラストの採用、マイクロサービス、監査可能な規制コントロール、およびAIエージェントのための委任アクセスが、独立したポリシーサービスへの需要を高めています。
サービスとしての認可の採用をリードする展開モードはどれですか?
クラウドが2026年に71.84%のシェアでリードし、2032年まで23.81%のCAGRで拡大する見込みです。
認可サービスを最も急速に採用している組織はどれですか?
中小企業は従量制価格設定とオープンソースのエントリーポイントに支えられ、2032年まで23.79%のCAGRで拡大する見込みです。
AIエージェントが認可要件を変えているのはなぜですか?
AIエージェントがツールおよびエンタープライズデータにアクセスする際の委任権限、アクション範囲、期間、および説明責任に対する制限が必要です。
認可サービスにおいて最も急速に進歩している地域はどこですか?
アジア太平洋地域はデジタルインフラ、クラウドプログラム、およびfintechの採用に支えられ、2032年まで24.37%のCAGRで拡大する見込みです。