
Tamaño y Participación del Mercado de Gestión de Autorización
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.78 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.85 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 28.75 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Autorización por Mordor Intelligence
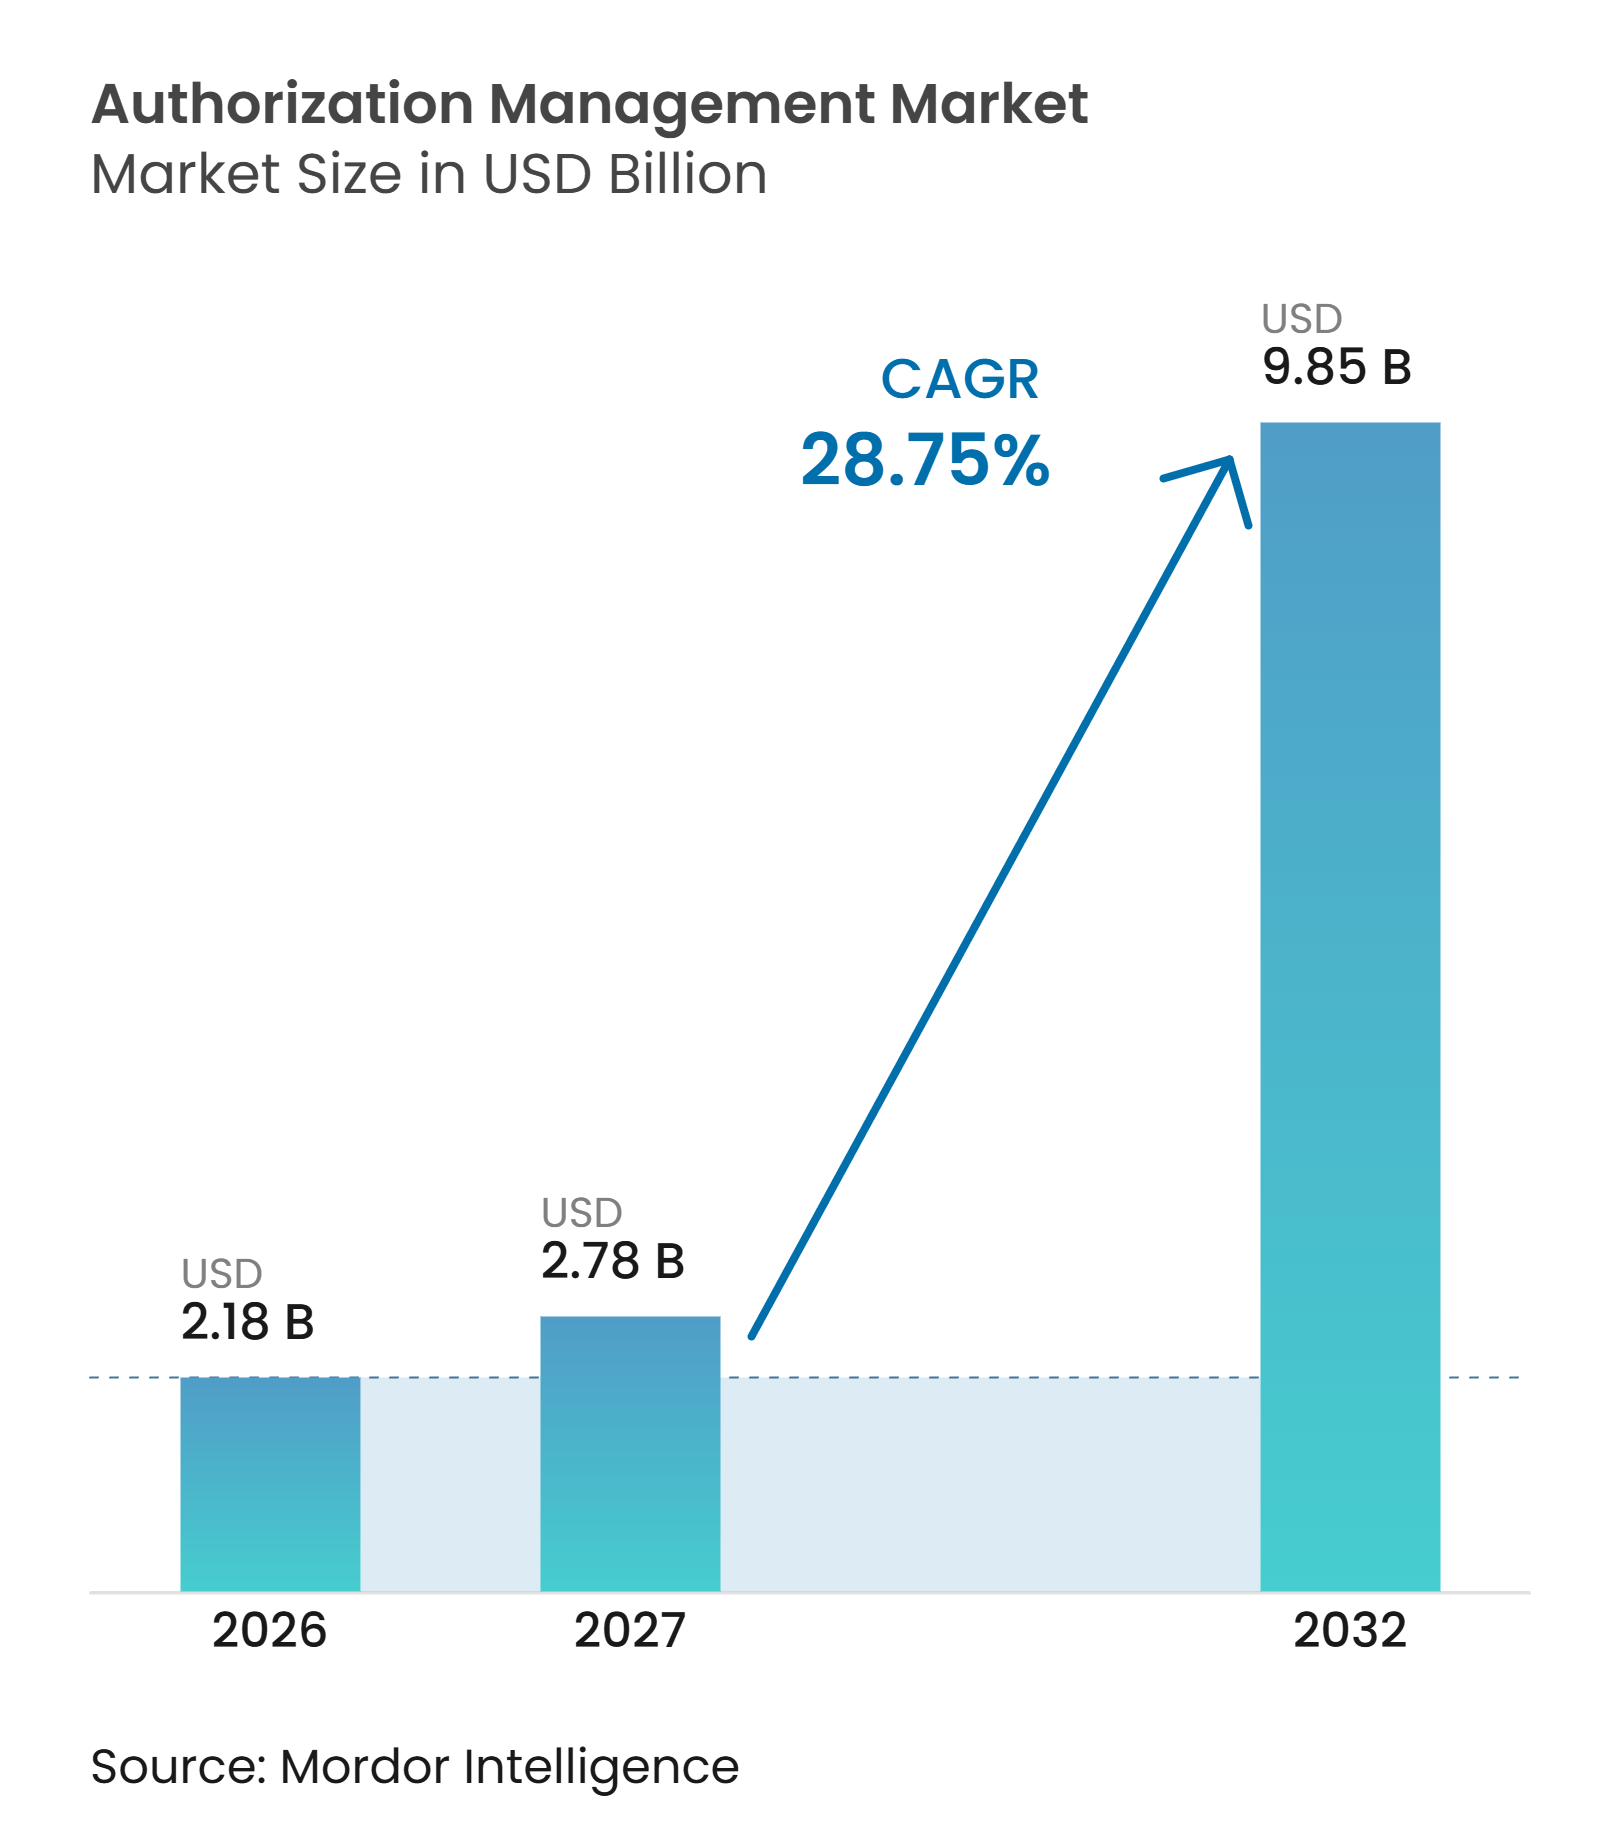
Se proyecta que el tamaño del Mercado de Gestión de Autorización se expanda de 2,18 mil millones de USD en 2026 a 9,85 mil millones de USD en 2032, registrando una CAGR del 28,75% entre 2027 y 2032. La demanda está aumentando a medida que los programas de confianza cero requieren que las decisiones de acceso se verifiquen de forma continua y no solo cuando un usuario inicia una sesión. El crecimiento de las cuentas de servicio, las claves de API, los tokens de acceso y las credenciales de agentes de inteligencia artificial está incrementando el número de identidades que necesitan permisos controlados. Las expectativas regulatorias de acceso de mínimo privilegio auditable también están convirtiendo la gestión de autorización de una práctica de seguridad preferida en un requisito de cumplimiento normativo. Los proveedores están respondiendo con motores de políticas en tiempo de ejecución, servicios gestionados en la nube y herramientas que generan evidencia de acceso para los equipos de auditoría. El Mercado de Gestión de Autorización está, por tanto, superando su papel limitado de herramienta para desarrolladores y se está convirtiendo en una parte central de la infraestructura de seguridad.
Conclusiones Clave del Informe
- Por componente, el Punto de Decisión de Políticas y Aplicación representó el 58,16% de los ingresos del Mercado de Gestión de Autorización en 2026, mientras que se proyecta que el Almacén de Datos de Autorización y Relaciones se expanda a una CAGR del 30,14% hasta 2032.
- Por modo de implementación, la implementación local representó el 65,44% de los ingresos del Mercado de Gestión de Autorización en 2026, mientras que se proyecta que la nube se expanda a una CAGR del 30,41% hasta 2032.
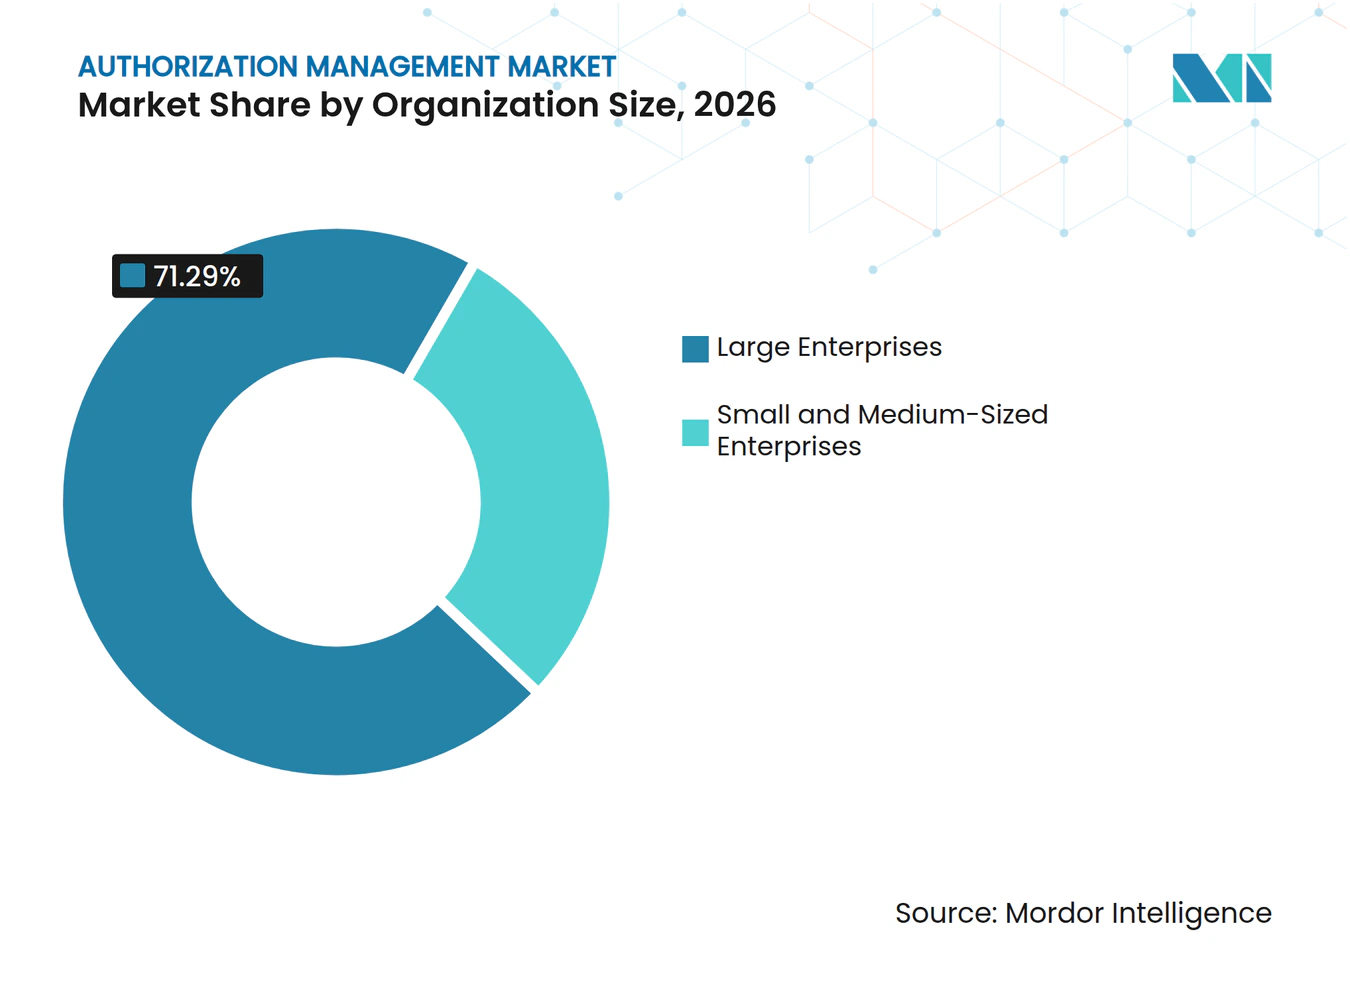
- Por tamaño de organización, las grandes empresas representaron el 71,29% de los ingresos del Mercado de Gestión de Autorización en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 30,78% hasta 2032.
- Por industria de uso final, el sector de Banca, Servicios Financieros y Seguros representó el 29,15% de los ingresos del Mercado de Gestión de Autorización en 2026, mientras que se proyecta que el Gobierno y la Administración Pública se expandan a una CAGR del 29,44% hasta 2032.
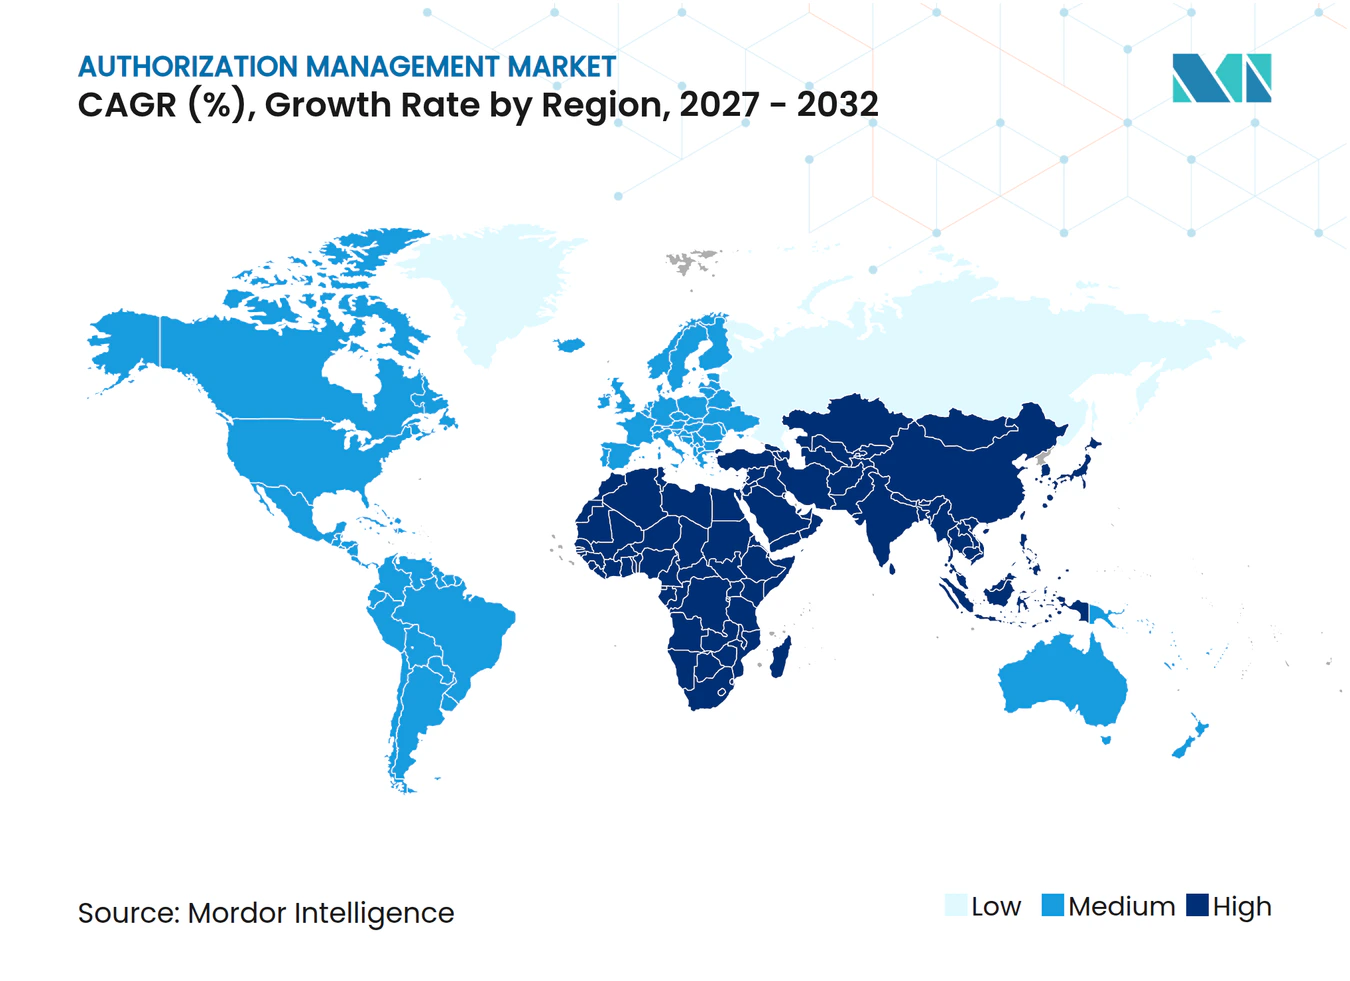
- Por geografía, América del Norte representó el 37,16% de los ingresos del Mercado de Gestión de Autorización en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 29,85% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de Confianza Cero y Autorización Continua | +7.5% | Global, con ganancias tempranas en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Complejidad de Permisos en la Nube y Multinube | +5.6% | América del Norte y Europa, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión de Identidades No Humanas y Acceso a API | +4.8% | Global, concentrado en América del Norte y centros tecnológicos de Asia-Pacífico | Mediano plazo (2-4 años) |
| Presión Regulatoria para el Mínimo Privilegio Auditable | +3.6% | América del Norte y la Unión Europea, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Autorización para Agentes de Inteligencia Artificial y Llamadas a Herramientas | +3.2% | Global | Mediano plazo (2-4 años) |
| Adopción de Políticas como Código en DevSecOps | +2.4% | América del Norte, Europa Occidental y centros tecnológicos de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Adopción de Confianza Cero y Autorización Continua
La adopción de la confianza cero está convirtiendo la autorización en tiempo de ejecución en un control de seguridad central para el Mercado de Gestión de Autorización. Las organizaciones necesitan sistemas que reevalúen el acceso cuando cambia el estado del dispositivo, las señales de amenaza o los roles del usuario. Esto difiere de los modelos más antiguos que dependían de los permisos asignados al inicio de la sesión. El Protocolo de Evaluación Continua de Acceso de la Fundación OpenID permite el intercambio de eventos de seguridad que pueden desencadenar cambios de acceso durante una sesión activa. La Arquitectura de Confianza Cero del Instituto Nacional de Estándares y Tecnología también sitúa la evaluación continua en el centro del diseño moderno de acceso.[1] Este requisito genera demanda de puntos de decisión de políticas, kits de desarrollo de software de aplicación y registros completos de las decisiones de acceso.
Complejidad de Permisos en la Nube y Multinube
Las operaciones multinube crean modelos de identidad y permisos separados que pueden dificultar la aplicación coherente del mínimo privilegio. Cada plataforma en la nube tiene sus propios controles nativos, mientras que las aplicaciones a menudo necesitan acceso a través de múltiples entornos. Las arquitecturas de microservicios añaden más solicitudes entre servicios y API. La lógica de políticas integrada por separado en cada servicio puede crear reglas duplicadas y actualizaciones inconsistentes. El Mercado de Gestión de Autorización se beneficia cuando las organizaciones adoptan una capa de políticas que funciona en todos los entornos de nube en lugar de depender de controles desconectados. La entrega en la nube también reduce la carga operativa para los equipos que carecen de grandes funciones de ingeniería de autorización.
Expansión de Identidades No Humanas y Acceso a API
Las cuentas de servicio, los tokens de API, los certificados y las credenciales de agentes de inteligencia artificial representan ahora una superficie de acceso grande y en crecimiento. CyberArk informó que el 79% de los líderes de seguridad esperaban que el número de identidades de máquinas aumentara en 2025, mientras que el 50% reportó una brecha o incidente relacionado con identidades de máquinas en los 12 meses anteriores. Las herramientas de identidad tradicionales fueron diseñadas principalmente en torno a la incorporación, revisión y baja de empleados. Son menos adecuadas para las decisiones de autorización rápidas entre máquinas. El marco de OWASP de 2025 identifica los riesgos asociados con las identidades no humanas y proporciona un vocabulario común para cuentas de servicio, tokens y credenciales similares. El Mercado de Gestión de Autorización puede abordar esta brecha definiendo, a través de políticas, a qué puede acceder cada identidad de máquina y bajo qué condiciones.
Presión Regulatoria para el Mínimo Privilegio Auditable
Los requisitos regulatorios están aumentando la necesidad de registros que muestren quién accedió a un recurso y por qué se concedió el acceso. Las instituciones financieras deben mantener controles sólidos de autenticación y acceso de conformidad con las directrices federales interinstitucionales. El NIST SP 800-53 también incluye expectativas de control de acceso que afectan a cómo las organizaciones documentan y revisan los permisos. En agosto de 2026, los Países Bajos publicaron perfiles para la API de Autorización OpenID AuthZEN y el Registro de Decisiones de Autorización para uso gubernamental. Estas normas enfatizan un registro único de cada decisión de autorización y su fundamento. El requisito resultante de evidencia a nivel de decisión respalda la inversión en plataformas que centralizan la aplicación de políticas y los registros de auditoría.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración con Aplicaciones Heredadas | -4.1% | Global, particularmente grave en los sectores industriales de América del Sur, Oriente Medio y África, y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Escasez de Talento en Ingeniería de Autorización | -2.9% | Global, particularmente aguda en Asia-Pacífico y América del Sur | Mediano plazo (2-4 años) |
| Fragmentación de Lenguajes de Políticas y API de Decisiones | -1.7% | Global | Corto plazo (≤ 2 años) |
| Compensaciones entre Latencia de Decisiones de Autorización y Disponibilidad | -1.2% | Global, amplificado en entornos de transacciones de alto volumen | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Aplicaciones Heredadas
Las plataformas de autorización son más fáciles de implementar en aplicaciones que exponen API modernas y admiten integración directa. Muchas organizaciones grandes aún operan mainframes, sistemas de planificación de recursos empresariales de cliente pesado y bases de datos locales que carecen de dichas interfaces. ISACA señala que las aplicaciones desconectadas pueden complicar la introducción de controles de acceso actuales y la automatización. Los proxies inversos, el middleware personalizado y los procesos basados en tickets pueden ampliar la cobertura, pero añaden trabajo y retrasan las actualizaciones de políticas. Esto ralentiza el uso completo del Mercado de Gestión de Autorización en los entornos heredados. La restricción es especialmente relevante para las instituciones financieras y los fabricantes industriales, donde los sistemas más antiguos y los estrictos requisitos de auditoría suelen coexistir.
Escasez de Talento en Ingeniería de Autorización
El diseño de autorización requiere conocimientos de modelado de políticas, sistemas distribuidos y seguridad de la información. Las organizaciones también deben elegir entre lenguajes de políticas e interfaces de programación de aplicaciones que no son totalmente intercambiables. Esto hace que la implementación de políticas sea más especializada que la administración básica de identidades. Los equipos sin la experiencia requerida pueden depender en gran medida de los servicios profesionales durante la primera implementación. También pueden encontrar más difícil adaptar las políticas cuando cambian los requisitos operativos o de cumplimiento normativo. Los servicios gestionados, los editores de bajo código y las plantillas de políticas reutilizables pueden reducir la carga, pero no eliminan la necesidad de un diseño de políticas sólido.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
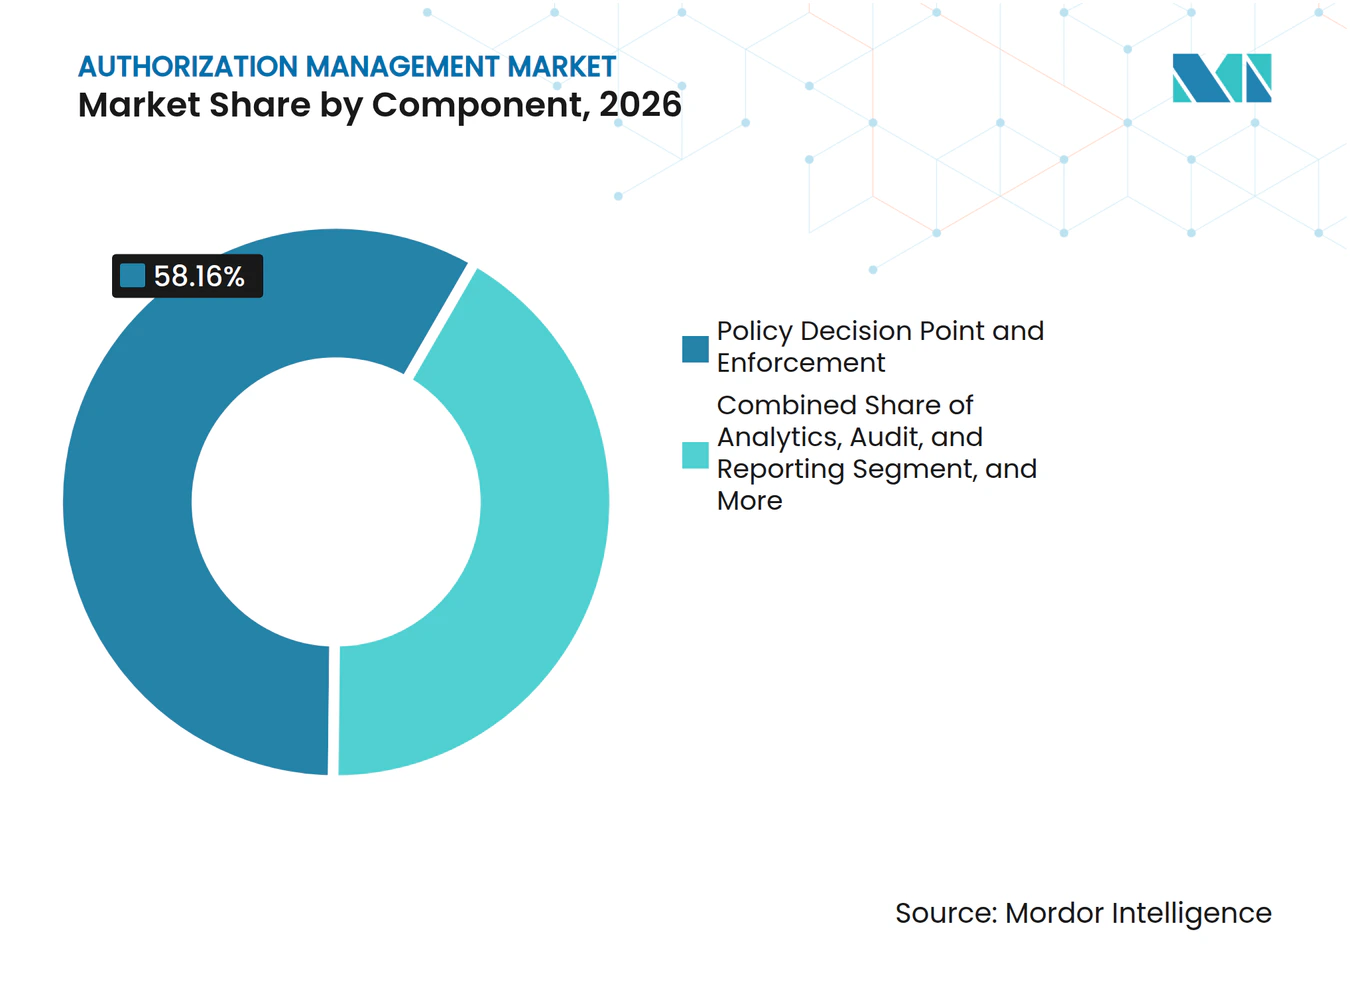
Los Puntos de Decisión de Políticas Lideran Mientras los Almacenes de Relaciones Ganan TerrenoLos componentes de Punto de Decisión de Políticas y Aplicación representaron el 58,16% de la participación del Mercado de Gestión de Autorización en 2026. Estos componentes evalúan cada solicitud de acceso frente a las políticas definidas, devuelven un resultado de permitir o denegar y operan dentro de los tiempos de respuesta cortos requeridos por las aplicaciones en producción. Suelen ser la primera compra de plataforma porque proporcionan control en tiempo de ejecución en aplicaciones empresariales, API, servicios de datos y herramientas internas para desarrolladores. También generan registros que los equipos de auditoría, riesgo y seguridad pueden usar para examinar el contexto y el resultado de una solicitud de acceso. La escala del segmento muestra que los clientes otorgan el mayor valor inicial a la capa de aplicación, antes de ampliar un programa a capacidades más especializadas.
Se proyecta que el Almacén de Datos de Autorización y Relaciones registre una CAGR del 30,14% de 2027 a 2032. Esto refleja un cambio desde las asignaciones de roles planas hacia modelos basados en relaciones que pueden describir la propiedad, la delegación, las estructuras de reporte y los límites de los inquilinos. Dichos modelos son relevantes para el software multiinquilino, las relaciones con clientes financieros y los entornos de agentes de inteligencia artificial donde los permisos pueden aplicarse a un único recurso o acción. Las funciones de análisis, auditoría e informes siguen siendo necesarias porque los equipos de cumplimiento normativo necesitan evidencia que pueda vincularse a un control específico y revisarse sin tener que ensamblar hojas de cálculo de múltiples sistemas. Junto con otros componentes, estas funciones representaron el 41,84% restante de los ingresos por componentes de 2026.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Implementación Local Se Mantiene Consolidada Mientras la Nube Se ExpandeLa implementación local representó el 65,44% de los ingresos del Mercado de Gestión de Autorización en 2026. Las organizaciones reguladas a menudo mantienen los sistemas de autorización cerca de los datos sensibles debido a las normas de residencia, las redes con aislamiento físico, los requisitos operativos locales y la inversión previa en infraestructura de identidad local. Las agencias de defensa, los gestores de fondos soberanos y los operadores de infraestructura crítica pueden tratar la implementación local como un requisito arquitectónico en lugar de una simple decisión de costos. Muchas organizaciones de este grupo están reemplazando la lógica de acceso personalizada integrada en el código de las aplicaciones por una plataforma dedicada, lo que respalda la demanda continua en la categoría local. La decisión de implementación refleja requisitos de seguridad, gobernanza, integración y operación, no solo el precio del software.
Se proyecta que la implementación en la nube se expanda a una CAGR del 30,41% de 2027 a 2032. Las empresas nativas de SaaS pueden usar la autorización como servicio sin instalar ni operar la infraestructura subyacente, mientras que los usuarios multinube pueden aplicar políticas por encima de los controles de un único proveedor. La entrega gestionada puede ser especialmente útil para las organizaciones que tienen acceso limitado a ingenieros de autorización especializados o no pueden mantener un servicio de políticas disponible las veinticuatro horas del día. FusionAuth adquirió Permify en noviembre de 2025 para combinar autenticación y autorización detallada en una plataforma de implementación universal.[2] Los precios basados en el consumo favorecen a los compradores más pequeños que necesitan aumentar la cobertura de control gradualmente sin un gran compromiso de hardware.
Por Tamaño de Organización:
Las Grandes Empresas Mantienen los Ingresos Mientras las Pymes AceleranLas grandes empresas representaron el 71,29% de la participación del Mercado de Gestión de Autorización en 2026. Sus complejas carteras de aplicaciones, grandes poblaciones de identidades y múltiples unidades de negocio crean una necesidad clara de administración de políticas centralizada y coherente. Estos compradores gestionan identidades humanas y de máquinas en aplicaciones, almacenes de datos, cuentas en la nube y conexiones con socios, por lo que mantener reglas de acceso separadas en cada sistema se vuelve difícil de sostener. Una capa de políticas central puede reducir la duplicación y producir evidencia de auditoría continua, en lugar de requerir una recopilación manual repetida antes de una revisión. Las grandes empresas representan, en consecuencia, una demanda material de implementación y servicios profesionales cuando las políticas deben cubrir roles, atributos, aprobaciones y excepciones detallados.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 30,78% de 2027 a 2032. Su adopción está respaldada por servicios entregados en la nube que ofrecen menores costos de entrada, rutas de implementación más rápidas y menor necesidad de operar infraestructura especializada. Las expectativas de cumplimiento normativo también pueden fluir desde bancos, compradores gubernamentales y clientes más grandes hacia los proveedores que gestionan sus sistemas o datos. Estas organizaciones a menudo valoran la experiencia del desarrollador y la velocidad para llegar a la primera decisión de aplicación más que un amplio conjunto de funciones de cumplimiento normativo, lo que favorece a los editores de bajo código y las integraciones prediseñadas. Esto crea una apertura significativa para que los proveedores de autorización como servicio especializados demuestren un valor operativo rápido a los pequeños equipos de seguridad.

Por Industria de Uso Final:
El Sector de Banca, Servicios Financieros y Seguros Lidera los Ingresos Mientras el Gobierno Crece Más RápidoEl sector de Banca, Servicios Financieros y Seguros representó el 29,15% de los ingresos del Mercado de Gestión de Autorización en 2026. Los bancos, aseguradoras y proveedores de servicios financieros deben mantener la separación de funciones y el acceso controlado a los sistemas sensibles de clientes, pagos e informes financieros. Las directrices federales instan a las instituciones financieras a utilizar prácticas sólidas de autenticación y acceso. Estas organizaciones necesitan evidencia de que las revisiones de permisos y los resultados de acceso cumplen con los controles internos y los requisitos externos, y de que los ciclos de certificación fallidos no resulten en hallazgos de auditoría. La gran participación del sector refleja tanto su amplia carga regulatoria como el alto valor de los datos, las transacciones y los sistemas conectados que protege.
Se proyecta que el Gobierno y la Administración Pública se expandan a una CAGR del 29,44% de 2027 a 2032. En junio de 2025, el Ejército de los Estados Unidos completó una integración de gobernanza de identidad compatible con auditorías con su sistema GCSS-Army. En agosto de 2026, la Casa Blanca ordenó a las agencias federales ampliar Login.gov en los servicios públicos de alto impacto y realizar evaluaciones de riesgo de identidad digital. La atención médica y las ciencias de la vida requieren acceso diferenciado a la información de salud protegida, mientras que las tecnologías de la información y las telecomunicaciones, la fabricación industrial, el comercio minorista y el comercio electrónico, y la energía y los servicios públicos necesitan controles más sólidos a medida que los sistemas operativos y empresariales se vuelven más conectados. El crecimiento del gobierno refleja programas de modernización, digitalización de servicios públicos y la necesidad de demostrar controles auditables en grandes poblaciones de usuarios.
Análisis Geográfico
Mercado de Gestión de Autorizaciones en América del Norte y Europa
América del Norte representó el 37,16% de los ingresos del Mercado de Gestión de Autorizaciones en 2026. La región combina una amplia base de instituciones financieras reguladas, actividad de modernización federal y uso temprano de métodos de confianza cero y política como código por parte de equipos de software empresarial y seguridad. Los programas federales refuerzan el valor de los controles comunes de identidad y acceso en grandes carteras de aplicaciones. Canadá respalda una gestión de identidad más sólida a través de las prioridades digitales del gobierno, mientras que Europa sigue siendo la segunda área regional más grande, liderada por Alemania, el Reino Unido y Francia. En toda Europa, las obligaciones de control de acceso para servicios esenciales y entidades financieras generan demanda de sistemas capaces de aplicar políticas de manera coherente y documentar cada decisión.
Mercado de Gestión de Autorizaciones en Asia-Pacífico
Se proyecta que Asia-Pacífico crezca a una CAGR del 29,85% entre 2027 y 2032, la tasa regional más rápida. La infraestructura pública digital y el marco de protección de datos de India están incrementando las necesidades de gobernanza de acceso en la banca, la atención médica y el comercio electrónico, a medida que más servicios dependen de identidades digitales y datos compartidos. La agenda de intercambio de datos y la estrategia de ciberseguridad de Japón respaldan prácticas de autorización más coherentes en los sistemas gubernamentales y empresariales. Las instituciones financieras de Corea del Sur enfrentan requisitos más estrictos de gobernanza de acceso a datos, mientras que las empresas chinas que operan bajo el Esquema de Protección Multinivel 2.0 gestionan controles de acceso vinculados a clasificaciones de sistemas. El Mercado de Gestión de Autorizaciones atiende a empresas nativas de la nube en el Sudeste Asiático y a grupos industriales en Japón y Corea del Sur con importantes infraestructuras locales, lo que sostiene la demanda tanto de plataformas entregadas en la nube como de plataformas implementadas localmente.
Mercado de Gestión de Autorizaciones en Oriente Medio, África y América del Sur
América del Sur, Oriente Medio y África son partes más pequeñas pero en crecimiento del Mercado de Gestión de Autorizaciones. Brasil es el principal adoptante sudamericano debido a que las normas de protección de datos y la banca abierta requieren controles de API detallados, mientras que Argentina y México ofrecen oportunidades a medida que las empresas multinacionales extienden políticas de grupo a sus subsidiarias regionales. Arabia Saudita y los Emiratos Árabes Unidos son mercados clave en Oriente Medio, ya que los programas digitales nacionales y los requisitos del sector financiero elevan las expectativas en materia de gestión de identidad. Los bancos de Sudáfrica y Nigeria están modernizando sus prácticas de gobernanza de acceso a medida que se expande la banca digital, y estas regiones necesitan plataformas en la nube gestionadas, así como métodos que se integren con aplicaciones más antiguas.
Panorama Competitivo
Concentración del Mercado
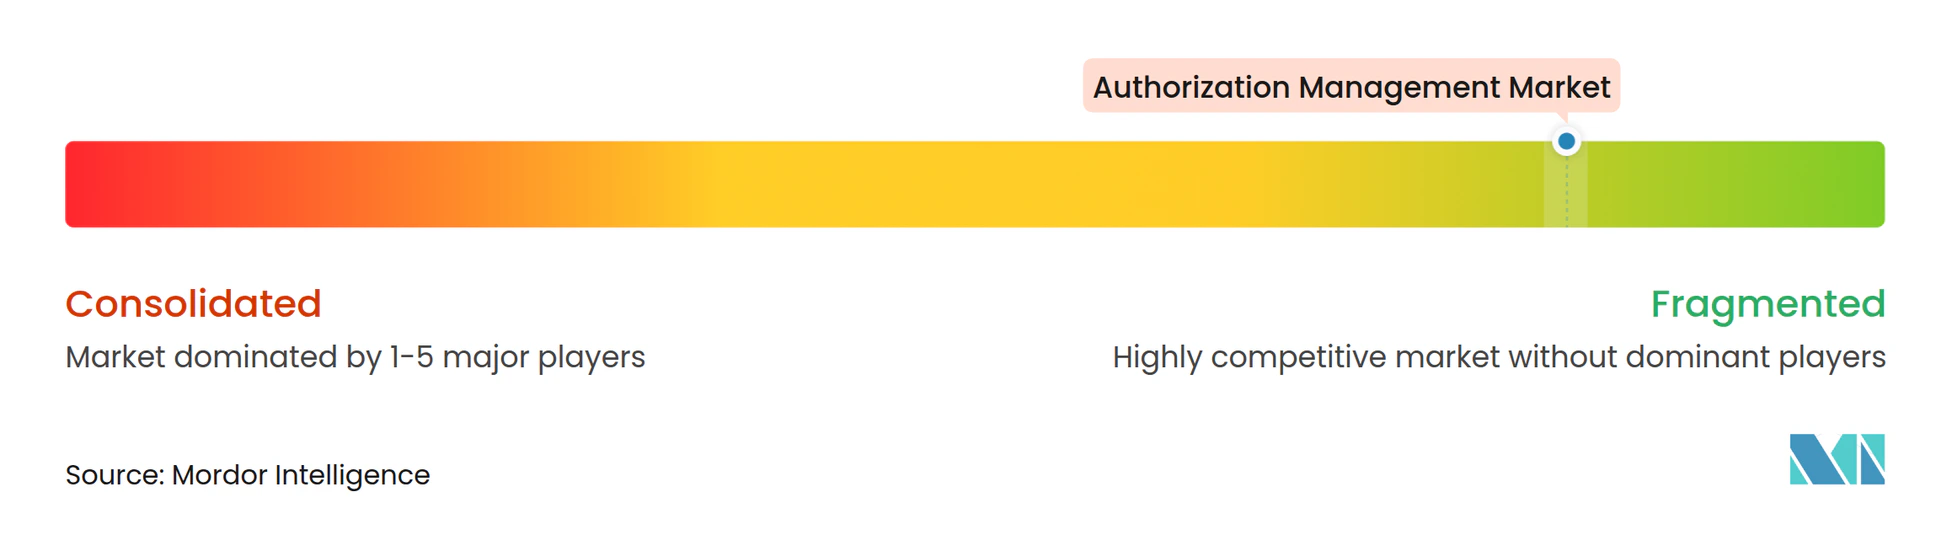
El Mercado de Gestión de Autorización está fragmentado entre proveedores especializados, proyectos de políticas de código abierto, plataformas de identidad empresarial y especialistas en privilegio cero permanente. Los proveedores especializados incluyen AuthZed, Cerbos, Permit.io y Oso Security, mientras que Open Policy Agent y OpenFGA proporcionan bases de políticas de código abierto bien conocidas para los equipos de desarrolladores. Los proveedores de identidad empresarial, incluidos Axiomatics, PlainID, NextLabs y WSO2, compiten añadiendo funciones de autorización detalladas a ofertas de identidad más amplias. Los proveedores se diferencian a través de la usabilidad para desarrolladores, la flexibilidad de políticas, las opciones de implementación y su capacidad para proporcionar soporte de auditoría, cumplimiento normativo y servicios profesionales. Esta estructura no deja a ningún proveedor único con una posición dominante y ofrece a los clientes un amplio conjunto de opciones de plataforma e implementación.
Los modelos de autorización son un punto central de competencia. Los proveedores admiten controles de acceso basados en roles, basados en atributos y basados en relaciones, así como combinaciones, lo que permite a los clientes adaptar los métodos de políticas a diferentes aplicaciones. La implementación también importa porque algunos clientes necesitan decisiones centralizadas en la nube, mientras que otros requieren aplicación distribuida cerca de las aplicaciones o los almacenes de datos. La preparación para la inteligencia artificial está ganando importancia a medida que las organizaciones definen permisos para las llamadas a herramientas de agentes y los datos de generación aumentada por recuperación. Okta introdujo capacidades de plataforma en abril de 2025 para ayudar a los clientes a descubrir y gobernar agentes de inteligencia artificial y otras identidades no humanas.
Los estándares pueden reducir el riesgo de cambio y alentar a los clientes a favorecer los sistemas interoperables. El perfil gubernamental de los Países Bajos de 2026 para la API de Autorización OpenID AuthZEN ejemplifica un enfoque de intercambio de decisiones que respalda patrones de implementación comunes.[3] La adquisición de Permify por parte de FusionAuth en noviembre de 2025 combinó autenticación y autorización detallada en una única plataforma, mientras que Kong introdujo capacidades nativas de identidad de máquinas en Kong Konnect para el control de acceso a API entre máquinas. Las oportunidades permanecen en organizaciones más pequeñas, la autorización de agentes de inteligencia artificial y los entornos de tecnología operativa donde la adopción aún se está desarrollando, particularmente para los proveedores que combinan registros de auditoría listos para el cumplimiento normativo con decisiones confiables de baja latencia.
Líderes de la Industria de Gestión de Autorización
-
Axiomatics AB
-
PlainID Ltd.
-
AuthZed, Inc.
-
Permit.io, Inc.
-
Cerbos Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Autorizaciones Empresas cubiertas en este informe
- Cerbos Limited
- Permit.io, Inc.
- AuthZed, Inc.
- Oso Security, Inc.
- Axiomatics AB
- PlainID Ltd.
- Styra, Inc.
- Aserto, Inc.
- SGNL AI, Inc.
- Warrant Technologies, Inc.
- NextLabs, Inc.
- ObjectSecurity, Inc.
- Velotix Ltd.
- Authomize, Inc.
- Pomerium, Inc.
- Permify, Inc.
- Open Policy Agent Project
- OpenFGA Project
- FusionAuth, Inc.
- WSO2 LLC
Desarrollos recientes de la industria en Mercado de Gestión de Autorizaciones
- Agosto de 2025: El Consejo de Programación para la Infraestructura Digital Genérica de los Países Bajos publicó el Perfil NLgov para la API de Autorización OpenID AuthZEN 1.0.0 y los estándares del Registro de Decisiones de Autorización 1.0.0, que exigen a las organizaciones gubernamentales neerlandesas registrar cada decisión de autorización con un identificador único que vincule el sujeto de datos, el evento de acceso y el fundamento de la decisión. Los estándares proporcionan un protocolo de intercambio de decisiones de autorización estandarizado e internacionalmente alineado, un precedente significativo para la auditabilidad de las decisiones de autorización exigida por el gobierno.
- Agosto de 2026: La Casa Blanca emitió el Memorándum M-26-18, ordenando a todas las agencias federales adoptar Login.gov en los servicios digitales públicos de los Proveedores de Servicios de Alto Impacto en plazos de 12 a 24 meses, y exigiendo evaluaciones de Gestión de Riesgos de Identidad Digital alineadas con el NIST SP 800-63-4. El mandato amplía materialmente los requisitos de adquisición de gestión de autorización en las agencias civiles federales de los Estados Unidos.
- Noviembre de 2025: FusionAuth adquirió Permify el 20 de noviembre de 2025, un servicio de autorización detallada de código abierto inspirado en Zanzibar, creando lo que la empresa describe como la primera plataforma en unificar autenticación y autorización en una única arquitectura de implementación universal. FusionAuth planea lanzar el producto integrado y el modelo de precios revisado en 2026, dirigido a organizaciones que buscan consolidar sus pilas de identidad y reducir las dependencias de SaaS de terceros.
- Octubre de 2025: Kong Inc. anunció la disponibilidad nativa de Kong Identity dentro de Kong Konnect en el API Summit 2025, proporcionando control de acceso a API entre máquinas sin un proveedor de identidad de terceros. La capacidad asigna a cada cliente de API automatizado una identidad única y verificable y aplica autenticación y autorización precisas en la capa de la puerta de enlace de API, extendiendo el control de confianza cero a las identidades no humanas a nivel de infraestructura.
Alcance del Informe Global del Mercado de Gestión de Autorización
El Mercado de Gestión de Autorización comprende plataformas de software y servicios que permiten a las organizaciones definir, gestionar, aplicar, auditar y supervisar las políticas de autorización que rigen el acceso a aplicaciones, API, datos, cargas de trabajo, identidades de máquinas y recursos digitales. Estas soluciones admiten control de acceso detallado, marcos de políticas como código, autorización basada en relaciones, toma de decisiones de autorización y gobernanza de políticas en entornos de nube y locales. El mercado incluye motores de políticas de autorización, soluciones de aplicación de políticas, almacenes de datos de autorización, plataformas de análisis, consultoría, implementación, soporte y servicios gestionados.
El Informe del Mercado de Gestión de Autorización está Segmentado por Componente (Punto de Decisión de Políticas y Aplicación, Almacén de Datos de Autorización y Relaciones, Análisis, Auditoría e Informes, y Otros Componentes), Modo de Implementación (Local y Nube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Uso Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Fabricación Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Punto de Decisión de Políticas y Aplicación |
| Almacén de Datos de Autorización y Relaciones |
| Análisis, Auditoría e Informes |
| Otros Componentes |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Fabricación Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Punto de Decisión de Políticas y Aplicación | |
| Almacén de Datos de Autorización y Relaciones | ||
| Análisis, Auditoría e Informes | ||
| Otros Componentes | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Uso Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Fabricación Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Gestión de Autorización?
Se proyecta que el Mercado de Gestión de Autorización se expanda de 2,18 mil millones de USD en 2026 a 9,85 mil millones de USD en 2032, a una CAGR del 28,75% de 2027 a 2032.
¿Qué está impulsando la adopción de plataformas de gestión de autorización?
El Mercado de Gestión de Autorización está respaldado por programas de confianza cero, el aumento de identidades de máquinas, la complejidad de permisos en la nube y la necesidad de controles de mínimo privilegio auditables.
¿Qué componente tiene la mayor participación en los ingresos de gestión de autorización?
El Punto de Decisión de Políticas y Aplicación representó el 58,16% de los ingresos por componentes en 2026 porque respalda las decisiones de acceso en tiempo de ejecución y los registros de auditoría.
¿Qué enfoque de implementación está creciendo más rápido?
Se proyecta que la implementación en la nube crezca a una CAGR del 30,41% hasta 2032 a medida que las organizaciones adoptan servicios de políticas gestionados y multinube.
¿Qué sector de uso final lidera el gasto en gestión de autorización?
El sector de Banca, Servicios Financieros y Seguros representó el 29,15% de los ingresos en 2026 porque las instituciones financieras necesitan controles de acceso sólidos, segregación de funciones y evidencia de auditoría.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 29,85% hasta 2032, respaldado por programas de gobierno digital y requisitos de acceso del sector financiero.