
Marktgröße und Marktanteil für Autorisierungsmanagement
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.78 Milliarden US-Dollar |
| Marktgröße (2032) | 9.85 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 28.75 % |
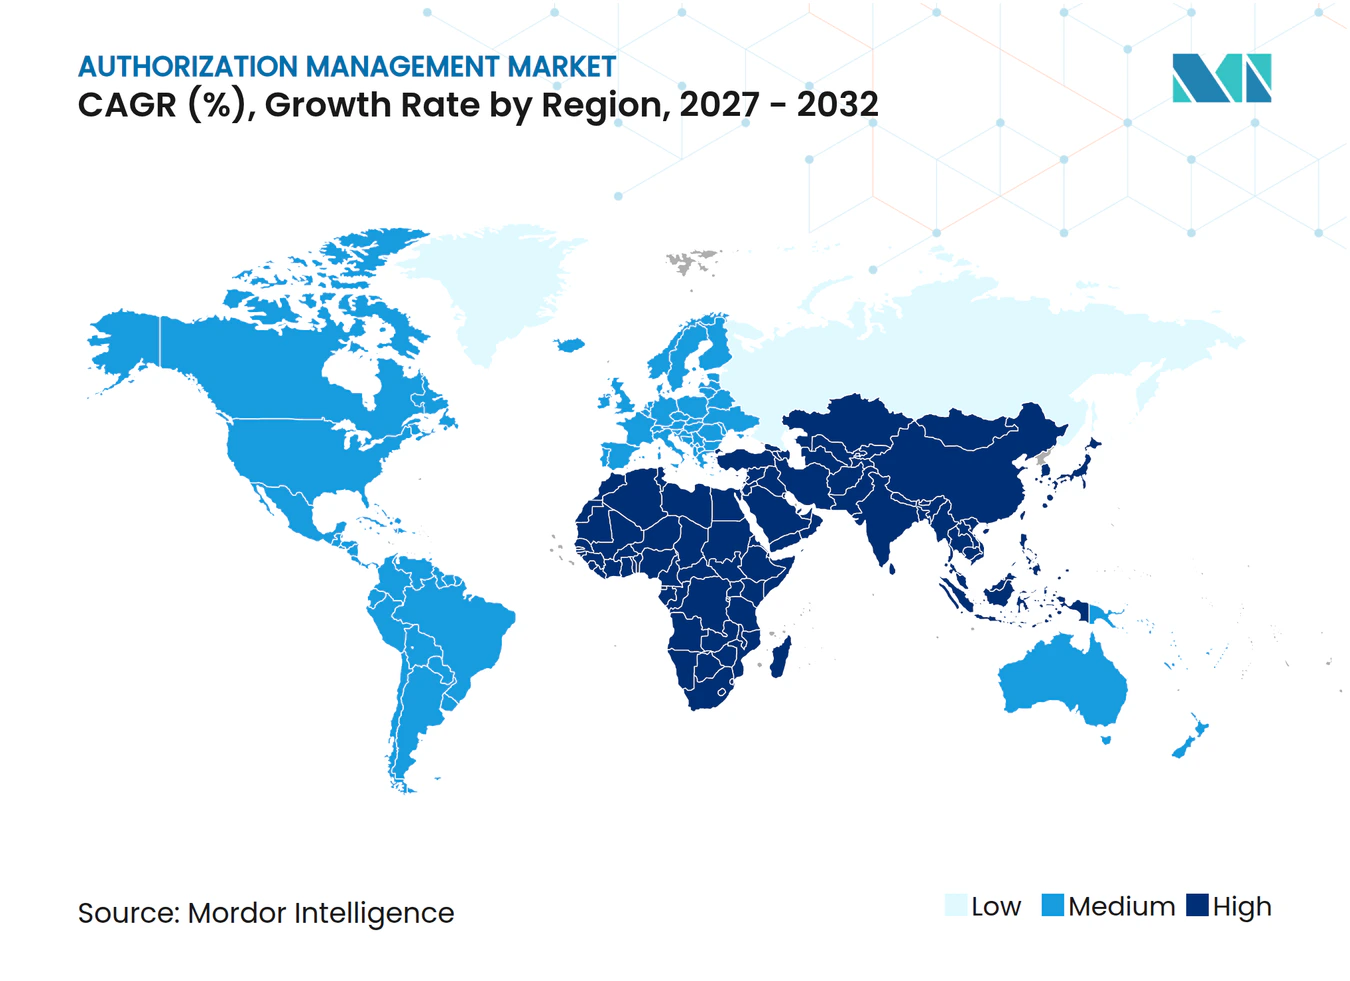
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Autorisierungsmanagement von Mordor Intelligence
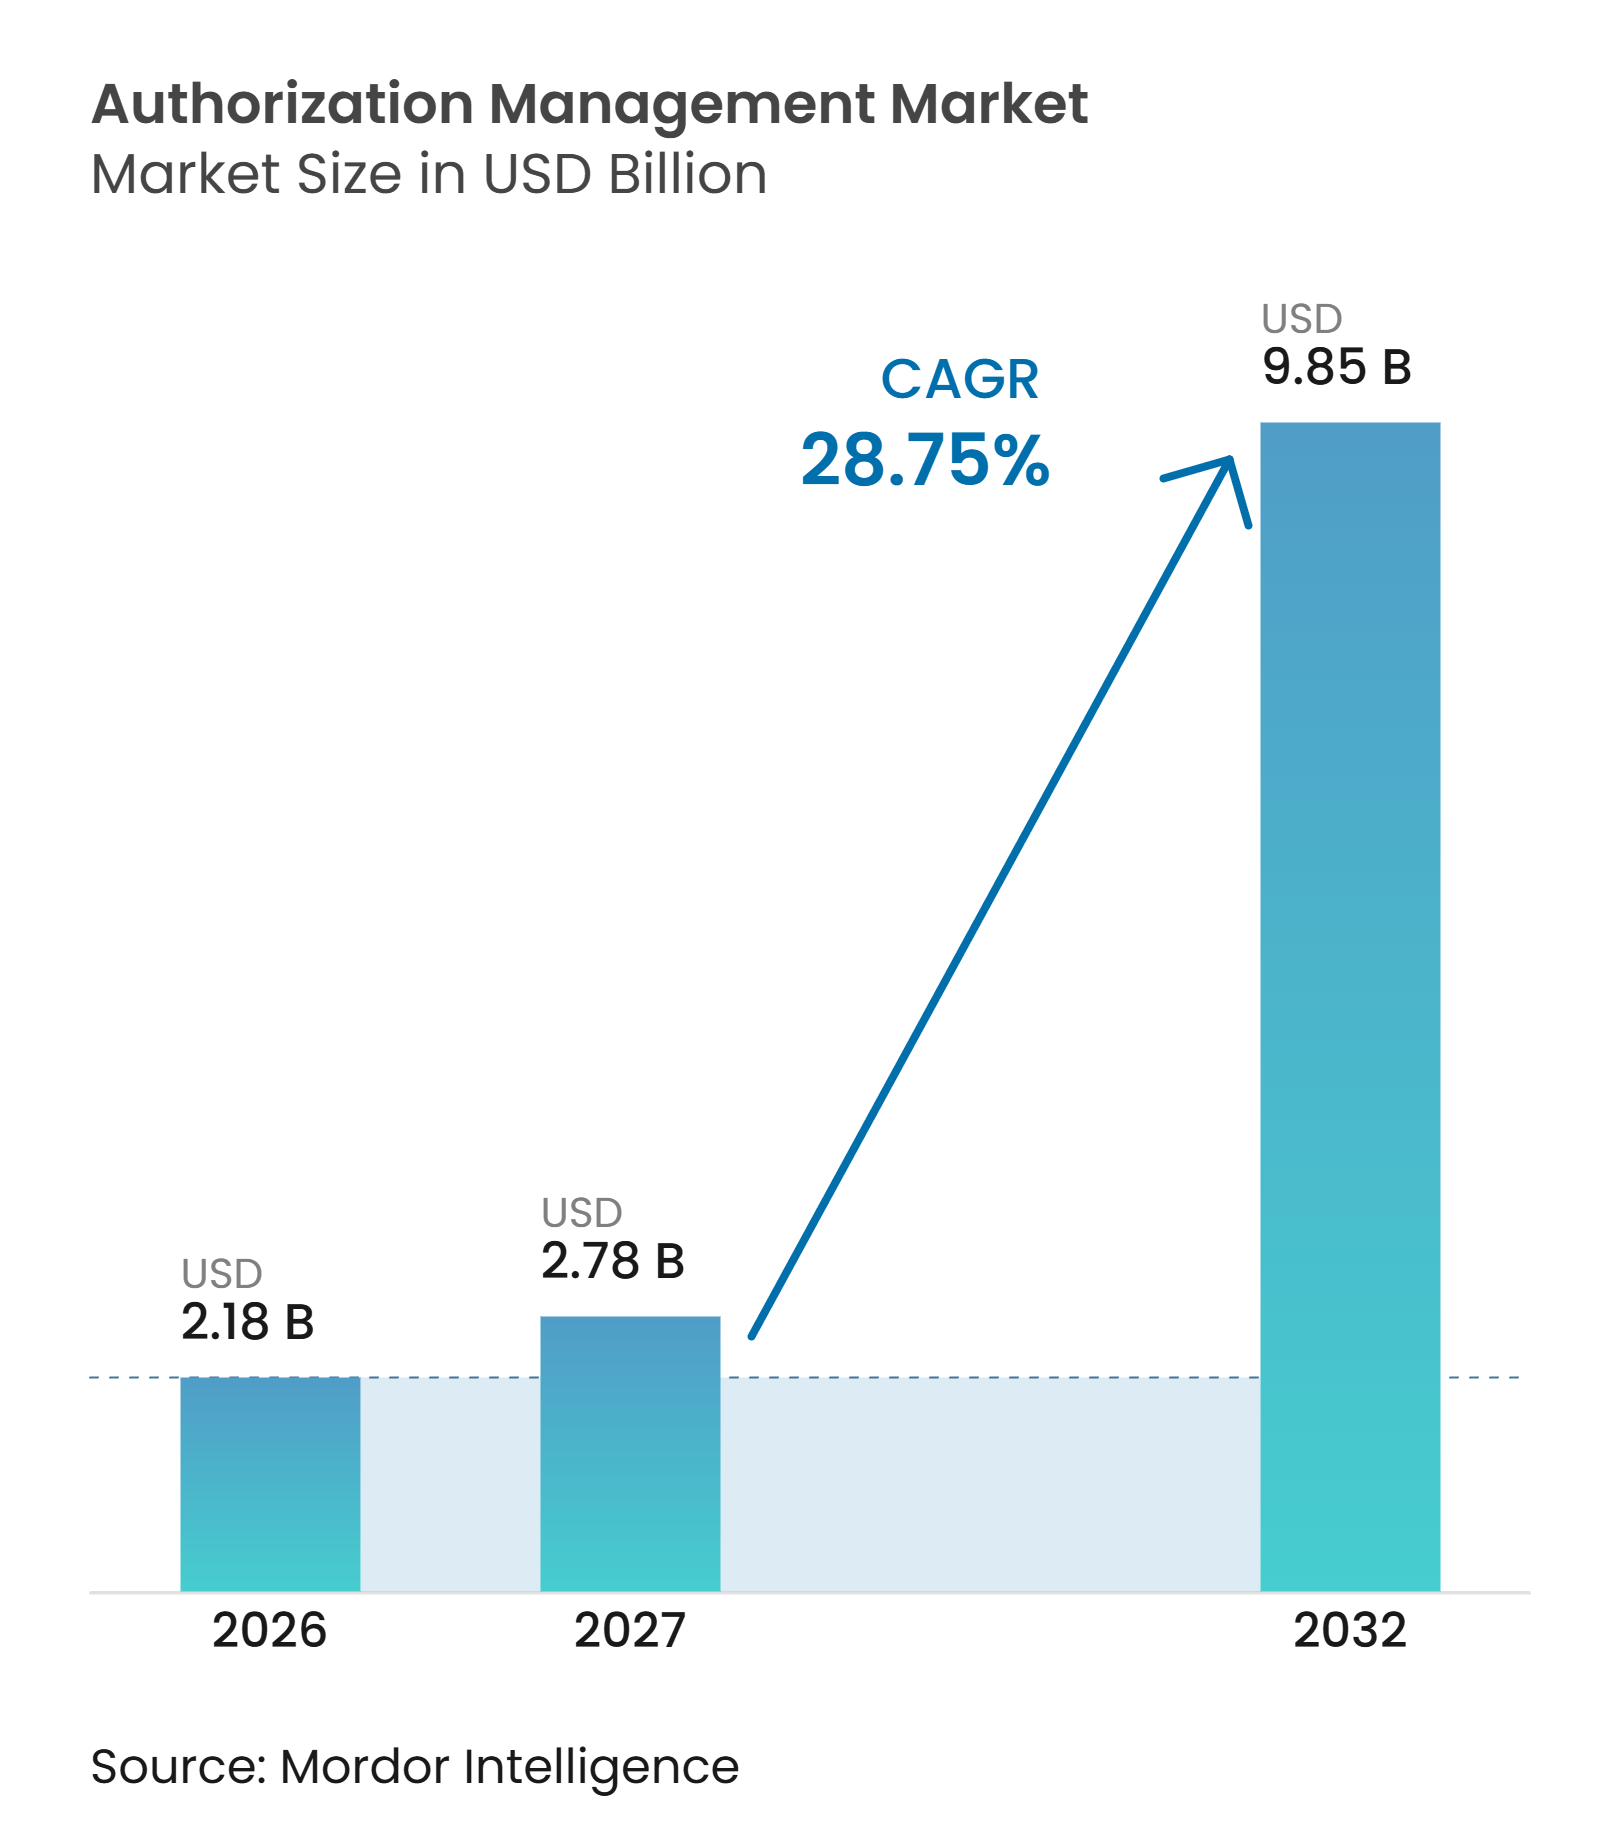
Die Marktgröße für Autorisierungsmanagement wird voraussichtlich von 2,18 Milliarden USD im Jahr 2026 auf 9,85 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 28,75 % zwischen 2027 und 2032. Die Nachfrage steigt, da Zero-Trust-Programme erfordern, dass Zugriffsentscheidungen kontinuierlich überprüft werden und nicht nur beim Start einer Sitzung. Die Zunahme von Dienstkonten, API-Schlüsseln, Zugriffstoken und KI-Agenten-Anmeldeinformationen erhöht die Anzahl der Identitäten, die kontrollierte Berechtigungen benötigen. Regulatorische Anforderungen an prüfbaren Zugriff mit minimalen Rechten verlagern das Autorisierungsmanagement von einer bevorzugten Sicherheitspraxis hin zu einer Compliance-Anforderung. Anbieter reagieren mit Laufzeit-Policy-Engines, verwalteten Cloud-Diensten und Tools, die Zugriffsnachweise für Prüfteams generieren. Der Markt für Autorisierungsmanagement geht daher über eine enge Entwickler-Tooling-Rolle hinaus und wird zu einem zentralen Bestandteil der Sicherheitsinfrastruktur.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielt Policy Decision Point und Durchsetzung im Jahr 2026 einen Anteil von 58,16 % am Umsatz des Marktes für Autorisierungsmanagement, während Autorisierungsdaten- und Beziehungsspeicher bis 2032 voraussichtlich mit einer CAGR von 30,14 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 65,44 % am Umsatz des Marktes für Autorisierungsmanagement, während Cloud bis 2032 voraussichtlich mit einer CAGR von 30,41 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 71,29 % am Umsatz des Marktes für Autorisierungsmanagement, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 30,78 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 29,15 % am Umsatz des Marktes für Autorisierungsmanagement, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 29,44 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 37,16 % am Umsatz des Marktes für Autorisierungsmanagement, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 29,85 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von Zero Trust und kontinuierlicher Autorisierung | +7.5% | Global, mit frühen Gewinnen in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Komplexität von Cloud- und Multi-Cloud-Berechtigungen | +5.6% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Ausweitung nicht-menschlicher Identitäten und API-Zugriff | +4.8% | Global, konzentriert in Nordamerika und Technologiezentren im Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für prüfbaren Zugriff mit minimalen Rechten | +3.6% | Nordamerika und die EU, mit Ausstrahlungseffekten auf Asien-Pazifik sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Autorisierung für KI-Agenten und Tool-Aufrufe | +3.2% | Global | Mittelfristig (2–4 Jahre) |
| Einführung von Policy-as-Code in DevSecOps | +2.4% | Nordamerika, Westeuropa und Technologiezentren im Asien-Pazifik-Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung von Zero Trust und kontinuierlicher Autorisierung
Die Einführung von Zero Trust macht die Laufzeit-Autorisierung zu einer zentralen Sicherheitskontrolle für den Markt für Autorisierungsmanagement. Organisationen benötigen Systeme, die den Zugriff neu bewerten, wenn sich Gerätestatus, Bedrohungssignale oder Benutzerrollen ändern. Dies unterscheidet sich von älteren Modellen, die auf beim Sitzungsstart zugewiesenen Berechtigungen basierten. Das Continuous Access Evaluation Protocol der OpenID Foundation unterstützt den Austausch von Sicherheitsereignissen, die während einer aktiven Sitzung Zugriffsänderungen auslösen können. Die Zero-Trust-Architektur des NIST stellt die laufende Bewertung ebenfalls in den Mittelpunkt des modernen Zugriffsdesigns.[1] Diese Anforderung schafft Nachfrage nach Policy Decision Points, Durchsetzungs-Software-Development-Kits und vollständigen Aufzeichnungen von Zugriffsentscheidungen.
Komplexität von Cloud- und Multi-Cloud-Berechtigungen
Multi-Cloud-Betrieb schafft separate Identitäts- und Berechtigungsmodelle, die eine konsistente Durchsetzung des Prinzips der minimalen Rechte erschweren können. Jede Cloud-Plattform verfügt über eigene native Kontrollen, während Anwendungen häufig Zugriff über mehrere Umgebungen hinweg benötigen. Microservice-Architekturen fügen weitere Anfragen zwischen Diensten und APIs hinzu. In jedem Dienst separat eingebettete Policy-Logik kann zu doppelten Regeln und inkonsistenten Aktualisierungen führen. Der Markt für Autorisierungsmanagement profitiert, wenn Organisationen eine Policy-Schicht einführen, die über Cloud-Umgebungen hinweg funktioniert, anstatt auf voneinander getrennte Kontrollen zu setzen. Die Cloud-Bereitstellung reduziert zudem den Betriebsaufwand für Teams, denen es an umfangreichen Autorisierungs-Engineering-Funktionen mangelt.
Ausweitung nicht-menschlicher Identitäten und API-Zugriff
Dienstkonten, API-Token, Zertifikate und KI-Agenten-Anmeldeinformationen stellen heute eine große und wachsende Zugriffsfläche dar. CyberArk berichtete, dass 79 % der Sicherheitsverantwortlichen im Jahr 2025 mit einem Anstieg der Anzahl von Maschinenidentitäten rechneten, während 50 % in den vorangegangenen 12 Monaten einen maschinenidentitätsbezogenen Sicherheitsvorfall oder -verstoß meldeten. Herkömmliche Identitäts-Tools wurden hauptsächlich für das Onboarding, die Überprüfung und das Offboarding von Mitarbeitern konzipiert. Sie sind weniger geeignet für schnelle Maschine-zu-Maschine-Autorisierungsentscheidungen. Das OWASP-Framework 2025 identifiziert Risiken im Zusammenhang mit nicht-menschlichen Identitäten und bietet ein gemeinsames Vokabular für Dienstkonten, Token und ähnliche Anmeldeinformationen. Der Markt für Autorisierungsmanagement kann diese Lücke schließen, indem durch Richtlinien definiert wird, auf was jede Maschinenidentität unter welchen Bedingungen zugreifen darf.
Regulatorischer Druck für prüfbaren Zugriff mit minimalen Rechten
Regulatorische Anforderungen erhöhen den Bedarf an Aufzeichnungen, die zeigen, wer auf eine Ressource zugegriffen hat und warum der Zugriff gewährt wurde. Finanzinstitute müssen gemäß bundesbehördlichen Interagency-Leitlinien starke Authentifizierungs- und Zugriffskontrollen aufrechterhalten. NIST SP 800-53 enthält ebenfalls Zugangskontrollanforderungen, die beeinflussen, wie Organisationen Berechtigungen dokumentieren und überprüfen. Im August 2026 veröffentlichten die Niederlande Profile für die OpenID AuthZEN Authorization API und das Authorization Decision Log für den staatlichen Einsatz. Diese Standards betonen einen eindeutigen Datensatz für jede Autorisierungsentscheidung und deren Grundlage. Die daraus resultierende Anforderung an entscheidungsebenenbasierte Nachweise unterstützt Investitionen in Plattformen, die Policy-Durchsetzung und Prüfprotokolle zentralisieren.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Anwendungen | -4.1% | Global, besonders ausgeprägt in Südamerika, dem Nahen Osten und Afrika sowie in industriellen Sektoren im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften im Bereich Autorisierungs-Engineering | -2.9% | Global, besonders ausgeprägt in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Fragmentierte Policy-Sprachen und Entscheidungs-APIs | -1.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Latenz bei Autorisierungsentscheidungen und Kompromisse bei der Verfügbarkeit | -1.2% | Global, verstärkt in Umgebungen mit hohem Transaktionsvolumen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Anwendungen
Autorisierungsplattformen lassen sich am einfachsten in Anwendungen einsetzen, die moderne APIs bereitstellen und direkte Integration unterstützen. Viele große Organisationen betreiben weiterhin Mainframes, Thick-Client-ERP-Systeme und On-Premises-Datenbanken, denen solche Schnittstellen fehlen. ISACA weist darauf hin, dass nicht verbundene Anwendungen die Einführung aktueller Zugriffskontrollen und Automatisierung erschweren können. Reverse Proxies, benutzerdefinierte Middleware und ticketbasierte Prozesse können die Abdeckung erweitern, erhöhen jedoch den Aufwand und verzögern Policy-Aktualisierungen. Dies verlangsamt die vollständige Nutzung des Marktes für Autorisierungsmanagement in Legacy-Umgebungen. Das Hemmnis ist besonders relevant für Finanzinstitute und Industriehersteller, bei denen ältere Systeme und strenge Prüfanforderungen häufig zusammentreffen.
Mangel an Fachkräften im Bereich Autorisierungs-Engineering
Das Design von Autorisierungssystemen erfordert Kenntnisse in Policy-Modellierung, verteilten Systemen und Informationssicherheit. Organisationen müssen zudem unter Policy-Sprachen und Programmierschnittstellen wählen, die nicht vollständig austauschbar sind. Dies macht die Policy-Implementierung spezialisierter als die grundlegende Identitätsverwaltung. Teams ohne das erforderliche Fachwissen können bei der ersten Bereitstellung stark auf professionelle Dienstleistungen angewiesen sein. Sie haben möglicherweise auch größere Schwierigkeiten, Richtlinien anzupassen, wenn sich betriebliche oder Compliance-Anforderungen ändern. Verwaltete Dienste, Low-Code-Editoren und wiederverwendbare Policy-Vorlagen können den Aufwand reduzieren, ersetzen jedoch nicht die Notwendigkeit eines soliden Policy-Designs.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
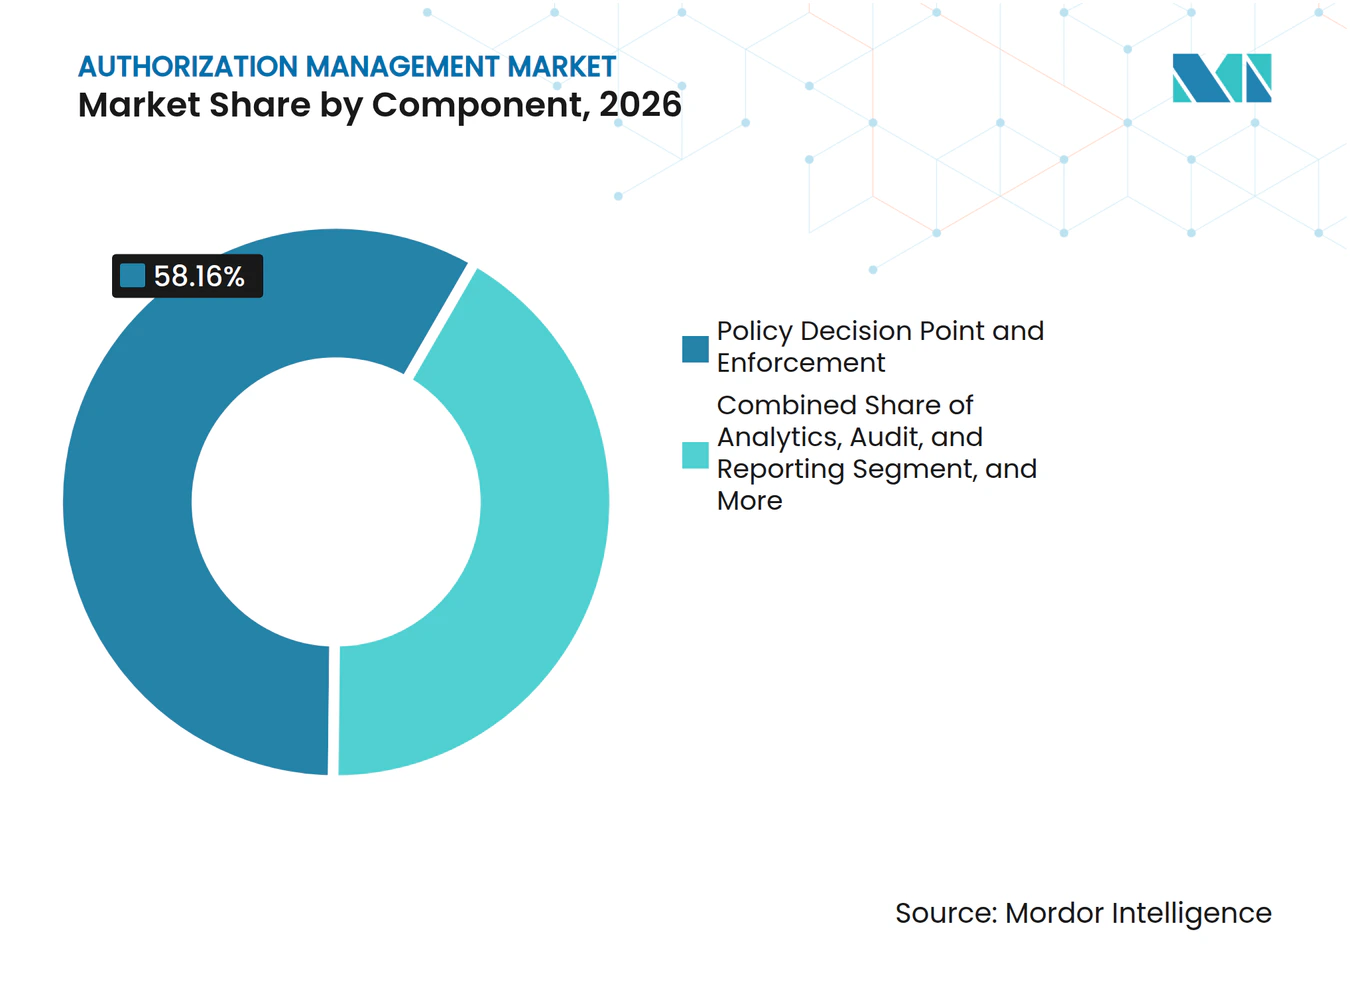
Policy Decision Points führen, während Beziehungsspeicher an Bedeutung gewinnenPolicy Decision Point und Durchsetzungskomponenten hielten im Jahr 2026 einen Anteil von 58,16 % am Markt für Autorisierungsmanagement. Diese Komponenten bewerten jede Zugriffsanfrage anhand definierter Richtlinien, geben ein Erlaubt- oder Abgelehnt-Ergebnis zurück und arbeiten innerhalb der kurzen Antwortzeiten, die Produktionsanwendungen erfordern. Sie sind häufig der erste Plattformkauf, da sie Laufzeitkontrolle über Geschäftsanwendungen, APIs, Datendienste und interne Entwickler-Tools bieten. Sie generieren auch Aufzeichnungen, die Prüf-, Risiko- und Sicherheitsteams nutzen können, um den Kontext und das Ergebnis einer Zugriffsanfrage zu untersuchen. Die Größe des Segments zeigt, dass Kunden den größten frühen Wert auf die Durchsetzungsschicht legen, bevor sie ein Programm auf speziellere Funktionen ausweiten.
Der Autorisierungsdaten- und Beziehungsspeicher wird voraussichtlich von 2027 bis 2032 eine CAGR von 30,14 % verzeichnen. Dies spiegelt einen Wandel von flachen Rollenzuweisungen hin zu beziehungsbasierten Modellen wider, die Eigentümerschaft, Delegation, Berichtsstrukturen und Mandantengrenzen beschreiben können. Solche Modelle sind relevant für mandantenfähige Software, finanzielle Kundenbeziehungen und KI-Agenten-Umgebungen, in denen Berechtigungen für eine einzelne Ressource oder Aktion gelten können. Analyse-, Prüf- und Berichtsfunktionen bleiben notwendig, da Compliance-Teams Nachweise benötigen, die einem bestimmten Kontrollpunkt zugeordnet und überprüft werden können, ohne Tabellen aus mehreren Systemen zusammenstellen zu müssen. Zusammen mit anderen Komponenten machten diese Funktionen die verbleibenden 41,84 % des Komponentenumsatzes 2026 aus.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
On-Premises bleibt etabliert, während Cloud expandiertDie On-Premises-Bereitstellung machte im Jahr 2026 65,44 % des Umsatzes des Marktes für Autorisierungsmanagement aus. Regulierte Organisationen halten Autorisierungssysteme aufgrund von Datenspeicherungsvorschriften, Air-Gapped-Netzwerken, lokalen Betriebsanforderungen und früheren Investitionen in On-Premises-Identitätsinfrastruktur häufig in der Nähe sensibler Daten. Verteidigungsbehörden, Staatsfonds und Betreiber kritischer Infrastrukturen können die lokale Bereitstellung als architektonische Anforderung und nicht nur als einfache Kostenentscheidung betrachten. Viele Organisationen in dieser Gruppe ersetzen benutzerdefinierte Zugriffslogik, die in Anwendungscode eingebettet ist, durch eine dedizierte Plattform und unterstützen damit die anhaltende Nachfrage in der On-Premises-Kategorie. Die Bereitstellungsentscheidung spiegelt Sicherheits-, Governance-, Integrations- und Betriebsanforderungen wider, nicht nur den Preis der Software.
Die Cloud-Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 30,41 % wachsen. SaaS-native Unternehmen können Autorisierung als Dienst nutzen, ohne die zugrunde liegende Infrastruktur installieren und betreiben zu müssen, während Multi-Cloud-Nutzer Richtlinien oberhalb der Kontrollen eines einzelnen Anbieters anwenden können. Verwaltete Bereitstellung kann besonders nützlich für Organisationen sein, die nur begrenzten Zugang zu spezialisierten Autorisierungs-Ingenieuren haben oder keinen Rund-um-die-Uhr-Policy-Dienst aufrechterhalten können. FusionAuth erwarb Permify im November 2025, um Authentifizierung und fein abgestufte Autorisierung in einer überall einsetzbaren Plattform zu vereinen.[2] Verbrauchsbasierte Preisgestaltung unterstützt kleinere Käufer, die die Kontrollabdeckung schrittweise erhöhen müssen, ohne eine große Hardware-Investition zu tätigen.
Nach Unternehmensgröße:
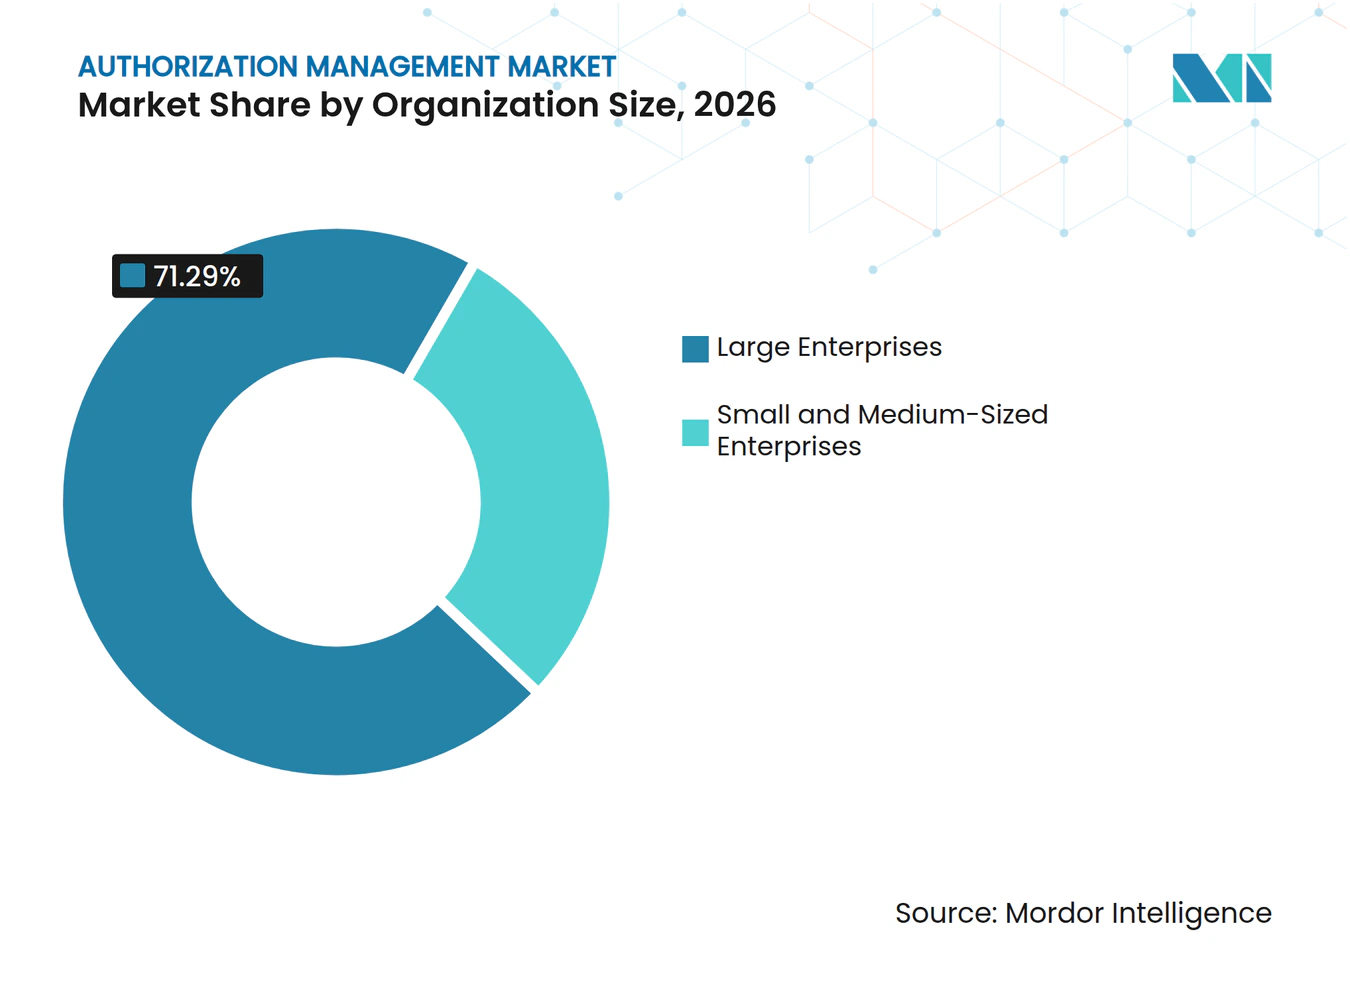
Großunternehmen halten den Umsatz, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Anteil von 71,29 % am Markt für Autorisierungsmanagement. Ihre komplexen Anwendungsportfolios, großen Identitätspopulationen und mehrere Geschäftsbereiche schaffen einen klaren Bedarf an zentralisierter und konsistenter Policy-Verwaltung. Diese Käufer verwalten menschliche und maschinelle Identitäten über Anwendungen, Datenspeicher, Cloud-Konten und Partnerverbindungen hinweg, sodass die Pflege separater Zugriffsregeln in jedem System schwer aufrechtzuerhalten ist. Eine zentrale Policy-Schicht kann Duplikate reduzieren und laufende Prüfnachweise liefern, anstatt wiederholte manuelle Erfassung vor einer Überprüfung zu erfordern. Großunternehmen machen daher einen wesentlichen Anteil an Implementierungs- und professionellen Dienstleistungsanforderungen aus, wenn Richtlinien detaillierte Rollen, Attribute, Genehmigungen und Ausnahmen abdecken müssen.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 30,78 % wachsen. Ihre Einführung wird durch Cloud-basierte Dienste unterstützt, die niedrigere Einstiegskosten, schnellere Implementierungswege und weniger Bedarf an spezialisierter Infrastruktur bieten. Compliance-Anforderungen können auch von Banken, staatlichen Käufern und größeren Kunden auf Lieferanten übergehen, die deren Systeme oder Daten verwalten. Diese Organisationen schätzen häufig die Entwicklererfahrung und die Geschwindigkeit bis zur ersten Durchsetzungsentscheidung mehr als einen umfangreichen Compliance-Funktionsumfang, was Low-Code-Editoren und vorgefertigte Integrationen begünstigt. Dies schafft eine bedeutende Öffnung für fokussierte Anbieter von Autorisierung als Dienst, um kleinen Sicherheitsteams schnellen operativen Mehrwert zu demonstrieren.

Nach Endnutzerbranche:
BFSI führt beim Umsatz, während der öffentliche Sektor am schnellsten wächstBFSI machte im Jahr 2026 29,15 % des Umsatzes des Marktes für Autorisierungsmanagement aus. Banken, Versicherer und Finanzdienstleister müssen die Aufgabentrennung und den kontrollierten Zugriff auf sensible Kunden-, Zahlungs- und Finanzberichtssysteme aufrechterhalten. Bundesbehördliche Leitlinien fordern von Finanzinstituten den Einsatz solider Authentifizierungs- und Zugriffspraktiken. Diese Organisationen benötigen Nachweise, dass Berechtigungsüberprüfungen und Zugriffsergebnisse internen Kontrollen und externen Anforderungen entsprechen und dass fehlgeschlagene Zertifizierungszyklen nicht zu Prüfungsbefunden führen. Der große Anteil des Sektors spiegelt sowohl seine umfangreiche regulatorische Belastung als auch den hohen Wert der Daten, Transaktionen und verbundenen Systeme wider, die er schützt.
Regierung und öffentliche Verwaltung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 29,44 % wachsen. Im Juni 2025 schloss die US-Armee eine prüfungskonforme Identitäts-Governance-Integration mit ihrem GCSS-Army-System ab. Im August 2026 wies das Weiße Haus Bundesbehörden an, Login.gov auf hochrangige öffentlich zugängliche Dienste auszuweiten und Risikobewertungen für digitale Identitäten durchzuführen. Das Gesundheitswesen und die Biowissenschaften erfordern differenzierten Zugriff auf geschützte Gesundheitsinformationen, während IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce sowie Energie und Versorgung stärkere Kontrollen benötigen, da operative und Unternehmenssysteme stärker vernetzt werden. Das Wachstum im öffentlichen Sektor spiegelt Modernisierungsprogramme, die Digitalisierung öffentlicher Dienste und die Notwendigkeit wider, prüfbare Kontrollen über große Nutzerpopulationen nachzuweisen.
Geografische Analyse
Markt für Autorisierungsmanagement in Nordamerika und Europa
Nordamerika entfiel im Jahr 2026 auf 37,16 % der Umsätze im Markt für Autorisierungsmanagement. Die Region vereint eine große Basis regulierter Finanzinstitute, Modernisierungsaktivitäten des Bundes sowie den frühen Einsatz von Zero-Trust- und Policy-as-Code-Methoden durch Unternehmen aus dem Software- und Sicherheitsbereich. Bundesstaatliche Programme stärken den Wert einheitlicher Identitäts- und Zugriffskontrollen über große Anwendungsportfolios hinweg. Kanada fördert ein stärkeres Identitätsmanagement durch digitale Prioritäten der Regierung, während Europa die zweitgrößte Region bleibt, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. In ganz Europa erzeugen Zugriffskontrollverpflichtungen für wesentliche Dienste und Finanzunternehmen eine Nachfrage nach Systemen, die Richtlinien konsistent anwenden und jede Entscheidung dokumentieren können.
Markt für Autorisierungsmanagement im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 29,85 % wachsen – die schnellste regionale Wachstumsrate. Indiens digitale öffentliche Infrastruktur und der Datenschutzrahmen erhöhen den Bedarf an Zugriffs-Governance in den Bereichen Bankwesen, Gesundheitsversorgung und E-Commerce, da immer mehr Dienste auf digitale Identitäten und gemeinsam genutzte Daten angewiesen sind. Japans Agenda zur Datenweitergabe und seine Cybersicherheitsstrategie unterstützen einheitlichere Autorisierungspraktiken in Behörden und Unternehmen. Südkoreanische Finanzinstitute sehen sich strengeren Anforderungen an die Datenzugriffs-Governance gegenüber, während chinesische Unternehmen, die unter dem Multi-Level Protection Scheme 2.0 operieren, Zugriffskontrollen verwalten, die mit Systemklassifizierungen verknüpft sind. Der Markt für Autorisierungsmanagement bedient Cloud-native Unternehmen in Südostasien sowie Industriegruppen in Japan und Südkorea mit umfangreichen On-Premises-Infrastrukturen und hält damit die Nachfrage nach cloudbasierten und lokal bereitgestellten Plattformen aufrecht.
Markt für Autorisierungsmanagement im Nahen Osten und Afrika sowie in Südamerika
Südamerika, der Nahe Osten und Afrika sind kleinere, aber wachsende Teile des Marktes für Autorisierungsmanagement. Brasilien ist ein führender südamerikanischer Anwender, da Datenschutzvorschriften und Open Banking fein abgestufte API-Kontrollen erfordern, während Argentinien und Mexiko Chancen bieten, da multinationale Unternehmen gruppenweite Richtlinien auf regionale Tochtergesellschaften ausweiten. Saudi-Arabien und die Vereinigten Arabischen Emirate sind wichtige Märkte im Nahen Osten, da nationale Digitalprogramme und Anforderungen des Finanzsektors die Erwartungen an das Identitätsmanagement erhöhen. Südafrikanische und nigerianische Banken modernisieren ihre Zugriffs-Governance-Praktiken im Zuge der Ausweitung des digitalen Bankings, und diese Regionen benötigen sowohl verwaltete Cloud-Plattformen als auch Methoden, die sich in ältere Anwendungen integrieren lassen.
Wettbewerbslandschaft
Marktkonzentration
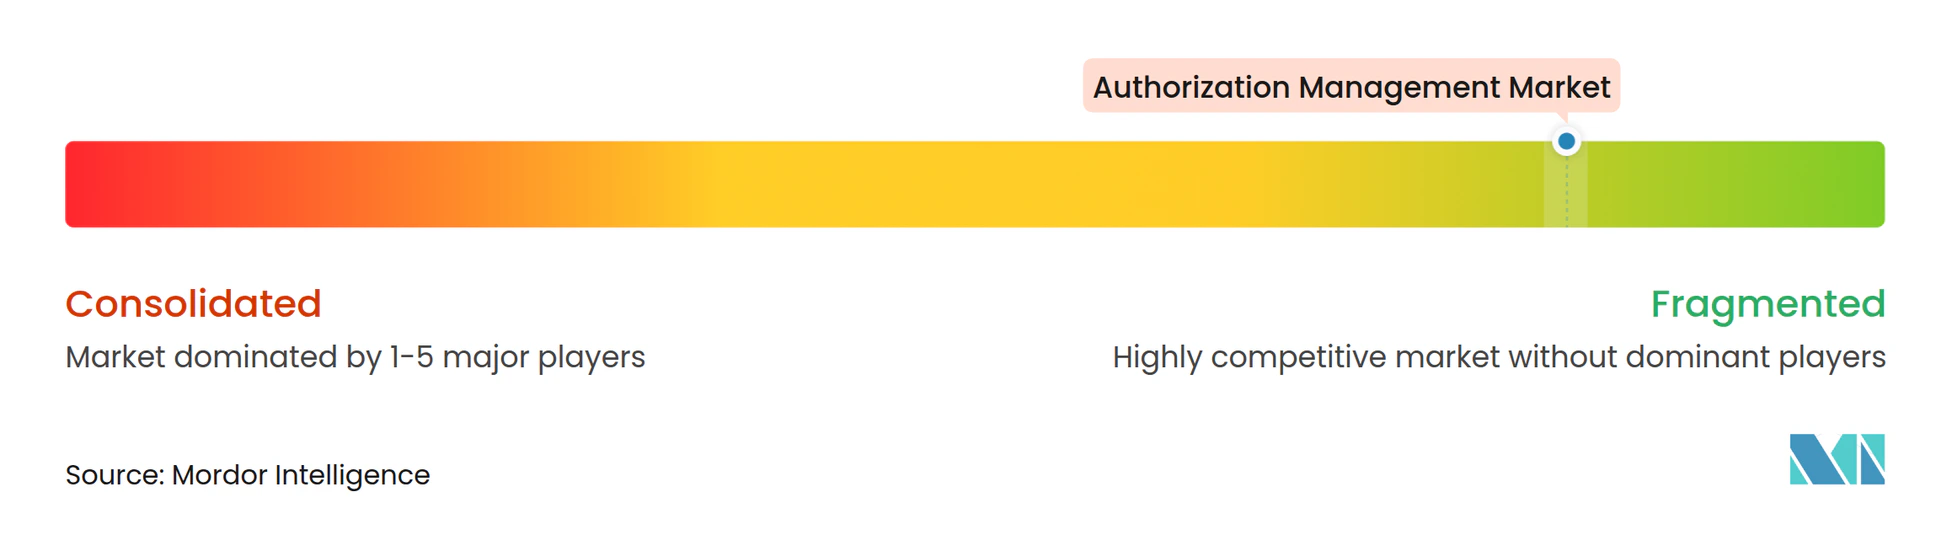
Der Markt für Autorisierungsmanagement ist fragmentiert über reine Anbieter, Open-Source-Policy-Projekte, Enterprise-Identitätsplattformen und Spezialisten für Zero-Standing-Privilege. Zu den reinen Anbietern gehören AuthZed, Cerbos, Permit.io und Oso Security, während Open Policy Agent und OpenFGA bekannte Open-Source-Policy-Grundlagen für Entwicklerteams bereitstellen. Enterprise-Identitätsanbieter, darunter Axiomatics, PlainID, NextLabs und WSO2, konkurrieren durch das Hinzufügen detaillierter Autorisierungsfunktionen zu umfassenderen Identitätsangeboten. Anbieter differenzieren sich durch Benutzerfreundlichkeit für Entwickler, Policy-Flexibilität, Bereitstellungsoptionen und ihre Fähigkeit, Prüfungs-, Compliance- und professionelle Dienstleistungsunterstützung zu bieten. Diese Struktur lässt keinen einzelnen Anbieter in einer dominanten Position und gibt Kunden eine breite Auswahl an Plattform- und Implementierungsoptionen.
Autorisierungsmodelle sind ein zentraler Wettbewerbspunkt. Anbieter unterstützen rollenbasierte, attributbasierte und beziehungsbasierte Zugriffskontrollen sowie Kombinationen davon, sodass Kunden Policy-Methoden auf verschiedene Anwendungen abstimmen können. Die Bereitstellung spielt ebenfalls eine Rolle, da einige Kunden zentralisierte Cloud-Entscheidungen benötigen, während andere eine verteilte Durchsetzung in der Nähe von Anwendungen oder Datenspeichern erfordern. KI-Bereitschaft gewinnt an Bedeutung, da Organisationen Berechtigungen für KI-Agenten-Tool-Aufrufe und Retrieval-Augmented-Generation-Daten definieren. Okta führte im April 2025 Plattformfunktionen ein, um Kunden bei der Erkennung und Verwaltung von KI-Agenten und anderen nicht-menschlichen Identitäten zu unterstützen.
Standards können das Wechselrisiko reduzieren und Kunden dazu veranlassen, interoperable Systeme zu bevorzugen. Das niederländische Regierungsprofil 2026 für die OpenID AuthZEN Authorization API ist ein Beispiel für einen Entscheidungsaustauschansatz, der gemeinsame Implementierungsmuster unterstützt.[3] FusionAuths Übernahme von Permify im November 2025 vereinte Authentifizierung und fein abgestufte Autorisierung in einer einzigen Plattform, während Kong native Maschinenidentitätsfunktionen in Kong Konnect für die Maschine-zu-Maschine-API-Zugriffskontrolle einführte. Chancen bestehen weiterhin bei kleineren Organisationen, der KI-Agenten-Autorisierung und im Bereich der Betriebstechnologie, wo die Einführung noch in der Entwicklung ist, insbesondere für Anbieter, die compliance-fähige Prüfprotokolle mit zuverlässigen Entscheidungen mit geringer Latenz kombinieren.
Marktführer im Bereich Autorisierungsmanagement
-
Axiomatics AB
-
PlainID Ltd.
-
AuthZed, Inc.
-
Permit.io, Inc.
-
Cerbos Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Autorisierungsmanagement Unternehmen in diesem Bericht
- Cerbos Limited
- Permit.io, Inc.
- AuthZed, Inc.
- Oso Security, Inc.
- Axiomatics AB
- PlainID Ltd.
- Styra, Inc.
- Aserto, Inc.
- SGNL AI, Inc.
- Warrant Technologies, Inc.
- NextLabs, Inc.
- ObjectSecurity, Inc.
- Velotix Ltd.
- Authomize, Inc.
- Pomerium, Inc.
- Permify, Inc.
- Open Policy Agent Project
- OpenFGA Project
- FusionAuth, Inc.
- WSO2 LLC
Neueste Industrielle Entwicklungen in Markt für Autorisierungsmanagement
- August 2025: Der Programmierrat der Niederlande für generische digitale Infrastruktur veröffentlichte das NLgov-Profil für die OpenID AuthZEN Authorization API 1.0.0 und die Standards des Authorization Decision Log 1.0.0, die niederländische Regierungsorganisationen verpflichten, jede Autorisierungsentscheidung mit einer eindeutigen Kennung zu protokollieren, die das Datenobjekt, das Zugriffsereignis und die Entscheidungsgrundlage verknüpft. Die Standards bieten ein standardisiertes, international ausgerichtetes Protokoll zum Austausch von Autorisierungsentscheidungen – ein bedeutender Präzedenzfall für staatlich vorgeschriebene Prüfbarkeit von Autorisierungsentscheidungen.
- August 2026: Das Weiße Haus erließ Memorandum M-26-18, das alle Bundesbehörden anweist, Login.gov innerhalb von 12 bis 24 Monaten für öffentlich zugängliche digitale Dienste von Anbietern mit hoher Auswirkung einzuführen, und Risikobewertungen für digitale Identitäten gemäß NIST SP 800-63-4 vorschreibt. Das Mandat erweitert die Beschaffungsanforderungen für Autorisierungsmanagement bei zivilen US-Bundesbehörden erheblich.
- November 2025: FusionAuth erwarb Permify am 20. November 2025, einen Open-Source-, Zanzibar-inspirierten fein abgestuften Autorisierungsdienst, und schuf damit nach eigenen Angaben die erste Plattform, die Authentifizierung und Autorisierung in einer einzigen überall einsetzbaren Architektur vereint. FusionAuth plant, das integrierte Produkt und das überarbeitete Preismodell im Jahr 2026 zu veröffentlichen, mit dem Ziel, Organisationen anzusprechen, die ihre Identitätsstacks konsolidieren und Abhängigkeiten von Drittanbieter-SaaS reduzieren möchten.
- Oktober 2025: Kong Inc. kündigte auf dem API Summit 2025 die native Verfügbarkeit von Kong Identity innerhalb von Kong Konnect an und bietet damit Maschine-zu-Maschine-API-Zugriffskontrolle ohne einen Drittanbieter-Identitätsanbieter. Die Funktion weist jedem automatisierten API-Client eine eindeutige, überprüfbare Identität zu und setzt präzise Authentifizierung und Autorisierung auf der API-Gateway-Ebene durch, wodurch die Zero-Trust-Kontrolle auf nicht-menschliche Identitäten auf Infrastrukturebene ausgeweitet wird.
Berichtsumfang des globalen Marktes für Autorisierungsmanagement
Der Markt für Autorisierungsmanagement umfasst Softwareplattformen und Dienste, die es Organisationen ermöglichen, Autorisierungsrichtlinien für den Zugriff auf Anwendungen, APIs, Daten, Workloads, Maschinenidentitäten und digitale Ressourcen zu definieren, zu verwalten, durchzusetzen, zu prüfen und zu überwachen. Diese Lösungen unterstützen fein abgestufte Zugriffskontrollen, Policy-as-Code-Frameworks, beziehungsbasierte Autorisierung, Autorisierungsentscheidungsfindung und Policy-Governance in Cloud- und On-Premises-Umgebungen. Der Markt umfasst Autorisierungs-Policy-Engines, Policy-Durchsetzungslösungen, Autorisierungsdatenspeicher, Analyseplattformen, Beratung, Implementierung, Support und verwaltete Dienste.
Der Bericht zum Markt für Autorisierungsmanagement ist segmentiert nach Komponente (Policy Decision Point und Durchsetzung, Autorisierungsdaten- und Beziehungsspeicher, Analyse, Prüfung und Berichterstattung sowie weitere Komponenten), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce, Energie und Versorgung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Policy Decision Point und Durchsetzung |
| Autorisierungsdaten- und Beziehungsspeicher |
| Analyse, Prüfung und Berichterstattung |
| Weitere Komponenten |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Policy Decision Point und Durchsetzung | |
| Autorisierungsdaten- und Beziehungsspeicher | ||
| Analyse, Prüfung und Berichterstattung | ||
| Weitere Komponenten | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Autorisierungsmanagement?
Der Markt für Autorisierungsmanagement wird voraussichtlich von 2,18 Milliarden USD im Jahr 2026 auf 9,85 Milliarden USD bis 2032 wachsen, mit einer CAGR von 28,75 % von 2027 bis 2032.
Was treibt die Einführung von Autorisierungsmanagement-Plattformen voran?
Der Markt für Autorisierungsmanagement wird durch Zero-Trust-Programme, steigende Maschinenidentitäten, Komplexität von Cloud-Berechtigungen und den Bedarf an prüfbaren Kontrollen für minimale Rechte unterstützt.
Welche Komponente hat den größten Anteil am Umsatz für Autorisierungsmanagement?
Policy Decision Point und Durchsetzung hielten im Jahr 2026 58,16 % des Komponentenumsatzes, da sie Laufzeit-Zugriffsentscheidungen und Prüfaufzeichnungen unterstützen.
Welcher Bereitstellungsansatz wächst am schnellsten?
Die Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 30,41 % wachsen, da Organisationen verwaltete Multi-Cloud-Policy-Dienste einführen.
Welcher Endnutzersektor führt bei den Ausgaben für Autorisierungsmanagement?
BFSI hielt im Jahr 2026 29,15 % des Umsatzes, da Finanzinstitute starke Zugriffskontrollen, Aufgabentrennung und Prüfnachweise benötigen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 29,85 % wachsen, unterstützt durch staatliche Digitalprogramme und Zugriffsanforderungen des Finanzsektors.