
認証オーケストレーション市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
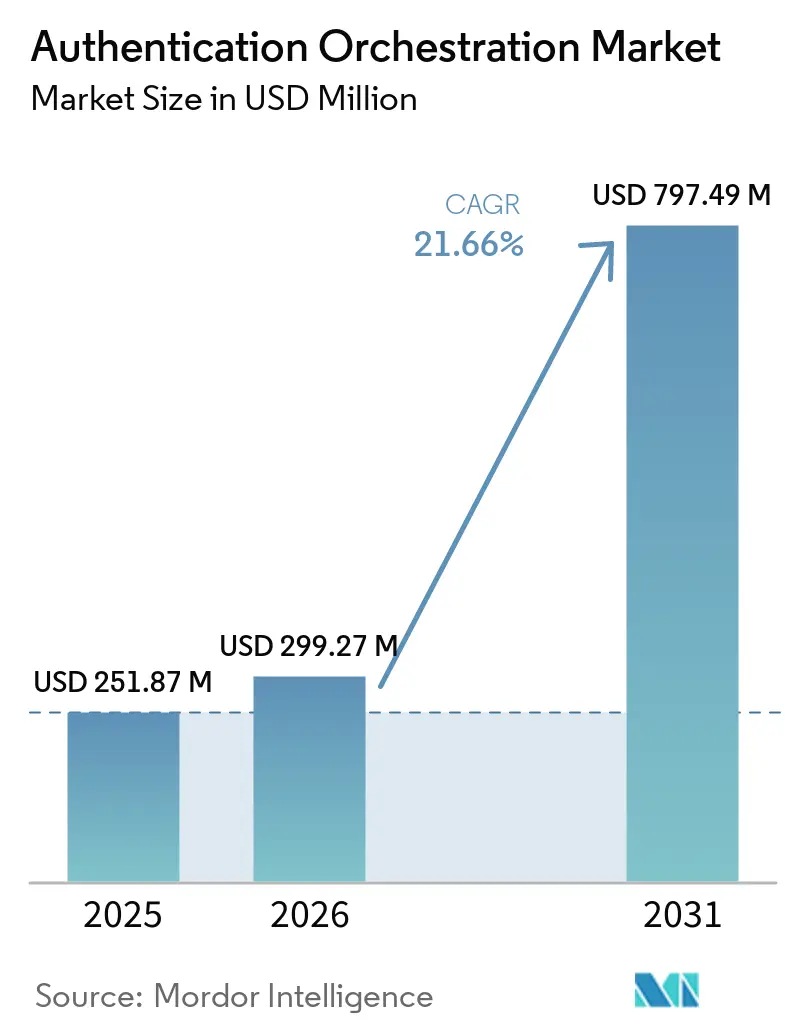
| 市場規模 (2026) | 299.27 百万米ドル |
| 市場規模 (2031) | 797.49 百万米ドル |
| 成長率 (2026 - 2031) | 21.66 % |
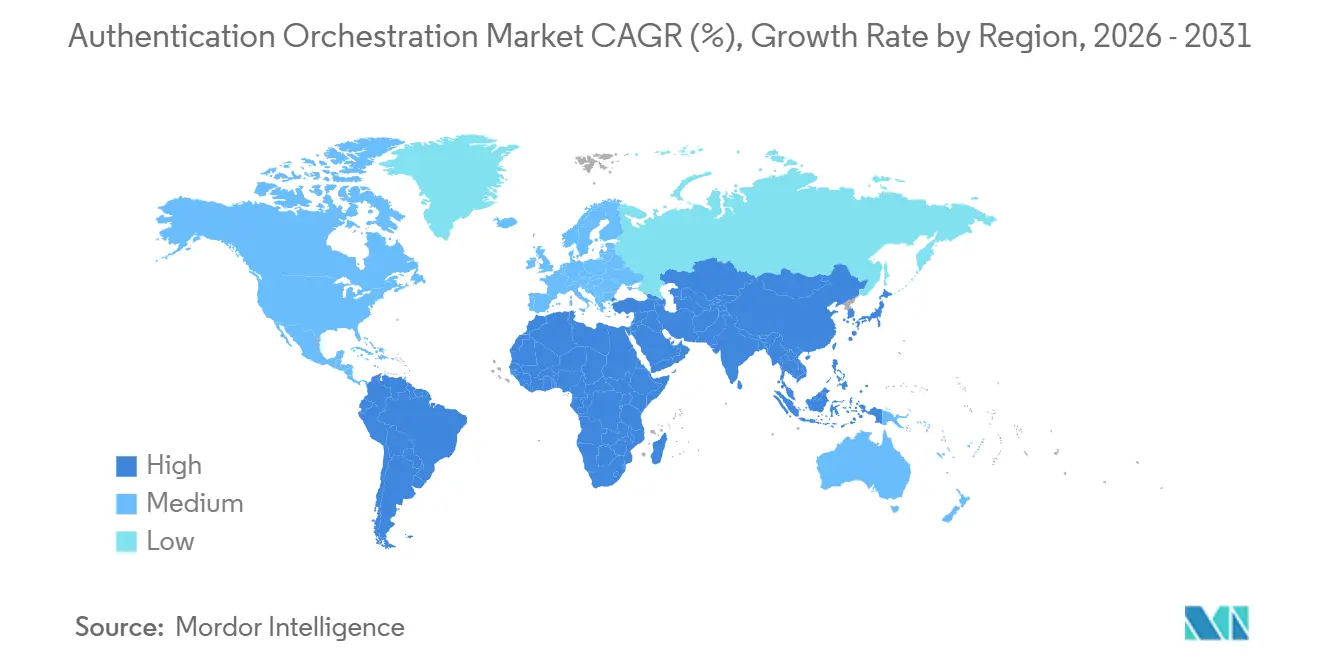
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
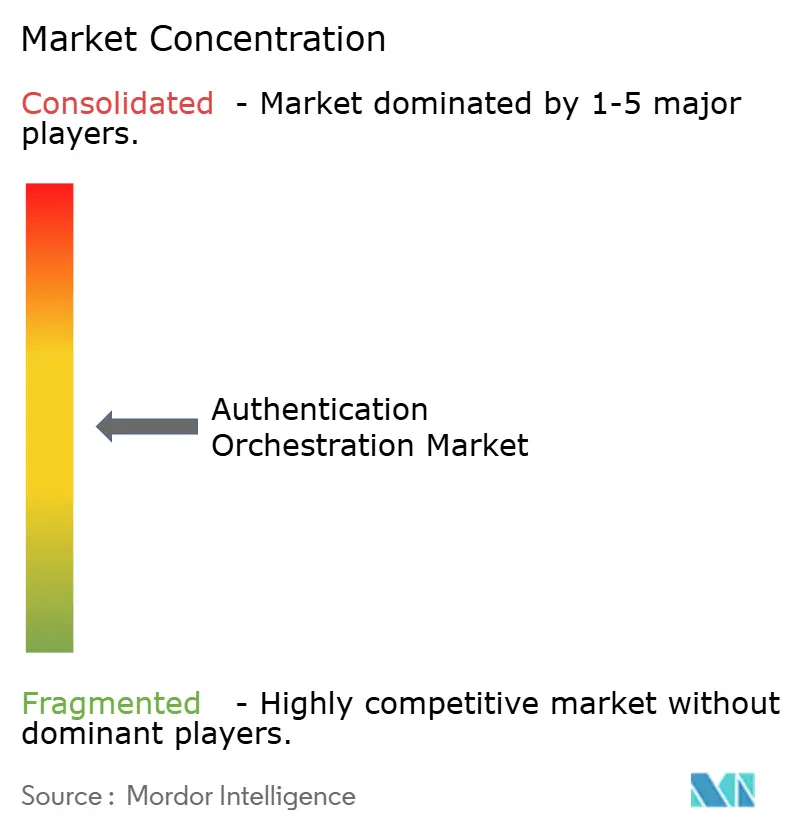
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる認証オーケストレーション市場分析
認証オーケストレーション市場規模は2025年に251.87 ミリオン 米ドルであり、2026年の299.27 ミリオン 米ドルから2031年には797.49 ミリオン 米ドルに達すると推定され、予測期間2026年~2031年のCAGRは21.66%です。認証オーケストレーション市場は、規制対象組織が分断された認証ツールを一元管理されたポリシーレイヤーに置き換えるにつれて拡大しています。これらのプラットフォームは、リスクコンテキスト、ユーザー行動、アクセスチャネルの詳細を使用して認証ステップを選択できます。複数のアイデンティティプロバイダー、レガシーディレクトリ、クラウドアプリケーションが連携して動作する必要がある環境で需要が最も強くなっています。ベンダー戦略は、設定可な認証ジャーニーと脅威シグナルおよびデバイスインテリジェンスの組み合わせをますます重視しています。パスキーへのシフトも、ユーザー検証を検証しリプレイを防止するサーバーレベルの制御の必要性を高めています。
主要レポートのポイント
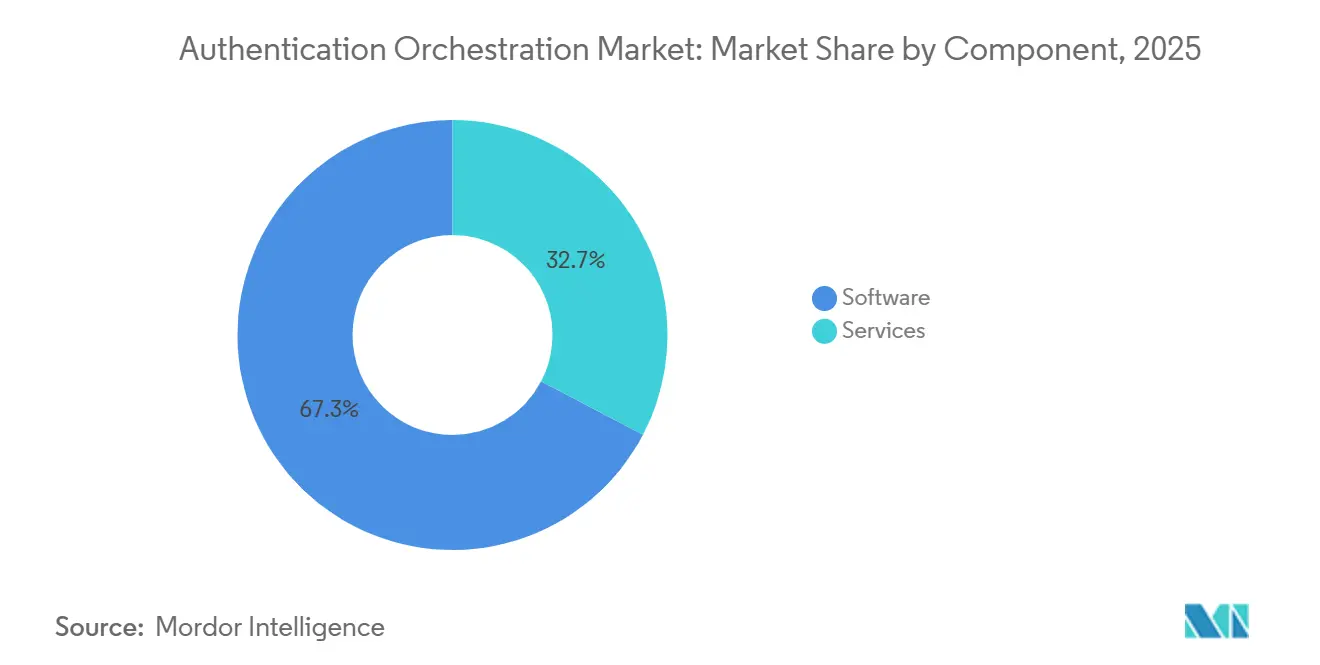
- コンポーネント別では、ソフトウェアが2025年の認証オーケストレーション市場シェアの67.33%を占め、サービスは2031年までにCAGR 23.71%で拡大する見込みです。
- 展開モード別では、クラウドが2025年の認証オーケストレーション市場シェアの59.89%を占め、ハイブリッド展開は2031年までにCAGR 23.02%で成長する見込みです。
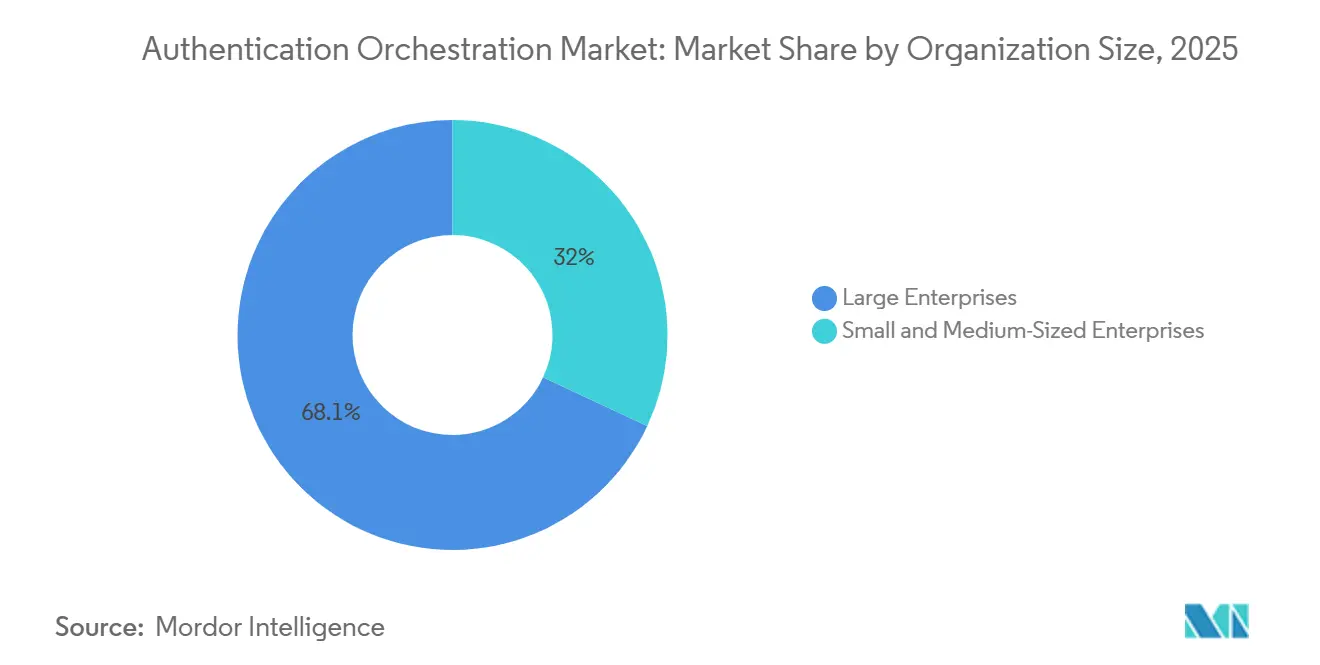
- 組織規模別では、大企業が2025年の認証オーケストレーション市場収益の68.05%を占め、中小企業は2031年までにCAGR 23.30%で成長する見込みです。
- 業種別では、BFSIが2025年の認証オーケストレーション市場収益の22.41%を占め、ヘルスケア・ライフサイエンスは2031年までにCAGR 22.39%で成長する見込みです。
- 地域別では、北米が2025年の認証オーケストレーション市場の35.16%を占め、アジア太平洋地域は2031年までにCAGR 22.67%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバル認証オーケストレーション市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アイデンティティ中心のゼロトラスト導入 | +5.8% | グローバル | 長期(4年以上) |
| フィッシング耐性認証要件 | +4.2% | 北米・欧州、アジア太平洋地域へ拡大 | 中期(2〜4年) |
| アカウント乗っ取りおよびトランザクション詐欺の拡大 | +3.9% | グローバル、北米・アジア太平洋地域で最も強い | 短期(2年以内) |
| クラウドおよびハイブリッドアイデンティティスタックの複雑性 | +3.1% | グローバル、北米・欧州に集中 | 中期(2〜4年) |
| AIエージェントのアイデンティティジャーニーと非人間アクセス | +2.7% | 北米・欧州、アジア太平洋地域で初期成長 | 長期(4年以上) |
| アイデンティティプロバイダー間の認証ポリシーの移植性 | +1.9% | グローバル、大企業ハブで初期成長 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
アイデンティティ中心のゼロトラスト導入が企業の認証支出を支える
ゼロトラストプログラムは、特に規制対象データや複雑な従業員アクセスを扱う多くの組織において、セキュリティ計画から積極的な調達要件へと移行しています。継続的な検証には、セッション、デバイス、アプリケーション、アクセスリクエスト全体にわたるチェックが必要です。認証オーケストレーション市場は、単一の認証エンジンでは複数のアイデンティティプロバイダーとリスクシグナルを確実に管理できないという事実から恩恵を受けています。初期段階のプログラムでは、各アプリケーションで異なる制御を維持する代わりに、オーケストレーションソフトウェアを使用して、個別の環境全体に多要素認証を一貫して適用します。より成熟したプログラムでは、これらの基盤に継続的なセッションチェックと行動スコアリングを追加し、初期展開後のポリシー範囲を拡大します。米国国家安全保障局は2026年1月に国家安全保障システム向けゼロトラスト実装ガイドラインを発行し、政府のサプライチェーン全体での標準ベースの調達を支援しています。
フィッシング耐性認証要件が調達サイクルを短縮
規制要件により、重大なデジタルアクセスリスクを抱える組織にとって、フィッシング耐性認証はより緊急の調達課題とっています。NIS2第21条は、重要エンティティに対して多要素認証または継続的認証を要求しています。認証オーケストレーション市場は、組織が単一のアクセスジャーニー内でFIDO2、パスキー、レガシー認証方式を使用できるようにすることで、コンプライアンスをサポートできます。NISTは2025年7月にSP 800-63-4を最終化し、認証器保証レベル2で同期可能なパスキーを認定しました。2026年、英国の国家サイバーセキュリティセンターは、サービスがサポートする場合はパスキーの使用を推奨すると表明しました。これらの期限は、重複する義務を持つ規制対象の金融サービス組織において、技術評価から購入までの時間を短縮できます。
アカウント乗っ取りおよびトランザクション詐欺の拡大が認証の近代化を促進
アカウント乗っ取り詐欺は、特に自動化された攻撃が基本的な資格情報チェックを回避する場合に、セキュリティチームと詐欺チームに認証を近代化する直接的な理由を与えます。TransUnionは、全体的な疑わしいデジタル詐欺が2025年に3.8%に低下したにもかかわらず、2024年から2025年にかけて疑わしいデジタルアカウント乗っ取り詐欺が分析全体で37%増加したと報告しました。LexisNexis Risk Solutionsは、2025年のログイン攻撃率が全体で1.2%であり、前年比89%増加したと報告しました。デスクトップのアカウント乗っ取り攻撃は、自動化されたキャンペーンがモバイルファーストのクレデンシャルスタッフィングを超えて拡大するにつれ、200%以上増加しました。認証オーケストレーションプラットフォームは、固定された認証チャレンジのみに依存するのではなく、ログインを承認する前にデバイスと行動シグナルを使用できます。これにより、詐欺チームとアイデンティティチームは、侵害後にイベントを記録するだけでなく、リスクを軽減するための共有プラットフォームを持つことができます。
クラウドおよびハイブリッドアイデンティティスタックの複雑性がオーケストレーションレイヤーへの需要を生み出す
組織はオンプレミスディレクトリ、クラウドアイデンティティプロバイダー、SaaSアプリケーションを同時に運用することが増えており、多くの場合、異なる管理チームの下で運用されています。これらの環境では、単一プロバイダーのアイデンティティサービスでは解消できないギャップが生じる可能性があります。認証オーケストレーション市場は、アプリケーションと認証方式をまたいで機能するポリシーレイヤーを通じてこの問題に対処します。Kerberos、LDAP、RACF PassTickets、SOAPなどの古いプロトコルは、SAMLアサーションやOpenID Connectトークンと直接整合しません。専用のレイヤーは、すべてのアプリケーションへの変更や長期にわたるカスタムミドルウェア作業を必要とせずに、これらのプロトコルを変換できます。古いプロトコル向けのコネクタを持つベンダーは、アプリケーションの置き換えに数年かかる規制対象組織において有利な立場に立てます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーアプリケーションおよびプロトコル統合コスト | -1.5% | グローバル、製造業・政府・金融サービスで最も強い | 長期(4年以上) |
| プライバシーおよびバイオメトリクスデータガバナンスの制約 | -0.8% | 欧州・英国、アジア太平洋地域への波及 | 中期(2〜4年) |
| パスキーの回復とクレデンシャルライフサイクルのギャプ | -0.6% | グローバル | 短期(2年以内) |
| リスクモデルの説明可能性と誤検知リスク | -0.4% | 北米・欧州、アジア太平洋地域での規制関心の初期段階 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーアプリケーションおよびプロトコル統合コストが展開を遅延させる
レガシー統合は、特に高度にカスタマイズされた内部アプリケーション全体で認証プロセスを置き換える組織にとって、依然として重大な障壁です。RACF、LDAP、またはSOAPを中心に構築されたアプリケーションは、新しいポリシーを適用する前に調査作業が必要になることが多いです。セッションベースの認証モデルは、現在のOAuth 2.0リフレッシュトークン設計と競合する場合もあります。認証オーケストレーション市場は、大規模なオンプレミス環境と文書化されていないアクセスフローを管理する顧客がいる場合、近期の導入が遅くなる可能性があります。これらの組織は、アプリケーション全体でポリシーカバレッジが一貫するまでに12〜36ヶ月間ハイブリッドシステムを運用する場合があります。古いプロトコル向けの事前認定コネクタを提供するベンダーは、展開の手間を削減し、長い置き換えサイクルにおける立場を改善できます。
プライバシーおよびバイオメトリクスデータガバナンスの制約がコンプライアンスコストを引き上げる
バイオメトリクス認証は、厳格なプライバシー法と機密個人データに対する厳しい管理を持つ法域において、追加のコンプライアンス要件をもたらします。GDPR第9条は、固有の識別に使用されるバイオメトリクスデータを特別カテゴリデータとして扱います。[1]欧州議会および欧州連合理事会、「一般データ保護規則」、EUR-Lex、eur-lex.europa.eu 大規模な処理は、展開前にデータ保護影響評価を必要とする場合があります。EU AI法も、バイオメトリクス識別ワークフローが高リスクシステムに該当する場合に義務を追加します。インドと韓国にも同様の同意とデータ取り扱い要件があり、国境を越えた認証データフローと集中型分析を複雑にしています。これらの条件は、生のバイオメトリクスデータがユーザーデバイスから離れないオンデバイスバイオメトリクスマッチングを優遇します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアプラットフォームが認証方式全体のポリシー管理をリード
ソフトウェアは2025年の認証オーケストレーション市場シェアの67.33%を占めました。このリーディングポジションは、異なるチャネルと認証方式にわたるプログラム可能なポリシーエンジンへの需要を反映しています。組織はこれらのプラットフォームを使用して、リスクコンテキスト、ユーザー行動、コンプライアンスルールに基づいて適切な認証器を選択します。このアプローチは、個々のトークンやバイオメトリクスセンサーに焦点を当てた購買から離れさせます。また、ハードウェアのアップグレードや繰り返しのアプリケーション再展開も回避します。ソフトウェアは、アイデンティティプロバイダーとアクセスチャネルが変化する中でも、チームが一貫したポリシーロジックを維持するのに役立ちます。
サービスは2026年から2031年にかけてCAGR 23.71%で成長する見込みです。展開がより多くのアイデンティティプロバイダー、リスクエジン、チャネル固有の認証ジャーニーをカバーするにつれて、プロフェッショナル実装、マネージドサービス、専門サポートが重要になっています。購入者は、認証ジャーニーの設定、適応型リスクしきい値の調整、ポリシー変更に対する明確なガバナンスの維持に関するサポートを必要としています。また、プロトコルが変化し、アプリケーションが新しい統合要件を追加するにつれて、コネクタの更新も必要です。Okta は2026年初頭に、AIエージェントとデジタルクレデンシャル向けのMosaicプラットフォームSDKとAuth0プラットフォーム機能を通じてオーケストレーション機能を拡張しました。[2]Okta、「OktaがAgent SSOでAIエージェントにファーストクラスのアイデンティティを提供」、Okta、okta.com これらのリリースは、認証オーケストレーション市場においてソフトウェアサブスクリプションと並んで実装の専門知識が重要であり続ける理由を示しています。


展開モード別:クラウドがリードしハイブリッド展開が最速成長
クラウドは2025年の認証オーケストレーション市場の59.89%を占めました。クラウド提供は、分散型アプリケーション環境とサービスとしてのアイデンティティ運用モデルに適合しています。顧客がすべてのインフラを自ら維持することなく、複数のアプリケーション全体で認証をサポートできます。オンプレミス展開は、主権データ環境や機密政府ネットワークで引き続き関連性があります。また、PCI DSSおよびHIPAA要件の下でシングルテナント展開を必要とする銀行にも対応しています。クラウド管理型および自己ホスト型の運用モデルが管理しやすくなるにつれて、その相対的な位置は縮小しています。
ハイブリッド展開は2031年までにCAGR 23.02%で成長する見込みです。レガシーオンプレミス環境とクラウドネイティブアプリケーションを持つ組織は、完全なクラウドベースモデルを迅速に採用できない場合があります。クラウドサービスと内部アプリケーションの両方で受け入れられるトークンを発行するアイデンティティレイヤーが必要であり、共通のポリシールールによって管理されます。これにより、すべてのリクエストに対してレガシー環境がクラウドプロバイダーに対して再認証することを要求せずに近代化をサポートします。Microsoftは2026年3月のEntraリリースで、フィッシング耐性多要素認証クレデンシャルのパスキープロファイルとLinuxサポートを追加しました。これらの機能は、ハイブリッド環境と認証オーケストレーション市場への継続的なベンダー投資を反映しています。
組織規模別:大企業がリードしSMEがアクセスを拡大
大企業は2025年の認証オーケストレーション収益の68.05%を占めました。そのアイデンティティ環境には、数千のアプリケーションと複数のアイデンティティプロバイダーが含まれることが多いです。このスケールにより、集中型オーケストレーションは任意のセキュリティアップグレードではなく、運用上の要件となります。大規模組織はより大きな規制リスクにさらされており、複雑な統合に資金を提供できます。その展開は、コネクタとポリシー設計のリファレンスアーキテクチャを生み出します。これらのプロジェクトは、認証オーケストレーション業界における企業ベンダー収益の中心であり続けます。
中小企業は2031年までにCAGR 23.30%で成長する見込みです。消費量ベースの価格設定と事前構築済みコネクタにより、500人未満の従業員と限られた専門リソースを持つ組織の参入障壁が低下します。ノーコードのジャーニーエディタは、大規模なアイデンティティエンジニアリングチームの必要性を減らし、設定作業を短縮できます。Descope、Authsignal、Stytchなどのベンダーは、これらのリソースが少ない展開を対象としたツールを提供しています。組織は、一般的なSaaSアプリケーション向けの再利用可能なフローを使用して、四半期ではなく数週間で本番認証フローを設定できます。大企業の実装作業も、ベンダーが後に認証オーケストレーション市場の小規模顧客向けにパッケージ化できるコネクタパターンを生み出します。
業種別:BFSIが支出をリードしヘルスケア・ライフサイエンスが加速
BFSIは2025年の認証オーケストレーション市場の22.41%を占めました。このセグメントは、高いトランザクション量、高度な詐欺の試み、複数のコンプライアンス要件に直面しています。PCI DSS v4.0.1は2025年3月にカード会員データ環境へのアクセスに対する多要素認証要件を拡張しました。欧州企業はDORA第9条にも対応する必要があり、米国の機関は階層化されたFFIEC認証ガイダンスに従います。OneSpanは2026年7月にDigipassONEを発売し、金融機関が既存のインフラを置き換えることなく複数の認証方式を調整できるよう支援しました。同社はPSD3対応と欧州デジタルアイデンティティウォレットの展開をプラットフォームの商業的推進力として特定しました。
ヘルスケア・ライフサイエンスは2031年までにCAGR 22.39%で成長する見込みです。2025年1月に発表されたHIPAAセキュリティルールの改正案は、電子的に保護された医療情報を扱うシステムに対して多要素認証を明示的な要件とするものです。英国のNHSのアイデンティティ確認・認証標準も、2025年12月から英国でのコンプライアンス圧力を追加しました。Ping IdentityとOLOIDは2026年5月に提携し、米国の臨床従事者向けにパスワードレスの検証済み信頼認証を提供しました。政府、ITおよび通信、小売・Eコマース、エネルギー・ユーティリティ、教育も認証オーケストレーション市場全体の需要に貢献しています。TransUnionは、2025年の小売における疑わしいデジタルアカウント作成詐欺が試みの8.3%に達したと報告しました。
地域分析
北米は2025年の認証オーケストレーション市場シェアの35.16%を占めました。この地域は、広範な企業セキュリティ予算、積極的な規制、集中したベンダーベースを組み合わせています。米国連邦政府のゼロトラスト要件は、政府機関および請負業者ネットワーク全体でフィッシング耐性多要素認証の調達を支援ています。NIST SP 800-63-4は、連邦システムおよび規制対象の民間組織向けの現在のデジタルアイデンティティフレームワークを設定しています。[3]米国国立標準技術研究所、「デジタルアイデンティティガイドライン」、NIST、nist.gov Microsoftは、2026年7月まで延長されたコンプライアンス期限を継続しながら、テナント全体のAzureサインインに多要素認証を義務付けました。
欧州は認証オーケストレーション市場において2番目に大きな地域市場です。NIS2、DORA、eIDAS 2.0は、金融サービス、ヘルスケア、大規模デジタルプラットフォーム全体で並行するコンプライアンス要件を生み出しています。欧州連合の全27加盟国は2026年12月までに欧州デジタルアイデンティティウォレットを提供する必要があります。FIDOアライアンスは2025年9月に、EUDIウォレットに登録されたFIDOパスキーが高いeIDAS保証レベルで依拠当事者の認証要件を満たすことができると述べました。ドイツ、英国、フランス、ベネルクス諸国が地域調達をリードしています。パスキーに関するNCSCの推奨は、購入者に政府と整合した明確な参照点を提供します。南米は導入の初期段階にあり、ブラジルとアルゼンチンが大規模金融機関からの需要を示しています。
アジア太平洋地域は2031年までにCAGR 22.67%で成長する見込みです。インドの統合決済インターフェースは2025年に1,020億件の認証コールを記録し、認証インフラにスケールと複雑性を加えました。Razorpayは2026年3月にMastercardとともに、オンラインカード取引向けにインド準備銀行準拠のバイオメトリクスパスキーソリューションを発売しました。富士通は2026年2月にSMBC日興証券のオンライン取引向けにFIDO2パスキーサービスを展開しました。中東も、2026年7月にヨルダン中央銀行が国家バイオメトリクス認証イニシアチブにBIO-key Internationalを選定したことを受け、より活発になっています。これらのプログラムは、認証オーケストレーション市場を確立された北米・欧州の基盤を超えて拡大させています。

競合ランドスケープ
認証オーケストレーション市場は中程度に分散しています。Okta、Microsoft、Ping Identityは、従業員アイデンティティ環境に統合されているため、強力なポジションを持っています。Transmit Security、Descope、Strata Identity、Authsignalを含む純粋プレイプロバイダーは、設定可能なジャーニーエディタとリアルタイムリスク入力を通じて競争しています。大手ベンダーは既存の顧客関係と確立された管理ツールから恩恵を受けることができます。スペシャリストは、顧客が既存の従業員アイデンティティプラットフォームを置き換えることを要求せずに競争できます。
AIエージェントのアイデンティティは、2026年の認証オーケストレーション市場における製品競争の主要分野となっており、ベンダーが顧客に主要システムの置き換を要求せずにAIワークロードに対応できるようにしています。Oktaは2026年4月にOkta for AI Agentsを発売し、2026年8月にAgent SSOを一般提供しました。このオファリングは、AIエージェントをライフサイクル管理と制御されたアクセスを必要とするアイデンティティとして扱います。MicrosoftはEntra Agent IDを一般提供し、条件付きアクセス、ライフサイクルガバナンス、OAuthフローをAIワークロードに拡張しました。[4]Microsoft、「AzureおよびAdmin Portalの必須多要素認証」、Microsoft Learn、microsoft.com また、Ping Identityや他の従業員システムを維持する組織もサポートします。これらの動きにより、ベンダーは顧客にメインのアイデンティティシステムの置き換えを求めることなく、AIワークロードに対応できます。
小規模組織は、大規模なアイデンティティエンジニアリングチームへのアクセスが少ないため、依然として重要な機会です。事前設定されたコンプライアンステンプレートと成果ベースの価格設定により、これらの購入者の実装コストを削減できます。DescopeとStrata Identityは、ビジュアルエディタと標準ベースのコネクタを使用して、既存の従業員システムと並行して顧客アイデンティティプロジェクトを獲得しています。CyberArkとTransmit Securityは、特権アクセス管理と顧客アイデンティティオーケストレーションおよび詐欺防止を組み合わせた技術アライアンスを形成しました。パートナーシップにより、ベンダーはすべてのコンポーネントを内部で構築することなく、より広範なリスクとアクセス機能を組み立てることができます。したがって、認証オーケストレーション市場は、プラットフォーム統合、専門機能、カテゴリをまたいだアライアンスを組み合わせています。
認証オーケストレーション業界リーダー
Microsoft Corporation
IBM Corporation
Cisco Systems, Inc.
Okta, Inc.
Ping Identity Corporation
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年8月:Oktaは2026年8月24日にAgent SSOの一般提供を発表し、20,000社以上の顧客が使用するアイデンティティ製品にCross App Accessスタンダードを導入しました。AIエージェントを集中型ライフサイクルガバナンスと制御されたアクセスを必要とするファーストクラスのアイデンティティとして扱い、静的APIキーと広範なOAuth付与を最小権限の短命な監査済みトークンフローに置き換えます。
- 2026年8月:Transmit Securityは2026年8月4日にMosaicプラットフォームSDK 2.5.0をリリースし、デバイスインテリジェンスにおけるエージェンティックAI認識、保護されたセッショントークンのリプレイ保護、アイデンティティオーケストレーションと詐欺防止のための拡張されたIntegration Hubコネクタを導入し、組織が統合されたオーケストレーションジャーニー内でAIエージェントトラフィックと人間のセッションを区別できるようにしました。
- 2026年7月:BIO-key Internationalは2026年7月28日にヨルダン中央銀行から国家バイオメトリクス認証イニシアチブに選定され、850以上の支店にわたる3,000万人以上の銀行顧客をサポートし、中東・アフリカで最大規模のバイオメトリクス認証展開の一つとなりました。
- 2026年6月:Oktaは2026年6月23日にCross App Accessエコシステムを25以上の統合に拡張し、AIエージェントからアプリ、アプリからアプリへの接続に対して、集中型アイデンティティポリシー施行、完全なアクションログ、2026年8月からOkta Integration Networkを通じた厳密にスコープされたアクセスを備えた標準化されたガバナンスフレームワークを提供しました。


グローバル認証オーケストレーション市場レポートの範囲
認証オーケストレーション市場は、組織が集中型オーケストレーションレイヤーを通じて、複数のアイデンティティプロバイダー、認証方式、アプリケーション、デバイス、ユーザージャーニーにわたる認証ワークフローを設計、管理、最適化できるようにするソフトウェアプラットフォームおよび関連サービスで構成されています。これらのソリューションは、パスワードレス認証、多要素認証(MFA)、バイオメトリクス、パスキー、適応型リスクベース認証、アイデンティティ確認、サードパーティアイデンティティサービスのシームレスな統合を促進しながら、従業員、顧客、パートナー、マシンアイデンティティ全体でセキュリティ、ユーザーエクスペリエンス、規制コンプライアンス、運用効率を向上させます。
認証オーケストレーション市場レポートは、コンポーネント(ソフトウェアおよびサービス)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業および中小企業)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、の他の業種)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| ITおよび通信 |
| メディア・エンターテインメント |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府・公共行政 | ||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
認証オーケストレーション市場の規模はどのくらいですか?
認証オーケストレーション市場は2026年に299.27 ミリオン 米ドルであり、CAGR 21.66%で2031年までに797.49 ミリオン 米ドルに達する見込みです。
認証オーケストレーションは何に使用されますか?
アプリケーションとチャネル全体で認証方式、アイデンティティプロバイダー、リスクシグナル、アクセスポリシーを調整します。
認証オーケストレーション支出をリードするコンポーネントはどれですか?
ソフトウェアは2025年に67.33%のシェアでリードしました。組織が認証方式全体でプログラム可能なポリシー管理を必要としているためです。
最も速く成長している展開モデルはどれですか?
ハイブリッド展開は、組織がレガシー環境とクラウド環境を並行して運用するため、2031年までにCAGR 23.02%で成長する見込みです。
最大の支出シェアを持つエンドユーザーセクターはどれですか?
BFSIは、詐欺リスク、トランザクション量、コンプライアンス要件のため、2025年に22.41%のシェアを占めました。
認証オーケストレーションで最も速く成長している地域はどこですか?
アジア太平洋地域は、デジタルアイデンティティとモバイル決済エコシステムに支えられ、2031年までにCAGR 22.67%で成長する見込みです。
最終更新日:



