
Marktgröße und Marktanteil der Authentifizierungsorchestrierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 299.27 Millionen US-Dollar |
| Marktgröße (2031) | 797.49 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 21.66 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Authentifizierungsorchestrierung von Mordor Intelligence
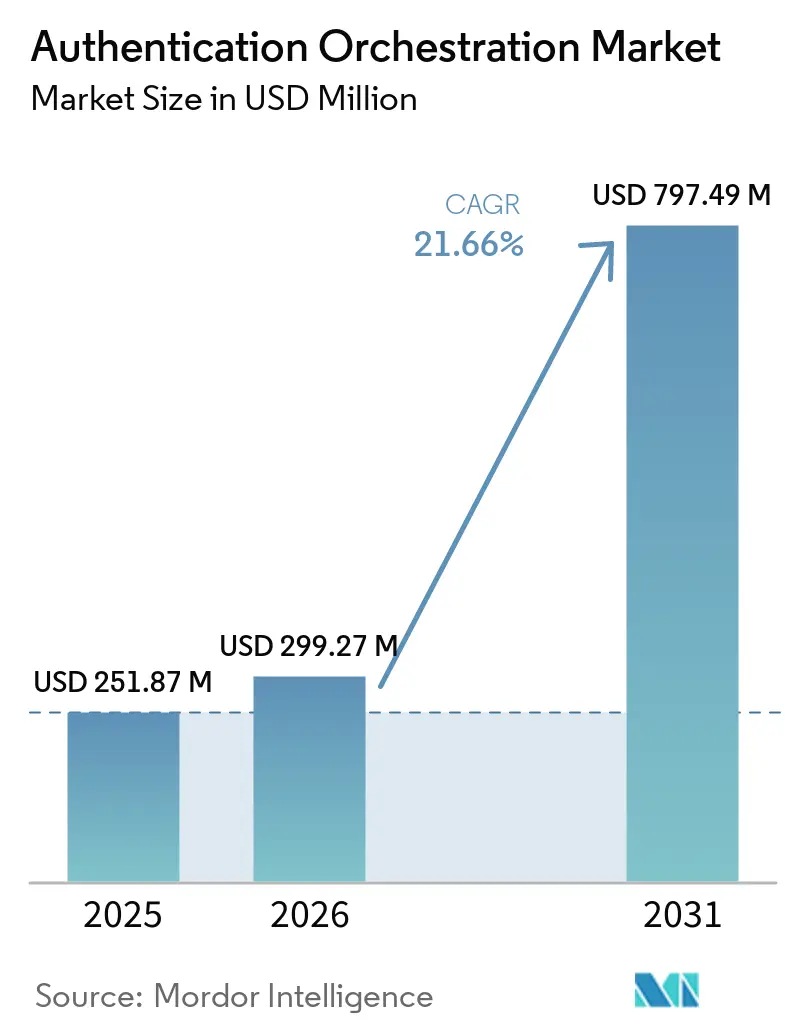
Die Marktgröße für Authentifizierungsorchestrierung betrug 2025 251,87 Millionen USD und wird voraussichtlich von 299,27 Millionen USD im Jahr 2026 auf 797,49 Millionen USD bis 2031 wachsen, bei einer CAGR von 21,66 % während des Prognosezeitraums 2026–2031. Der Markt für Authentifizierungsorchestrierung expandiert, da regulierte Organisationen unverbundene Authentifizierungstools durch zentral verwaltete Richtlinienebenen ersetzen. Diese Plattformen können Authentifizierungsschritte anhand von Risikokontext, Nutzerverhalten und Zugangskanaldetails auswählen. Die Nachfrage ist am stärksten dort, wo mehrere Identitätsanbieter, ältere Verzeichnisse und Cloud-Anwendungen zusammenarbeiten müssen. Anbieterstrategien kombinieren zunehmend konfigurierbare Authentifizierungsabläufe mit Bedrohungssignalen und Geräteintelligenz. Der Wechsel zu Passkeys erhöht auch den Bedarf an serverseitigen Kontrollen, die die Benutzerverifizierung validieren und Replay-Angriffe verhindern.
Wichtigste Erkenntnisse des Berichts
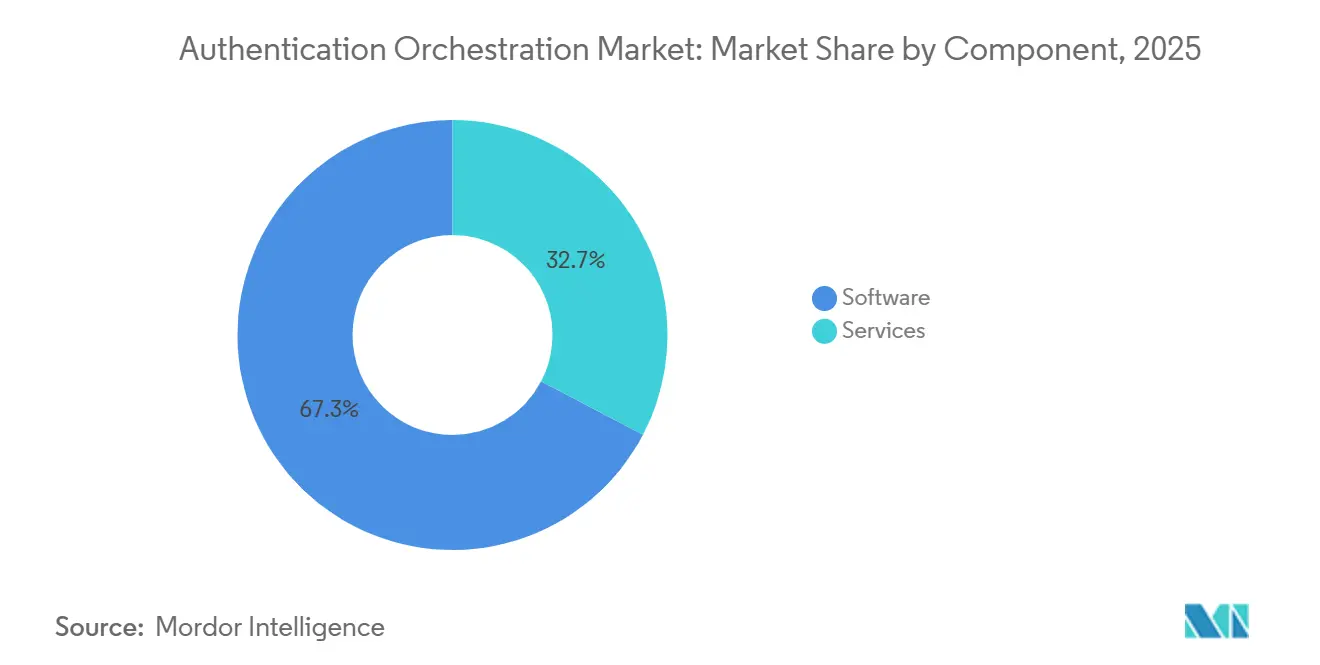
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 67,33 % am Markt für Authentifizierungsorchestrierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 23,71 % wachsen werden.
- Nach Bereitstellungsmodus entfiel 2025 ein Marktanteil von 59,89 % am Markt für Authentifizierungsorchestrierung auf die Cloud, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 23,02 % wachsen wird.
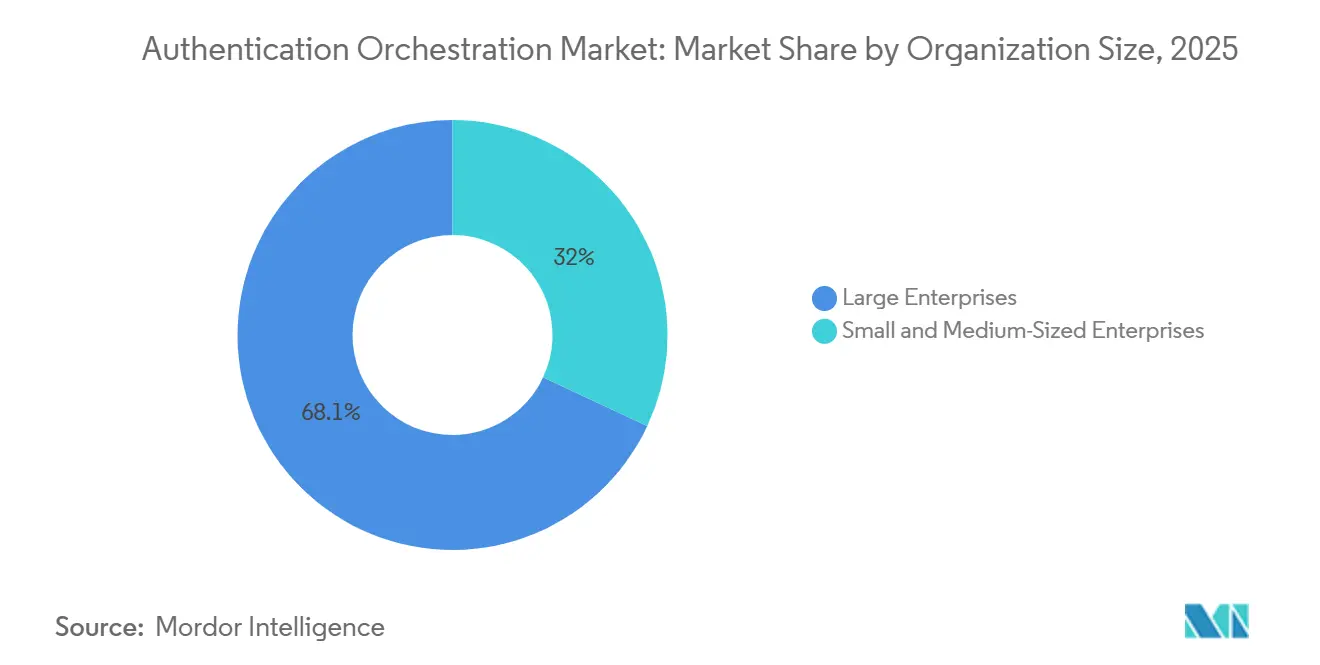
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 68,05 % am Markt für Authentifizierungsorchestrierung, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 23,30 % wachsen werden.
- Nach Branchenvertikale entfielen 2025 22,41 % des Umsatzes im Markt für Authentifizierungsorchestrierung auf BFSI, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 22,39 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 35,16 % am Markt für Authentifizierungsorchestrierung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 22,67 % expandieren wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Authentifizierungsorchestrierung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Identitätszentrierte Zero-Trust-Einführung | +5.8% | Global | Langfristig (≥ 4 Jahre) |
| Anforderungen an phishing-resistente Authentifizierung | +4.2% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Eskalation von Kontoübernahmen und Transaktionsbetrug | +3.9% | Global, am stärksten in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Komplexität von Cloud- und hybriden Identitätsstacks | +3.1% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| KI-Agenten-Identitätsabläufe und nicht-menschlicher Zugriff | +2.7% | Nordamerika und Europa, mit frühem Wachstum im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Portabilität von Authentifizierungsrichtlinien über Identitäts- anbieter hinweg | +1.9% | Global, mit frühem Wachstum in Großunternehmenszentren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Identitätszentrierte Zero-Trust-Einführung verankert Unternehmensausgaben für Authentifizierung
Zero-Trust-Programme entwickeln sich von Sicherheitsplänen zu aktiven Beschaffungsanforderungen für viele Organisationen, insbesondere für solche, die regulierte Daten und komplexen Mitarbeiterzugang verwalten. Kontinuierliche Verifizierung erfordert Prüfungen über Sitzungen, Geräte, Anwendungen und Zugriffsanfragen hinweg. Der Markt für Authentifizierungsorchestrierung profitiert davon, dass eine einzelne Authentifizierungsmaschine nicht zuverlässig mehrere Identitätsanbieter und Risikosignale verwalten kann. Programme in der Anfangsphase nutzen Orchestrierungssoftware, um Multi-Faktor-Authentifizierung konsistent über separate Umgebungen hinweg anzuwenden, anstatt in jeder Anwendung unterschiedliche Kontrollen zu pflegen. Ausgereiftere Programme fügen diesen Grundlagen kontinuierliche Sitzungsprüfungen und Verhaltensscoring hinzu, was den Richtlinienumfang nach der ersten Bereitstellung erweitert. Die National Security Agency veröffentlichte im Januar 2026 Zero-Trust-Implementierungsrichtlinien für nationale Sicherheitssysteme, die eine standardsbasierte Beschaffung in staatlichen Lieferketten unterstützen.
Anforderungen an phishing-resistente Authentifizierung verkürzen Beschaffungszyklen
Regulatorische Anforderungen machen phishing-resistente Authentifizierung zu einem unmittelbareren Beschaffungsthema für Organisationen mit wesentlichem digitalem Zugriffsrisiko. NIS2-Artikel 21 verlangt Multi-Faktor- oder kontinuierliche Authentifizierung für wesentliche Einrichtungen. Der Markt für Authentifizierungsorchestrierung kann die Compliance unterstützen, indem er Organisationen ermöglicht, FIDO2, Passkeys und ältere Authentifizierungsmethoden innerhalb einer einzigen Zugriffsreise zu nutzen. NIST finalisierte SP 800-63-4 im Juli 2025 und erkannte synchronisierbare Passkeys auf Authenticator Assurance Level 2 an. Im Jahr 2026 erklärte das National Cyber Security Centre des Vereinigten Königreichs, dass es die Verwendung von Passkeys empfiehlt, wann immer Dienste diese unterstützen. Diese Fristen können die Zeit zwischen Technologiebewertung und Beschaffung für regulierte Finanzdienstleistungsorganisationen mit überlappenden Verpflichtungen verkürzen.
Eskalation von Kontoübernahmen und Transaktionsbetrug erzwingt Modernisierung der Authentifizierung
Kontoübernahmebetrug gibt Sicherheits- und Betrugsbekämpfungsteams einen direkten Grund, die Authentifizierung zu modernisieren, insbesondere wenn automatisierte Angriffe grundlegende Anmeldedatenprüfungen umgehen. TransUnion berichtete, dass der vermutete digitale Kontoübernahmebetrug von 2024 bis 2025 in seiner Analyse um 37 % gestiegen ist, obwohl der gesamte vermutete digitale Betrug im Jahr 2025 auf 3,8 % zurückging. LexisNexis Risk Solutions berichtete für 2025 von einer Gesamtanmeldeangriffrate von 1,2 %, was einem Anstieg von 89 % im Jahresvergleich entspricht. Desktop-Kontoübernahmeangriffe stiegen um mehr als 200 %, da automatisierte Kampagnen über das mobile Credential-Stuffing hinausgingen. Plattformen für Authentifizierungsorchestrierung können Geräte- und Verhaltenssignale nutzen, bevor eine Anmeldung genehmigt wird, anstatt sich ausschließlich auf eine feste Authentifizierungsherausforderung zu verlassen. Dies gibt Betrugs- und Identitätsteams eine gemeinsame Plattform zur Risikominderung, anstatt Ereignisse erst nach einem Verstoß zu erfassen.
Komplexität von Cloud- und hybriden Identitätsstacks schafft Nachfrage nach Orchestrierungsebenen
Organisationen betreiben zunehmend gleichzeitig On-Premises-Verzeichnisse, Cloud-Identitätsanbieter und SaaS-Anwendungen, oft unter verschiedenen Verwaltungsteams. Diese Umgebungen können Lücken hinterlassen, die ein Identitätsdienst eines einzelnen Anbieters nicht schließt. Der Markt für Authentifizierungsorchestrierung adressiert dieses Problem durch eine Richtlinienebene, die über Anwendungen und Authentifizierungsmethoden hinweg funktioniert. Ältere Protokolle wie Kerberos, LDAP, RACF PassTickets und SOAP sind nicht direkt mit SAML-Assertions und OpenID-Connect-Tokens kompatibel. Eine zweckgebundene Ebene kann diese Protokolle übersetzen, ohne Änderungen an jeder Anwendung oder langwierige benutzerdefinierte Middleware-Arbeiten zu erfordern. Anbieter mit Konnektoren für ältere Protokolle können in regulierten Organisationen gut positioniert sein, wo der Anwendungsaustausch mehrere Jahre dauert.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskosten für ältere Anwendungen und Protokolle | -1.5% | Global, am stärksten in der Fertigung, im öffentlichen Sektor und in Finanzdienstleistungen | Langfristig (≥ 4 Jahre) |
| Datenschutz- und biometrische Daten-Governance-Einschränkungen | -0.8% | Europa und das Vereinigte Königreich, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Lücken bei der Passkey-Wiederherstellung und im Anmeldedaten-Lebenszyklus | -0.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Erklärbarkeit von Risikomodellen und Exposition gegenüber falsch-positiven Ergebnissen | -0.4% | Nordamerika und Europa, mit frühem regulatorischem Interesse im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskosten für ältere Anwendungen und Protokolle verzögern die Bereitstellung
Die Integration älterer Systeme bleibt eine wesentliche Hürde für Organisationen, die Authentifizierungsprozesse ersetzen, insbesondere bei stark angepassten internen Anwendungen. Anwendungen, die auf RACF, LDAP oder SOAP aufgebaut sind, erfordern oft Entdeckungsarbeiten, bevor neue Richtlinien in Betrieb gehen können. Sitzungsbasierte Authentifizierungsmodelle können auch mit aktuellen OAuth-2.0-Refresh-Token-Designs in Konflikt geraten. Der Markt für Authentifizierungsorchestrierung könnte bei Kunden, die große On-Premises-Bestände und undokumentierte Zugriffsabläufe verwalten, eine langsamere kurzfristige Einführung erleben. Diese Organisationen können 12–36 Monate lang hybride Systeme betreiben, bevor die Richtlinienabdeckung über ihre Anwendungen hinweg konsistent wird. Anbieter, die vorzertifizierte Konnektoren für ältere Protokolle anbieten, können den Bereitstellungsaufwand reduzieren und ihre Position in langen Austauschzyklen verbessern.
Datenschutz- und biometrische Daten-Governance-Einschränkungen erhöhen Compliance-Kosten
Biometrische Authentifizierung führt in Rechtsordnungen mit strengen Datenschutzgesetzen und strengen Kontrollen sensibler personenbezogener Daten zu zusätzlichen Compliance-Anforderungen. DSGVO-Artikel 9 behandelt biometrische Daten, die zur eindeutigen Identifizierung verwendet werden, als Daten besonderer Kategorien.[1]Europäisches Parlament und Rat der Europäischen Union, „Datenschutz-Grundverordnung”, EUR-Lex, eur-lex.europa.eu Die umfangreiche Verarbeitung kann vor der Bereitstellung eine Datenschutz-Folgenabschätzung erfordern. Das EU-KI-Gesetz fügt auch Verpflichtungen hinzu, wenn biometrische Identifizierungsabläufe als Hochrisikosysteme eingestuft werden. Indien und Südkorea haben ähnliche Einwilligungs- und Datenverarbeitungsanforderungen, die grenzüberschreitende Authentifizierungsdatenflüsse und zentralisierte Analysen erschweren. Diese Bedingungen begünstigen die biometrische Abgleichung auf dem Gerät, bei der rohe biometrische Daten das Benutzergerät nicht verlassen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Softwareplattformen führen das Richtlinienmanagement über Authentifizierungsmethoden hinweg an
Software hielt im Jahr 2025 einen Marktanteil von 67,33 % am Markt für Authentifizierungsorchestrierung. Die führende Position spiegelt die Nachfrage nach programmierbaren Richtlinienmaschinen über verschiedene Kanäle und Authentifizierungsmethoden hinweg wider. Organisationen nutzen diese Plattformen, um den geeigneten Authentifikator basierend auf dem Risikokontext, dem Nutzerverhalten und den Compliance-Regeln auszuwählen. Dieser Ansatz verlagert die Beschaffung weg von einem Fokus auf einzelne Token oder biometrische Sensoren. Er vermeidet auch Hardware-Upgrades und wiederholte Anwendungs-Neubereitstellungen. Software kann Teams dabei helfen, eine konsistente Richtlinienlogik aufrechtzuerhalten, wenn sich Identitätsanbieter und Zugriffskanäle ändern.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 23,71 % wachsen. Professionelle Implementierung, verwaltete Dienste und spezialisierter Support werden immer wichtiger, da Bereitstellungen mehr Identitätsanbieter, Risikomaschinen und kanalspezifische Authentifizierungsabläufe abdecken. Käufer benötigen Hilfe bei der Konfiguration von Authentifizierungsabläufen, der Abstimmung adaptiver Risikoschwellenwerte und der Aufrechterhaltung einer klaren Governance über Richtlinienänderungen. Sie benötigen auch aktualisierte Konnektoren, wenn sich Protokolle ändern und Anwendungen neue Integrationsanforderungen hinzufügen. Okta erweiterte seine Orchestrierungsfähigkeiten Anfang 2026 durch sein Mosaic Platform SDK und Auth0-Plattformfunktionen für KI-Agenten und digitale Anmeldedaten.[2]Okta, „Okta bringt erstklassige Identität zu KI-Agenten mit Agent SSO”, Okta, okta.com Diese Veröffentlichungen zeigen, warum Implementierungsexpertise neben Software-Abonnements im Markt für Authentifizierungsorchestrierung wichtig bleibt.


Nach Bereitstellungsmodus: Cloud führt, während hybride Bereitstellung am schnellsten wächst
Cloud entfiel 2025 auf 59,89 % des Marktes für Authentifizierungsorchestrierung. Die Cloud-Bereitstellung ist auf verteilte Anwendungsbestände und Identity-as-a-Service-Betriebsmodelle ausgerichtet. Sie kann Authentifizierung über mehrere Anwendungen hinweg unterstützen, ohne dass Kunden die gesamte Infrastruktur selbst pflegen müssen. Die On-Premises-Bereitstellung bleibt in souveränen Datenumgebungen und klassifizierten Regierungsnetzwerken relevant. Sie bedient auch Banken, die Einzelmandanten-Bereitstellungen gemäß PCI-DSS- und HIPAA-Anforderungen benötigen. Ihre relative Position verengt sich, da cloud-verwaltete und selbst gehostete Betriebsmodelle einfacher zu verwalten werden.
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 23,02 % wachsen. Organisationen mit älteren On-Premises-Beständen und cloud-nativen Anwendungen können nicht immer schnell ein vollständig cloudbasiertes Modell einführen. Sie benötigen eine Identitätsebene, die Token ausstellt, die sowohl von Cloud-Diensten als auch von internen Anwendungen akzeptiert werden, geregelt durch gemeinsame Richtlinienregeln. Dies unterstützt die Modernisierung, ohne dass die ältere Umgebung für jede Anfrage eine erneute Authentifizierung gegenüber einem Cloud-Anbieter durchführen muss. Microsoft fügte in seinen Entra-Versionen vom März 2026 Passkey-Profile und Linux-Unterstützung für phishing-resistente Multi-Faktor-Authentifizierungsdaten hinzu. Diese Fähigkeiten spiegeln die laufenden Anbieterinvestitionen in hybride Umgebungen und den Markt für Authentifizierungsorchestrierung wider.
Nach Unternehmensgröße: Großunternehmen führen, während KMU den Zugang ausweiten
Großunternehmen hielten im Jahr 2025 einen Umsatzanteil von 68,05 % bei der Authentifizierungsorchestrierung. Ihre Identitätsbestände umfassen oft Tausende von Anwendungen und mehrere Identitätsanbieter. Dieser Umfang macht die zentralisierte Orchestrierung zu einer Betriebsanforderung und nicht zu einem optionalen Sicherheits-Upgrade. Große Organisationen sind auch stärker regulatorisch exponiert und können komplexe Integrationen finanzieren. Ihre Bereitstellungen schaffen Referenzarchitekturen für Konnektoren und Richtliniendesigns. Diese Projekte bleiben zentral für den Unternehmensanbieterumsatz in der Branche der Authentifizierungsorchestrierung.
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 23,30 % wachsen. Verbrauchsbasierte Preisgestaltung und vorgefertigte Konnektoren senken die Einstiegshürde für Organisationen mit weniger als 500 Mitarbeitern und begrenzten Fachressourcen. No-Code-Journey-Editoren können den Bedarf an großen Identitätsentwicklungsteams reduzieren und Konfigurationsarbeiten verkürzen. Anbieter wie Descope, Authsignal und Stytch bieten Tools an, die auf diese ressourcenärmeren Bereitstellungen ausgerichtet sind. Organisationen können Produktionsauthentifizierungsabläufe in Wochen statt in Quartalen konfigurieren, unter Verwendung wiederverwendbarer Abläufe für gängige SaaS-Anwendungen. Implementierungsarbeiten für Großunternehmen produzieren auch Konnektormuster, die Anbieter später für kleinere Kunden im Markt für Authentifizierungsorchestrierung paketieren können.
Nach Branchenvertikale: BFSI führt die Ausgaben an, während Gesundheitswesen und Biowissenschaften beschleunigen
BFSI entfiel 2025 auf 22,41 % des Marktes für Authentifizierungsorchestrierung. Das Segment sieht sich hohen Transaktionsvolumina, ausgefeilten Betrugsversuchen und mehreren Compliance-Anforderungen gegenüber. PCI DSS v4.0.1 erweiterte im März 2025 die Multi-Faktor-Authentifizierungsanforderungen für den Zugang zu Karteninhaberdatenumgebungen. Europäische Unternehmen müssen auch DORA-Artikel 9 berücksichtigen, während US-amerikanische Institute den mehrschichtigen FFIEC-Authentifizierungsrichtlinien folgen. OneSpan startete DigipassONE im Juli 2026, um Finanzinstituten zu helfen, mehrere Authentifizierungsmethoden zu koordinieren, ohne die bestehende Infrastruktur zu ersetzen. Das Unternehmen identifizierte die PSD3-Bereitschaft und den Rollout der Europäischen Digitalen Identitätsbrieftasche als kommerzielle Treiber für die Plattform.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 22,39 % wachsen. Die im Januar 2025 angekündigten vorgeschlagenen Änderungen der HIPAA-Sicherheitsregel würden Multi-Faktor-Authentifizierung zu einer expliziten Anforderung für Systeme machen, die elektronisch geschützte Gesundheitsinformationen verarbeiten. Der Identitätsverifizierungs- und Authentifizierungsstandard von NHS England fügte ab Dezember 2025 auch Compliance-Druck im Vereinigten Königreich hinzu. Ping Identity und OLOID schlossen im Mai 2026 eine Partnerschaft, um passwortlose, vertrauensverifizierte Authentifizierung für die klinische Belegschaft in den USA bereitzustellen. Regierung, IT und Telekommunikation, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie Bildung tragen ebenfalls zur Nachfrage im Markt für Authentifizierungsorchestrierung bei. TransUnion berichtete, dass der vermutete digitale Kontoerstellungsbetrug im Einzelhandel im Jahr 2025 8,3 % der Versuche erreichte.
Geografische Analyse
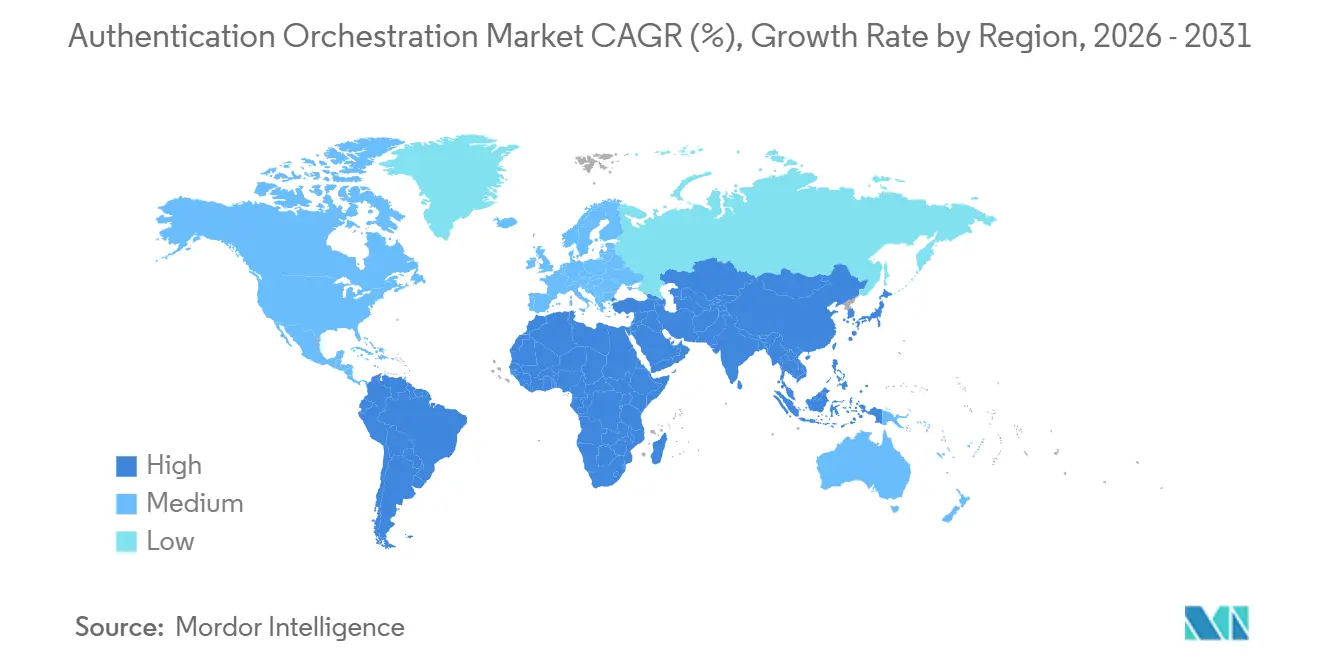
Nordamerika hielt im Jahr 2025 einen Marktanteil von 35,16 % am Markt für Authentifizierungsorchestrierung. Die Region kombiniert umfangreiche Unternehmens-Sicherheitsbudgets, aktive Regulierung und eine konzentrierte Anbieterbasis. Die Zero-Trust-Anforderungen der US-Bundesregierung haben die Beschaffung phishing-resistenter Multi-Faktor-Authentifizierung über Behörden und Auftragnehmer-Netzwerke hinweg unterstützt. NIST SP 800-63-4 legt einen aktuellen Rahmen für digitale Identität für Bundesbehörden und regulierte private Organisationen fest.[3]Nationales Institut für Standards und Technologie, „Richtlinien für digitale Identität”, NIST, nist.gov Microsoft machte Multi-Faktor-Authentifizierung für Azure-Anmeldungen über Mandanten hinweg zur Pflicht, wobei verlängerte Compliance-Fristen bis Juli 2026 andauern.
Europa ist der zweitgrößte regionale Markt im Markt für Authentifizierungsorchestrierung. NIS2, DORA und eIDAS 2.0 schaffen parallele Compliance-Anforderungen in Finanzdienstleistungen, Gesundheitswesen und großen digitalen Plattformen. Alle 27 Mitgliedstaaten der Europäischen Union müssen bis Dezember 2026 eine Europäische Digitale Identitätsbrieftasche bereitstellen. Die FIDO Alliance erklärte im September 2025, dass ein in einer EUDI-Brieftasche registrierter FIDO-Passkey die Authentifizierungsanforderungen der vertrauenden Partei auf hohen eIDAS-Sicherheitsniveaus erfüllen kann. Deutschland, das Vereinigte Königreich, Frankreich und die Benelux-Länder führen die regionale Beschaffung an. Die NCSC-Empfehlung für Passkeys bietet Käufern einen klareren, staatlich ausgerichteten Referenzpunkt. Südamerika befindet sich noch in einer früheren Einführungsphase, wobei Brasilien und Argentinien Nachfrage von größeren Finanzinstituten zeigen.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 22,67 % wachsen. Indiens Unified Payments Interface verzeichnete 2025 102 Milliarden Authentifizierungsaufrufe, was der Authentifizierungsinfrastruktur Umfang und Komplexität hinzufügt. Razorpay startete im März 2026 eine Reserve-Bank-of-India-konforme biometrische Passkey-Lösung mit Mastercard für Online-Kartentransaktionen. Fujitsu setzte seinen FIDO2-Passkey-Dienst im Februar 2026 für SMBC Nikko Securities für den Online-Handel ein. Der Nahe Osten wird ebenfalls aktiver, nachdem die Zentralbank Jordaniens im Juli 2026 BIO-key International für eine nationale biometrische Authentifizierungsinitiative ausgewählt hat. Diese Programme erweitern den Markt für Authentifizierungsorchestrierung über seine etablierte nordamerikanische und europäische Basis hinaus.

Wettbewerbslandschaft
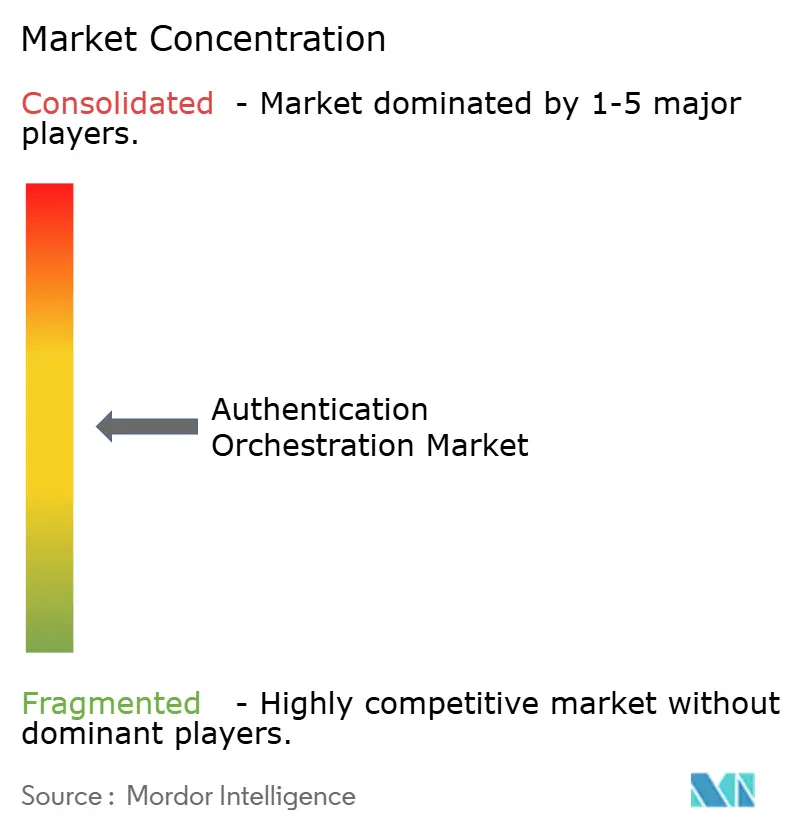
Der Markt für Authentifizierungsorchestrierung ist mäßig fragmentiert. Okta, Microsoft und Ping Identity haben starke Positionen, da sie in Mitarbeiter-Identitätsumgebungen integriert sind. Reine Anbieter, darunter Transmit Security, Descope, Strata Identity und Authsignal, konkurrieren durch konfigurierbare Journey-Editoren und Echtzeit-Risikoeingaben. Große Anbieter können von bestehenden Kundenbeziehungen und etablierten Verwaltungstools profitieren. Spezialisten können konkurrieren, ohne dass Kunden eine bestehende Mitarbeiter-Identitätsplattform ersetzen müssen.
KI-Agenten-Identität ist im Jahr 2026 zu einem wichtigen Bereich des Produktwettbewerbs im Markt für Authentifizierungsorchestrierung geworden, der es Anbietern ermöglicht, KI-Arbeitslasten zu adressieren, ohne dass Kunden ihre primäre Plattform ersetzen müssen. Okta startete Okta for AI Agents im April 2026 und machte Agent SSO im August 2026 allgemein verfügbar. Das Angebot behandelt KI-Agenten als Identitäten, die Lebenszyklusmanagement und kontrollierten Zugriff erfordern. Microsoft machte Entra Agent ID allgemein verfügbar, um bedingten Zugriff, Lebenszyklusgovernance und OAuth-Abläufe auf KI-Arbeitslasten auszuweiten.[4]Microsoft, „Obligatorische Multi-Faktor-Authentifizierung für Azure und Admin-Portale”, Microsoft Learn, microsoft.com Es unterstützt auch Organisationen, die Ping Identity oder andere Mitarbeitersysteme behalten. Diese Schritte ermöglichen es Anbietern, KI-Arbeitslasten zu adressieren, ohne Kunden zu bitten, ihre Haupt-Identitätssysteme zu ersetzen.
Kleinere Organisationen bleiben eine wichtige Chance, da sie weniger Zugang zu großen Identitätsentwicklungsteams haben. Vorkonfigurierte Compliance-Vorlagen und ergebnisbasierte Preisgestaltung können die Implementierungskosten für diese Käufer senken. Descope und Strata Identity nutzen visuelle Editoren und standardsbasierte Konnektoren, um Kunden-Identitätsprojekte neben bestehenden Mitarbeitersystemen zu gewinnen. CyberArk und Transmit Security bildeten eine Technologieallianz, die privilegiertes Zugriffsmanagement mit Kunden-Identitätsorchestrierung und Betrugsprävention kombinierte. Partnerschaften können Anbietern helfen, umfassendere Risiko- und Zugangsfähigkeiten zusammenzustellen, ohne jede Komponente intern aufbauen zu müssen. Der Markt für Authentifizierungsorchestrierung kombiniert daher Plattformintegration, Spezialfunktionalität und kategorieübergreifende Allianzen.
Marktführer in der Branche der Authentifizierungsorchestrierung
Microsoft Corporation
IBM Corporation
Cisco Systems, Inc.
Okta, Inc.
Ping Identity Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Okta gab am 24. August 2026 die allgemeine Verfügbarkeit von Agent SSO bekannt und führte den Cross App Access-Standard in sein Identitätsprodukt ein, das von mehr als 20.000 Kunden genutzt wird. Dabei werden KI-Agenten als erstklassige Identitäten mit zentralisierter Lebenszyklusgovernance behandelt, wobei statische API-Schlüssel und umfangreiche OAuth-Berechtigungen durch Least-Privilege-, kurzlebige und geprüfte Token-Abläufe ersetzt werden.
- August 2026: Transmit Security veröffentlichte am 4. August 2026 das Mosaic Platform SDK 2.5.0 und führte dabei agentische KI-Erkennung in der Geräteintelligenz, Replay-Schutz für gesicherte Sitzungstoken und erweiterte Integration-Hub-Konnektoren für Identitätsorchestrierung und Betrugsprävention ein, wodurch Organisationen KI-Agenten-Datenverkehr von menschlichen Sitzungen innerhalb einer einheitlichen Orchestrierungsreise unterscheiden können.
- Juli 2026: BIO-key International wurde am 28. Juli 2026 von der Zentralbank Jordaniens für eine nationale biometrische Authentifizierungsinitiative ausgewählt, die mehr als 30 Millionen Bankkunden in mehr als 850 Filialen unterstützt und damit eine der größten biometrischen Authentifizierungsbereitstellungen im Nahen Osten und Afrika darstellt.
- Juni 2026: Okta erweiterte sein Cross App Access-Ökosystem am 23. Juni 2026 auf mehr als 25 Integrationen und stellte dabei einen standardisierten Governance-Rahmen für KI-Agenten-zu-App- und App-zu-App-Verbindungen mit zentralisierter Identitätsrichtliniendurchsetzung, vollständiger Aktionsprotokollierung und eng begrenztem Zugriff über das Okta Integration Network ab August 2026 bereit.


Globaler Berichtsumfang des Marktes für Authentifizierungsorchestrierung
Der Markt für Authentifizierungsorchestrierung umfasst Softwareplattformen und zugehörige Dienstleistungen, die es Organisationen ermöglichen, Authentifizierungsabläufe über mehrere Identitätsanbieter, Authentifizierungsmethoden, Anwendungen, Geräte und Nutzerreisen hinweg durch eine zentralisierte Orchestrierungsebene zu entwerfen, zu verwalten und zu optimieren. Diese Lösungen ermöglichen die nahtlose Integration von passwortloser Authentifizierung, Multi-Faktor-Authentifizierung (MFA), Biometrie, Passkeys, adaptiver risikobasierter Authentifizierung, Identitätsverifizierung und Identitätsdiensten von Drittanbietern, während sie Sicherheit, Nutzererfahrung, regulatorische Compliance und betriebliche Effizienz über Mitarbeiter-, Kunden-, Partner- und Maschinenidentitäten hinweg verbessern.
Der Bericht zum Markt für Authentifizierungsorchestrierung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildung und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Benelux | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Benelux | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Authentifizierungsorchestrierung?
Der Markt für Authentifizierungsorchestrierung hatte 2026 einen Wert von 299,27 Millionen USD und wird bis 2031 voraussichtlich 797,49 Millionen USD bei einer CAGR von 21,66 % erreichen.
Wofür wird Authentifizierungsorchestrierung verwendet?
Sie koordiniert Authentifizierungsmethoden, Identitätsanbieter, Risikosignale und Zugriffsrichtlinien über Anwendungen und Kanäle hinweg.
Welche Komponente führt die Ausgaben für Authentifizierungsorchestrierung an?
Software führte 2025 mit einem Anteil von 67,33 %, da Organisationen programmierbares Richtlinienmanagement über Authentifizierungsmethoden hinweg benötigen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 23,02 % wachsen, da Organisationen ältere und Cloud-Umgebungen gemeinsam betreiben.
Welcher Endnutzersektor hat den größten Ausgabenanteil?
BFSI hielt 2025 einen Anteil von 22,41 % aufgrund von Betrugsexposition, Transaktionsvolumen und Compliance-Anforderungen.
Welche Region wächst am schnellsten bei der Authentifizierungsorchestrierung?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 22,67 % wachsen, unterstützt durch digitale Identitäts- und Mobile-Payment-Ökosysteme.
Seite zuletzt aktualisiert am:



