
Taille et part du marché de la sécurité des identités Kubernetes
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 114.25 Millions de dollars américains |
| Taille du Marché (2031) | 334.86 Millions de dollars américains |
| Taux de croissance (2026 - 2031) | 23.99 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des identités Kubernetes par Mordor Intelligence
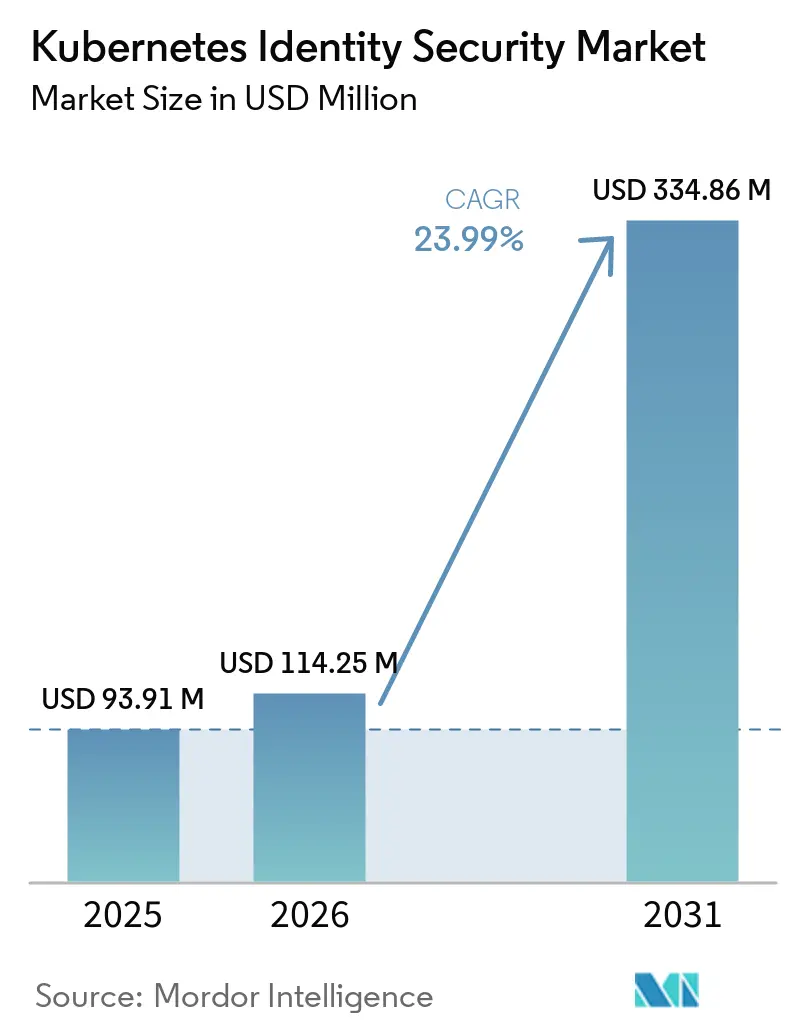
La taille du marché de la sécurité des identités Kubernetes devrait augmenter de 93,91 millions USD en 2025 à 114,25 millions USD en 2026 et atteindre 334,86 millions USD d'ici 2031, avec un CAGR de 23,99 % sur la période 2026-2031. Le marché de la sécurité des identités Kubernetes se développe à mesure que Kubernetes devient une plateforme de production standard et que les organisations rapprochent les contrôles d'accès des charges de travail. L'adoption en production crée davantage de comptes de service, de certificats, de politiques et d'identités machine nécessitant une gestion du cycle de vie. Les équipes de sécurité adaptent également leurs contrôles aux agents d'intelligence artificielle, qui ont besoin d'un accès à portée étroite lors de chaque tâche. Les programmes de confiance zéro stimulent la demande d'approvisionnement dans les environnements réglementés et du secteur public, tandis que les fonctionnalités d'identité intégrées dans les services Kubernetes gérés exercent une pression sur les fournisseurs spécialisés. Le marché de la sécurité des identités Kubernetes offre donc des opportunités aux fournisseurs qui combinent l'identité des charges de travail, la gestion des politiques, le support opérationnel et des contrôles fonctionnant sur des clusters cloud et sur site.
Points clés du rapport
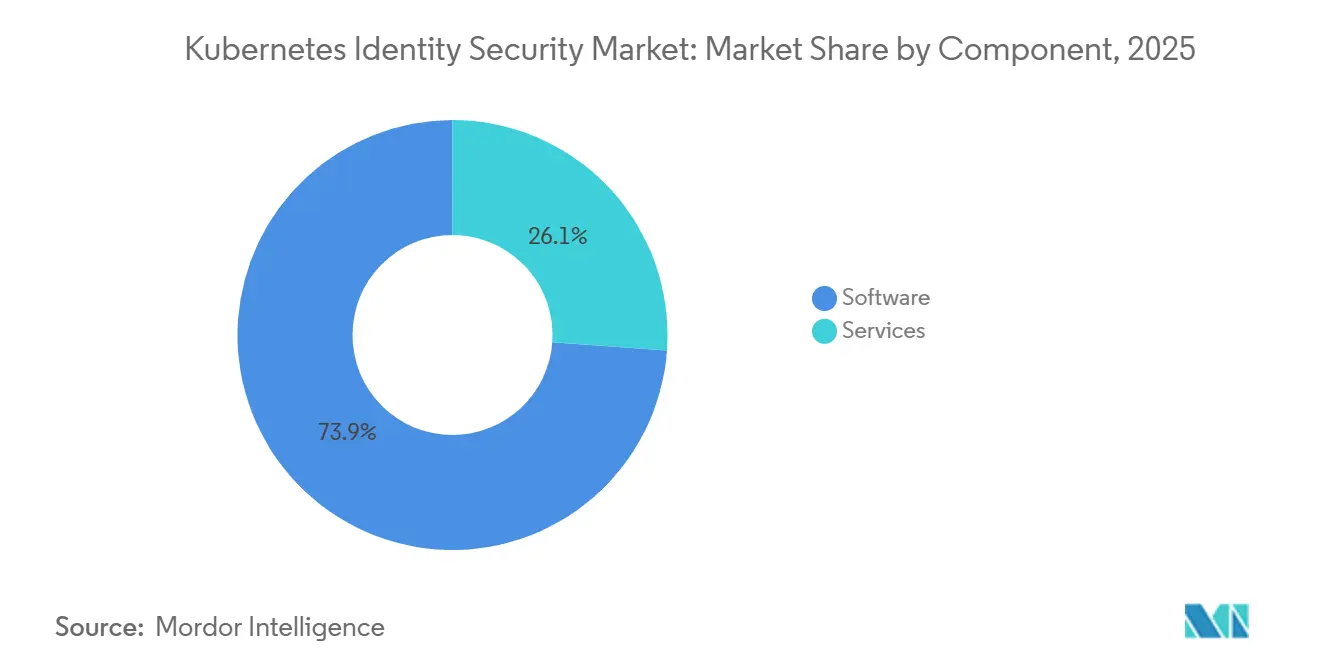
- Par composant, les logiciels représentaient 73,86 % des revenus du marché de la sécurité des identités Kubernetes en 2025, tandis que les services devraient croître à un CAGR de 27,92 % jusqu'en 2031.
- Par mode de déploiement, les solutions basées sur le cloud représentaient 58,49 % des revenus en 2025 et devraient se développer à un CAGR de 26,78 % jusqu'en 2031.
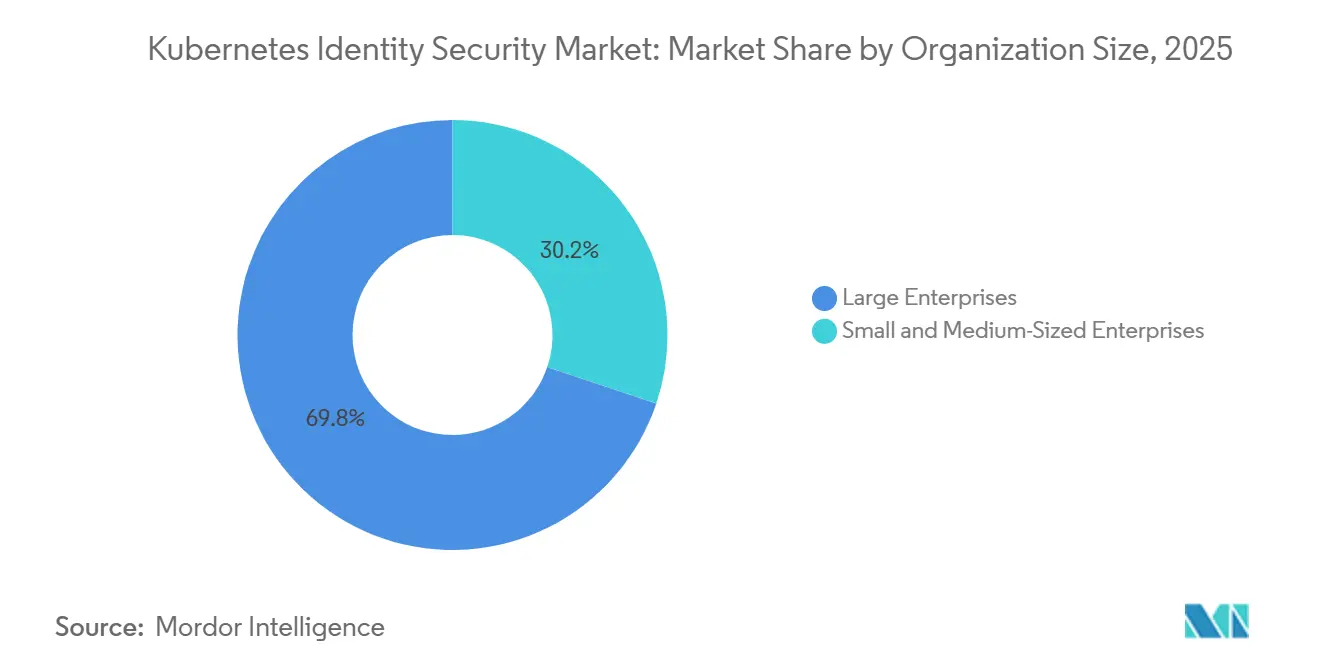
- Par taille d'organisation, les grandes entreprises détenaient 69,83 % des revenus du marché de la sécurité des identités Kubernetes en 2025, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 27,36 % jusqu'en 2031.
- Par utilisateur final, les technologies de l'information et les télécommunications représentaient 27,31 % des revenus en 2025, tandis que le secteur du gouvernement et de l'administration publique devrait se développer à un CAGR de 26,62 % jusqu'en 2031.
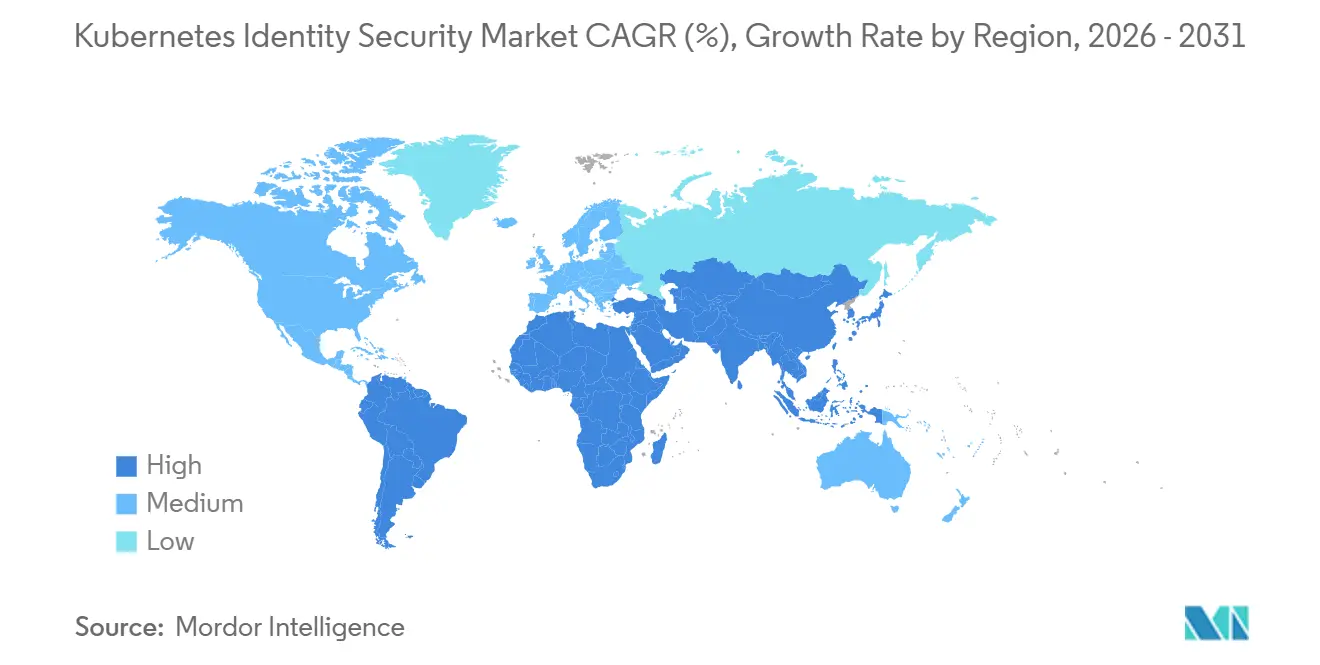
- Par géographie, l'Amérique du Nord détenait 37,28 % des revenus du marché de la sécurité des identités Kubernetes en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 26,79 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la sécurité des identités Kubernetes
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Expansion de Kubernetes et des charges de travail cloud-natives | +5.0% | Mondial, plus fort en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Croissance des charges de travail d'intelligence artificielle et exigences d'identité des agents d'intelligence artificielle | +4.5% | Mondial, avec des gains précoces en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption de la sécurité à confiance zéro et à moindre privilège | +4.2% | Amérique du Nord et Europe, en expansion vers les principaux marchés d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Croissance des identités de charges de travail et des identités machine | +3.8% | Mondial | Moyen terme (2-4 ans) |
| Expansion des environnements Kubernetes multi-cloud et hybrides | +3.2% | Mondial, plus fort en Amérique du Nord, dans les principaux marchés d'Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Adoption croissante des identifiants à courte durée de vie et fédérés | +2.5% | Amérique du Nord et Europe, s'étendant au Moyen-Orient, en Afrique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion de Kubernetes et des charges de travail cloud-natives
Le marché de la sécurité des identités Kubernetes bénéficie du mouvement plus large des systèmes de production vers Kubernetes. La Cloud Native Computing Foundation a rapporté que 82 % des utilisateurs de conteneurs exécutaient Kubernetes en production en 2025, contre 66 % en 2023. La même enquête a révélé que 98 % des répondants avaient adopté des technologies cloud-natives, ce qui renforce Kubernetes en tant que couche d'exploitation centrale pour les applications modernes. Chaque nouveau cluster augmente le nombre de comptes de service, de rôles et de connexions de charges de travail devant être gouvernés. Le marché de la sécurité des identités Kubernetes répond à ce besoin opérationnel grâce à des moteurs de politiques, des plateformes de secrets et des courtiers d'identité intégrés dans les flux de déploiement. À mesure que davantage de travaux de développement et de déploiement sont cloud-natifs, la frontière de sécurité pertinente se déplace du périmètre réseau vers la charge de travail et son identité d'exécution.
Croissance des charges de travail d'intelligence artificielle et exigences d'identité des agents d'intelligence artificielle
Les charges de travail d'intelligence artificielle accroissent le besoin de contrôles régissant les accès non humains dans les environnements de conteneurs. La Cloud Native Computing Foundation a constaté qu'en 2025, 66 % des organisations hébergeant des modèles d'intelligence artificielle générative utilisaient Kubernetes pour les charges de travail d'inférence. Cette utilisation ajoute des agents d'intelligence artificielle à l'ensemble des identités pouvant demander l'accès à l'infrastructure et interagir avec les ressources de production. Le marché de la sécurité des identités Kubernetes répond à cette exigence avec des politiques d'identité limitant les autorisations à une tâche et une période définies. Akeyless a annoncé la disponibilité générale d'Agentic Runtime Authority en septembre 2026, la décrivant comme une application des autorisations en temps réel pour les agents d'intelligence artificielle. Teleport a également introduit l'identité agentique déléguée dans sa version bêta publique Beams en juin 2026, permettant de définir la portée des identifiants lors de l'exécution plutôt que de les accorder comme un accès permanent étendu. Ces publications montrent pourquoi les produits d'identité de charge de travail sont étendus pour couvrir les systèmes autonomes ainsi que les personnes et les services.
Adoption de la sécurité à confiance zéro et à moindre privilège
Les exigences de confiance zéro font de l'identité un critère d'achat plus direct pour les déploiements Kubernetes. La publication spéciale NIST 800-207A présente un modèle d'architecture à confiance zéro pour les applications cloud-natives opérant dans plusieurs emplacements.[1] Le modèle place les contrôles de politique basés sur l'identité au centre des décisions d'accès pour les applications opérant sur des clusters et des clouds. Le Département de la Défense des États-Unis a publié le mémorandum de type directive 25-003 le 17 juillet 2025, établissant un Bureau de gestion du portefeuille à confiance zéro et un rôle de Directeur de la confiance zéro. Le marché de la sécurité des identités Kubernetes bénéficie de cette orientation car chaque pod et compte de service a besoin d'une identité vérifiable avant qu'une politique de moindre privilège puisse être appliquée de manière fiable. La fédération OIDC, les contrôles d'accès basés sur les rôles renforcés et la sécurité mutuelle de la couche de transport peuvent répondre à ces exigences pour les charges de travail réglementées.
Croissance des identités de charges de travail et des identités machine
Les identités de charges de travail se multiplient avec les conteneurs, les pipelines d'intégration continue, les maillages de services et la gestion automatisée des certificats. Cette croissance rend les identifiants à longue durée de vie plus difficiles à gérer et accroît le besoin de systèmes capables d'émettre, de renouveler et d'auditer des jetons d'accès à courte durée de vie. Le marché de la sécurité des identités Kubernetes soutient l'utilisation d'identifiants fédérés et d'identités de charges de travail attestées cryptographiquement à la place des secrets stockés. Le CA/Browser Forum a adopté le scrutin SC-081v3, entré en vigueur le 15 mars 2026, réduisant la période de validité maximale des certificats TLS publics de 398 jours à 200 jours.[2] Le calendrier réduira la période à 100 jours en mars 2027 et à 47 jours en mars 2029, augmentant le besoin de pratiques automatisées de gestion du cycle de vie des certificats. Ce changement favorise les plateformes capables de gérer le renouvellement des certificats et l'application des politiques sur de grandes flottes Kubernetes.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Complexité du RBAC Kubernetes et de la gestion des politiques d'identité | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de compétences en Kubernetes, cloud et sécurité des identités | -2.0% | Mondial, plus aiguë en Amérique du Sud, au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Fragmentation entre Kubernetes, la gestion des identités et des accès cloud et les plateformes d'identité d'entreprise | -1.5% | Mondial | Moyen terme (2-4 ans) |
| Disponibilité des capacités d'identité natives de Kubernetes et des fournisseurs cloud | -1.2% | Amérique du Nord et Europe, où la pénétration de Kubernetes géré est la plus élevée | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité du RBAC Kubernetes et de la gestion des politiques d'identité
Le contrôle d'accès basé sur les rôles de Kubernetes offre aux équipes un contrôle détaillé, mais il est difficile à gérer à mesure que les clusters et les équipes applicatives se multiplient. Les liaisons de rôles, les ClusterRoles et les autorisations des comptes de service peuvent s'accumuler sans révisions cohérentes. Les autorisations Kubernetes opèrent également au niveau de la couche de plateforme applicative, ce qui rend difficile la traduction des règles d'accès métier en politiques techniques concises. Le marché de la sécurité des identités Kubernetes doit résoudre la dérive des politiques sur plusieurs clusters sans imposer de charge inutile aux équipes de sécurité. Les fournisseurs peuvent réduire cet obstacle grâce à la création guidée de politiques, à la visibilité sur les attributions de rôles existantes et aux contrôles identifiant les autorisations trop larges. Au sein du marché de la sécurité des identités Kubernetes, la gestion unifiée des politiques reste importante là où les organisations utilisent conjointement Kubernetes, les services d'identité cloud et les plateformes d'identité d'entreprise.
Pénurie de compétences en Kubernetes, cloud et sécurité des identités
La pénurie de personnes possédant des compétences en Kubernetes, en identité cloud, en cryptographie et en politique-en-tant-que-code peut ralentir la mise en œuvre même lorsque les budgets sont disponibles. Les organisations ont souvent besoin de connecter les plateformes d'identité aux pipelines de déploiement, aux clusters et aux systèmes d'accès existants. Le marché de la sécurité des identités Kubernetes présente une opportunité connexe dans les services professionnels et gérés, car certains clients ne peuvent pas exploiter ces contrôles de manière indépendante. Les services devraient croître à un CAGR de 27,92 % jusqu'en 2031, reflétant la demande de déploiement, de configuration et d'opérations de politique continues. Netand a lancé HIWARE for K8S en mars 2026 pour les entreprises coréennes passant d'environnements de sécurité sur site à des contrôles d'accès basés sur Kubernetes. Ce type de produit peut aider les organisations à adopter la gestion des accès native à Kubernetes avec une exigence de compétences internes moindre.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels dominent les revenus tandis que les services se développent plus rapidement
Les logiciels représentaient 73,86 % des revenus en 2025. Le segment comprend les plateformes d'identité de charges de travail, les moteurs de politiques, les logiciels de gestion des secrets et les courtiers d'identité intégrés dans les pipelines d'intégration continue et de déploiement continu. Ces outils constituent la couche d'exploitation initiale pour les organisations qui ont besoin d'émettre des identités, d'appliquer des autorisations et d'observer l'activité d'accès. Les outils de politique-en-tant-que-code, les courtiers OIDC et les autorités de certification conformes aux normes SPIFFE et SPIRE font partie de cette couche logicielle. La demande de logiciels reste liée au besoin d'un contrôle cohérent sur les clusters, les développeurs, les charges de travail et les environnements cloud pouvant opérer sous des équipes opérationnelles distinctes.
Les services devraient croître à un CAGR de 27,92 % de 2026 à 2031, ce qui en fait le composant à la croissance la plus rapide. Les services professionnels couvrent le déploiement, la conception de la fédération OIDC, la mise en œuvre de SPIFFE et SPIRE et la rationalisation du contrôle d'accès basé sur les rôles. Les services gérés peuvent prendre en charge la gestion du cycle de vie des certificats et l'application des politiques lorsque les équipes internes sont limitées. La taille du marché de la sécurité des identités Kubernetes pour les services croît car de nombreux acheteurs nécessitent un support opérationnel continu au-delà de la licence de plateforme initiale. Les petites et moyennes organisations peuvent utiliser la livraison gérée pour accéder à des compétences spécialisées sans constituer une équipe de sécurité Kubernetes interne complète ni maintenir une couverture continue pour les exigences de politique en évolution.


Par mode de déploiement : les solutions basées sur le cloud dominent dans les environnements d'entreprise
Les solutions basées sur le cloud représentaient 58,49 % des revenus en 2025. Le segment bénéficie des services Kubernetes gérés, notamment Amazon Elastic Kubernetes Service, Google Kubernetes Engine et Azure Kubernetes Service. L'intégration de l'identité cloud prend en charge la fédération et les identifiants à courte durée de vie, ce qui peut réduire la dépendance aux clés d'accès stockées. La Cloud Native Computing Foundation et SlashData ont rapporté que 34 % des développeurs déployaient sur un cloud hybride au premier trimestre 2026, contre 22 % en 2021.[3] Ce changement soutient la demande de contrôles d'accès fonctionnant dans des environnements cloud et hybrides sans nécessiter de pratiques d'identité distinctes pour chaque cluster.
Les solutions basées sur le cloud devraient également croître à un CAGR de 26,78 % jusqu'en 2031. Amazon Web Services a introduit des clés de condition IAM pour Amazon EKS en avril 2026, permettant aux organisations d'appliquer des contrôles pour les points de terminaison d'API privés, les clés de chiffrement et les versions Kubernetes approuvées via des politiques de contrôle de service.[4] Ces fonctionnalités natives peuvent améliorer la gouvernance de base tout en augmentant la pression sur les fournisseurs spécialisés pour qu'ils offrent des fonctions inter-plateformes plus larges. Le déploiement sur site reste pertinent pour les charges de travail gouvernementales classifiées et les environnements soumis à des exigences de résidence des données. Les déploiements hybrides continuent d'être importants dans les services financiers et la santé, où les organisations équilibrent l'évolutivité du cloud avec les exigences d'infrastructure locale, les contrôles des données sensibles et les systèmes d'identité d'entreprise établis.
Par taille d'organisation : les grandes entreprises occupent la position dominante tandis que les PME gagnent du terrain
Les grandes entreprises représentaient 69,83 % des revenus en 2025, représentant la plus grande part par taille d'organisation sur le marché de la sécurité des identités Kubernetes. Ces organisations exploitent souvent plusieurs clusters sur plusieurs fournisseurs cloud et disposent de surfaces de contrôle d'accès importantes. Leurs exigences comprennent la gouvernance multi-cluster, la détection de la dérive des politiques, la gestion automatisée des certificats et des contrôles alignés sur les obligations réglementaires. Les grandes entreprises ont également l'envergure nécessaire pour soutenir des programmes de sécurité Kubernetes dédiés et des révisions d'accès formelles. Ces conditions font de la gouvernance centralisée des identités un élément central de leurs opérations de plateforme de production.
Les petites et moyennes entreprises devraient croître à un CAGR de 27,36 % jusqu'en 2031. Les services Kubernetes gérés réduisent les exigences d'administration de l'infrastructure, tandis que les services d'identité cloud-natifs abaissent le coût initial de la gouvernance des charges de travail. Ces organisations peuvent établir des pratiques de fédération OIDC et de jetons de compte de service Kubernetes tout en construisant de nouvelles piles d'applications cloud-natives. Le marché de la sécurité des identités Kubernetes bénéficie lorsque les fournisseurs proposent une tarification axée sur les développeurs par cluster ou par charge de travail plutôt que d'exiger une licence d'entreprise étendue. La Cloud Native Computing Foundation et SlashData ont rapporté que l'utilisation de Kubernetes parmi les développeurs backend indiens avait atteint 42 % au premier trimestre 2026. La croissance de l'adoption par les développeurs dans ces marchés peut élargir la base de clients pour les plateformes d'identité accessibles.
Par utilisateur final : les technologies de l'information et les télécommunications dominent tandis que l'adoption gouvernementale s'accélère
Les technologies de l'information et les télécommunications représentaient 27,31 % des revenus en 2025, ce qui en fait le plus grand groupe d'utilisateurs finaux. Ce secteur exploite d'importantes plateformes de développeurs internes et des infrastructures de production nécessitant une gouvernance des accès spécifique à Kubernetes. Ses priorités d'approvisionnement comprennent l'accès sécurisé des développeurs, l'identité des charges de travail et des politiques cohérentes dans les environnements distribués. Le marché de la sécurité des identités Kubernetes répond à cette demande avec des contrôles pour les clusters, les pipelines d'intégration continue et la communication de service à service. Les fournisseurs de technologies de l'information et de télécommunications ont également un besoin direct de maintenir la disponibilité tout en limitant l'accès privilégié aux systèmes de production.
Le secteur du gouvernement et de l'administration publique devrait croître à un CAGR de 26,62 % jusqu'en 2031. Les programmes de confiance zéro, les exigences de conformité cloud et les environnements d'applications classifiées soutiennent cette expansion. La directive du Département de la Défense des États-Unis publiée en 2025 donne aux agences fédérales et aux contractants de la défense une base politique formelle pour la gouvernance à confiance zéro. Les services bancaires, financiers et d'assurance nécessitent également des contrôles sur l'accès privilégié aux charges de travail de production conteneurisées. Les soins de santé et les sciences de la vie, le commerce de détail et l'e-commerce, le transport et la logistique, l'énergie et les services publics, la fabrication, les médias et le divertissement, et l'éducation utilisent Kubernetes pour une gamme d'applications opérationnelles. Les utilisateurs plus petits dans ces groupes peuvent commencer avec des contrôles d'identité open source et ajouter ultérieurement des fonctions de gouvernance commerciales à mesure que leurs charges de travail augmentent.
Analyse géographique
L'Amérique du Nord détenait 37,28 % de la part du marché de la sécurité des identités Kubernetes en 2025. Le marché de la sécurité des identités Kubernetes dans la région bénéficie d'une large base d'adoptants cloud-natifs, de fournisseurs spécialisés, d'intégrateurs de systèmes et d'exigences de sécurité du secteur public. Les États-Unis constituent le plus grand marché national car les exigences fédérales en matière de contrôles d'identité cloud-natifs créent une demande d'approvisionnement cohérente. Le mémorandum à confiance zéro du Département de la Défense publié en 2025 soutient cette orientation politique dans les programmes cloud liés à la défense. Le Canada et le Mexique ajoutent de la demande grâce à l'activité des services technologiques et à l'alignement transfrontalier avec les exigences des entreprises américaines.
L'Europe représente le deuxième cluster régional, avec le Royaume-Uni et l'Allemagne ancrant la demande régionale de gouvernance des identités dans les environnements cloud, hybrides et sur site. Les exigences de résidence des données maintiennent des contrôles hybrides là où le déploiement sur cloud public ne convient pas à toutes les charges de travail. La Russie reste dans le périmètre du rapport mais suit une voie distincte façonnée par l'infrastructure cloud nationale et une participation limitée aux écosystèmes de fournisseurs mondiaux. Le marché de la sécurité des identités Kubernetes en Europe continue de voir une demande de contrôles portables ne dépendant pas d'un seul environnement cloud.
L'Asie-Pacifique devrait croître à un CAGR de 26,79 % de 2026 à 2031, le taux le plus rapide parmi les régions. La taille du marché de la sécurité des identités Kubernetes dans la région est soutenue par la croissance des développeurs et l'adoption plus large de Kubernetes géré dans les services financiers, la fabrication et les charges de travail publiques. La Cloud Native Computing Foundation et SlashData ont rapporté que l'Inde comptait 2,25 millions de développeurs cloud-natifs au premier trimestre 2026, représentant 11 % du total mondial. La communauté cloud-native du Japon a atteint près de 1 million de développeurs en juillet 2026, avec 71 % utilisant au moins une technologie ou pratique cloud-native. La Chine reste distincte car les fournisseurs cloud nationaux proposent des services Kubernetes avec une intégration d'identité propriétaire. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des marchés plus petits, avec le Brésil, les Émirats arabes unis, l'Arabie saoudite, l'Afrique du Sud et le Nigéria servant de centres de demande importants grâce à l'activité fintech, des télécommunications, du gouvernement et des services financiers.

Paysage concurrentiel
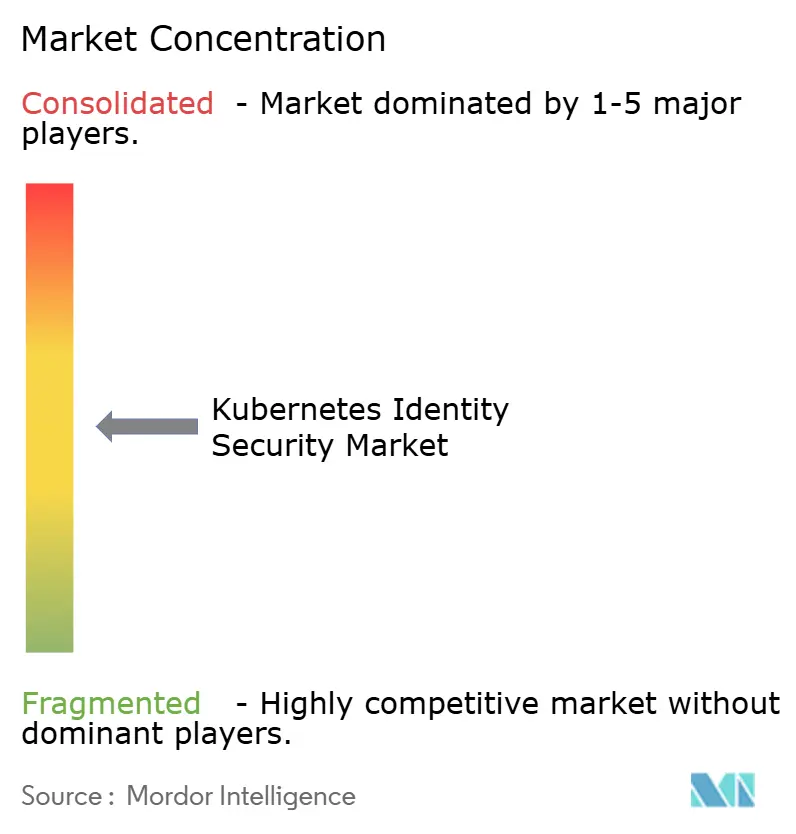
Le marché de la sécurité des identités Kubernetes est modérément concentré au niveau des plateformes et reste fragmenté parmi les spécialistes. Amazon Web Services, Microsoft, Google, Palo Alto Networks, IBM et Red Hat entretiennent de larges relations d'entreprise qui soutiennent l'adoption des contrôles d'accès Kubernetes. Les fournisseurs spécialisés se différencient par l'identité des charges de travail, l'accès privilégié, les opérations de certificats et la gestion des politiques inter-clusters. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026 pour environ 25 milliards USD.[5] La transaction place la sécurité des identités aux côtés de la sécurité réseau et des opérations de sécurité au sein de sa plateforme plus large, signalant l'importance croissante de l'identité machine et de l'accès privilégié pour l'infrastructure de l'ère de l'intelligence artificielle.
Delinea a finalisé son acquisition de StrongDM en mars 2026, combinant la gestion des accès privilégiés avec l'autorisation juste-à-temps pour les clusters Kubernetes, les pipelines, les bases de données et les flux de travail des agents d'intelligence artificielle. Cette démarche élargit sa capacité à traiter l'accès à l'exécution plutôt que les seules autorisations administratives permanentes. Okta a signé un accord définitif pour acquérir Axiom Security en août 2025 afin d'accélérer sa feuille de route pour la gouvernance des accès juste-à-temps pour les bases de données et Kubernetes. Palo Alto Networks et Okta ont annoncé un partenariat élargi en juillet 2025 intégrant la protection contre les menaces d'identité, Okta AI et les capacités Cortex SecOps, signalant une volonté de combiner l'accès, le contexte de risque et les opérations de sécurité.
La technologie reste le levier concurrentiel central sur le marché de la sécurité des identités Kubernetes. Red Hat a rendu son gestionnaire d'identité de charge de travail à confiance zéro généralement disponible sur OpenShift en utilisant les normes SPIFFE et SPIRE. La Cloud Native Computing Foundation a annoncé la graduation de Kyverno en mars 2026, confirmant le rôle du projet dans l'application des politiques natives à Kubernetes. La différenciation commerciale est de plus en plus liée à la gouvernance unifiée des identités humaines, de charges de travail et d'agents d'intelligence artificielle, à la gestion de la confiance inter-clusters et à la réponse aux incidents tenant compte des accès. Les fournisseurs sur le marché de la sécurité des identités Kubernetes qui s'appuient sur les fonctions d'identité natives de Kubernetes et du cloud sont mieux positionnés à mesure que les capacités fondamentales deviennent plus largement disponibles.
Leaders du secteur de la sécurité des identités Kubernetes
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : Akeyless a annoncé la disponibilité générale d'Agentic Runtime Authority, une couche de contrôle d'accès basée sur les intentions pour les agents d'intelligence artificielle qui applique des autorisations en temps réel sur sa plateforme de protection des identifiants SecretlessAI. La solution gouverne plus de 220 milliards d'interactions d'identités machine pour les organisations du Fortune 500 et étend cette gouvernance à une nouvelle classe d'identités, l'agent d'intelligence artificielle.
- Juillet 2026 : Teleport a élargi sa plateforme de sécurité des identités avec Beams Session Summaries, Agentic Classifiers et Risk Scoring. Ces capacités résument et classifient les sessions SSH, Kubernetes et de base de données par niveau de risque et associent les actions au cadre MITRE ATT&CK.
- Avril 2026 : Amazon Web Services a introduit des clés de condition IAM pour Amazon EKS. Les contrôles permettent aux organisations d'exiger des points de terminaison d'API privés, des clés de chiffrement gérées par le client et des versions Kubernetes approuvées via des politiques de contrôle de service.
- Mars 2026 : La Cloud Native Computing Foundation a annoncé la graduation de Kyverno, reconnaissant l'utilisation en production et le développement communautaire du moteur de politiques natif à Kubernetes.
- Mars 2026 : Delinea a finalisé son acquisition de StrongDM, combinant la gestion des accès privilégiés d'entreprise avec l'autorisation d'exécution juste-à-temps pour les clusters Kubernetes, les pipelines, les bases de données et les flux de travail des agents d'intelligence artificielle.


Périmètre du rapport mondial sur le marché de la sécurité des identités Kubernetes
Le marché de la sécurité des identités Kubernetes englobe les solutions qui gèrent et protègent les identités de charges de travail, les comptes de service et les mécanismes d'authentification et d'autorisation dans les environnements Kubernetes. Ce marché se concentre sur la sécurisation de la manière dont les applications et les services s'authentifient mutuellement et auprès des ressources cloud via des constructions d'identité natives à Kubernetes telles que les comptes de service, les politiques RBAC et la fédération d'identité de charge de travail. Les solutions de ce marché préviennent les attaques basées sur l'identité en garantissant un accès à moindre privilège, en sécurisant les jetons de compte de service, en mettant en œuvre l'isolation d'identité des pods et en s'intégrant aux systèmes de gestion des identités et des accès des fournisseurs cloud pour éliminer les secrets codés en dur et prévenir l'escalade de privilèges via des charges de travail compromises.
Le rapport sur le marché de la sécurité des identités Kubernetes est segmenté par composant (logiciels et services [services professionnels et services gérés]), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, technologies de l'information et télécommunications, soins de santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI) et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels | |
| Services | Services professionnels |
| Services gérés |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Soins de santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Israël |
| Émirats arabes unis | |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | Services professionnels | |
| Services gérés | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Soins de santé et sciences de la vie | ||
| Services bancaires, financiers et d'assurance (BFSI) | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Israël | |
| Émirats arabes unis | ||
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des identités Kubernetes ?
La taille du marché de la sécurité des identités Kubernetes devrait augmenter de 93,91 millions USD en 2025 à 114,25 millions USD en 2026 et atteindre 334,86 millions USD d'ici 2031, avec un CAGR de 23,99 % sur la période 2026-2031.
Qu'est-ce qui stimule l'adoption de la gestion des identités et des accès Kubernetes ?
L'utilisation de Kubernetes en production, les programmes de confiance zéro, les parcs d'identités machine plus importants et les charges de travail d'intelligence artificielle accroissent le besoin de contrôles d'accès au niveau des charges de travail sur les clusters de production et les pipelines de développement connectés.
Quel composant domine les dépenses en gestion des identités et des accès Kubernetes ?
Les logiciels représentaient 73,86 % des revenus en 2025, tandis que les services devraient croître plus rapidement à un CAGR de 27,92 % jusqu'en 2031.
Pourquoi les solutions de gestion des identités et des accès Kubernetes basées sur le cloud se développent-elles ?
Les solutions basées sur le cloud représentaient 58,49 % des revenus en 2025 et bénéficient de l'adoption de Kubernetes géré, de la fédération d'identité et des identifiants à courte durée de vie.
Quelle région connaît la croissance la plus rapide pour la gestion des identités et des accès Kubernetes ?
L'Asie-Pacifique devrait croître à un CAGR de 26,79 % jusqu'en 2031, soutenue par l'expansion des communautés de développeurs cloud-natifs et le déploiement de Kubernetes géré.
Quel est le principal défi de mise en œuvre pour la gestion des identités et des accès Kubernetes ?
La complexité du contrôle d'accès basé sur les rôles et les pénuries de compétences en Kubernetes et en sécurité des identités peuvent ralentir le déploiement et accroître le besoin de services gérés.


 Vos données sont sécurisées et ne sont jamais vendues ni partagées.
