
Taille et part du marché de la sécurité des identités cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 22.88 Milliards de dollars |
| Taille du Marché (2032) | 40.63 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 12.17 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des identités cloud par Mordor Intelligence
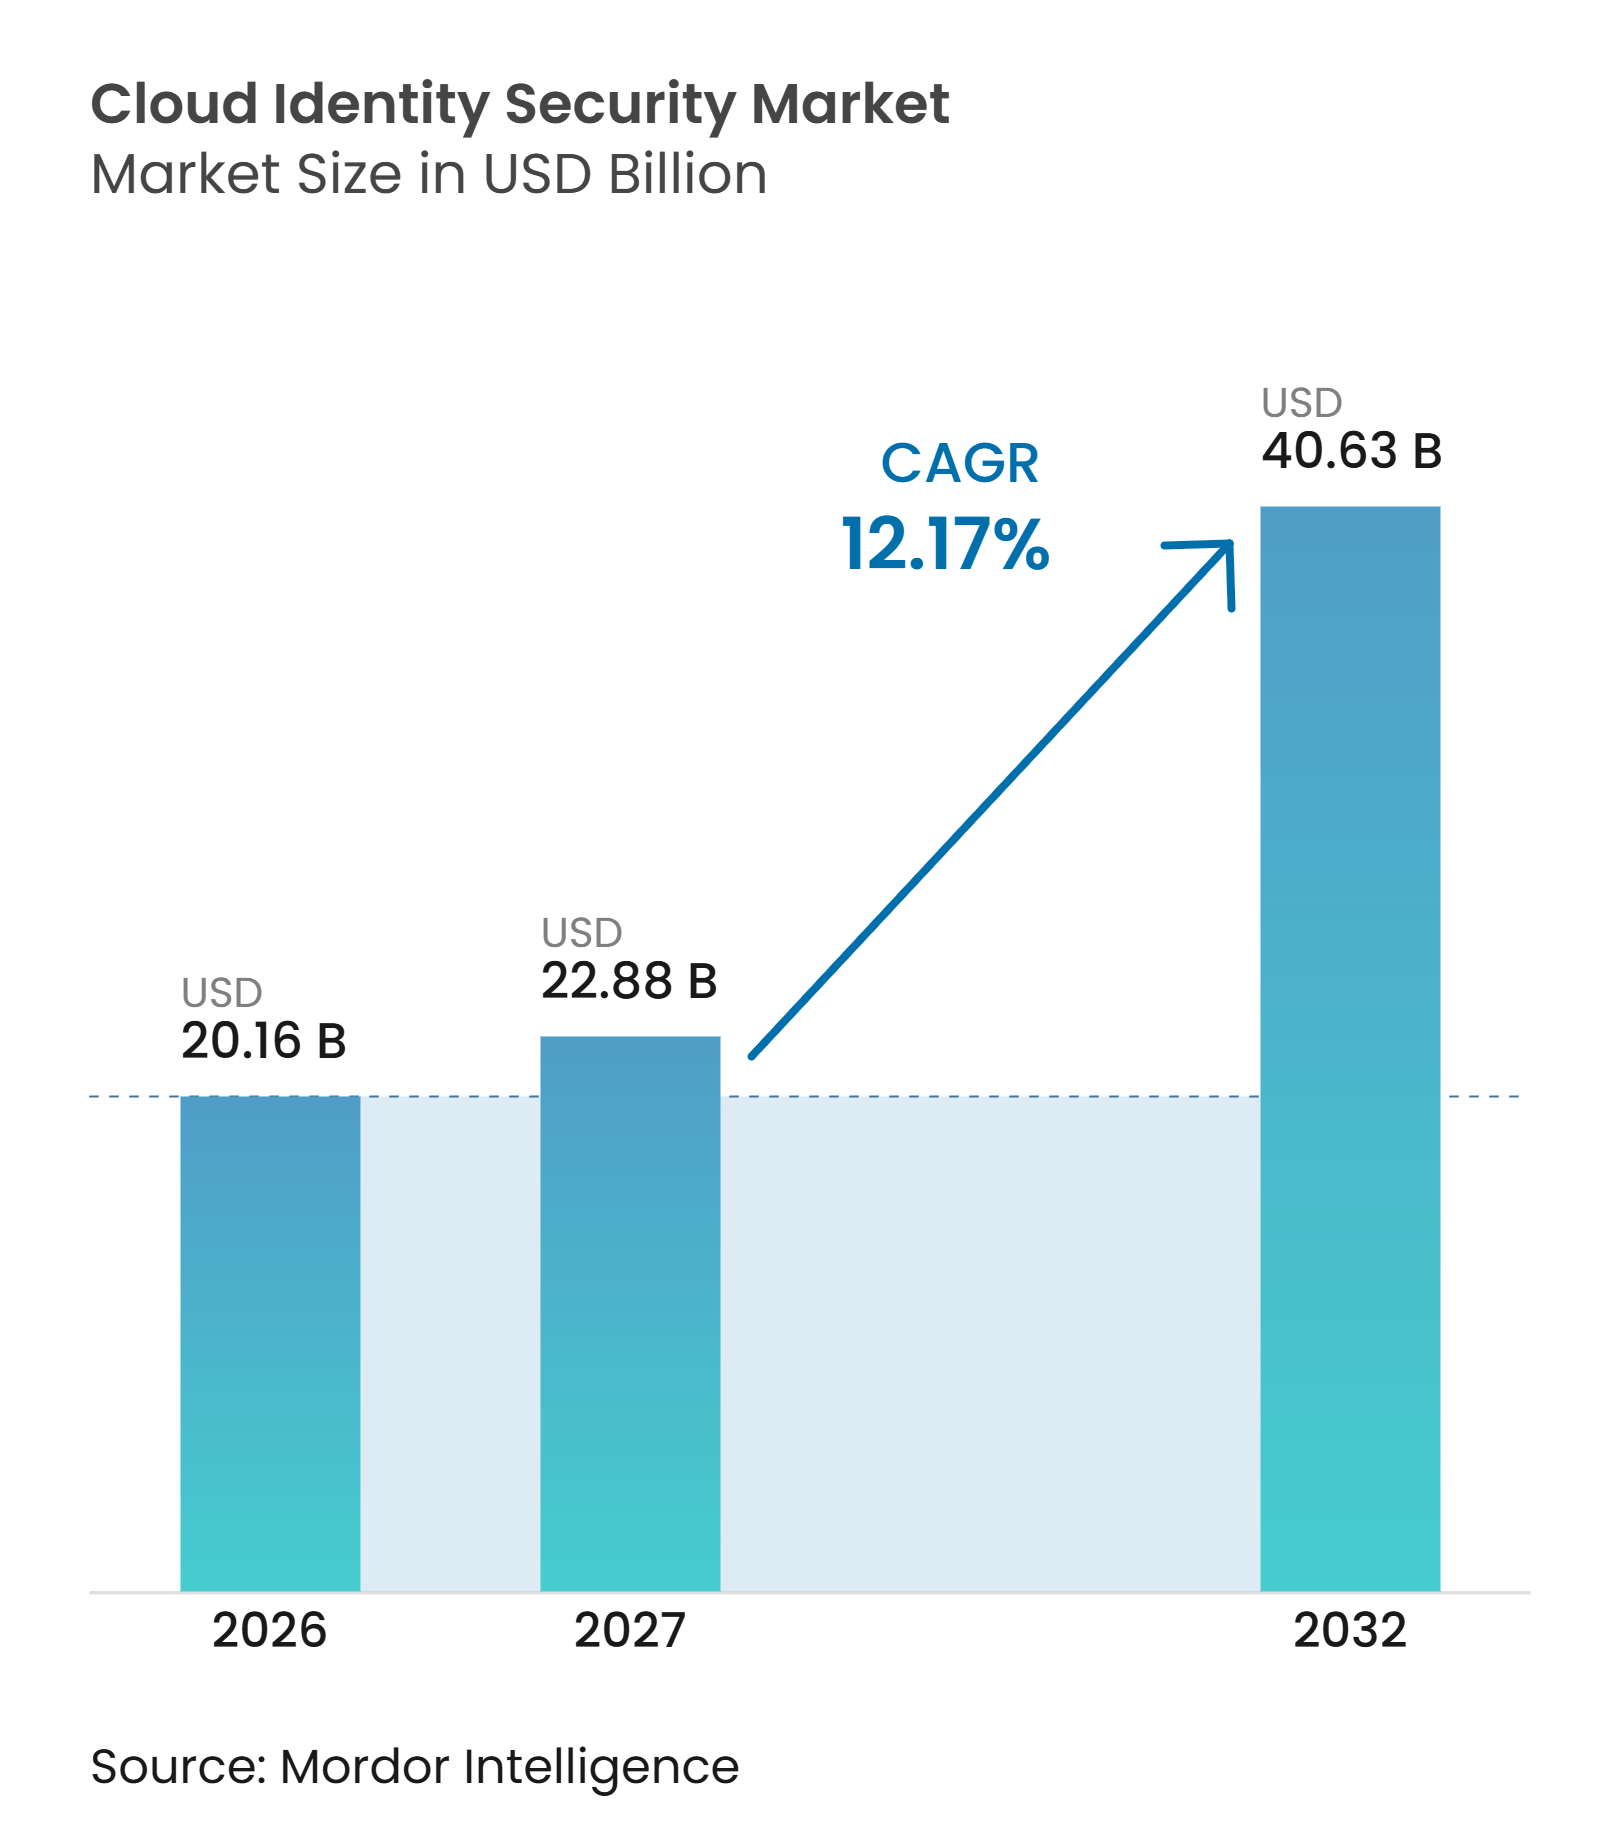
La taille du marché de la sécurité des identités cloud est projetée à 20,16 milliards USD en 2026, 22,88 milliards USD en 2027, et devrait atteindre 40,63 milliards USD d'ici 2032, avec un CAGR de 12,17 % de 2027 à 2032. La demande est façonnée par les attaques centrées sur les identités, l'expansion des populations d'identités machine et le recours plus large aux charges de travail cloud. Les acheteurs vont au-delà de la protection des connexions pour s'orienter vers la gouvernance des permissions, des sessions, des comptes de service et des agents d'IA. Les exigences réglementaires rendent également des contrôles d'accès plus stricts nécessaires dans les services financiers, la santé, le secteur public et les infrastructures critiques. Le marché de la sécurité des identités cloud attire donc des investissements dans des plateformes unifiées, des contrôles spécialisés pour les identités non humaines et des services d'implémentation gérés. Son orientation dépend également de la capacité des acheteurs à connecter les nouveaux contrôles aux anciens annuaires, applications et processus opérationnels sans retarder les travaux de sécurité prioritaires.
Points clés du rapport
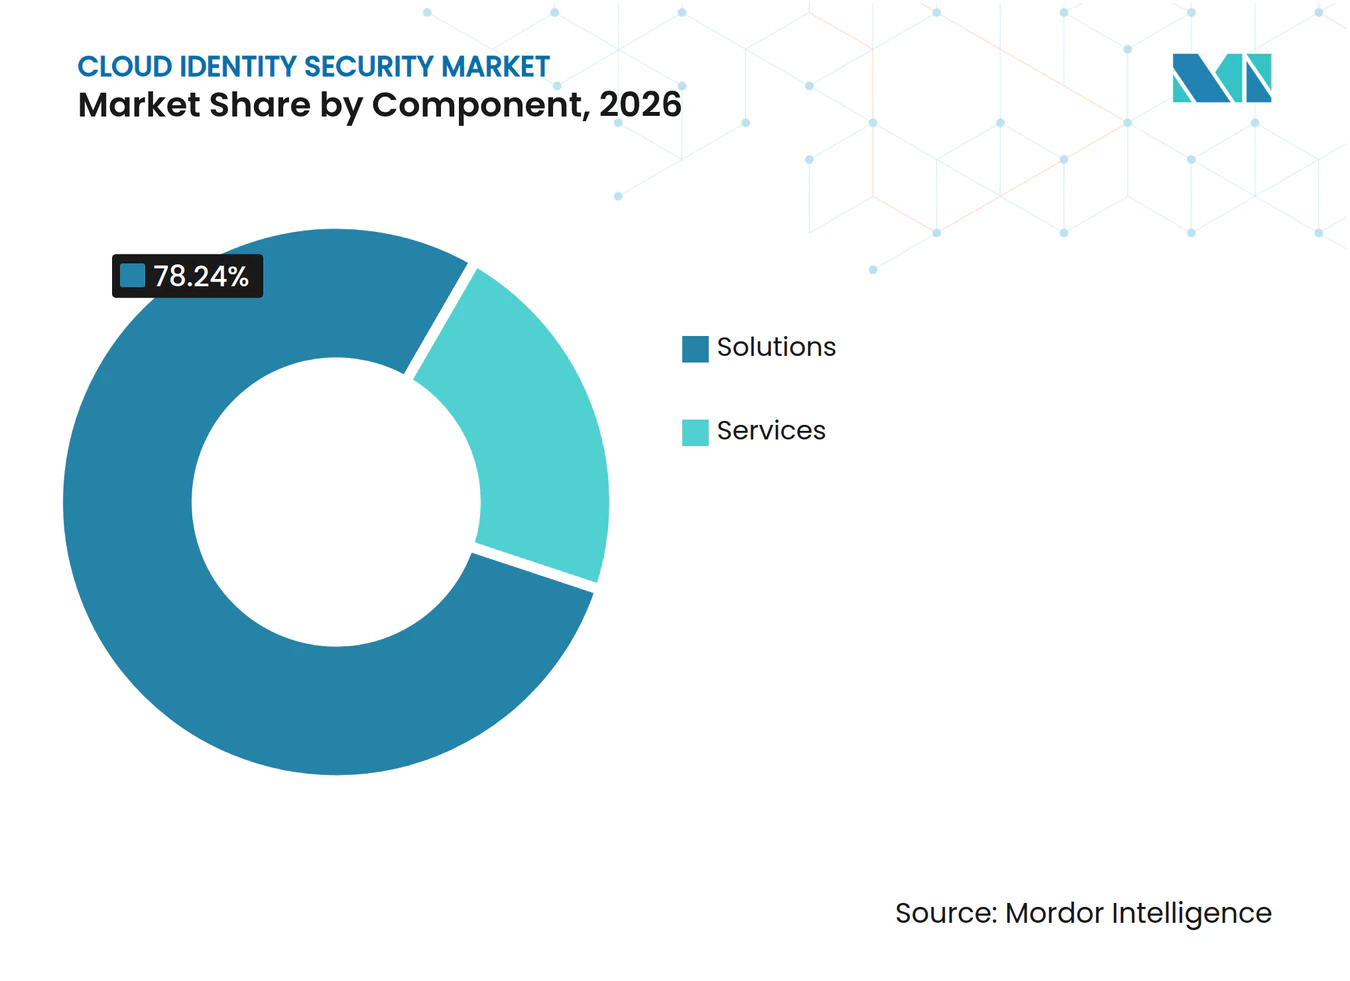
- Par composant, les solutions détenaient 78,24 % de la part du marché de la sécurité des identités cloud en 2026, tandis que les services devraient se développer à un CAGR de 12,27 % jusqu'en 2032.
- Par type d'identité, la gestion des identités des collaborateurs détenait 44,17 % des revenus en 2026, tandis que la gestion des identités machine et non humaines devrait se développer à un CAGR de 12,52 % jusqu'en 2032.
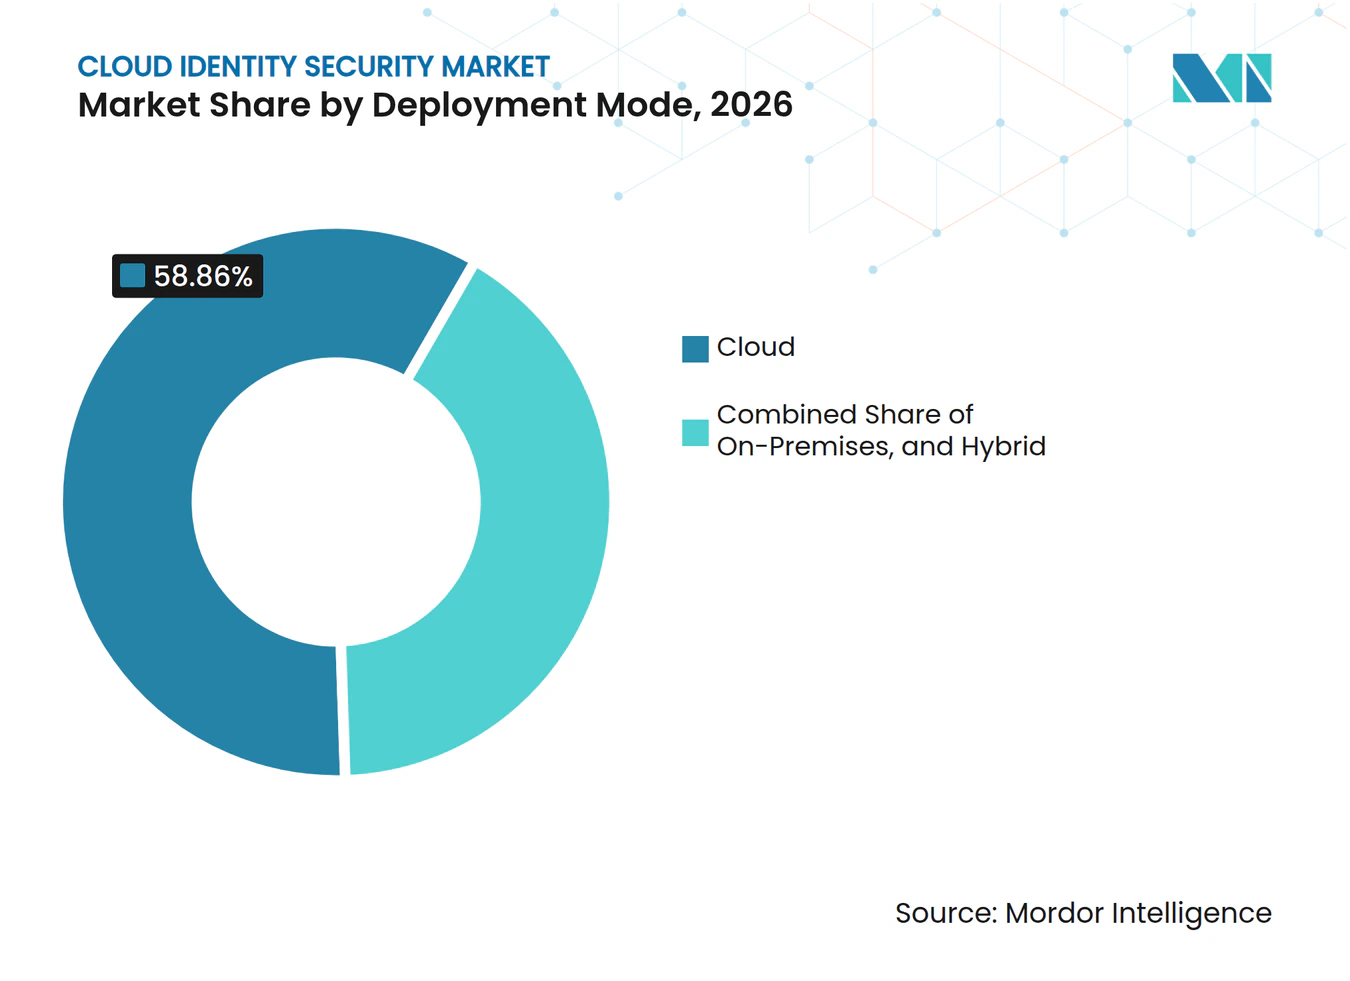
- Par mode de déploiement, le déploiement cloud représentait 58,86 % des revenus en 2026 et devrait se développer à un CAGR de 13,02 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 69,36 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 12,43 % jusqu'en 2032.
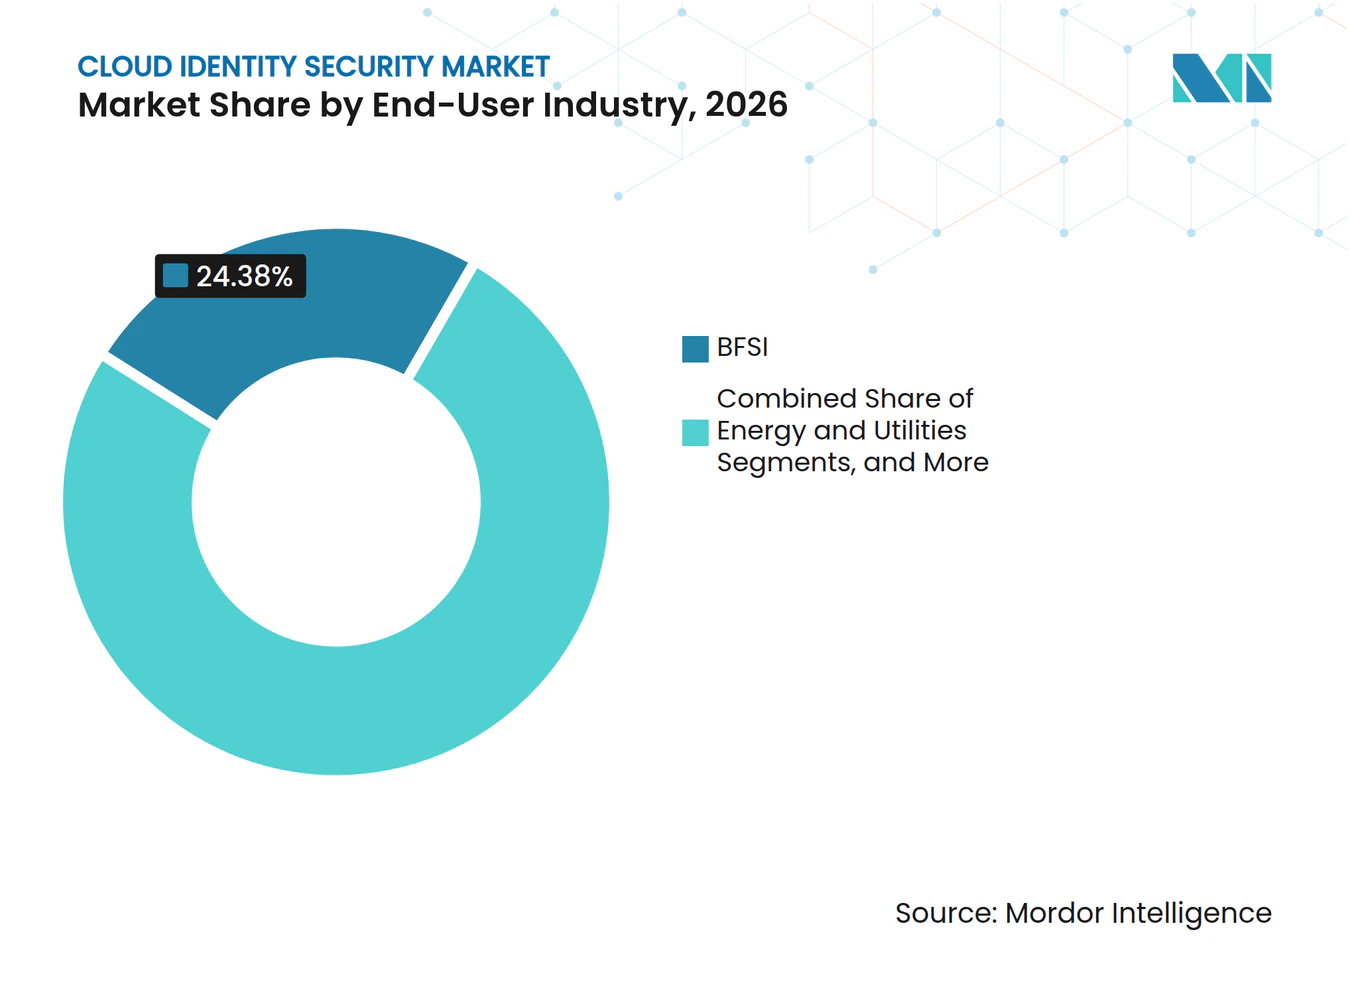
- Par secteur d'utilisation final, le BFSI représentait 24,38 % des revenus en 2026, tandis que l'énergie et les services publics devrait se développer à un CAGR de 12,79 % jusqu'en 2032.
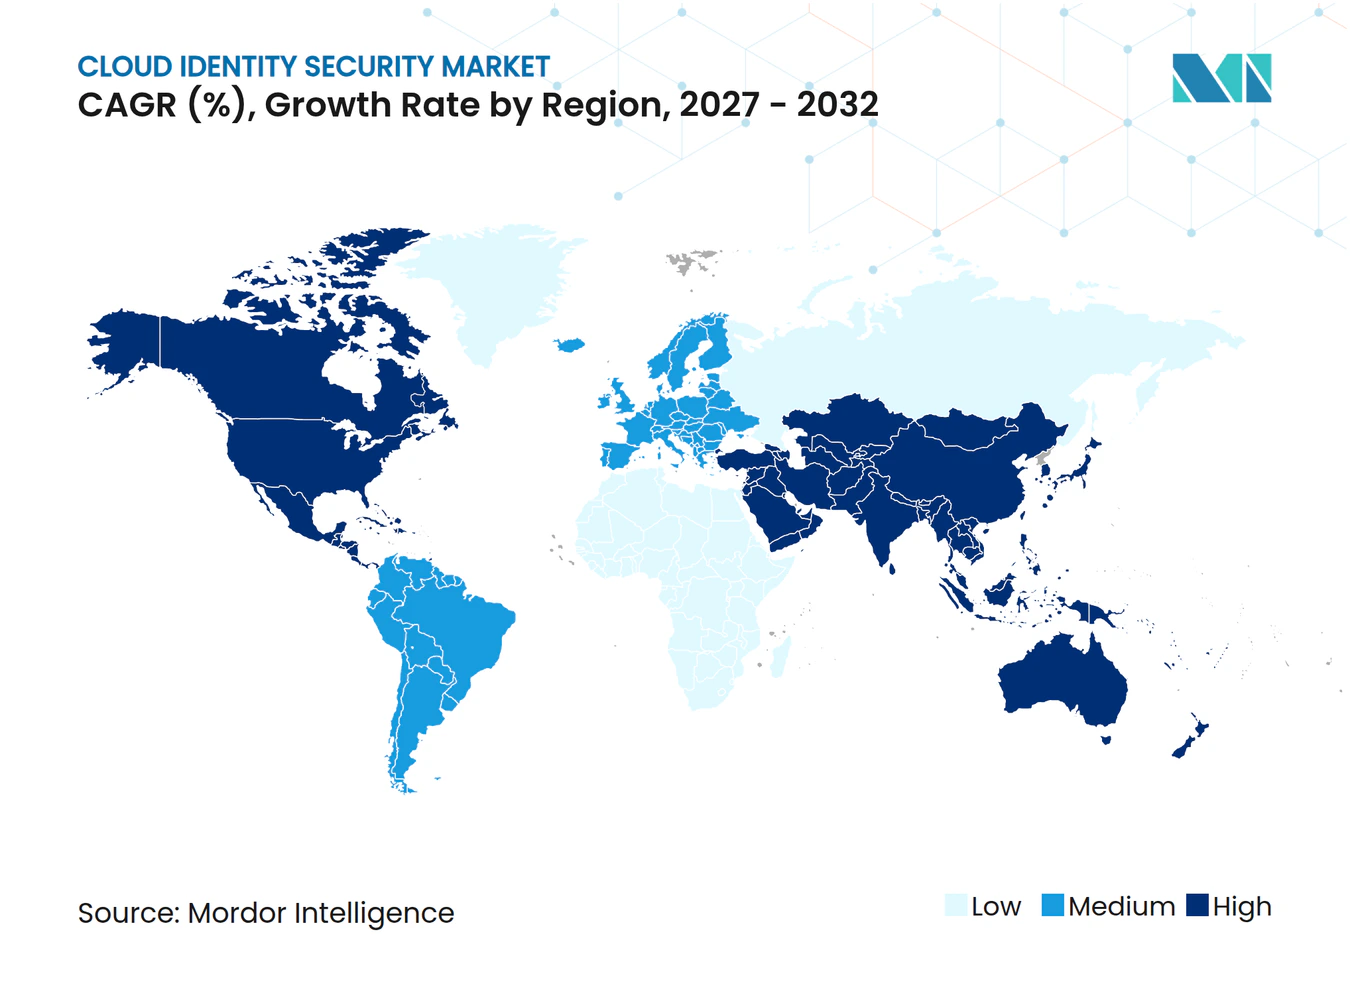
- Par géographie, l'Amérique du Nord détenait 42,58 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 13,03 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Hausse des attaques basées sur les identités et risque de prise de contrôle de comptes | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Charges de travail d'IA agentique créant des chaînes d'identités non attribuées | +2.5% | Mondial, avec des gains précoces en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Expansion des architectures d'accès à confiance zéro | +2.1% | Amérique du Nord et Europe, avec des retombées vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression réglementaire en faveur d'une gouvernance des accès renforcée | +1.7% | Europe, Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Prolifération du cloud et des SaaS dans les entreprises hybrides | +1.3% | Mondial | Court terme (≤ 2 ans) |
| Rotation des identités de charges de travail éphémères dans la livraison cloud native | +0.5% | Amérique du Nord et Asie-Pacifique, avec des retombées vers l'Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Hausse des attaques basées sur les identités et risque de prise de contrôle de comptes
Les attaques sur les identités ont évolué du simple vol de justificatifs d'identité isolé vers des compromissions en plusieurs étapes exploitant les comptes, les sessions de navigateur et les jetons d'accès. RSA a rapporté que 69 % des organisations ont subi une violation liée aux identités au cours des 3 années précédentes, et que 45 % des organisations victimes de violations ont signalé des coûts supérieurs au référentiel IBM pour une violation typique.[1] Le même rapport a révélé que 24 % de ces organisations ont engagé plus de 10 millions USD de coûts, ce qui renforce l'argumentaire financier en faveur de contrôles d'identité plus complets. Le marché de la sécurité des identités cloud en bénéficie à mesure que les acheteurs étendent la protection au-delà de l'authentification multifacteur et de l'authentification unique pour surveiller les accès après authentification. Ce besoin soutient les investissements dans l'analyse comportementale, la surveillance continue des sessions et les contrôles des justificatifs de service à longue durée de vie. Le marché de la sécurité des identités cloud progresse également lorsque les organisations connectent la réponse aux incidents aux politiques d'identité et aux processus de révision des accès.
Charges de travail d'IA agentique créant des chaînes d'identités non attribuées
Les agents d'IA créent des identités capables d'agir sur des applications, des entrepôts de données et des ressources cloud sans les modèles de propriété utilisés pour les employés. La Cloud Security Alliance a rapporté que la population d'identités non humaines a augmenté de 44 % entre 2024 et 2025, tandis que 28,65 millions de secrets codés en dur ont été ajoutés aux dépôts GitHub publics en 2025.[2] Le même document a identifié 1,27 million de secrets liés à l'IA parmi ces ajouts, montrant pourquoi la gestion des identités et des accès traditionnelle pour les collaborateurs est insuffisante pour les charges de travail agentiques. Le Forum économique mondial a constaté que 51 % des organisations n'avaient pas de propriété claire des identités d'IA en 2025. Cette lacune renforce la demande sur le marché de la sécurité des identités cloud pour la découverte, l'attribution de propriété, la rotation des justificatifs et la révocation en temps réel des identités machine. Elle rapproche également le marché de la sécurité des identités cloud des équipes de développement d'applications et d'opérations cloud qui créent ces justificatifs.
Expansion des architectures d'accès à confiance zéro
La confiance zéro pousse les organisations à vérifier les accès en continu plutôt que de traiter l'authentification comme une décision ponctuelle. DXC Technology et Microsoft ont rapporté que 83 % des organisations utilisant la confiance zéro avaient réduit les incidents de sécurité et les coûts de remédiation. La gouvernance des identités, les contrôles d'accès privilégiés et la détection des menaces liées aux identités sont des éléments essentiels de cette approche, car les permissions doivent être évaluées en fonction des utilisateurs, des appareils, des sessions et des ressources. L'ISC2 a constaté que 34 % des équipes de sécurité considéraient la protection des données cloud et la sécurité centrée sur les identités comme des capacités essentielles dont elles manquaient. Le déficit de compétences rend les services gérés pertinents aux côtés des plateformes logicielles. Une revue IEEE de 2025 a également identifié l'intégration des systèmes hérités et les lacunes dans les cadres de référence comme des obstacles récurrents à l'adoption pratique de la confiance zéro.
Pression réglementaire en faveur d'une gouvernance des accès renforcée
Les règles relatives aux infrastructures critiques et à la protection des données transforment les pratiques d'identité en exigences opérationnelles auditables. La transposition allemande de la directive NIS2 est entrée en vigueur en décembre 2025 et a élargi les obligations en matière d'authentification multifacteur et de contrôle des accès pour les entités concernées. Les orientations publiées en avril 2026 par la CISA, le Département de l'énergie et le NIST appellent à la séparation des identités IT et OT, à des processus d'accès d'urgence documentés et à l'authentification multifacteur au niveau des hôtes de rebond pour les environnements de technologie opérationnelle. La norme NERC CIP-004-7 exige également une révocation rapide des accès et des révisions régulières des accès pour les opérateurs du système électrique en vrac. Ces exigences raccourcissent les cycles d'approvisionnement dans les secteurs réglementés et accroissent la demande de gouvernance des accès fondée sur des preuves sur le marché de la sécurité des identités cloud. Le marché de la sécurité des identités cloud est particulièrement pertinent lorsqu'un acheteur a besoin de contrôles produisant des enregistrements cohérents pour les révisions internes et externes.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration avec les annuaires hérités | -1.8% | Mondial, plus aigu en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Coût élevé de la modernisation de la gestion des identités et des accès à l'échelle de l'entreprise | -1.2% | Mondial, plus contraignant pour les PME et les entreprises des marchés émergents | Moyen terme (2-4 ans) |
| Propriété fragmentée des identités non humaines | -0.7% | Mondial | Moyen terme (2-4 ans) |
| Absence d'assurance standardisée pour les identités des agents d'IA | -0.5% | Mondial, avec la pression réglementaire la plus forte en Europe et en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration avec les annuaires hérités
De nombreuses entreprises exploitent des plateformes d'identité cloud parallèlement à des annuaires sur site contenant des comptes dormants, des permissions personnalisées et des exceptions historiques. La revue IEEE de 2025 a identifié l'intégration des systèmes hérités et les lacunes de gouvernance comme les principaux obstacles à une mise en œuvre validée de la confiance zéro.[3] Les projets de fédération peuvent révéler des privilèges excessifs, des justificatifs orphelins et des relations de confiance faibles qui n'étaient pas visibles dans les environnements plus anciens. Ces constats allongent les calendriers de déploiement et accroissent le besoin de services professionnels. Ils peuvent également détourner les budgets des nouvelles capacités, notamment la gouvernance des identités non humaines et la détection des menaces liées aux identités. Pour le marché de la sécurité des identités cloud, cela fait de l'évaluation des annuaires et de la migration par phases des éléments centraux d'une adoption réussie.
Coût élevé de la modernisation de la gestion des identités et des accès à l'échelle de l'entreprise
La modernisation de la gestion des identités et des accès en entreprise nécessite des dépenses en licences, intgration, services d'implémentation et opérations continues. L'enquête SANS 2026 a révélé que les contraintes budgétaires constituaient le principal obstacle pour 38 % des organisations envisageant un investissement plus large dans la sécurité des identités. Les coûts peuvent augmenter après la migration lorsque les organisations découvrent que les permissions des applications héritées n'ont pas été repensées pour une gouvernance centralisée. Les organisations de plus petite taille sont plus fortement touchées car elles manquent souvent d'équipes dédiées à la gestion des identités. Le marché de la sécurité des identités cloud a donc besoin de modèles d'abonnement flexibles, d'une livraison gérée et d'intégrations simplifiées pour atteindre les acheteurs de plus petite taille. La pression sur les coûts peut ralentir l'adoption même lorsque les besoins réglementaires sont clairs.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions mènent la consolidation des plateformesLes solutions représentaient 78,24 % des revenus de 2026, établissant la position de composant la plus importante sur le marché de la sécurité des identités cloud. Cette catégorie comprend la gouvernance et l'administration des identités, la gestion des accès privilégiés, la gestion des identités et des accès clients, et les outils de détection des menaces liées aux identités. Les entreprises consolident ces fonctions car des outils séparés peuvent créer des règles de politique incohérentes, des enregistrements d'identité en double et des lacunes dans les rapports d'accès. Une plateforme unifiée aide les équipes de sécurité à retracer les chemins d'autorisation à travers les applications cloud, les systèmes sur site, les comptes d'infrastructure et les utilisateurs externes. La large base de solutions reflète également les dépenses continues en authentification unique, authentification multifacteur, gestion du cycle de vie, certification des accès et supervision des sessions privilégiées.
Les services devraient se développer à un CAGR de 12,27 % jusqu'en 2032, le rythme le plus rapide dans cette segmentation. Les prestataires soutiennent la configuration des plateformes, la modernisation des annuaires, la planification des migrations, l'intégration cloud, la conception des politiques et les opérations de gouvernance récurrentes. Les environnements multi-cloud nécessitent souvent des connexions personnalisées entre AWS, Microsoft Azure et Google Cloud, même lorsque les fournisseurs proposent des connecteurs standard. L'Agentic Fabric de SailPoint, lancé en mai 2026, illustre la façon dont les fournisseurs ajoutent des outils pour gérer les identités d'IA aux côtés des enregistrements d'identité établis. L'automatisation peut réduire les tâches de provisionnement répétitives, mais les flux de travail complexes, les applications réglementées et la gestion des exceptions nécessitent toujours des équipes d'implémentation expérimentées.


Par type d'identité :
l'identité des collaborateurs reste la plus importante tandis que l'identité machine s'accélèreLa gestion des identités des collaborateurs détenait 44,17 % des revenus de 2026, ce qui en fait le segment de type d'identité le plus important. Sa position reflète le déploiement généralisé de l'authentification unique, de l'authentification multifacteur adaptative, de la fédération des identités et des contrôles du cycle de vie pour les employés. Les comptes des collaborateurs restent fondamentaux car ils connectent les applications métier, l'infrastructure, les données et les privilèges administratifs dans la plupart des entreprises. Les organisations utilisent ces systèmes pour gérer l'intégration, les changements de rôle, les congés, la désactivation des comptes et les révisions périodiques des accès avec une plus grande cohérence. Elles étendent également les pratiques de gouvernance des identités des collaborateurs aux sous-traitants et aux utilisateurs externes lorsque ces parties reçoivent un accès aux systèmes internes.
La gestion des identités machine et non humaines devrait se développer à un CAGR de 12,52 % jusqu'en 2032. La Cloud Security Alliance a constaté que les identités non humaines ont augmenté de 44 % entre 2024 et 2025, créant un plus grand nombre de comptes de service, de clés API, de certificats et de justificatifs d'agents nécessitant une protection. L'identité client continue de soutenir la prévention de la fraude et l'accès numérique dans le BFSI et le commerce de détail, tandis que la gestion des identités privilégiées se concentre sur les autorisations à haut risque. L'acquisition de SGNL par CrowdStrike en janvier 2026 a ajouté des capacités d'autorisation basées sur le risque à sa plateforme de sécurité. La gouvernance des identités tierces est de plus en plus pertinente car les données Verizon citées par la Cloud Security Alliance identifient les fournisseurs et les partenaires comme une exposition significative aux violations.
Par mode de déploiement :
le déploiement cloud détient à la fois l'échelle et la dynamiqueLe déploiement cloud détenait 58,86 % des revenus de 2026 et représentait la position de déploiement la plus importante. Les plateformes cloud natives peuvent s'intégrer aux principaux fournisseurs cloud et évoluer à mesure que les identités de charges de travail sont créées, modifiées et supprimées. Elles prennent en charge les mises à jour régulières et l'administration centralisée des politiques à travers les applications distribuées, les comptes cloud et les services SaaS. Ces fonctionnalités sont précieuses lorsque les organisations publient fréquemment des applications ou utilisent des charges de travail de courte durée nécessitant des justificatifs gérés automatiquement. Le marché de la sécurité des identités cloud est de plus en plus aligné sur la portabilité des charges de travail, la consommation de services cloud et les cycles de publication raccourcis de la livraison logicielle moderne.
Le déploiement cloud devrait se développer à un CAGR de 13,02 % jusqu'en 2032, le taux le plus rapide dans cette segmentation. Microsoft a introduit Entra Agent ID en mai 2025 pour attribuer des identités d'annuaire aux agents d'IA créés dans Copilot Studio et Azure AI Foundry. Le déploiement sur site reste pertinent dans la défense, le secteur public et l'infrastructure des marchés financiers, où les besoins en souveraineté, résilience et segmentation peuvent limiter la migration complète vers le cloud. Les modèles hybrides sont également pertinents dans l'énergie et la santé, où la gouvernance cloud peut être associée à des contrôles d'accès privilégiés locaux sur des sites opérationnels sensibles. L'ISC2 a signalé un déficit de compétences cloud au sein des équipes de sécurité, ce qui peut prolonger les travaux d'implémentation et accroître la demande de services d'identité gérés par les fournisseurs.


Par taille d'organisation :
les grandes entreprises représentent la majorité des dépensesLes grandes entreprises représentaient 69,36 % des revenus de 2026, reflétant la complexité de leurs parcs applicatifs et leurs responsabilités réglementaires. Ces organisations exploitent généralement plusieurs environnements cloud, de grandes populations d'employés, des annuaires hérités et de vastes réseaux de partenaires. Elles peuvent soutenir des équipes dédiées à la gestion des identités, des programmes formels de certification des accès et des révisions spécialisées pour les comptes privilégiés ou sensibles. La surveillance continue des sessions privilégiées et des accès système à système s'ajoute à leurs exigences en matière de plateforme et à leur périmètre d'implémentation. Les grandes entreprises restent donc les principaux acheteurs de plateformes d'identité étendues sur le marché de la sécurité des identités cloud.
Les PME devraient se développer à un CAGR de 12,43 % jusqu'en 2032. La gestion des identités et des accès en tant que service cloud native peut supprimer les exigences d'infrastructure qui rendaient auparavant la gestion avancée des identités et des accès difficile à adopter pour les organisations de plus petite taille. Les PME réglementées dans le BFSI, la santé et les marchés publics ont toujours besoin de contrôles comparables à ceux utilisés par les grandes entreprises, malgré des équipes de sécurité plus réduites. L'enquête SANS a révélé que les contraintes budgétaires constituaient le principal obstacle pour 38 % des organisations envisageant une expansion de la sécurité des identités. La tarification prévisible, la gestion externalisée, le déploiement rapide et des rapports de conformité clairs sont donc des facteurs d'achat importants pour ce groupe de clients.
Par secteur d'utilisation final :
le BFSI est le plus important et l'énergie et les services publics est le plus rapideLe BFSI représentait 24,38 % des revenus de 2026, lui conférant la position d'utilisateur final la plus importante. Les institutions financières gèrent des justificatifs de grande valeur, des dossiers clients sensibles, des systèmes de paiement et des arrangements d'accès complexes impliquant des employés, des clients et des partenaires. Ces conditions rendent nécessaires une authentification forte, des contrôles d'accès privilégiés, une surveillance tenant compte des transactions et une supervision continue des sessions. Les plateformes d'identité client sont également pertinentes à mesure que les banques et les assureurs gèrent l'intégration numérique, le risque de fraude et l'accès aux services sur les canaux mobiles et en ligne. Le marché de la sécurité des identités cloud sert ce secteur à travers des outils qui réunissent les exigences en matière de preuves réglementaires, de gouvernance des accès, de protection des identités et d'expérience client.
L'énergie et les services publics devrait se développer à un CAGR de 12,79 % jusqu'en 2032, le taux le plus rapide par secteur d'utilisation final. La norme NERC CIP-005-7 exige l'authentification multifacteur pour l'accès à distance interactif aux actifs du système électrique en vrac. Les orientations publiées par la CISA, le Département de l'énergie et le NIST en avril 2026 appellent également à des contrôles d'identité IT et OT séparés et à des procédures d'accès d'urgence documentées. La santé, le secteur public, l'informatique et les télécommunications soutiennent la demande à travers des règles sectorielles spécifiques et des environnements de données sensibles. Le commerce de détail, l'industrie manufacturière, l'éducation et le transport sont des acheteurs en phase précoce où la migration vers le cloud crée des exigences initiales de gouvernance centralisée des identités et de gestion des accès.
Analyse géographique
Marché de la sécurité des identités cloud en Amérique du Nord
L'Amérique du Nord détenait 42,58 % des revenus de 2026, ce qui en fait la position régionale la plus importante sur le marché de la sécurité des identités cloud. La région combine des services financiers réglementés, des prestataires de soins de santé, des opérateurs d'infrastructures critiques et de grandes entreprises dotées de pratiques d'approvisionnement en matière de sécurité bien établies. Les orientations fédérales en matière de confiance zéro et les exigences NERC CIP créent une demande continue de gouvernance des identités et de contrôles d'accès privilégiés. La région accueille également de nombreux fournisseurs de premier plan, permettant un travail de développement de produits étroit avec les clients entreprises.
Marché de la sécurité des identités cloud en Europe et en Amérique du Sud
L'Europe reste une base de revenus substantielle car les organisations font face à d'importantes obligations en matière de protection des données et de gouvernance des accès. La transposition allemande de la directive NIS2 est entrée en vigueur en décembre 2025 et a élargi les attentes en matière de contrôle des accès pour les organisations concernées. La loi européenne sur l'IA attire également l'attention sur les contrôles d'accès pour les systèmes d'IA et la gouvernance liée aux agents. Les besoins en résidence des données encouragent les acheteurs européens à sélectionner des prestataires disposant d'hébergement régional et de contrôles de conformité cohérents. L'Amérique du Sud est plus modeste en termes d'échelle, mais les règles de protection des données et les investissements dans les infrastructures cloud soutiennent une demande naissante dans le BFSI et les télécommunications.
Marché de la sécurité des identités cloud en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 13,03 % jusqu'en 2032, ce qui en fait le marché régional à la croissance la plus rapide. Les programmes d'identité numérique soutenus par les gouvernements, la migration vers le cloud et l'évolution des règles en matière de cybersécurité accroissent le besoin de fonctions de gestion des identités et des accès et d'identité client. Les organisations en Inde, en Chine et en Asie du Sud-Est ont de solides raisons d'investir dans l'identité client à mesure que les services axés sur le mobile se développent et que les risques de fraude évoluent. Le Moyen-Orient développe également la demande à travers des programmes nationaux d'infrastructure numérique en Arabie saoudite et aux Émirats arabes unis. L'Afrique est à un stade plus précoce, avec l'Afrique du Sud, l'Égypte et le Nigéria qui avancent dans l'adoption grâce à la numérisation du BFSI et aux services financiers mobiles. Les normes ISA/IEC 62443 et les stratégies nationales de cybersécurité peuvent encourager des contrôles d'identité plus structurés dans les infrastructures critiques du Moyen-Orient et de l'Afrique. Le marché de la sécurité des identités cloud peut en bénéficier à mesure que ces programmes passent d'une utilisation fondamentale du cloud vers un contrôle plus formel des accès des utilisateurs, des applications et des infrastructures.
Paysage concurrentiel
Concentration du Marché
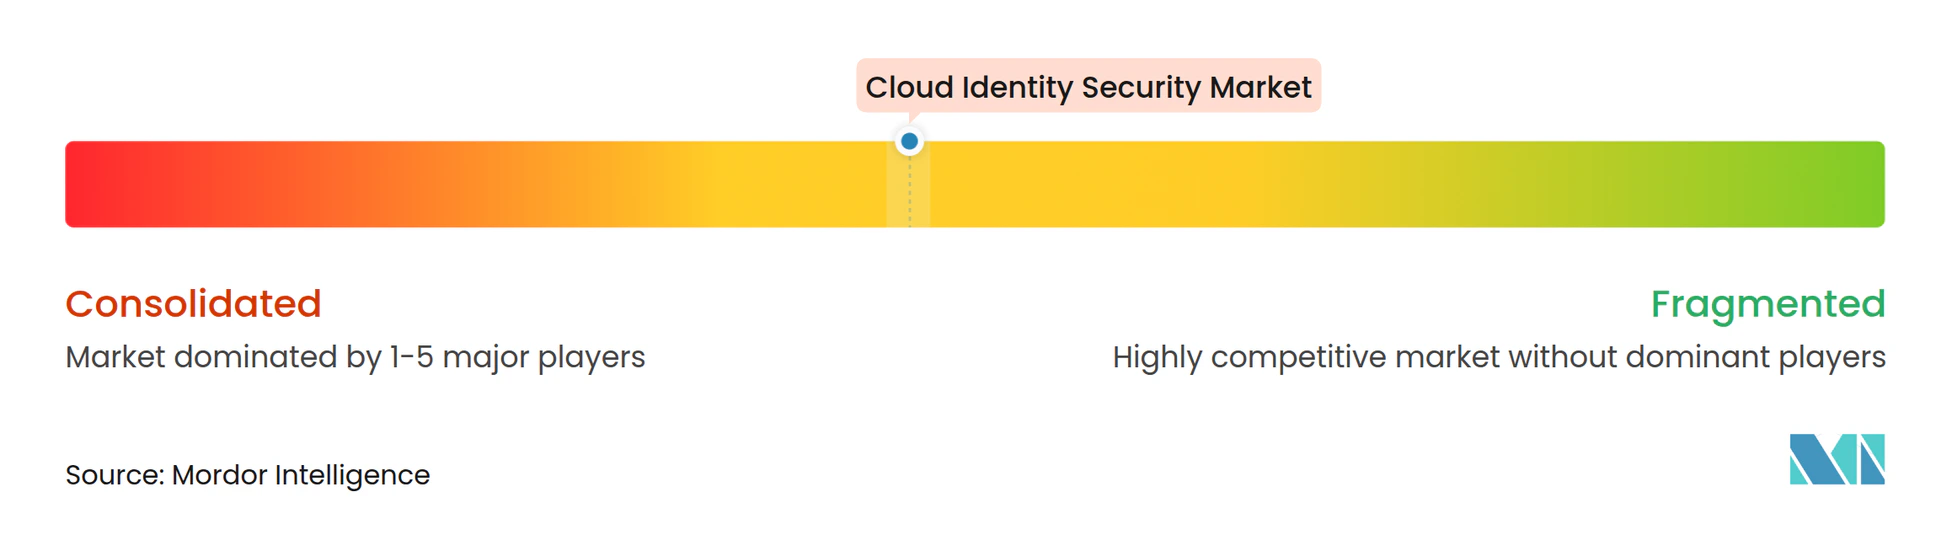
Le marché de la sécurité des identités cloud est modérément consolidé parmi les grands fournisseurs de plateformes et fragmenté parmi les fournisseurs spécialisés. Microsoft, Okta, SailPoint et Palo Alto Networks sont des concurrents de premier plan dans les domaines de l'identité des collaborateurs, de la gouvernance, de l'accès privilégié et de la sécurité cloud. Palo Alto Networks a finalisé l'acquisition de CyberArk en février 2026, intégrant un important fournisseur de gestion des accès privilégiés à sa plateforme. Cette transaction a accru la pression sur les fournisseurs spécialisés pour se différencier à travers des contrôles d'identités non humaines, l'autorisation en temps d'exécution ou des capacités sectorielles spécifiques.
SailPoint a lancé Agentic Fabric en mai 2026 pour assurer la découverte, la gouvernance et l'autorisation en temps réel des identités d'IA. En octobre 2026, la société a introduit la gestion autonome de la posture de sécurité des identités et des agents autonomes pour la découverte de l'IA fantôme, l'autorisation en temps d'exécution et les contrôles des agents d'IA. Microsoft a étendu Entra aux flux de travail des agents d'IA via Entra Agent ID, qui connecte la gestion des identités des agents aux services de sécurité des données et de conformité. Ces évolutions montrent que les fournisseurs de premier plan traitent les identités d'IA comme faisant partie du cycle de vie plus large des identités plutôt que comme un outil de sécurité distinct.
Des opportunités spécialisées subsistent dans les chaînes d'agents d'IA qui s'étendent sur des applications d'entreprise et des environnements SaaS tiers. Les fournisseurs ont également la possibilité de répondre aux exigences d'identité OT, où la connaissance des protocoles et la conformité aux normes NERC CIP et IEC 62443 sont importantes. Delinea a finalisé l'acquisition de StrongDM en janvier 2026 pour étendre la gestion des accès à l'infrastructure aux bases de données, serveurs, infrastructures cloud et environnements OT. ServiceNow a finalisé son acquisition de Veza en mars 2026, intégrant des capacités de graphe de permissions dans les flux de travail d'entreprise et les contrôles d'IA. Le marché de la sécurité des identités cloud reste concurrentiel car les grandes plateformes peuvent regrouper des services d'identité, tandis que les spécialistes peuvent se concentrer sur des domaines difficiles tels que les justificatifs machine, la découverte des accès et l'application en temps réel. Ces domaines donnent aux fournisseurs de plus petite taille un rôle là où les grandes plateformes ne fournissent pas encore une couverture complète, en particulier lorsque les clients ont besoin de connexions à des systèmes variés, d'une analyse détaillée des droits ou de contrôles adaptés à des environnements opérationnels spécifiques.
Leaders du secteur de la sécurité des identités cloud
-
Microsoft Corporation
-
Okta, Inc.
-
Palo Alto Networks, Inc.
-
Oracle Corporation
-
International Business Machines Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la sécurité des identités cloud Entreprises couvertes dans ce rapport
- Microsoft Corporation
- Okta, Inc.
- Palo Alto Networks, Inc.
- Oracle Corporation
- International Business Machines Corporation
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- CyberArk Software Ltd.
- Broadcom Inc.
- Thales Group
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- OpenText Corporation
- Akamai Technologies, Inc.
- CrowdStrike Holdings, Inc.
- Zscaler, Inc.
- Aembit, Inc.
Développements industriels récents dans Marché de la sécurité des identités cloud
- Octobre 2026 : Workday a annoncé un accord définitif pour acquérir C1.ai, une plateforme d'identité agentique connectant les systèmes d'entreprise, de la messagerie électronique et du CRM à l'infrastructure cloud. La plateforme fournit un accès délimité et limité dans le temps pour les personnes et les agents d'IA. La transaction devrait être finalisée au quatrième trimestre de l'exercice fiscal 2027 de Workday, se terminant le 31 janvier 2027. Elle étend le système d'enregistrement des agents de Workday de l'enregistrement des agents à la gouvernance des accès de bout en bout.
- Octobre 2026 : SailPoint a lancé la gestion autonome de la posture de sécurité des identités et 3 classes d'agents autonomes lors de Navigate 2026 le 6 octobre 2026. La version a ajouté la découverte de l'IA fantôme, l'autorisation en temps d'exécution et des contrôles de coupure pour les agents d'IA via un Agentic Fabric étendu. Elle a également ajouté le provisionnement juste-à-temps pour un privilège permanent zéro pour les humains, les comptes de service et les agents d'IA. La version a positionné SailPoint pour étendre ses contrôles d'identité à travers les types d'identité adressés par le marché de la sécurité des identités cloud.
- Septembre 2026 : Cyera a acquis Oasis Security pour 1 milliard USD. La transaction a combiné la plateforme de gouvernance de la sécurité des identités non humaines d'Oasis avec l'offre de gestion de la posture de sécurité des données de Cyera. Elle reflétait le lien entre la gouvernance des justificatifs machine et la protection des entrepôts de données sensibles dans les environnements cloud.
- Août 2026 : Okta a finalisé l'acquisition de Permiso Security pour 200 millions USD. Les capacités de détection et de réponse aux menaces liées aux identités cloud de Permiso ont été intégrées à la plateforme d'Okta. La transaction a renforcé la visibilité d'Okta sur les identités non humaines dans les environnements cloud et a élargi la capacité de détection des menaces de la société.
Périmètre du rapport mondial sur le marché de la sécurité des identités cloud
Le marché de la sécurité des identités cloud englobe les solutions et services qui protègent les identités numériques, les justificatifs et l'accès aux applications, données et infrastructures basées sur le cloud. Le rapport couvre les tendances du marché, les moteurs de croissance, les défis, le paysage concurrentiel et la segmentation par composant, modèle de déploiement, taille d'organisation, secteur vertical et géographie.
Le rapport sur le marché de la sécurité des identités cloud est segmenté par composant (solutions et services), type d'identité (identité des collaborateurs, identité client, identité privilégiée, identité machine et non humaine, et identité tierce), mode de déploiement (cloud, sur site, hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, secteur public et administration publique, santé et sciences de la vie, informatique et télécommunications, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Identité des collaborateurs |
| Identité client |
| Identité privilégiée |
| Identité machine et non humaine |
| Identité tierce |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Secteur public et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type d'identité | Identité des collaborateurs | |
| Identité client | ||
| Identité privilégiée | ||
| Identité machine et non humaine | ||
| Identité tierce | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Secteur public et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des identités cloud ?
Le marché de la sécurité des identités cloud devrait atteindre 40,63 milliards USD d'ici 2032, contre 22,88 milliards USD en 2027, avec un CAGR de 12,17 %. La valeur de 2026 est de 20,16 milliards USD, et les prévisions reflètent un besoin croissant de gouvernance des accès aux ressources cloud.
Qu'est-ce qui stimule la demande de sécurité des identités cloud ?
Les violations liées aux identités, les agents d'IA, les justificatifs machine, les programmes de confiance zéro et les règles de gouvernance des accès accroissent la demande de contrôles d'identité. Les entreprises accordent davantage d'attention aux sessions, aux accès privilégiés, aux comptes de service et aux permissions qui étaient auparavant gérés dans des systèmes séparés.
Quel composant détient la position la plus importante dans la sécurité des identités cloud ?
Les solutions détenaient 78,24 % des revenus en 2026, reflétant la demande de gouvernance des identités, de gestion des accès privilégiés, de gestion des identités et des accès clients et d'outils de détection des menaces liées aux identités. Les services sont également importants lorsque les déploiements nécessitent une modernisation des annuaires, une intégration cloud et un soutien continu à la gouvernance.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement cloud devrait se développer à un CAGR de 13,02 % jusqu'en 2032 et détenait 58,86 % des revenus en 2026. Il est soutenu par l'intégration des fournisseurs cloud, l'administration centralisée des politiques et la nécessité de gérer les identités de charges de travail à grande échelle.
Quel secteur d'utilisation final présente les perspectives d'expansion les plus rapides ?
L'énergie et les services publics devrait se développer à un CAGR de 12,79 % jusqu'en 2032, à mesure que les contrôles d'accès IT et OT deviennent plus importants. Les exigences en matière d'authentification multifacteur, de révisions des accès, de séparation des identités et d'accès d'urgence documenté s'ajoutent aux besoins du secteur en matière de gouvernance des identités.
Quelle région présente les perspectives les plus rapides ?
L'Asie-Pacifique devrait se développer à un CAGR de 13,03 % jusqu'en 2032, soutenue par l'adoption du cloud, les programmes d'identité numérique et l'évolution des règles en matière de cybersécurité. Les services axés sur le mobile, les besoins en identité client et la croissance des charges de travail cloud confèrent à la région un profil de demande distinct.