
Taille et part du marché des applications d'authentification mobile
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 8.48 Milliards de dollars |
| Taille du Marché (2032) | 21.91 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.91 % |
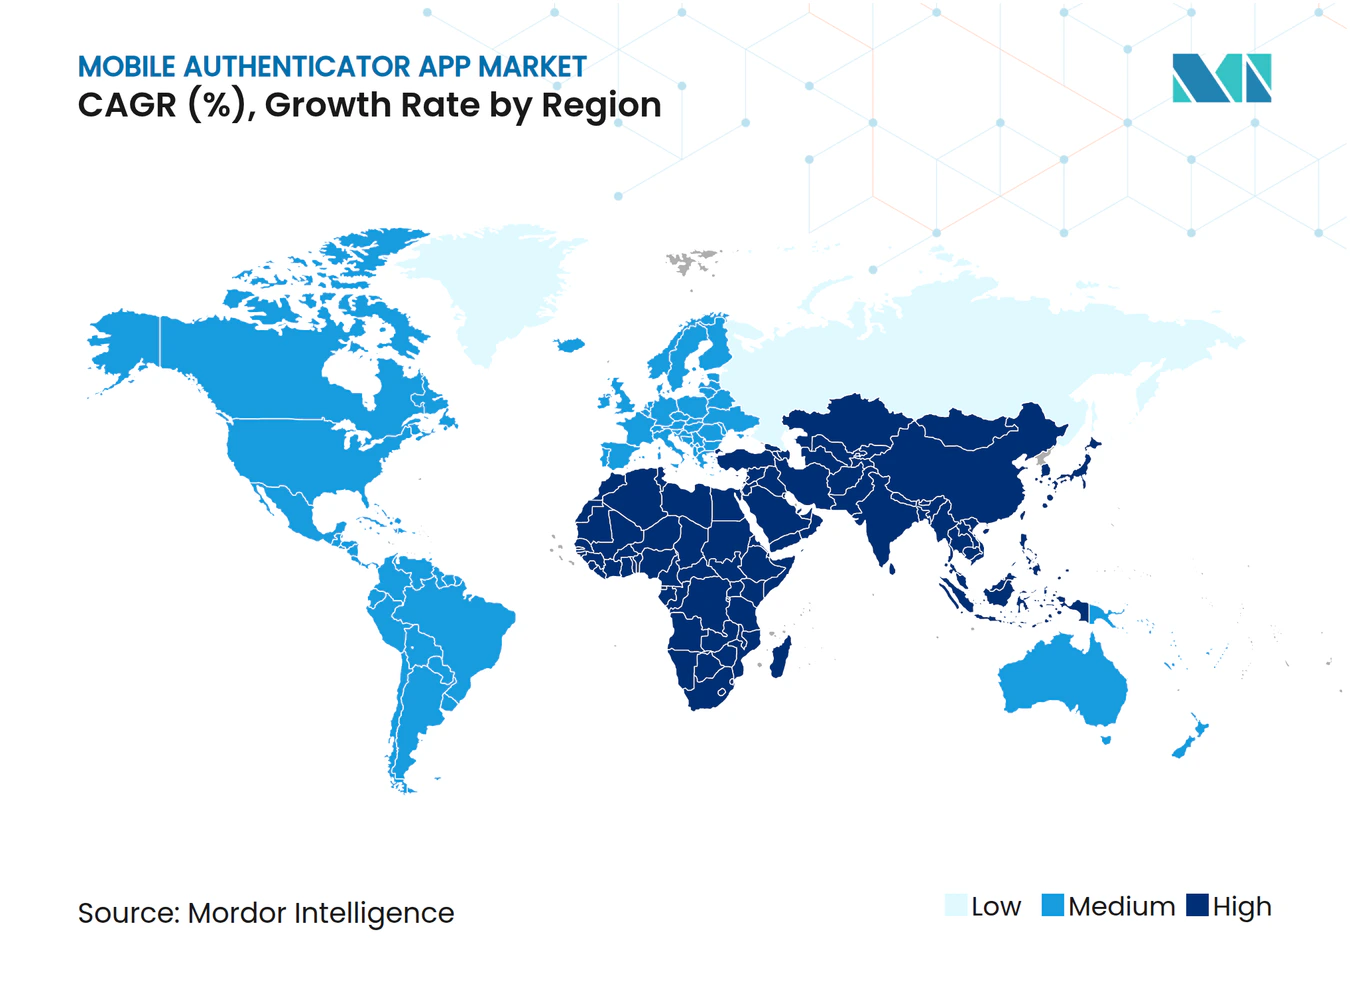
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des applications d'authentification mobile par Mordor Intelligence
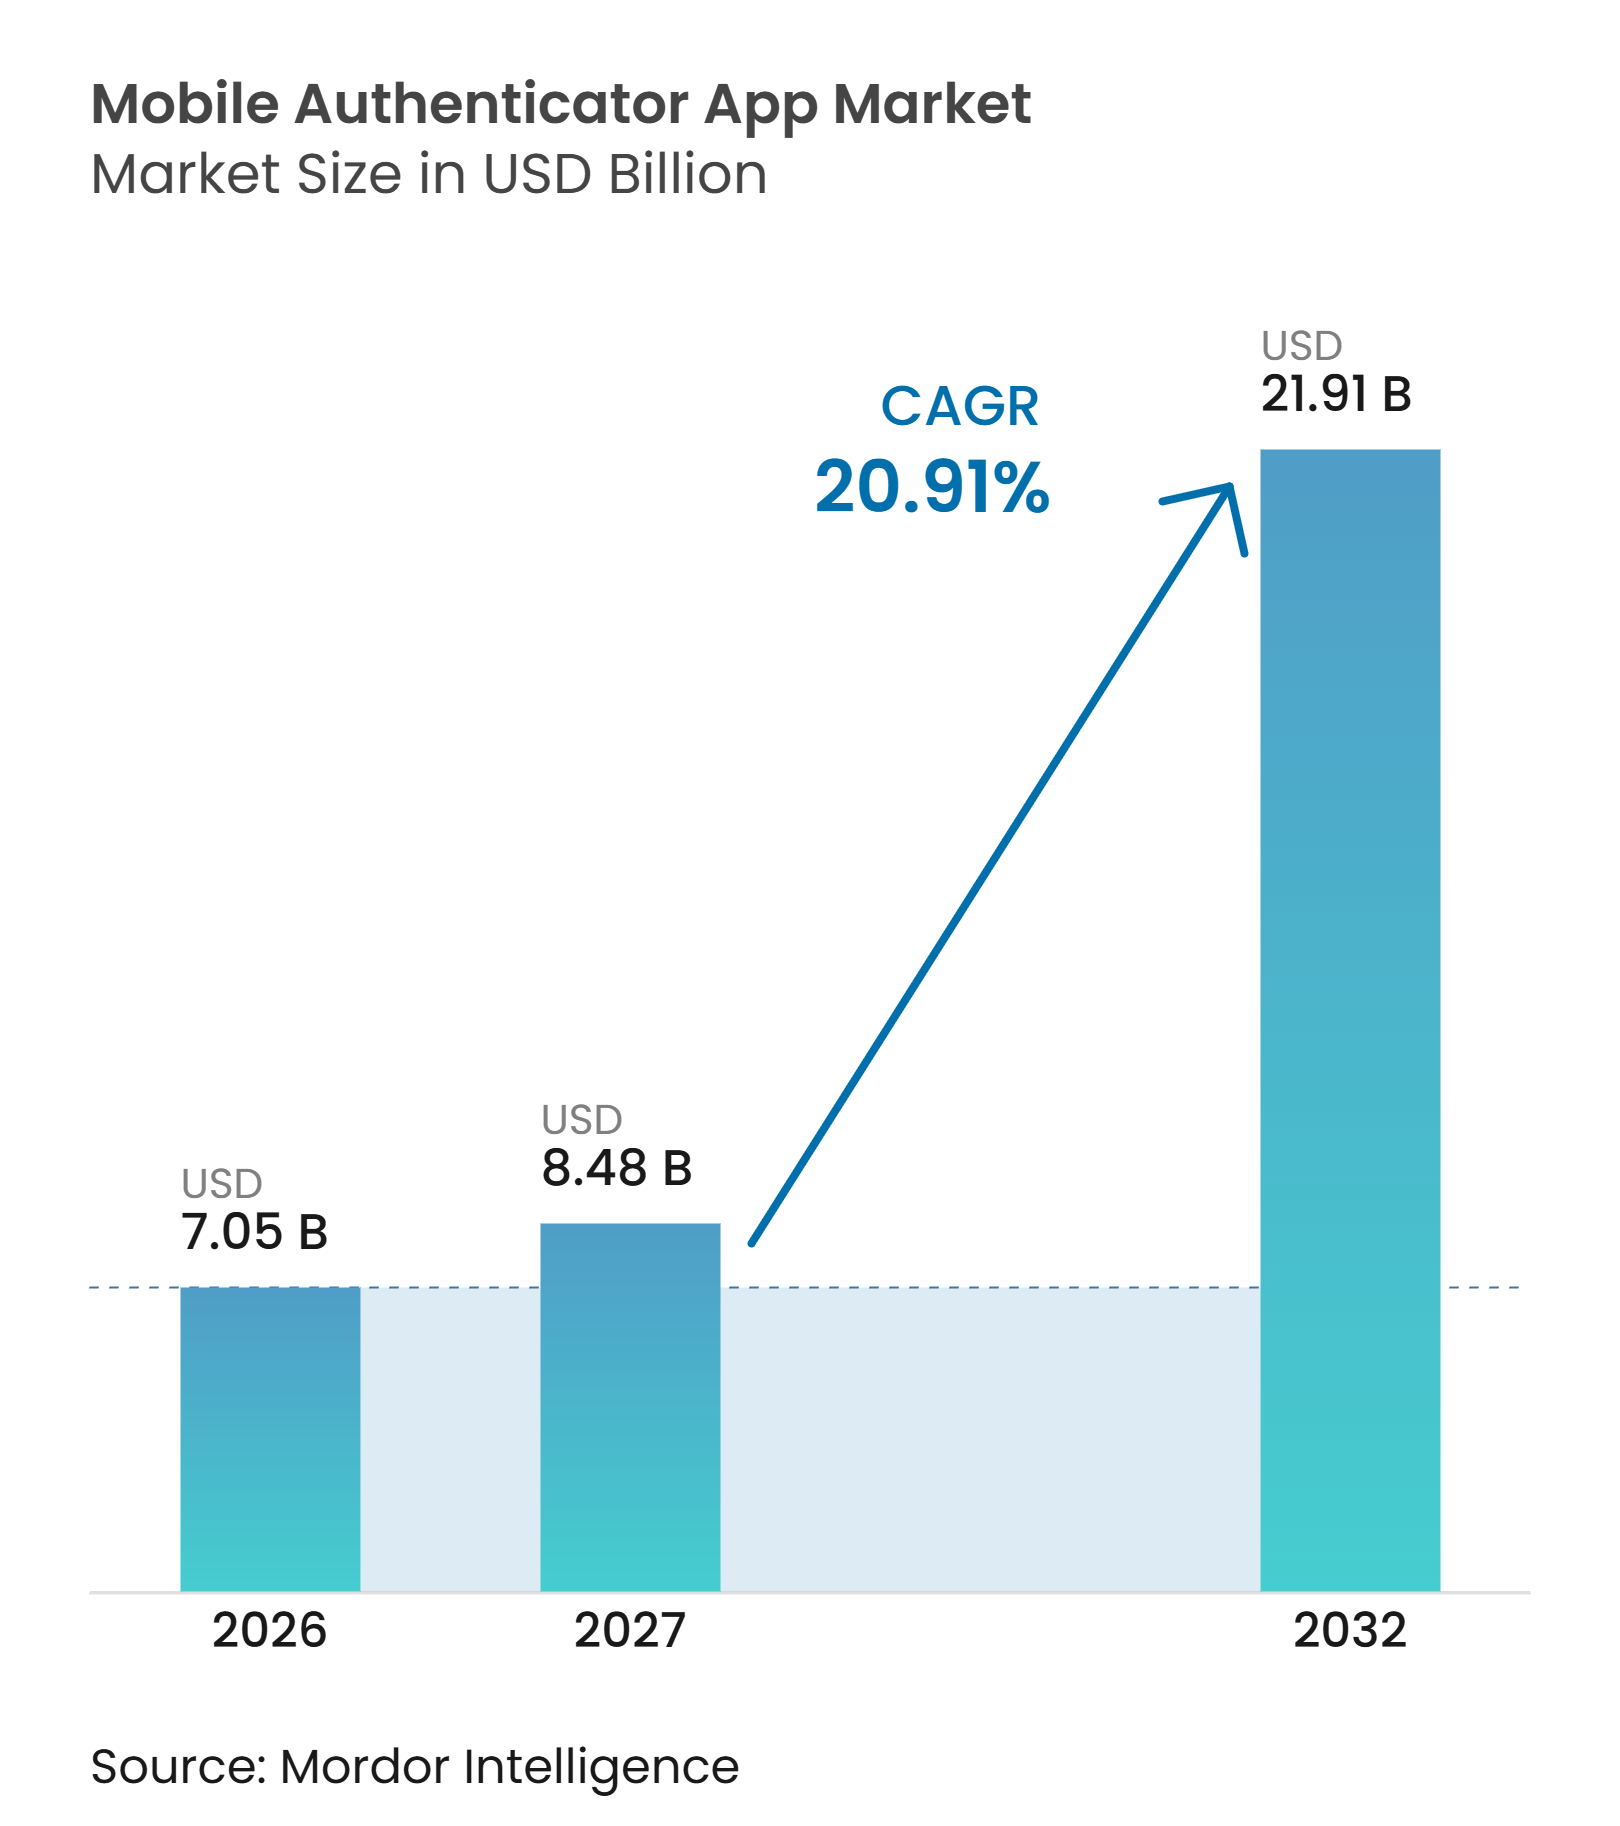
La taille du marché des applications d'authentification mobile était évaluée à 7,05 milliards USD en 2026 et devrait atteindre 21,91 milliards USD d'ici 2032, à un CAGR de 20,91 % durant la période de prévision (2027-2032). Le vol d'identifiants et la prise de contrôle de comptes ont fait de l'authentification renforcée un élément indispensable des programmes de sécurité des entreprises, notamment lorsque les employés, les clients et les partenaires externes accèdent aux mêmes services professionnels depuis des appareils personnels et gérés. L'évolution vers les clés d'accès modifie également les décisions d'achat, les organisations recherchant des méthodes de connexion résistantes au hameçonnage qui fonctionnent sur tous les appareils et applications tout en réduisant le besoin de réinitialisations répétées de mots de passe, sources de coûts et de délais pour les services d'assistance. Les exigences réglementaires, les programmes de confiance zéro et les besoins d'accès au travail à distance encouragent les organisations à remplacer les flux de travail basés sur les mots de passe, mais ils rendent également la compatibilité avec les répertoires, applications et processus de récupération existants un facteur important dans la sélection des fournisseurs. Les fournisseurs répondent en combinant l'approbation par notification push, les mots de passe à usage unique, la biométrie et les identifiants FIDO2 dans une seule application, permettant aux clients d'adopter des méthodes plus robustes sans obliger chaque groupe d'utilisateurs à changer simultanément. Le marché des applications d'authentification mobile bénéficie donc des projets de remplacement liés à la conformité, des programmes plus larges de modernisation des identités, et d'une transition progressive vers des identifiants liés aux appareils pouvant fonctionner aux côtés des contrôles d'accès d'entreprise existants.
Principaux enseignements du rapport
- Par méthode d'authentification, l'authentification par notification push détenait 60,45 % de la part du marché des applications d'authentification mobile en 2026, tandis que les authentificateurs par clé d'accès et FIDO2 devraient progresser à un CAGR de 22,29 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site détenait 67,12 % de la part du marché des applications d'authentification mobile en 2026, tandis que le déploiement cloud devrait progresser à un CAGR de 22,67 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 71,29 % du chiffre d'affaires du marché des applications d'authentification mobile en 2026, tandis que les PME devraient progresser à un CAGR de 22,89 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI représentait 27,41 % du chiffre d'affaires du marché des applications d'authentification mobile en 2026, tandis que le gouvernement et l'administration publique devraient progresser à un CAGR de 21,44 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord représentait 35,66 % du chiffre d'affaires du marché des applications d'authentification mobile en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 21,78 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade du vol d'identifiants et des pertes liées à la prise de contrôle de comptes | +5.5% | Mondial, avec une intensité maximale en Amérique du Nord, en Inde, au Brésil et en Espagne | Court terme (≤ 2 ans) |
| Mandats réglementaires pour une authentification client renforcée | +4.2% | Cadres nationaux de l'UE, de l'Amérique du Nord et de l'APAC | Moyen terme (2-4 ans) |
| Authentification en entreprise dans le cadre de la confiance zéro et du travail à distance | +3.8% | Amérique du Nord et Europe, avec des répercussions sur les pôles d'entreprises de l'APAC | Moyen terme (2-4 ans) |
| Migration vers l'authentification sans mot de passe et les clés d'accès | +3.5% | Mondial, porté par l'Amérique du Nord, le Japon, la Corée du Sud et l'Europe occidentale | Moyen terme (2-4 ans) |
| Pénétration du matériel biométrique des smartphones dans les marchés émergents | +2.1% | Inde, Asie du Sud-Est, Afrique et Amérique du Sud | Long terme (≥ 4 ans) |
| Identité mobile soutenue par les opérateurs et authentification réseau silencieuse | +1.3% | APAC, avec des répercussions sur le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade du vol d'identifiants et des pertes liées à la prise de contrôle de comptes
Les attaques par vol d'identifiants sont devenues un problème de sécurité persistant plutôt qu'un cycle de menaces éphémère. Kaspersky a signalé une augmentation de 59 % d'une année sur l'autre des détections d'infostealers sur PC en 2025 et a identifié plus de 1 million de comptes bancaires en ligne compromis dans les 100 plus grandes banques mondiales. L'Inde, l'Espagne et le Brésil ont enregistré les médianes les plus élevées de comptes compromis par établissement dans cette évaluation. Le marché des applications d'authentification mobile progresse lorsqu'un incident majeur de vol d'identifiants pousse les organisations à accélérer les programmes d'inscription en dehors des budgets technologiques habituels. Les équipes de sécurité recherchent alors des identifiants liés aux appareils, des vérifications biométriques et des contrôles de récupération renforcés. Cela peut raccourcir les cycles de vente pour les fournisseurs qui prennent en charge plusieurs méthodes d'authentification dans un seul client mobile.
Mandats réglementaires pour une authentification client renforcée
Les régulateurs attendent de plus en plus des organisations qu'elles utilisent une authentification résistante au hameçonnage plutôt que la seule authentification multifacteur de base. Le NIST a publié la SP 800-63B-4 en juillet 2025 et mis à jour les orientations sur la gestion de l'authentification et des authentificateurs pour les systèmes d'identité numérique gouvernementaux.[1] Ces orientations influencent les achats commerciaux car de nombreuses organisations alignent leurs politiques d'assurance internes sur les définitions du NIST. Les règles européennes en matière de paiement continuent également de renforcer l'authentification client renforcée pour les prestataires de services de paiement. Le marché des applications d'authentification mobile bénéficie aux organisations qui ont besoin d'une application pouvant fournir un facteur biométrique ou cryptographique distinct aux côtés des identifiants existants. Cette exigence est particulièrement pertinente pour les institutions financières et les organismes publics qui doivent documenter leurs contrôles d'authentification.
Authentification en entreprise dans le cadre de la confiance zéro et du travail à distance
Le travail hybride a transformé l'authentification d'un contrôle d'accès à distance en un élément central de la gestion des accès en entreprise. Le NIST décrit la confiance zéro comme un modèle de sécurité qui supprime la confiance implicite et évalue continuellement les décisions d'accès. Les orientations de la CISA de juillet 2025 sur les utilisateurs distants définissent également une approche pour sécuriser les utilisateurs distants grâce à des contrôles modernes de confiance et d'accès. Le marché des applications d'authentification mobile est soutenu par ces architectures car les utilisateurs doivent valider leur accès plus fréquemment et sur davantage d'applications. L'approbation par notification push, la liaison aux appareils et la vérification biométrique peuvent soutenir cette vérification répétée. Cisco a rapporté que son déploiement de Duo sans mot de passe auprès de 130 000 employés a réduit le nombre total d'actions d'authentification de 93 %, créant un argument de productivité en complément de l'argument sécuritaire.
Migration vers l'authentification sans mot de passe et les clés d'accès
Les clés d'accès deviennent une priorité pratique pour les organisations souhaitant réduire leur exposition aux mots de passe. La FIDO Alliance a signalé 5 milliards de clés d'accès en utilisation active dans le monde en mai 2026. Son enquête de 2026 a révélé que 82 % des organisations considéraient une authentification de la main-d'œuvre entièrement sans mot de passe comme un objectif ultime, tandis que 28 % avaient déjà atteint cette position. Les organisations ayant déployé des clés d'accès ont cité une plus grande confiance en matière de sécurité, des connexions plus rapides pour les employés et moins de demandes de réinitialisation de mot de passe. Le marché des applications d'authentification mobile a de la marge pour croître car 57 % des organisations interrogées utilisent encore une authentification hameçonnable pour la connexion principale des employés. Les fournisseurs capables de combiner TOTP, notification push, biométrie et clés d'accès peuvent soutenir une migration progressive plutôt que d'obliger les clients à remplacer tous les flux de travail existants en une seule fois.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Exposition aux attaques par échange de carte SIM et aux attaques de l'adversaire au milieu dans les flux basés sur le téléphone | -1.8% | Mondial, avec un impact aigu au Royaume-Uni, aux États-Unis et en Afrique subsaharienne | Court terme (≤ 2 ans) |
| Contraintes liées à la confidentialité des données biométriques et à la résidence transfrontalière des données | -1.2% | Union européenne, Kenya et régimes de résidence des données en APAC | Moyen terme (2-4 ans) |
| Intégration des systèmes existants et fragmentation des protocoles | -0.9% | Amérique du Nord et Europe, ainsi que les services financiers de l'APAC utilisant des piles LDAP et RADIUS | Moyen terme (2-4 ans) |
| Friction lors de l'inscription et fatigue liée à l'authentification | -0.6% | Mondial, plus aigu dans les grands déploiements d'entreprise avec des parcs d'appareils diversifiés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exposition aux attaques par échange de carte SIM et aux attaques de l'adversaire au milieu dans les flux basés sur le téléphone
Les flux basés sur le numéro de téléphone restent exposés aux attaques par échange de carte SIM et aux attaques de l'adversaire au milieu. Ces attaques peuvent intercepter une session de notification push ou prendre le contrôle du numéro de récupération. Le risque s'étend au-delà des comptes individuels lorsque le processus de vérification d'un opérateur de réseau mobile est compromis. Les méthodes d'identité soutenues par les opérateurs et l'authentification réseau silencieuse peuvent alors perdre leur intégrité simultanément. Le marché des applications d'authentification mobile est affecté car la large base installée de flux basés sur les notifications push peut nécessiter des mises à niveau de sécurité. Les identifiants cryptographiques liés aux appareils et les clés d'accès FIDO2 offrent une alternative lorsque les organisations ont besoin de réduire leur dépendance à un identifiant d'opérateur.
Contraintes liées à la confidentialité des données biométriques et à la résidence transfrontalière des données
Les informations biométriques sont soumises à une protection renforcée en vertu de l'article 9 du RGPD, ce qui peut compliquer la planification des déploiements internationaux. La norme ISO/IEC 27553-2:2025 établit des exigences de sécurité pour l'authentification biométrique en mode distant utilisant des appareils mobiles. La norme aborde la détection des attaques par présentation, la transmission chiffrée des modèles et le consentement, lorsque le traitement est réparti entre un appareil et un serveur. L'autorité de protection des données du Kenya a publié des orientations sur les données biométriques en novembre 2025, exigeant des organisations qu'elles envisagent l'hébergement local et des garanties pour les informations biométriques. Des examens juridiques et techniques distincts peuvent allonger les cycles de vente transfrontaliers et augmenter les coûts de déploiement sur le marché des applications d'authentification mobile.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par méthode d'authentification :
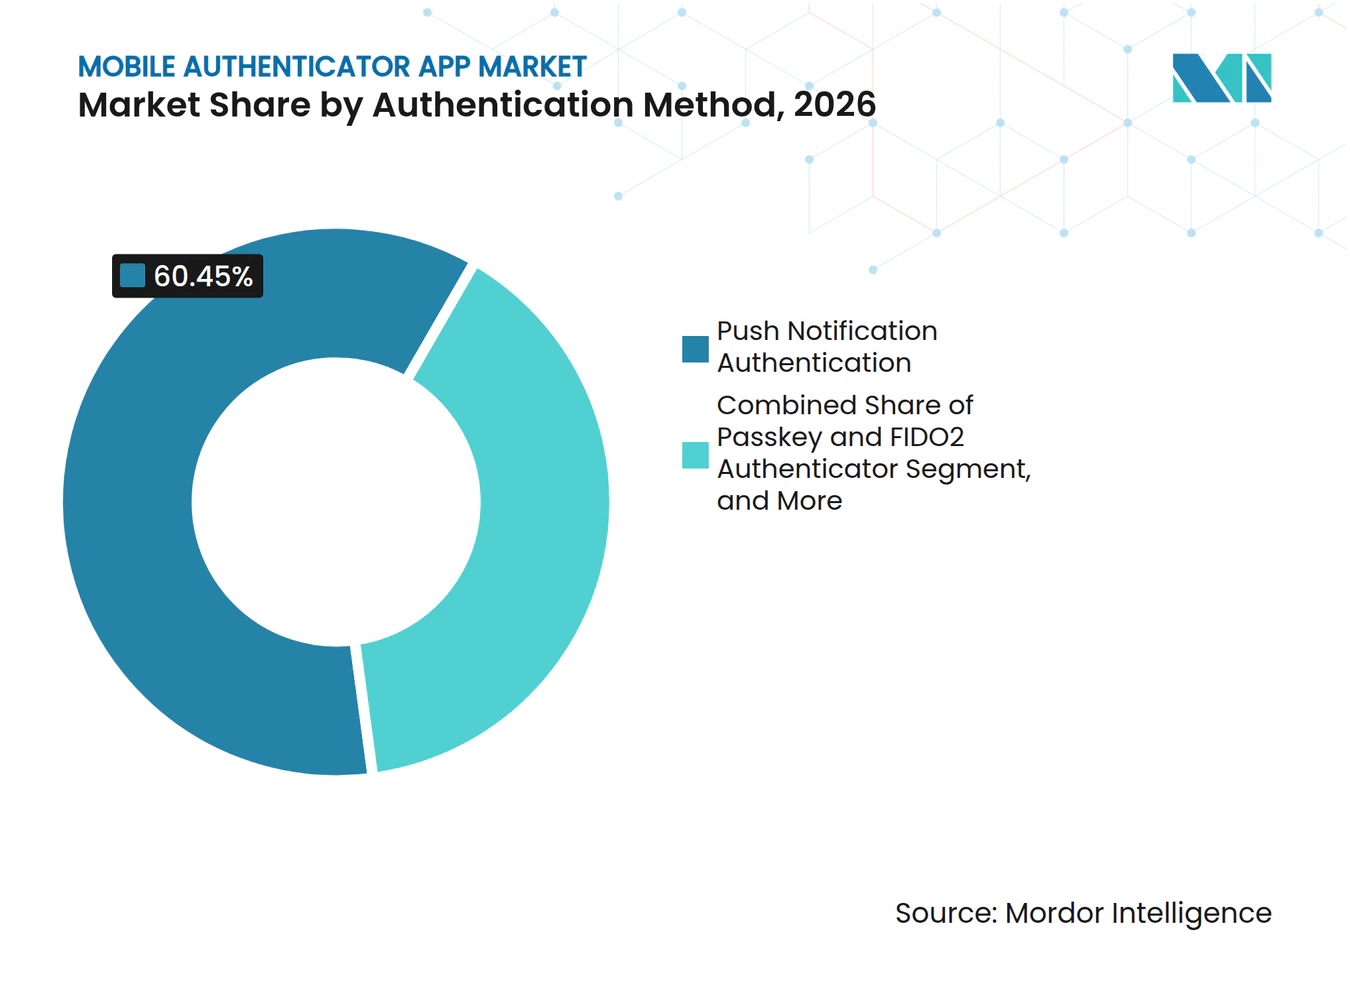
l'authentification par notification push est en tête tandis que les clés d'accès tracent la prochaine voie de croissanceL'authentification par notification push détenait 60,45 % de la part du marché des applications d'authentification mobile en 2026, soutenue par un modèle d'approbation en un seul geste déjà intégré aux plateformes d'identité d'entreprise utilisées dans les services financiers et les organisations technologiques. Sa position reflète les systèmes installés qui ont été conçus pour les flux de notification push entre 2018 et 2022, lorsque de nombreuses grandes organisations ont standardisé leurs procédures d'accès à distance et de connexion de la main-d'œuvre. Les grandes entreprises remplacent généralement les systèmes d'authentification sur des cycles pluriannuels, de sorte que les processus de notification push établis restent en place pendant que les équipes de sécurité évaluent comment améliorer les contrôles de récupération et la résistance à l'interception de session. Le TOTP conserve également un rôle significatif car le provisionnement standard par code QR lui permet de fonctionner avec presque toutes les applications tierces, même lorsque l'intégration d'un kit de développement logiciel propriétaire n'est pas disponible. Cela le rend utile pour les PME, les équipes de développeurs et les parcs d'applications mixtes qui nécessitent une large compatibilité sans déploiement complexe.
Les authentificateurs par clé d'accès et FIDO2 devraient enregistrer un CAGR de 22,29 % jusqu'en 2032, à mesure que les organisations migrent vers des identifiants liés aux appareils moins exposés au vol de mots de passe. Le cap des 5 milliards de clés d'accès de la FIDO Alliance montre que les clés d'accès bénéficient désormais d'un large support de plateforme sur les appareils grand public utilisés par les employés. L'authentification biométrique intégrée à l'application attire également l'intérêt des entreprises car les processus de correspondance sur l'appareil peuvent prendre en charge les préférences de traitement local sans créer de base de données biométrique centralisée. La taille du marché des applications d'authentification mobile pour les logiciels compatibles avec les clés d'accès est soutenue par les organisations qui ont besoin d'un pont pratique entre les flux TOTP et de notification push vers l'accès sans mot de passe, plutôt qu'un remplacement perturbateur de chaque système existant. Les fournisseurs disposant d'un client unifié pour TOTP, notification push, biométrie et FIDO2 peuvent réduire les efforts de gestion des appareils et les besoins en formation des utilisateurs dans des environnements d'entreprise hétérogènes.



Par mode de déploiement :
les systèmes sur site conservent les charges de travail réglementées tandis que l'utilisation du cloud augmenteLe déploiement sur site détenait 67,12 % de la part du marché des applications d'authentification mobile en 2026, reflétant les dépenses des institutions BFSI, des agences gouvernementales et des sous-traitants de la défense. Ces organisations exigent souvent que les serveurs d'authentification, les journaux d'audit et les informations d'identité associées restent dans leurs propres environnements contrôlés. La base installée évolue lentement car les clients mettent fréquemment à niveau les systèmes existants en place plutôt que de passer immédiatement à un modèle de déploiement différent. Les politiques de souveraineté des données, les exigences de contrôle interne et les restrictions de connectivité dans les environnements sensibles renforcent cette préférence. Les fournisseurs de solutions sur site doivent préserver la rétrocompatibilité avec les répertoires et protocoles établis tout en ajoutant des options d'authentification biométrique et cryptographique modernes.
Le déploiement cloud devrait progresser à un CAGR de 22,67 % jusqu'en 2032, à mesure que les PME adoptent des options d'identité en tant que service sans maintenir d'infrastructure de serveur local. De plus en plus de plateformes cloud disposent désormais de l'autorisation FedRAMP et de la certification ISO/IEC 27001, aidant les fournisseurs à répondre aux attentes du marché intermédiaire en matière de sécurité et de conformité. Les revenus d'abonnement, les exigences de support réduites et les sorties de fonctionnalités plus rapides rendent également les offres cloud commercialement attractives pour les fournisseurs. Le marché des applications d'authentification mobile voit les fournisseurs revoir leurs tarifs des niveaux cloud pour encourager la migration depuis les installations sur site établies. Les systèmes natifs du cloud peuvent fournir des signaux de risque comportemental, des scores de réputation des appareils et des flux de renseignements sur les menaces avec moins d'intégration spécifique au client que de nombreux déploiements sur site ne l'exigent.
Par taille d'organisation :
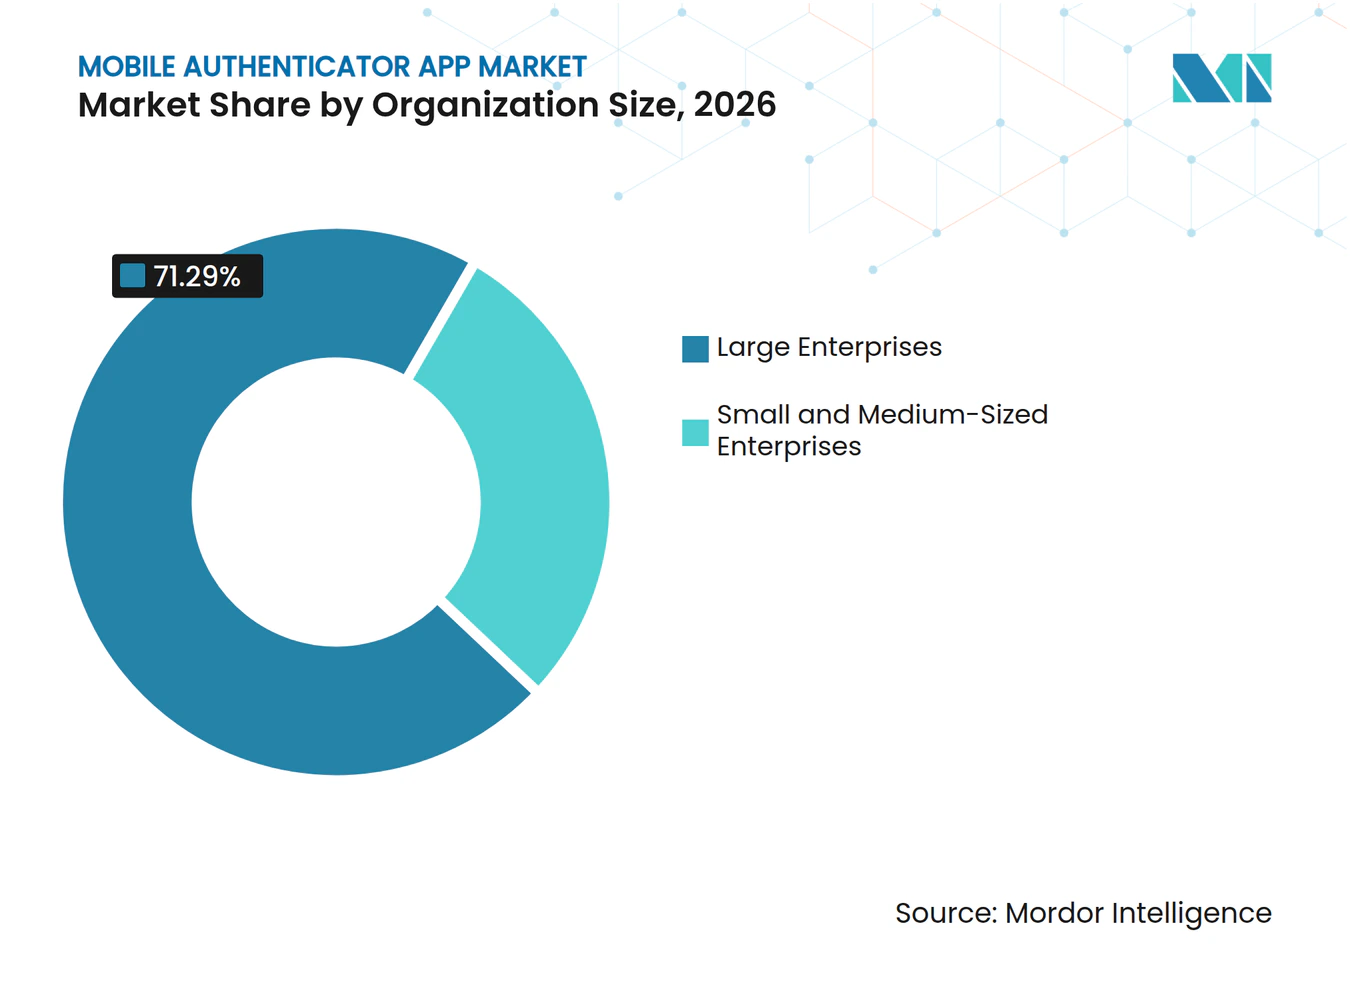
les grandes entreprises détiennent le chiffre d'affaires actuel tandis que les PME croissent plus viteLes grandes entreprises représentaient 71,29 % du chiffre d'affaires du marché des applications d'authentification mobile en 2026, car elles soutiennent de larges populations d'utilisateurs, des portefeuilles d'applications complexes et une exposition réglementaire significative. Leurs déploiements combinent généralement plusieurs méthodes d'authentification avec des répertoires sur site, des fournisseurs d'identité cloud et des flux de travail centralisés pour le provisionnement, les révisions d'accès et les enregistrements d'audit. Ces exigences soutiennent une tarification premium pour les fournisseurs capables de fournir un support de déploiement personnalisé et des contrôles administratifs détaillés. Les grands clients négocient également des accords de niveau de service personnalisés, des tarifs en volume et des services professionnels. Cela favorise les fournisseurs dotés d'équipes de vente aux entreprises matures et de la capacité à soutenir de longs processus d'approbation entre les unités commerciales et les régions.
Les PME devraient progresser à un CAGR de 22,89 % jusqu'en 2032, à mesure que les plateformes cloud rendent une authentification renforcée accessible aux organisations sans avoir besoin d'une infrastructure d'identité complexe. eSentire a signalé une augmentation de 389 % d'une année sur l'autre des menaces d'identité liées à la compromission de comptes en 2025, soulignant les préoccupations de sécurité auxquelles font face les petites organisations. Les assureurs cyber demandent de plus en plus des preuves d'authentification multifacteur avant d'émettre une couverture de responsabilité cyber, transformant un outil de sécurité en une exigence pratique d'assurance. Le secteur des applications d'authentification mobile sert donc deux motions d'achat différentes : les contrats d'entreprise négociés et l'acquisition en libre-service par les PME via des essais et des boutiques d'applications. Les fournisseurs qui conditionnent leurs produits séparément pour ces groupes peuvent utiliser l'adoption par les PME pour établir une base en vue d'une expansion ultérieure vers les grandes entreprises.

Par secteur d'activité des utilisateurs finaux :
le BFSI ancre les dépenses tandis que le gouvernement se développe le plus rapidementLe secteur BFSI représentait 27,41 % du chiffre d'affaires du marché des applications d'authentification mobile en 2026, car les banques et les assureurs font face à des obligations réglementaires directes et à une surveillance continue de la part des groupes de fraude. Les exigences européennes en matière de paiement continuent de renforcer l'authentification client renforcée pour les prestataires de services de paiement, tandis que l'Inde a renforcé les contrôles d'accès pour les services bancaires numériques. Les organisations informatiques et de télécommunications utilisent des authentificateurs pour sécuriser l'accès des développeurs, des opérations et des administrateurs privilégiés sur des systèmes distribués. Les organisations de santé les utilisent pour protéger les dossiers de santé électroniques, tandis que les détaillants les utilisent pour sécuriser les comptes de fidélité à haute valeur et les transactions clients. Les fabricants industriels, les entreprises énergétiques et les services publics constituent des groupes d'utilisateurs plus restreints, mais les exigences de contrôle d'accès pour les systèmes opérationnels créent une demande supplémentaire pour des configurations utilisables hors ligne.
Le gouvernement et l'administration publique devraient progresser à un CAGR de 21,44 % jusqu'en 2032, à mesure que les programmes nationaux d'identité numérique introduisent des services d'authentification à grande échelle. L'Agence numérique du Japon a intégré l'application d'authentification numérique dans l'application MyNA, regroupant les services d'identité connexes dans une application unifiée.[2] L'écosystème MyNA sert plus de 80 millions d'utilisateurs enregistrés, tandis que les services connexes ont enregistré 12 millions de connexions mensuelles en 2025. Le marché des applications d'authentification mobile peut répondre aux besoins du secteur public en fournissant des outils fonctionnant dans des environnements restreints ou à faible connectivité, y compris des configurations pour les utilisateurs administratifs qui ne peuvent pas compter sur un accès réseau continu. La demande augmente également dans les pays où les services d'identité numérique gouvernementaux connectent les prestations sociales, les transports, les services financiers et d'autres applications du secteur privé.
Analyse géographique
Marché des Applications d'Authentification Mobile en Amérique du Nord
L'Amérique du Nord a représenté 35,66 % des revenus du marché des applications d'authentification mobile en 2026, soutenue par un écosystème de plateformes d'identité mature et un environnement réglementaire qui récompense l'adoption précoce d'une authentification renforcée. La région dispose d'une large base installée d'entreprises exploitant des services cloud, des programmes de travail à distance, des produits financiers réglementés et des réseaux gouvernementaux, qui génèrent tous une demande récurrente en matière d'authentification des collaborateurs et des clients. La mise en œuvre myAuth du gouvernement fédéral américain utilise la plateforme Okta et est opérée par Peraton pour environ 20 millions d'utilisateurs du Département de la Défense, incluant les militaires en service, les anciens combattants et les civils.[3] Cela illustre l'ampleur de la modernisation du secteur public et l'importance de la gestion de l'authentification pour des utilisateurs disposant d'appareils variés, de lieux d'accès différents et d'exigences d'assurance diverses. L'environnement des services financiers au Canada s'est également rapproché des pratiques alignées sur le NIST, ce qui peut réduire certaines frictions de conception pour les fournisseurs servant des clients à travers la région.
Marché des Applications d'Authentification Mobile en Europe et en Asie-Pacifique
L'Europe est le deuxième contributeur régional en importance, avec l'Allemagne, le Royaume-Uni et la France comme marchés importants pour les services d'identité d'entreprise réglementés. La transposition de NIS2 était achevée dans 14 États membres à la mi-2026, convertissant de larges obligations en matière de cybersécurité en activités d'approvisionnement dans les secteurs de l'énergie, des transports, de la santé et d'autres organisations exploitant des services essentiels. Le marché des applications d'authentification mobile bénéficie des situations où les acheteurs doivent démontrer que les contrôles d'accès satisfont à ces exigences et peuvent être gérés de manière cohérente dans le cadre d'opérations distribuées. L'Asie-Pacifique devrait se développer à un CAGR de 21,78 % jusqu'en 2032, le Japon, la Corée du Sud et l'Australie faisant progresser l'adoption des clés d'accès et du FIDO2 dans des environnements d'entreprise matures. L'Inde, l'Indonésie et le Vietnam construisent de nouvelles infrastructures d'authentification pouvant éviter le recours à une couche LDAP héritée importante, offrant aux fournisseurs des opportunités pour soutenir des environnements axés sur le mobile sans migration de protocole étendue.
Marché des Applications d'Authentification Mobile en Asie-Pacifique, au Moyen-Orient, en Afrique et en Amérique du Sud
La Chine dispose d'un modèle réglementaire distinct pour l'authentification financière mobile, dans lequel les autorités financières et cryptographiques influencent les normes d'authentification utilisées par les banques et les établissements de valeurs mobilières. La CFCA a publié la norme technique d'application des certificats numériques pour terminaux mobiles, JR/T 0340-2025, en août 2025, afin de standardiser l'authentification biométrique basée sur FIDO dans ces établissements. La Corée du Sud exige une ré-authentification continue pour les transactions de grande valeur, soutenant un volume élevé d'événements d'authentification des utilisateurs et renforçant la nécessité d'expériences mobiles à faible friction. Le Moyen-Orient, l'Afrique et l'Amérique du Sud offrent des opportunités à plus long terme à mesure que l'utilisation des smartphones, les services publics numériques et les canaux d'accès financier se développent. La GSMA a indiqué que les smartphones représentaient 63 % du total des connexions en Afrique en 2025. Les directives de la Corée du Kenya en matière de données biométriques ajoutent un facteur de conformité pour les déploiements en Afrique de l'Est, tandis que le Brésil et l'Argentine développent leurs besoins en matière d'authentification à travers les contrôles de fraude et la numérisation des services publics.
Paysage concurrentiel
Concentration du Marché
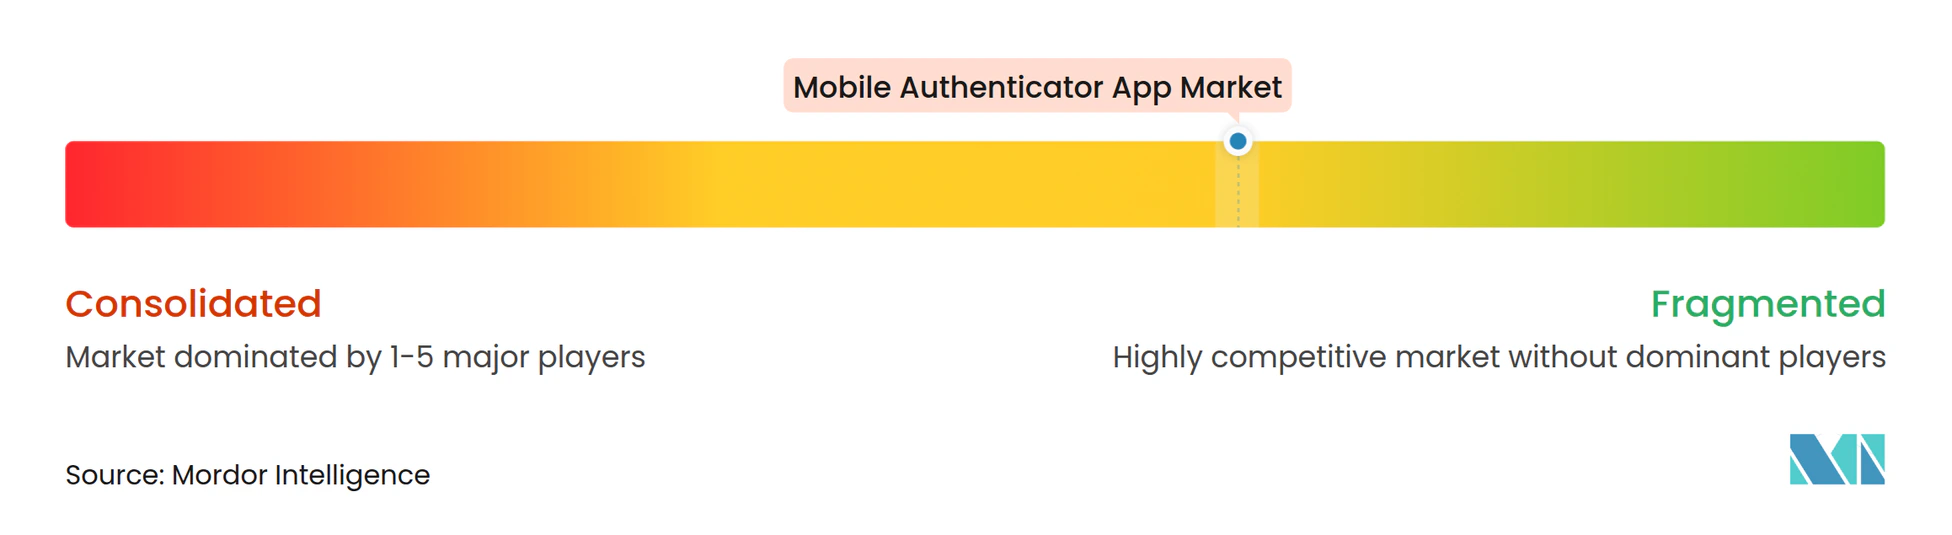
Le marché des applications d'authentification mobile est modérément concentré au niveau de la couche plateforme et fragmenté parmi les fournisseurs spécialisés et les solutions open source. Okta, RSA Security, Thales Digital Identity and Security et Ping Identity sont bien implantés dans les déploiements de grandes entreprises, tandis que SecurEnvoy, LoginTC et Deepnet Security se distinguent par leurs prix, leurs fonctionnalités de conformité et la simplicité de déploiement. Les fournisseurs de plateformes cherchent à intégrer l'authentification mobile dans des suites d'orchestration d'identité plus larges, car cela augmente les coûts de remplacement pour les clients et rend la gestion des accès intégrée plus précieuse. La certification FIDO2 est de plus en plus une exigence de qualification dans les appels d'offres d'entreprise citant les orientations liées au NIST ou à NIS2, plutôt qu'une fonctionnalité que les fournisseurs peuvent traiter comme optionnelle. Cela laisse de la place aux spécialistes qui répondent à un besoin réglementé spécifique, mais cela élève le seuil pour les entreprises souhaitant servir de grandes organisations avec des exigences formelles d'assurance de sécurité.
RSA Security a publié RSA Authenticator 4.7 pour iOS et Android en mars 2026, avec des modules cryptographiques certifiés FIPS 140-3, une vérification biométrique pour l'inscription de nouveaux identifiants, et la prise en charge de la proximité et des codes QR hors ligne. Cette initiative soutient les exigences de confiance zéro tout en maintenant la compatibilité pour les clients qui continuent d'exploiter des environnements d'identité sur site et ont besoin d'un accès sans mot de passe dans des lieux à connectivité restreinte. Okta a rendu son authentificateur NFC et son authentificateur WebAuthn généralement disponibles dans le moteur Okta Identity Engine en octobre 2026. La mise à jour a étendu la prise en charge des clés physiques compatibles NFC aux côtés des clés d'accès, illustrant comment les fournisseurs de plateformes combinent des méthodes d'authentification soutenues par le matériel et liées aux appareils au sein de systèmes d'identité établis.
Ping Identity a étendu les capacités d'identité d'exécution sur AWS, Google Cloud et Cloudflare en juin 2026, répondant aux contrôles d'identité pour les agents d'intelligence artificielle qui ne sont pas entièrement couverts par les processus FIDO et TOTP existants.[4] OneSpan et Yubico renforcent leurs positions dans les secteurs réglementés en associant des solutions de repli matériel à des authentificateurs certifiés FIDO et des applications mobiles, ce qui est pertinent pour les clients BFSI opérant dans des environnements avec des contraintes de connectivité. Les projets open source montent en gamme grâce à des niveaux de support entreprise, réduisant la prime de prix commerciale historique dans les organisations de moins de 500 postes. Le marché des applications d'authentification mobile exige donc que les principaux fournisseurs se distinguent par l'étendue de l'intégration, les capacités d'assurance, la facilité de déploiement et le support pratique des systèmes cloud modernes et des infrastructures d'entreprise établies.
Leaders du secteur des applications d'authentification mobile
-
Okta, Inc.
-
Ping Identity Holding Corp.
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Applications d'Authentification Mobile Entreprises couvertes dans ce rapport
- Okta, Inc.
- OneSpan Inc.
- Entrust Corporation
- Ping Identity Holding Corp.
- Yubico AB
- SecurEnvoy Ltd.
- i-Sprint Innovations Pte Ltd.
- StrikeForce Technologies, Inc.
- Deepnet Security Ltd.
- SAASPASS Inc.
- Two Factor Authentication Service, Inc.
- Ente Technologies, Inc.
- Bitwarden Inc.
- Proton AG
- Keeper Security, Inc.
- LoginTC Inc.
- SecureAuth Corporation
- OneLogin, Inc.
- RSA Security LLC
- Thales Digital Identity and Security S.A.S.
Développements industriels récents dans Marché des Applications d'Authentification Mobile
- Octobre 2026 : Okta a rendu son authentificateur NFC et son authentificateur WebAuthn généralement disponibles en production dans le moteur Okta Identity Engine le 7 octobre 2026, permettant aux entreprises d'authentifier les utilisateurs via des clés physiques compatibles NFC comme facteur résistant au hameçonnage aux côtés des clés d'accès, élargissant considérablement la surface d'authentification matérielle prise en charge par la plateforme.
- Août 2026 : L'Agence numérique du Japon a lancé l'application MyNA le 25 août 2026, consolidant son application d'authentification numérique et son application My Number Portal en un client unifié pour plus de 80 millions d'utilisateurs enregistrés. L'intégration prend en charge la vérification d'identité par carte My Number dans les services publics et privés, avec plus de 70 services du secteur privé, y compris des institutions financières et des opérateurs ferroviaires, utilisant déjà l'API de l'application d'authentification numérique avant la consolidation.
- Juillet 2026 : La solution de vérification d'identité et de protection contre la fraude de Ping Identity a été référencée dans Epic Toolbox le 28 juillet 2026, permettant aux organisations de santé d'intégrer la vérification d'identité et les contrôles de fraude dans les flux de travail cliniques basés sur Epic et d'étendre l'authentification mobile dans un secteur où les réglementations sur les données des patients avaient historiquement ralenti l'adoption.
- Juin 2026 : Ping Identity a étendu ses capacités d'identité d'exécution sur AWS, Google Cloud et Cloudflare le 16 juin 2026, établissant l'un des premiers cadres du secteur pour l'authentification des agents d'intelligence artificielle dans les environnements cloud d'entreprise et comblant les lacunes de gouvernance laissées par les normes FIDO et TOTP existantes.
Périmètre du rapport mondial sur le marché des applications d'authentification mobile
Le marché des applications d'authentification mobile comprend les applications logicielles et les services associés qui permettent une authentification sécurisée des utilisateurs sur les smartphones et autres appareils mobiles via des mots de passe à usage unique (OTP), des clés d'accès, des identifiants FIDO2, l'authentification biométrique, les approbations par notification push et d'autres méthodes d'authentification axées sur le mobile. Ces solutions sont déployées par les entreprises, les gouvernements, les institutions financières et les fournisseurs de services numériques pour renforcer la sécurité des accès, soutenir les initiatives d'authentification sans mot de passe, réduire les risques de fraude et améliorer l'expérience utilisateur. Le marché comprend les applications d'authentification, les plateformes d'authentification, les services d'intégration, le support, la maintenance et les services d'authentification gérés.
Le rapport sur le marché des applications d'authentification mobile est segmenté par méthode d'authentification (mot de passe à usage unique basé sur le temps, authentificateur par clé d'accès et FIDO2, authentification biométrique intégrée à l'application, authentification par notification push et autres méthodes d'authentification), mode de déploiement (sur site et cloud), taille d'organisation (petites et moyennes entreprises, et grandes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Mot de passe à usage unique basé sur le temps |
| Authentificateur par clé d'accès et FIDO2 |
| Authentification biométrique intégrée à l'application |
| Authentification par notification push |
| Autres méthodes d'authentification |
| Sur site |
| Cloud |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par méthode d'authentification | Mot de passe à usage unique basé sur le temps | |
| Authentificateur par clé d'accès et FIDO2 | ||
| Authentification biométrique intégrée à l'application | ||
| Authentification par notification push | ||
| Autres méthodes d'authentification | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des applications d'authentification mobile ?
La taille du marché des applications d'authentification mobile est de 7,05 milliards USD en 2026 et devrait atteindre 21,91 milliards USD d'ici 2032.
Qu'est-ce qui stimule la demande d'applications d'authentification mobile ?
Le vol d'identifiants, les risques de prise de contrôle de comptes, les programmes de confiance zéro, les exigences réglementaires et la migration vers les clés d'accès augmentent l'adoption.
Quelle méthode d'authentification est en tête de l'adoption des applications d'authentification mobile ?
L'authentification par notification push est en tête avec une part de chiffre d'affaires de 60,45 % en 2026, car elle est intégrée dans de nombreux systèmes d'identité d'entreprise établis.
Pourquoi les clés d'accès sont-elles importantes pour l'accès en entreprise ?
Les clés d'accès fournissent une authentification résistante au hameçonnage et liée aux appareils, et peuvent réduire la dépendance aux mots de passe et aux flux de récupération moins robustes.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement cloud devrait progresser à un CAGR de 22,67 % jusqu'en 2032, à mesure que les PME adoptent des plateformes d'identité en tant que service.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 21,78 % jusqu'en 2032, soutenue par de nouvelles infrastructures d'authentification et des programmes nationaux d'identité numérique.