
Taille et part du marché des services managés de data lake de sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
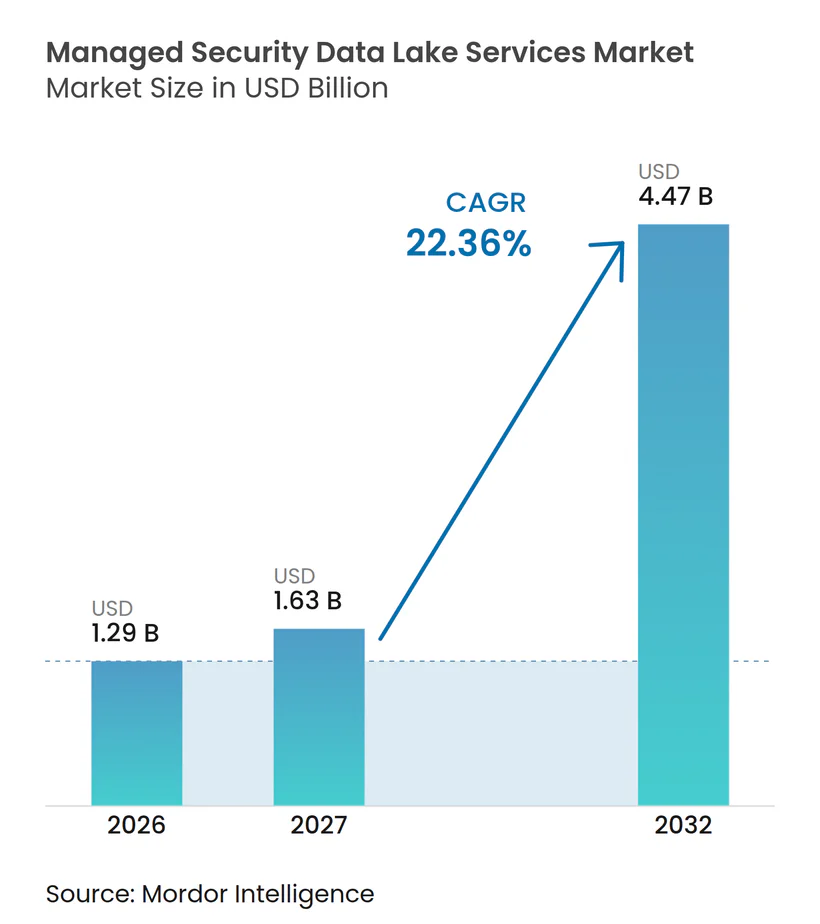
| Taille du Marché (2027) | 1.63 Milliards de dollars |
| Taille du Marché (2032) | 4.47 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.36 % |
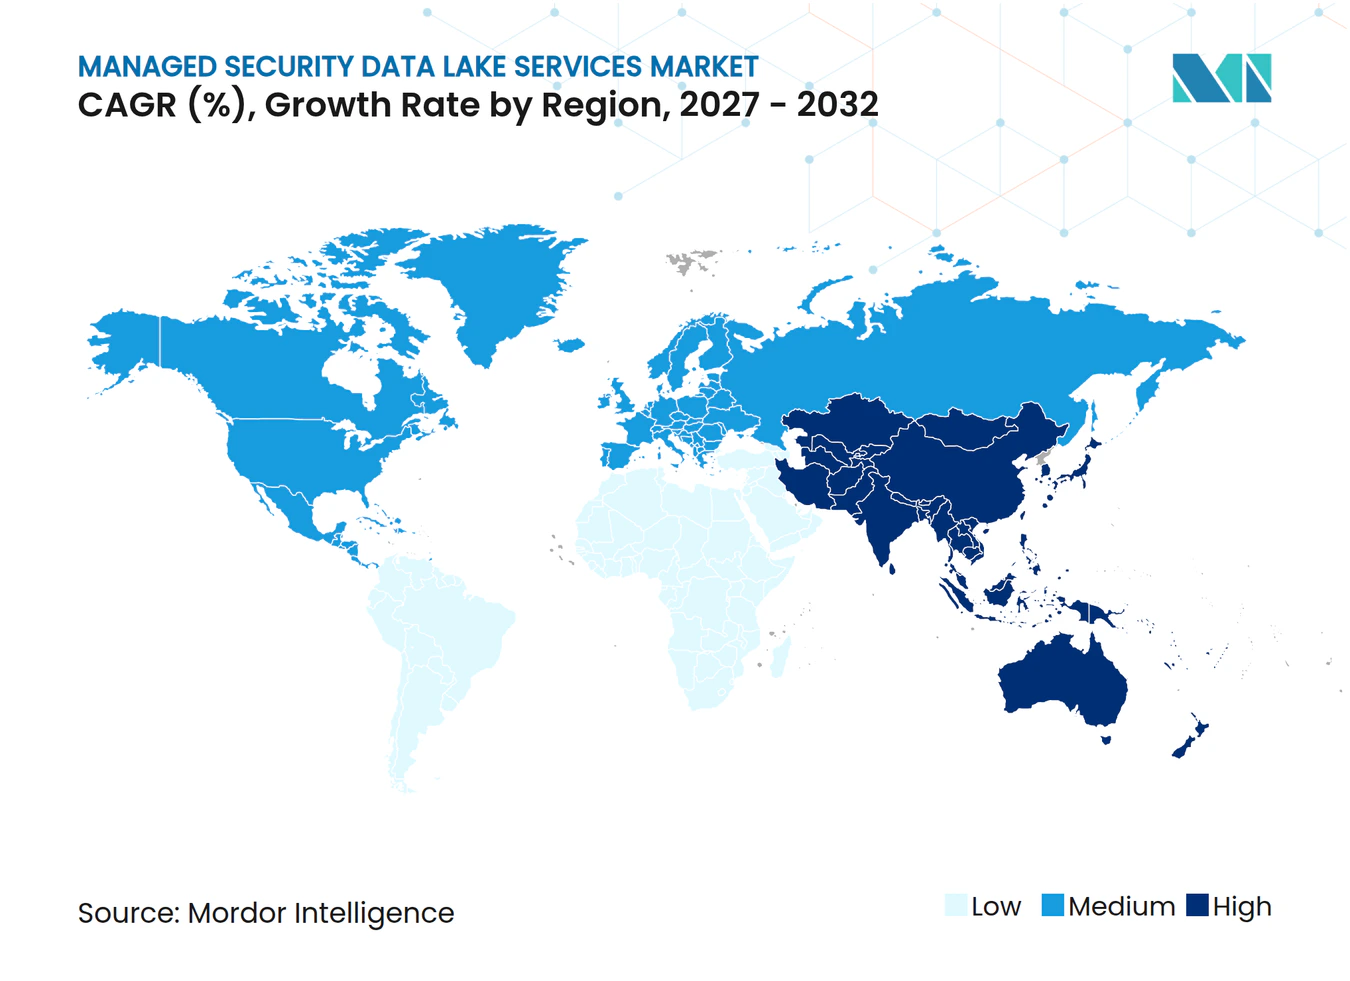
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de data lake de sécurité par Mordor Intelligence
La taille du marché des services managés de data lake de sécurité devrait s'étendre de 1,29 milliard USD en 2026 et 1,63 milliard USD en 2027 à 4,47 milliards USD d'ici 2032, avec un CAGR de 22,36 % de 2027 à 2032. La demande évolue au-delà des modèles traditionnels basés sur les SIEM, car les entreprises ont besoin d'une solution moins coûteuse pour conserver de grands volumes de télémétrie de sécurité à des fins d'investigation, de conformité et d'analyse. L'intensification de l'activité des attaques fait de la rétention à long terme une priorité commerciale, notamment lorsqu'une investigation doit reconstituer l'activité sur les systèmes de points de terminaison, cloud, d'identité et réseau. Les fournisseurs adaptent également leurs offres à mesure que les acheteurs séparent de plus en plus la propriété du data lake de la responsabilité de son exploitation. Cela crée un espace pour l'ingénierie de détection managée, la normalisation des données et le support aux investigations, en complément des services de stockage et d'ingestion. Les exigences réglementaires et l'économie du cloud soutiennent l'adoption, tandis que les règles de résidence des données et les charges variables de consommation cloud restent des contraintes importantes.
Points clés du rapport
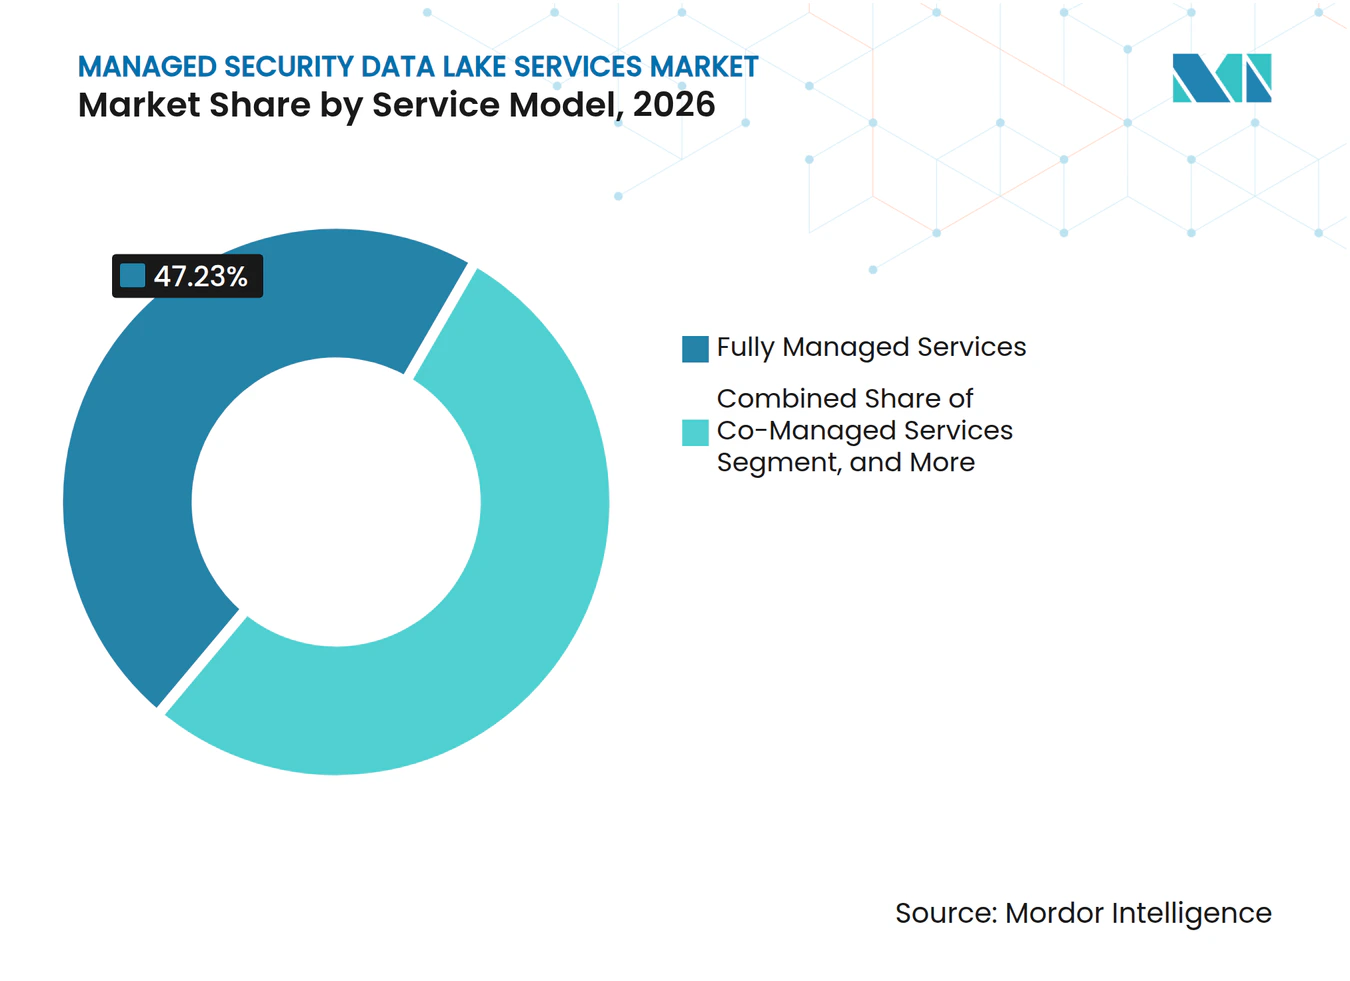
- Par modèle de service, les services entièrement managés détenaient 47,23 % de la part du marché des services managés de data lake de sécurité en 2026, tandis que le data lake contrôlé par le client avec des opérations managées par le fournisseur devrait se développer à un CAGR de 23,81 % jusqu'en 2032.
- Par composant de service, l'ingestion de données et la gestion des connecteurs étaient en tête en 2026, tandis que l'analyse de sécurité et l'ingénierie de détection devraient se développer à un CAGR de 23,92 % jusqu'en 2032.
- Par source de données de sécurité, la télémétrie des points de terminaison et de la détection et réponse étendues détenait 29,31 % de la part du marché des services managés de data lake de sécurité en 2026, tandis que l'infrastructure cloud et les journaux du plan de contrôle cloud devraient se développer à un CAGR de 24,92 % jusqu'en 2032.
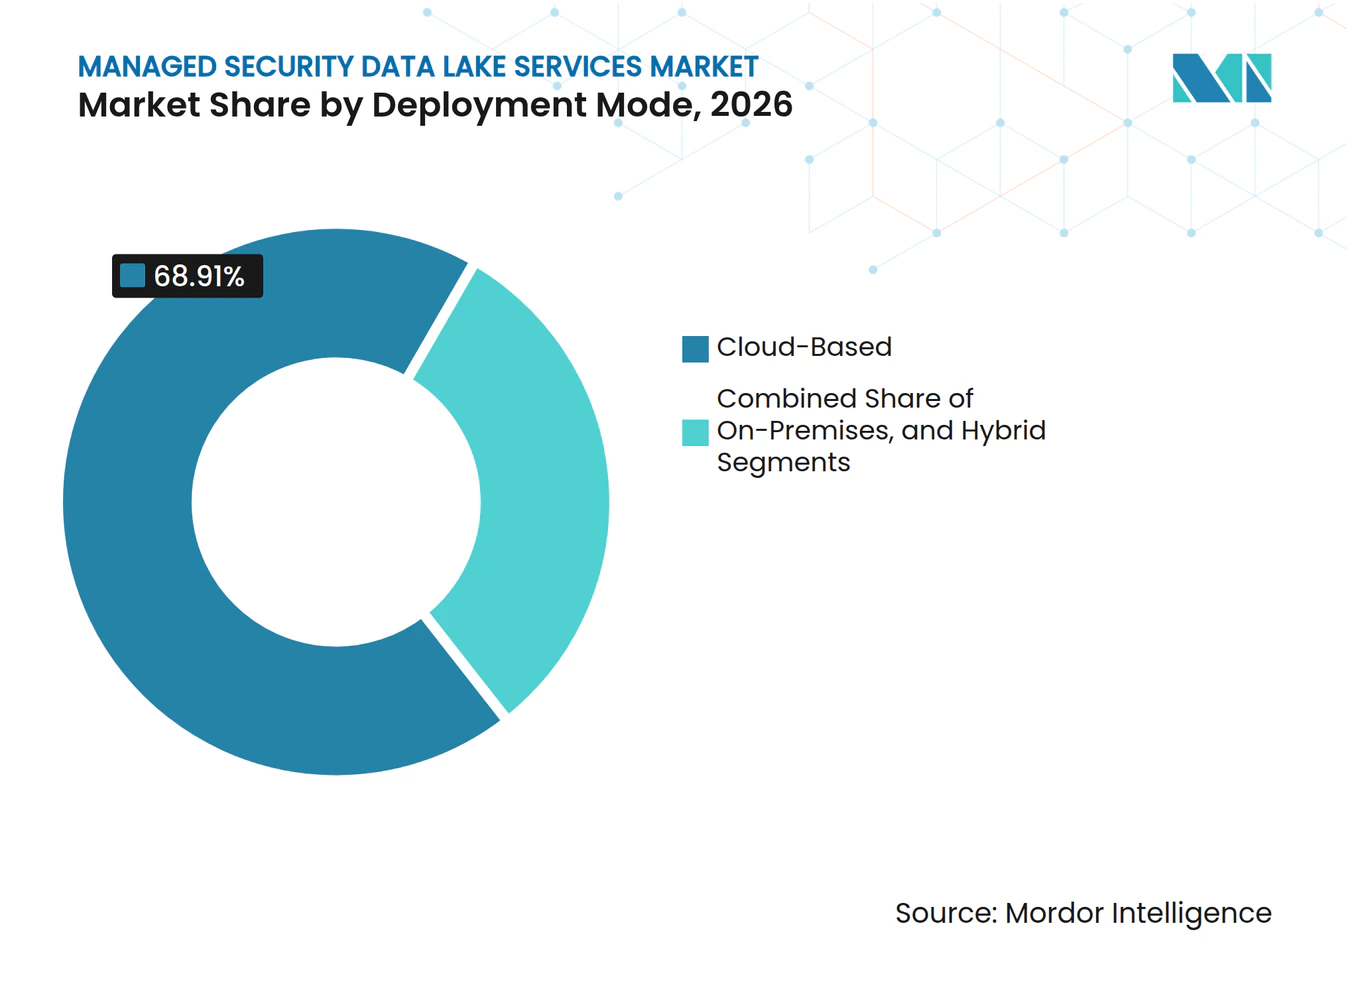
- Par mode de déploiement, le déploiement basé sur le cloud représentait 68,91 % de la part en 2026 et devrait maintenir le CAGR le plus rapide de 25,67 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI représentait 26,69 % de la demande en 2026, tandis que les technologies de l'information et les télécommunications devraient se développer à un CAGR de 24,86 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 38,64 % de la part du marché des services managés de data lake de sécurité en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 25,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Fréquence et sophistication croissantes des cyberattaques | +4.8% | Mondial | Court terme (≤ 2 ans) |
| Complexité de la sécurité hybride et multicloud | +4.2% | Mondial, concentré dans les zones centrales d'Amérique du Nord et d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pression réglementaire pour la surveillance continue et la conservation des preuves | +3.6% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Pénurie de compétences en cybersécurité et exigences de SOC 24h/24 et 7j/7 | +3.1% | Mondial, aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Schémas de sécurité ouverts et interopérabilité des données entre outils | +2.4% | Mondial, avec adoption précoce en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Rétention à long terme à moindre coût pour les investigations assistées par l'IA | +1.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des cyberattaques
Le marché des services managés de data lake de sécurité bénéficie de la nécessité de conserver des enregistrements de sécurité détaillés après que les attaques sont devenues plus fréquentes et difficiles à investiguer. Check Point a rapporté que les organisations ont fait face à 2 803 cyberattaques hebdomadaires en septembre 2026, soit 48 % de plus que l'année précédente, l'augmentation étant liée au hameçonnage et à l'exposition des données par l'IA générative.[1] Ce niveau d'activité accroît la valeur d'un service capable de collecter et de conserver la télémétrie sans obliger chaque client à exploiter la plateforme seul. Google Cloud a rapporté que le temps de présence médian des attaquants est passé de 11 jours à 14 jours, tandis que les cas de cyberespionnage affichaient un temps de présence médian de 122 jours. Les investigations plus longues nécessitent des données historiques qui restent consultables après l'événement d'origine. Les fournisseurs peuvent donc se différencier par leur capacité à normaliser les enregistrements provenant de différentes sources et à soutenir les investigations rétroactives sur de longues périodes de rétention.
Complexité de la sécurité hybride et multicloud
Le marché des services managés de data lake de sécurité est soutenu par la difficulté de surveiller les charges de travail distribuées dans des environnements cloud et sur site. Fortinet a constaté que 88 % des organisations exploitent des environnements hybrides ou multicloud et que 81 % exécutent des charges de travail critiques sur 2 fournisseurs cloud ou plus.[2] Les services cloud distincts génèrent des enregistrements dans des formats différents, ce qui rend plus difficile pour les équipes de sécurité la création d'une vue fiable de l'activité. Le même rapport a révélé que 69 % des organisations ont identifié la prolifération des outils et les lacunes de visibilité comme principal obstacle à l'efficacité de la sécurité cloud. Un fournisseur managé peut résoudre ce problème en collectant des données provenant d'AWS, Azure, Google Cloud, des systèmes SaaS, des points de terminaison et des outils sur site dans une couche de données partagée. Les connecteurs préconstruits et les mappages cohérents réduisent le temps nécessaire pour rendre une nouvelle source de données exploitable.
Pression réglementaire pour la surveillance continue et la conservation des preuves
Le marché des services managés de data lake de sécurité est également façonné par les attentes réglementaires en matière de surveillance continue, de contrôles documentés et de rapports en temps opportun. La Commission européenne décrit le règlement sur la résilience opérationnelle numérique (DORA) comme un cadre qui renforce la résilience opérationnelle numérique dans le secteur financier. Ces exigences rendent une piste de preuves complète et récupérable plus importante pour les organisations réglementées. NIS2 élargit les obligations de cybersécurité pour les secteurs critiques et exige des mesures de gestion des risques, des rapports d'incidents et la responsabilité des organes de direction. Un data lake de sécurité centralisé peut répondre à ces besoins lorsqu'il conserve les données dans un format cohérent à travers les systèmes métier. Cette approche peut également réduire la nécessité de maintenir plusieurs référentiels de conformité isolés.
Pénurie de compétences en cybersécurité et exigences de SOC 24h/24 et 7j/7
La pénurie de compétences en sécurité accroît la demande de support opérationnel sur le marché des services managés de data lake de sécurité. ISC2 a rapporté que 59 % des répondants ont identifié des besoins critiques ou significatifs en compétences de cybersécurité en 2025, tandis que 95 % ont signalé au moins 1 lacune de compétences au niveau de l'équipe. L'exploitation d'un data lake nécessite plus que l'administration du stockage, car les équipes doivent également maintenir les connecteurs, affiner les détections, gérer les schémas et investiguer les incidents. ISC2 a identifié l'IA, la sécurité cloud et l'ingénierie de sécurité parmi les lacunes de compétences les plus importantes, qui correspondent étroitement aux capacités nécessaires pour gérer ces environnements. Les offres managées permettent aux clients d'accéder à ces compétences sans constituer une grande équipe interne. La valeur commerciale réside dans la surveillance 24h/24 et 7j/7 et l'ingénierie de détection continue plutôt que dans les seules opérations d'infrastructure de base.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Contraintes de résidence et de souveraineté des données | -2.1% | Europe, Chine, Moyen-Orient et Asie du Sud-Est, avec des répercussions en Inde | Moyen terme (2-4 ans) |
| Préoccupations des clients concernant l'externalisation des données et le contrôle opérationnel | -1.7% | Mondial, plus aigu dans les organisations gouvernementales et du secteur public | Moyen terme (2-4 ans) |
| Qualité de la télémétrie, dérive des schémas et complexité de l'intégration | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Coûts imprévisibles de stockage, de requête et de sortie | -0.8% | Mondial, plus aigu dans les déploiements d'entreprise à volume élevé | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes de résidence et de souveraineté des données
Les exigences de résidence des données peuvent restreindre l'expansion sur le marché des services managés de data lake de sécurité, car la télémétrie peut contenir des données personnelles, des informations réseau et des détails sur les vulnérabilités. Le cadre de souveraineté cloud de la Commission européenne définit 8 objectifs de souveraineté couvrant les données et l'IA, les aspects juridiques et juridictionnels, opérationnels et d'autres formes de souveraineté. Ces exigences affectent l'endroit où les fournisseurs stockent, traitent et interrogent les enregistrements de sécurité. Un fournisseur sans infrastructure régionale appropriée peut être exclu des travaux sensibles dans les services gouvernementaux et financiers. La contrainte ne se limite pas à l'emplacement de stockage, car les services d'identité, la gestion du chiffrement et les opérations de support peuvent également affecter les évaluations de conformité. Le marché des services managés de data lake de sécurité a besoin de modèles de livraison géographiquement distribués qui maintiennent les données et les contrôles opérationnels dans les juridictions concernées.
Préoccupations des clients concernant l'externalisation des données et le contrôle opérationnel
Les préoccupations des clients concernant la cession du contrôle opérationnel à un tiers peuvent ralentir les achats de certains services managés de data lake de sécurité. La télémétrie de sécurité peut inclure des enregistrements d'accès privilégiés, des résultats de vulnérabilités et des renseignements sur les menaces que les clients considèrent comme hautement sensibles. Les acheteurs dans les secteurs gouvernemental, des services financiers, de la santé et de l'énergie exigent souvent un contrôle exécutoire plutôt qu'une simple assurance contractuelle. Cette préférence soutient les architectures de data lake contrôlées par le client, où celui-ci possède le compte de stockage et un fournisseur assure les opérations, l'analyse et l'ingénierie de détection. Le modèle peut limiter les revenus du fournisseur provenant du stockage et de l'ingestion tout en augmentant l'importance des services opérationnels à plus haute valeur ajoutée. Il nécessite également des limites précises de responsabilité en matière d'accès, de rétention, de chiffrement et d'investigation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
les services entièrement managés sont en tête tandis que les modèles contrôlés par le client se développentLes services entièrement managés ont capturé 47,23 % de la part du marché des services managés de data lake de sécurité en 2026. Ce résultat reflète un grand groupe d'acheteurs qui ne disposent pas d'une capacité interne suffisante pour la gestion des schémas, la maintenance des connecteurs et l'ingénierie de détection. Ces acheteurs sont souvent des entreprises de taille moyenne ou des organisations réglementées confrontées à des délais de conformité courts. Les clients du secteur BFSI et de la santé peuvent favoriser cette approche, car la mise en place d'une pratique interne peut nécessiter une longue période de mise en œuvre. Le fournisseur assume la responsabilité de l'ingestion quotidienne, de la normalisation, de la gouvernance et de la prestation de services. Les services co-managés séduisent davantage les grandes organisations disposant d'équipes d'ingénierie de sécurité existantes et d'investissements SIEM établis. Elles peuvent conserver certaines responsabilités tout en obtenant de l'aide pour une migration complexe. Les services managés à orientation conseil restent importants pour les déploiements en phase initiale où l'organisation a besoin d'une conception opérationnelle avant le début de la collecte de données.
Le data lake contrôlé par le client avec des opérations managées par le fournisseur devrait se développer à un CAGR de 23,81 % de 2027 à 2032. Le rythme le plus rapide reflète une plus grande maturité des programmes cloud d'entreprise plutôt qu'un rejet des opérations managées. AWS Security Lake, le data lake Microsoft Sentinel et Google Security Operations offrent aux clients davantage d'options pour conserver la propriété de l'environnement de données sous-jacent. Databricks a introduit Data Intelligence for Cybersecurity en septembre 2025, fournissant une agrégation normalisée OCSF à travers les sources cloud, de points de terminaison, SaaS et héritées dans un lakehouse appartenant au client.[3] Cette conception permet au client de contrôler le stockage des données tout en faisant appel à des spécialistes externes pour les opérations et l'analyse. Elle offre aux fournisseurs une opportunité de vendre de l'ingénierie de détection modulaire et du support aux investigations. Le marché des services managés de data lake de sécurité devra proposer des modèles de service compatibles avec le stockage cloud appartenant au client si les fournisseurs souhaitent participer à ce groupe d'acheteurs en expansion.



Par composant de service :
l'ingestion est en tête tandis que l'ingénierie de détection s'accélèreL'ingestion de données et la gestion des connecteurs étaient les composants de service les plus importants en 2026. Cette position reflète l'effort nécessaire pour intégrer les journaux cloud, les événements de points de terminaison, les enregistrements de technologie opérationnelle, les données d'identité et la télémétrie réseau dans un environnement partagé utilisable. La collecte doit être fiable avant que les organisations puissent s'appuyer sur les données pour les investigations ou comme preuve de conformité. Le projet OCSF a étendu la version 1.8.0 en mars 2026 avec la prise en charge des schémas de charges de travail IA, des objets d'analyse des privilèges avec mappage MITRE ATT&CK et des événements réseau au niveau des paquets. Ces ajouts élargissent la gamme de données que les fournisseurs doivent gérer tout en réduisant certains travaux de mappage personnalisé pour les sources compatibles. Les services de mise en œuvre et de migration restent pertinents, car de nombreux clients doivent s'éloigner des systèmes de surveillance distincts. La gestion des plateformes et des produits soutient également les revenus récurrents, car les politiques, les autorisations, les intégrations et les configurations nécessitent une maintenance régulière.
L'analyse de sécurité et l'ingénierie de détection devraient se développer à un CAGR de 23,92 % de 2027 à 2032. Les clients s'attendent de plus en plus à ce que les services managés identifient et expliquent les activités suspectes, et pas seulement à ce qu'ils conservent des enregistrements pour une utilisation ultérieure. Ce travail dépend de données normalisées de haute qualité et de règles de détection ajustées à mesure que le comportement des attaquants évolue. Palo Alto Networks a rapporté que 87 % des intrusions ont traversé plusieurs surfaces d'attaque dans son analyse de réponse aux incidents 2026.[4] Ce constat montre pourquoi la corrélation entre les sources est essentielle pour les opérations de sécurité. La chasse aux menaces et l'investigation des incidents bénéficient également d'enregistrements pouvant être consultés sur de longues périodes. Les fournisseurs qui démontrent une détection et une réponse plus rapides peuvent soutenir des accords de service à plus haute valeur ajoutée. Le marché des services managés de data lake de sécurité accordera donc plus d'importance à l'expertise opérationnelle et aux résultats analytiques qu'au seul volume brut de données.
Par source de données de sécurité :
les données de points de terminaison restent importantes tandis que les journaux cloud augmententLa télémétrie des points de terminaison et de la détection et réponse étendues détenait 29,31 % de la part en 2026. Les enregistrements de points de terminaison fournissent des informations détaillées sur les processus, les fichiers, les connexions, les utilisateurs et l'activité des appareils. Palo Alto Networks a constaté que 48 % des intrusions impliquaient une activité basée sur le navigateur et que 87 % traversaient plusieurs surfaces d'attaque. Les données de points de terminaison constituent donc souvent un élément clé de la chaîne d'investigation, même lorsque la compromission initiale commence ailleurs. La télémétrie réseau, des pare-feux et DNS reste importante pour détecter les mouvements latéraux et les possibles exfiltrations de données. Les données d'identité, d'accès et d'authentification ont acquis une importance stratégique à mesure que les attaquants utilisent de plus en plus des identifiants valides. Les fournisseurs doivent préserver le contexte à travers ces enregistrements plutôt que de les traiter comme des flux séparés. Cela rend la corrélation cohérente et l'alignement temporel centraux à la valeur du service.
L'infrastructure cloud et les journaux du plan de contrôle cloud devraient enregistrer un CAGR de 24,92 % jusqu'en 2032. Ce changement suit la propagation continue des architectures hybrides et multicloud, qui génèrent davantage d'activité dans les comptes cloud, les autorisations, les API et les plans de contrôle administratifs. Fortinet a rapporté que 66 % des organisations n'avaient pas une grande confiance dans leur capacité à détecter et à répondre aux menaces cloud en temps réel. Les enregistrements SaaS, de collaboration et de messagerie deviennent également plus importants à mesure que l'activité commerciale transite par des plateformes basées sur le navigateur. Check Point a rapporté que les attaques ClickFix ont augmenté de 500 % en 2025, renforçant la nécessité d'examiner l'activité du navigateur et de la collaboration aux côtés des enregistrements de points de terminaison. Les données d'application, d'API, de DevSecOps, de technologie opérationnelle et de systèmes de contrôle industriel présentent des domaines où la maturité des connecteurs est souvent en retard par rapport au risque sous-jacent. Les fournisseurs qui développent des connecteurs efficaces pour ces sources peuvent créer une position plus solide dans des environnements clients spécialisés.
Par mode de déploiement :
les architectures basées sur le cloud définissent la directionLe déploiement basé sur le cloud détenait 68,91 % de la part en 2026. Cette avance reflète la capacité du stockage d'objets cloud à conserver de grands volumes de données de télémétrie sans les exigences en capital d'une infrastructure sur site comparable. Le déploiement cloud peut également séparer le stockage du calcul, permettant à différents outils d'analyse d'opérer sur une copie partagée des données. Cela réduit la duplication lorsque les équipes maintiennent des plateformes distinctes pour différentes formes d'analyse. Microsoft a déclaré que le data lake Sentinel offre plus de 350 connecteurs natifs et prend en charge plusieurs moteurs analytiques. Ces capacités améliorent le cas pratique d'une couche de données native cloud. L'approche est particulièrement utile pour les clients qui ont besoin d'une longue rétention sans conserver de grandes quantités de données d'analyse à coût élevé. Elle offre également aux fournisseurs une plateforme pour fournir des services d'analyse managée et d'investigation.
Le déploiement sur site reste pertinent là où les réglementations ou les politiques internes limitent le déplacement des enregistrements sensibles vers les systèmes cloud. Les organisations gouvernementales, de défense et certains services financiers peuvent exiger ce modèle pour des classes de données spécifiques. Le déploiement hybride permet aux clients de conserver les informations sensibles sur site tout en déplaçant la télémétrie moins sensible vers le stockage cloud. Dans plusieurs pays, cela restera probablement une architecture durable plutôt qu'une simple étape de migration temporaire. Le déploiement basé sur le cloud combine la position actuelle la plus importante avec la trajectoire attendue la plus rapide jusqu'en 2032. Le marché des services managés de data lake de sécurité doit donc soutenir l'économie du cloud tout en préservant les options de livraison hybride et locale. Les fournisseurs capables de gérer les politiques, la rétention et les investigations dans ces modes seront mieux positionnés pour les comptes réglementés complexes. Il en résulte un marché où la flexibilité de déploiement reste importante même si les conceptions basées sur le cloud deviennent plus répandues.

Par secteur d'activité des utilisateurs finaux :
le secteur BFSI est en tête de la demande tandis que les télécommunications s'accélèrentLe secteur BFSI représentait 26,69 % de la demande sur le marché des services managés de data lake de sécurité en 2026. Les institutions financières gèrent des données réglementées, font face à des attaques sophistiquées et doivent conserver des preuves pour la gouvernance interne et la surveillance externe. Leurs environnements peuvent inclure des systèmes de trading cloud, des plateformes bancaires centrales, des applications SaaS, des réseaux d'agences et des services d'identité. Cela crée un besoin particulièrement important d'ingérer et de normaliser des enregistrements divers. DORA et d'autres exigences de reporting accroissent encore le besoin d'une piste d'audit centralisée et d'enregistrements historiques durables. Le secteur dispose également des ressources nécessaires pour adopter des services managés spécialisés lorsqu'il manque de capacité opérationnelle interne suffisante. Sa demande soutient des services qui combinent la gouvernance des données, le contenu de détection, le reporting de conformité et l'investigation des incidents. La santé, le gouvernement, la fabrication industrielle, le commerce de détail et le commerce électronique ont des besoins distincts basés sur l'exposition aux rançongiciels, le risque lié à la technologie opérationnelle, les mandats nationaux et la protection des données de paiement.
Le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 24,86 % de 2027 à 2032. Les opérateurs de télécommunications détiennent de grands ensembles de données comprenant des enregistrements DNS, l'activité de routage BGP, les événements d'identité des abonnés et les enregistrements détaillés des appels. Le déploiement de l'infrastructure 5G a élargi les systèmes nécessitant une surveillance continue. Ces entreprises doivent également gérer des attaques pouvant affecter de grandes bases de clients et des services de communication critiques. Le marché des services managés de data lake de sécurité leur offre un moyen de conserver et d'analyser des données à volume élevé à travers les systèmes réseau et d'entreprise. Les organisations de santé et des sciences de la vie font également face à un fort besoin d'amélioration des opérations, car les rançongiciels peuvent perturber les soins aux patients et les activités de recherche. Les clients gouvernementaux et du secteur public nécessitent des services pouvant s'adapter aux règles de sécurité nationale et aux attentes en matière de résidence des données. Les clients de la fabrication industrielle ont de plus en plus besoin d'une couverture à travers les environnements informatiques et de technologie opérationnelle.
Analyse géographique
Marché des Services de Lac de Données de Sécurité Gérée en Amérique du Nord
L'Amérique du Nord détenait une part de 38,64 % en 2026. La région dispose d'une large base d'organisations dans les services financiers, la santé, la technologie et le secteur public, avec des environnements de données complexes, soutenue par les exigences de divulgation américaines, les besoins de conformité cloud fédérale et l'adoption des plateformes cloud. L'ISC2 a constaté que seulement 34 % des organisations déclaraient disposer du niveau adéquat de personnel en cybersécurité, ce qui soutient la demande de surveillance externalisée, d'ingénierie et d'investigations. Les secteurs financier et énergétique du Canada stimulent la demande, tandis que le Mexique bénéficie de la numérisation industrielle et des exigences de sécurité des chaînes d'approvisionnement transfrontalières.
Marché des Services de Lac de Données de Sécurité Gérée en Europe et en Amérique du Sud
Les obligations DORA et NIS2 en Europe accroissent la demande de surveillance continue, de conservation des preuves et de notification des incidents. Le Royaume-Uni, l'Allemagne, la France, l'Italie et les Pays-Bas constituent d'importants centres de demande, notamment parmi les organisations du secteur bancaire, financier, des assurances et des services (BFSI) qui ont besoin de registres d'audit centralisés. Le Cadre de Souveraineté Cloud de la Commission européenne crée une approche d'évaluation structurée qui peut désavantager les fournisseurs ne disposant pas de capacités de livraison européennes adaptées. Il influe sur les choix d'infrastructure ainsi que sur la gouvernance des services. L'Amérique du Sud est une partie émergente du marché des services de lac de données de sécurité gérée, portée par le Brésil et l'Argentine, bien que les inégalités d'infrastructure cloud et les contraintes budgétaires puissent limiter l'adoption à court terme.
Marché des Services de Lac de Données de Sécurité Gérée en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 25,86 % jusqu'en 2032. Le Japon valorise le stockage domestique des données et les opérations de sécurité en langue japonaise, tandis que l'Inde et la Corée du Sud bénficient de la numérisation des services financiers et des exigences de surveillance des infrastructures. S&J Corporation a lancé CSIRT-Pro en septembre 2026 en tant que service domestique conçu pour conserver les journaux des clients au Japon. La demande en Australie est soutenue par les exigences de conformité en matière de sécurité de l'information ; les règles MLPS 2.0 de la Chine favorisent les fournisseurs nationaux ; et le Moyen-Orient se concentre sur l'Arabie saoudite et les Émirats arabes unis. Radware a signalé une augmentation de 485 % des attaques DDoS Web en Asie-Pacifique en 2025, tandis que l'Afrique en est encore aux premiers stades, avec une activité en Afrique du Sud, au Nigeria et en Égypte.
Paysage concurrentiel
Concentration du Marché
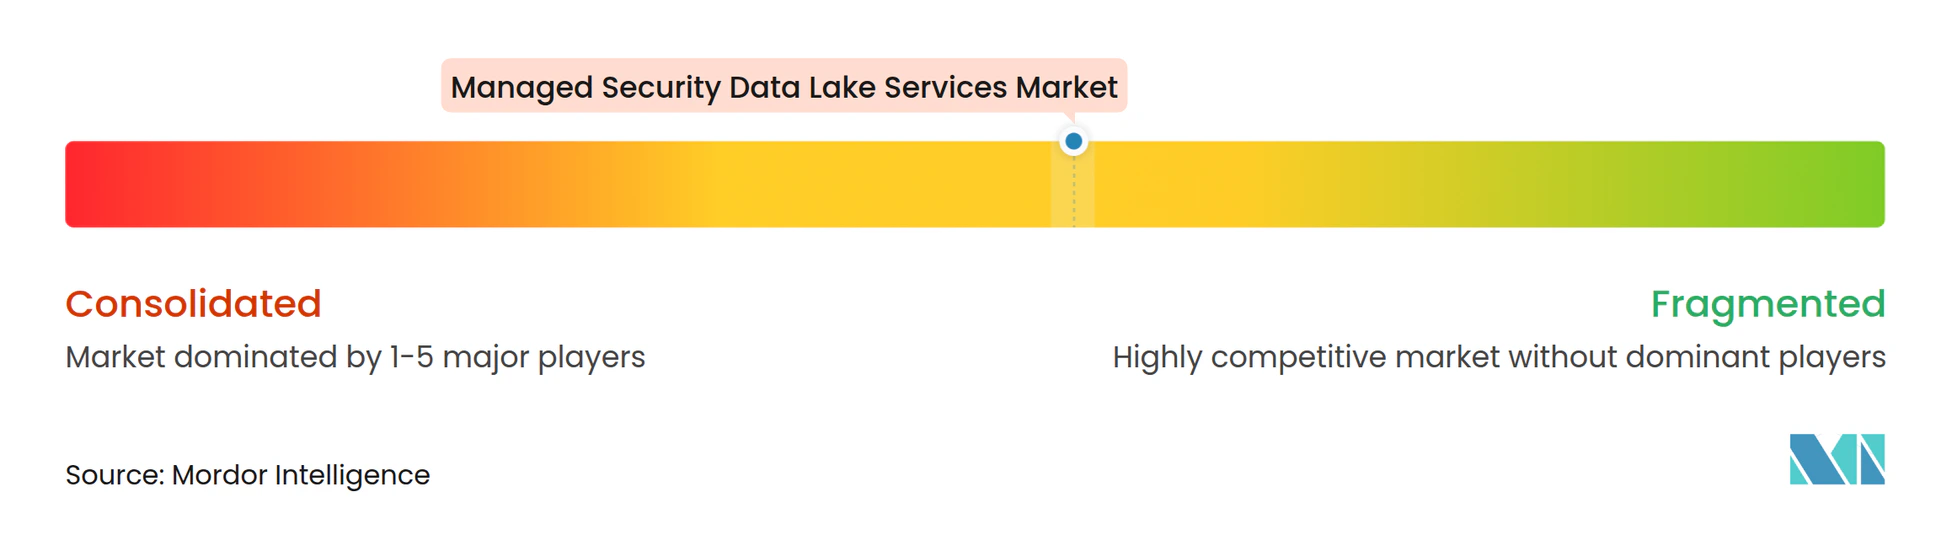
Le marché des services managés de data lake de sécurité présente un premier niveau modérément concentré et un groupe fragmenté de fournisseurs de services de sécurité managés régionaux. Les intégrateurs de systèmes mondiaux tels qu'Accenture, IBM Consulting, Deloitte et Capgemini se font concurrence par le biais d'une livraison axée sur la transformation et le conseil. Les éditeurs de plateformes de cybersécurité, notamment CrowdStrike, Palo Alto Networks, SentinelOne et Microsoft, combinent des capacités de données de sécurité avec des abonnements à des plateformes plus larges, tandis qu'AWS, Microsoft et Google fournissent une infrastructure cloud native et des services d'analyse associés. Les éditeurs de plateformes mettent l'accent sur la télémétrie propriétaire, tandis que les intégrateurs de systèmes promeuvent l'intégration de données indépendante des fournisseurs, laissant les acheteurs équilibrer flexibilité et profondeur de la plateforme. Le marché des services managés de data lake de sécurité reste compétitif car ces groupes de fournisseurs se disputent les mêmes budgets de consolidation des journaux d'entreprise en utilisant différents modèles de livraison.
CrowdStrike et IBM ont élargi leur collaboration stratégique en mars 2026 pour intégrer Charlotte AI avec la machine autonome d'opérations contre les menaces (ATOM) d'IBM. L'accord combine les données de la plateforme CrowdStrike avec les services managés de détection et de réponse aux menaces d'IBM Consulting. Palo Alto Networks et Google Cloud ont annoncé un accord pluriannuel en décembre 2025 combinant la sécurité IA Prisma AIRS, l'infrastructure Google Cloud et des services pré-intégrés. Splunk a rendu son service SOAR disponible sur Google Cloud en février 2026, soutenant l'automatisation des flux de travail dans les environnements Google Cloud des clients. Ces partenariats combinent la télémétrie des plateformes, l'infrastructure cloud et la prestation de services.
La concurrence porte également sur les architectures co-managées compatibles OCSF avec du contenu de détection spécifique au secteur. Les fournisseurs qui se font concurrence uniquement sur le volume de données ou le prix par gigaoctet font face à des pressions, car l'ingestion et le stockage de base sont plus faciles à reproduire. Les bibliothèques de détection pour la technologie opérationnelle, les environnements de commerce de détail à forte composante SaaS ou les services financiers axés sur l'identité peuvent créer une position plus défendable. Le soutien de l'UIT à l'OCSF pourrait faire de la compatibilité une exigence courante des clients et réduire la valeur des avantages liés aux schémas propriétaires. La qualité analytique, la profondeur de rétention, la connaissance opérationnelle verticale et des résultats clients clairs deviendront des différenciateurs plus importants à mesure que des entreprises émergentes telles qu'Expel et Red Canary ciblent les clients du marché intermédiaire.
Leaders du secteur des services managés de data lake de sécurité
-
Accenture plc
-
Amazon Web Services, Inc.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services de Lac de Données de Sécurité Gérée Entreprises couvertes dans ce rapport
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.
Développements industriels récents dans Marché des Services de Lac de Données de Sécurité Gérée
- Juin 2026 : Splunk, une entreprise Cisco, a annoncé son intention d'acquérir WideField Security Inc., une entreprise spécialisée dans la sécurité du cycle de vie des identités dont le siège est à Santa Clara, en Californie. La technologie de WideField normalise la télémétrie d'identité pour fournir des données d'identité déterministes comme fondement des flux de travail SOC agentiques pilotés par l'IA, accélérant la vision de Splunk d'opérations de sécurité autonomes dans les environnements de data lake de sécurité managés.
- Mars 2026 : CrowdStrike Holdings et IBM ont élargi leur collaboration stratégique pour intégrer CrowdStrike Charlotte AI avec la machine autonome d'opérations contre les menaces (ATOM) d'IBM pour une investigation coordonnée à vitesse machine et une neutralisation automatisée à travers les environnements de points de terminaison, d'identité et cloud. L'expansion étend également la plateforme CrowdStrike Falcon aux services managés de détection et de réponse aux menaces d'IBM Consulting et aux expériences mondiales X-Force Cyber Range.
- Février 2026 : Splunk Security Orchestration, Automation, and Response (SOAR) est devenu disponible en tant que service SaaS sur Google Cloud, permettant aux analystes SOC et aux équipes de réponse aux incidents d'orchestrer des flux de travail et d'automatiser les tâches de réponse dans des environnements multicloud. Splunk SOAR s'intègre à Splunk Enterprise Security sur Google Cloud, créant une expérience d'opérations de sécurité managées de bout en bout dans les environnements Google Cloud des clients.
- Décembre 2025 : Palo Alto Networks et Google Cloud ont annoncé un partenariat stratégique pluriannuel majeur combinant la sécurité IA Prisma AIRS avec l'infrastructure Google Cloud, couvrant la sécurité des charges de travail IA de bout en bout du code au cloud sur Vertex AI, des pare-feux natifs IA pour les environnements hybrides multicloud, Prisma SASE pour l'accès distribué et des solutions de sécurité pré-intégrées sur le Google Cloud Marketplace.
Portée du rapport mondial sur le marché des services managés de data lake de sécurité
Le marché des services managés de data lake de sécurité fournit la conception, la mise en œuvre, l'exploitation et l'optimisation de plateformes centralisées qui ingèrent, normalisent, stockent, sécurisent et analysent de grands volumes de télémétrie de sécurité provenant des points de terminaison, des réseaux, du cloud, de l'identité et des sources applicatives. Ces services permettent une rétention à long terme évolutive, la chasse aux menaces, les investigations, l'analyse pilotée par l'IA et le reporting de conformité, tout en réduisant la charge opérationnelle des équipes internes.
Le rapport sur le marché des services managés de data lake de sécurité est segmenté par modèle de service (services entièrement managés, services co-managés, services managés à orientation conseil et data lake contrôlé par le client avec opérations managées par le fournisseur), composant de service (conseil et conception d'architecture, mise en œuvre et migration, ingestion de données et gestion des connecteurs, normalisation des données et gestion des schémas, gestion des plateformes et des produits, analyse de sécurité et ingénierie de détection, chasse aux menaces et investigation des incidents, et autres composants de service), source de données de sécurité (infrastructure cloud et journaux du plan de contrôle cloud, télémétrie des points de terminaison et de la détection et réponse étendues, télémétrie réseau, des pare-feux et DNS, données d'identité, d'accès et d'authentification, données de sécurité SaaS, de collaboration et de messagerie, données d'application, d'API et de DevSecOps, données de technologie opérationnelle et de systèmes de contrôle industriel, et autres sources de données de sécurité), mode de déploiement (basé sur le cloud, sur site et hybride), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance (BFSI), technologies de l'information et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'activité des utilisateurs finaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services entièrement managés |
| Services co-managés |
| Services managés à orientation conseil |
| Data lake contrôlé par le client avec opérations managées par le fournisseur |
| Conseil et conception d'architecture |
| Mise en œuvre et migration |
| Ingestion de données et gestion des connecteurs |
| Normalisation des données et gestion des schémas |
| Gestion des plateformes et des produits |
| Analyse de sécurité et ingénierie de détection |
| Chasse aux menaces et investigation des incidents |
| Autres composants de service |
| Infrastructure cloud et journaux du plan de contrôle cloud |
| Télémétrie des points de terminaison et de la détection et réponse étendues |
| Télémétrie réseau, des pare-feux et DNS |
| Données d'identité, d'accès et d'authentification |
| Données de sécurité SaaS, de collaboration et de messagerie |
| Données d'application, d'API et de DevSecOps |
| Données de technologie opérationnelle et de systèmes de contrôle industriel |
| Autres sources de données de sécurité |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Banque, services financiers et assurance (BFSI) |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par modèle de service | Services entièrement managés | |
| Services co-managés | ||
| Services managés à orientation conseil | ||
| Data lake contrôlé par le client avec opérations managées par le fournisseur | ||
| Par composant de service | Conseil et conception d'architecture | |
| Mise en œuvre et migration | ||
| Ingestion de données et gestion des connecteurs | ||
| Normalisation des données et gestion des schémas | ||
| Gestion des plateformes et des produits | ||
| Analyse de sécurité et ingénierie de détection | ||
| Chasse aux menaces et investigation des incidents | ||
| Autres composants de service | ||
| Par source de données de sécurité | Infrastructure cloud et journaux du plan de contrôle cloud | |
| Télémétrie des points de terminaison et de la détection et réponse étendues | ||
| Télémétrie réseau, des pare-feux et DNS | ||
| Données d'identité, d'accès et d'authentification | ||
| Données de sécurité SaaS, de collaboration et de messagerie | ||
| Données d'application, d'API et de DevSecOps | ||
| Données de technologie opérationnelle et de systèmes de contrôle industriel | ||
| Autres sources de données de sécurité | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de data lake de sécurité ?
La taille du marché des services managés de data lake de sécurité devrait s'étendre de 1,29 milliard USD en 2026 et 1,63 milliard USD en 2027 à 4,47 milliards USD d'ici 2032, avec un CAGR de 22,36 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services managés de data lake de sécurité ?
L'intensification de l'activité des attaques, la complexité multicloud, les exigences de rétention et la pénurie de compétences en sécurité accroissent la demande de services d'ingestion, de normalisation, d'ingénierie de détection et d'investigation managés.
Quel modèle de service est en tête des services managés de data lake de sécurité ?
Les services entièrement managés sont en tête avec 47,23 % de part en 2026, tandis que le data lake contrôlé par le client avec des opérations managées par le fournisseur devrait se développer à un CAGR de 23,81 % jusqu'en 2032.
Pourquoi le déploiement basé sur le cloud est-il important pour les data lakes de sécurité ?
Le déploiement basé sur le cloud détenait 68,91 % de la part en 2026, car il prend en charge la rétention élastique, plusieurs outils d'analyse et des engagements d'infrastructure réduits pour la télémétrie à volume élevé.
Quel secteur d'utilisateurs finaux affiche la plus grande demande de services managés de data lake de sécurité ?
Le secteur BFSI était en tête de la demande avec 26,69 % de part en 2026, car les institutions financières ont besoin de capacités de surveillance, de conservation des preuves, de gouvernance des données et d'investigation dans des environnements complexes.
Quelle région devrait se développer le plus rapidement pour ces services ?
L'Asie-Pacifique devrait se développer à un CAGR de 25,86 % jusqu'en 2032, soutenue par la numérisation des services financiers, les besoins de surveillance des infrastructures critiques et les exigences locales de résidence des données.