
Taille et part du marché de l'automatisation Purple Team
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
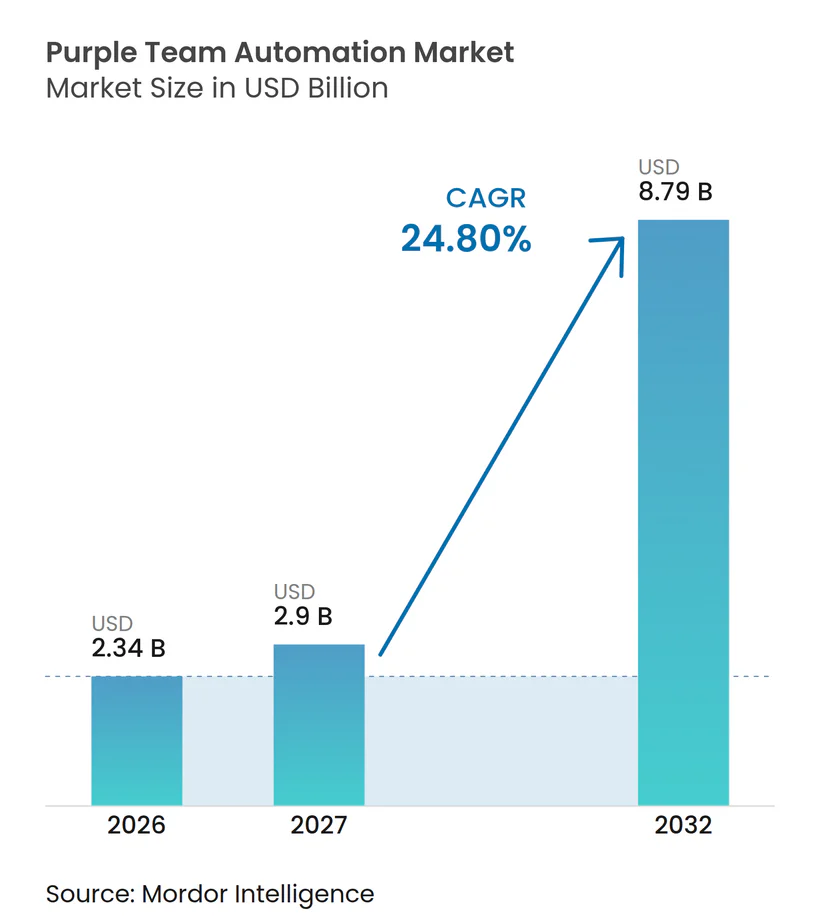
| Taille du Marché (2027) | 2.9 Milliards de dollars |
| Taille du Marché (2032) | 8.79 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 24.80 % |
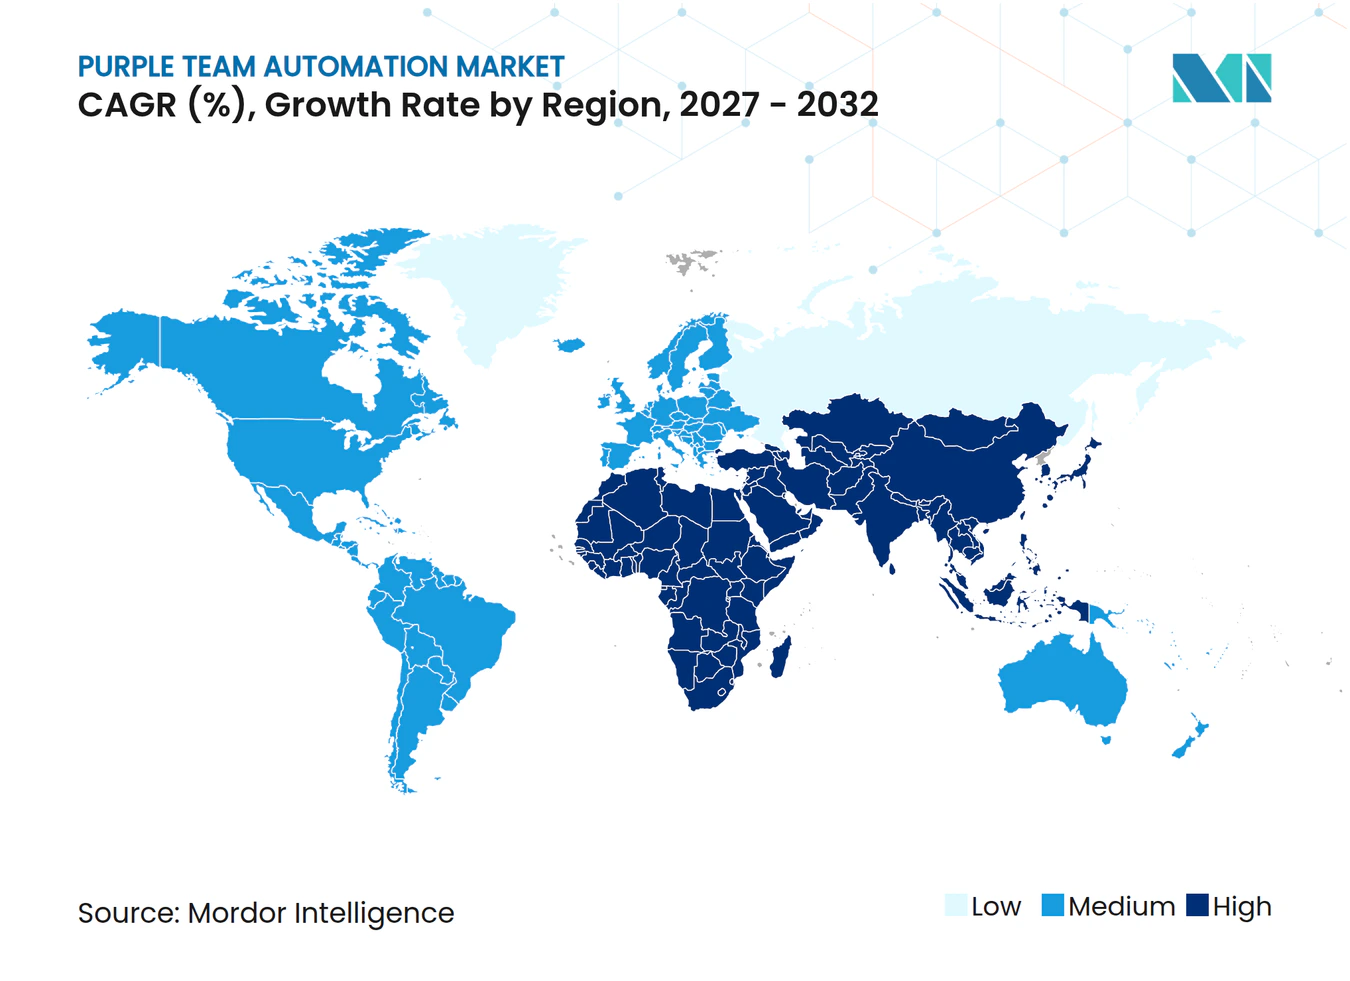
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'automatisation Purple Team par Mordor Intelligence
La taille du marché de l'automatisation Purple Team était évaluée à 2,34 milliards USD en 2026 et devrait croître de 2,95 milliards USD en 2027 pour atteindre 8,79 milliards USD d'ici 2032, à un CAGR de 24,80 % durant la période de prévision 2027-2032. Le marché de l'automatisation Purple Team évolue des tests occasionnels vers la validation continue des contrôles face à des chemins d'attaque réalistes. La fréquence croissante des attaques, les exigences formelles en matière de sécurité et l'utilisation plus large des systèmes cloud et d'IA stimulent la demande. Les assureurs cyber et les conseils d'administration demandent également des preuves plus claires que les contrôles de sécurité fonctionnent en pratique. Les fournisseurs combinent la simulation d'attaques, l'analyse d'exposition et les flux de travail de remédiation au sein de plateformes plus larges. Le marché de l'automatisation Purple Team présente donc des opportunités pour les prestataires capables d'offrir des preuves exploitables, des tests sécurisés et un déploiement simplifié.
Principaux enseignements du rapport
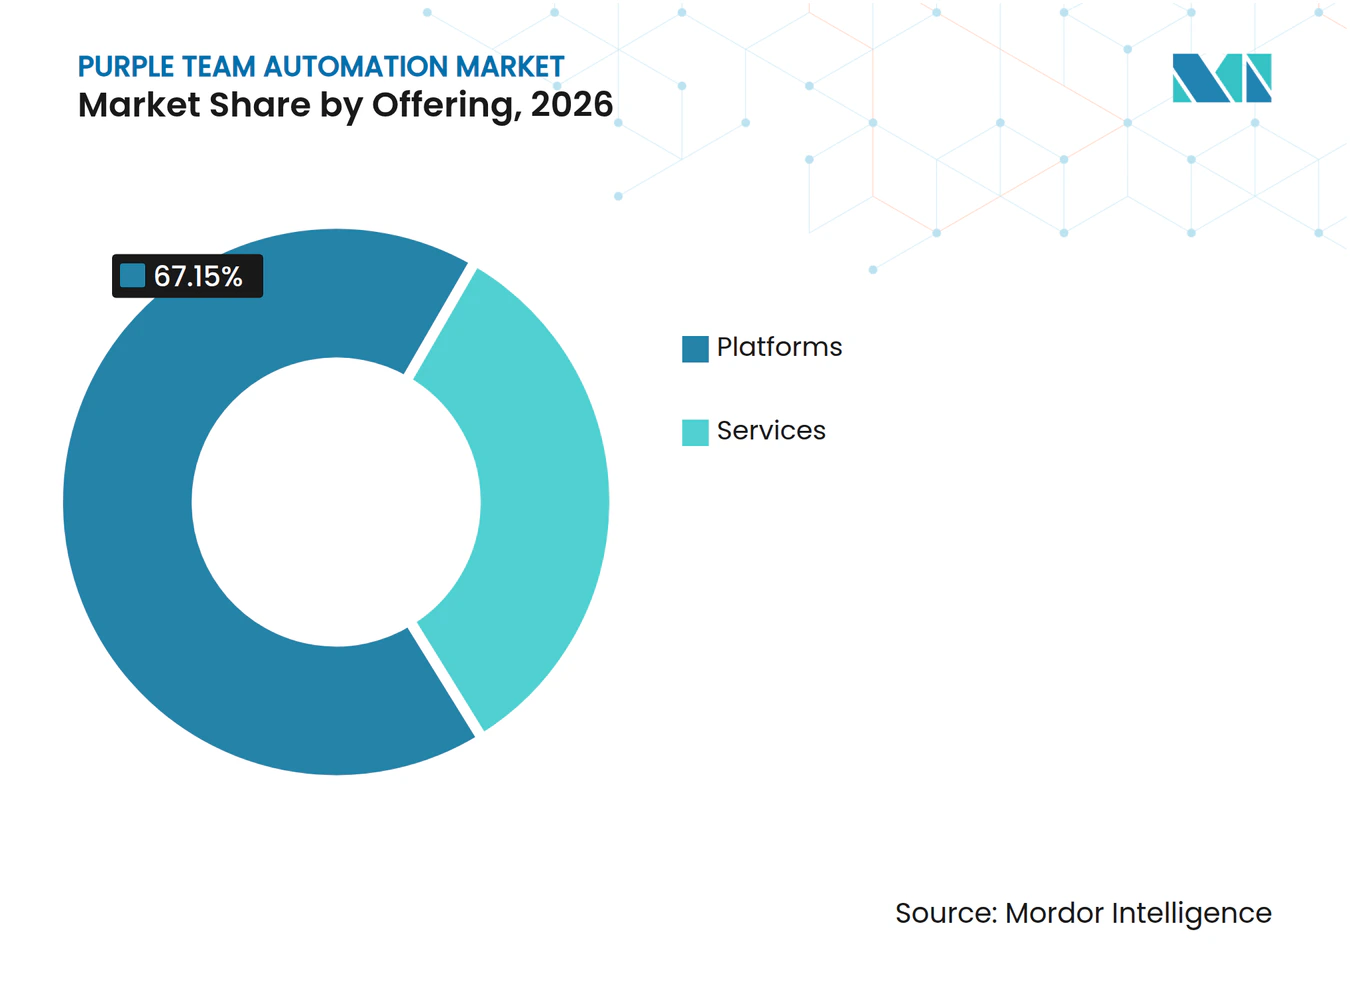
- Par offre, les plateformes détenaient 67,15 % de la part du marché de l'automatisation Purple Team en 2026, tandis que les services devraient se développer à un CAGR de 26,77 % jusqu'en 2032.
- Par déploiement, le déploiement sur site détenait 71,22 % de la part des revenus du marché de l'automatisation Purple Team en 2026, tandis que le déploiement cloud devrait se développer à un CAGR de 26,02 % jusqu'en 2032.
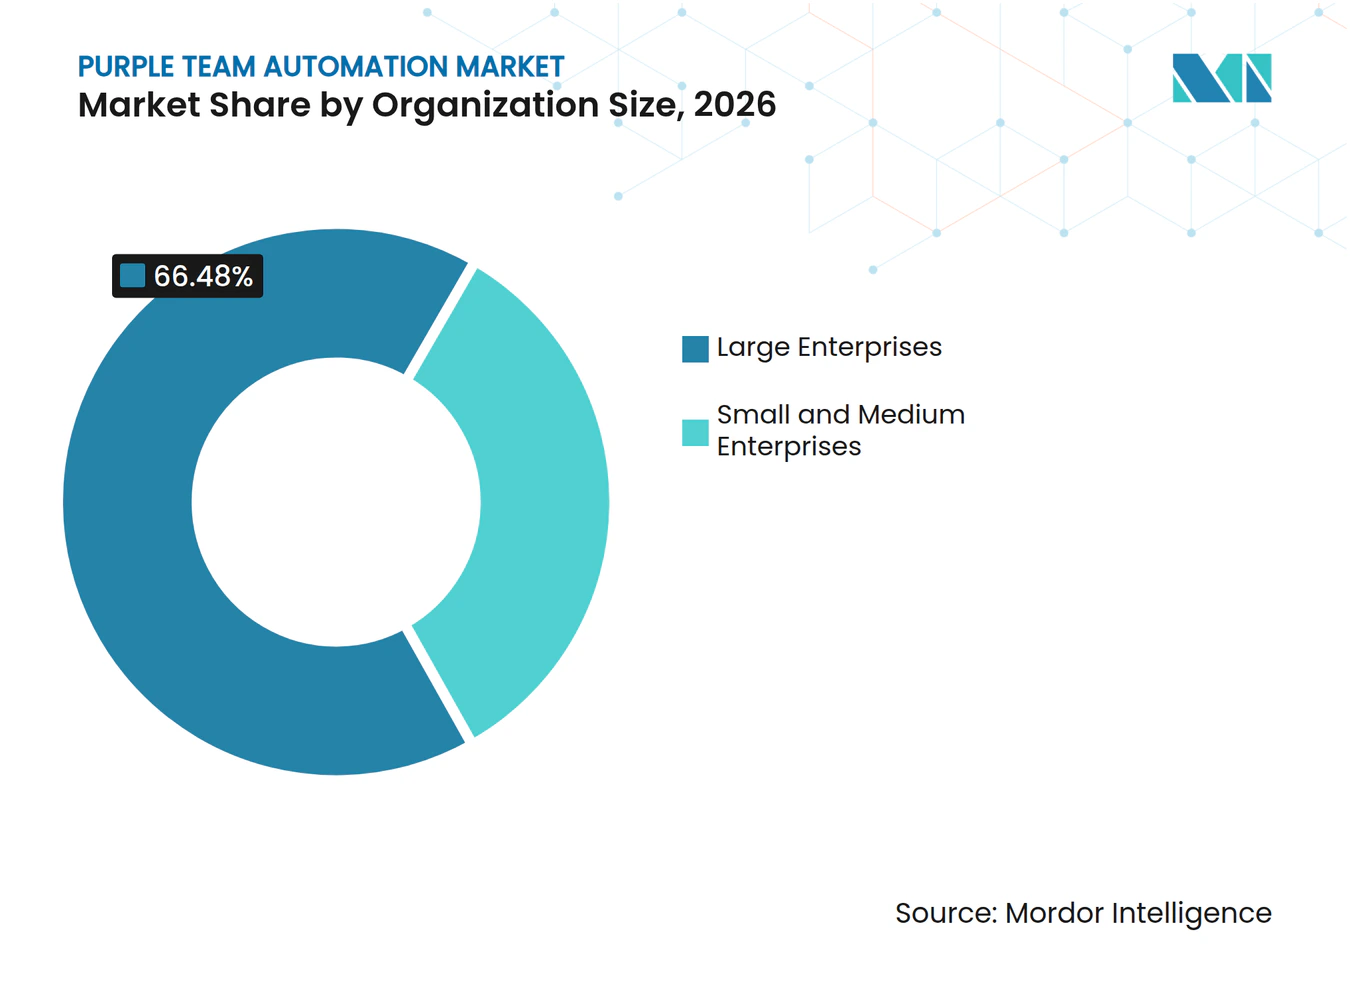
- Par taille d'organisation, les grandes entreprises détenaient 66,48 % de la part des revenus du marché de l'automatisation Purple Team en 2026, tandis que les PME devraient se développer à un CAGR de 26,35 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 28,14 % de la part des revenus du marché de l'automatisation Purple Team en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 25,23 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 35,18 % de la part des revenus du marché de l'automatisation Purple Team en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 25,71 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et sophistication croissantes des cyberattaques | +5.8% | Mondial, le plus aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Mandats réglementaires pour la validation continue de la sécurité | +5.0% | UE, États-Unis et cadres nationaux d'Asie-Pacifique de manière progressive | Moyen terme (2-4 ans) |
| Expansion des surfaces d'attaque cloud, d'identité, API et hybrides | +4.3% | Mondial, avec la plus forte concentration dans les corridors hyperscalaires d'Amérique du Nord et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Convergence des flux de travail des équipes rouge et bleue | +3.5% | Amérique du Nord et Europe, avec des retombées dans le GCC et Singapour | Moyen terme (2-4 ans) |
| Émulation d'adversaires et ingénierie de détection activées par l'IA | +3.0% | Mondial, avec l'adoption la plus rapide en Amérique du Nord et en Asie de l'Est | Long terme (≥ 4 ans) |
| Exigences des assureurs cyber et des conseils d'administration en matière de preuves | +2.2% | Amérique du Nord et UE, avec des gains précoces à Singapour et en Australie | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des cyberattaques
Le rythme des activités hostiles a dépassé la couverture que les tests de sécurité périodiques peuvent offrir. Check Point a signalé une moyenne de 1 968 cyberattaques par organisation par semaine en 2025, soit 70 % de plus qu'en 2023. Sa mise à jour de janvier 2026 a enregistré 2 086 attaques hebdomadaires par organisation en février 2026. CrowdStrike a signalé une hausse de 89 % des attaques par des adversaires activés par l'IA et un temps de propagation eCrime de 27 secondes dans son rapport 2026. Cela réduit le temps disponible pour identifier et contenir les mouvements latéraux. Le marché de l'automatisation Purple Team bénéficie des simulations continues, qui peuvent fournir aux équipes des preuves plus actualisées de la réactivité de leurs contrôles.
Mandats réglementaires pour la validation continue de la sécurité
Les exigences réglementaires se concentrent de plus en plus sur les tests documentés plutôt que sur le statut de sécurité auto-attesté. DORA est appliqué depuis le 17 janvier 2025 et exige des évaluations de vulnérabilité et des tests de pénétration guidés par les menaces pour les entités financières importantes. L'article 21 de NIS2 exige des entités concernées qu'elles évaluent l'efficacité de leurs mesures de gestion des risques de cybersécurité. L'ENISA a publié des orientations de mise en œuvre en juin 2025 qui cartographient les attentes par rapport à ISO/IEC 27001:2022 et NIST CSF 2.0. La règle de divulgation en matière de cybersécurité de la SEC place également la responsabilité de gouvernance auprès de la direction des sociétés cotées. Ces exigences peuvent faire évoluer le marché de l'automatisation Purple Team d'une dépense discrétionnaire vers un budget de conformité défini.
Expansion des surfaces d'attaque cloud, d'identité, API et hybrides
Les environnements cloud, d'identité, API et hybrides élargissent la gamme des systèmes que les équipes de sécurité doivent tester. Google Cloud a constaté que des identifiants faibles ou absents représentaient 47,1 % des incidents cloud au premier semestre 2025, tandis que la compromission des API et des interfaces utilisateur représentait 11,8 % supplémentaires.[1] L'ENISA a signalé que les environnements d'identité, cloud et SaaS représentaient collectivement 22 % des cyberincidents enregistrés fin 2025. Un contrôle cloud peut sembler sécurisé même lorsque les relations d'identité permettent encore l'accès aux systèmes sur site. Cela rend les tests de chemins d'attaque multi-surfaces plus précieux que les vérifications de contrôles isolés. Le marché de l'automatisation Purple Team progresse lorsque les plateformes peuvent démontrer comment des faiblesses distinctes se combinent pour créer un chemin vers des actifs critiques.
Convergence des flux de travail des équipes rouge et bleue
Des plateformes dédiées intègrent les équipes offensives et défensives dans un processus opérationnel partagé. Les tableaux de bord partagés, les flux de télémétrie et les cartographies des lacunes de détection peuvent réduire le délai entre une simulation d'attaque et l'ajustement de la détection. La publication de MITRE Secure AI v2.0 en mai 2026 a ajouté des playbooks pour les vecteurs de menaces activés par l'IA à ses travaux de défense informée par les menaces. Ces playbooks peuvent soutenir une émulation d'adversaires plus cohérente entre les équipes. Les tests continus permettent également à chaque cycle complété d'éclairer les améliorations de la détection ultérieure. Le marché de l'automatisation Purple Team offre des opportunités aux fournisseurs qui facilitent la gouvernance et l'utilisation de cette boucle de rétroaction.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Exigences élevées en matière de sécurité de l'automatisation et de gouvernance | -1.8% | Mondial, le plus aigu dans les services financiers, la santé et les infrastructures critiques | Court terme (≤ 2 ans) |
| Pénurie de talents en équipe Purple et en ingénierie de détection | -1.5% | Mondial, le plus sévère en Amérique du Nord, en Europe occidentale et dans certaines parties de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Contraintes de souveraineté des données et de tests en production | -1.1% | UE, GCC et marchés dotés d'une législation active sur la localisation des données, avec des retombées en Asie-Pacifique | Moyen terme (2-4 ans) |
| Lacunes d'interopérabilité entre les piles technologiques des opérations de sécurité | -0.9% | Mondial, le plus prononcé dans les grandes entreprises et les gouvernements utilisant des outils hétérogènes | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exigences élevées en matière de sécurité de l'automatisation et de gouvernance
L'émulation automatisée d'adversaires sur des systèmes en production peut introduire des risques opérationnels que les outils de sécurité conventionnels n'engendrent pas. Un test mal délimité peut perturber les services, affecter les journaux ou compliquer les enregistrements d'audit. Les organisations des services financiers, de la santé et des infrastructures critiques exigent donc une portée définie, des plans de retour arrière et des approbations avant de tester les réseaux de production. Ces vérifications peuvent impliquer des comités de sécurité, des comités consultatifs sur les changements et des notifications aux autorités de surveillance. Le déploiement peut être retardé de 6 à 12 mois lorsque plusieurs cadres nationaux s'appliquent. Le marché de l'automatisation Purple Team dépendra des fournisseurs qui renforcent les garde-fous, les contrôles d'autorisation et les fonctionnalités de retour arrière.
Pénurie de talents en équipe Purple et en ingénierie de détection
L'automatisation peut accélérer les simulations d'attaques, mais les équipes ont toujours besoin d'expertise pour identifier les lacunes et élaborer des réponses de détection. ISC2 a signalé que 59 % des organisations avaient des besoins critiques ou significatifs en compétences en cybersécurité en 2025, contre 44 % en 2024. L'ISACA a signalé en 2026 que 58 % des équipes de cybersécurité étaient sous-dotées en personnel et que 61 % avaient des postes vacants. Les lacunes signalées dans la sécurité cloud et les opérations de sécurité en apprentissage automatique sont particulièrement pertinentes pour ces plateformes. Les services gérés peuvent réduire les charges de travail routinières, mais les clients ont toujours besoin de spécialistes pour définir les priorités et remédier aux résultats. Cette tension peut ralentir l'adoption tout en soutenant la demande de services dirigés par des experts.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les plateformes en tête tandis que les services gagnent en dynamismeLes plateformes détenaient 67,15 % des revenus en 2026. Elles comprennent des produits de validation continue de la sécurité qui combinent la simulation de brèches et d'attaques, le red teaming automatisé et la validation d'exposition adversariale. Elles comprennent également des outils de gestion des chemins d'attaque qui montrent comment un attaquant pourrait relier de petites faiblesses en un scénario de brèche. Cela est précieux car cela déplace l'attention d'une alerte ou d'un contrôle unique vers un chemin vers des actifs critiques.
Les services devraient se développer à un CAGR de 26,77 % jusqu'en 2032. Les services gérés et professionnels aident les clients à configurer les plateformes, à maintenir les playbooks et à interpréter les résultats. La croissance reflète la disponibilité limitée du personnel capable de gérer des programmes de validation continue. Le secteur de l'automatisation Purple Team bénéficie également lorsque les prestataires proposent une livraison co-gérée qui étend les équipes de sécurité internes. Le SANS a décrit un glissement vers les tests de pénétration continus et un modèle de SOC offensif qui soutient la prestation de services continue plutôt que le travail par projet.


Par déploiement :
le déploiement sur site conserve le contrôle tandis que le cloud élargit l'accèsLes systèmes sur site représentaient 71,22 % de la taille du marché de l'automatisation Purple Team en 2026. La télémétrie de simulation sensible et les enregistrements forensiques peuvent être soumis à des règles de résidence des données et de gouvernance de la production. Les opérateurs des services financiers, du gouvernement et des infrastructures critiques peuvent avoir besoin de conserver le contrôle de ces données dans leurs propres environnements. Ces obligations créent une demande soutenue pour le déploiement sur site.
Le déploiement cloud devrait se développer à un CAGR de 26,02 % jusqu'en 2032. Il peut réduire les dépenses d'infrastructure qui empêchent les petites organisations d'exploiter de grandes plateformes internes. Les modèles d'abonnement permettent également aux équipes d'adapter l'activité de validation à leur exposition et à leur budget. CrowdStrike a enregistré une augmentation de 266 % des intrusions cloud-conscientes par des acteurs liés à des États durant 2025.[2] Les architectures hybrides peuvent connecter l'orchestration cloud avec des agents fonctionnant sur site, offrant aux clients une option intermédiaire lorsque les contraintes de souveraineté sont partielles.
Par taille d'organisation :
les grandes entreprises en tête tandis que les PME augmentent leur adoptionLes grandes entreprises représentaient 66,48 % de la part des revenus du marché de l'automatisation Purple Team en 2026. Elles disposent souvent d'opérations multi-cloud, de centres d'opérations de sécurité établis, et d'équipes rouge et bleue capables d'utiliser les résultats de la validation continue. Les organisations BFSI et gouvernementales sont des acheteurs particulièrement importants car elles font face à des exigences complexes en matière de risques et de preuves. Leurs exigences favorisent également les plateformes larges qui connectent les tests, les rapports et l'analyse d'exposition.
Les PME devraient se développer à un CAGR de 26,35 % jusqu'en 2032. ISC2 a constaté que 70 % des répondants des petites organisations avaient subi au moins 1 incident de sécurité lié à l'IA au cours des 12 mois précédents, contre 52 % des répondants des organisations de taille entreprise. Les produits livrés via le cloud et les playbooks préconstruits peuvent donner aux équipes plus petites accès à la validation adversariale sans engagement d'infrastructure important. Les fournisseurs répondent avec des niveaux de produits plus simples et des configurations moins exigeantes. Les obligations plus larges en matière de sécurité et de divulgation pour les organisations de taille intermédiaire peuvent également raccourcir les décisions d'achat.

Par secteur d'utilisation final :
le BFSI ancre la demande tandis que le gouvernement se développeLe BFSI détenait 28,14 % des revenus en 2026. Les organisations financières doivent fournir des preuves structurées que leurs contrôles fonctionnent dans des environnements réglementés. DORA, les exigences de divulgation de la SEC et les orientations du secteur financier américain renforcent ce besoin. Les outils de chemins d'attaque peuvent être importants car ils montrent comment un identifiant API compromis ou une identité pourrait atteindre les systèmes centraux.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 25,23 % jusqu'en 2032. L'ENISA a enregistré 4 709 revendications hacktivistes contre les États membres de l'UE durant sa période de rapport 2025, avec l'administration publique parmi les secteurs les plus ciblés. Les marchés publics gouvernementaux accordent une attention croissante à la validation continue pour les systèmes publics et les contractants. La santé, l'informatique et les télécommunications, la fabrication, le commerce de détail et l'e-commerce, ainsi que l'énergie et les services publics restent des sources de demande à un stade plus précoce. L'énergie et les services publics font face à des défis supplémentaires car les tests doivent tenir compte de l'interaction entre la technologie opérationnelle et l'informatique sans interrompre la production.
Analyse géographique
Marché de l'Automatisation des Équipes Violettes en Amérique du Nord
L'Amérique du Nord a représenté 35,18 % des revenus en 2026. Les États-Unis constituent la majeure partie de cette demande en raison de la maturité de leurs programmes de sécurité d'entreprise, d'une base de fournisseurs dense et d'importants marchés publics de défense. Check Point a signalé 2 090 attaques par organisation et par semaine en Amérique du Nord en janvier 2026, soit une hausse de 17 % d'une année sur l'autre.[3] Le Canada contribue à la demande par l'intermédiaire des services financiers et des utilisateurs gouvernementaux. Les exigences de gouvernance au niveau du conseil d'administration et les exigences en matière de cyberassurance soutiennent également l'investissement continu dans la validation fondée sur des preuves.
Marché de l'Automatisation des Équipes Violettes en Europe et en Amérique du Sud
L'Europe est le deuxième marché régional en 2026. L'Allemagne, le Royaume-Uni et la France génèrent la majeure partie des revenus régionaux. DORA et NIS2 ont accru le besoin de preuves testées pour les entités financières et les opérateurs de services essentiels. Les orientations techniques de l'ENISA fournissent aux organisations une référence pour la mise en correspondance des contrôles avec ISO/IEC 27001:2022 et NIST CSF 2.0. L'Italie, la Russie et le reste de l'Europe en sont à des stades d'adoption plus précoces. L'Amérique du Sud, portée par le Brésil et l'Argentine, représente un marché plus modeste mais en expansion, à mesure que les programmes de validation multinationaux s'étendent aux opérations régionales.
Marché de l'Automatisation des Équipes Violettes en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 25,71 % jusqu'en 2032. La région a enregistré en moyenne 3 087 attaques par organisation et par semaine en janvier 2026, soit le deuxième niveau le plus élevé au monde selon les données de Check Point. Le Japon et la Corée du Sud disposent de programmes de sécurité d'entreprise établis, tandis que l'Inde émerge à la fois comme marché de la demande et comme centre de prestation de services gérés. La Chine suit une voie distincte, façonnée par les exigences MLPS 2.0 relatives aux infrastructures d'information critiques. L'Arabie saoudite et les Émirats arabes unis accroissent la demande du secteur public par le biais de programmes de transformation nationale. L'Afrique du Sud et le Nigéria demeurent des marchés à un stade plus précoce, bien que l'expansion des infrastructures numériques crée une nouvelle demande d'entreprise.
Paysage concurrentiel
Concentration du Marché
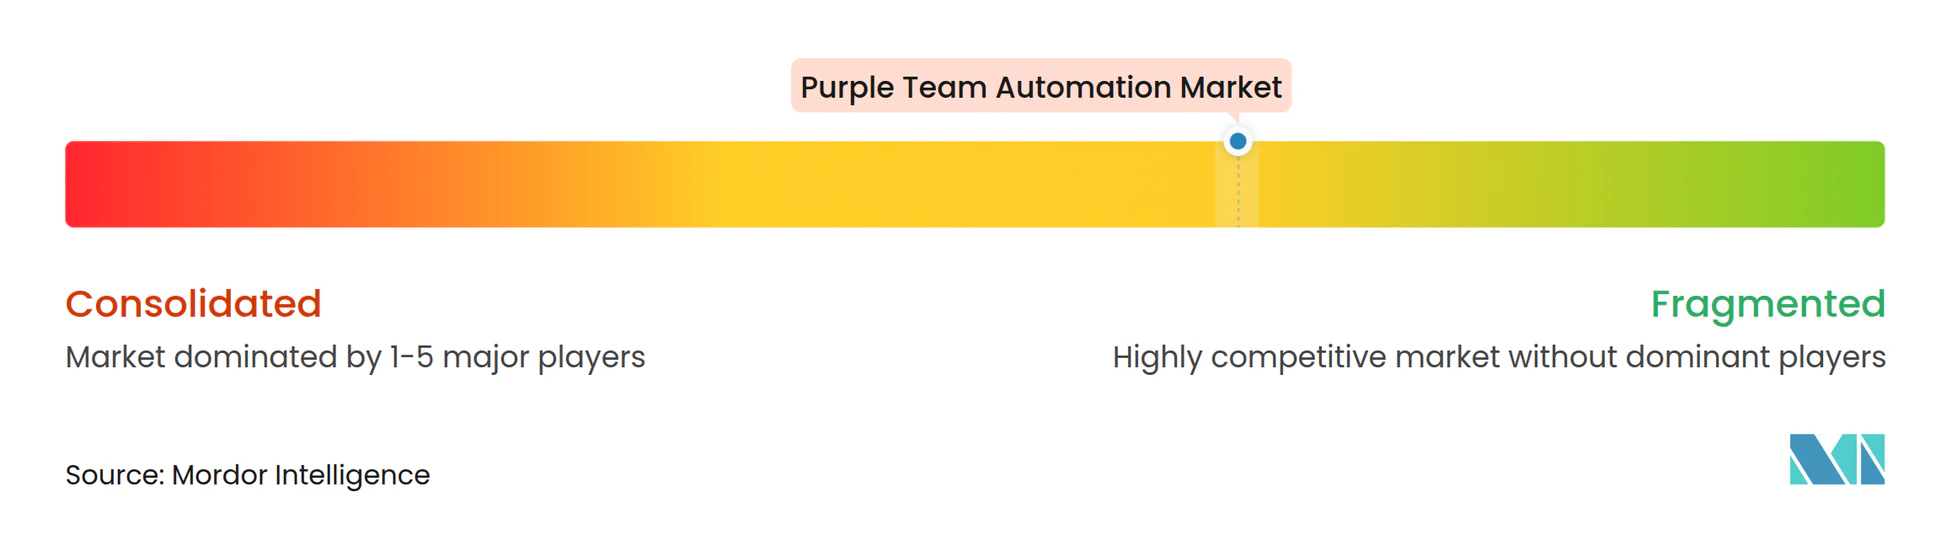
Le marché de l'automatisation Purple Team est modérément fragmenté, avec Pentera, Cymulate, AttackIQ, SafeBreach, XM Cyber, Picus Security, SCYTHE, FireCompass et Horizon3.ai parmi les fournisseurs spécialisés. La concurrence se concentre sur la couverture des attaques, la profondeur de l'automatisation, les intégrations et l'utilité des preuves pour les rapports. Les clients évaluent également la précision avec laquelle une plateforme cartographie l'activité sur MITRE ATT&CK et si elle peut montrer des chemins d'attaque pratiques. Le marché de l'automatisation Purple Team est de plus en plus lié aux plateformes de gestion continue de l'exposition aux menaces. Cela récompense les fournisseurs capables de connecter les résultats de validation aux flux de travail de priorisation et de remédiation.
Les fournisseurs intègrent leurs produits avec les systèmes SIEM, XDR, sécurité cloud et renseignement sur les menaces. Cymulate a introduit Vero AI, Mitigation Hub et Detection Studio en juin 2026 comme système en boucle fermée pour la validation, la coordination de la remédiation et l'ingénierie de détection.[4] Pentera a ajouté des tests d'applications web natifs à l'IA et s'est associé à Recorded Future en juillet 2026. AttackIQ a acquis DeepSurface en février 2025 pour étendre ses capacités de validation d'exposition adversariale et renforcer la priorisation des chemins d'attaque. Ces mouvements montrent un glissement des simulations isolées vers des flux de travail d'opérations de sécurité connectés.
Les clients du marché intermédiaire et des PME restent une opportunité importante car de nombreux outils d'entreprise nécessitent une configuration substantielle. Les produits natifs du cloud et axés sur les API peuvent raccourcir le délai jusqu'à la validation initiale et soutenir une tarification basée sur la consommation. Le support des normes devient également important dans les secteurs réglementés, où les acheteurs souhaitent des rapports alignés sur MITRE ATT&CK, NIST CSF 2.0 et ISO/IEC 27001:2022. Cela soutient les prestataires capables de présenter les résultats techniques sous une forme utilisable par les responsables de la sécurité et les auditeurs. Le marché de l'automatisation Purple Team pourrait se consolider à mesure que les plateformes de sécurité plus larges recherchent des capacités de validation et de chemins d'attaque. Le marché de l'automatisation Purple Team récompense également les fournisseurs capables de traduire les résultats techniques des tests en priorités de remédiation claires.
Leaders du secteur de l'automatisation Purple Team
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach Inc.
-
XM Cyber Ltd.
-
Pentera Security Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'Automatisation des Équipes Violettes Entreprises couvertes dans ce rapport
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Picus Security, Inc.
- SCYTHE Inc.
- FireCompass Technologies, Inc.
- MazeBolt Technologies Ltd.
- Cronus Cyber Technologies, Inc.
- FourCore Labs Private Limited
- CybExer Technologies OÜ
- Patrowl SAS
- ThreatConnect, Inc.
- PlexTrac, Inc.
- Horizon3.ai, Inc.
- Foreseeti AB
- PurpleSharp, Inc.
- Shadowmap Technologies GmbH
- Rimator, Inc.
Développements industriels récents dans Marché de l'Automatisation des Équipes Violettes
- Août 2026 : Horizon3.ai a levé 250 millions USD lors d'un tour de table de série E co-dirigé par NightDragon et NEA à une valorisation dépassant 650 millions USD. Le financement soutient l'entrée à Singapour et en Australie, une poussée plus profonde à travers l'EMEA, et le développement d'agents autonomes d'équipe bleue qui remédient directement aux vulnérabilités à partir des résultats de NodeZero, étendant la plateforme de la validation offensive vers l'automatisation de la remédiation en boucle fermée.
- Août 2026 : La DISA a sélectionné AttackIQ comme plateforme d'entreprise du Département de la Guerre pour la validation d'exposition adversariale, établissant un ancrage dans les marchés publics fédéraux à grande échelle et signalant que le gouvernement américain reconnaît la validation adversariale automatisée continue comme une capacité de sécurité stratégique. Cette sélection devrait entraîner des exigences de conformité en cascade dans la base industrielle de défense.
- Août 2026 : Horizon3.ai a annoncé un investissement de 20 millions USD dans son écosystème de partenaires mondial, élargissant les programmes de distribution et lançant des alliances stratégiques avec World Wide Technology et Brinqa pour étendre la portée de NodeZero dans les flux de travail de gestion de l'exposition et d'orchestration de la remédiation.
- Juillet 2026 : Pentera a lancé des tests de pénétration d'applications web natifs à l'IA au sein de sa plateforme de validation de sécurité autonome et s'est associé à Recorded Future pour fournir une validation d'exposition guidée par le renseignement sur les menaces, reliant le renseignement sur les menaces aux tactiques, techniques et procédures des acteurs de menaces réels pour automatiser les flux de travail de validation continue de la sécurité.
Périmètre du rapport mondial sur le marché de l'automatisation Purple Team
Le marché de l'automatisation Purple Team comprend les plateformes logicielles et les services qui automatisent la collaboration entre les équipes de sécurité offensives (équipes rouge) et les équipes de sécurité défensives (équipes bleue) pour valider en continu les contrôles de sécurité, améliorer l'ingénierie de détection, évaluer la résilience cyber et accélérer les activités de remédiation. Ces solutions soutiennent l'émulation d'adversaires, l'analyse des chemins d'attaque, la simulation d'attaques, la validation des menaces et les tests de contrôles de sécurité dans les environnements d'entreprise. Le marché comprend les abonnements aux plateformes, les services gérés, les services professionnels, la mise en œuvre, le support, la maintenance et la formation associés aux opérations d'équipe Purple et aux programmes de validation continue de la sécurité.
Le rapport sur le marché de l'automatisation Purple Team est segmenté par offre (plateformes [plateformes de validation continue de la sécurité et outils de gestion des chemins d'attaque] et services [services gérés et services professionnels]), déploiement (sur site et cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes | Plateformes de validation continue de la sécurité |
| Outils de gestion des chemins d'attaque | |
| Services | Services gérés |
| Services professionnels |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Plateformes | Plateformes de validation continue de la sécurité |
| Outils de gestion des chemins d'attaque | ||
| Services | Services gérés | |
| Services professionnels | ||
| Par déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille projetée du marché de l'automatisation Purple Team d'ici 2032 ?
Le marché de l'automatisation Purple Team devrait atteindre 8,79 milliards USD d'ici 2032, contre 2,95 milliards USD en 2027, à un CAGR de 24,80 %.
Qu'est-ce qui stimule l'adoption du purple teaming automatisé ?
La fréquence plus élevée des attaques, les exigences réglementaires en matière de tests, les surfaces d'attaque cloud et d'identité plus larges, et la demande des conseils d'administration en matière de preuves soutiennent l'adoption.
Quelle offre génère le plus de revenus dans ce domaine ?
Les plateformes sont en tête avec 67,15 % de part des revenus en 2026, tandis que les services devraient croître plus rapidement à un CAGR de 26,77 % jusqu'en 2032.
Pourquoi les organisations utilisent-elles encore des déploiements sur site ?
Le déploiement sur site détenait 71,22 % de la part des revenus en 2026 car la télémétrie sensible, la résidence des données et les règles de gouvernance de la production restent importantes.
Quel groupe d'utilisateurs finaux a la part des revenus la plus élevée ?
Le BFSI est en tête avec 28,14 % de part des revenus en 2026 car les organisations financières ont besoin de preuves que les contrôles de sécurité fonctionnent dans des environnements réglementés.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 25,71 % jusqu'en 2032, soutenue par des volumes d'attaques élevés, des investissements cloud et des programmes de résilience nationale.