
Taille et part du marché des services managés de validation continue de la sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.63 Milliards de dollars |
| Taille du Marché (2032) | 1.95 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 25.16 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de validation continue de la sécurité par Mordor Intelligence
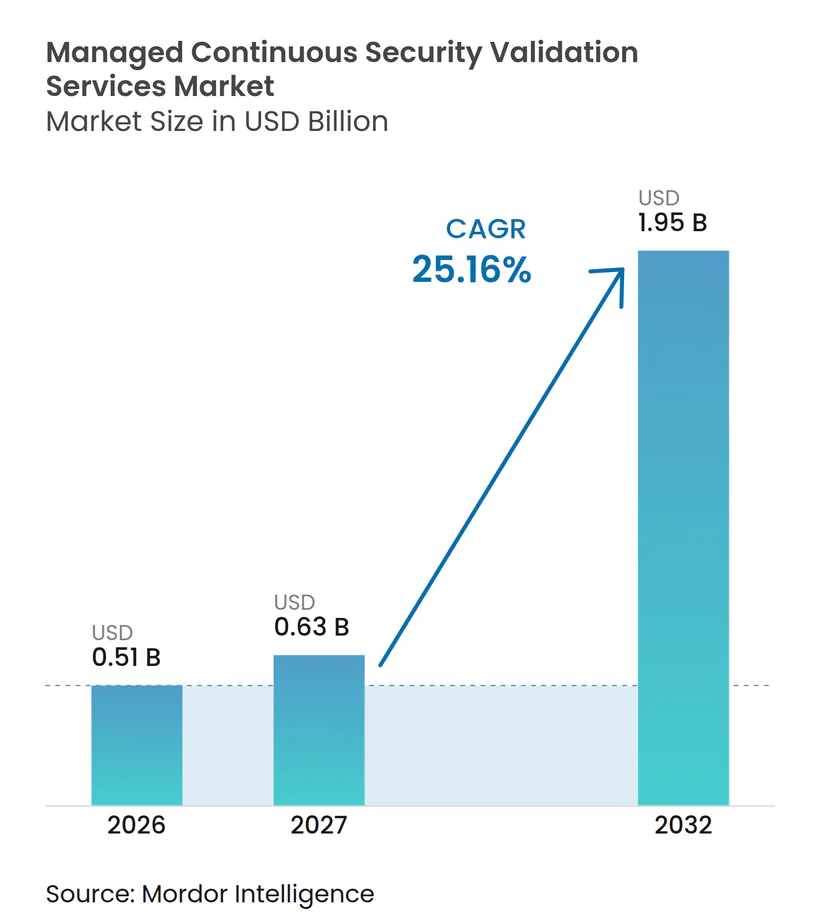
La taille du marché des services managés de validation continue de la sécurité est évaluée à 0,51 milliard USD en 2026 et devrait atteindre 1,95 milliard USD d'ici 2032, avec un CAGR de 25,16 % de 2027 à 2032. Le marché des services managés de validation continue de la sécurité s'éloigne des tests de pénétration basés sur un calendrier pour s'orienter vers des programmes continus qui vérifient les défenses avec des preuves actuelles. L'expansion des charges de travail cloud, des API, des identités machines et des appareils connectés laisse davantage de changements à surveiller entre les évaluations planifiées. Les exigences réglementaires et les conditions des assurances cyber augmentent également la demande de preuves documentées que les contrôles de sécurité fonctionnent comme prévu. Les prestataires managés aident les organisations à faire face à une capacité limitée en ingénierie de sécurité tout en produisant des preuves pour les processus d'audit et de revue des risques. Le marché des services managés de validation continue de la sécurité favorise donc les prestataires qui combinent des tests fiables, une qualité de service et une intégration avec les opérations de sécurité existantes.
Points clés du rapport
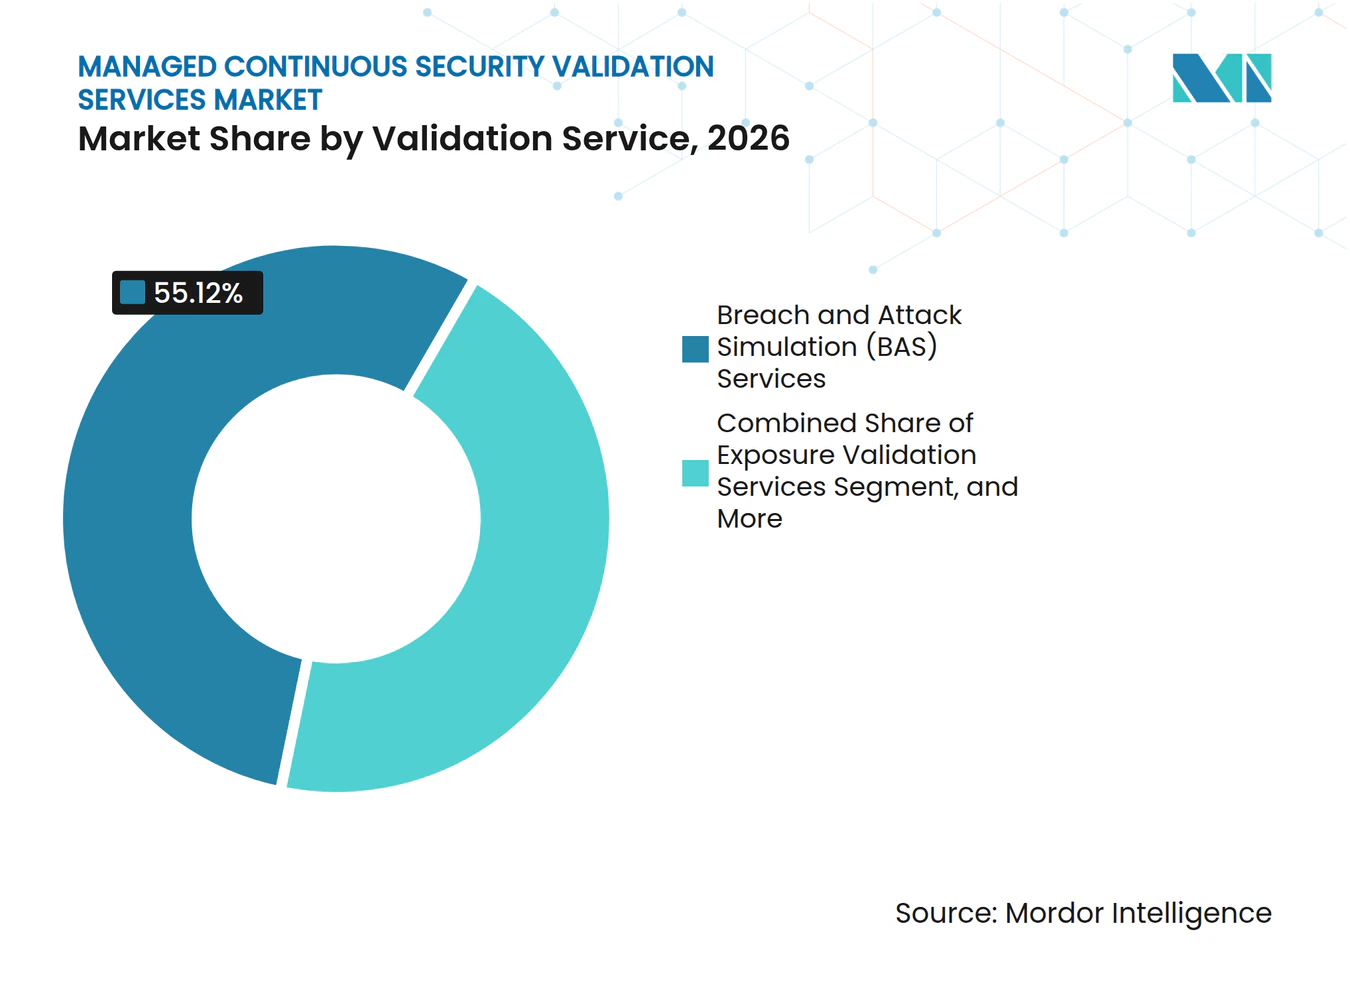
- Par service de validation, les services de simulation de brèches et d'attaques ont détenu 55,12 % de la part de revenus du marché des services managés de validation continue de la sécurité en 2026, tandis que les services de validation des expositions devraient se développer à un CAGR de 26,32 % jusqu'en 2032.
- Par modèle de prestation, la validation continue entièrement managée a détenu 66,18 % de la part de revenus du marché des services managés de validation continue de la sécurité en 2026, tandis que la validation co-managée devrait se développer à un CAGR de 26,75 % jusqu'en 2032.
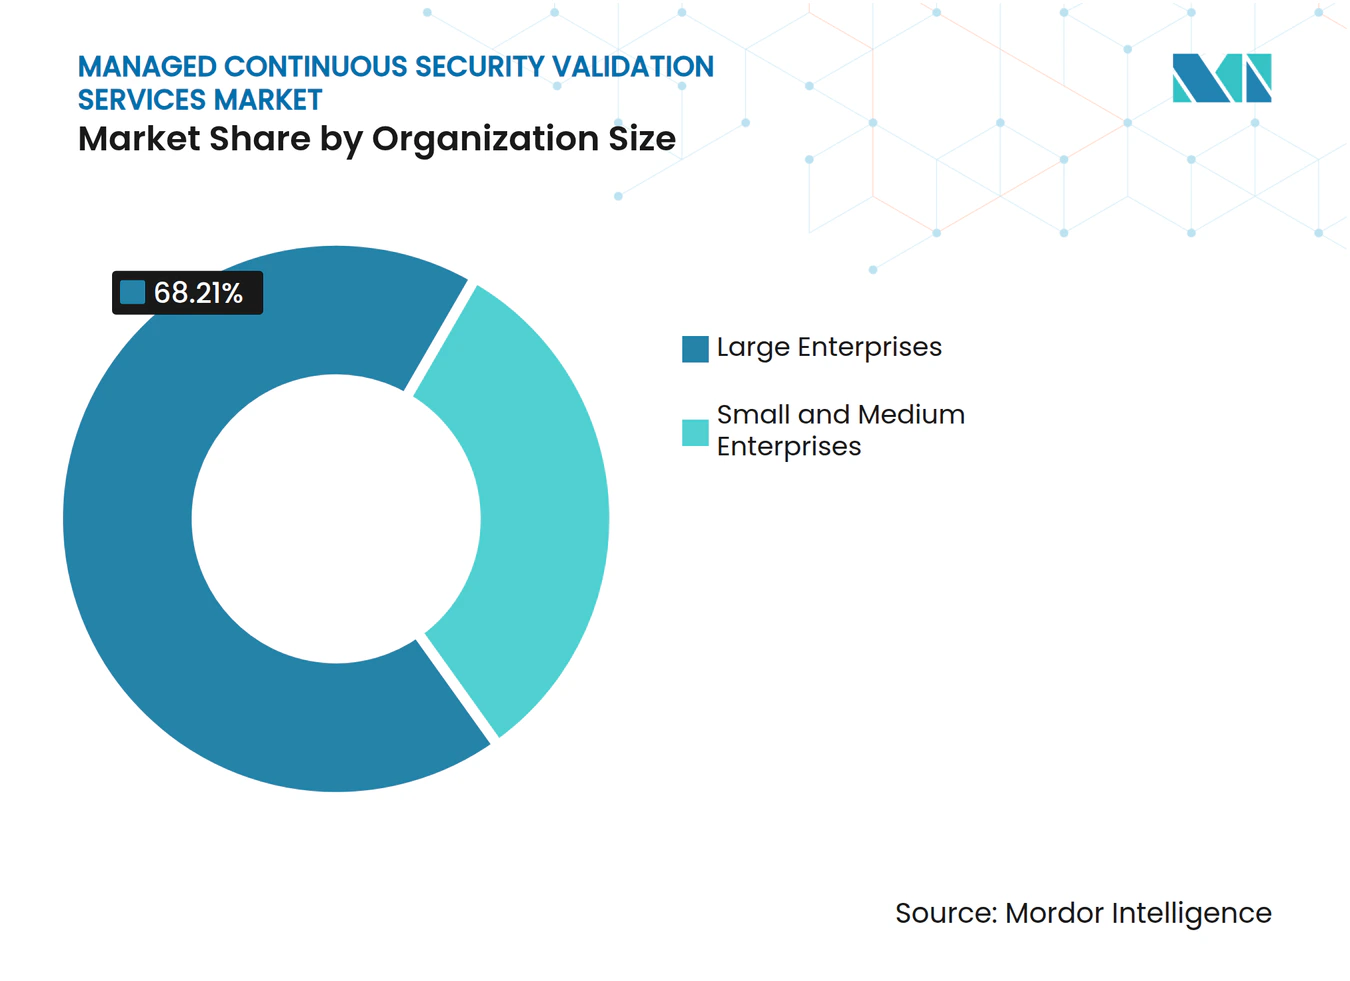
- Par taille d'organisation, les grandes entreprises ont représenté 68,21 % des dépenses du marché des services managés de validation continue de la sécurité en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 27,04 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a détenu 28,19 % de la part de revenus du marché des services managés de validation continue de la sécurité en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 25,68 % jusqu'en 2032.
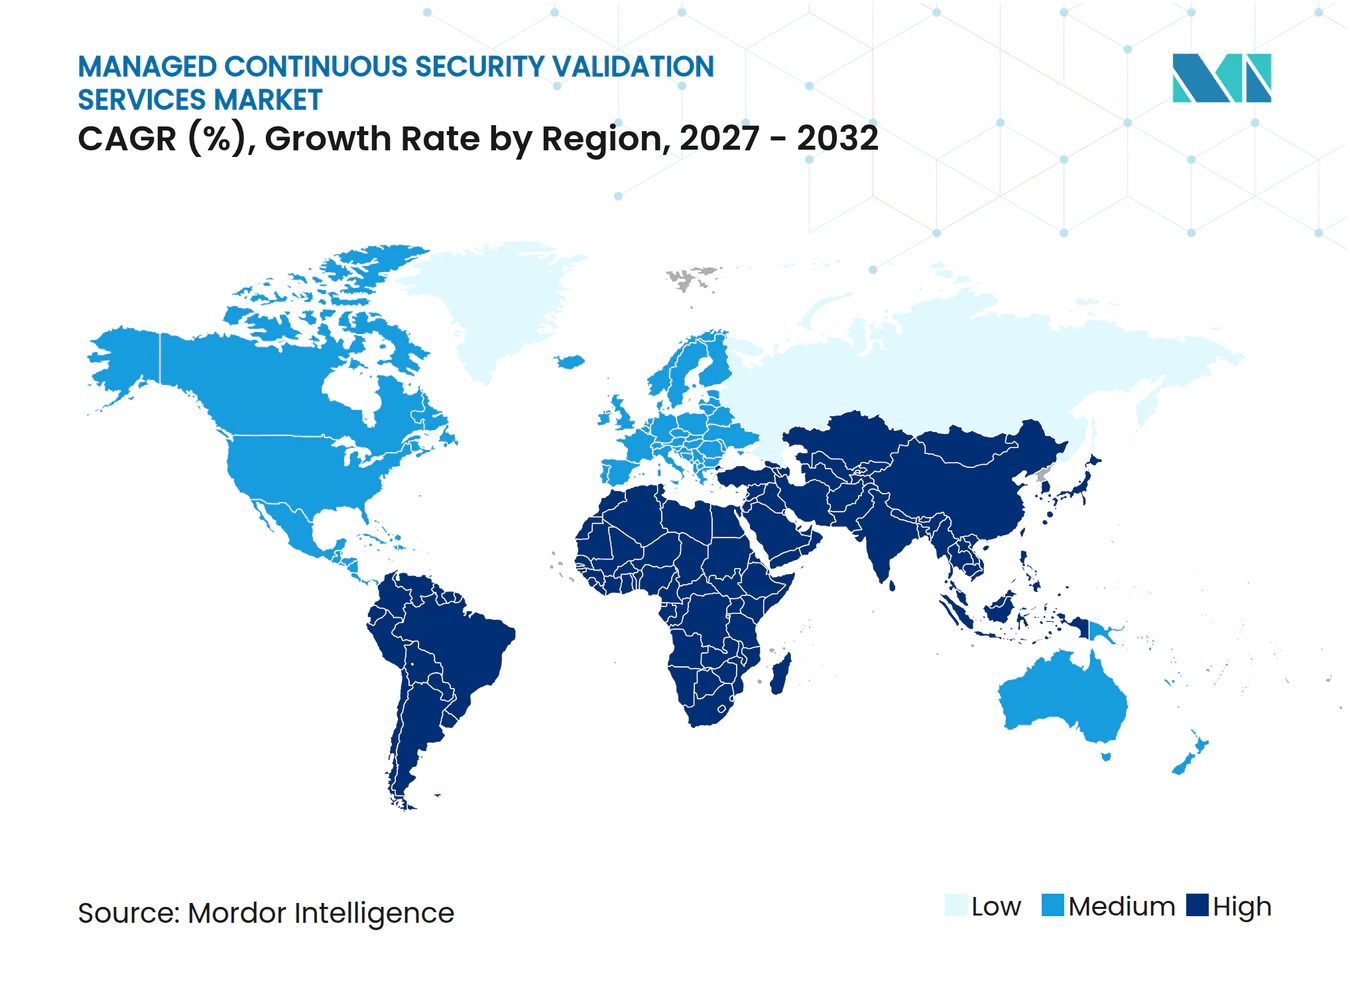
- Par géographie, l'Amérique du Nord a détenu 37,15 % des revenus du marché des services managés de validation continue de la sécurité en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,02 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Expansion des surfaces d'attaque dans le cloud, les API, les identités et l'IoT | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires et de preuve pour les assurances cyber | +4.0% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique et au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Passage à une validation continue basée sur les preuves | +3.5% | Mondial | Moyen terme (2-4 ans) |
| Dérive des contrôles de sécurité dans les environnements hybrides et multicloud | +3.0% | Mondial, avec une accélération sur les marchés d'adoption du cloud en Asie-Pacifique | Moyen terme (2-4 ans) |
| Simulation d'adversaires accélérée par l'IA et automatisation de la veille sur les menaces vers les tests | +2.5% | Amérique du Nord et Europe, avec des gains précoces en Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande d'externalisation due aux pénuries de compétences en sécurité et aux contraintes des PME | +2.0% | Mondial, avec la plus grande pertinence sur les marchés des PME en Asie-Pacifique et en Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des surfaces d'attaque depuis le cloud, les API, les identités et l'IoT
Les charges de travail cloud, les points de terminaison API, les identités machines et les appareils connectés créent des surfaces d'attaque qui évoluent entre les cycles de tests annuels. Chaque nouveau service cloud ou connexion API peut introduire des chemins d'exposition que les tests de pénétration périodiques peuvent ne pas détecter à temps. Picus Security a rapporté en mai 2025 que 63 % des vulnérabilités d'une entreprise industrielle mondiale étaient classées comme critiques par le CVSS, tandis que les tests continus des contrôles n'en identifiaient que 9 % comme véritablement à haut risque après prise en compte de l'efficacité des défenses. Ce constat explique pourquoi le marché des services managés de validation continue de la sécurité attire l'attention des organisations qui ont besoin de concentrer leurs ressources de remédiation sur des expositions vérifiées. Lorsque les défenses bloquent déjà une vulnérabilité théorique, les équipes peuvent rediriger leurs efforts vers les faiblesses qui restent exploitables dans leur environnement. La validation continue peut donc soutenir à la fois la réduction des risques et une utilisation plus disciplinée des budgets de sécurité.
Augmentation des exigences réglementaires et de preuve pour les assurances cyber
DORA est entré en vigueur le 17 janvier 2025 et exige des tests de pénétration guidés par les menaces pour les entités financières européennes concernées au moins une fois tous les 3 ans. Le cadre exige également une surveillance continue des technologies de l'information et de la communication et des tests réguliers des mécanismes de détection. NIS2 peut imposer des pénalités allant jusqu'à 10 millions EUR (11,3 millions USD) ou 2 % du chiffre d'affaires annuel mondial aux entités essentielles. Ces obligations rendent les preuves prêtes pour l'audit plus importantes pour les organisations des services financiers, de la santé, de l'énergie et des infrastructures numériques. Le marché des services managés de validation continue de la sécurité bénéficie lorsque les équipes de conformité exigent des enregistrements reproductibles plutôt que des rapports de tests de sécurité isolés. Les prestataires qui conditionnent les résultats des tests en preuves accessibles peuvent mieux soutenir les décisions d'achat et les cycles de révision.
Passage des tests périodiques à une validation continue basée sur les preuves
Les organisations reconsidèrent les tests annuels parce que leurs environnements, leurs actifs et leurs paramètres de contrôle évoluent bien plus rapidement qu'une révision annuelle ne peut le permettre. Une enquête Cymulate de 2025 auprès de 1 000 professionnels de la sécurité a révélé que 67 % signalaient des lacunes préoccupantes dans leur posture de sécurité en raison de tests insuffisamment fréquents.[1] La même enquête a indiqué que les organisations utilisant des processus d'exposition mensuels ont signalé une réduction de 20 % des violations et une amélioration du délai moyen de détection. Elle a également constaté que les plateformes de validation automatisées testaient plus de 200 fois plus de scénarios de menaces que les approches manuelles à coût équivalent. Ces preuves renforcent l'argumentaire économique en faveur des services managés qui maintiennent la cadence des tests sans nécessiter de grandes équipes internes. Le marché des services managés de validation continue de la sécurité gagne également en pertinence à mesure que les assureurs et les acheteurs gouvernementaux intègrent des preuves de tests continus dans leurs appels d'offres.
Augmentation de la dérive des contrôles de sécurité dans les environnements hybrides et multicloud
La dérive des contrôles de sécurité se produit lorsque les règles de pare-feu, les politiques des points de terminaison et la logique de détection changent en raison de mises à jour de configuration, de versions logicielles ou d'exceptions opérationnelles. Un contrôle qui fonctionnait au cours d'un trimestre peut échouer au trimestre suivant sans décision délibérée de l'équipe de sécurité. Ce problème devient plus difficile à identifier lorsque les entreprises utilisent plusieurs fournisseurs cloud, systèmes d'identité et outils de sécurité. XM Cyber a élargi sa relation avec Google Cloud en septembre 2025 en intégrant l'analyse des graphes d'attaque avec Google Security Operations pour aider les centres d'opérations de sécurité à prioriser les alertes en fonction des chemins vérifiés vers les actifs critiques. Le marché des services managés de validation continue de la sécurité bénéficie de ce besoin d'identifier si des changements ont affaibli un contrôle dans un environnement en production. Les prestataires qui retestent automatiquement les contrôles affectés peuvent se différencier des services qui n'exécutent que des simulations planifiées.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Préoccupations de confidentialité et d'exécution sécurisée dans les environnements de production | -3.5% | Mondial, plus aigu dans les secteurs réglementés de la santé et du BFSI | Court terme (≤ 2 ans) |
| Complexité d'intégration dans des piles de sécurité hétérogènes | -3.0% | Mondial, avec la plus grande pertinence dans les grandes entreprises disposant d'une infrastructure héritée | Moyen terme (2-4 ans) |
| Fidélité limitée des scénarios et gouvernance des faux positifs | -2.5% | Mondial | Moyen terme (2-4 ans) |
| Difficulté à prouver l'attribution des résultats métier à partir des conclusions de validation | -2.0% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Préoccupations de confidentialité et d'exécution sécurisée dans les environnements de production
Les simulations adversariales en direct peuvent créer des préoccupations opérationnelles et juridiques même lorsque les fournisseurs décrivent leurs méthodes comme non perturbatrices. Les comités de contrôle des changements dans les hôpitaux, les plateformes de trading financier et les installations de technologie opérationnelle peuvent limiter l'accès aux points de terminaison hautement sensibles en raison d'exigences de confidentialité et de responsabilité. Les déploiements dans le secteur de la santé peuvent prendre plus de temps lorsque des exigences d'isolation des données et d'évaluation par des tiers s'appliquent dans le cadre de référentiels tels que HITRUST CSF. Ces exigences peuvent prolonger les délais de déploiement de 6 à 18 mois. Le marché des services managés de validation continue de la sécurité a besoin de modèles de déploiement qui tiennent compte des exigences de résidence des données sans réduire la couverture des scénarios. Les prestataires dotés d'architectures granulaires et compartimentées peuvent réduire les frictions pour les organisations réglementées et améliorer leur capacité à servir les comptes du marché intermédiaire.
Complexité d'intégration dans des piles de sécurité hétérogènes
Les services de validation managés dépendent des informations provenant des produits SIEM, EDR, XDR, de gestion des tickets et d'analyse des vulnérabilités. Ces systèmes peuvent utiliser des structures de données propriétaires qui changent avec les versions majeures des produits. Le Centre canadien pour la cybersécurité a identifié le verrouillage fournisseur et la visibilité incomplète comme des problèmes importants dans les environnements SIEM multi-fournisseurs. Les mêmes préoccupations affectent les services de validation qui reposent sur des données circulant dans les deux sens à travers la pile de sécurité. Les intégrations d'entreprise complexes peuvent nécessiter 3 à 6 mois de services professionnels avant que les résultats ne deviennent fiables. Cette contrainte peut amener les acheteurs du marché intermédiaire à choisir des alternatives moins complètes lorsqu'ils ne peuvent pas absorber une longue période de mise en œuvre.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par service de validation :
le BAS est en tête tandis que la validation des expositions progresseLes services de simulation de brèches et d'attaques ont détenu 55,12 % de part de marché dans le marché des services managés de validation continue de la sécurité en 2026. Leur position reflète la maturité de la catégorie et l'investissement établi des entreprises dans la vérification automatisée des contrôles alignée sur MITRE ATT&CK. Les acheteurs du BFSI et des infrastructures critiques ont soutenu cette demande parce qu'ils ont besoin de preuves en couches pour la supervision et la révision réglementaire. Les cycles de renouvellement pluriannuels soutiennent également la concentration des revenus parmi les prestataires disposant de déploiements BAS établis. Les services de validation automatisée des équipes rouges et les services de validation des contrôles de sécurité répondent à des besoins connexes dans le flux de travail de validation de la sécurité. Les acheteurs réglementés peuvent utiliser plusieurs types de services pour constituer des enregistrements plus complets sur les performances de leurs défenses. Ce schéma d'achat favorise les prestataires capables d'intégrer les résultats de plusieurs méthodes de test. Il rend également la qualité du service et la cohérence du flux de travail importantes aux côtés des fonctionnalités de test individuelles.
Les services de validation des expositions devraient se développer à un CAGR de 26,32 % de 2027 à 2032. La taille du marché des services managés de validation continue de la sécurité pour ce service est soutenue par le passage de l'identification des vulnérabilités à la détermination de la capacité d'un adversaire réel à les exploiter dans un environnement spécifique. Picus Security a déclaré en mai 2025 que son score d'exposition avait réduit le pool de vulnérabilités critiques exploitables pour une entreprise industrielle mondiale de 63 % du total des CVE par CVSS à 9 % par exploitabilité validée.[2] Cette approche donne aux équipes de sécurité une base plus claire pour la priorisation de la remédiation. Les autres services de validation continuent de répondre à des exigences spécialisées qui ne correspondent pas à un modèle de test standard. Au fil du temps, les acheteurs chercheront probablement des programmes managés qui combinent le BAS, l'analyse des expositions et les conseils de remédiation dans un flux de travail continu. Cette combinaison s'aligne sur l'utilisation plus large des cadres de gestion continue de l'exposition aux menaces. Le secteur des services managés de validation continue de la sécurité accorde donc plus de valeur aux preuves qui relient une exposition à son risque pratique.



Par modèle de prestation :
la validation entièrement managée reste la plus importante tandis que la co-managée se développeLa validation continue entièrement managée a détenu 66,18 % des revenus en 2026. Cette concentration des revenus reflète une capacité interne limitée à opérer des programmes de validation à toute heure. Les grandes organisations peuvent disposer d'équipes de sécurité importantes mais manquer néanmoins de ressources spécialisées pour la simulation adversariale continue. Les programmes entièrement managés séduisent également les équipes qui ont besoin de preuves prêtes pour l'audit sans avoir à opérer elles-mêmes une plateforme dédiée. Le prestataire prend généralement en charge l'exploitation de la plateforme, la validation récurrente et le reporting. Cela peut simplifier le parcours d'adoption pour les organisations confrontées à des exigences immédiates de conformité ou d'assurance. Cela peut également rendre les tests réguliers réalisables pour les équipes ayant des priorités opérationnelles concurrentes. L'ampleur du segment entièrement managé montre que la prestation externalisée reste l'option préférée de nombreux acheteurs.
La validation co-managée devrait croître à un CAGR de 26,75 % de 2027 à 2032. Ce modèle attire les clients à maturité sécuritaire avancée qui souhaitent façonner les scénarios adversariaux tout en déléguant les opérations de la plateforme et la surveillance continue. Il offre aux organisations une plus grande implication dans le processus de validation qu'un modèle de reporting purement managé. L'engagement actif peut faciliter la connexion des conclusions avec leurs actifs, contrôles et plans de remédiation par les équipes internes. Les données originales indiquent que les clients co-managés ont tendance à avoir des valeurs de contrat plus élevées, un taux de désabonnement plus faible et un potentiel de vente croisée plus fort. Leur participation continue peut créer une relation de travail plus étroite avec le prestataire de services. Le marché des services managés de validation continue de la sécurité récompensera probablement les fournisseurs capables de soutenir à la fois une collaboration étroite et des opérations managées fiables. Ce format de prestation est particulièrement pertinent lorsque les clients souhaitent une supervision sans assumer l'entière responsabilité opérationnelle.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME prennent de l'élanLes grandes entreprises ont représenté 68,21 % des dépenses en 2026. Leur avance en termes de revenus reflète une plus grande exposition réglementaire et des surfaces d'attaque plus larges dans les services cloud et les écosystèmes API. Ces organisations peuvent également s'engager dans des accords de service pluriannuels qui justifient le travail d'intégration initial. Leurs environnements comprennent souvent de nombreuses unités commerciales, outils et actifs sensibles qui nécessitent une vérification régulière. La validation continue offre un moyen structuré de tester si les contrôles de sécurité fonctionnent de manière cohérente dans ces environnements. Les équipes plus importantes peuvent également être mieux positionnées pour utiliser les conclusions détaillées dans les rapports de gouvernance et de conseil d'administration. Cette demande contribue à préserver leur avance actuelle en termes de dépenses même si les organisations plus petites augmentent leur adoption. Le segment des grandes entreprises reste central pour les revenus des prestataires et la conception des services managés.
Les petites et moyennes entreprises devraient se développer à un CAGR de 27,04 % de 2027 à 2032. Le projet fourni associe l'adoption par les PME à la difficulté de construire des fonctions de validation internes et aux exigences de souscription des assurances cyber. Les offres managées peuvent fournir des tests de contrôle continus à un coût plus accessible pour les organisations plus petites. Les exigences d'assurance peuvent être particulièrement importantes car elles créent une demande d'activité de sécurité documentée. Les prestataires qui simplifient le déploiement et le reporting peuvent réduire les obstacles pour ces clients. Le secteur des services managés de validation continue de la sécurité peut élargir sa base d'acheteurs lorsque les services sont pratiques pour les organisations sans grandes équipes de sécurité. La demande des PME crée également une incitation à regrouper l'expertise technique et le soutien opérationnel.

Par secteur d'activité des utilisateurs finaux :
le BFSI est en tête tandis que la demande gouvernementale s'accélèreLe BFSI a détenu 28,19 % des revenus mondiaux en 2026. Sa position de leader est soutenue par les cycles de conformité DORA et NYDFS qui exigent des tests de contrôle reproductibles et documentés. Les institutions financières exploitent également des parcs technologiques complexes dans lesquels les systèmes d'identité, de cloud et de transactions doivent être continuellement protégés. Le marché des services managés de validation continue de la sécurité offre à ces institutions un moyen externe de tester si les contrôles restent efficaces à mesure que ces systèmes évoluent. Des preuves régulières peuvent soutenir les discussions d'audit et les processus de supervision des risques. La demande reste forte là où les conseils d'administration et les régulateurs attendent une responsabilité claire en matière de cyber-résilience. Le secteur valorise également les prestataires de services capables de travailler dans le cadre de strictes exigences de contrôle des changements et de confidentialité. Ces conditions maintiennent le BFSI comme le plus grand groupe d'utilisateurs finaux.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 25,68 % de 2027 à 2032. Le matériel fourni relie cette croissance à FedRAMP 20x et au guide CCN-STIC 896 de l'Espagne pour les prestataires de services de sécurité managés au service des entités publiques et des infrastructures critiques. Les organisations de santé et des sciences de la vie élargissent leurs achats autour de cadres d'audit basés sur les preuves et des besoins de vérification des fournisseurs. Les organisations informatiques et de télécommunications utilisent la validation pour renforcer les infrastructures cloud et API. L'industrie manufacturière, l'énergie et les services publics augmentent leur adoption à mesure que les systèmes de technologie de l'information et de technologie opérationnelle deviennent plus connectés. Les cas d'usage du commerce de détail et de l'e-commerce en sont encore aux premiers stades de développement et concernent souvent les tests de contrôle des cartes de paiement. Les autres secteurs d'activité des utilisateurs finaux représentent une demande dispersée où l'assurance cyber peut être le principal catalyseur. Les préoccupations d'exécution sécurisée peuvent allonger le déploiement dans les environnements où les temps d'arrêt pourraient créer des risques pour la sécurité physique. Le marché des services managés de validation continue de la sécurité doit donc offrir une gouvernance spécifique au secteur aux côtés de tests techniques récurrents.
Analyse géographique
Marché des services gérés de validation continue de la sécurité en Amérique du Nord
L'Amérique du Nord détenait 37,15 % des revenus mondiaux en 2026. La part de marché des services gérés de validation continue de la sécurité dans la région reflète une forte concentration d'acheteurs issus des secteurs BFSI et technologique. Ces organisations sont soumises aux exigences du NYDFS, aux attentes de divulgation de la SEC et aux obligations de conformité des contractants fédéraux. Les États-Unis demeurent le plus grand marché national en raison d'un secteur de la cyberassurance développé et de nombreuses entreprises qui considèrent les preuves de validation continue comme un livrable de gestion des risques au niveau du conseil d'administration. Le Canada constitue une base supplémentaire de demande émanant des ministères fédéraux et des institutions financières. Les orientations canadiennes sur les opérations de sécurité multifournisseurs soulignent également les problèmes de visibilité susceptibles de renforcer le besoin de validation à travers des ensembles d'outils diversifiés.
Marché des services gérés de validation continue de la sécurité en Europe et en Amérique du Sud
L'Europe présente un schéma de demande divisé entre les grandes institutions réglementées et les organisations plus petites qui développent leurs capacités de sécurité de base. L'Allemagne, le Royaume-Uni et la France comptent des institutions financières et des opérateurs d'infrastructures critiques qui exigent des preuves de conformité avec DORA et NIS2. Ces acheteurs ont tendance à adopter des programmes gérés plus tôt, car les besoins de conformité sont immédiats. Dans le sud et l'est de l'Europe, de nombreuses entreprises du marché intermédiaire sont encore en train de développer la maturité en matière de sécurité nécessaire pour utiliser efficacement les résultats de la validation continue. L'Italie est devenue un point focal après l'entrée en vigueur des exigences de qualification nationale pour les prestataires de services de sécurité gérés. Le CCN-CERT espagnol a publié un profil de conformité spécifique pour les services de sécurité gérés et la reconnaissance des niveaux de maturité des centres d'opérations de sécurité.[3] Le schéma de certification des services de sécurité gérés de l'UE exigera que les prestataires obtiennent une certification dans les 2 ans suivant la finalisation du Cyber Solidarity Act. L'Amérique du Sud en est encore à un stade précoce d'adoption, la demande bancaire étant concentrée au Brésil et en Argentine.
Marché des services gérés de validation continue de la sécurité en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 26,02 % de 2027 à 2032. La taille du marché des services gérés de validation continue de la sécurité dans la région est portée par la transformation numérique en Inde, en Corée du Sud et dans les économies d'Asie du Sud-Est, ainsi que par une activité croissante de cybermenaces. Au Japon, Tokyo Electron Device a lancé un service de conception et d'exploitation CTEM en mai 2025. Ce service fournit une conception de scénarios d'attaque gérés, une priorisation des risques basée sur l'impact métier et une gouvernance pour un cycle d'évaluation continue. Le Moyen-Orient connaît une croissance régulière grâce aux programmes nationaux de cybersécurité en Arabie saoudite et aux Émirats arabes unis. L'Afrique en est encore à un stade précoce, avec l'Afrique du Sud et le Nigéria en tête de l'activité régionale. Les lacunes en matière de maturité des prestataires et la pénurie de talents en sécurité demeurent des contraintes dans plusieurs marchés africains.
Paysage concurrentiel
Concentration du Marché
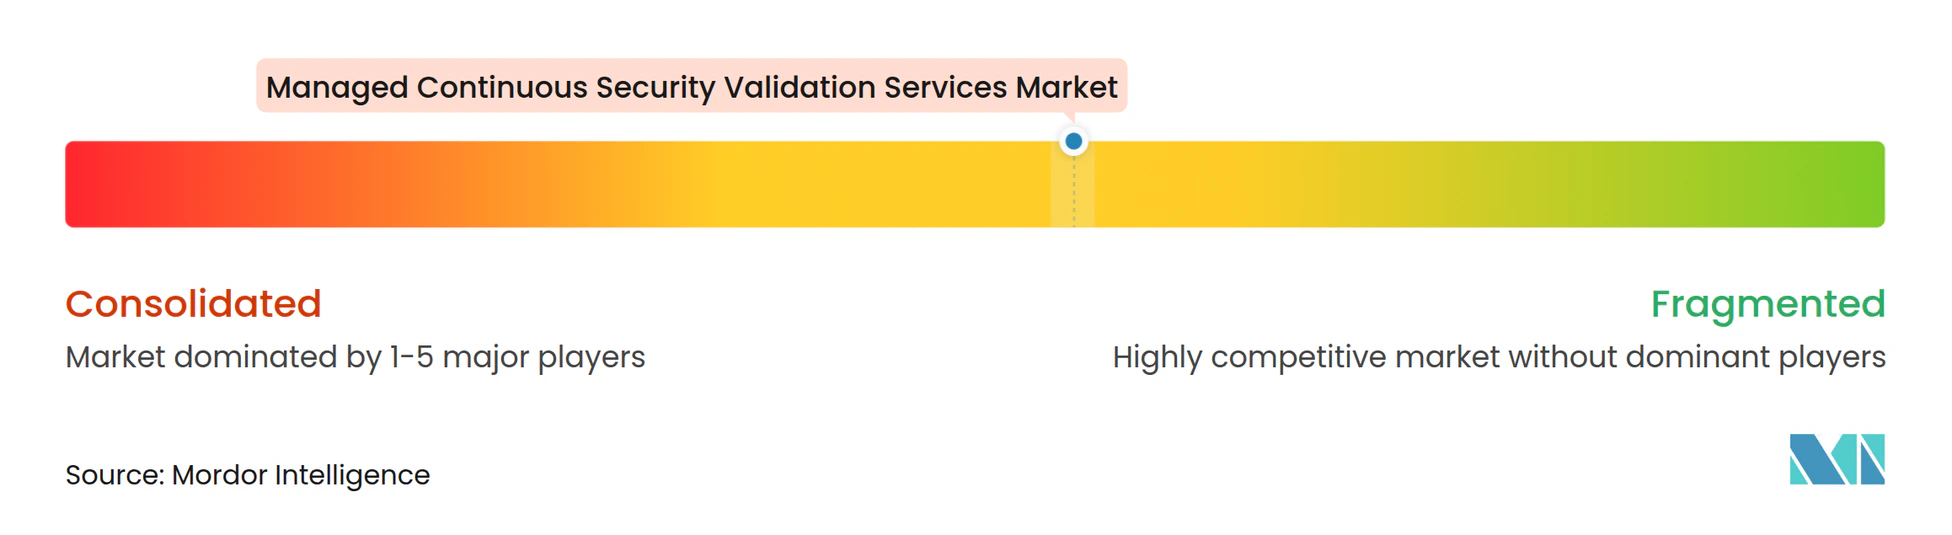
Le marché des services managés de validation continue de la sécurité est modérément concentré parmi les spécialistes des tests adversariaux automatisés, de la gestion continue des expositions et des tests de pénétration autonomes. Il comprend également des fournisseurs de plateformes de sécurité plus larges qui s'étendent de la gestion de la surface d'attaque et de la priorisation des vulnérabilités vers la validation. Les acheteurs maintiennent généralement des contrats avec 2 à 3 prestataires pour différents cas d'usage. Cette pratique récompense la qualité de l'intégration et l'exécution des services managés plutôt qu'un ensemble de fonctionnalités large mais déconnecté. Le marché des services managés de validation continue de la sécurité favorise les prestataires capables de connecter les résultats des tests aux outils de sécurité que les clients utilisent quotidiennement. Pentera a rapporté avoir dépassé 100 millions USD de revenus récurrents annuels en janvier 2026 et servir plus de 1 200 entreprises dans 60 pays. Cette échelle démontre la maturité commerciale d'un prestataire de validation dédié. Le champ concurrentiel comprend des entreprises spécialisées dans les tests, des prestataires qui ajoutent de l'intelligence sur les expositions, et de grandes plateformes qui intègrent des capacités de validation dans les opérations de sécurité existantes. Ce mélange offre aux clients plusieurs options pour combiner la vérification continue avec leurs outils existants.
La concurrence stratégique est de plus en plus centrée sur la simulation adversariale assistée par l'IA, les intégrations avec les flux de travail SIEM et de gestion des tickets, et les fonctionnalités de gouvernance pour les outils de sécurité offensive automatisés. XM Cyber a élargi sa relation avec Google Cloud en septembre 2025 en rendant sa plateforme de gestion continue des expositions disponible sur le Google Cloud Marketplace et en intégrant l'analyse des graphes d'attaque avec Google Security Operations.[4] Cette initiative visait à aider les équipes d'opérations de sécurité à prioriser les alertes associées aux chemins d'attaque vérifiés vers les actifs critiques. Pentera a également indiqué que ses acquisitions de 2025 ont contribué à Pentera Resolve, qui fournit des flux de travail de remédiation alimentés par l'IA avec plus de 100 intégrations natives, et à Pentera Offensive Security Services. Ces mouvements montrent que les prestataires vont au-delà des tests vers la remédiation et le soutien aux flux de travail opérationnels. Les certifications sont également importantes car les clients entreprises ont besoin d'assurances concernant la gouvernance des tests automatisés. Les prestataires de services capables de combiner l'automatisation avec des analystes qui comprennent les risques spécifiques au secteur ont de la marge pour concurrencer là où les outils standardisés seuls ne répondent pas aux besoins des clients.
Horizon3 a reçu un investissement stratégique de Prosperity7 Ventures en janvier 2026 pour soutenir la sécurité des centres de données IA et des infrastructures énergétiques critiques. Il a suivi le lancement de Threat Informed Perspectives, qui mesure la solidité du confinement des violations dans les réseaux d'identité, cloud et segmentés. BreachLock a dévoilé Breach360 en août 2026 en tant qu'offre de tests de pénétration autonomes combinant la gestion continue de la surface d'attaque, des tests de pénétration certifiés dirigés par des experts et des tests autonomes. SimSpace a sécurisé 39 millions USD en octobre 2025 pour soutenir l'expansion mondiale et de nouveaux cas d'usage pour les clients gouvernementaux et Fortune 100. Ces exemples indiquent que les prestataires investissent dans la couverture, l'automatisation et des modèles de service spécialisés. Le marché des services managés de validation continue de la sécurité reste ouvert aux offres co-managées qui associent l'exploitation continue de la plateforme à la personnalisation de scénarios par des experts. Cet espace est pertinent lorsque les clients ont besoin de plus d'aide qu'un produit en libre-service peut fournir, mais souhaitent tout de même avoir une influence sur les priorités et la conception des tests.
Leaders du secteur des services managés de validation continue de la sécurité
-
XM Cyber Ltd.
-
Pentera Ltd.
-
SafeBreach Inc.
-
Cymulate Ltd.
-
AttackIQ, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de validation continue de la sécurité Entreprises couvertes dans ce rapport
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- Picus Security, Inc.
- Pentera Ltd.
- XM Cyber Ltd.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- CyCognito, Inc.
- SCYTHE, Inc.
- Prelude Security, Inc.
- FireCompass Technologies Private Limited
- BreachLock Inc.
- ImmuniWeb SA
- ThreatGen, LLC
- SimSpace Corporation
- Verodin, Inc.
- Randori, Inc.
- Mandiant, Inc.
- Bishop Fox, Inc.
Développements industriels récents dans Marché des services gérés de validation continue de la sécurité
- Août 2026 : BreachLock a dévoilé Breach360, une solution de tests de pénétration autonomes alimentée par une IA agentique qui combine la gestion continue de la surface d'attaque, des tests de pénétration certifiés dirigés par des experts et des tests autonomes au sein d'une plateforme unifiée, s'appuyant sur plus de 40 000 engagements antérieurs.
- Janvier 2026 : Horizon3 a reçu un investissement stratégique de Prosperity7 Ventures (Aramco Ventures) pour soutenir la sécurité des centres de données IA et des infrastructures énergétiques critiques, à la suite du lancement de Threat Informed Perspectives, qui mesure la solidité du confinement des violations dans les réseaux d'identité, cloud et segmentés.
- Octobre 2025 : SimSpace a sécurisé 39 millions USD de nouveaux financements de BTG Pactual U.S. Private Credit Investments, Communitas Capital et L2 Point Management pour accélérer l'expansion mondiale et développer de nouveaux cas d'usage ciblant les clients gouvernementaux fédéraux, étatiques et locaux ainsi que les clients Fortune 100.
- Septembre 2025 : XM Cyber a approfondi son partenariat avec Google Cloud en rendant sa plateforme de gestion continue des expositions disponible sur le Google Cloud Marketplace et en intégrant l'analyse des graphes d'attaque avec Google Security Operations, permettant aux équipes SOC de prioriser les alertes le long des chemins d'attaque vérifiés vers les actifs critiques.
Périmètre du rapport mondial sur le marché des services managés de validation continue de la sécurité
Le marché des services managés de validation continue de la sécurité comprend les services de cybersécurité externalisés qui évaluent, valident, testent et vérifient en continu l'efficacité des contrôles de sécurité, des mécanismes de détection des menaces, des défenses contre les chemins d'attaque et des programmes de cyber-résilience dans les environnements d'entreprise. Ces services s'appuient sur la simulation de brèches et d'attaques, les équipes rouges automatisées, la validation des contrôles de sécurité, la validation des expositions et d'autres méthodologies de test continu pour identifier les lacunes de sécurité et soutenir les initiatives de gestion continue de l'exposition aux menaces. Le marché comprend les services managés, le conseil, la mise en œuvre, le reporting, le support, la maintenance et les opérations de validation continues.
Le rapport sur le marché des services managés de validation continue de la sécurité est segmenté par service de validation (services de simulation de brèches et d'attaques [BAS], services de validation automatisée des équipes rouges, services de validation des contrôles de sécurité, services de validation des expositions, et autres services de validation), modèle de prestation (validation continue entièrement managée, et validation co-managée), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, industrie manufacturière, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services de simulation de brèches et d'attaques (BAS) |
| Services de validation automatisée des équipes rouges |
| Services de validation des contrôles de sécurité |
| Services de validation des expositions |
| Autres services de validation |
| Validation continue entièrement managée |
| Validation co-managée |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Industrie manufacturière |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par service de validation | Services de simulation de brèches et d'attaques (BAS) | |
| Services de validation automatisée des équipes rouges | ||
| Services de validation des contrôles de sécurité | ||
| Services de validation des expositions | ||
| Autres services de validation | ||
| Par modèle de prestation | Validation continue entièrement managée | |
| Validation co-managée | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Industrie manufacturière | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de validation continue de la sécurité ?
Le marché des services managés de validation continue de la sécurité est évalué à 0,51 milliard USD en 2026 et devrait atteindre 1,95 milliard USD d'ici 2032, à un CAGR de 25,16 % de 2027 à 2032.
Pourquoi les organisations adoptent-elles des services de validation continue de la sécurité ?
Les organisations ont besoin de preuves continues que les contrôles fonctionnent à mesure que les environnements cloud, API, d'identité et d'appareils connectés évoluent entre les tests planifiés.
Quel service de validation détient la plus grande part de revenus ?
Les services de simulation de brèches et d'attaques sont en tête avec 55,12 % de part de revenus en 2026.
Quel modèle de prestation connaît la croissance la plus rapide ?
La validation co-managée devrait croître à un CAGR de 26,75 % jusqu'en 2032, les organisations à maturité sécuritaire avancée conservant une implication stratégique tout en externalisant les opérations.
Quel groupe d'utilisateurs finaux est en tête de la demande ?
Le BFSI détient 28,19 % des revenus mondiaux en 2026, soutenu par des exigences récurrentes de conformité et de tests de contrôle.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 26,02 % jusqu'en 2032, soutenue par la transformation numérique et une activité accrue de cybermenaces.