
Taille et Part du Marché des Services Gérés de Gestion des Vulnérabilités OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.72 Milliards de dollars |
| Taille du Marché (2032) | 3.81 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.24 % |
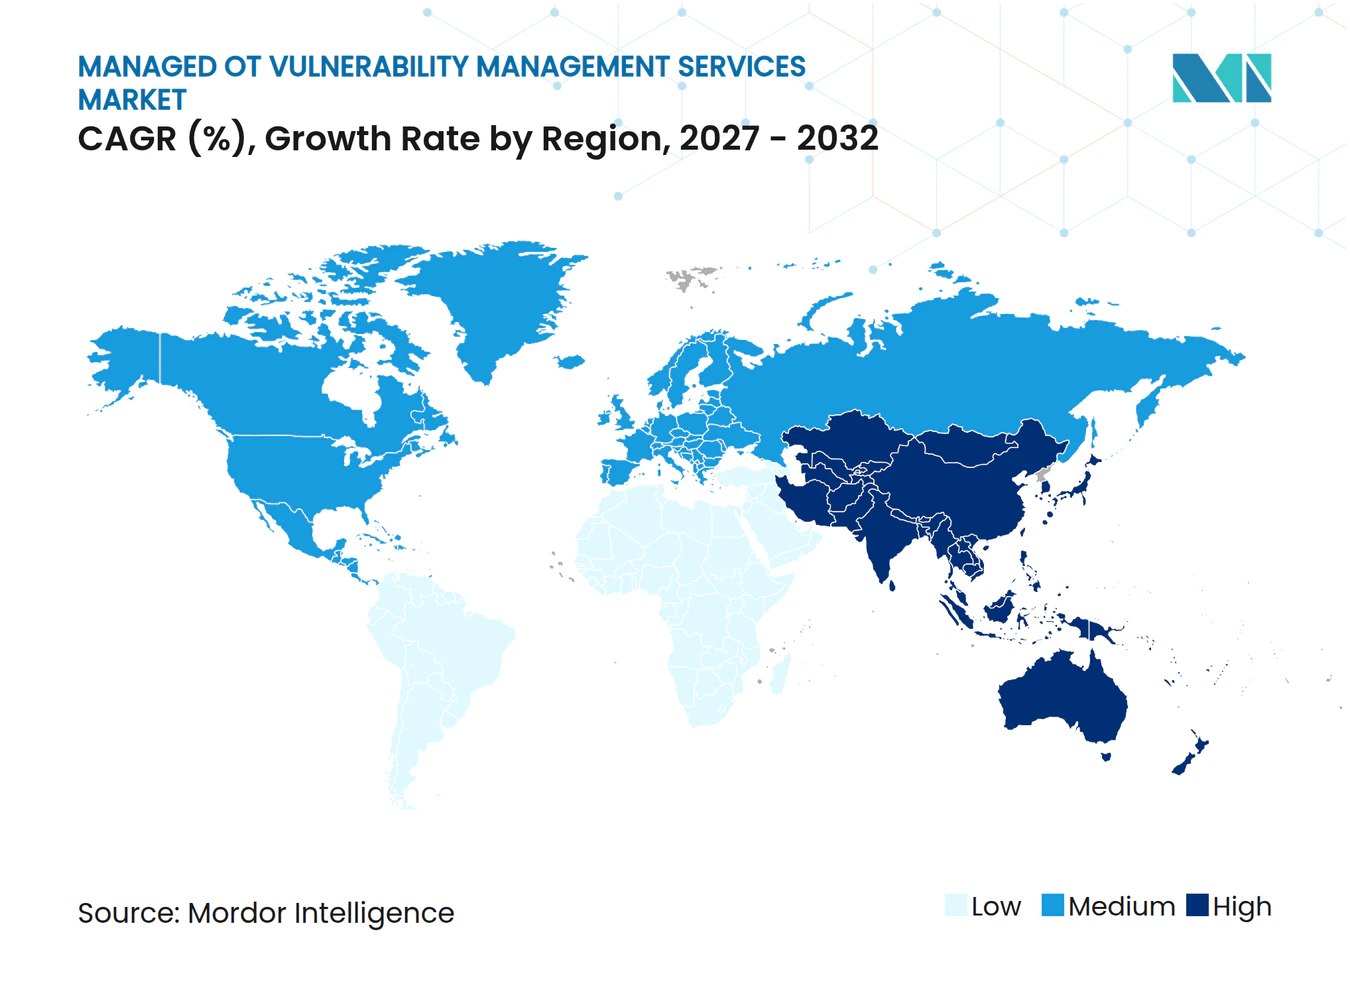
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Gestion des Vulnérabilités OT par Mordor Intelligence
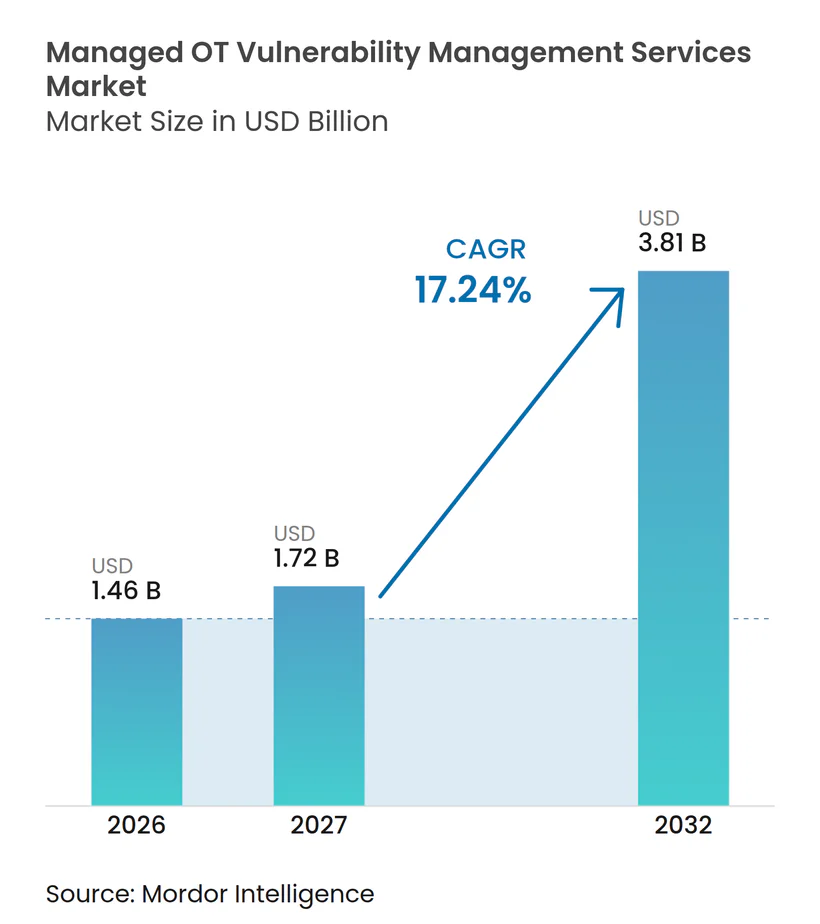
La taille du Marché des Services Gérés de Gestion des Vulnérabilités OT est projetée à 1,46 milliard USD en 2026, 1,72 milliard USD en 2027, et devrait atteindre 3,81 milliards USD d'ici 2032, avec un CAGR de 17,24 % de 2027 à 2032. Cette estimation reflète un passage de projets d'analyse périodique vers des programmes externalisés continus pour la découverte d'actifs, l'évaluation des vulnérabilités, la notation de l'exposition, la coordination de la remédiation, la documentation, l'escalade, le suivi opérationnel sécurisé et la revue de gestion responsable. Une connexion plus étroite entre les systèmes d'entreprise et la technologie opérationnelle augmente le nombre d'actifs nécessitant une surveillance continue. Les opérateurs d'infrastructures critiques font également face à des exigences de cybersécurité plus formelles et à une offre limitée de spécialistes maîtrisant les processus industriels. Les prestataires répondent par des modèles co-gérés, une surveillance passive, une priorisation des risques et des services combinant la collecte en périphérie avec l'analytique cloud. Ces conditions maintiennent le marché des services gérés de gestion des vulnérabilités OT lié aux besoins opérationnels plutôt qu'aux dépenses technologiques discrétionnaires, car les opérateurs ont besoin d'une méthode reproductible pour comprendre quels actifs connectés sont exposés, quelles vulnérabilités nécessitent une action immédiate, qui doit être responsable de la réponse, et quels contrôles peuvent réduire le risque lorsqu'un correctif ne peut être appliqué sans affecter la production.
Points Clés du Rapport
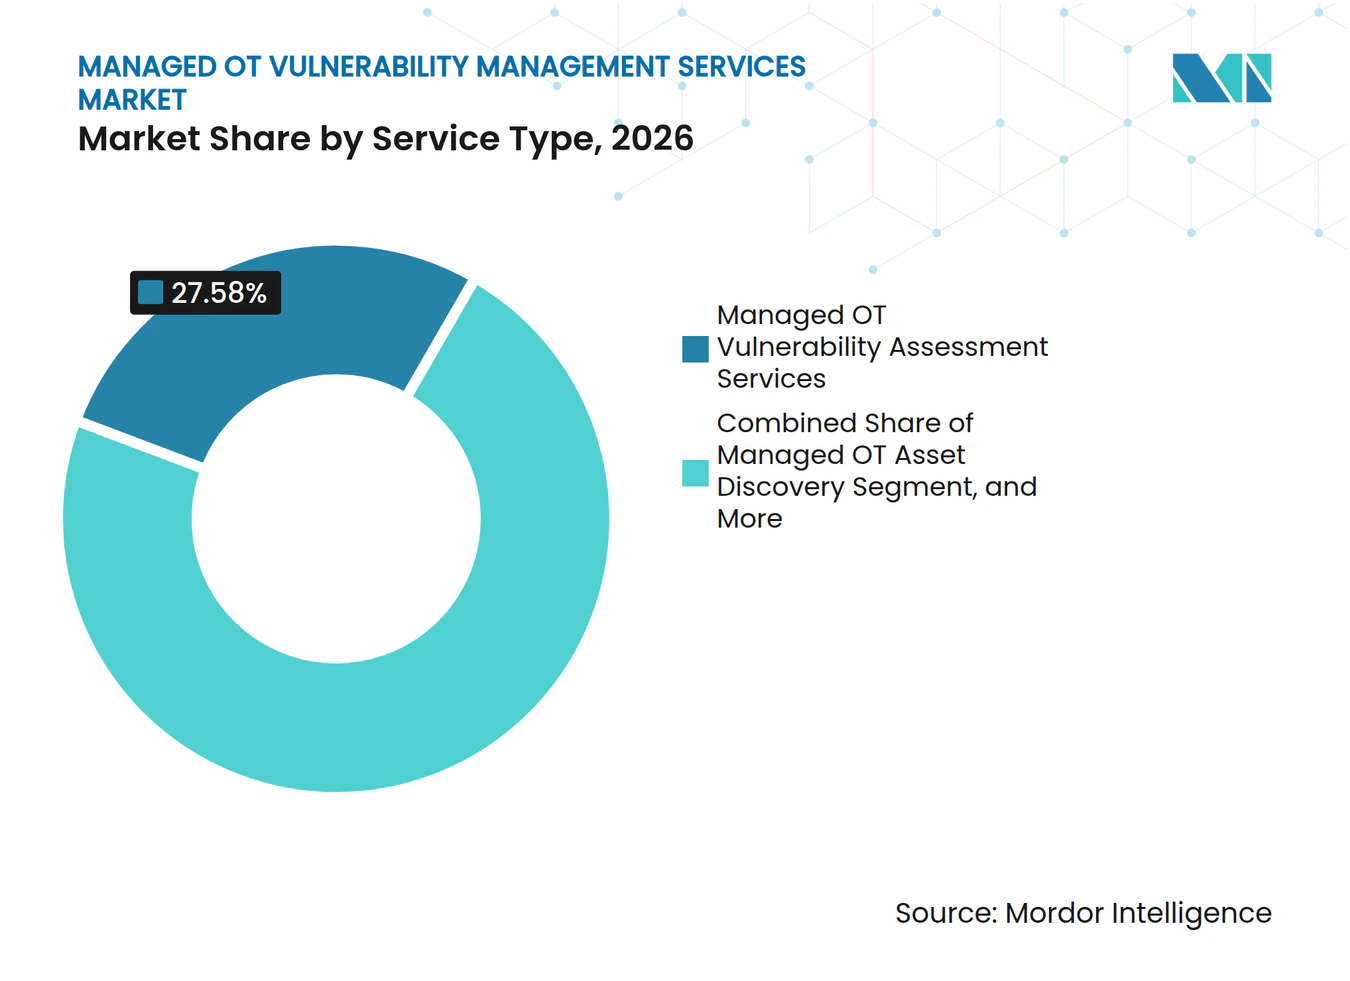
- Par type de service, les Services Gérés d'Évaluation des Vulnérabilités OT détenaient 27,58 % du marché des services gérés de gestion des vulnérabilités OT en 2026, tandis que les Services Gérés de Gestion de l'Exposition OT et de Priorisation des Risques devraient se développer à un CAGR de 19,73 % jusqu'en 2032.
- Par modèle de prestation de services, les services Entièrement Gérés détenaient une part de 43,39 % en 2026, tandis que les arrangements Co-Gérés devraient se développer à un CAGR de 20,61 % jusqu'en 2032.
- Par mode de déploiement, le déploiement Basé sur le Cloud détenait 47,52 % de la part du marché des services gérés de gestion des vulnérabilités OT en 2026, tandis que le déploiement Hybride et Multicloud devrait se développer à un CAGR de 21,92 % jusqu'en 2032.
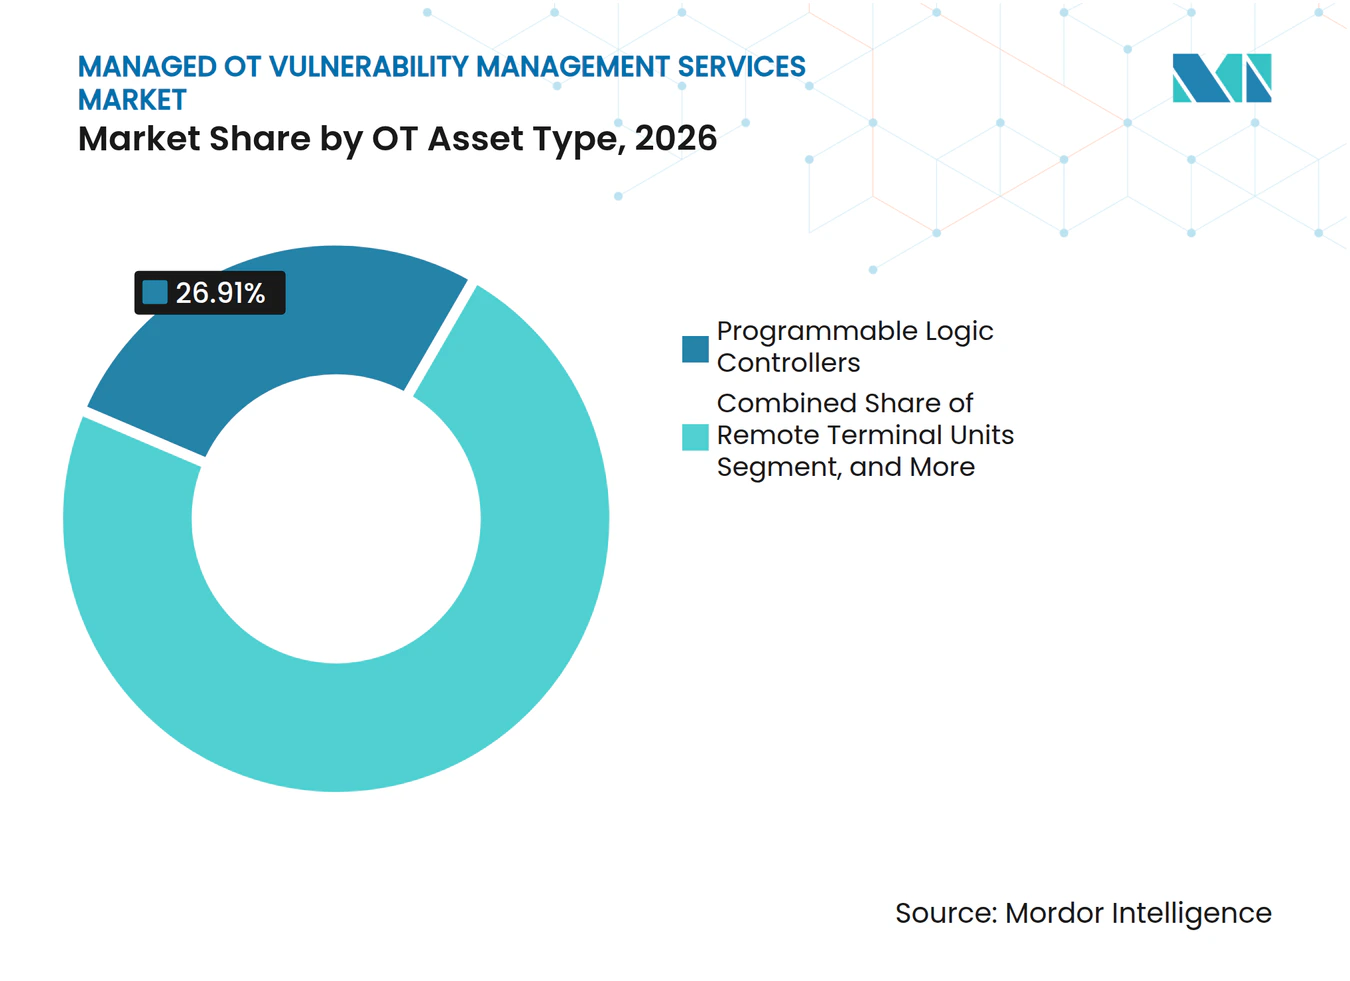
- Par type d'actif OT, les Automates Programmables Industriels détenaient une part de 26,91 % en 2026, tandis que l'IoT Industriel, les Dispositifs de Périphérie et les Autres Actifs OT devraient se développer à un CAGR de 21,82 % jusqu'en 2032.
- Par secteur d'utilisation final, la Fabrication Industrielle détenait une part de 26,69 % en 2026, tandis que le Gouvernement et le Secteur Public devrait se développer à un CAGR de 22,54 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 38,64 % de la part du marché des services gérés de gestion des vulnérabilités OT en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion de la Connectivité IT/OT et de la Numérisation Industrielle | +4.5% | Mondial | Moyen terme (2-4 ans) |
| Augmentation du Risque Cybernétique pour les Infrastructures Critiques | +4.0% | Mondial, accentué en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Renforcement de la Réglementation en Cybersécurité OT | +3.0% | UE, Amérique du Nord, noyau Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie d'Expertise Interne en Cybersécurité OT | +2.5% | Mondial, plus aiguë en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Croissance des Opérations Industrielles Multi-Sites et de la Maintenance à Distance | +1.5% | Mondial, gains précoces dans les pôles manufacturiers | Long terme (≥ 4 ans) |
| Priorisation Basée sur les Risques des Vulnérabilités OT en Utilisant le Contexte Industriel | +1.0% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion de la Connectivité IT/OT et de la Numérisation Industrielle
La numérisation industrielle affaiblit la séparation qui isolait autrefois la technologie opérationnelle des menaces informatiques d'entreprise. Les fabricants connectent les systèmes SCADA, les automates programmables industriels et les postes de travail d'ingénierie aux plateformes de gestion cloud. IBM a rapporté que 49 % des 670 vulnérabilités affectant l'OT divulguées au premier semestre 2025 avaient des scores CVSS Critiques ou Élevés.[1] La surveillance à distance et la maintenance prédictive améliorent la visibilité opérationnelle, mais elles nécessitent également une couverture d'évaluation lorsqu'un site devient connecté. Les directives MLPS 2.0 de la Chine exigent que les entreprises d'État allouent 7 à 10 % de leurs budgets informatiques à la sécurité OT, ce qui soutient les dépenses dans les environnements industriels connectés. Le marché des services gérés de gestion des vulnérabilités OT en bénéficie, car chaque installation connectée nécessite un inventaire, une revue des risques et une gestion de suivi.
Augmentation du Risque Cybernétique pour les Infrastructures Critiques
Les groupes de rançongiciels et les acteurs parrainés par des États ciblent les environnements industriels à des fins financières et géopolitiques. Claroty a constaté que 40 % des organisations interrogées avaient des actifs OT avec des Vulnérabilités Exploitables Connues exposées à Internet, tandis que 68 % des vulnérabilités exploitables connues dans le secteur manufacturier étaient liées à des groupes de rançongiciels actifs. IBM a rapporté que les incidents affectant l'OT coûtaient en moyenne 4,56 millions USD en 2025, et que 23 % des organisations touchées avaient subi des dommages directs aux systèmes ou équipements OT. Le Rapport SANS 2025 sur l'État de la Sécurité des ICS a révélé que la moitié des incidents ICS avaient commencé par un accès externe non autorisé. Moins de 15 % des organisations dans cette enquête disposaient de contrôles d'accès à distance avancés tenant compte des ICS, tels que l'enregistrement de sessions ou les approbations spécifiques aux appareils. Le marché des services gérés de gestion des vulnérabilités OT est soutenu car une couverture gérée continue comble l'écart entre les actifs exposés et la capacité à identifier, prioriser et contrôler ces risques.
Renforcement de la Réglementation en Cybersécurité OT
Les exigences réglementaires font de la gestion des vulnérabilités OT une obligation de conformité pour de nombreux propriétaires d'actifs. NIS2 a introduit la responsabilité des dirigeants et des amendes pouvant atteindre 10 millions EUR (11,3 millions USD), tandis que la norme IEC 62443 reste une référence technique centrale pour les programmes de cybersécurité industrielle.[2] En septembre 2025, la CISA et le Centre National de Cybersécurité du Royaume-Uni ont publié des orientations conjointes recommandant l'alignement sur les normes IEC 62443 et ISO/IEC 27001. Ces cadres rendent les inventaires d'actifs, les registres d'accès et le traitement documenté des risques plus importants dans les contrats de services gérés. Le rapport SANS a révélé que les sites réglementés avaient subi 50 % moins d'effets financiers et sécuritaires liés aux incidents que leurs homologues non réglementés. Pour le marché des services gérés de gestion des vulnérabilités OT, les services gérés de conformité et de reporting deviennent donc une composante pratique d'un programme de gestion des vulnérabilités plus large.
Pénurie d'Expertise Interne en Cybersécurité OT
La cybersécurité OT requiert une connaissance des protocoles industriels, de la sécurité des processus, des systèmes de contrôle spécifiques aux fournisseurs et des méthodes d'investigation en sécurité. Seulement 20 % des organisations disposant d'environnements industriels maintenaient des équipes de sécurité OT dédiées dans les Perspectives Mondiales de Cybersécurité 2026, citées par Honeywell. Les opérateurs multi-sites ne peuvent pas toujours placer des spécialistes qualifiés dans chaque installation à un coût viable. Le marché des services gérés de gestion des vulnérabilités OT bénéficie d'un soutien car les services co-gérés et entièrement gérés donnent accès à une expertise centralisée tout en permettant aux équipes d'usine de conserver le contrôle opérationnel, créant une division définie des responsabilités pour la surveillance de routine, l'escalade technique, le support aux incidents, la revue des accès, l'évaluation des vulnérabilités et la communication avec les personnes responsables du maintien de la disponibilité et de la sécurité des équipements de production. L'enquête SANS a révélé que les organisations impliquant les techniciens de terrain dans les exercices de cybersécurité rapportaient des niveaux de préparation 1,7 fois plus élevés que celles qui ne le faisaient pas. Cela renforce la valeur des prestataires capables de combiner le jugement industriel avec les opérations de vulnérabilité de routine, car un service utile doit comprendre si une modification technique peut être effectuée pendant une fenêtre de maintenance, si elle affecte des équipements liés à la sécurité, quelle équipe opérationnelle est propriétaire de l'actif, et si un contrôle compensatoire est plus approprié qu'un correctif immédiat dans un environnement de production en activité.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Systèmes OT Hérités et Propriétaires Résistants aux Correctifs | -2.0% | Mondial, concentré dans les économies industrielles matures | Long terme (≥ 4 ans) |
| Risques de Perturbation Opérationnelle liés à l'Analyse Active et à la Remédiation | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Télémétrie OT Fragmentée et Interopérabilité Limitée | -1.0% | Mondial, plus aiguë au Moyen-Orient et en Afrique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Difficulté à Quantifier le Retour sur Investissement en Sécurité OT | -0.8% | Mondial, plus prononcée dans les PME et le secteur public | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Systèmes OT Hérités et Propriétaires Résistants aux Correctifs
Les automates programmables industriels en fin de vie, les systèmes SCADA et les contrôleurs embarqués utilisent souvent un micrologiciel propriétaire qui limite la remédiation directe. Les mises à jour de sécurité peuvent nécessiter une coordination avec le fournisseur, un accès physique, des fenêtres de maintenance planifiées et des arrêts de production. Les directives du NIST reconnaissent que les propriétaires d'OT doivent équilibrer les exigences opérationnelles avec les contrôles de cybersécurité lors de la gestion des systèmes industriels. Au sein du marché des services gérés de gestion des vulnérabilités OT, les prestataires s'appuient par conséquent sur la segmentation du réseau, les correctifs virtuels et la surveillance comportementale lorsque les correctifs directs ne sont pas viables. Les orientations de la CISA de 2025 sur l'inventaire des actifs recommandent de comparer le coût potentiel des temps d'arrêt avec les options de remplacement ou de contrôle compensatoire. Ces facteurs ajoutent de la complexité à la prestation et peuvent prolonger un engagement avant qu'un client accepte un plan de remédiation.
Risques de Perturbation Opérationnelle liés à l'Analyse Active et à la Remédiation
L'analyse active peut perturber les équipements OT sensibles, notamment les automates programmables industriels, les interfaces homme-machine embarquées et les anciens commutateurs industriels. Ce risque est particulièrement important dans le pétrole et le gaz, la chimie et la production d'énergie, où les processus ne peuvent pas être facilement interrompus. Le rapport SANS a documenté que les organisations industrielles doivent adapter leurs pratiques de cybersécurité aux besoins opérationnels des environnements ICS. Le marché des services gérés de gestion des vulnérabilités OT exige que les prestataires utilisent la surveillance passive, l'inspection approfondie des paquets et la corrélation du trafic réseau pour créer une vue des actifs et des vulnérabilités, tout en validant soigneusement les informations par rapport aux dossiers d'ingénierie, à la documentation des fournisseurs et aux conditions d'exploitation, afin que l'évaluation résultante ne confonde pas les équipements inactifs, les dossiers obsolètes ou le trafic industriel normal avec une condition de vulnérabilité immédiate. Les méthodes passives peuvent ralentir la couverture et retarder les mises à jour des registres de vulnérabilités. Les tests sur jumeau numérique peuvent réduire le risque de production avant l'évaluation d'un environnement de production, mais ils ajoutent du travail, du temps et des coûts au service.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
La Gestion de l'Exposition s'Appuie sur le Leadership en ÉvaluationLes Services Gérés d'Évaluation des Vulnérabilités OT détenaient 27,58 % du marché des services gérés de gestion des vulnérabilités OT en 2026. Le service reste un point d'entrée courant car les propriétaires d'actifs ont besoin d'un inventaire de référence et d'une vue des risques avant de pouvoir opérer un programme plus continu, et le travail fournit un enregistrement structuré des actifs, des versions logicielles, des conditions d'exposition et des équipes opérationnelles responsables pouvant être utilisé dans les décisions ultérieures du programme. L'évaluation périodique soutient également les revues de conformité et donne aux conseils d'administration une vue définie de l'exposition actuelle. Les Services Gérés de Gestion de l'Exposition OT et de Priorisation des Risques devraient se développer à un CAGR de 19,73 % jusqu'en 2032. Les organisations disposant d'inventaires établis évoluent vers des programmes qui classent les vulnérabilités par impact sur la production plutôt que par scores CVSS génériques. La taille du marché des services gérés de gestion des vulnérabilités OT pour ce service est soutenue par des clients qui souhaitent une liste d'actions gérable plutôt qu'un long arriéré de vulnérabilités non résolues.
Les Services Gérés de Découverte d'Actifs OT et d'Inventaire relient le travail d'évaluation à une image maintenue de l'environnement de l'usine. Les Services Gérés de Surveillance des Vulnérabilités OT aident les opérateurs à identifier les changements entre les cycles d'évaluation, notamment les nouveaux appareils, les modifications de configuration, les connexions réseau modifiées et les nouvelles informations sur les vulnérabilités publiées susceptibles de modifier la priorité attribuée aux équipements déjà enregistrés dans l'inventaire. Les Services Gérés de Planification et de Validation de la Remédiation OT traduisent les résultats en actions pouvant être réalisées en toute sécurité autour des calendriers d'exploitation, aidant le client à peser le calendrier de production, les dépendances techniques, le support des fournisseurs, les fenêtres de maintenance disponibles et l'impact opérationnel de tout changement avant qu'il soit autorisé. Les Services Gérés de Conformité et de Reporting OT deviennent de plus en plus pertinents à mesure que NIS2, IEC 62443 et les cadres sectoriels spécifiques exigent des preuves documentées. Les orientations de la CISA de 2025 sur l'inventaire des actifs décrivent l'inventaire, la taxonomie, la gestion du cycle de vie et le référencement croisé des vulnérabilités exploitables connues comme des pratiques fondamentales pour les propriétaires et les opérateurs. Ensemble, ces services relient une constatation technique à une décision opérationnelle, ce qui maintient la prestation de services axée sur l'activité récurrente du programme et donne aux équipes d'usine, de sécurité, de conformité et de direction un enregistrement commun de ce qui nécessite une attention immédiate, de ce qui peut être planifié et de ce qui doit être géré par des contrôles compensatoires.



Par Modèle de Prestation de Services :
Les Services Co-Gérés Progressent avec la Maturité des ClientsLes services Entièrement Gérés détenaient 43,39 % du marché des services gérés de gestion des vulnérabilités OT en 2026. De nombreux opérateurs disposent d'effectifs limités en sécurité OT et préfèrent qu'un prestataire prenne en charge la découverte d'actifs de routine, la surveillance, le reporting et la coordination. Le modèle est également pratique pour les organisations exploitant des installations dans plusieurs sites avec des capacités locales variables, car un prestataire centralisé peut appliquer des processus cohérents pour l'inventaire, la surveillance, l'escalade, le reporting et l'interaction avec le personnel d'usine sans nécessiter une équipe de spécialistes distincte sur chaque site. Les arrangements Co-Gérés devraient se développer à un CAGR de 20,61 % jusqu'en 2032. Ces contrats permettent aux équipes internes de développer des connaissances opérationnelles tandis qu'un prestataire spécialisé soutient la détection, le renseignement et les investigations plus complexes. La part du marché des services gérés de gestion des vulnérabilités OT détenue par la prestation entièrement gérée reflète les limites actuelles en matière d'effectifs, tandis que la demande co-gérée reflète un modèle opérationnel plus mature.
Rockwell Automation a étendu ses Services Gérés SecureOT en octobre 2026 pour inclure les Services Gérés de Pare-feu pour l'infrastructure Fortinet FortiGate et les Services Gérés d'Infrastructure pour les réseaux industriels existants appartenant aux clients.[3] Cette expansion illustre comment la prestation menée par les équipementiers s'adapte aux préférences des clients pour un partage flexible des responsabilités. Les services À la Demande et Basés sur Retainer soutiennent les opérateurs plus petits et les besoins spécifiques aux projets tels que les audits réglementaires, la diligence raisonnable lors de fusions et la réponse aux incidents. Ces modèles font face à la pression des abonnements qui regroupent l'accès récurrent dans un arrangement mensuel fixe. Les arrangements Hybrides Gérés sont utiles pour les entreprises multinationales qui doivent travailler dans différents environnements OT et juridictions réglementaires. Les services Entièrement Gérés pourraient perdre quelques parts à mesure que les clients développent des centres d'expertise internes, bien qu'ils restent importants pour les organisations à capacité spécialisée limitée, notamment lorsque le client a besoin d'une couverture continue mais ne peut pas recruter, former et retenir du personnel ayant une expérience en contrôle industriel et en cybersécurité.
Par Mode de Déploiement :
Les Architectures Hybrides Répondent aux Contraintes OpérationnellesLe déploiement basé sur le cloud représentait 47,52 % du marché des services gérés de gestion des vulnérabilités OT en 2026. Les inventaires d'actifs centralisés et les tableaux de bord unifiés des vulnérabilités aident les opérateurs à visualiser les usines distribuées depuis une interface commune. Le déploiement Hybride et Multicloud devrait se développer à un CAGR de 21,92 % jusqu'en 2032. Les boucles de contrôle de processus en temps réel et les systèmes instrumentés de sécurité nécessitent une latence inférieure à la milliseconde, qu'un aller-retour cloud ne peut pas toujours fournir dans des environnements de contrôle industriel sensibles au temps. Les nœuds de traitement en périphérie peuvent collecter et traiter la télémétrie près des équipements avant de transférer les informations vers l'analytique cloud. Le marché des services gérés de gestion des vulnérabilités OT évolue donc vers des architectures qui alignent le traitement des données sur la sensibilité des processus, permettant aux prestataires de conserver un reporting et une analyse centralisés tout en maintenant le traitement des données sensibles au temps à proximité des équipements qui contrôlent les processus physiques et les fonctions de sécurité.
Claroty a lancé une Bibliothèque CPS alimentée par l'IA en janvier 2026 avec Schneider Electric et Rockwell Automation. Cette capacité prend en charge le suivi des versions de micrologiciels et la corrélation avec les informations sur les vulnérabilités publiées par les fabricants.[4] Le déploiement Sur Site reste important dans les environnements nucléaires, de défense et pharmaceutiques soumis à des exigences de souveraineté des données ou d'isolation physique. Ces environnements peuvent également nécessiter une infrastructure sur site pour l'évaluation et la surveillance. Pour les grands clients industriels, une conception hybride combinant des capteurs passifs résidents en périphérie avec l'analytique cloud devient le modèle de prestation pratique. Les prestataires capables de gérer à la fois les composants de périphérie et de cloud ont une position plus solide dans les contrats d'entreprise, mais ils ont également besoin d'une capacité de collecte plus distribuée, d'une connaissance opérationnelle des équipements pris en charge et d'un modèle de prestation capable de maintenir la visibilité lorsque la connectivité du site, la politique ou les exigences de résidence des données limitent le transfert vers le cloud.
Par Type d'Actif OT :
Les Actifs de Périphérie Connectés Ajoutent à l'Exposition des Automates Programmables IndustrielsLes Automates Programmables Industriels détenaient 26,91 % du marché des services gérés de gestion des vulnérabilités OT en 2026. Les automates programmables industriels sont des actifs de couche de contrôle primaire, et leur compromission peut affecter les processus physiques ainsi que les systèmes d'information. L'IoT Industriel, les Dispositifs de Périphérie et les Autres Actifs OT devraient se développer à un CAGR de 21,82 % jusqu'en 2032. Les capteurs intelligents, les passerelles de surveillance des conditions et les nœuds d'informatique en périphérie créent une surface d'attaque large et variée. Les outils d'inventaire conventionnels n'ont pas été conçus pour identifier chaque appareil connecté dans ce type d'environnement. Claroty a constaté que 12 % des près d'un million d'appareils OT évalués contenaient des Vulnérabilités Exploitables Connues.
Les Unités Terminales Distantes, les Interfaces Homme-Machine et les Serveurs de Contrôle Industriel et Postes de Travail d'Ingénierie occupent des positions intermédiaires importantes dans un environnement industriel. Les interfaces homme-machine attirent une attention particulière en raison de leur architecture basée sur Windows qui peut les exposer aux logiciels malveillants courants se déplaçant à travers les connexions réseau IT et OT. Les Systèmes Instrumentés de Sécurité, les contrôleurs de sécurité et les systèmes SCADA nécessitent une évaluation de plus grande valeur en raison de leur rôle dans la sécurité des processus. Les obligations de la norme IEC 61511 et les exigences SL-3 de la norme IEC 62443 soutiennent une gestion structurée des vulnérabilités pour ces classes d'actifs. La diversité des appareils rend une approche autonome difficile pour de nombreux propriétaires d'actifs, car chaque catégorie d'appareils peut avoir des micrologiciels, des protocoles de communication, des contraintes de maintenance, des implications pour la sécurité et des arrangements de support fournisseur différents qui doivent être reflétés dans la priorisation des risques et la planification de la remédiation. Cette complexité favorise les prestataires de services capables de constituer un inventaire complet et d'évaluer les actifs en utilisant le contexte industriel plutôt qu'une méthode unique orientée IT, en particulier lorsqu'une vulnérabilité peut affecter la disponibilité des processus, la fiabilité des équipements, la sécurité des travailleurs ou la capacité à maintenir des services essentiels.

Par Secteur d'Utilisation Final :
La Fabrication Mène Tandis que la Demande du Secteur Public s'AccélèreLa Fabrication Industrielle détenait 26,69 % du marché des services gérés de gestion des vulnérabilités OT en 2026. Le secteur présente une large exposition OT, une attention fréquente des rançongiciels et des exigences croissantes au titre de NIS2 et des cadres sectoriels spécifiques. Le gouvernement et le secteur public devraient se développer à un CAGR de 22,54 % jusqu'en 2032. Les mandats nationaux de cybersécurité orientent davantage de ressources vers le traitement des eaux, les réseaux électriques, les réseaux de transport et les infrastructures de communication. Le Japon a alloué plus de 3,8 milliards USD en 2025 à des projets de cybersécurité des ICS et des infrastructures critiques public-privé. La taille du marché des services gérés de gestion des vulnérabilités OT pour les contrats du secteur public est également soutenue par les exigences d'évaluations de sécurité structurées, de revue d'architecture et de support à la conformité.
Claroty a identifié la fabrication comme une catégorie cible principale des rançongiciels et a rapporté que 68 % des vulnérabilités exploitables connues dans le secteur manufacturier étaient liées à des groupes de rançongiciels actifs. Le secteur de la santé et des sciences de la vie attire l'attention car les dispositifs médicaux connectés à Internet et les systèmes de gestion des bâtiments créent une exposition à proximité des systèmes liés à la sécurité des patients. La BFSI, l'IT et les Télécommunications, et le Commerce de Détail et le Commerce Électronique ont des parts plus faibles, mais ils exploitent des centres de données distribués et une infrastructure de contrôle au niveau des succursales. Leurs besoins diffèrent des industries de processus, mais chacun nécessite une visibilité sur les actifs connectés critiques. Les marchés publics créent souvent des opportunités de services gérés à long terme car ils combinent des exigences techniques avec une surveillance formelle. Dans toutes les catégories d'utilisateurs finaux, la demande de services la plus forte est liée aux environnements où un incident cybernétique peut interrompre les opérations physiques ou les services publics, car le coût d'une détection tardive peut s'étendre au-delà de la perte d'informations aux retards de production, aux dommages aux équipements, aux préoccupations de sécurité et aux perturbations pour les clients ou les citoyens.
Analyse Géographique
Marché des Services Gérés de Gestion des Vulnérabilités OT en Amérique du Nord
L'Amérique du Nord détenait 38,64 % du marché des services gérés de gestion des vulnérabilités OT en 2026. La région présente une forte concentration d'actifs d'infrastructure critique, une adoption précoce des programmes OT gérés, ainsi que des exigences établies pour les services publics d'électricité, les pipelines et autres opérations réglementées. La directive d'inventaire des actifs publiée par la CISA en août 2025 a élargi le périmètre défini de l'identification des actifs, de la gestion du cycle de vie et du recoupement avec le catalogue KEV pour les propriétaires de systèmes OT. La CISA, le FBI et le Centre national de cybersécurité du Royaume-Uni ont également publié en septembre 2025 des recommandations architecturales pour maintenir une vue définitive des systèmes OT. Le Canada et le Mexique contribuent à la demande par le biais d'infrastructures énergétiques transfrontalières connectées aux opérateurs américains, où les relations d'exploitation communes et les attentes réglementaires rendent essentielles la visibilité cohérente des actifs, la documentation des vulnérabilités et la planification coordonnée des mesures correctives dans des installations pouvant être gérées par des équipes différentes.
Marché des Services Gérés de Gestion des Vulnérabilités OT en Europe et en Asie-Pacifique
L'Europe est la deuxième zone régionale en importance, avec l'Allemagne, le Royaume-Uni et la France comme principaux centres de demande. La transposition de NIS2 dans 21 États membres de l'Union européenne a formalisé la gestion des risques OT pour les fabricants et les opérateurs énergétiques. Orange Cyberdefense a obtenu un accord-cadre pour la surveillance de la sécurité informatique et OT auprès de l'Agence suédoise de gestion des situations d'urgence civile en juillet 2026. La région Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032. Singapour a signalé une augmentation de plus de 4 fois des détections de menaces persistantes avancées (APT) entre 2021 et 2024 et introduit une obligation de déclaration des incidents pour les propriétaires d'infrastructures d'information critiques ciblés par des APT. Les investissements public-privé du Japon et les règles d'allocation MLPS 2.0 de la Chine constituent une base récurrente pour les achats de sécurité OT, et renforcent la nécessité de prestataires capables de traduire les exigences gouvernementales générales en services reproductibles pour la découverte d'actifs, la surveillance, le reporting et la priorisation des risques.
Marché des Services Gérés de Gestion des Vulnérabilités OT en Amérique du Sud et au Moyen-Orient et en Afrique
L'Amérique du Sud développe sa demande dans les secteurs de l'énergie, des mines et de la pétrochimie, notamment au Brésil et en Argentine. Les opérateurs internationaux peuvent étendre les normes mondiales de sécurité OT aux actifs locaux, ce qui crée une opportunité pour les services gérés. Au Moyen-Orient, l'Arabie saoudite et les Émirats arabes unis accroissent leur exposition OT à travers des projets pétrochimiques, de dessalement et de villes intelligentes. Honeywell exploite des centres d'excellence en cybersécurité OT à Dubaï et à Dammam pour soutenir la prestation de services régionaux. L'Afrique demeure la plus petite zone géographique, bien que la modernisation des infrastructures énergétiques génère une demande ponctuelle. La télémétrie fragmentée et l'interopérabilité limitée en Amérique du Sud et en Afrique peuvent restreindre la surveillance continue ; aussi, les engagements à la demande et sous forme de contrats de service sont souvent la première forme d'adoption de services, permettant aux organisations de commencer par des évaluations ciblées des actifs, la préparation aux audits ou la planification des mesures correctives avant de s'engager dans un dispositif de surveillance gérée complet.
Paysage Concurrentiel
Concentration du Marché
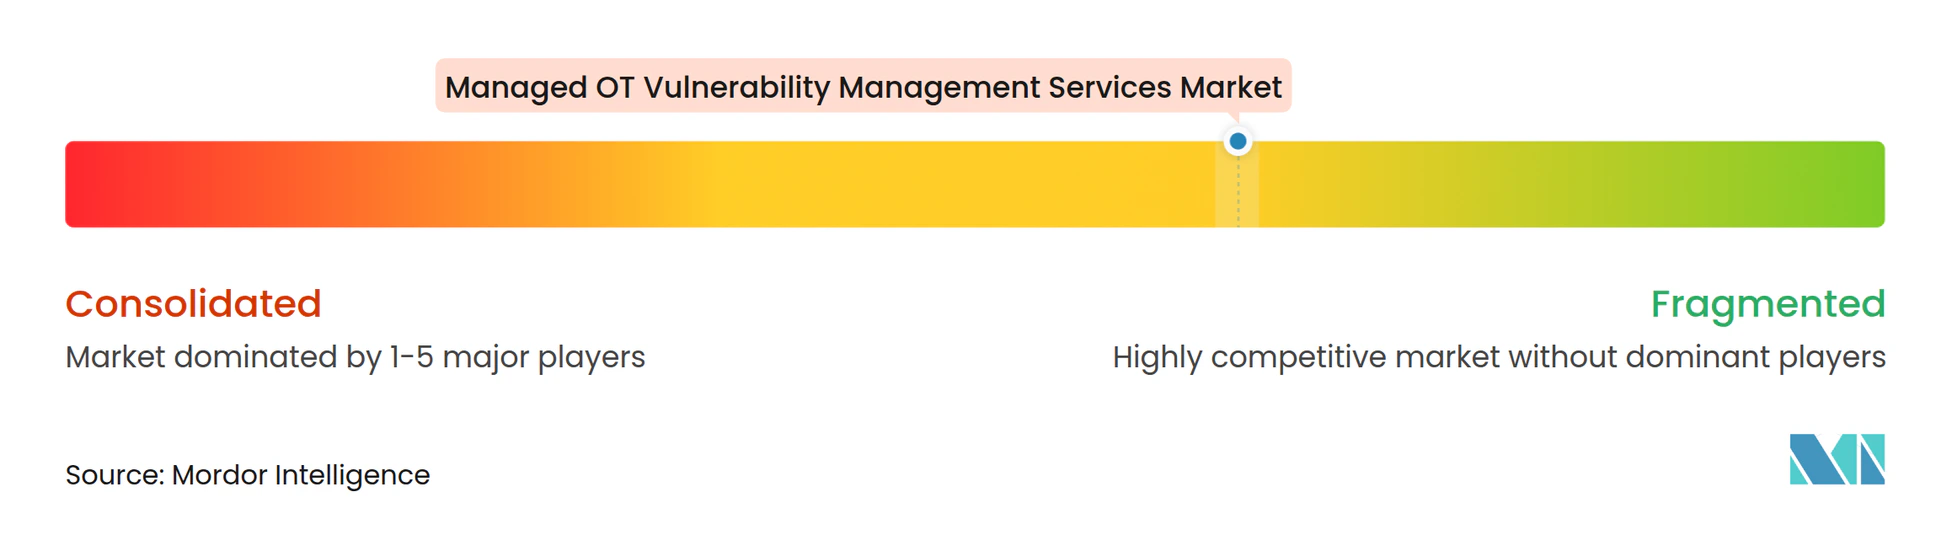
Le marché des services gérés de gestion des vulnérabilités OT est modérément fragmenté. Il comprend des spécialistes purs de la sécurité OT, des entreprises de services IT, des équipementiers d'automatisation industrielle et des fournisseurs de sécurité réseau. Sur le marché des services gérés de gestion des vulnérabilités OT, les prestataires se concurrencent sur le renseignement sur les menaces industrielles, la visibilité des actifs, l'analyse comportementale tenant compte des protocoles et la capacité à fournir la découverte, la surveillance, la gestion de l'exposition et le reporting de conformité comme un seul service. Accenture a accepté en juin 2026 d'acquérir une participation majoritaire dans Dragos, ainsi que la totalité de runZero et NetRise, pour une valeur d'entreprise combinée de 4,175 milliards USD. La transaction a connecté la prestation mondiale de services IT avec des capacités spécialisées pour la visibilité des actifs OT et l'analyse de l'exposition au niveau du micrologiciel, reflétant la valeur accordée aux plateformes capables d'identifier les équipements industriels, de comprendre leur rôle opérationnel et de prioriser les vulnérabilités d'une manière que les outils de gestion IT standard ne fournissent pas facilement. Dragos a finalisé les acquisitions en septembre 2026, créant une plateforme OT étendue combinant la visibilité des actifs, la détection des menaces, l'analyse de l'exposition au niveau du micrologiciel et le renseignement sur la surface d'attaque.
Honeywell, Rockwell Automation, Siemens, Schneider Electric et d'autres entreprises d'automatisation industrielle bénéficient d'un avantage grâce aux équipements installés, à la documentation technique et aux relations clients établies. Honeywell a étendu sa Suite de Cybersécurité OT en juin 2026 avec Cyber Proactive Defense, un centre d'opérations de sécurité OT 24h/24 et 7j/7 indépendant des fournisseurs, et un reporting automatisé de gouvernance, de risque et de conformité. Au sein du marché des services gérés de gestion des vulnérabilités OT, ces ajouts étendent les services menés par les équipementiers vers la surveillance continue et le travail de conformité. Claroty a obtenu 150 millions USD lors d'un financement de Série F en janvier 2026 et a développé sa Bibliothèque CPS avec Schneider Electric et Rockwell Automation. Son approche montre comment les partenariats avec les fournisseurs d'équipements peuvent renforcer une plateforme sans nécessiter d'acquisition par un conglomérat de services, car les informations sur les produits, les micrologiciels et les actifs des partenaires industriels peuvent améliorer l'exhaustivité et la pertinence pratique du renseignement sur les vulnérabilités pour les propriétaires d'équipements qui exploitent déjà leurs technologies.
Le segment intermédiaire du marché des services gérés de gestion des vulnérabilités OT reste moins bien desservi car les grands cabinets de conseil peuvent nécessiter des tailles d'engagement que les opérateurs industriels plus petits ne peuvent pas soutenir. Les fournisseurs de solutions ponctuelles peuvent également manquer de l'infrastructure de prestation requise pour une couverture continue. Les prestataires proposant une évaluation passive et sans agent peuvent répondre aux préoccupations des clients concernant les perturbations de production et donner au marché des services gérés de gestion des vulnérabilités OT une voie plus claire vers des environnements d'exploitation sensibles. La gamme de participants compétents empêche un petit groupe de contrôler la plupart des contrats, car un opérateur peut choisir parmi des plateformes spécialisées, des fournisseurs d'automatisation, des prestataires mondiaux de services de sécurité et des entreprises de sécurité réseau en fonction de sa base d'actifs, de ses besoins de couverture, de son approche d'approvisionnement, de son emplacement, de son modèle de déploiement préféré et du degré de capacité interne qu'il souhaite conserver. Le marché des services gérés de gestion des vulnérabilités OT reste ouvert à différents modèles de prestation car ces exigences varient considérablement entre un seul site de fabrication, un service public distribué, un opérateur gouvernemental et un groupe industriel multinational.
Leaders du Secteur des Services Gérés de Gestion des Vulnérabilités OT
-
Accenture plc
-
ABB Ltd.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Gestion des Vulnérabilités OT Entreprises couvertes dans ce rapport
- Accenture plc
- ABB Ltd.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- Claroty Ltd.
- Deloitte Touche Tohmatsu Limited
- Dragos, Inc.
- DNV AS
- Ernst & Young Global Limited
- Forescout Technologies, Inc.
- Fortinet, Inc.
- Honeywell International Inc.
- International Business Machines Corporation
- KPMG International Limited
- Nozomi Networks, Inc.
- Orange SA
- Rockwell Automation, Inc.
- Schneider Electric SE
- Siemens AG
- Tata Consultancy Services Limited
- Tenable Holdings, Inc.
- Thales S.A.
- Wipro Limited
Développements industriels récents dans Marché des Services Gérés de Gestion des Vulnérabilités OT
- Octobre 2026 : Rockwell Automation a étendu sa suite de services gérés SecureOT avec les Services Gérés de Pare-feu pour les pare-feux Fortinet FortiGate et les Services Gérés d'Infrastructure fournissant une surveillance 24h/24 et 7j/7 et une gestion du cycle de vie matériel pour les réseaux industriels existants appartenant aux clients sans nécessiter de remplacement matériel, réduisant directement les barrières à l'adoption pour le déploiement de services gérés OT multi-fournisseurs.
- Juin 2026 : Honeywell a étendu sa Suite de Cybersécurité OT avec 5 nouvelles capacités, notamment la solution de surveillance Cyber Proactive Defense alimentée par l'IA, un Centre d'Opérations de Sécurité OT 24h/24 et 7j/7 indépendant des fournisseurs, et un module de Gouvernance, Risque et Conformité Cyber automatisant la collecte de preuves d'audit, répondant aux besoins de surveillance gérée continue et de reporting de conformité pour les opérateurs industriels dans la fabrication, l'énergie et les infrastructures critiques.
- Juin 2026 : Accenture a annoncé son accord pour acquérir une participation majoritaire dans Dragos et la totalité de runZero et NetRise pour une valeur d'entreprise combinée de 4,175 milliards USD, s'appuyant sur son activité de cybersécurité existante de 10 milliards USD pour fournir une plateforme de sécurité OT de bout en bout aux opérateurs d'infrastructures critiques, le plus grand investissement stratégique unique dans la cybersécurité OT gérée de l'histoire du marché.
- Janvier 2026 : Claroty a obtenu 150 millions USD lors d'un financement de Série F dirigé par Golub Growth, avec une valorisation augmentant de 80 % depuis mars 2024, et a lancé la Bibliothèque CPS alimentée par l'IA en partenariat avec Schneider Electric et Rockwell Automation, automatisant le suivi des spécifications des actifs OT, l'identification des versions de micrologiciels et la corrélation des vulnérabilités publiées par les fabricants pour combler les lacunes manuelles dans les inventaires d'actifs industriels.
Périmètre du Rapport sur le Marché Mondial des Services Gérés de Gestion des Vulnérabilités OT
Le marché des services gérés de gestion des vulnérabilités OT aide les organisations industrielles à découvrir, évaluer, prioriser et remédier ou atténuer les faiblesses de sécurité dans les actifs de technologie opérationnelle, notamment les systèmes SCADA, les automates programmables industriels, les interfaces homme-machine, les unités terminales distantes et les réseaux d'usine. Ces services utilisent une découverte sécurisée pour l'OT et une priorisation basée sur les risques, tenant compte de la sécurité, de la disponibilité, des systèmes hérités et des fenêtres de maintenance limitées.
Le Rapport sur le Marché des Services Gérés de Gestion des Vulnérabilités OT est Segmenté par Type de Service (Services Gérés de Découverte d'Actifs OT et d'Inventaire, Services Gérés d'Évaluation des Vulnérabilités OT, Services Gérés de Gestion de l'Exposition OT et de Priorisation des Risques, Services Gérés de Surveillance des Vulnérabilités OT, Services Gérés de Planification et de Validation de la Remédiation OT, et Services Gérés de Conformité et de Reporting OT), Modèle de Prestation de Services (Entièrement Géré, Co-Géré, À la Demande et Basé sur Retainer, et Hybride Géré), Mode de Déploiement (Basé sur le Cloud, Sur Site, et Hybride et Multicloud), Type d'Actif OT (Automates Programmables Industriels, Unités Terminales Distantes, Interfaces Homme-Machine, Serveurs de Contrôle Industriel et Postes de Travail d'Ingénierie, Systèmes Instrumentés de Sécurité et Contrôleurs de Sécurité, Systèmes de Contrôle et d'Acquisition de Données, et Autres Types d'Actifs OT), Secteur d'Utilisation Final (Banque, Services Financiers et Assurance (BFSI), IT et Télécommunications, Santé et Sciences de la Vie, Gouvernement et Secteur Public, Fabrication Industrielle, Commerce de Détail et Commerce Électronique, et Autres Secteurs d'Utilisation Final), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services Gérés de Découverte d'Actifs OT et d'Inventaire |
| Services Gérés d'Évaluation des Vulnérabilités OT |
| Services Gérés de Gestion de l'Exposition OT et de Priorisation des Risques |
| Services Gérés de Surveillance des Vulnérabilités OT |
| Services Gérés de Planification et de Validation de la Remédiation OT |
| Services Gérés de Conformité et de Reporting OT |
| Entièrement Géré |
| Co-Géré |
| À la Demande et Basé sur Retainer |
| Hybride Géré |
| Basé sur le Cloud |
| Sur Site |
| Hybride et Multicloud |
| Automates Programmables Industriels |
| Unités Terminales Distantes |
| Interfaces Homme-Machine |
| Serveurs de Contrôle Industriel et Postes de Travail d'Ingénierie |
| Systèmes Instrumentés de Sécurité et Contrôleurs de Sécurité |
| Systèmes de Contrôle et d'Acquisition de Données |
| Autres Types d'Actifs OT |
| Banque, Services Financiers et Assurance (BFSI) |
| IT et Télécommunications |
| Santé et Sciences de la Vie |
| Gouvernement et Secteur Public |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service | Services Gérés de Découverte d'Actifs OT et d'Inventaire | |
| Services Gérés d'Évaluation des Vulnérabilités OT | ||
| Services Gérés de Gestion de l'Exposition OT et de Priorisation des Risques | ||
| Services Gérés de Surveillance des Vulnérabilités OT | ||
| Services Gérés de Planification et de Validation de la Remédiation OT | ||
| Services Gérés de Conformité et de Reporting OT | ||
| Par Modèle de Prestation de Services | Entièrement Géré | |
| Co-Géré | ||
| À la Demande et Basé sur Retainer | ||
| Hybride Géré | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride et Multicloud | ||
| Par Type d'Actif OT | Automates Programmables Industriels | |
| Unités Terminales Distantes | ||
| Interfaces Homme-Machine | ||
| Serveurs de Contrôle Industriel et Postes de Travail d'Ingénierie | ||
| Systèmes Instrumentés de Sécurité et Contrôleurs de Sécurité | ||
| Systèmes de Contrôle et d'Acquisition de Données | ||
| Autres Types d'Actifs OT | ||
| Par Secteur d'Utilisation Final | Banque, Services Financiers et Assurance (BFSI) | |
| IT et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Gouvernement et Secteur Public | ||
| Fabrication Industrielle | ||
| Commerce de Détail et Commerce Électronique | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés de gestion des vulnérabilités OT ?
La taille du marché des services gérés de gestion des vulnérabilités OT est projetée à 1,46 milliard USD en 2026, 1,72 milliard USD en 2027, et devrait atteindre 3,81 milliards USD d'ici 2032, avec un CAGR de 17,24 % de 2027 à 2032.
Quel type de service mène la gestion des vulnérabilités OT gérée ?
Les Services Gérés d'Évaluation des Vulnérabilités OT mènent avec une part de 27,58 % en 2026, tandis que la gestion de l'exposition et la priorisation des risques constituent le type de service à la croissance la plus rapide.
Pourquoi les opérateurs industriels adoptent-ils des services de sécurité OT gérés ?
Les actifs OT connectés, les menaces pesant sur les infrastructures critiques, les exigences réglementaires et la pénurie de spécialistes OT internes soutiennent l'adoption.
Quel modèle de déploiement se développe le plus rapidement pour la gestion des vulnérabilités OT ?
Le déploiement Hybride et Multicloud devrait se développer à un CAGR de 21,92 % jusqu'en 2032 car les systèmes de contrôle industriel nécessitent un traitement local en complément de l'analytique cloud.
Quelle catégorie d'utilisateurs finaux se développe le plus rapidement ?
Le Gouvernement et le Secteur Public devraient se développer à un CAGR de 22,54 % jusqu'en 2032, soutenus par les mandats de cybersécurité des infrastructures critiques.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032, soutenue par l'investissement public, l'activité des menaces et l'évolution des exigences de conformité.