
Taille et part du marché de la validation de la sécurité OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.52 Milliards de dollars |
| Taille du Marché (2032) | 6.76 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.82 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la validation de la sécurité OT par Mordor Intelligence
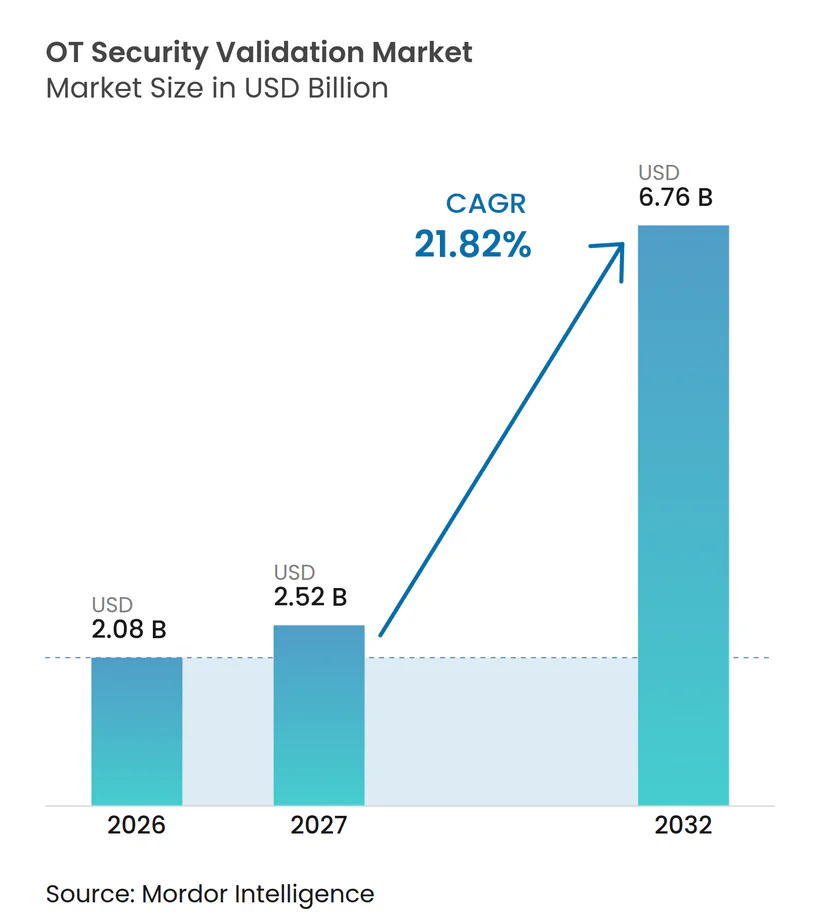
La taille du marché de la validation de la sécurité OT devrait s'étendre de 2,08 milliards USD en 2026 à 2,52 milliards USD en 2027, et à 6,76 milliards USD d'ici 2032, enregistrant un CAGR de 21,82 % entre 2027 et 2032. Les propriétaires d'actifs industriels passent d'audits ponctuels à une validation continue qui montre si les contrôles fonctionnent comme prévu. Les programmes réglementaires attendent de plus en plus des preuves pouvant résister à un examen dans le cadre de l'IEC 62443, du NERC CIP, du NIS2 et des orientations connexes. Ce changement oriente les décisions d'achat vers des plateformes qui fournissent des résultats auditables plutôt que des rapports d'évaluation isolés. La convergence IT et OT élargit le périmètre de sécurité pour inclure l'accès à distance, les historiens connectés au cloud et les connexions fournisseurs. Les fournisseurs qui combinent la collecte passive, l'analyse des chemins d'attaque et l'expertise gérée peuvent répondre à la fois aux préoccupations de sécurité de la production et à la pénurie de spécialistes OT.
Points clés du rapport
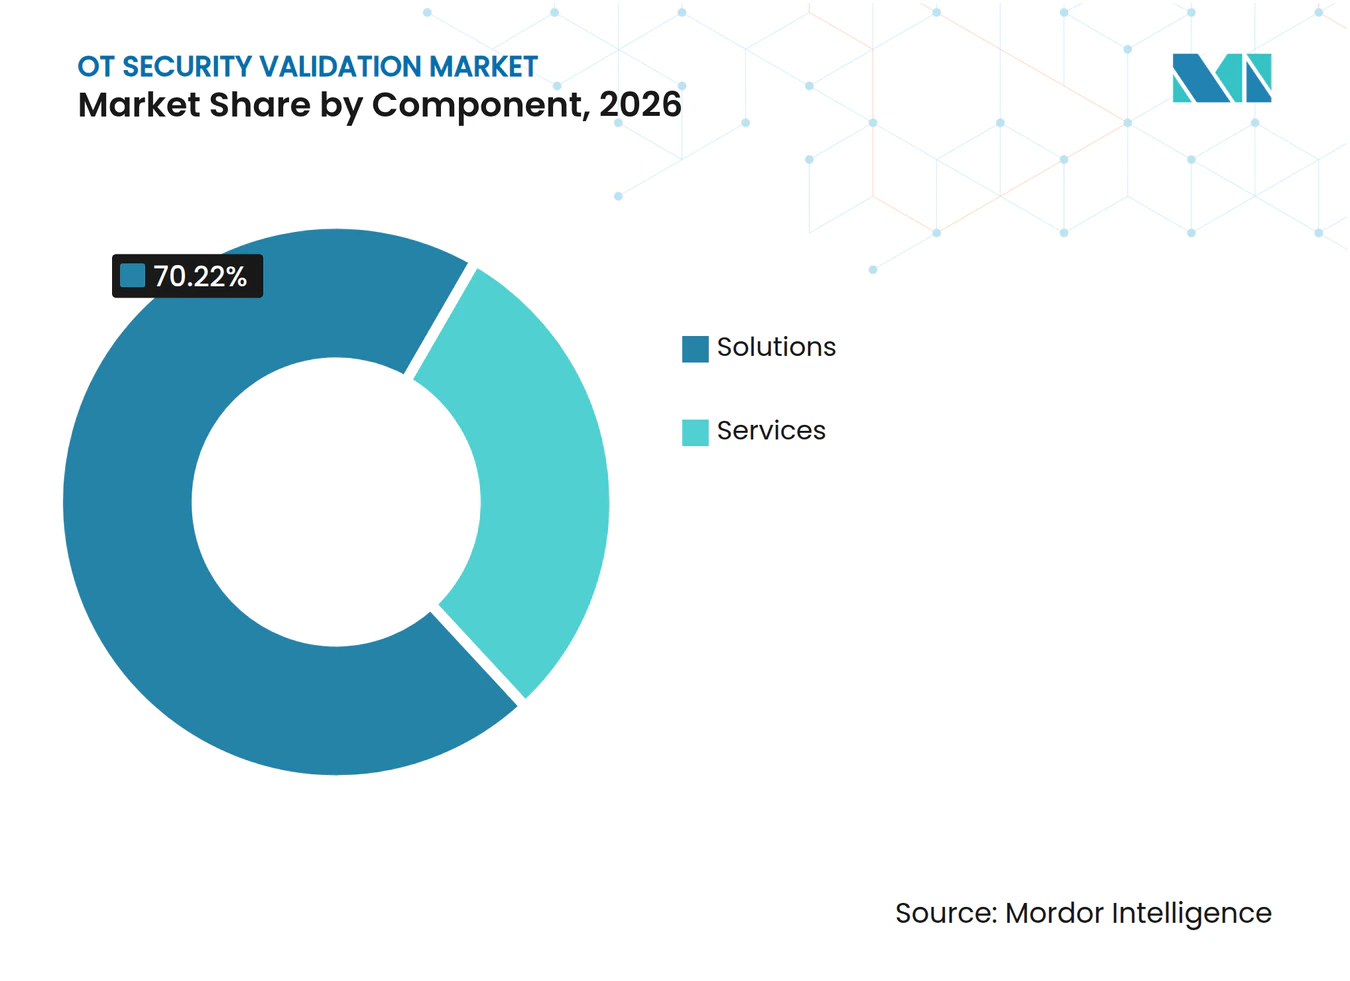
- Par composant, les solutions détenaient 70,22 % de la part du marché de la validation de la sécurité OT en 2026, tandis que les services devraient se développer à un CAGR de 23,61 % jusqu'en 2032.
- Par type de validation, l'évaluation des vulnérabilités et la validation de l'exploitabilité représentaient 59,11 % de la part du marché de la validation de la sécurité OT en 2026, tandis que la segmentation réseau et la validation des chemins d'attaque devraient croître à un CAGR de 23,05 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site détenait 68,12 % des revenus du marché de la validation de la sécurité OT en 2026, tandis que le déploiement cloud devrait croître à un CAGR de 23,36 % jusqu'en 2032.
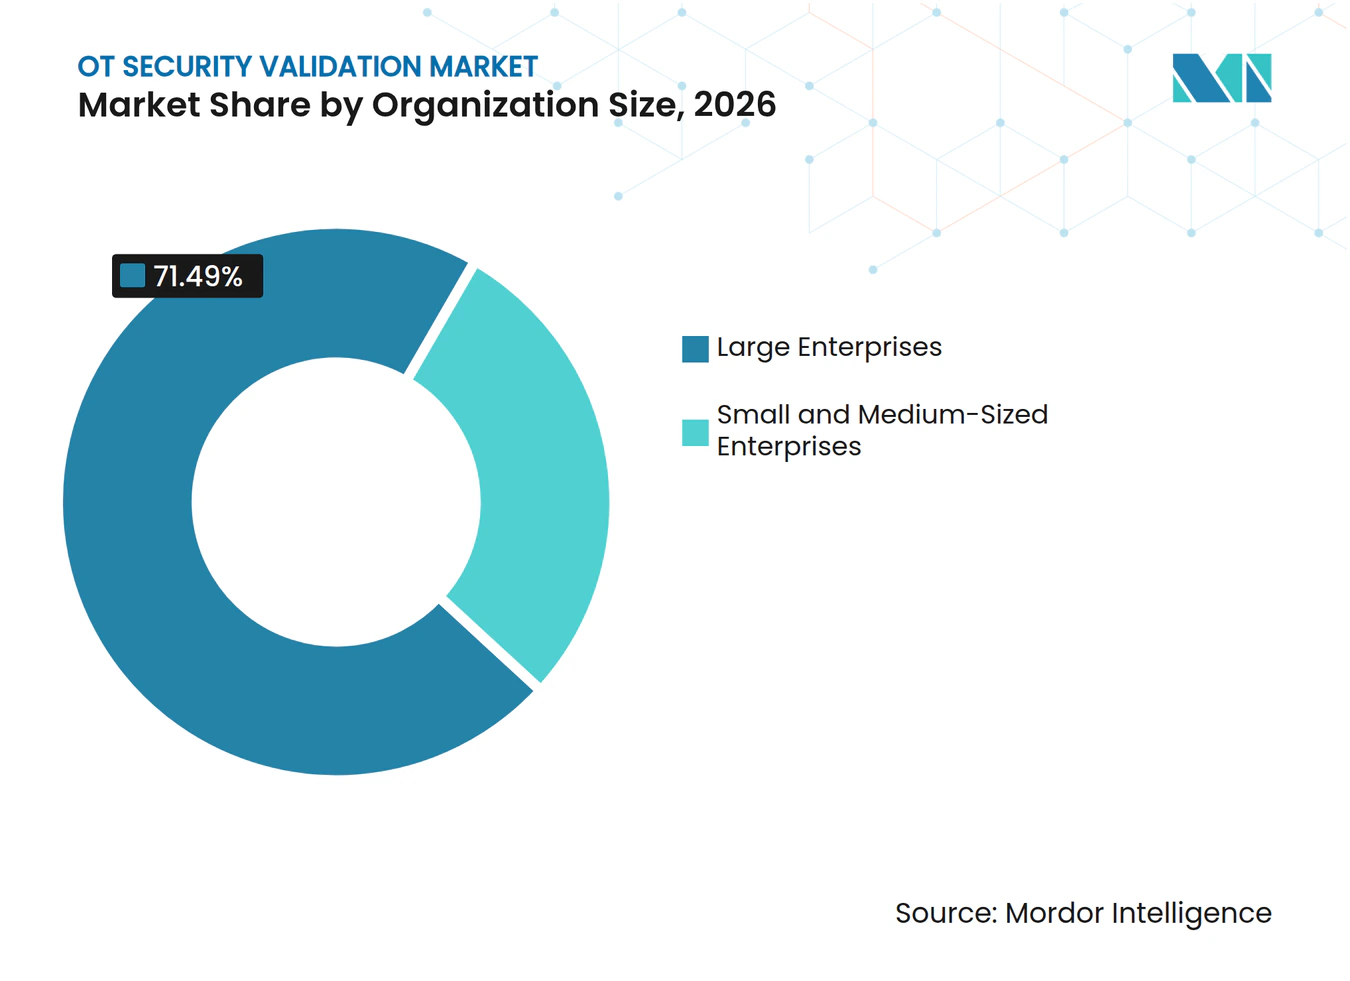
- Par taille d'organisation, les grandes entreprises représentaient 71,49 % des revenus du marché de la validation de la sécurité OT en 2026, tandis que les PME devraient se développer à un CAGR de 23,90 % jusqu'en 2032.
- Par secteur d'utilisation final, la fabrication industrielle détenait 27,56 % des revenus du marché de la validation de la sécurité OT en 2026, tandis que l'eau et les eaux usées devrait croître à un CAGR de 22,48 % jusqu'en 2032.
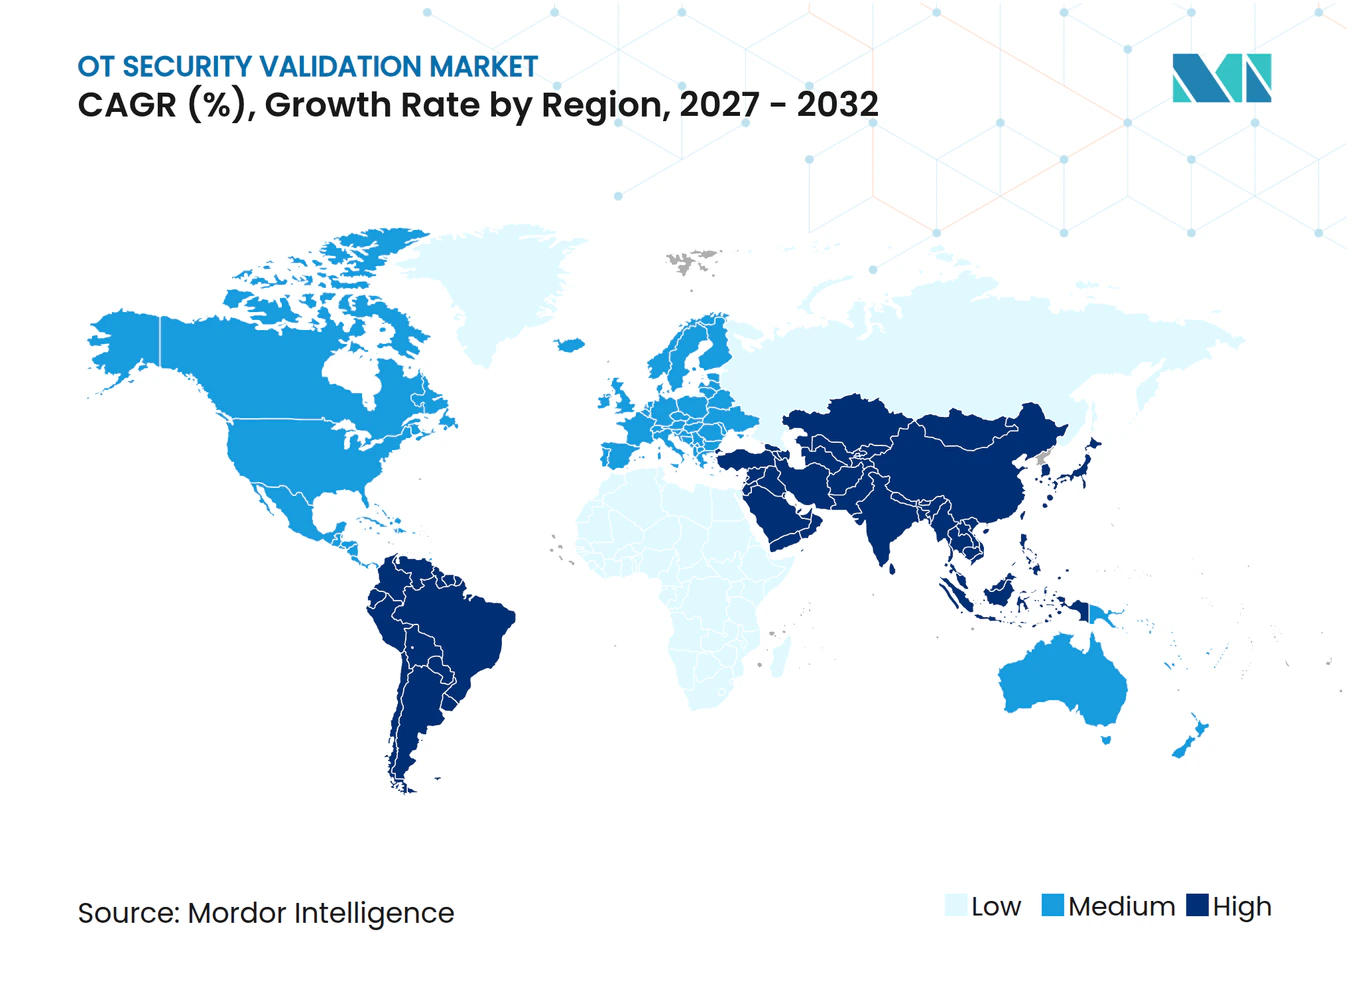
- Par géographie, l'Amérique du Nord représentait 36,15 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,77 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Mandats réglementaires pour l'efficacité démontrable des contrôles OT | +4.8% | Mondial, plus fort en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Convergence IT et OT élargissant les frontières de validation | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Demande croissante de tests passifs et sûrs pour la production | +3.6% | Mondial, plus fort en Asie-Pacifique et en Europe | Moyen terme (2 à 4 ans) |
| Adoption croissante de la visibilité continue des actifs OT et des vulnérabilités | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Exigences en matière de cyber-assurance et de preuves au niveau du conseil d'administration | +2.8% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Validation par jumeau numérique de la segmentation et des chemins d'attaque | +2.1% | Mondial, avec des gains précoces en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Mandats réglementaires pour l'efficacité démontrable des contrôles OT
Les régulateurs demandent de plus en plus aux opérateurs de démontrer que les contrôles OT fonctionnent en pratique, plutôt que de simplement documenter les politiques de sécurité. La NIS2UmsuCG allemande est entrée en vigueur le 6 décembre 2025, sans période de transition, et a rendu les mesures de gestion des risques pour les environnements ICS, SCADA et PLC applicables en vertu du BSIG. La direction peut faire face à une responsabilité personnelle lorsque ces obligations ne sont pas respectées, rendant les preuves de sécurité pertinentes à la fois pour la direction opérationnelle et les équipes techniques. Les orientations de mise en œuvre technique de l'ENISA de juin 2025 identifient l'IEC 62443, l'ISO 27001 et le NIST CSF 2.0 comme des cadres reconnus pour les mesures de gestion des risques NIS2. Ce point de référence commun permet aux propriétaires d'actifs d'utiliser un modèle de preuve unique dans plusieurs programmes de conformité et d'augmenter la valeur de leurs dépenses de conformité. Il accroît également la demande sur le marché de la validation de la sécurité OT pour des plateformes qui génèrent des preuves prêtes pour l'audit et mappées sur des cadres, plutôt que des rapports d'évaluation isolés.
Convergence IT et OT élargissant les frontières de validation
La séparation entre l'IT d'entreprise et les réseaux opérationnels s'est affaiblie à mesure que les connexions à distance, les postes de travail d'ingénierie, les services cloud et les liens fournisseurs sont devenus plus courants. Dragos a recensé 119 groupes de rançongiciels affectant plus de 3 300 organisations industrielles en 2025, contre 80 en 2024, la fabrication représentant plus des deux tiers des victimes observées. Son examen a révélé que 75 % des attaques OT dans l'ensemble de données ont commencé par une compromission au niveau IT.[1] La validation limitée au périmètre OT peut donc manquer les plateformes d'accès à distance, les historiens connectés au cloud et les voies de la chaîne d'approvisionnement. Les Vedere Labs de Forescout ont identifié les passerelles universelles, les historiens et les alimentations sans interruption comme des catégories de dispositifs émergentes à la frontière entre les domaines de l'entreprise et des systèmes de contrôle. Honeywell a signalé plus de 2 400 attaques de rançongiciels ciblant la couche OT au cours du premier trimestre 2025, contre 6 130 sur l'ensemble de l'année 2024. Les programmes qui cartographient les routes à travers la frontière IT-OT peuvent fournir aux acheteurs des preuves plus claires des chemins de mouvement latéral probables sur le marché de la validation de la sécurité OT.
Demande croissante de tests passifs et sûrs pour la production
Les analyses actives peuvent déstabiliser les automates programmables et les systèmes en temps réel, en particulier lorsque la continuité des processus et les fonctions de sécurité sont critiques. Le NIST SP 800-82 Révision 3 met en garde contre l'analyse active dans les environnements ICS et traite l'analyse passive du trafic comme une méthode de base pour l'évaluation du réseau. La surveillance passive peut comparer les enregistrements d'inventaire avec le trafic en direct pour identifier les adresses non documentées, les violations de frontières et les communications non autorisées sans envoyer de sondes. Elle peut donc fournir aux opérateurs une couverture lorsque les fenêtres de maintenance ne sont pas disponibles et lorsque l'interrogation de dispositifs en direct pourrait affecter un processus sensible. Cette approche devient un principe de conception pour les plateformes de validation, plutôt qu'une réponse limitée aux équipements hérités fragiles. Modbus, EtherNet/IP et Profinet peuvent fournir des informations comportementales utiles à partir du trafic observé, même sans authentification intégrée. Les fournisseurs du marché de la validation de la sécurité OT dotés d'une analyse approfondie des protocoles peuvent utiliser ces informations pour identifier les risques tout en réduisant le risque de perturbation de la production.
Adoption croissante de la visibilité continue des actifs OT et des vulnérabilités
Les évaluations annuelles ou semestrielles peuvent devenir obsolètes à mesure que les chemins d'accès à distance, les logiciels d'ingénierie, les micrologiciels et les connexions fournisseurs évoluent. La visibilité continue peut aider les équipes de sécurité à identifier les actifs et les expositions entre les cycles d'évaluation formels, plutôt que d'attendre la prochaine révision planifiée. Elle aide également les équipes à prioriser les contrôles compensatoires lorsque les exigences de production empêchent une correction rapide. Les modifications de segmentation, la correction virtuelle et les règles d'anomalie mises à jour peuvent réduire l'exposition lorsqu'un dispositif ne peut pas être mis hors ligne, en particulier lorsqu'une vulnérabilité connue persiste pendant une période prolongée. La télémétrie permanente peut alimenter les résultats OT dans des processus d'opérations de sécurité plus larges et préserver les preuves des changements au fil du temps. Le marché de la validation de la sécurité OT évolue des engagements menés par des projets vers une pratique opérationnelle continue qui soutient la révision récurrente de la base d'actifs et des expositions connues.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Fenêtres de test sûres limitées dans les environnements industriels en activité | -1.8% | Mondial, plus élevé dans l'énergie, le pétrole et le gaz, et les produits chimiques | Court terme (≤ 2 ans) |
| Pénurie de professionnels de la validation qualifiés en OT | -1.5% | Mondial, aiguë en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2 à 4 ans) |
| Protocoles hérités et configurations de dispositifs propriétaires | -1.2% | Mondial, plus élevé dans les services publics et la fabrication lourde | Long terme (≥ 4 ans) |
| Crainte de perturbation de la production et de conséquences sur la sécurité | -0.9% | Mondial, aiguë dans les industries de processus continus | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Fenêtres de test sûres limitées dans les environnements industriels en activité
Les sites à processus continus dans les produits chimiques, le pétrole et le gaz, et la production d'énergie disposent de fenêtres étroites pour les tests intrusifs. Les arrêts de maintenance peuvent avoir lieu une ou deux fois par an et peuvent durer de 72 à 120 heures. La maintenance physique, les inspections et les tests de sécurité doivent se disputer le même temps planifié, de sorte que même un exercice bien planifié peut être limité en portée. Les responsables d'usine sont souvent réticents à approuver des activités qui pourraient réduire la disponibilité ou la production, car ils sont responsables de la disponibilité de l'usine. Les scénarios de segmentation les plus utiles peuvent nécessiter des tests de frontières actifs entre les systèmes d'entreprise et les dispositifs au niveau des automates programmables. Les cyber-ranges et les jumeaux numériques peuvent déplacer ces tests dans des environnements isolés et réduire la dépendance aux fenêtres de production en direct sur le marché de la validation de la sécurité OT.
Pénurie de professionnels de la validation qualifiés en OT
La validation OT requiert à la fois des connaissances en commandes industrielles et des compétences en cybersécurité. Les praticiens doivent comprendre l'architecture du modèle de Purdue et la logique ladder des automates programmables tout en mappant les résultats sur l'IEC 62443 et le MITRE ATT&CK pour ICS. Les recherches sur les effectifs du SANS Institute et du GIAC en 2026 ont rapporté que 60 % des organisations manquaient des compétences nécessaires pour se défendre contre les menaces actuelles. La même recherche a révélé que 27 % des répondants ont lié les violations de sécurité à ces lacunes. Les recherches du CREST ont révélé que 85 % des répondants considéraient les pénuries de compétences comme une limite à la qualité et à la cohérence des services, tandis que 76 % identifiaient le recrutement de spécialistes comme le principal obstacle à l'entrée dans le domaine des services OT et ICS. Les services de validation gérés et les outils assistés par IA peuvent réduire une partie de ce fardeau, mais ils ne peuvent pas remplacer le jugement des praticiens dans des environnements multi-fournisseurs complexes avec des protocoles propriétaires et des configurations de dispositifs personnalisées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les services comblent le déficit de compétences OTLes solutions détenaient 70,22 % des revenus en 2026. Le marché de la validation de la sécurité OT s'appuie sur des plateformes pour la découverte automatisée d'actifs, l'analyse des vulnérabilités, les tests de segmentation et les rapports de conformité. Ces outils ont été largement adoptés par les grandes entreprises industrielles qui ont lancé des programmes formels de sécurité OT plus tôt que les opérateurs plus petits. Les acheteurs évaluent les protocoles qu'une plateforme peut observer passivement, la profondeur de l'intelligence sur les vulnérabilités associée aux actifs découverts et la qualité du flux de travail de reporting. Le cadre d'exigences IEC 62443-3-3 soutient cette demande en établissant des niveaux de sécurité technique mesurables que les plateformes peuvent évaluer et documenter. Cela donne aux équipes d'approvisionnement une base pratique pour comparer les produits dans des environnements industriels complexes.
Les services devraient croître à un CAGR de 23,61 % jusqu'en 2032. Les PME et les opérateurs du marché intermédiaire manquent souvent de personnel pour gérer en interne les travaux de validation récurrents. Les offres gérées peuvent couvrir la surveillance continue des vulnérabilités, les tests de pénétration périodiques et la simulation d'adversaires. Les fournisseurs conditionnent de plus en plus ces services avec des licences de plateforme, ce qui réduit la séparation entre la livraison de produits et de services. Le marché de la validation de la sécurité OT évolue donc vers des modèles qui combinent la télémétrie de plateforme avec des investigations menées par des praticiens. Ces modèles permettent aux grandes entreprises d'obtenir une couverture plus large tout en conservant le jugement spécialisé nécessaire pour interpréter les alertes dans des environnements OT variés. À mesure que les capacités des solutions arrivent à maturité et deviennent plus difficiles à distinguer, les services gérés peuvent également devenir une source plus importante de revenus pour les fournisseurs et de fidélisation des clients.


Par type de validation :
l'évaluation des vulnérabilités reste le point de départL'évaluation des vulnérabilités et la validation de l'exploitabilité détenaient 59,11 % des revenus en 2026. Cette partie du marché de la validation de la sécurité OT est le point de départ pour les organisations développant un programme de validation formel. Les propriétaires d'actifs doivent d'abord identifier les vulnérabilités et déterminer si elles peuvent être exploitées dans l'environnement opérationnel. De nombreuses expositions de dispositifs industriels ne peuvent pas être corrigées rapidement car les calendriers de production, les exigences de sécurité et les dépendances vis-à-vis des fournisseurs limitent l'activité de maintenance. Les équipes doivent donc évaluer l'accessibilité depuis les positions probables des attaquants et la protection fournie par la segmentation, la correction virtuelle et d'autres contrôles compensatoires. La découverte d'actifs et la validation d'inventaire restent un prérequis car les organisations ne peuvent pas évaluer l'exploitabilité ou tester la segmentation pour des dispositifs qu'elles n'ont pas identifiés.
La segmentation réseau et la validation des chemins d'attaque devraient croître à un CAGR de 23,05 % jusqu'en 2032. Cette demande reflète le nombre élevé d'attaques qui commencent dans l'IT d'entreprise puis se déplacent vers les actifs opérationnels. Dragos a constaté que 75 % des attaques OT dans son ensemble de données 2025 ont commencé par une compromission au niveau IT. Les méthodes de chemins d'attaque modélisent le mouvement depuis un point d'entrée vers des actifs à haute conséquence sans exécuter le parcours sur des systèmes en direct. Les jumeaux numériques peuvent tester les mêmes scénarios par rapport à une représentation de la topologie de l'usine et de la logique de contrôle, aidant les équipes à évaluer les contrôles de sécurité et les choix d'atténuation. Cela peut être précieux lorsque le sondage de frontières en direct présente un problème de sécurité. Le marché de la validation de la sécurité OT peut utiliser ces méthodes pour examiner si les frontières de segmentation arrêteraient le mouvement latéral avant qu'un incident réel ne se produise.
Par mode de déploiement :
le cloud étend la validation au-delà de l'usineLe déploiement sur site détenait 68,12 % des revenus en 2026. Le marché de la validation de la sécurité OT s'est historiquement centré sur les agents de collecte locaux et le traitement, car les opérateurs industriels préfèrent les outils proches des actifs protégés. Les architectures adjacentes à l'air gap renforcent cette préférence en maintenant les données de validation dans la zone de contrôle et en réduisant la dépendance à l'infrastructure externe. Ce modèle peut également soutenir l'approche zone-et-conduit de l'IEC 62443 car la surveillance reste proche des zones qu'elle protège. Le déploiement hybride relie ce modèle local à des analyses et des rapports centralisés pour les organisations qui ont besoin d'une corrélation inter-sites sans dissoudre entièrement la frontière du réseau OT.
Le déploiement cloud devrait se développer à un CAGR de 23,36 % jusqu'en 2032. La télémétrie SCADA, la surveillance à distance, le support fournisseur et les historiens cloud ont déjà étendu la surface d'attaque au-delà de l'usine. Les plateformes cloud peuvent comparer les informations sur la posture de sécurité entre les installations qui utilisent des méthodes de validation cohérentes et peuvent rassembler des données provenant d'opérations géographiquement distribuées. Cela est utile pour les opérateurs disposant de nombreux sites et de plusieurs juridictions. La télémétrie quasi en temps réel peut également soutenir la préparation aux exigences de reporting CIRCIA pour les entités d'infrastructure critique une fois que les réglementations finales entreront en vigueur. Le marché de la validation de la sécurité OT s'étend vers des environnements hybrides plutôt que de remplacer tous les contrôles locaux par des systèmes cloud. Les organisations peuvent préserver la collecte et le contrôle locaux tout en utilisant des analyses centralisées pour la comparaison, le reporting et la coordination des réponses.
Par taille d'organisation :
la demande des PME élargit la base d'acheteursLes grandes entreprises représentaient 71,49 % des revenus en 2026. Sur le marché de la validation de la sécurité OT, ces acheteurs exploitent souvent plusieurs installations et ont besoin d'une large couverture de protocoles, d'une gestion multi-sites et de capacités de validation dédiées. Leurs cycles d'approvisionnement peuvent être longs et compétitifs, mais les valeurs des contrats sont souvent plus importantes que celles des opérateurs plus petits. Les preuves d'audit NERC CIP, les obligations de divulgation cyber de la SEC et les rapports au conseil d'administration font de la validation un besoin récurrent pour de nombreux acheteurs d'entreprise. Cette demande est moins dépendante des budgets technologiques isolés car elle est liée aux attentes de gouvernance et de conformité.
Les PME devraient enregistrer un CAGR de 23,90 % jusqu'en 2032. Les grands clients étendent les exigences de sécurité de la chaîne d'approvisionnement aux fournisseurs de niveau 2 et de niveau 3 qui avaient auparavant des programmes OT formels limités. La souscription d'assurance demande de plus en plus une évaluation des risques par rapport à l'IEC 62443 ou au NIST SP 800-82 comme condition de couverture. Les fournisseurs répondent avec des niveaux de produits plus simples qui réduisent l'effort de déploiement et les frais généraux d'exploitation. Les fournisseurs de services de sécurité gérés peuvent offrir la validation en tant que service lorsque l'expertise OT interne n'est pas disponible. Cette approche peut rendre la validation structurée plus accessible aux opérateurs plus petits tout en réduisant la nécessité de constituer des équipes spécialisées à partir de zéro. Elle permet également aux fournisseurs de fournir aux grands clients des preuves que les exigences de sécurité sont traitées de manière cohérente.

Par secteur d'utilisation final :
l'eau et les eaux usées gagnent en urgenceLa fabrication industrielle détenait 27,56 % des revenus en 2026. Le secteur reste un groupe d'acheteurs central sur le marché de la validation de la sécurité OT en raison de bases d'actifs denses, de propriété intellectuelle de production précieuse et de coûts élevés liés aux perturbations imprévues. Dragos a rapporté que la fabrication représentait plus des deux tiers des victimes de rançongiciels industriels observées en 2025. L'énergie, les services publics et le pétrole et le gaz soutiennent également la demande en raison des exigences réglementaires, notamment le NERC CIP en Amérique du Nord et le NIS2 pour les opérateurs d'énergie européens. Les produits chimiques et les produits pharmaceutiques doivent protéger les systèmes instrumentés de sécurité grâce à des méthodes de test qui n'interfèrent pas avec les fonctions de sécurité. Les transports, la logistique et les organisations gouvernementales ajoutent une demande de contrôles de sécurité documentés.
L'eau et les eaux usées devraient croître à un CAGR de 22,48 % jusqu'en 2032. Des cyberattaques sur des automates programmables accessibles par Internet ont affecté plus de 30 systèmes d'eau du Minnesota les 26 et 27 juillet 2026, et ont ensuite affecté des services publics dans au moins 7 États. Le FBI et l'EPA ont averti que des acteurs ciblaient les automates programmables Rockwell Automation MicroLogix 1100 et 1400, modifiaient les identifiants d'accès et, dans 1 cas, modifiaient la logique affectant les fonctions d'arrêt et d'alarme.[2] La spécification 2025 de Shenzhen a établi des exigences de sécurité ICS échelonnées pour les infrastructures hydrauliques, montrant que l'activité réglementaire s'étend au-delà de l'Amérique du Nord. Ces événements augmentent la demande de validation qui n'interrompt pas les opérations de traitement. Ce secteur peut utiliser l'évaluation passive et l'examen des chemins d'attaque de sa base d'actifs dense, de sa propriété intellectuelle de production précieuse et des coûts élevés des tests actifs, là où les tests actifs sont inadaptés. Le marché de la validation de la sécurité OT peut soutenir les opérateurs d'eau en montrant si les chemins d'accès et les frontières de contrôle liées à la sécurité restent correctement protégés.
Analyse géographique
Marché de la Validation de la Sécurité OT en Amérique du Nord
L'Amérique du Nord a représenté 36,15 % des revenus en 2026. Le marché nord-américain de la validation de la sécurité OT est soutenu par les cycles d'audit NERC CIP pour les opérateurs de systèmes électriques en vrac et les règles de divulgation des incidents cybernétiques SEC 8-K aux États-Unis. Les réglementations d'application de la CIRCIA sont attendues en septembre 2026 et élargiront les exigences de déclaration dans les secteurs de l'eau, de l'énergie, de la fabrication et des transports. Le Canada accroît la demande grâce à des orientations en matière de cybersécurité des infrastructures critiques et de l'énergie, tandis qu'une base mature de fournisseurs de services gérés soutient les travaux de validation pour les entreprises industrielles du marché intermédiaire.
Marché de la Validation de la Sécurité OT en Europe
L'Europe est le deuxième marché régional en importance, porté par l'Allemagne, la France, le Royaume-Uni et l'Italie. La NIS2UmsuCG allemande est entrée en vigueur le 6 décembre 2025 et impose une gestion des risques pour les environnements OT, notamment la segmentation, l'inventaire des actifs et le signalement des incidents, avec une exigence de notification initiale de 24 heures. La France a mis à jour ses orientations en 2025 pour renforcer l'alignement avec la norme IEC 62443 pour les fabricants et les opérateurs d'infrastructures critiques. Le Cyber Resilience Act ajoute des responsabilités pour les fabricants de produits industriels connectés à partir de décembre 2027, tandis que ses obligations de signalement en matière de sécurité entrent en vigueur en septembre 2026.
Marché de la Validation de la Sécurité OT en Asie-Pacifique, au Moyen-Orient et en Amérique du Sud
L'Asie-Pacifique devrait croître à un CAGR de 22,77 % jusqu'en 2032. Le METI japonais a publié des lignes directrices sur la sécurité OT pour les usines de fabrication de dispositifs à semi-conducteurs en juin 2025, alignées sur SEMI E187, SEMI E188 et NIST CSF 2.0. Le MLPS 2.0 chinois exige que les entreprises d'État allouent des budgets à la sécurité OT, tandis que la spécification relative à l'eau de Shenzhen illustre la mise en œuvre locale de ces exigences. La conférence sur la sécurité des systèmes de contrôle industriel du JPCERT en mars 2026 a également mis en évidence la pression continue des rançongiciels sur la fabrication japonaise. L'expansion de la fabrication intelligente en Corée du Sud, la modernisation des infrastructures critiques en Inde et les investissements en Arabie saoudite, aux Émirats arabes unis et au Brésil créent des opportunités supplémentaires dans les secteurs de l'énergie, des services publics et des infrastructures industrielles.
Paysage concurrentiel
Concentration du Marché
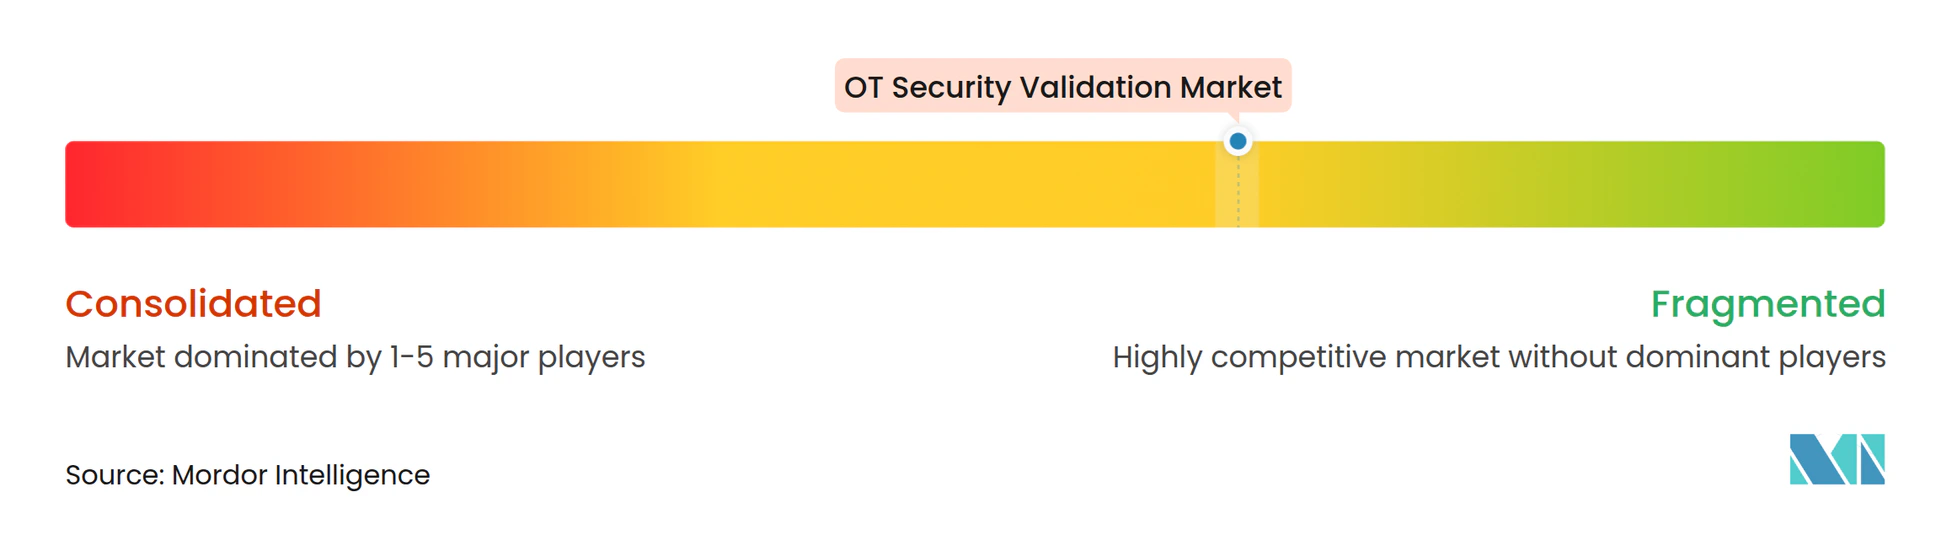
Le marché de la validation de la sécurité OT présente une concentration modérée à fragmentée. Claroty, Dragos, Nozomi Networks et TXOne Networks se positionnent comme des fournisseurs OT spécialisés, tandis que Tenable et Armis étendent des plateformes de gestion des expositions plus larges vers l'OT. Les spécialistes se différencient par la couverture des protocoles industriels et l'intelligence sur les menaces spécifiques à l'OT. Les fournisseurs plus larges se différencient par une visibilité combinée IT et OT. Les acheteurs évaluent également si un produit peut fournir des preuves pour les équipes d'usine, les équipes de sécurité et les fonctions de gouvernance.
L'évaluation assistée par IA est désormais une capacité concurrentielle commune sur le marché de la validation de la sécurité OT. Claroty a lancé Claire en mai 2026 en tant qu'agent de sécurité IA natif CPS pour les flux de travail d'investigation et de réponse.[3] Nozomi Networks a introduit Vantage IQ en janvier 2026 en tant qu'assistant privé pour les équipes de sécurité OT et IoT, et Dragos a lancé EmberAI en juin 2026 pour soutenir la détection, l'investigation et la remédiation.
Accenture a réalisé un investissement majoritaire dans Dragos en juin 2026, parallèlement aux acquisitions de runZero et NetRise. Dragos a finalisé ses acquisitions de runZero et NetRise en septembre 2026. L'offre résultante couvre la visibilité des actifs, la détection réseau, l'analyse des micrologiciels et la réponse aux incidents. Des opportunités subsistent dans les services de validation axés sur les PME, les environnements maritimes et de transport avec une connectivité limitée, et la validation de la nomenclature logicielle. Les fournisseurs utilisent également la visibilité au niveau de la couche physique et les jumeaux numériques pour évaluer les risques sans perturber les opérations.
Leaders du secteur de la validation de la sécurité OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Validation de la Sécurité OT Entreprises couvertes dans ce rapport
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- TXOne Networks Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- SCADAfence Ltd.
- OTORIO Ltd.
- SecurityGate.io, Inc.
- Langner, Inc.
- Mission Secure, Inc.
- Rhebo GmbH
- Shield-IoT Ltd.
- Cydome Security Ltd.
- SIGA OT Solutions, Inc.
- Ordr, Inc.
- RunZero, Inc.
- Phosphorus Cybersecurity Inc.
- Armis Security Ltd.
- Tenable Holdings, Inc.
Développements industriels récents dans Marché de la Validation de la Sécurité OT
- Septembre 2026 : Dragos a officiellement finalisé ses acquisitions de NetRise et runZero à la suite de la clôture de l'investissement majoritaire d'Accenture dans la société. La plateforme xOT combinée couvre désormais la visibilité des dispositifs connectés, la détection réseau, l'analyse de la chaîne d'approvisionnement en micrologiciels et logiciels, et la réponse aux incidents, permettant aux organisations d'observer et de défendre les couches IT, OT, cloud et chaîne d'approvisionnement logicielle depuis une plateforme unique alignée sur les exigences de conformité NERC CIP, NIS2 et TSA.
- Septembre 2026 : Nozomi Networks a lancé Nozomi Compass, une plateforme de gestion des actifs et des services native OT construite directement sur l'intelligence des actifs en temps réel alimentant la plateforme de sécurité cyber-physique Vantage. Compass comble le fossé opérationnel entre la découverte des vulnérabilités, désormais compressée à quelques minutes par l'IA, et les actions de remédiation, qui passaient auparavant par des feuilles de calcul et des outils de ticketing IT non conçus pour les flux de travail OT.
- Septembre 2026 : TXOne Networks a lancé sa solution de mise en réseau Edge de nouvelle génération avec vEdgeIPS Pro lors de SEMICON Taiwan, introduisant la première ligne d'appliances virtuelles de la société et étendant la protection en ligne et à sécurité intégrée du matériel physique à l'infrastructure OT virtualisée, avec 4 nouvelles capacités alimentées par l'IA dans son cadre Découvrir, Évaluer et Protéger.
- Juin 2026 : Accenture a annoncé l'acquisition d'une participation majoritaire dans Dragos, combinée à des acquisitions complètes de runZero et NetRise, s'appuyant sur l'activité de cybersécurité existante d'Accenture de 10 milliards USD. La transaction crée une couverture de sécurité OT de bout en bout pour les infrastructures critiques et les opérations industrielles, répondant à un besoin de défense xOT intégrée à grande échelle.
Portée du rapport mondial sur le marché de la validation de la sécurité OT
Le marché de la validation de la sécurité OT comprend les revenus générés par les solutions logicielles et les services professionnels utilisés pour évaluer, vrifier, tester et valider en continu l'efficacité des contrôles de cybersécurité, des configurations, des vulnérabilités, des politiques de segmentation, des chemins d'attaque et des postures de sécurité dans les environnements de technologie opérationnelle (OT). Ces solutions aident les organisations industrielles à évaluer la cyber-résilience, à valider les contrôles de sécurité, à identifier les faiblesses exploitables, à soutenir la conformité réglementaire et à réduire le risque cyber opérationnel dans les systèmes de contrôle industriel (ICS), les systèmes SCADA, les systèmes de contrôle distribué (DCS), les automates programmables (PLC) et d'autres actifs d'infrastructure critique.
Le rapport sur le marché de la validation de la sécurité OT est segmenté par composant (solutions et services), type de validation (découverte d'actifs et validation d'inventaire, évaluation des vulnérabilités et validation de l'exploitabilité, tests de pénétration et simulation d'adversaires, segmentation réseau et validation des chemins d'attaque, et autres types de validation), mode de déploiement (sur site, cloud et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (fabrication industrielle, énergie et services publics, pétrole et gaz, produits chimiques et pharmaceutiques, transport et logistique, eau et eaux usées, gouvernement et administration publique, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Découverte d'actifs et validation d'inventaire |
| Évaluation des vulnérabilités et validation de l'exploitabilité |
| Tests de pénétration et simulation d'adversaires |
| Segmentation réseau et validation des chemins d'attaque |
| Autres types de validation |
| Sur site |
| Cloud |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Fabrication industrielle |
| Énergie et services publics |
| Pétrole et gaz |
| Produits chimiques et pharmaceutiques |
| Transport et logistique |
| Eau et eaux usées |
| Gouvernement et administration publique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type de validation | Découverte d'actifs et validation d'inventaire | |
| Évaluation des vulnérabilités et validation de l'exploitabilité | ||
| Tests de pénétration et simulation d'adversaires | ||
| Segmentation réseau et validation des chemins d'attaque | ||
| Autres types de validation | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Fabrication industrielle | |
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Produits chimiques et pharmaceutiques | ||
| Transport et logistique | ||
| Eau et eaux usées | ||
| Gouvernement et administration publique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la validation de la sécurité OT ?
La taille du marché de la validation de la sécurité OT devrait atteindre 6,76 milliards USD d'ici 2032, contre 2,52 milliards USD en 2027, à un CAGR de 21,82 %.
Quel composant domine les dépenses en validation de la sécurité OT ?
Les solutions sont en tête avec 70,22 % des revenus de 2026. Leur rôle comprend la découverte automatisée d'actifs, l'évaluation des vulnérabilités, les tests de segmentation et les rapports de conformité pour les opérateurs industriels.
Pourquoi les méthodes de test passives sont-elles importantes dans la technologie opérationnelle ?
Les méthodes passives peuvent évaluer le trafic, les actifs et les violations de frontières sans envoyer de sondes qui pourraient déstabiliser les automates programmables ou les systèmes de contrôle en temps réel.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait croître à un CAGR de 23,36 % jusqu'en 2032.
Quel secteur d'utilisation final connaît la croissance la plus rapide ?
L'eau et les eaux usées devraient croître à un CAGR de 22,48 % jusqu'en 2032. Les préoccupations concernant les attaques sur les automates programmables accessibles par Internet et l'élargissement des exigences de sécurité soutiennent l'adoption de méthodes de validation non perturbatrices.
Quelle région présente la croissance projetée la plus élevée ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,77 % jusqu'en 2032. La numérisation industrielle, les cadres de sécurité nationale et les programmes de modernisation soutiennent la demande dans toute la région.