
Taille et part du marché de l'automatisation de la remédiation de la sécurité cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.56 Milliards de dollars |
| Taille du Marché (2031) | 6.42 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 20.19 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'automatisation de la remédiation de la sécurité cloud par Mordor Intelligence
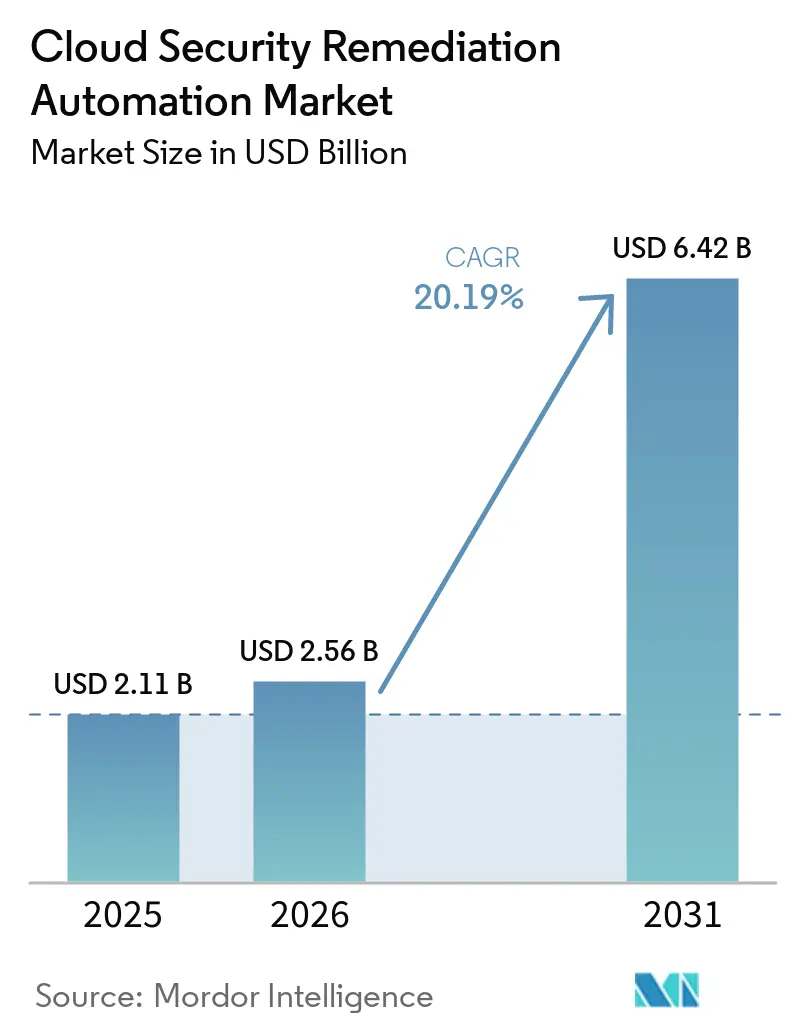
La taille du marché de l'automatisation de la remédiation de la sécurité cloud devrait s'étendre de 2,11 milliards USD en 2025 et 2,56 milliards USD en 2026 à 6,42 milliards USD d'ici 2031, enregistrant un CAGR de 20,19 % entre 2026 et 2031. Les environnements cloud d'entreprise deviennent de plus en plus difficiles à sécuriser en raison de la croissance des charges de travail, des identités, des applications SaaS et des configurations de fournisseurs sur des plateformes interconnectées. Le marché de l'automatisation de la remédiation de la sécurité cloud est soutenu par des acheteurs qui ont besoin de passer de l'identification des problèmes à leur correction sans longues files d'attente de remédiation. Les exigences de conformité augmentent également la demande de systèmes produisant des preuves continues de l'état des contrôles et des actions de remédiation effectuées. Les fournisseurs combinent la priorisation des risques, l'automatisation des flux de travail et les capacités d'infrastructure en tant que code pour réduire la charge opérationnelle associée aux résultats cloud. Le marché de l'automatisation de la remédiation de la sécurité cloud crée également des opportunités pour les fournisseurs capables d'appliquer des contrôles sûrs dans des environnements multi-cloud tout en préservant une propriété claire et des processus d'approbation des modifications.
Points clés du rapport
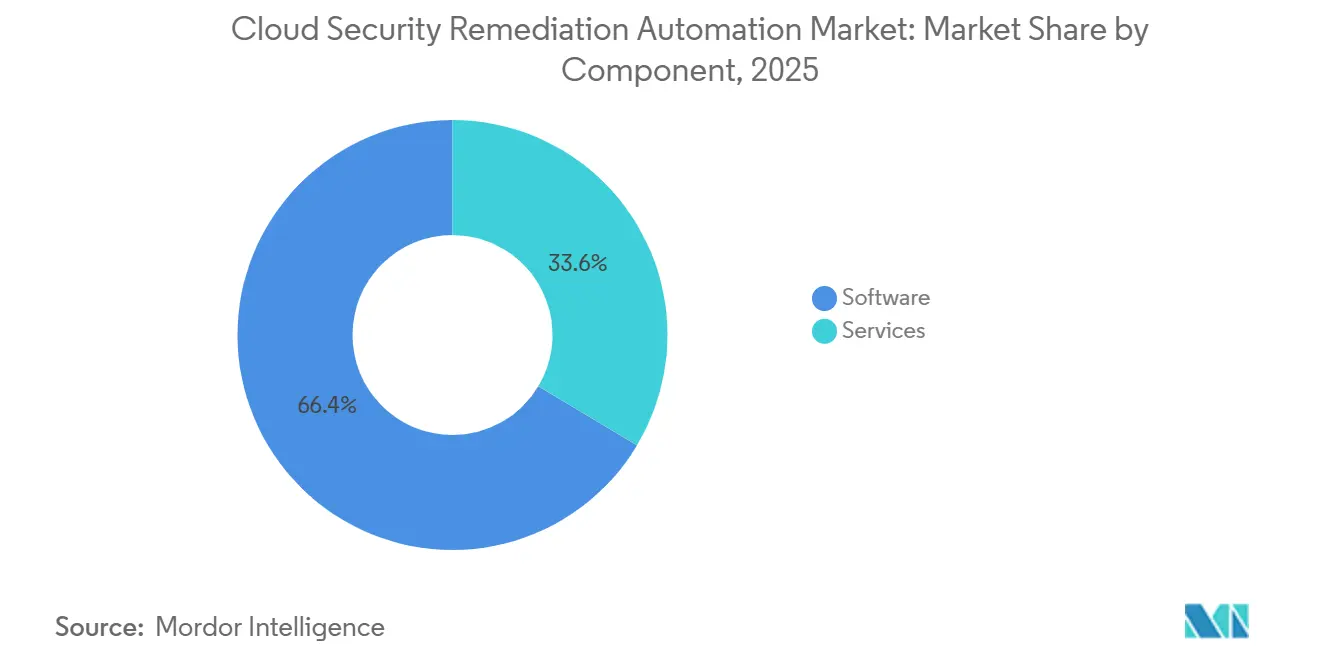
- Par composant, les logiciels détenaient 66,43 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025, tandis que les services devraient se développer à un CAGR de 23,11 % jusqu'en 2031.
- Par environnement cloud, le cloud public représentait 47,52 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025, tandis que le cloud hybride devrait croître à un CAGR de 22,38 % jusqu'en 2031.
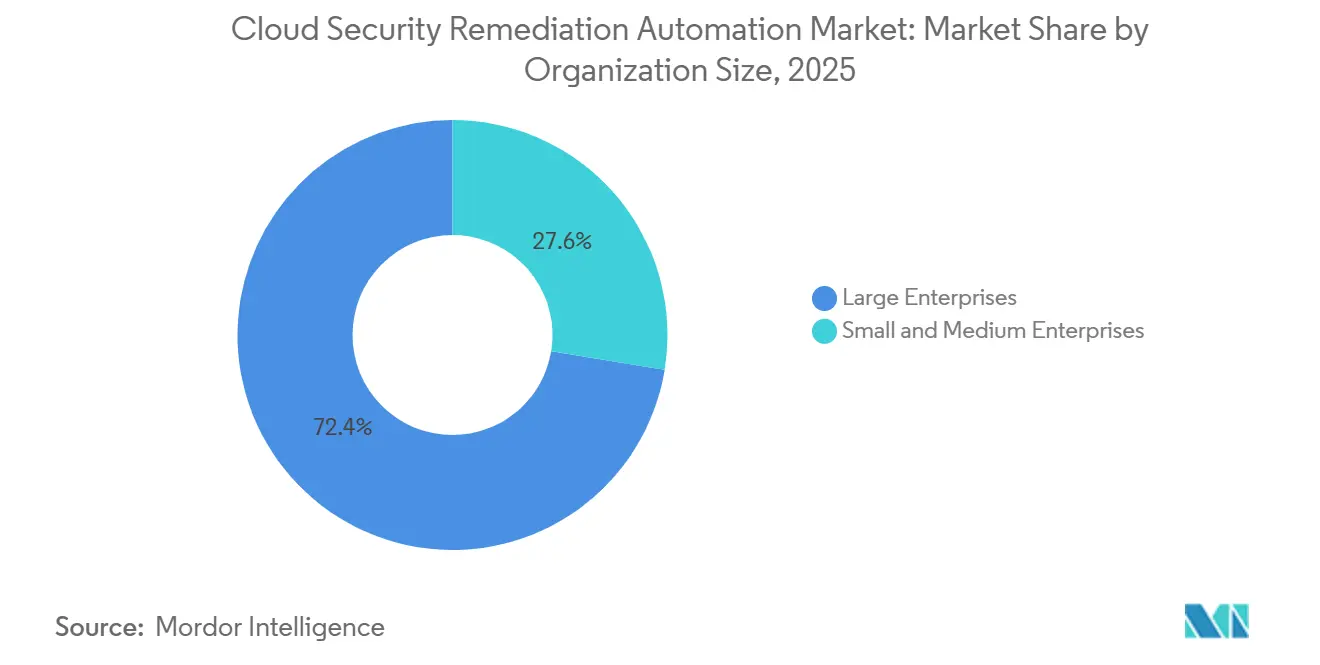
- Par taille d'organisation, les grandes entreprises représentaient 72,41 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025, tandis que les PME devraient se développer à un CAGR de 24,73 % jusqu'en 2031.
- Par secteur d'activité, le BFSI détenait 26,17 % des revenus en 2025, tandis que le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 24,89 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 37,58 % des revenus en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 25,76 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'automatisation de la remédiation de la sécurité cloud
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Expansion des charges de travail cloud natives et complexité multi-cloud | +4.8% | Mondial, avec la plus forte intensité en Amérique du Nord, en APAC et dans l'UE | Moyen terme (2 à 4 ans) |
| Priorisation des risques et remédiation assistées par l'IA | +4.3% | Mondial, avec des déploiements avancés en Amérique du Nord et en Europe occidentale | Moyen terme (2 à 4 ans) |
| Exigences de conformité continue et de preuves d'audit | +3.6% | UE, Amérique du Nord et mondial | Court terme (≤ 2 ans) |
| Convergence CNAPP entre le code, le cloud et l'exécution | +2.9% | Mondial, avec la plus forte pertinence en Amérique du Nord et dans la région EMEA | Moyen terme (2 à 4 ans) |
| Tableaux de bord de sécurité pour la cyber-assurance | +1.5% | Amérique du Nord et Europe occidentale | Court terme (≤ 2 ans) |
| Adoption par le marché intermédiaire de la remédiation sans code | +1.1% | Amérique du Nord, Europe occidentale et APAC | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des charges de travail cloud natives et complexité multi-cloud
Les charges de travail conteneurisées et les architectures multi-cloud élargissent le nombre de configurations que les équipes doivent surveiller et corriger. Thales a constaté que l'entreprise moyenne gérait 2,1 fournisseurs de cloud public tout en conservant une infrastructure sur site en 2025. L'étude a également révélé que 55 % des répondants considéraient les environnements cloud plus difficiles à sécuriser que l'infrastructure sur site. Les entreprises utilisaient en moyenne 85 applications SaaS, ce qui a accru les lacunes en matière de contrôle d'accès et de visibilité dans leurs environnements. La demande sur le marché de l'automatisation de la remédiation de la sécurité cloud augmente lorsque des environnements de fournisseurs interconnectés nécessitent une application cohérente des politiques plutôt que des révisions manuelles séparées. Une propriété claire reste importante car un résultat non traité peut encore nécessiter une escalade de gouvernance avant qu'un correctif automatisé soit exécuté.[1]
Priorisation des risques et remédiation assistées par l'IA
Les flux de travail assistés par l'IA aident les équipes de sécurité à prioriser les résultats cloud et à préparer des actions de remédiation pour les développeurs. Sysdig a rapporté que les clients utilisant sa fonctionnalité de remédiation guidée par l'IA ont réduit le temps de remédiation de plus de 90 %. Son approche combinait le contexte d'exécution et la notation de la gravité pour produire des instructions destinées aux développeurs. AWS a étendu la réponse de sécurité automatisée sur AWS en août 2026 pour inclure une boîte à outils d'IA pour la remédiation personnalisée. La version couvrait les résultats d'Amazon Inspector, d'Amazon GuardDuty et d'Amazon Macie, et comprenait des garde-fous pour les actions de remédiation générées. Le marché de l'automatisation de la remédiation de la sécurité cloud bénéficie lorsqu'une équipe de sécurité fixe peut traiter davantage de son arriéré sans augmentation correspondante des effectifs.
Exigences de conformité continue et de preuves d'audit
La nécessité d'une conformité continue rend la collecte automatisée de preuves plus importante pour les équipes de sécurité cloud. DORA est devenu contraignant pour les entités financières de l'UE le 17 janvier 2025. Les exigences de PCI DSS 4.0.1 sont devenues pleinement applicables le 31 mars 2025, y compris les exigences relatives à l'authentification multifacteur résistante au phishing et à la journalisation du chiffrement. Le cadre de cybersécurité NIST 2.0 identifie la vérification automatisée des politiques comme faisant partie de la fonction Répondre.[2] La règle de sécurité HIPAA exige également que les entités couvertes et leurs associés commerciaux mettent en œuvre des garanties techniques pour les informations de santé électroniques protégées. Le marché de l'automatisation de la remédiation de la sécurité cloud gagne en pertinence là où les organisations ont besoin de preuves de l'état des contrôles et de corrections rapides plutôt que de vérifications de conformité périodiques.
Convergence CNAPP entre le code, le cloud et l'exécution
Les plateformes de protection des applications cloud natives consolident l'évaluation de la posture, la protection des charges de travail et les fonctions de remédiation. Google a finalisé son acquisition de Wiz pour 32 milliards USD le 11 mars 2026. Google a déclaré que Wiz resterait disponible sur AWS, Azure et Oracle Cloud après avoir rejoint Google Cloud. Palo Alto Networks a finalisé son acquisition de Chronosphere en janvier 2026, combinant l'observabilité cloud native avec Cortex AgentiX. CrowdStrike a présenté un moteur de risque cloud informé par les adversaires lors de la conférence RSA 2026 pour relier les expositions cloud aux techniques actives des adversaires. Le marché de l'automatisation de la remédiation de la sécurité cloud devient plus concurrentiel à mesure que les grandes plateformes offrent des capacités intégrées couvrant le code, le cloud, l'exécution, l'identité et l'observabilité.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Fatigue des alertes et pénurie de compétences en sécurité cloud | -2.8% | Mondial | Moyen terme (2 à 4 ans) |
| Sécurité de la remédiation, contrôle des modifications et risque de retour arrière | -2.1% | Mondial, avec le plus fort impact dans les secteurs réglementés | Moyen terme (2 à 4 ans) |
| Limitations de la profondeur des API SaaS et PaaS | -1.4% | Mondial | Court terme (≤ 2 ans) |
| Contraintes liées au cloud souverain et à la résidence des données | -0.9% | UE, Moyen-Orient et APAC | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fatigue des alertes et pénurie de compétences en sécurité cloud
Le volume d'alertes et le manque d'expertise en sécurité cloud continuent de ralentir l'utilisation de la remédiation automatisée. Check Point a constaté que 71 % des organisations utilisaient plus de 10 outils de sécurité cloud en 2025. Plus de la moitié des répondants faisaient face à près de 500 alertes par jour, et 62 % mettaient plus de 24 heures à remédier aux violations après leur détection. ARMO a rapporté que les équipes d'opérations de sécurité interrogées traitaient en moyenne 4 080 alertes de sécurité cloud par mois tout en identifiant en moyenne 7 incidents réels par an. Le marché de l'automatisation de la remédiation de la sécurité cloud doit donc démontrer qu'il peut supprimer les résultats à faible valeur et prioriser les problèmes nécessitant une réponse. Les équipes sans direction dédiée à la sécurité cloud peuvent mettre plus de temps à établir des processus fiables pour l'utilisation de ces plateformes.
Sécurité de la remédiation, contrôle des modifications et risque de retour arrière
La remédiation automatisée peut créer un risque en production lorsqu'elle modifie une configuration qui prend en charge une dépendance d'application active. Tamnoon a analysé 4,76 millions d'alertes CNAPP et a constaté que certaines catégories de mauvaises configurations restaient ouvertes pendant près de 3 ans en raison de préoccupations liées à la production et à la gouvernance. Des recherches présentées à USENIX Security 2026 ont révélé que la remédiation autonome de Kubernetes nécessitait des contrôles tels que des limites de rayon d'impact, des portes d'approbation et des contraintes de déploiement progressif. Un plan de remédiation peut créer une panne ou un écart d'audit s'il modifie un paramètre d'accès requis dans le cadre d'un processus approuvé séparé. Le marché de l'automatisation de la remédiation de la sécurité cloud favorise les fournisseurs qui permettent aux équipes de définir des limites de risque et de valider un correctif proposé avant son exécution. Cette exigence est susceptible de maintenir la pertinence de l'automatisation gouvernée pendant que les entreprises développent des processus de retour arrière plus robustes.[3]
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels dominent les revenus tandis que les services croissent plus rapidement
Les logiciels détenaient 66,43 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025. Cette position reflétait les dépenses des entreprises sur des plateformes générant des conseils de remédiation spécifiques à la configuration. Les moteurs de politique en tant que code peuvent proposer des modifications JSON ou YAML au lieu de fournir des recommandations génériques. Wiz a introduit Green Agent en préversion publique en mars 2026 pour utiliser son graphe de sécurité, le traçage du code au cloud, la propriété des identités et l'historique de remédiation pour des plans spécifiques à l'environnement.[4] Le cadre de cybersécurité NIST 2.0 reconnaît la vérification automatisée des politiques dans la fonction Répondre. Les fournisseurs de logiciels se font donc concurrence sur la précision et la pertinence de la logique de remédiation.
Les services devraient croître à un CAGR de 23,11 % de 2026 à 2031. Les organisations disposant de capacités internes limitées externalisent le triage, l'investigation et l'exécution des correctifs à des prestataires de services gérés. La remédiation CNAPP gérée lie généralement les niveaux de service au délai moyen de remédiation plutôt qu'au seul délai d'identification d'un problème. Cette approche lie la responsabilité du fournisseur à l'achèvement d'une action de sécurité. Sysdig a lancé Secure AI en août 2026 avec des agents qui enquêtent, priorisent et génèrent des correctifs pour les risques cloud. Le secteur de l'automatisation de la remédiation de la sécurité cloud est soutenu par des services qui combinent des flux de travail automatisés avec une supervision humaine.


Par environnement cloud : le cloud public détient la position la plus importante tandis que le cloud hybride se développe
Le cloud public représentait 47,52 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025. Les charges de travail cloud natives sont concentrées sur les plateformes des hyperscalers où les outils de sécurité peuvent se connecter aux plans de contrôle des fournisseurs. AWS a ajouté des capacités de boîte à outils d'IA à la réponse de sécurité automatisée sur AWS en août 2026. La mise à jour a étendu la remédiation automatisée aux résultats d'Amazon Inspector, d'Amazon GuardDuty et d'Amazon Macie. Les organisations utilisant plus d'un fournisseur cloud ont également besoin d'outils capables de normaliser les définitions de politiques entre différentes API. Cette exigence soutient les capacités neutres vis-à-vis des fournisseurs dans l'environnement cloud public.
Le cloud hybride devrait croître à un CAGR de 22,38 % de 2026 à 2031. Les organisations des services financiers et de la santé utilisent des architectures hybrides lorsque les données sensibles doivent rester sur site tandis que les services cloud connectés prennent en charge l'analyse et les communications. L'Office fédéral allemand de la sécurité de l'information a publié les critères C5:2026 en 2026, mettant à jour les exigences de conformité cloud en ligne avec NIS2 et le schéma européen de certification de cybersécurité pour les services cloud. Ces exigences soutiennent la génération continue de preuves pour les charges de travail opérant dans des environnements cloud hyperscaler et souverain. L'adoption du cloud privé reste plus courante dans les environnements gouvernementaux et de défense avec des exigences d'isolation réseau. La taille du marché de l'automatisation de la remédiation de la sécurité cloud pour les architectures hybrides est soutenue par la nécessité de vérifier les contrôles sur une infrastructure connectée mais gouvernée différemment.
Par taille d'organisation : les grandes entreprises représentent la majeure partie des dépenses tandis que les PME accélèrent
Les grandes entreprises représentaient 72,41 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025. Leurs parcs cloud génèrent des volumes d'alertes que les processus manuels ne peuvent pas traiter de manière cohérente. De nombreux acheteurs en entreprise consolident des produits distincts de gestion de la posture, de protection des charges de travail et de gestion des droits en suites CNAPP unifiées. Ces suites offrent un flux de travail connecté de la détection à la remédiation. Les acheteurs en phase de preuve de concept évaluent de plus en plus si une plateforme peut réduire un arriéré de remédiation établi. Cette orientation récompense les fournisseurs qui démontrent des résultats opérationnels plutôt que l'étendue des fonctionnalités.
Les PME devraient croître à un CAGR de 24,73 % de 2026 à 2031. Les interfaces de remédiation sans code et guidées peuvent présenter les résultats cloud sous forme d'actions structurées sans nécessiter une expertise approfondie de la plateforme. Thales a rapporté que l'entreprise moyenne utilisait 85 applications SaaS en 2025, créant une large surface de configuration pour les petites organisations également. Les offres par abonnement des prestataires de services gérés constituent une voie pratique vers l'adoption pour les entreprises sans personnel dédié à la sécurité cloud. Les exigences des cyber-assureurs en matière de flux de travail de remédiation documentés constituent une raison commerciale supplémentaire d'adopter ces outils. Le secteur de l'automatisation de la remédiation de la sécurité cloud peut se développer parmi les PME lorsque la mise en œuvre et l'exploitation quotidienne restent gérables.
Par secteur d'activité : le BFSI détient la plus grande part tandis que la santé et les sciences de la vie connaissent la croissance la plus rapide
Le BFSI détenait 26,17 % des revenus mondiaux en 2025. Le secteur utilise massivement le cloud pour le traitement des transactions, l'analyse de la fraude et la banque numérique. DORA est devenu contraignant pour les entités financières de l'UE le 17 janvier 2025 et a accru le besoin de preuves de posture cloud prêtes pour l'audit. Les exigences de PCI DSS 4.0.1 sont également devenues pleinement applicables le 31 mars 2025. La gestion des risques liés aux technologies de l'information et de la communication de tiers accroît encore la demande d'outils enregistrant l'état des contrôles auprès des fournisseurs cloud. La taille du marché de l'automatisation de la remédiation de la sécurité cloud dans le BFSI est renforcée par ces responsabilités de conformité qui se chevauchent.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 24,89 % de 2026 à 2031. Les diagnostics par IA, l'infrastructure de télémédecine et l'analyse de la santé des populations déplacent davantage de charges de travail cliniques vers des environnements cloud. La règle de sécurité HIPAA établit une base de référence pour les garanties techniques au sein des systèmes cliniques hébergés dans le cloud. Le gouvernement et l'administration publique, les technologies de l'information et des télécommunications, ainsi que l'énergie et les services publics augmentent également leurs investissements à mesure que les programmes axés sur le cloud recoupent les exigences de sécurité des infrastructures critiques. Le commerce de détail et l'e-commerce, le transport et la logistique, le pétrole et le gaz, les médias et le divertissement, l'éducation et les institutions de recherche contribuent par la migration vers le cloud et les obligations PCI DSS. La fabrication industrielle devient également plus pertinente à mesure que la technologie opérationnelle se connecte à des plateformes gérées dans le cloud.
Analyse géographique
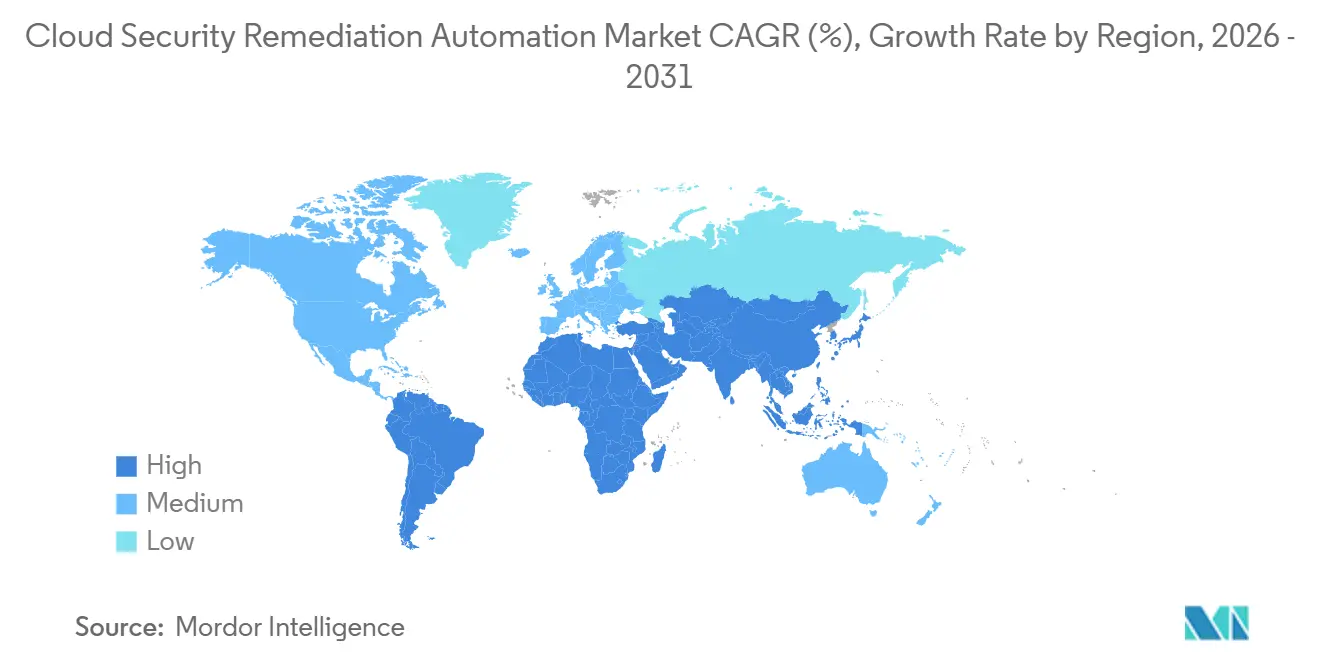
L'Amérique du Nord détenait 37,58 % de la part du marché de l'automatisation de la remédiation de la sécurité cloud en 2025. La région présente une forte concentration d'entreprises cloud natives et d'activité cloud dans le secteur financier. Le cadre de cybersécurité NIST 2.0, HIPAA et les exigences de divulgation en matière de cybersécurité de la SEC façonnent les attentes des acheteurs en matière de contrôles de sécurité et de reporting. Les entreprises nord-américaines ont également adopté tôt les capacités de remédiation agentique. Leurs exigences opérationnelles continuent d'influencer les évaluations mondiales de la vitesse de remédiation et du contrôle. Le marché de l'automatisation de la remédiation de la sécurité cloud reste bien établi dans la région car les acheteurs peuvent aligner leurs besoins de remédiation sur des exigences réglementaires et opérationnelles actives.
L'Europe présente un profil de demande distinct en raison des multiples cadres de conformité applicables aux opérations cloud. Le secteur de la sécurité informatique allemand a atteint 11,1 milliards EUR (12,91 milliards USD) en 2025. Les logiciels de sécurité et les plateformes cloud ont atteint 4,8 milliards EUR (5,58 milliards USD) au cours de l'année. Les exigences d'audit NIS2, la supervision DORA et les critères BSI C5:2026 augmentent la demande de preuves continues et d'enregistrements de remédiation. Les exigences de cloud souverain façonnent également les achats car les outils peuvent avoir besoin de fonctionner dans les limites nationales des données. La taille du marché de l'automatisation de la remédiation de la sécurité cloud en Europe est liée à la capacité des fournisseurs à prendre en charge ces exigences de gouvernance.
L'Asie-Pacifique devrait croître à un CAGR de 25,76 % de 2026 à 2031. L'Inde, la Corée du Sud, l'Australie et le Japon développent l'adoption du cloud tout en gérant différentes exigences de conformité nationales. Ce contexte soutient les outils capables d'appliquer des politiques dans plusieurs cadres et environnements d'exploitation locaux. Sysdig a rapporté que plus de 70 % des équipes de sécurité dans le monde utilisaient l'analyse comportementale pour les charges de travail cloud en 2026. L'Arabie saoudite et les Émirats arabes unis augmentent également leurs investissements en sécurité cloud dans le cadre de programmes nationaux de transformation numérique. L'Amérique du Sud et l'Afrique restent des régions plus petites, mais le Brésil et l'Afrique du Sud développent la demande grâce à la supervision du secteur financier et aux exigences de protection des données.

Paysage concurrentiel
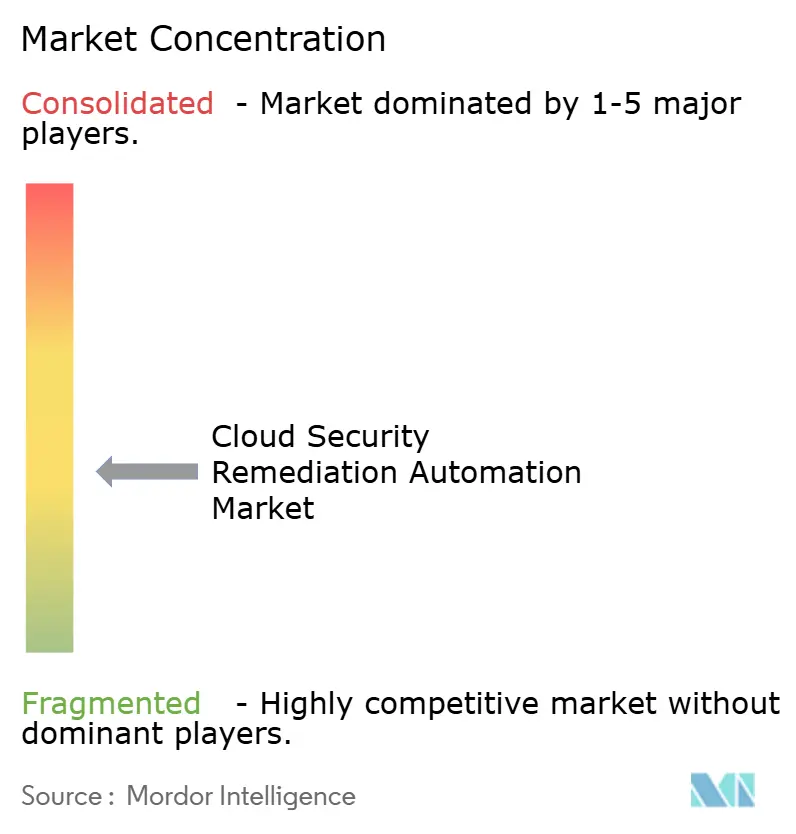
Le marché de l'automatisation de la remédiation de la sécurité cloud est modérément fragmenté entre les principaux fournisseurs de plateformes, avec un groupe plus large de fournisseurs spécialisés desservant des cas d'usage plus étroits. Palo Alto Networks via Prisma Cloud, CrowdStrike via Falcon Cloud Security et Google via Wiz offrent de larges portefeuilles CNAPP et de remédiation. Orca Security, Sysdig, Aqua Security, Tenable et Qualys se font concurrence par la logique de remédiation, le contexte d'exécution et la prestation de services gérés. Google a finalisé l'acquisition de Wiz pour 32 milliards USD en mars 2026. Wiz a conservé sa marque et sa disponibilité continue sur AWS, Azure et Oracle Cloud. La transaction a donné à Wiz accès à la portée commerciale entreprise de Google tout en préservant son positionnement multi-cloud.
Palo Alto Networks a finalisé ses acquisitions de Chronosphere en janvier 2026 et de CyberArk en février 2026. Ces mouvements ont ajouté des capacités d'observabilité et de sécurité des identités à sa stratégie de plateforme plus large.[5] CrowdStrike a présenté un moteur de risque cloud informé par les adversaires lors de la conférence RSA 2026. La capacité cartographie les expositions cloud aux techniques actives des adversaires et soutient une priorisation des risques plus opérationnelle. Aqua Security a lancé Aqua Compass en avril 2026 pour prendre en charge l'investigation agentique, le confinement et la remédiation des incidents d'exécution. Ces exemples montrent comment les fournisseurs combinent la remédiation avec l'observabilité, l'identité, le contexte d'exécution et les flux de travail des développeurs.
La remédiation autonome gouvernée reste un domaine de concurrence. Les acheteurs veulent des agents d'IA capables d'opérer dans des limites de risque définies, des portes de contrôle des modifications et des limites de rayon d'impact configurables. AccuKnox, Upwind Security et Mondoo développent des intégrations de flux de travail pour les développeurs qui intègrent la remédiation dans les processus CI/CD. Tenable utilise les capacités du protocole de contexte de modèle pour orchestrer les flux de travail de remédiation des vulnérabilités entre les outils de correction. Les exigences ISO/IEC 27001 et SOC 2 continuent d'influencer les achats car les acheteurs cherchent des preuves que les contrôles de sécurité ont été démontrés. Le marché de l'automatisation de la remédiation de la sécurité cloud continuera de favoriser les fournisseurs qui équilibrent la profondeur de l'automatisation avec l'interopérabilité et la gouvernance.
Leaders du secteur de l'automatisation de la remédiation de la sécurité cloud
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
Check Point Software Technologies Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : AWS a annoncé 4 nouvelles capacités pour la réponse de sécurité automatisée sur AWS. Celles-ci comprenaient une boîte à outils d'IA qui réduisait le temps de développement de remédiation personnalisée de plusieurs semaines à quelques heures grâce à des invites guidées avec des garde-fous de sécurité intégrés. AWS a étendu la remédiation automatique aux résultats d'Amazon Inspector, d'Amazon GuardDuty et d'Amazon Macie. Il a également ajouté des notifications multicanaux par e-mail, Slack, Jira et ServiceNow avec un filtrage basé sur la gravité. La version a étendu la couverture de remédiation native à la compromission des informations d'identification, aux vulnérabilités non corrigées et à l'exposition de données sensibles.
- Août 2026 : Sysdig a lancé Sysdig Secure AI à Black Hat USA 2026. L'offre native en IA était construite sur Secure CNAPP et comprenait Vuln Agent, SOC Agent, Posture Agent, Risk Agent et Response Agent. Ces agents étaient conçus pour enquêter, prioriser et remédier aux risques cloud. Sysdig a positionné l'offre comme un moyen pour les opérateurs de sécurité de définir des objectifs pendant que l'IA réalisait des résultats de sécurité personnalisés.
- Août 2026 : Qualys a lancé Real-Time CSPM dans la plateforme cloud Qualys. La capacité offrait une détection instantanée et des conseils de remédiation dans des environnements multi-cloud. Qualys a également introduit InstaScan pour la détection sans analyse et TruRisk Eliminate pour le déploiement autonome de correctifs guidé par l'IA. La société a rapporté que ses systèmes avaient déployé 150 millions de correctifs au cours de l'année précédente, dont 40 millions de correctifs entièrement autonomes avec un taux de retour arrière inférieur à 0,1 %.
- Juillet 2026 : Orca Security a dévoilé AI AppGen Security et AI Code Security Auditor à Black Hat USA 2026. Les capacités ont étendu sa plateforme pour découvrir et sécuriser les applications d'IA créées en dehors des pipelines de développement traditionnels. Elles ont comblé les lacunes de sécurité dans les environnements de création d'IA sans code et à faible code, notamment Claude, Supabase et Lovable.


Périmètre du rapport mondial sur le marché de l'automatisation de la remédiation de la sécurité cloud
Le marché de l'automatisation de la remédiation de la sécurité cloud comprend les plateformes et outils qui identifient, priorisent et résolvent automatiquement les mauvaises configurations de sécurité cloud, les violations de conformité et les vulnérabilités dans des environnements multi-cloud. Ces solutions automatisent l'application des politiques, la surveillance de la conformité, l'analyse de sécurité de l'infrastructure en tant que code et les flux de travail de remédiation sur AWS, Azure, Google Cloud et Kubernetes. Elles aident les organisations à réduire les opérations de sécurité manuelles, à minimiser les risques liés aux mauvaises configurations, à maintenir la conformité avec des cadres tels que SOC 2, ISO 27001, HIPAA et PCI DSS, et à soutenir le DevSecOps en intégrant la remédiation de la sécurité dans les flux de travail de déploiement et d'exploitation cloud.
Le rapport sur le marché de l'automatisation de la remédiation de la sécurité cloud est segmenté par composant (logiciels et services), environnement cloud (cloud public, cloud privé, cloud hybride et multi-cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, éducation et institutions de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Multi-cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Éducation et institutions de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par environnement cloud | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Multi-cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Technologies de l'information et des télécommunications | ||
| Médias et divertissement | ||
| Éducation et institutions de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'automatisation de la remédiation de la sécurité cloud ?
La taille du marché de l'automatisation de la remédiation de la sécurité cloud devrait s'étendre de 2,11 milliards USD en 2025 et 2,56 milliards USD en 2026 à 6,42 milliards USD d'ici 2031, enregistrant un CAGR de 20,19 % entre 2026 et 2031.
Qu'est-ce qui stimule la demande d'automatisation de la remédiation de la sécurité cloud ?
La complexité multi-cloud, les preuves de conformité automatisées et la priorisation assistée par l'IA augmentent la demande d'outils qui transforment les résultats en actions de remédiation complètes.
Quel composant domine les dépenses en automatisation de la remédiation de la sécurité cloud ?
Les logiciels détenaient 66,43 % des revenus en 2025, soutenus par les capacités de politique en tant que code et les flux de travail de remédiation spécifiques à la configuration.
Quel environnement cloud connaît la croissance la plus rapide pour l'automatisation de la remédiation ?
Le cloud hybride devrait croître à un CAGR de 22,38 % jusqu'en 2031 car les organisations réglementées ont besoin de contrôles cohérents sur les environnements sur site et cloud.
Quelles organisations adoptent ces plateformes le plus rapidement ?
Les PME devraient croître à un CAGR de 24,73 % jusqu'en 2031 à mesure que les interfaces sans code et les services gérés abaissent les barrières de déploiement et d'exploitation.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 25,76 % jusqu'en 2031 à mesure que l'adoption du cloud et les diverses exigences de conformité nationales augmentent la demande de flux de travail automatisés.


 Vos données sont sécurisées et ne sont jamais vendues ni partagées.

