
Taille et part du marché des services gérés d'opérations de sécurité cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 18.99 Milliards de dollars |
| Taille du Marché (2032) | 34.11 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 12.43 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'opérations de sécurité cloud par Mordor Intelligence
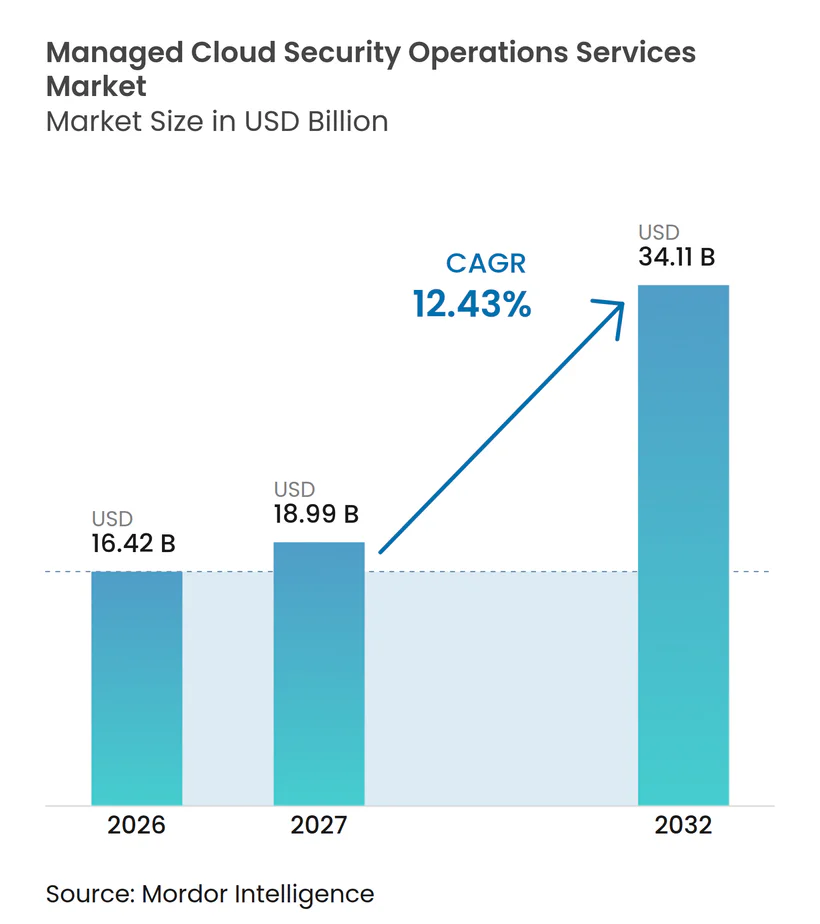
La taille du marché des services gérés d'opérations de sécurité cloud est évaluée à 16,42 milliards USD en 2026 et devrait atteindre 34,11 milliards USD d'ici 2032, avec une expansion à un CAGR de 12,43 % de 2027 à 2032. Le marché des services gérés d'opérations de sécurité cloud est façonné par les entreprises qui transfèrent leurs opérations de sécurité des équipes internes vers des services par abonnement avec des résultats de réponse définis. Les erreurs de configuration, les autorisations d'identité et les charges de travail conteneurisées ont élargi la surface d'attaque cloud dans les environnements hybrides. Les fournisseurs capables de surveiller AWS, Microsoft Azure et Google Cloud via un modèle opérationnel commun peuvent réduire la charge opérationnelle des équipes clients. Les exigences de prestation souveraine créent également des opportunités de services locaux où le traitement des données et le contrôle du chiffrement doivent rester dans une juridiction. La concurrence s'oriente vers la profondeur de la télémétrie cloud, l'automatisation et le reporting de conformité, tandis que l'incertitude économique peut encore retarder les achats parmi les acheteurs du marché intermédiaire.
Points clés du rapport
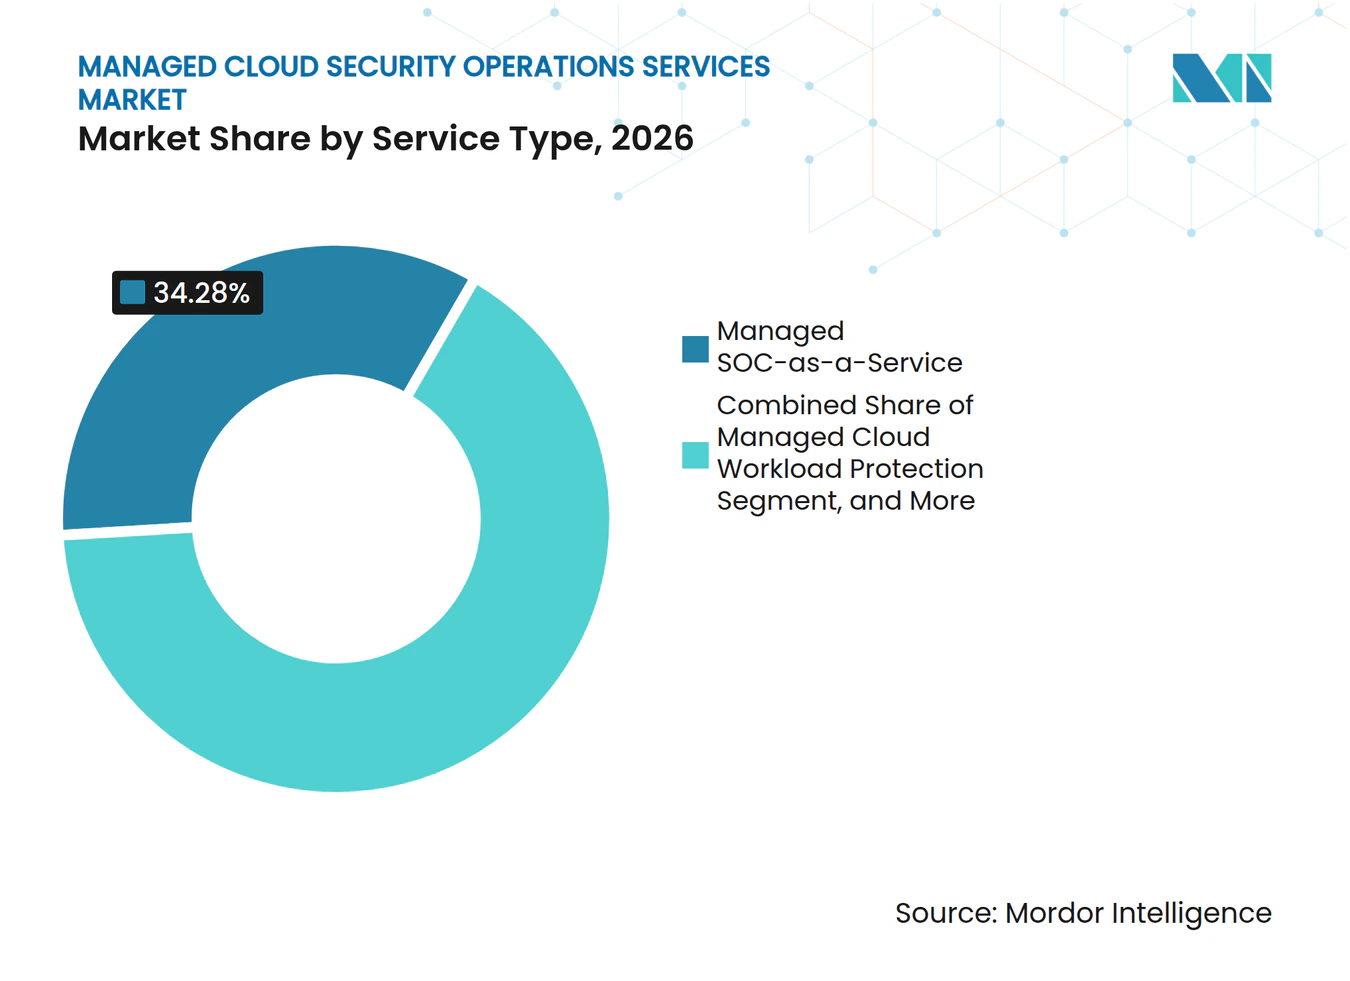
- Par type de service, le Centre des opérations de sécurité géré en tant que service a détenu 34,28 % de la part du marché des services gérés d'opérations de sécurité cloud en 2026, tandis que la gestion de la sécurité des conteneurs et Kubernetes devrait se développer à un CAGR de 12,88 % jusqu'en 2032.
- Par modèle de prestation, les services entièrement gérés ont détenu 56,11 % de la part du marché des services gérés d'opérations de sécurité cloud en 2026, tandis que les services gérés souverains ou en pays devrait se développer à un CAGR de 12,67 % jusqu'en 2032.
- Par modèle de déploiement, le cloud public a représenté 58,16 % de la taille du marché des services gérés d'opérations de sécurité cloud en 2026, tandis que le cloud hybride devrait se développer à un CAGR de 12,92 % jusqu'en 2032.
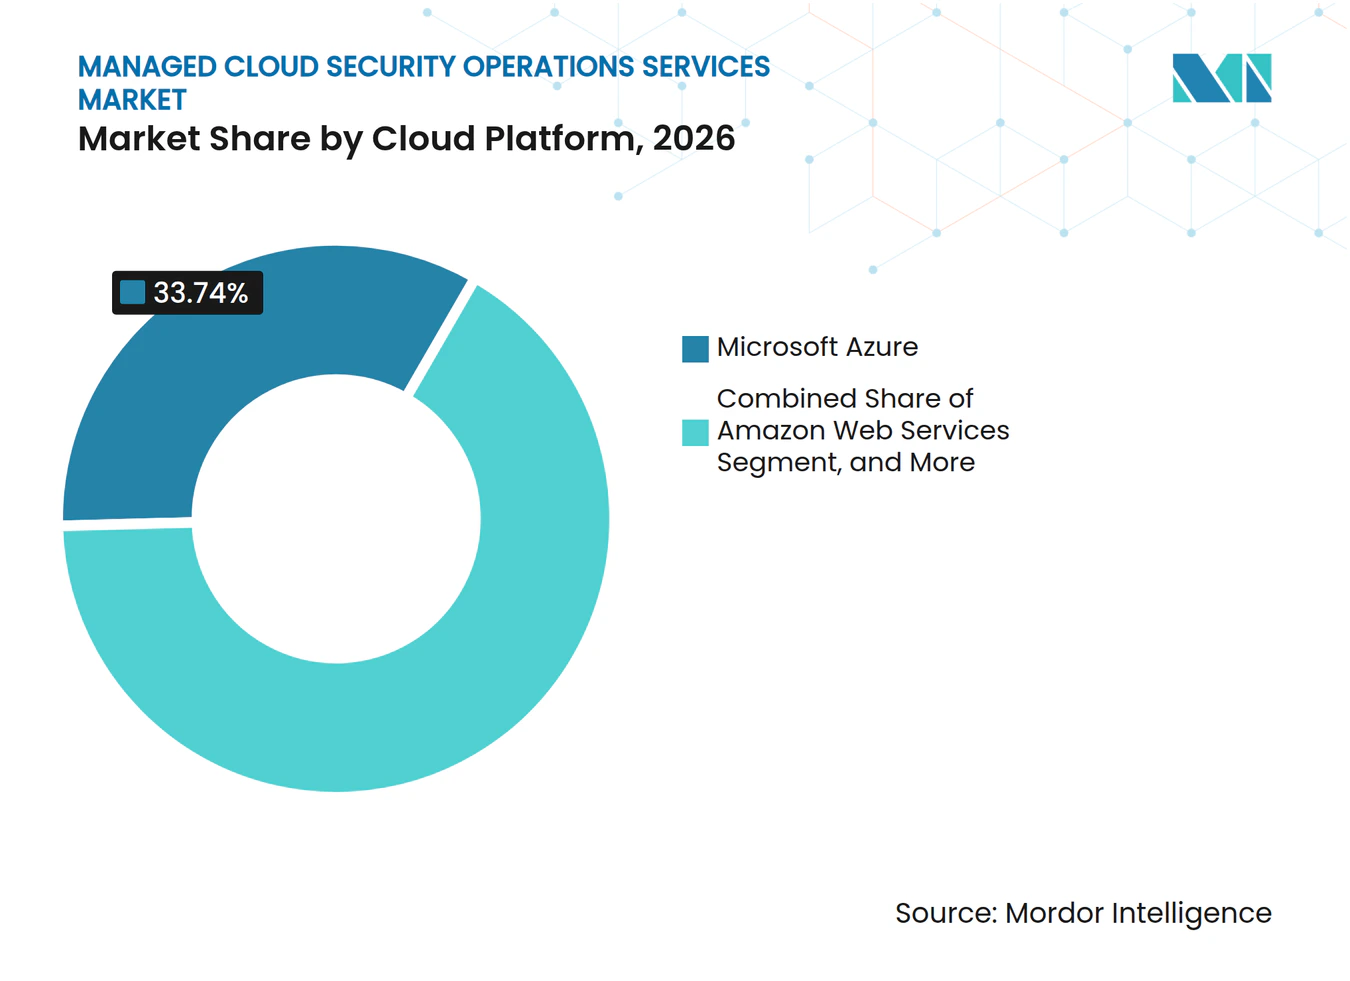
- Par plateforme cloud, Microsoft Azure a détenu 33,74 % en 2026, tandis que Google Cloud devrait se développer à un CAGR de 13,14 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, les services bancaires, financiers et d'assurance ont représenté 24,18 % en 2026, tandis que le gouvernement et la défense devrait se développer à un CAGR de 13,27 % jusqu'en 2032.
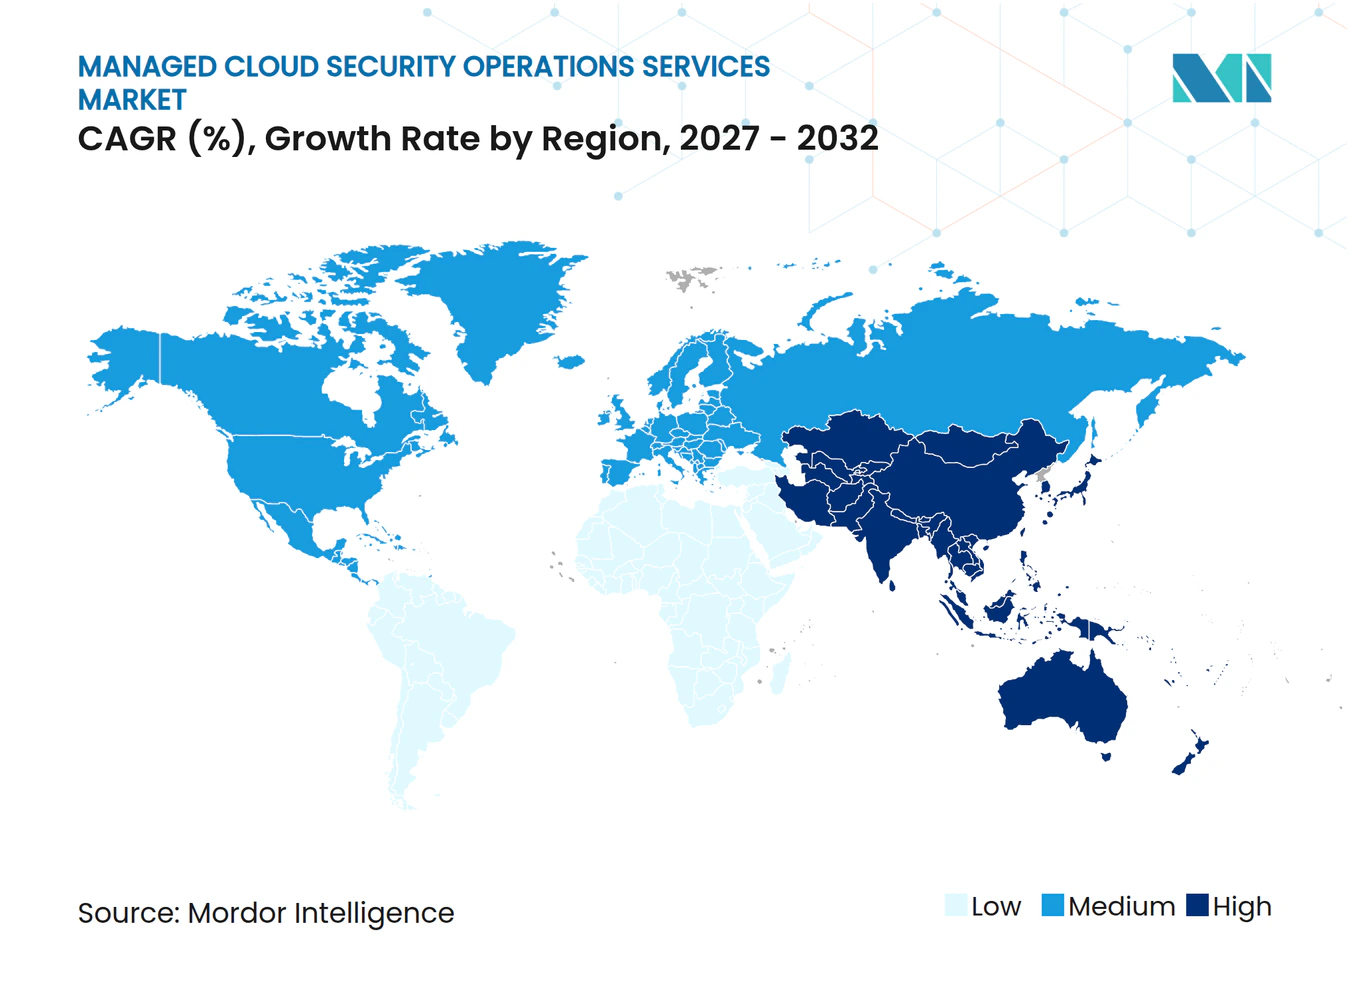
- Par géographie, l'Amérique du Nord a représenté 43,91 % en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 13,24 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des cyberattaques cloud multi-vecteurs | +2.8% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque cloud hybrides et multi-cloud | +2.2% | Mondial, mené par les leaders de l'adoption cloud en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande réglementaire et des cyber-assurances pour une surveillance continue | +1.9% | Amérique du Nord, Europe et Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie de talents en sécurité cloud et économie des centres des opérations de sécurité gérés | +2.1% | Mondial, plus aigu dans les pôles technologiques d'Amérique du Nord, d'Europe occidentale et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Télémétrie cloud lisible par machine et triage augmenté par l'IA | +1.4% | Mondial, avec adoption précoce en Amérique du Nord et en Europe occidentale | Long terme (≥ 4 ans) |
| Exigences de cloud souverain et de résidence des données créant une demande localisée de centres des opérations de sécurité | +1.5% | Europe, Asie du Sud-Est et Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques cloud multi-vecteurs
L'infrastructure cloud est devenue une cible majeure pour les acteurs malveillants à motivation financière et liés à des États. Check Point a rapporté que 65 % des organisations ont subi un incident de sécurité lié au cloud au cours de l'année précédente, contre 61 % lors de la période antérieure.[1] Seulement 9 % ont détecté l'incident dans la première heure, ce qui indique une lacune persistante en matière de surveillance. Les attaquants peuvent combiner des faiblesses de configuration, de larges autorisations d'identité et un accès à la chaîne d'approvisionnement dans une seule campagne. Le marché des services gérés d'opérations de sécurité cloud bénéficie lorsque les acheteurs ont besoin d'une corrélation continue entre les comptes et les régions. L'analyse comportementale et la télémétrie cloud en temps réel deviennent plus importantes que les outils basés uniquement sur les signatures dans la sélection des fournisseurs.
Expansion des surfaces d'attaque cloud hybrides et multi-cloud
Les environnements multi-cloud et hybrides exigent des équipes de sécurité qu'elles interprètent différents formats de journalisation et modèles d'identité. Presidio a constaté que 78 % des organisations utilisent 2 fournisseurs cloud ou plus, tandis que 54 % exploitent des environnements hybrides.[2] Chaque environnement supplémentaire peut introduire des alertes et des structures de politique distinctes qui augmentent la complexité opérationnelle. Des recherches publiées dans Computers and Security ont identifié les menaces inter-cloud, les attaques par canal auxiliaire et les lacunes d'exposition des API comme des risques spécifiques dans ces environnements. Les fournisseurs disposant de connecteurs prêts à l'emploi pour les principaux hyperscalers peuvent réduire l'effort nécessaire pour normaliser ces informations. Le marché des services gérés d'opérations de sécurité cloud sert donc de plus en plus l'ensemble du parc plutôt qu'une plateforme isolée. Cette portée plus large peut augmenter la valeur des contrats lorsque les clients ont besoin d'un processus de réponse unique couvrant les systèmes cloud et sur site.
Demande réglementaire et des cyber-assurances pour une surveillance continue
Les exigences réglementaires font de la surveillance continue une exigence d'approvisionnement plus directe dans les secteurs réglementés. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'Union européenne depuis janvier 2025. Elle exige des entités financières qu'elles gèrent les risques liés aux technologies de l'information et de la communication et maintiennent les processus de surveillance associés. La loi sur la cyber-résilience exige des fabricants qu'ils signalent les vulnérabilités activement exploitées et les incidents graves, avec des exigences mises en œuvre selon le calendrier fixé par la réglementation.[3] Les assureurs évaluent également les preuves de surveillance, de planification de la réponse et de chasse aux menaces dans leurs examens des risques. Les fournisseurs peuvent différencier leurs services grâce à des packages de preuves et des rapports alignés sur DORA, NIS2, ISO 27001 et les exigences connexes. Cela favorise les offres de services qui associent la détection au soutien à la gouvernance plutôt qu'à la détection seule.
Pénurie de talents en sécurité cloud et économie des centres des opérations de sécurité gérés
Les équipes de sécurité font face à une pénurie de compétences spécialisées en cloud et en automatisation. Les sources sectorielles identifient la sécurité cloud comme une exigence de compétences critique, tandis que les capacités liées à la sécurité cloud et à l'IA restent des domaines difficiles à pourvoir pour les organisations. Maintenir une couverture interne 24 heures sur 24 nécessite du personnel, des flux de travail et des outils de sécurité que de nombreuses entreprises du marché intermédiaire ne peuvent pas prendre en charge efficacement. Les fournisseurs gérés peuvent répartir ces coûts entre plusieurs clients et offrir une couverture plus large. Le marché des services gérés d'opérations de sécurité cloud bénéficie de cet écart de coût et de capacité à mesure que l'automatisation réduit les besoins de traitement manuel des alertes.
Analyse de l'impact des contraintes*
| Contrainte | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Contraintes de souveraineté des données et de transfert transfrontalier des journaux | -1.3% | Europe, Asie du Sud-Est et Moyen-Orient | Court terme (≤ 2 ans) |
| Intégration des outils existants et friction dans l'ingénierie de détection | -1.0% | Mondial, plus aigu dans les grandes entreprises avec des déploiements SIEM sur site complexes | Moyen terme (2-4 ans) |
| Préoccupations relatives à la confiance, au contrôle et à la responsabilité en matière d'externalisation | -0.8% | Mondial, avec une sensibilité accrue dans les secteurs réglementés | Long terme (≥ 4 ans) |
| Coûts de sortie cloud et économie du volume d'alertes | -0.5% | Mondial, plus visible dans les environnements multi-cloud à volume élevé de journaux | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Contraintes de souveraineté des données et de transfert transfrontalier des journaux
Les règles de résidence des données peuvent limiter la capacité d'un fournisseur à centraliser les journaux cloud entre les pays. Le Règlement général sur la protection des données de l'Union européenne impose des conditions aux transferts internationaux de données personnelles. Un fournisseur mondial peut avoir besoin d'une infrastructure régionale distincte, de personnel local et d'une gestion locale du chiffrement pour répondre aux exigences des clients. Ces choix augmentent les coûts de prestation et peuvent réduire les avantages d'échelle associés aux opérations de sécurité centralisées. Les limites à l'exportation de la télémétrie brute peuvent également restreindre l'utilisation d'un pool de données mondial unique pour l'amélioration de la détection. Les modèles de renseignement fédérés peuvent partager des modèles de détection sans transférer toutes les données sous-jacentes. Cependant, ces modèles nécessitent une ingénierie et une gouvernance supplémentaires que de nombreux fournisseurs n'ont pas encore standardisées.
Intégration des outils existants et friction dans l'ingénierie de détection
Les grandes entreprises conservent souvent des systèmes SIEM plus anciens, des règles de corrélation personnalisées et des formats de journaux propriétaires. Un fournisseur géré doit normaliser ces sources avant de pouvoir créer des détections cloud cohérentes et des flux de travail de réponse. Ce travail peut prolonger l'intégration et retarder une amélioration visible des résultats du service. Presidio a constaté que 64 % des organisations manquaient de confiance dans la détection des menaces en temps réel. Cette préoccupation reflète les outils fragmentés et les lacunes de couverture courants dans les environnements hybrides. La normalisation automatisée et la validation de la détection peuvent réduire une partie de cet effort. La diversité des environnements d'entreprise signifie que le travail d'intégration restera une contrainte pratique sur le marché des services gérés d'opérations de sécurité cloud.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la prestation de centres des opérations de sécurité gérés ancre la demande de servicesLe Centre des opérations de sécurité géré en tant que service a détenu 34,28 % du marché des services gérés d'opérations de sécurité cloud en 2026. Il combine la détection, l'investigation, la réponse et le reporting de conformité dans un modèle opérationnel géré unique. L'étendue de ce service le rend plus difficile à remplacer par des produits ponctuels distincts pour les clients. La gestion gérée de la posture de sécurité cloud traite la dérive de configuration et les défaillances de politique dans les parcs cloud. La protection gérée des charges de travail cloud se concentre sur les faiblesses d'exécution et l'exposition des charges de travail. Les services de courtier de sécurité d'accès cloud géré restent pertinents lorsque les organisations ont besoin de contrôles d'identité pour une utilisation SaaS non gérée. La gestion de la posture de sécurité SaaS étend la couverture au-delà de l'infrastructure vers les paramètres des applications et les chemins d'accès. La réponse aux incidents gérée et la chasse aux menaces soutiennent les clients qui ont besoin d'investigations plus approfondies lors d'événements hautement prioritaires.
La gestion de la sécurité des conteneurs et Kubernetes devrait se développer à un CAGR de 12,88 % jusqu'en 2032. L'architecture de microservices crée des charges de travail de courte durée qui peuvent échapper à la visibilité traditionnelle des points de terminaison et du réseau. Les fonctionnalités Kubernetes liées à l'isolation des charges de travail et à la portée des privilèges peuvent accroître le besoin de validation des politiques dans les environnements de production. Les fournisseurs CNCF ajoutent la télémétrie des conteneurs aux flux de travail de détection plutôt que de la traiter comme une tâche distincte d'analyse de posture. Mitiga a déclaré que sa plateforme Helios AIDR a réduit le temps de triage de 90 % dans ses déploiements en production. Une étude évaluée par des pairs a révélé que les architectures de réponse cloud automatisées peuvent réduire sensiblement les temps de triage et de confinement dans ses conditions testées. De telles preuves font évoluer la discussion d'achat du volume de surveillance vers la vitesse de réponse et le contexte opérationnel. Le secteur des services gérés d'opérations de sécurité cloud répond en associant les signaux cloud, d'identité, SaaS et de conteneurs dans un seul flux de travail de réponse.



Par modèle de prestation :
les exigences souveraines remodèlent les choix de prestationLes services entièrement gérés ont détenu 56,11 % en 2026, car les clients peuvent transférer la responsabilité des outils, du personnel et de l'ingénierie de détection à un fournisseur spécialisé. Ces contrats incluent généralement des niveaux de service convenus pour la détection et la réponse. Ils conviennent aux organisations disposant d'une capacité limitée d'opérations de sécurité internes. Les fournisseurs peuvent exploiter des outils et des équipes partagés entre les clients dans le cadre de ce modèle. Cette structure est attrayante lorsqu'un client a besoin d'une surveillance continue sans construire sa propre fonction 24h/24 et 7j/7. Elle donne également aux acheteurs une seule partie responsable pour l'activité opérationnelle de routine. Le modèle reste central sur le marché des services gérés d'opérations de sécurité cloud car il peut couvrir l'ensemble du cycle de vie des opérations de sécurité. Il doit encore s'adapter aux clients qui souhaitent un contrôle plus fort sur les données sensibles et les décisions d'escalade.
Les services gérés souverains ou en pays devrait se développer à un CAGR de 12,67 % jusqu'en 2032. Le segment traite les cas où les journaux, le traitement, le personnel ou les clés de chiffrement doivent rester dans des juridictions définies. Deutsche Telekom et Palo Alto Networks ont lancé Sovereign Cortex avec T Security en juin 2026 pour les exigences européennes. Le service utilise un environnement Google Cloud Platform souverain et laisse le contrôle des clés de chiffrement à Deutsche Telekom. Les services cogérés offrent une option intermédiaire pour les entreprises qui conservent une équipe de sécurité mais manquent d'une couverture cloud 24 heures sur 24. Cela est particulièrement pertinent dans les services financiers, où les équipes internes peuvent conserver l'autorité d'escalade et les droits d'audit. Les offres cogérées modulaires peuvent donner aux fournisseurs un point d'entrée avant qu'un acheteur envisage une externalisation complète.
Par modèle de déploiement :
les environnements hybrides maintiennent des besoins de couverture plus largesLe cloud public a représenté 58,16 % en 2026, soutenu par une capacité élastique et une infrastructure moins lourde. Les environnements hyperscalers offrent également des outils de sécurité que les fournisseurs peuvent intégrer dans des services gérés. Les déploiements en cloud public peuvent simplifier l'échelle lorsque les charges de travail s'exécutent déjà sur ces plateformes. Ils ne suppriment pas le besoin d'analystes expérimentés et de processus de réponse. Les clients ont toujours besoin d'une surveillance continue des identités, des configurations, des charges de travail et de l'activité des applications. La domination du cloud public soutient une prestation légère en infrastructure pour les fournisseurs. Elle augmente également l'importance des compétences spécifiques aux plateformes sur le marché des services gérés d'opérations de sécurité cloud. Les acheteurs de cloud public continueront à rechercher des fournisseurs de services capables d'améliorer la visibilité sans ajouter d'outils inutiles.
Le cloud hybride devrait se développer à un CAGR de 12,92 % jusqu'en 2032. Presidio a rapporté que 54 % des organisations exploitent des environnements hybrides combinant cloud public et infrastructure sur site. Les environnements hybrides exigent des fournisseurs qu'ils interprètent les journaux existants aux côtés de la télémétrie des charges de travail cloud. Des recherches ont identifié les mouvements inter-cloud, les menaces par canal auxiliaire et les lacunes d'exposition des API comme des risques matériels dans ces architectures. Le cloud privé reste pertinent pour les charges de travail contraintes par la réglementation, la classification ou les exigences opérationnelles. Tenable a documenté que les organisations font face à des défis de sécurité cloud dans des environnements complexes, incluant plusieurs services cloud. Un environnement mixte peut élargir la portée d'un contrat géré car le service doit couvrir plus d'un modèle opérationnel. Les fournisseurs qui intègrent les signaux sur site et cloud peuvent donc répondre à un besoin client plus large.
Par plateforme cloud :
l'alignement sur la plateforme influence le positionnement des fournisseursMicrosoft Azure a détenu 33,74 % en 2026. Sa position en entreprise est soutenue par des liens avec Microsoft 365, Sentinel, Defender for Cloud et Purview. Ces intégrations peuvent réduire le travail de configuration nécessaire lorsqu'un fournisseur prend en charge des clients axés sur Azure. Les services alignés sur Azure peuvent utiliser les données d'identité et de sécurité existantes de l'environnement client. Cela peut raccourcir l'intégration lorsque l'organisation utilise déjà des outils Microsoft. AWS conserve une large base installée dans les déploiements gouvernementaux et réglementés. Son catalogue de services certifiés prend en charge les clients ayant des besoins formels de conformité. Les fournisseurs ont toujours besoin d'une ingénierie de détection indépendante pour fournir un service cohérent sur des charges de travail variées. Le marché des services gérés d'opérations de sécurité cloud comprend des spécialistes de plateformes ainsi que des fournisseurs conçus pour opérer sur plusieurs plateformes cloud.
Google Cloud devrait se développer à un CAGR de 13,14 % jusqu'en 2032. Google Security Operations a contribué à étendre la position de la plateforme dans la prestation de sécurité gérée. La catégorie de plateforme multi-cloud et cloud hybride soutient les acheteurs qui évitent la dépendance à un seul fournisseur. Tenable a rapporté que les organisations de son échantillon de recherche gèrent en moyenne 2,7 environnements cloud. Ces acheteurs ont besoin de fournisseurs capables de corréler la télémétrie d'AWS, Azure et Google Cloud sous un modèle d'alerte partagé. Cortex Cloud 2.0 de Palo Alto Networks a introduit des agents IA autonomes pour l'investigation et la remédiation de la sécurité cloud. La direction du développement des plateformes augmente la valeur des fournisseurs capables de combiner des outils natifs avec des flux de travail multiplateformes. Elle crée également une pression concurrentielle sur les entreprises de services qui dépendent uniquement du traitement manuel des alertes.

Par secteur d'activité des utilisateurs finaux :
les acheteurs réglementés définissent les exigences de serviceLes services bancaires, financiers et d'assurance ont représenté 24,18 % en 2026. Le secteur traite des volumes de transactions élevés et reste exposé à des attaques ciblées. DORA et PCI DSS créent des attentes formelles en matière de contrôles de sécurité et de résilience opérationnelle. Les institutions financières ont également besoin de preuves que les tiers peuvent protéger les informations sensibles des clients et des transactions. Les services entièrement gérés et cogérés sont tous deux pertinents pour ces acheteurs. Les modèles cogérés permettent aux équipes internes de maintenir la surveillance des actions majeures et des preuves. La surveillance continue est une exigence opérationnelle fondamentale plutôt qu'un projet occasionnel. Cette demande maintient les services financiers au cœur du marché des services gérés d'opérations de sécurité cloud.
Le gouvernement et la défense devrait se développer à un CAGR de 13,27 % jusqu'en 2032. L'adoption du cloud dans les environnements de défense nécessite des opérations capables de prendre en charge des charges de travail sensibles et des conditions d'accès strictes. L'armée de l'air des États-Unis a demandé des informations en 2026 pour des opérations de plateforme de sécurité 24h/24 et 7j/7 sur Kubernetes, les conteneurs et plusieurs enclaves cloud. La santé et les sciences de la vie ont besoin de protection des charges de travail cloud et de réponse aux incidents lorsque les dossiers et la sécurité des patients sont en jeu. Les utilisateurs de la fabrication et de l'industrie ont besoin de protection à mesure que la technologie opérationnelle devient plus connectée aux systèmes d'entreprise. Les acheteurs des technologies de l'information et des télécommunications utilisent la gestion CASB gérée et la gestion de la posture SaaS pour gouverner des effectifs largement distribués. La demande du commerce de détail et du commerce électronique est concentrée dans la surveillance des paiements et la préparation à la réponse aux incidents. Ces exigences variées encouragent les fournisseurs à adapter la couverture des services et les preuves de conformité selon le contexte des utilisateurs finaux.
Analyse géographique
Marché des Services Gérés d'Opérations de Sécurité Cloud en Amérique du Nord
L'Amérique du Nord détenait 43,91 % en 2026, soutenue par une large base d'entreprises cloud-natives et de fournisseurs de services gérés. Les organisations de services financiers, de santé et de défense aux États-Unis créent une demande soutenue pour la surveillance continue du cloud. Les exigences en matière de cyber-assurance encouragent également les acheteurs à documenter leurs capacités de surveillance et d'intervention. Le Canada soutient la demande de dispositifs co-gérés qui préservent la supervision interne. Le Mexique accroît ses investissements en sécurité cloud à mesure que les entreprises développent leurs opérations numériques et leurs activités technologiques en nearshore. La région reste très concurrentielle, car les entreprises de télécommunications, les fournisseurs de services informatiques et les spécialistes cloud-natifs se disputent les mêmes comptes. Les contrats standard de détection et de réponse gérées subissent une pression sur les prix dans cet environnement. Les offres souveraines premium et celles dotées d'intelligence artificielle peuvent conserver un positionnement plus différencié.
Marché des Services Gérés d'Opérations de Sécurité Cloud en Europe
L'Europe est la deuxième zone géographique en importance, avec l'Allemagne et le Royaume-Uni comme principaux contributeurs aux revenus. L'opportunité régionale est soutenue par des réglementations qui renforcent les obligations de sécurité et de résilience. DORA s'applique aux entités financières de l'Union européenne depuis janvier 2025. La demande en Allemagne inclut des acheteurs répondant à des obligations élargies en matière de cybersécurité et à des exigences de résidence des données. Le secteur financier du Royaume-Uni adopte des modèles co-gérés dans lesquels le maintien du contrôle interne reste important. La France, l'Italie et l'Espagne contribuent par le biais de la fourniture de services de sécurité adossés aux opérateurs de télécommunications. AWS a annoncé que son Cloud Souverain Européen a obtenu les certifications SOC 2, C5 et 7 certifications ISO couvrant 69 services. Ces capacités de conformité constituent une base pour les déploiements de sécurité gérée dans le secteur public et les secteurs réglementés.
Marché des Services Gérés d'Opérations de Sécurité Cloud en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 13,24 % jusqu'en 2032. La transformation numérique, l'adoption du cloud hybride et les nouvelles exigences gouvernementales stimulent la demande en Chine, en Inde, au Japon, en Corée du Sud et en Asie du Sud-Est. Les capacités de sécurité cloud telles que la confiance zéro, le CNAPP, la détection automatisée et le soutien réglementaire deviennent des facteurs de différenciation clés pour les fournisseurs. Les règles locales en matière de données favorisent les modèles de centre des opérations de sécurité souverain qui maintiennent le traitement et les opérations dans le pays. Indosat et Cisco ont inauguré le Centre des Opérations de Sécurité Souverain d'Indonésie à Jakarta en août 2025. L'installation comprend un déploiement local de la plateforme Splunk Cloud et cible la livraison de la sécurité en tant que service pour plus de 10 000 petites et moyennes entreprises. La demande au Moyen-Orient et en Afrique augmente à partir d'une base plus modeste, portée par l'Arabie saoudite et les Émirats arabes unis. L'Amérique du Sud est en développement, avec le Brésil au centre des investissements régionaux en sécurité cloud et de la demande de conformité liée à la LGPD.
Paysage concurrentiel
Concentration du Marché
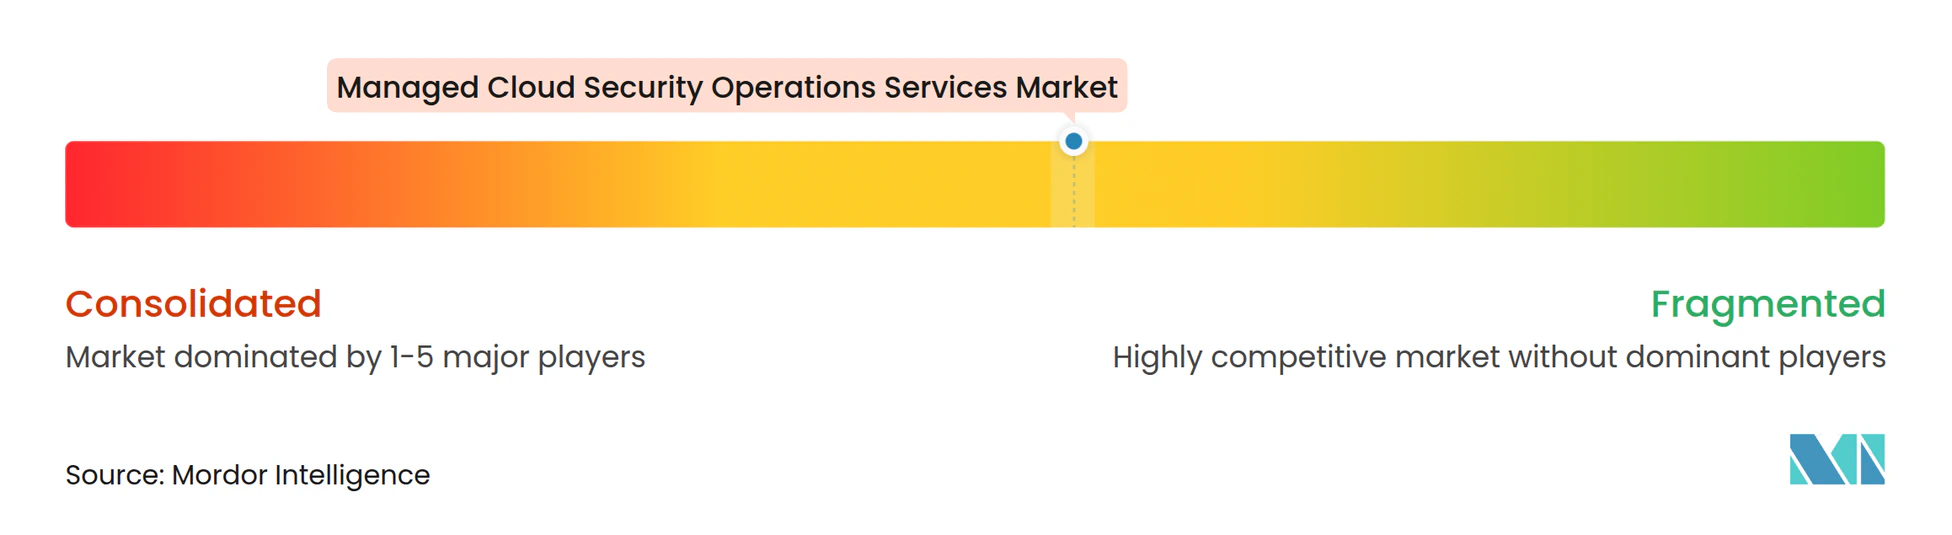
Le marché des services gérés d'opérations de sécurité cloud est modérément fragmenté, avec une concurrence croissante entre les fournisseurs traditionnels et cloud-natifs. Les grandes entreprises de sécurité gérée, les sociétés de services informatiques et les opérateurs de télécommunications sont en concurrence avec les spécialistes de la détection et réponse gérées. Les fournisseurs cloud-natifs se démarquent souvent par la visibilité, les métriques de réponse et l'automatisation spécifique au cloud. Les acheteurs examinent la capacité d'un fournisseur à prendre en charge AWS, Azure, Google Cloud et les environnements mixtes. Les certifications hyperscalers et les partenariats de services sont des voies importantes pour accéder aux clients. La prestation spécifique à une plateforme peut réduire la complexité de mise en œuvre pour les clients déjà engagés dans un écosystème. Dans le même temps, les acheteurs multi-cloud préfèrent les fournisseurs capables d'éviter un angle mort lié à une seule plateforme. Cela laisse de la place à la fois pour les entreprises spécialisées et les modèles de services larges et neutres vis-à-vis des fournisseurs.
L'automatisation est un domaine de compétition central sur le marché des services gérés d'opérations de sécurité cloud. Palo Alto Networks a rendu Cortex Cloud 2.0 généralement disponible en octobre 2025, ajoutant des agents IA autonomes pour l'investigation et la remédiation de la sécurité cloud. Fortinet a présenté en avant-première FortiSOC en mars 2026 en tant que plateforme fournie dans le cloud qui combine plusieurs produits de centres des opérations de sécurité dans une seule console. Ces mouvements montrent comment les éditeurs de produits cherchent à réduire l'effort de traitement des alertes et à associer l'investigation à la réponse. Les fournisseurs qui possèdent des plateformes de protection cloud peuvent combiner la télémétrie du code, de l'exécution et du réseau. Cela peut raccourcir les cycles de détection et de triage par rapport aux services qui s'appuient sur des sources de données déconnectées. La conformité avec ISO 27001, SOC 2, FedRAMP et BSI C5 reste importante pour la qualification dans les évaluations du secteur public et des services financiers. Les spécialistes cloud-natifs plus petits peuvent être compétitifs lorsque les clients ont besoin d'un service sur mesure plutôt que d'un ensemble d'entreprise large.
La prestation souveraine crée une autre base de différenciation au sein du marché des services gérés d'opérations de sécurité cloud. Deutsche Telekom et Palo Alto Networks ont introduit Sovereign Cortex avec T Security en juin 2026 pour les besoins du secteur public européen et des infrastructures critiques. L'offre maintient le contrôle des clés de chiffrement avec Deutsche Telekom et cible les exigences NIS2, DORA et KRITIS. La prestation de centres des opérations de sécurité cloud souverains pour le marché intermédiaire reste une opportunité où les offres existantes peuvent être coûteuses ou insuffisamment localisées. La sécurité cogérée des conteneurs et Kubernetes reste également insuffisamment desservie au-delà de l'analyse de posture de base. L'automatisation de la réponse aux incidents inter-cloud est un autre domaine d'opportunité, en particulier pour les organisations qui opèrent sur les 3 principaux hyperscalers. Les fournisseurs capables de démontrer des résultats de réponse mesurables et des opérations localement conformes sont mieux positionnés pour répondre à ces exigences.
Leaders du secteur des services gérés d'opérations de sécurité cloud
-
IBM Corporation
-
AT&T Inc.
-
Accenture plc
-
NTT DATA Corporation
-
Broadcom Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés d'Opérations de Sécurité Cloud Entreprises couvertes dans ce rapport
- Accenture plc
- AT&T Inc.
- Atos SE
- BAE Systems plc
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Deloitte Touche Tohmatsu Limited
- DXC Technology Company
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kyndryl Holdings, Inc.
- Lumen Technologies, Inc.
- NTT DATA Corporation
- Orange S.A.
- Palo Alto Networks, Inc.
- Secureworks Corp.
- Tata Consultancy Services Limited
- Verizon Communications Inc.
- Wipro Limited
Développements industriels récents dans Marché des Services Gérés d'Opérations de Sécurité Cloud
- Octobre 2026 : Atos a élargi son partenariat avec Fortinet d'un modèle dirigé par pays à un modèle d'engagement mondial, combinant le réseau mondial de centres des opérations de sécurité d'Atos avec les technologies avancées de cybersécurité de Fortinet pour fournir des services de sécurité gérée unifiés dans des environnements hybrides et multi-cloud pour des clients entreprises à l'échelle mondiale, répondant à l'escalade des cybermenaces et à des exigences réglementaires plus strictes.
- Juin 2026 : Deutsche Telekom et Palo Alto Networks ont lancé « Sovereign Cortex avec T Security », combinant la plateforme de centres des opérations de sécurité agentique de Palo Alto Networks avec le réseau paneuropéen de centres des opérations de sécurité de Deutsche Telekom sur une instance Google Cloud Platform souveraine. Deutsche Telekom conserve le contrôle exclusif des clés de chiffrement, et le service est conçu pour répondre aux exigences de résidence des données et de conformité NIS2, DORA et KRITIS pour les organisations du secteur public européen et les opérateurs d'infrastructures critiques.
- Mars 2026 : Fortinet a présenté en avant-première FortiSOC lors d'Accelerate 2026, une plateforme de centres des opérations de sécurité intégrée fournie dans le cloud combinant FortiAnalyzer, FortiSIEM, FortiSOAR et FortiTIP dans une seule console avec un modèle de données unifié, et a simultanément étendu FortiAI avec des capacités d'exécution agentique pour le triage automatisé des alertes, l'investigation et la chasse aux menaces dans des environnements hybrides, progressant des copilotes interactifs vers des flux de travail de centres des opérations de sécurité autonomes et connectés.
- Février 2026 : Kyndryl a lancé son premier Centre des opérations de cyberdéfense à Bengaluru, en Inde, intégrant les opérations réseau et les opérations de sécurité dans un hub de commandement unifié avec un cadre d'IA agentique, des tableaux de bord en temps réel basés sur les rôles et des runbooks automatisés. Le centre est conçu pour servir des clients mondiaux dans plus de 60 pays et est prévu pour une expansion géographique afin de répondre à la demande internationale croissante.
Portée du rapport mondial sur le marché des services gérés d'opérations de sécurité cloud
Le marché des services gérés d'opérations de sécurité cloud comprend des services de sécurité externalisés, disponibles 24h/24 et 7j/7, qui surveillent, détectent, enquêtent et répondent aux menaces dans les environnements cloud (public, privé, hybride et multi-cloud), couvrant les charges de travail cloud, les identités, les conteneurs, les fonctions sans serveur, les API et les applications SaaS.
Le rapport sur le marché des services gérés d'opérations de sécurité cloud est segmenté par type de service (gestion gérée de la posture de sécurité cloud, protection gérée des charges de travail cloud, services de courtier de sécurité d'accès cloud géré, gestion de la posture de sécurité SaaS, gestion de la sécurité des conteneurs et Kubernetes, centre des opérations de sécurité géré en tant que service, et réponse aux incidents gérée et chasse aux menaces), modèle de prestation (services entièrement gérés, services cogérés, et services gérés souverains ou en pays), modèle de déploiement (cloud public, cloud privé, et cloud hybride), plateforme cloud (Amazon Web Services, Microsoft Azure, Google Cloud, et multi-cloud et cloud hybride), secteur d'activité des utilisateurs finaux (services bancaires, financiers et d'assurance, gouvernement et défense, santé et sciences de la vie, fabrication et industrie, technologies de l'information et télécommunications, commerce de détail et commerce électronique, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Gestion gérée de la posture de sécurité cloud |
| Protection gérée des charges de travail cloud |
| Services de courtier de sécurité d'accès cloud géré |
| Gestion de la posture de sécurité SaaS |
| Gestion de la sécurité des conteneurs et Kubernetes |
| Centre des opérations de sécurité géré en tant que service |
| Réponse aux incidents gérée et chasse aux menaces |
| Services entièrement gérés |
| Services cogérés |
| Services gérés souverains ou en pays |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Amazon Web Services |
| Microsoft Azure |
| Google Cloud |
| Multi-cloud et cloud hybride |
| Services bancaires, financiers et d'assurance |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Fabrication et industrie |
| Technologies de l'information et télécommunications |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de service | Gestion gérée de la posture de sécurité cloud | |
| Protection gérée des charges de travail cloud | ||
| Services de courtier de sécurité d'accès cloud géré | ||
| Gestion de la posture de sécurité SaaS | ||
| Gestion de la sécurité des conteneurs et Kubernetes | ||
| Centre des opérations de sécurité géré en tant que service | ||
| Réponse aux incidents gérée et chasse aux menaces | ||
| Par modèle de prestation | Services entièrement gérés | |
| Services cogérés | ||
| Services gérés souverains ou en pays | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Par plateforme cloud | Amazon Web Services | |
| Microsoft Azure | ||
| Google Cloud | ||
| Multi-cloud et cloud hybride | ||
| Par secteur d'activité des utilisateurs finaux | Services bancaires, financiers et d'assurance | |
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Fabrication et industrie | ||
| Technologies de l'information et télécommunications | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'opérations de sécurité cloud ?
Le marché des services gérés d'opérations de sécurité cloud est évalué à 16,42 milliards USD en 2026 et devrait atteindre 34,11 milliards USD d'ici 2032, à un CAGR de 12,43 % de 2027 à 2032.
Quel type de service est en tête des services gérés d'opérations de sécurité cloud ?
Sur le marché des services gérés d'opérations de sécurité cloud, le Centre des opérations de sécurité géré en tant que service est en tête avec 34,28 % en 2026, car il combine la détection, l'investigation, la réponse et le reporting de conformité.
Pourquoi les entreprises externalisent-elles leurs opérations de sécurité cloud ?
Le marché des services gérés d'opérations de sécurité cloud répond aux organisations ayant besoin d'une surveillance 24h/24 et 7j/7 et de compétences cloud difficiles à développer en interne.
Quel modèle de déploiement se développe le plus rapidement ?
Sur le marché des services gérés d'opérations de sécurité cloud, le cloud hybride devrait se développer à un CAGR de 12,92 % jusqu'en 2032, car les entreprises ont besoin d'une couverture unifiée sur les systèmes cloud public et sur site.
Quelle région détient la plus grande part ?
Le marché des services gérés d'opérations de sécurité cloud est mené par l'Amérique du Nord avec 43,91 % en 2026, soutenu par des secteurs réglementés et un écosystème de fournisseurs mature.
Qu'est-ce qui stimule la demande de centres des opérations de sécurité souverains ?
Sur le marché des services gérés d'opérations de sécurité cloud, la résidence des données, le contrôle du chiffrement et les exigences de conformité spécifiques aux secteurs encouragent les clients à utiliser des opérations de sécurité en pays.