
Taille et part du marché des services XDR co-gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.57 Milliards de dollars |
| Taille du Marché (2032) | 5.69 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.23 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services XDR co-gérés par Mordor Intelligence
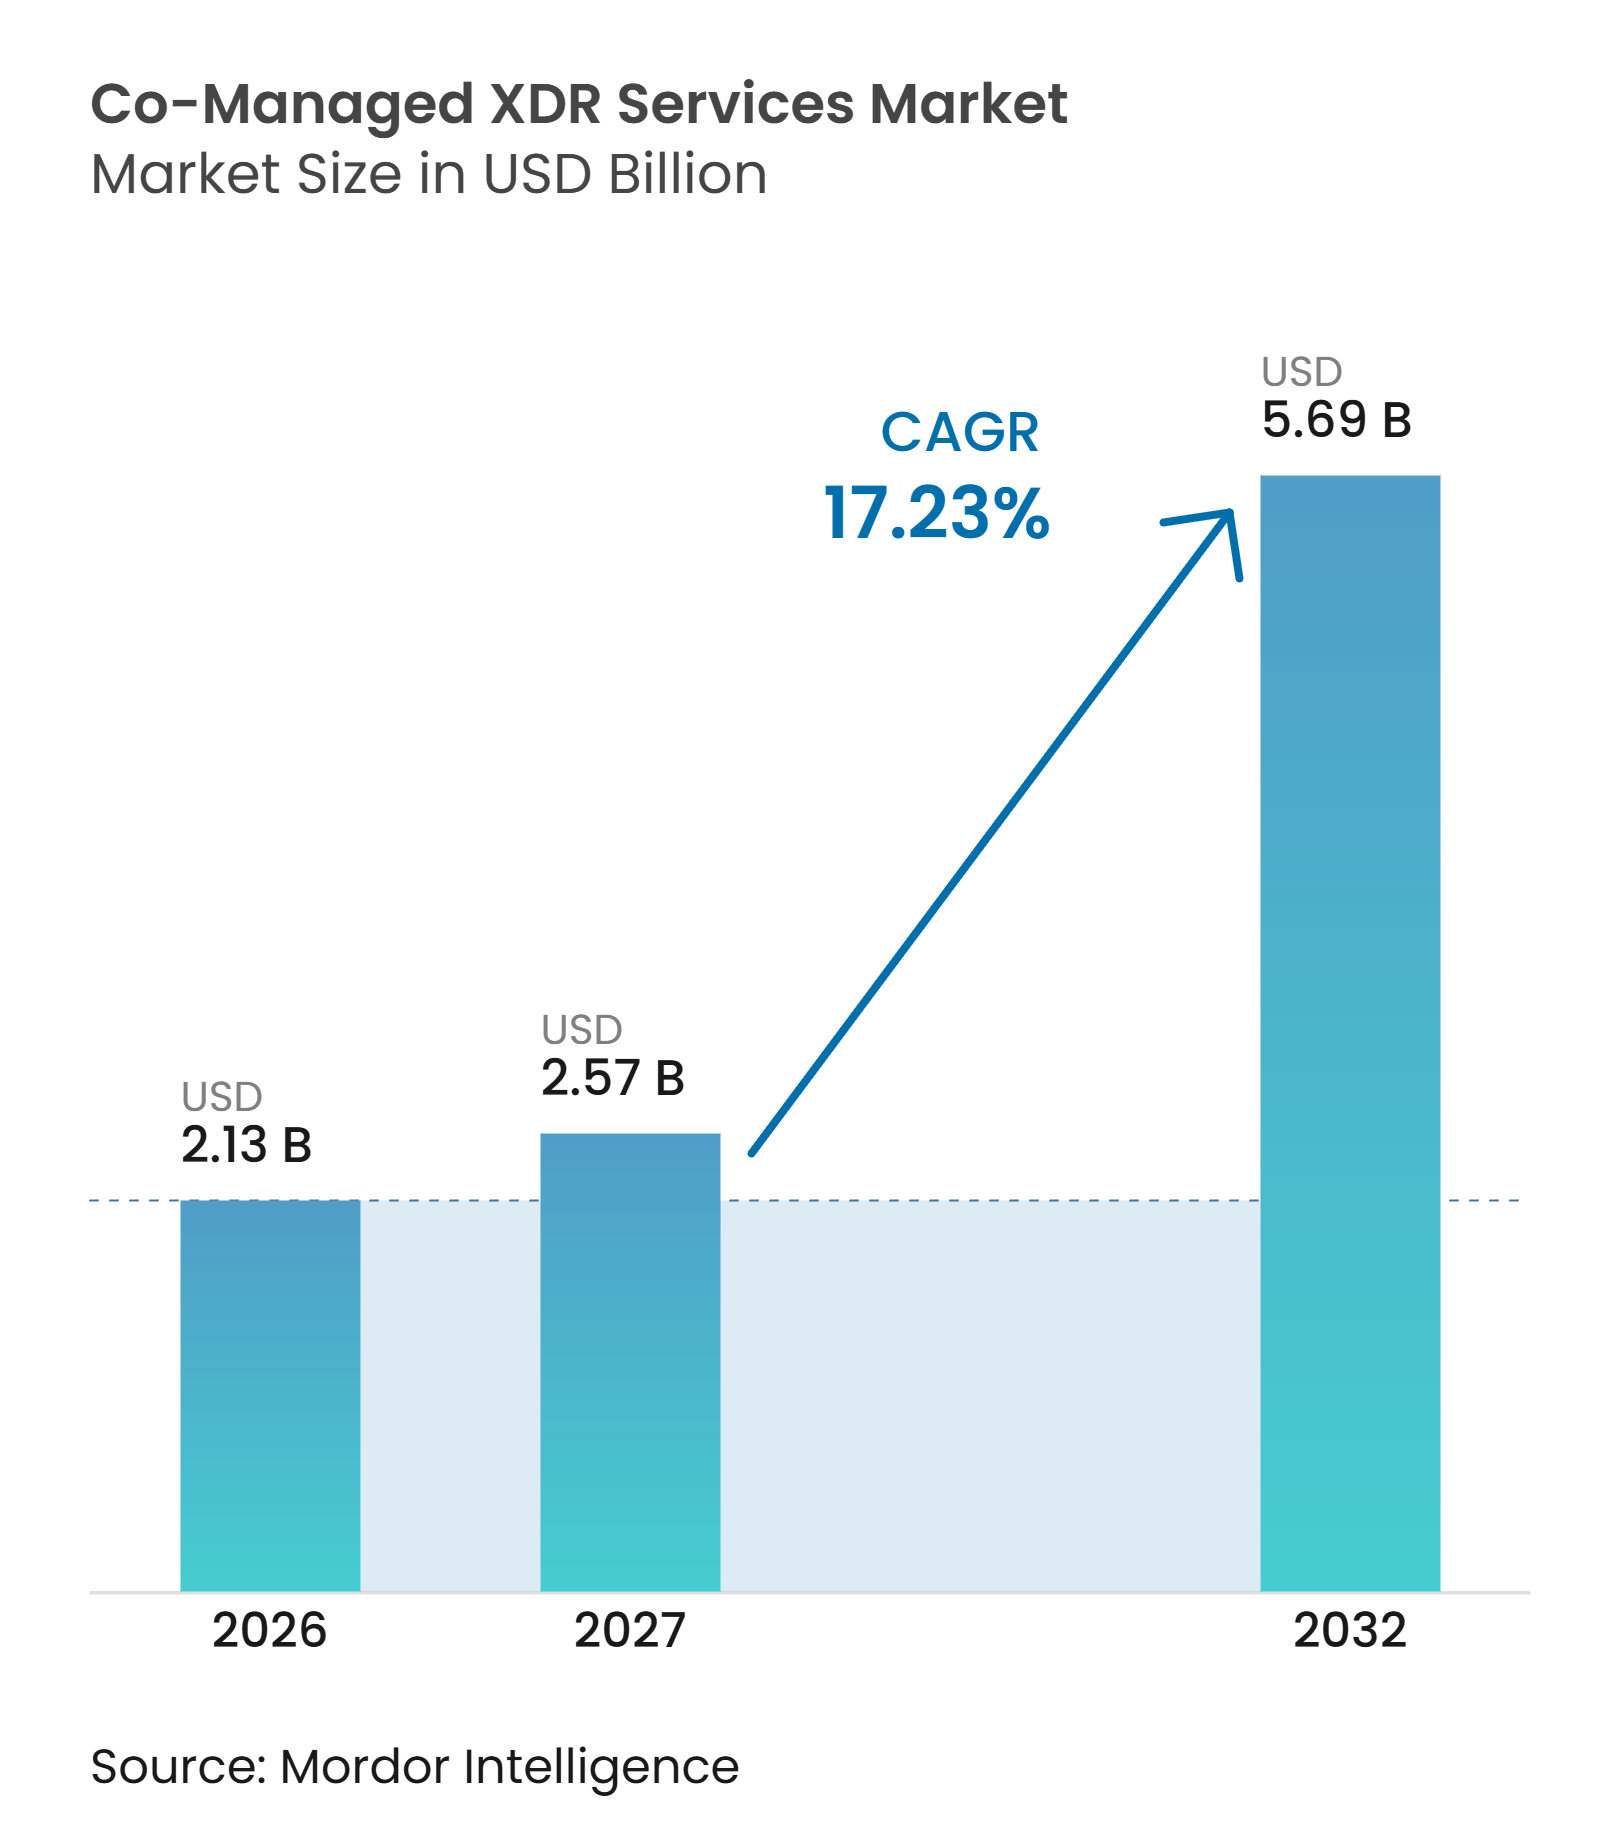
La taille du marché des services XDR co-gérés est projetée à 2,13 milliards USD en 2026, 2,57 milliards USD en 2027, et devrait atteindre 5,69 milliards USD d'ici 2032, avec un CAGR de 17,23 % de 2027 à 2032. Le marché des services XDR co-gérés évolue au-delà du choix entre un centre d'opérations de sécurité interne et une externalisation totale. Les organisations souhaitent conserver la connaissance de leurs environnements tout en bénéficiant d'un accès continu à des analystes spécialisés. La pénurie persistante de compétences, des obligations de reporting plus strictes et une exposition plus large au cloud soutiennent ce modèle. Le triage assisté par l'IA améliore également l'économie de la couverture permanente en orientant les analystes vers des investigations complexes. Le modèle peut préserver les droits de décision des clients tout en donnant aux analystes des prestataires le contexte nécessaire pour enquêter sur des événements dans un environnement technologique complexe. Le marché des services XDR co-gérés offre donc aux prestataires la possibilité d'associer des outils appartenant aux clients à un soutien opérationnel ciblé, bien que les règles locales en matière de données et l'ambiguïté des responsabilités en matière de réponse puissent retarder les décisions d'achat.
Principaux enseignements du rapport
- Par modèle de service, la détection des menaces co-gérée et la surveillance 24h/24 et 7j/7 représentaient 47,89 % du marché des services XDR co-gérés en 2026, tandis que la chasse aux menaces co-gérée et le soutien à la réponse aux incidents devraient progresser à un CAGR de 18,73 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud détenait une part de 60,72 % en 2026 et devrait progresser à un CAGR de 19,21 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient une part de 67,43 % en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 19,87 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 26,67 % de la part du marché des services XDR co-gérés en 2026, tandis que le secteur manufacturier devrait progresser à un CAGR de 19,60 % jusqu'en 2032.
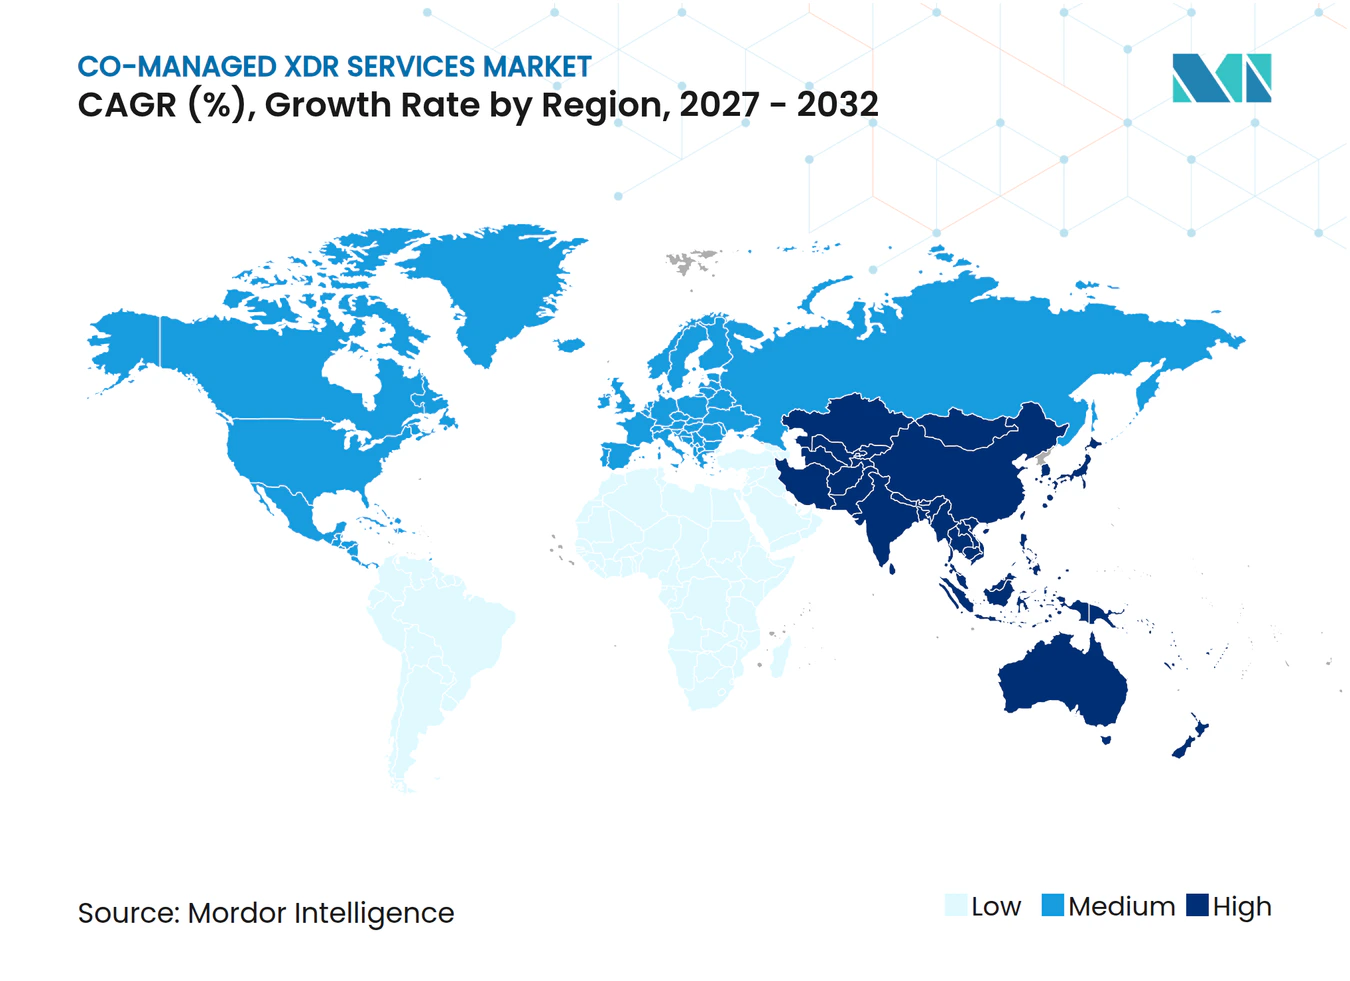
- Par géographie, l'Amérique du Nord détenait une part de 42,31 % en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 20,17 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de talents en cybersécurité et économie de la couverture 24h/24 et 7j/7 | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Détection assistée par l'IA, triage et automatisation de la réponse | +2.8% | Mondial | Moyen terme (2-4 ans) |
| Obligations réglementaires de reporting et exigences de contrôle en matière de cyberassurance | +2.3% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Expansion de la surface d'attaque hybride et multicloud | +1.8% | Mondial | Court terme (≤ 2 ans) |
| Besoin d'étendre les investissements XDR appartenant aux clients sans externalisation totale | +1.5% | Amérique du Nord, UE, cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Convergence de la télémétrie des identités, du cloud et de la chaîne d'approvisionnement | +1.2% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents en cybersécurité et économie de la couverture 24h/24 et 7j/7
L'argument économique en faveur d'une couverture continue se renforce car la pénurie concerne les compétences spécialisées autant que les effectifs. L'ISC2 a constaté que 59 % des répondants signalaient des besoins critiques ou significatifs en compétences en cybersécurité en 2025, contre 44 % en 2024, et 88 % ont signalé au moins une conséquence mesurable due aux pénuries de compétences. L'ISACA a rapporté que 65 % des organisations avaient des postes en cybersécurité non pourvus et que 55 % des équipes étaient en sous-effectif en 2025. Il a également constaté que 50 % des organisations avaient du mal à fidéliser les talents, tandis que 38 % avaient besoin de 3 à 6 mois pour pourvoir des postes de niveau débutant. Le marché des services XDR co-gérés bénéficie lorsque les organisations utilisent les analystes des prestataires pour étendre les plateformes de détection appartenant aux clients sans perdre la connaissance locale de leurs systèmes.
Détection assistée par l'IA, triage et automatisation de la réponse
L'IA fait évoluer la proposition de service d'une simple disponibilité des analystes vers une meilleure utilisation du temps des analystes. Rapid7 a rapporté en juin 2025 que ses flux de travail d'IA agentique résolvaient les alertes bénignes avec une précision de 99,93 % et récupéraient plus de 200 heures d'analystes en opérations de sécurité par semaine. Cette capacité peut être redirigée vers des investigations nécessitant un jugement humain et une connaissance contextuelle. Trend Micro a introduit le SIEM agentique en octobre 2025 pour orienter les travaux de chasse et de renseignement vers des agents spécialisés capables de convertir de nouveaux renseignements sur les menaces en règles de détection en quelques minutes. Le SANS a constaté que 73 % des organisations identifiaient les faux positifs comme leur principal défi en matière de détection, et 76 % prévoyaient d'augmenter l'utilisation de l'IA et de l'apprentissage automatique en 2026. Le marché des services XDR co-gérés favorise les prestataires capables de démontrer un triage IA fiable sans réduire la supervision des clients sur les décisions de réponse.
Obligations réglementaires de reporting et exigences de contrôle en matière de cyberassurance
Les obligations réglementaires et les contrôles d'assurance créent une demande parallèle pour des processus documentés de détection et de réponse. La SEC exige des déclarants qu'ils divulguent les incidents de cybersécurité importants sur le formulaire 8-K ou le formulaire 6-K dans les 4 jours ouvrables suivant la détermination du caractère important de l'incident.[1] Ce calendrier rend la surveillance continue et les procédures d'escalade définies plus pertinentes pour les sociétés cotées. Le marché des services XDR co-gérés peut bénéficier lorsque les entreprises ont besoin d'un soutien de prestataire qui complète les équipes internes et crée des enregistrements de réponse auditables. Les prestataires doivent encore se différencier par la qualité des investigations, la rapidité de réponse et la transparence des rapports, à mesure que la surveillance de base devient une exigence commune.
Expansion de la surface d'attaque hybride et multicloud
L'expansion des environnements cloud augmente le volume et la variété de la télémétrie de sécurité que les équipes doivent surveiller. Thales a constaté que l'entreprise moyenne utilisait 2,1 fournisseurs de cloud public en 2025, tandis que 55 % des répondants considéraient la sécurité cloud plus complexe que la sécurité sur site. Check Point a rapporté que 65 % des organisations avaient subi un incident de sécurité lié au cloud au cours de l'année précédente, mais seulement 9 % avaient détecté l'incident dans la première heure. Le SANS a identifié le manque d'expertise en sécurité cloud et la complexité multicloud comme des obstacles majeurs pour les organisations gérant plusieurs environnements cloud. Les prestataires co-gérés peuvent consolider les signaux d'identité, de charge de travail, de messagerie, de réseau et de terminal dans un modèle opérationnel partagé. Cela confère au marché des services XDR co-gérés un rôle clair là où les équipes internes ne peuvent pas assurer une couverture continue équivalente dans tous les environnements.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Souveraineté des données, confidentialité et préoccupations relatives à la confiance envers les tiers | -2.2% | UE, Asie-Pacifique, Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Intégration d'outils hétérogènes et retards de normalisation des données | -1.7% | Mondial | Court terme (≤ 2 ans) |
| Ambiguïté des responsabilités de réponse entre le prestataire et le client | -1.3% | Mondial | Court terme (≤ 2 ans) |
| Pression budgétaire et tarification basée sur les résultats peu claire | -1.0% | Petites et moyennes entreprises à l'échelle mondiale | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Souveraineté des données, confidentialité et préoccupations relatives à la confiance envers les tiers
La gestion transfrontalière de la télémétrie peut restreindre les options de prestataires disponibles pour les clients réglementés. Bitdefender a constaté que 77 % des professionnels de la sécurité interrogés considéraient la souveraineté des données comme de plus en plus importante dans les décisions d'achat en cybersécurité, et 76 % envisageraient de changer de fournisseur en raison de préoccupations concernant la juridiction des données ou l'accès d'un gouvernement étranger.[2] Les exigences de résidence des données peuvent favoriser les prestataires disposant d'une infrastructure locale et de procédures opérationnelles régionales établies. Le marché des services XDR co-gérés est confronté à des cycles d'approvisionnement plus longs lorsqu'un client doit valider où les données sont stockées, consultées et conservées. Ce problème est particulièrement important dans les juridictions où les règles locales évoluent plus rapidement qu'un prestataire ne peut établir une capacité dans le pays.
Intégration d'outils hétérogènes et retards de normalisation des données
La prestation co-gérée dépend de la qualité de la télémétrie extraite des outils existants du client. Le SANS a rapporté que 60 % des organisations rencontraient fréquemment ou très fréquemment des faux positifs en 2025, dont 20 % y étant confrontés à des taux très élevés. La même recherche a révélé que 59 % citaient le manque de personnel qualifié comme principal défi de détection et 56 % identifiaient les lacunes en compétences comme principal obstacle à la réponse. Les entreprises exploitent souvent des plateformes de terminal, de cloud, de réseau et de SIEM qui utilisent des schémas et des méthodes de collecte différents. Cela prolonge l'intégration car les prestataires construisent des analyseurs syntaxiques et normalisent les données avant que les détections puissent devenir fiables. Le marché des services XDR co-gérés continuera de faire face à des frictions de déploiement jusqu'à ce que l'adoption plus large de cadres de télémétrie communs réduise ce travail préparatoire.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
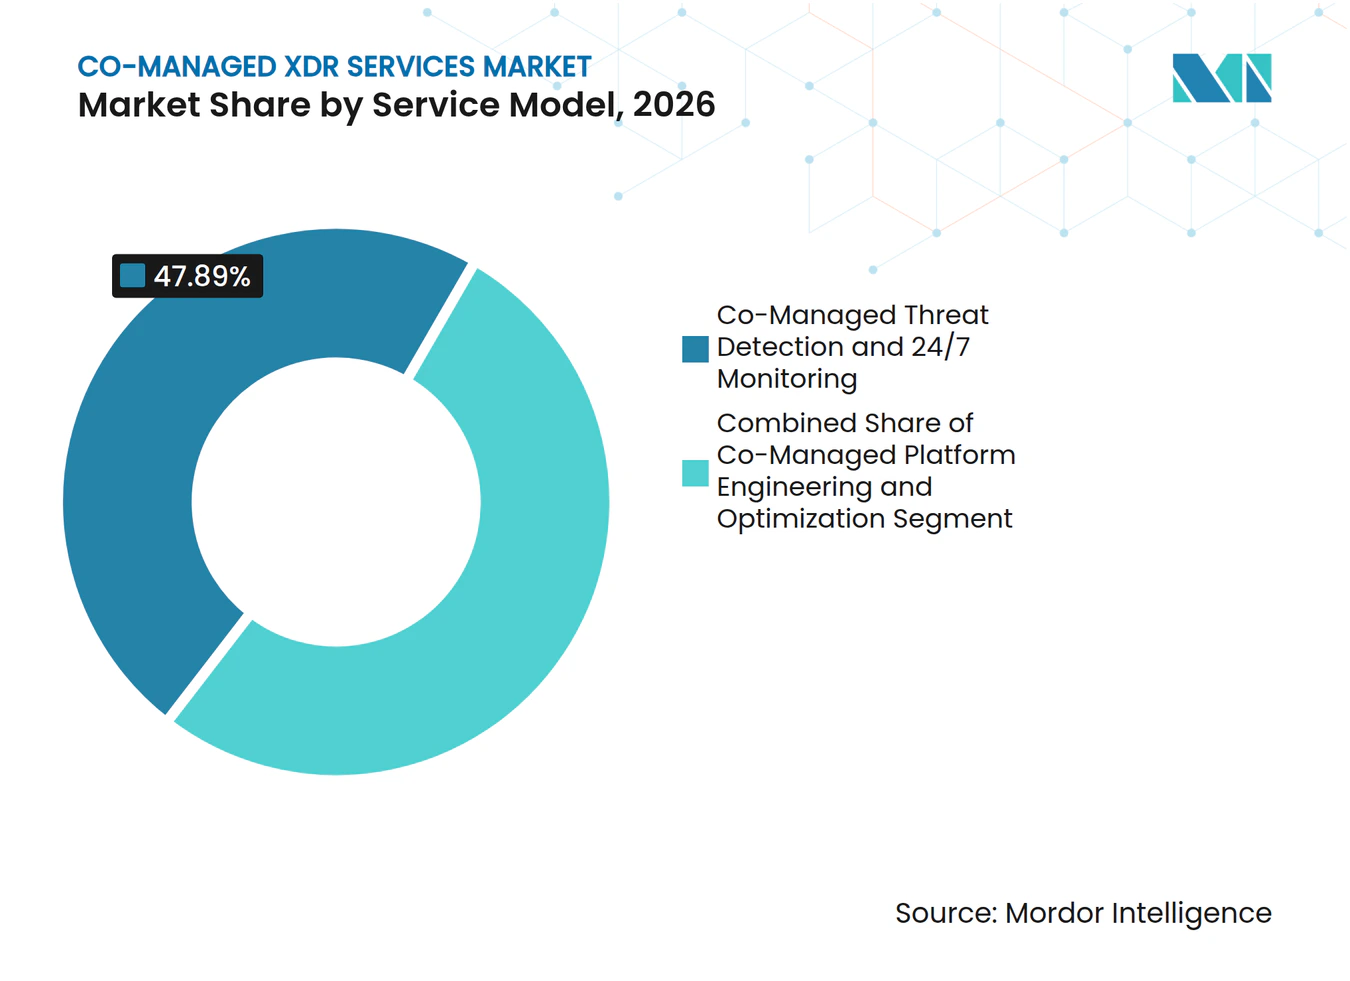
la détection génère les revenus tandis que la chasse aux menaces connaît la croissance la plus rapideLa détection des menaces co-gérée et la surveillance 24h/24 et 7j/7 représentaient 47,89 % de la taille du marché des services XDR co-gérés en 2026. Ce service est le niveau de base que de nombreux clients achètent avant d'ajouter d'autres capacités. Les organisations disposant d'une couverture limitée des opérations de sécurité internes l'utilisent pour combler les lacunes de surveillance continue. L'ISC2 a rapporté que 20 % des équipes de cybersécurité faisaient appel à des prestataires de services externes pour compenser les pénuries de compétences en 2025. La position du segment reflète la nécessité d'établir une couverture persistante avant de poursuivre des services plus spécialisés.
La chasse aux menaces co-gérée et le soutien à la réponse aux incidents devraient progresser à un CAGR de 18,73 % de 2027 à 2032. Les acheteurs traitent l'investigation proactive comme un complément nécessaire à la surveillance des alertes, plutôt que comme un service optionnel premium. Les examens réglementaires et les contrôles liés aux assurances élèvent les attentes en matière de préparation documentée à la réponse. L'ingénierie et l'optimisation des plateformes se développent également à mesure que les clients cherchent de l'aide pour affiner les détections, gérer les flux de travail de détection en tant que code et réduire les volumes d'alertes. Les flux de travail d'IA agentique de Rapid7 montrent pourquoi les prestataires sont sous pression pour combiner l'automatisation avec une capacité d'investigation expérimentée.



Par modèle de déploiement :
le cloud domine à la fois en part et en dynamiqueLe déploiement basé sur le cloud détenait 60,72 % de la taille du marché des services XDR co-gérés en 2026 et devrait progresser à un CAGR de 19,21 % jusqu'en 2032. L'ingestion native dans le cloud peut connecter de nouvelles sources plus rapidement que les déploiements nécessitant des capteurs physiques et des cycles d'accès locaux. Ce délai est important lorsque les clients doivent établir une couverture avant une échéance de reporting ou un renouvellement d'assurance. Thales a rapporté que 4 des 5 cibles d'attaque les plus fréquemment identifiées étaient basées sur le cloud dans son étude de 2025. Le marché des services XDR co-gérés est donc aligné sur un environnement où la surface de menace et l'architecture de surveillance occupent de plus en plus la même couche cloud.
Le déploiement hybride reste pertinent pour les clients disposant de technologies opérationnelles, de données de santé protégées ou de charges de travail héritées qui ne peuvent pas facilement transmettre la télémétrie vers un traitement externe. Ces organisations peuvent conserver certaines sources sur site tout en utilisant un prestataire pour d'autres domaines. Le déploiement sur site est en déclin dans les nouveaux contrats, mais reste nécessaire là où les systèmes à isolation physique limitent la connectivité cloud. Les obligations européennes de résidence des données peuvent prolonger la durée de vie des configurations hybrides pour les organisations réglementées. Les prestataires capables de respecter ces contraintes sans réduire la qualité de détection conserveront un avantage pratique sur le marché des services XDR co-gérés.
Par taille d'organisation :
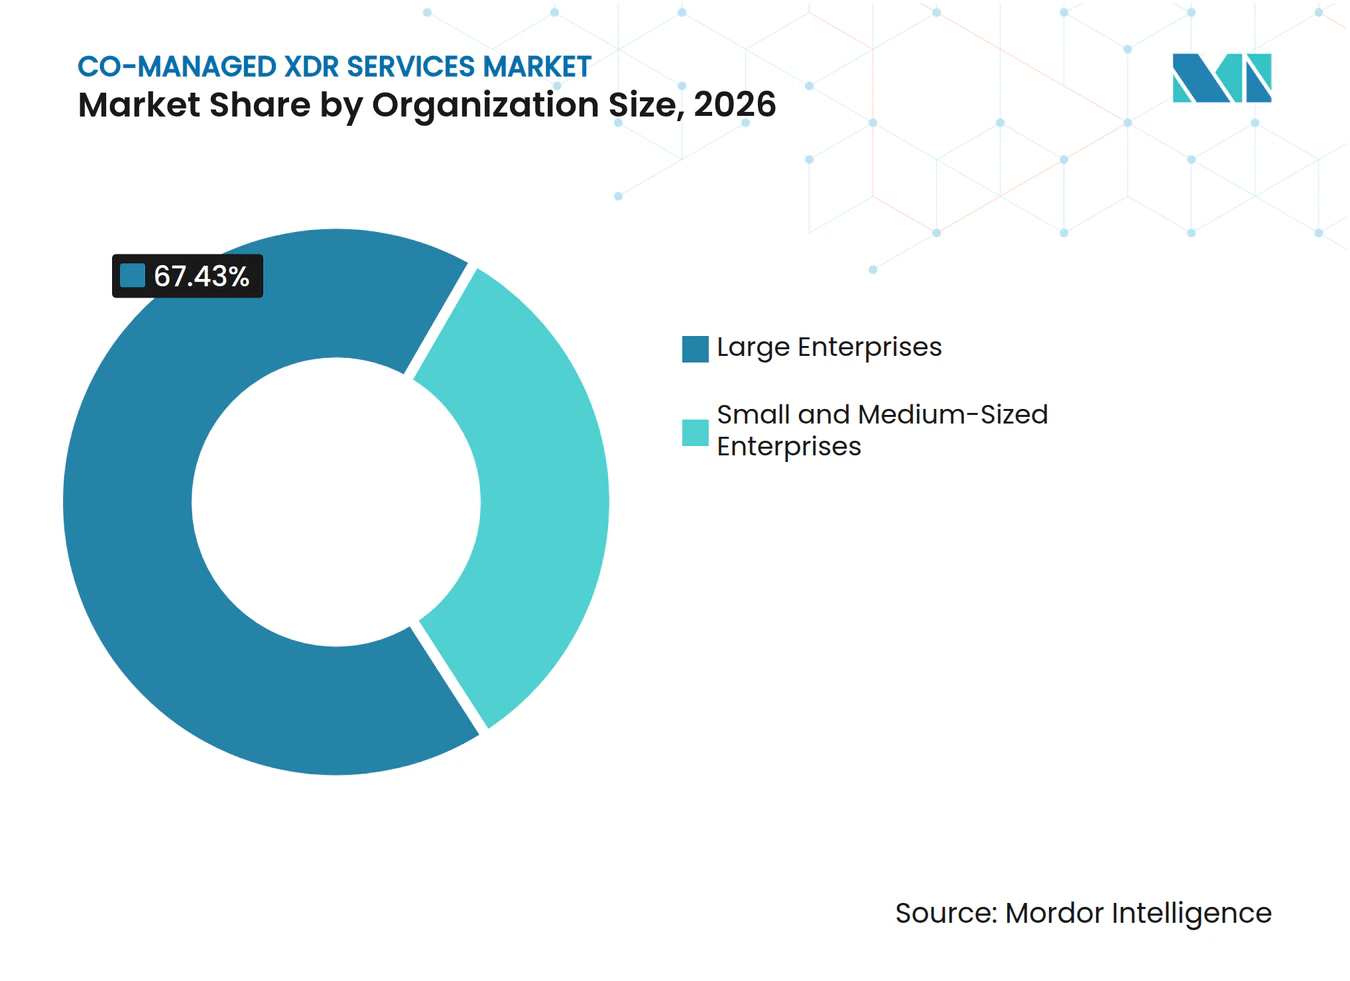
les grandes entreprises ancrent la demande tandis que les petites et moyennes entreprises accélèrentLes grandes entreprises détenaient 67,43 % de la part du marché des services XDR co-gérés en 2026. Elles exploitent généralement des environnements technologiques plus complexes et font face à un contrôle réglementaire, contractuel et assurantiel plus important. Leurs équipes de sécurité internes sont également mieux positionnées pour travailler avec un prestataire co-géré que pour confier toute la responsabilité opérationnelle. Ces clients peuvent combiner surveillance, chasse aux menaces, ingénierie et contrats de réponse aux incidents dans le cadre d'engagements pluriannuels. Le marché des services XDR co-gérés tire donc des revenus substantiels des acheteurs d'entreprise qui ont besoin de modèles opérationnels partagés sur plusieurs outils de sécurité.
Les petites et moyennes entreprises devraient progresser à un CAGR de 19,87 % de 2027 à 2032. Les modèles commerciaux par terminal et la distribution par partenaires rendent la protection avancée plus accessible aux organisations disposant de ressources internes limitées. SentinelOne a lancé Managed AI Defense via la place de marché Pax8 en septembre 2025, offrant une détection et une réponse aux terminaux pilotées par l'IA, une chasse aux menaces gérée et une gestion des vulnérabilités pour les petites et moyennes entreprises.[3] La sensibilisation et l'accès aux achats restent des contraintes importantes pour ce groupe d'acheteurs. Le marché des services XDR co-gérés a de la marge pour se développer à mesure que les prestataires et les partenaires de distribution simplifient l'adoption pour les organisations qui ne peuvent pas créer un centre d'opérations de sécurité dédié.

Par secteur d'activité :
le BFSI mène les revenus tandis que l'exposition du secteur manufacturier soutient une croissance rapideLe BFSI détenait 26,67 % du marché des services XDR co-gérés en 2026. Le secteur combine des données sensibles, des obligations formelles de reporting et des équipes de sécurité qui ont besoin d'une visibilité continue sur de nombreux systèmes. Les institutions financières font face à des exigences de résilience qui soutiennent les dispositifs de surveillance avec des preuves structurées de préparation opérationnelle. La santé et les sciences de la vie, le gouvernement et la défense, les technologies de l'information et les télécommunications, ainsi que l'énergie et les services publics contribuent également à une base de clients diversifiée. Chacun de ces secteurs présente des profils de risque qui soutiennent un modèle co-géré plutôt qu'une externalisation opérationnelle complète.
Le secteur manufacturier devrait progresser à un CAGR de 19,60 % de 2027 à 2032. Dragos a rapporté que seulement 30 % des réseaux de technologies opérationnelles avaient une visibilité significative, 88 % avaient du mal avec la détection et la réponse, et 56 % ne pouvaient pas voir en dessous de la frontière IT et OT. TXOne a constaté que 96 % des incidents de sécurité des technologies opérationnelles provenaient de compromissions au niveau IT. Les prestataires peuvent répondre à ce besoin en corrélant la télémétrie IT et OT sans obliger les fabricants à créer des centres d'opérations de sécurit OT spécialisés en interne. Le marché des services XDR co-gérés est bien positionné là où les clients industriels ont besoin d'une meilleure visibilité tout en préservant la continuité de la production.
Analyse géographique
Marché des Services XDR Co-Gérés en Amérique du Nord
L'Amérique du Nord détenait 42,31 % de la part de marché des services XDR co-gérés en 2026. La région combine une large base d'entreprises réglementées avec des pratiques d'achat de sécurité gérée matures. Les exigences de divulgation des incidents de la SEC renforcent la nécessité de processus documentés de surveillance et d'escalade au sein des sociétés cotées en bourse. Les États-Unis présentent un écart de main-d'œuvre significatif, CyberSeek signalant 457 398 offres d'emploi actives en cybersécurité en 2025.[4] Le Canada se développe également grâce à une demande portée par les assurances, tandis que le Mexique en est à un stade d'adoption plus précoce, centré sur la fabrication destinée à l'exportation et les services financiers.
Marché des Services XDR Co-Gérés en Europe
L'Europe est façonnée par des exigences formelles de résilience, la demande des clients pour des infrastructures locales et des préoccupations relatives à la souveraineté des données. Bitdefender a constaté que 77 % des professionnels de la sécurité interrogés considéraient la souveraineté des données comme de plus en plus importante dans les décisions d'achat en matière de cybersécurité. L'Allemagne et la France revêtent une importance particulière pour les fournisseurs capables de répondre aux attentes en matière de souveraineté grâce à la résidence des données en Europe. Le Royaume-Uni, l'Italie et l'Espagne offrent également une demande émanant d'organisations des services financiers et de l'énergie ayant des besoins complexes en matière de conformité.
Marché des Services XDR Co-Gérés en Amérique du Sud, en Asie-Pacifique et au Moyen-Orient et en Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 20,17 % de 2027 à 2032. L'Inde, le Japon, la Chine, la Corée du Sud et l'Australie présentent chacun des combinaisons différentes d'adoption du cloud, de lacunes en compétences, de risques liés à la chaîne d'approvisionnement et de développement réglementaire. Les économies numériques en pleine croissance de la région augmentent le nombre d'organisations ayant besoin d'accéder à une surveillance avancée sans créer un centre d'opérations de sécurité interne complet. L'Amérique du Sud se développe grâce à la demande du secteur bancaire et des télécommunications au Brésil et en Argentine, bien que la maturité inégale en matière de sécurité et la volatilité des devises puissent ralentir l'adoption. Le Moyen-Orient, mené par l'Arabie saoudite et les Émirats arabes unis, investit dans des capacités de sécurité pour les infrastructures critiques, tandis que l'Afrique en est à un stade plus précoce où les filiales multinationales et les institutions financières constituent des sources clés de demande.
Paysage concurrentiel
Concentration du Marché
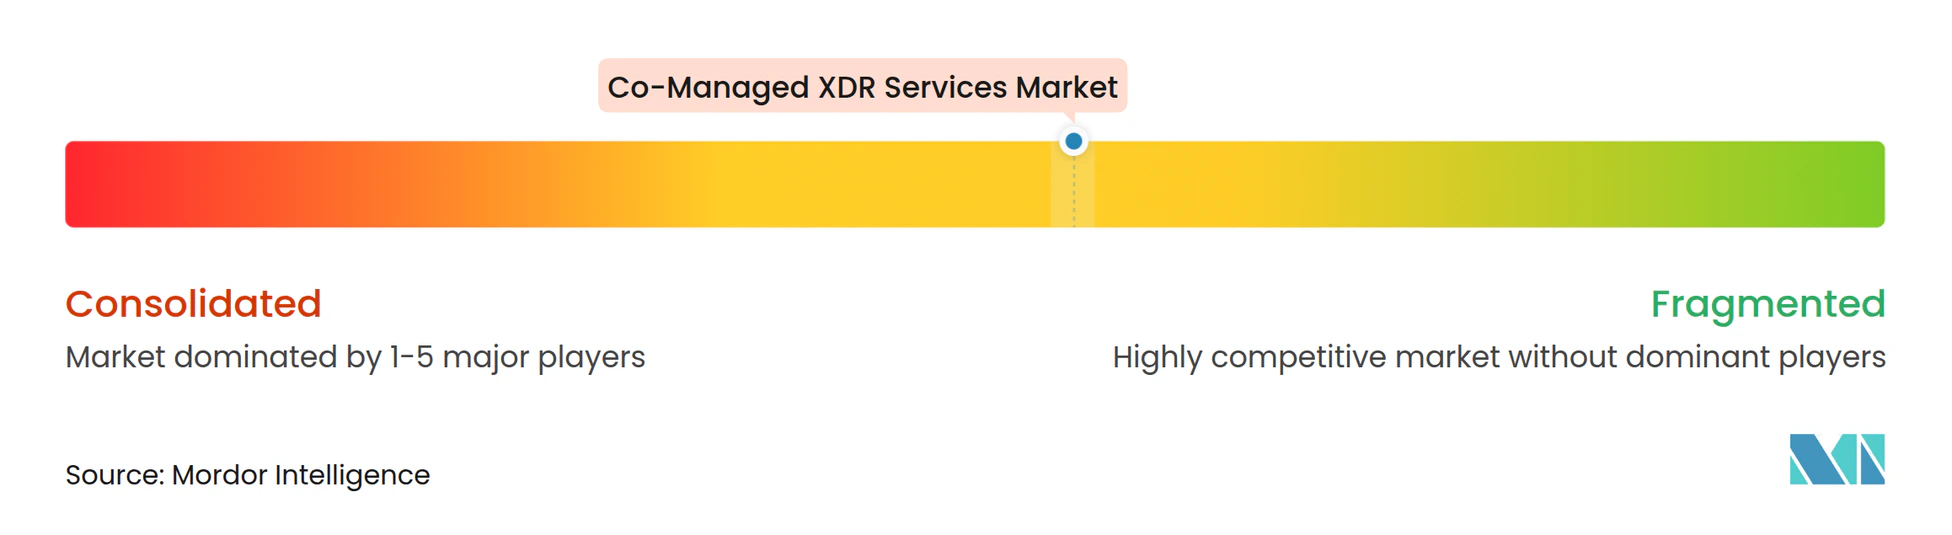
Le marché des services XDR co-gérés est modérément fragmenté à l'échelle mondiale, avec différents niveaux de concentration entre les éditeurs de plateformes, les spécialistes de la détection et de la réponse gérées, et les intégrateurs de systèmes mondiaux. CrowdStrike et Microsoft ont élargi leur alliance en février 2026, rendant la plateforme Falcon disponible via la place de marché Microsoft pour les clients utilisant des fonds Azure Consumption Commitment. Cet accord peut réduire les frictions d'approvisionnement tout en augmentant la pression concurrentielle sur la prestation de services par les partenaires. Fortinet a fait progresser sa plateforme d'opérations de sécurité en mars 2026 avec des opérations de sécurité unifiées, des intégrations d'IA agentique et une sécurité des terminaux étendue au sein de son architecture Security Fabric.
Le marché des services XDR co-gérés offre des opportunités dans la couverture des petites et moyennes entreprises, la surveillance IT et OT pour les clients industriels, et les modèles de prestation souveraine pour les clients ayant des obligations de résidence. Les prestataires qui acceptent la télémétrie tierce peuvent offrir une alternative aux plateformes propriétaires lorsque les clients recherchent moins de dépendance et des opérations plus flexibles. LevelBlue a acquis les activités gérées Alert Logic MDR, XDR et pare-feu d'application web de Fortra en janvier 2026, ajoutant des clients et des capacités de télémétrie plus rapidement qu'une approche de vente organique ne pourrait le permettre. Il avait également signé un accord pour acquérir Cybereason en octobre 2025 afin d'ajouter des capacités XDR, de réponse aux incidents et de renseignement sur les menaces. Ces transactions reflètent la valeur des relations clients établies et des pipelines de télémétrie prêts à l'emploi dans une catégorie de services où la qualité de l'intégration affecte la fidélisation des clients.
Les normes d'approvisionnement influencent également le champ concurrentiel, en particulier dans les environnements d'entreprise et gouvernementaux. La certification ISO/IEC 27001 et l'attestation SOC 2 Type II sont de plus en plus utilisées comme critères de qualification pratiques pour les prestataires cherchant des contrats avec des clients réglementés. Les nouveaux entrants de plus petite taille peuvent être désavantagés s'ils ne disposent pas des contrôles opérationnels et de la documentation nécessaires pour réussir ces examens. Huntress a élargi sa distribution via Sherweb en octobre 2025, augmentant l'accès à ses services pour les fournisseurs de services gérés en Amérique du Nord, en Irlande et au Royaume-Uni. Le marché des services XDR co-gérés restera façonné par l'équilibre entre le contrôle de la plateforme, la profondeur du service, la capacité de prestation locale et la demande des clients pour une intégration ouverte.
Leaders du secteur des services XDR co-gérés
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Broadcom Inc.
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services XDR Co-Gérés Entreprises couvertes dans ce rapport
- Accenture plc
- Arctic Wolf Networks, Inc.
- Avertium, LLC
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- eSentire, Inc.
- Expel, Inc.
- Fortinet, Inc.
- Google LLC
- Huntress Labs Incorporated
- International Business Machines Corporation
- LevelBlue LLC
- Microsoft Corporation
- Optiv Security Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
Développements industriels récents dans Marché des Services XDR Co-Gérés
- Mars 2026 : Fortinet a annoncé des avancées majeures de sa plateforme d'opérations de sécurité lors d'Accelerate 2026, introduisant une capacité SOC unifiée, des intégrations d'IA agentique dans les flux de travail de détection et de réponse, et une sécurité des terminaux étendue au sein d'une architecture Security Fabric unique, étendant les opérations de sécurité co-gérées aux organisations de toute taille sans nécessiter d'investissement dans une infrastructure SOC autonome.
- Février 2026 : CrowdStrike et Microsoft ont élargi leur alliance stratégique, rendant la plateforme CrowdStrike Falcon disponible sur la place de marché Microsoft Azure en utilisant les fonds Azure Consumption Commitment existants des clients, réduisant les frictions d'approvisionnement pour les organisations cherchant à superposer une dtection co-gérée sur leurs investissements existants dans l'environnement Microsoft.
- Janvier 2026 : LevelBlue et Fortra ont annoncé un partenariat stratégique dans le cadre duquel LevelBlue a acquis les activités gérées Alert Logic MDR, XDR et pare-feu d'application web de Fortra, élargissant considérablement l'empreinte mondiale de clients de LevelBlue, le volume de télémétrie des menaces et la couverture de détection multiplateforme dans des environnements hybrides complexes.
- Octobre 2025 : LevelBlue a signé un accord définitif pour acquérir Cybereason, ajoutant des capacités avancées XDR, de réponse aux incidents et de renseignement sur les menaces à son portefeuille de sécurité gérée, renforçant sa position concurrentielle en tant que fournisseur de sécurité gérée pur avec une plateforme de détection plus large.
Périmètre du rapport mondial sur le marché des services XDR co-gérés
Les services de détection et de réponse étendues co-gérées (XDR) sont des modèles de cybersécurité collaboratifs dans lesquels le centre d'opérations de sécurité (SOC) interne d'une organisation s'associe à un fournisseur externe de services de sécurité gérés (MSSP) pour exploiter conjointement une plateforme technologique XDR unifiée. Contrairement aux modèles XDR entièrement externalisés (MXDR), ce cadre offre une visibilité, un contrôle et une responsabilité partagés.
Le rapport sur le marché des services XDR co-gérés est segmenté par modèle de service (détection des menaces co-gérée et surveillance 24h/24 et 7j/7, chasse aux menaces co-gérée et soutien à la réponse aux incidents (IR), et ingénierie et optimisation de plateforme co-gérée), modèle de déploiement (basé sur le cloud, hybride et sur site), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance [BFSI], santé et sciences de la vie, technologies de l'information et télécommunications, gouvernement et dfense, fabrication, énergie et services publics, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Détection des menaces co-gérée et surveillance 24h/24 et 7j/7 |
| Chasse aux menaces co-gérée et soutien à la réponse aux incidents (IR) |
| Ingénierie et optimisation de plateforme co-gérée |
| Basé sur le cloud |
| Hybride |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| Fabrication |
| Énergie et services publics |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique du Sud |
| Par modèle de service | Détection des menaces co-gérée et surveillance 24h/24 et 7j/7 | |
| Chasse aux menaces co-gérée et soutien à la réponse aux incidents (IR) | ||
| Ingénierie et optimisation de plateforme co-gérée | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Hybride | ||
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et défense | ||
| Fabrication | ||
| Énergie et services publics | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services XDR co-gérés ?
Le marché des services XDR co-gérés est projeté à 2,57 milliards USD en 2027 et devrait atteindre 5,69 milliards USD d'ici 2032, avec un CAGR de 17,23 % de 2027 à 2032.
Quel modèle de service occupe la position de revenus la plus importante ?
La détection des menaces co-gérée et la surveillance 24h/24 et 7j/7 détenaient une part de 47,89 % en 2026, car la surveillance continue est souvent la première lacune de couverture que les clients comblent.
Pourquoi le déploiement cloud est-il important pour les services XDR co-gérés ?
Le déploiement basé sur le cloud détenait une part de 60,72 % en 2026 et devrait progresser à un CAGR de 19,21 % jusqu'en 2032, car il peut connecter rapidement des sources de données dans des environnements distribués.
Quel groupe de clients connaît la croissance la plus rapide ?
Les petites et moyennes entreprises devraient progresser à un CAGR de 19,87 % jusqu'en 2032, à mesure que la distribution par les canaux et la tarification par terminal améliorent l'accès à la protection gérée.
Quel secteur présente la projection d'expansion la plus forte ?
Le secteur manufacturier devrait progresser à un CAGR de 19,60 % jusqu'en 2032, car les entreprises industrielles ont besoin d'une meilleure visibilité dans leurs environnements IT et OT connectés.
Quelle région présente la projection d'expansion la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 20,17 % jusqu'en 2032, soutenue par la numérisation, l'évolution des exigences de sécurité et les lacunes persistantes en compétences.