
Taille et part du marché des services SOAR gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.39 Milliards de dollars |
| Taille du Marché (2032) | 2.88 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.68 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services SOAR gérés par Mordor Intelligence
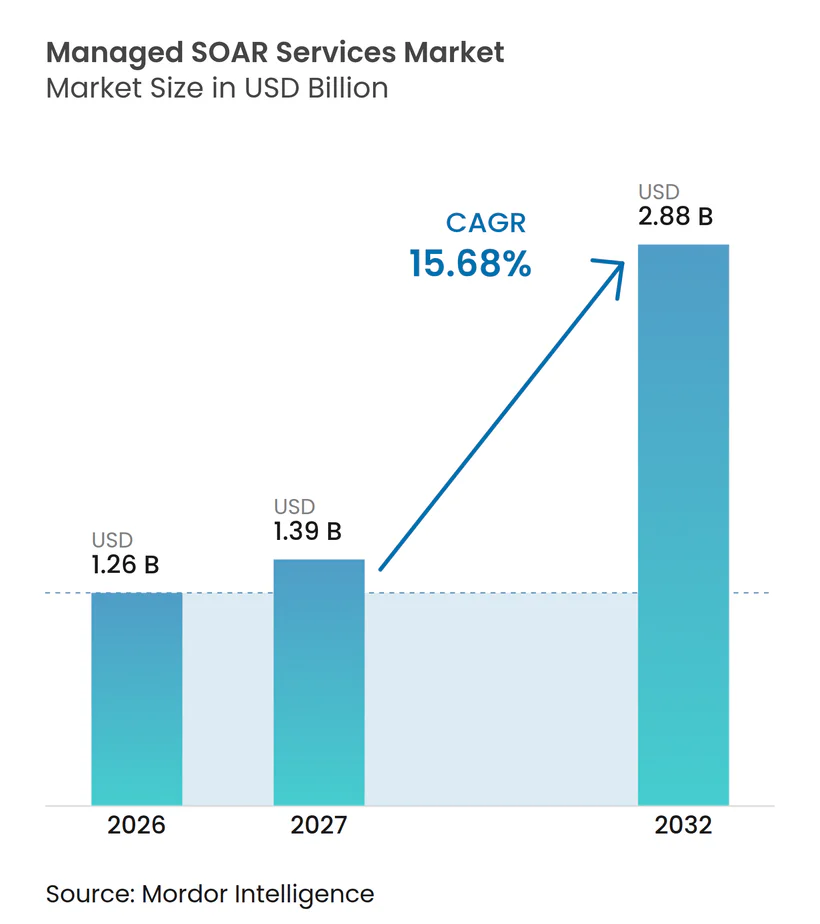
La taille du marché des services SOAR gérés devrait s'étendre de 1,26 milliard USD en 2026 et 1,39 milliard USD en 2027 à 2,88 milliards USD d'ici 2032, enregistrant un CAGR de 15,68 % entre 2027 et 2032. Le marché des services SOAR gérés est en croissance car les équipes de sécurité font face à davantage d'alertes que leurs analystes disponibles ne peuvent en traiter, ce qui fait de l'automatisation externalisée un choix opérationnel pratique. Les exigences de conformité augmentent également la demande d'actions de réponse enregistrées et de preuves auditables. Les environnements cloud, hybrides et multicloud ajoutent davantage d'outils, de journaux et de contextes d'identité que les équipes de sécurité doivent gérer. Les fournisseurs répondent par l'IA agentique, les plateformes de livraison multi-locataires et les modules de conformité qui réduisent le travail manuel pour les clients. La dette d'intégration, la maintenance récurrente des playbooks et les besoins en matière de résidence des données continuent de façonner la sélection des fournisseurs et les calendriers de déploiement.
Points clés du rapport
- Par type de service, les opérations de plateforme SOAR gérées ont représenté 27,83 % du marché des services SOAR gérés en 2026, tandis que le triage et la réponse aux incidents gérés devraient se développer à un CAGR de 16,27 % jusqu'en 2032.
- Par modèle de livraison, les services SOAR entièrement gérés ont représenté 41,62 % des revenus en 2026, tandis que les services SOAR en marque blanche pour les MSSP devraient se développer à un CAGR de 16,84 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud a représenté 63,47 % des revenus en 2026 et devrait croître à un CAGR de 16,21 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 71,38 % des revenus en 2026, tandis que les PME devraient croître à un CAGR de 16,74 % jusqu'en 2032.
- Par secteur d'utilisateur final, la BFSI a représenté 24,13 % des revenus en 2026, tandis que la santé devrait se développer à un CAGR de 16,47 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des volumes d'alertes et contraintes de capacité des analystes | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Automatisation axée sur la conformité et exigences en matière de preuves | +2.8% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Expansion de la surface d'attaque cloud, hybride et multicloud | +2.3% | Mondial | Moyen terme (2-4 ans) |
| Exigences en matière de cyber-assurance et de résilience au niveau du conseil d'administration | +1.9% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Expansion des marges des MSSP grâce à l'automatisation multi-locataires | +1.6% | Asie-Pacifique et Amérique du Nord | Moyen terme (2-4 ans) |
| Demande d'opérations de sécurité souveraines et en langue locale | +1.0% | Moyen-Orient et Afrique et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'escalade des volumes d'alertes et les contraintes de capacité des analystes créent une demande structurelle d'externalisation
Les équipes des opérations de sécurité reçoivent plus de signaux de détection que les modèles de dotation en personnel standard ne peuvent en gérer. Vectra AI a rapporté que les organisations ont reçu en moyenne 2 992 alertes de sécurité par jour en 2026, et que 63 % n'ont pas été traitées faute de capacité d'investigation des équipes.[1]Tines a rapporté en 2025 que 40 % des alertes n'ont pas été examinées, et que 60 % des équipes ont déclaré qu'une alerte ignorée avait contribué à un incident. Le marché des services SOAR gérés bénéficie lorsque les fournisseurs prennent en charge le travail de triage de niveau 1 et de niveau 2 que les équipes internes ne peuvent pas soutenir. L'écart est susceptible de persister car les méthodes d'attaque sont de plus en plus automatisées et les budgets de sécurité ne suivent pas le rythme des exigences en matière d'analystes.
L'automatisation axée sur la conformité et les exigences en matière de preuves élèvent le seuil d'audit obligatoire
Les régulateurs s'attendent de plus en plus à ce que les organisations conservent des preuves fiables de la manière dont les incidents ont été détectés, évalués et traités. NIS2 exige que les entités maintiennent des procédures de gestion des incidents, tandis que DORA exige que les entités financières classifient et signalent les incidents TIC par le biais de processus formels. La CISA et l'Australian Signals Directorate ont identifié l'intégration SIEM et SOAR comme une partie importante des opérations de sécurité matures dans leurs orientations de mai 2025. Le NIST SP 800-61 Révision 3 encourage l'utilisation de l'automatisation pour les alertes, la gestion des tickets et le partage d'informations dans la planification de la réponse aux incidents. Ces exigences raccourcissent les discussions d'approvisionnement pour le marché des services SOAR gérés dans les services financiers et d'autres secteurs réglementés. Les fournisseurs disposant de modules de preuves de conformité prêts à l'emploi et d'options de déploiement souverain sont mieux positionnés pour servir les organisations ayant de multiples obligations de reporting.
L'expansion de la surface d'attaque cloud, hybride et multicloud dépasse la capacité de réponse interne
Les organisations doivent corréler des volumes croissants de journaux, d'identités et d'activités du plan de contrôle entre les systèmes cloud et sur site. IBM et Palo Alto Networks ont rapporté que les entreprises gèrent en moyenne 83 outils de sécurité provenant de 29 fournisseurs, créant une lourde charge d'intégration pour les équipes de sécurité. Splunk a rendu sa plateforme SOAR disponible sur Google Cloud Marketplace en février 2026, avec plus de 2 800 actions automatisées sur 300 intégrations. Cela soutient les modèles de livraison natifs du cloud sur le marché des services SOAR gérés en permettant aux fournisseurs d'appliquer leur expertise en intégration à plusieurs clients. Le modèle opérationnel qui en résulte réduit le coût de normalisation des données de sécurité par rapport à la maintenance d'intégrations internes séparées.
La cyber-assurance et les exigences de résilience au niveau du conseil d'administration formalisent SOAR comme contrôle de référence
La souscription de cyber-assurance examine de plus en plus si les organisations peuvent documenter leurs contrôles de réponse aux incidents. En 2026, IRONSCALES a rapporté que les assureurs exigent des flux de travail SOC intégrés et de détection et réponse gérées avec des playbooks documentés pour la couverture cyber commerciale. Torq a également identifié la documentation des flux de travail SOAR comme un élément courant sur les listes de contrôle de cyber-assurance en 2025. SOAR géré peut fournir aux acheteurs un processus opérationnel documenté lorsqu'ils se préparent au renouvellement de leur police. Cela crée un parcours d'achat lié au calendrier d'assurance plutôt qu'à une évaluation technologique autonome prolongée. L'examen du risque cyber par les conseils d'administration en Amérique du Nord et en Europe renforce la demande de procédures de confinement démontrables.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Dette d'intégration des SIEM hérités et des outils hétérogènes | -2.3% | Mondial | Moyen terme (2-4 ans) |
| Coûts d'ingénierie de l'automatisation et de maintenance des playbooks | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Exigences d'approbation des clients pour les actions à fort impact | -1.3% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Résidence des données, confiance envers les tiers et préoccupations relatives à la confidentialité de l'IA | -1.0% | Asie-Pacifique, Moyen-Orient et Afrique, et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La dette d'intégration des SIEM hérités et des outils hétérogènes retarde la réalisation de la valeur
Les systèmes SIEM hérités et les connecteurs propriétaires ralentissent le passage de la signature du contrat à l'automatisation en direct. Certains environnements utilisent des architectures de lac de données qui manquent des interfaces applicatives nécessaires à l'orchestration directe. Cela peut prolonger le déploiement de 3 à 6 mois et retarder les économies incluses dans le dossier commercial initial de l'acheteur. Les fournisseurs disposant de connecteurs préconstruits pour les plateformes SIEM, de détection et réponse sur les terminaux, et d'identité peuvent réduire ce délai. Palo Alto Networks décrit des capacités Cortex XSOAR multi-locataires qui utilisent des connexions pré-intégrées pour les fournisseurs de services de sécurité gérés. La profondeur d'intégration reste donc un facteur de sélection central sur le marché des services SOAR gérés.
Les coûts d'ingénierie de l'automatisation et de maintenance des playbooks contraignent les marges des fournisseurs
Les fournisseurs doivent continuellement construire, tester et mettre à jour les playbooks à mesure que les menaces, les intégrations et les configurations cloud évoluent. Ce travail est un coût opérationnel continu plutôt qu'une tâche de mise en œuvre ponctuelle. Les fournisseurs de plus petite taille peuvent subir une pression sur les marges car l'effort d'ingénierie ne suit pas toujours la tarification contractuelle par alerte ou par terminal. Les bibliothèques de playbooks préconstruits peuvent aider les fournisseurs à standardiser le travail répétitif entre les comptes. Swimlane a lancé sa plateforme AI SOC en février 2026 et a rapporté 94 % d'automatisation pour le travail de niveau 1 et de niveau 2. L'approche plateforme illustre pourquoi une ingénierie d'automatisation évolutive est importante pour le marché des services SOAR gérés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
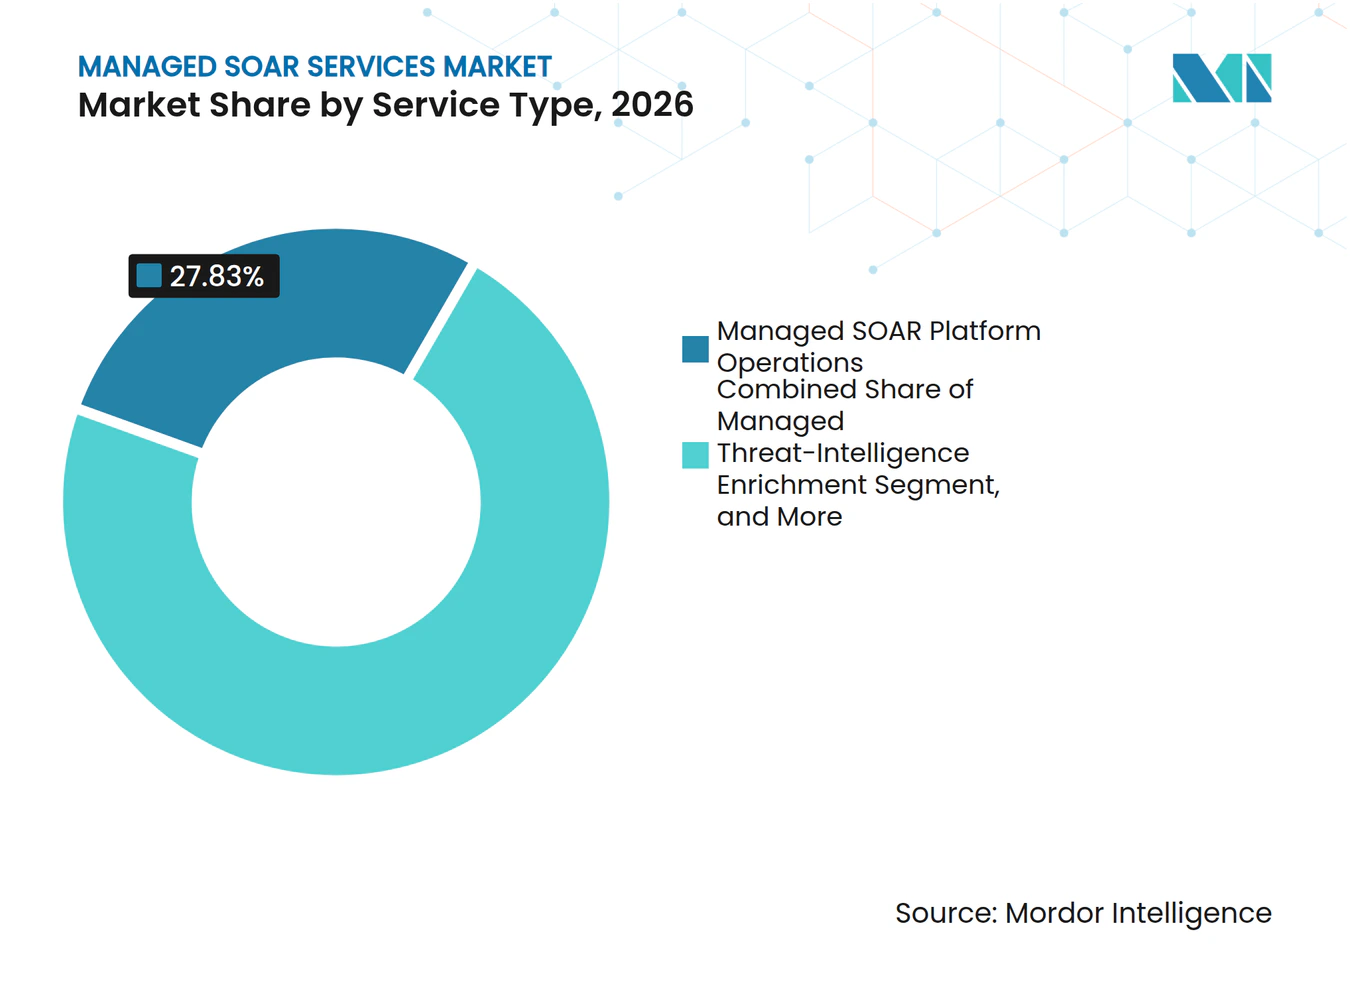
les opérations de plateforme établissent le périmètre géré initialLes opérations de plateforme SOAR gérées ont représenté 27,83 % de la part du marché des services SOAR gérés en 2026, ce qui en fait la plus grande catégorie de services et un point d'entrée important pour les engagements gérés. Les acheteurs commencent généralement par externaliser la gouvernance de routine avant de permettre aux équipes externes de gérer des actions de réponse autonomes avec des contrôles d'approbation définis. Le service comprend l'administration de la plateforme, la gestion des connecteurs, les mises à jour de version, la surveillance des performances, l'administration des accès et la supervision des flux de travail de routine dans l'ensemble des outils de sécurité du client. Ces activités nécessitent des compétences spécialisées mais ont un périmètre défini qui convient aux contrats gérés et offre aux clients un modèle opérationnel prévisible. Le modèle permet aux clients de conserver le contrôle des décisions de sécurité à fort impact lors des premières étapes de l'engagement tout en améliorant la fiabilité des opérations de plateforme de base.
Le triage et la réponse aux incidents gérés devraient croître à un CAGR de 16,27 % jusqu'en 2032, à mesure que les organisations élargissent le périmètre des travaux confiés à leurs prestataires de services. Les clients s'étendent souvent vers ce service après avoir acquis confiance dans les contrôles du fournisseur, les procédures d'escalade et les limites de réponse lors des opérations de plateforme. Une revue systématique de 2026 a noté que les arrangements SOAR gérés sur l'ensemble du cycle de vie peuvent améliorer le temps moyen de réponse par rapport à l'externalisation partielle. Le développement de playbooks gérés crée un travail récurrent à mesure que les méthodes de menace évoluent et que les clients ajoutent de nouveaux systèmes à leurs environnements de surveillance. L'enrichissement du renseignement sur les menaces fournit un contexte aux clients sans équipes de renseignement dédiées, tandis que le reporting, la gouvernance, les preuves de conformité, la formation et l'habilitation des analystes soutiennent différentes étapes d'adoption.



Par modèle de livraison :
les services en marque blanche modifient l'économie des MSSPLes services SOAR entièrement gérés ont représenté 41,62 % des revenus en 2026, soutenus par les grandes entreprises et les institutions réglementées qui préfèrent une responsabilité claire de livraison de bout en bout. Ces acheteurs souhaitent souvent qu'un seul fournisseur prenne en charge les playbooks, le renseignement sur les menaces, le reporting et les opérations quotidiennes dans un environnement de sécurité complexe. Le modèle convient aux organisations disposant d'une capacité limitée en cybersécurité interne et d'environnements complexes qui nécessiteraient autrement plusieurs équipes spécialisées. Les services SOAR co-gérés restent pertinents pour les entreprises de taille moyenne qui conservent des équipes de sécurité internes et souhaitent maintenir une visibilité opérationnelle. Ces organisations font appel à des prestataires externes pour compléter leurs compétences et leur capacité plutôt que de remplacer leurs fonctions internes.
Les services SOAR en marque blanche pour les MSSP devraient croître à un CAGR de 16,84 % jusqu'en 2032. Le modèle permet aux fournisseurs régionaux et de niveau intermédiaire d'offrir une automatisation avancée sans dupliquer un investissement complet en ingénierie logicielle ni construire une plateforme d'orchestration de toutes pièces. Anomali a lancé son programme MSSP en novembre 2025 avec une architecture multi-locataires, une isolation des locataires et des options de personnalisation de marque. SOAR en tant que service séduit également les acheteurs qui préfèrent les dépenses basées sur la consommation, une mise en œuvre rapide et des déploiements moins complexes. La croissance de la livraison en marque blanche offre aux fournisseurs de plateformes une voie d'accès au marché plus large via des partenaires de services et offre aux MSSP un moyen plus rapide d'élargir leur portefeuille géré. Le secteur des services SOAR gérés évolue vers des structures de livraison qui soutiennent à la fois les ventes directes et celles menées par des partenaires.
Par mode de déploiement :
la livraison cloud renforce sa position opérationnelleLe déploiement basé sur le cloud a représenté 63,47 % des revenus du marché des services SOAR gérés en 2026 et devrait croître à un CAGR de 16,21 % jusqu'en 2032. Cette combinaison d'échelle dominante et de croissance la plus rapide reflète une migration active vers des opérations SOC natives du cloud plutôt qu'un mix de déploiement stabilisé. Les plateformes cloud peuvent synchroniser les versions de playbooks entre des équipes distribuées, agréger les alertes de plusieurs emplacements et fournir un environnement commun pour la prestation de services. Elles peuvent également évoluer pendant les périodes de forte activité d'attaque sans ajouter de matériel sur site ni attendre des changements d'infrastructure locale. La mise à disposition de Splunk sur Google Cloud Marketplace en février 2026 a fourni plus de 2 800 actions automatisées sur 300 intégrations.
Le déploiement sur site reste nécessaire pour les contractants de défense et les opérateurs d'infrastructures critiques soumis à des contrôles stricts sur les mouvements de données et le traitement par des tiers. Le déploiement hybride combine l'orchestration basée sur le cloud avec des agents de collecte sur site pour les organisations multinationales qui doivent conserver certaines télémétries localement. Cette approche peut prendre en charge différentes obligations de résidence des données selon les juridictions tout en offrant aux équipes une gestion centralisée des playbooks. L'adoption du SOC natif du cloud augmente également en Asie-Pacifique, au Moyen-Orient et en Afrique à mesure que l'infrastructure cloud devient plus accessible aux entreprises. Le marché des services SOAR gérés continue de favoriser la livraison cloud pour les nouveaux contrats car elle évite certaines limites de capacité héritées et prend en charge les opérations multi-locataires. Les conceptions sur site et hybrides restent importantes là où les limites réglementaires ou opérationnelles empêchent une migration complète vers le cloud.
Par taille d'organisation :
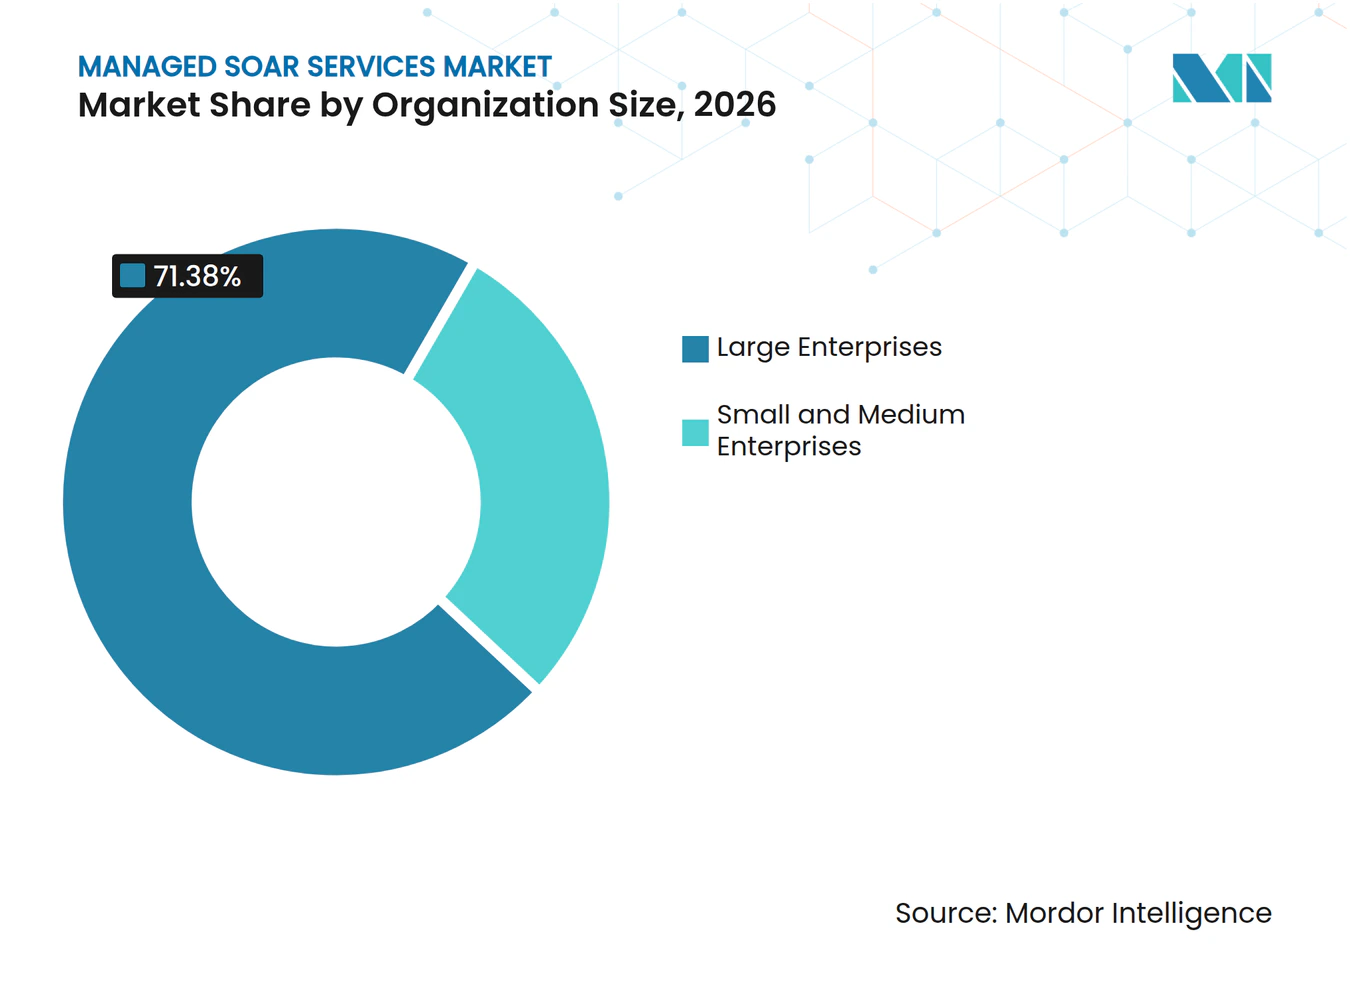
la croissance des PME élargit la base de clientsLes grandes entreprises ont reprsenté 71,38 % des revenus en 2026. Leurs environnements de sécurité génèrent suffisamment de télémétrie pour que les opérations SOC manuelles deviennent difficiles à maintenir sans une dotation en personnel interne étendue et des outils spécialisés. Les premiers déploiements commerciaux de SOAR étaient concentrés dans les grandes institutions financières et les agences gouvernementales ayant des relations de sécurité gérée établies. Ces acheteurs ont établi des relations avec des intégrateurs spécialisés et des fournisseurs de sécurité gérée avant que les organisations plus petites n'adoptent des services similaires. Leurs dépenses continues soutiennent la base des grandes entreprises du marché des services SOAR gérés et financent la demande de modèles de services complexes et sur mesure.
Les PME devraient croître à un CAGR de 16,74 % jusqu'en 2032. Les offres SOAR en tant que service à tarification à la consommation réduisent la barrière en capital qui limitait auparavant l'adoption et permettent aux acheteurs de commencer avec un périmètre opérationnel plus restreint. Les organisations plus petites commencent souvent par des cas d'usage définis, notamment le triage du phishing et la mise en quarantaine des terminaux, avant d'étendre leur contrat de service géré. Les exigences d'assurance peuvent également encourager l'adoption lorsqu'un service géré offre de meilleures conditions de souscription et fournit au client des contrôles documentés. Les fournisseurs doivent équilibrer un volume de clients plus élevé avec des valeurs de contrat moyennes plus faibles dans ce segment. Le secteur des services SOAR gérés favorisera les niveaux de service PME standardisés qui préservent la capacité d'ingénierie pour les comptes plus importants.

Par secteur d'utilisateur final :
la BFSI est en tête tandis que la santé se développe plus rapidementLa BFSI a représenté 24,13 % des revenus en 2026, la plus grande part d'utilisateurs finaux sur le marché des services SOAR gérés. Les institutions financières exploitent des systèmes de transactions de grande valeur, font l'objet d'examens réglementaires réguliers et doivent protéger l'activité des clients avec une tolérance limitée aux interruptions de service. Ces conditions soutiennent l'investissement dans une détection rapide, une réponse documentée et une haute disponibilité des services tout au long du processus des opérations de sécurité. SBI Capital Markets a émis une demande de proposition en août 2025 pour un SOC géré incluant des capacités SIEM, SOAR et d'analyse comportementale des entités utilisateurs.[2] Les fournisseurs de technologies de l'information et de télécommunications utilisent également SOAR géré pour coordonner les réponses dans plusieurs environnements clients et réduire le travail répétitif des analystes.
La santé devrait croître à un CAGR de 16,47 % jusqu'en 2032. Les dossiers de santé électroniques connectés, les services de télémédecine et les réseaux de dispositifs médicaux augmentent l'environnement de sécurité que les fournisseurs doivent surveiller, ainsi que les conséquences des retards de réponse. Le gouvernement, la défense, la fabrication, l'énergie, les services publics, le transport et la logistique ajoutent une demande supplémentaire à mesure que les systèmes informatiques et opérationnels deviennent plus connectés. Les playbooks spécifiques à la santé restent un domaine potentiel de spécialisation pour les fournisseurs, en particulier là où les systèmes cliniques nécessitent des procédures de réponse prudentes.
Analyse géographique
Marché des Services SOAR Gérés en Amérique du Nord
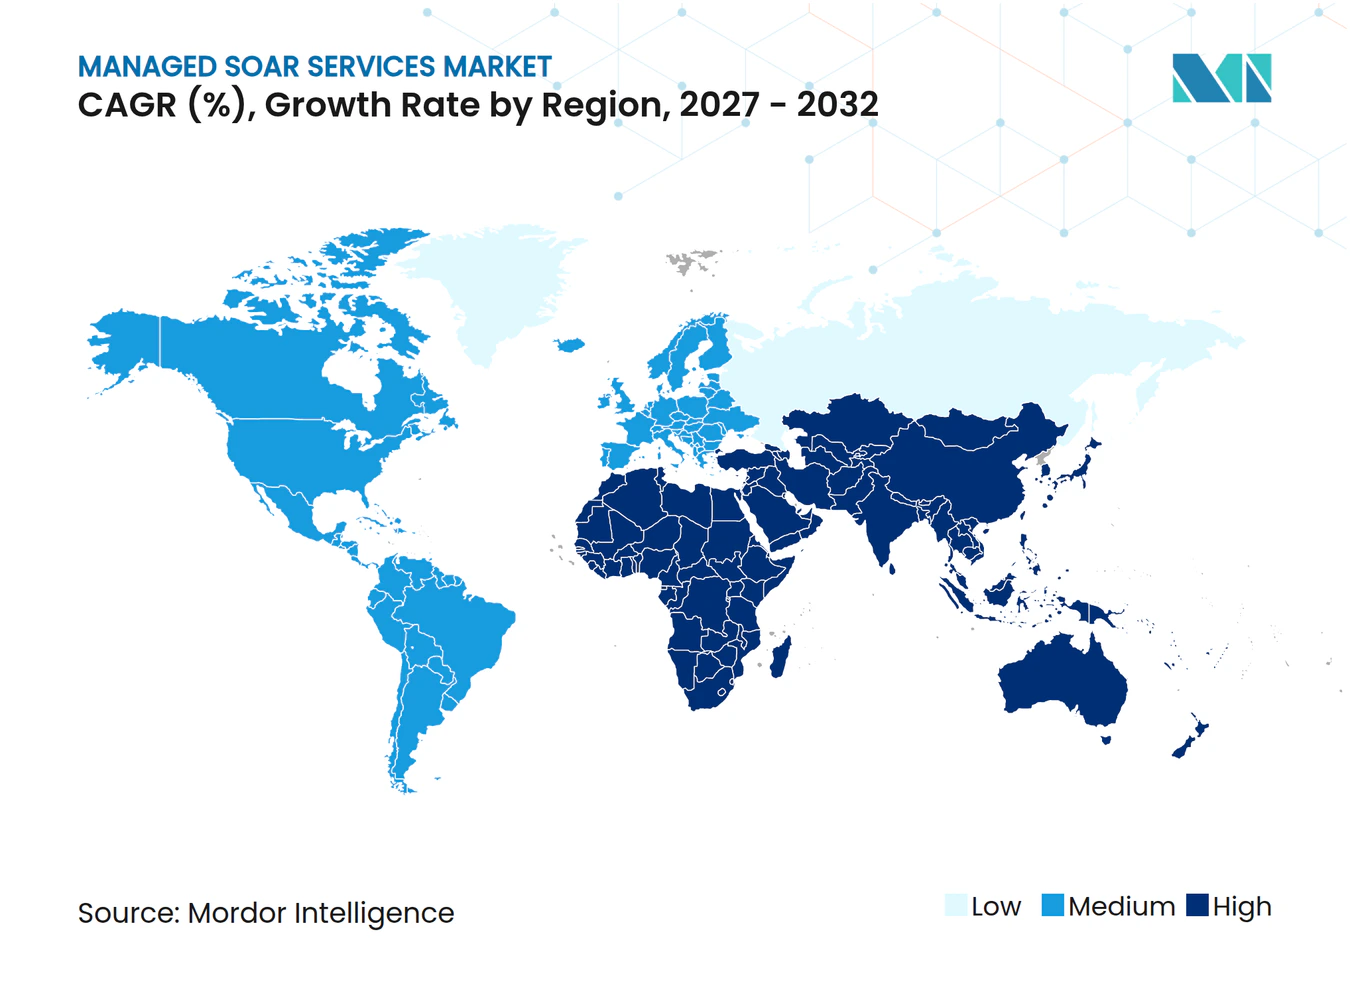
L'Amérique du Nord a représenté 44,63 % des revenus en 2026, ce qui lui confère la plus grande part du marché des services SOAR gérés. Les services financiers, les agences fédérales et les réseaux de santé ont été les premiers à adopter des contrats SOAR commerciaux, car les flux de travail de réponse manuelle ne pouvaient pas satisfaire de manière constante leurs exigences en matière de notification et de preuves. Le NIST a publié la SP 800-61 Révision 3 en avril 2025, qui encourage les organisations à intégrer l'automatisation dans la planification de la réponse aux incidents et relie ces activités à des processus plus larges de gestion des risques. Les orientations de la CISA soutiennent également l'utilisation des capacités SIEM et SOAR dans les opérations de sécurité matures, en particulier pour les organisations gérant des environnements d'infrastructure critique complexes. Les assureurs et les conseils d'administration font face à une pression croissante pour documenter les processus de réponse, tandis que les organisations canadiennes des services financiers et de la santé contribuent à la demande de prestation transfrontalière.
Marché des Services SOAR Gérés en Europe
L'Europe occupe la deuxième position régionale, car NIS2 et DORA accroissent le besoin de classification formelle des incidents, de reporting et de processus opérationnels responsables. La France a vu les fournisseurs de SOC gérés intégrer l'automatisation et le SOAR dans des offres de services à plus haute maturité pour les clients qui ont besoin d'une répartition plus claire des responsabilités opérationnelles. L'Allemagne et les Pays-Bas sont importants pour les offres localisées qui répondent aux attentes en matière d'infrastructure critique, tandis que l'Europe du Sud et de l'Est offrent des opportunités à mesure que les organisations répondent à un renforcement de l'application des exigences européennes.
Marché des Services SOAR Gérés en APAC, Amérique du Sud et MEA
L'Asie-Pacifique devrait croître à un CAGR de 16,92 % jusqu'en 2032, ce qui en fait la géographie à la croissance la plus rapide sur le marché des services SOAR gérés. Les mandats de sécurité souveraine et l'adoption initiale de services gérés soutiennent la demande en Asie du Sud-Est, où les acheteurs recherchent un contrôle local sur la télémétrie de sécurité sensible. La recherche fournie identifie l'intégration SOAR-SIEM comme un domaine de croissance clé. IOH et Cisco ont déployé un SOC souverain indonésien en août 2025 en utilisant Splunk Cloud dans les limites juridictionnelles du pays. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des zones de demande plus modestes, mais leurs exigences financières et en matière de cybersécurité créent de nouvelles opportunités pour les fournisseurs capables de proposer des modèles de services localisés et souverains.
Paysage concurrentiel
Concentration du Marché
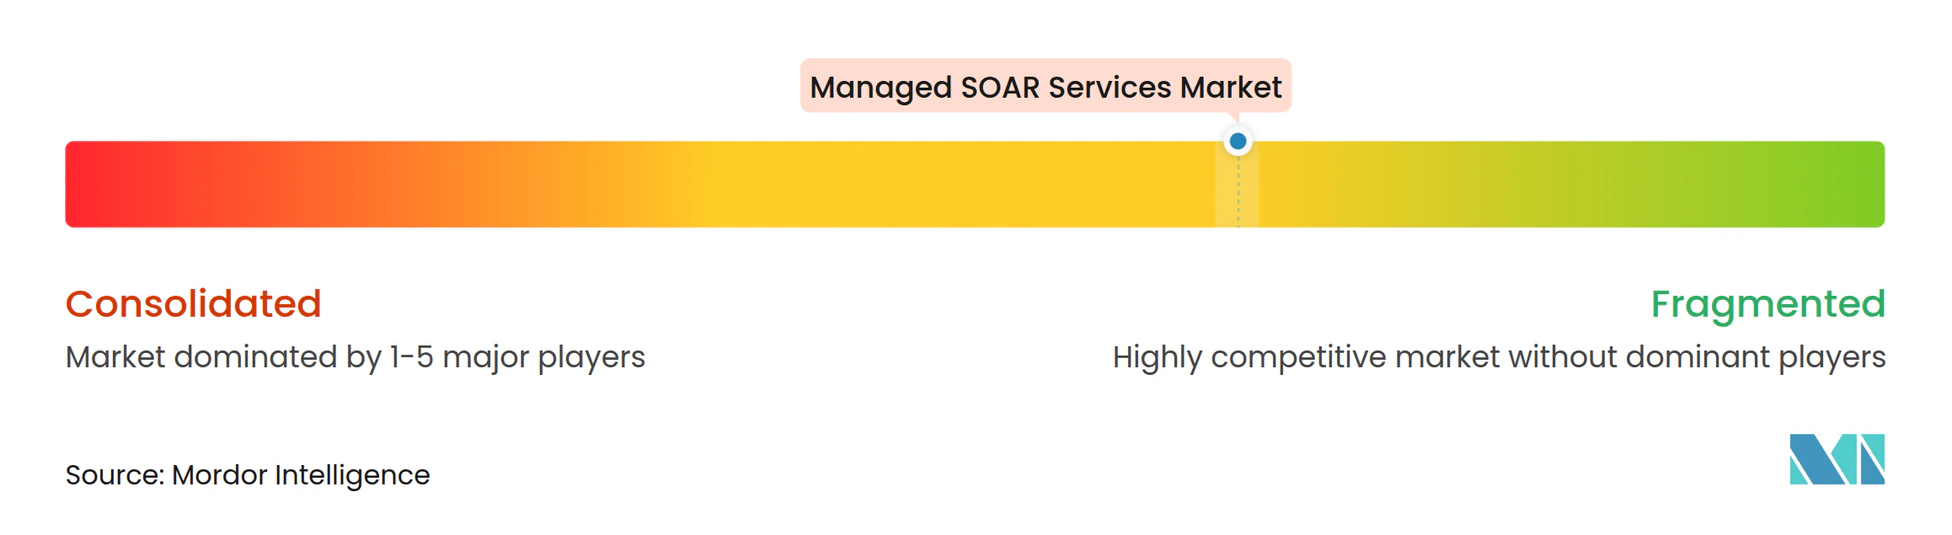
Le marché des services SOAR gérés est modérément fragmenté en 2026 car aucun fournisseur ne domine chaque type de service, modèle de livraison et géographie. Les fournisseurs de sécurité gérée à orientation conseil comprennent Deloitte, Accenture et IBM, tandis que les fournisseurs de plateformes comprennent Palo Alto Networks, Swimlane, Tines et Fortinet. Les MSSP régionaux utilisent des plateformes en marque blanche pour répondre aux exigences locales en Asie-Pacifique, en Europe et au Moyen-Orient. Les fournisseurs se concurrencent sur la profondeur de l'automatisation, les capacités multi-locataires, la couverture d'intégration et le soutien aux modèles opérationnels réglementés, tous vérifiables lors de l'approvisionnement.
Swimlane a levé 45 millions USD en mars 2026 après une performance record en 2025 et a rapporté 94 % d'automatisation pour le travail de niveau 1 et de niveau 2, avec plus de 60 000 interactions quotidiennes d'analystes virtuels.[3] Palo Alto Networks et Google Cloud ont formalisé un partenariat stratégique en décembre 2025, avec des services de sécurité cloud combinés approchant 10 milliards USD. Fortinet a présenté FortiSOC en mai 2026, combinant FortiSIEM, FortiSOAR et FortiTIP en une seule plateforme cloud avec des flux de travail d'IA agentique pour simplifier l'attachement de services pour les partenaires MSSP. Tines a lancé Tines 3B en juillet 2026 en tant qu'environnement d'automatisation de sécurité natif de l'IA pour les organisations des opérations de sécurité. Ces actions montrent que les principaux fournisseurs combinent les capacités d'automatisation, de données et de livraison plutôt que de vendre des outils séparés.
De nouveaux concurrents arrivent également de l'automatisation des flux de travail, des agents d'IA et de la détection et réponse étendues, élargissant le choix des approches d'automatisation pour les acheteurs. Leurs offres peuvent exercer une pression sur les prix des services autonomes qui ne font pas partie d'un contrat de sécurité géré plus large. Des opportunités subsistent dans le SOAR en tant que service pour le marché intermédiaire, le déploiement conforme à la souveraineté et le triage spécifique à la santé où les playbooks de réponse spécifiques au secteur sont moins établis. Swimlane a obtenu la certification ISO 42001 pour son système de gestion de l'IA, ce qui soutient les exigences d'approvisionnement liées à la gouvernance de l'IA et à l'utilisation contrôlée de l'IA. Les fournisseurs qui démontrent une intégration fiable dans les configurations cloud, hybrides et souveraines peuvent améliorer leur position dans les comptes réglementés au sein du marché des services SOAR gérés.
Leaders du secteur des services SOAR gérés
-
IBM Corporation
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Fortinet, Inc.
-
Rapid7, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services SOAR Gérés Entreprises couvertes dans ce rapport
- IBM Corporation
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Fortinet, Inc.
- Rapid7, Inc.
- Splunk Inc.
- Cisco Systems, Inc.
- Swimlane LLC
- Tines Security Limited
- ServiceNow, Inc.
- Google LLC
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Capgemini SE
- Tata Consultancy Services Limited
- Wipro Limited
- NTT DATA Group Corporation
- Kyndryl Holdings, Inc.
- Orange S.A.
- Optiv Security Inc.
Développements industriels récents dans Marché des Services SOAR Gérés
- Juillet 2026 : Tines a lancé Tines 3B, un environnement d'automatisation de sécurité natif de l'IA conçu comme un environnement d'exécution d'orchestration de troisième génération. Les premiers adoptants en entreprise comprenaient Headspace et Fin (Intercom), validant l'adoption de l'IA agentique parmi les organisations des opérations de sécurité tournées vers la technologie à l'échelle commerciale.
- Mai 2026 : Fortinet a présenté FortiSOC, une plateforme cloud unifiée fusionnant FortiSIEM, FortiSOAR et FortiTIP avec des capacités de flux de travail pilotées par l'IA agentique. La consolidation de 3 lignes de produits précédemment distinctes en une seule architecture de service géré a réduit la dépendance multi-produits pour les partenaires MSSP et rationalisé l'économie de la prestation de services gérés.
- Mars 2026 : Swimlane a levé 45 millions USD en capital de croissance après une performance record en 2025, rapportant un taux d'automatisation de niveau 1 et de niveau 2 de 94 % et une capacité quotidienne d'analystes virtuels dépassant 60 000 interactions dans sa base de clients.
- Février 2026 : Kyndryl a ouvert un Centre des opérations de cyberdéfense à Bengaluru, en Inde, le 19 février 2026, établissant une capacité de réponse aux incidents intégrée SOAR dédiée en Asie du Sud pour servir les clients des secteurs entreprise et public dans la région.
Périmètre du rapport mondial sur le marché des services SOAR gérés
Le marché des services d'orchestration, d'automatisation et de réponse de sécurité gérés (SOAR) comprend des fournisseurs tiers qui fournissent des services de cybersécurité gérés à l'aide de plateformes SOAR. Ces services aident les organisations à intégrer les outils de sécurité, à automatiser les opérations de sécurité répétitives, à orchestrer les flux de travail de réponse aux incidents et à améliorer la détection, l'investigation et la remédiation des menaces.
Le rapport sur le marché des services SOAR gérés est segmenté par type de service (opérations de plateforme SOAR gérées, développement et optimisation de playbooks gérés, triage et réponse aux incidents gérés, enrichissement du renseignement sur les menaces géré, reporting SOAR géré, gouvernance et preuves de conformité, et formation SOAR gérée et habilitation des analystes), modèle de livraison (services SOAR entièrement gérés, services SOAR co-gérés, SOAR en tant que service, et services SOAR en marque blanche pour les MSSP), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisateur final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et e-commerce, gouvernement et défense, éducation, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Opérations de plateforme SOAR gérées |
| Développement et optimisation de playbooks gérés |
| Triage et réponse aux incidents gérés |
| Enrichissement du renseignement sur les menaces géré |
| Reporting SOAR géré, gouvernance et preuves de conformité |
| Formation SOAR gérée et habilitation des analystes |
| Services SOAR entièrement gérés |
| Services SOAR co-gérés |
| SOAR en tant que service |
| Services SOAR en marque blanche pour les MSSP |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et e-commerce |
| Gouvernement et défense |
| Éducation |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Opérations de plateforme SOAR gérées | |
| Développement et optimisation de playbooks gérés | ||
| Triage et réponse aux incidents gérés | ||
| Enrichissement du renseignement sur les menaces géré | ||
| Reporting SOAR géré, gouvernance et preuves de conformité | ||
| Formation SOAR gérée et habilitation des analystes | ||
| Par modèle de livraison | Services SOAR entièrement gérés | |
| Services SOAR co-gérés | ||
| SOAR en tant que service | ||
| Services SOAR en marque blanche pour les MSSP | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisateur final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et e-commerce | ||
| Gouvernement et défense | ||
| Éducation | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services SOAR gérés ?
Le marché des services SOAR gérés devrait augmenter de 1,39 milliard USD en 2027 à 2,88 milliards USD d'ici 2032 à un CAGR de 15,68 %.
Qu'est-ce qui stimule la demande de services SOAR gérés ?
Les volumes élevés d'alertes, la capacité limitée des analystes, les besoins en preuves de conformité et des environnements cloud plus complexes soutiennent l'adoption.
Quel mode de déploiement est en tête de l'adoption de SOAR géré ?
Le déploiement basé sur le cloud a représenté 63,47 % des revenus en 2026 et devrait croître à un CAGR de 16,21 % jusqu'en 2032.
Quel secteur d'utilisateur final détient la plus grande part des dépenses SOAR gérées ?
La BFSI a représenté 24,13 % des revenus en 2026 en raison de systèmes à haute valeur, d'un examen réglementaire et du besoin de processus de réponse fiables.
Quelle région se développe le plus rapidement pour les services SOAR gérés ?
L'Asie-Pacifique devrait croître à un CAGR de 16,92 % jusqu'en 2032, soutenue par les exigences de sécurité souveraine et les investissements dans le cloud.
Pourquoi les organisations choisissent-elles un fournisseur de SOAR géré ?
Un fournisseur peut exploiter les playbooks, gérer les intégrations, produire des preuves de conformité et aider les équipes de sécurité internes à gérer le travail de triage de routine.