
Taille et part du marché des services CASB gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.36 Milliards de dollars |
| Taille du Marché (2032) | 3.13 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.10 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services CASB gérés par Mordor Intelligence
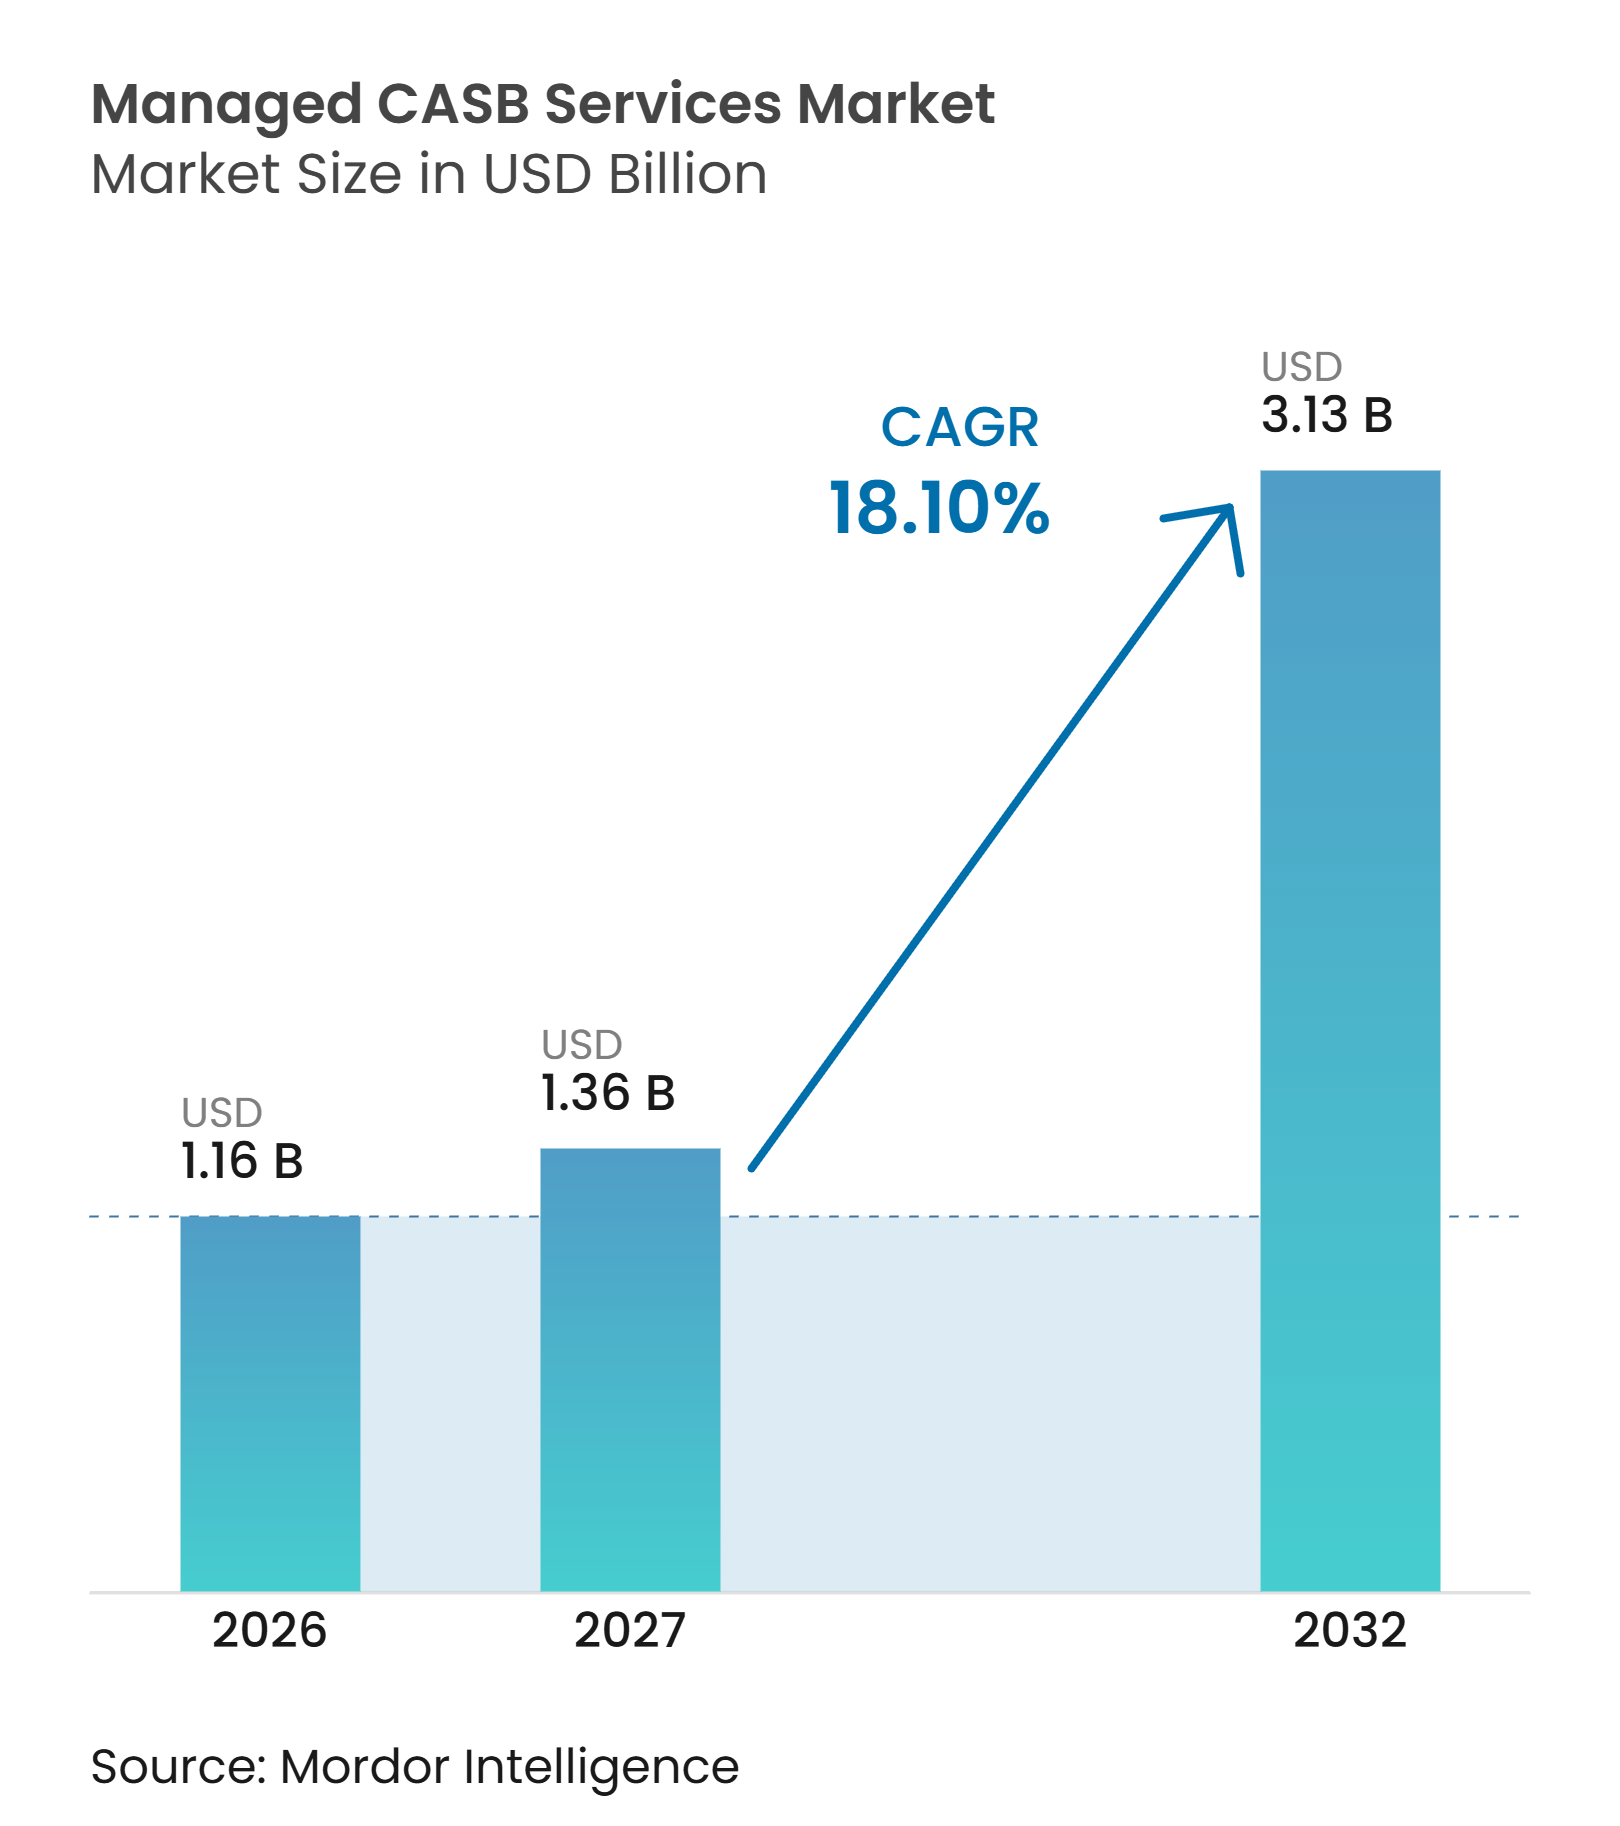
La taille du marché des services CASB gérés devrait s'étendre de 1,16 milliard USD en 2026 et 1,36 milliard USD en 2027 à 3,13 milliards USD d'ici 2032, enregistrant un CAGR de 18,10 % entre 2027 et 2032. Le marché des services CASB gérés est en croissance parce que les organisations confient la conception des politiques cloud, la surveillance et la réponse aux incidents à des prestataires spécialisés plutôt que de développer toutes les capacités en interne, notamment lorsque les équipes internes ne peuvent pas assurer une supervision continue de la découverte des applications, de l'application des configurations, de la gestion des incidents, du reporting, des mises à jour régulières des politiques et de l'examen des connexions d'applications tierces autorisées. Les opérations de sécurité cloud soutenues par des partenaires deviennent de plus en plus importantes à mesure que l'utilisation des SaaS s'étend, que les exigences de conformité se renforcent et que les applications d'IA créent des voies supplémentaires pour que les données sensibles circulent entre les plateformes approuvées et les applications tierces. Les exigences Zero Trust, les obligations de résidence des données, les règles de résilience opérationnelle du secteur financier et les pratiques d'examen des cyber-assurances accroissent le besoin de contrôles d'accès cloud documentés pouvant être vérifiés dans le temps. Les prestataires du marché des services CASB gérés répondent en combinant les capacités CASB avec des plateformes de service d'accès sécurisé en périphérie, l'automatisation des politiques basée sur l'IA, les connexions API aux applications SaaS, le triage des alertes géré, les fonctions de passerelle web sécurisée, l'accès réseau Zero Trust et les services de pare-feu dans un cadre de politique plus unifié. La concurrence évolue également vers une prestation gérée capable d'opérer ces contrôles en continu et de maintenir les informations sur les risques applicatifs à jour, bien que la complexité des politiques puisse rendre difficile la cohérence des paramètres multicloud, augmenter le coût de la prestation de services, obliger les prestataires à réconcilier les modifications de politique entre les plateformes cloud avant que les lacunes n'affectent la posture de sécurité, et permettre à la dérive de configuration d'éroder les protections plus rapidement que les cycles ordinaires de révision des services ne peuvent le résoudre.
Points clés du rapport
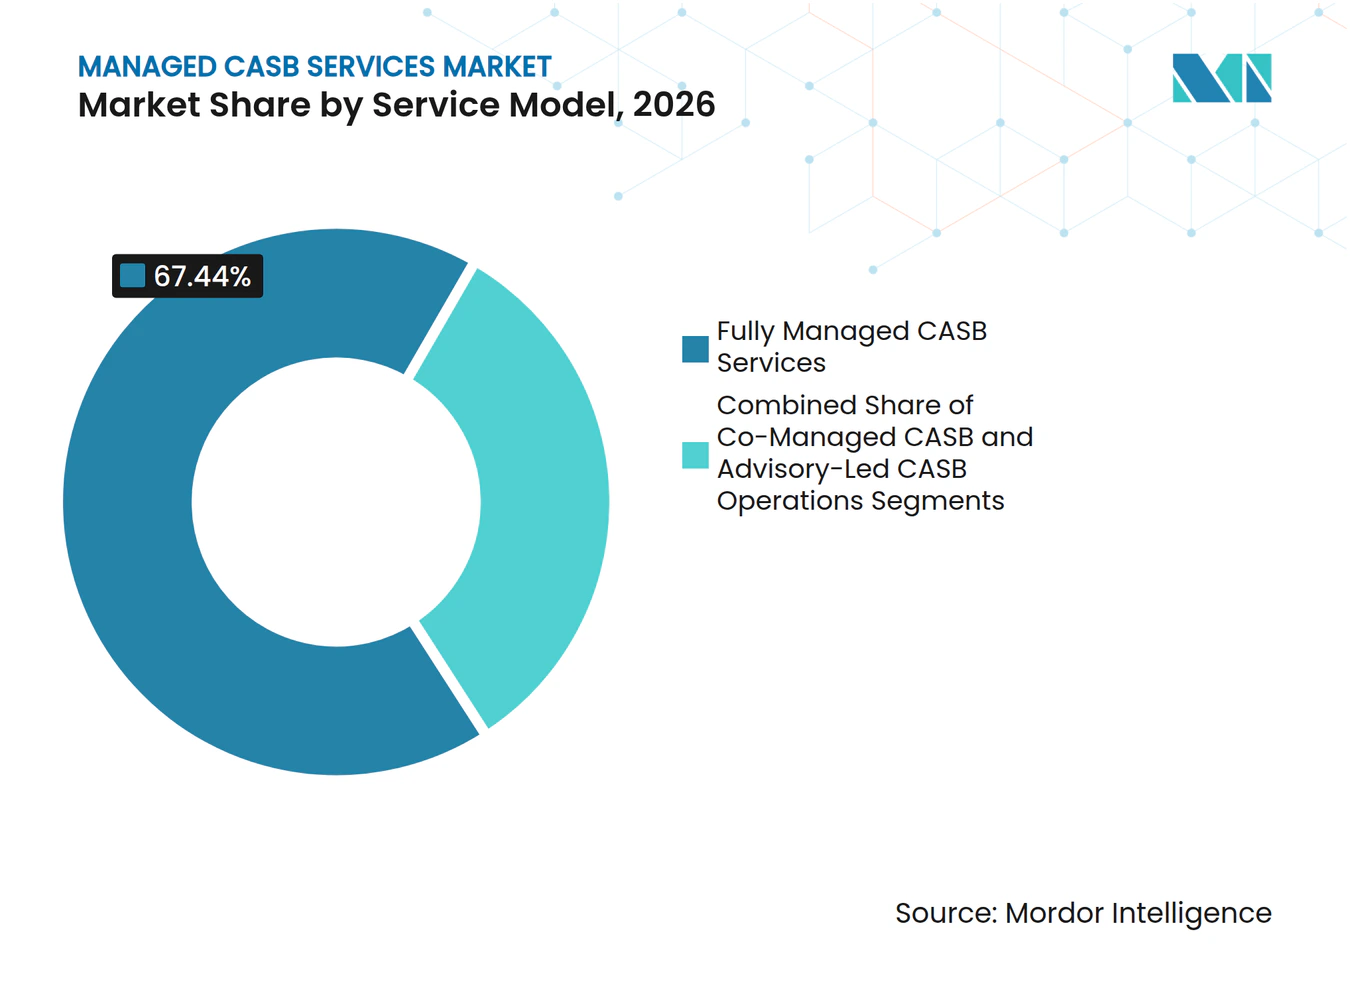
- Par modèle de service, les services entièrement gérés détenaient 67,44 % de la part du marché des services CASB gérés en 2026, tandis que les services co-gérés devraient se développer à un CAGR de 19,06 % jusqu'en 2032.
- Par modèle de déploiement, le cloud public représentait 65,31 % des revenus du marché des services CASB gérés en 2026, tandis que le cloud hybride devrait se développer à un CAGR de 19,37 % jusqu'en 2032.
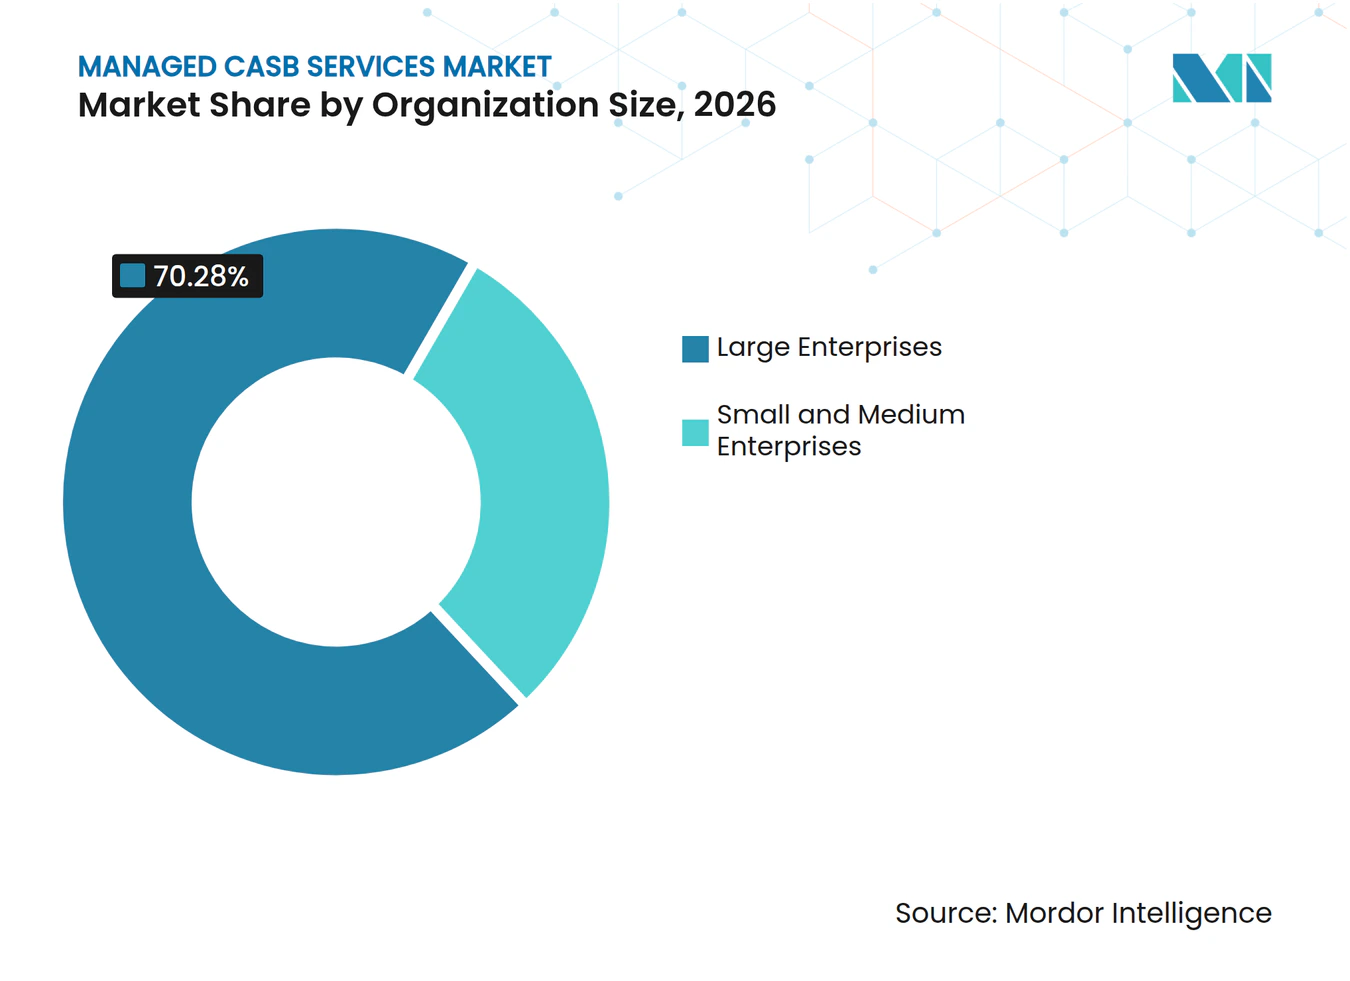
- Par taille d'organisation, les grandes entreprises détenaient 70,28 % des revenus du marché des services CASB gérés en 2026, tandis que les PME devraient se développer à un CAGR de 19,64 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 29,14 % des revenus du marché des services CASB gérés en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 18,45 % jusqu'en 2032.
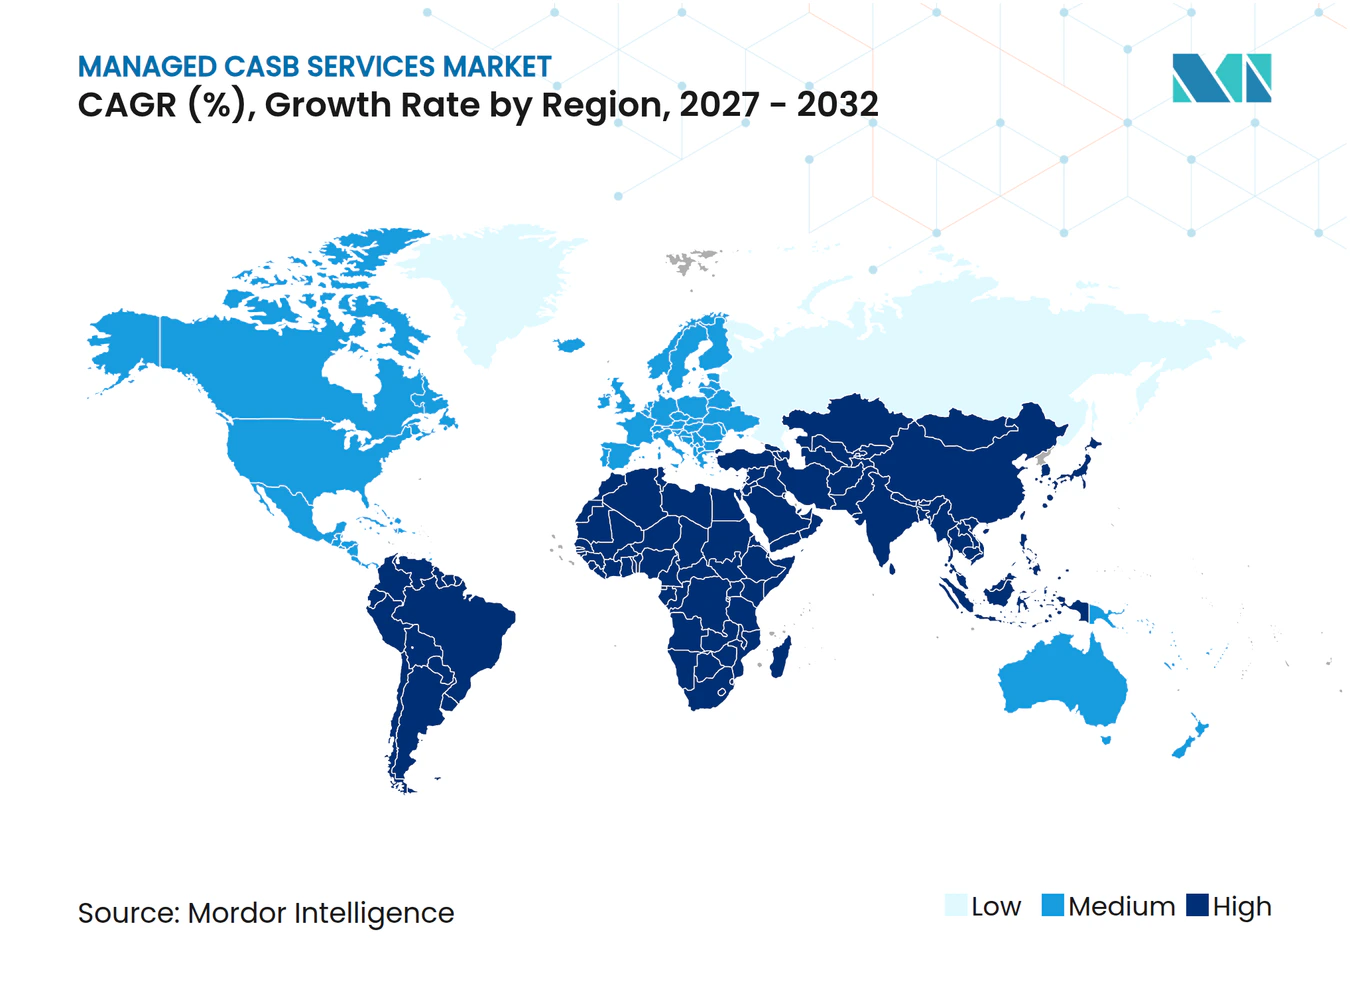
- Par géographie, l'Amérique du Nord représentait 36,12 % des revenus du marché des services CASB gérés en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,79 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Accélération de l'adoption des SaaS et du multicloud | +4.5% | Mondial, intensité la plus élevée en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Mandats Zero Trust et de résidence des données | +3.5% | Amérique du Nord et UE, avec répercussions en Asie-Pacifique et au Moyen-Orient | Court terme (≤ 2 ans) |
| Pénuries de compétences en cybersécurité et demande d'opérations 24h/24 et 7j/7 | +3.0% | Mondial | Moyen terme (2-4 ans) |
| Convergence SASE et intégrations CASB axées sur les API | +2.5% | Mondial, porté par l'Amérique du Nord et l'Europe | Moyen terme (2-4 ans) |
| IA générative et gouvernance des flux de données SaaS vers SaaS | +2.0% | Mondial, avec adoption précoce en Amérique du Nord et dans l'UE | Court terme (≤ 2 ans) |
| Exigences de cyber-assurance et d'auditabilité | +1.5% | Amérique du Nord et UE, en croissance en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
L'accélération de l'adoption des SaaS et du multicloud élargit le fossé de gouvernance
Les portefeuilles SaaS des entreprises sont devenus plus difficiles à superviser pour les équipes de gouvernance internes via des révisions périodiques. La recherche de la Cloud Security Alliance de 2025 a révélé que 48 % des organisations géraient encore les risques SaaS par des processus manuels, tandis que seulement 28 % automatisaient l'application des configurations sur l'ensemble des applications approuvées. Cet écart entre l'exposition et le contrôle stimule la demande sur le marché des services CASB gérés, car les prestataires maintiennent des catalogues de risques applicatifs cloud et appliquent en continu des inspections API et des contrôles de prévention des pertes de données. Le problème s'étend au-delà des applications individuelles, car les employés peuvent autoriser des outils tiers à accéder aux données Microsoft 365 ou Google Workspace de l'entreprise à l'insu des équipes informatiques. Ces connexions SaaS vers SaaS peuvent créer des flux de données que les contrôles en ligne ne peuvent pas gérer seuls sans une couverture continue en mode API. Les parcs multicloud utilisant 3 plateformes ou plus élargissent encore la surface de politique que les prestataires doivent surveiller.
Les mandats Zero Trust et de résidence des données consacrent le CASB comme exigence de conformité
Les exigences réglementaires rendent les services CASB gérés plus pertinents pour les organisations qui ont besoin de contrôles cloud auditables. Le modèle de maturité Zero Trust de la CISA oriente les agences fédérales vers des contrôles d'accès cloud alignés sur les capacités CASB. Cette orientation peut s'étendre aux fournisseurs qui soutiennent les environnements fédéraux et doivent démontrer des pratiques de sécurité cloud comparables. La loi sur la résilience opérationnelle numérique est appliquée dans l'Union européenne depuis janvier 2025 et impose des obligations de résilience opérationnelle aux entités financières qui utilisent des services TIC. Les exigences de résidence des données ajoutent une couche supplémentaire, car les contrôles cloud doivent prendre en charge le traitement local et la gouvernance documentée pour les charges de travail sensibles. Ces exigences rendent plus important pour le marché des services CASB gérés de fournir des preuves cohérentes de l'application des politiques entre les juridictions.
Les pénuries de compétences en cybersécurité font des opérations gérées 24h/24 et 7j/7 l'alternative rationnelle
Les opérations de sécurité cloud restent difficiles à pourvoir avec des spécialistes capables de soutenir une surveillance continue. L'étude ISC2 2025 portant sur 16 029 professionnels de la sécurité a révélé que 95 % des équipes présentaient au moins 1 lacune en compétences, et 36 % identifiaient la sécurité cloud comme leur principal besoin technique. L'étude a également rapporté que 59 % des équipes faisaient face à des pénuries critiques ou significatives, contre 44 % l'année précédente. L'ISACA a rapporté que 55 % des équipes de cybersécurité étaient sous-dotées en personnel, 65 % avaient des postes non pourvus, et 70 % s'attendaient à ce que la demande de capacités techniques en cybersécurité augmente. Maintenir l'application des politiques cloud, l'ajustement de la prévention des pertes de données et les scores de risque SaaS actuels nécessite une expertise que de nombreuses organisations ne peuvent pas maintenir en interne à toute heure. Les prestataires gérés peuvent donc soutenir les acheteurs qui ont besoin de continuité sans constituer une grande équipe interne d'opérations de sécurité cloud, ce qui reste un facteur de demande important pour le marché des services CASB gérés.
La convergence SASE et les intégrations CASB axées sur les API intègrent le CASB dans l'environnement de sécurité
Le CASB est de plus en plus fourni dans le cadre d'un environnement SASE qui comprend également une passerelle web sécurisée, un accès réseau Zero Trust et des services de pare-feu. Cette structure offre aux entreprises une approche de politique unique pour les fonctions d'accès cloud et de protection des données. Les connexions CASB axées sur les API peuvent appliquer des contrôles aux données au repos dans les services SaaS et surveiller les autorisations des applications tierces. Le Cloud Confidence Index de Netskope contient des informations sur les risques de plus de 80 000 applications cloud, montrant l'étendue des applications que les contrôles basés sur les API peuvent couvrir. L'ampleur de cet univers applicatif rend la révision manuelle difficile pour la plupart des équipes internes. Le marché des services CASB gérés bénéficie lorsque les prestataires mettent à jour les intégrations et les paramètres de politique à mesure que de nouvelles applications et autorisations émergent.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Dérive de configuration dans les piles de politiques multicloud | -3.5% | Mondial, plus aigu en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Faux positifs et coûts de fatigue des alertes du SOC | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Pénurie d'expertise en ingénierie des politiques CASB | -2.0% | Mondial, avec des pénuries aiguës en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Préoccupations relatives à la souveraineté des données et à la dépendance vis-à-vis des fournisseurs | -1.5% | UE, Asie-Pacifique, Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La dérive de configuration dans les piles de politiques multicloud compromet la cohérence du service
La dérive de configuration se produit lorsque les paramètres en cours d'exécution divergent des bases de sécurité prévues dans les environnements cloud. AWS, Azure, Google Cloud et les environnements cloud privés utilisent chacun des modèles de contrôle d'accès et des approches de classification des données différents. Une modification de politique dans 1 environnement peut donc créer un chemin d'accès non planifié dans un autre environnement. La dérive devient plus difficile à détecter à mesure que les organisations exploitent davantage de fournisseurs cloud et de variations de politique. Les clients peuvent supposer que leurs politiques sont appliquées de manière cohérente, même lorsque les paramètres ont divergé entre les plateformes. Les prestataires doivent investir dans la détection automatisée continue de la dérive, ce qui augmente les coûts de prestation et peut rendre les accords de service standardisés plus difficiles à gérer.
Les faux positifs et les coûts de fatigue des alertes du SOC érodent l'économie des services gérés
Les faux positifs peuvent créer un coût opérationnel substantiel pour les opérations de sécurité cloud gérées. Le rapport SANS 2025 sur la détection et la réponse a révélé que 60 % des organisations rencontraient des faux positifs fréquemment ou très fréquemment. Palo Alto Networks a rapporté que les analystes du SOC traitent plus de 11 000 alertes chaque jour sur plusieurs tableaux de bord.[1] À ce volume, les analystes peuvent négliger de véritables menaces même lorsque les équipes sont correctement dotées en personnel. Une recherche publiée dans le Journal of Internet Services and Information Security a révélé que les cadres de politique contextuels et basés sur le comportement réduisaient les faux positifs jusqu'à 36 % par rapport aux approches basées sur des seuils. Les prestataires qui absorbent les coûts de développement et d'exploitation de ces approches peuvent faire face à une pression sur les marges dans les niveaux de services gérés à prix réduit, ce qui peut limiter le rythme d'expansion sur le marché des services CASB gérés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
les services entièrement gérés sont en tête, tandis que la prestation co-gérée prend de l'élanLes services entièrement gérés détenaient 67,44 % de la part du marché des services CASB gérés en 2026. Les organisations dans ce modèle délèguent la découverte, la configuration, la surveillance, la réponse aux incidents et le reporting à des prestataires externes. Ce format est particulièrement pertinent pour les organisations BFSI et de santé qui ont besoin d'une supervision cloud continue. La prestation entièrement gérée permet aux clients d'accéder à des opérations spécialisées sans maintenir toutes les capacités CASB en interne, tandis que les prestataires assument l'administration courante des politiques et les activités de surveillance.
Les services co-gérés devraient croître à un CAGR de 19,06 % jusqu'en 2032 sur le marché des services CASB gérés. Cette approche permet aux organisations de conserver la propriété des décisions de gouvernance tandis que les prestataires gèrent l'application 24h/24 et 7j/7 et le triage des alertes. Le modèle maintient les architectes de sécurité d'entreprise impliqués dans les choix de politique de haut niveau tout en transférant le travail opérationnel de routine. Il peut également réduire les préoccupations relatives à la dépendance vis-à-vis des fournisseurs en maintenant les équipes internes connectées au processus de politique. Les services à orientation conseil s'adressent aux organisations qui développent des capacités internes mais ont encore besoin d'une aide spécialisée avec les plateformes SASE et les modules CASB.



Par modèle de déploiement :
le cloud public détient la plus grande part, tandis que le cloud hybride croît plus rapidementLe déploiement en cloud public représentait 65,31 % des revenus du marché des services CASB gérés en 2026. Cette position reflète la concentration des charges de travail SaaS d'entreprise sur AWS, Azure et Google Cloud. Les contrôles CASB basés sur les API peuvent se connecter aux services natifs de gestion des identités et des accès dans ces environnements. Ces connexions prennent en charge l'application des politiques et la visibilité sur les données stockées dans les applications SaaS. L'utilisation généralisée des outils de collaboration en cloud public crée un besoin soutenu de surveiller les autorisations et les mouvements de données à mesure que le nombre d'applications augmente.
Le déploiement en cloud hybride devrait se développer à un CAGR de 19,37 % jusqu'en 2032 sur le marché des services CASB gérés. Les organisations réglementées conservent souvent les charges de travail sensibles dans des systèmes sur site tout en utilisant des services cloud publics pour la collaboration et d'autres fonctions. Elles ont besoin de contrôles capables de couvrir les deux environnements sans créer de lacunes de gouvernance à la frontière. Les exigences de résidence des données constituent une raison importante de conserver ce modèle mixte. Le cloud privé reste le plus petit segment de déploiement, mais les agences gouvernementales et les contractants de défense l'utilisent pour les charges de travail géographiquement restreintes ou isolées, soutenues par l'expansion de la souveraineté de Zscaler en mars 2026.
Par taille d'organisation :
les grandes entreprises sont en tête, tandis que les PME accèdent aux services gérésLes grandes entreprises représentaient 70,28 % des revenus du marché des services CASB gérés en 2026. Leurs parcs multicloud, leurs vastes portefeuilles SaaS et leurs responsabilités de conformité créent un environnement de contrôle étendu. Les organisations opérant dans plusieurs juridictions ont également besoin de politiques pouvant fonctionner selon des exigences réglementaires variées. Un plan de contrôle unifié peut aider ces entreprises à gérer l'accès cloud et la protection des données de manière plus cohérente. Reproduire cette capacité en interne peut nécessiter un groupe dédié d'ingénieurs spécialisés, ce qui peut favoriser les services gérés pour assurer une couverture opérationnelle continue.
Les PME devraient croître à un CAGR de 19,64 % jusqu'en 2032 sur le marché des services CASB gérés. L'économie des plateformes et les obligations de conformité plus larges rendent la sécurité cloud avancée plus accessible aux petites organisations. iboss a lancé sa plateforme SASE MSSP en octobre 2025 pour fournir des capacités CASB et Zero Trust de niveau entreprise aux prestataires de services gérés desservant les clients du marché intermédiaire. Les PME dans les secteurs fintech, e-commerce et services professionnels font également face à des questions de cyber-assurance concernant la visibilité des applications cloud et la prévention des pertes de données. Ces questions peuvent inciter à l'adoption de contrôles gérés avant qu'une entreprise ne développe une fonction interne d'opérations de sécurité, élargissant ainsi la base de clients au-delà des grandes entreprises.

Par secteur d'utilisation final :
le BFSI est en tête des dépenses, tandis que la demande gouvernementale augmenteLe BFSI représentait 29,14 % du marché des services CASB gérés en 2026. Les organisations financières gèrent des informations sensibles dans les systèmes de trésorerie, les plateformes d'analyse des risques et les applications de gestion de la relation client. Les connexions entre ces applications SaaS peuvent créer des flux de données qui nécessitent plus que ce que la découverte de base des applications fantômes peut fournir. La loi sur la résilience opérationnelle numérique s'applique aux entités financières européennes depuis janvier 2025 et a accru l'attention portée à la gestion documentée des risques TIC. Ces organisations ont besoin de contrôles d'accès cloud pouvant être surveillés et démontrés lors des activités de supervision, soutenant les dépenses BFSI en services de sécurité cloud gérés.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 18,45 % jusqu'en 2032 sur le marché des services CASB gérés. Les exigences du secteur public mettent de plus en plus l'accent sur les pratiques Zero Trust et l'accès cloud sécurisé. L'exigence 0214 du cadre de politique de sécurité protectrice de l'Australie impose le déploiement d'une passerelle SSE intégrée au CASB d'ici juillet 2026.[2] De telles exigences peuvent faire évoluer les dépenses de la planification générale de la sécurité cloud vers des déploiements gérés formels. La santé et les sciences de la vie ont besoin de contrôles pour les informations sensibles des patients, tandis que les technologies de l'information et des télécommunications, la fabrication industrielle, le commerce de détail et l'e-commerce, ainsi que l'énergie et les services publics contribuent aux revenus à mesure que l'utilisation du cloud dépasse la capacité de gouvernance interne.
Analyse géographique
Marché des Services CASB Gérés en Amérique du Nord
L'Amérique du Nord détenait 36,12 % de la part de marché des services CASB gérés en 2026. Les États-Unis combinent les exigences fédérales en matière de Zero Trust, une adoption établie du SaaS et des attentes en matière de cyber-assurance qui soutiennent la demande de contrôles cloud gérés. Le modèle de maturit Zero Trust de la CISA constitue un point de référence fédéral pour les pratiques de contrôle d'accès au cloud. Les exigences d'audit en cybersécurité de la Californie sont entrées en vigueur en janvier 2026 et ont accru le besoin de pratiques de cybersécurité documentées parmi les organisations concernées. Le Canada et le Mexique contribuent à la demande grâce à la numérisation des services financiers et à l'utilisation élargie du SaaS dans le secteur technologique.
Marché des Services CASB Gérés en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 18,79 % jusqu'en 2032 sur le marché des services CASB gérés. Le Japon a développé une capacité CASB gérée par l'intermédiaire de prestataires de services informatiques et d'opérateurs de télécommunications. NTT Data propose son service BXO Managed CASB/SWG au Japon.[3] Le service Zscaler géré de SoftBank a été reconnu comme Partenaire de l'Année au Japon pendant 3 années consécutives jusqu'en 2026. Les secteurs fintech et des services informatiques en Inde utilisent des environnements cloud hybrides auprès de plusieurs fournisseurs de cloud public, tandis que les règles chinoises en matière de cybersécurité et d'informations personnelles soutiennent les exigences de traitement local des données pour les fournisseurs de sécurité cloud.
Marché des Services CASB Gérés en EMEA et en Amérique du Sud
L'Europe est façonnée par les exigences NIS2, DORA et RGPD qui couvrent les services financiers, les infrastructures critiques et les responsables du traitement des données. Skyhigh Security a obtenu la certification BSI C5 en avril 2026 pour son portefeuille SSE, incluant le CASB, la passerelle web sécurisée, l'accès réseau Zero Trust et la prévention des pertes de données. Le Moyen-Orient développe sa demande parallèlement aux programmes de numérisation en Arabie Saoudite et aux Émirats Arabes Unis. L'Amérique du Sud reste à un stade plus précoce de développement, avec le Brésil et l'Argentine en tête de la numérisation des services financiers, tandis que l'Afrique présente une opportunité émergente en Afrique du Sud et au Nigéria, où l'utilisation du SaaS dans le secteur bancaire progresse plus rapidement que les effectifs locaux en sécurité cloud.
Paysage concurrentiel
Concentration du Marché
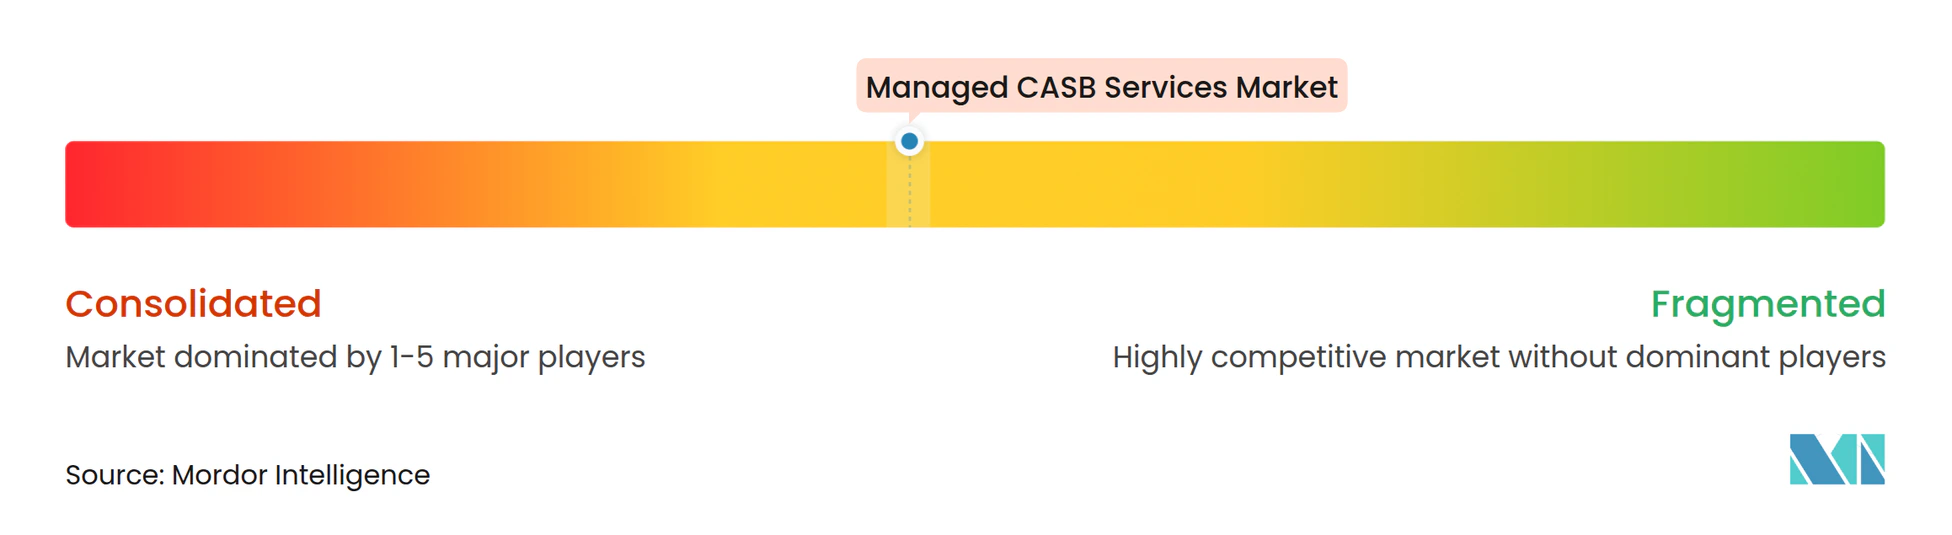
Le marché des services CASB gérés est modérément consolidé au niveau de la couche plateforme. Zscaler, Netskope et Palo Alto Networks sont les principaux fournisseurs de plateformes dans l'ensemble concurrentiel du rapport. En dessous de la couche plateforme, les prestataires de services de sécurité gérés revendent ou proposent en marque blanche les capacités de ces fournisseurs. Cela crée une base de prestataires plus fragmentée pour la prestation gérée. Les fournisseurs se différencient par l'automatisation des politiques basée sur l'IA, la prévention des pertes de données et l'orchestration des politiques multicloud qui aident les clients à gouverner davantage d'applications SaaS et de flux de données.
Sur le marché des services CASB gérés, Netskope a introduit le contrôle des actions des agents en septembre 2026 pour classifier et bloquer les actions d'IA agentique risquées avant leur exécution. Zscaler a lancé le SOC agentique en septembre 2026, avec des agents IA autonomes conçus pour détecter, contenir et remédier aux menaces.[4] Zscaler a également acquis SPLX en novembre 2025 et SquareX en février 2026. En mai 2026, la société a annoncé des plans d'acquisition de Symmetry Systems pour ajouter une technologie de graphe d'accès permettant de cartographier les communications des agents IA. Cette séquence ajoute la gouvernance des actifs IA, l'application au niveau du navigateur et la cartographie des accès, tandis qu'iboss sert l'opportunité PME via sa plateforme SASE MSSP pour les prestataires de services et les revendeurs informatiques.
La sécurité cloud souveraine est un autre domaine de concurrence où le traitement local et les exigences de conformité sont importants. Zscaler s'est associé à Schwarz Digits en juillet 2026 pour fournir une plateforme de sécurité cloud souveraine pour l'Europe. Les certifications telles que FedRAMP, ISO 27001 et BSI C5 peuvent servir d'exigences d'accès au marché dans les secteurs réglementés. Skyhigh Security a obtenu l'autorisation FedRAMP High pour son produit de gestion de la posture de sécurité des données en janvier 2026, tandis que la prestation gérée reste plus dispersée parmi les prestataires de services.
Leaders du secteur des services CASB gérés
-
Palo Alto Networks, Inc.
-
Cloudflare, Inc.
-
Proofpoint, Inc.
-
Zscaler, Inc.
-
Akamai Technologies, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services CASB Gérés Entreprises couvertes dans ce rapport
- Zscaler, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Cato Networks, Ltd.
- Skyhigh Security, LLC
- Forcepoint LLC
- iboss, Inc.
- Lookout, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Versa Networks, Inc.
- Menlo Security, Inc.
- Island Technology, Inc.
- Appgate, Inc.
- Open Systems AG
- Cloudbrink, Inc.
- Aryaka Networks, Inc.
- Broadcom Inc.
- Proofpoint, Inc.
- Imperva, Inc.
Développements industriels récents dans Marché des Services CASB Gérés
- Octobre 2026 : Zscaler a collaboré avec IBM et Red Hat pour protéger les applications privées contre les menaces alimentées par l'IA de pointe, étendant la détection et la réponse natives à l'IA au sein de la plateforme Zero Trust Exchange pour couvrir les scénarios de mouvement latéral piloté par l'IA.
- Octobre 2026 : Netskope et BT International ont élargi leur partenariat pour fournir un SSE intégré, incluant le CASB, le ZTNA et le SWG, sur le réseau Global Fabric de BT, permettant un accès sécurisé aux applications cloud et IA pour les clients d'entreprises multinationales.
- Septembre 2026 : Zscaler a lancé son SOC agentique, déployant des agents IA autonomes pour détecter, contenir et remédier aux menaces cloud sans nécessiter d'escalade manuelle des analystes, répondant ainsi directement à la fatigue des alertes du SOC dans les environnements CASB gérés.
- Septembre 2026 : Netskope a publié le contrôle des actions des agents dans Netskope Skylight AI Security, qui classe les actions d'IA agentique risquées par niveau de risque et les bloque avant leur exécution dans les environnements SaaS sanctionnés.
Périmètre du rapport mondial sur le marché des services CASB gérés
Le marché des services CASB gérés comprend les services de sécurité cloud externalisés qui surveillent, gèrent, configurent, optimisent et gouvernent les environnements de courtier de sécurité d'accès cloud (CASB) dans les écosystèmes cloud d'entreprise. Le marché inclut les opérations CASB gérées, l'administration des politiques, la visibilité SaaS, la protection des données cloud, la surveillance de l'activité des utilisateurs, la gestion de la conformité, la détection des menaces, la gouvernance des accès, les services de conseil, l'optimisation continue et les services de support opérationnel fournis par les prestataires de services de sécurité gérés.
Le rapport sur le marché des services CASB gérés est segmenté par modèle de service (services CASB entièrement gérés, services CASB co-gérés et services d'opérations CASB à orientation conseil), modèle de déploiement (cloud public, cloud privé et cloud hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services CASB entièrement gérés |
| Services CASB co-gérés |
| Services d'opérations CASB à orientation conseil |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par modèle de service | Services CASB entièrement gérés | |
| Services CASB co-gérés | ||
| Services d'opérations CASB à orientation conseil | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services CASB gérés ?
La taille du marché des services CASB gérés devrait croître de 1,16 milliard USD en 2026 et 1,36 milliard USD en 2027 à 3,13 milliards USD d'ici 2032.
Qu'est-ce qui stimule la demande de services CASB gérés ?
L'utilisation des SaaS et du multicloud, les obligations Zero Trust, les exigences de résidence des données et les pénuries de compétences en sécurité cloud augmentent la demande de prestation gérée.
Quel modèle de service CASB géré détient la plus grande part ?
Les services entièrement gérés détenaient 67,44 % des revenus en 2026, car les clients peuvent déléguer la gestion des politiques, la surveillance, la réponse aux incidents et le reporting.
Quel modèle de déploiement connaît la croissance la plus rapide pour les services CASB gérés ?
Le cloud hybride devrait croître à un CAGR de 19,37 % jusqu'en 2032, car les organisations réglementées ont besoin de contrôles couvrant les environnements publics et sur site.
Quel secteur d'utilisation final est en tête des dépenses en services CASB gérés ?
Le BFSI détenait 29,14 % des revenus en 2026, soutenu par la gestion des données sensibles et les exigences de contrôle d'accès cloud documentées.
Quelle région connaît la croissance la plus rapide pour les services CASB gérés ?
L'Asie-Pacifique devrait croître à un CAGR de 18,79 % jusqu'en 2032, soutenue par la capacité de sécurité gérée au Japon et la demande de cloud hybride en Inde.