
Taille et part du marché des services DNS secondaires gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
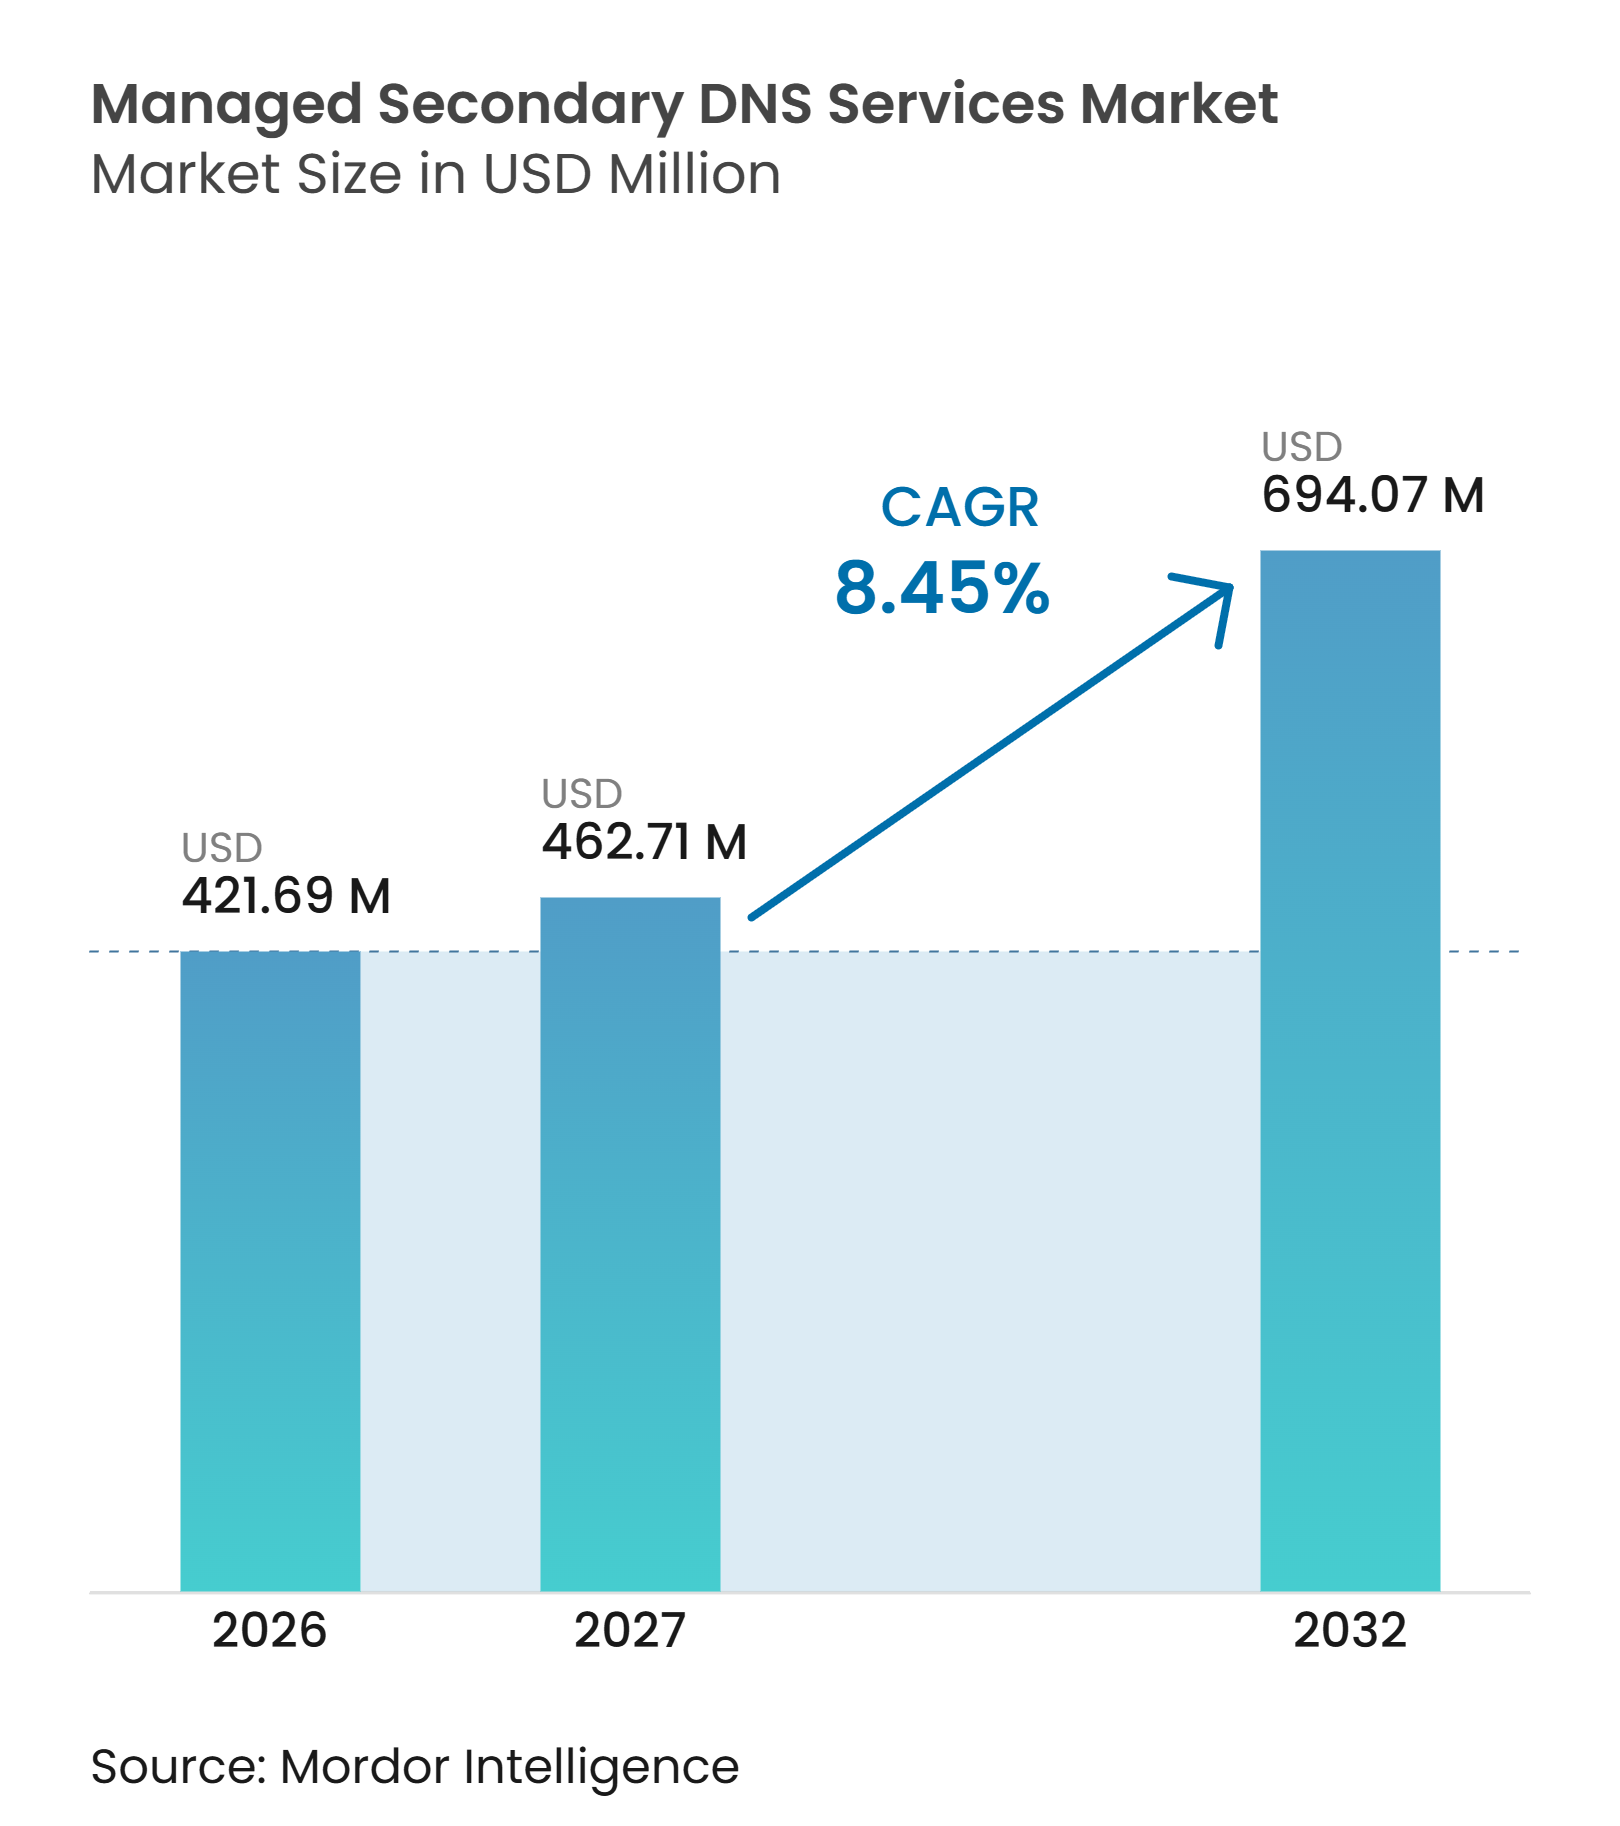
| Taille du Marché (2027) | 462.71 Millions de dollars américains |
| Taille du Marché (2032) | 694.07 Millions de dollars américains |
| Taux de croissance (2027 - 2032) | 8.45 % |
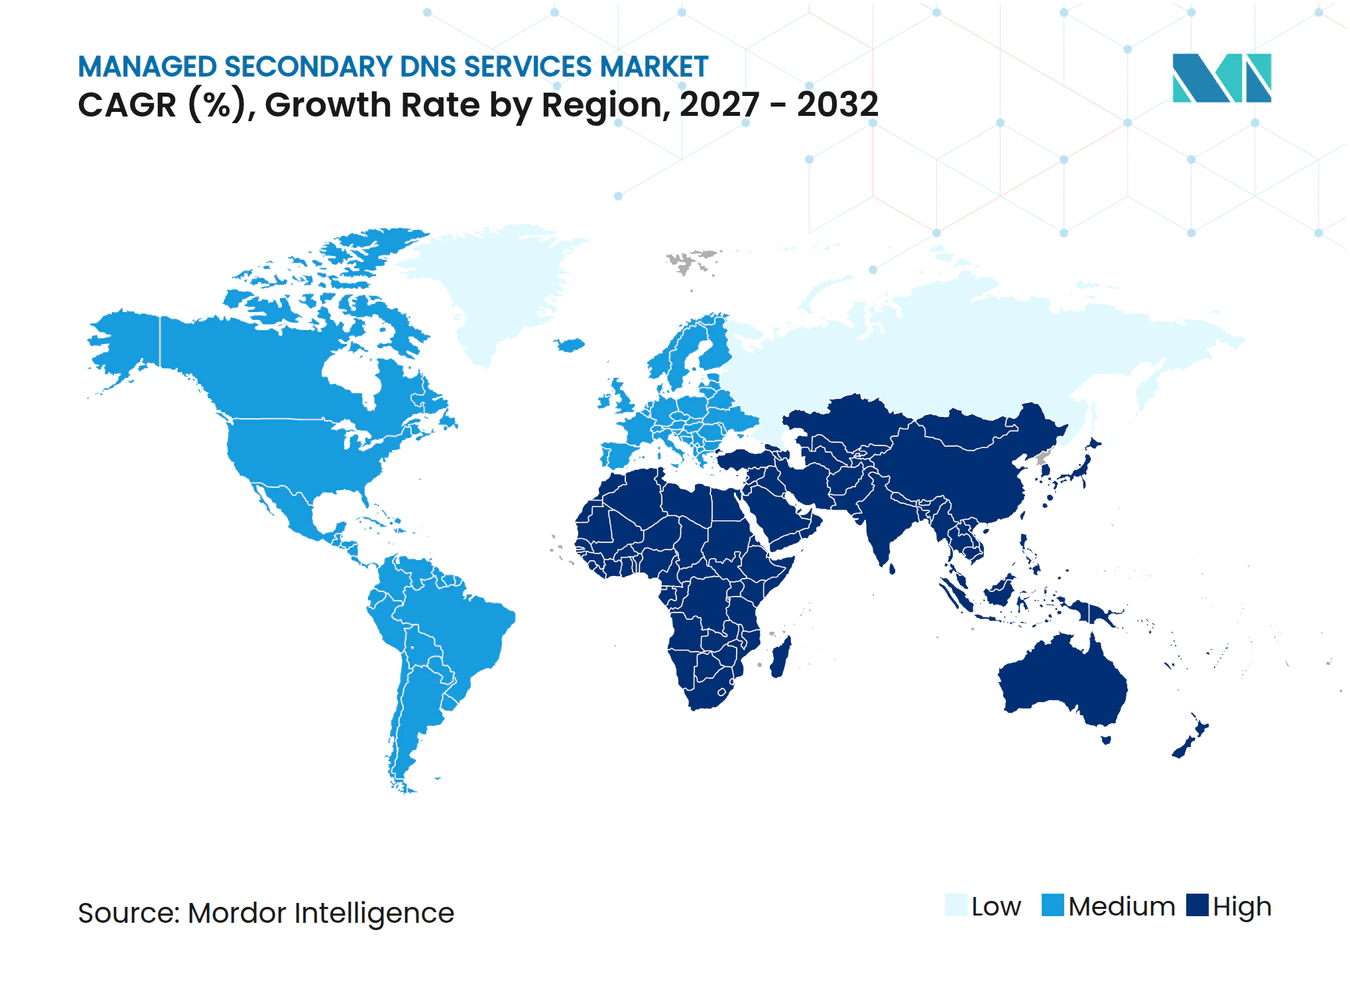
| Marché à la Croissance la Plus Rapide | Moyen-Orient |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services DNS secondaires gérés par Mordor Intelligence
La taille du marché des services DNS secondaires gérés devrait s'étendre de 421,69 millions USD en 2026 et 457,32 millions USD en 2027 à 694,07 millions USD d'ici 2032, enregistrant un CAGR de 8,45 % entre 2027 et 2032. La croissance reflète la nécessité de maintenir la disponibilité des domaines lorsqu'un fournisseur DNS principal, une région cloud ou une route réseau tombe en panne. Les déploiements multi-cloud rendent les copies DNS indépendantes plus précieuses, car les services natifs ne fournissent pas de garanties de transfert de zone entre fournisseurs. Les exigences de sécurité influencent également les décisions d'achat, le DNS étant désormais traité comme un élément des contrôles de disponibilité et de sécurité d'une organisation plutôt que comme un service réseau de fond. Les fournisseurs répondent en combinant le DNS secondaire avec la protection DDoS, le DNSSEC, le renseignement sur les menaces et la gestion automatisée. Le marché des services DNS secondaires gérés bénéficie également de réglementations qui accordent la priorité à la résilience opérationnelle et à la déclaration d'incidents pour les organisations essentielles.
Points clés du rapport
- Par type de service, le DNS autoritaire secondaire détenait 51,34 % de la part du marché des services DNS secondaires gérés en 2026, tandis que le DNS dynamique devrait progresser à un CAGR de 9,08 % jusqu'en 2032.
- Par mode de déploiement, le DNS secondaire géré basé sur le cloud détenait 74,08 % des revenus en 2026 et est resté le mode de déploiement à la croissance la plus rapide jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 55,81 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 9,43 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications détenaient 26,88 % des revenus en 2026, tandis que l'énergie, les services publics et les infrastructures intelligentes devraient progresser à un CAGR de 9,32 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 37,83 % des revenus en 2026, tandis que le Moyen-Orient devrait progresser à un CAGR de 9,84 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Migration vers le cloud et adoption du multi-cloud | +2.3% | Mondial, avec une concentration en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Escalade des cyberattaques basées sur le DNS et exigences de disponibilité | +1.9% | Mondial, particulièrement en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion de l'informatique en périphérie, des CDN et des points de terminaison IoT | +1.5% | Cœur Asie-Pacifique, avec des retombées en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Exigences en matière de résidence des données et de résilience numérique | +1.1% | Europe, avec des exigences émergentes au Moyen-Orient et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Automatisation du DNS secondaire pour l'infrastructure en tant que code | +0.7% | Amérique du Nord et Europe, avec des avantages de premier entrant en Asie-Pacifique | Moyen terme (2-4 ans) |
| Architectures à primaire caché et à fournisseur indépendant | +0.5% | Mondial, adoption menée par les entreprises | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Migration vers le cloud et adoption du multi-cloud
Les environnements multi-cloud rendent le marché des services DNS secondaires gérés plus pertinent pour les organisations qui ont besoin d'un chemin de secours indépendant. Un service DNS principal au sein d'un cloud ne fournit pas de visibilité autoritaire ni de récupération pour les zones gérées par un autre fournisseur. Un fournisseur secondaire peut maintenir une copie neutre de la zone et continuer à répondre aux requêtes lorsque l'environnement principal est indisponible. Cette conception réduit la dépendance à un seul opérateur cloud et aide les organisations à séparer la résilience DNS du reste de leur infrastructure cloud. Elle réduit également les lacunes de gouvernance lorsque différentes équipes gèrent le DNS via différentes interfaces cloud. Le marché des services DNS secondaires gérés bénéficie donc du besoin croissant d'appliquer des contrôles communs à une infrastructure distribuée.
Escalade des cyberattaques basées sur le DNS et exigences de disponibilité
Les attaques DNS augmentent la valeur d'un service autoritaire indépendant capable de rester disponible lors d'un incident. Cloudflare a signalé que les attaques basées sur le DNS représentaient 34,3 % de l'activité DDoS au niveau de la couche réseau au cours du premier semestre 2026. Son rapport a également montré que les inondations DNS sont passées de 25,7 % des attaques au niveau de la couche réseau au premier trimestre à 40,0 % au deuxième trimestre 2026. EfficientIP a signalé une augmentation de 24 % des signaux de menaces DNS par rapport au second semestre 2025 et a décrit les logiciels malveillants comme la plus grande catégorie de menaces basées sur le DNS en 2026. Ces événements incitent les acheteurs à considérer le DNS secondaire comme faisant partie d'un service de sécurité, et pas seulement comme un outil de basculement. Ils favorisent également les fournisseurs qui combinent des services autoritaires avec des capacités de détection, de renseignement et de réponse automatisée.
Expansion de l'informatique en périphérie, des CDN et des points de terminaison IoT
L'informatique en périphérie et les appareils connectés augmentent le trafic DNS et élargissent l'impact d'une défaillance de résolution. Dans les environnements industriels, les requêtes DNS prennent en charge l'authentification, la télémétrie, les mises à jour de micrologiciels et la découverte de services, en plus de l'accès aux sites web. Une défaillance peut donc interrompre les communications avec les équipements, les systèmes de surveillance à distance et les actifs du réseau. Un article de la conférence ACM Internet Measurement Conference de 2025 a révélé que de nombreux appareils IoT déployés utilisent des résolveurs DNS codés en dur et ne suivent pas systématiquement les valeurs TTL. Ce comportement rend une infrastructure DNS résiliente plus utile que la seule dépendance à la configuration au niveau des appareils. Le marché des services DNS secondaires gérés devrait bénéficier de la nécessité pour les parcs d'appareils distribués de disposer d'une livraison anycast fiable et d'options de récupération indépendantes.
Exigences en matière de résidence des données et de résilience numérique
Les règles européennes de résilience font évoluer la conception du DNS d'une préférence technique vers une question de gouvernance pour les organisations concernées. Le cadre NIS2 établit des exigences en matière de cybersécurité pour les entités critiques et importantes et place les fournisseurs de services DNS dans le cadre politique plus large. Le règlement d'exécution de la Commission 2024/2690 définit les exigences techniques et méthodologiques pour les mesures de gestion des risques de cybersécurité applicables aux fournisseurs de services DNS. La loi sur la résilience opérationnelle numérique s'applique aux entités financières européennes depuis janvier 2025, renforçant l'importance de la gestion des risques liés aux TIC dans les services financiers. Les acheteurs recherchent également des points de présence en région où les exigences locales en matière de données et d'exploitation limitent les conceptions centralisées. Ces conditions rendent les offres du marché des services DNS secondaires gérés avec une couverture régionale, le DNSSEC et des contrôles prêts pour l'audit plus pertinentes.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Faible sensibilisation des acheteurs jusqu'à ce qu'un incident DNS survienne | -0.8% | Mondial, plus aigu parmi les PME et les marchés émergents | Court terme (≤ 2 ans) |
| Complexité de la migration et gouvernance des transferts de zone | -0.6% | Amérique du Nord et Europe, entreprises multi-locataires complexes | Moyen terme (2-4 ans) |
| Risque de cerveau divisé dans les architectures DNS multi-fournisseurs | -0.5% | Mondial, environnements d'entreprise multi-cloud | Moyen terme (2-4 ans) |
| Pression sur les prix due au DNS cloud groupé | -0.4% | Mondial, organisations axées sur le cloud | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Faible sensibilisation des acheteurs jusqu'à ce qu'un incident DNS survienne
La demande commence souvent après une panne, plutôt que par une planification de routine. Le DNS reste difficile à percevoir pour les parties prenantes métier jusqu'à ce qu'une application ou un site web soit indisponible. Les organisations sans incident DNS préalable peuvent considérer leur service principal comme adéquat et retarder les dépenses en infrastructure redondante. Le problème est aggravé lorsque les incidents sont enregistrés comme des défaillances d'application plutôt que comme des défaillances DNS. Cela affaiblit les preuves disponibles pour un fournisseur lors d'une discussion commerciale. Le marché des services DNS secondaires gérés doit donc traduire les risques de disponibilité, de sécurité et de récupération en termes commerciaux clairs avant qu'un incident ne survienne.
Complexité de la migration et gouvernance des transferts de zone
Le passage d'un fournisseur DNS à un dispositif DNS secondaire géré nécessite un travail de configuration détaillé. Les transferts de zone complets et incrémentiels nécessitent un accord sur les contrôles d'accès, les clés TSIG et les intervalles de mise à jour. Une mauvaise configuration peut laisser des enregistrements obsolètes sur le service secondaire lors d'un événement de basculement. Le DNSSEC ajoute une coordination supplémentaire car les fournisseurs doivent échanger et honorer les clés de signature dans une configuration multi-signataires. Akamai Technologies a rendu le DNSSEC multi-signataires généralement disponible dans Edge DNS en mars 2026, montrant que la capacité de mise en œuvre s'améliore mais reste spécialisée.[1] Les conceptions à primaire caché peuvent réduire l'exposition, mais nécessitent des processus de mise à jour rigoureux pour éviter les enregistrements publics obsolètes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
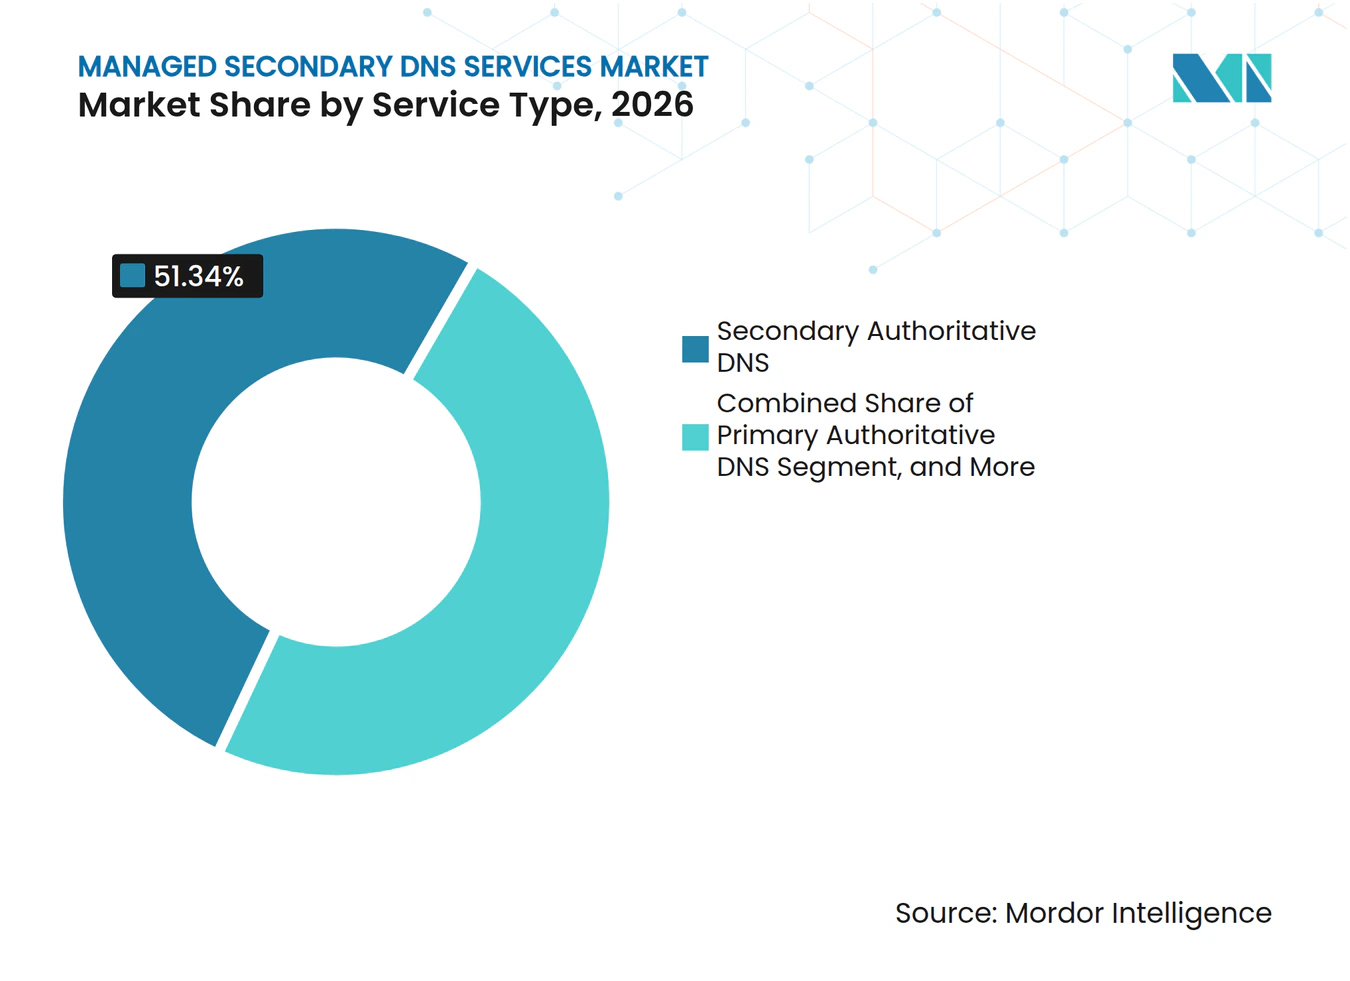
la redondance soutient l'adoption du DNS autoritaireLe DNS autoritaire secondaire détenait 51,34 % de la part de marché des services DNS secondaires gérés en 2026. Le service reçoit les données de zone du fournisseur principal et répond aux requêtes autoritaires lorsque le principal devient indisponible. Ce modèle est important pour les organisations ayant des engagements de disponibilité supérieurs à 99,9 %, où un seul fournisseur autoritaire crée un point de défaillance évitable. Les acheteurs évaluent de plus en plus si le réseau secondaire est indépendant du réseau principal. Un chemin de routage séparé réduit le risque qu'un événement réseau côté principal limite également l'accessibilité secondaire.
Le DNS dynamique devrait enregistrer un CAGR de 9,08 % jusqu'en 2032, le taux le plus élevé parmi les types de services. Son utilisation s'étend désormais au-delà de la connectivité résidentielle, car les appareils d'entreprise et industriels peuvent changer d'adresse sur les réseaux et les régions cloud. Les mises à jour d'enregistrements pilotées par API permettent aux modifications DNS de suivre les événements de provisionnement avec moins d'effort manuel. Le DNS autoritaire principal reste pertinent là où les organisations externalisent la gestion complète des zones à un spécialiste. Le DNS inverse a une base de revenus plus modeste, mais les équipes de messagerie continuent d'avoir besoin d'enregistrements PTR précis pour la livraison du courrier sortant. Ensemble, ces services permettent au marché des services DNS secondaires gérés de répondre à la fois aux besoins de résilience et aux opérations DNS quotidiennes.



Par mode de déploiement :
la livraison cloud étend la portée anycastLa livraison basée sur le cloud représentait 74,08 % de la taille du marché des services DNS secondaires gérés en 2026. Les nœuds anycast géographiquement distribués permettent aux fournisseurs de répondre aux requêtes autoritaires depuis plusieurs emplacements simultanément. Cela peut réduire la latence et maintenir le service lors d'une perturbation régionale. La livraison cloud s'adapte également aux modèles de consommation pilotés par API qui sont difficiles à reproduire avec des appliances sur site. Le modèle prend en charge l'intégration avec les processus CI/CD et les outils d'infrastructure en tant que code, facilitant l'incorporation des modifications DNS dans les flux de déploiement standard.
La livraison basée sur le cloud est également l'approche de déploiement à la croissance la plus rapide, reflétant la préférence pour des services évolutifs et automatisés. Le DNS secondaire sur site continue de servir les organisations qui ne peuvent pas acheminer le trafic de requêtes via des environnements cloud publics. Ces acheteurs comprennent les sous-traitants de la défense, les agences gouvernementales et les opérateurs d'infrastructures critiques ayant des exigences d'isolation physique. Le déploiement hybride combine la livraison anycast publique pour les domaines externes avec des résolveurs locaux pour les zones à horizon divisé internes. Infoblox a étendu la visibilité des zones secondaires sur les serveurs DNS Microsoft en mars 2026, ce qui soutient les organisations opérant dans des environnements hérités et basés sur le cloud.[2] Le choix de déploiement dépend des contrôles opérationnels, de l'emplacement du trafic et des contraintes réglementaires.
Par taille d'organisation :
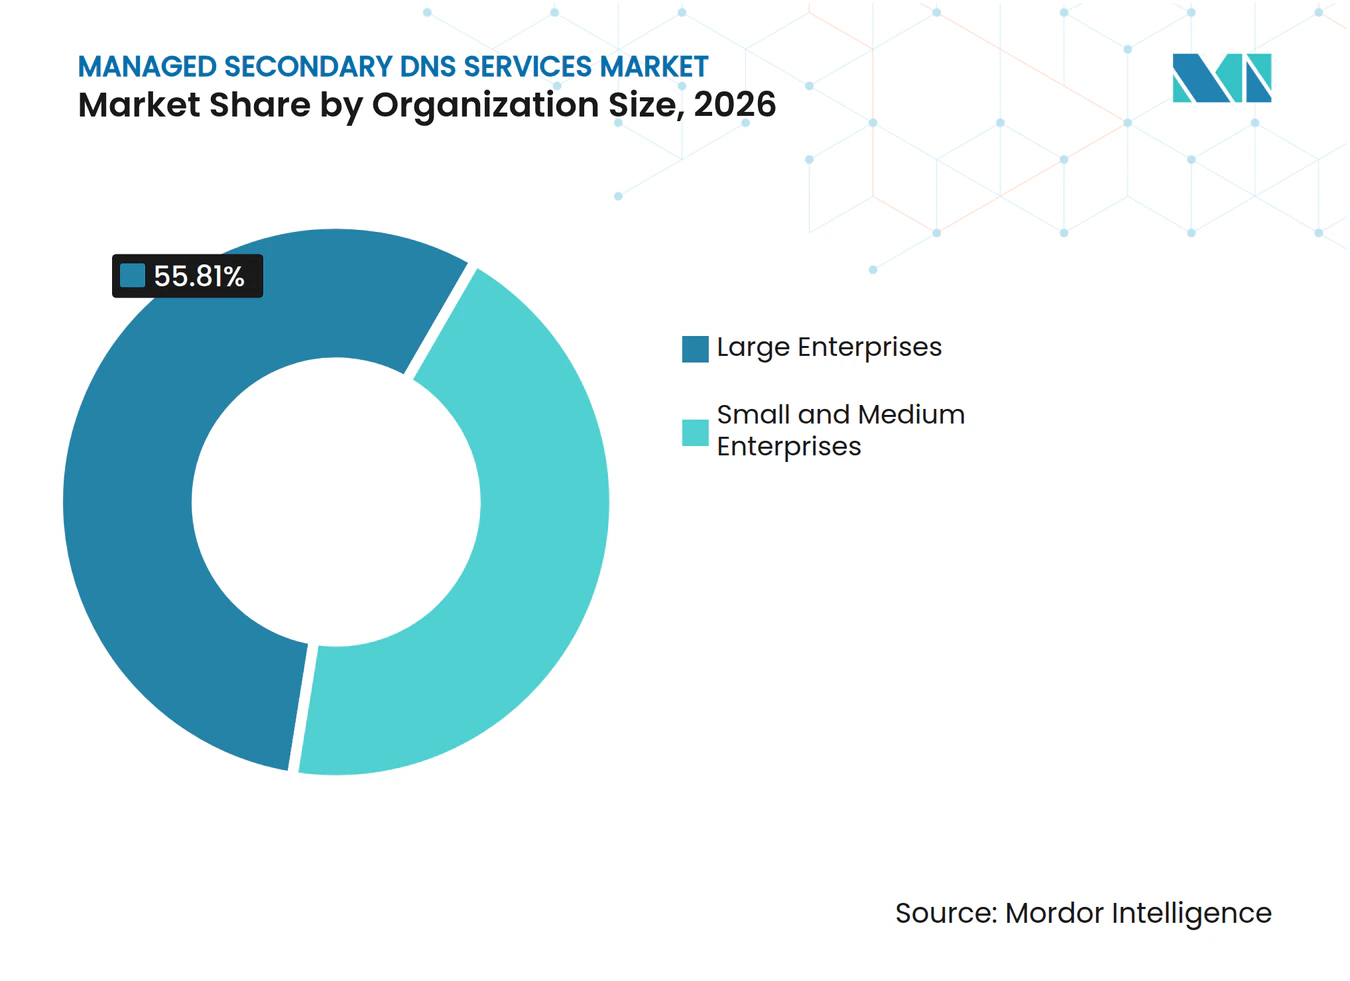
les grandes entreprises en tête, les PME gagnent en accessibilitéLes grandes entreprises représentaient 55,81 % de la taille du marché des services DNS secondaires gérés en 2026. Leurs environnements DNS couvrent souvent plusieurs unités commerciales, plateformes cloud, régions et engagements de niveau de service. Cette complexité rend une configuration à fournisseur unique plus difficile à justifier. Les grandes organisations sont également plus exposées aux exigences de résilience cybernétique dans les services financiers et les secteurs essentiels. Les équipes d'ingénierie de plateforme sont de plus en plus impliquées dans la sélection des fournisseurs et accordent la priorité à la qualité des API, à la compatibilité GitOps, aux flux de renseignements et aux performances des requêtes.
Les petites et moyennes entreprises devraient progresser à un CAGR de 9,43 % jusqu'en 2032. Les entreprises natives du cloud peuvent faire face au même point de défaillance DNS que des organisations beaucoup plus grandes, même avec moins d'expertise interne. Un DNS indépendant peut les aider à maintenir les services publics accessibles lors d'une perturbation côté principal, sans nécessiter une grande équipe DNS interne. Les offres gérées à prix fixe et plus simples réduisent le coût d'adoption d'un service indépendant. Cela abaisse la barrière pratique à l'ajout de redondance avant qu'une perturbation ne survienne. Les fournisseurs qui offrent des conseils de configuration clairs, une documentation et un support de transfert de zone géré peuvent rendre le service plus accessible à ce groupe. Cette assistance est importante car les contrôles d'accès, les clés TSIG et les intervalles de mise à jour doivent être configurés avec soin pour éviter les enregistrements obsolètes lors d'un événement de récupération. Le marché des services DNS secondaires gérés peut s'élargir à mesure que ces acheteurs remplacent le DNS au niveau du registraire par des configurations plus résilientes.

Par secteur d'activité des utilisateurs finaux :
les opérations critiques stimulent la demandeL'informatique et les télécommunications détenaient 26,88 % de la part du marché des services DNS secondaires gérés en 2026. Ces organisations ont été les premières à adopter les pratiques DNS gérées et définissent souvent les normes de conception utilisées par d'autres secteurs. Leurs réseaux complexes et à fort volume nécessitent un service autoritaire fiable dans de multiples environnements. Les services financiers constituent également un groupe d'acheteurs important, car les obligations formelles de résilience encouragent des niveaux de service documentés et des procédures de récupération. Les organisations de santé et de sciences de la vie ont besoin d'un accès continu aux dossiers de santé électroniques et aux plateformes de télésanté. Les opérateurs du commerce de détail et de l'e-commerce sont directement exposés à des pertes de revenus lorsque la résolution DNS échoue lors des pics de demande.
L'énergie, les services publics et les infrastructures intelligentes devraient progresser à un CAGR de 9,32 % jusqu'en 2032. Les communications dépendantes du DNS deviennent plus courantes dans la gestion des réseaux électriques, la surveillance des pipelines, les compteurs intelligents et d'autres environnements de technologie opérationnelle. Une défaillance DNS dans ces environnements peut perturber les communications SCADA et retarder la télémétrie en temps réel depuis des actifs distants. Ce résultat est plus grave qu'une interruption typique d'application web. Les organisations manufacturières, médias et divertissement, éducation et gouvernementales ajoutent également de la demande à mesure que l'utilisation du cloud augmente. Leurs décisions d'achat dépendent souvent des besoins en résidence des données, des cycles budgétaires et de la disponibilité de fournisseurs avec une couverture opérationnelle locale. Les déploiements dans le secteur public peuvent également exiger que le fournisseur prenne en charge les zones DNS internes et externes sans faire transiter le trafic protégé par un environnement cloud public.
Analyse géographique
Marché des Services DNS Secondaires Gérés en Amérique du Nord
L'Amérique du Nord détenait 37,83 % de la part de marché des services DNS secondaires gérés en 2026. La région bénéficie d'une forte concentration de grandes entreprises, de fournisseurs de services cloud et de déploiements multi-cloud matures. Les acheteurs ont généralement besoin d'une couche indépendante du fournisseur entre les services DNS cloud et les configurations primaires sur site. Les organisations du secteur des services financiers et du secteur public au Canada stimulent la demande de solutions de cybersécurité et de résilience. Le Mexique est un contributeur émergent, car les investissements dans la fabrication en sous-traitance de proximité élèvent les standards technologiques des entreprises.
Marché des Services DNS Secondaires Gérés en Europe et en Asie-Pacifique
L'Europe reste importante car les exigences en matière de résilience et de cybersécurité façonnent les achats de DNS. L'Allemagne, le Royaume-Uni et la France sont les plus grands marchés européens dans le projet, avec les secteurs bancaire, manufacturier et des télécommunications parmi les groupes d'acheteurs actifs. La directive NIS2 rend la disponibilité des services DNS plus pertinente pour la planification de la conformité des entités essentielles.[3] DORA introduit une considération supplémentaire en matière de résilience opérationnelle pour les entités financières. L'Asie-Pacifique présente un éventail plus large de facteurs de demande en Chine, en Inde, au Japon et en Corée du Sud. L'Inde bénéficie de l'expansion de l'infrastructure numérique publique et de l'utilisation du cloud, tandis que la base avancée de fabrication connectée et de 5G de la Corée du Sud génère une demande DNS liée à l'IoT.
Marché des Services DNS Secondaires Gérés au Moyen-Orient et en Afrique et en Amérique du Sud
Le Moyen-Orient devrait enregistrer le CAGR régional le plus élevé à 9,84 % jusqu'en 2032. Les programmes d'infrastructure numérique du GCC accroissent le besoin de capacités DNS locales et résilientes parallèlement à l'adoption du cloud primaire. L'Arabie saoudite et les Émirats arabes unis sont particulièrement concernés, car les projets de cloud souverain et les exigences d'hébergement local soutiennent la prestation de services dans la région. L'Amérique du Sud est portée par le Brésil et l'Argentine, où le commerce électronique et la technologie financière accroissent le besoin d'un DNS fiable. L'Afrique se trouve encore à un stade précoce de son cycle d'adoption, avec une activité concentrée en Afrique du Sud, au Nigeria et en Égypte. Dans l'ensemble de ces régions, la portée des fournisseurs, les points de présence locaux et le soutien aux exigences de conformité façonneront les opportunités sur le marché des services DNS secondaires gérés.
Paysage concurrentiel
Concentration du Marché
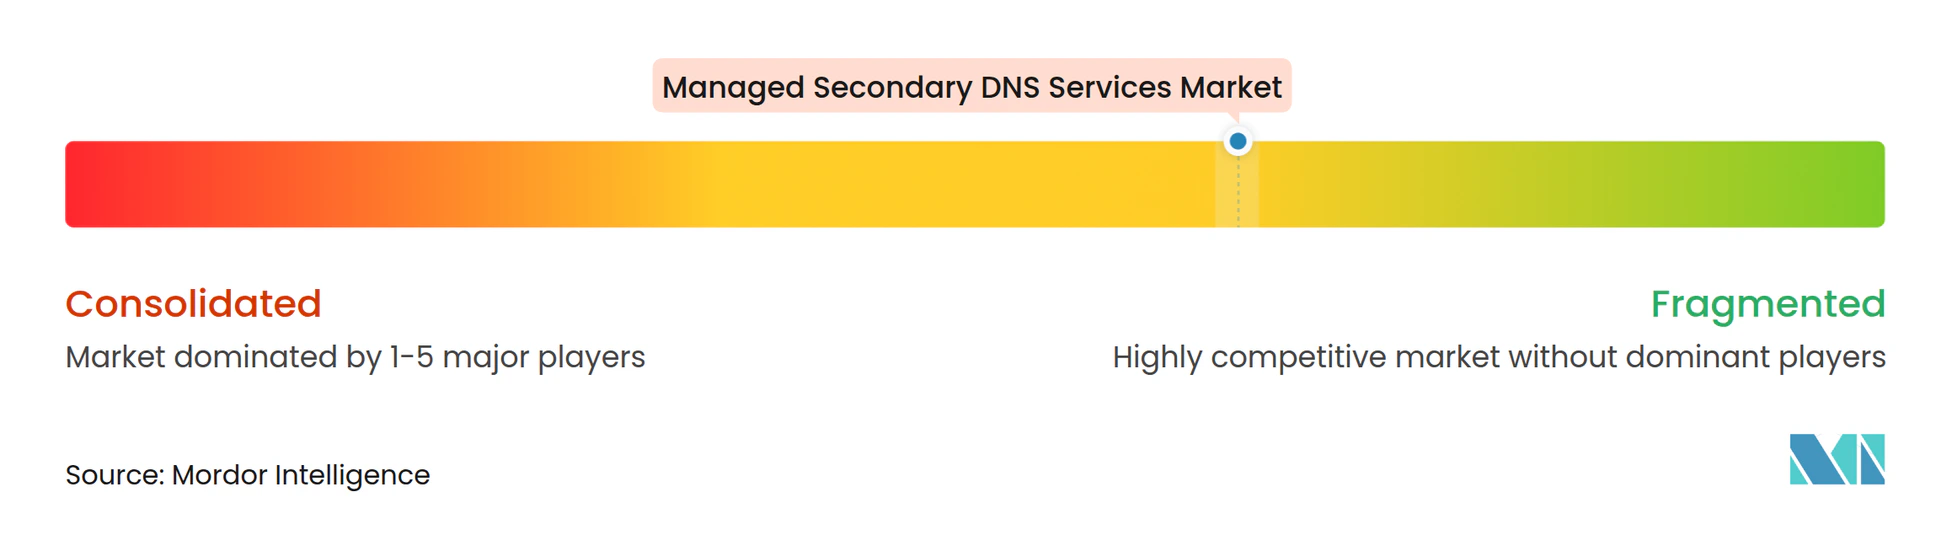
Le marché des services DNS secondaires gérés est modérément fragmenté. Les hyperscalers et les spécialistes DNS dédiés se disputent des groupes de clients qui se chevauchent, mais ils répondent à des besoins techniques et commerciaux différents. Cloudflare et Akamai Technologies se concentrent sur les grands comptes d'entreprise grâce à des réseaux mondiaux, des capacités de sécurité et des services adjacents aux CDN. Verisign opère à l'extrémité haute assurance du marché et a déclaré avoir traité près de 600 milliards de requêtes de serveurs de noms autoritaires par jour dans son dépôt de 2025. Tiggee, BuddyNS, Hurricane Electric et ClouDNS se font concurrence par le prix, l'indépendance du réseau et le support à primaire caché.
Les fournisseurs DDI Infoblox, EfficientIP et Cisco Systems positionnent le DNS secondaire comme faisant partie d'une plateforme plus large de gestion de réseau et de sécurité. Cette approche peut soutenir la vente croisée, dans laquelle une organisation adopte d'abord des outils DDI puis ajoute des services de résilience DNS. Cloudflare a rendu le DNS interne généralement disponible en juillet 2026, intégrant le DNS autoritaire et récursif pour les réseaux privés sur le même plan de contrôle que ses services DNS publics et de sécurité. Akamai Technologies a introduit la gestion de la posture DNS en juin 2025 pour fournir une visibilité multicloud, une surveillance et une remédiation dans les environnements DNS. Ces évolutions montrent que les acheteurs se voient de plus en plus proposer le DNS dans le cadre d'une plateforme de sécurité et d'exploitation plus large.
Infoblox a finalisé l'acquisition d'Axur en mai 2026 et de Kentik en août 2026, ajoutant la découverte de menaces externes et le renseignement réseau à son offre centrée sur le DNS. EfficientIP a changé de propriétaire en juin 2026, Francisco Partners déclarant que la transaction soutiendrait la croissance et l'expansion géographique de l'entreprise. Les organisations du marché intermédiaire comptant entre 500 et 5 000 employés restent une ouverture potentielle car elles peuvent avoir dépassé le DNS de registraire sans adopter une plateforme DDI complète. La pression sur les prix due au DNS cloud groupé reste une contrainte pour les fournisseurs autonomes. Une offre groupée peut réduire le coût apparent du DNS, mais elle peut ne pas répondre à l'exigence d'un acheteur en matière de chemin réseau indépendant, de contrôle opérationnel séparé ou de couverture de service régionale. Cependant, la couverture en région, le DNSSEC multi-signataires, les fonctions de déclaration d'incidents et les chemins réseau indépendants peuvent préserver la différenciation là où la résilience et la conformité sont au cœur de la décision d'achat.
Leaders du secteur des services DNS secondaires gérés
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services DNS Secondaires Gérés Entreprises couvertes dans ce rapport
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- International Business Machines Corporation
- Verisign, Inc.
- Neustar Security Services, LLC
- Oracle America, Inc.
- Tiggee LLC
- Infoblox Inc.
- Cisco Systems, Inc.
- Vercara, LLC
- ClouDNS Ltd.
- DNSimple Corporation
- No-IP, Inc.
- EuroDNS S.A.
- AB Name ISP
- Hurricane Electric LLC
- BuddyNS B.V.
- easyDNS Technologies Inc.
- EfficientIP SAS
- Alibaba Cloud Computing Ltd.
Développements industriels récents dans Marché des Services DNS Secondaires Gérés
- Août 2026 : Infoblox a finalisé l'acquisition de Kentik, une entreprise leader en renseignement réseau et en observabilité, intégrant le flux réseau en temps réel, le routage, le chemin et le renseignement sur les performances dans ses services réseau critiques et son offre de sécurité préventive. La combinaison construit un plan de contrôle d'observabilité ancré dans le DNS qui différencie matériellement Infoblox des concurrents DNS secondaires purs.
- Juillet 2026 : Verisign a annoncé la délégation du domaine de premier niveau web dans le DNS mondial, élargissant son portefeuille d'infrastructure internet critique et ajoutant un nouveau TLD générant un trafic DNS autoritaire continu.
- Juin 2026 : Francisco Partners a finalisé l'acquisition d'EfficientIP, leader mondial des solutions DDI et de sécurité DNS basé à Paris, auprès de ses fondateurs et des investisseurs minoritaires TempoCap et Jolt Capital. L'investissement vise à accélérer la croissance et l'expansion géographique d'EfficientIP sur les marchés DDI et de sécurité DNS.
- Mai 2026 : Infoblox a finalisé l'acquisition d'Axur, un fournisseur mondial de découverte de menaces externes et de protection contre les risques numériques alimentée par l'IA, permettant le blocage au niveau de la couche DNS des destinations malveillantes pendant que les suppressions sont en cours et analysant plus de 40 millions d'URL quotidiennement.
Périmètre du rapport mondial sur le marché des services DNS secondaires gérés
Le marché des services DNS secondaires gérés comprend les solutions de système de noms de domaine (DNS) secondaire externalisées qui fournissent une infrastructure DNS redondante, fiable et sécurisée aux organisations. Le rapport couvre les tendances du marché, les moteurs de croissance, les défis, le paysage concurrentiel et la demande de services DNS secondaires gérés dans les secteurs d'activité des utilisateurs finaux et les régions géographiques.
Le rapport sur le marché des services DNS secondaires gérés est segmenté par type de service (DNS autoritaire secondaire, DNS autoritaire principal, DNS dynamique et DNS inverse), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (informatique et télécommunications, BFSI, santé et sciences de la vie, commerce de détail et e-commerce, fabrication et IoT industriel, médias et divertissement, gouvernement et secteur public, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| DNS autoritaire secondaire |
| DNS autoritaire principal |
| DNS dynamique |
| DNS inverse |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Informatique et télécommunications |
| BFSI |
| Santé et sciences de la vie |
| Commerce de détail et e-commerce |
| Fabrication et IoT industriel |
| Médias et divertissement |
| Gouvernement et secteur public |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigeria | |
| Reste de l'Afrique |
| Par type de service | DNS autoritaire secondaire | |
| DNS autoritaire principal | ||
| DNS dynamique | ||
| DNS inverse | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Informatique et télécommunications | |
| BFSI | ||
| Santé et sciences de la vie | ||
| Commerce de détail et e-commerce | ||
| Fabrication et IoT industriel | ||
| Médias et divertissement | ||
| Gouvernement et secteur public | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services DNS secondaires gérés ?
Le marché des services DNS secondaires gérés devrait croître de 421,69 millions USD en 2026 et 457,32 millions USD en 2027 à 694,07 millions USD d'ici 2032, à un CAGR de 8,45 %.
À quoi sert le DNS secondaire géré ?
Il maintient le DNS autoritaire disponible lorsqu'un fournisseur principal, une région cloud ou un chemin réseau devient indisponible, en utilisant une copie indépendante des données de zone DNS. Le marché des services DNS secondaires gérés soutient ce modèle en séparant la capacité de récupération du fournisseur principal.
Quel type de service est en tête des services DNS secondaires gérés ?
Le DNS autoritaire secondaire est en tête avec 51,34 % des revenus en 2026. Il maintient une copie de zone et peut répondre aux requêtes autoritaires lorsque le fournisseur principal est indisponible.
Pourquoi les organisations adoptent-elles des services DNS secondaires ?
Les opérations multi-cloud, les attaques basées sur le DNS, l'informatique en périphérie et les règles de résilience augmentent le besoin de disponibilité et de gouvernance DNS indépendantes. Ces besoins sont au cœur de la demande sur le marché des services DNS secondaires gérés.
Quel modèle de déploiement est le plus courant pour les services DNS secondaires ?
Le déploiement basé sur le cloud est en tête avec 74,08 % des revenus en 2026 car il prend en charge la livraison anycast géographiquement distribuée et les opérations pilotées par API. Le marché des services DNS secondaires gérés utilise ce modèle pour offrir aux équipes une alternative évolutive à la livraison par appliance.