
Taille et part du marché des services DNS primaires gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.65 Milliards de dollars |
| Taille du Marché (2032) | 7.64 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.88 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services DNS primaires gérés par Mordor Intelligence
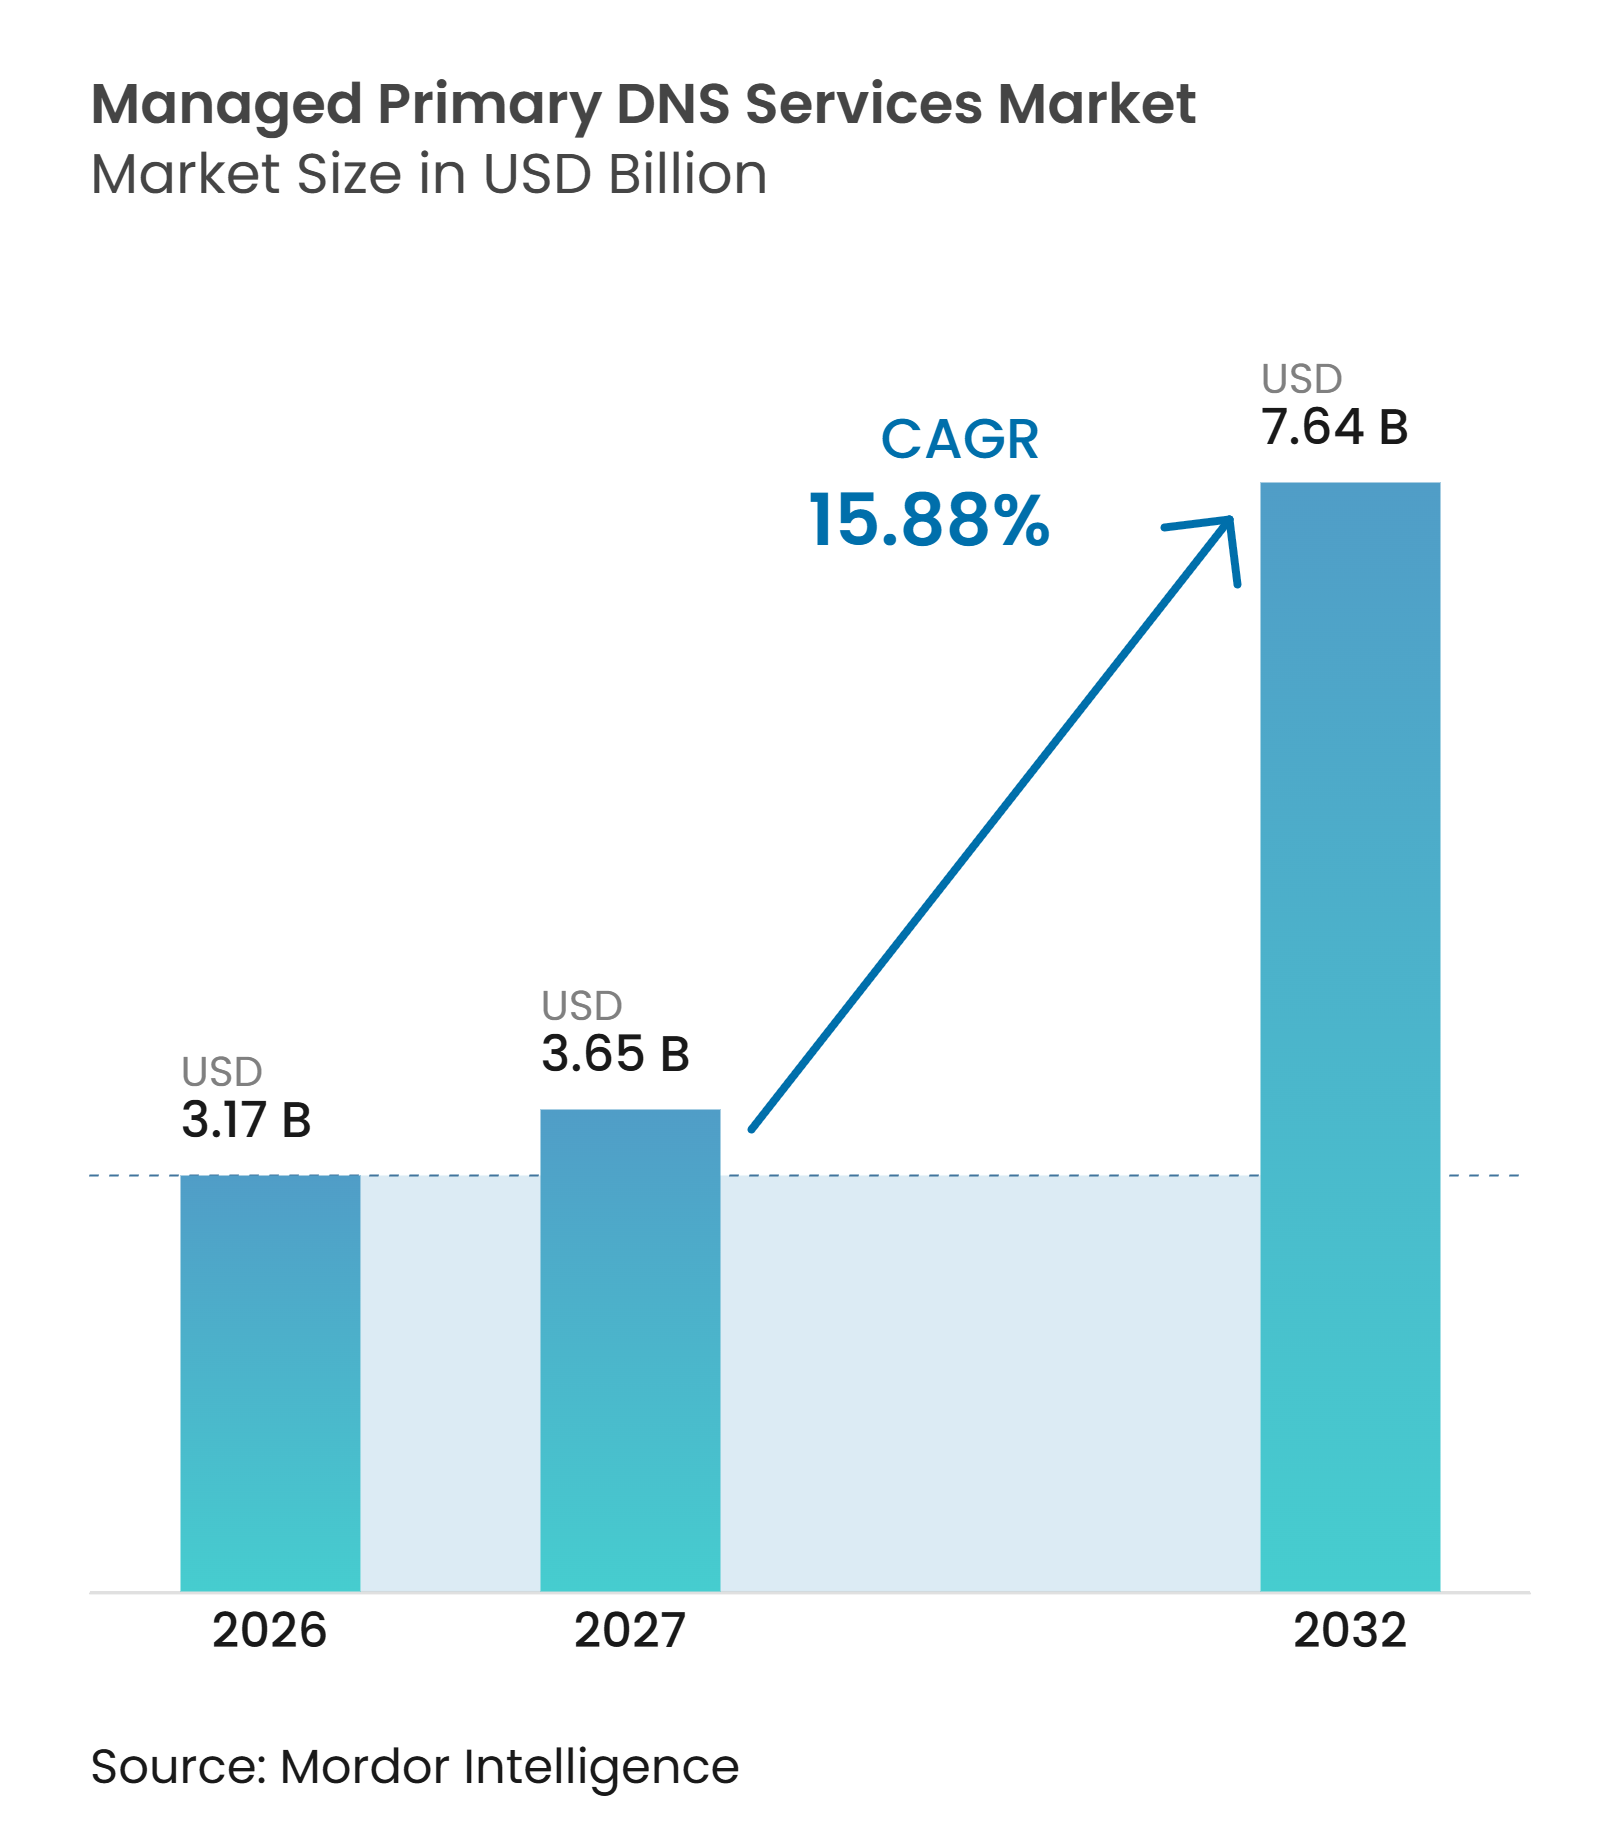
La taille du marché des services DNS primaires gérés devrait s'étendre de 3,17 milliards USD en 2026 à 3,65 milliards USD en 2027, puis à 7,64 milliards USD d'ici 2032, enregistrant un CAGR de 15,88 % entre 2027 et 2032. La migration des entreprises vers le cloud et les plateformes de logiciels en tant que service augmente le nombre de zones, de règles de routage et de paramètres de basculement que les équipes informatiques doivent gérer. La sécurité DNS devient plus importante à mesure que les organisations font face à des attaques DDoS, des abus de domaine et du trafic malveillant susceptibles d'interrompre les services numériques. Les exigences de souveraineté DNS modifient également l'économie des fournisseurs, car une infrastructure de résolution nationale peut être requise dans certaines juridictions. Les fournisseurs se concurrencent par le biais de contrôles de sécurité, de la couverture anycast, de l'automatisation et de l'intégration avec les flux de travail de développement. Le marché des services DNS primaires gérés évolue donc au-delà de la résolution faisant autorité vers un rôle opérationnel et sécuritaire plus large.
Points clés du rapport
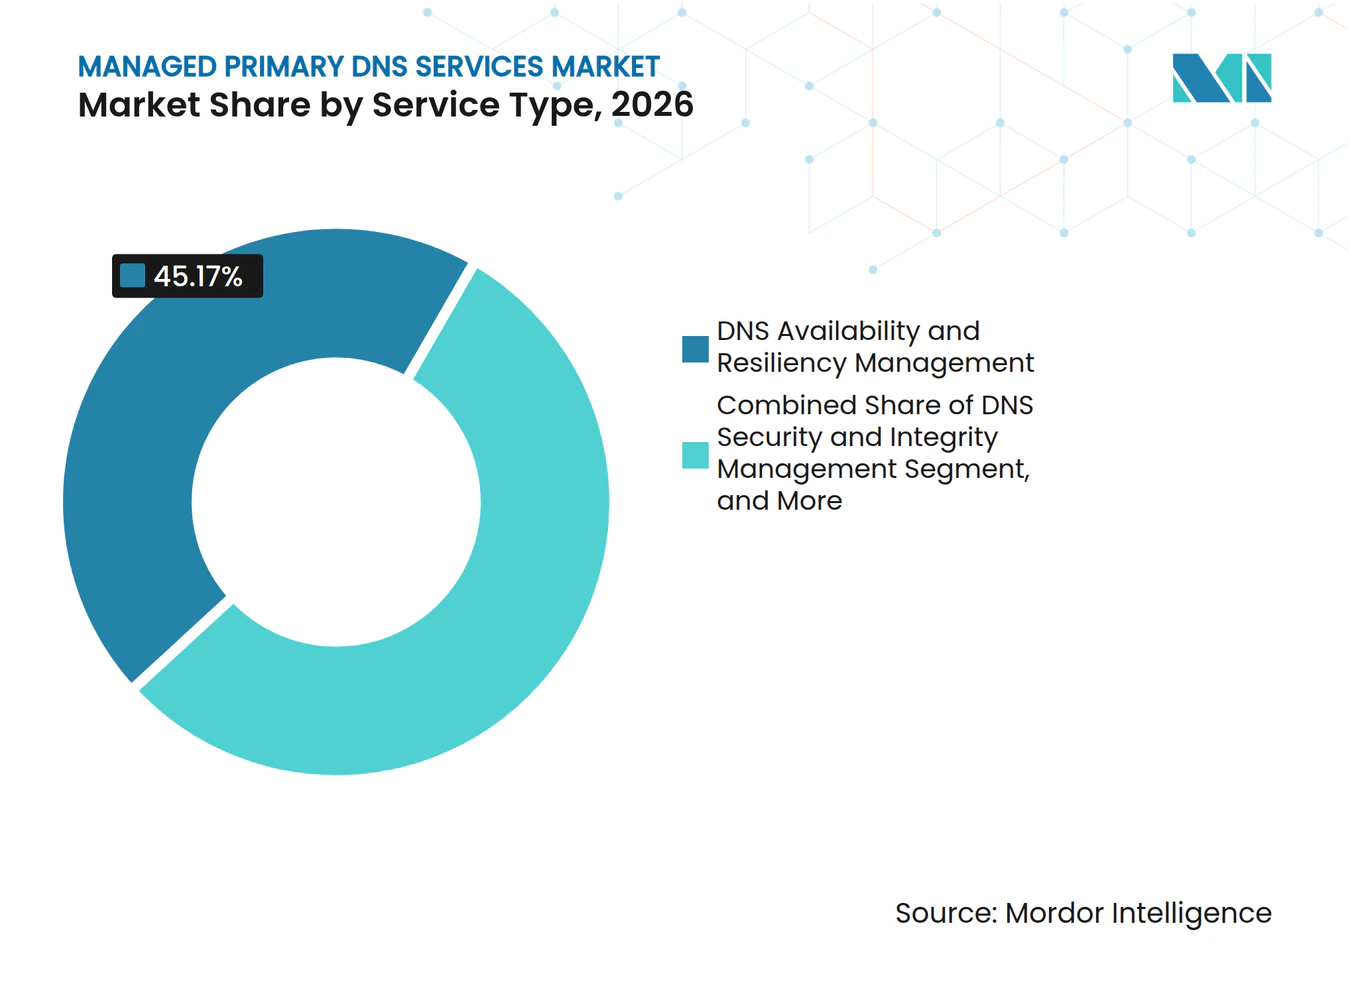
- Par type de service, la gestion de la disponibilité et de la résilience DNS a représenté 45,17 % des revenus du marché des services DNS primaires gérés en 2026, tandis que la gestion de la sécurité et de l'intégrité DNS devrait se développer à un CAGR de 16,81 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site a représenté 62,44 % des revenus du marché des services DNS primaires gérés en 2026, tandis que le cloud devrait se développer à un CAGR de 17,29 % jusqu'en 2032.
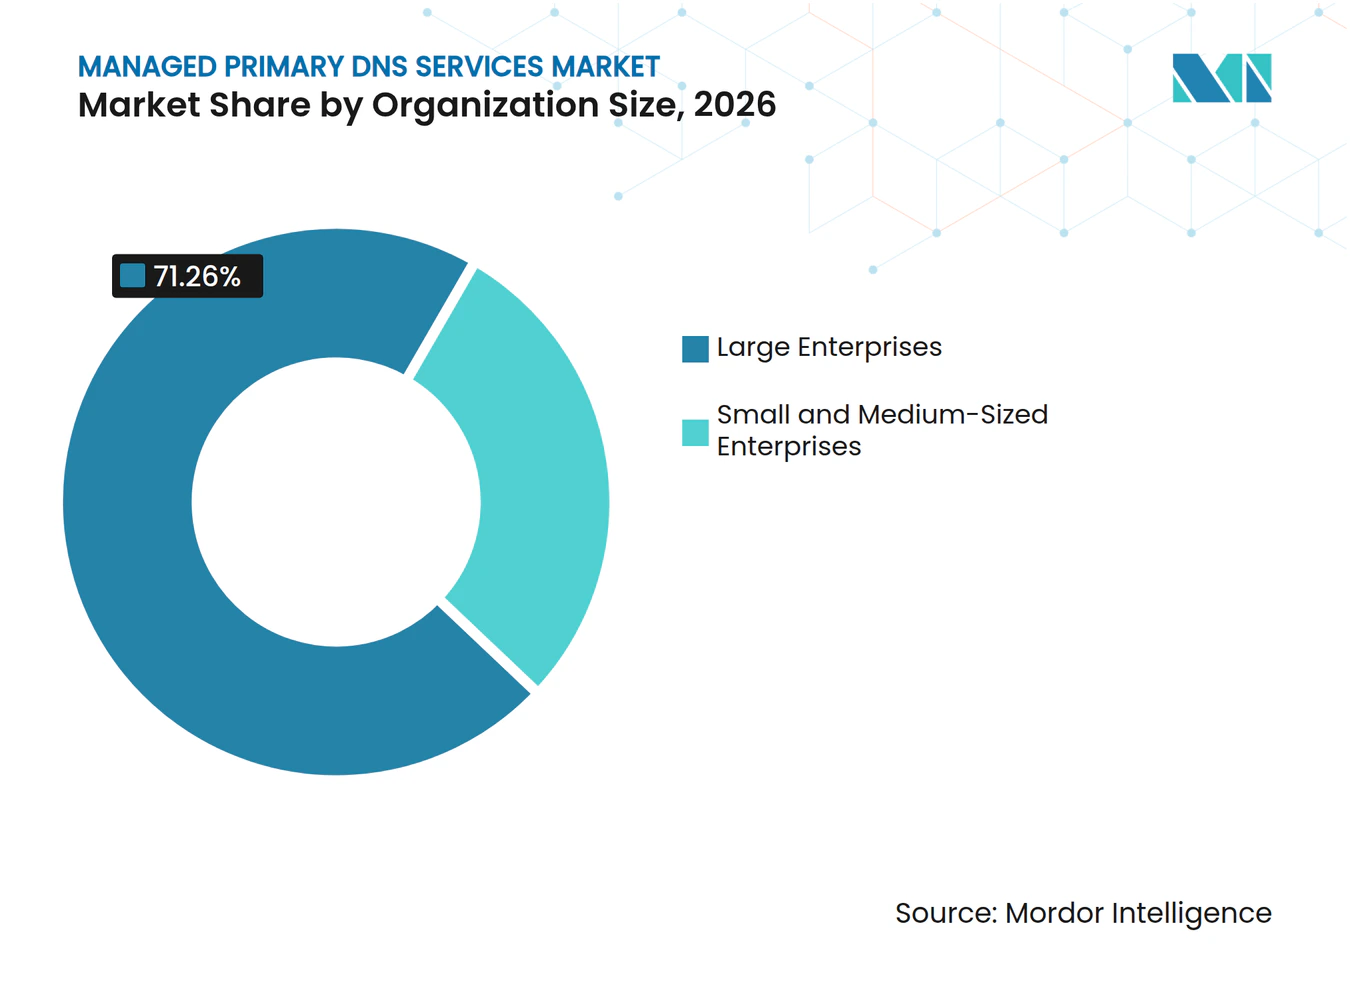
- Par taille d'organisation, les grandes entreprises ont représenté 71,26 % des revenus du marché des services DNS primaires gérés en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 17,58 % jusqu'en 2032.
- Par secteur d'utilisateur final, l'informatique et les télécommunications ont représenté 28,19 % des revenus du marché des services DNS primaires gérés en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 16,24 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 37,66 % des revenus du marché des services DNS primaires gérés en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,56 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services DNS primaires gérés
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Migration des entreprises vers le cloud et les logiciels en tant que service | +4.2% | Mondial | Moyen terme (2 à 4 ans) |
| Escalade des menaces DDoS et de détournement centrées sur le DNS | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Pilotage du trafic multi-cloud, multi-CDN et en périphérie | +2.3% | Amérique du Nord et Europe | Moyen terme (2 à 4 ans) |
| Expansion des requêtes des terminaux IoT et connectés | +1.6% | Asie-Pacifique, Amérique du Nord | Long terme (≥ 4 ans) |
| Automatisation DNS pour Kubernetes et l'infrastructure éphémère | +1.1% | Amérique du Nord et Europe | Moyen terme (2 à 4 ans) |
| Exigences DNS souveraines et localisées | +0.8% | Europe, Asie-Pacifique, Inde, Chine | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Migration des entreprises vers le cloud et les logiciels en tant que service
La migration des entreprises vers le cloud et les plateformes de logiciels en tant que service augmente le nombre de zones DNS, de politiques de routage et de paramètres de basculement que les équipes informatiques doivent contrôler. Le marché des services DNS primaires gérés bénéficie lorsqu'une seule organisation opère sur AWS, Azure, Google Cloud et des fournisseurs régionaux. Ces environnements créent une administration DNS dispersée difficile à gérer avec des processus manuels séparés. Google Cloud a rendu les vérifications de l'état des adresses IP publiques pour Cloud DNS généralement disponibles en février 2025, permettant un routage tenant compte de l'état de santé sur les points de terminaison publics multicloud depuis une seule interface. Cette version illustre la nécessité de rendre le routage DNS réactif à l'état de l'infrastructure dans plusieurs environnements. Les erreurs DNS lors de la migration vers des logiciels en tant que service peuvent apparaître comme des défaillances d'application ou de middleware, ce qui augmente la valeur des capacités de révision des changements gérés et d'audit.
Escalade des menaces DDoS et de détournement centrées sur le DNS
Les incidents au niveau de la couche DNS créent un risque immédiat pour la disponibilité des applications et les opérations de sécurité. NETSCOUT a enregistré plus de 8 millions d'attaques DDoS dans le monde au cours du second semestre 2025, dont au moins 38 événements significatifs contre les serveurs racine DNS. Le même rapport a enregistré un volume d'attaque de pointe de 30 térabits par seconde, ce qui montre l'ampleur du trafic que la protection distribuée doit gérer. Infoblox a indiqué avoir analysé 100,8 millions de domaines nouvellement observés sur plus de 70 milliards de requêtes DNS quotidiennes en 2025. Il a classé 25,1 % de ces domaines comme malveillants ou suspects et a identifié près de 500 000 domaines de systèmes de distribution de trafic utilisés pour faire tourner l'infrastructure d'attaque. Cet environnement soutient le marché des services DNS primaires gérés en augmentant le besoin de détection, de filtrage, de limitation du débit et d'atténuation distribuée à des volumes de requêtes que les équipes de sécurité internes peuvent ne pas être en mesure de gérer seules.
Pilotage du trafic multi-cloud, multi-CDN et en périphérie
Le pilotage du trafic DNS est utilisé comme couche de contrôle des performances plutôt que comme simple mécanisme de basculement. Les organisations disposant de plusieurs réseaux de diffusion de contenu nécessitent des décisions de routage indépendantes lorsqu'elles sélectionnent la meilleure origine ou le meilleur chemin de diffusion. IBM NS1 Connect a mis en avant sa fonctionnalité Pulsar en octobre 2025, qui utilise la télémétrie des utilisateurs réels collectée via des balises JavaScript légères pour informer les décisions de la chaîne de filtres DNS.[1] Cette approche relie la latence observée et la disponibilité à la réponse DNS faisant autorité. Le marché des services DNS primaires gérés bénéficie lorsque les opérateurs d'applications mondiales ont besoin d'une couche neutre pour diriger le trafic entre les fournisseurs. La dégradation des performances peut affecter les transactions et les abonnements des clients, de sorte que le pilotage du trafic est pertinent à la fois pour les opérations et les performances commerciales.
Expansion des requêtes des terminaux IoT et connectés
Les appareils connectés génèrent des requêtes DNS pour la télémétrie, la vérification des microprogrammes, l'accès au cloud et les services de notification. Ces requêtes peuvent se poursuivre à intervalles fixes même lorsque le trafic applicatif est limité. L'Internet Engineering Task Force a documenté le comportement DNS dans les appareils IoT, notamment la non-conformité à la durée de vie, les nouvelles tentatives répétées lors des pannes de résolveur et la faible randomisation des ports sources. Ces comportements peuvent augmenter les volumes de trafic et exposer une infrastructure DNS sous-dimensionnée. Les plateformes gérées peuvent appliquer des limites de débit, la détection d'anomalies et des contrôles DDoS pour protéger l'infrastructure faisant autorité. Le marché des services DNS primaires gérés présente une opportunité pour les parcs d'appareils qui nécessitent une résolution fiable sans alourdir la charge opérationnelle des équipes internes.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Alternatives DNS gratuites et groupées | -1.6% | Marchés mondiaux, à forte concentration de PME | Court terme (≤ 2 ans) |
| Complexité d'intégration IPv6, DNSSEC et hybride | -1.0% | Mondial | Moyen terme (2 à 4 ans) |
| Risque de migration et dépendance au fournisseur | -0.7% | Amérique du Nord et Europe, entreprises | Moyen terme (2 à 4 ans) |
| Conflits de localisation des requêtes avec l'économie anycast | -0.3% | Asie-Pacifique, Moyen-Orient, Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Alternatives DNS gratuites et groupées
Les résolveurs publics gratuits et les offres groupées des fournisseurs d'accès à Internet rendent le DNS de base accessible aux petites organisations disposant de budgets limités. Ces options élèvent le seuil à partir duquel un acheteur accepte de payer pour un DNS autoritaire géré. Le marché des services DNS primaires gérés répond néanmoins à des besoins que les offres gratuites ne couvrent généralement pas, notamment les contrôles de politique, les engagements de niveau de service et les analyses détaillées. Le contraste entre les services gratuits et les offres gérées crée une large base d'utilisateurs basiques aux côtés d'un segment premium plus restreint. Cette division peut ralentir la conversion parmi les petites et moyennes entreprises sensibles aux prix, sans pour autant supprimer le besoin de fonctionnalités gérées dans les environnements complexes.
Complexité d'intégration IPv6, DNSSEC et hybride
DNSSEC, IPv6 et les environnements DNS hybrides ajoutent des exigences de mise en œuvre à une décision de service géré. Le NIST a publié le projet public initial de la révision 3 du SP 800-81 en avril 2025 et a identifié la signature de zone DNSSEC comme un contrôle de base pour l'intégrité du DNS autoritaire. Les orientations décrivent également le DNS comme un point d'application des politiques de confiance zéro, ce qui ajoute de la valeur sécuritaire tout en exigeant de la rigueur dans la gestion des clés et la surveillance. Les déploiements IPv6 nécessitent une gestion coordonnée des enregistrements AAAA, la signature DNSSEC et la compatibilité des résolveurs. Les organisations qui conservent des appliances sur site tout en ajoutant des services cloud doivent gérer un processus d'intégration plus complexe. Ces exigences opérationnelles peuvent allonger les cycles d'achat et accroître les préoccupations concernant la dépendance à un seul fournisseur sur le marché des services DNS primaires gérés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : la résilience domine les revenus tandis que la sécurité prend de l'élan
La gestion de la disponibilité et de la résilience DNS a représenté 45,17 % de la part du marché des services DNS primaires gérés en 2026. Sa position reflète l'importance du temps de disponibilité, car une panne DNS peut rendre une application inaccessible aux utilisateurs. Le segment prend en charge la redondance, les vérifications de l'état, le basculement et la continuité du trafic pour les organisations proposant des services orientés clients. La gestion et l'administration des zones assurent le travail courant de maintenance des enregistrements et de coordination des paramètres de domaine. La gestion des changements et des délégations DNS soutient la gouvernance des mises à jour qui pourraient autrement interrompre la résolution de noms.
La gestion de la sécurité et de l'intégrité DNS devrait se développer à un CAGR de 16,81 % jusqu'en 2032. Les organisations adoptent des capacités de sécurité qui bloquent les domaines malveillants, identifient l'activité de tunneling et appliquent des zones de politique de réponse. Akamai Technologies a introduit la gestion de la posture DNS en juin 2025 en tant que service sans agent pour la surveillance et la remédiation sur AWS, Azure, Google Cloud et d'autres fournisseurs DNS.[2] Le service comprend un support de conformité pour NIST, PCI DSS et HIPAA, alignant ainsi les contrôles DNS plus étroitement avec les exigences de gestion des risques. D'autres types de services comprennent des capacités émergentes telles que les approches de signature DNSSEC post-quantique qui pourraient soutenir le développement futur de produits à mesure que les normes mûrissent.



Par mode de déploiement : l'adoption du cloud modifie une base sur site
Les déploiements sur site ont représenté 62,44 % de la taille du marché des services DNS primaires gérés en 2026. Cette position reflète les investissements antérieurs dans des appliances physiques connectées à Active Directory, aux contrôles de réseau internes et aux limites de conformité. Le remplacement de l'infrastructure DNS peut créer un risque opérationnel étendu, car une erreur de configuration peut affecter la résolution de noms à l'échelle de l'entreprise. Certaines grandes organisations limitent également les données DNS pouvant traverser les frontières cloud. Ces conditions préservent le rôle des déploiements sur site dans les environnements nécessitant un contrôle direct sur l'infrastructure DNS interne.
Le DNS géré basé sur le cloud devrait se développer à un CAGR de 17,29 % jusqu'en 2032. Les applications conteneurisées et sans serveur créent des zones et des enregistrements via des flux de travail d'infrastructure en tant que code que les appliances physiques peuvent ne pas prendre en charge aussi facilement. AWS a rendu Route 53 Global Resolver généralement disponible en mars 2026 dans 30 régions, offrant une résolution anycast, la prise en charge d'IPv4 et IPv6, une journalisation centralisée et le filtrage DNS Firewall. Les déploiements hybrides combinent des zones autoritaires sur site avec des copies hébergées dans le cloud pour la résilience. Ils offrent une voie de transition pour les organisations qui ont besoin de la flexibilité du cloud tout en conservant des contrôles locaux sur le marché des services DNS primaires gérés.
Par taille d'organisation : les grandes entreprises en tête tandis que les PME augmentent leur adoption
Les grandes entreprises ont représenté 71,26 % des revenus en 2026. Leurs exigences comprennent une couverture anycast multi-régions, un pilotage du trafic programmable, un basculement rapide et des engagements de niveau de service. Les grands environnements DNS peuvent inclure de nombreuses zones, enregistrements et structures de délégation nécessitant des changements contrôlés et des pistes d'audit. Ces organisations ont des empreintes applicatives complexes et font face à des conséquences matérielles lorsque la résolution de noms échoue. Leur investissement technologique existant continue donc de soutenir la plus grande contribution aux revenus dans ce segment.
Les petites et moyennes entreprises devraient se développer à un CAGR de 17,58 % jusqu'en 2032. La tarification par abonnement et à la consommation réduit la charge d'infrastructure initiale qui favorisait auparavant les acheteurs plus importants. La sécurité est de plus en plus pertinente pour les petites organisations car elles peuvent ne pas disposer d'équipes internes pour surveiller en permanence les abus DNS. Infoblox a déclaré que 95 % des domaines liés aux menaces n'apparaissent que dans un seul environnement client, ce qui soutient la valeur du partage de renseignements au niveau du fournisseur. Cloudflare a mis à jour son interface d'enregistrements DNS en mai 2026 et a introduit des quotas d'enregistrements DNS au niveau du compte pour les clients entreprises en juin 2026, témoignant d'un investissement continu dans une expérience d'administration unifiée.

Par secteur d'utilisateur final : l'informatique et les télécommunications en tête tandis que la santé progresse
L'informatique et les télécommunications ont représenté 28,19 % du marché des services DNS primaires gérés en 2026. Les entreprises technologiques et les opérateurs de niveau opérateur gèrent de grands portefeuilles de domaines et opèrent sous des exigences strictes de disponibilité et de latence. Les réseaux de télécommunications utilisent également la découverte de services basée sur le DNS pour les fonctions du réseau cœur 5G. Cela intègre le DNS plus directement dans les opérations réseau plutôt que de le traiter uniquement comme un outil d'application d'entreprise. Le segment nécessite donc une résolution fiable, une visibilité opérationnelle et des processus de changement contrôlés.
La santé et les sciences de la vie devraient se développer à un CAGR de 16,24 % jusqu'en 2032. Les portails patients, les plateformes de télémédecine et les interfaces de programmation d'applications FHIR nécessitent une haute disponibilité. La règle de sécurité HIPAA exige des mesures de protection administratives, physiques et techniques appropriées pour les informations de santé électroniques protégées. Les organisations de santé font également face à des cyber-risques où le DNS peut être utilisé pour des activités de commande et de contrôle. Les services bancaires, financiers et d'assurance (BFSI), le gouvernement et l'administration publique ont besoin de capacités de journalisation et de filtrage pour la conformité et les opérations de sécurité. La fabrication industrielle, le commerce de détail et le commerce électronique, ainsi que les établissements d'enseignement et de recherche offrent des possibilités d'adoption à mesure que les systèmes numériques ajoutent davantage de complexité DNS.
Analyse géographique
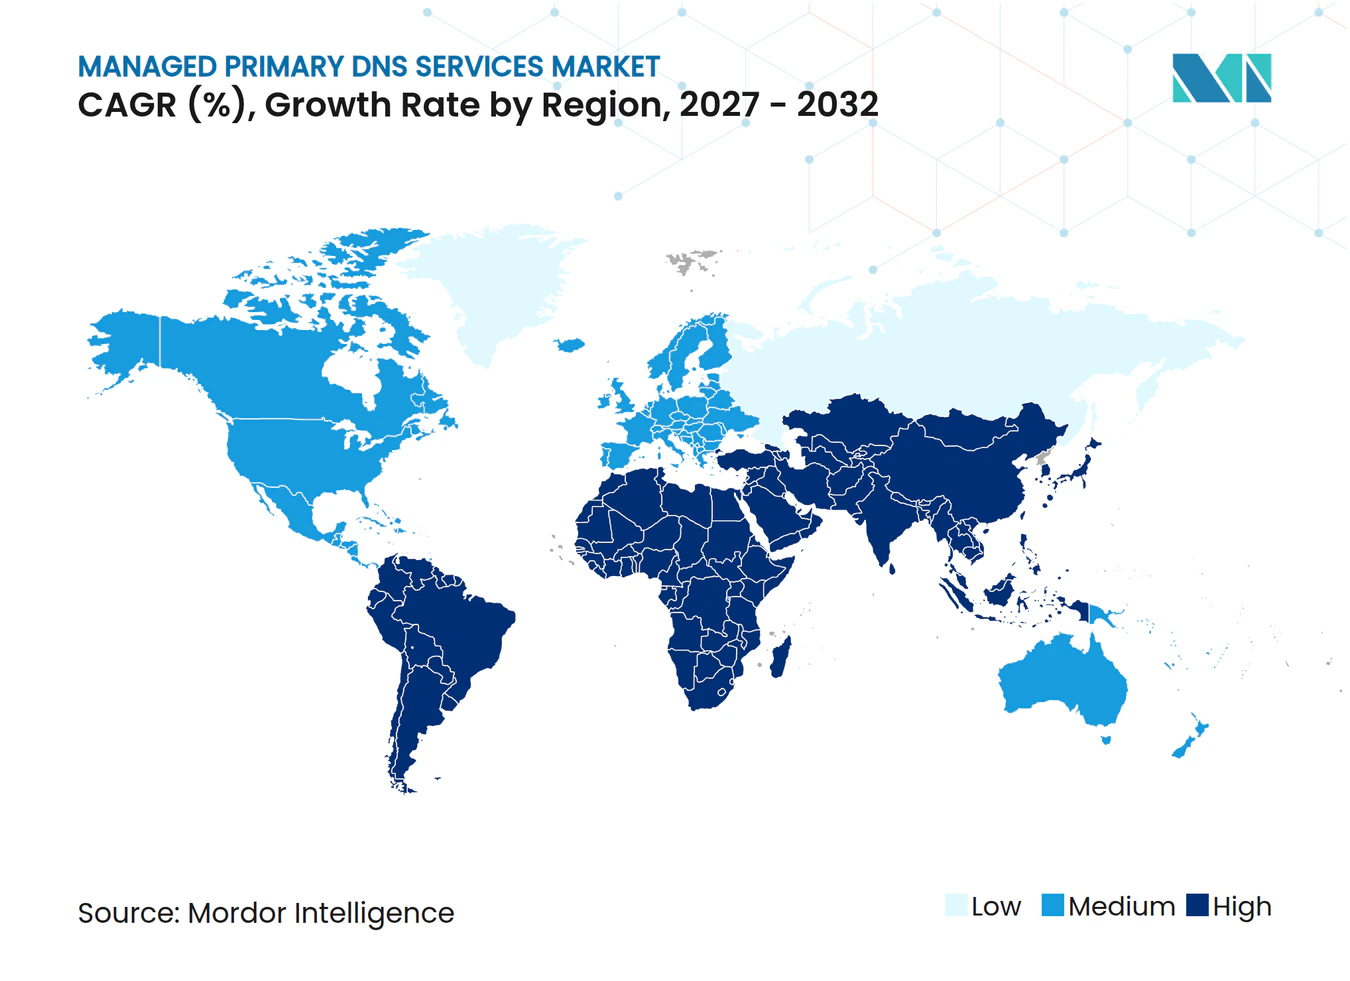
L'Amérique du Nord a représenté 37,66 % de la part du marché des services DNS primaires gérés en 2026. La région combine la concentration des fournisseurs cloud, une base d'entreprises dense et des dépenses établies en cybersécurité. Les orientations du gouvernement américain soutiennent également la demande de capacités DNS protectrices. La NSA et la CISA ont publié la version 1.4 de leurs orientations sur le DNS protecteur en avril 2025, conseillant aux organisations gouvernementales de déployer des résolveurs DNS protecteurs de niveau entreprise et de conserver des journaux de requêtes historiques pour la chasse aux menaces. Le Canada et le Mexique ajoutent de la demande grâce à la migration vers le cloud et à la livraison d'applications transfrontalières. Aux États-Unis, les fournisseurs peuvent se concentrer sur les services de sécurité et de pilotage du trafic pour les comptes existants, l'adoption initiale devenant moins centrale.
L'Asie-Pacifique devrait se développer à un CAGR de 16,56 % jusqu'en 2032. La demande régionale est soutenue par les exigences réglementaires et les investissements dans l'infrastructure numérique. L'Inde exige que les opérateurs de communications par satellite activent la résolution DNS nationale et établissent des points de présence dans le pays en vertu des règles de licence révisées. L'approche de gouvernance DNS de la Chine, les programmes cloud gouvernementaux au Japon et le déploiement de la 5G en entreprise en Corée du Sud soutiennent également une infrastructure DNS localisée et résiliente. Le marché des services DNS primaires gérés est fragmenté entre les régions, englobant des hyperscalers mondiaux et des bureaux d'enregistrement nationaux. Les fournisseurs qui établissent des points de présence juridictionnels peuvent répondre aux exigences réglementaires tout en concourant pour de nouveaux déploiements natifs du cloud.
L'Europe détient la troisième part de revenus la plus importante et sa demande est façonnée par la réglementation. Le règlement d'exécution NIS2 de la Commission européenne traite les événements spécifiés de disponibilité et d'intégrité DNS comme des incidents significatifs nécessitant un signalement.[3] L'Allemagne, le Royaume-Uni et la France restent les principales bases de dépenses régionales. La migration vers le cloud de l'administration publique italienne et l'approche DNS nationale de la Russie créent des conditions d'exploitation locales différentes. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des marchés à un stade plus précoce où les programmes de gouvernement numérique, l'adoption du cloud et l'expansion des points de présence peuvent soutenir une utilisation plus large jusqu'en 2032.
Paysage concurrentiel
Concentration du Marché
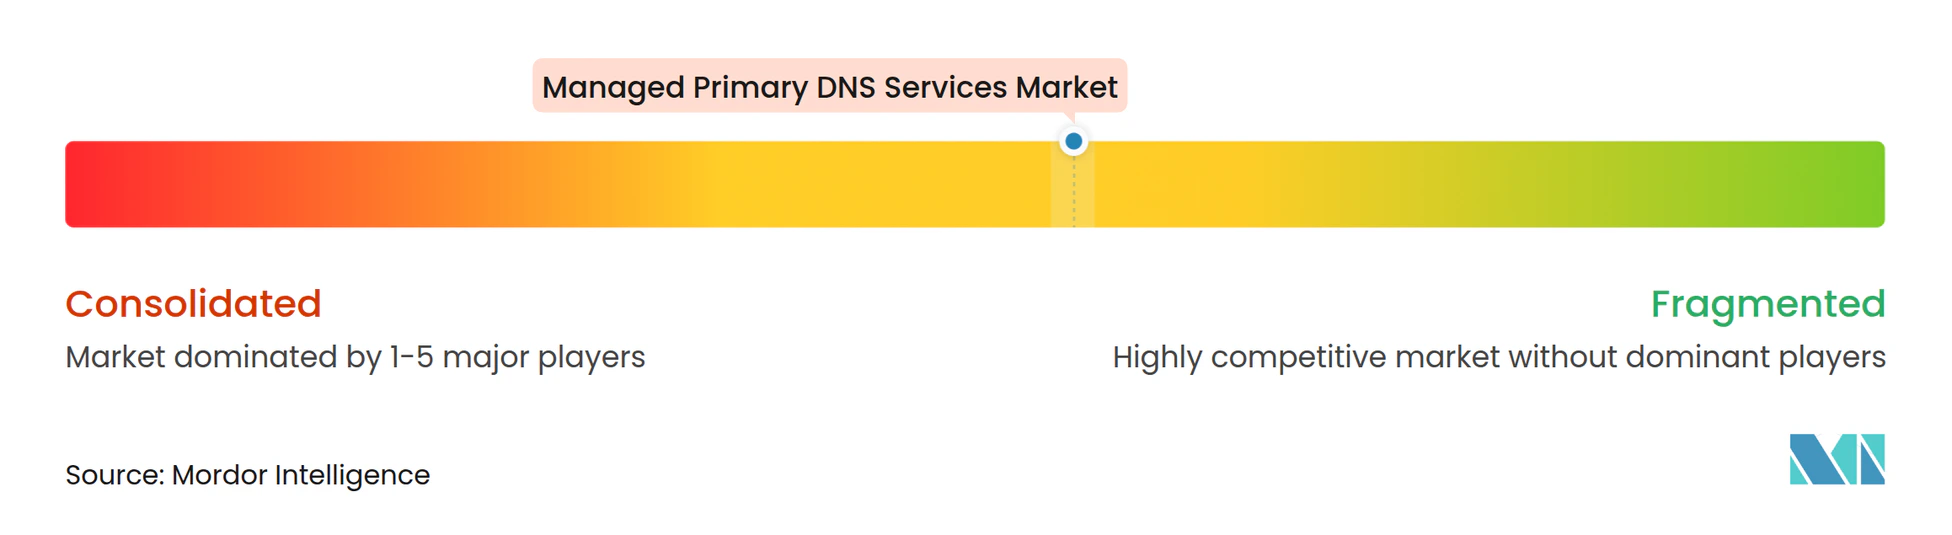
Le marché des services DNS primaires gérés est modérément concentré dans le segment entreprise. Cloudflare, Amazon Web Services, Akamai Technologies, Microsoft Azure DNS et IBM NS1 Connect répondent à une grande partie de la demande des entreprises et des hyperscalers. Des fournisseurs spécialisés tels que Constellix, DNSimple, Vercara, ClouDNS et easyDNS se concurrencent par leur portée régionale, leurs capacités spécifiques et leur flexibilité tarifaire. Cette structure offre aux acheteurs le choix entre de larges plateformes cloud et des fournisseurs ayant une orientation plus étroite sur le DNS. Les acheteurs en entreprise évaluent souvent ensemble la disponibilité, la sécurité, la localisation des données, le support API et le risque de migration. Les fournisseurs plus petits peuvent se démarquer lorsque les acheteurs souhaitent un service personnalisé ou un support de conformité spécifique.
Cloudflare a rendu le DNS interne généralement disponible en juillet 2026, combinant la gestion des zones DNS publiques et privées avec des politiques partagées et des pistes d'audit. AWS a rendu Route 53 Global Resolver généralement disponible en mars 2026 avec une résolution DNS anycast, la journalisation des requêtes et le filtrage DNS Firewall.[4] AWS a également présenté en avant-première l'intégration de la sécurité DNS avancée de Palo Alto Networks avec Route 53 Resolver DNS Firewall en juin 2026. Ces mouvements positionnent le DNS comme une partie intégrée de la sécurité cloud et des opérations réseau. Akamai Technologies a introduit la prise en charge DNSSEC multi-signataires pour Edge DNS en mars 2026 sous le modèle 2 de la RFC 8901. Cela permet à plusieurs fournisseurs de signer la même zone et peut soutenir la résilience sans transfert de zone.
L'automatisation de la conformité est un domaine où les fournisseurs peuvent se distinguer. La gestion de la posture DNS d'Akamai Technologies offre aux clients une surveillance et une remédiation guidée dans des environnements DNS multi-fournisseurs. Les fournisseurs ayant une expertise dans les services de santé et les services financiers peuvent se démarquer en proposant des accords d'associé commercial, des options de résidence des données et une couverture de sécurité gérée. Le DNSSEC post-quantique est une autre considération pour les feuilles de route produits. Le NIST a discuté des signatures basées sur des hachages sans état pour DNSSEC dans ses documents de normalisation post-quantique d'avril 2025. Les fournisseurs qui rendent l'agilité cryptographique visible pour les clients peuvent séduire les entreprises axées sur la sécurité. Les réseaux anycast mondiaux restent importants, mais les exigences de souveraineté DNS peuvent accroître la valeur de l'infrastructure locale. Le marché des services DNS primaires gérés récompense donc à la fois l'étendue de la plateforme et un support crédible pour les besoins de conformité locaux.
Leaders du secteur des services DNS primaires gérés
-
Cloudflare, Inc.
-
Amazon Web Services, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Amazon Web Services a lancé des analyses et des informations DNS pour Route 53 Global Resolver et DNS Firewall, intégrant les métriques natives Amazon CloudWatch et Contributor Insights. Cette fonctionnalité permet aux équipes réseau et sécurité d'analyser les modèles de requêtes DNS, de surveiller l'efficacité des règles de pare-feu, de détecter les activités anormales et de définir des alarmes automatisées, par exemple en se déclenchant sur plus de 10 requêtes bloquées par VPC par heure. Cela positionne AWS Route 53 comme une plateforme d'observabilité DNS à pile complète et renforce sa position concurrentielle face aux fournisseurs dédiés à la sécurité DNS.
- Juillet 2026 : Cloudflare a rendu le DNS interne généralement disponible, offrant aux clients entreprises un plan de contrôle unique pour gérer les zones DNS publiques et privées et appliquer des politiques DNS unifiées sur les ressources DNS internes et externes. Le produit, inclus dans les abonnements Cloudflare Gateway Enterprise sans frais supplémentaires, répond à la complexité du DNS à horizon partagé qui oblige les organisations à maintenir plusieurs environnements DNS non synchronisés.
- Juillet 2026 : Verisign a annoncé la délégation du domaine de premier niveau .web dans la racine DNS, Verisign étant désigné comme opérateur de registre. La délégation, annoncée le 22 juillet 2026, fait suite à des années de procédures de l'ICANN et élargit l'espace mondial des noms de domaine, ajoutant une charge de travail de résolution faisant autorité à l'infrastructure critique d'Internet.
- Juin 2026 : Amazon Web Services a présenté en avant-première l'intégration de la sécurité DNS avancée de Palo Alto Networks avec Amazon Route 53 Resolver DNS Firewall, permettant aux administrateurs de sécurité d'appliquer des protections contre les menaces DNS, couvrant les commandes et contrôles, les logiciels malveillants, le hameçonnage et les domaines nouvellement enregistrés, directement dans les règles DNS Firewall de Route 53 via un widget intégré AWS Marketplace, sans déployer d'appliances pare-feu séparées.
Portée du rapport sur le marché mondial des services DNS primaires gérés
Le marché des services DNS primaires gérés comprend les services externalisés qui gèrent et exploitent l'infrastructure DNS (Domain Name System) primaire faisant autorité, notamment l'administration des zones, la gestion des enregistrements DNS, la gestion des délégations, l'assurance de disponibilité, la gestion de la résilience et les opérations de sécurité DNS. Ces services garantissent une résolution de domaine fiable, une haute disponibilité, la sécurité et les performances pour les actifs numériques et les applications des entreprises.
Le rapport sur le marché des services DNS primaires gérés est segmenté par type de service (gestion et administration des zones, gestion des changements et des délégations DNS, gestion de la disponibilité et de la résilience DNS, gestion de la sécurité et de l'intégrité DNS, et autres types de services), mode de déploiement (sur site, cloud et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisateur final (services bancaires, financiers et d'assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, établissements d'enseignement et de recherche, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Gestion et administration des zones |
| Gestion des changements et des délégations DNS |
| Gestion de la disponibilité et de la résilience DNS |
| Gestion de la sécurité et de l'intégrité DNS |
| Autres types de services |
| Sur site |
| Cloud |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, financiers et d'assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Établissements d'enseignement et de recherche |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Gestion et administration des zones | |
| Gestion des changements et des délégations DNS | ||
| Gestion de la disponibilité et de la résilience DNS | ||
| Gestion de la sécurité et de l'intégrité DNS | ||
| Autres types de services | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisateur final | Services bancaires, financiers et d'assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Établissements d'enseignement et de recherche | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la valeur du secteur des services DNS primaires gérés ?
La taille du marché des services DNS primaires gérés est de 3,17 milliards USD en 2026 et devrait atteindre 7,64 milliards USD d'ici 2032 à un CAGR de 15,88 %. Le marché des services DNS primaires gérés est façonné par la migration vers le cloud, les exigences de sécurité et les règles DNS locales.
Quel type de service domine les services DNS primaires gérés ?
La gestion de la disponibilité et de la résilience DNS est en tête avec une part de revenus de 45,17 % en 2026. Le marché des services DNS primaires gérés connaît également une demande croissante pour la gestion de la sécurité et de l'intégrité.
Quel modèle de déploiement se développe le plus rapidement ?
Le DNS géré basé sur le cloud devrait se développer à un CAGR de 17,29 % jusqu'en 2032. Le marché des services DNS primaires gérés est soutenu par des configurations DNS automatisées dans les environnements cloud et de logiciels en tant que service.
Pourquoi les organisations utilisent-elles des services DNS primaires gérés ?
Les organisations utilisent ces services pour une résolution résiliente, le pilotage du trafic, les contrôles de sécurité, la journalisation et la gestion des changements DNS. Le marché des services DNS primaires gérés soutient les organisations qui ont besoin de ces capacités dans plusieurs environnements d'infrastructure.
Quel groupe d'acheteurs se développe le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 17,58 % jusqu'en 2032. Le marché des services DNS primaires gérés offre à ces acheteurs l'accès à des modèles de service basés sur l'abonnement.
Quelle région se développe le plus rapidement pour les services DNS primaires gérés ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,56 % jusqu'en 2032. Le marché des services DNS primaires gérés dans la région est influencé par les investissements dans les infrastructures et les exigences de résolution nationale.