
Taille et part du marché des services gérés de gestion du trafic DNS et de basculement
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.55 Milliards de dollars |
| Taille du Marché (2032) | 4.88 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.86 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de gestion du trafic DNS et de basculement par Mordor Intelligence
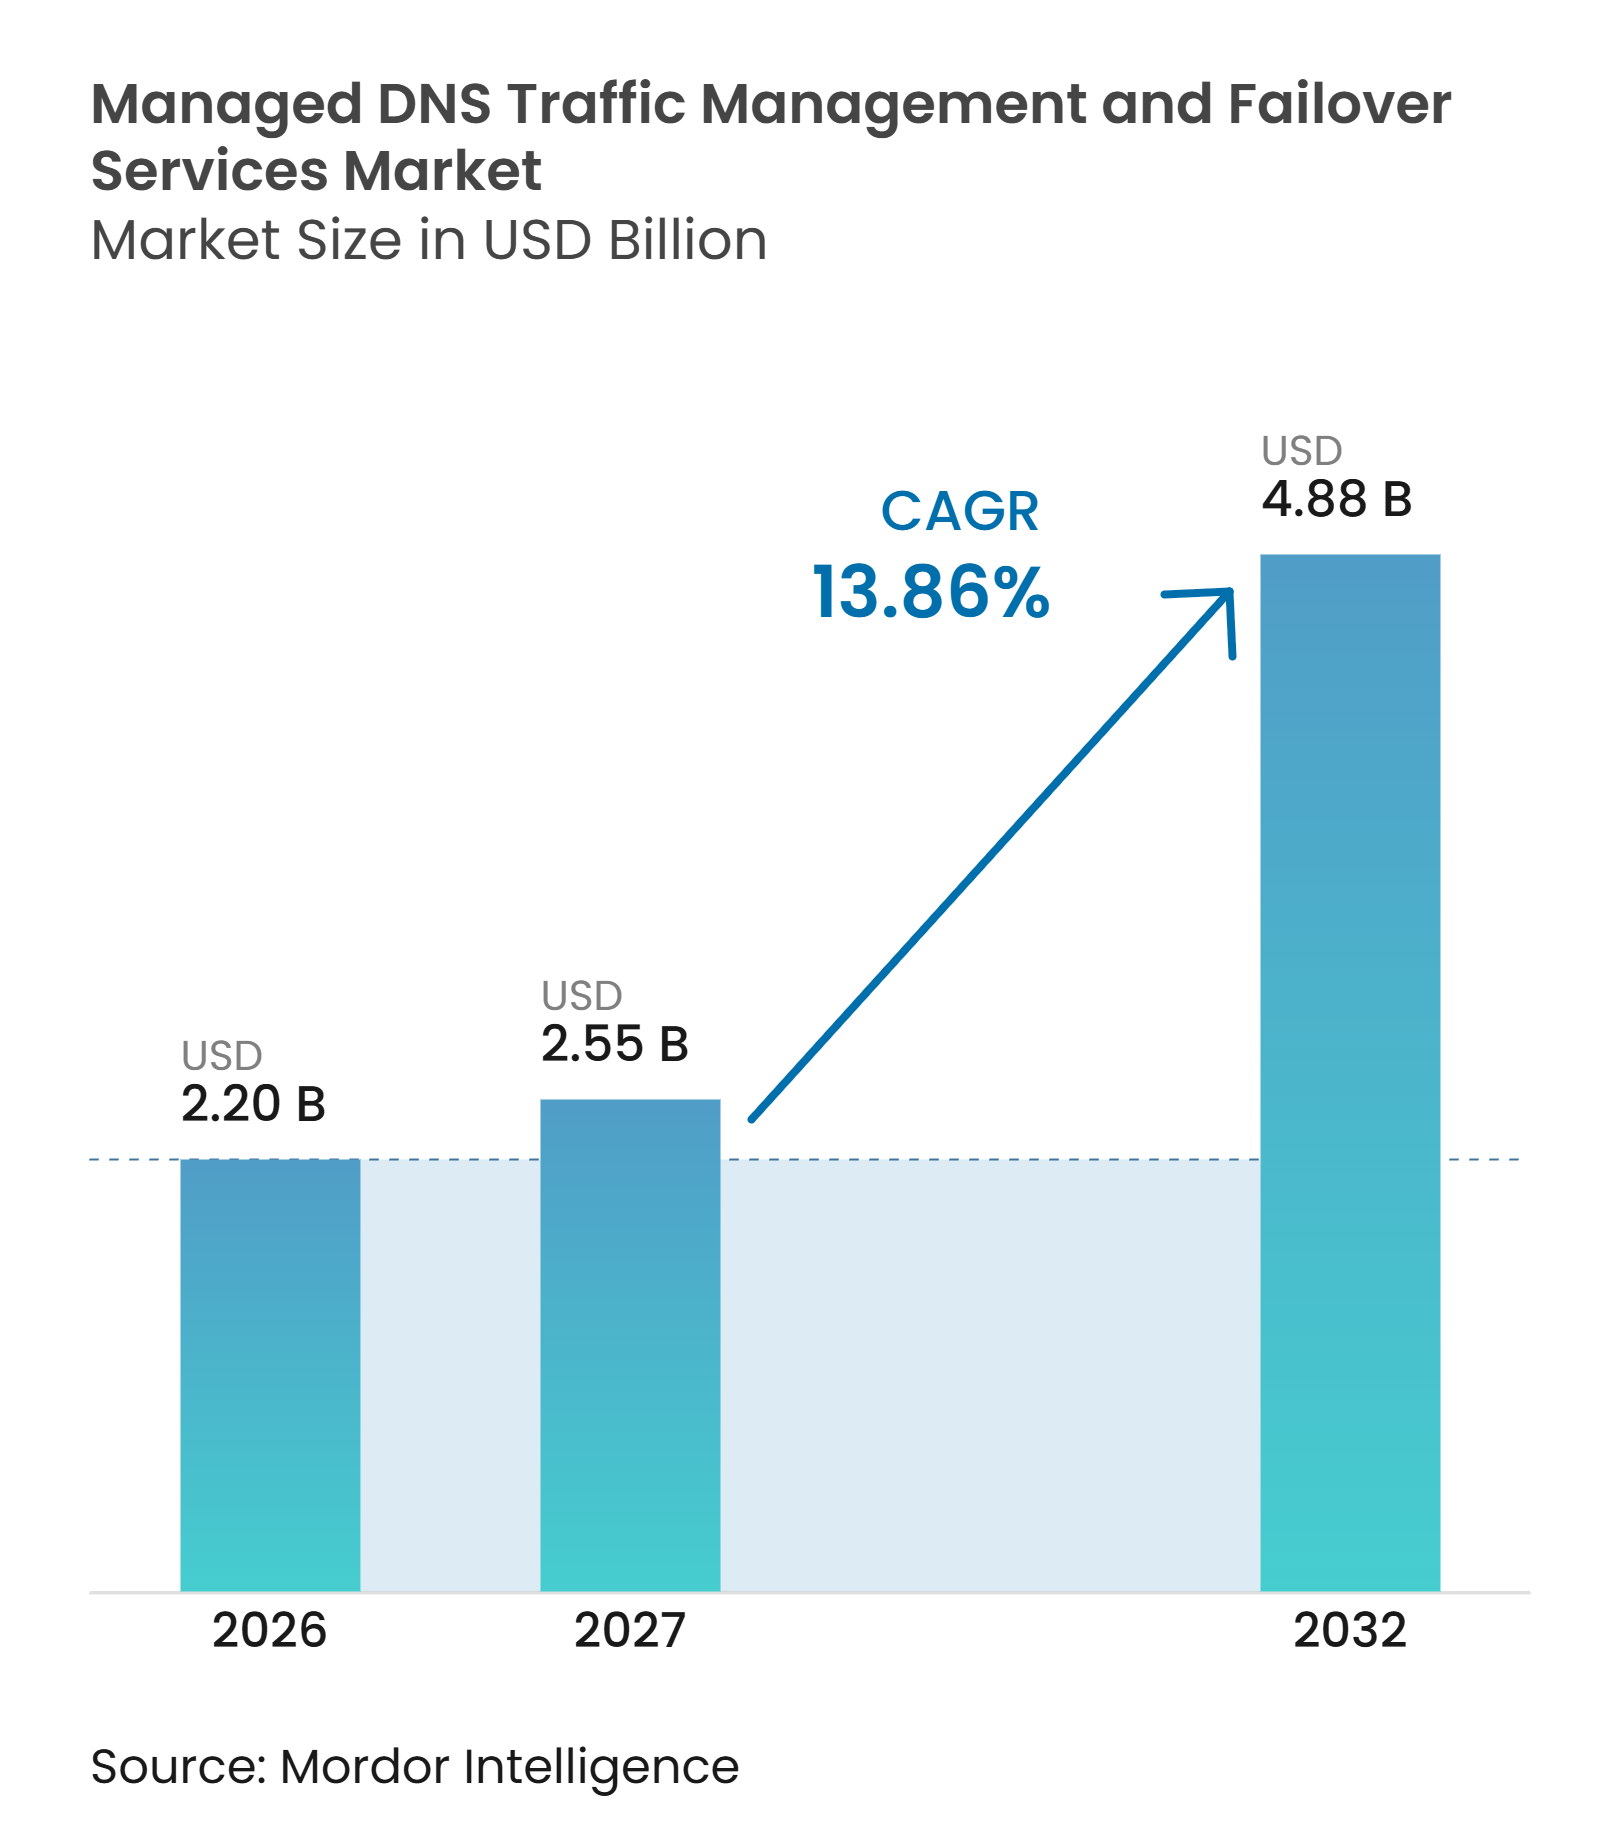
La taille du marché des services gérés de gestion du trafic DNS et de basculement devrait s'étendre de 2,20 milliards USD en 2026 et 2,55 milliards USD en 2027 à 4,88 milliards USD d'ici 2032, enregistrant un CAGR de 13,86 % entre 2027 et 2032. Les environnements de production cloud-natifs font de la résolution DNS une dépendance opérationnelle centrale, car les applications distribuées nécessitent un routage fiable entre les services, les régions et les plateformes cloud. Des volumes plus élevés d'appareils connectés et de charges de travail en périphérie augmentent la fréquence et la sensibilité temporelle des requêtes DNS. Les attaques ciblant la disponibilité du DNS encouragent les organisations à se procurer des capacités de routage automatisé, de basculement et de protection plutôt que le simple DNS autoritaire de base. Les programmes DNS de protection des gouvernements aux États-Unis et au Royaume-Uni renforcent également l'importance d'opérations DNS auditables et résilientes. Le marché des services gérés de gestion du trafic DNS et de basculement favorise donc les fournisseurs qui combinent une infrastructure mondiale, des contrôles de sécurité, une prise en charge multi-cloud et une responsabilité opérationnelle claire.
Points clés du rapport
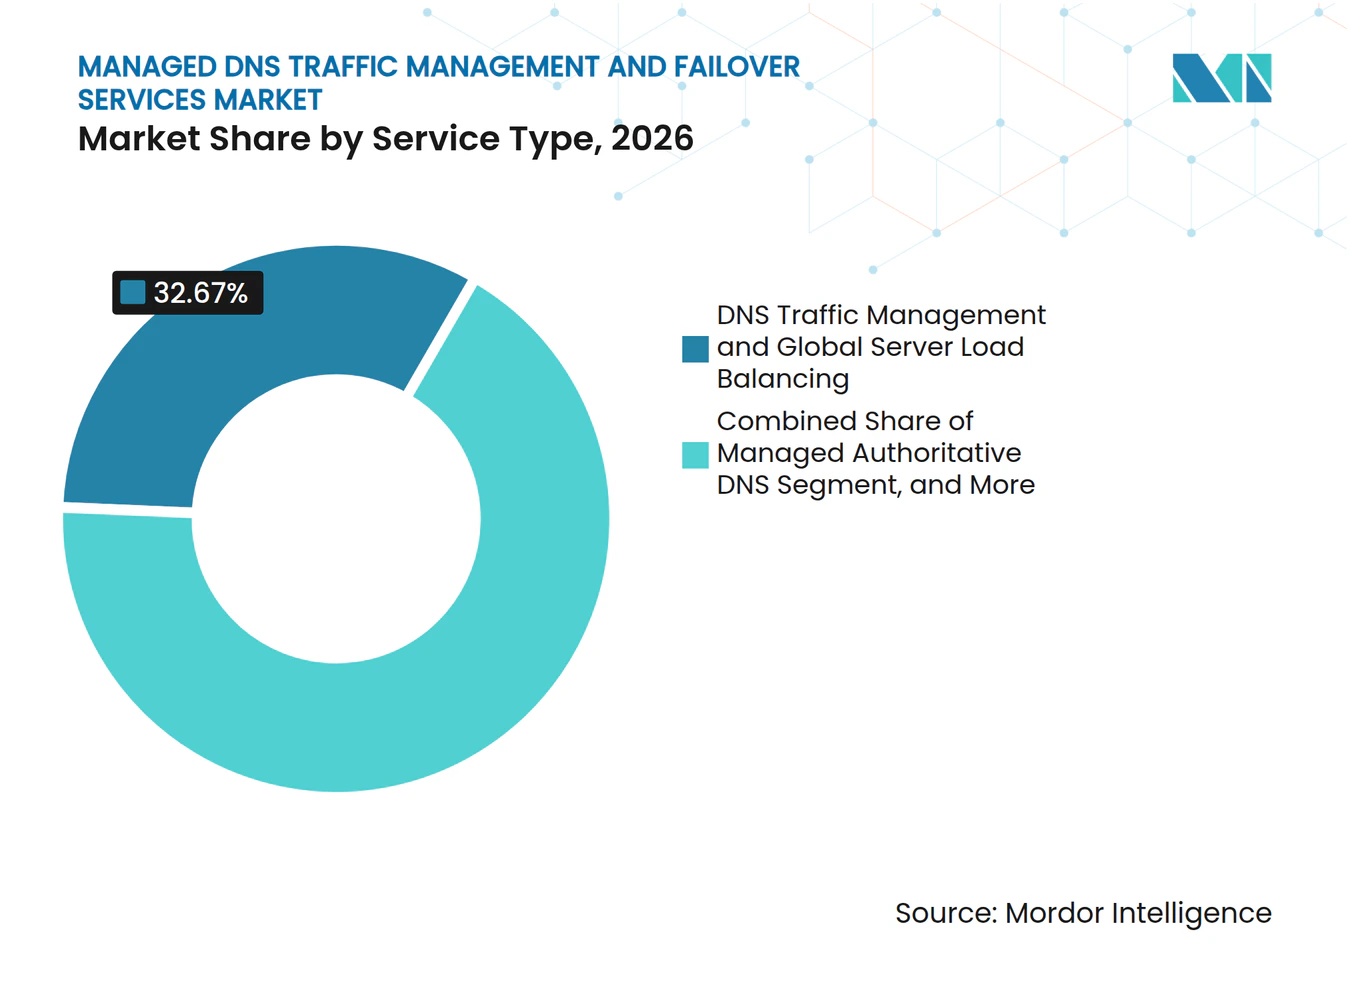
- Par type de service, la gestion du trafic DNS et l'équilibrage de charge global des serveurs ont représenté 32,67 % du marché des services gérés de gestion du trafic DNS et de basculement en 2026, tandis que le DNS dynamique et les services DNS spécialisés devraient se développer à un CAGR de 14,98 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a représenté 69,27 % des revenus en 2026 et devrait se développer à un CAGR de 15,30 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 73,81 % du marché des services gérés de gestion du trafic DNS et de basculement en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 15,53 % jusqu'en 2032.
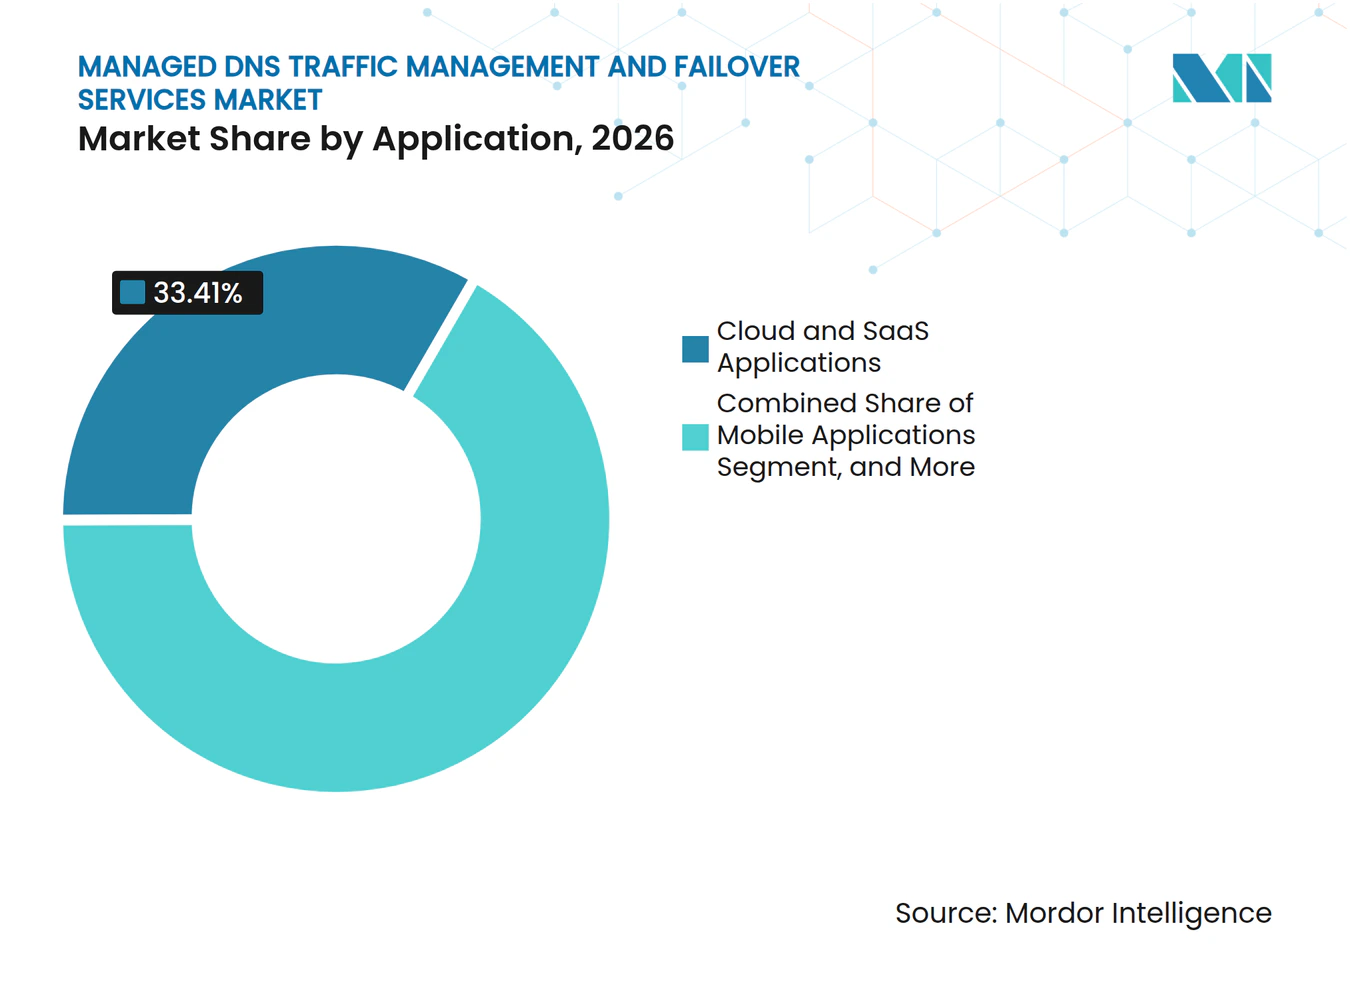
- Par application, les applications cloud et SaaS ont représenté 33,41 % des revenus en 2026, tandis que les applications mobiles devraient se développer à un CAGR de 15,24 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications ont représenté 28,63 % du marché des services gérés de gestion du trafic DNS et de basculement en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 15,80 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 38,91 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,28 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Prolifération des applications cloud-natives | +4.5% | Mondial, plus fort en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Augmentation des volumes de requêtes DNS liée à l'IoT et à l'informatique en périphérie | +3.2% | Cœur Asie-Pacifique, débordement vers l'Amérique du Nord et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Expansion des architectures multi-CDN et multi-cloud | +2.8% | Mondial | Court terme (≤ 2 ans) |
| Escalade des menaces DDoS et de disponibilité ciblant le DNS | +2.1% | Mondial, plus élevé en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption par les gouvernements de programmes DNS de protection | +1.2% | Amérique du Nord et Royaume-Uni | Moyen terme (2-4 ans) |
| Adoption de l'automatisation DNS API-first et de l'infrastructure-as-code | +0.9% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des applications cloud-natives
Le déploiement cloud-natif fait du DNS une dépendance de service au sein des applications de production, et non plus seulement une fonction réseau de périmètre. La Cloud Native Computing Foundation a rapporté que 98 % des organisations interrogées utilisent des techniques cloud-natives, avec une utilisation des conteneurs en production à 56 % et une utilisation de Kubernetes dans 82 % des environnements conteneurisés. CoreDNS était en production dans 76 % de ces environnements, ce qui place le DNS directement dans le chemin opérationnel des charges de travail conteneurisées et prend en charge la découverte de services, la communication entre charges de travail et l'accès aux composants d'applications distribuées.[1] Une erreur de routage peut affecter le chemin de service même lorsque les ressources informatiques restent disponibles. Le marché des services gérés de gestion du trafic DNS et de basculement bénéficie de la situation lorsque les entreprises ont besoin d'un routage basé sur des politiques, d'un basculement inter-régions, d'engagements de niveau de service et d'une vue commune des règles de trafic au-delà du DNS en cluster. Ce même changement accroît la valeur des fonctionnalités de reporting et de gouvernance pour les organisations qui doivent documenter les contrôles de sécurité des logiciels conteneurisés.
Augmentation des volumes de requêtes DNS liée à l'IoT et à l'informatique en périphérie
Les appareils de l'Internet des objets imposent une charge différente sur l'infrastructure DNS par rapport aux terminaux d'entreprise conventionnels. Des recherches présentées lors de l'atelier DNS de l'ACM ont révélé que les appareils intelligents individuels génèrent des requêtes DNS répétées et que de nombreux appareils présentent des lacunes dans les pratiques de sécurité DNS recommandées. Certains appareils ne respectent pas le comportement attendu en matière de durée de vie ou conservent des paramètres de résolveur fixes, ce qui peut rendre les pratiques DNS d'entreprise standard moins efficaces pour les grandes flottes d'équipements connectés. L'informatique en périphérie ajoute davantage d'emplacements où les applications résolvent des noms et laisse moins de temps pour corriger une recherche échouée. Ces conditions favorisent les réseaux anycast capables de répondre aux requêtes plus près du terminal et de prendre en charge des paramètres de durée de vie adaptatifs avec des politiques de routage conçues pour différentes classes d'appareils. Le marché des services gérés de gestion du trafic DNS et de basculement gagne en pertinence à mesure que les équipements connectés nécessitent une résolution de noms fiable en dehors des centres de données centralisés, tandis que les fournisseurs peuvent se différencier en identifiant les comportements inhabituels des appareils avant qu'ils n'entraînent une interruption de service.
Expansion des architectures multi-CDN et multi-cloud
Les organisations qui distribuent des applications sur plusieurs clouds et réseaux de diffusion de contenu ont besoin d'un mécanisme neutre pour diriger les utilisateurs vers la bonne destination. La gestion du trafic DNS peut appliquer des règles de latence, un routage pondéré, des vérifications de l'état et un basculement sans exiger que toutes les charges de travail résident chez un seul fournisseur. Cela est important lorsque les applications utilisent des fournisseurs distincts pour le calcul, le stockage, la sécurité, la diffusion de contenu, la résilience, la gestion des coûts ou les exigences opérationnelles régionales. Le marché des services gérés de gestion du trafic DNS et de basculement comble le fossé de coordination entre ces plateformes. La configuration de la durée de vie devient particulièrement importante car des paramètres incohérents peuvent maintenir les utilisateurs sur une destination obsolète après une panne. Les fournisseurs capables de gérer les changements de routage en temps réel peuvent réduire ce risque, soutenir des procédures de récupération cohérentes et aider les équipes à maintenir une politique commune lorsque la propriété des applications est répartie entre plusieurs groupes internes.
Escalade des menaces DDoS et de disponibilité ciblant le DNS
Les attaques ciblant le DNS augmentent le coût du traitement du DNS autoritaire comme un service de base. Cloudflare a rapporté que les attaques DNS représentaient 34,3 % de l'activité DDoS au niveau de la couche réseau au premier semestre 2026, tandis que les attaques par inondation DNS ont augmenté de 25,7 % à 40,0 % d'un trimestre à l'autre, et 935 attaques ont dépassé 1 Tbps. Cloudflare a également signalé 5 343 événements d'attaque par heure, tandis que 90,60 % des attaques ont duré moins de 10 minutes. Une attaque sur un serveur autoritaire peut empêcher les utilisateurs d'accéder à plusieurs services dépendants même lorsque les applications restent opérationnelles. Le marché des services gérés de gestion du trafic DNS et de basculement est soutenu par le besoin de protection automatisée, car les attaques courtes peuvent se terminer avant que l'intervention manuelle ne commence. La mitigation permanente, le routage basé sur l'état de santé, la résolution résiliente, le contrôle des politiques et les enregistrements d'audit deviennent des exigences d'achat interconnectées.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coûts irrécupérables du DNS sur site hérité | -3.2% | Amérique du Nord et Europe, marchés à forte concentration de grandes entreprises | Court terme (≤ 2 ans) |
| Complexité opérationnelle d'IPv6, DNSSEC et du DNS hybride | -2.5% | Mondial | Moyen terme (2-4 ans) |
| Banalisation des prix du DNS autoritaire de base | -1.8% | Mondial, plus fort sur les marchés à forte concentration de petites et moyennes entreprises | Long terme (≥ 4 ans) |
| Concentration du plan de contrôle tiers et conflits de souveraineté | -1.3% | Europe, Moyen-Orient et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts irrécupérables du DNS sur site hérité
Les grandes entreprises peuvent retarder la migration car elles ont déjà investi dans des clusters de serveurs BIND, des appliances DNS propriétaires et des plateformes DDI sur site. Une transition nécessite également des opérations parallèles, une formation du personnel, une gestion du changement, des tests et une cartographie détaillée des zones existantes, des dépendances internes, des droits d'accès et des procédures de récupération. Les équipes doivent décider quels enregistrements peuvent être migrés en premier et quels systèmes doivent rester sous contrôle local. Les calendriers d'amortissement internes peuvent prolonger les décisions de migration de 2 à 4 ans dans les organisations à forte intensité capitalistique, en particulier en Amérique du Nord et en Europe occidentale, où les entreprises établies exploitent souvent de grandes bases installées. Le marché des services gérés de gestion du trafic DNS et de basculement fait face à un cycle d'adoption précoce plus lent parmi ces acheteurs. La demande peut se déplacer vers les dernières années de la période de prévision à mesure que les actifs sont retirés et que les fournisseurs prennent en charge la migration par phases et l'exploitation hybride.
Complexité opérationnelle d'IPv6, DNSSEC et du DNS hybride
Les déploiements hybrides peuvent nécessiter que le DNS traditionnel, les zones signées DNSSEC, le DNS-over-HTTPS et le DNS-over-TLS fonctionnent côte à côte. Chaque protocole et environnement a des besoins distincts en matière de configuration, de surveillance et de dépannage, et un petit écart de configuration peut affecter le comportement de résolution dans un mélange d'actifs sur site et cloud. La CISA a déclaré que la coordination de DNSSEC, du DNS chiffré et du DNS de protection sur les terminaux mobiles, itinérants, sur site et cloud peut créer une surcharge de mise en œuvre significative.[2] La recherche de l'ACM a également décrit des lacunes de sécurité DNS au niveau des appareils qui peuvent compliquer le travail d'intégration pour les déploiements de l'Internet des objets. Le marché des services gérés de gestion du trafic DNS et de basculement doit fournir un support de migration pratique, une visibilité des politiques et des contrôles fiables que les équipes réseau, sécurité et applicatives peuvent utiliser. La complexité peut décourager une adoption rapide même lorsque les organisations reconnaissent la valeur d'opérations DNS plus résilientes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la gestion du trafic ancre les revenus, le DNS dynamique accélèreLa gestion du trafic DNS et l'équilibrage de charge global des serveurs ont représenté 32,67 % de la part du marché des services gérés de gestion du trafic DNS et de basculement en 2026. Le segment sert les entreprises qui ont besoin d'une réponse autoritaire unique pour diriger le trafic entre plusieurs destinations actives. Cette exigence est courante dans les environnements multi-CDN et multi-cloud, où les applications doivent distribuer le trafic en fonction de la géographie, de la latence, de la capacité ou de l'état du service. Les acheteurs paient pour ces capacités car elles lient directement les opérations DNS aux résultats de disponibilité et de performance. Le DNS autoritaire géré, le DNS secondaire géré et le basculement DNS et la reprise après sinistre restent des services adjacents importants. Le basculement est de plus en plus acheté avec la gestion du trafic car les organisations ont besoin que le même fournisseur détecte les problèmes d'état et modifie rapidement le routage.
Le DNS dynamique et les services DNS spécialisés devraient se développer à un CAGR de 14,98 % de 2027 à 2032. Le service est pertinent pour les déploiements en périphérie, les appareils connectés et les charges de travail qui créent ou déplacent des ressources plus rapidement que la gestion de zones statiques ne peut l'accommoder. La recherche de l'ACM sur le comportement DNS de l'Internet des objets soutient le besoin de services capables de gérer les requêtes récurrentes et les conditions DNS spécifiques aux appareils. Les fournisseurs adaptent le DNS dynamique grâce à des politiques de durée de vie et des règles de routage qui reflètent le comportement des appareils. Au sein du secteur des services gérés de gestion du trafic DNS et de basculement, le DNS dynamique peut de plus en plus être vendu dans le cadre d'une capacité de gestion du trafic premium plutôt que comme une fonction de base distincte. Cette approche peut augmenter la valeur du service sans nécessiter une augmentation similaire du nombre de domaines gérés.



Par modèle de déploiement :
la centralisation cloud redéfinit l'architecture DNSLe déploiement basé sur le cloud a représenté 69,27 % de la taille du marché des services gérés de gestion du trafic DNS et de basculement en 2026. L'infrastructure anycast distribuée donne aux services cloud la portée géographique nécessaire pour une résolution à faible latence et un pilotage du trafic résilient. La construction d'une empreinte sur site comparable nécessite un investissement substantiel en colocation, en capacité réseau, en personnel d'exploitation et en contrôles de sécurité. La livraison cloud aligne également la gestion DNS avec les charges de travail applicatives qui se déplacent déjà sur les plateformes cloud. Le déploiement basé sur le cloud devrait se développer à un CAGR de 15,30 % jusqu'en 2032. Les architectures API-first soutiennent ce mouvement car elles permettent d'intégrer les modifications DNS dans les flux de travail d'infrastructure-as-code.
Le déploiement sur site reste pertinent pour les sous-traitants de la défense, les banques centrales et les opérateurs d'infrastructures critiques qui ne peuvent pas acheminer les requêtes DNS via des systèmes tiers. Ces organisations peuvent avoir des exigences de sécurité, de souveraineté ou réglementaires qui limitent l'utilisation de résolveurs gérés en externe. Le déploiement hybride offre une voie de transition en étendant la gestion du trafic basée sur le cloud au DNS autoritaire sur site. Amazon Route 53 Global Resolver a atteint la disponibilité générale en mars 2026 avec une résolution DNS publique et privée unifiée et la prise en charge du DNS-over-HTTPS et du DNS-over-TLS.[3] Le produit montre comment les grands fournisseurs combinent les fonctions DNS publiques et privées au sein d'un seul modèle opérationnel. Cela peut réduire au fil du temps la justification opérationnelle du maintien de parcs DNS sur site distincts.
Par taille d'organisation :
l'échelle des grandes entreprises ancre la demande, les petites et moyennes entreprises accélèrentLes grandes entreprises ont représenté 73,81 % des revenus en 2026 car elles exploitent les parcs DNS multi-régions les plus complexes. Ces organisations nécessitent souvent la signature DNSSEC, la gestion des politiques d'équilibrage de charge global des serveurs, l'intégration des informations de sécurité et de la gestion des événements, ainsi qu'une journalisation détaillée des requêtes. Elles ont également un plus grand nombre d'applications, d'emplacements et de comptes cloud à coordonner. Infoblox a déclaré que plus de 200 entreprises ont adopté sa plateforme Universal DDI dans l'année suivant son lancement. Son intégration du DNS externe de Cloudflare et d'Akamai dans un tableau de bord unifié démontre la valeur accordée au contrôle opérationnel centralisé.
Les petites et moyennes entreprises devraient se développer à un CAGR de 15,53 % jusqu'en 2032. Les plans d'abonnement de fournisseurs tels que Cloudflare, Constellix et DNSimple ont rendu la gestion avancée du trafic plus accessible aux organisations avec moins de domaines. Ces acheteurs sont toujours exposés directement aux pertes de revenus lorsque leur DNS autoritaire devient indisponible. Les résultats du premier semestre 2026 de Cloudflare montrent pourquoi la protection DNS est pertinente au-delà des plus grandes entreprises, avec une activité fréquente d'attaques au niveau de la couche réseau et des inondations DNS représentant une part plus importante des attaques. Le marché des services gérés de gestion du trafic DNS et de basculement gagne la demande des petites et moyennes entreprises lorsque la protection automatisée est proposée à des tarifs mensuels prévisibles. Le segment bénéficie également lorsque les fournisseurs simplifient la configuration et réduisent le besoin d'équipes d'ingénierie DNS spécialisées.
Par application :
le SaaS définit la demande principale, le mobile est la couche à forte croissanceLes applications cloud et SaaS ont représenté 33,41 % des revenus en 2026, la plus grande part d'application dans le marché des services gérés de gestion du trafic DNS et de basculement. Les applications multi-locataires acheminent de grands volumes de sessions utilisateurs simultanées via une infrastructure géographiquement distribuée. La gestion du trafic DNS prend en charge le routage des locataires, la distribution régionale et le basculement entre les instances d'application. Les plateformes de commerce électronique et numériques nécessitent également une résolution cohérente car une interruption de service peut interrompre les transactions. Les réseaux de diffusion de contenu utilisent à la fois l'équilibrage de charge global des serveurs et offrent des capacités de trafic intégrées au DNS aux clients. Les réseaux d'entreprise et l'informatique hybride représentent une base de charge de travail importante à mesure que les organisations migrent les fonctions DNS héritées vers des opérations gérées dans le cloud.
Les applications mobiles devraient se développer à un CAGR de 15,24 % de 2027 à 2032. Les utilisateurs mobiles se déplacent entre les réseaux, ce qui provoque des changements fréquents d'adresse IP et rend un basculement plus rapide plus important. La latence réseau peut également rendre un chemin de résolution DNS inefficace plus visible pour l'utilisateur. Les fournisseurs de DNS géré doivent résoudre efficacement les requêtes pour de grandes populations de terminaux mobiles. Ils ont également besoin de politiques de routage capables de réagir aux changements de l'état du service sans nécessiter de mises à jour manuelles. Le marché des services gérés de gestion du trafic DNS et de basculement est positionné pour servir ce groupe d'applications grâce à une infrastructure à faible latence, un routage adaptatif et une réponse automatisée aux changements de l'état du service.

Par secteur d'activité des utilisateurs finaux :
l'informatique et les télécommunications ancrent les revenus, la santé fixe le rythme de croissanceL'informatique et les télécommunications ont représenté 28,63 % des revenus en 2026. Les opérateurs de télécommunications gèrent certains des plus grands environnements DNS autoritaires et utilisent le DNS secondaire géré pour ajouter de la redondance. La BFSI est un autre acheteur majeur car les plateformes financières nécessitent la continuité des activités et un accès fiable aux services en ligne. Les organisations de commerce de détail et d'e-commerce achètent l'équilibrage de charge global des serveurs pour prendre en charge les transactions de pointe et les clients sur plusieurs sites. Les entreprises de médias et de divertissement ont besoin d'un routage fiable lorsque la consommation de contenu augmente fortement autour des événements en direct. Le secteur des services gérés de gestion du trafic DNS et de basculement est pertinent pour tous ces utilisateurs car une perturbation DNS peut rendre des services numériques autrement fonctionnels inaccessibles.
La santé et les sciences de la vie devraient se développer à un CAGR de 15,80 % jusqu'en 2032. Les plateformes de télésanté, les systèmes de dossiers de santé électroniques et les appareils médicaux de l'Internet des objets ont besoin d'une résolution DNS fiable dans des environnements distribués. Les défaillances de disponibilité peuvent affecter les opérations cliniques, ce qui renforce l'importance du basculement et de la gestion du trafic. La recherche de l'ACM identifie des comportements DNS récurrents et des limitations de sécurité dans les appareils connectés qui peuvent ajouter des risques aux environnements médicaux de l'Internet des objets. La CISA a rapporté que son service de résolveur DNS de protection a soutenu plus de 104 agences de la branche exécutive civile fédérale et a traité en moyenne 1,6 milliard de requêtes chaque jour avec une disponibilité du résolveur de 99,999 %. Ce programme du secteur public illustre le rôle des services DNS résilients pour les utilisateurs gouvernementaux qui ont besoin d'opérations sécurisées et continues.
Analyse géographique
Marché des services gérés de gestion du trafic DNS et de basculement en Amériques
L'Amérique du Nord détenait 38,91 % de la part de marché des services gérés de gestion du trafic DNS et de basculement en 2026. La région bénéficie d'une forte densité de fournisseurs cloud, de dépenses technologiques d'entreprise matures et d'une demande du secteur public pour un DNS protecteur. Le service de résolution DNS protecteur de la CISA a soutenu plus de 104 agences civiles fédérales du pouvoir exécutif et a traité en moyenne 1,6 milliard de requêtes par jour. Cette échelle renforce l'importance d'un DNS résilient et surveillé pour les services gouvernementaux. Amazon a également rendu le DNS public faisant autorité Route 53 généralement disponible dans les régions AWS GovCloud en avril 2025, offrant aux clients gouvernementaux un service DNS public compatible DNSSEC dans cet environnement. AWS. L'Amérique du Sud dispose d'une base plus modeste, le Brésil et l'Argentine jouant le rôle d'acheteurs d'entreprise clés. Les lacunes en matière d'infrastructure et les conditions réglementaires inégales peuvent limiter le rythme de la région par rapport aux marchés plus matures.
Marché des services gérés de gestion du trafic DNS et de basculement en Europe et au Moyen-Orient
L'Europe est façonnée par les exigences de résidence des données et les exigences de sécurité pour les infrastructures critiques. Le Centre national de cybersécurité du Royaume-Uni a conclu un nouveau partenariat de livraison de DNS protecteur avec Cloudflare, Inc. en 2024.[4] Le NCSC a également publié des orientations sur le DNS protecteur pour le secteur privé en août 2026. Ces mesures soutiennent l'intérêt commercial pour les capacités de DNS protecteur pouvant répondre aux besoins de sécurité du secteur public et du secteur privé. L'Allemagne, le Royaume-Uni et la France demeurent les plus grands acheteurs européens. Le Moyen-Orient accroît également sa demande grâce aux investissements dans le cloud souverain et les centres de données liés à la Vision 2030 de l'Arabie saoudite et à la Stratégie d'économie numérique des Émirats arabes unis.
Marché des services gérés de gestion du trafic DNS et de basculement en Asie-Pacifique et en Afrique
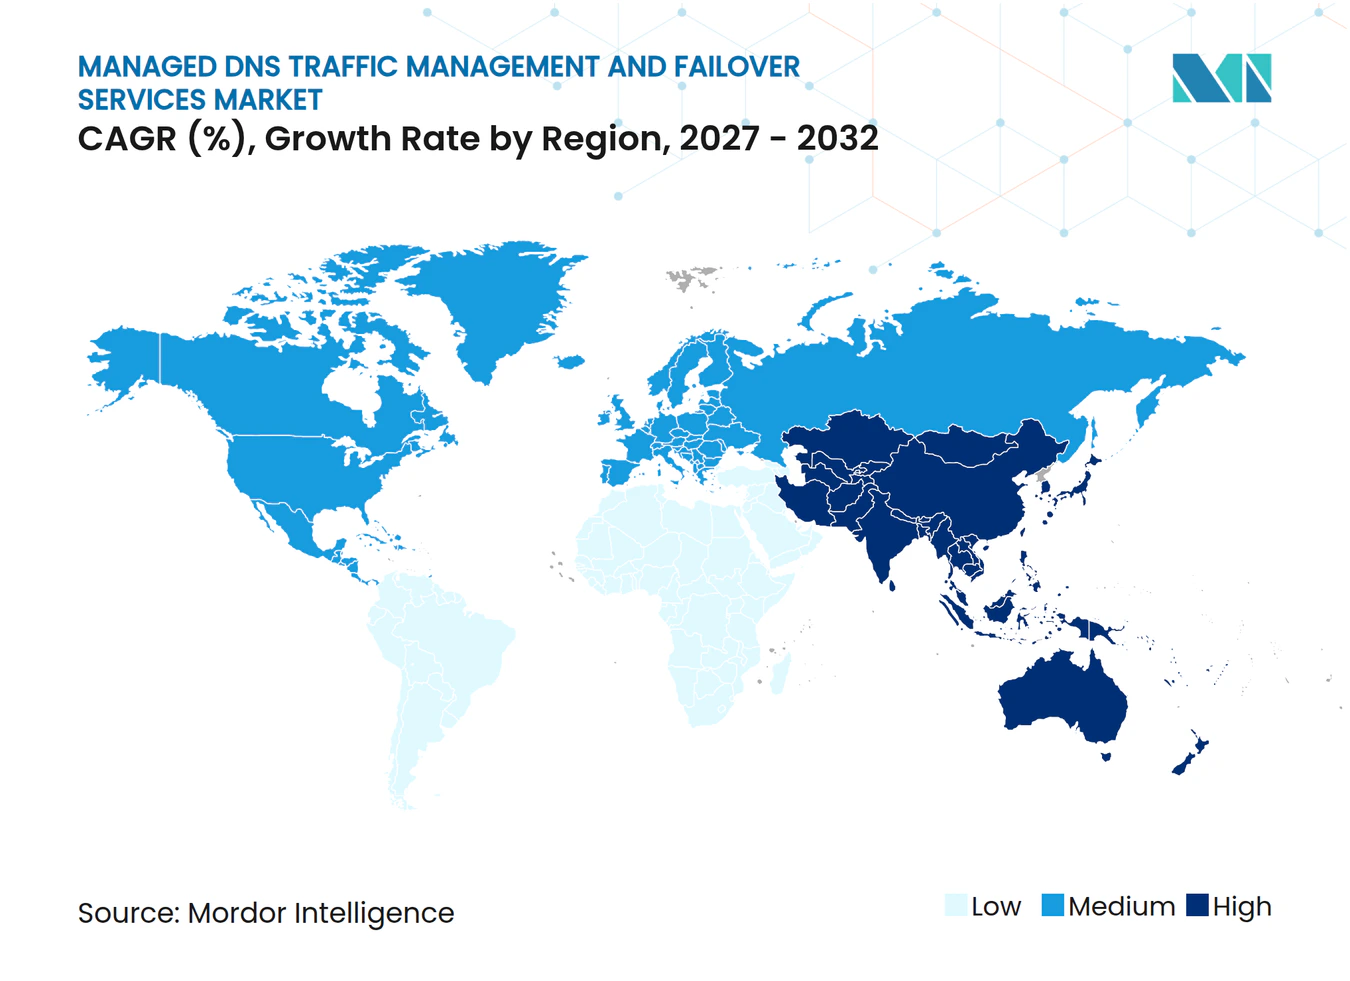
L'Asie-Pacifique devrait se développer à un CAGR de 16,28 % entre 2027 et 2032. La Chine exige des services DNS faisant autorité capables de prendre en charge les réseaux d'Internet des objets d'entreprise et les plateformes de paiement numérique dans les limites souveraines. L'écosystème de paiements numériques de l'Inde et les mandats cloud de Digital India soutiennent également la demande de DNS géré à grande échelle. Le Japon et la Corée du Sud exigent une résolution à faible latence pour la numérisation de la fabrication avancée et les déploiements d'IA en périphérie. Le marché des services gérés de gestion du trafic DNS et de basculement présente une forte opportunité régionale où les programmes numériques gouvernementaux et les plateformes privées ont toutes deux besoin d'opérations nationales et transfrontalières fiables. L'Afrique en est à un stade plus précoce, l'Afrique du Sud et le Nigéria constituant les premiers centres de demande. Les investissements dans les centres de données peuvent soutenir une adoption plus large après 2028, à mesure que l'infrastructure numérique des entreprises se développe davantage.
Paysage concurrentiel
Concentration du Marché
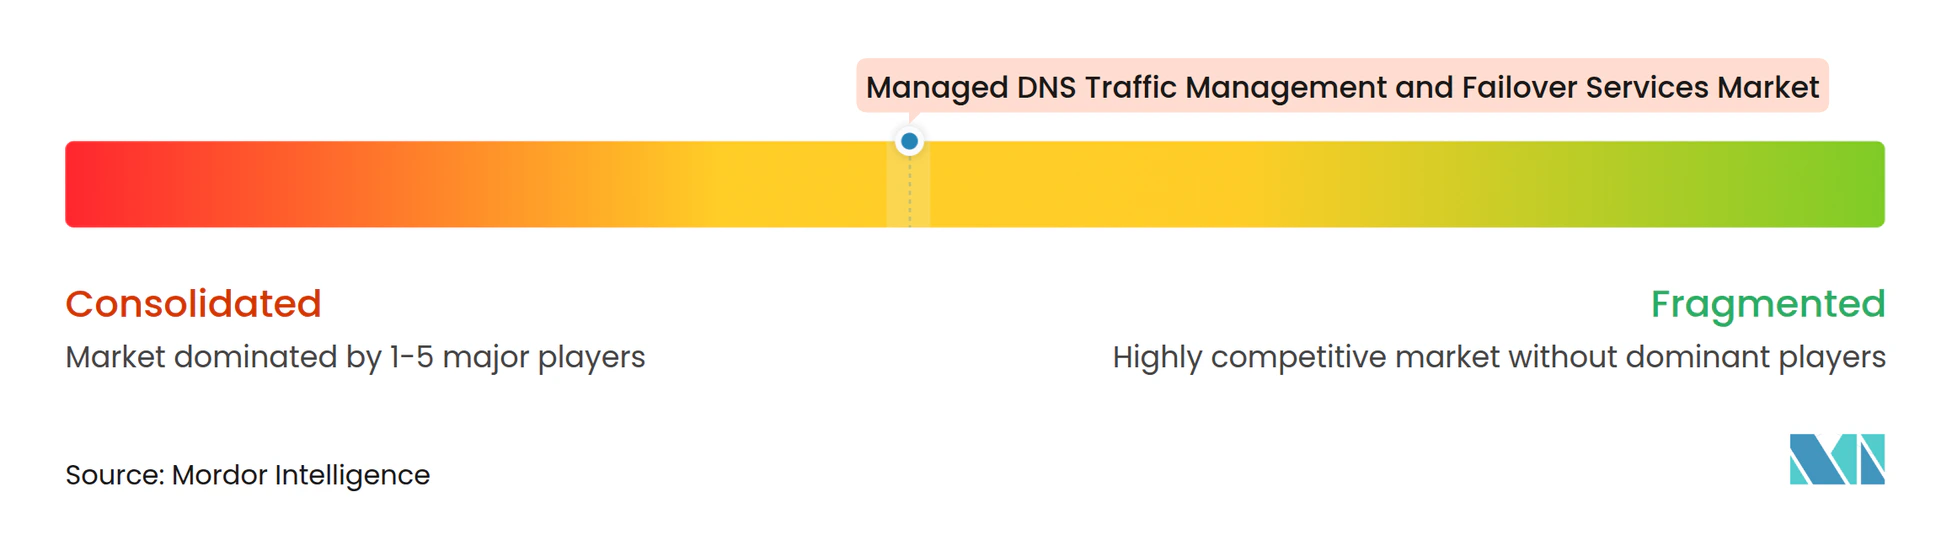
Le marché des services gérés de gestion du trafic DNS et de basculement est modérément consolidé parmi les fournisseurs de premier rang et fragmenté parmi les fournisseurs spécialisés et de milieu de marché. AWS, Cloudflare, Microsoft, Google et Akamai bénéficient de l'intégration avec leurs plateformes cloud, de diffusion de contenu et de sécurité plus larges. Les entreprises qui exploitent déjà le calcul et le stockage sur ces plateformes peuvent adopter la gestion du trafic DNS comme un service de plan de contrôle plutôt que de faire un achat séparé. Cela crée des coûts de changement pour les fournisseurs purs. Cloudflare a rapporté un chiffre d'affaires pour l'exercice 2025 de 2 167,9 millions USD, en hausse de 30 % par rapport à l'année précédente. Son échelle et son empreinte réseau soutiennent sa position dans le DNS géré basé sur le cloud.
Les spécialistes, notamment Infoblox, Vercara, Constellix et EfficientIP, se différencient par la neutralité multi-cloud, la précision des niveaux de service et la gestion DNSSEC. Ces capacités sont importantes lorsque les acheteurs considèrent la dépendance à un seul plan de contrôle DNS hyperscale comme un risque de gouvernance. Akamai a lancé DNS Posture Management en juin 2025 pour fournir une visibilité multicloud sans agent et une surveillance en temps réel des actifs DNS. Cette version a déplacé l'attention concurrentielle vers la posture de sécurité DNS et le risque de configuration, et pas seulement vers la vitesse de résolution. Infoblox a intégré le DNS externe de Cloudflare et d'Akamai dans sa plateforme de gestion en novembre 2025, soutenant le contrôle centralisé d'un parc DNS distribué. Ces évolutions de produits montrent comment l'interopérabilité peut aider les spécialistes à rester pertinents dans les environnements multi-fournisseurs.
La concurrence est également façonnée par le passage des licences perpétuelles sur site vers la livraison gérée par abonnement. Les fournisseurs doivent démontrer qu'ils peuvent combiner le routage, le basculement, l'observabilité et les contrôles de protection sans rendre un client dépendant d'un seul cloud public. Verisign a étendu son infrastructure de registre en juillet 2026 par la délégation du domaine générique de premier niveau .web, avec un lancement commercial par étapes prévu via des partenaires registraires. Ce développement reflète l'importance continue de l'infrastructure à l'échelle du registre au sein de l'écosystème DNS plus large. L'orchestration DNS native à l'IA et le routage des charges de travail agentiques restent des domaines d'intérêt concurrentiel car les logiciels autonomes peuvent nécessiter des politiques de durée de vie plus adaptatives et des décisions de routage. Les fournisseurs capables de répondre à ces besoins opérationnels tout en préservant la visibilité et le contrôle des politiques peuvent renforcer leur position sur le marché des services gérés de gestion du trafic DNS et de basculement.
Leaders du secteur des services gérés de gestion du trafic DNS et de basculement
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Oracle Corporation
-
Verisign, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de gestion du trafic DNS et de basculement Entreprises couvertes dans ce rapport
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- Oracle Corporation
- International Business Machines Corporation
- GoDaddy Inc.
- Verisign, Inc.
- Vercara, LLC
- Neustar Security Services, LLC
- Tiggee LLC
- Constellix LLC
- Infoblox Inc.
- DNSimple Corporation
- No-IP, Inc.
- CDNetworks Co., Ltd.
- EfficientIP SAS
- BlueCat Networks (USA) Inc.
- Alibaba Cloud Computing Ltd.
Développements industriels récents dans Marché des services gérés de gestion du trafic DNS et de basculement
- Octobre 2026 : Cloudflare a annoncé que ses résolveurs DNS 1.1.1.1 et Gateway font déjà confiance au nouveau KSK-2024 de la racine DNSSEC avant le basculement prévu en octobre 2026. La société publie des outils de diagnostic et de configuration visant à aider les opérateurs DNS à confirmer la prise en charge de KSK-2024 sur les résolveurs et les validateurs. Cloudflare indique que sa propre infrastructure DNS, y compris le DNS géré pour les clients, a été testée pour la continuité lors de l'événement de changement de clé d'octobre 2026.
- Juillet 2026 : Verisign a annoncé la délégation du domaine générique de premier niveau .web dans la zone racine DNS mondiale avec Verisign comme opérateur de registre désigné, avec un lancement commercial par étapes via des partenaires registraires prévu pour 2026, étendant l'infrastructure de registre de Verisign, avec plus de 29 ans de disponibilité DNS à 100 % pour .com et .net, à un nouvel espace de noms à fort trafic.
- Juillet 2026 : FlashStart, un fournisseur de premier plan de filtrage DNS basé sur le cloud, a officiellement lancé FlashStart 2026, sa plateforme de sécurité DNS de nouvelle génération. La plateforme améliorée introduit une analyse par IA en temps réel pour bloquer instantanément les logiciels malveillants et appliquer des politiques de navigation sur les appareils d'entreprise distribués. Ce lancement marque un changement critique dans le secteur, passant de la simple disponibilité du routage à la gestion sécurisée du trafic.
- Mars 2026 : AWS a annoncé la disponibilité générale d'Amazon Route 53 Global Resolver, un service basé sur anycast fournissant une résolution DNS publique et privée unifiée avec prise en charge du DNS-over-HTTPS et du DNS-over-TLS, conçu pour découpler le DNS des défaillances cloud régionales suite à la panne de la région Est des États-Unis d'octobre 2025.
Périmètre du rapport mondial sur le marché des services gérés de gestion du trafic DNS et de basculement
Les services gérés de gestion du trafic DNS et de basculement sont des solutions de routage informatique externalisées à haute disponibilité dans lesquelles un fournisseur tiers spécialisé assume la responsabilité opérationnelle de la configuration, de l'optimisation et de la sécurisation de l'infrastructure du système de noms de domaine (DNS) d'une organisation. Ces services acheminent dynamiquement les requêtes des utilisateurs entrants vers des environnements de serveurs distribués à l'échelle mondiale en fonction de la télémétrie de l'état en temps réel, de la latence réseau et de la proximité géographique.
Le rapport sur le marché des services gérés de gestion du trafic DNS et de basculement est segmenté par type de service (DNS autoritaire géré, DNS secondaire géré, gestion du trafic DNS et équilibrage de charge global des serveurs, basculement DNS et reprise après sinistre, DNS dynamique et services DNS spécialisés, et autres types de services), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (applications cloud et SaaS, plateformes d'e-commerce et numériques, réseaux de diffusion de contenu, réseaux d'entreprise et informatique hybride, applications mobiles et autres applications), secteur d'activité des utilisateurs finaux (informatique et télécommunications, BFSI, commerce de détail et e-commerce, médias et divertissement, santé et sciences de la vie, gouvernement et secteur public, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| DNS autoritaire géré |
| DNS secondaire géré |
| Gestion du trafic DNS et équilibrage de charge global des serveurs |
| Basculement DNS et reprise après sinistre |
| DNS dynamique et services DNS spécialisés |
| Autres types de services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Applications cloud et SaaS |
| Plateformes d'e-commerce et numériques |
| Réseaux de diffusion de contenu |
| Réseaux d'entreprise et informatique hybride |
| Applications mobiles |
| Autres applications |
| Informatique et télécommunications |
| BFSI |
| Commerce de détail et e-commerce |
| Médias et divertissement |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | DNS autoritaire géré | |
| DNS secondaire géré | ||
| Gestion du trafic DNS et équilibrage de charge global des serveurs | ||
| Basculement DNS et reprise après sinistre | ||
| DNS dynamique et services DNS spécialisés | ||
| Autres types de services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par application | Applications cloud et SaaS | |
| Plateformes d'e-commerce et numériques | ||
| Réseaux de diffusion de contenu | ||
| Réseaux d'entreprise et informatique hybride | ||
| Applications mobiles | ||
| Autres applications | ||
| Par secteur d'activité des utilisateurs finaux | Informatique et télécommunications | |
| BFSI | ||
| Commerce de détail et e-commerce | ||
| Médias et divertissement | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion du trafic DNS et de basculement ?
La taille du marché des services gérés de gestion du trafic DNS et de basculement est de 2,20 milliards USD en 2026 et devrait atteindre 4,88 milliards USD d'ici 2032 à un CAGR de 13,86 %. Les perspectives reflètent une utilisation accrue des systèmes cloud-natifs, des appareils connectés, des déploiements multi-cloud et de la protection DNS automatisée. Les entreprises accordent également plus d'importance aux enregistrements opérationnels transparents, à un processus de récupération testé et aux politiques de trafic pouvant être mises à jour sans perturber les services lors du choix d'un fournisseur. Ces considérations sont particulièrement importantes lorsque le DNS prend en charge simultanément des applications orientées client, des services internes et des connexions à des plateformes tierces. Ces besoins soutiennent une demande continue de services gérés de contrôle du trafic et de basculement.
Quel type de service est en tête des services gérés de gestion du trafic DNS et de basculement ?
La gestion du trafic DNS et l'équilibrage de charge global des serveurs sont en tête avec une part de revenus de 32,67 % en 2026 car les entreprises ont besoin d'un routage intelligent entre les destinations actives. Le service dirige les utilisateurs par emplacement, performance, capacité et état de l'application, tandis que le basculement aide à maintenir l'accès si une destination devient indisponible. Sur le marché des services gérés de gestion du trafic DNS et de basculement, ces fonctions sont souvent achetées ensemble car un routage efficace dépend d'une détection rapide des emplacements de service défaillants. Le service aide également les équipes à maintenir une approche cohérente lorsque les applications fonctionnent dans plusieurs régions. Il donne aux équipes réseau et applicatives une méthode commune pour définir les priorités de trafic et tester les actions de récupération. Cela réduit les lacunes de coordination lors d'un incident de service et améliore la préparation.
Pourquoi les services DNS basés sur le cloud se développent-ils ?
Le déploiement basé sur le cloud a représenté 69,27 % des revenus en 2026 et devrait se développer à un CAGR de 15,30 % à mesure que les organisations utilisent une infrastructure anycast distribuée et des plans de contrôle cloud. Le marché des services gérés de gestion du trafic DNS et de basculement soutient ce changement avec le routage, la résolution publique et privée, et des contrôles de politiques mieux alignés avec les environnements d'applications hébergées dans le cloud. Le déploiement cloud peut également réduire le coût et l'effort de construction d'une infrastructure distribuée pour chaque emplacement d'entreprise, tout en aidant les équipes d'exploitation à appliquer la même politique DNS sur tous les emplacements. Cela est important lorsque des équipes d'exploitation plus petites doivent prendre en charge des applications qui servent des utilisateurs dans plusieurs pays. Cela soutient également une réponse plus rapide aux problèmes de disponibilité régionale.
Quel segment d'utilisateurs finaux devrait se développer le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 15,80 % jusqu'en 2032, soutenues par la télésanté, les dossiers de santé électroniques et les déploiements de l'Internet des objets médical. Ces utilisateurs ont besoin d'une résolution fiable sur les sites et les appareils car un problème de disponibilité peut affecter les opérations cliniques ainsi que les flux de travail technologiques courants. Les fournisseurs de DNS géré doivent donc prendre en charge un contrôle minutieux des politiques, la continuité du service et un enregistrement opérationnel clair pour les décisions liées à la disponibilité. Cette exigence rend les capacités de routage et de récupération fiables pertinentes dans les hôpitaux, les plateformes cliniques et les systèmes de soins connectés. Elle peut soutenir la planification de la continuité pour divers environnements de prestation de soins. Les acheteurs peuvent également avoir besoin d'une visibilité sur les modifications des politiques DNS car ces modifications peuvent affecter l'accès aux services numériques importants.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,28 % jusqu'en 2032, soutenue par les paiements numériques, les programmes cloud nationaux, la fabrication avancée et les déploiements d'IA en périphérie. Le marché des services gérés de gestion du trafic DNS et de basculement est pertinent là où les organisations ont besoin d'une résolution à faible latence tout en répondant aux exigences nationales d'infrastructure et de souveraineté des données. L'opportunité régionale reflète à la fois les grandes plateformes numériques et les programmes publics qui développent la capacité cloud et de connectivité. Cela ajoute de la demande pour les fournisseurs capables de combiner une infrastructure régionale avec des contrôles opérationnels cohérents. Les fournisseurs doivent équilibrer les exigences locales avec des pratiques de service mondial fiables. La conception des services doit tenir compte des exigences de performance, de sécurité et d'exploitation différentes des écosystèmes numériques nationaux.
Comment les attaques DNS affectent-elles les décisions d'achat ?
L'activité fréquente d'inondations DNS augmente la demande de mitigation permanente, de routage basé sur l'état de santé, de basculement automatisé et d'opérations DNS autoritaires résilientes. Les organisations traitent de plus en plus le DNS comme une exigence de continuité car une perturbation peut empêcher les utilisateurs d'accéder à des applications autrement disponibles, des systèmes de transaction, des plateformes numériques et des services publics. Le marché des services gérés de gestion du trafic DNS et de basculement répond à cette préoccupation en combinant des contrôles de sécurité avec des fonctions de pilotage du trafic et de restauration du service. Il en résulte une préférence plus forte pour les services qui automatisent les actions de protection et préservent la visibilité opérationnelle lors d'un incident. Les fournisseurs sont évalués sur leur capacité à détecter un événement, à maintenir l'accès au service et à fournir aux équipes des preuves pour l'examen post-incident. Cela aide les organisations à évaluer leur préparation avant qu'une perturbation n'affecte les utilisateurs.