
Taille et part du marché des services gérés de récupération après ransomware
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.15 Milliards de dollars |
| Taille du Marché (2032) | 3.97 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.05 % |
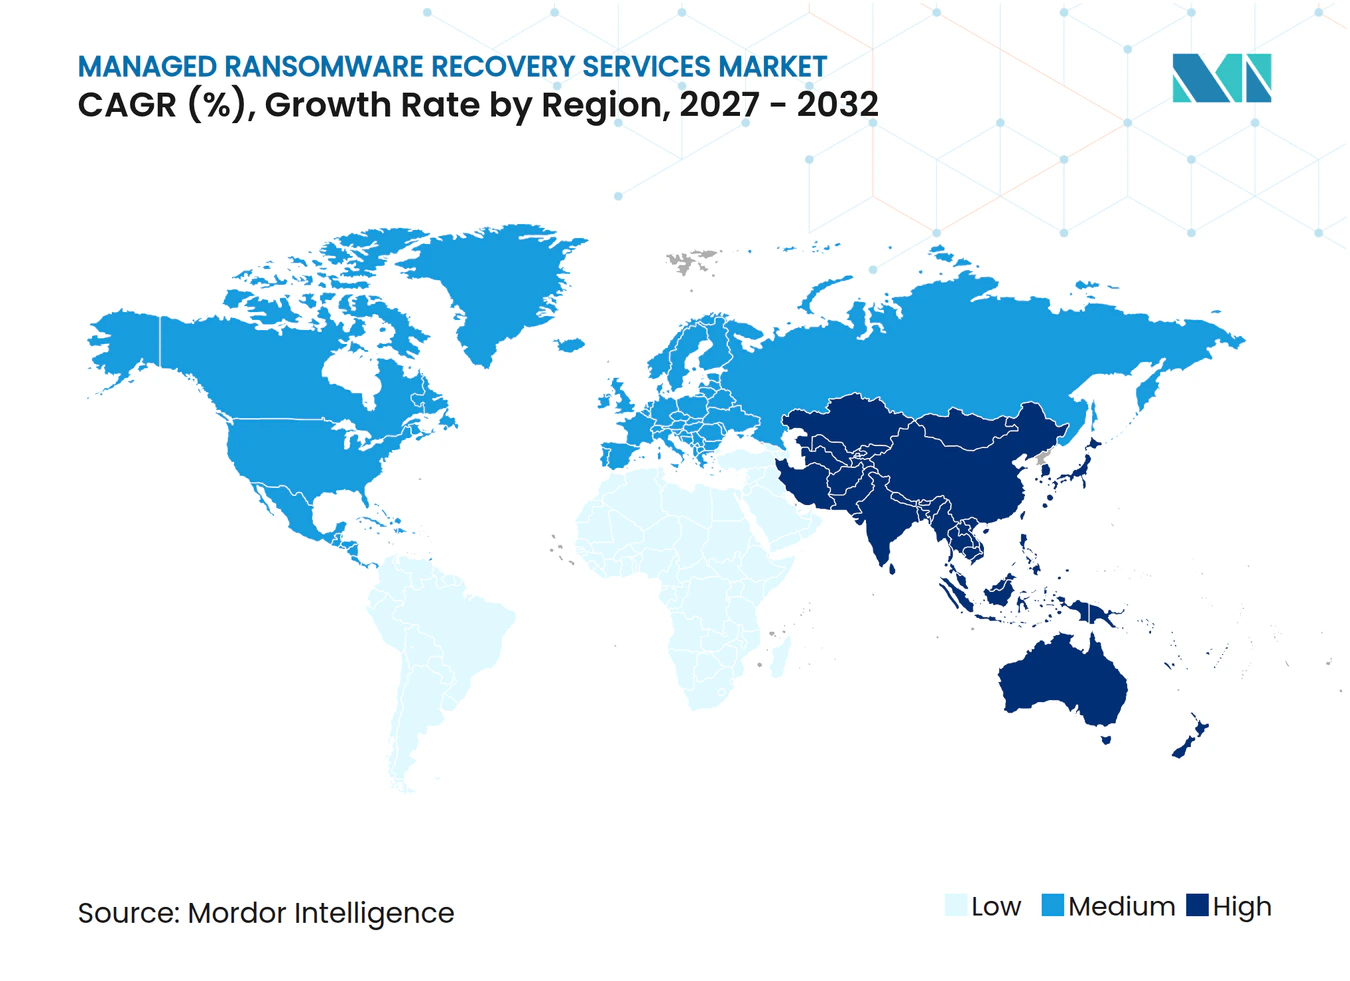
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
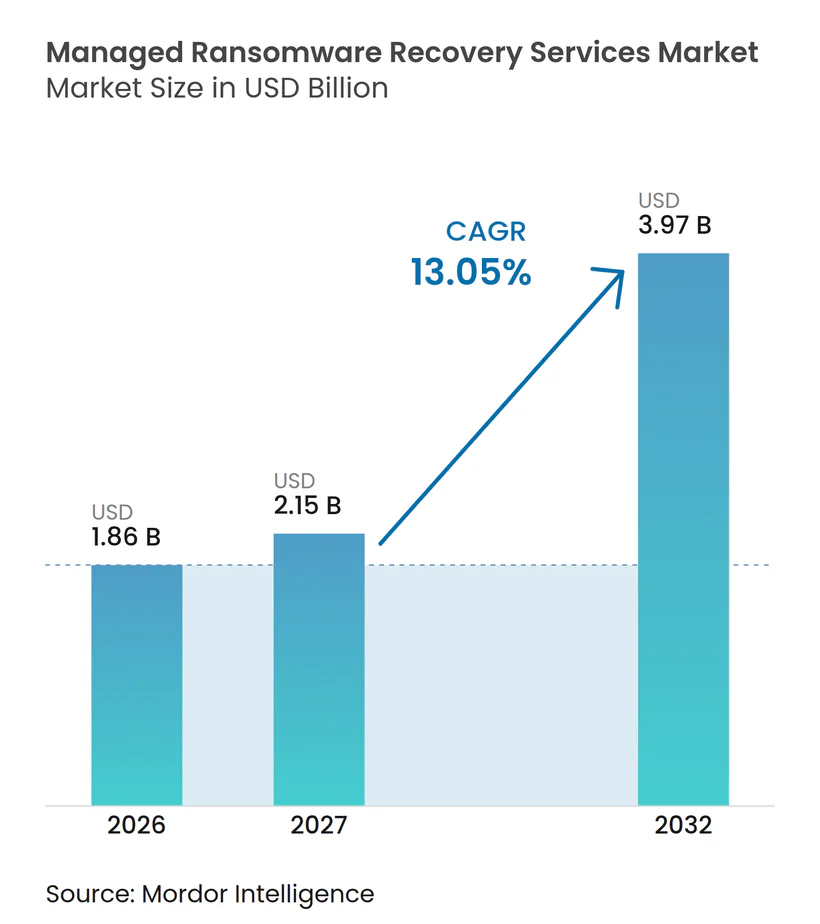
Analyse du marché des services gérés de récupération après ransomware par Mordor Intelligence
La taille du marché des services gérés de récupération après ransomware devrait progresser de 1,86 milliard USD en 2026 et 2,15 milliards USD en 2027 à 3,97 milliards USD d'ici 2032, enregistrant un CAGR de 13,05 % entre 2027 et 2032. Le marché des services gérés de récupération après ransomware est soutenu par des organisations qui transfèrent les travaux de récupération de leurs équipes informatiques internes à des prestataires spécialisés capables de restaurer les systèmes, de préserver les preuves et de gérer les effets plus larges d'une attaque. Les incidents liés aux ransomwares combinent désormais couramment le chiffrement, le vol de données et la pression exercée sur les clients ou d'autres parties prenantes, ce qui rend insuffisante la simple restauration de fichiers. Le marché des services gérés de récupération après ransomware bénéficie également des réglementations et des exigences des assureurs qui imposent des procédures de récupération testées, des sauvegardes immuables et des objectifs de récupération documentés. Les fournisseurs répondent en combinant détection des menaces, confinement, récupération des identités et restauration dans un service unique, tandis que les prestataires de plus petite taille font face à des pressions en matière de coûts et de talents. Ces conditions créent un espace pour des services de récupération reproductibles et assistés par l'automatisation, notamment là où les organisations disposent d'une capacité forensique interne limitée. Le marché des services gérés de récupération après ransomware récompense les prestataires capables de rendre les travaux de récupération complexes plus faciles à tester et à gérer.
Points clés du rapport
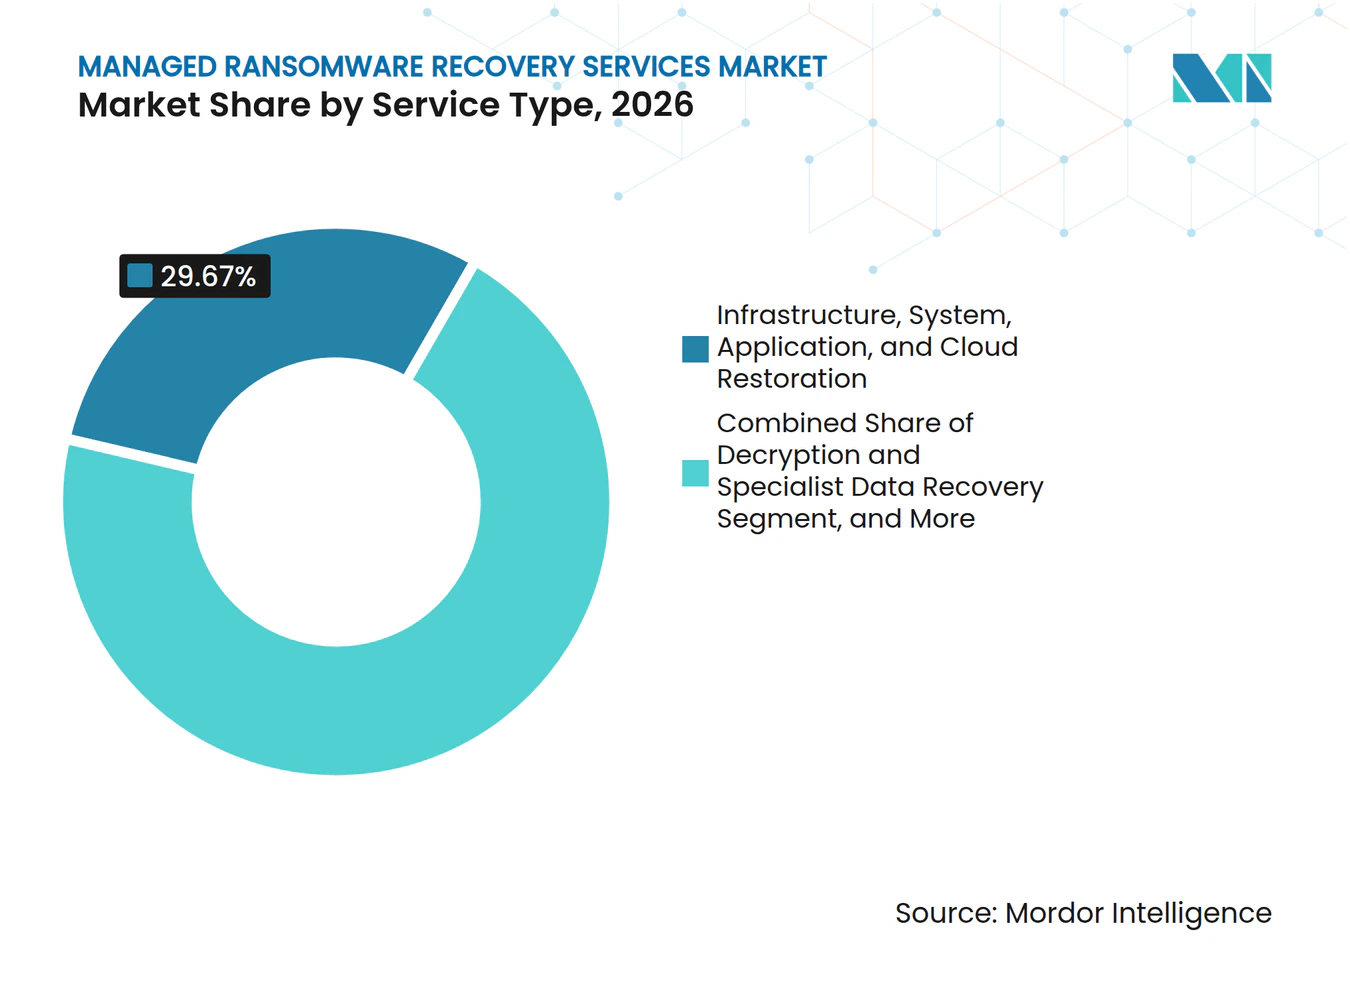
- Par type de service, la restauration des infrastructures, systèmes, applications et cloud a représenté 29,67 % du marché des services gérés de récupération après ransomware en 2026 et devrait progresser à un CAGR de 14,43 % jusqu'en 2032.
- Par modèle de prestation, la réponse à incident à distance a représenté une part de 46,32 % en 2026, tandis que la prestation hybride devrait progresser à un CAGR de 14,73 % jusqu'en 2032.
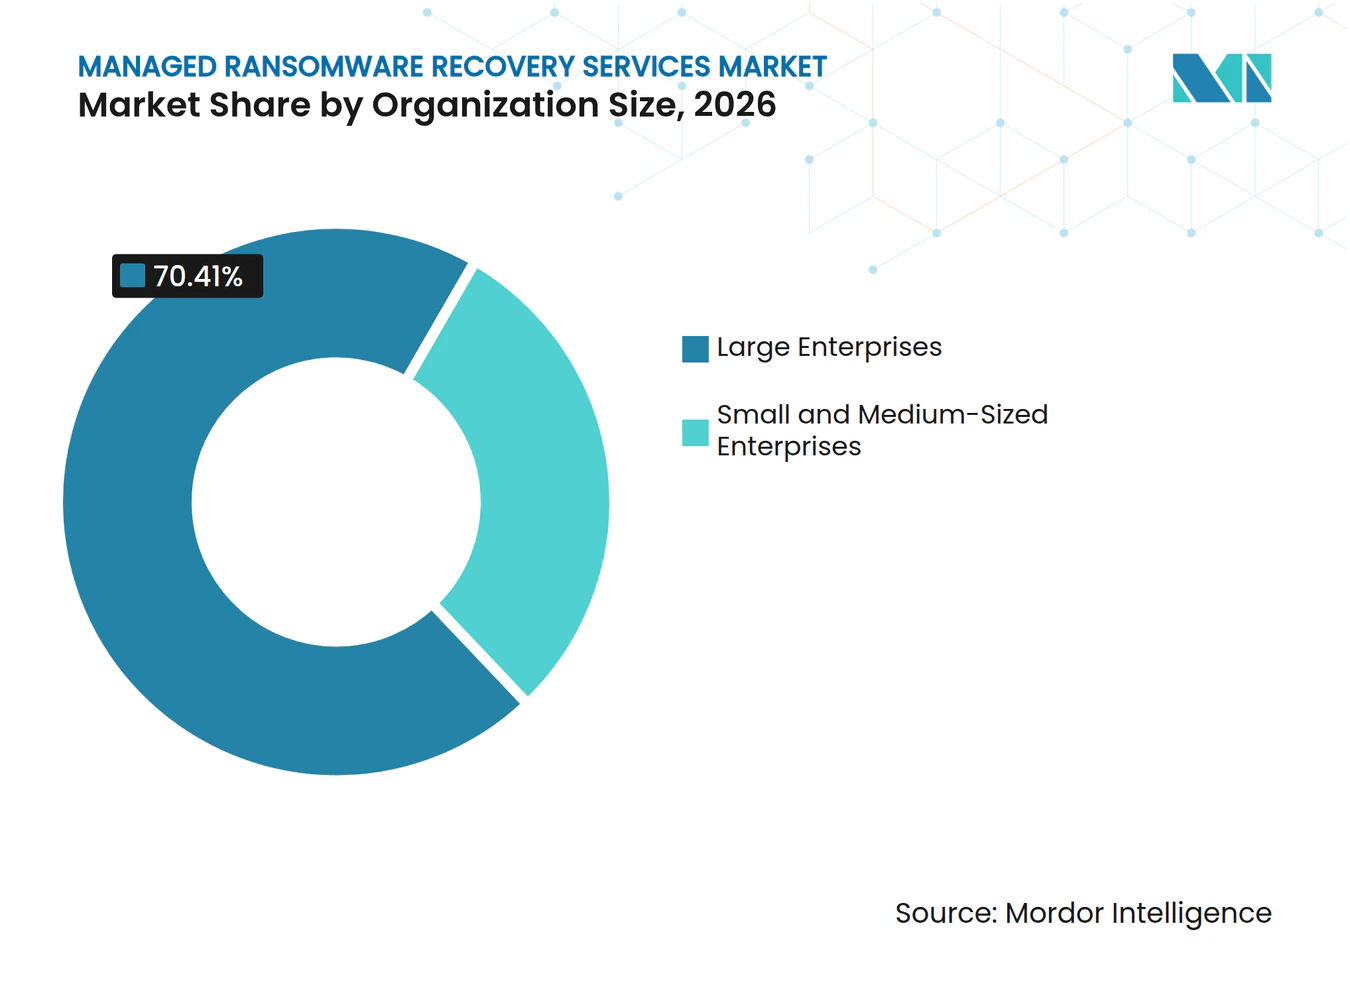
- Par taille d'organisation, les grandes entreprises ont représenté 70,41 % du marché des services gérés de récupération après ransomware en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 15,03 % jusqu'en 2032.
- Par secteur d'activité, le secteur BFSI a représenté une part de 26,57 % en 2026, tandis que la santé et les sciences de la vie devraient progresser à un CAGR de 15,33 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 36,21 % du marché des services gérés de récupération après ransomware en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 16,63 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des attaques à double et triple extorsion | +4.2% | Mondial, avec l'Amérique du Nord et l'Europe les plus exposées | Court terme (≤ 2 ans) |
| Pression réglementaire en faveur d'une cyber-récupération testée | +2.8% | UE, Amérique du Nord, cœur de l'Asie-Pacifique, incluant l'Australie et l'Inde, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Expansion des charges de travail cloud et multicloud | +2.1% | Mondial, plus élevé en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Le ciblage des sauvegardes crée une demande pour une récupération immuable | +1.8% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Les vecteurs d'attaque centrés sur les identités augmentent la complexité de la récupération | +1.1% | Mondial, principalement dans les environnements de grandes entreprises | Moyen terme (2-4 ans) |
| La préparation à la récupération devient une exigence au niveau du conseil d'administration et des assureurs | +0.9% | Amérique du Nord et UE, avec des répercussions en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques à double et triple extorsion
Le marché des services gérés de récupération après ransomware est façonné par des méthodes d'extorsion qui nécessitent bien plus que le déchiffrement de fichiers. Arctic Wolf a rapporté que 96 % des cas de ransomware impliquaient un vol de données, ce qui signifie qu'une restauration réussie du système peut encore laisser une organisation face à des risques de divulgation et d'atteinte à la réputation. Les clients ont donc besoin de conservation forensique, de surveillance du dark web, de coordination juridique et d'un soutien aux décisions de communication en parallèle de la récupération technique. Check Point Research a identifié 85 groupes de ransomware actifs et 45 nouveaux acteurs observés en 2025, ajoutant de l'incertitude aux négociations et à la planification des incidents. La portée plus large de ces événements favorise les prestataires retenus capables de contenir une attaque et de guider le processus de récupération depuis la première réponse jusqu'à la restauration. Le marché des services gérés de récupération après ransomware valorise de plus en plus cette large capacité de gestion des incidents et la responsabilité claire qui l'accompagne.
Pression réglementaire en faveur d'une cyber-récupération testée
Le marché des services gérés de récupération après ransomware est également influencé par des règles qui font de la préparation à la récupération une obligation documentée. Le règlement sur la résilience opérationnelle numérique de l'Union européenne est en vigueur depuis le 17 janvier 2025 et exige des entités financières qu'elles maintiennent et testent leurs procédures de continuité des activités TIC, de sauvegarde et de récupération. Le cadre australien de déclaration des paiements de ransomware oblige certaines entités à déclarer un paiement ou la réception d'une demande dans les 72 heures, renforçant la nécessité d'une gestion organisée des incidents. New York a étendu les exigences de déclaration des incidents de cybersécurité et de divulgation des paiements de ransomware aux collectivités municipales et aux autorités publiques à compter du 26 juillet 2025. Ces obligations rendent une évaluation ponctuelle de la récupération moins utile qu'une relation continue incluant des tests, des enregistrements et des responsabilités définies. Le règlement sur la résilience opérationnelle numérique et les règles européennes connexes sont particulièrement importants pour les organisations de services financiers et d'infrastructures critiques qui doivent démontrer aux superviseurs que les procédures de récupération fonctionnent en pratique. Le marché des services gérés de récupération après ransomware génère une demande récurrente lorsque les preuves de récupération doivent être maintenues.
Expansion des charges de travail cloud et multicloud
Les environnements cloud et multicloud augmentent le nombre de systèmes devant être récupérés ensemble après une attaque. Microsoft a documenté un vecteur d'attaque Storm-0501 dans lequel des comptes de synchronisation compromis ont permis un mouvement depuis Active Directory vers Microsoft Entra ID, puis vers des privilèges cloud plus étendus. Une équipe de récupération doit donc traiter l'infrastructure sur site, les identités cloud, les applications et les services liés plutôt que de les traiter comme des tâches séparées. Commvault a étendu Cleanroom Recovery à AWS en 2025, en complément du support Azure existant, offrant des environnements de récupération isolés pour les charges de travail cloud. ITR a rapporté que le secteur de la sauvegarde et de la récupération au Japon a progressé de 9,7 % au cours de l'exercice fiscal 2025, les environnements hybrides, multicloud et SaaS augmentant la complexité de la récupération. Le lancement en 2026 par KDDI iret de 3 services de récupération sur Oracle Cloud Infrastructure montre comment les prestataires régionaux adaptent leurs services là où les entreprises ne peuvent pas construire en interne des architectures de sauvegarde multicloud résilientes. Le marché des services gérés de récupération après ransomware a donc un besoin croissant de prestataires capables de coordonner la récupération dans différents environnements.
Le ciblage des sauvegardes crée une demande pour une récupération immuable
Les attaquants ciblent de plus en plus l'environnement de sauvegarde que les organisations prévoient d'utiliser pour la restauration. Le ciblage des systèmes de sauvegarde peut laisser les organisations incapables de restaurer leurs opérations critiques même lorsque des copies de sauvegarde existent. Le stockage immuable et les environnements de récupération isolés deviennent donc des exigences centrales pour un plan de récupération fiable. Sophos a constaté que 54 % des organisations attaquées ont utilisé des sauvegardes pour restaurer leurs données, montrant que disposer d'une sauvegarde ne garantit pas un processus de récupération utilisable.[1] Cet écart soutient les services qui vérifient l'intégrité des sauvegardes, isolent les copies propres et effectuent la restauration dans des conditions d'incident. Il favorise également les prestataires qui intègrent les tests de récupération dans un service régulier plutôt qu'une activité d'urgence uniquement. Le marché des services gérés de récupération après ransomware est renforcé lorsque ces tests identifient des faiblesses avant une attaque.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie d'ingénieurs en récupération et de spécialistes en investigation numérique | -1.8% | Mondial, plus aigu en Amérique du Nord et dans l'UE | Court terme (≤ 2 ans) |
| Coût élevé et économie incertaine des engagements de récupération complexes | -1.2% | Mondial, disproportionné pour les segments PME | Moyen terme (2-4 ans) |
| Contraintes d'intégrité des preuves et d'accès transfrontalier aux données | -0.7% | UE, cœur de l'Asie-Pacifique, avec des répercussions en Amérique du Nord | Moyen terme (2-4 ans) |
| Dérive des procédures de récupération dans les dépendances SaaS et cloud natif | -0.5% | Mondial, notamment dans les environnements à forte composante multicloud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'ingénieurs en récupération et de spécialistes en investigation numérique
Le marché des services gérés de récupération après ransomware fait face à une offre limitée de professionnels capables de diriger des travaux de récupération complexes. Fortinet a rapporté un déficit mondial de 4,7 millions de professionnels en cybersécurité en 2025. L'ISACA a constaté que 55 % des équipes de cybersécurité étaient en sous-effectif et que 65 % avaient des postes non pourvus. L'étude du gouvernement britannique de 2025 a révélé que 30 % des entreprises présentaient des lacunes en compétences avancées incluant l'analyse forensique.[2] Les travaux de récupération requièrent des compétences rares en gestion des preuves, reconstruction d'Active Directory, récupération des identités cloud et documentation prête pour les assureurs. Les prestataires qui se développent trop rapidement risquent de placer du personnel moins expérimenté sur des cas difficiles, ce qui peut prolonger la récupération et créer des erreurs dans la gestion des preuves. Cette contrainte encourage le développement de procédures standardisées et d'un triage assisté par l'automatisation qui réservent les spécialistes seniors aux tâches nécessitant leur jugement.
Coût élevé et économie incertaine des engagements de récupération complexes
Les travaux de récupération complexes restent difficiles à budgétiser car la portée finale n'apparaît souvent qu'après le début d'un incident. Les demandes de rançon, les services professionnels, les conseils juridiques, la notification des clients et les communications de crise peuvent engendrer des coûts substantiels pour un acheteur. Les conseils juridiques, la notification des clients, les communications de crise et les services de restauration peuvent ajouter des coûts substantiels à la réponse. Pour les petites et moyennes entreprises, un contrat de retenue complet ou un engagement de récupération peut représenter une part significative du budget informatique. Les acheteurs ont également du mal à comparer les propositions lorsque les prestataires définissent différemment la portée de la récupération, et des dépendances SaaS ou cloud cachées apparaissent après la signature du contrat. Ces conditions peuvent retarder les décisions d'achat même lorsque les acheteurs reconnaissent les risques opérationnels liés à une récupération autogérée.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la restauration cloud soutient la part de marché et l'expansionLa restauration des infrastructures, systèmes, applications et cloud a représenté 29,67 % de la part du marché des services gérés de récupération après ransomware en 2026 et devrait progresser à un CAGR de 14,43 % jusqu'en 2032. Sa position reflète la nécessité de reconstruire des environnements complets sur des infrastructures hybrides et des actifs cloud après un incident de ransomware. Les travaux incluent souvent des serveurs, des applications, des machines virtuelles, des configurations cloud et les services d'identité qui les connectent. Les organisations exigent de plus en plus un emplacement propre et isolé où les systèmes restaurés peuvent être testés avant leur retour en production. Google Cloud, Rubrik et Commvault ont promu des environnements de récupération isolés dans le cloud qui soutiennent cette approche. Le marché des services gérés de récupération après ransomware accorde par conséquent plus de valeur aux prestataires capables de restaurer un service métier, et pas seulement de récupérer des fichiers individuels.
L'évaluation d'urgence, le triage, le confinement et l'éradication restent la première étape d'un engagement de récupération et peuvent commander des tarifs premium car l'organisation a besoin d'une orientation urgente. Les programmes de retenue transforment une partie de ce travail en un service récurrent planifié en établissant des contacts, des procédures et des accès avant une attaque. L'investigation numérique et la conservation des preuves sont devenues plus importantes là où les règles de déclaration exigent un enregistrement de l'incident et une chaîne de custody fiable. Le déchiffrement et la récupération spécialisée des données restent pertinents lorsque les copies immuables sont manquantes ou incomplètes, bien que l'utilisation plus large des sauvegardes protégées puisse limiter son rôle à long terme. La récupération des identités, des annuaires et des accès devient une spécialité distincte car un attaquant peut conserver l'accès via les systèmes d'annuaire et d'identité après une restauration d'infrastructure. Le lancement de Rubrik Okta Recovery en 2025 a étendu son support de récupération des identités à Active Directory, Entra ID et Okta. Des rôles de récupération documentés dans ces services aident les acheteurs à passer d'une approche de dépannage à un arrangement de récupération gérée défini.



Par modèle de prestation :
la prestation hybride combine travail à distance et sur siteLa réponse à incident à distance a représenté 46,32 % de la part du marché des services gérés de récupération après ransomware en 2026. Elle attire les acheteurs car un spécialiste peut commencer le triage rapidement via un portail sécurisé sans attendre de se déplacer sur le site affecté. Les outils à distance s'adaptent également aux plateformes de récupération connectées aux systèmes cloud, aux copies de sauvegarde et aux données de sécurité centralisées. De nombreux engagements retenus commencent ainsi, permettant aux organisations d'activer un processus de réponse convenu peu après une alerte. Le modèle peut réduire le coût d'une phase initiale d'évaluation et de confinement. Il reste particulièrement pratique lorsque les systèmes d'entreprise sont accessibles et que les travaux de récupération ne nécessitent pas d'intervention physique.
La prestation hybride devrait progresser à un CAGR de 14,73 % jusqu'en 2032, le taux le plus élevé parmi les modèles de prestation. Elle combine le triage forensique à distance avec des interventions sur site ciblées pour la conservation des preuves, la récupération matérielle ou les environnements de technologie opérationnelle. Le déploiement sur site reste nécessaire dans les secteurs de la fabrication, de la santé et d'autres environnements où l'isolation réseau empêche l'accès à distance ou où les preuves doivent être collectées en personne. NCC Group et Dragos ont lancé un contrat de retenue de convergence IT et OT en novembre 2025, combinant l'investigation numérique et la réponse aux incidents avec une expertise en technologie opérationnelle.[3] Le marché des services gérés de récupération après ransomware bénéficie de ce modèle car les clients peuvent éviter une équipe sur site prolongée tout en conservant l'accès à une intervention physique pour les étapes critiques. Les prestataires capables de transférer le travail entre équipes à distance et sur site dans différentes juridictions peuvent offrir une qualité de service plus cohérente. Le marché des services gérés de récupération après ransomware récompense un modèle de prestation qui maintient la cohérence des décisions lors de ces transferts. L'approche est particulièrement pertinente lorsque la récupération doit couvrir les systèmes d'entreprise et les actifs opérationnels dans le même événement.
Par taille d'organisation :
les services gérés s'étendent aux petites entreprisesLes grandes entreprises ont représenté une part de 70,41 % en 2026. Ces organisations ont de larges surfaces d'attaque, une forte exposition aux demandes de rançon et des budgets établis pour les contrats de retenue de réponse aux incidents. Elles gèrent également des environnements complexes pouvant inclure de grandes forêts Active Directory, plusieurs fournisseurs cloud, des applications SaaS et des liens avec la chaîne d'approvisionnement. Un échec de récupération peut interrompre les services aux clients, les activités réglementées et les opérations sur plusieurs sites. Les grandes entreprises sont donc plus susceptibles de maintenir des évaluations de préparation et des objectifs de récupération définis avant un incident. Leurs exigences soutiennent la demande pour des prestataires capables de coordonner la récupération technique, la conservation des preuves, le reporting à la direction et la documentation destinée aux régulateurs.
Les petites et moyennes entreprises devraient progresser à un CAGR de 15,03 % jusqu'en 2032. Les services par abonnement et modulaires rendent les capacités de récupération spécialisées plus accessibles qu'un programme interne entièrement doté en personnel. Commvault Guardian est un exemple d'offre basée sur un contrat de retenue conçue pour apporter des services de préparation définis à une base de clients plus large. Les assureurs demandent également de plus en plus aux entreprises de documenter leurs plans de récupération et leurs processus de sauvegarde testés dans le cadre des discussions sur la couverture. JIPDEC a rapporté que 45,8 % des entreprises japonaises ont subi une infection par ransomware en 2026, tandis que le taux de succès de la récupération était de 44,2 %, en baisse par rapport à 46 % en 2025. Cela laisse de nombreuses organisations plus petites avec une raison pratique de rechercher un prestataire capable de valider la capacité de récupération avant un événement. Les modèles de service utilisant des procédures standardisées peuvent améliorer l'accès sans que le client ait besoin d'employer une grande équipe spécialisée.

Par secteur d'activité :
le BFSI en tête tandis que la santé accélèreLe secteur BFSI a représenté une part de 26,57 % en 2026. Les organisations financières ont longtemps investi dans la réponse aux incidents, la continuité des activités et les contrôles nécessaires pour protéger les données des clients et des transactions. Le règlement sur la résilience opérationnelle numérique a ajouté une exigence pour de nombreuses entités financières de l'UE de tester leurs dispositifs de récupération TIC, renforçant l'argument en faveur d'un soutien externe préparé à la récupération. Les échecs de récupération dans ce secteur peuvent entraîner des perturbations opérationnelles, une attention des superviseurs et une perte de confiance des clients et des contreparties. Ces organisations préfèrent souvent des contrats de retenue qui fournissent des rôles définis, des procédures testées et un enregistrement clair de chaque étape de réponse. Le marché des services gérés de récupération après ransomware bénéficie du besoin du secteur de maintenir les systèmes critiques disponibles tout en respectant des exigences strictes en matière de déclaration et de preuves.
La santé et les sciences de la vie devraient progresser à un CAGR de 15,33 % jusqu'en 2032. Les dossiers de santé électroniques et les systèmes cliniques connectés peuvent être difficiles à restaurer car ils soutiennent des soins aux patients sensibles au temps. Check Point Research a rapporté que la santé représentait 8 % des victimes de ransomware cotées publiquement au troisième trimestre 2025. Le coût des temps d'arrêt est élevé car les interruptions peuvent affecter la prestation des soins ainsi que les processus administratifs. Les organisations IT et télécommunications ont également besoin d'un large soutien à la récupération car leurs environnements contiennent une infrastructure cloud et d'identité étendue. La fabrication reste un acheteur important car les ransomwares peuvent affecter à la fois les systèmes informatiques et les systèmes de technologie opérationnelle. L'énergie, les services publics, le commerce de détail et le commerce électronique créent une demande supplémentaire là où des services critiques ou des périodes commerciales chargées rendent une perturbation prolongée inacceptable.
Analyse géographique
Marché des services gérés de récupération après ransomware en Amérique du Nord
L'Amérique du Nord représentait 36,21 % de la taille du marché des services gérés de récupération après ransomware en 2026. Les États-Unis concentrent un grand nombre d'organisations réglementées et disposent d'un marché bien développé pour les services de réponse aux incidents sous contrat. Check Point Research a rapporté que les États-Unis représentaient 51 % des victimes de ransomware publiquement répertoriées au troisième trimestre 2025.[4] Le Canada contribue également à la demande régionale en matière de soutien à la récupération gérée. Les obligations de déclaration applicables aux infrastructures critiques et aux sociétés cotées renforcent également la demande de soutien structuré à la récupération. Les exigences de déclaration de l'État de New York étendent cette orientation en matière de conformité aux collectivités municipales et aux autorités publiques.
Marché des services gérés de récupération après ransomware en Europe et en Amérique du Sud
L'Europe demeure un centre de demande majeur, car la conformité réglementaire et l'exposition industrielle rendent essentielles des procédures de récupération éprouvées. Le règlement DORA a renforcé la passation formelle de marchés de services de récupération auprès des entités financières depuis janvier 2025. L'Allemagne, le Royaume-Uni, la France, l'Italie et l'Espagne affichent une demande substantielle de la part des organisations industrielles, financières et de télécommunications. NCC Group a rapporté que l'Europe représentait 26 % des attaques mondiales par ransomware en juin 2026. La directive NIS2 soutient également les exigences de préparation à la récupération pour les entités essentielles et importantes à travers l'Union européenne. L'Amérique du Sud constitue un marché émergent, les attaques contre les organisations des secteurs BFSI et de l'énergie au Brésil et en Argentine suscitant un intérêt croissant pour les services de récupération spécialisés.
Marché des services gérés de récupération après ransomware en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 16,63 % jusqu'en 2032. L'Inde a enregistré 77 incidents de ransomware confirmés au cours du premier semestre 2026, la plaçant au deuxième rang en Asie-Pacifique selon la synthèse de recherche fournie par Mordor Intelligence. L'exigence de déclaration sous 6 heures du CERT-In accroît la valeur d'un prestataire sous contrat capable de se mobiliser rapidement. ITR a rapporté une augmentation de 9,7 % du secteur de la sauvegarde et de la récupération au Japon au cours de l'exercice fiscal 2025 et prévoit un CAGR de 12,0 % jusqu'à l'exercice fiscal 2030. Le Moyen-Orient et l'Afrique présentent également une demande liée aux programmes d'infrastructure numérique des pays du Golfe et à l'expansion des économies numériques au Nigeria et en Afrique du Sud, bien que la disponibilité de prestataires spécialisés locaux reste limitée.
Paysage concurrentiel
Concentration du Marché
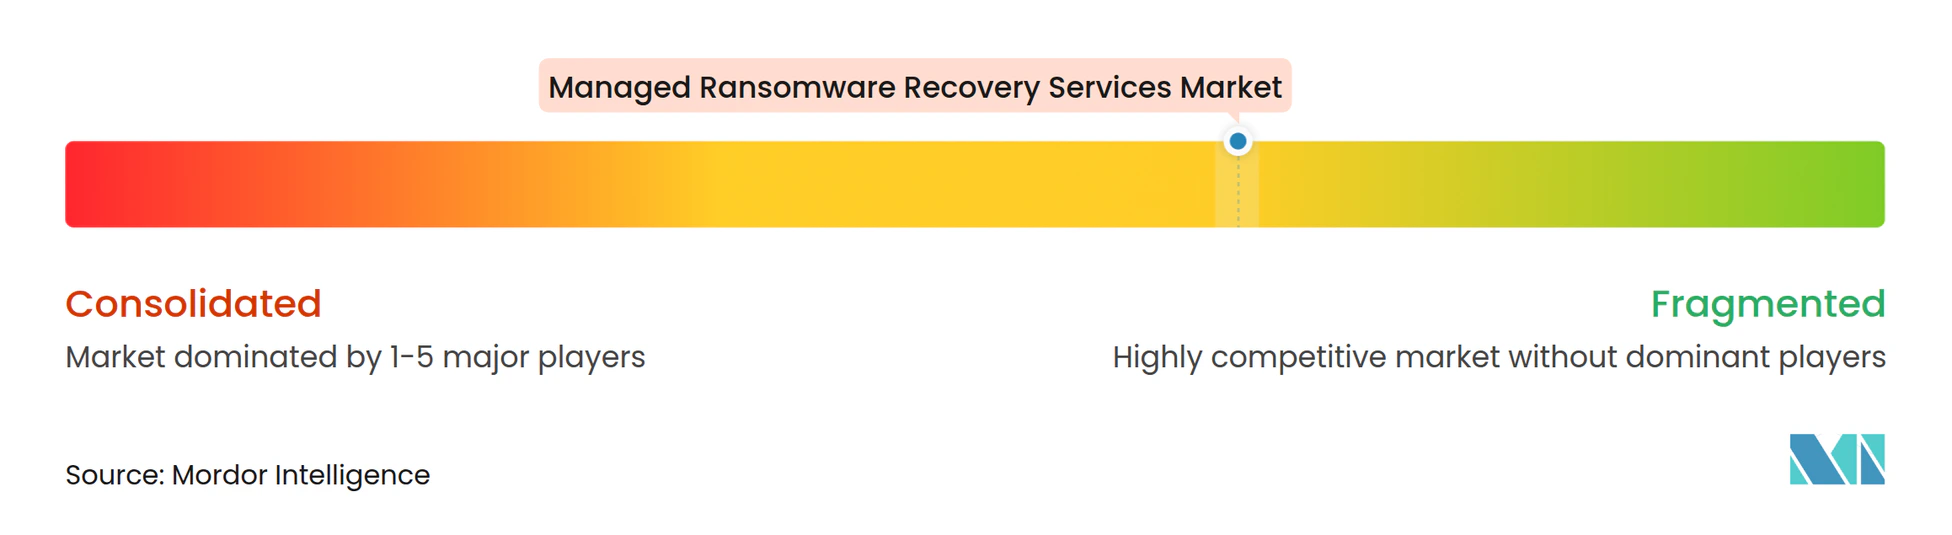
Le marché des services gérés de récupération après ransomware est modérément fragmenté, aucun prestataire ne détenant une position dominante dans tous les types de services. La concurrence provient des plateformes de cybersécurité dotées de capacités de réponse aux incidents, des prestataires de protection des données qui se développent vers les services de réponse, et des cabinets spécialisés en investigation numérique. CrowdStrike, Palo Alto Networks et SentinelOne sont en concurrence aux côtés de Veeam, Commvault, Rubrik et Cohesity, tandis que Kroll, NCC Group et Arete Advisors apportent une expertise spécialisée en réponse. Le schéma le plus visible est la convergence entre la détection, le confinement, la protection des données et la récupération. Les acheteurs s'attendent de plus en plus à ce qu'un prestataire coordonne ces étapes plutôt que de transmettre l'incident entre différents fournisseurs. Cela favorise les entreprises capables de combiner la télémétrie de sécurité avec une restauration isolée et des procédures de récupération testées.
Le partenariat de Commvault avec CrowdStrike a été étendu en avril 2025 pour combiner la réponse aux incidents de CrowdStrike avec les services de récupération de Commvault et son offre de préparation Guardian. L'accord relie la détection des menaces en temps réel à la restauration en salle blanche, permettant aux clients de passer du confinement à la récupération via un flux de travail plus connecté. Rubrik a acquis Strata.io en juin 2026 pour ajouter des capacités de continuité des identités et de progression des identités pour les environnements hybrides et multicloud. Cette démarche répond au risque qu'une organisation restaure ses systèmes mais laisse les services d'identité exposés à la persistance d'un attaquant. NCC Group et Dragos ont introduit leur contrat de retenue conjoint IT et OT en novembre 2025, offrant un modèle pour les fournisseurs qui se différencient par une expertise de réponse spécifique au secteur. Ces mouvements montrent que la profondeur du service et l'exécution coordonnée sont aussi importantes que la technologie de sauvegarde sous-jacente.
Le marché des services gérés de récupération après ransomware offre une opportunité claire pour des offres axées sur l'automatisation destinées aux organisations plus petites qui ne peuvent pas soutenir un grand contrat de retenue. Le marché des services gérés de récupération après ransomware peut bénéficier lorsque ces offres réduisent la dépendance au temps des spécialistes rares. La certification de stockage WORM et l'attestation ISO 27001 deviennent plus pertinentes dans les appels d'offres des entreprises car les acheteurs cherchent des preuves que les données de récupération et les processus de service répondent à des exigences reconnues. Les prestataires peuvent se différencier en testant la recouvrabilité, en automatisant le triage de routine et en rendant l'état de la récupération plus facile à comprendre pour les dirigeants et les assureurs. Les cabinets spécialisés peuvent rester compétitifs grâce à leur expérience dans les secteurs réglementés et les environnements impliquant la technologie opérationnelle. Les grandes plateformes ont un avantage lorsque les clients souhaitent un seul prestataire pour la détection, la protection des données et la restauration. Les prestataires plus petits peuvent encore être compétitifs lorsqu'ils offrent un service de réponse ciblé, une connaissance locale ou de solides compétences forensiques. Score de concentration du marché : 3 sur 10, car le projet n'identifie aucune part combinée des principaux prestataires et décrit un domaine fragmenté couvrant des plateformes, des spécialistes de la sauvegarde et des intervenants spécialisés.
Leaders du secteur des services gérés de récupération après ransomware
-
Veeam Software Group GmbH
-
Rubrik, Inc.
-
Cohesity, Inc.
-
Alvaka Networks, Inc.
-
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de récupération après ransomware Entreprises couvertes dans ce rapport
- Veeam Software Group GmbH
- Rubrik, Inc.
- Cohesity, Inc.
- Druva Inc.
- Proven Data Recovery, LLC
- Acronis International GmbH
- Alvaka Networks, Inc.
- Arete Advisors, Inc.
- Bitdefender SRL
- Commvault Systems, Inc.
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- DriveSavers, Inc.
- Gillware, Inc.
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Secure Data Recovery Services, Inc.
- SentinelOne, Inc.
- Sophos Limited
- STORM Guidance, LLC
- Halcyon
- Verizon Communications Inc.
- Mandiant, Inc.
- WithSecure Corporation
- 11:11 Systems
- Recovery Point Systems
- Iron Mountain Incorporated
Développements industriels récents dans Marché des services gérés de récupération après ransomware
- Octobre 2026 : EXA Corporation a lancé son « Service de diagnostic de récupération après sauvegarde de ransomware » au Japon, offrant une évaluation complète de la recouvrabilité des sauvegardes à travers les prismes de la sauvegarde, de la restauration et de la récupération, et fournissant une feuille de route d'amélioration aux clients. Le service répond à des cas documentés où des organisations disposant d'environnements de sauvegarde n'ont pas réussi à restaurer rapidement leurs systèmes en raison de lacunes procédurales et architecturales, et cible la demande croissante des entreprises japonaises pour des services de validation de la récupération.
- Octobre 2026 : Arcserve a annoncé la disponibilité immédiate des suites Arcserve de protection et de récupération après ransomware, de nouvelles solutions abordables pour les organisations petites et moyennes afin de défendre les données contre les attaques de ransomware, de valider la recouvrabilité et de coordonner la récupération des données avec moins de complexité opérationnelle.
- Juin 2026 : Rubrik a acquis Strata.io, un spécialiste de l'orchestration des identités pour les environnements hybrides et multicloud, afin d'introduire la continuité des identités, le basculement automatisé vers un fournisseur d'identité secondaire lors d'un incident, et la progression des identités, permettant aux organisations de reconstruire Active Directory tout en préservant les modifications légitimes des identifiants sans réintroduire la persistance de l'attaquant. Les conditions n'ont pas été divulguées et les capacités sont entrées en prévisualisation privée lors de l'événement Rubrik FORWARD.
- Mai 2026 : KDDI iret a lancé 3 nouveaux services de récupération après ransomware utilisant Oracle Cloud Infrastructure. Les services répondent à la difficulté que rencontrent les entreprises japonaises pour construire des architectures de sauvegarde multicloud inviolables. Ils comprennent une récupération à RPO quasi nul utilisant Oracle Database Zero Data Loss Autonomous Recovery Service, la synchronisation de base de données en temps réel via Oracle GoldenGate, et une connexion multicloud par circuit privé répondant aux normes FISC et du secteur de la santé.
Périmètre du rapport sur le marché mondial des services gérés de récupération après ransomware
Les services gérés de récupération après ransomware fournissent des solutions de bout en bout dirigées par des experts, conçues pour isoler les cyberattaques, restaurer en toute sécurité les données compromises et reconstruire l'infrastructure informatique affectée à la suite d'un incident de ransomware. Ces services spécialisés de tiers minimisent les temps d'arrêt des activités et atténuent l'impact financier grâce à un confinement rapide, une analyse forensique et une restauration sécurisée des sauvegardes.
Le rapport sur le marché des services gérés de récupération après ransomware est segmenté par type de service (évaluation d'urgence, triage, confinement et éradication, investigation numérique et conservation des preuves, déchiffrement et récupération spécialisée des données, restauration des infrastructures, systèmes, applications et cloud, récupération des identités, annuaires et accès, et autres types de services), modèle de prestation (réponse à incident à distance, déploiement sur site et prestation hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance [BFSI], santé et sciences de la vie, IT et télécommunications, fabrication, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Évaluation d'urgence, triage, confinement et éradication |
| Investigation numérique et conservation des preuves |
| Déchiffrement et récupération spécialisée des données |
| Restauration des infrastructures, systèmes, applications et cloud |
| Récupération des identités, annuaires et accès |
| Autres types de services |
| Réponse à incident à distance |
| Déploiement sur site |
| Prestation hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| IT et télécommunications |
| Fabrication |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par type de service | Évaluation d'urgence, triage, confinement et éradication | |
| Investigation numérique et conservation des preuves | ||
| Déchiffrement et récupération spécialisée des données | ||
| Restauration des infrastructures, systèmes, applications et cloud | ||
| Récupération des identités, annuaires et accès | ||
| Autres types de services | ||
| Par modèle de prestation | Réponse à incident à distance | |
| Déploiement sur site | ||
| Prestation hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | |
| Santé et sciences de la vie | ||
| IT et télécommunications | ||
| Fabrication | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché des services gérés de récupération après ransomware ?
Le marché des services gérés de récupération après ransomware devrait progresser de 1,86 milliard USD en 2026 à 3,97 milliards USD d'ici 2032, à un CAGR de 13,05 % de 2027 à 2032.
Quel type de service est en tête des services gérés de récupération après ransomware ?
La restauration des infrastructures, systèmes, applications et cloud est en tête avec une part de 29,67 % en 2026 et devrait progresser à un CAGR de 14,43 % jusqu'en 2032.
Pourquoi les entreprises font-elles appel à des prestataires de récupération après ransomware gérée ?
Les prestataires aident les organisations à coordonner le confinement, la conservation forensique, la récupération des identités, la validation des sauvegardes et la restauration propre lorsque les équipes internes ne peuvent pas couvrir toutes les tâches.
Quel modèle de prestation se développe le plus rapidement pour la récupération après ransomware ?
La prestation hybride devrait progresser à un CAGR de 14,73 % jusqu'en 2032 car elle combine le triage à distance avec le travail sur site lorsqu'une intervention physique est nécessaire.
Quelles organisations créent la demande la plus forte pour les services de récupération ?
Les grandes entreprises ont représenté une part de 70,41 % en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 15,03 % jusqu'en 2032.
Quelle région connaît l'expansion projetée la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 16,63 % jusqu'en 2032, soutenue par l'adoption numérique, les exigences de déclaration et une offre limitée de capacités de récupération spécialisées.