
Taille et part du marché des services DNS protecteurs gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.36 Milliards de dollars |
| Taille du Marché (2032) | 2.61 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.93 % |
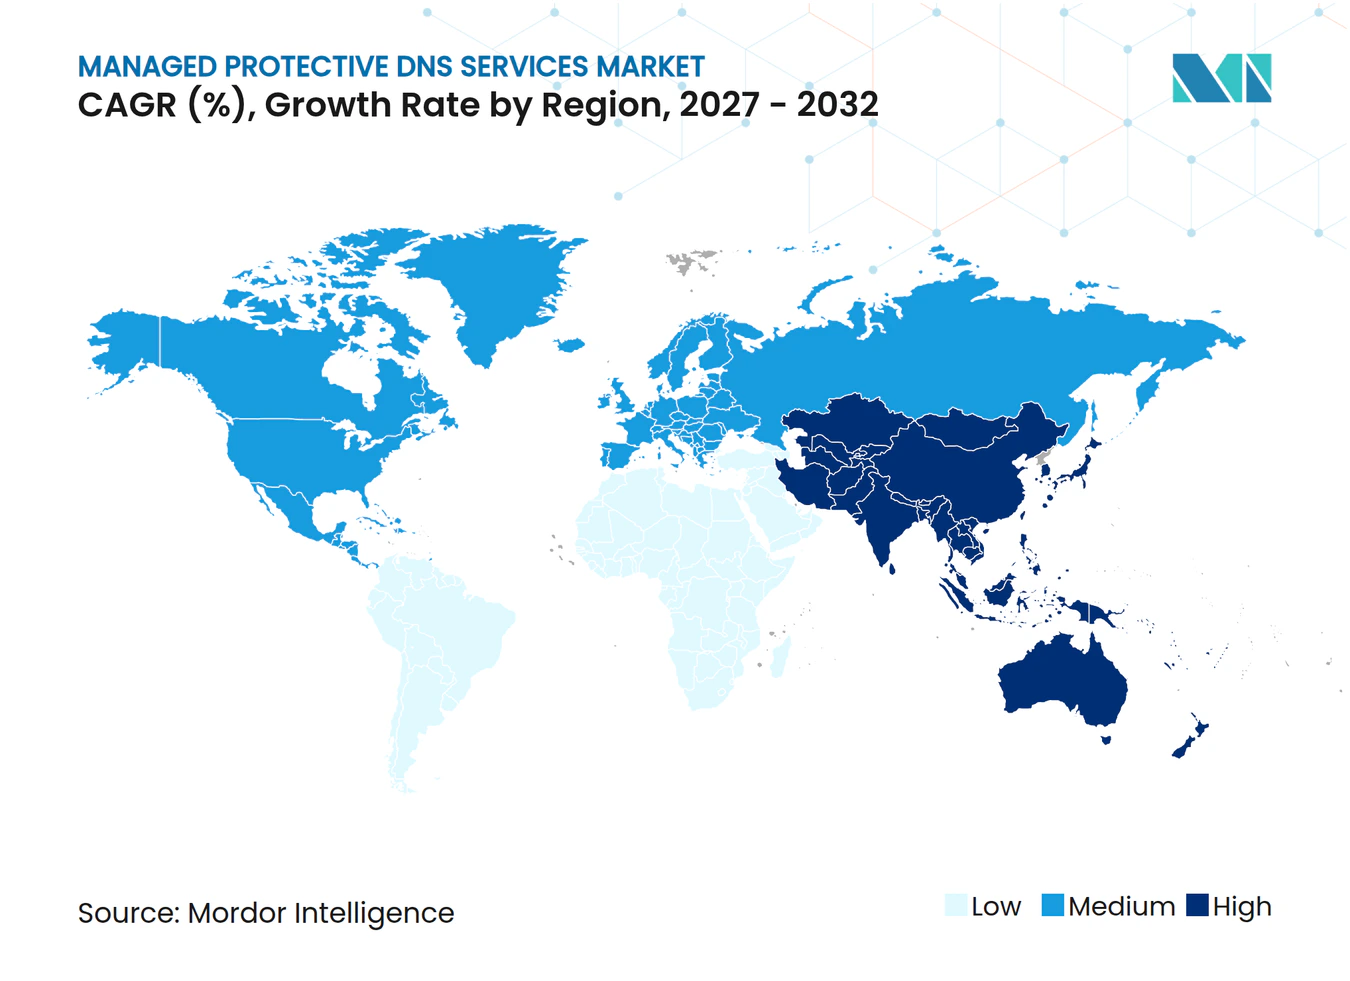
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services DNS protecteurs gérés par Mordor Intelligence
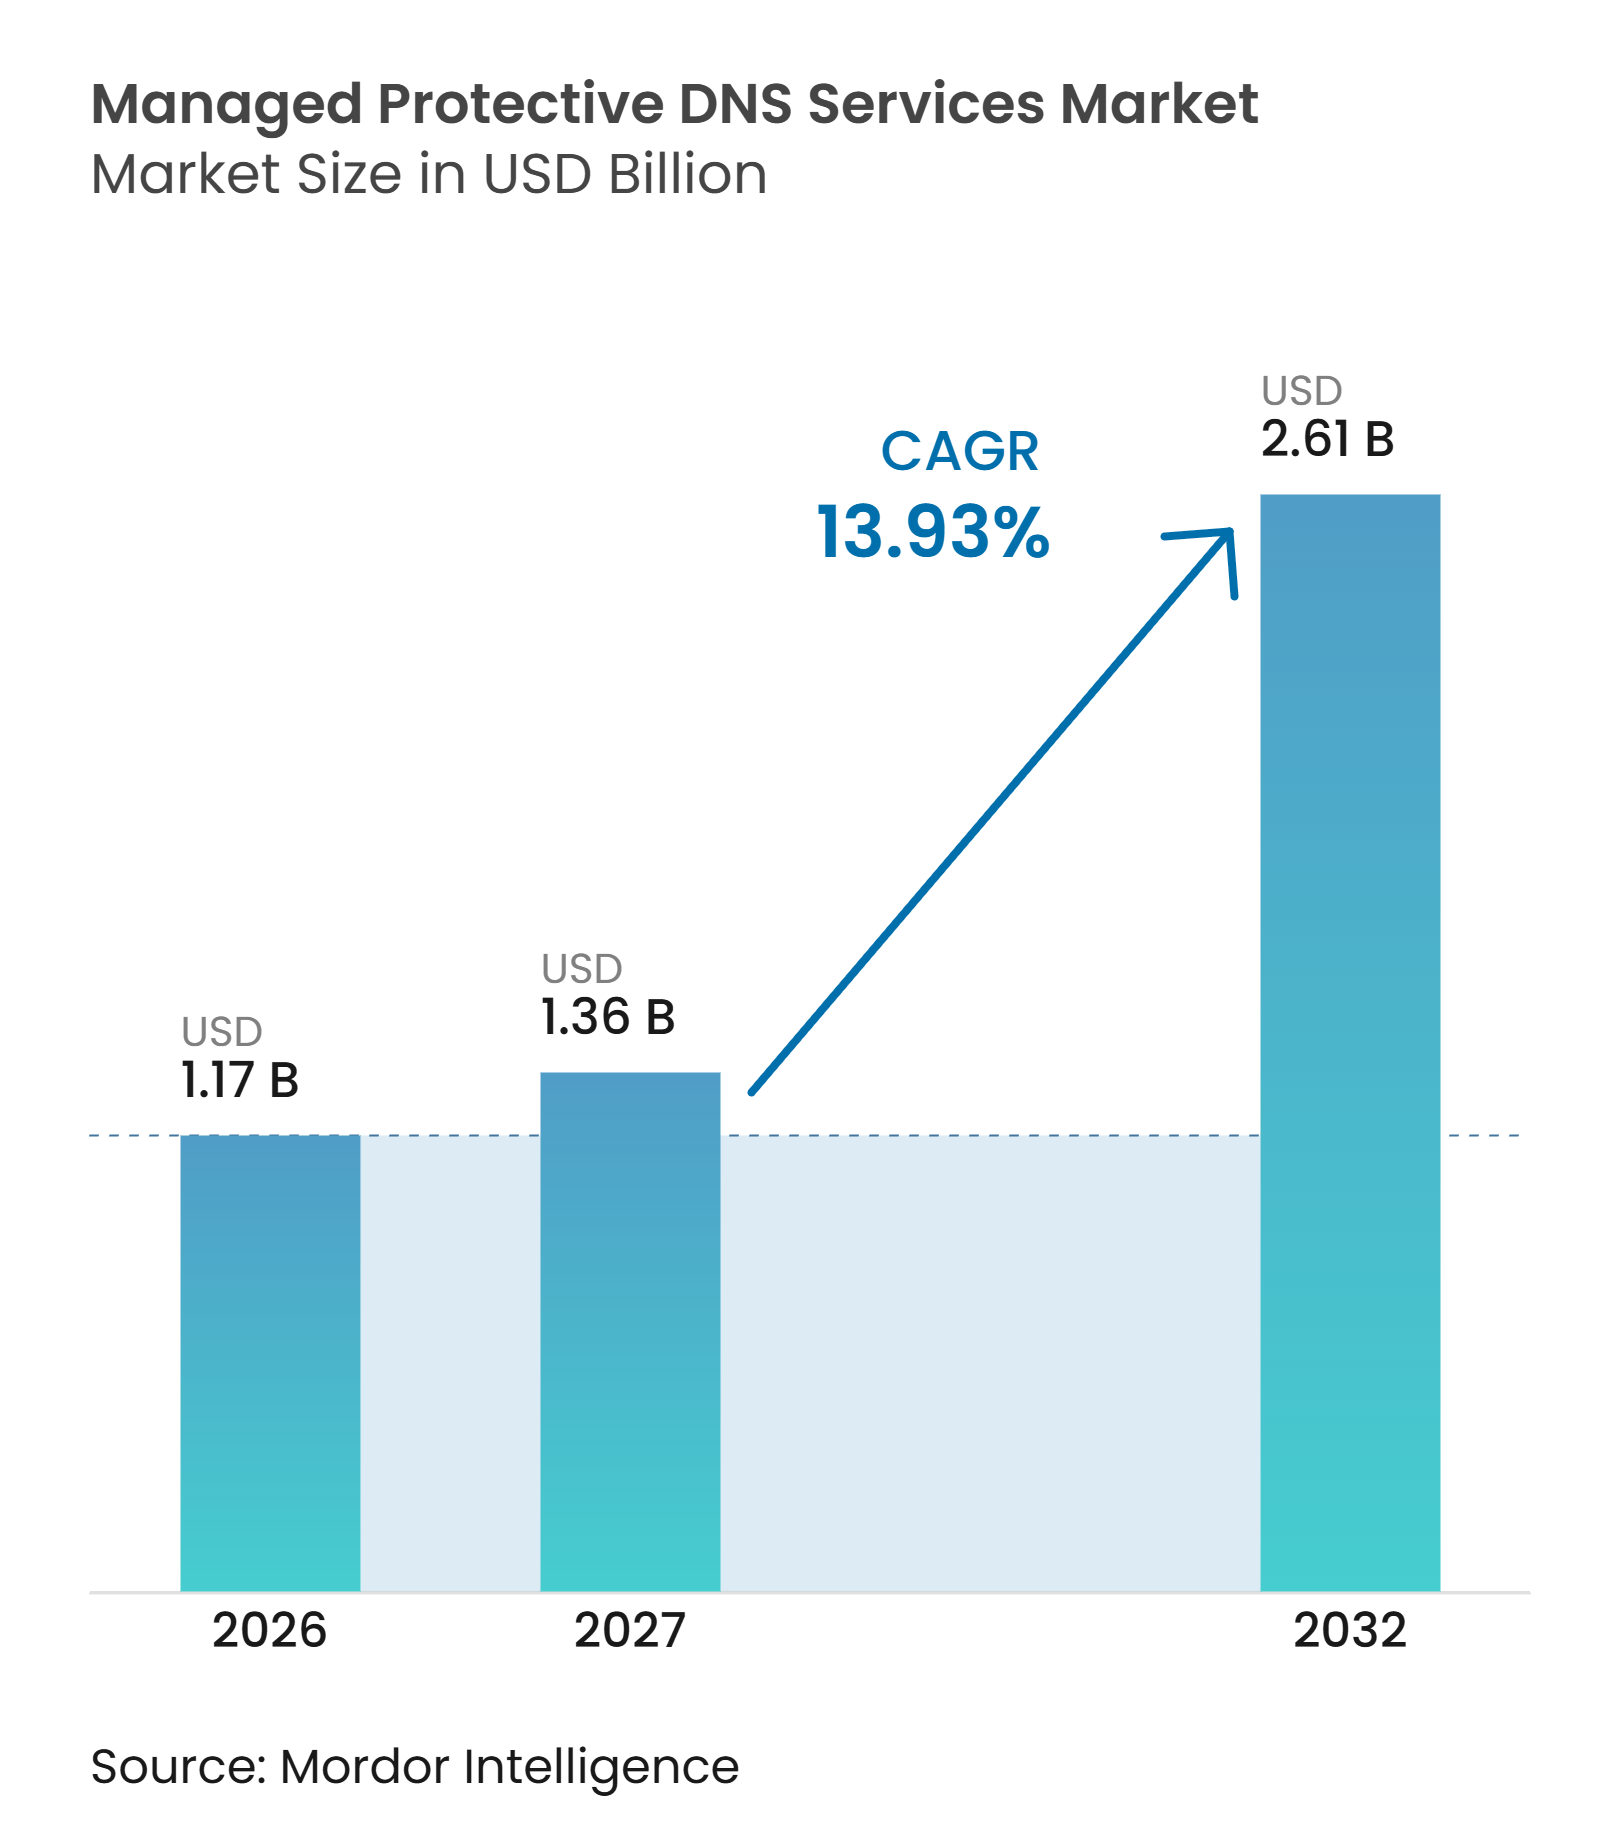
La taille du marché des services DNS protecteurs gérés devrait s'étendre de 1,17 milliard USD en 2026 à 2,61 milliards USD d'ici 2032, enregistrant un CAGR de 13,93 % entre 2027 et 2032. La demande augmente à mesure que les entreprises traitent le DNS comme un contrôle de sécurité précoce capable d'identifier les activités malveillantes avant que les connexions n'atteignent d'autres couches du réseau. L'activité des menaces devient également plus variée, ce qui rend la couverture gérée utile pour les organisations qui ne peuvent pas maintenir en interne des capacités spécialisées de renseignement et de réponse DNS. La livraison en cloud prend en charge une politique cohérente pour les utilisateurs distants, les sites distribués et les charges de travail s'exécutant dans plusieurs environnements cloud. Les programmes gouvernementaux et les exigences de conformité font du DNS chiffré et protecteur une partie de la planification de sécurité de base dans plusieurs environnements réglementés. Les fournisseurs répondent en combinant la protection des résolveurs avec des outils de gestion DNS, DHCP et d'adresses IP, ce qui rend le marché des services DNS protecteurs gérés plus intégré dans les opérations de sécurité et de réseau des clients.
Points clés du rapport
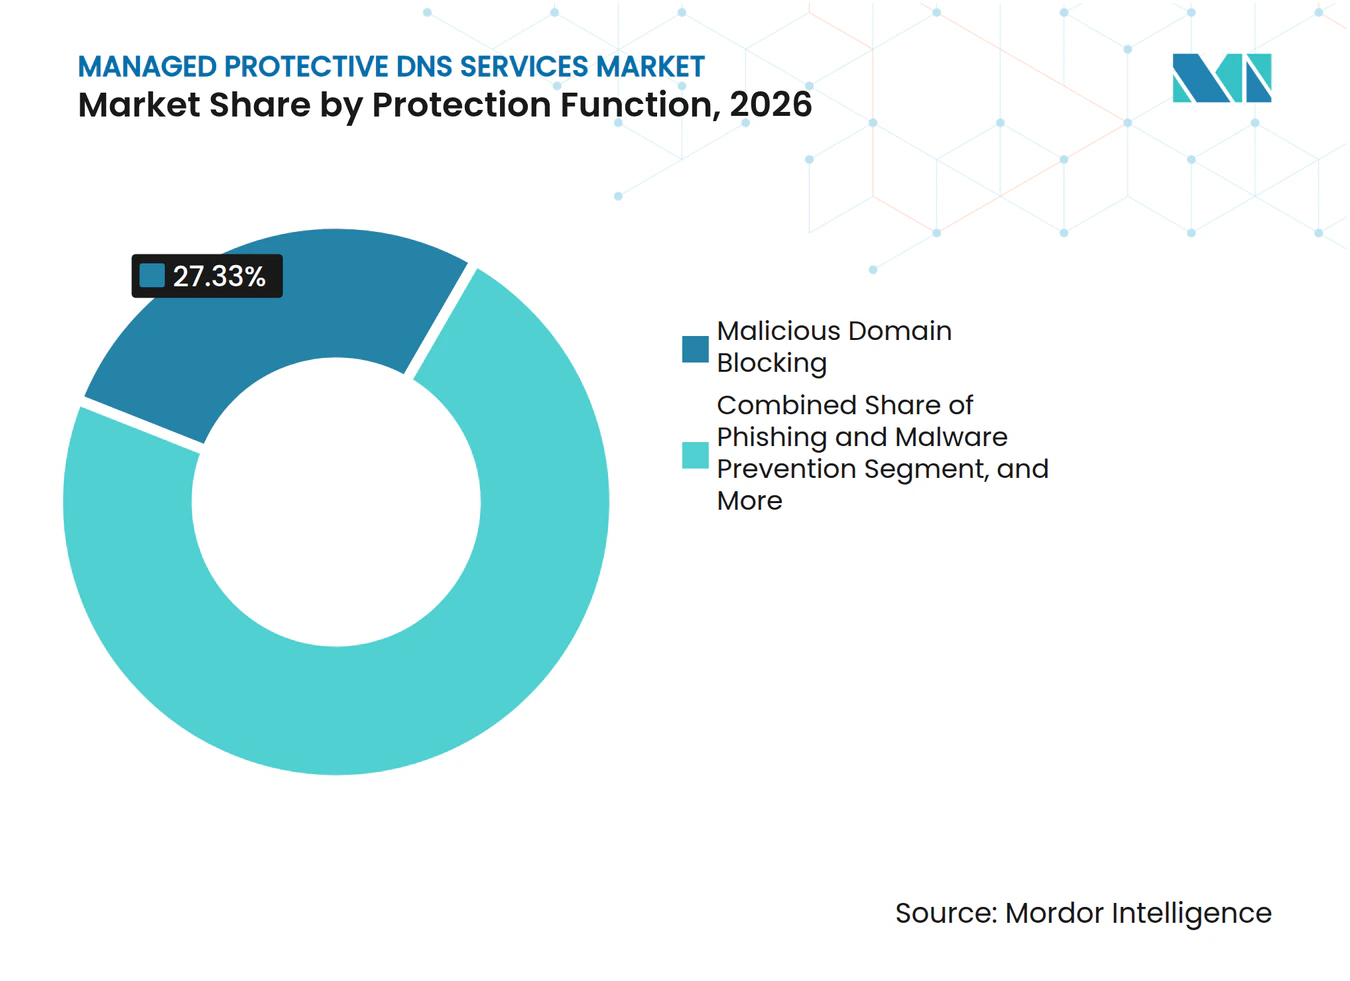
- Par fonction de protection, le blocage de domaines malveillants détenait 27,33 % de la part de marché des services DNS protecteurs gérés en 2026, tandis que la détection de domaines à flux rapide et de domaines nouvellement enregistrés devrait se développer à un CAGR de 14,16 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 65,44 % des revenus en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 14,22 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 43,88 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 14,11 % jusqu'en 2032.
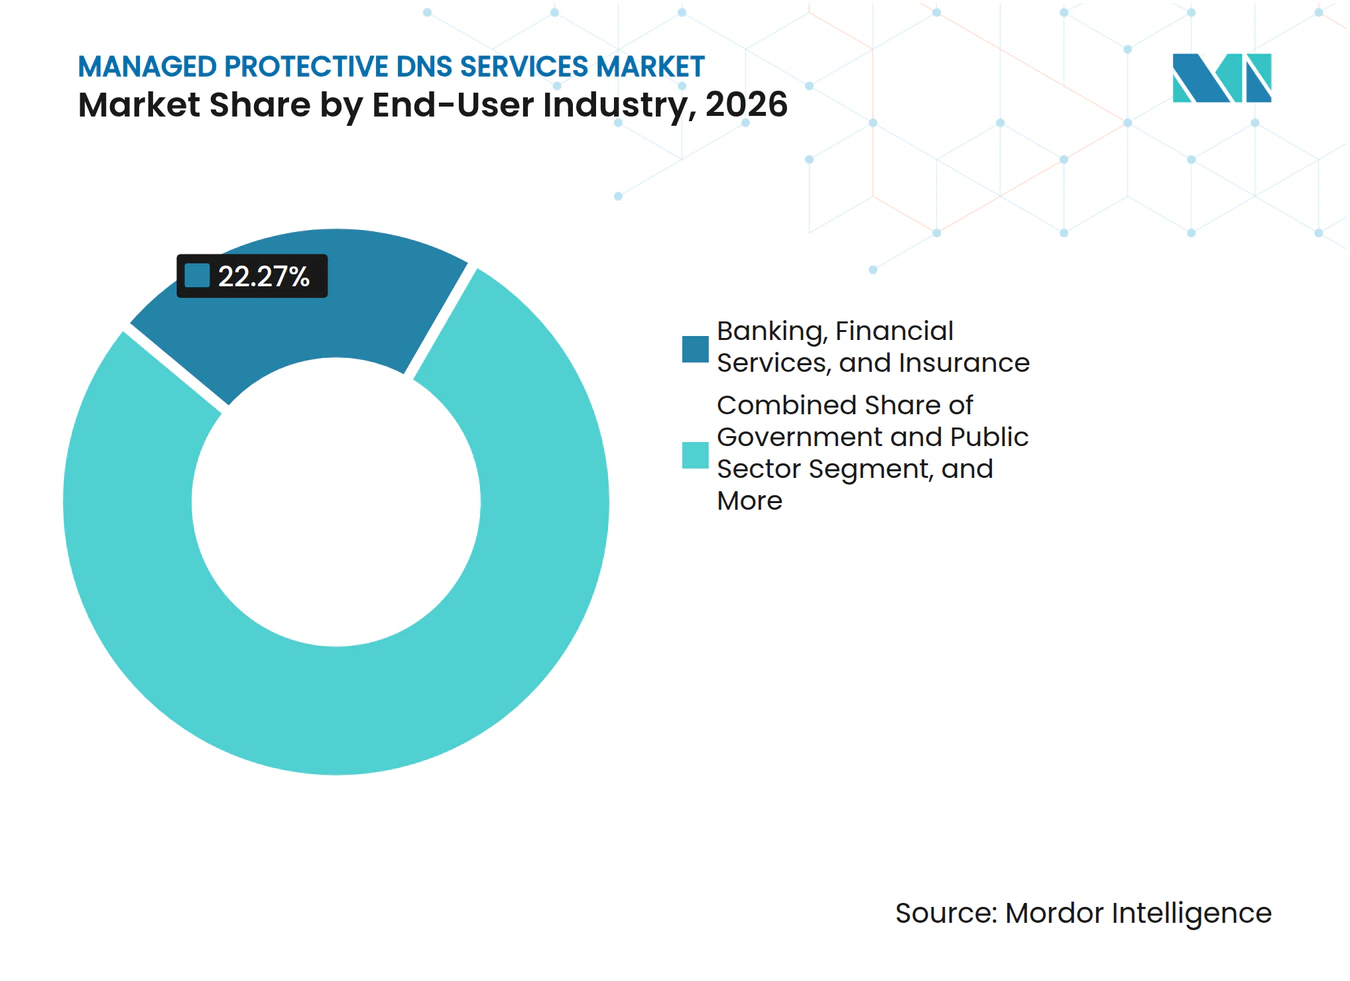
- Par secteur d'utilisateur final, les services bancaires, financiers et d'assurance détenaient 22,27 % des revenus en 2026, tandis que le gouvernement et le secteur public devraient se développer à un CAGR de 14,28 % jusqu'en 2032.
- Par point de livraison et d'accès, le résolveur et redirecteur réseau détenait 33,21 % des revenus en 2026, tandis que le résolveur de charges de travail cloud et VPC devrait se développer à un CAGR de 14,33 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 35,44 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,57 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché des services DNS protecteurs gérés
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des activités d'hameçonnage, de logiciels malveillants et de C2 basées sur le DNS | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Mandats de DNS protecteur et services partagés dirigés par les gouvernements | +2.9% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Expansion du cloud, du travail hybride et des appareils itinérants | +2.5% | Mondial | Moyen terme (2-4 ans) |
| Détection par intelligence artificielle des domaines nouvellement enregistrés et à flux rapide | +2.2% | Mondial, avec des gains précoces en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Télémétrie DNS comme point de contrôle SOC à faible friction et de confiance zéro | +1.9% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exigences de DNS protecteur pour l'IoT, les technologies opérationnelles et les appareils non gérés | +1.6% | Mondial, avec un déploiement précoce dans les secteurs de l'Asie-Pacifique à forte intensité manufacturière et de l'énergie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des activités d'hameçonnage, de logiciels malveillants et de C2 basées sur le DNS
Le DNS représentait 83,8 % des menaces non web observées dans l'analyse de Zscaler ThreatLabz. EfficientIP a signalé 13,85 milliards de signaux de menaces DNS au cours du premier semestre 2026, soit 24 % de plus qu'au second semestre 2025.[1] Le rapport indiquait que les logiciels malveillants sont devenus la principale catégorie de menaces DNS, tandis que l'activité quotidienne est passée de 8,0 millions de hits en janvier à 32,6 millions en avril 2026. Il a également enregistré une hausse de 24,2 % d'un mois sur l'autre de l'activité DGA en février et une augmentation de 56,8 % des domaines nouvellement observés en mars avant que les deux signaux n'atteignent leur pic en avril. Cette séquence donne aux équipes de sécurité une fenêtre pour enquêter sur les domaines et les comportements associés avant que les connexions en phase ultérieure ne deviennent plus répandues. Infoblox a constaté que 25,1 % des 100,8 millions de domaines nouvellement observés étaient malveillants ou suspects, tandis que 95 % des domaines liés aux menaces n'apparaissaient que dans 1 environnement client.
Mandats de DNS protecteur et services partagés dirigés par les gouvernements
Les programmes gouvernementaux font passer le DNS protecteur de projets pilotes à une infrastructure de sécurité civile de routine. Un décret exécutif de janvier 2025 a ordonné aux agences de la branche exécutive civile fédérale d'activer le DNS chiffré dans les 180 jours et a exigé que les résolveurs DNS fédéraux prennent en charge les protocoles chiffrés.[2] Le Département de la sécurité intérieure a signalé que 92 % des agences de la branche exécutive civile fédérale avaient rejoint le résolveur DNS protecteur de la CISA d'ici 2025.[3] Ces agences représentaient plus de 99 % du trafic DNS externe fédéral. Le Centre national de cybersécurité du Royaume-Uni fournit également des orientations sur le DNS protecteur aux organisations du secteur privé. Ces programmes établissent des attentes en matière d'approvisionnement qui peuvent se répercuter sur les acheteurs commerciaux réglementés à mesure que le DNS chiffré et la sécurité des résolveurs deviennent des exigences standard.
Expansion du cloud, du travail hybride et des appareils itinérants
Le travail hybride laisse une lacune en matière de sécurité DNS lorsque les appareils des points de terminaison effectuent des requêtes depuis des réseaux domestiques ou publics plutôt que via des résolveurs sur site. Le DNS protecteur livré en cloud applique la politique au niveau du résolveur, permettant à la protection de suivre l'utilisateur sans dépendre de l'emplacement physique. Eurostat a signalé qu'une part croissante des entreprises de l'Union européenne utilisent des services de cloud computing payants. Plusieurs environnements cloud peuvent créer des espaces de noms séparés et des chemins de résolution incohérents, augmentant la valeur d'une politique DNS centralisée. Le marché des services DNS protecteurs gérés est donc soutenu par les organisations qui ont besoin d'un contrôle de sécurité unifié pour le travail à distance, les succursales et les charges de travail cloud. Les services natifs du cloud réduisent également la nécessité d'exploiter et de mettre à jour des appliances de sécurité DNS distinctes sur des sites individuels.
Détection par intelligence artificielle des domaines nouvellement enregistrés et à flux rapide
Les flux de renseignements sur les menaces statiques peuvent prendre du retard sur l'infrastructure des attaquants qui modifient les enregistrements de domaines ou les enregistrements DNS plus rapidement que les listes de blocage ne sont mises à jour. La CISA, la NSA, le FBI et des partenaires internationaux ont identifié le flux rapide comme une menace pour la sécurité nationale dans un avis récent. L'avis décrivait comment les changements rapides d'enregistrements DNS dissimulent les emplacements des serveurs malveillants et exploitent les lacunes dans la défense du réseau. Infoblox a déclaré que son produit Threat Defense bloque les domaines à haut risque nettement plus tôt que les flux de renseignements sur les menaces traditionnels, tout en maintenant un taux de faux positifs exceptionnellement faible. Palo Alto Networks a indiqué que son système Precision AI analyse un volume considérable de nouveaux événements DNS chaque jour. Ces capacités déplacent la concurrence entre fournisseurs vers une classification continue du comportement des domaines plutôt que vers des mises à jour planifiées des flux.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Contournement via des connexions IP directes et des résolveurs alternatifs | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Préoccupations relatives à la confidentialité, à la résidence des données et à la gouvernance des requêtes DNS | -0.9% | Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Faux positifs liés aux comportements des CDN, des domaines à flux rapide et des domaines nouvellement enregistrés | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Sensibilisation limitée des acheteurs et capacité de réponse aux alertes | -0.4% | Amérique du Sud, Afrique et parties de l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contournement via des connexions IP directes et des résolveurs alternatifs
La communication directe par IP permet aux logiciels malveillants de contacter un serveur de commande et contrôle via une adresse IP brute plutôt qu'un nom de domaine. Cette méthode contourne les contrôles au niveau de la couche DNS et est disponible dans les kits de logiciels malveillants courants sans modification de l'infrastructure des attaquants. Les applications, les navigateurs ou les appareils IoT peuvent également envoyer des requêtes DNS sur HTTPS à des résolveurs publics, notamment 1.1.1.1 et 8.8.8.8, en dehors d'un périmètre DNS protecteur d'entreprise. Des recherches menées par l'UCL et l'Inria avec Infoblox ont révélé que plusieurs appareils IoT grand public avaient des paramètres de résolveur codés en dur qui remplaçaient les paramètres DNS attribués par DHCP. Une couverture efficace nécessite donc une politique DNS alignée, des pare-feux de nouvelle génération et une gestion des points de terminaison. Ce besoin de mise en œuvre inter-équipes peut retarder la couverture et réduire la valeur immédiate obtenue d'un service géré.
Préoccupations relatives à la confidentialité, à la résidence des données et à la gouvernance des requêtes DNS
Les journaux de requêtes DNS peuvent contenir des adresses IP et des horodatages qui permettent le profilage et l'inférence de localisation. L'ENISA a décrit les considérations relatives à la confidentialité et à la protection des données comme des questions centrales pour les services de résolveur DNS public. Le programme DNS4EU limite la conservation des journaux de requêtes basés sur IP à 6 mois et exige que le traitement des données DNS s'effectue au sein de l'infrastructure de l'Union européenne. Ces exigences affectent la façon dont les fournisseurs gérés conçoivent la conservation des journaux, l'accès aux données et les arrangements d'hébergement régional. Les acheteurs multinationaux peuvent avoir besoin de déploiements de résolveurs distincts par juridiction, ce qui ajoute du travail opérationnel et peut fragmenter la politique centralisée. Le marché des services DNS protecteurs gérés doit donc aborder les résultats en matière de sécurité parallèlement aux exigences juridiques et de traitement des données.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par fonction de protection : le blocage des menaces va au-delà des domaines malveillants connus
Le blocage de domaines malveillants détenait 27,33 % de la part de marché des services DNS protecteurs gérés en 2026, reflétant une infrastructure de renseignement sur les menaces établie et une familiarité répandue avec les contrôles basés sur les listes de blocage. La fonction offre aux organisations un moyen direct d'arrêter les destinations malveillantes connues avant que les connexions des points de terminaison ne soient établies. La prévention de l'hameçonnage et des logiciels malveillants ainsi que la perturbation des botnets et des commandes et contrôles sont également des fonctions importantes car elles traitent des canaux utilisés lors de la mise en scène des rançongiciels et des mouvements latéraux. La prévention du tunneling DNS et de l'exfiltration de données répond à un cas d'utilisation plus restreint mais sérieux impliquant du trafic dissimulé. Infoblox enregistre des détections quotidiennes d'activités de tunneling et de commande et contrôle à partir d'outils incluant Cobalt Strike et des frameworks d'exfiltration personnalisés. Dans le marché des services DNS protecteurs gérés, ce besoin favorise les fonctions qui inspectent le comportement et les modèles de trafic plutôt que de s'appuyer uniquement sur une liste de domaines précédemment identifiés.
La détection de domaines à flux rapide et de domaines nouvellement enregistrés devrait se développer à un CAGR de 14,16 % de 2027 à 2032. Cette fonction répond à une infrastructure d'attaquants qui est inconnue au moment de sa première apparition et peut changer rapidement. L'avis sur le flux rapide d'avril 2025 a élevé la priorité de la couverture pour les enregistrements DNS à rotation rapide parmi les opérateurs gouvernementaux et d'infrastructures critiques. Les fournisseurs utilisent des modèles d'intelligence prédictive et comportementaux pour évaluer les modèles d'enregistrement, les changements DNS et les relations entre domaines. Ces méthodes sont nécessaires lorsque les signatures et les listes partagées ne disposent pas encore de suffisamment de preuves pour bloquer un domaine. Le secteur des services DNS protecteurs gérés évolue vers une détection capable d'identifier une infrastructure en évolution plutôt que de simplement reconnaître des destinations malveillantes connues. Le marché des services DNS protecteurs gérés bénéficie lorsque cette protection peut être fournie sans obliger les clients à remplacer leur infrastructure DNS récursive existante.



Par modèle de déploiement : le cloud est en tête tandis que les architectures hybrides se développent
Le déploiement basé sur le cloud représentait 65,44 % des revenus en 2026, lui conférant la position de modèle de déploiement la plus importante dans le marché des services DNS protecteurs gérés. Les services natifs du cloud peuvent appliquer la même politique de résolveur dans les centres de données, les effectifs distants et plusieurs régions cloud. Ils réduisent également la maintenance matérielle sur les sites individuels et s'intègrent naturellement dans les déploiements SASE et de périmètre de service de sécurité. Le déploiement sur site reste pertinent pour les environnements isolés, classifiés et certains services financiers où les données DNS doivent rester dans les périmètres internes. Le modèle continue de servir les acheteurs ayant des exigences de contrôle strictes et une infrastructure de résolveur interne établie. Au sein du marché des services DNS protecteurs gérés, ces cas d'utilisation préservent un rôle pour les déploiements contrôlés localement même si la livraison en cloud reste l'option principale.
Le déploiement hybride devrait se développer à un CAGR de 14,22 % de 2027 à 2032. Il permet aux organisations de conserver leurs investissements sur site tout en étendant l'intelligence et la politique issues du cloud aux résolveurs internes. Infoblox a déclaré que sa plateforme Universal DDI avait dépassé 200 clients entreprises en novembre 2025, dont des clients du Fortune 500 dans les services financiers, la santé et le commerce de détail. Universal DDI combine la gestion DNS, DHCP et des adresses IP dans des environnements sur site, cloud et hybrides. Cisco a ajouté Infoblox comme cible native dans Cisco Workflows en mai 2026, permettant l'orchestration des flux de travail Universal DDI et Threat Defense. Ce type d'intégration peut faciliter la propagation des changements de politique DNS sur plusieurs couches de déploiement. Il reflète également comment le marché des services DNS protecteurs gérés peut connecter la politique réseau, la réponse aux menaces et la visibilité des actifs dans des environnements mixtes.
Par taille d'organisation : les grandes entreprises sont en tête tandis que les PME augmentent leur adoption
Les grandes entreprises représentaient 43,88 % des revenus en 2026. Leurs volumes de trafic DNS, leurs environnements multi-cloud et leur capacité à gérer les intégrations de renseignements sur les menaces soutiennent des déploiements DNS protecteurs plus larges. Les organisations de santé, de services financiers et d'infrastructures critiques sont d'importants acheteurs de grandes entreprises car elles ont souvent besoin de plusieurs fonctions de protection dans le cadre de contrats de services gérés pluriannuels. Ces organisations ont également des environnements d'accès à distance, de succursales et d'applications plus complexes à protéger. Leurs décisions d'achat privilégient souvent le contrôle centralisé et l'intégration avec les opérations réseau et de sécurité existantes. Cette préférence soutient les offres du marché des services DNS protecteurs gérés qui combinent une large couverture de politique avec une gestion de service adaptée aux organisations complexes.
Les petites et moyennes entreprises devraient se développer à un CAGR de 14,11 % jusqu'en 2032. Les fournisseurs de services gérés peuvent intégrer le DNS protecteur dans des offres de sécurité par siège qui réduisent le besoin de spécialistes en sécurité internes. DNSFilter a signalé qu'il traitait 180 milliards de requêtes DNS par jour en 2025 et servait plus de 43 000 organisations, principalement par l'intermédiaire de fournisseurs de services gérés. Son acquisition de Zorus en avril 2025 a ajouté le filtrage web des points de terminaison et l'analyse du comportement des utilisateurs à son offre de détection des menaces DNS. La livraison en cloud supprime également les coûts matériels par site, ce qui peut rendre l'intelligence DNS avancée plus accessible aux organisations disposant d'équipes informatiques de 2 à 5 personnes. Le marché des services DNS protecteurs gérés peut atteindre ce groupe lorsque les fournisseurs de services gérés intègrent la sécurité DNS avec des contrôles familiers des points de terminaison et du web.
Par secteur d'utilisateur final : les services financiers et le gouvernement soutiennent les déploiements critiques
Les services bancaires, financiers et d'assurance détenaient 22,27 % des revenus en 2026, la plus grande position d'utilisateur final dans le marché des services DNS protecteurs gérés. Les entreprises de services financiers sont exposées à des volumes élevés d'hameçonnage, de domaines frauduleux et d'attaques contre les services orientés clients. EfficientIP a constaté que les domaines de services financiers représentaient 10,9 % des secteurs d'hameçonnage ciblés dans son analyse de 2025. Les plateformes de cryptomonnaies étaient le deuxième secteur le plus ciblé, représentant 18,1 % du trafic d'hameçonnage DNS. Les cadres de conformité PCI DSS et DORA soutiennent la sécurité au niveau de la couche DNS dans le cadre d'une approche plus large de défense du réseau, ce qui peut contribuer à des déploiements pluriannuels et au renouvellement des contrats. Le marché des services DNS protecteurs gérés est donc pertinent là où les organisations doivent démontrer une politique de sécurité cohérente sur les systèmes clients et de paiement à haute valeur.
Le gouvernement et le secteur public devraient se développer à un CAGR de 14,28 % jusqu'en 2032. Le programme de la CISA s'étend de la couverture de la branche exécutive civile fédérale à un pilote impliquant des infrastructures critiques, notamment les réseaux électriques, les services d'eau et les opérateurs de transport. La santé et les sciences de la vie contribuent également à la demande car les opérations de rançongiciels peuvent utiliser du trafic de commande et contrôle et de mise en scène que les contrôles DNS peuvent observer. L'énergie, les services publics et les infrastructures critiques augmentent leur adoption en lien avec les besoins de segmentation des réseaux de technologies opérationnelles. L'informatique et les télécommunications restent un groupe d'utilisateurs majeur car les opérateurs et les opérateurs d'infrastructure DNS nécessitent une protection à grande échelle. La demande du commerce de détail et du commerce électronique peut augmenter lors des activités d'hameçonnage saisonnières, avec une hausse de 3,4 fois des activités d'hameçonnage DNS à thème logistique et de messagerie au cours du premier semestre 2026. Ces tendances rendent le marché des services DNS protecteurs gérés pertinent pour les organisations qui doivent ajuster la surveillance à mesure que les campagnes et l'activité orientée clients évoluent.

Par point de livraison et d'accès : les résolveurs réseau ancrent la couverture tandis que les charges de travail cloud s'accélèrent
Le résolveur et redirecteur réseau détenait 33,21 % des revenus en 2026. Ce chemin d'accès s'intègre à l'infrastructure DNS d'entreprise existante sans nécessiter d'agents sur les appareils individuels. Il fournit une voie d'entrée peu perturbatrice pour les organisations qui exploitent déjà des flottes de résolveurs récursifs. Il prend également en charge les déploiements des fournisseurs de services Internet qui appliquent des contrôles en amont de tous les points de terminaison. La livraison par client de point de terminaison et itinérant étend la protection aux travailleurs distants qui effectuent des requêtes DNS en dehors des réseaux d'entreprise. Cette méthode de livraison complète le marché des services DNS protecteurs gérés en maintenant la couverture de politique lorsque le réseau d'entreprise traditionnel n'est plus la route pour les requêtes DNS.
Le résolveur de charges de travail cloud et VPC devrait se développer à un CAGR de 14,33 % de 2027 à 2032. Les applications multi-cloud ont besoin d'un filtrage DNS pour le trafic de charges de travail est-ouest et sortant dans les environnements de cloud privé virtuel. Palo Alto Networks a intégré Advanced DNS Security avec Amazon Route 53 Resolver DNS Firewall en août 2026 via AWS Marketplace. L'intégration applique le renseignement sur les menaces dans 9 catégories sans nécessiter de modifications de l'architecture réseau VPC. Les intégrations de passerelle web sécurisée et de plateforme de confiance zéro positionnent le DNS protecteur dans les environnements SASE, tandis que les déploiements de résolveurs pour les fournisseurs de services Internet, les opérateurs et le secteur public soutiennent les programmes opérés par la CISA et le NCSC. Cette gamme d'options de livraison permet au marché des services DNS protecteurs gérés de servir à la fois les infrastructures centralisées et les exigences des points de terminaison distants.
Analyse géographique
L'Amérique du Nord détenait 35,44 % des revenus mondiaux en 2026, la plus grande position géographique dans le marché des services DNS protecteurs gérés. Le mandat fédéral américain de DNS protecteur soutient une base de déploiement établie. Le Département de la sécurité intérieure a confirmé que 92 % des agences de la branche exécutive civile fédérale avaient rejoint le service de la CISA d'ici 2025, représentant plus de 99 % du trafic DNS externe fédéral. Cette échelle a soutenu un écosystème de fournisseurs mature et des pratiques d'approvisionnement commercial plus familières. Les secteurs d'infrastructures critiques du Canada s'alignent avec le Centre canadien pour la cybersécurité, qui a rejoint l'avis sur le flux rapide d'avril 2025. Le secteur financier mexicain étend les contrôles de sécurité DNS dans le cadre des réglementations du régulateur bancaire national.
L'Asie-Pacifique devrait se développer à un CAGR de 14,57 % de 2027 à 2032, le taux régional le plus rapide dans le marché des services DNS protecteurs gérés. L'adoption du cloud en Inde, en Corée du Sud, en Chine et en Australie élargit le besoin de contrôles de sécurité évolutifs. Akamai a identifié les menaces pilotées par l'intelligence artificielle et les charges de travail d'intelligence artificielle distribuées comme des éléments importants de l'environnement régional de risque cloud et de sécurité. Cet environnement favorise la protection DNS livrée en cloud par rapport aux approches basées sur des appliances qui nécessitent des cycles de renouvellement. L'Europe a des exigences opérationnelles différentes car DNS4EU utilise des centres de données basés dans l'Union européenne pour répondre aux besoins de résidence des données. Les fournisseurs commerciaux doivent répondre à ces exigences lorsqu'ils servent des clients entreprises européens.
L'Amérique du Sud connaît une adoption régulière menée par le secteur financier brésilien et l'industrie technologique argentine. La sensibilisation limitée parmi les petites et moyennes entreprises reste une contrainte dans la région. Le Moyen-Orient développe la demande à travers des programmes de villes intelligentes et d'infrastructures critiques en Arabie saoudite et aux Émirats arabes unis. Ces programmes augmentent le trafic DNS IoT et de technologies opérationnelles qui nécessite une protection au niveau du réseau. Palo Alto Networks a ajouté des points de présence en Espagne, en Italie et en Suisse en août 2026 pour réduire la latence de résolution DNS pour les clients entreprises européens et du Moyen-Orient. L'Afrique détenait la plus petite position régionale en 2026, bien que l'Afrique du Sud, le Nigeria et l'Égypte affichent une demande continue liée à l'utilisation d'Internet axée sur le mobile et à l'expansion des écosystèmes fintech.
Paysage concurrentiel
Concentration du Marché
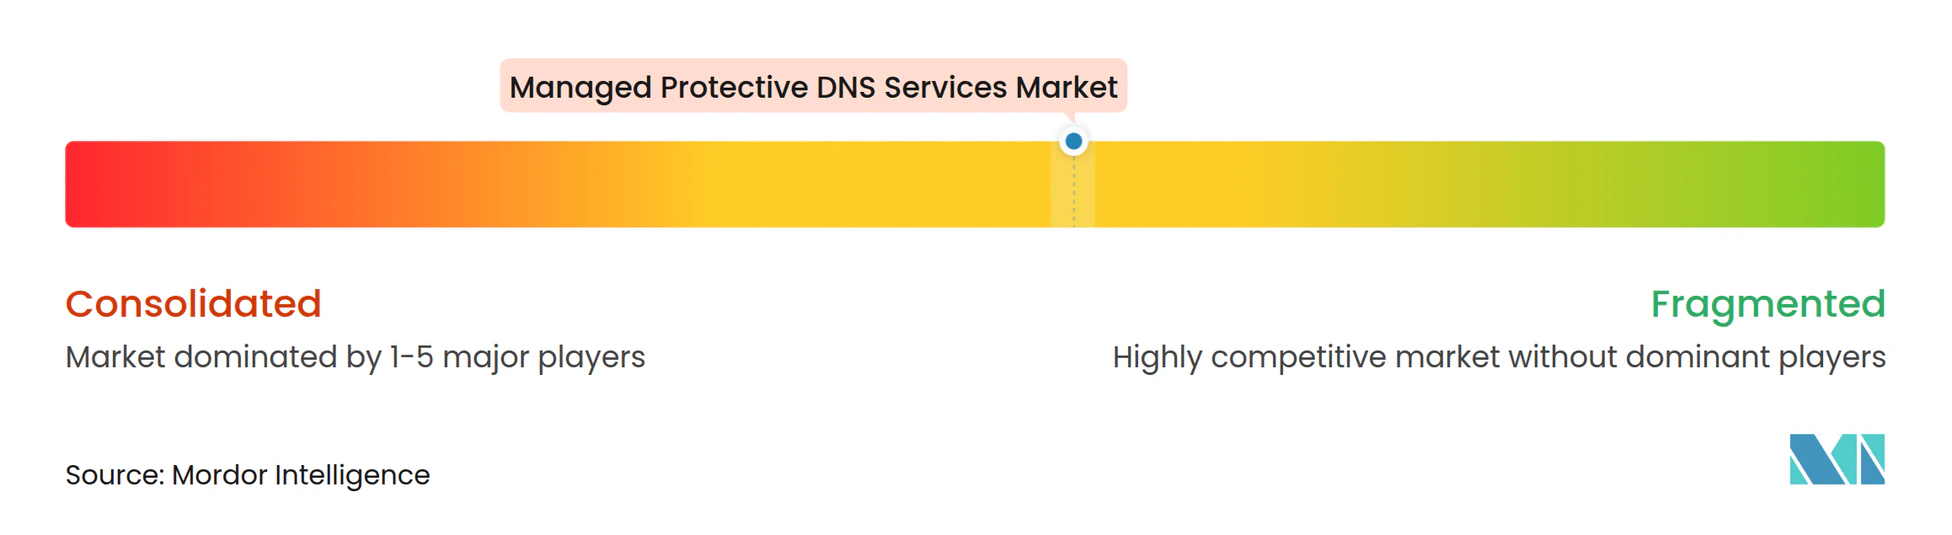
Le marché des services DNS protecteurs gérés est modérément concentré, avec des fournisseurs dédiés à la sécurité DNS et de plus grandes plateformes de cybersécurité en concurrence sur les canaux des entreprises et des fournisseurs de services gérés. Cisco, Cloudflare et Infoblox sont des ancres concurrentielles visibles, tandis que DNSFilter, TitanHQ, SafeDNS, DNSSense et Heimdal Security se disputent les comptes du marché intermédiaire et des fournisseurs de services gérés. La sélection des fournisseurs dans le canal des fournisseurs de services gérés dépend de l'économie par siège et de l'étendue des intégrations API. Les fournisseurs regroupent de plus en plus le DNS protecteur avec la gestion DDI et les cadres SASE. Cette approche lie la protection DNS aux opérations réseau des clients et peut augmenter les coûts de changement. Le champ concurrentiel comprend également des offres adjacentes au cloud qui placent le DNS protecteur dans des portefeuilles de sécurité cloud plus larges.
Infoblox a finalisé son acquisition d'Axur en mai 2026 et a introduit des capacités de services de protection contre les risques numériques et de gestion continue de l'exposition aux menaces. L'acquisition a élargi sa position vers la découverte de menaces externes, la surveillance des abus de marque et l'exposition des identifiants. L'intégration de flux de travail de Cisco avec Infoblox en mai 2026 fournit un autre exemple de DNS protecteur connecté à l'orchestration de la sécurité et à l'approvisionnement réseau. L'intégration d'Amazon Route 53 Resolver DNS Firewall par Palo Alto Networks en août 2026 montre l'importance des partenariats natifs du cloud. La différenciation des fournisseurs est de plus en plus basée sur la vitesse de classification, l'analyse comportementale et la profondeur du renseignement sur les menaces plutôt que sur les seules performances du résolveur. Les fournisseurs appliquent également des méthodes basées sur les graphes et le traitement du langage naturel pour identifier les infrastructures malveillantes à travers le comportement d'enregistrement et les relations entre domaines.
Des opportunités non exploitées subsistent dans les environnements IoT et de technologies opérationnelles, où les résolveurs codés en dur et les appareils sans agent nécessitent une protection au niveau du réseau. Les recherches de l'UCL et de l'Inria avec Infoblox ont révélé qu'aucun des 30 appareils IoT grand public testés ne prenait en charge le DNS chiffré. Les fournisseurs du marché des services DNS protecteurs gérés peuvent également répondre à la demande des fournisseurs de services gérés en Amérique du Sud, en Afrique et en Asie du Sud-Est, où l'adoption des services de sécurité reste inférieure au niveau d'exposition aux menaces. Le déploiement en cloud souverain est une autre opportunité au Moyen-Orient et en Europe, où l'infrastructure de résolveur locale peut répondre aux besoins de résidence des données. Les intégrations liées aux hyperscalers exercent une pression sur les fournisseurs indépendants car le DNS protecteur peut être acheté dans le cadre d'une sécurité cloud plus large. Les nouveaux fournisseurs ciblent le manque IoT et de technologies opérationnelles avec des services au niveau du réseau sans agent qui classifient les requêtes DNS des imprimantes, des caméras et des contrôleurs industriels en temps réel.
Leaders du secteur des services DNS protecteurs gérés
-
Cisco Systems, Inc.
-
Cloudflare, Inc.
-
Infoblox Inc.
-
Zscaler, Inc.
-
Akamai Technologies, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : EfficientIP a publié son rapport sur le renseignement des menaces DNS du premier semestre 2026, documentant une augmentation de 24 % du total des signaux de menaces DNS à 13,85 milliards de hits et signalant que les logiciels malveillants ont dépassé l'hameçonnage comme principale catégorie de menaces DNS pour la première fois, avec une activité quotidienne de logiciels malveillants multipliant par 4 depuis un minimum en janvier jusqu'à un pic en avril de 32,6 millions de hits par jour.
- Octobre 2026 : Palo Alto Networks a mis à jour son résolveur Advanced DNS Security pour prendre en charge Prisma Browser comme source de connexion, permettant le DNS sur HTTPS pour toutes les activités DNS basées sur le navigateur sans nécessiter le déchiffrement du trafic, étendant l'application de la politique DNS de confiance zéro aux sessions de navigateur sur les appareils gérés et non gérés.
- Septembre 2026 : Palo Alto Networks a ajouté la prise en charge du DNS sur TLS à son résolveur Advanced DNS Security via le port TCP 853, fournissant une option de transport DNS chiffré supplémentaire aux côtés de l'infrastructure DNS sur HTTPS existante, avec une compatibilité complète IPv4 et IPv6.
- Août 2026 : Palo Alto Networks Advanced DNS Security s'est intégré avec Amazon Route 53 Resolver DNS Firewall, apportant le renseignement sur les menaces DNS couvrant 9 catégories de menaces aux environnements AWS VPC via AWS Marketplace sans nécessiter de modifications de l'architecture réseau VPC.
Portée du rapport mondial sur le marché des services DNS protecteurs gérés
Le marché des services DNS protecteurs gérés comprend des services de sécurité externalisés, disponibles 24h/24 et 7j/7, dans lesquels un fournisseur tiers exploite un résolveur DNS récursif appliquant des politiques qui inspecte et filtre les requêtes DNS en temps réel, bloquant la résolution vers des domaines malveillants connus ou suspectés, des sites d'hameçonnage, des infrastructures de commande et contrôle (C2) de logiciels malveillants et des domaines d'algorithmes de génération de domaines (DGA) avant qu'une connexion ne soit jamais établie.
Le rapport sur le marché des services DNS protecteurs gérés est segmenté par fonction de protection (blocage de domaines malveillants, prévention de l'hameçonnage et des logiciels malveillants, perturbation des botnets et des commandes et contrôles, prévention du tunneling DNS et de l'exfiltration de données, filtrage de contenu et d'utilisation acceptable, et détection de domaines à flux rapide et de domaines nouvellement enregistrés), modèle de déploiement (basé sur le cloud, sur site et hybride), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisateur final (services bancaires, financiers et d'assurance, informatique et télécommunications, gouvernement et secteur public, santé et sciences de la vie, énergie, services publics et infrastructures critiques, commerce de détail et commerce électronique, et autres secteurs d'utilisateurs finaux), point de livraison et d'accès (résolveur et redirecteur réseau, client de point de terminaison et itinérant, passerelle web sécurisée et plateforme de confiance zéro, résolveur de charges de travail cloud et VPC, et résolveur pour les fournisseurs de services Internet, les opérateurs et le secteur public), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Blocage de domaines malveillants |
| Prévention de l'hameçonnage et des logiciels malveillants |
| Perturbation des botnets et des commandes et contrôles |
| Prévention du tunneling DNS et de l'exfiltration de données |
| Filtrage de contenu et d'utilisation acceptable |
| Détection de domaines à flux rapide et de domaines nouvellement enregistrés |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, financiers et d'assurance |
| Informatique et télécommunications |
| Gouvernement et secteur public |
| Santé et sciences de la vie |
| Énergie, services publics et infrastructures critiques |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisateurs finaux |
| Résolveur et redirecteur réseau |
| Client de point de terminaison et itinérant |
| Passerelle web sécurisée et plateforme de confiance zéro |
| Résolveur de charges de travail cloud et VPC |
| Résolveur pour les fournisseurs de services Internet, les opérateurs et le secteur public |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par fonction de protection | Blocage de domaines malveillants | |
| Prévention de l'hameçonnage et des logiciels malveillants | ||
| Perturbation des botnets et des commandes et contrôles | ||
| Prévention du tunneling DNS et de l'exfiltration de données | ||
| Filtrage de contenu et d'utilisation acceptable | ||
| Détection de domaines à flux rapide et de domaines nouvellement enregistrés | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisateur final | Services bancaires, financiers et d'assurance | |
| Informatique et télécommunications | ||
| Gouvernement et secteur public | ||
| Santé et sciences de la vie | ||
| Énergie, services publics et infrastructures critiques | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par point de livraison et d'accès | Résolveur et redirecteur réseau | |
| Client de point de terminaison et itinérant | ||
| Passerelle web sécurisée et plateforme de confiance zéro | ||
| Résolveur de charges de travail cloud et VPC | ||
| Résolveur pour les fournisseurs de services Internet, les opérateurs et le secteur public | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services DNS protecteurs gérés ?
Le marché des services DNS protecteurs gérés devrait augmenter de 1,17 milliard USD en 2026 à 2,61 milliards USD d'ici 2032 à un CAGR de 13,93 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services DNS protecteurs gérés ?
La hausse des logiciels malveillants basés sur le DNS, de l'hameçonnage, des activités de commande et contrôle, l'adoption du cloud, le travail hybride et les programmes de DNS protecteur du secteur public soutiennent la demande.
Quelle fonction de protection se développe le plus rapidement ?
La détection de domaines à flux rapide et de domaines nouvellement enregistrés devrait se développer à un CAGR de 14,16 % jusqu'en 2032 car les attaquants peuvent faire tourner rapidement les enregistrements DNS et les domaines.
Quel modèle de déploiement est en tête de l'adoption du DNS protecteur ?
Le déploiement basé sur le cloud représentait 65,44 % des revenus en 2026 car il peut appliquer une politique commune aux utilisateurs distants, aux sites distribués et aux environnements cloud.
Quel groupe d'utilisateurs finaux a la plus grande exigence de DNS protecteur ?
Les services bancaires, financiers et d'assurance détenaient 22,27 % des revenus en 2026, reflétant leur exposition à l'hameçonnage et aux domaines frauduleux.
Quelle région se développe le plus rapidement pour les services DNS protecteurs gérés ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,57 % jusqu'en 2032 à mesure que la demande de sécurité cloud augmente en Inde, en Corée du Sud, en Chine et en Australie.