
Taille et part du marché des services managés de sécurité DNS
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 4.39 Milliards de dollars |
| Taille du Marché (2032) | 8.76 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.82 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de sécurité DNS par Mordor Intelligence
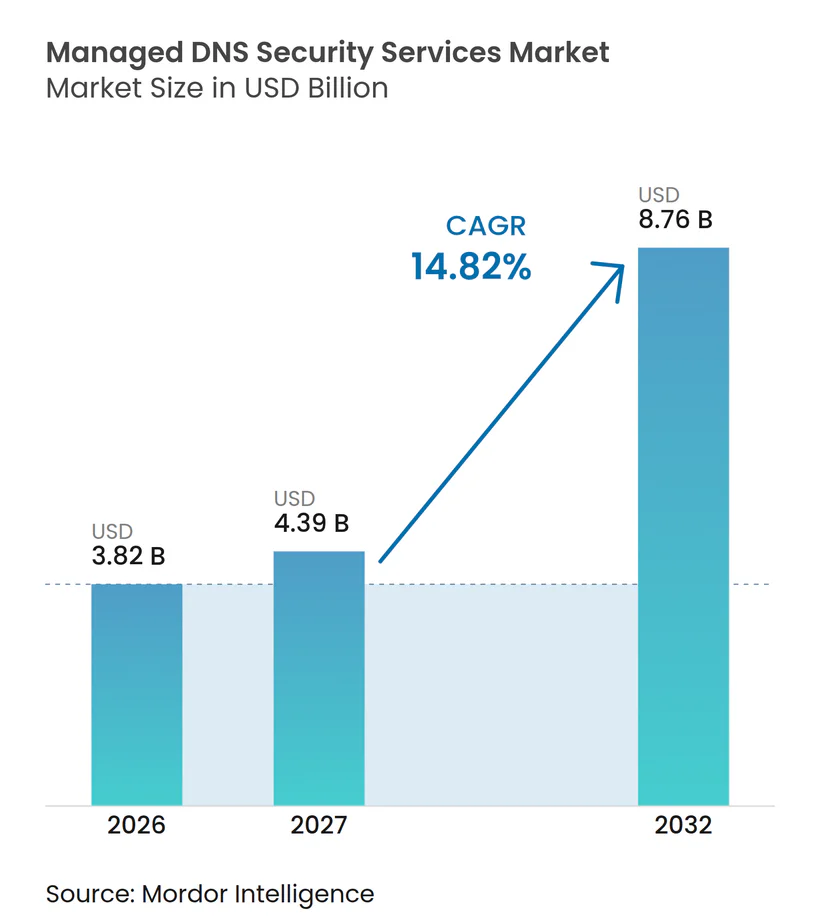
La taille du marché des services managés de sécurité DNS devrait s'étendre de 3,82 milliards USD en 2026 et 4,39 milliards USD en 2027 à 8,76 milliards USD d'ici 2032, enregistrant un CAGR de 14,82 % entre 2027 et 2032. Le marché des services managés de sécurité DNS évolue au-delà de la résolution de noms de routine, car les organisations utilisent de plus en plus le DNS pour les contrôles de sécurité, la gestion du trafic et la conformité réglementaire. Les déploiements cloud et hybrides élargissent la surface d'attaque, tandis que les incidents DNS peuvent interrompre les applications, les transactions et l'accès des clients. L'impact financier des incidents liés au DNS et la nécessité de respecter les obligations de résidence des données rendent les services managés de plus en plus pertinents pour la planification des risques d'entreprise. Les fournisseurs répondent en combinant la protection DNS avec des plateformes cloud, des réseaux de diffusion de contenu, des renseignements sur les menaces et des outils de politique automatisés. Cela crée une opportunité pour les fournisseurs capables de soutenir une couverture mondiale résiliente tout en répondant aux exigences locales en matière de données et de conformité.
Points clés du rapport
- Par modèle de déploiement, les services basés sur le cloud détenaient 64,72 % de la part du marché des services managés de sécurité DNS en 2026 et devraient se développer à un CAGR de 15,24 % jusqu'en 2032.
- Par type de service DNS, le DNS primaire représentait 34,66 % des revenus en 2026, tandis que le DNS secondaire devrait se développer à un CAGR de 15,16 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 74,33 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 15,18 % jusqu'en 2032.
- Par secteur d'utilisateur final, l'informatique et les télécommunications détenaient 22,46 % des revenus en 2026, tandis que le BFSI devrait se développer à un CAGR de 15,29 % jusqu'en 2032.
- Par application, les applications cloud et SaaS détenaient 28,71 % des revenus en 2026, tandis que les applications IoT devraient se développer à un CAGR de 15,22 % jusqu'en 2032.
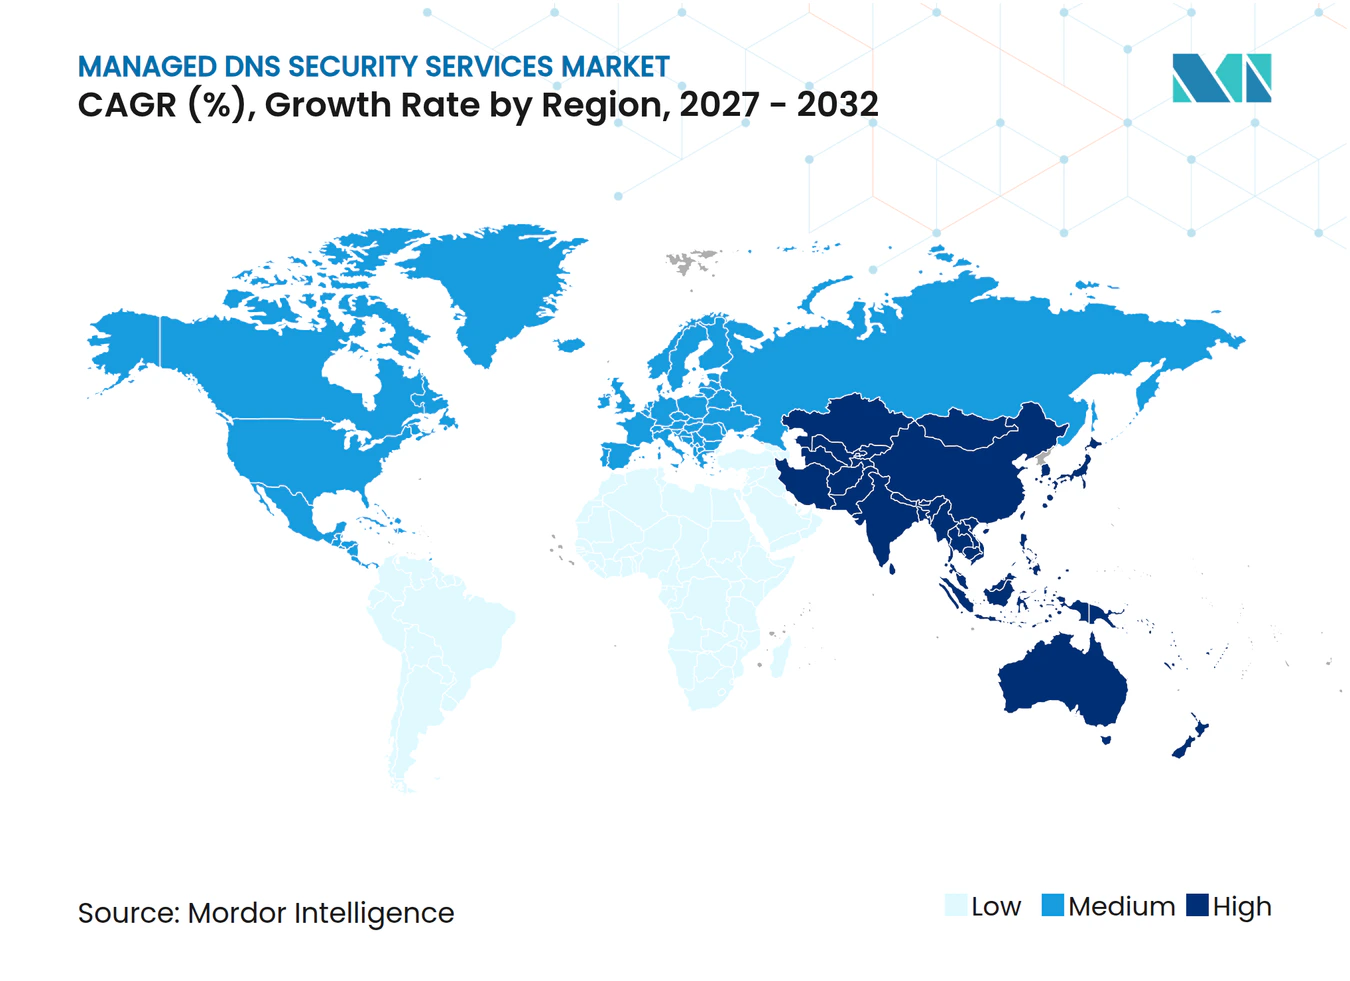
- Par géographie, l'Amérique du Nord détenait 41,88 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 15,49 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des cyberattaques basées sur le DNS et exposition aux attaques DDoS | +4.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Prolifération des applications cloud-natives | +3.5% | Amérique du Nord et Asie-Pacifique en cœur, débordement vers l'Europe | Court terme (≤ 2 ans) |
| Expansion des requêtes IoT et 5G | +2.8% | Asie-Pacifique en cœur, Chine, Inde et Corée du Sud, débordement vers l'Amérique du Nord | Moyen terme (2-4 ans) |
| Adoption des CDN et multi-CDN | +1.9% | Mondial, plus fort en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Automatisation des politiques DNS via l'infrastructure en tant que code | +1.4% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exigences de résidence des données et nœuds DNS localisés | +0.8% | UE, Chine, Inde et Amérique du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques basées sur le DNS et exposition aux attaques DDoS
L'infrastructure DNS a été impliquée dans 95 % des incidents de sécurité organisationnels au cours des 12 mois précédents, selon une enquête auprès de 218 décideurs seniors en matière de sécurité en Amérique du Nord et en Europe. EfficientIP a signalé que le total des signaux de menace a augmenté de 24 % entre le second semestre 2025 et le premier semestre 2026 après avoir analysé plus de 150 milliards de transactions DNS quotidiennes. Les logiciels malveillants sont devenus la catégorie principale, l'activité malveillante quotidienne ayant quadruplé entre janvier et avril 2026. L'activité des algorithmes de génération de domaines peut apparaître des semaines avant que l'activité des logiciels malveillants n'augmente, ce qui donne aux organisations disposant d'une visibilité DNS managée le temps d'identifier l'infrastructure des campagnes. Les institutions financières ont subi une augmentation de 272 % des attaques par inondation de requêtes DNS en 2025, et le coût moyen d'un incident était de 1,1 million USD, ce qui fait de la sécurité DNS un enjeu d'approvisionnement pour la direction générale.[1]
Prolifération des applications cloud-natives
Les applications conteneurisées et en microservices accroissent la dépendance au DNS, car les appels de service à service nécessitent une résolution de noms. Infoblox a constaté que 25,1 % des 100,8 millions de domaines nouvellement observés étaient malveillants ou suspects dans son analyse 2025 de plus de 70 milliards de requêtes quotidiennes. Les cycles de déploiement fréquents peuvent également laisser des enregistrements CNAME orphelins après la modification ou la suppression de services. Infoblox a identifié des enregistrements orphelins dans 31 des près de 40 organisations en accès anticipé, et près d'un tiers étaient faciles ou triviaux à exploiter pour le hameçonnage et le vol d'identifiants.[2] Les recommandations de la NSA et de la CISA favorisent les résolveurs d'entreprise prenant en charge le DNS sur HTTPS ou le DNS sur TLS, ce qui renforce la pertinence des fournisseurs disposant d'une infrastructure de résolveur chiffrée. Les exigences de la norme ISO/IEC 27001 intègrent en outre les contrôles DNS dans les programmes de gouvernance cloud. Ces conditions font passer les décisions relatives au marché des services managés de sécurité DNS des opérations réseau vers la direction de la sécurité d'entreprise.
Expansion des requêtes IoT et 5G
Les appareils IoT peuvent exercer une forte pression sur les résolveurs DNS, car certains appareils demandent répétitivement les mêmes domaines au lieu de respecter les valeurs de durée de vie. Les communications de type machine massive 5G nécessitent également une résolution DNS rapide, ce qui soutient la demande de nœuds périphériques et de réseaux anycast distribués. Des recherches présentées lors de RIPE 90 en 2025 ont révélé qu'aucun des appareils IoT testés n'utilisait DNSSEC ou le DNS chiffré. Cela expose les parcs d'appareils IoT à l'empoisonnement du cache et à la manipulation, que les couches de sécurité DNS managées peuvent aider à détecter ou à bloquer. La Chine compte plus de 500 villes pilotes désignées pour les villes intelligentes, tandis que l'infrastructure de paiements numériques de l'Inde nécessite des services nationaux fiables et une gestion des données adaptée. L'effet combiné rend la protection DNS de plus en plus pertinente pour les opérations de fabrication, de logistique et de services publics sur le marché des services managés de sécurité DNS.
Adoption des CDN et multi-CDN
Le DNS guide la décision de routage dans une conception multi-CDN, car il détermine quel réseau périphérique reçoit une requête. L'utilisation des CDN a atteint 71 % parmi les 1 000 premiers sites web en 2025, et les réponses DNS délivrées par CDN étaient 2,5 fois plus rapides que les réponses des serveurs d'origine sur les connexions de bureau.[3] Les organisations utilisant plusieurs fournisseurs de CDN ont besoin de politiques de trafic, de mesures des utilisateurs réels, de vérifications de l'état et de processus de basculement que les offres DNS de base ne fournissent pas. Les environnements multi-CDN augmentent donc la valeur des services DNS managés qui regroupent le routage et la surveillance dans une seule couche de politique. Les services de streaming et les plateformes de transactions financières ont de bonnes raisons de maintenir les applications disponibles lors de pannes réseau. Les fournisseurs qui combinent le pilotage du trafic avec le renseignement sur les menaces peuvent jouer un rôle plus large qu'un contrat CDN autonome.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Persistance des DNS sur site hérités | -1.8% | Mondial, plus fort dans les secteurs gouvernementaux et BFSI | Long terme (≥ 4 ans) |
| Sensibilité aux coûts des PME dans les marchés émergents | -1.2% | Amérique du Sud, Moyen-Orient et Afrique, et Asie du Sud-Est | Moyen terme (2-4 ans) |
| Complexité opérationnelle IPv6 et double pile | -0.7% | Asie-Pacifique en cœur, débordement vers l'Europe | Moyen terme (2-4 ans) |
| Risque de concentration parmi les fournisseurs DNS mondiaux | -0.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Persistance des DNS sur site hérités
Les installations BIND, Unbound et PowerDNS restent intégrées dans les secteurs réglementés, où la migration DNS est considérée comme un changement d'infrastructure à haut risque. Les décideurs en matière de sécurité font souvent face à des défis dans la gestion d'environnements DNS parallèles sur site et dans le cloud. Les investissements matériels et les intégrations avec les règles de pare-feu, les zones Active Directory et les flux de travail de gestion des tickets augmentent le coût du remplacement de ces systèmes. Les opérateurs gouvernementaux et d'infrastructures critiques de l'UE doivent équilibrer les exigences de souveraineté qui favorisent le contrôle local avec les exigences de résilience qui soutiennent la capacité anycast managée. Cette dynamique maintient les environnements hybrides et peut retarder l'adoption complète des services managés. L'impact est le plus prononcé là où les cycles d'approvisionnement et de budget s'étendent sur plusieurs années.
Sensibilité aux coûts des PME dans les marchés émergents
Les petites et moyennes entreprises en Amérique du Sud, en Afrique subsaharienne et en Asie du Sud-Est opèrent souvent avec des budgets informatiques limités, ce qui peut contraindre l'adoption des services managés de sécurité DNS. Une enquête d'EfficientIP indique que les responsables de la sécurité font face à des défis pour accéder à l'expertise en détection des menaces DNS, cet écart étant souvent plus prononcé dans les économies émergentes. Les abonnements abordables aux attaques DDoS en tant que service ont abaissé la barrière pour les attaques contre les petites organisations. Les partenaires informatiques locaux peuvent également manquer d'offres de sécurité DNS managée dans leurs portefeuilles de services. Les canaux des prestataires de services managés peuvent aider à combler cette lacune, mais nécessitent des outils multi-locataires et des modèles de tarification adaptés aux petits clients. Sans options de DNS protecteur subventionnées ou freemium, l'adoption par les PME pourrait rester limitée dans les régions à forte croissance.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de déploiement :
l'architecture cloud mène les revenus et la croissanceLe DNS managé basé sur le cloud détenait 64,72 % de la part du marché des services managés de sécurité DNS en 2026 et devrait se développer à un CAGR de 15,24 % jusqu'en 2032. La diffusion anycast donne aux fournisseurs cloud la capacité de distribuer le trafic, de basculer les charges de travail lors de pannes et d'atténuer les événements DDoS importants. Cloudflare opère dans plus de 335 villes dans plus de 120 pays, ce qui illustre l'échelle géographique disponible à partir d'un réseau distribué sur le marché des services managés de sécurité DNS. La migration cloud des entreprises favorise également les services DNS qui se connectent aux flux de travail d'infrastructure en tant que code. Infoblox a publié un plugin fournisseur Terraform en avril 2025 pour automatiser le provisionnement des enregistrements DNS sur les systèmes sur site et multi-cloud à partir d'un seul flux de travail.
AWS a renforcé le modèle cloud en novembre 2025 avec Route 53 Global Resolver et Accelerated Recovery, ajoutant le basculement automatisé, la journalisation centralisée et la gestion du trafic multi-cloud. Les déploiements sur site restent importants là où le trafic des résolveurs ne peut pas traverser les frontières nationales, notamment en Chine et dans les paramètres d'infrastructure critique de l'UE. Les systèmes hybrides continuent de soutenir les grandes organisations qui gèrent une infrastructure BIND héritée aux côtés de charges de travail cloud-natives. Infoblox a signalé que sa plateforme de gestion DDI universelle a dépassé 200 clients entreprises en 2026 et a étendu la gestion unifiée à Cloudflare, Akamai, AWS, Azure et Google Cloud. Cette approche permet aux organisations d'appliquer des politiques cohérentes tout en déplaçant les charges de travail par étapes, de sorte que le marché des services managés de sécurité DNS inclut à la fois la conversion cloud et les besoins d'administration hybride à long terme.



Par type de service DNS :
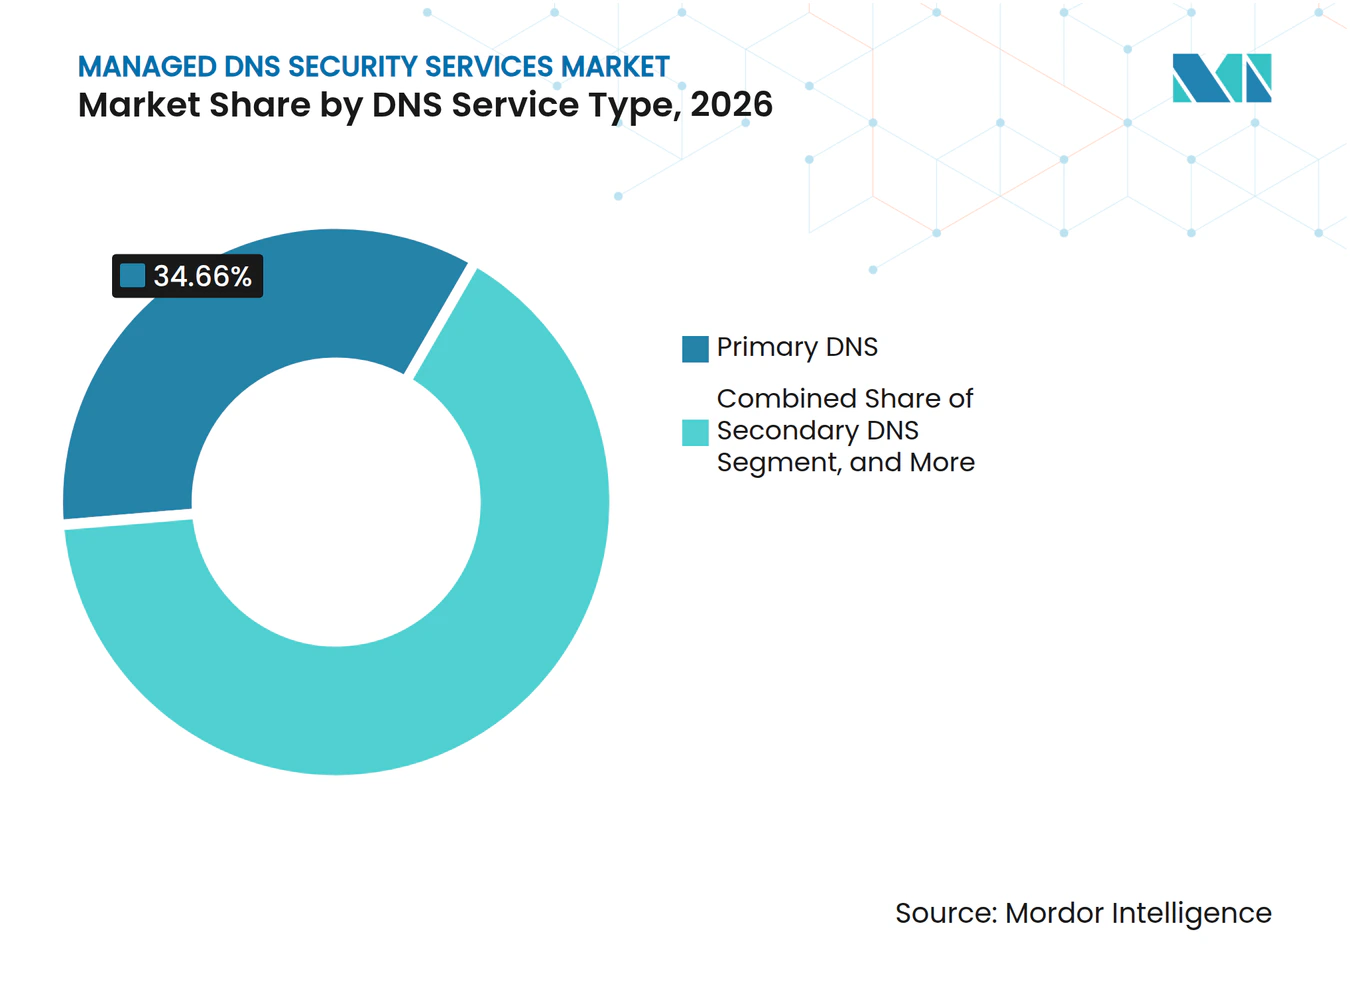
le DNS secondaire soutient les conceptions de résilienceLe DNS primaire détenait 34,66 % des revenus en 2026, tandis que le DNS secondaire devrait se développer à un CAGR de 15,16 % jusqu'en 2032. Le DNS primaire reste le service fondamental pour les enregistrements faisant autorité et soutient l'infrastructure DNS principale de la plupart des entreprises. Le DNS secondaire attire l'attention sur le marché des services managés de sécurité DNS, car les organisations recherchent la redondance après des incidents de disponibilité et des attaques volumétriques. L'augmentation de 24 % des signaux de menace DNS entre le second semestre 2025 et le premier semestre 2026 renforce la nécessité de répartir les services faisant autorité entre plusieurs fournisseurs. Les conceptions multi-fournisseurs peuvent distribuer le trafic d'attaque et réduire la dépendance à un seul service faisant autorité.
Akamai a ajouté la prise en charge de DNSSEC multi-signataire à Edge DNS en mars 2026, permettant à plusieurs fournisseurs de co-signer des zones selon le modèle 2 de la RFC 8901. Cela peut réduire un obstacle opérationnel à l'adoption du DNS secondaire. Le DNS dynamique est également pertinent pour les charges de travail cloud qui nécessitent des modifications fréquentes d'enregistrements lors des cycles d'orchestration de conteneurs. Le DNS inverse soutient l'authentification des e-mails via les configurations DMARC et SPF dans les environnements réglementés, tandis que les programmes de confiance zéro ajoutent une autre raison d'avoir un DNS faisant autorité résilient, car la microsegmentation dépend d'une découverte de services stable. Ces besoins font du DNS secondaire un achat de résilience et de conformité plutôt qu'une simple sauvegarde technique.
Par taille d'organisation :
les revenus des entreprises restent concentrés tandis que les PME se développentLes grandes entreprises détenaient 74,33 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 15,18 % jusqu'en 2032. Les grandes organisations disposent des ressources nécessaires pour gérer de grands volumes de requêtes DNS et sont des cibles fréquentes pour le hameçonnage et les activités de commande et contrôle. Leurs investissements reflètent également le coût des temps d'arrêt pour les applications orientées client et les opérations mondiales. L'avis d'avril 2025 dirigé par la CISA sur le DNS à flux rapide a noté que la rotation rapide des adresses IP peut contourner les listes de blocage lorsque les organisations manquent d'un filtrage DNS efficace. Cette menace peut encourager les petites organisations à utiliser des services DNS protecteurs plutôt que de gérer elles-mêmes un filtrage complexe.
L'adoption par les PME sur le marché des services managés de sécurité DNS dépendra fortement des canaux des prestataires de services managés et des outils prenant en charge plusieurs clients depuis une seule plateforme. Infoblox a introduit une multi-location améliorée pour Threat Defense en septembre 2026 afin de soutenir le déploiement évolutif des clients via ces canaux. NEC a également introduit la sécurité DNS intégrée pour les routeurs VPN des PME au Japon en mars 2026. DNSFilter et TitanHQ utilisent la distribution via les prestataires de services managés pour atteindre les clients sous-entreprise en Amérique du Nord et en Europe. Des offres groupées à moindre coût peuvent élargir l'accès tout en réduisant le besoin d'appareils de sécurité dédiés, offrant aux PME une voie pratique pour adopter la sécurité DNS managée à mesure que leur exposition augmente.
Par secteur d'utilisateur final :
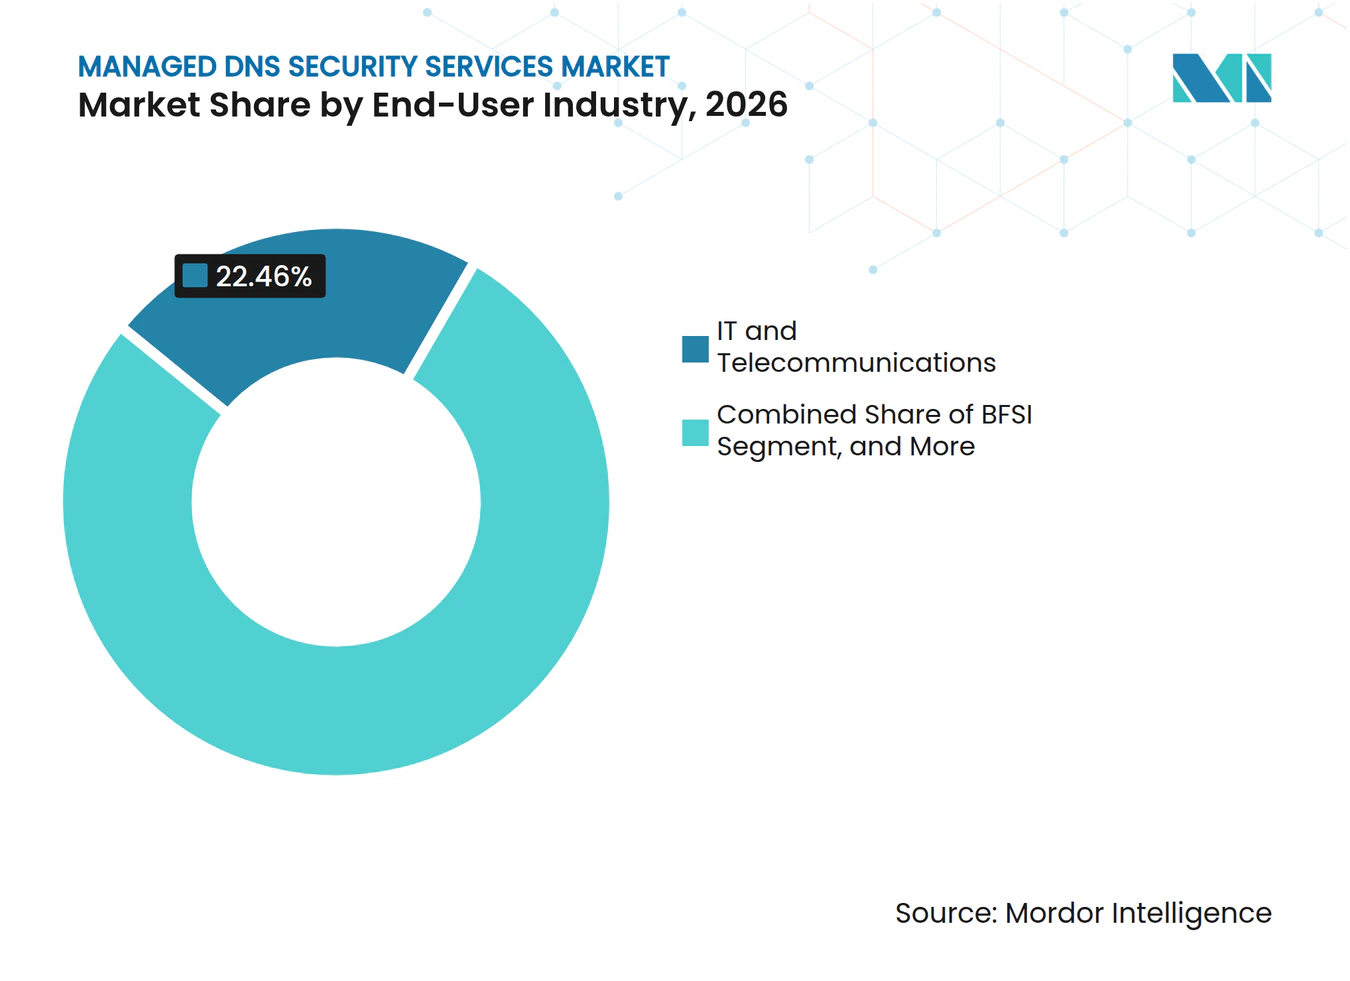
l'exposition aux menaces BFSI stimule la demandeL'informatique et les télécommunications détenaient 22,46 % des revenus en 2026, tandis que le BFSI devrait se développer à un CAGR de 15,29 % jusqu'en 2032. Le secteur de l'informatique et des télécommunications génère de grands volumes de trafic DNS et fournit une connectivité aux autres secteurs au sein du marché des services managés de sécurité DNS. Les institutions financières sont directement exposées aux inondations de requêtes DNS, au hameçonnage et à d'autres menaces pouvant interrompre les services numériques. Radware a signalé une augmentation mondiale de 272 % des attaques par inondation de requêtes DNS contre les institutions financières en 2025. Cela renforce l'importance de la surveillance et du filtrage DNS au niveau de la gestion des risques senior.
La loi sur la résilience opérationnelle numérique exige que les entités financières démontrent leur résilience en matière de technologies de l'information et de la communication, y compris la détection des incidents et les rapports pertinents pour les opérations DNS. Les programmes de renseignement sur les menaces utilisent également les signaux DNS pour identifier les infrastructures malveillantes avant le début d'une attaque plus large. Les soins de santé et les sciences de la vie, les organisations gouvernementales et du secteur public, ainsi que les entreprises de commerce de détail et de commerce électronique ont des besoins similaires en matière de conformité et de disponibilité des services. HIPAA, FISMA et PCI-DSS façonnent les exigences de gouvernance des données DNS et de protection des transactions dans leurs contextes respectifs. La fabrication et les services publics deviennent pertinents à mesure que les réseaux de technologie opérationnelle et informatiques deviennent plus connectés, élargissant le marché des services managés de sécurité DNS au-delà des acheteurs technologiques traditionnels.

Par application :
le cloud et le SaaS en tête tandis que l'IoT accélèreLes applications cloud et SaaS détenaient 28,71 % des revenus en 2026, tandis que les applications IoT devraient se développer à un CAGR de 15,22 % jusqu'en 2032. Les effectifs distribués peuvent générer des volumes de requêtes élevés lorsque les utilisateurs accèdent répétitivement aux domaines SaaS. Cela soutient la position dominante des applications cloud et SaaS dans la taille du marché des services managés de sécurité DNS. La croissance de l'IoT reflète la prolifération des appareils qui dépasse l'utilisation de DNSSEC et du DNS chiffré. Des recherches présentées lors de RIPE 90 en 2025 ont révélé qu'aucun appareil IoT testé n'avait implémenté DNSSEC ou le DNS chiffré, laissant de nombreux parcs d'appareils exposés à la manipulation au niveau de la couche DNS.
Les relations DNS restent également centrales pour les achats cloud d'entreprise sur le marché des services managés de sécurité DNS. Les données d'octobre 2026 d'Edge Footprint ont montré qu'AWS Route 53, Akamai Edge DNS et Cloudflare géraient une grande partie du DNS faisant autorité utilisé par les entreprises du Fortune 500. Les services CDN et les réseaux d'entreprise ont besoin d'un routage intelligent basé sur la latence, les vérifications de l'état et les règles de conformité géographique. Les plateformes de commerce électronique ont besoin d'un DNS fiable pendant les périodes de transactions à forte valeur, tandis que l'hébergement de sites web reste une application d'entrée de gamme où ClouDNS, Constellix et DNSimple servent les PME et les développeurs à des valeurs contractuelles inférieures. Cette combinaison soutient à la fois les contrats d'entreprise à volume élevé et une base plus large de petits utilisateurs.
Analyse géographique
Marché des services managés de sécurité DNS dans les Amériques
L'Amérique du Nord détenait 41,88 % de la part du marché des services managés de sécurité DNS en 2026. La densité cloud hyperscale, la réglementation mature et la forte exposition aux attaques des entreprises soutiennent la position dominante de la région. Les États-Unis représentent une grande partie de cette demande grâce aux achats fédéraux et aux grandes organisations financières, de santé et technologiques, tandis que l'initiative DNS protecteur de la CISA et les recommandations de la NSA sur le DNS chiffré soutiennent l'utilisation de services de résolveur protégés. L'Amérique du Sud se développe sur le marché des services managés de sécurité DNS grâce à la migration cloud et à la modernisation des télécommunications, le Brésil étant soutenu par les exigences de protection des données et de cybersécurité du secteur financier.
Marché européen des services managés de sécurité DNS
L'Europe présente un profil distinct car la directive NIS 2 exige que les opérateurs d'infrastructures critiques auditent, documentent et sécurisent le trafic DNS dans le cadre de la gestion des risques liés aux technologies de l'information et de la communication. L'Allemagne est en tête des dépenses régionales, le BSI IT-Grundschutz NET.1.1 exigeant des contrôles au niveau de la couche DNS pour les organisations cherchant à obtenir la certification fédérale de cybersécurité. Le programme DNS protecteur du Royaume-Uni couvre plus de 1 400 organisations gouvernementales centrales, gouvernementales locales et du NHS. Les accords de traitement des données du RGPD exigent que les fournisseurs documentent la manière dont les journaux de requêtes des résidents de l'UE sont traités, ce qui favorise les fournisseurs disposant de nœuds anycast en région et de limites de données documentées.
Marché des services managés de sécurité DNS en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 15,49 % jusqu'en 2032, le taux géographique le plus rapide sur le marché des services managés de sécurité DNS. Le déploiement de la 5G, les dépenses en villes intelligentes et le rôle de la région dans l'adoption de l'IPv6 soutiennent ces perspectives. L'APNIC a signalé que l'Asie-Pacifique représentait plus de 64 % des utilisateurs mondiaux d'IPv6 en 2025. Les fournisseurs nationaux chinois opèrent sous les règles locales de sécurité et d'information personnelle, tandis que les paiements numériques et la numérisation gouvernementale de l'Inde augmentent la demande des institutions financières et des plateformes. Le Moyen-Orient et l'Afrique restent des marchés à un stade plus précoce, bien que la Vision 2030 de l'Arabie saoudite et les investissements dans les télécommunications des Émirats arabes unis soutiennent la demande régionale.
Paysage concurrentiel
Concentration du Marché
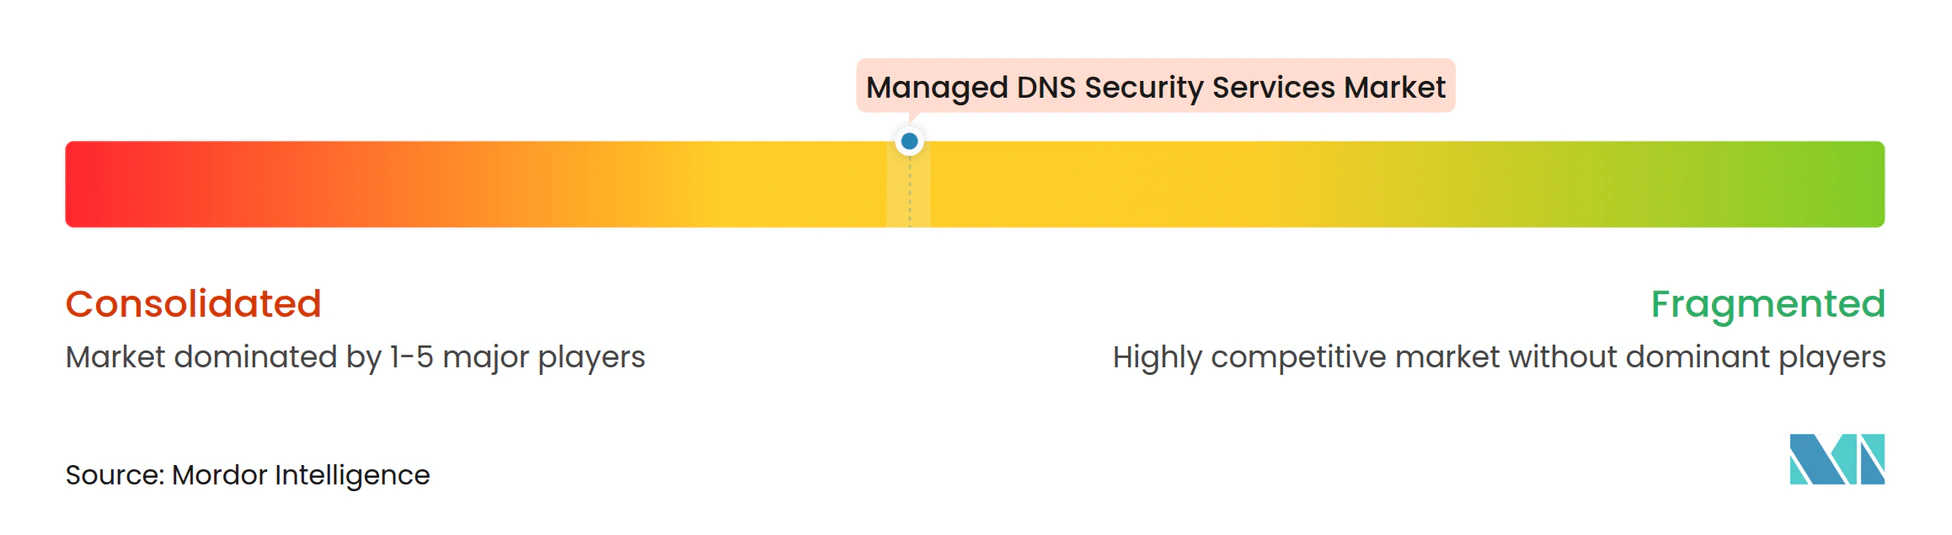
Le marché des services managés de sécurité DNS est modérément concentré au niveau de la plateforme, où AWS, Cloudflare, Akamai Technologies, Microsoft et Google servent les grandes entreprises via des intégrations cloud, CDN et de sécurité. AWS Route 53 occupe une position significative dans les charges de travail hyperscale en raison de son intégration étroite avec les services AWS, et la sécurité DNS avancée de Palo Alto Networks est devenue généralement disponible sur le pare-feu DNS du résolveur Route 53 en octobre 2026. Le service ajoute la protection contre les flux rapides, la détection des algorithmes de génération de domaines et les contrôles de tunnelisation DNS dans les politiques Route 53. Cela permet aux clients AWS d'utiliser ces protections sans appareils séparés au niveau du VPC.
Akamai est en concurrence sur le marché des services managés de sécurité DNS grâce à son empreinte DNS faisant autorité et à ses fonctionnalités de sécurité DNS. Sa mise à jour de mars 2026 a ajouté le DNSSEC multi-signataire, l'analyse de la sécurité de l'infrastructure et la détection des enregistrements CNAME orphelins à Edge DNS. Cloudflare a publié le DNS interne en disponibilité générale en juillet 2026 pour combiner le DNS public et privé sur un seul plan de contrôle. Cela répond à la complexité du DNS à horizon partagé dans les architectures de confiance zéro. Ces évolutions montrent comment les principaux fournisseurs étendent le DNS d'un service réseau distinct vers un modèle opérationnel de sécurité et de cloud plus large.
Les fournisseurs axés sur le DDI étendent également leurs positions sur le marché des services managés de sécurité DNS vers le renseignement externe sur les menaces et la gestion de la surface d'attaque. Infoblox a finalisé son acquisition d'Axur en mai 2026, ajoutant la découverte externe des menaces, la protection contre les risques numériques, l'analyse de plus de 40 millions d'URL quotidiennement, un taux de succès de suppression de 98,9 % et un blocage moyen des menaces 68,4 jours plus tôt que les outils traditionnels. BlueCat Networks et EfficientIP restent pertinents dans les déploiements hybrides réglementés où DORA, le RGPD et les exigences de résidence des données sont importants. La Fondation Linux a lancé DNS-AID en mai 2026 avec Cloudflare, GoDaddy, Infoblox, ISC, Equinix et d'autres membres pour faire progresser la découverte décentralisée d'agents d'intelligence artificielle via le DNS. Le projet peut renforcer le rôle stratégique du DNS dans les transactions d'agents d'intelligence artificielle de confiance et créer des opportunités supplémentaires pour les fournisseurs disposant de réseaux anycast mondiaux.
Leaders du secteur des services managés de sécurité DNS
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services managés de sécurité DNS Entreprises couvertes dans ce rapport
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- International Business Machines Corporation
- Oracle Corporation
- Infoblox Inc.
- GoDaddy Inc.
- VeriSign, Inc.
- Vercara, LLC
- DigiCert, Inc.
- Cisco Systems, Inc.
- BlueCat Networks Inc.
- EfficientIP SAS
- DNSFilter, Inc.
- TitanHQ
- DNS Made Easy
- Tiggee LLC
- No-IP, Inc.
- Open-Xchange AG
- Constellix LLC
- ClouDNS Ltd.
- DNSimple Corporation
Développements industriels récents dans Marché des services managés de sécurité DNS
- Octobre 2026 : la sécurité DNS avancée de Palo Alto Networks a atteint la disponibilité générale sur le pare-feu DNS du résolveur Amazon Route 53, offrant une protection contre les flux rapides, la détection des algorithmes de génération de domaines et le blocage de la tunnelisation DNS nativement dans les politiques Route 53 dans les environnements AWS et cloud hybride, éliminant le besoin de déploiements d'appareils séparés au niveau du VPC.
- Octobre 2026 : GoDaddy, Infoblox, Google et Cloudflare ont présenté une architecture de référence « Chaîne de confiance » pour les transactions sécurisées d'agents d'intelligence artificielle lors de GovWare 2026 pendant la Semaine internationale de la cybersécurité de Singapour, développée avec l'IMDA de Singapour. L'architecture utilise le DNS comme couche de découverte et de vérification d'identité des agents, positionnant les opérateurs DNS comme infrastructure de confiance fondamentale pour les réseaux de commerce agentique que McKinsey estime pouvoir faciliter entre 3 et 5 milliards USD d'achats de consommateurs d'ici 2030.
- Octobre 2026 : AWS a publié des analyses et des informations DNS pour Route 53 Global Resolver et le pare-feu DNS via l'intégration native d'Amazon CloudWatch, offrant aux équipes de sécurité une observabilité des modèles de requêtes, une détection des anomalies et des capacités d'alarme automatisées dans les environnements DNS cloud hybrides.
- Octobre 2026 : VeriSign a lancé la version bêta limitée de Verisign Informed, un service de statut de certificat à haute assurance offrant une validation au moment de l'utilisation via une infrastructure DNS à haute disponibilité, avec une disponibilité générale prévue pour le premier semestre 2027.
Portée du rapport mondial sur le marché des services managés de sécurité DNS
Le marché des services managés de sécurité DNS comprend des services de sécurité externalisés, disponibles 24h/24 et 7j/7, qui protègent l'infrastructure DNS et le trafic DNS d'une organisation contre les cybermenaces, notamment les attaques DDoS, le détournement DNS, l'empoisonnement du cache, la tunnelisation DNS et les communications de commande et contrôle (C2) des logiciels malveillants.
Le rapport sur le marché des services managés de sécurité DNS est segmenté par modèle de déploiement (basé sur le cloud, sur site et hybride), type de service DNS (DNS primaire, DNS secondaire, DNS dynamique et DNS inverse), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisateur final (informatique et télécommunications, banque, services financiers et assurance, médias et divertissement, commerce de détail et commerce électronique, soins de santé et sciences de la vie, gouvernement et secteur public, et autres secteurs d'utilisateurs finaux), application (hébergement de sites web, applications cloud et SaaS, plateformes de commerce électronique, services CDN, réseaux d'entreprise, applications mobiles et applications IoT) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Basé sur le cloud |
| Sur site |
| Hybride |
| DNS primaire |
| DNS secondaire |
| DNS dynamique |
| DNS inverse |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Informatique et télécommunications |
| Banque, services financiers et assurance |
| Médias et divertissement |
| Commerce de détail et commerce électronique |
| Soins de santé et sciences de la vie |
| Gouvernement et secteur public |
| Autres secteurs d'utilisateurs finaux |
| Hébergement de sites web |
| Applications cloud et SaaS |
| Plateformes de commerce électronique |
| Services CDN |
| Réseaux d'entreprise |
| Applications mobiles |
| Applications IoT |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par type de service DNS | DNS primaire | |
| DNS secondaire | ||
| DNS dynamique | ||
| DNS inverse | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisateur final | Informatique et télécommunications | |
| Banque, services financiers et assurance | ||
| Médias et divertissement | ||
| Commerce de détail et commerce électronique | ||
| Soins de santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par application | Hébergement de sites web | |
| Applications cloud et SaaS | ||
| Plateformes de commerce électronique | ||
| Services CDN | ||
| Réseaux d'entreprise | ||
| Applications mobiles | ||
| Applications IoT | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de sécurité DNS ?
La taille du marché des services managés de sécurit DNS devrait s'étendre de 3,82 milliards USD en 2026 et 4,39 milliards USD en 2027 à 8,76 milliards USD d'ici 2032, à un CAGR de 14,82 %. Les perspectives reflètent une demande accrue pour le DNS protecteur, la gestion du trafic et le soutien à la conformité dans les environnements cloud et hybrides.
Qu'est-ce qui stimule la demande de services managés de sécurité DNS ?
La montée des attaques basées sur le DNS, le déploiement d'applications cloud-natives, l'expansion de l'IoT et de la 5G, l'utilisation multi-CDN et les exigences de résidence des données soutiennent la demande. Les organisations ont également besoin d'une visibilité sur les domaines malveillants, de services redondants lors des attaques et de politiques plus cohérentes dans les infrastructures cloud et locales.
Quel modèle de déploiement est en tête des services managés de sécurité DNS ?
Le déploiement basé sur le cloud était en tête avec une part de 64,72 % en 2026 et devrait se développer à un CAGR de 15,24 % jusqu'en 2032. L'infrastructure anycast distribuée, le basculement automatisé et l'intégration avec les outils de déploiement cloud soutiennent sa position, bien que les systèmes hybrides restent importants dans les environnements réglementés.
Quel secteur d'utilisateur final devrait se développer le plus rapidement ?
Le BFSI devrait se développer à un CAGR de 15,29 % jusqu'en 2032, soutenu par l'exposition aux menaces du secteur financier et les exigences de résilience opérationnelle. Le secteur utilise les contrôles DNS pour aider à protéger les services de transaction, identifier les infrastructures malveillantes et soutenir les processus documentés de détection et de signalement des incidents.
Quelle région devrait enregistrer la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 15,49 % jusqu'en 2032, soutenue par le déploiement de la 5G, les investissements dans les villes intelligentes et l'adoption de l'IPv6. La demande reflète également les besoins DNS nationaux en Chine et la croissance des paiements numériques et de l'infrastructure de numérisation publique de l'Inde.
Comment les entreprises utilisent-elles les services DNS secondaires ?
Les entreprises adoptent le DNS secondaire pour la redondance, la résilience multi-fournisseurs, la prise en charge de DNSSEC et une meilleure continuité lors des attaques au niveau de la couche DNS. Il peut distribuer les charges de travail faisant autorité entre plusieurs fournisseurs, réduire l'impact d'une panne et soutenir les architectures où la sécurité DNS est devenue partie intégrante d'une planification de résilience plus large.