
Marktgröße und Marktanteil für verwaltete schützende DNS-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.36 Milliarden US-Dollar |
| Marktgröße (2032) | 2.61 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.93 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete schützende DNS-Dienste von Mordor Intelligence
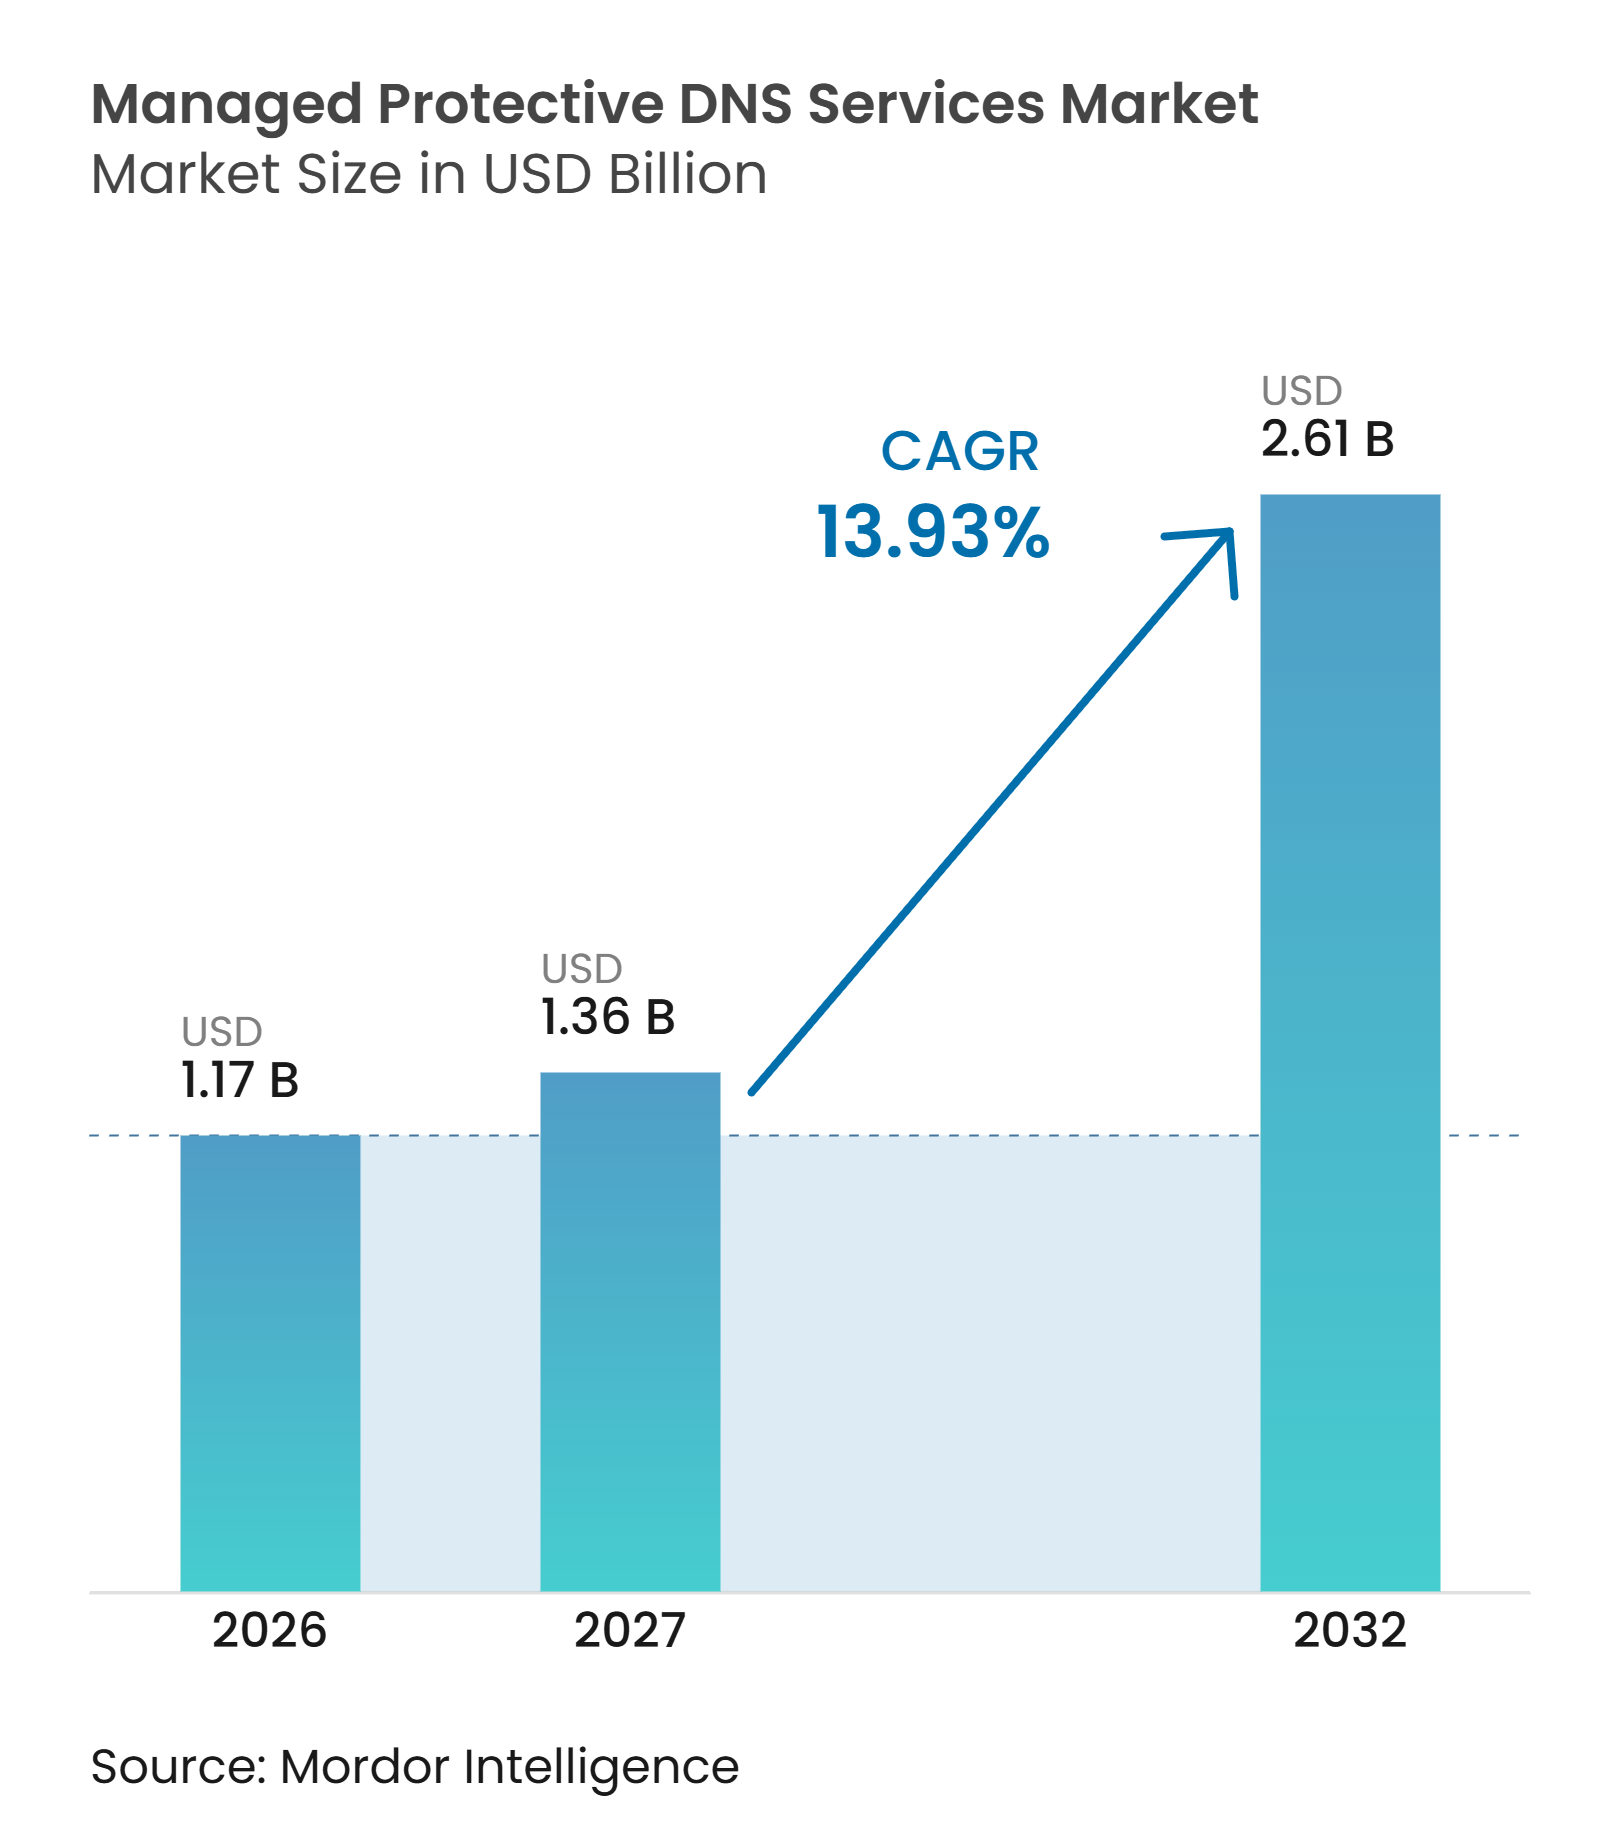
Die Marktgröße für verwaltete schützende DNS-Dienste soll von 1,17 Milliarden USD im Jahr 2026 auf 2,61 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 13,93 % verzeichnen. Die Nachfrage steigt, da Unternehmen DNS als frühzeitige Sicherheitskontrolle betrachten, die bösartige Aktivitäten erkennen kann, bevor Verbindungen andere Netzwerkschichten erreichen. Die Bedrohungsaktivitäten werden zunehmend vielfältiger, was verwaltete Abdeckung für Organisationen nützlich macht, die keine spezialisierten DNS-Intelligenz- und Reaktionsfähigkeiten intern aufrechterhalten können. Die Cloud-Bereitstellung unterstützt eine konsistente Richtlinie für Remote-Nutzer, verteilte Standorte und Workloads, die in mehreren Cloud-Umgebungen ausgeführt werden. Staatliche Programme und Compliance-Anforderungen machen verschlüsseltes und schützendes DNS zu einem Teil der grundlegenden Sicherheitsplanung in mehreren regulierten Umgebungen. Anbieter reagieren darauf, indem sie Resolver-Schutz mit DNS-, DHCP- und IP-Adressverwaltungstools kombinieren, was den Markt für verwaltete schützende DNS-Dienste stärker in den Sicherheits- und Netzwerkbetrieb der Kunden einbettet.
Wichtigste Erkenntnisse des Berichts
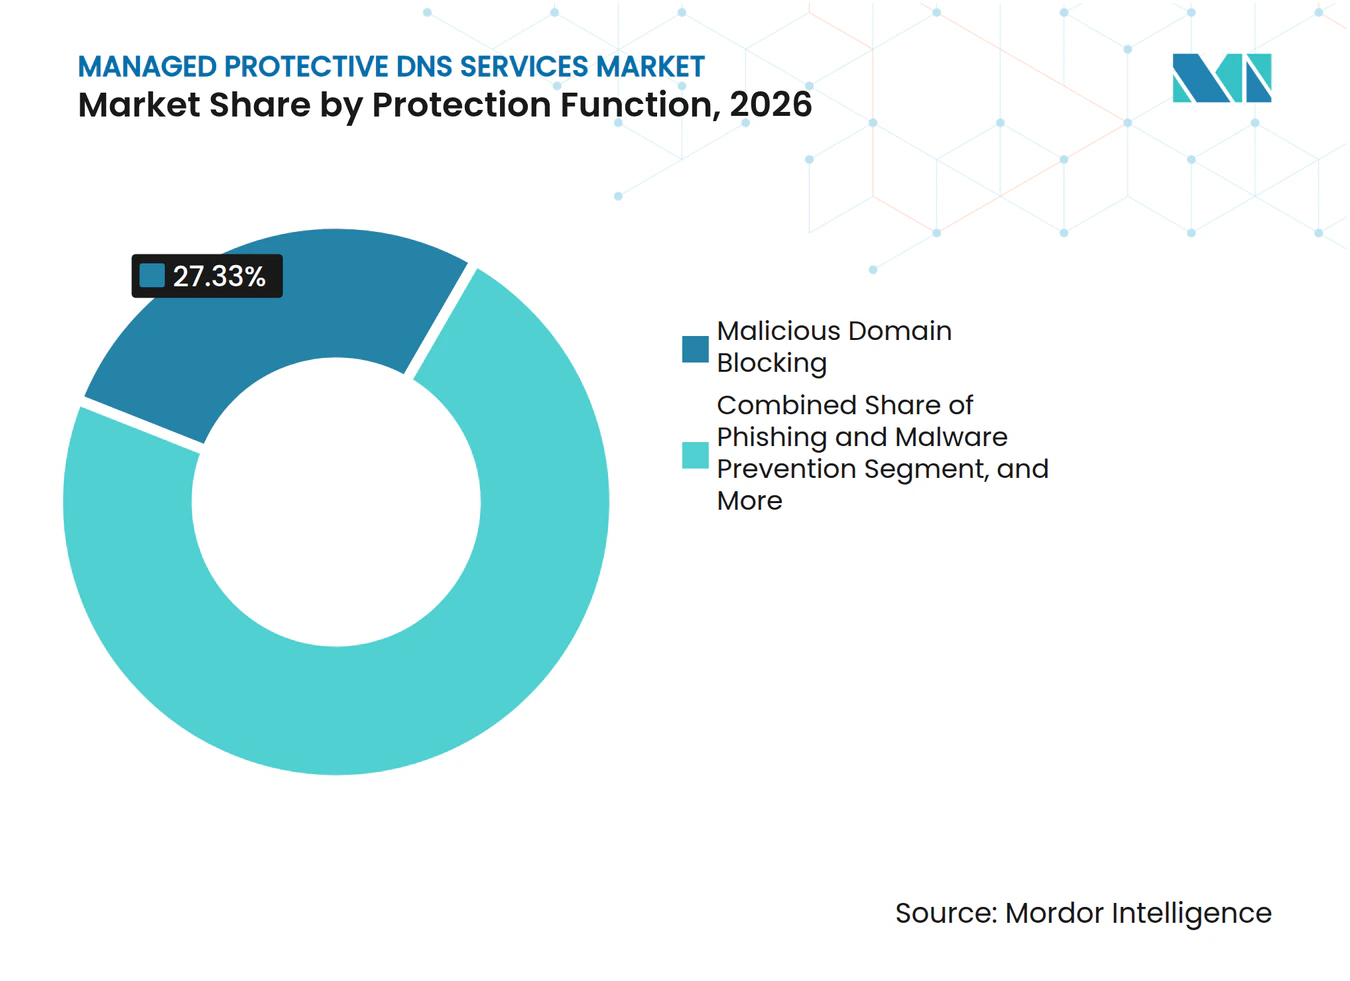
- Nach Schutzfunktion hielt die Blockierung bösartiger Domains im Jahr 2026 einen Marktanteil von 27,33 % am Markt für verwaltete schützende DNS-Dienste, während die Erkennung von Fast-Flux- und neu registrierten Domains bis 2032 voraussichtlich mit einer CAGR von 14,16 % wachsen wird.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Umsatzanteil von 65,44 % auf die Cloud-basierte Bereitstellung, während die Hybrid-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 14,22 % wachsen wird.
- Nach Unternehmensgröße entfielen im Jahr 2026 43,88 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 14,11 % wachsen werden.
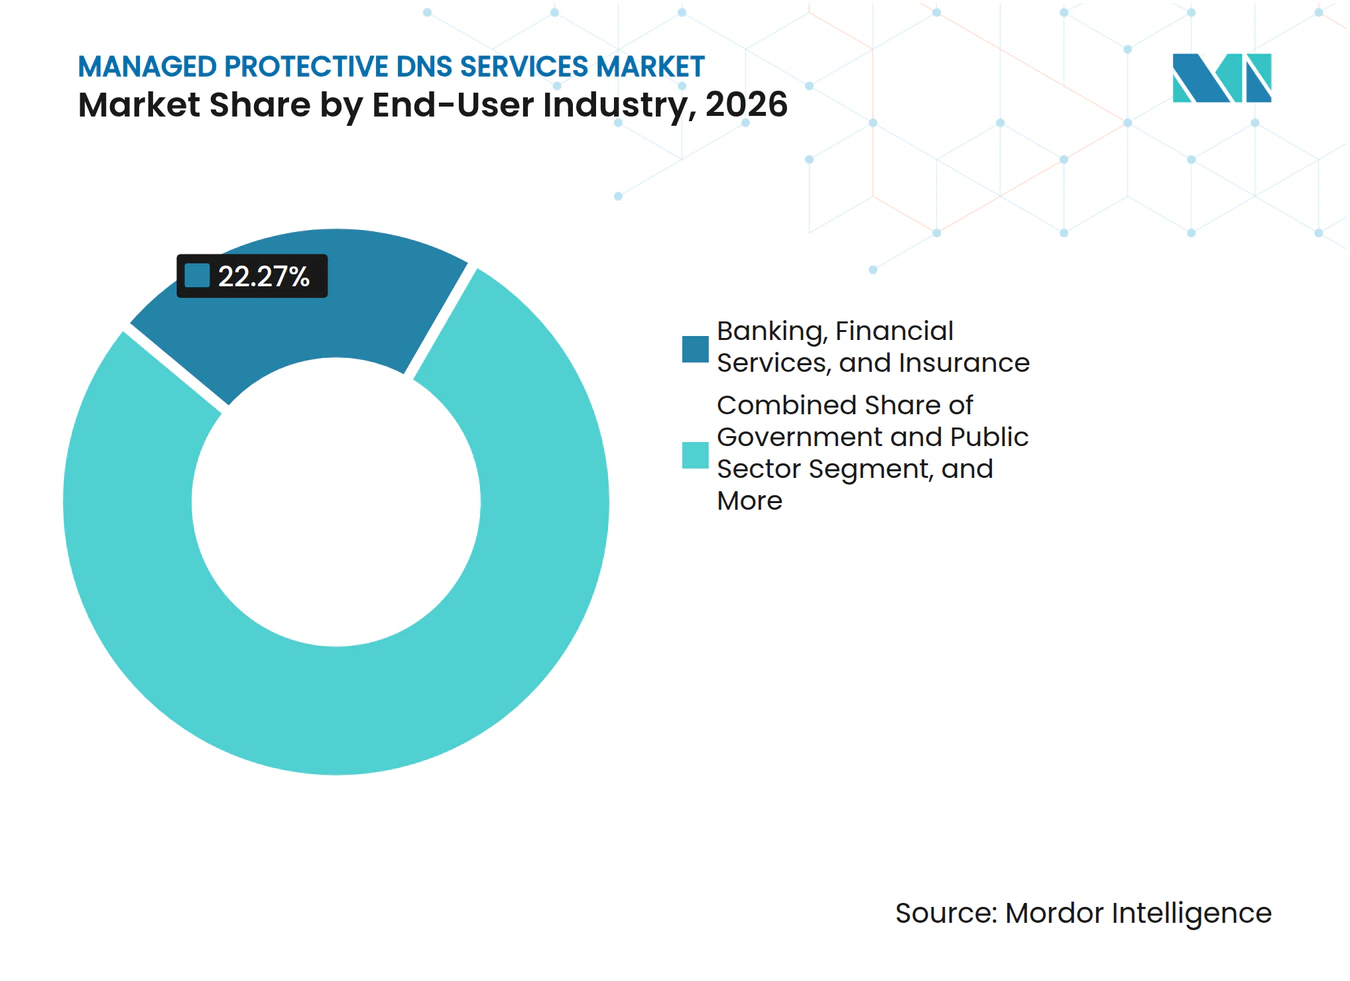
- Nach Endnutzerbranche hielt das Bank-, Finanzdienstleistungs- und Versicherungswesen im Jahr 2026 einen Umsatzanteil von 22,27 %, während der Regierungs- und öffentliche Sektor bis 2032 voraussichtlich mit einer CAGR von 14,28 % wachsen wird.
- Nach Bereitstellungs- und Zugangspunkt hielt der Netzwerk-Resolver und Forwarder im Jahr 2026 einen Umsatzanteil von 33,21 %, während Cloud-Workload- und VPC-Resolver bis 2032 voraussichtlich mit einer CAGR von 14,33 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 35,44 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 14,57 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Markttrends und Erkenntnisse für verwaltete schützende DNS-Dienste
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme DNS-basierter Phishing-, Malware- und C2-Aktivitäten | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Staatlich geführte Mandate für schützende DNS-Dienste und gemeinsam genutzte Dienste | +2.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Cloud-, Hybrid-Arbeit und Erweiterung von Roaming-Geräten | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| KI-gestützte Erkennung von neu registrierten und Fast-Flux-Domains | +2.2% | Global, mit frühen Gewinnen in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| DNS-Telemetrie als reibungsarmer SOC- und Zero-Trust-Kontrollpunkt | +1.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anforderungen an schützende DNS-Dienste für IoT, Betriebstechnologie und nicht verwaltete Geräte | +1.6% | Global, mit früher Bereitstellung in fertigungsintensiven Regionen des asiatisch-pazifischen Raums und im Energiesektor | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme DNS-basierter Phishing-, Malware- und C2-Aktivitäten
DNS machte 83,8 % der beobachteten Nicht-Web-Bedrohungen in der Zscaler ThreatLabz-Analyse aus. EfficientIP meldete 13,85 Milliarden DNS-Bedrohungssignale im ersten Halbjahr 2026, 24 % mehr als im zweiten Halbjahr 2025.[1] Der Bericht stellte fest, dass Malware zur führenden DNS-Bedrohungskategorie wurde, während die tägliche Aktivität von 8,0 Millionen Treffern im Januar auf 32,6 Millionen im April 2026 anstieg. Er verzeichnete außerdem einen monatlichen Anstieg der DGA-Aktivität um 24,2 % im Februar und einen Anstieg neu beobachteter Domains um 56,8 % im März, bevor beide Signale im April ihren Höhepunkt erreichten. Diese Abfolge gibt Sicherheitsteams ein Zeitfenster, um Domains und damit verbundenes Verhalten zu untersuchen, bevor Verbindungen in späteren Phasen weiter verbreitet werden. Infoblox stellte fest, dass 25,1 % von 100,8 Millionen neu beobachteten Domains bösartig oder verdächtig waren, während 95 % der bedrohungsbezogenen Domains nur in einer einzigen Kundenumgebung auftauchten.
Staatlich geführte Mandate für schützende DNS-Dienste und gemeinsam genutzte Dienste
Staatliche Programme verlagern schützende DNS-Dienste von Pilotprojekten in die routinemäßige zivile Sicherheitsinfrastruktur. Eine Durchführungsverordnung vom Januar 2025 wies die zivilen Bundesbehörden der Exekutive an, innerhalb von 180 Tagen verschlüsseltes DNS zu aktivieren, und verpflichtete föderale DNS-Resolver zur Unterstützung verschlüsselter Protokolle.[2] Das Ministerium für Innere Sicherheit berichtete, dass 92 % der zivilen Bundesbehörden der Exekutive bis 2025 dem schützenden DNS-Resolver der CISA beigetreten waren.[3] Diese Behörden repräsentierten mehr als 99 % des externen föderalen DNS-Verkehrs. Das Nationale Zentrum für Cybersicherheit des Vereinigten Königreichs bietet ebenfalls Leitlinien für schützende DNS-Dienste für Organisationen des Privatsektors. Diese Programme schaffen Beschaffungserwartungen, die auf regulierte kommerzielle Käufer übergehen können, da verschlüsseltes DNS und Resolver-Sicherheit zu Standardanforderungen werden.
Cloud-, Hybrid-Arbeit und Erweiterung von Roaming-Geräten
Hybrides Arbeiten hinterlässt eine DNS-Sicherheitslücke, wenn Endgeräte von zu Hause oder aus öffentlichen Netzwerken abfragen, anstatt über On-Premises-Resolver. Cloud-basierte schützende DNS-Dienste wenden Richtlinien auf Resolver-Ebene an, sodass der Schutz dem Nutzer folgt, ohne auf den physischen Standort angewiesen zu sein. Eurostat berichtete, dass ein wachsender Anteil der Unternehmen in der Europäischen Union kostenpflichtige Cloud-Computing-Dienste nutzt. Mehrere Cloud-Umgebungen können separate Namespaces und inkonsistente Auflösungspfade erzeugen, was den Wert einer zentralisierten DNS-Richtlinie erhöht. Der Markt für verwaltete schützende DNS-Dienste wird daher von Organisationen unterstützt, die eine einheitliche Sicherheitskontrolle über Remote-Arbeit, Zweigstellenstandorte und Cloud-Workloads hinweg benötigen. Cloud-native Dienste reduzieren auch den Bedarf, separate DNS-Sicherheitsgeräte an einzelnen Standorten zu betreiben und zu aktualisieren.
KI-gestützte Erkennung von neu registrierten und Fast-Flux-Domains
Statische Bedrohungsintelligenz-Feeds können hinter Angreifer-Infrastrukturen zurückbleiben, die Domain-Registrierungen oder DNS-Einträge schneller ändern, als Sperrlisten aktualisiert werden. CISA, NSA, FBI und internationale Partner identifizierten Fast Flux in einem kürzlich veröffentlichten Hinweis als nationale Sicherheitsbedrohung. Der Hinweis beschrieb, wie schnelle DNS-Eintragsänderungen bösartige Serverstandorte verschleiern und Lücken in der Netzwerkverteidigung ausnutzen. Infoblox erklärte, dass sein Threat Defense-Produkt risikoreiche Domains deutlich früher blockiert als herkömmliche Bedrohungsintelligenz-Feeds, während es eine außergewöhnlich niedrige Falsch-Positiv-Rate beibehält. Palo Alto Networks erklärte, dass sein Precision AI-System täglich eine enorme Menge neuer DNS-Ereignisse analysiert. Diese Fähigkeiten verlagern den Wettbewerb zwischen Anbietern hin zur kontinuierlichen Klassifizierung des Domain-Verhaltens anstelle geplanter Feed-Aktualisierungen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Umgehung durch direkte IP-Verbindungen und alternative Resolver | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Datenschutz-, Datenspeicherort- und DNS-Abfrage-Governance-Bedenken | -0.9% | Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Falsch-Positive durch CDN-, Fast-Flux- und neu registriertes Domain-Verhalten | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Begrenzte Käuferkenntnis und Kapazität zur Reaktion auf Warnmeldungen | -0.4% | Südamerika, Afrika und Teile des asiatisch-pazifischen Raums | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Umgehung durch direkte IP-Verbindungen und alternative Resolver
Direkte IP-Kommunikation ermöglicht es Malware, einen Command-and-Control-Server über eine rohe IP-Adresse statt über einen Domainnamen zu kontaktieren. Diese Methode umgeht DNS-Schichtkontrollen und ist in handelsüblichen Malware-Kits ohne Änderungen an der Angreifer-Infrastruktur verfügbar. Anwendungen, Browser oder IoT-Geräte können auch DNS-over-HTTPS-Anfragen an öffentliche Resolver senden, einschließlich 1.1.1.1 und 8.8.8.8, außerhalb eines unternehmensweiten schützenden DNS-Perimeters. Forschungen der UCL und Inria mit Infoblox ergaben, dass mehrere Consumer-IoT-Geräte fest codierte Resolver-Einstellungen hatten, die die per DHCP zugewiesenen DNS-Einstellungen überschrieben. Eine effektive Abdeckung erfordert daher aufeinander abgestimmte DNS-Richtlinien, Next-Generation-Firewalls und Endpunktverwaltung. Dieser bereichsübergreifende Implementierungsbedarf kann die Abdeckung verzögern und den unmittelbaren Nutzen eines verwalteten Dienstes verringern.
Datenschutz-, Datenspeicherort- und DNS-Abfrage-Governance-Bedenken
DNS-Abfrageprotokolle können IP-Adressen und Zeitstempel enthalten, die Profilerstellung und Standortinferenz unterstützen. ENISA hat Datenschutz- und Datenschutzüberlegungen als zentrale Themen für öffentliche DNS-Resolver-Dienste beschrieben. Das DNS4EU-Programm begrenzt die Aufbewahrung IP-basierter Abfrageprotokolle auf 6 Monate und verlangt, dass DNS-Datenverarbeitung innerhalb der Infrastruktur der Europäischen Union erfolgt. Diese Anforderungen beeinflussen, wie verwaltete Anbieter Protokollaufbewahrung, Datenzugriff und regionale Hosting-Vereinbarungen gestalten. Multinationale Käufer benötigen möglicherweise separate Resolver-Bereitstellungen nach Rechtsgebiet, was den Betriebsaufwand erhöht und die zentralisierte Richtlinie fragmentieren kann. Der Markt für verwaltete schützende DNS-Dienste muss daher Sicherheitsergebnisse neben rechtlichen und datenverwaltungsbezogenen Anforderungen berücksichtigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Schutzfunktion: Bedrohungsblockierung geht über bekannte bösartige Domains hinaus
Die Blockierung bösartiger Domains hielt im Jahr 2026 einen Marktanteil von 27,33 % am Markt für verwaltete schützende DNS-Dienste, was die etablierte Bedrohungsintelligenz-Infrastruktur und die weit verbreitete Vertrautheit mit auf Sperrlisten basierenden Kontrollen widerspiegelt. Die Funktion gibt Organisationen eine direkte Möglichkeit, bekannte bösartige Ziele zu blockieren, bevor Endpunktverbindungen hergestellt werden. Phishing- und Malware-Prävention sowie Command-and-Control- und Botnet-Unterbrechung sind ebenfalls wesentliche Funktionen, da sie Kanäle adressieren, die während der Ransomware-Vorbereitung und der lateralen Bewegung genutzt werden. DNS-Tunneling und Datenexfiltrations-Prävention dient einem engeren, aber ernsthaften Anwendungsfall, der verdeckten Datenverkehr betrifft. Infoblox verzeichnet täglich Erkennungen von Tunneling- und Command-and-Control-Aktivitäten durch Tools wie Cobalt Strike und benutzerdefinierte Exfiltrations-Frameworks. Im Markt für verwaltete schützende DNS-Dienste begünstigt dieser Bedarf Funktionen, die Verhalten und Verkehrsmuster untersuchen, anstatt sich nur auf eine Liste zuvor identifizierter Domains zu stützen.
Die Erkennung von Fast-Flux- und neu registrierten Domains soll von 2027 bis 2032 mit einer CAGR von 14,16 % wachsen. Diese Funktion reagiert auf Angreifer-Infrastrukturen, die zum Zeitpunkt ihres ersten Auftretens unbekannt sind und sich möglicherweise schnell ändern. Der Fast-Flux-Hinweis vom April 2025 erhöhte die Priorität der Abdeckung für schnell rotierende DNS-Einträge bei Regierungs- und Betreibern kritischer Infrastrukturen. Anbieter nutzen prädiktive Intelligenz und Verhaltensmodelle, um Registrierungsmuster, DNS-Änderungen und Domain-Beziehungen zu bewerten. Diese Methoden werden benötigt, wenn Signaturen und gemeinsame Listen noch nicht genügend Beweise haben, um eine Domain zu blockieren. Die Branche für verwaltete schützende DNS-Dienste verlagert sich hin zu einer Erkennung, die sich entwickelnde Infrastrukturen identifizieren kann, anstatt nur bekannte bösartige Ziele zu erkennen. Der Markt für verwaltete schützende DNS-Dienste profitiert, wenn dieser Schutz bereitgestellt werden kann, ohne dass Kunden ihre bestehende rekursive DNS-Infrastruktur ersetzen müssen.



Nach Bereitstellungsmodell: Cloud führt, während Hybrid-Architekturen expandieren
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 65,44 % des Umsatzes und hatte damit die größte Position unter den Bereitstellungsmodellen im Markt für verwaltete schützende DNS-Dienste. Cloud-native Dienste können dieselbe Resolver-Richtlinie auf Rechenzentren, Remote-Belegschaften und mehrere Cloud-Regionen anwenden. Sie reduzieren auch die Hardware-Wartung an einzelnen Standorten und passen sich natürlich in SASE- und Security Service Edge-Bereitstellungen ein. Die On-Premises-Bereitstellung bleibt relevant für luftgespaltene, klassifizierte und bestimmte Finanzdienstleistungsumgebungen, in denen DNS-Daten innerhalb interner Perimeter verbleiben müssen. Das Modell bedient weiterhin Käufer mit strengen Kontrollanforderungen und einer etablierten internen Resolver-Infrastruktur. Im Markt für verwaltete schützende DNS-Dienste erhalten diese Anwendungsfälle eine Rolle für lokal kontrollierte Bereitstellungen aufrecht, auch wenn die Cloud-Bereitstellung die führende Option bleibt.
Die Hybrid-Bereitstellung soll von 2027 bis 2032 mit einer CAGR von 14,22 % wachsen. Sie ermöglicht es Organisationen, On-Premises-Investitionen beizubehalten und gleichzeitig Cloud-basierte Intelligenz und Richtlinien auf interne Resolver auszudehnen. Infoblox erklärte, dass seine Universal DDI-Plattform bis November 2025 mehr als 200 Unternehmenskunden überschritten hatte, darunter Fortune-500-Kunden aus den Bereichen Finanzdienstleistungen, Gesundheitswesen und Einzelhandel. Universal DDI kombiniert DNS, DHCP und IP-Adressverwaltung über On-Premises-, Cloud- und Hybrid-Umgebungen hinweg. Cisco fügte Infoblox im Mai 2026 als natives Ziel in Cisco Workflows hinzu und ermöglichte so die Orchestrierung von Universal DDI- und Threat Defense-Workflows. Diese Art der Integration kann DNS-Richtlinienänderungen einfacher über mehrere Bereitstellungsschichten hinweg propagieren. Sie spiegelt auch wider, wie der Markt für verwaltete schützende DNS-Dienste Netzwerkrichtlinien, Bedrohungsreaktion und Asset-Sichtbarkeit in gemischten Umgebungen verbinden kann.
Nach Unternehmensgröße: Großunternehmen führen, während KMU die Einführung steigern
Großunternehmen entfielen im Jahr 2026 auf 43,88 % des Umsatzes. Ihre DNS-Verkehrsvolumina, Multi-Cloud-Umgebungen und die Kapazität zur Verwaltung von Bedrohungsintelligenz-Integrationen unterstützen umfassendere Bereitstellungen schützender DNS-Dienste. Gesundheitswesen, Finanzdienstleistungen und Organisationen kritischer Infrastrukturen sind wichtige Großunternehmenskäufer, da sie häufig mehrere Schutzfunktionen im Rahmen mehrjähriger verwalteter Serviceverträge benötigen. Diese Organisationen haben auch komplexere Remote-Zugriffs-, Zweigstellen- und Anwendungsumgebungen zu schützen. Ihre Kaufentscheidungen priorisieren häufig zentralisierte Kontrolle und Integration mit bestehenden Netzwerk- und Sicherheitsbetrieben. Diese Präferenz unterstützt Angebote im Markt für verwaltete schützende DNS-Dienste, die eine breite Richtlinienabdeckung mit einem für komplexe Organisationen geeigneten Servicemanagement kombinieren.
Kleine und mittlere Unternehmen sollen bis 2032 mit einer CAGR von 14,11 % wachsen. Managed Service Provider können schützende DNS-Dienste in Pro-Seat-Sicherheitsangebote einbinden, die den Bedarf an internen Sicherheitsspezialisten reduzieren. DNSFilter berichtete, dass es im Jahr 2025 täglich 180 Milliarden DNS-Abfragen verarbeitete und mehr als 43.000 Organisationen bediente, hauptsächlich über Managed Service Provider als Vermittler. Die Übernahme von Zorus im April 2025 fügte Endpoint-Web-Filterung und Nutzerverhalten-Analysen zu seinem DNS-Bedrohungserkennungsangebot hinzu. Die Cloud-Bereitstellung beseitigt auch standortbezogene Hardware-Kosten, was fortschrittliche DNS-Intelligenz für Organisationen mit IT-Teams von 2 bis 5 Mitarbeitern zugänglicher machen kann. Der Markt für verwaltete schützende DNS-Dienste kann diese Gruppe erreichen, wenn Managed Service Provider DNS-Sicherheit mit vertrauten Endpunkt- und Web-Kontrollen bündeln.
Nach Endnutzerbranche: Finanzdienstleistungen und Behörden unterstützen kritische Bereitstellungen
Das Bank-, Finanzdienstleistungs- und Versicherungswesen hielt im Jahr 2026 einen Umsatzanteil von 22,27 %, die größte Endnutzerposition im Markt für verwaltete schützende DNS-Dienste. Finanzdienstleistungsunternehmen sind hohen Volumina an Phishing, betrügerischen Domains und Angriffen auf kundenseitige Dienste ausgesetzt. EfficientIP stellte fest, dass Finanzdienstleistungsdomains in seiner Analyse von 2025 10,9 % der gezielten Phishing-Sektoren ausmachten. Kryptowährungsplattformen waren der am zweithäufigsten angegriffene Sektor und repräsentierten 18,1 % des DNS-Phishing-Verkehrs. PCI DSS- und DORA-Compliance-Frameworks unterstützen DNS-Schichtsicherheit als Teil eines umfassenderen Netzwerkverteidigungsansatzes, was zu mehrjährigen Bereitstellungen und Vertragsverlängerungen beitragen kann. Der Markt für verwaltete schützende DNS-Dienste ist daher relevant, wo Organisationen eine konsistente Sicherheitsrichtlinie über hochwertige Kunden- und Zahlungssysteme hinweg nachweisen müssen.
Der Regierungs- und öffentliche Sektor soll bis 2032 mit einer CAGR von 14,28 % wachsen. Das CISA-Programm weitet sich von der Abdeckung ziviler Bundesbehörden der Exekutive auf ein Pilotprojekt aus, das kritische Infrastrukturen umfasst, darunter Stromnetze, Wasserversorgungsunternehmen und Verkehrsbetreiber. Gesundheitswesen und Biowissenschaften tragen ebenfalls zur Nachfrage bei, da Ransomware-Operationen Command-and-Control- und Staging-Verkehr nutzen können, den DNS-Kontrollen beobachten können. Energie, Versorgungsunternehmen und kritische Infrastrukturen steigern die Einführung im Zusammenhang mit Netzwerksegmentierungsanforderungen für Betriebstechnologie. IT und Telekommunikation bleibt eine wichtige Nutzergruppe, da Netzbetreiber und DNS-Infrastrukturbetreiber Schutz in großem Maßstab benötigen. Die Nachfrage im Einzelhandel und E-Commerce kann während saisonaler Phishing-Aktivitäten steigen, wobei logistik- und kurierthematisches DNS-Phishing im ersten Halbjahr 2026 um das 3,4-Fache anstieg. Diese Muster machen den Markt für verwaltete schützende DNS-Dienste für Organisationen relevant, die die Überwachung anpassen müssen, wenn sich Kampagnen und kundenseitige Aktivitäten ändern.

Nach Bereitstellungs- und Zugangspunkt: Netzwerk-Resolver verankern die Abdeckung, während Cloud-Workloads beschleunigen
Netzwerk-Resolver und Forwarder hielten im Jahr 2026 einen Umsatzanteil von 33,21 %. Dieser Zugangspfad integriert sich in die bestehende unternehmensweite DNS-Infrastruktur, ohne dass Agenten auf einzelnen Geräten erforderlich sind. Er bietet einen wenig störenden Einstiegsweg für Organisationen, die bereits rekursive Resolver-Flotten betreiben. Er unterstützt auch Bereitstellungen bei Internetdienstanbietern, die Kontrollen vorgelagert zu allen Endpunkten anwenden. Die Bereitstellung über Endpunkt- und Roaming-Clients erweitert den Schutz auf Remote-Mitarbeiter, die DNS außerhalb von Unternehmensnetzwerken abfragen. Diese Bereitstellungsmethode ergänzt den Markt für verwaltete schützende DNS-Dienste, indem sie die Richtlinienabdeckung aufrechterhält, wenn das traditionelle Unternehmensnetzwerk nicht mehr der Weg für DNS-Anfragen ist.
Cloud-Workload- und VPC-Resolver sollen von 2027 bis 2032 mit einer CAGR von 14,33 % wachsen. Multi-Cloud-Anwendungen benötigen DNS-Filterung für Ost-West- und ausgehenden Workload-Verkehr innerhalb virtueller privater Cloud-Umgebungen. Palo Alto Networks integrierte Advanced DNS Security mit Amazon Route 53 Resolver DNS Firewall im August 2026 über den AWS Marketplace. Die Integration wendet Bedrohungsintelligenz über 9 Kategorien hinweg an, ohne Änderungen an der VPC-Netzwerkarchitektur zu erfordern. Integrationen mit Secure Web Gateway und Zero-Trust-Plattformen positionieren schützende DNS-Dienste innerhalb von SASE-Umgebungen, während Bereitstellungen bei Internetdienstanbietern, Netzbetreibern und im öffentlichen Sektor Programme unterstützen, die von CISA und dem NCSC betrieben werden. Diese Bandbreite an Bereitstellungsoptionen ermöglicht es dem Markt für verwaltete schützende DNS-Dienste, sowohl zentralisierte Infrastruktur- als auch Remote-Endpunktanforderungen zu bedienen.
Geografische Analyse
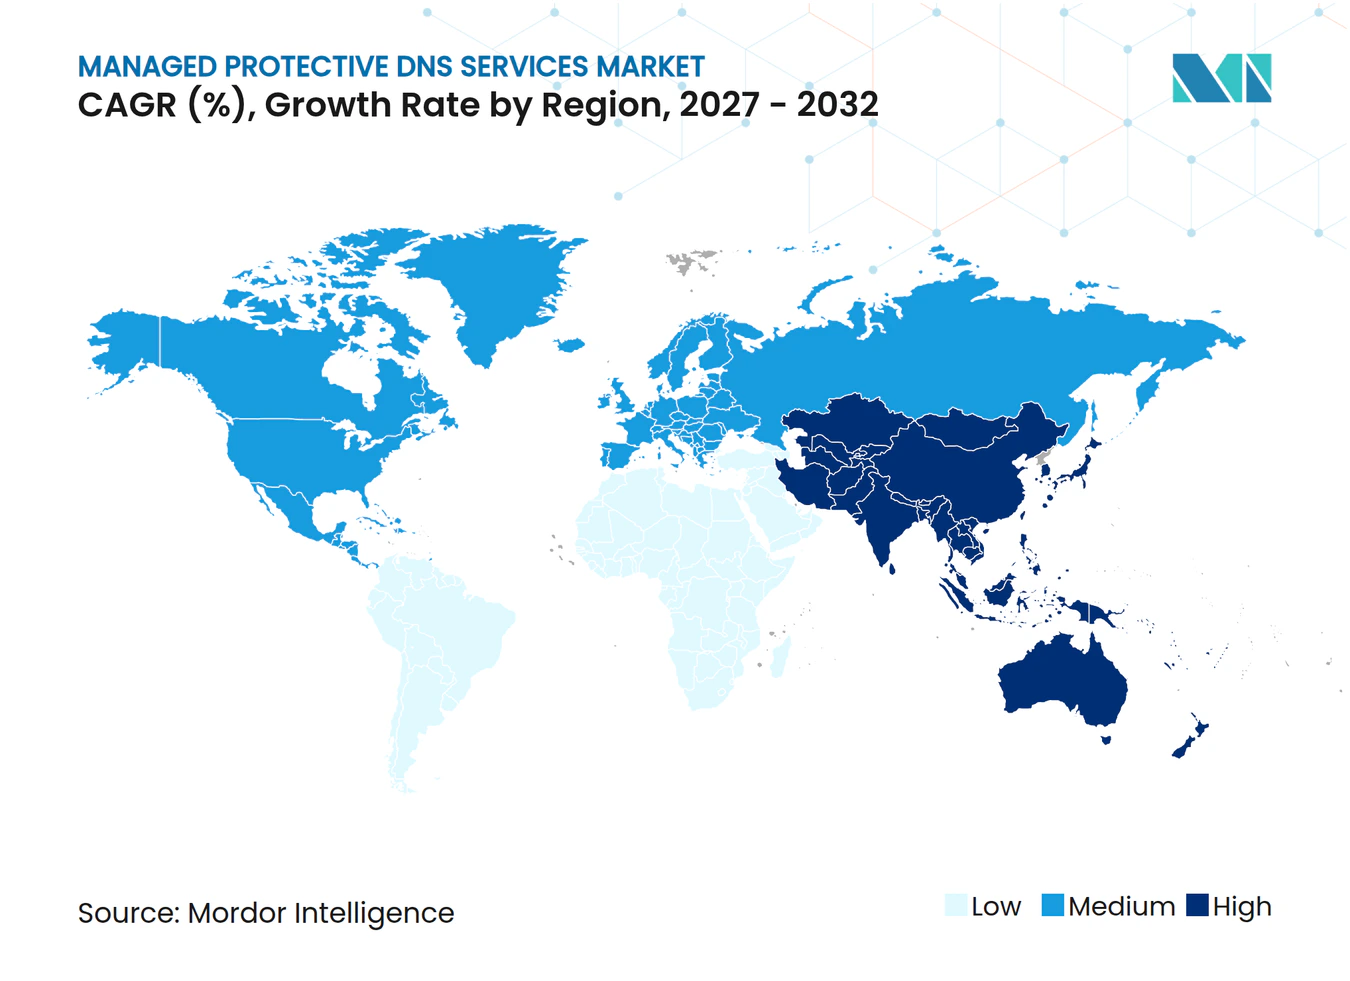
Nordamerika hielt im Jahr 2026 einen Anteil von 35,44 % am globalen Umsatz, die größte geografische Position im Markt für verwaltete schützende DNS-Dienste. Das föderale Mandat der Vereinigten Staaten für schützende DNS-Dienste unterstützt eine etablierte Bereitstellungsbasis. Das Ministerium für Innere Sicherheit bestätigte, dass 92 % der zivilen Bundesbehörden der Exekutive bis 2025 dem CISA-Dienst beigetreten waren und mehr als 99 % des externen föderalen DNS-Verkehrs repräsentierten. Dieser Umfang hat ein reifes Anbieter-Ökosystem und vertrautere kommerzielle Beschaffungspraktiken unterstützt. Kanadas Sektoren kritischer Infrastrukturen richten sich nach dem Kanadischen Zentrum für Cybersicherheit, das dem Fast-Flux-Hinweis vom April 2025 beigetreten ist. Mexikos Finanzsektor erweitert DNS-Sicherheitskontrollen im Rahmen der Rahmenbedingungen des nationalen Bankenregulators.
Der asiatisch-pazifische Raum soll von 2027 bis 2032 mit einer CAGR von 14,57 % wachsen, der schnellsten regionalen Rate im Markt für verwaltete schützende DNS-Dienste. Die Cloud-Einführung in Indien, Südkorea, China und Australien erweitert den Bedarf an skalierbaren Sicherheitskontrollen. Akamai identifizierte KI-gesteuerte Bedrohungen und verteilte KI-Workloads als wichtige Elemente der regionalen Cloud- und Sicherheitsrisikoumgebung. Diese Umgebung begünstigt Cloud-basierte DNS-Schutzlösungen gegenüber gerätebasierten Ansätzen, die Aktualisierungszyklen erfordern. Europa hat unterschiedliche Betriebsanforderungen, da DNS4EU Rechenzentren in der Europäischen Union nutzt, um Datenspeicherortanforderungen zu erfüllen. Kommerzielle Anbieter müssen diese Anforderungen berücksichtigen, wenn sie europäische Unternehmenskunden bedienen.
Südamerika verzeichnet eine stetige Einführung, angeführt vom brasilianischen Finanzsektor und der argentinischen Technologiebranche. Begrenzte Bekanntheit bei kleinen und mittleren Unternehmen bleibt eine Einschränkung in der Region. Der Nahe Osten entwickelt Nachfrage durch Smart-City- und Programme für kritische Infrastrukturen in Saudi-Arabien und den Vereinigten Arabischen Emiraten. Diese Programme erhöhen den IoT- und Betriebstechnologie-DNS-Verkehr, der Schutz auf Netzwerkebene benötigt. Palo Alto Networks fügte im August 2026 Präsenzpunkte in Spanien, Italien und der Schweiz hinzu, um die DNS-Auflösungslatenz für europäische und nahöstliche Unternehmenskunden zu reduzieren. Afrika hielt im Jahr 2026 die kleinste regionale Position, obwohl Südafrika, Nigeria und Ägypten eine anhaltende Nachfrage aus der mobilfirstorientierten Internetnutzung und wachsenden fintech-Ökosystemen zeigen.
Wettbewerbslandschaft
Marktkonzentration
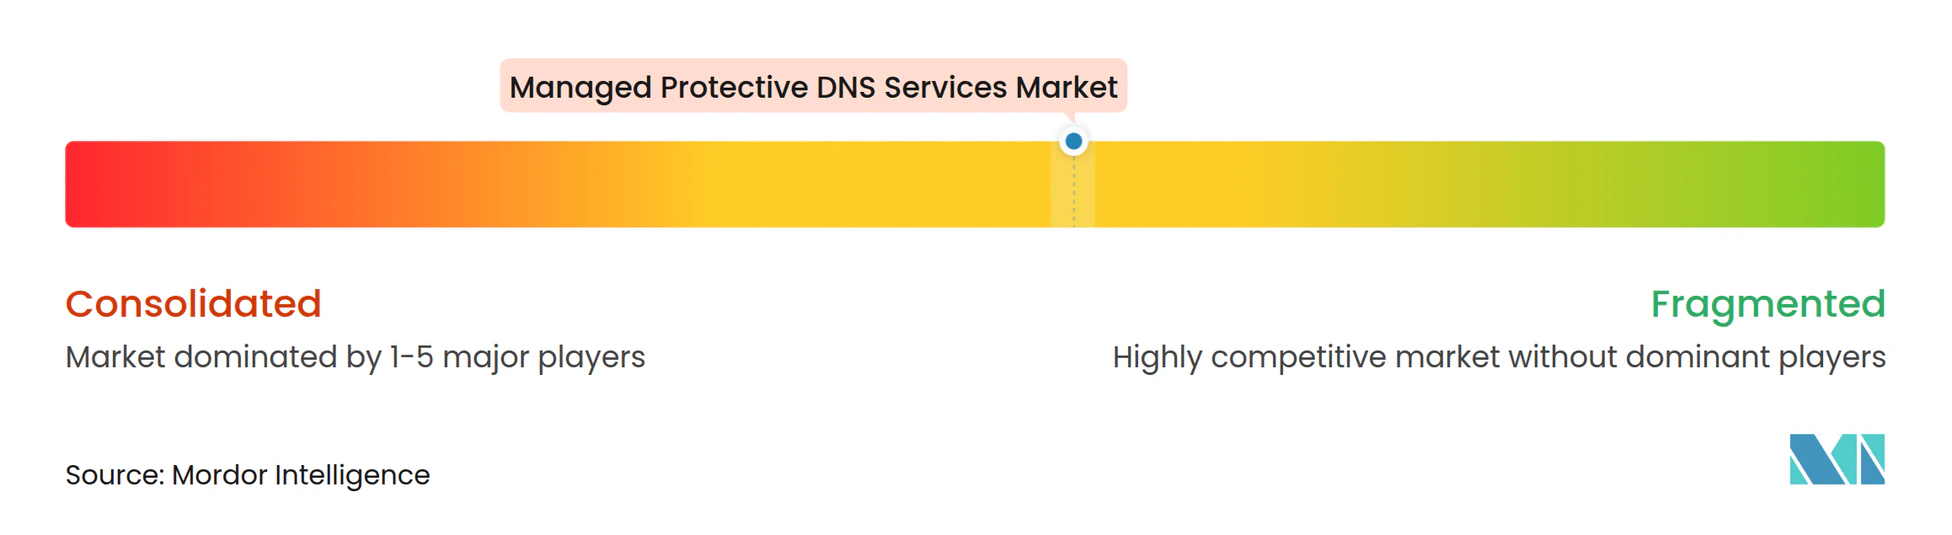
Der Markt für verwaltete schützende DNS-Dienste ist mäßig konzentriert, wobei dedizierte DNS-Sicherheitsanbieter und größere Cybersicherheitsplattformen in Unternehmens- und Managed-Service-Provider-Kanälen konkurrieren. Cisco, Cloudflare und Infoblox sind sichtbare Wettbewerbsanker, während DNSFilter, TitanHQ, SafeDNS, DNSSense und Heimdal Security um Mittelmarkt- und Managed-Service-Provider-Konten konkurrieren. Die Anbieterauswahl im Managed-Service-Provider-Kanal hängt von der Pro-Seat-Wirtschaftlichkeit und der Breite der API-Integrationen ab. Anbieter bündeln schützende DNS-Dienste zunehmend mit DDI-Management und SASE-Frameworks. Dieser Ansatz verknüpft DNS-Schutz mit dem Netzwerkbetrieb der Kunden und kann die Wechselkosten erhöhen. Das Wettbewerbsfeld umfasst auch Cloud-nahe Angebote, die schützende DNS-Dienste in umfassendere Cloud-Sicherheitsportfolios einbetten.
Infoblox schloss die Übernahme von Axur im Mai 2026 ab und führte Funktionen für digitalen Risikoschutz und kontinuierliches Bedrohungsexpositionsmanagement ein. Die Übernahme erweiterte seine Position in die externe Bedrohungserkennung, Markenrechtsverletzungsüberwachung und Anmeldedatenexposition. Die Workflow-Integration von Cisco mit Infoblox im Mai 2026 ist ein weiteres Beispiel dafür, wie schützende DNS-Dienste mit Sicherheitsorchestrierung und Netzwerkbereitstellung verbunden werden. Die Integration von Palo Alto Networks mit Amazon Route 53 Resolver DNS Firewall im August 2026 zeigt die Bedeutung Cloud-nativer Partnerschaften. Die Differenzierung der Anbieter basiert zunehmend auf Klassifizierungsgeschwindigkeit, Verhaltensanalyse und Tiefe der Bedrohungsintelligenz statt allein auf der Resolver-Leistung. Anbieter wenden auch graphbasierte und Methoden der natürlichen Sprachverarbeitung an, um bösartige Infrastrukturen durch Registrierungsverhalten und Domain-Beziehungen zu identifizieren.
Ungenutzte Chancen verbleiben in IoT- und Betriebstechnologieumgebungen, wo fest codierte Resolver und nicht-agentenbasierte Geräte Schutz auf Netzwerkebene erfordern. Forschungen der UCL und Inria mit Infoblox ergaben, dass keines von 30 getesteten Consumer-IoT-Geräten verschlüsseltes DNS unterstützte. Anbieter im Markt für verwaltete schützende DNS-Dienste können auch die Nachfrage von Managed Service Providern in Südamerika, Afrika und Südostasien adressieren, wo die Einführung von Sicherheitsdiensten unter dem Niveau der Bedrohungsexposition liegt. Die Bereitstellung in souveränen Clouds ist eine weitere Möglichkeit im Nahen Osten und in Europa, wo lokale Resolver-Infrastrukturen Datenspeicherortanforderungen erfüllen können. Hyperscaler-verknüpfte Integrationen erhöhen den Druck auf unabhängige Anbieter, da schützende DNS-Dienste als Teil umfassenderer Cloud-Sicherheit erworben werden können. Neuere Anbieter zielen auf die IoT- und Betriebstechnologielücke mit agentenlosen Diensten auf Netzwerkebene ab, die DNS-Abfragen von Druckern, Kameras und industriellen Steuerungen in Echtzeit klassifizieren.
Branchenführer im Markt für verwaltete schützende DNS-Dienste
-
Cisco Systems, Inc.
-
Cloudflare, Inc.
-
Infoblox Inc.
-
Zscaler, Inc.
-
Akamai Technologies, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: EfficientIP veröffentlichte seinen DNS-Bedrohungsintelligenz-Bericht für das erste Halbjahr 2026, der einen Anstieg der gesamten DNS-Bedrohungssignale um 24 % auf 13,85 Milliarden Treffer dokumentierte und berichtete, dass Malware zum ersten Mal Phishing als führende DNS-Bedrohungskategorie ablöste, wobei die tägliche Malware-Aktivität von einem Januartief um das 4-Fache auf einen Aprilhöchststand von 32,6 Millionen Treffern pro Tag anstieg.
- Oktober 2026: Palo Alto Networks aktualisierte seinen Advanced DNS Security Resolver, um Prisma Browser als Verbindungsquelle zu unterstützen, und ermöglichte so DNS-over-HTTPS für alle browserbasierten DNS-Aktivitäten, ohne dass eine Entschlüsselung des Datenverkehrs erforderlich ist, und erweiterte die Zero-Trust-DNS-Richtliniendurchsetzung auf Browser-Sitzungen auf verwalteten und nicht verwalteten Geräten.
- September 2026: Palo Alto Networks fügte seinem Advanced DNS Security Resolver über TCP-Port 853 DNS-over-TLS-Unterstützung hinzu und bot damit eine zusätzliche verschlüsselte DNS-Transportoption neben der bestehenden DNS-over-HTTPS-Infrastruktur mit vollständiger IPv4- und IPv6-Kompatibilität.
- August 2026: Palo Alto Networks Advanced DNS Security wurde mit Amazon Route 53 Resolver DNS Firewall integriert und brachte DNS-Bedrohungsintelligenz, die 9 Bedrohungskategorien abdeckt, über den AWS Marketplace in AWS-VPC-Umgebungen, ohne Änderungen an der VPC-Netzwerkarchitektur zu erfordern.
Berichtsumfang des globalen Marktes für verwaltete schützende DNS-Dienste
Der Markt für verwaltete schützende DNS-Dienste umfasst ausgelagerte 24/7-Sicherheitsdienste, bei denen ein Drittanbieter einen richtliniendurchsetzenden, rekursiven DNS-Resolver betreibt, der DNS-Abfragen in Echtzeit prüft und filtert, die Auflösung zu bekannten oder vermuteten bösartigen Domains, Phishing-Seiten, Malware-Command-and-Control-Infrastrukturen und Domain-Generation-Algorithm-Domains blockiert, bevor eine Verbindung jemals hergestellt wird.
Der Marktbericht für verwaltete schützende DNS-Dienste ist segmentiert nach Schutzfunktion (Blockierung bösartiger Domains, Phishing- und Malware-Prävention, Command-and-Control- und Botnet-Unterbrechung, DNS-Tunneling- und Datenexfiltrations-Prävention, Inhalts- und Acceptable-Use-Filterung sowie Erkennung von Fast-Flux- und neu registrierten Domains), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Bank-, Finanzdienstleistungs- und Versicherungswesen, IT und Telekommunikation, Regierung und öffentlicher Sektor, Gesundheitswesen und Biowissenschaften, Energie, Versorgungsunternehmen und kritische Infrastrukturen, Einzelhandel und E-Commerce sowie sonstige Endnutzerbranchen), Bereitstellungs- und Zugangspunkt (Netzwerk-Resolver und Forwarder, Endpunkt- und Roaming-Client, Secure Web Gateway und Zero-Trust-Plattform, Cloud-Workload- und VPC-Resolver sowie Resolver bei Internetdienstanbietern, Netzbetreibern und im öffentlichen Sektor) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Blockierung bösartiger Domains |
| Phishing- und Malware-Prävention |
| Command-and-Control- und Botnet-Unterbrechung |
| DNS-Tunneling- und Datenexfiltrations-Prävention |
| Inhalts- und Acceptable-Use-Filterung |
| Erkennung von Fast-Flux- und neu registrierten Domains |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Bank-, Finanzdienstleistungs- und Versicherungswesen |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Gesundheitswesen und Biowissenschaften |
| Energie, Versorgungsunternehmen und kritische Infrastrukturen |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Netzwerk-Resolver und Forwarder |
| Endpunkt- und Roaming-Client |
| Secure Web Gateway und Zero-Trust-Plattform |
| Cloud-Workload- und VPC-Resolver |
| Resolver bei Internetdienstanbietern, Netzbetreibern und im öffentlichen Sektor |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Schutzfunktion | Blockierung bösartiger Domains | |
| Phishing- und Malware-Prävention | ||
| Command-and-Control- und Botnet-Unterbrechung | ||
| DNS-Tunneling- und Datenexfiltrations-Prävention | ||
| Inhalts- und Acceptable-Use-Filterung | ||
| Erkennung von Fast-Flux- und neu registrierten Domains | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Bank-, Finanzdienstleistungs- und Versicherungswesen | |
| IT und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Gesundheitswesen und Biowissenschaften | ||
| Energie, Versorgungsunternehmen und kritische Infrastrukturen | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Bereitstellungs- und Zugangspunkt | Netzwerk-Resolver und Forwarder | |
| Endpunkt- und Roaming-Client | ||
| Secure Web Gateway und Zero-Trust-Plattform | ||
| Cloud-Workload- und VPC-Resolver | ||
| Resolver bei Internetdienstanbietern, Netzbetreibern und im öffentlichen Sektor | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete schützende DNS-Dienste?
Der Markt für verwaltete schützende DNS-Dienste soll von 1,17 Milliarden USD im Jahr 2026 auf 2,61 Milliarden USD bis 2032 bei einer CAGR von 13,93 % von 2027 bis 2032 wachsen.
Was treibt die Nachfrage nach verwalteten schützenden DNS-Diensten an?
Zunehmende DNS-basierte Malware, Phishing, Command-and-Control-Aktivitäten, Cloud-Einführung, hybrides Arbeiten und staatliche Programme für schützende DNS-Dienste unterstützen die Nachfrage.
Welche Schutzfunktion wächst am schnellsten?
Die Erkennung von Fast-Flux- und neu registrierten Domains soll bis 2032 mit einer CAGR von 14,16 % wachsen, da Angreifer DNS-Einträge und Domains schnell rotieren können.
Welches Bereitstellungsmodell führt bei der Einführung schützender DNS-Dienste?
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 65,44 % des Umsatzes, da sie eine gemeinsame Richtlinie auf Remote-Nutzer, verteilte Standorte und Cloud-Umgebungen anwenden kann.
Welche Endnutzergruppe hat den größten Bedarf an schützenden DNS-Diensten?
Das Bank-, Finanzdienstleistungs- und Versicherungswesen hielt im Jahr 2026 einen Umsatzanteil von 22,27 %, was seine Exposition gegenüber Phishing und betrügerischen Domains widerspiegelt.
Welche Region wächst am schnellsten im Bereich verwalteter schützender DNS-Dienste?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 14,57 % wachsen, da die Nachfrage nach Cloud-Sicherheit in Indien, Südkorea, China und Australien zunimmt.