
Taille et part du marché des services DNS protecteurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.83 Milliards de dollars |
| Taille du Marché (2032) | 1.86 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.47 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services DNS protecteurs par Mordor Intelligence
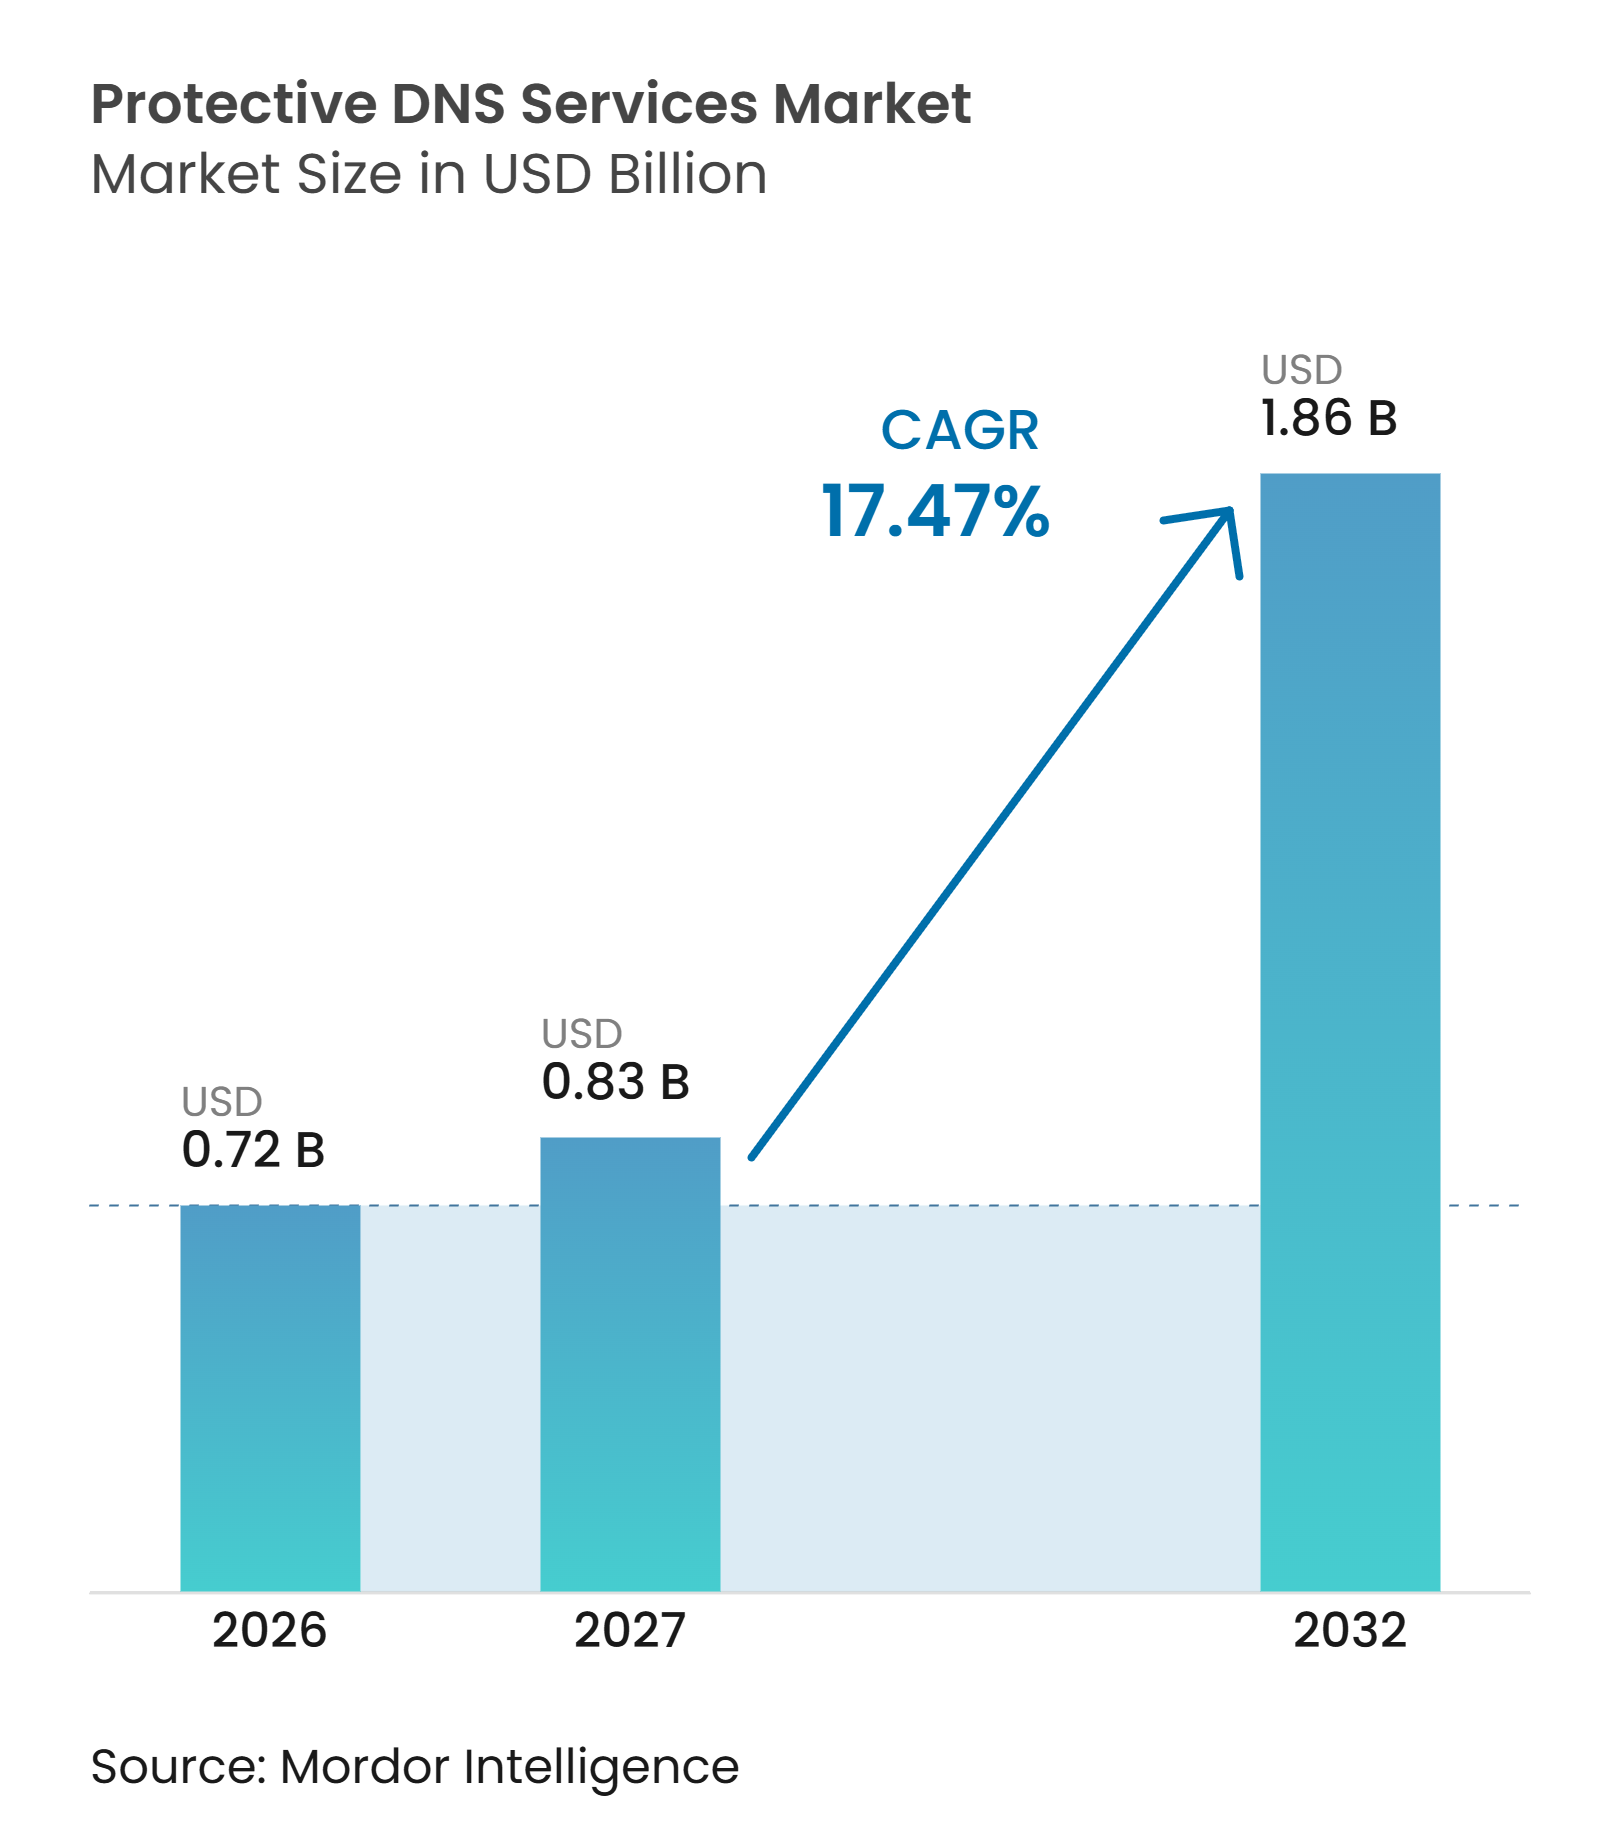
La taille du marché des services DNS protecteurs devrait augmenter de 0,72 milliard USD en 2026 à 0,83 milliard USD en 2027 et atteindre 1,86 milliard USD d'ici 2032, avec un CAGR de 17,47 % sur la période 2027-2032. Le marché des services DNS protecteurs dépasse son rôle traditionnel dans le routage réseau, les organisations utilisant désormais les contrôles DNS pour identifier et bloquer les connexions malveillantes en amont. L'essor des charges de travail cloud, des utilisateurs distants, des appareils mobiles et des équipements connectés a élargi le nombre de chemins DNS que les équipes de sécurité doivent protéger. Les exigences gouvernementales et les normes de cybersécurité largement adoptées font également de la protection DNS une composante plus systématique des achats en matière de sécurité. Les fournisseurs répondent en combinant la veille sur les menaces DNS avec les systèmes zéro confiance, de périmètre de service d'accès sécurisé et d'identité, ce qui accroît la valeur des plateformes intégrées. Le marché des services DNS protecteurs offre également des opportunités aux fournisseurs spécialisés qui atteignent les organisations de plus petite taille par le biais de prestataires de services gérés, de fournisseurs d'accès à Internet et de partenariats avec des fabricants d'appareils.
Points clés du rapport
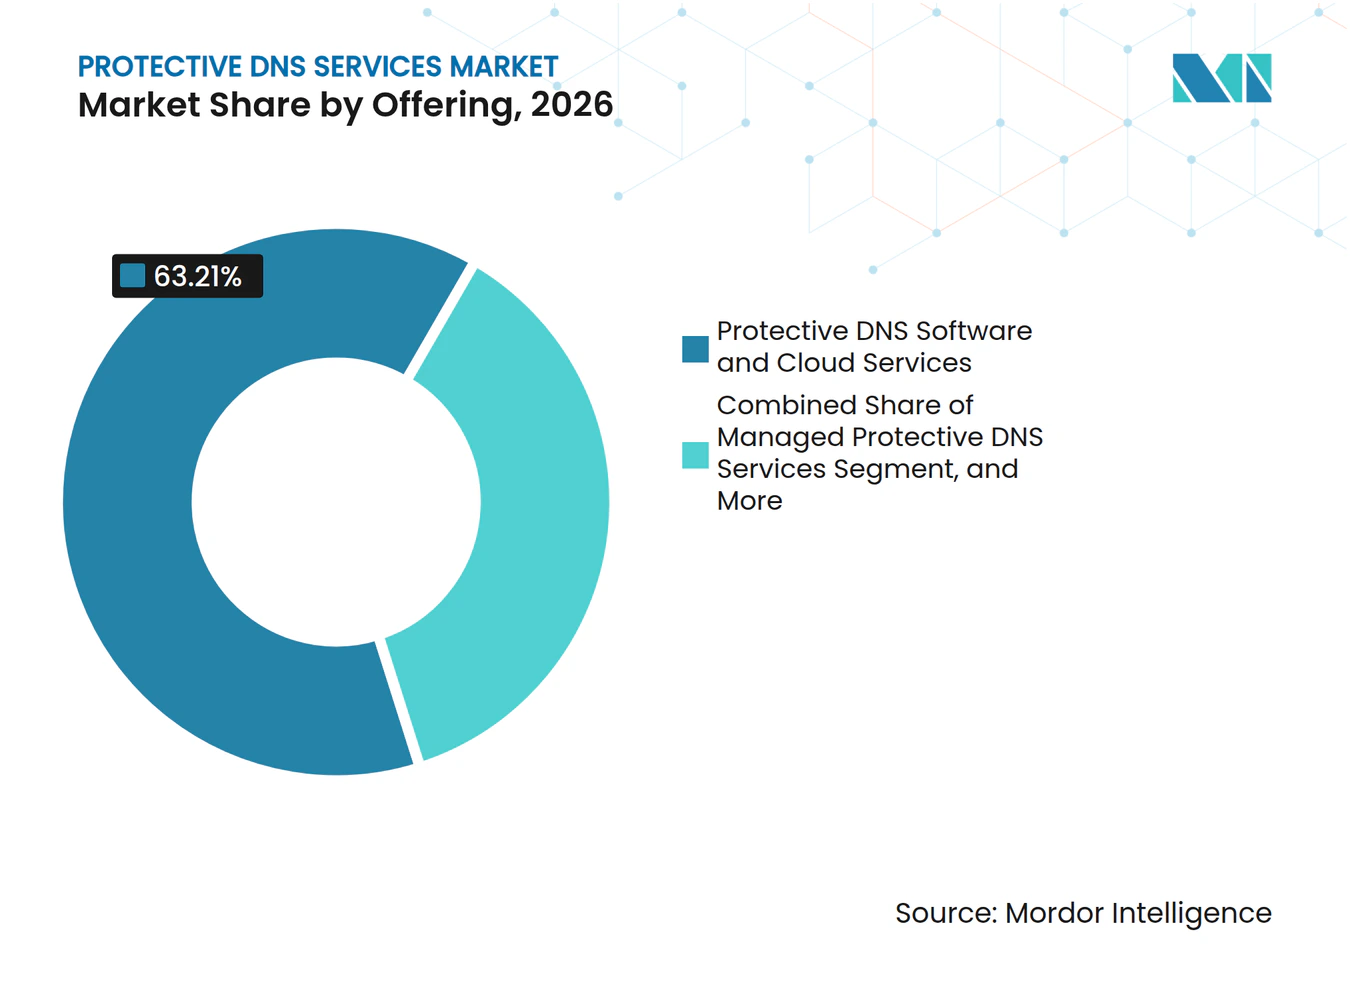
- Par offre, les logiciels et services cloud DNS protecteurs ont représenté 63,21 % de la part du marché des services DNS protecteurs en 2026, tandis que les services DNS protecteurs gérés devraient se développer à un CAGR de 20,84 % jusqu'en 2032.
- Par mode de déploiement, les solutions basées sur le cloud ont représenté 64,89 % de la taille du marché des services DNS protecteurs en 2026 et devraient progresser à un CAGR de 22,63 % jusqu'en 2032.
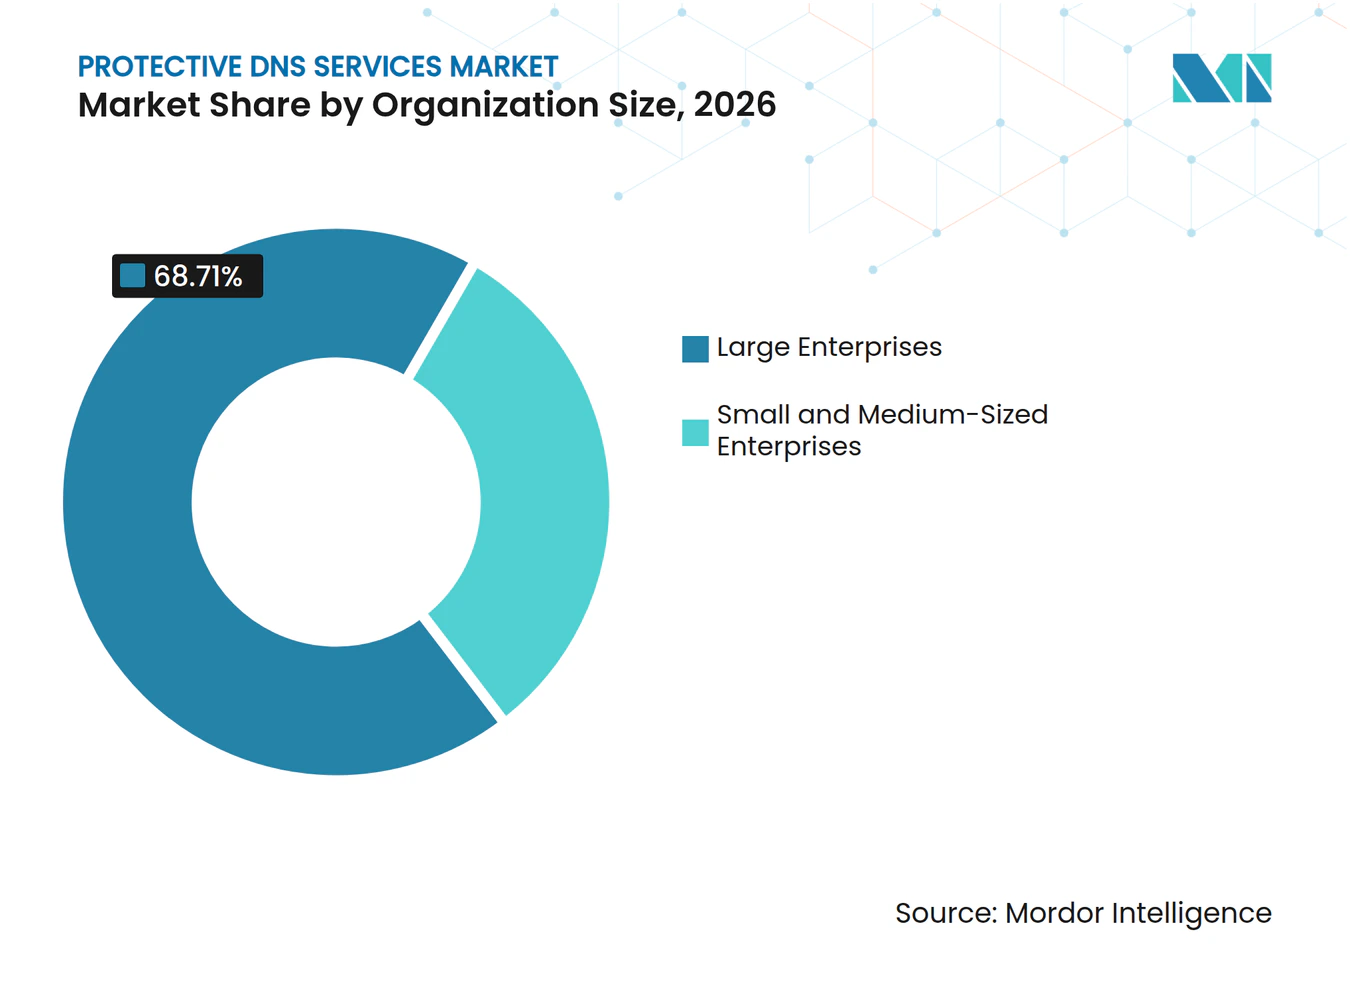
- Par taille d'organisation, les grandes entreprises ont détenu une part de revenus de 68,71 % en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 21,97 % jusqu'en 2032.
- Par secteur vertical, l'informatique et les télécommunications ont représenté 38,26 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient croître à un CAGR de 23,58 % jusqu'en 2032.
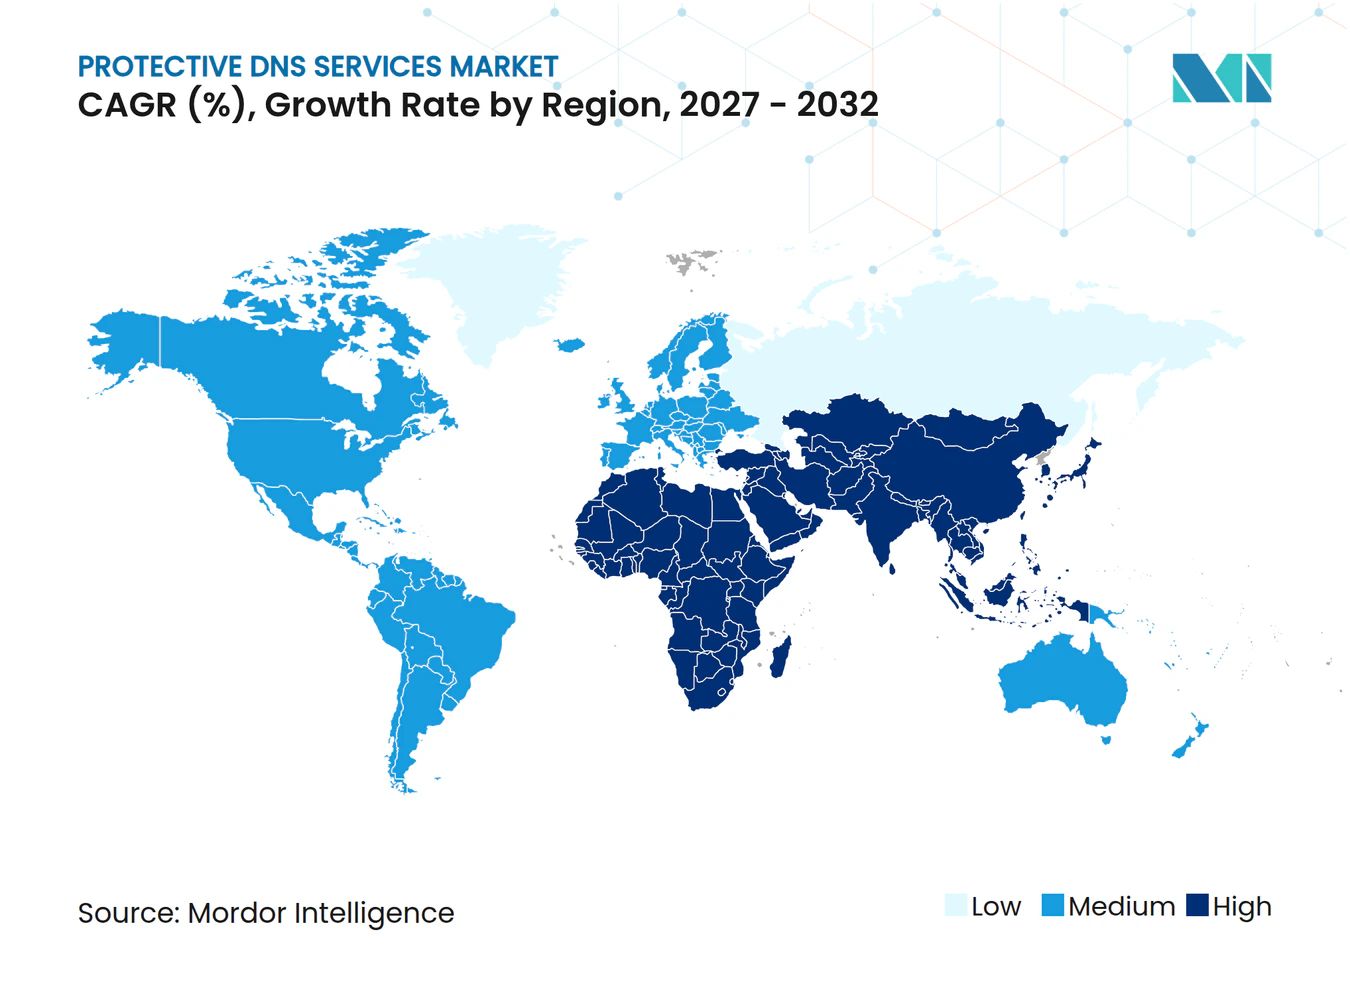
- Par géographie, l'Amérique du Nord a détenu une part de revenus de 34,76 % sur le marché des services DNS protecteurs en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,73 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services DNS protecteurs
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Hausse du volume de menaces au niveau de la couche DNS et infrastructure de domaines évasifs | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des actifs cloud, mobiles, itinérants et en environnement de travail hybride | +3.5% | Mondial, avec une concentration en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Mandats gouvernementaux et d'infrastructures critiques en matière de DNS protecteur | +3.0% | Amérique du Nord et UE en cœur de cible, avec des répercussions vers l'Asie-Pacifique et le Moyen-Orient | Moyen terme (2-4 ans) |
| Convergence de la veille sur les menaces DNS avec l'application du modèle zéro confiance | +2.5% | Amérique du Nord et Europe occidentale, en expansion vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Domaines à usage unique activés par l'IA de pointe et publicité technologique malveillante | +1.8% | Mondial | Court terme (≤ 2 ans) |
| Intégration du DNS protecteur par les opérateurs télécoms dans la sécurité des consommateurs et de l'IoT | +1.2% | Asie-Pacifique et Europe, avec des répercussions vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Hausse du volume de menaces au niveau de la couche DNS et infrastructure de domaines évasifs
Le marché des services DNS protecteurs bénéficie du fait que le DNS sert de couche de préparation pour des attaques qui exploitent un trafic réseau par ailleurs légitime. EfficientIP a signalé que les occurrences DNS liées aux logiciels malveillants ont presque doublé pour atteindre 3,84 milliards au cours du premier semestre 2026, soit 32,6 millions d'occurrences quotidiennes en avril.[1] Le même rapport a enregistré un volume total de signaux de menaces de 13,85 milliards d'occurrences, en hausse de 24 % par rapport aux 11,18 milliards du second semestre 2025. L'activité des algorithmes de génération de domaines s'est renforcée en février 2026, et les domaines nouvellement observés ont augmenté en mars, montrant que la télémétrie DNS peut révéler une activité de préparation avant la livraison de la charge utile. Ce signal précoce aide les équipes de sécurité qui ont besoin de temps pour bloquer les destinations suspectes avant qu'une attaque n'atteigne les utilisateurs ou les charges de travail. EfficientIP a également constaté que 95 % des décideurs en matière de sécurité interrogés ont signalé un incident lié au DNS au cours de l'année précédente, avec des coûts d'attaque déclarés allant de 500 000 USD à 5 millions USD.
Expansion des actifs cloud, mobiles, itinérants et en environnement de travail hybride
Les applications cloud, le travail à distance, le haut débit mobile et les réseaux hybrides génèrent un trafic DNS qui ne transite pas toujours par un réseau d'entreprise. Les contrôles DNS sur site protègent le trafic acheminé via le réseau local, mais un résolveur fourni dans le cloud peut appliquer la même politique aux appareils qui se connectent à d'autres réseaux. Cloudflare a signalé que les attaques basées sur le DNS représentaient 34,3 % de l'activité d'attaque au niveau de la couche réseau au cours du premier semestre 2026.[2] La société a également signalé que les attaques par inondation DNS sont passées de 25,7 % à 40,0 % des attaques au niveau de la couche réseau d'un trimestre à l'autre. Les dispositifs médicaux, les contrôleurs industriels et les équipements de bâtiments intelligents ne peuvent souvent pas exécuter d'agents de point de terminaison, de sorte que le blocage de domaines au niveau du réseau peut constituer un contrôle pratique pour ces systèmes. Le marché des services DNS protecteurs bénéficie donc de la recherche par les organisations d'une couche de politique unique couvrant les environnements de bureau, cloud et itinérants.
Mandats gouvernementaux et d'infrastructures critiques en matière de DNS protecteur
Les politiques gouvernementales font évoluer le DNS protecteur d'un achat discrétionnaire vers un contrôle de référence pour les organisations concernées. La CISA stipule que les agences de la branche exécutive civile fédérale doivent utiliser le service de résolveur DNS protecteur pour les requêtes DNS sortantes en vertu du 6 U.S.C. § 663 et de l'OMB M-22-09. Le décret exécutif de janvier 2025 sur la cybersécurité a également demandé aux agences d'adopter des mesures DNS chiffrées pour les environnements fédéraux. Le NIST a publié la SP 800-81r3 en mars 2026, sa première mise à jour majeure des orientations fédérales en matière de sécurité DNS en 13 ans, et a décrit le DNS protecteur comme un contrôle actif dans le cadre des programmes zéro confiance. La NSA et la CISA ont mis à jour leurs orientations sur la sélection d'un service DNS protecteur en mars 2025, fournissant aux contractants fédéraux et aux opérateurs d'infrastructures critiques une référence reconnue d'évaluation des fournisseurs. Ces exigences peuvent influencer les achats au-delà du gouvernement, car les fournisseurs et les opérateurs doivent souvent démontrer des garanties similaires pour satisfaire aux attentes contractuelles et d'audit.
Convergence de la veille sur les menaces DNS avec l'application du modèle zéro confiance
Les programmes zéro confiance exigent des organisations qu'elles vérifient en permanence les accès, ce qui confère au DNS un rôle plus important dans l'application des politiques. La fonctionnalité DNS zéro confiance de Microsoft pour Windows 11 Entreprise bloque le trafic IP vers des destinations qui n'ont pas été résolues par un résolveur de confiance et sensible aux politiques. Cette approche fait du résolveur un point d'autorisation ou de refus des destinations réseau plutôt qu'un service d'annuaire passif. La Cloud Security Alliance a également décrit le DNS comme un point de décision de politique sensible à l'identité pouvant opérer avant la résolution de noms. Le marché des services DNS protecteurs est soutenu lorsque ces contrôles font partie des flux de travail d'accès et d'identité, car le remplacement du résolveur peut alors nécessiter une refonte des politiques connectées. Les fournisseurs qui prennent en charge les protocoles chiffrés, la journalisation des audits et l'intégration avec les plateformes d'identité peuvent être plus pertinents pour les acheteurs disposant de programmes zéro confiance établis.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Complexité d'intégration entre le DNS hérité, DoH, DoT et IPv6 | -1.5% | Mondial, plus aigu en Amérique du Sud, au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Compromis entre confidentialité, souveraineté et visibilité de l'entreprise | -1.2% | Cœur de l'UE, en expansion vers les marchés nationaux d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Contournement du résolveur via des tunnels chiffrés, des applications et des résolveurs alternatifs | -0.9% | Mondial | Moyen terme (2-4 ans) |
| Pénurie de compétences en sécurité DNS et difficulté à démontrer le retour sur investissement en termes de pertes évitées | -0.7% | Mondial, plus aigu dans les marchés émergents | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration entre le DNS hérité, DoH, DoT et IPv6
De nombreuses organisations doivent prendre en charge simultanément le DNS traditionnel, le DNS sur HTTPS, le DNS sur TLS et l'IPv6. Elles peuvent également gérer des serveurs BIND sur site, le DNS Windows, des zones gérées dans le cloud et des plateformes logicielles tierces en tant que service. Le maintien de règles de filtrage identiques sur ces outils distincts peut augmenter l'effort opérationnel et retarder le déploiement. Le NIST recommande une conception hybride combinant le filtrage fourni dans le cloud avec des capacités de pare-feu DNS local ou de zone de politique de réponse pour assurer la continuité.[3] Les organisations réglementées ont également besoin d'enregistrements démontrant la couverture du filtrage sur tous les chemins de résolution pertinents. Le marché des services DNS protecteurs se heurte à un obstacle pratique à l'adoption lorsque les acheteurs ne peuvent pas facilement appliquer une politique unique à la fois aux infrastructures plus anciennes et plus récentes.
Compromis entre confidentialité, souveraineté et visibilité de l'entreprise
Le DNS protecteur nécessite qu'un résolveur inspecte les requêtes DNS, ce qui peut soulever des préoccupations en matière de confidentialité et de gouvernance des données. Les produits fournis dans le cloud peuvent conserver des journaux de requêtes sur l'infrastructure du fournisseur, obligeant les organisations à tenir compte des obligations de résidence et de souveraineté des données. Le DNS chiffré peut améliorer la confidentialité individuelle tout en limitant la capacité d'un résolveur d'entreprise à appliquer un filtrage autorisé si les navigateurs ou les applications utilisent un autre résolveur. Les orientations de la CISA sur le DNS chiffré conseillent aux organisations de configurer les navigateurs et applications compatibles pour utiliser des résolveurs approuvés. Le travail de gouvernance est important car la politique doit traiter les paramètres des navigateurs, les applications et les configurations réseau. Ces compromis peuvent ralentir l'adoption pour les organisations qui doivent équilibrer la surveillance de la sécurité avec les obligations de confidentialité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les logiciels et services cloud sont en tête tandis que les services gérés se développent
Les logiciels et services cloud DNS protecteurs ont représenté 63,21 % des revenus en 2026. Les grandes entreprises et les acheteurs gouvernementaux choisissent souvent ces offres parce qu'elles connectent les contrôles DNS aux systèmes de gestion des informations et des événements de sécurité, aux plateformes de périmètre de service d'accès sécurisé et aux fournisseurs d'identité. Le marché des services DNS protecteurs dépend de ces plateformes car les acheteurs peuvent personnaliser les politiques de blocage et conserver les journaux de requêtes dans leur propre environnement. Les contrats de plateforme peuvent rester durables lorsque les intégrations et les règles de politique sont incorporées dans des opérations de sécurité plus larges.
Les services DNS protecteurs gérés devraient se développer à un CAGR de 20,84 % jusqu'en 2032. Le marché des services DNS protecteurs peut atteindre les acheteurs du marché intermédiaire et du secteur public par le biais de prestataires qui opèrent des contrôles de menaces DNS en leur nom. Le Centre national de cybersécurité du Royaume-Uni demande aux organisations du secteur privé de se procurer des services DNS protecteurs commerciaux, soutenant ainsi le canal des services gérés.[4] DNSFilter a signalé plus de 6 000 partenaires prestataires de services gérés et une croissance de 40 % d'une année sur l'autre des revenus générés par les partenaires en 2025.



Par mode de déploiement : la livraison basée sur le cloud soutient une large couverture des points de terminaison
Le déploiement basé sur le cloud a représenté 64,89 % de la taille du marché des services DNS protecteurs en 2026. Il devrait également progresser à un CAGR de 22,63 % jusqu'en 2032. Le marché des services DNS protecteurs favorise la livraison dans le cloud car elle peut appliquer des politiques sur les réseaux de bureau, les employés distants, les appareils mobiles et les charges de travail cloud depuis un seul plan de gestion. Les installations locales protègent généralement uniquement le trafic qui reste sur le réseau d'entreprise physique.
Les déploiements sur site conservent un rôle dans les environnements de défense, gouvernementaux et d'infrastructures critiques où les réseaux classifiés ou à espace d'air ne peuvent pas diriger les requêtes vers un résolveur externe. Les orientations 2026 du NIST soutiennent les architectures hybrides combinant le filtrage cloud avec des contrôles de pare-feu DNS local ou de zone de politique de réponse. Le marché des services DNS protecteurs comprend également des options hybrides pour les organisations qui migrent vers des plateformes cloud tout en exploitant une infrastructure DNS plus ancienne. F-Secure et Hutchison Telecommunications Hong Kong ont utilisé la livraison au niveau du réseau dans leur offre haut débit 5G de 2026.[5]
Par taille d'organisation : les grandes entreprises ancrent les dépenses tandis que les PME gagnent en accès
Les grandes entreprises ont détenu 68,71 % des revenus en 2026. Leurs volumes élevés de requêtes DNS, leurs exigences de conformité et leurs environnements de travail distribués peuvent justifier des investissements dans des outils avancés de veille sur les menaces et de gestion des politiques. Infoblox a signalé que l'IA générative réduit l'effort nécessaire pour créer une infrastructure DNS trompeuse. Le marché des services DNS protecteurs sert ces acheteurs grâce à des contrôles étroitement intégrés couvrant les environnements d'accès, d'identité, de réseau et de cloud.
Les petites et moyennes entreprises devraient se développer à un CAGR de 21,97 % jusqu'en 2032. Les produits natifs du cloud réduisent les exigences d'infrastructure qui limitaient autrefois le filtrage DNS pour les organisations de plus petite taille. Le marché des services DNS protecteurs atteint ces acheteurs par le biais de packages de services gérés et de haut débit qui réduisent le besoin d'un processus d'achat distinct. Les fournisseurs dans des chaînes de valeur réglementées peuvent également être invités à démontrer leurs contrôles de cybersécurité lors d'évaluations de tiers.

Par secteur vertical : les télécommunications sont en tête tandis que la santé fait face à son exposition
L'informatique et les télécommunications ont représenté 38,26 % des revenus en 2026. Le secteur contrôle l'infrastructure de résolveurs qui dessert de larges bases d'abonnés, permettant aux fournisseurs d'offrir une protection DNS via des services haut débit premium et des services de sécurité gérés. Le marché des services DNS protecteurs bénéficie de politiques au niveau du réseau que les fournisseurs peuvent appliquer sans exiger que chaque abonné installe un logiciel. Les utilisateurs des secteurs bancaire, des services financiers, de l'assurance et du gouvernement font également face à d'importantes obligations en matière de vol d'identifiants, de conformité et de cybersécurité.
Le secteur de la santé et des sciences de la vie devrait accélérer à un CAGR de 23,58 % jusqu'en 2032. Le marché des services DNS protecteurs fournit une couche de blocage pratique pour les dispositifs médicaux, les systèmes d'imagerie et autres équipements connectés qui peuvent ne pas prendre en charge les agents de sécurité des points de terminaison. Health-ISAC a identifié les attaques activées par l'IA comme une préoccupation sectorielle majeure pour 2026 et a déclaré avoir distribué plus de 1 200 alertes de menaces ciblées en 2025. Les acheteurs du secteur de la santé doivent également protéger les dossiers sensibles et assurer la continuité de la prestation de soins.
Analyse géographique
L'Amérique du Nord a représenté 34,76 % des revenus en 2026. La politique fédérale des États-Unis a fait du DNS protecteur une catégorie d'achat définie pour les agences concernées, car la CISA fournit un service de résolveur pour l'usage de la branche exécutive civile fédérale.[6] Les orientations de déploiement du NIST de mars 2026 fournissent un cadre d'évaluation pertinent pour les programmes de sécurité fédéraux, des contractants et du secteur privé. Cisco, Infoblox, Cloudflare et Akamai ont d'importantes opérations de produits et d'ingénierie dans la région. Leur présence soutient des mises à jour fréquentes des produits et des options de services cloud.
L'Asie-Pacifique devrait se développer à un CAGR de 22,73 % jusqu'en 2032. Le marché des services DNS protecteurs est soutenu par les investissements dans les infrastructures cloud, l'exposition à la cybercriminalité dans les organisations financières et de santé, et l'évolution des réglementations nationales en matière de cybersécurité en Inde, au Japon, en Corée du Sud, en Australie et en Asie du Sud-Est. Les exigences de déclaration d'incidents de l'Inde, le cadre de confidentialité du Japon et la stratégie de cybersécurité de l'Australie ont chacun accru l'attention portée aux contrôles DNS et des infrastructures critiques. F-Secure et HTHK ont lancé AI Net Protect en mai 2026, intégrant la sécurité DNS dans le service 5G Broadband PRO de HTHK sans installation de logiciel par l'utilisateur final. Cette approche montre pourquoi la livraison au niveau du réseau, pilotée par les fournisseurs, est importante dans la région.
L'Europe occupe une position significative car le Royaume-Uni et l'Allemagne disposent de programmes de cybersécurité matures et d'une forte demande des entreprises. La directive NIS2 de l'UE a élargi le groupe d'organisations soumises aux obligations de cybersécurité, rendant les garanties DNS pertinentes pour davantage d'entités réglementées. Le Centre national de cybersécurité du Royaume-Uni exploite un service DNS protecteur pour le gouvernement et fournit également des orientations aux utilisateurs commerciaux. L'Amérique du Sud, le Moyen-Orient et l'Afrique offrent des opportunités pour les services fournis dans le cloud à mesure que l'infrastructure numérique se développe, soutenus par le cadre de protection des données du Brésil, les programmes de transformation numérique des Émirats arabes unis et de l'Arabie saoudite, et l'adoption du haut débit mobile au Nigeria, en Afrique du Sud et au Kenya.
Paysage concurrentiel
Concentration du Marché
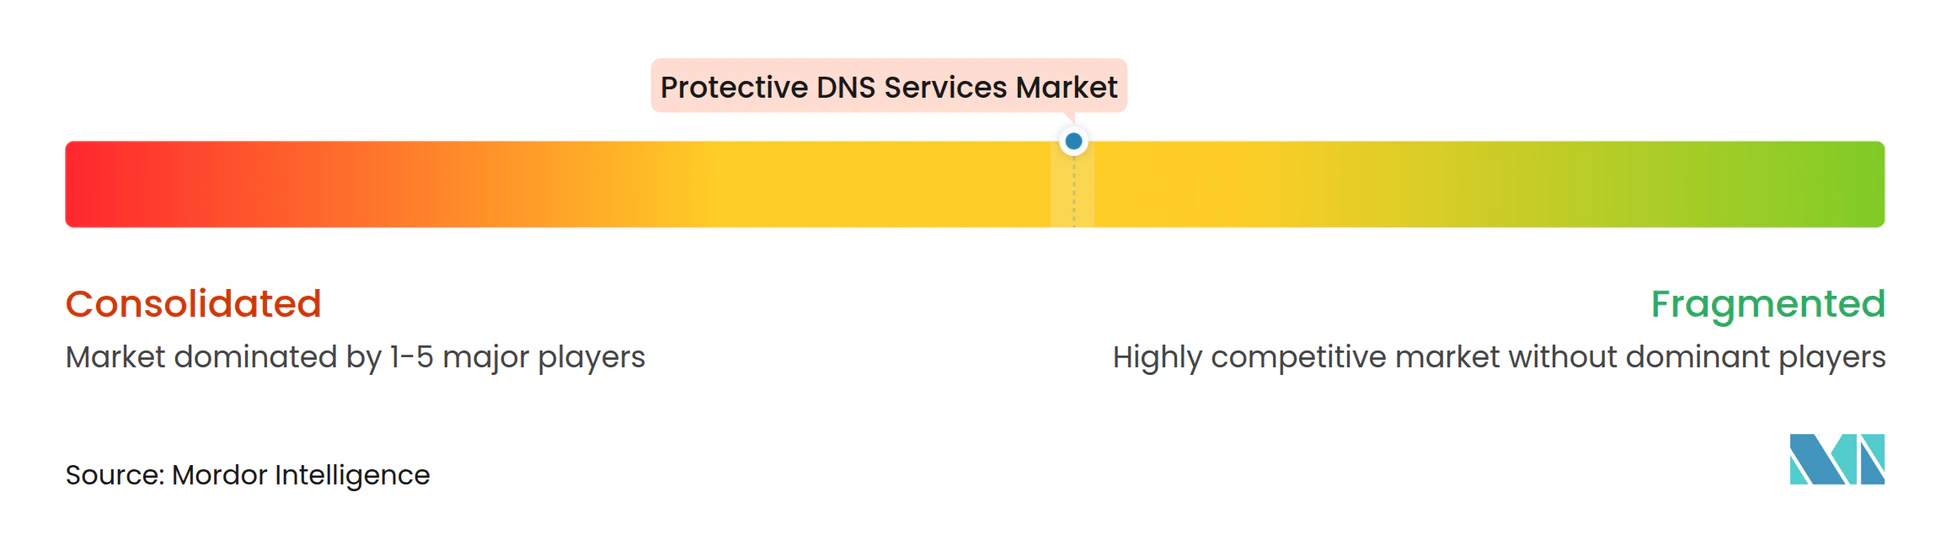
Le marché des services DNS protecteurs est modérément concentré parmi les plateformes d'entreprise, où Cisco, Infoblox, Cloudflare et Akamai vendent des capacités DNS dans le cadre de portefeuilles de sécurité plus larges. Leurs produits connectent le filtrage DNS avec le périmètre de service d'accès sécurisé, le zéro confiance, la sécurité cloud et les contrôles réseau. Les orientations 2026 du NIST favorisent les plateformes qui prennent en charge les protocoles DNS chiffrés, la validation DNSSEC et la journalisation des audits pour les exigences du secteur public. Le marché des services DNS protecteurs se différencie donc sur l'intégration technique, les fonctionnalités de gouvernance et l'adéquation opérationnelle plutôt que sur le seul blocage de domaines.
Infoblox a étendu ses capacités Threat Defense en août 2025 et a déclaré qu'il alimenterait le service DNS Armor de Google Cloud. Akamai a introduit un produit de gestion de la posture DNS multicloud sans agent en juin 2025 pour AWS, Azure, Google Cloud Platform et Akamai Cloud DNS. Cisco a introduit Secure Access DNS Defense en mai 2025 comme point d'entrée à son offre d'accès réseau zéro confiance universel. Ces initiatives intègrent la sécurité DNS dans des architectures cloud et d'accès plus larges. Le marché des services DNS protecteurs peut récompenser les fournisseurs qui relient les résolveurs à des contrôles de politique sensibles à l'identité.
Les concurrents axés sur les canaux de distribution ont une voie différente vers le marché. Whalebone se concentre sur les opérateurs de télécommunications, tandis que TitanHQ propose un produit WebTitan orienté prestataires de services gérés pour la distribution via des services gérés. DNSFilter a lancé un programme de partenaires OEM en juillet 2026 pour les fournisseurs d'accès à Internet, les fabricants d'appareils et les développeurs d'applications souhaitant intégrer sa protection sous leurs propres marques. Le résolveur à but non lucratif de Quad9 bloque les domaines malveillants connus sans enregistrer les adresses IP des utilisateurs, offrant une alternative à moindre coût pour certains cas d'utilisation de plus petite envergure.
Leaders du secteur des services DNS protecteurs
-
Cisco Systems, Inc.
-
Infoblox Inc.
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Open Text Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents dans le secteur
- Juillet 2026 : DNSFilter a lancé son programme de partenaires OEM, permettant aux fournisseurs d'accès à Internet, aux fabricants d'appareils et aux développeurs d'applications d'intégrer ses capacités DNS protecteur et VPN sous leur propre marque. La plateforme traite 200 milliards de requêtes par jour sur plus de 225 serveurs dans plus de 85 pays et prend en charge plus de 65 millions d'utilisateurs quotidiens, avec eero d'Amazon et le navigateur Brave comme intégrations existantes.
- Juillet 2026 : Cloudflare a rendu généralement disponible Cloudflare Internal DNS pour les clients Entreprise, fournissant un DNS faisant autorité et récursif pour les réseaux privés sur le même plan de contrôle mondial utilisé pour les services zéro confiance et de mise en réseau, éliminant le besoin d'une infrastructure DNS interne distincte.
- Juin 2026 : DNSFilter a lancé un programme de partenaires prestataires de services gérés à trois niveaux, Select, Accelerator et Strategic, restructurant son canal avec des ressources de campagne de marque, une formation à son propre rythme et une tarification basée sur le volume pour l'ensemble de ses plus de 6 000 partenaires prestataires de services gérés.
- Mai 2026 : F-Secure et Hutchison Telecommunications Hong Kong ont lancé
AI Net Protect,
un service de sécurité DNS intégré dans l'offre 5G Broadband PRO de HTHK. Le service utilise l'IA pour bloquer les connexions malveillantes au niveau du réseau sans installation de logiciel par l'utilisateur final. - Mars 2026 : Le NIST a publié la SP 800-81r3, la première mise à jour majeure des orientations fédérales en matière de sécurité DNS en 13 ans, positionnant explicitement le DNS protecteur comme un contrôle de sécurité actif et un point d'application des politiques zéro confiance couvrant les protocoles DoT, DoH et DoQ. La publication a immédiatement influencé les cadres d'achat des entreprises et les critères d'évaluation des fournisseurs à l'échelle mondiale.
Périmètre du rapport mondial sur le marché des services DNS protecteurs
Le marché des services DNS protecteurs comprend des solutions de sécurité DNS basées sur le cloud ou gérées qui inspectent les requêtes DNS par rapport aux flux de veille sur les menaces et aux politiques organisationnelles afin de bloquer ou de rediriger l'accès aux domaines malveillants, d'hameçonnage, hébergeant des logiciels malveillants, de commande et de contrôle, ou autrement restreints. Ces services fournissent un contrôle de sécurité réseau précoce en bloquant les connexions risquées au stade de la résolution de domaine, avant qu'un appareil n'établisse une connexion vers la destination.
Le rapport sur le marché des services DNS protecteurs est segmenté par offre (logiciels et services cloud DNS protecteurs, services DNS protecteurs gérés, services professionnels et d'intégration, et services de support et de maintenance), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur vertical (banque, services financiers et assurance (BFSI), informatique et télécommunications, santé et sciences de la vie, gouvernement et administration publique, commerce de détail et commerce électronique, fabrication et industrie, énergie et services publics, médias et divertissement, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels et services cloud DNS protecteurs |
| Services DNS protecteurs gérés |
| Services professionnels et d'intégration |
| Services de support et de maintenance |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Fabrication et industrie |
| Énergie et services publics |
| Médias et divertissement |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie et Nouvelle-Zélande | |
| Asie du Sud-Est | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Kenya | |
| Reste de l'Afrique |
| Par offre | Logiciels et services cloud DNS protecteurs | |
| Services DNS protecteurs gérés | ||
| Services professionnels et d'intégration | ||
| Services de support et de maintenance | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur vertical | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | ||
| Fabrication et industrie | ||
| Énergie et services publics | ||
| Médias et divertissement | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie et Nouvelle-Zélande | ||
| Asie du Sud-Est | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services DNS protecteurs en 2026 ?
La taille du marché des services DNS protecteurs devrait augmenter de 0,72 milliard USD en 2026 à 0,83 milliard USD en 2027 et atteindre 1,86 milliard USD d'ici 2032, avec un CAGR de 17,47 % sur la période 2027-2032.
Quel CAGR est attendu jusqu'en 2032 ?
Le secteur devrait enregistrer un CAGR de 17,47 % de 2027 à 2032.
Quelle offre est en tête des revenus ?
Les logiciels et services cloud DNS protecteurs sont en tête avec une part de 63,21 % en 2026.
Pourquoi les contrôles DNS fournis dans le cloud sont-ils adoptés ?
La livraison dans le cloud peut appliquer des politiques DNS cohérentes sur les réseaux de bureau, les utilisateurs distants, les appareils mobiles et les charges de travail cloud.
Quel groupe d'utilisateurs finaux devrait se développer le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 23,58 % jusqu'en 2032.
Quelle région devrait progresser le plus rapidement ?
L'Asie-Pacifique devrait accélérer à un CAGR de 22,73 % jusqu'en 2032.