
Tamanho e Participação do Mercado de Serviços DNS Protetores Gerenciados
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.36 Bilhões de dólares |
| Tamanho do Mercado (2032) | 2.61 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.93 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços DNS Protetores Gerenciados por Mordor Intelligence
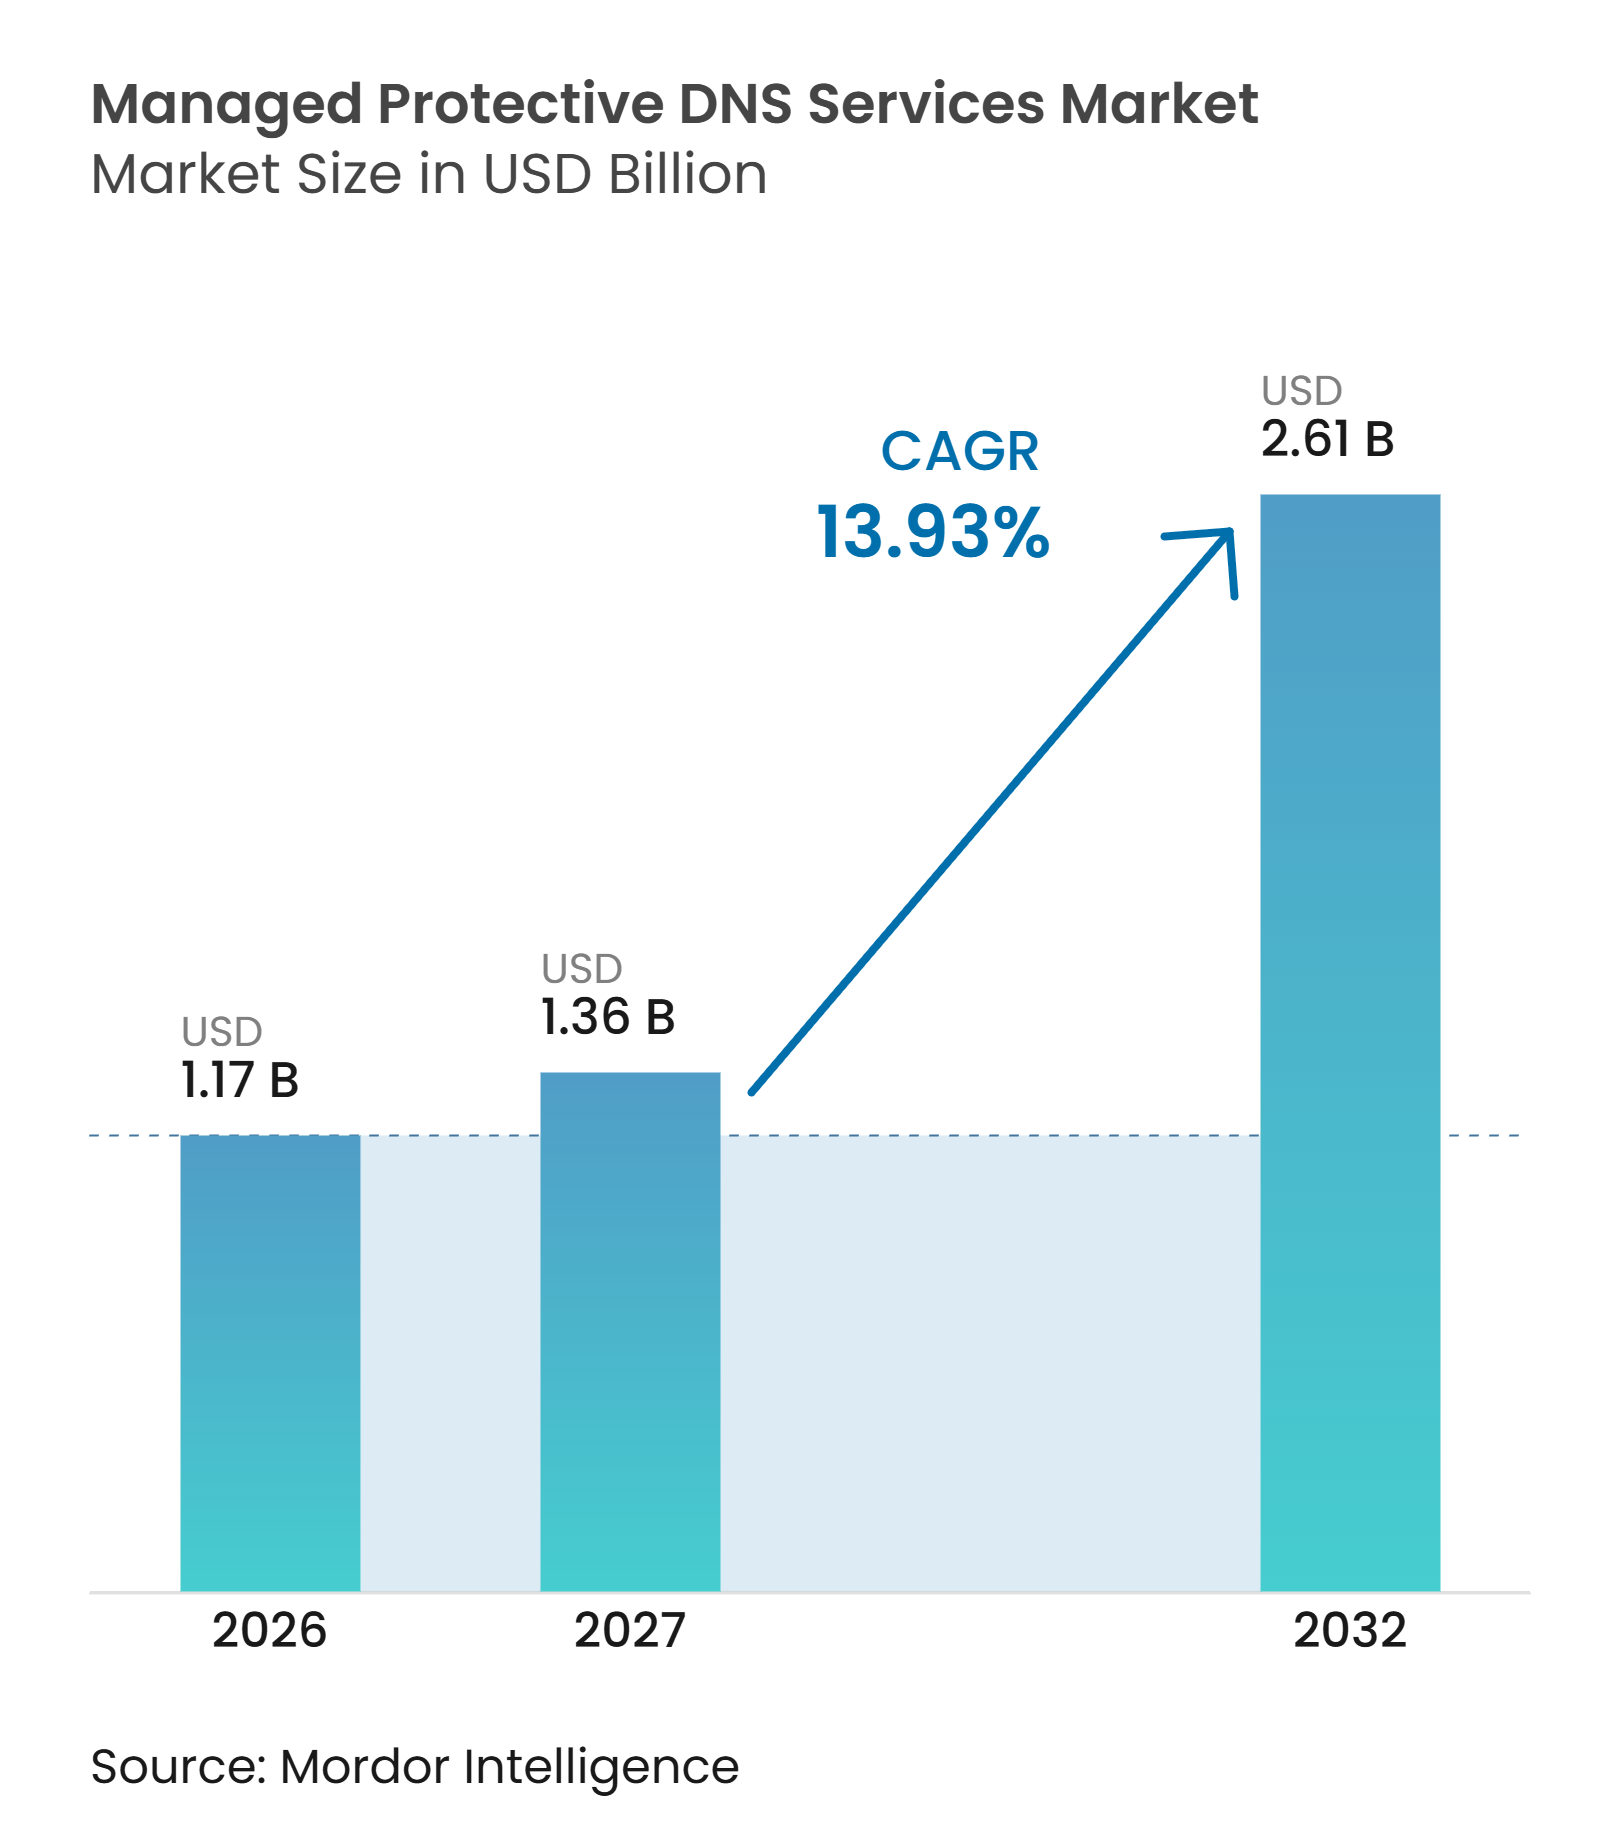
O tamanho do mercado de serviços DNS protetores gerenciados tem projeção de expansão de 1,17 bilhões de USD em 2026 para 2,61 bilhões de USD até 2032, registrando um CAGR de 13,93% entre 2027 e 2032. A demanda está aumentando à medida que as empresas tratam o DNS como um controle de segurança antecipado capaz de identificar atividades maliciosas antes que as conexões alcancem outras camadas da rede. A atividade de ameaças também está se tornando mais variada, o que torna a cobertura gerenciada útil para organizações que não conseguem manter capacidades especializadas de inteligência e resposta de DNS internamente. A entrega em nuvem suporta uma política consistente para usuários remotos, sites distribuídos e cargas de trabalho executadas em vários ambientes de nuvem. Programas governamentais e requisitos de conformidade estão tornando o DNS criptografado e protetor parte do planejamento de segurança de base em vários ambientes regulamentados. Os fornecedores estão respondendo combinando proteção de resolvedor com ferramentas de gerenciamento de DNS, DHCP e endereços IP, o que torna o mercado de serviços DNS protetores gerenciados mais integrado às operações de segurança e rede dos clientes.
Principais Conclusões do Relatório
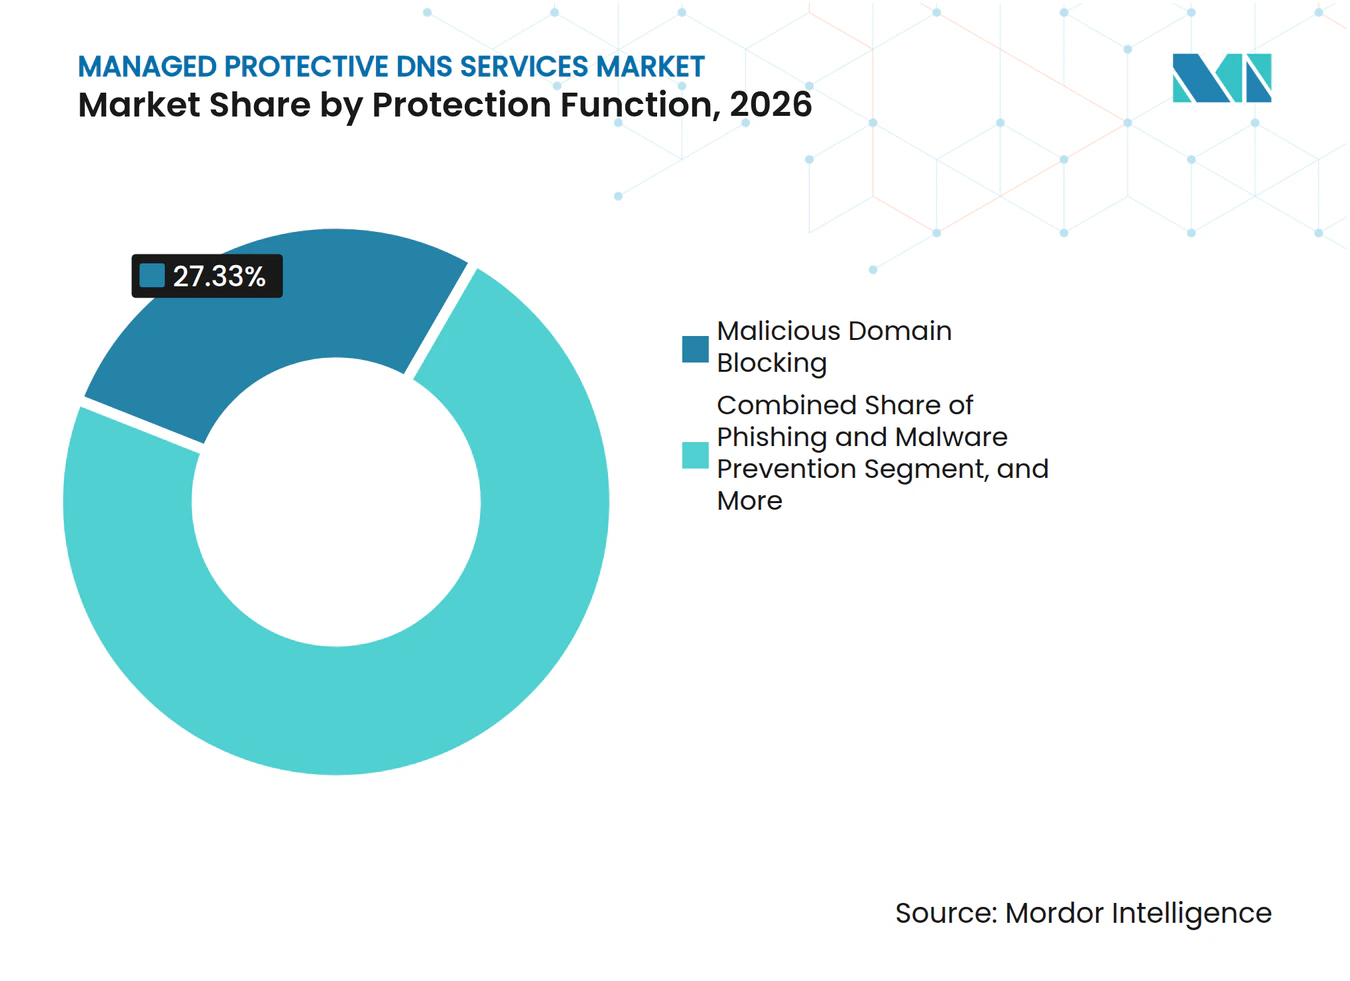
- Por função de proteção, o Bloqueio de Domínios Maliciosos detinha 27,33% da participação do mercado de serviços DNS protetores gerenciados em 2026, enquanto a Detecção de Domínios Fast-Flux e Recém-Registrados tem projeção de expansão a um CAGR de 14,16% até 2032.
- Por modelo de implantação, a implantação Baseada em Nuvem representou 65,44% da receita em 2026, enquanto a implantação Híbrida tem projeção de expansão a um CAGR de 14,22% até 2032.
- Por tamanho de organização, as Grandes Empresas representaram 43,88% da receita em 2026, enquanto as Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 14,11% até 2032.
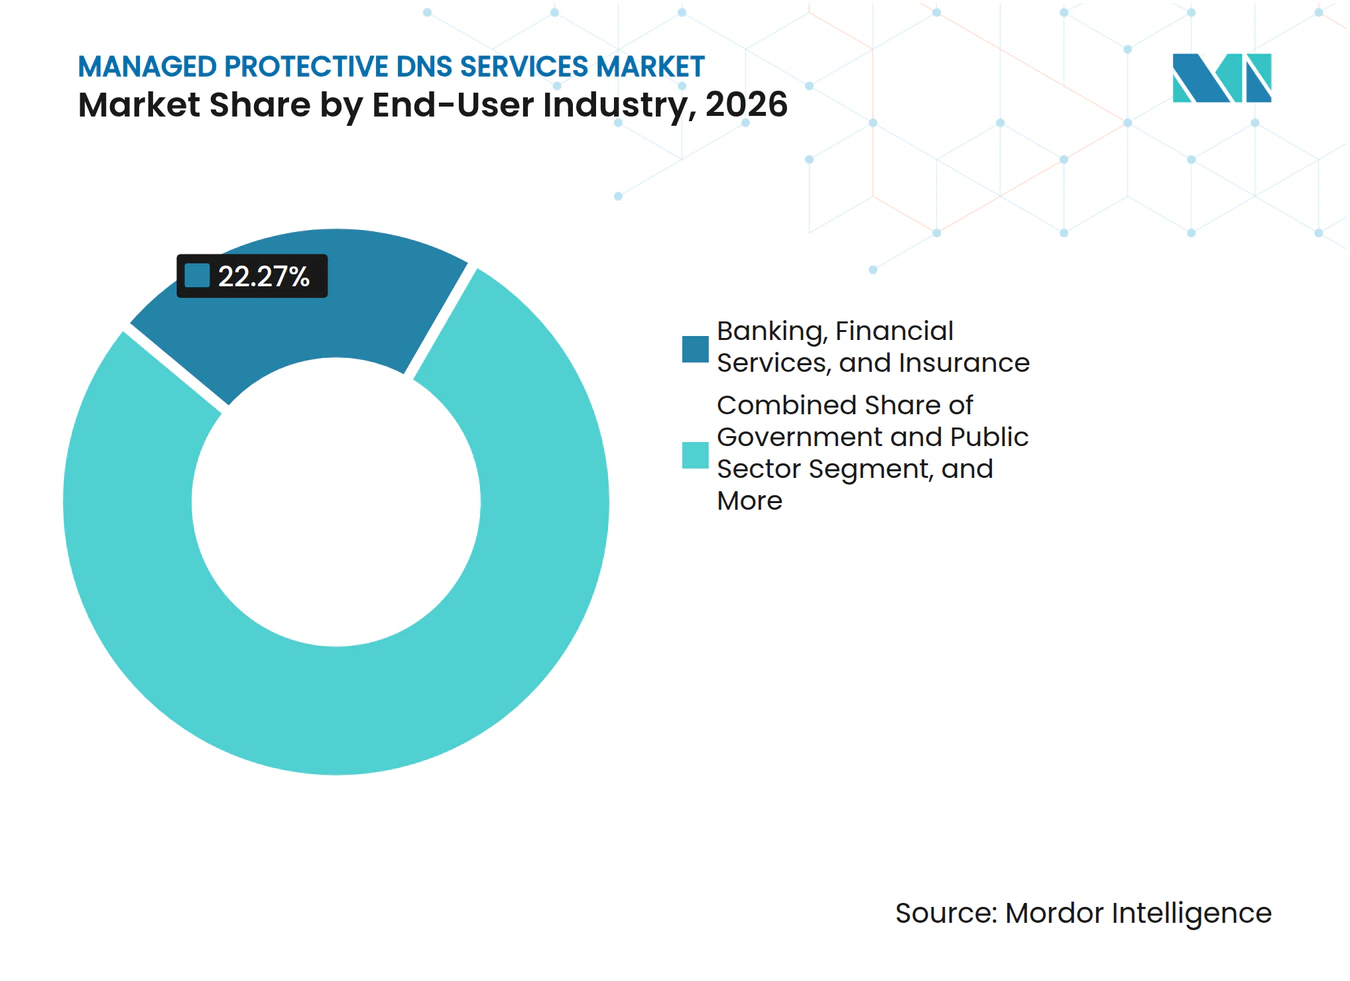
- Por setor do usuário final, Serviços Bancários, Financeiros e de Seguros detinham 22,27% da receita em 2026, enquanto o Governo e o Setor Público têm projeção de expansão a um CAGR de 14,28% até 2032.
- Por ponto de entrega e acesso, o Resolvedor e Encaminhador de Rede detinha 33,21% da receita em 2026, enquanto o Resolvedor de Carga de Trabalho em Nuvem e VPC tem projeção de expansão a um CAGR de 14,33% até 2032.
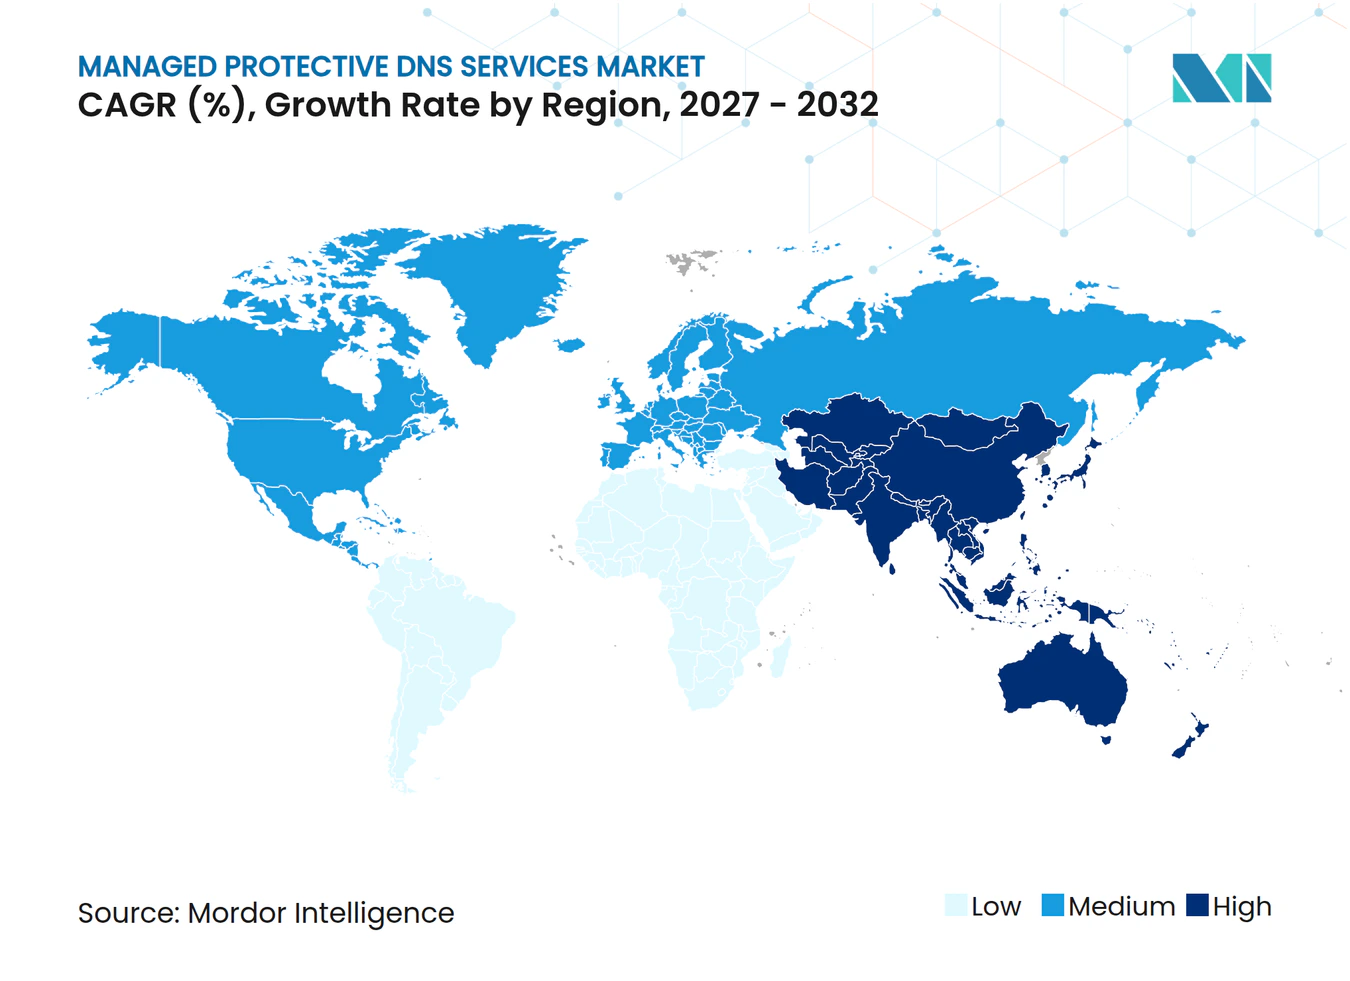
- Por geografia, a América do Norte detinha 35,44% da receita em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 14,57% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços DNS Protetores Gerenciados
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Phishing, Malware e Atividade C2 Baseados em DNS | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Mandatos Governamentais de DNS Protetor e Serviços Compartilhados | +2.9% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Expansão de Nuvem, Trabalho Híbrido e Dispositivos Itinerantes | +2.5% | Global | Médio prazo (2-4 anos) |
| Detecção Habilitada por IA de Domínios Recém-Registrados e Fast-Flux | +2.2% | Global, com ganhos antecipados na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Telemetria DNS como Ponto de Controle SOC e Zero-Trust de Baixo Atrito | +1.9% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Requisitos de DNS Protetor para IoT, Tecnologia Operacional e Dispositivos Não Gerenciados | +1.6% | Global, com implantação antecipada em setores de energia e Ásia-Pacífico com alta intensidade manufatureira | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Phishing, Malware e Atividade C2 Baseados em DNS
O DNS representou 83,8% das ameaças não relacionadas à web observadas na análise do Zscaler ThreatLabz. A EfficientIP registrou 13,85 bilhões de sinais de ameaças DNS no primeiro semestre de 2026, 24% acima do segundo semestre de 2025.[1] O relatório afirmou que o malware se tornou a principal categoria de ameaça DNS, enquanto a atividade diária aumentou de 8,0 milhões de acessos em janeiro para 32,6 milhões em abril de 2026. Também registrou um aumento de 24,2% mês a mês na atividade de DGA em fevereiro e um aumento de 56,8% em domínios recém-observados em março, antes que ambos os sinais atingissem o pico em abril. Essa sequência oferece às equipes de segurança uma janela para investigar domínios e comportamentos relacionados antes que as conexões em estágios posteriores se tornem mais generalizadas. A Infoblox constatou que 25,1% de 100,8 milhões de domínios recém-observados eram maliciosos ou suspeitos, enquanto 95% dos domínios relacionados a ameaças apareceram em apenas 1 ambiente de cliente.
Mandatos Governamentais de DNS Protetor e Serviços Compartilhados
Os programas governamentais estão migrando o DNS protetor de projetos-piloto para infraestrutura de segurança civil de rotina. Uma ordem executiva de janeiro de 2025 determinou que as agências do Poder Executivo Civil Federal habilitassem DNS criptografado em 180 dias e exigiu que os resolvedores DNS federais suportassem protocolos criptografados.[2] O Departamento de Segurança Interna relatou que 92% das agências do Poder Executivo Civil Federal haviam aderido ao Resolvedor DNS Protetor da CISA até 2025.[3] Essas agências representavam mais de 99% do tráfego DNS externo federal. O Centro Nacional de Segurança Cibernética do Reino Unido também fornece orientações de DNS protetor para organizações do setor privado. Esses programas estabelecem expectativas de aquisição que podem se estender a compradores comerciais regulamentados à medida que o DNS criptografado e a segurança de resolvedores se tornam requisitos padrão.
Expansão de Nuvem, Trabalho Híbrido e Dispositivos Itinerantes
O trabalho híbrido deixa uma lacuna de segurança DNS quando os dispositivos de endpoint consultam a partir de redes domésticas ou públicas em vez de resolvedores locais. O DNS protetor entregue em nuvem aplica a política no nível do resolvedor, permitindo que a proteção acompanhe o usuário sem depender de localização física. O Eurostat relatou que uma parcela crescente de empresas da União Europeia utiliza serviços de computação em nuvem pagos. Múltiplos ambientes de nuvem podem criar espaços de nomes separados e caminhos de resolução inconsistentes, aumentando o valor de uma política DNS centralizada. O mercado de serviços DNS protetores gerenciados é, portanto, sustentado por organizações que precisam de um controle de segurança unificado para trabalho remoto, filiais e cargas de trabalho em nuvem. Os serviços nativos de nuvem também reduzem a necessidade de operar e atualizar appliances de segurança DNS separados em sites individuais.
Detecção Habilitada por IA de Domínios Recém-Registrados e Fast-Flux
Os feeds estáticos de inteligência de ameaças podem ficar defasados em relação à infraestrutura de atacantes que altera registros de domínio ou registros DNS mais rapidamente do que as listas de bloqueio são atualizadas. A CISA, a NSA, o FBI e parceiros internacionais identificaram o fast-flux como uma ameaça à segurança nacional em um comunicado recente. O comunicado descreveu como as rápidas alterações de registros DNS obscurecem localizações de servidores maliciosos e exploram lacunas na defesa de rede. A Infoblox afirmou que seu produto Threat Defense bloqueia domínios de alto risco significativamente mais cedo do que os feeds tradicionais de inteligência de ameaças, mantendo uma taxa de falsos positivos excepcionalmente baixa. A Palo Alto Networks afirmou que seu sistema Precision AI analisa um vasto volume de novos eventos DNS diariamente. Essas capacidades deslocam a competição entre fornecedores para a classificação contínua do comportamento de domínios em vez de atualizações programadas de feeds.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Desvio por Conexões Diretas via IP e Resolvedores Alternativos | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Preocupações com Privacidade, Residência de Dados e Governança de Consultas DNS | -0.9% | Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Falsos Positivos Provenientes de Comportamento de CDN, Fast-Flux e Domínios Recém-Registrados | -0.6% | Global | Médio prazo (2-4 anos) |
| Baixa Conscientização dos Compradores e Capacidade de Resposta a Alertas | -0.4% | América do Sul, África e partes da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Desvio por Conexões Diretas via IP e Resolvedores Alternativos
A comunicação direta via IP permite que malwares contatem um servidor de comando e controle por meio de um endereço IP bruto em vez de um nome de domínio. Esse método contorna os controles na camada DNS e está disponível em kits de malware de uso comum sem alterações na infraestrutura do atacante. Aplicativos, navegadores ou dispositivos IoT também podem enviar solicitações DNS-over-HTTPS para resolvedores públicos, incluindo 1.1.1.1 e 8.8.8.8, fora do perímetro de DNS protetor corporativo. Uma pesquisa da UCL e da Inria com a Infoblox constatou que vários dispositivos IoT de consumo tinham configurações de resolvedor codificadas que substituíam as configurações DNS atribuídas por DHCP. A cobertura eficaz, portanto, requer política DNS alinhada, firewalls de próxima geração e gerenciamento de endpoints. Essa necessidade de implementação entre equipes pode atrasar a cobertura e reduzir o valor imediato obtido de um serviço gerenciado.
Preocupações com Privacidade, Residência de Dados e Governança de Consultas DNS
Os registros de consultas DNS podem conter endereços IP e carimbos de data/hora que suportam criação de perfis e inferência de localização. A ENISA descreveu considerações de privacidade e proteção de dados como questões centrais para serviços de resolvedor DNS público. O programa DNS4EU limita a retenção de registros de consultas baseados em IP a 6 meses e exige que o processamento de dados DNS ocorra dentro da infraestrutura da União Europeia. Esses requisitos afetam como os provedores gerenciados projetam a retenção de registros, o acesso a dados e os arranjos de hospedagem regional. Compradores multinacionais podem precisar de implantações de resolvedores separadas por jurisdição, o que aumenta o trabalho operacional e pode fragmentar a política centralizada. O mercado de serviços DNS protetores gerenciados deve, portanto, abordar os resultados de segurança juntamente com os requisitos legais e de tratamento de dados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Função de Proteção: O Bloqueio de Ameaças Vai Além dos Domínios Maliciosos Conhecidos
O Bloqueio de Domínios Maliciosos detinha 27,33% da participação do mercado de serviços DNS protetores gerenciados em 2026, refletindo a infraestrutura estabelecida de inteligência de ameaças e a ampla familiaridade com controles baseados em listas de bloqueio. A função oferece às organizações uma forma direta de impedir destinos maliciosos conhecidos antes que as conexões de endpoint sejam concluídas. A Prevenção de Phishing e Malware e a Interrupção de Comando e Controle e Botnets também são funções substanciais porque abordam canais utilizados durante o estágio de ransomware e movimentação lateral. A Prevenção de Tunelamento DNS e Exfiltração de Dados atende a um caso de uso mais restrito, porém grave, envolvendo tráfego oculto. A Infoblox registra detecções diárias de atividades de tunelamento e comando e controle provenientes de ferramentas como Cobalt Strike e frameworks de exfiltração personalizados. No mercado de serviços DNS protetores gerenciados, essa necessidade favorece funções que inspecionam comportamento e padrões de tráfego em vez de depender apenas de uma lista de domínios previamente identificados.
A Detecção de Domínios Fast-Flux e Recém-Registrados tem projeção de expansão a um CAGR de 14,16% de 2027 a 2032. Essa função responde à infraestrutura de atacantes que é desconhecida no momento de sua primeira aparição e pode mudar rapidamente. O comunicado sobre fast-flux de abril de 2025 elevou a prioridade da cobertura para registros DNS de rotação rápida entre operadores governamentais e de infraestrutura crítica. Os provedores estão utilizando inteligência preditiva e modelos comportamentais para avaliar padrões de registro, alterações de DNS e relações entre domínios. Esses métodos são necessários quando assinaturas e listas compartilhadas ainda não têm evidências suficientes para bloquear um domínio. O setor de serviços DNS protetores gerenciados está migrando para uma detecção capaz de identificar infraestrutura em evolução em vez de apenas reconhecer destinos maliciosos conhecidos. O mercado de serviços DNS protetores gerenciados se beneficia quando essa proteção pode ser entregue sem forçar os clientes a substituir sua infraestrutura DNS recursiva existente.



Por Modelo de Implantação: A Nuvem Lidera à Medida que as Arquiteturas Híbridas se Expandem
A implantação Baseada em Nuvem representou 65,44% da receita em 2026, conferindo-lhe a maior posição em modelo de implantação no mercado de serviços DNS protetores gerenciados. Os serviços nativos de nuvem podem aplicar a mesma política de resolvedor em data centers, forças de trabalho remotas e múltiplas regiões de nuvem. Eles também reduzem a manutenção de hardware em locais individuais e se integram naturalmente a implantações de SASE e borda de serviço de segurança. A implantação Local permanece relevante para ambientes com isolamento físico, classificados e determinados serviços financeiros onde os dados DNS devem permanecer dentro dos perímetros internos. O modelo continua a atender compradores com requisitos rigorosos de controle e uma infraestrutura de resolvedor interno estabelecida. No mercado de serviços DNS protetores gerenciados, esses casos de uso preservam um papel para implantações controladas localmente mesmo quando a entrega em nuvem permanece a opção principal.
A implantação Híbrida tem projeção de expansão a um CAGR de 14,22% de 2027 a 2032. Ela permite que as organizações mantenham investimentos locais enquanto estendem inteligência e política originadas na nuvem para resolvedores internos. A Infoblox afirmou que sua plataforma Universal DDI havia superado 200 clientes empresariais até novembro de 2025, incluindo clientes da Fortune 500 em serviços financeiros, saúde e varejo. O Universal DDI combina DNS, DHCP e gerenciamento de endereços IP em ambientes locais, de nuvem e híbridos. A Cisco adicionou a Infoblox como destino nativo nos Fluxos de Trabalho da Cisco em maio de 2026, permitindo a orquestração dos fluxos de trabalho do Universal DDI e do Threat Defense. Esse tipo de integração pode facilitar a propagação de alterações de política DNS em várias camadas de implantação. Também reflete como o mercado de serviços DNS protetores gerenciados pode conectar política de rede, resposta a ameaças e visibilidade de ativos em ambientes mistos.
Por Tamanho de Organização: Grandes Empresas Lideram Enquanto as PMEs Aumentam a Adoção
As Grandes Empresas representaram 43,88% da receita em 2026. Seus volumes de tráfego DNS, ambientes de múltiplas nuvens e capacidade de gerenciar integrações de inteligência de ameaças suportam implantações mais amplas de DNS protetor. Organizações de saúde, serviços financeiros e infraestrutura crítica são compradores importantes de grandes empresas porque frequentemente precisam de várias funções de proteção sob contratos de serviço gerenciado de vários anos. Essas organizações também têm ambientes mais complexos de acesso remoto, filiais e aplicações a proteger. Suas decisões de compra frequentemente priorizam controle centralizado e integração com operações de rede e segurança existentes. Essa preferência suporta ofertas do mercado de serviços DNS protetores gerenciados que combinam ampla cobertura de política com gerenciamento de serviços adequado para organizações complexas.
As Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 14,11% até 2032. Os provedores de serviços gerenciados podem empacotar o DNS protetor em ofertas de segurança por assento que reduzem a necessidade de especialistas internos em segurança. A DNSFilter relatou que processou 180 bilhões de consultas DNS diariamente em 2025 e atendeu mais de 43.000 organizações, principalmente por meio de intermediários de provedores de serviços gerenciados. Sua aquisição da Zorus em abril de 2025 adicionou filtragem web de endpoint e análise de comportamento do usuário à sua oferta de detecção de ameaças DNS. A entrega em nuvem também elimina custos de hardware por site, o que pode tornar a inteligência DNS avançada mais acessível para organizações com equipes de TI de 2 a 5 funcionários. O mercado de serviços DNS protetores gerenciados pode alcançar esse grupo quando os provedores de serviços gerenciados empacotam a segurança DNS com controles familiares de endpoint e web.
Por Setor do Usuário Final: Serviços Financeiros e Governo Suportam Implantações Críticas
Serviços Bancários, Financeiros e de Seguros detinham 22,27% da receita em 2026, a maior posição de usuário final no mercado de serviços DNS protetores gerenciados. As empresas de serviços financeiros estão expostas a altos volumes de phishing, domínios fraudulentos e ataques contra serviços voltados ao cliente. A EfficientIP constatou que os domínios de serviços financeiros representaram 10,9% dos setores de phishing visados em sua análise de 2025. As plataformas de criptomoedas foram o segundo setor mais visado, representando 18,1% do tráfego de phishing DNS. Os frameworks de conformidade PCI DSS e DORA suportam a segurança na camada DNS como parte de uma abordagem mais ampla de defesa de rede, o que pode contribuir para implantações de vários anos e renovações de contratos. O mercado de serviços DNS protetores gerenciados é, consequentemente, relevante onde as organizações precisam demonstrar uma política de segurança consistente em sistemas de clientes e pagamentos de alto valor.
O governo e o setor público têm projeção de expansão a um CAGR de 14,28% até 2032. O programa da CISA está se estendendo da cobertura do Poder Executivo Civil Federal para um piloto envolvendo infraestrutura crítica, incluindo redes elétricas, serviços de água e operadores de transporte. Saúde e Ciências da Vida também contribuem para a demanda porque as operações de ransomware podem usar tráfego de comando e controle e de preparação que os controles DNS podem observar. Energia, Serviços Públicos e Infraestrutura Crítica estão aumentando a adoção em conexão com necessidades de segmentação de rede de tecnologia operacional. TI e Telecomunicações permanece um grupo de usuários importante porque operadoras e operadores de infraestrutura DNS requerem proteção em escala. A demanda de Varejo e Comércio Eletrônico pode aumentar durante atividades sazonais de phishing, com phishing DNS com tema de logística e correio aumentando 3,4x no primeiro semestre de 2026. Esses padrões tornam o mercado de serviços DNS protetores gerenciados relevante para organizações que precisam ajustar o monitoramento à medida que campanhas e atividades voltadas ao cliente mudam.

Por Ponto de Entrega e Acesso: Resolvedores de Rede Ancoram a Cobertura Enquanto as Cargas de Trabalho em Nuvem se Aceleram
O Resolvedor e Encaminhador de Rede detinha 33,21% da receita em 2026. Esse caminho de acesso se integra à infraestrutura DNS corporativa existente sem exigir agentes em dispositivos individuais. Ele fornece uma rota de entrada de baixa perturbação para organizações que já operam frotas de resolvedores recursivos. Também suporta implantações de provedores de serviços de internet que aplicam controles a montante de todos os endpoints. A entrega por Cliente de Endpoint e Itinerante estende a proteção a trabalhadores remotos que consultam DNS fora das redes corporativas. Esse método de entrega complementa o mercado de serviços DNS protetores gerenciados mantendo a cobertura de política quando a rede corporativa tradicional não é mais a rota para as solicitações DNS.
O Resolvedor de Carga de Trabalho em Nuvem e VPC tem projeção de expansão a um CAGR de 14,33% de 2027 a 2032. As aplicações de múltiplas nuvens precisam de filtragem DNS para tráfego de carga de trabalho leste-oeste e de saída em ambientes de nuvem privada virtual. A Palo Alto Networks integrou o Advanced DNS Security com o Amazon Route 53 Resolver DNS Firewall em agosto de 2026 por meio do AWS Marketplace. A integração aplica inteligência de ameaças em 9 categorias sem exigir alterações na arquitetura de rede VPC. As integrações de Gateway Web Seguro e Plataforma Zero-Trust posicionam o DNS protetor em ambientes SASE, enquanto as implantações de Resolvedor de ISP, Operadora e Setor Público suportam programas operados pela CISA e pelo NCSC. Essa variedade de opções de entrega permite que o mercado de serviços DNS protetores gerenciados atenda tanto à infraestrutura centralizada quanto aos requisitos de endpoints remotos.
Análise Geográfica
A América do Norte detinha 35,44% da receita global em 2026, a maior posição geográfica no mercado de serviços DNS protetores gerenciados. O mandato federal de DNS protetor dos Estados Unidos suporta uma base de implantação estabelecida. O Departamento de Segurança Interna confirmou que 92% das agências do Poder Executivo Civil Federal haviam aderido ao serviço da CISA até 2025, representando mais de 99% do tráfego DNS externo federal. Essa escala suportou um ecossistema de fornecedores maduro e práticas de aquisição comercial mais familiares. Os setores de infraestrutura crítica do Canadá estão se alinhando com o Centro Canadense de Segurança Cibernética, que aderiu ao comunicado sobre fast-flux de abril de 2025. O setor financeiro do México está ampliando os controles de segurança DNS sob os frameworks do regulador bancário nacional.
A Ásia-Pacífico tem projeção de expansão a um CAGR de 14,57% de 2027 a 2032, a taxa regional mais rápida no mercado de serviços DNS protetores gerenciados. A adoção de nuvem na Índia, Coreia do Sul, China e Austrália está ampliando a necessidade de controles de segurança escaláveis. A Akamai identificou ameaças impulsionadas por IA e cargas de trabalho de IA distribuídas como elementos importantes do ambiente regional de risco de nuvem e segurança. Esse ambiente favorece a proteção DNS entregue em nuvem em detrimento de abordagens baseadas em appliances que exigem ciclos de atualização. A Europa tem requisitos operacionais diferentes porque o DNS4EU utiliza data centers baseados na União Europeia para atender às necessidades de residência de dados. Os provedores comerciais devem atender a esses requisitos ao servir clientes empresariais europeus.
A América do Sul tem adoção constante liderada pelo setor financeiro do Brasil e pela indústria de tecnologia da Argentina. A conscientização limitada entre pequenas e médias empresas permanece uma restrição na região. O Oriente Médio está desenvolvendo demanda por meio de programas de cidades inteligentes e infraestrutura crítica na Arábia Saudita e nos Emirados Árabes Unidos. Esses programas aumentam o tráfego DNS de IoT e tecnologia operacional que precisa de proteção no nível de rede. A Palo Alto Networks adicionou pontos de presença na Espanha, Itália e Suíça em agosto de 2026 para reduzir a latência de resolução DNS para clientes empresariais europeus e do Oriente Médio. A África detinha a menor posição regional em 2026, embora a África do Sul, a Nigéria e o Egito demonstrem demanda contínua proveniente do uso da internet com foco em dispositivos móveis e da expansão dos ecossistemas de fintech.
Cenário Competitivo
Concentração do Mercado
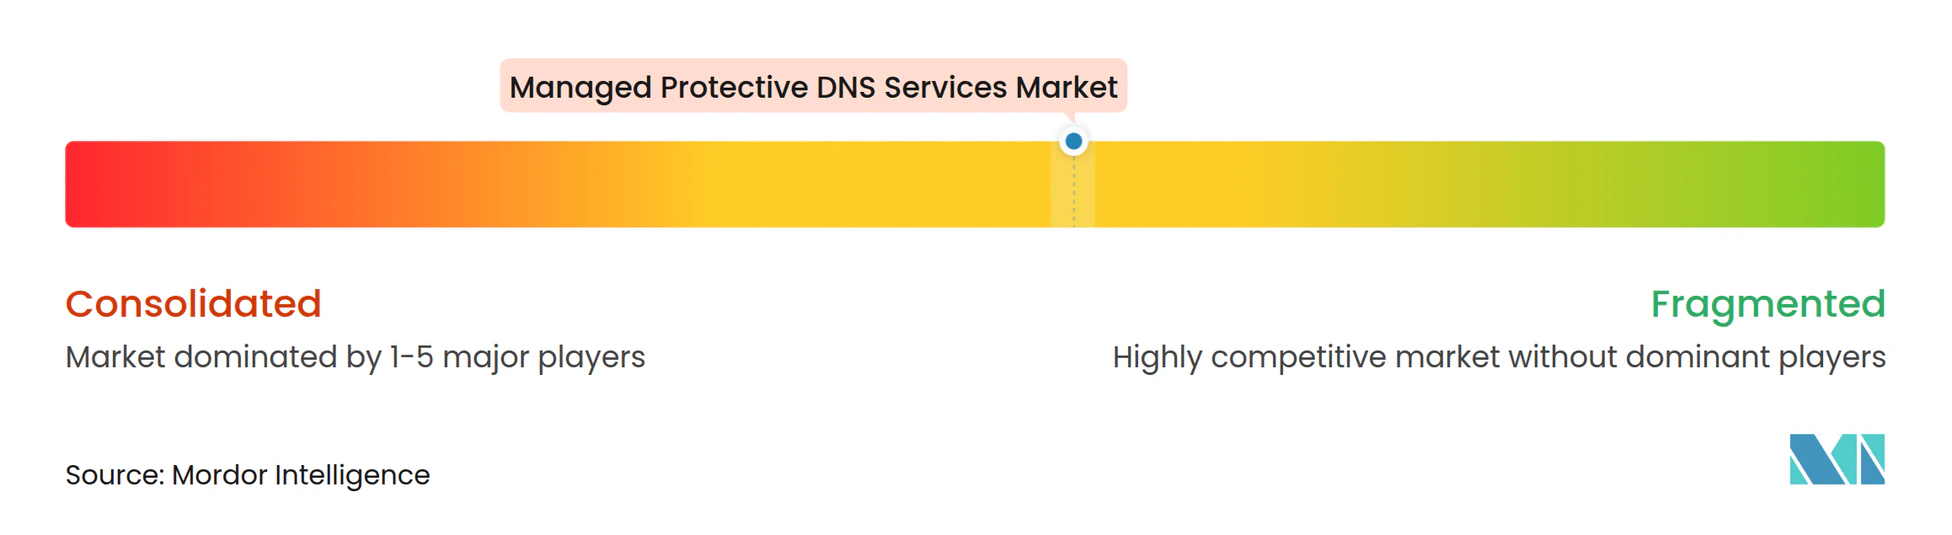
O mercado de serviços DNS protetores gerenciados é moderadamente concentrado, com fornecedores dedicados de segurança DNS e plataformas de segurança cibernética maiores competindo nos canais de empresas e provedores de serviços gerenciados. Cisco, Cloudflare e Infoblox são âncoras competitivas visíveis, enquanto DNSFilter, TitanHQ, SafeDNS, DNSSense e Heimdal Security competem por contas de mercado intermediário e de provedores de serviços gerenciados. A seleção de provedores no canal de provedores de serviços gerenciados depende da economia por assento e da amplitude das integrações de API. Os fornecedores estão cada vez mais agrupando o DNS protetor com gerenciamento DDI e frameworks SASE. Essa abordagem vincula a proteção DNS às operações de rede do cliente e pode aumentar os custos de migração. O campo competitivo também inclui ofertas adjacentes à nuvem que posicionam o DNS protetor em portfólios mais amplos de segurança em nuvem.
A Infoblox concluiu sua aquisição da Axur em maio de 2026 e introduziu capacidades de Serviços de Proteção contra Riscos Digitais e Gerenciamento Contínuo de Exposição a Ameaças. A aquisição expandiu sua posição para descoberta de ameaças externas, monitoramento de abuso de marca e exposição de credenciais. A integração de fluxo de trabalho da Cisco com a Infoblox em maio de 2026 fornece outro exemplo de DNS protetor sendo conectado à orquestração de segurança e provisionamento de rede. A integração da Palo Alto Networks com o Amazon Route 53 Resolver DNS Firewall em agosto de 2026 demonstra a importância das parcerias nativas de nuvem. A diferenciação entre fornecedores está cada vez mais baseada na velocidade de classificação, análise comportamental e profundidade de inteligência de ameaças em vez de apenas no desempenho do resolvedor. Os provedores também estão aplicando métodos baseados em grafos e linguagem natural para identificar infraestrutura maliciosa por meio de comportamento de registro e relações entre domínios.
Oportunidades não atendidas permanecem em ambientes de IoT e tecnologia operacional, onde resolvedores codificados e dispositivos sem agente requerem proteção na camada de rede. A pesquisa da UCL e da Inria com a Infoblox constatou que nenhum dos 30 dispositivos IoT de consumo testados suportava DNS criptografado. Os provedores do mercado de serviços DNS protetores gerenciados também podem atender à demanda de provedores de serviços gerenciados na América do Sul, África e Sudeste Asiático, onde a adoção de serviços de segurança permanece abaixo do nível de exposição a ameaças. A implantação em nuvem soberana é outra oportunidade no Oriente Médio e na Europa, onde a infraestrutura local de resolvedores pode atender às necessidades de residência de dados. As integrações vinculadas a hiperescaladores adicionam pressão sobre fornecedores independentes porque o DNS protetor pode ser adquirido como parte de uma segurança em nuvem mais ampla. Novos provedores estão mirando a lacuna de IoT e tecnologia operacional com serviços de nível de rede sem agente que classificam consultas DNS de impressoras, câmeras e controladores industriais em tempo real.
Líderes do Setor de Serviços DNS Protetores Gerenciados
-
Cisco Systems, Inc.
-
Cloudflare, Inc.
-
Infoblox Inc.
-
Zscaler, Inc.
-
Akamai Technologies, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A EfficientIP lançou seu Relatório de Inteligência de Ameaças DNS do 1º Semestre de 2026, documentando um aumento de 24% no total de sinais de ameaças DNS para 13,85 bilhões de acessos e relatando que o malware superou o phishing como principal categoria de ameaça DNS pela primeira vez, com a atividade diária de malware aumentando 4x de uma mínima em janeiro para um pico em abril de 32,6 milhões de acessos por dia.
- Outubro de 2026: A Palo Alto Networks atualizou seu Resolvedor Advanced DNS Security para suportar o Prisma Browser como fonte de conexão, habilitando DNS-over-HTTPS para toda a atividade DNS baseada em navegador sem exigir descriptografia de tráfego, estendendo a aplicação de política DNS de zero-trust a sessões de navegador em dispositivos gerenciados e não gerenciados.
- Setembro de 2026: A Palo Alto Networks adicionou suporte a DNS-over-TLS ao seu Resolvedor Advanced DNS Security via porta TCP 853, fornecendo uma opção adicional de transporte DNS criptografado ao lado da infraestrutura DNS-over-HTTPS existente, com compatibilidade total com IPv4 e IPv6.
- Agosto de 2026: O Advanced DNS Security da Palo Alto Networks foi integrado ao Amazon Route 53 Resolver DNS Firewall, trazendo inteligência de ameaças DNS cobrindo 9 categorias de ameaças para ambientes AWS VPC via AWS Marketplace sem exigir alterações na arquitetura de rede VPC.
Escopo do Relatório Global do Mercado de Serviços DNS Protetores Gerenciados
O Mercado de Serviços DNS (DNS) Protetores Gerenciados compreende serviços de segurança terceirizados, disponíveis 24 horas por dia, 7 dias por semana, nos quais um provedor terceirizado opera um resolvedor DNS recursivo que aplica políticas, inspecionando e filtrando consultas DNS em tempo real, bloqueando a resolução para domínios maliciosos conhecidos ou suspeitos, sites de phishing, infraestrutura de comando e controle (C2) de malware e domínios de algoritmo de geração de domínios (DGA) antes que uma conexão seja estabelecida.
O Relatório do Mercado de Serviços DNS Protetores Gerenciados é Segmentado por Função de Proteção (Bloqueio de Domínios Maliciosos, Prevenção de Phishing e Malware, Interrupção de Comando e Controle e Botnets, Prevenção de Tunelamento DNS e Exfiltração de Dados, Filtragem de Conteúdo e Uso Aceitável e Detecção de Domínios Fast-Flux e Recém-Registrados), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Governo e Setor Público, Saúde e Ciências da Vida, Energia, Serviços Públicos e Infraestrutura Crítica, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final), Ponto de Entrega e Acesso (Resolvedor e Encaminhador de Rede, Cliente de Endpoint e Itinerante, Gateway Web Seguro e Plataforma Zero-Trust, Resolvedor de Carga de Trabalho em Nuvem e VPC e Resolvedor de ISP, Operadora e Setor Público) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Bloqueio de Domínios Maliciosos |
| Prevenção de Phishing e Malware |
| Interrupção de Comando e Controle e Botnets |
| Prevenção de Tunelamento DNS e Exfiltração de Dados |
| Filtragem de Conteúdo e Uso Aceitável |
| Detecção de Domínios Fast-Flux e Recém-Registrados |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Governo e Setor Público |
| Saúde e Ciências da Vida |
| Energia, Serviços Públicos e Infraestrutura Crítica |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| Resolvedor e Encaminhador de Rede |
| Cliente de Endpoint e Itinerante |
| Gateway Web Seguro e Plataforma Zero-Trust |
| Resolvedor de Carga de Trabalho em Nuvem e VPC |
| Resolvedor de ISP, Operadora e Setor Público |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Função de Proteção | Bloqueio de Domínios Maliciosos | |
| Prevenção de Phishing e Malware | ||
| Interrupção de Comando e Controle e Botnets | ||
| Prevenção de Tunelamento DNS e Exfiltração de Dados | ||
| Filtragem de Conteúdo e Uso Aceitável | ||
| Detecção de Domínios Fast-Flux e Recém-Registrados | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Governo e Setor Público | ||
| Saúde e Ciências da Vida | ||
| Energia, Serviços Públicos e Infraestrutura Crítica | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Ponto de Entrega e Acesso | Resolvedor e Encaminhador de Rede | |
| Cliente de Endpoint e Itinerante | ||
| Gateway Web Seguro e Plataforma Zero-Trust | ||
| Resolvedor de Carga de Trabalho em Nuvem e VPC | ||
| Resolvedor de ISP, Operadora e Setor Público | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços DNS protetores gerenciados?
O mercado de serviços DNS protetores gerenciados tem projeção de crescimento de 1,17 bilhões de USD em 2026 para 2,61 bilhões de USD até 2032, a um CAGR de 13,93% de 2027 a 2032.
O que está impulsionando a demanda por serviços DNS protetores gerenciados?
O aumento de malware, phishing e atividade de comando e controle baseados em DNS, a adoção de nuvem, o trabalho híbrido e os programas de DNS protetor do setor público estão sustentando a demanda.
Qual função de proteção está se expandindo mais rapidamente?
A Detecção de Domínios Fast-Flux e Recém-Registrados tem projeção de expansão a um CAGR de 14,16% até 2032 porque os atacantes podem rotacionar registros DNS e domínios rapidamente.
Qual modelo de implantação lidera a adoção de DNS protetor?
A implantação Baseada em Nuvem representou 65,44% da receita em 2026 porque pode aplicar uma política comum a usuários remotos, sites distribuídos e ambientes de nuvem.
Qual grupo de usuários finais tem o maior requisito de DNS protetor?
Serviços Bancários, Financeiros e de Seguros detinham 22,27% da receita em 2026, refletindo sua exposição a phishing e domínios fraudulentos.
Qual região está se expandindo mais rapidamente para serviços DNS protetores gerenciados?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 14,57% até 2032 à medida que a demanda por segurança em nuvem aumenta na Índia, Coreia do Sul, China e Austrália.