
Taille et part du marché des services gérés d'opérations sans mot de passe et MFA
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.41 Milliards de dollars |
| Taille du Marché (2032) | 3.49 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 19.87 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'opérations sans mot de passe et MFA par Mordor Intelligence
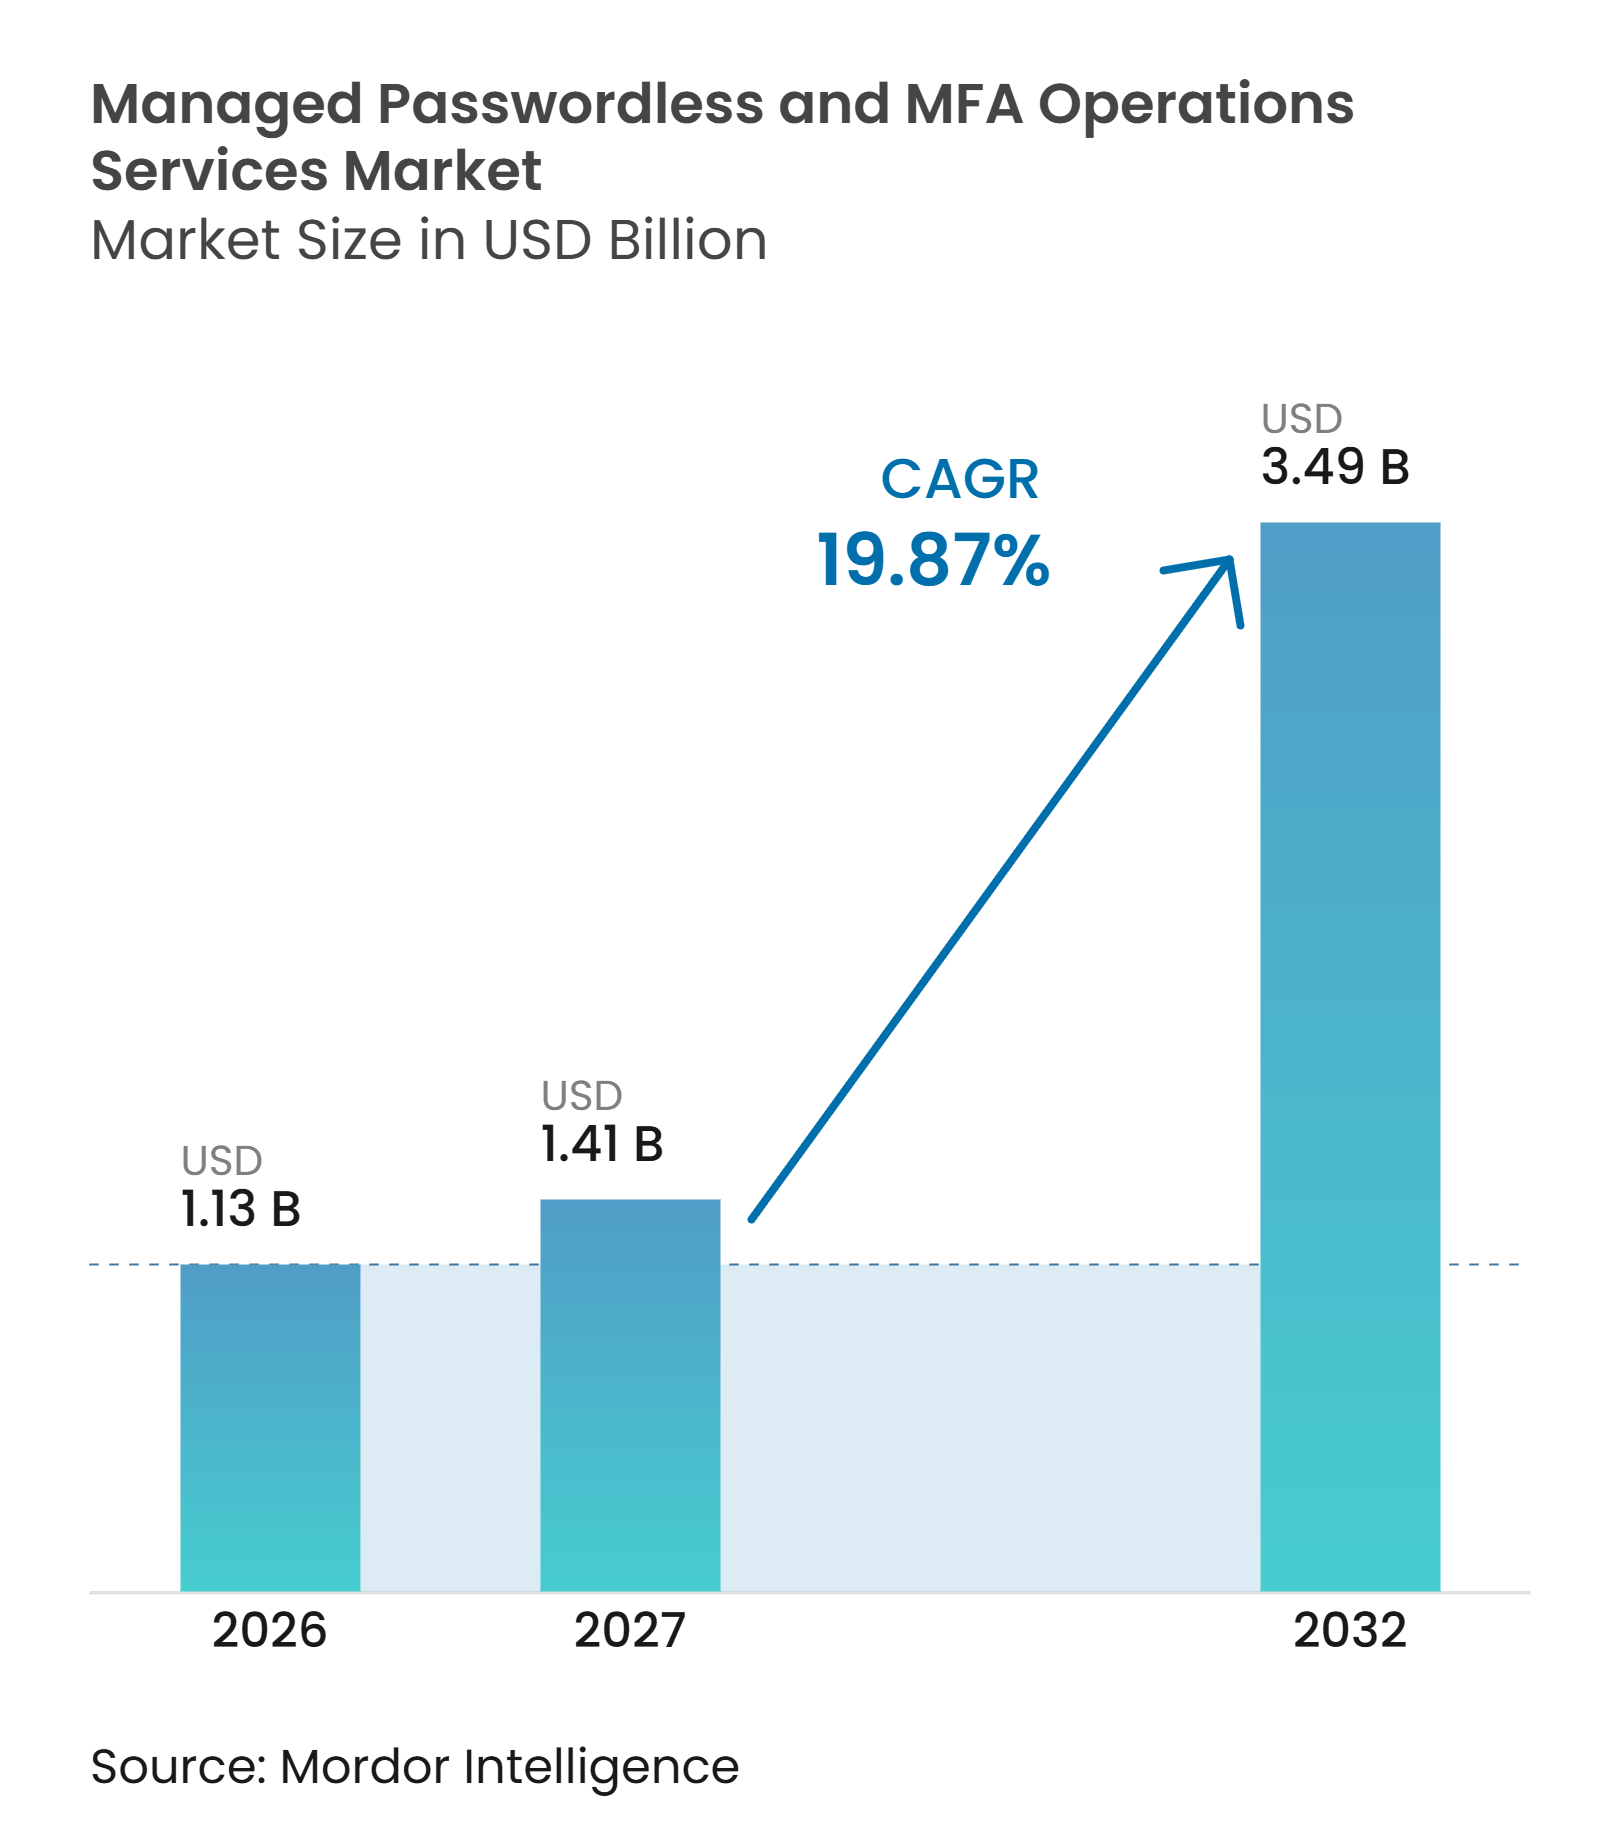
La taille du marché des services gérés d'opérations sans mot de passe et MFA devrait augmenter de 1,13 milliard USD en 2026 à 1,41 milliard USD en 2027 et atteindre 3,49 milliards USD d'ici 2032, avec un CAGR de 19,87 % sur la période 2027-2032. Le marché des services gérés d'opérations sans mot de passe et MFA se développe à mesure que les organisations transfèrent les travaux d'authentification complexes de leurs équipes internes à des prestataires spécialisés. La migration vers le cloud, les exigences d'accès résistant au hameçonnage et la pénurie de professionnels en gestion des identités et des accès soutiennent cette évolution. Les acheteurs ont de plus en plus besoin de services capables de gérer l'enrôlement, la récupération des identifiants, l'application des politiques et la révision continue sans perturber les opérations quotidiennes. Ces besoins favorisent les prestataires qui combinent profondeur opérationnelle, soutien à la conformité et livraison multi-environnement. Le marché des services gérés d'opérations sans mot de passe et MFA bénéficie également lorsque les organisations font face à des risques d'identité que les équipes internes ne peuvent pas traiter tout en maintenant les services d'authentification courants.
Principaux enseignements du rapport
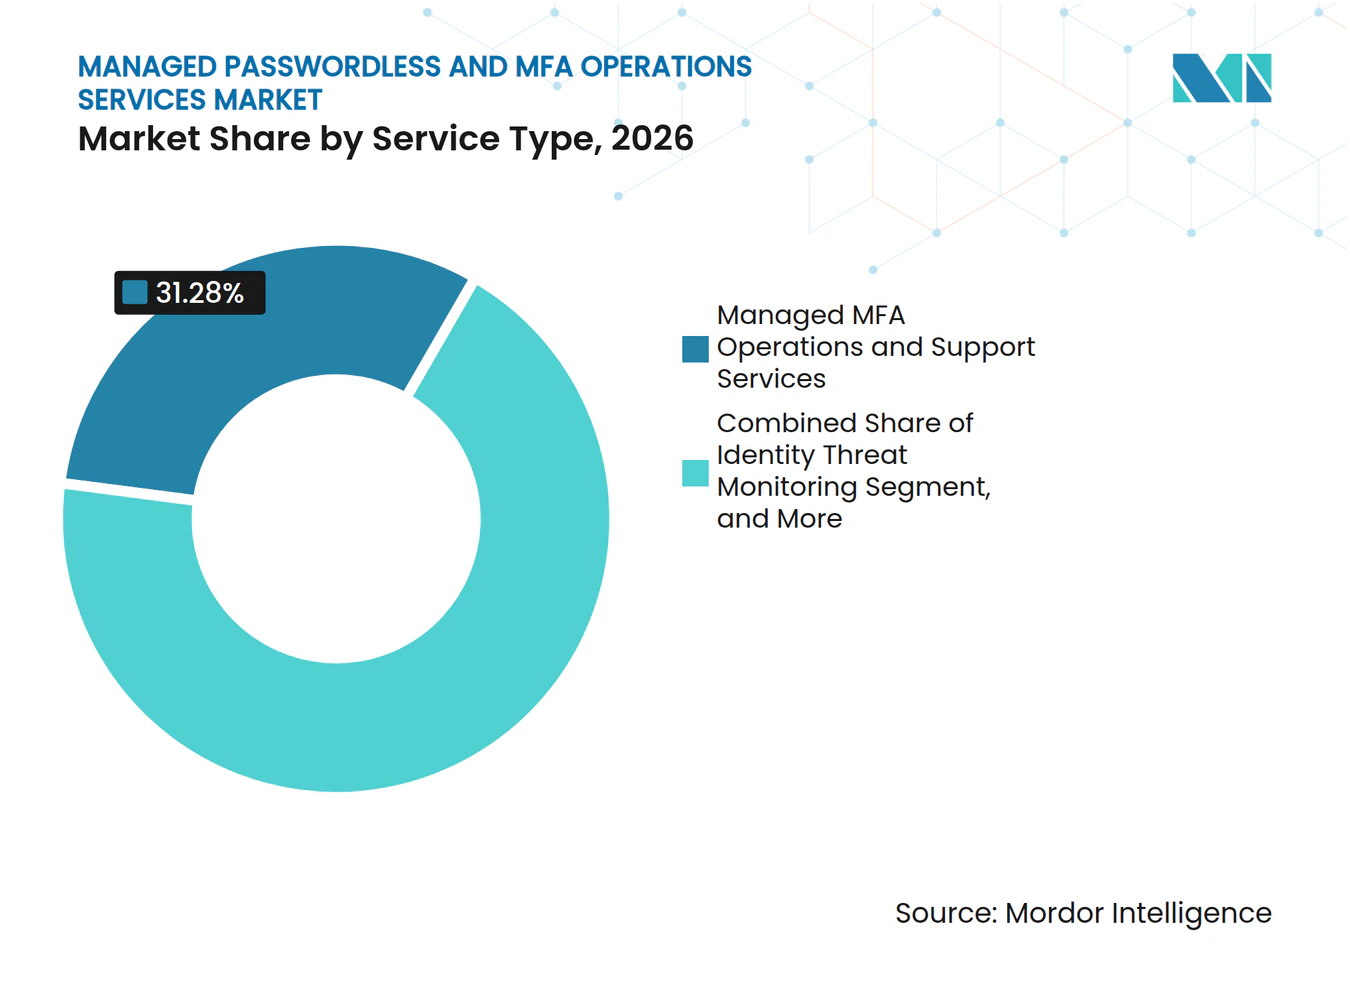
- Par type de service, les services gérés d'opérations et de support MFA détenaient 31,28 % de la part du marché des services gérés d'opérations sans mot de passe et MFA en 2026, tandis que les services de surveillance et de réponse aux menaces d'identité devraient se développer à un CAGR de 21,73 % jusqu'en 2032.
- Par portée des opérations d'authentification, les opérations d'authentification de la main-d'œuvre détenaient 46,32 % des revenus en 2026, tandis que l'authentification des agents d'intelligence artificielle devrait se développer à un CAGR de 22,61 % jusqu'en 2032.
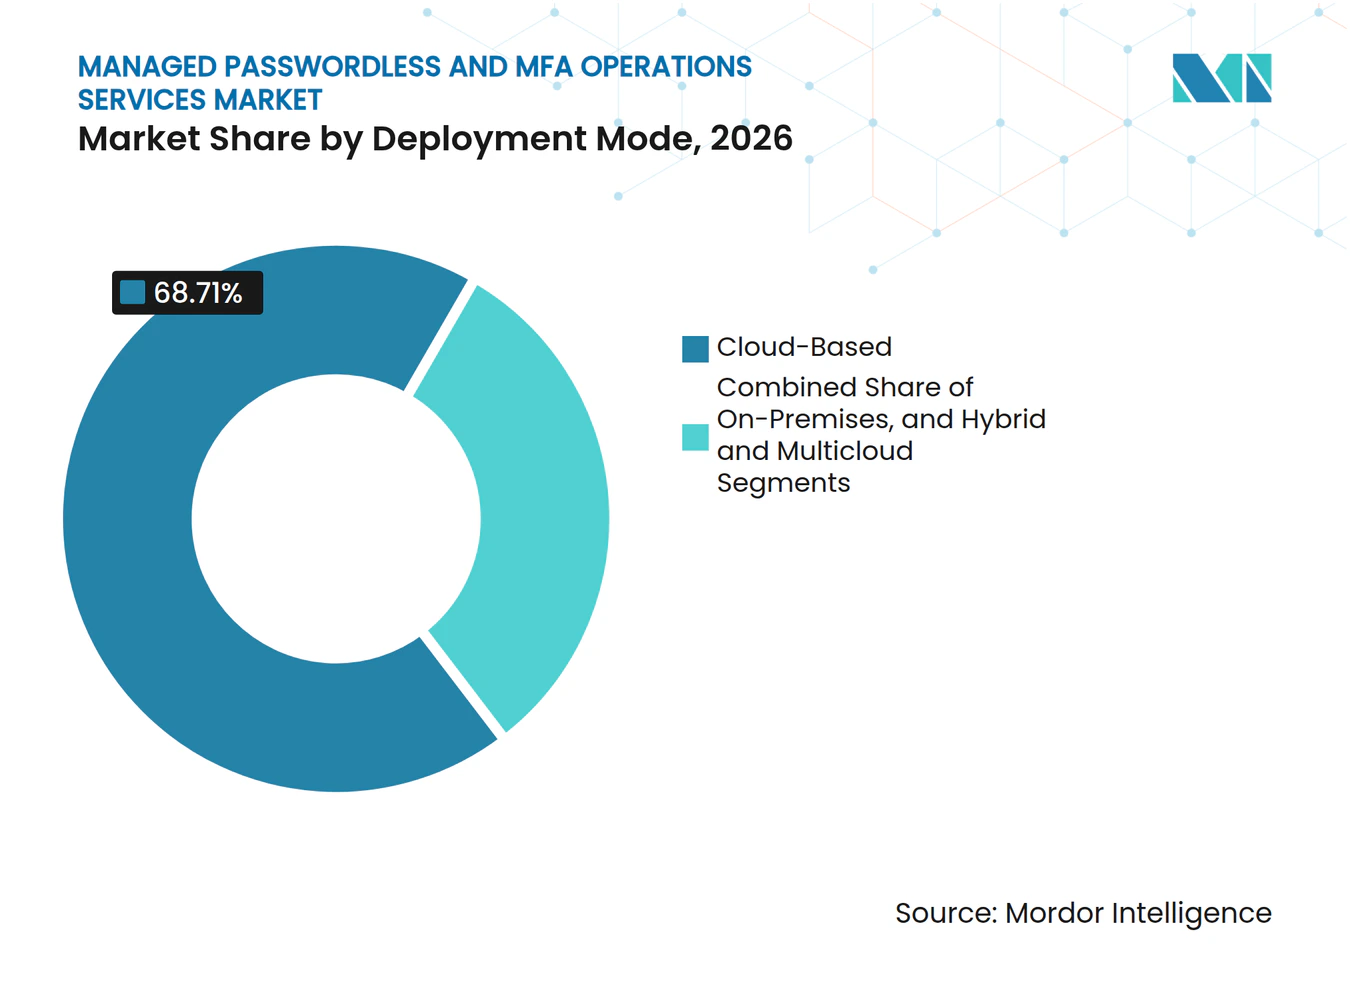
- Par mode de déploiement, la livraison basée sur le cloud représentait 68,71 % des revenus en 2026 et devrait se développer à un CAGR de 21,92 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 71,54 % des revenus du marché des services gérés d'opérations sans mot de passe et MFA en 2026, tandis que les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032.
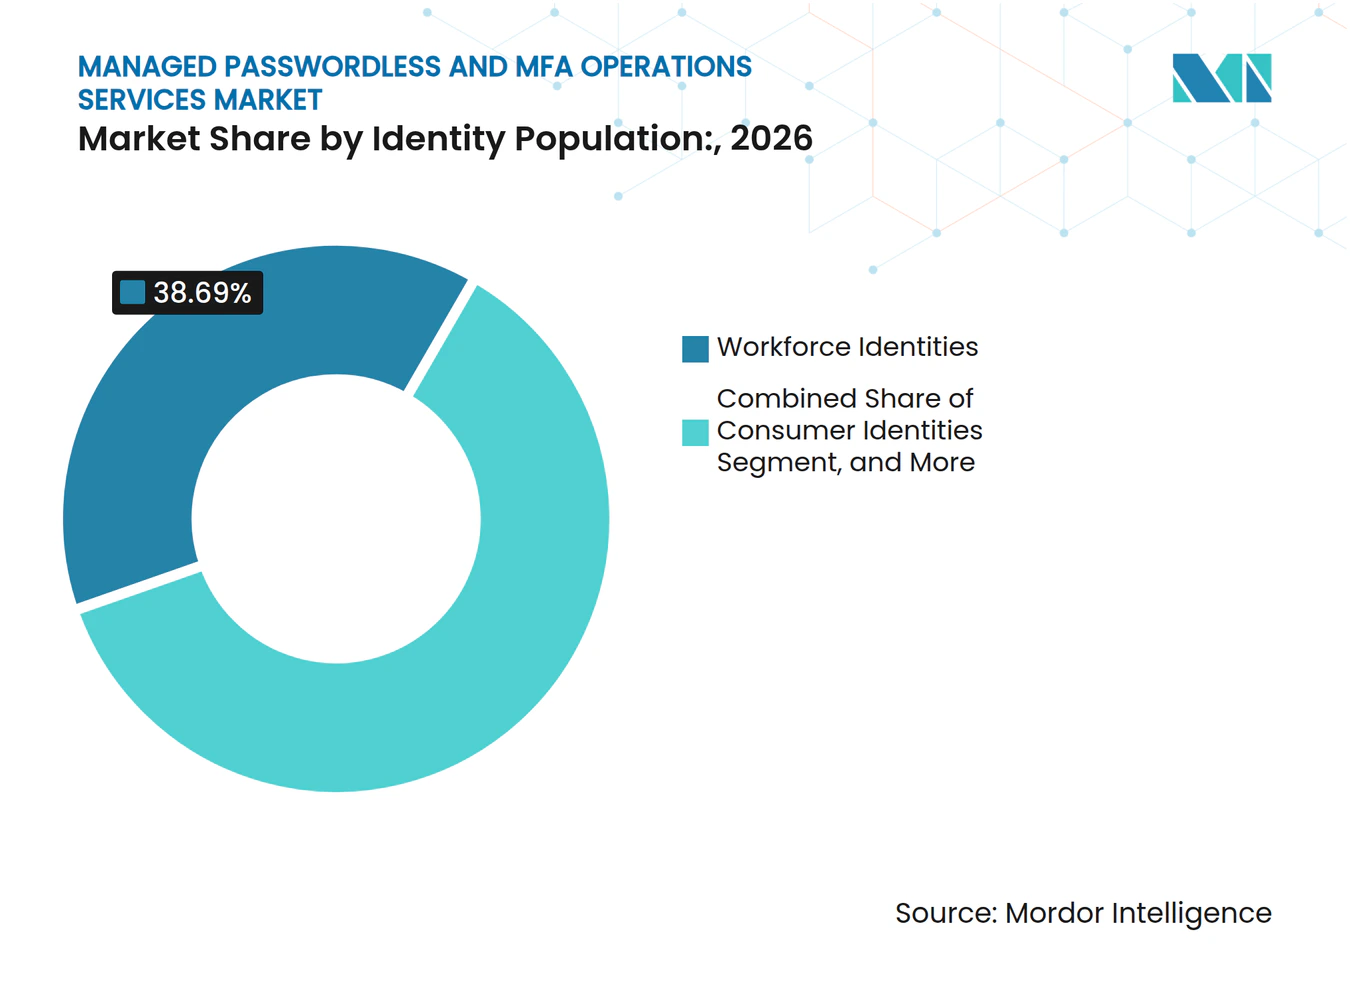
- Par population d'identités, les identités de la main-d'œuvre détenaient 38,69 % des revenus en 2026, tandis que les identités des agents d'intelligence artificielle devraient se développer à un CAGR de 22,54 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 26,69 % des revenus en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 22,54 % jusqu'en 2032.
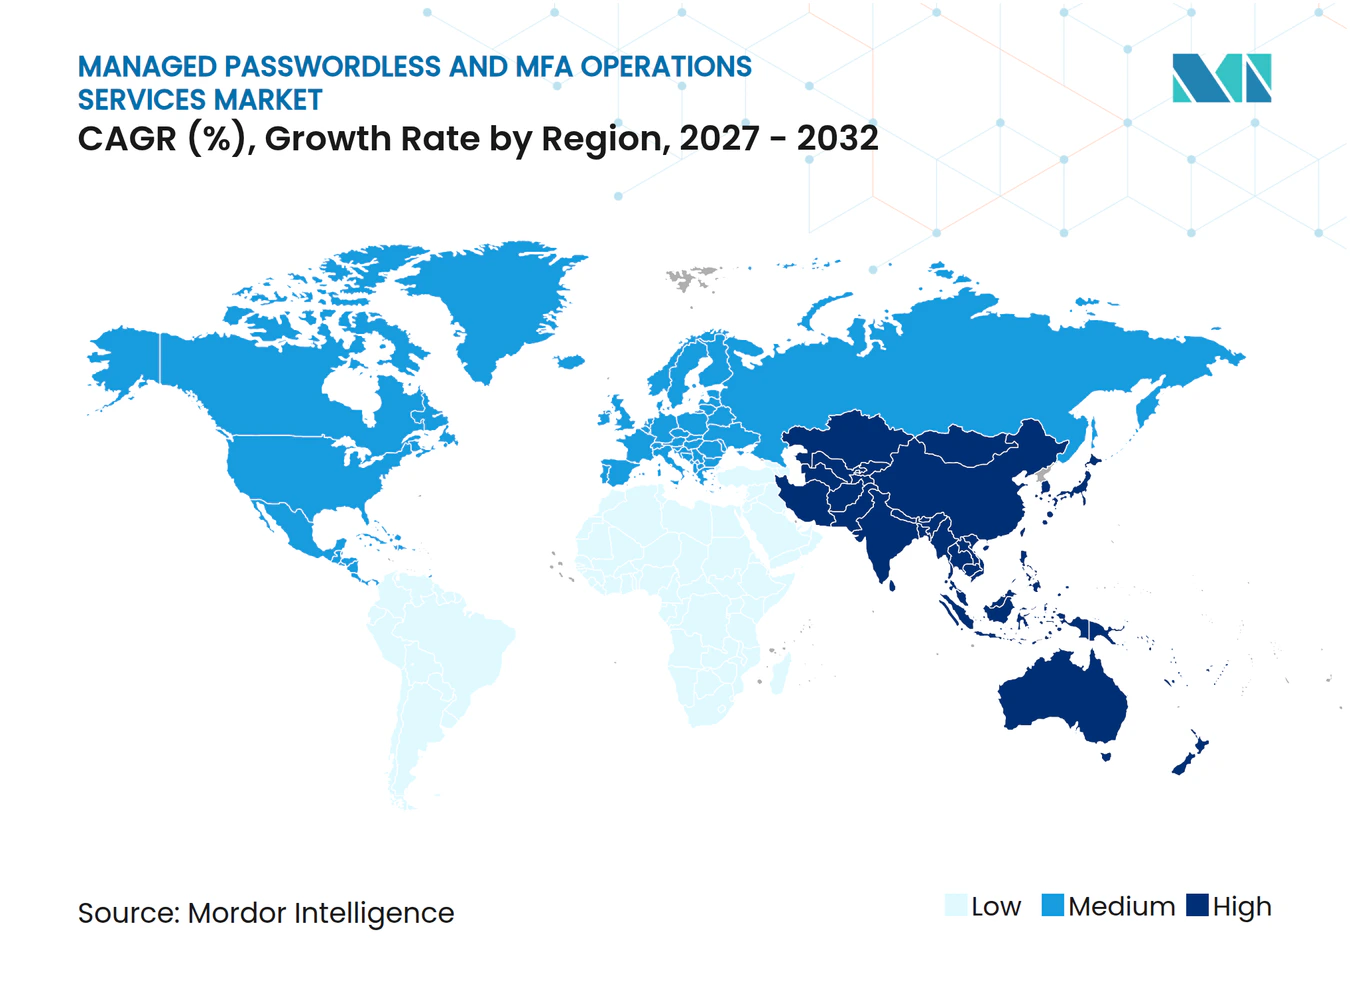
- Par géographie, l'Amérique du Nord détenait 41,64 % des revenus du marché des services gérés d'opérations sans mot de passe et MFA en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Mandats croissants d'authentification résistante au hameçonnage | +3.5% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Exposition croissante aux violations centrées sur l'identité | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Prolifération des identités cloud et hybrides | +2.8% | Mondial, cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Pénurie de talents spécialisés en opérations de gestion des identités et des accès | +2.4% | Amérique du Nord et Europe, débordement vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité du cycle de vie des clés d'accès après le déploiement initial | +2.1% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Expansion des identités non humaines et des agents d'intelligence artificielle | +2.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Mandats croissants d'authentification résistante au hameçonnage
L'ordonnance fédérale sur la cybersécurité de janvier 2025 a rendu l'authentification résistante au hameçonnage obligatoire pour les systèmes fédéraux et a expressément référencé WebAuthn.[1] Le mémorandum du directeur de la sécurité des systèmes d'information du CMS 26-05 a fixé au 31 mars 2027 la date limite pour que les systèmes fédéraux FISMA satisfassent aux exigences d'accès résistant au hameçonnage. Le NIST SP 800-63B-4 fournit les orientations fédérales qui soutiennent la gestion des authentificateurs et les décisions d'authentification renforcée. Ces mesures offrent au marché des services gérés d'opérations sans mot de passe et MFA un cas d'usage de conformité défini dans les secteurs gouvernemental, des sous-traitants, de la santé et des services financiers. Les prestataires capables de gérer l'enrôlement FIDO2, la récupération et les preuves d'audit peuvent aider les clients à raccourcir la préparation à la conformité.
Exposition croissante aux violations centrées sur l'identité
L'Identity Theft Resource Center a enregistré 3 322 compromissions de données en 2025, ce qui représente une augmentation de 79 % sur 5 ans. Il a également enregistré 1 803 compromissions au cours des 6 premiers mois de 2026, maintenant l'urgence autour des contrôles d'identité. RSA a rapporté que 45 % des organisations interrogées ont subi des coûts de violation liés à l'identité supérieurs à la référence moyenne d'IBM, et 24 % ont signalé des coûts supérieurs à 10 millions USD. La même recherche a identifié les attaques de contournement du service d'assistance comme une préoccupation sérieuse pour 65 % des répondants. Le marché des services gérés d'opérations sans mot de passe et MFA bénéficie lorsque les acheteurs ont besoin d'une vérification d'identité plus solide et d'une réponse aux événements aux côtés des opérations d'authentification standard.
Prolifération des identités cloud et hybrides
Les environnements cloud et hybrides créent des référentiels d'identités, des jetons, des identifiants et des pratiques de journalisation distincts qui sont difficiles à gouverner de manière cohérente. La CISA a identifié la gestion des jetons, la rotation des secrets et la journalisation incohérente comme des risques persistants dans l'infrastructure d'identité cloud.[2] L'enquête SANS a révélé que 76 % des organisations ont signalé une croissance des identités non humaines et que 74 % exploitaient des agents d'intelligence artificielle nécessitant des identifiants. Ces conditions élargissent la portée opérationnelle que les prestataires doivent surveiller dans les déploiements cloud, sur site et mixtes. Le marché des services gérés d'opérations sans mot de passe et MFA bénéficie de services qui centralisent l'application des politiques, la rotation des identifiants et les enregistrements d'audit dans ces environnements.
Pénurie de talents spécialisés en opérations de gestion des identités et des accès
La recherche sur la main-d'œuvre SANS 2026 a révélé que 60 % des organisations ont identifié le déficit de compétences comme leur principal défi en matière de main-d'œuvre, contre 52 % en 2025. Le Bureau of Labor Statistics des États-Unis prévoit une croissance de l'emploi de 32 % pour les analystes en sécurité de l'information de 2022 à 2032. L'ISACA a rapporté que 27 % des organisations ont subi une violation attribuable aux lacunes en compétences en cybersécurité. La livraison gérée donne aux clients accès à des spécialistes sans avoir à constituer une équipe opérationnelle interne complète, ce qui soutient le marché des services gérés d'opérations sans mot de passe et MFA. Cette pénurie soutient le marché des services gérés d'opérations sans mot de passe et MFA parce que les clients ont toujours besoin de continuité pour l'enrôlement, la récupération d'accès, les changements de politique et la conformité
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts élevés de transition et d'intégration | -3.2% | Mondial, en particulier les PME | Court terme (≤ 2 ans) |
| Remédiation des applications héritées et de la fédération | -2.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Cas limites de récupération et de facteur de repli | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Propriété fragmentée des opérations d'assurance d'identité | -1.2% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de transition et d'intégration
L'externalisation de l'authentification peut nécessiter une intégration de plateforme, des services professionnels, le ré-enrôlement des utilisateurs et des accords de niveau de service de base avant que les opérations ne soient transférées à un prestataire. RSA a constaté que 90 % des répondants ont rencontré des difficultés pour évoluer vers une authentification sans mot de passe, le coût et la complexité de l'intégration figurant parmi les obstacles courants. Ces coûts sont plus difficiles à absorber pour les PME car chaque intégration peut représenter une part plus importante du budget de sécurité. Les règles de résidence des données et de confidentialité peuvent ajouter des travaux de conception et de révision pour les clients opérant dans plusieurs juridictions. Ce frein peut ralentir la conversion même lorsque le marché des services gérés d'opérations sans mot de passe et MFA présente un argument de sécurité solide.
Remédiation des applications héritées et de la fédération
Les portefeuilles d'applications plus anciens peuvent s'appuyer sur Active Directory Federation Services, SAML 1.x, Kerberos ou des intégrations propriétaires qui ne migrent pas facilement vers une authentification moderne résistante au hameçonnage. La FIDO Alliance a identifié la compatibilité avec les systèmes hérités comme l'un des obstacles courants au déploiement des clés d'accès en entreprise. Un prestataire géré doit souvent opérer aux côtés des contrôles hérités jusqu'à ce que les applications et les connecteurs soient remédiés. Les contrôles parallèles compliquent les accords de niveau de service, la responsabilité et l'expérience utilisateur cohérente. Le problème est particulièrement pertinent en Amérique du Nord et en Europe, où de nombreuses grandes organisations conservent des plateformes d'identité sur site établies de longue date.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
le support MFA ancre les revenus tandis que la surveillance des menaces s'accélèreLes services gérés d'opérations et de support MFA détenaient 31,28 % des revenus par type de service en 2026. Cette partie du marché des services gérés d'opérations sans mot de passe et MFA couvre l'enrôlement, la gestion du cycle de vie des identifiants, l'application des politiques et le support aux utilisateurs finaux. Ces activités récurrentes nécessitent un personnel opérationnel constant que de nombreuses équipes internes ne peuvent pas maintenir. Les services de surveillance et de réponse aux menaces d'identité devraient se développer à un CAGR de 21,73 % de 2027 à 2032. Ce type de service ajoute une révision continue des événements d'authentification pour la prise de contrôle de compte, le bourrage d'identifiants et le détournement de session. Il fait évoluer la discussion sur les services de l'administration d'accès routinière vers la détection et la réponse actives. Le secteur des services d'authentification gérés évolue donc vers des contrats qui associent les opérations quotidiennes à une surveillance continue de la sécurité.
Les services gérés d'opérations et de support sans mot de passe constituent une catégorie de croissance connexe. La FIDO Alliance a rapporté que 87 % des entreprises interrogées déployaient ou déployaient activement des clés d'accès en 2026. L'enrôlement multiplateforme, la liaison aux appareils et la récupération de compte restent des besoins opérationnels pratiques après le lancement d'un programme de clés d'accès. Les services de conception et d'optimisation des politiques d'authentification traduisent les normes en règles d'accès qui varient selon le signal de risque et la population d'identités. Les services d'enrôlement, de migration, de cycle de vie, de récupération et de service d'assistance traitent des processus souvent sous-estimés lors de la planification initiale. Les prestataires peuvent se différencier en liant ces services à des contrôles documentés qui soutiennent les orientations du NIST et les pratiques d'authentification alignées sur FIDO. Cette combinaison fait de la profondeur d'intégration des services un facteur d'achat important.



Par portée des opérations d'authentification :
la main-d'œuvre en tête tandis que l'authentification des agents d'intelligence artificielle établit de nouvelles exigencesLes opérations d'authentification de la main-d'œuvre détenaient 46,32 % des revenus en 2026. Les systèmes de main-d'œuvre ont été au cœur des investissements en identité d'entreprise depuis de nombreuses années, soutenant les identifiants des employés, les politiques d'accès et l'authentification unique aux applications. L'authentification d'accès privilégié est également importante car elle nécessite la gestion des sessions et l'accès en juste-à-temps. L'authentification des clients et des consommateurs se concentre sur un accès à faible friction tout en maintenant l'assurance. L'authentification interentreprises et partenaires se développe à mesure que les organisations étendent des contrôles plus solides aux identités tierces. Les orientations de la CISA sur la chaîne d'approvisionnement soutiennent une protection plus disciplinée des chemins d'accès qui s'étendent au-delà des frontières de l'entreprise.
L'authentification des agents d'intelligence artificielle devrait se développer à un CAGR de 22,61 % de 2027 à 2032. L'enquête SANS a rapporté que 74 % des organisations exploitent déjà des agents d'intelligence artificielle nécessitant des identifiants.[3] L'Internet Engineering Task Force développe des travaux sur les pratiques d'authentification et d'autorisation pour les interactions des agents d'intelligence artificielle. Cela laisse aux prestataires une opportunité précoce de construire des contrôles de gouvernance, d'audit et de moindre privilège avant que les normes ne soient pleinement établies. L'authentification des machines, des API et des comptes de service reste un besoin connexe car chaque identité nécessite un accès défini et une supervision des identifiants. Les prestataires qui unissent les opérations d'authentification humaines et non humaines peuvent présenter un modèle de service plus large. Cette expansion modifie les compétences, la surveillance et les contrôles du cycle de vie nécessaires sur le marché des services gérés d'opérations sans mot de passe et MFA.
Par mode de déploiement :
la livraison cloud en tête dans tous les environnements opérationnelsLa livraison basée sur le cloud représentait 68,71 % des revenus en 2026 et devrait se développer à un CAGR de 21,92 % jusqu'en 2032. La taille du marché des services gérés d'opérations sans mot de passe et MFA basés sur le cloud reflète l'alignement entre les modèles opérationnels multi-locataires et les charges de travail d'authentification à volume élevé. Un prestataire peut gérer les événements d'authentification pour de nombreux clients sans reproduire un environnement sur site distinct pour chaque client. Les plateformes cloud peuvent également rendre les capacités d'authentification résistante au hameçonnage disponibles en tant que fonctionnalités standard. Cela peut réduire le travail d'implémentation personnalisée lors d'un engagement de service. L'échelle résultante soutient une surveillance, des rapports et des mises à jour de politique plus cohérents.
Le déploiement sur site reste important pour les sous-traitants de la défense, les systèmes gouvernementaux classifiés et les institutions financières qui ont des exigences strictes en matière de résidence ou d'isolation. Les configurations hybrides et multicloud sont courantes lors de la migration car les organisations exploitent des piles d'authentification parallèles avant que les applications héritées ne soient remédiées. La CISA a déclaré que l'infrastructure d'identité cloud peut être exposée par une gestion faible des jetons, une mauvaise rotation des secrets et une journalisation incohérente. Les prestataires gérés peuvent combler ces lacunes grâce à l'application centralisée des politiques et à la télémétrie d'audit. Les choix de déploiement dépendent donc des obligations réglementaires du client, de l'architecture des applications et de l'étape de migration. Le secteur des services d'authentification gérés doit maintenir la flexibilité de livraison plutôt que de supposer qu'un seul environnement convient à tous les acheteurs.

Par taille d'organisation :
les grandes entreprises en tête des dépenses tandis que les PME gagnent en accèsLes grandes entreprises détenaient 71,54 % des revenus en 2026. Leurs environnements d'authentification couvrent souvent plusieurs plateformes cloud, comptes privilégiés, unités commerciales et emplacements géographiques. Ces organisations font également face à des demandes plus fortes de gouvernance documentée de la part des régulateurs, des conseils d'administration et des clients. La part des revenus détenue par les grandes entreprises reflète à la fois la complexité opérationnelle et l'utilisation établie de partenaires de services externes. Les grands clients ont souvent besoin que les prestataires coordonnent plusieurs plateformes technologiques sous un seul modèle opérationnel. Ce besoin récompense les fournisseurs ayant une large expérience d'intégration et une capacité de support fiable sur le marché des services gérés d'opérations sans mot de passe et MFA.
Les PME devraient se développer à un CAGR de 21,82 % de 2027 à 2032. La tarification par abonnement peut donner aux petites organisations accès à des capacités d'authentification qu'elles pourraient ne pas être en mesure d'exploiter de manière indépendante. SailPoint a élargi son programme de prestataires de services gérés en mars 2025 pour aider les partenaires à livrer son Identity Security Cloud aux petites entreprises. Cisco a également élargi la disponibilité de Duo via son Secure MSP Center en novembre 2025, soutenant la livraison de MFA géré via des partenaires de distribution. Ces modèles de distribution peuvent réduire la barrière opérationnelle pour les petits clients qui ont besoin d'un soutien de sécurité récurrent. Le marché des services gérés d'opérations sans mot de passe et MFA peut donc s'élargir à mesure que les prestataires proposent des services dans des modèles commerciaux et de livraison plus simples.
Par population d'identités :
les identités de la main-d'œuvre en tête tandis que les agents d'intelligence artificielle redéfinissent la portéeLes identités de la main-d'œuvre détenaient 38,69 % des revenus en 2026. Les identifiants des employés, les certificats d'appareils et les politiques d'authentification unique restent le fondement établi de la demande d'authentification gérée. Les identités des consommateurs et des utilisateurs privilégiés constituent les prochains groupes importants. La gestion des identités privilégiées nécessite une surveillance des sessions et des contrôles d'accès en juste-à-temps en plus du MFA standard. La contribution aux revenus des identités de la main-d'œuvre reflète le besoin de longue date d'administrer l'accès des employés aux systèmes d'entreprise. Les prestataires doivent encore soutenir les populations de main-d'œuvre tout en élargissant leurs contrôles pour d'autres types d'identités.
Les identités des agents d'intelligence artificielle devraient se développer à un CAGR de 22,54 % de 2027 à 2032. L'enquête SANS a révélé que 15 % des responsables de la sécurité ne savaient pas si l'intelligence artificielle agentique était active dans leur environnement, et 59 % faisaient tourner moins de la moitié des identifiants non humains chaque trimestre. Cette faible visibilité crée une demande pour la rotation automatisée des identifiants, l'application du moindre privilège et la surveillance comportementale. Les travaux de l'Internet Engineering Task Force sur l'authentification des agents d'intelligence artificielle montrent que l'approche technique est encore en développement. Les prestataires qui définissent des services de gouvernance reproductibles peuvent répondre à une population que les outils traditionnels de gestion des identités et des accès et de gestion des accès privilégiés n'étaient pas conçus pour gérer à grande échelle. Cela crée un mandat opérationnel plus large pour le marché des services gérés d'opérations sans mot de passe et MFA.
Par secteur d'utilisation final :
le BFSI en tête des revenus tandis que l'informatique et les télécommunications s'accélèrentLe BFSI détenait 26,69 % des revenus des utilisateurs finaux en 2026. Les institutions financières gèrent des transactions à haute valeur, une exposition significative à la fraude et des attentes des clients en matière d'accès rapide. La réglementation sur la cybersécurité de New York exige que les entités couvertes maintiennent des politiques et des contrôles écrits, y compris des mesures de gestion des identités et des accès. Ces exigences rendent les opérations d'authentification externes attractives lorsque les ressources internes sont limitées. Le secteur des services d'authentification gérés peut soutenir les institutions financières avec une vérification plus solide du service d'assistance, une surveillance des événements et des processus d'accès auditables. Ce secteur reste important car les défaillances d'authentification peuvent avoir des conséquences opérationnelles, réglementaires et pour les clients.
Le secteur de l'informatique et des télécommunications devrait se développer à un CAGR de 22,54 % de 2027 à 2032. Ces entreprises sont de grands consommateurs de services d'identité internes et fournissent également une infrastructure numérique à d'autres secteurs. La santé et les sciences de la vie ont besoin de contrôles d'authentification pour les utilisateurs et les dispositifs cliniques connectés dans le cadre des exigences de sécurité HIPAA.[4] La demande gouvernementale est façonnée par les règles fédérales d'accès résistant au hameçonnage, tandis que la fabrication a besoin d'une authentification qui fonctionne dans des environnements de technologie opérationnelle et informatique convergents. Le commerce de détail et le commerce électronique utilisent une authentification progressive basée sur le risque pour les transactions à haute valeur. Le marché des services gérés d'opérations sans mot de passe et MFA peut répondre à ces besoins variés lorsque les prestataires adaptent leurs opérations aux modèles d'accès et aux obligations de conformité de chaque secteur.
Analyse géographique
Marché des Services Gérés d'Authentification Sans Mot de Passe et d'Opérations MFA en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part de marché des services gérés d'authentification sans mot de passe et d'opérations MFA en 2026. Les exigences fédérales américaines en matière d'authentification résistante au phishing et l'échéance FISMA du 31 mars 2027 constituent un moteur d'achat clair pour les agences et les contractants. Les États-Unis dominent la demande régionale, tandis que le Canada et le Mexique bénéficient des exigences de sécurité des chaînes d'approvisionnement transfrontalières. L'Identity Theft Resource Center a signalé 1 803 compromissions de données et 471 millions d'avis aux victimes au cours du premier semestre 2026. Les acheteurs des secteurs des services financiers et de la santé sont également soumis à des obligations de conformité sectorielles spécifiques qui renforcent les dépenses en matière d'authentification.
Marché des Services Gérés d'Authentification Sans Mot de Passe et d'Opérations MFA en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 23,86 % de 2027 à 2032. L'intérêt des entreprises japonaises pour l'IDaaS, dont 90,4 % auraient déployé ou envisagé l'IDaaS, soutient une opportunité considérable pour la prestation gérée. Les cadres d'identité liés à Aadhaar en Inde et les exigences du secteur financier encouragent les investissements dans la gestion des identités et des accès. La Corée du Sud et Singapour génèrent une demande supplémentaire grâce aux normes gouvernementales de cybersécurité et aux programmes de services numériques. Le marché des services gérés d'authentification sans mot de passe et d'opérations MFA offre de larges opportunités régionales, car l'adoption du cloud et les exigences réglementaires varient considérablement selon les pays. Les prestataires ont besoin d'une prestation spécifique à chaque pays, de réseaux de partenaires et de contrôles adaptés aux pratiques locales en matière de données.
Marché des Services Gérés d'Authentification Sans Mot de Passe et d'Opérations MFA en EMEA et en Amérique du Sud
L'Europe est soutenue par le RGPD et eIDAS 2.0, qui rendent l'authentification forte importante pour de nombreux services réglementés et orientés vers les consommateurs. L'Amérique du Sud en est à un stade plus précoce, le Brésil étant soutenu par les exigences de la LGPD et l'expansion des activités fintech. Le Moyen-Orient bénéficie d'une demande générée par les programmes de numérisation gouvernementaux aux Émirats arabes unis et en Arabie saoudite. L'Afrique reste un marché plus restreint, avec une adoption concentrée dans les secteurs BFSI et des télécommunications, bien que les services axés sur le mobile puissent favoriser un accès plus large à mesure que la prestation basée sur la consommation arrive à maturité.
Paysage concurrentiel
Concentration du Marché
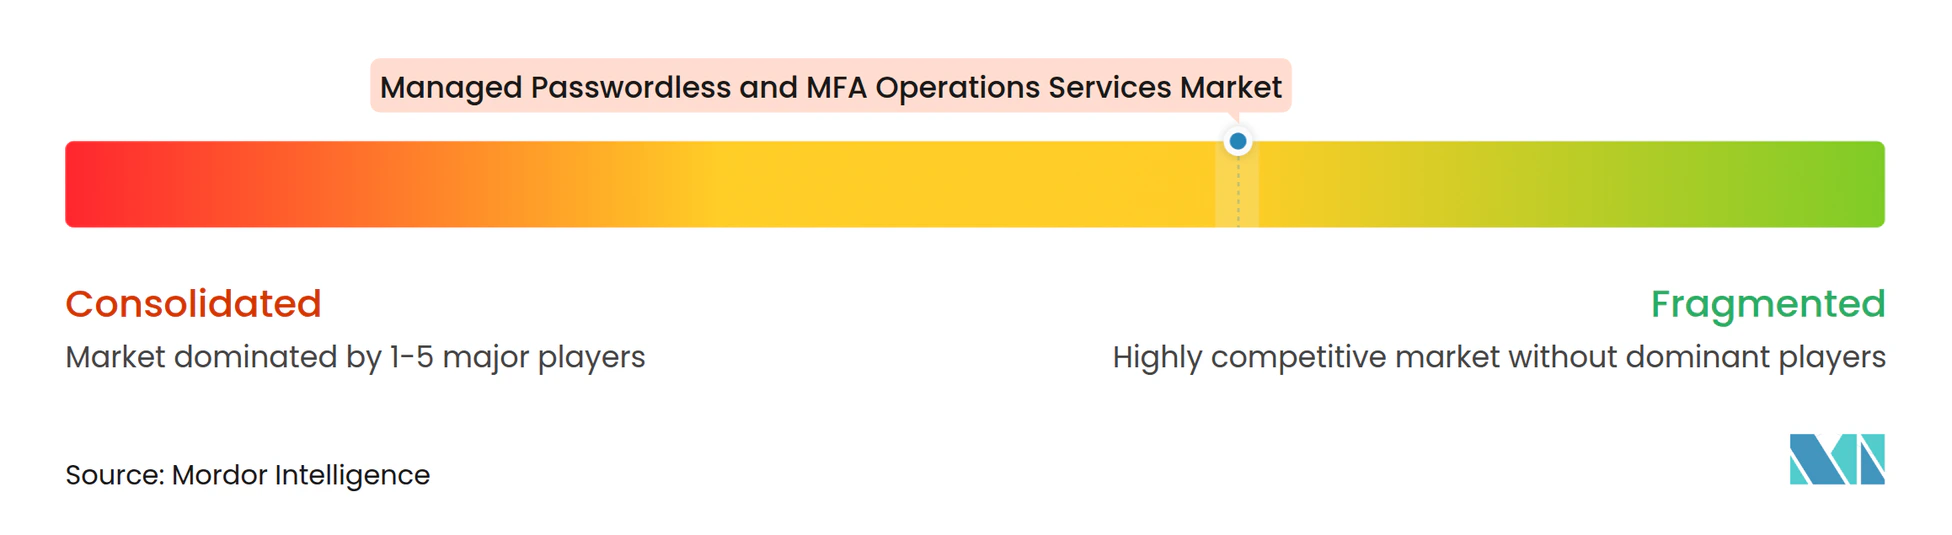
Le marché des services gérés d'opérations sans mot de passe et MFA est modérément fragmenté, avec des hyperscalers, des plateformes de gestion des identités et des accès, des intégrateurs de systèmes mondiaux et des entreprises spécialisées en identité gérée en concurrence dans toutes les catégories de services. Accenture, IBM, Deloitte et Tata Consultancy Services se font concurrence sur leur capacité à mettre en œuvre et à exploiter des environnements d'identité multi-fournisseurs. Okta et SailPoint étendent leur portée d'écosystème via des programmes de prestataires de services gérés. Le marché des services gérés d'opérations sans mot de passe et MFA n'est pas dominé par un seul type de prestataire car les acheteurs nécessitent souvent plusieurs technologies et un soutien opérationnel local. La profondeur d'intégration, la livraison de conformité et les talents disponibles en gestion des identités et des accès sont des attributs concurrentiels importants. Ces facteurs font du modèle opérationnel d'un prestataire de services aussi important que sa technologie d'authentification.
Palo Alto Networks a annoncé un accord définitif pour acquérir CyberArk pour une valeur en actions de 25 milliards USD en juillet 2025. La transaction a positionné la sécurité des identités comme un élément central d'une plateforme de sécurité plus large. IBM a rendu AskIAM généralement disponible en juin 2025 pour automatiser le provisionnement de la gestion des identités et des accès, les demandes d'accès et les flux de travail de protection des identités via sa plateforme de conseil. SailPoint a lancé Unified Platform Access en juin 2026, permettant aux partenaires d'alliance technologique et aux intégrateurs de systèmes de créer des applications natives sur sa fondation Atlas. Ces actions montrent que les entreprises leaders construisent des écosystèmes de partenaires et assistent les opérations aux côtés de leurs plateformes principales. Le marché des services gérés d'opérations sans mot de passe et MFA récompense les entreprises capables de connecter technologie, mise en œuvre et opérations soutenues.
La gouvernance des identités des agents d'intelligence artificielle reste un domaine ouvert car les offres gérées reproductibles à l'échelle de production sont encore limitées. Entersekt a lancé Orkestrate en novembre 2025 avec plus de 150 parcours d'authentification pré-orchestrés pour la banque numérique. Les entreprises spécialisées telles que Simeio Solutions peuvent séduire les clients qui ont besoin d'une expertise opérationnelle multi-fournisseurs sans sélectionner un modèle de service dirigé par une plateforme. Les orientations du NIST et les exigences alignées sur FIDO augmentent la valeur des prestataires capables de démontrer des contrôles de conformité documentés. La concurrence dépendra de la capacité des prestataires à gouverner les identités humaines, machines et des agents d'intelligence artificielle tout en maintenant les travaux d'intégration et de migration gérables.
Leaders du secteur des services gérés d'opérations sans mot de passe et MFA
-
Accenture plc
-
Amazon Web Services, Inc.
-
BeyondTrust Corporation
-
Broadcom Inc.
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés d'Authentification Sans Mot de Passe et d'Opérations MFA Entreprises couvertes dans ce rapport
- Accenture plc
- Amazon Web Services, Inc.
- BeyondTrust Corporation
- Broadcom Inc.
- Cisco Systems, Inc.
- CyberArk Software Ltd.
- Deloitte Touche Tohmatsu Limited
- Ernst and Young Global Limited
- Entrust Corporation
- Google LLC
- HCLTech
- HID Global Corporation
- International Business Machines Corporation
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Okta, Inc.
- OneSpan Inc.
- Palo Alto Networks, Inc.
- Ping Identity Corporation
- PricewaterhouseCoopers International Limited
- SailPoint, Inc.
- Saviynt, Inc.
- Simeio Solutions
- Tata Consultancy Services Limited
Développements industriels récents dans Marché des Services Gérés d'Authentification Sans Mot de Passe et d'Opérations MFA
- Juin 2026 : SailPoint a lancé son programme Unified Platform Access, permettant aux partenaires d'alliance technologique et aux intégrateurs de systèmes de créer des applications natives sur la fondation SailPoint Atlas via un modèle commercial à adhésion par niveaux et à revenus partagés, ciblant directement la complexité d'intégration, le principal obstacle cité à la maturité de la sécurité des identités parmi les acheteurs d'entreprise.
- Février 2026 : HCLTech et SailPoint ont formalisé une alliance pour fournir des services gérés de sécurité des identités pilotés par l'intelligence artificielle aux entreprises indiennes, intégrant la plateforme de gouvernance des identités de SailPoint dans le cadre de services gérés MiDaaS de HCLTech pour soutenir la gestion évolutive du cycle de vie des identités pour les clients nationaux et multinationaux en Asie-Pacifique.
- Octobre 2025 : Nomios, un groupe paneuropéen de services gérés de cybersécurité, a acquis Intragen, un spécialiste de la gestion des identités et des accès avec plus de 250 experts en identité au Royaume-Uni, en Allemagne, en Finlande, aux Pays-Bas, en Suède et en Grèce, élargissant les capacités de gestion des identités et de gestion des accès privilégiés dans la région EMEA.
- Septembre 2025 : CyberArk a été inclus dans l'écosystème de partenaires Microsoft Security Store, fournissant une intégration pré-validée avec les technologies Microsoft Security et des agents d'intelligence artificielle certifiés s'intégrant aux produits Microsoft Security, permettant une découverte et un déploiement plus rapides de la sécurité des identités gérées pour les acheteurs d'entreprise.
Portée du rapport mondial sur le marché des services gérés d'opérations sans mot de passe et MFA
Le marché des services gérés d'opérations sans mot de passe et MFA comprend les services tiers qui conçoivent, déploient, administrent, surveillent et soutiennent les contrôles d'authentification modernes, y compris l'authentification multifacteur, les clés d'accès, la biométrie, les jetons matériels et la connexion sans mot de passe. Le marché se concentre sur le renforcement de la sécurité des identités, la réduction des attaques basées sur les identifiants et l'amélioration de l'expérience d'accès des utilisateurs dans les applications et l'infrastructure d'entreprise.
Le rapport sur le marché des services gérés d'opérations sans mot de passe et MFA est segmenté par type de service (services gérés d'opérations et de support sans mot de passe, services gérés d'opérations et de support MFA, services de conception et d'optimisation des politiques d'authentification, services d'enrôlement, de migration et de cycle de vie des identifiants, services de récupération, de service d'assistance et de support aux utilisateurs, services de surveillance et de réponse aux menaces d'identité, et autres types de services), portée des opérations d'authentification (opérations d'authentification de la main-d'œuvre, authentification d'accès privilégié, authentification des clients et des consommateurs, authentification interentreprises et partenaires, authentification des machines, des API et des comptes de service, et authentification des agents d'intelligence artificielle), mode de déploiement (basé sur le cloud, sur site, et hybride et multicloud), taille de l'organisation (grandes entreprises, et petites et moyennes entreprises), population d'identités (identités de la main-d'œuvre, identités des consommateurs, identités privilégiées, identités non humaines, et identités des agents d'intelligence artificielle), secteur d'utilisation final (banque, services financiers et assurance (BFSI), informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services gérés d'opérations et de support sans mot de passe |
| Services gérés d'opérations et de support MFA |
| Services de conception et d'optimisation des politiques d'authentification |
| Services d'enrôlement, de migration et de cycle de vie des identifiants |
| Services de récupération, de service d'assistance et de support aux utilisateurs |
| Services de surveillance et de réponse aux menaces d'identité |
| Autres types de services |
| Opérations d'authentification de la main-d'œuvre |
| Authentification d'accès privilégié |
| Authentification des clients et des consommateurs |
| Authentification interentreprises et partenaires |
| Authentification des machines, des API et des comptes de service |
| Authentification des agents d'intelligence artificielle |
| Basé sur le cloud |
| Sur site |
| Hybride et multicloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identités de la main-d'œuvre |
| Identités des consommateurs |
| Identités privilégiées |
| Identités non humaines |
| Identités des agents d'intelligence artificielle |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services gérés d'opérations et de support sans mot de passe | |
| Services gérés d'opérations et de support MFA | ||
| Services de conception et d'optimisation des politiques d'authentification | ||
| Services d'enrôlement, de migration et de cycle de vie des identifiants | ||
| Services de récupération, de service d'assistance et de support aux utilisateurs | ||
| Services de surveillance et de réponse aux menaces d'identité | ||
| Autres types de services | ||
| Par portée des opérations d'authentification | Opérations d'authentification de la main-d'œuvre | |
| Authentification d'accès privilégié | ||
| Authentification des clients et des consommateurs | ||
| Authentification interentreprises et partenaires | ||
| Authentification des machines, des API et des comptes de service | ||
| Authentification des agents d'intelligence artificielle | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride et multicloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par population d'identités | Identités de la main-d'œuvre | |
| Identités des consommateurs | ||
| Identités privilégiées | ||
| Identités non humaines | ||
| Identités des agents d'intelligence artificielle | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'opérations sans mot de passe et MFA ?
La taille du marché des services gérés d'opérations sans mot de passe et MFA devrait augmenter de 1,13 milliard USD en 2026 à 1,41 milliard USD en 2027 et atteindre 3,49 milliards USD d'ici 2032, avec un CAGR de 19,87 % sur la période 2027-2032.
Qu'est-ce qui stimule la demande de services d'authentification gérés ?
Les exigences fédérales d'authentification résistante au hameçonnage, l'exposition croissante aux compromissions d'identité, la complexité des identités cloud et la pénurie de compétences en gestion des identités et des accès soutiennent la demande.
Quel type de service domine les dépenses d'authentification gérée ?
Les services gérés d'opérations et de support MFA étaient en tête avec une part de 31,28 % des revenus par type de service en 2026.
Quel modèle de déploiement se développe le plus rapidement ?
La livraison basée sur le cloud détenait 68,71 % des revenus en 2026 et devrait se développer à un CAGR de 21,92 % jusqu'en 2032.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,86 % de 2027 à 2032.
Pourquoi les identités des agents d'intelligence artificielle sont-elles importantes pour les prestataires ?
Les identités des agents d'intelligence artificielle devraient se développer à un CAGR de 22,54 %, augmentant la demande de gouvernance des identifiants, de surveillance et de contrôles de moindre privilège.