
Taille et part du marché des services de déploiement de passkeys
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 289.02 Millions de dollars américains |
| Taille du Marché (2031) | 850.34 Millions de dollars américains |
| Taux de croissance (2026 - 2031) | 24.09 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché des services de déploiement de passkeys par Mordor Intelligence
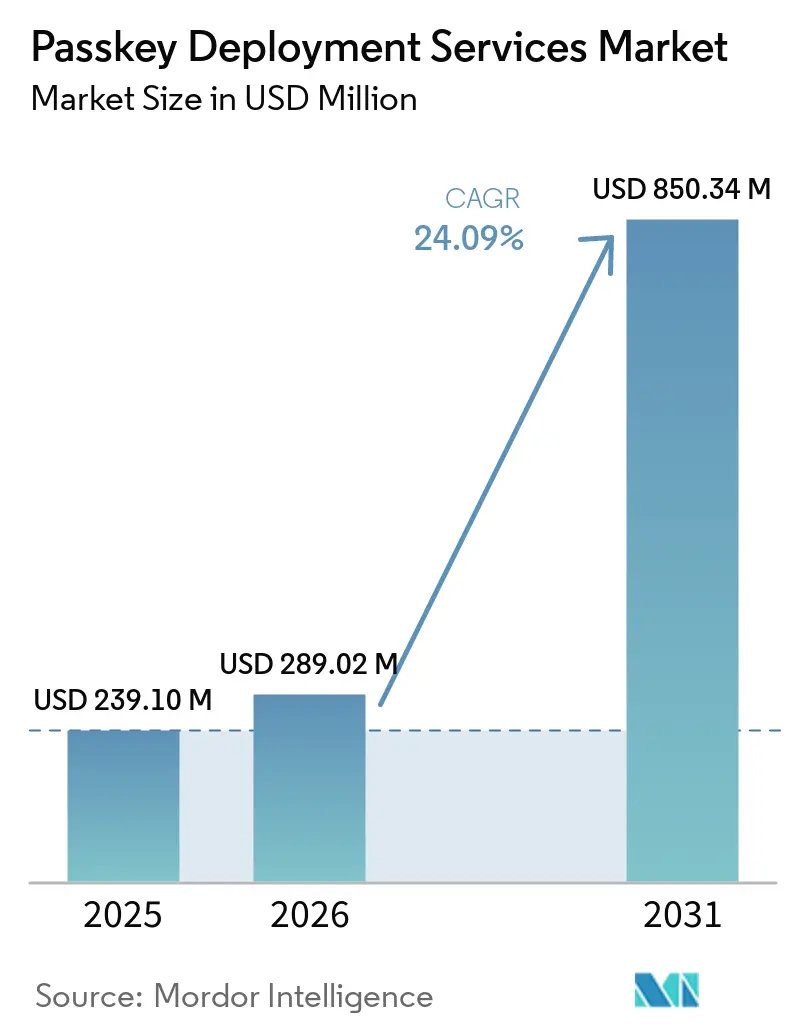
La taille du marché des services de déploiement de passkeys devrait passer de 239,10 millions USD en 2025 à 289,02 millions USD en 2026 et atteindre 850,34 millions USD d'ici 2031, avec un CAGR de 24,09 % sur la période 2026-2031. L'écart entre l'intérêt organisationnel et la mise en œuvre à grande échelle continue de créer une demande pour les services de conseil, d'intégration et d'opérations gérées. De nombreuses organisations progressent vers les passkeys mais ont encore besoin d'assistance pour l'enrôlement, la récupération, la conception des politiques et l'administration continue des identifiants. Les paramètres par défaut des plateformes et les plans de retrait de l'authentification font passer la planification des passkeys d'un objectif de sécurité à long terme à une exigence opérationnelle immédiate. Les prestataires qui combinent une expertise en identité avec un soutien pratique au déploiement peuvent répondre aux besoins dans les environnements cloud, hybrides et réglementés. Le marché des services de déploiement de passkeys dispose également d'une marge d'expansion à mesure que les clients passent des programmes initiaux aux engagements récurrents de cycle de vie et de support.
Points clés du rapport
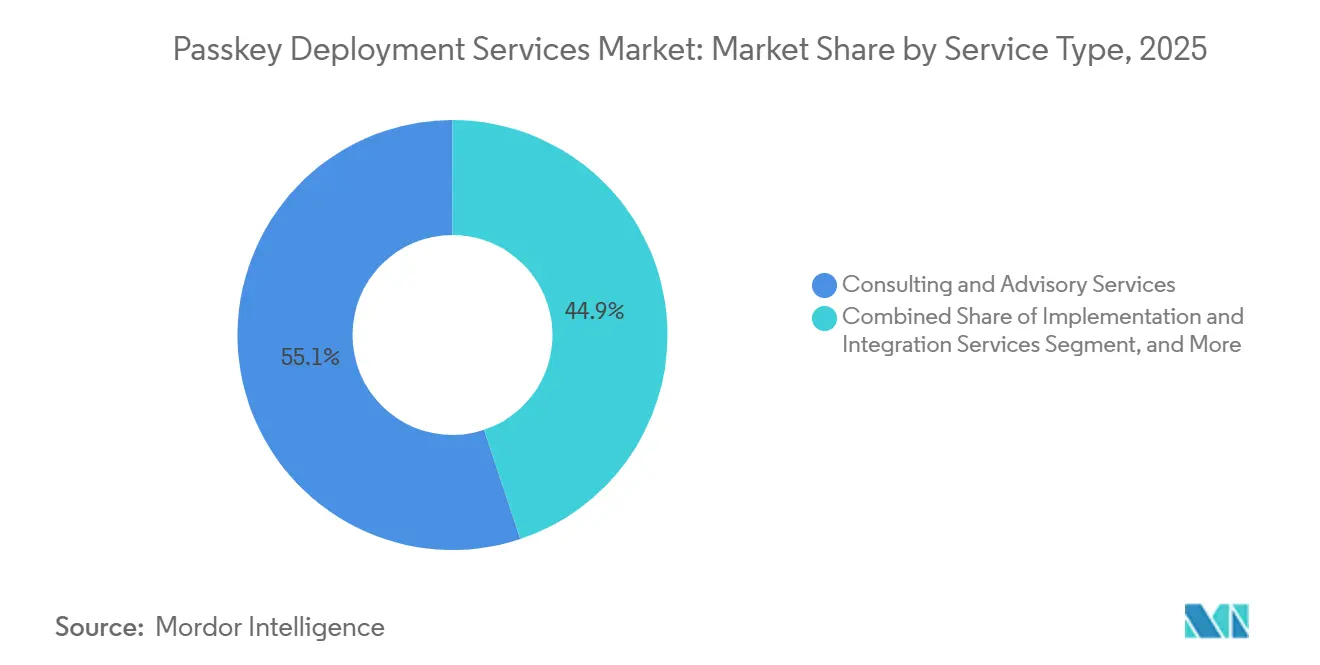
- Par type de service, les services de conseil et d'accompagnement ont représenté 55,12 % de la part du marché des services de déploiement de passkeys en 2025, tandis que les services d'opérations gérées et de support de passkeys devraient se développer à un CAGR de 25,19 % jusqu'en 2031.
- Par environnement d'authentification cible, les environnements cloud ont représenté 67,89 % de la part du marché des services de déploiement de passkeys en 2025, tandis que les environnements hybrides devraient se développer à un CAGR de 25,50 % jusqu'en 2031.
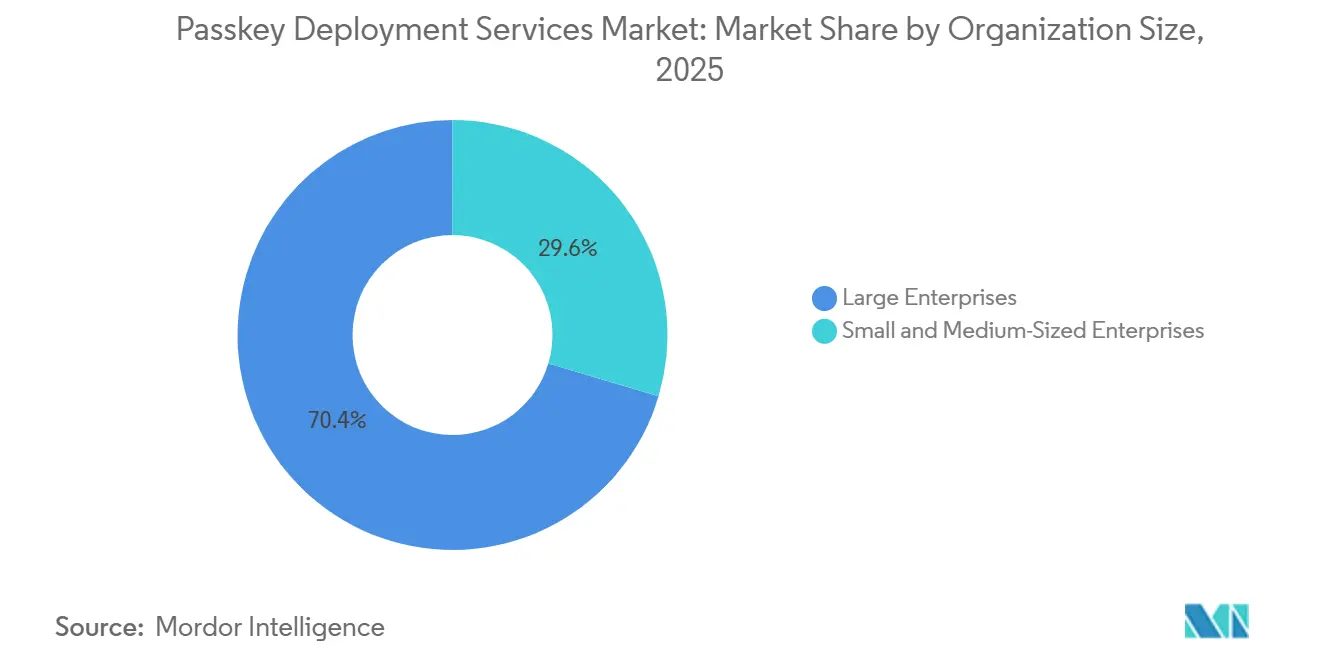
- Par taille d'organisation, les grandes entreprises ont représenté 70,41 % de la part du marché des services de déploiement de passkeys en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 25,79 % jusqu'en 2031.
- Par secteur d'activité, le BFSI a représenté 22,41 % de la part du marché des services de déploiement de passkeys en 2025, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 24,56 % jusqu'en 2031.
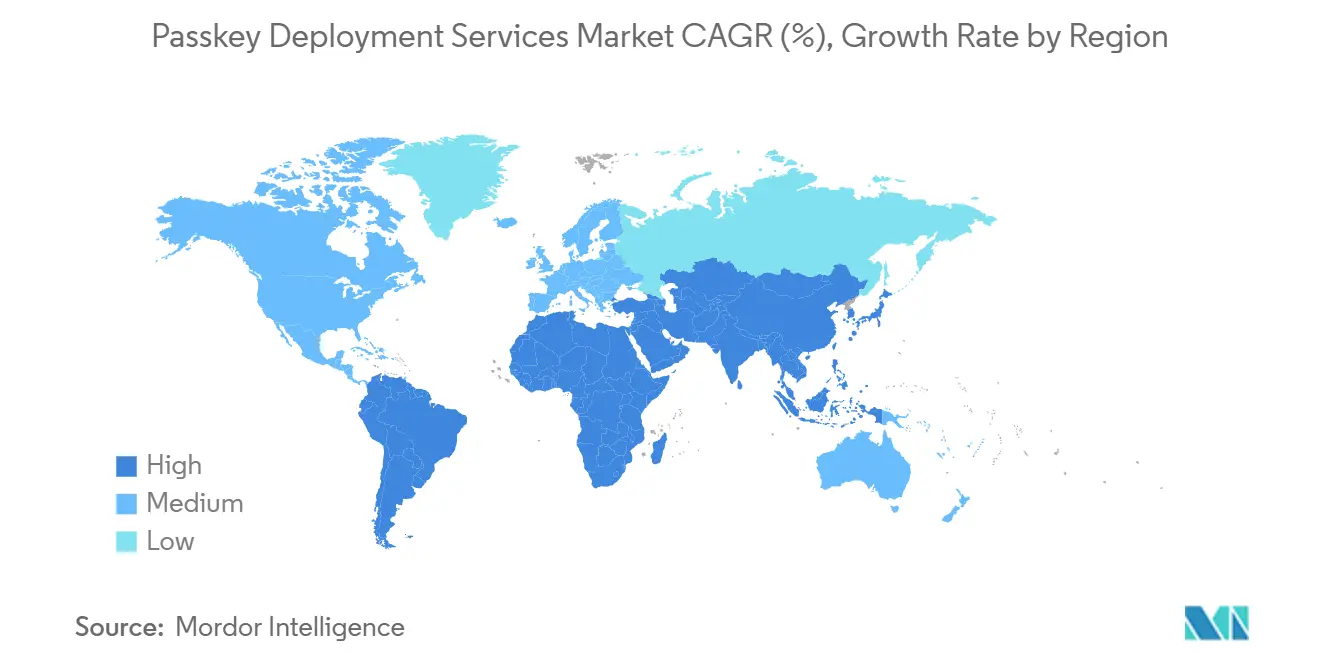
- Par géographie, l'Amérique du Nord a représenté 38,71 % du marché des services de déploiement de passkeys en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,88 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché des services de déploiement de passkeys
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Adoption des passkeys en entreprise et mandats d'authentification multifacteur résistante au hameçonnage | +7.5% | Mondial, avec une demande à court terme concentrée en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Modernisation de la gestion des identités et des accès cloud et hybride | +5.8% | Amérique du Nord et Europe en tête, Asie-Pacifique en forte croissance | Moyen terme (2-4 ans) |
| Complexité de l'intégration des applications et des effectifs | +4.2% | Mondial, plus prononcé dans les zones géographiques à forte densité de grandes entreprises dans toutes les régions | Moyen terme (2-4 ans) |
| Demande des secteurs réglementés pour une authentification prête pour l'audit | +3.5% | Amérique du Nord, UE, Asie-Pacifique, Inde et Philippines, avec des répercussions au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Récupération des passkeys, cycle de vie et opérations de parc d'appareils | +1.8% | Mondial, avec une intensité dans les environnements d'entreprise à grand parc d'appareils et les effectifs à fort taux de rotation | Moyen terme (2-4 ans) |
| Déploiements de passkeys dans les environnements hors ligne et isolés du réseau | +0.8% | Nations alignées sur la défense, États-Unis, Royaume-Uni, Allemagne et Australie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption des passkeys en entreprise et mandats d'authentification multifacteur résistante au hameçonnage
Un écart manifeste entre la planification de l'adoption et la mise en œuvre à grande échelle soutient le marché des services de déploiement de passkeys. Une étude de la FIDO Alliance et de HID, publiée en juin 2026, a révélé que 93 % des organisations étaient engagées dans une démarche d'adoption des passkeys, mais que seulement 13 % avaient déployé des passkeys à grande échelle. La même étude a révélé que 57 % utilisaient encore des méthodes susceptibles d'hameçonnage pour la connexion principale de leurs employés. Cet écart pousse les organisations à rechercher un soutien externe pour l'enrôlement, la récupération, la gestion du cycle de vie et les opérations WebAuthn. Microsoft a fait des passkeys l'expérience par défaut pour les locataires Entra ID concernés en septembre 2026 et prévoit de retirer la livraison par SMS et voix en février 2027. La recherche de la FIDO Alliance a également signalé une plus grande confiance en matière de sécurité, des connexions plus rapides pour les employés, moins de tickets de réinitialisation de mot de passe et moins d'incidents de hameçonnage parmi les organisations qui déploient des passkeys.
Modernisation de la gestion des identités et des accès cloud et hybride
La modernisation de la gestion des identités et des accès cloud reste un moteur principal de la demande pour le marché des services de déploiement de passkeys. Les environnements cloud ont représenté 67,89 % de la prestation de services en 2025, car les principales plateformes d'identité prennent en charge nativement les passkeys FIDO2. Les environnements hybrides connaissent une croissance plus rapide car de nombreuses entreprises conservent des systèmes sur site tout en ajoutant des charges de travail cloud. Ces environnements nécessitent une orchestration des identités, un provisionnement basé sur des API et des processus d'habilitation alignés entre les environnements. Microsoft a rendu les profils de passkeys et les passkeys synchronisés généralement disponibles dans Entra ID en mars 2026, en ajoutant des configurations basées sur des groupes et une propriété passkeyType pour le contrôle des politiques.[1]Microsoft, "Passkeys par défaut et retrait de la livraison de télécommunications fournie par Microsoft pour les SMS et la voix," Microsoft Learn, learn.microsoft.com Les organisations sans équipes FIDO2 dédiées ont souvent besoin de prestataires de services pour concevoir et gérer ces configurations multi-environnements.
Complexité de l'intégration des applications et des effectifs
Les travaux d'intégration des applications et des effectifs élargissent le périmètre du marché des services de déploiement de passkeys. Un déploiement type en entreprise combine la configuration de la gestion des identités et des accès, les vérifications des appareils, la planification de l'enrôlement et les travaux de coexistence avec les systèmes existants. Les applications utilisant SAML, RADIUS ou Kerberos nécessitent souvent un fournisseur d'identité compatible avec les passkeys et une couche d'authentification unique plutôt qu'une prise en charge directe de WebAuthn. Un webinaire de la FIDO Alliance a décrit le déploiement d'une banque européenne couvrant 1,5 million d'utilisateurs qui a ajouté des passkeys sans modifier le code source de l'application bancaire. Les appareils partagés dans les hôpitaux, les usines et les opérations logistiques nécessitent des conceptions d'enrôlement et de session différentes. Une étude IEEE TrustCom publiée en 2025 a identifié des différences dans la gestion des identifiants, le traitement du consentement et le signalement des erreurs entre les principaux navigateurs.
Demande des secteurs réglementés pour une authentification prête pour l'audit
Les acheteurs des secteurs réglementés constituent une source de demande distincte pour le marché des services de déploiement de passkeys. Ils ont besoin de systèmes de passkeys qui répondent aux exigences techniques, de documentation et de conservation des preuves. La version 4.0 de la norme PCI DSS est devenue obligatoire le 31 mars 2025, et ses exigences en matière d'authentification multifacteur s'appliquent aux environnements de données des titulaires de cartes. Le Conseil des normes de sécurité PCI reconnaît les passkeys FIDO2 et WebAuthn correctement mis en œuvre comme une authentification résistante au hameçonnage pour ces exigences. Cela soutient les travaux de déploiement dans les services financiers, le commerce de détail et l'hôtellerie. Les orientations de mise en œuvre NIS2 de l'ENISA de juin 2025 ont placé les passkeys dans le niveau d'authentification multifacteur résistante au hameçonnage le plus élevé de son cadre. Les programmes de déploiement nécessitent donc des journaux d'enrôlement, des preuves d'attestation et des enregistrements de récupération pouvant résister à un examen.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Variabilité des plateformes et des gestionnaires d'identifiants | -2.8% | Mondial, plus aigu dans les environnements d'entreprise multi-plateformes et à forte utilisation d'appareils personnels | Moyen terme (2-4 ans) |
| Charge de remédiation des applications existantes et de la fédération | -2.1% | Mondial, plus prononcé dans les secteurs réglementés avec de longs cycles de vie des applications | Long terme (≥ 4 ans) |
| Cas limites de récupération des utilisateurs, d'accès des invités et de changement de compte | -1.4% | Mondial, plus grave dans les environnements à fort taux de rotation et à effectifs distribués | Moyen terme (2-4 ans) |
| Pénurie de talents spécialisés en opérations WebAuthn et FIDO | -0.9% | Mondial, plus critique en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Variabilité des plateformes et des gestionnaires d'identifiants
La variation des gestionnaires d'identifiants reste un frein persistant pour le marché des services de déploiement de passkeys. Apple iCloud Keychain, Google Password Manager et Windows Hello ont des modèles de stockage et de synchronisation distincts. L'étude IEEE TrustCom de 2025 a également documenté des variations au niveau des navigateurs dans la gestion des identifiants de passkeys, le consentement et le signalement des erreurs. Les spécifications préliminaires de la FIDO Alliance pour le protocole d'échange d'identifiants et le format d'échange d'identifiants traitent du transfert entre plateformes, mais la mise en œuvre généralisée sur les plateformes restait incomplète en 2026. Les utilisateurs passant d'un écosystème Apple à un écosystème Android peuvent encore avoir besoin d'enregistrer des identifiants séparément pour chaque service. Les prestataires doivent donc concevoir des flux de travail de récupération et de politique pour les parcs d'appareils mixtes. Les différents chemins de révocation et interfaces de gestion ajoutent du travail après le déploiement initial, ce qui peut retarder les renouvellements pour les services d'opérations gérées.
Charge de remédiation des applications existantes et de la fédération
De nombreuses applications dans les secteurs de la santé, des services financiers et du gouvernement ont été construites autour de SAML, RADIUS ou Kerberos. Ces applications n'exposent pas d'interfaces de partie de confiance WebAuthn et nécessitent un proxy ou une passerelle de gestion des accès avant que les passkeys puissent être utilisés. Des événements quotidiens tels que le remplacement d'appareils, la migration de navigateurs et la récupération par le service d'assistance peuvent retarder les programmes de production de 3 à 6 mois lorsque les procédures opérationnelles ne sont pas prêtes. L'accès VPN et RADIUS nécessite généralement que WebAuthn se termine au niveau d'un fournisseur d'identité ou d'un portail d'authentification. La prise en charge de Linux, macOS, de l'infrastructure de bureau virtuel et des environnements isolés du réseau continue de mûrir plus lentement que la prise en charge de Windows et des mobiles. Ces conditions peuvent nécessiter des méthodes parallèles pendant une transition de 12 à 18 mois et peuvent réduire la portée des engagements avec les clients de taille moyenne.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : le travail de conseil est en tête tandis que les opérations gérées s'accélèrent
Les services de conseil et d'accompagnement ont représenté 55,12 % de la part du marché des services de déploiement de passkeys en 2025. Cette position reflétait le nombre d'entreprises encore en train d'évaluer la maturité de leur gestion des identités et des accès, les exigences réglementaires et le séquençage du déploiement. Les équipes de conseil aident les clients à élaborer des feuilles de route, à évaluer les risques et à préparer la documentation pour les examens réglementaires. La FIDO Alliance a rapporté en 2026 que seulement 13 % des organisations avaient déployé des passkeys à grande échelle, malgré une activité d'adoption généralisée. Cette position soutient une demande continue pour la conception de programmes en phase initiale. Les services de mise en œuvre et d'intégration suivent ce travail avec la configuration des plateformes, le pontage de l'authentification unique et les tests des appareils. Les services de formation, d'adoption et de gestion du changement traitent du comportement des utilisateurs et de la préparation au déploiement. La recherche de la FIDO Alliance a révélé que 53 % des organisations considéraient le comportement des utilisateurs comme une préoccupation mineure mais persistante lors du déploiement des passkeys.
Les services d'opérations gérées et de support de passkeys devraient se développer à un CAGR de 25,19 % jusqu'en 2031. Cette progression soutient les revenus récurrents sur le marché des services de déploiement de passkeys. Les organisations ayant achevé leurs déploiements initiaux en 2024 et 2025 ont besoin d'un support récurrent pour la gestion du cycle de vie, les mises à jour des appareils, la révocation des identifiants et la récupération. Une enquête de la FIDO Alliance de février 2025 a révélé que 87 % des entreprises américaines et britanniques interrogées déployaient ou avaient déployé des passkeys pour les connexions des employés. Les déploiements partiels peuvent inclure des identifiants liés aux appareils et des identifiants synchronisés pour différents groupes d'effectifs. Ces conceptions nécessitent des vérifications continues des politiques à mesure que les appareils et les employés changent. Les campagnes d'enregistrement Entra ID de Microsoft en 2026 incitent les utilisateurs enrôlés à créer des passkeys lors de la connexion avec authentification multifacteur. Ces campagnes peuvent créer des besoins de support post-déploiement que les prestataires peuvent satisfaire par le biais de contrats récurrents.


Par environnement d'authentification cible : la livraison cloud est en tête tandis que les exigences hybrides augmentent
Les environnements cloud ont représenté 67,89 % de la part du marché des services de déploiement de passkeys en 2025. Microsoft Entra ID, Okta et Ping Identity prennent en charge les passkeys FIDO2 dans les déploiements de gestion des identités et des accès cloud. Cela réduit une partie du travail d'intégration côté client et peut rendre les projets de conseil à la mise en œuvre plus prévisibles. Les déploiements cloud peuvent utiliser des configurations standardisées pour l'enrôlement et la gestion des politiques. Les déploiements sur site restent pertinents dans les environnements soumis à des exigences de souveraineté des données. Les organisations gouvernementales et les acheteurs des secteurs réglementés peuvent exiger que les événements d'authentification restent dans leurs propres périmètres. Ces besoins préservent la demande de conseils pour les déploiements isolés du réseau et en réseau isolé. La taille du marché des services de déploiement de passkeys pour les travaux cloud reste soutenue par la transition continue vers des architectures de gestion des identités et des accès natives du cloud.
Les environnements hybrides devraient se développer à un CAGR de 25,50 % jusqu'en 2031. Il est peu probable que les grandes entreprises suppriment toute leur infrastructure sur site pendant la période de prévision. Les programmes hybrides nécessitent une orchestration entre les plateformes de gestion des identités et des accès cloud et les systèmes LDAP ou Active Directory sur site. Les règles d'attestation des appareils doivent également rester cohérentes dans les deux environnements. Microsoft a rendu les passkeys Entra sur Windows généralement disponibles en avril 2026. La fonctionnalité permet une connexion sans mot de passe aux ressources protégées par Entra depuis des appareils Windows d'entreprise, personnels et partagés. Des besoins de configuration client réduits peuvent permettre aux organisations ayant des dépendances sur site de progresser. Le travail de configuration des identités restant continue de nécessiter des équipes de déploiement expérimentées.
Par taille d'organisation : les contrats des grandes entreprises sont en tête tandis que les PME ajoutent du volume
Les grandes entreprises ont représenté 70,41 % de la part du marché des services de déploiement de passkeys en 2025. Leurs parcs d'authentification comprennent souvent plusieurs plateformes de gestion des identités et des accès, des applications existantes, des parcs d'appareils variés et des employés distribués. Ces conditions conduisent à de longs engagements de conseil et de mise en œuvre. La planification initiale se traduit généralement par un déploiement technique par phases, puis par des opérations gérées. L'exemple de la banque européenne décrit par la FIDO Alliance couvrait 1,5 million d'utilisateurs et a introduit des passkeys sans modifier le code de l'application bancaire principale. Cela reflète l'échelle et la durée associées à de nombreuses missions en entreprise. Les grands prestataires se disputent les renouvellements de gestion des identités et des accès en combinant les services de passkeys avec des opérations d'identité plus larges. Leur capacité à soutenir des contrats pluriannuels reste importante pour les plus grands acheteurs.
Les petites et moyennes entreprises devraient se développer à un CAGR de 25,79 % jusqu'en 2031. Les paramètres par défaut pilotés par les plateformes peuvent supprimer la barrière initiale à l'adoption des passkeys pour les organisations plus petites. Ils exposent également un écart opérationnel lorsque les équipes informatiques internes ne sont pas préparées aux invites des utilisateurs, à la récupération et à l'enrôlement contrôlé. Les modifications d'Entra ID de Microsoft en septembre 2026 ont fait des passkeys l'expérience d'authentification par défaut pour les locataires utilisant l'authentification multifacteur par SMS ou voix. Cela crée une demande de support au déploiement avant que les utilisateurs ne découvrent les nouvelles invites. Les prestataires de services gérés et les cabinets de conseil régionaux sont bien positionnés pour servir ces clients. Les PME n'ont généralement pas recours aux grandes entreprises mondiales de services informatiques pour des projets d'identité de moindre envergure. Il en résulte une base de clients fragmentée mais à fort volume pour les prestataires spécialisés.
Par secteur d'activité : le BFSI est en tête des revenus tandis que l'utilisation gouvernementale s'étend
Le BFSI a représenté 22,41 % de la part du marché des services de déploiement de passkeys en 2025. Les exigences de la norme PCI DSS 4.0 et les priorités de contrôle de la fraude ont accéléré la planification des passkeys dans ce secteur. Le Conseil des normes de sécurité PCI reconnaît les passkeys FIDO2 et WebAuthn comme une authentification résistante au hameçonnage lorsqu'ils sont correctement mis en œuvre. Les institutions financières ont besoin d'équipes de déploiement qui comprennent l'architecture d'authentification, la documentation des assurances et l'intégration de la surveillance de la fraude. La FIDO Alliance a documenté le déploiement de passkeys de Banesco Banco Universal pour 2,2 millions d'utilisateurs dans le cadre de transactions à haute valeur et de la résolution des signalements de fraude. La santé et les sciences de la vie, les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics sont également des domaines clients importants. Les terminaux partagés et la gouvernance de l'identité des patients ou des cliniciens ajoutent de la complexité dans les environnements de soins de santé.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 24,56 % jusqu'en 2031. Les programmes nationaux d'identité numérique ajoutent des passkeys à l'infrastructure d'identité des citoyens et des effectifs. GovTech de Singapour a déployé des passkeys dans Singpass, qui prend en charge 5,5 millions d'utilisateurs et plus de 1 400 services gouvernementaux et du secteur privé. Le service a étendu sa disponibilité d'iOS à Android en septembre 2026 et prévoyait une prise en charge sur ordinateur de bureau d'ici fin 2026.[2]Agence de technologie gouvernementale de Singapour, "Singpass lance les passkeys : une méthode de connexion plus sûre," Agence de technologie gouvernementale de Singapour, tech.gov.sg Les cas d'usage souverains favorisent souvent les identifiants liés aux appareils plutôt que les identifiants synchronisés stockés par des fournisseurs cloud tiers. Cela crée un travail continu de cycle de vie et de gestion du parc d'appareils pour les prestataires de services. Le transport et la logistique, la fabrication industrielle, le pétrole et le gaz, les médias et le divertissement, ainsi que les établissements d'enseignement et de recherche sont des secteurs supplémentaires. Les clients de la fabrication et de l'énergie envisagent l'authentification FIDO2 pour l'accès privilégié aux systèmes de contrôle industriel.
Analyse géographique
L'Amérique du Nord a représenté 38,71 % de la part du marché des services de déploiement de passkeys en 2025. La région bénéficie d'une forte concentration d'entreprises réglementées et d'exigences fédérales en matière d'authentification résistante au hameçonnage. Le NIST a finalisé la SP 800-63B-4 en juillet 2025 pour l'authentification de l'identité numérique et la gestion des authentificateurs.[3]Institut national des normes et de la technologie, "NIST SP 800-63B-4 : Lignes directrices sur l'identité numérique - Authentification et gestion des authentificateurs," Institut national des normes et de la technologie, nist.gov Les États-Unis ont généré la majeure partie de la demande régionale, avec les déploiements dans les secteurs BFSI, santé et technologie qui façonnent les pipelines de projets. L'activation par défaut d'Entra ID de Microsoft en septembre 2026 a également soutenu les besoins de conseil parmi les locataires américains et canadiens de plus petite taille. Accenture a acquis le spécialiste canadien de la gestion des identités et des accès IAMConcepts en septembre 2025 pour étendre son empreinte en cybersécurité dans les secteurs des infrastructures critiques. L'adoption au Mexique est principalement liée aux organisations multinationales qui standardisent l'authentification dans leurs opérations nord-américaines.
L'Europe était la deuxième zone régionale pour le marché des services de déploiement de passkeys. Les exigences NIS2 et les orientations techniques de l'ENISA de 2025 ont soutenu la demande parmi les entités essentielles. Le cadre de l'ENISA identifie les passkeys comme le niveau d'authentification multifacteur résistante au hameçonnage le plus élevé. L'Allemagne, la France, le Royaume-Uni, l'Italie et le BENELUX sont des centres de demande établis. La fabrication, l'énergie, le gouvernement et les institutions financières ont besoin d'un support d'intégration régionale et de conformité. PSD3 et PSR1 devraient maintenir la demande BFSI au-delà de la vague initiale de conformité NIS2. Les institutions financières ont besoin de conceptions multi-authentificateurs plutôt que d'un déploiement à méthode unique. L'Amérique du Sud est une zone émergente, avec le Brésil en tête de l'adoption grâce à la standardisation multinationale et à l'intérêt précoce pour la modernisation de l'authentification.
L'Asie-Pacifique devrait se développer à un CAGR de 24,88 % jusqu'en 2031. Les directives de la RBI en Inde sont entrées en vigueur le 1er avril 2026 et ont renforcé les attentes en matière d'authentification multifacteur pour les transactions de paiement numérique. Visa a lancé Payment Passkey en Inde avec IDFC FIRST Bank comme premier partenaire émetteur. Razorpay s'est associé à Mastercard et Visa pour lancer une solution de passkey biométrique conforme à la RBI en mars 2026. IBM a rapporté que l'Asie-Pacifique représentait 34 % des incidents de cybersécurité mondiaux en 2024, avec l'abus de comptes valides comme principal vecteur d'entrée. Le Japon et la Corée du Sud affichent également une demande dans les services financiers et l'e-gouvernement. Le Moyen-Orient, l'Afrique et l'Amérique du Sud restent des marchés en phase initiale, avec une demande concentrée aux Émirats arabes unis, en Arabie saoudite, en Afrique du Sud et au Brésil.

Paysage concurrentiel
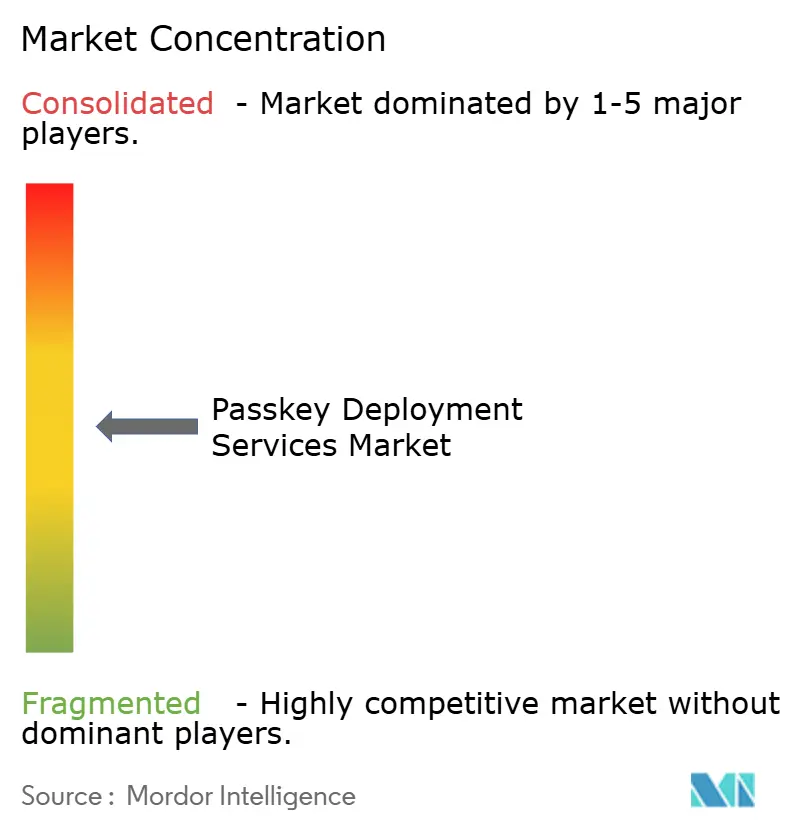
Le marché des services de déploiement de passkeys est modérément fragmenté. Les grandes entreprises de services informatiques se font concurrence sur l'étendue du déploiement, l'échelle des comptes et la capacité des services gérés. Les prestataires spécialisés se font concurrence sur l'expertise FIDO2, l'expérience de certification et les méthodes de déploiement plus rapides. Accenture, Capgemini, Deloitte, EY, HCLTech, IBM, TCS et Wipro ont établi de larges portefeuilles de gestion des identités et des accès. Ces portefeuilles couvrent la gouvernance des identités, la gestion des accès et la gestion des identités privilégiées. Les prestataires combinent de plus en plus la livraison de passkeys avec la surveillance des identités, les révisions des accès et les capacités de réponse automatisée. Cette approche soutient des contrats pluriannuels qui incluent à la fois les opérations de passkeys et les services plus larges de cycle de vie des identités.
Les grandes entreprises construisent également des cadres de livraison spécifiques aux secteurs verticaux pour le BFSI, le gouvernement et la santé au sein du marché des services de déploiement de passkeys. Ces cadres traitent de la documentation de conformité, du séquençage du déploiement et de la passation opérationnelle. Accenture a acquis IAMConcepts en septembre 2025 pour étendre ses capacités en cybersécurité et en gestion des identités et des accès au Canada. La transaction a reflété le recours aux acquisitions pour développer une expertise spécialisée dans les marchés réglementés. IBM a lancé son service de détection et de remédiation des menaces liées aux identités en mars 2026.[4]IBM, "Des signaux d'identité à l'action décisive : présentation du service de détection et de remédiation des menaces liées aux identités d'IBM," Salle de presse IBM, ibm.com Le service a ajouté une surveillance continue des identités et des flux de travail de remédiation automatisée pouvant fonctionner aux côtés de l'infrastructure d'authentification. Ces mouvements renforcent la capacité des grands prestataires à fidéliser leurs clients existants en gestion des identités et des accès.
Yubico, HYPR, Beyond Identity, Nok Nok Labs, Corbado et Axiad utilisent des modèles de déploiement plus spécialisés. Yubico et HYPR ont élargi leur partenariat en novembre 2025 pour combiner l'orchestration de la vérification d'identité avec le provisionnement de YubiKey. L'offre prend en charge l'émission de passkeys à distance, vérifiée et sécurisée par matériel, sans intermédiaires informatiques. Thales a lancé OneWelcome FIDO Key Lifecycle Management en février 2025 pour l'enrôlement, l'administration et la révocation en entreprise des clés de sécurité FIDO. W3C WebAuthn Niveau 3 fournit une base technique commune, de sorte que la certification seule ne suffit pas à différencier les prestataires. L'automatisation de la récupération, la surveillance des événements d'identifiants et la livraison en environnement isolé du réseau restent des domaines où les prestataires cherchent à se différencier.
Leaders du secteur des services de déploiement de passkeys
-
Microsoft Corporation
-
Ping Identity Corporation
-
Okta, Inc.
-
BIO-key International, Inc.
-
Intercede Group plc
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : Microsoft a fait des passkeys l'expérience d'authentification par défaut dans Microsoft Entra ID, en activant automatiquement les invites d'enregistrement de passkeys pour tous les locataires dont les utilisateurs sont enrôlés dans l'authentification multifacteur par SMS ou voix. La société a confirmé que la livraison d'authentification par SMS et voix fournie par Microsoft sera retirée en février 2027, obligeant les locataires d'entreprise de tous les segments de taille à achever la planification de l'enrôlement des passkeys et stimulant la demande de services de transition gérée vers les passkeys dans l'ensemble de l'écosystème Microsoft 365 et Azure.
- Septembre 2026 : L'Agence de technologie gouvernementale de Singapour a étendu l'authentification par passkeys Singpass aux utilisateurs Android, faisant suite au déploiement initial sur iOS plus tôt en 2026. Singpass prend en charge 5,5 millions d'utilisateurs et est intégré à plus de 1 400 agences gouvernementales et services du secteur privé. GovTech a annoncé que la prise en charge sur ordinateur de bureau sera étendue d'ici fin 2026, faisant de cette expansion un modèle de référence pour les déploiements gouvernementaux en Asie-Pacifique.
- Juillet 2026 : Visa a étendu son programme de passkeys de paiement en Asie-Pacifique, en Inde et en Europe, avec Thales fournissant l'infrastructure de déploiement via sa plateforme d'émission de cartes D1 pour soutenir les déploiements de passkeys côté émetteur. Le Payment Passkey de Visa est entré en service en Inde avec IDFC FIRST Bank comme premier partenaire émetteur, permettant aux titulaires de cartes d'authentifier les transactions par carte de manière biométrique auprès des commerçants et des processeurs de paiement fintech, notamment Juspay, Wibmo, Razorpay, PayU et Pine Labs.
- Mars 2026 : Microsoft a rendu les profils de passkeys et les passkeys synchronisés dans Microsoft Entra ID généralement disponibles, en introduisant des configurations de passkeys basées sur des groupes et une propriété passkeyType. La propriété permet aux administrateurs d'appliquer des politiques de passkeys liés aux appareils ou synchronisés au niveau de l'unité organisationnelle. Le déploiement a été achevé dans les environnements cloud public et GCC fin mars 2026, avec les environnements GCC High et DoD suivant selon un calendrier progressif jusqu'en octobre 2026.


Périmètre du rapport mondial sur le marché des services de déploiement de passkeys
Le marché des services de déploiement de passkeys comprend les services de conseil, de mise en œuvre, d'intégration, de formation, d'adoption, de gestion du changement, d'opérations gérées et de support qui aident les organisations à planifier, déployer, gérer et optimiser les environnements d'authentification basés sur les passkeys. Ces services aident les entreprises à passer de l'authentification traditionnelle par mot de passe à des cadres d'authentification sans mot de passe résistants au hameçonnage basés sur les technologies FIDO2, WebAuthn et passkeys, tout en assurant l'interopérabilité entre les environnements d'identité cloud, sur site et hybrides.
Le rapport sur le marché des services de déploiement de passkeys est segmenté par type de service (services de conseil et d'accompagnement, services de mise en œuvre et d'intégration, services de formation, d'adoption et de gestion du changement, et services d'opérations gérées et de support de passkeys), environnement d'authentification cible (environnements cloud, environnements sur site et environnements hybrides), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI], et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services de conseil et d'accompagnement |
| Services de mise en œuvre et d'intégration |
| Services de formation, d'adoption et de gestion du changement |
| Services d'opérations gérées et de support de passkeys |
| Environnements cloud |
| Environnements sur site |
| Environnements hybrides |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par type de service | Services de conseil et d'accompagnement | ||
| Services de mise en œuvre et d'intégration | |||
| Services de formation, d'adoption et de gestion du changement | |||
| Services d'opérations gérées et de support de passkeys | |||
| Par environnement d'authentification cible | Environnements cloud | ||
| Environnements sur site | |||
| Environnements hybrides | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de déploiement de passkeys ?
Le marché des services de déploiement de passkeys devrait passer de 239,10 millions USD en 2025 à 289,02 millions USD en 2026 et atteindre 850,34 millions USD d'ici 2031, à un CAGR de 24,09 %.
Qu'est-ce qui stimule l'adoption des services de déploiement de passkeys ?
Les organisations ont besoin d'aide pour passer de la planification des passkeys à l'enrôlement à grande échelle, à la récupération, à la gestion du cycle de vie et à l'administration des politiques.
Quel type de service est en tête de la demande pour le déploiement de passkeys ?
Les services de conseil et d'accompagnement ont représenté 55,12 % de la part en 2025, tandis que les services d'opérations gérées et de support de passkeys devraient connaître la croissance la plus rapide avec un CAGR de 25,19 % jusqu'en 2031.
Pourquoi les environnements d'authentification hybrides sont-ils importants ?
Les environnements hybrides connectent les plateformes de gestion des identités et des accès cloud aux systèmes sur site et devraient se développer à un CAGR de 25,50 % jusqu'en 2031.
Quel groupe de clients connaît la croissance la plus rapide pour ces services ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 25,79 % jusqu'en 2031, à mesure que les paramètres par défaut des plateformes augmentent les besoins de déploiement et de support.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,88 % jusqu'en 2031, soutenue par les exigences d'authentification des paiements et l'activité nationale d'identité numérique.
Dernière mise à jour de la page le:



