
Marktgröße und Marktanteil für verwaltete passwortlose und MFA-Betriebsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.41 Milliarden US-Dollar |
| Marktgröße (2032) | 3.49 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.87 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete passwortlose und MFA-Betriebsdienste von Mordor Intelligence
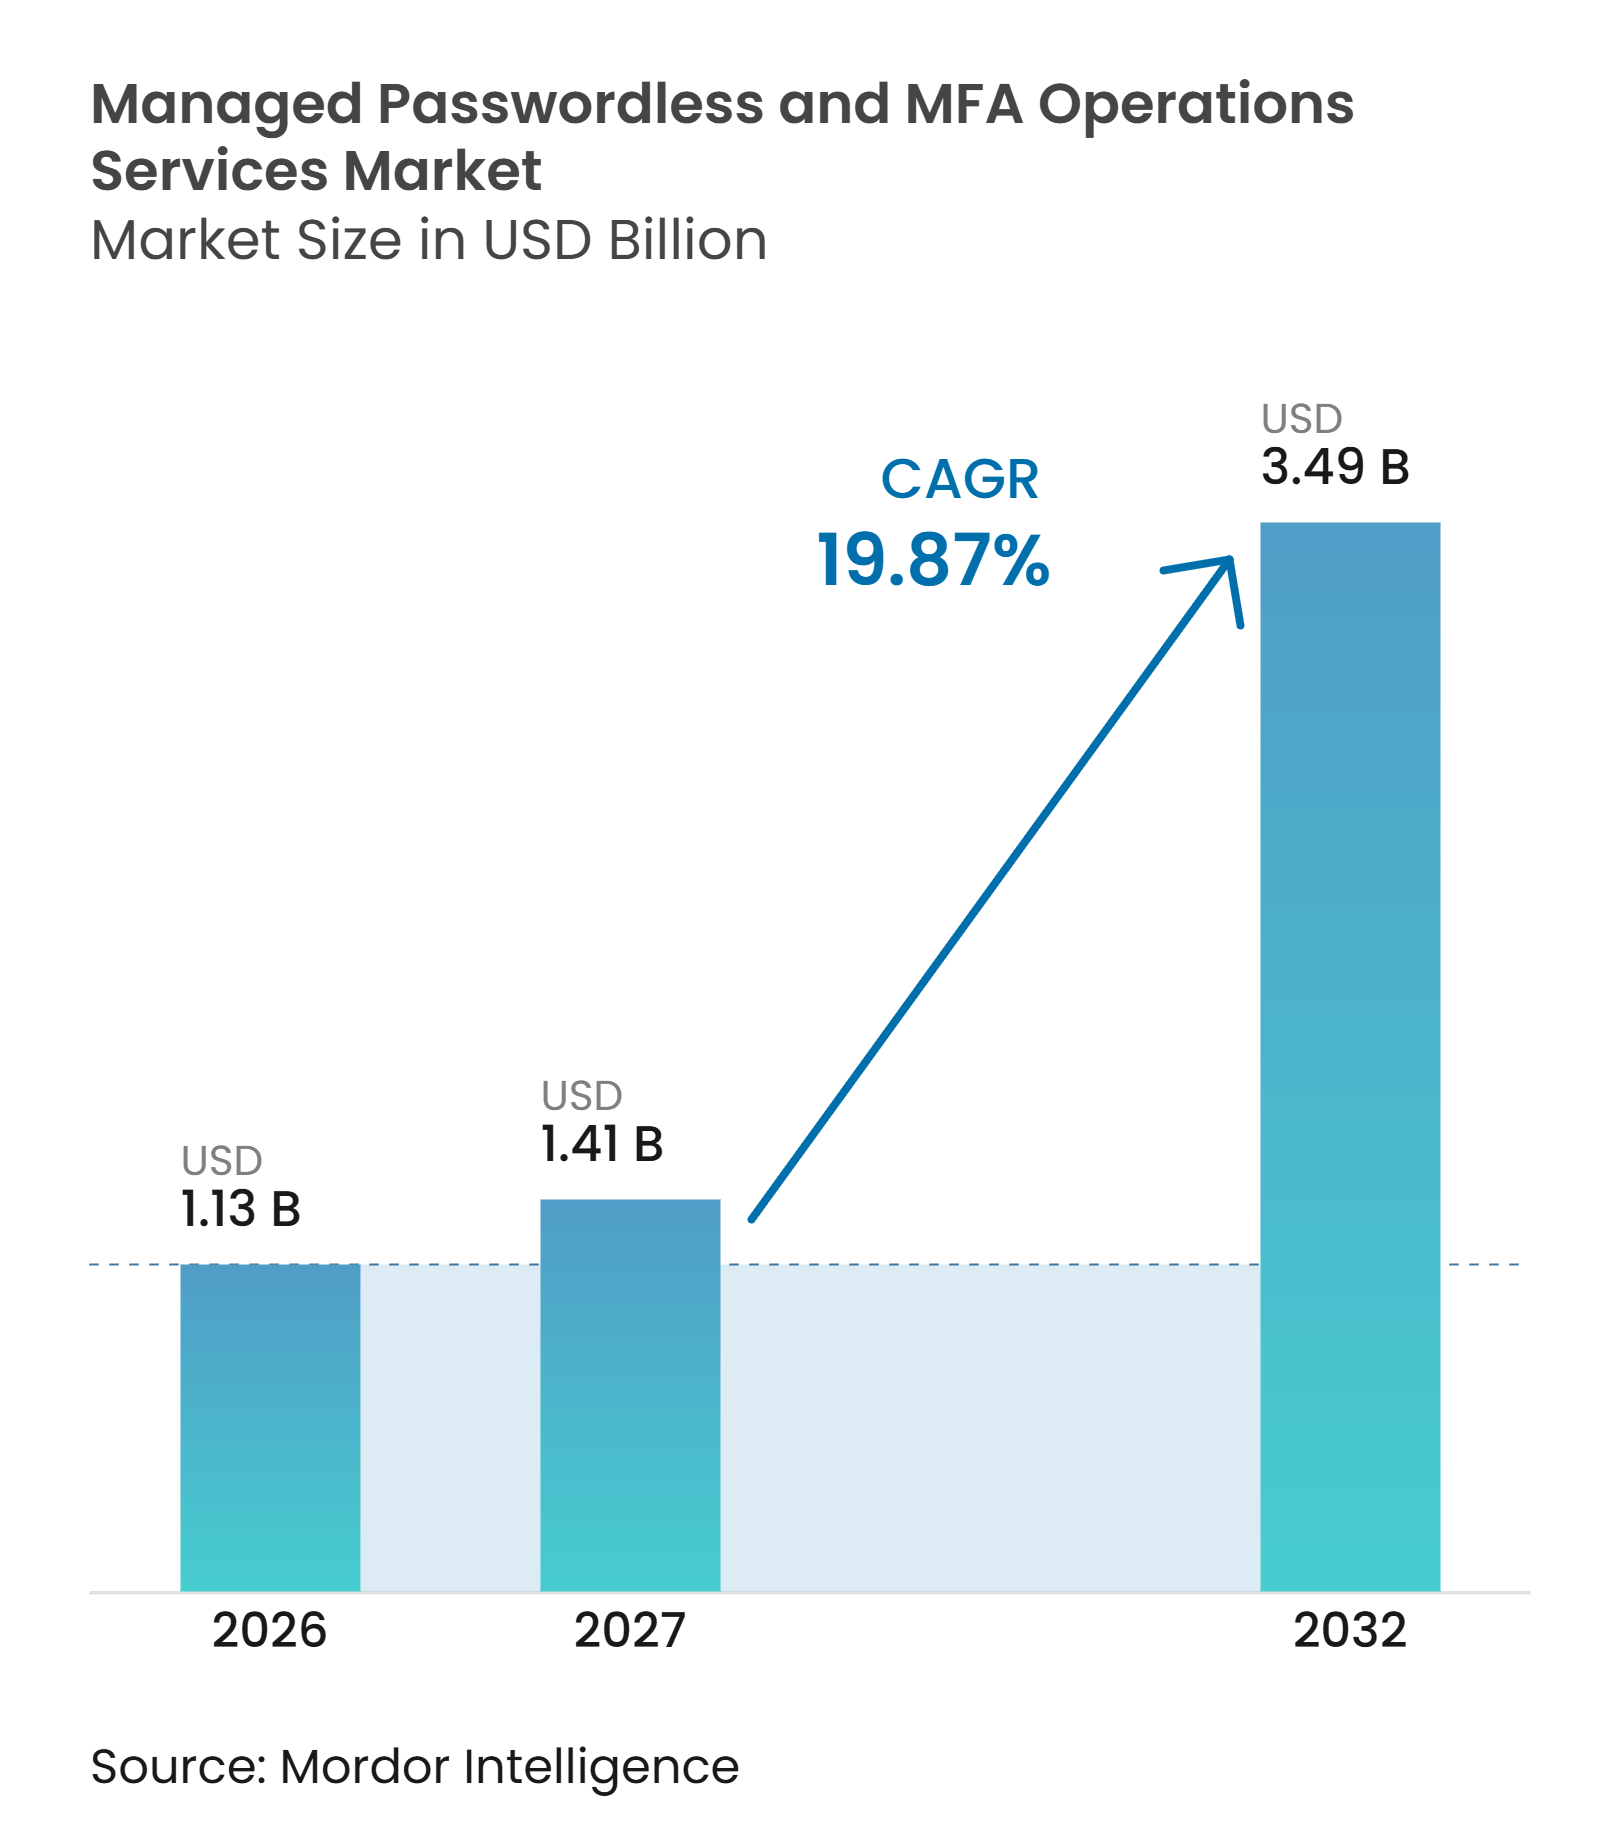
Die Marktgröße für verwaltete passwortlose und MFA-Betriebsdienste wird voraussichtlich von 1,13 Milliarden USD im Jahr 2026 auf 1,41 Milliarden USD im Jahr 2027 steigen und bis 2032 3,49 Milliarden USD erreichen, mit einer CAGR von 19,87 % über den Zeitraum 2027–2032. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste expandiert, da Organisationen komplexe Authentifizierungsaufgaben von internen Teams an spezialisierte Anbieter auslagern. Cloud-Migration, Anforderungen an phishing-resistente Zugangslösungen und ein Mangel an Fachkräften im Bereich Identitäts- und Zugriffsmanagement begünstigen diesen Wandel. Käufer benötigen zunehmend Dienste, die Registrierung, Anmeldedaten-Wiederherstellung, Richtliniendurchsetzung und kontinuierliche Überprüfung übernehmen können, ohne den täglichen Betrieb zu beeinträchtigen. Diese Anforderungen begünstigen Anbieter, die operative Tiefe, Compliance-Unterstützung und Bereitstellung in mehreren Umgebungen kombinieren. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste profitiert auch dann, wenn Organisationen mit Identitätsrisiken konfrontiert sind, die interne Teams nicht bewltigen können, während sie gleichzeitig routinemäßige Authentifizierungsdienste aufrechterhalten.
Wichtigste Erkenntnisse des Berichts
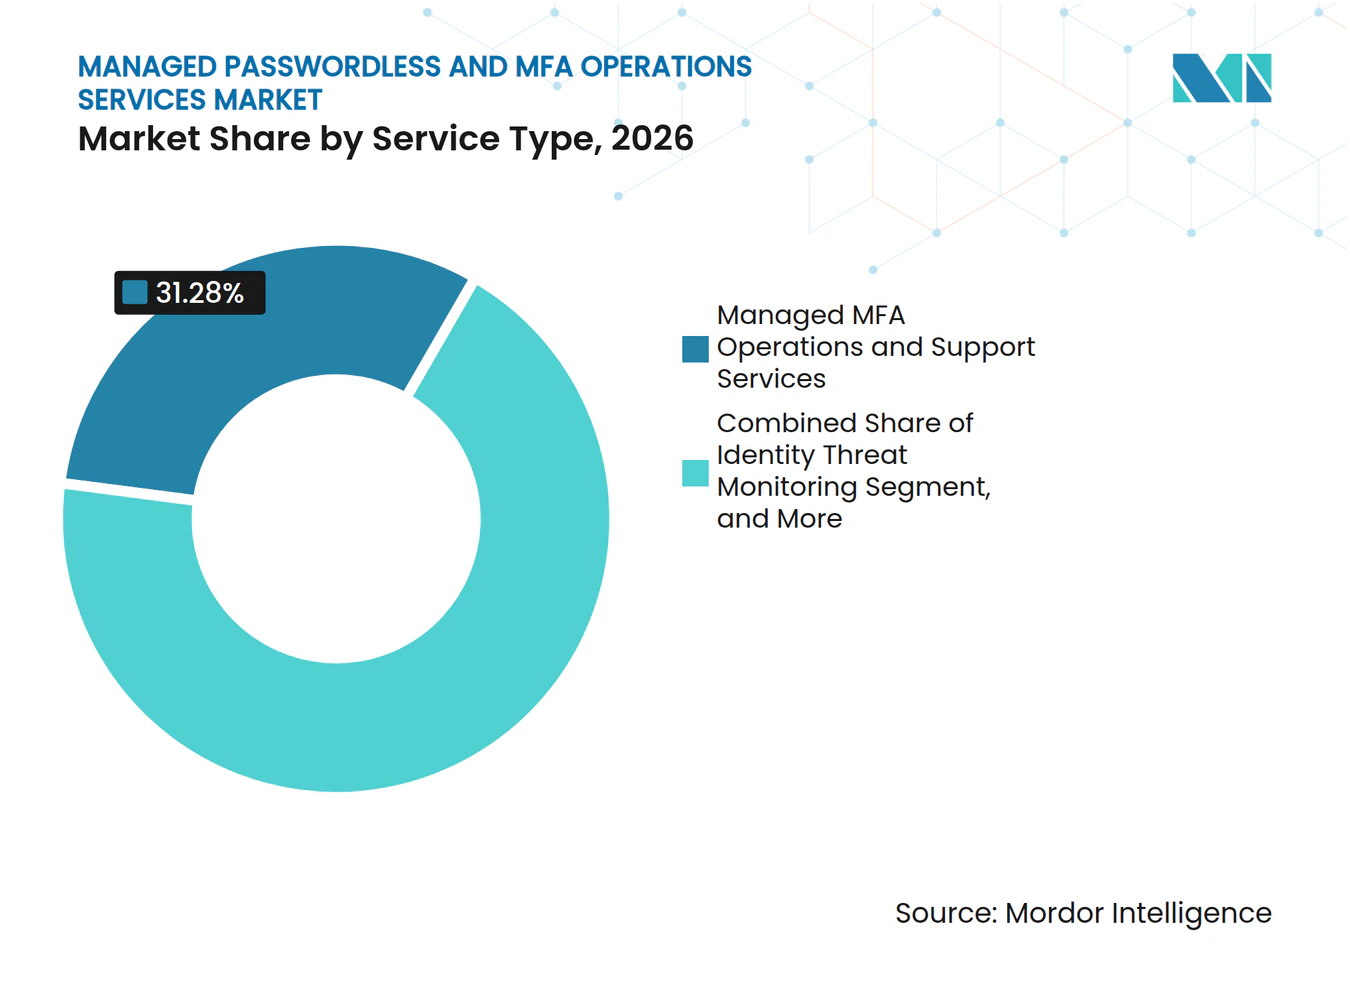
- Nach Dienstleistungstyp hielten verwaltete MFA-Betriebs- und Supportdienste im Jahr 2026 einen Marktanteil von 31,28 % am Markt für verwaltete passwortlose und MFA-Betriebsdienste, während Identitätsbedrohungsüberwachungs- und Reaktionsdienste bis 2032 voraussichtlich mit einer CAGR von 21,73 % wachsen werden.
- Nach Authentifizierungsbetriebsumfang hielten Belegschaftsauthentifizierungsoperationen im Jahr 2026 einen Umsatzanteil von 46,32 %, während die KI-Agenten-Authentifizierung bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen wird.
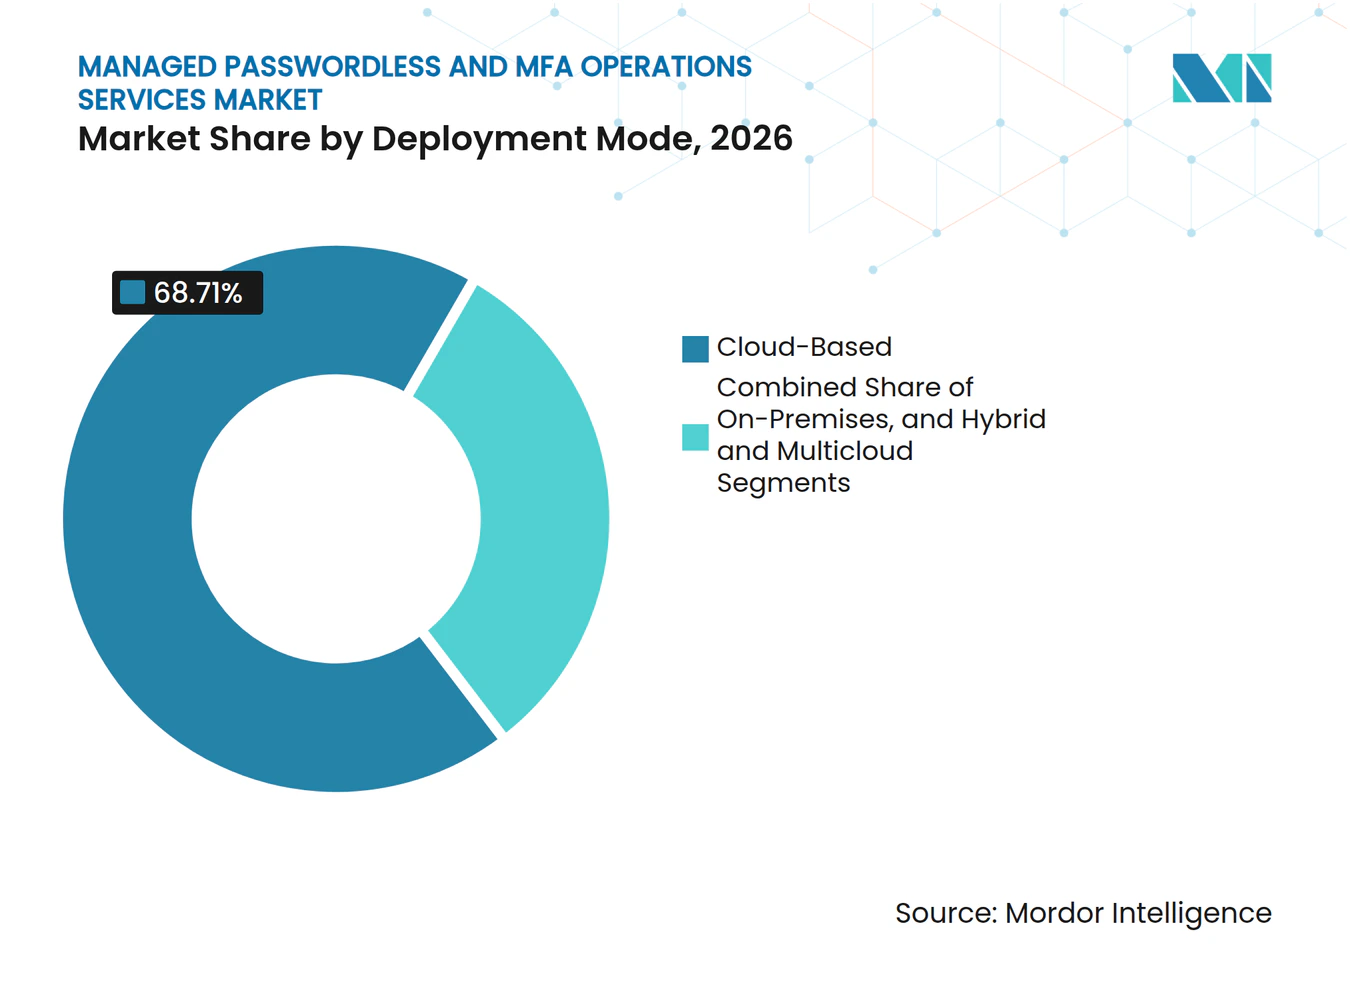
- Nach Bereitstellungsmodus entfielen im Jahr 2026 68,71 % des Umsatzes auf die cloudbasierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 21,92 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 71,54 % am Markt für verwaltete passwortlose und MFA-Betriebsdienste, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen werden.
- Nach Identitätspopulation hielten Belegschaftsidentitäten im Jahr 2026 einen Umsatzanteil von 38,69 %, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 22,54 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,69 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 22,54 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % am Markt für verwaltete passwortlose und MFA-Betriebsdienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 23,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Anforderungen an phishing-resistente Authentifizierung | +3.5% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Eskalierendes identitätszentriertes Sicherheitsverletzungsrisiko | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Cloud- und hybride Identitätszersplitterung | +2.8% | Global, Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten IAM-Betriebsfachkräften | +2.4% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Komplexität des Passkey-Lebenszyklus nach der Erstbereitstellung | +2.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung von nicht-menschlichen Identitäten und KI-Agenten-Identitäten | +2.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Anforderungen an phishing-resistente Authentifizierung
Die föderale Cybersicherheitsverordnung vom Januar 2025 machte phishing-resistente Authentifizierung zu einer Anforderung für Bundesbehördensysteme und verwies ausdrücklich auf WebAuthn.[1] Das CMS-CISO-Memo 26-05 setzte eine Frist bis zum 31. März 2027 für föderale FISMA-Systeme, um phishing-resistente Zugriffsanforderungen zu erfüllen. NIST SP 800-63B-4 liefert die föderale Leitlinie, die das Authentifizierungsverwaltung und stärkere Authentifizierungsentscheidungen unterstützt. Diese Maßnahmen verschaffen dem Markt für verwaltete passwortlose und MFA-Betriebsdienste einen klar definierten Compliance-Anwendungsfall in Behörden, bei Auftragnehmern, im Gesundheitswesen und in Finanzdienstleistungen. Anbieter, die FIDO2-Registrierung, -Wiederherstellung und Prüfnachweise verwalten können, helfen Kunden, die Compliance-Vorbereitung zu verkürzen.
Eskalierendes identitätszentriertes Sicherheitsverletzungsrisiko
Das Identity Theft Resource Center verzeichnete im Jahr 2025 3.322 Datenkompromittierungen, was einem Anstieg von 79 % über 5 Jahre entspricht. Es verzeichnete außerdem 1.803 Kompromittierungen in den ersten 6 Monaten des Jahres 2026, was die Dringlichkeit rund um Identitätskontrollen aufrechterhält. RSA berichtete, dass 45 % der befragten Organisationen identitätsbezogene Sicherheitsverletzungskosten oberhalb des IBM-Durchschnittsbenchmarks verzeichneten und 24 % Kosten von über 10 Millionen USD meldeten. Dieselbe Studie identifizierte Helpdesk-Bypass-Angriffe als ernstes Problem für 65 % der Befragten. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste profitiert, wenn Käufer stärkere Identitätsverifizierung und Ereignisreaktion neben standardmäßigen Authentifizierungsoperationen benötigen.
Cloud- und hybride Identitätszersplitterung
Cloud- und Hybridumgebungen schaffen separate Identitätsspeicher, Token, Anmeldedaten und Protokollierungspraktiken, die konsistent zu verwalten schwierig sind. CISA identifizierte Token-Management, Rotation von Geheimnissen und inkonsistente Protokollierung als anhaltende Risiken in der Cloud-Identitätsinfrastruktur.[2] Die SANS-Umfrage ergab, dass 76 % der Organisationen ein Wachstum bei nicht-menschlichen Identitäten meldeten und 74 % KI-Agenten betrieben, die Anmeldedaten benötigten. Diese Bedingungen erweitern den operativen Umfang, den Anbieter über Cloud-, On-Premises- und gemischte Bereitstellungen hinweg überwachen müssen. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste profitiert von Diensten, die Richtliniendurchsetzung, Anmeldedaten-Rotation und Prüfaufzeichnungen in diesen Umgebungen zentralisieren.
Mangel an spezialisierten IAM-Betriebsfachkräften
Die SANS-Belegschaftsstudie 2026 ergab, dass 60 % der Organisationen die Qualifikationslücke als ihre größte Herausforderung bei der Belegschaft identifizierten, verglichen mit 52 % im Jahr 2025. Das U.S. Bureau of Labor Statistics prognostiziert ein Beschäftigungswachstum von 32 % für Informationssicherheitsanalysten von 2022 bis 2032. ISACA berichtete, dass 27 % der Organisationen eine Sicherheitsverletzung erlitten, die auf Qualifikationslücken im Bereich Cybersicherheit zurückzuführen war. Verwaltete Bereitstellung gibt Kunden Zugang zu Spezialisten, ohne ein vollständiges internes Betriebsteam aufbauen zu müssen, was den Markt für verwaltete passwortlose und MFA-Betriebsdienste unterstützt. Dieser Mangel stützt den Markt für verwaltete passwortlose und MFA-Betriebsdienste, da Kunden weiterhin Kontinuität bei Registrierung, Zugriffswiederherstellung, Richtlinienänderungen und Compliance benötigen.
Analyse der Hemmniswirkung*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Übergangs- und Integrationskosten | -3.2% | Global, insbesondere KMU | Kurzfristig (≤ 2 Jahre) |
| Sanierung von Legacy-Anwendungen und Verbundlösungen | -2.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Wiederherstellungs- und Fallback-Faktor-Randfälle | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Verantwortung für Identitätssicherungsoperationen | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Übergangs- und Integrationskosten
Die Auslagerung von Authentifizierung kann Plattformintegration, professionelle Dienstleistungen, Benutzer-Neuregistrierung und grundlegende Service-Level-Vereinbarungen erfordern, bevor der Betrieb an einen Anbieter übergeht. RSA stellte fest, dass 90 % der Befragten Herausforderungen beim Übergang zur passwortlosen Authentifizierung hatten, wobei Kosten und Integrationskomplexität zu den häufigen Hindernissen zählten. Diese Kosten sind für KMU schwieriger zu absorbieren, da jede Integration einen größeren Anteil des Sicherheitsbudgets beanspruchen kann. Datenspeicherungs- und Datenschutzvorschriften können für Kunden, die in mehreren Rechtsgebieten tätig sind, zusätzlichen Design- und Prüfaufwand verursachen. Dieses Hemmnis kann die Konversion verlangsamen, selbst wenn der Markt für verwaltete passwortlose und MFA-Betriebsdienste einen starken Sicherheitsfall aufweist.
Sanierung von Legacy-Anwendungen und Verbundlösungen
Ältere Anwendungsportfolios können auf Active Directory Federation Services, SAML 1.x, Kerberos oder proprietären Integrationen basieren, die sich nicht einfach auf moderne phishing-resistente Authentifizierung migrieren lassen. Die FIDO Alliance identifizierte die Kompatibilität mit Legacy-Systemen als eines der häufigen Hindernisse für die Unternehmens-Passkey-Bereitstellung. Ein verwalteter Anbieter muss häufig parallel zu Legacy-Kontrollen arbeiten, bis Anwendungen und Konnektoren saniert sind. Parallele Kontrollen erschweren Service-Level-Vereinbarungen, Verantwortlichkeit und eine konsistente Benutzererfahrung. Das Problem ist besonders relevant in Nordamerika und Europa, wo viele große Organisationen langjährig etablierte On-Premises-Identitätsplattformen beibehalten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
MFA-Support verankert den Umsatz, während die Bedrohungsüberwachung beschleunigtVerwaltete MFA-Betriebs- und Supportdienste hielten im Jahr 2026 einen Anteil von 31,28 % am Umsatz nach Dienstleistungstyp. Dieser Teil des Marktes für verwaltete passwortlose und MFA-Betriebsdienste umfasst Registrierung, Anmeldedaten-Lebenszyklusarbeit, Richtliniendurchsetzung und Endnutzer-Support. Diese wiederkehrenden Aktivitäten erfordern eine konsistente operative Personalbesetzung, die viele interne Teams nicht aufrechterhalten können. Identitätsbedrohungsüberwachungs- und Reaktionsdienste werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,73 % wachsen. Dieser Dienstleistungstyp fügt eine kontinuierliche Überprüfung von Authentifizierungsereignissen auf Kontoübernahme, Credential Stuffing und Session Hijacking hinzu. Er verlagert die Dienstleistungsdiskussion von der routinemäßigen Zugriffsverwaltung hin zur aktiven Erkennung und Reaktion. Die Branche für verwaltete Authentifizierungsdienste bewegt sich daher auf Verträge zu, die den täglichen Betrieb mit laufender Sicherheitsüberwachung verbinden.
Verwaltete passwortlose Betriebs- und Supportdienste bilden eine verwandte Wachstumskategorie. Die FIDO Alliance berichtete, dass 87 % der befragten Unternehmen im Jahr 2026 Passkeys einsetzen oder aktiv bereitstellen. Plattformübergreifende Registrierung, Gerätebindung und Kontowiederherstellung bleiben praktische Betriebsanforderungen, nachdem ein Passkey-Programm begonnen hat. Authentifizierungsrichtliniendesign- und Optimierungsdienste übersetzen Standards in Zugriffsregeln, die je nach Risikosignal und Identitätspopulation variieren. Registrierungs-, Migrations-, Lebenszyklus-, Wiederherstellungs- und Helpdesk-Dienste befassen sich mit Prozessen, die in der frühen Planungsphase häufig unterschätzt werden. Anbieter können sich differenzieren, indem sie diese Dienste mit dokumentierten Kontrollen verknüpfen, die NIST-Leitlinien und FIDO-konforme Authentifizierungspraktiken unterstützen. Diese Kombination macht die Integrationstiefe der Dienste zu einem wichtigen Einkaufsfaktor.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Authentifizierungsbetriebsumfang:
Belegschaft führt, während KI-Agenten-Authentifizierung neue Anforderungen setztBelegschaftsauthentifizierungsoperationen hielten im Jahr 2026 einen Umsatzanteil von 46,32 %. Belegschaftssysteme stehen seit vielen Jahren im Mittelpunkt von Unternehmensidentitätsinvestitionen und unterstützen Mitarbeiteranmeldedaten, Zugriffsrichtlinien und Anwendungsanmeldung. Privilegierte Zugriffsauthentifizierung ist ebenfalls wichtig, da sie Sitzungsverwaltung und Just-in-Time-Zugriff erfordert. Kunden- und Verbraucherauthentifizierung konzentriert sich auf reibungsarmen Zugriff bei gleichzeitiger Aufrechterhaltung der Sicherheit. Business-to-Business- und Partnerauthentifizierung expandiert, da Organisationen stärkere Kontrollen auf Drittanbieter-Identitäten ausweiten. CISA-Lieferkettenleitlinien unterstützen einen disziplinierteren Schutz von Zugriffspfaden, die über die Unternehmensgrenzen hinausgehen.
KI-Agenten-Authentifizierung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,61 % wachsen. Die SANS-Umfrage berichtete, dass 74 % der Organisationen bereits KI-Agenten betreiben, die Anmeldedaten benötigen.[3] Die Internet Engineering Task Force entwickelt Arbeiten zu Authentifizierungs- und Autorisierungspraktiken für KI-Agenten-Interaktionen. Dies gibt Anbietern eine frühe Gelegenheit, Governance-, Prüf- und Least-Privilege-Kontrollen aufzubauen, bevor Standards vollständig festgelegt sind. Maschinen-, API- und Dienstkontenauthentifizierung bleiben verwandte Anforderungen, da jede Identität definierten Zugriff und Anmeldedaten-Überwachung erfordert. Anbieter, die menschliche und nicht-menschliche Authentifizierungsoperationen vereinen, können ein breiteres Dienstleistungsmodell präsentieren. Diese Ausweitung verändert die Fähigkeiten, die Überwachung und die Lebenszykluskontrollen, die im Markt für verwaltete passwortlose und MFA-Betriebsdienste benötigt werden.
Nach Bereitstellungsmodus:
Cloud-Bereitstellung führt in allen BetriebsumgebungenCloudbasierte Bereitstellung entfiel im Jahr 2026 auf 68,71 % des Umsatzes und wird bis 2032 voraussichtlich mit einer CAGR von 21,92 % wachsen. Die Marktgröße für cloudbasierte verwaltete passwortlose und MFA-Betriebsdienste spiegelt die Ausrichtung zwischen mandantenfähigen Betriebsmodellen und hochvolumigen Authentifizierungsworkloads wider. Ein Anbieter kann Authentifizierungsereignisse für viele Kunden verwalten, ohne für jeden Kunden eine separate On-Premises-Umgebung zu reproduzieren. Cloud-Plattformen können phishing-resistente Authentifizierungsfunktionen auch als Standardfunktionen bereitstellen. Dies kann den benutzerdefinierten Implementierungsaufwand während eines Serviceengagements reduzieren. Die resultierende Skalierung unterstützt eine konsistentere Überwachung, Berichterstattung und Richtlinienaktualisierungen.
On-Premises-Bereitstellung bleibt wichtig für Verteidigungsauftragnehmer, klassifizierte Regierungssysteme und Finanzinstitute, die strenge Anforderungen an Datenspeicherung oder Isolation haben. Hybrid- und Multi-Cloud-Konfigurationen sind während der Migration üblich, da Organisationen parallele Authentifizierungsstapel betreiben, bevor Legacy-Anwendungen saniert werden. CISA stellte fest, dass Cloud-Identitätsinfrastruktur durch schwaches Token-Management, schlechte Rotation von Geheimnissen und inkonsistente Protokollierung gefährdet sein kann. Verwaltete Anbieter können diese Lücken durch zentralisierte Richtliniendurchsetzung und Prüftelemetrie schließen. Bereitstellungsentscheidungen hängen daher von den regulatorischen Pflichten, der Anwendungsarchitektur und dem Migrationsstand des Kunden ab. Die Branche für verwaltete Authentifizierungsdienste muss Bereitstellungsflexibilität aufrechterhalten, anstatt davon auszugehen, dass eine einzige Umgebung für alle Käufer geeignet ist.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Großunternehmen führen die Ausgaben an, während KMU Zugang gewinnenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 71,54 %. Ihre Authentifizierungsumgebungen erstrecken sich häufig über mehrere Cloud-Plattformen, privilegierte Konten, Geschäftsbereiche und geografische Standorte. Diese Organisationen sehen sich auch stärkeren Anforderungen an dokumentierte Governance von Regulierungsbehörden, Vorständen und Kunden gegenüber. Der von Großunternehmen gehaltene Umsatzanteil spiegelt sowohl die operative Komplexität als auch die etablierte Nutzung externer Dienstleistungspartner wider. Große Kunden benötigen häufig Anbieter, die mehrere Technologieplattformen unter einem Betriebsmodell koordinieren. Dieser Bedarf belohnt Lieferanten mit breiter Integrationserfahrung und zuverlässiger Supportkapazität im Markt für verwaltete passwortlose und MFA-Betriebsdienste.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,82 % wachsen. Abonnementpreise können kleineren Organisationen Zugang zu Authentifizierungsfunktionen verschaffen, die sie möglicherweise nicht unabhängig betreiben können. SailPoint erweiterte sein Managed-Service-Provider-Programm im März 2025, um Partnern bei der Bereitstellung seiner Identity Security Cloud für kleinere Unternehmen zu helfen. Cisco erweiterte auch die Duo-Verfügbarkeit über sein Secure MSP Center im November 2025 und unterstützte die verwaltete MFA-Bereitstellung über Kanalpartner. Diese Kanalmodelle können die operative Hürde für kleine Kunden senken, die wiederkehrende Sicherheitsunterstützung benötigen. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste kann sich daher ausweiten, wenn Anbieter Dienste in einfacheren kommerziellen und Bereitstellungsmodellen bündeln.
Nach Identitätspopulation:
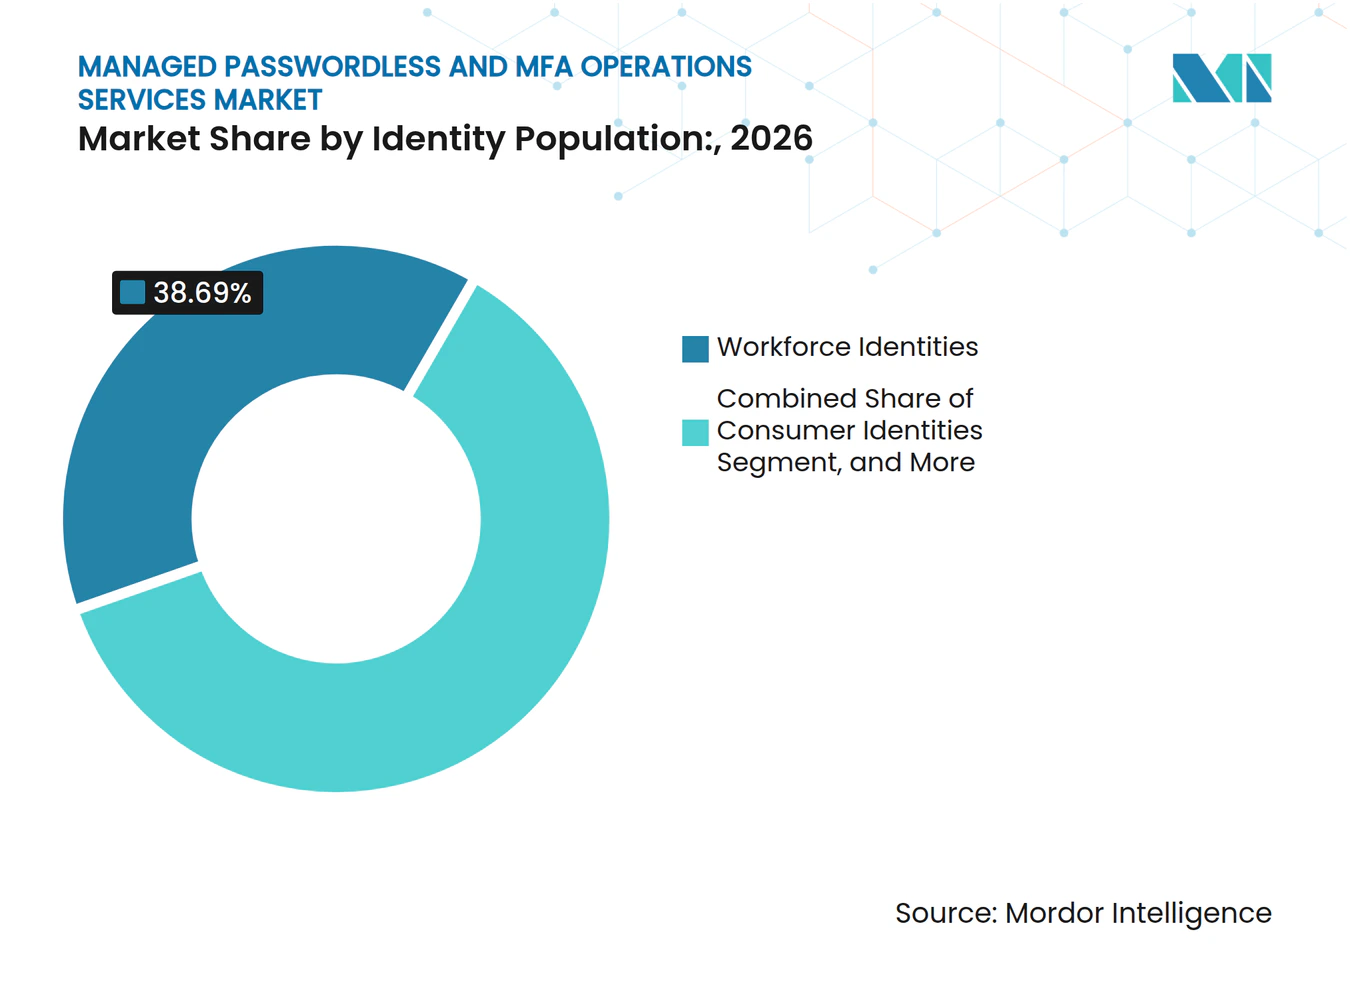
Belegschaftsidentitäten führen, während KI-Agenten den Umfang neu definierenBelegschaftsidentitäten hielten im Jahr 2026 einen Umsatzanteil von 38,69 %. Mitarbeiteranmeldedaten, Gerätezertifikate und Single-Sign-On-Richtlinien bleiben das etablierte Fundament der verwalteten Authentifizierungsnachfrage. Verbraucher- und privilegierte Identitäten bilden die nächsten wichtigen Gruppen. Das Management privilegierter Identitäten erfordert neben Standard-MFA auch Sitzungsüberwachung und Just-in-Time-Zugriffskontrollen. Der Umsatzbeitrag von Belegschaftsidentitäten spiegelt den langjährigen Bedarf wider, den Mitarbeiterzugriff auf Geschäftssysteme zu verwalten. Anbieter müssen weiterhin Belegschaftspopulationen unterstützen und gleichzeitig ihre Kontrollen für andere Identitätstypen ausweiten.
KI-Agenten-Identitäten werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,54 % wachsen. Die SANS-Umfrage ergab, dass 15 % der Sicherheitsverantwortlichen nicht wussten, ob agentische KI in ihrer Umgebung aktiv war, und 59 % rotierten weniger als die Hälfte der nicht-menschlichen Anmeldedaten pro Quartal. Diese schwache Sichtbarkeit schafft Nachfrage nach automatisierter Anmeldedaten-Rotation, Least-Privilege-Durchsetzung und Verhaltensüberwachung. Die Arbeit der Internet Engineering Task Force zur KI-Agenten-Authentifizierung zeigt, dass der technische Ansatz noch in der Entwicklung ist. Anbieter, die wiederholbare Governance-Dienste definieren, können eine Population ansprechen, für die traditionelle IAM- und PAM-Tools nicht für den Betrieb in großem Maßstab konzipiert wurden. Dies schafft einen breiteren operativen Auftrag für den Markt für verwaltete passwortlose und MFA-Betriebsdienste.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
BFSI führt den Umsatz an, während IT und Telekommunikation beschleunigenBFSI hielt im Jahr 2026 einen Endnutzerumsatzanteil von 26,69 %. Finanzinstitute verwalten hochwertige Transaktionen, erhebliches Betrugsrisiko und Kundenerwartungen an schnellen Zugriff. Die Cybersicherheitsverordnung des Bundesstaates New York verpflichtet betroffene Unternehmen zur Aufrechterhaltung schriftlicher Richtlinien und Kontrollen, einschließlich Maßnahmen zum Identitäts- und Zugriffsmanagement. Diese Anforderungen machen externe Authentifizierungsoperationen attraktiv, wenn interne Ressourcen begrenzt sind. Die Branche für verwaltete Authentifizierungsdienste kann Finanzinstitute mit stärkerer Helpdesk-Verifizierung, Ereignisüberwachung und prüfbaren Zugriffsprozessen unterstützen. Dieser Sektor bleibt wichtig, da Authentifizierungsfehler operative, regulatorische und kundenbezogene Konsequenzen haben können.
Die IT- und Telekommunikationsbranche wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,54 % wachsen. Diese Unternehmen sind große Verbraucher interner Identitätsdienste und stellen auch anderen Sektoren digitale Infrastruktur bereit. Gesundheitswesen und Biowissenschaften benötigen Authentifizierungskontrollen für Benutzer und verbundene klinische Geräte gemäß den HIPAA-Sicherheitsanforderungen.[4] Die staatliche Nachfrage wird durch föderale phishing-resistente Zugriffsregeln geprägt, während die Fertigung Authentifizierung benötigt, die über konvergierende Betriebstechnologie- und IT-Umgebungen hinweg funktioniert. Einzelhandel und E-Commerce nutzen risikobasierte Step-up-Authentifizierung für hochwertige Transaktionen. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste kann diese vielfältigen Anforderungen bedienen, wenn Anbieter den Betrieb an die Zugriffsmuster und Compliance-Pflichten jedes Sektors anpassen.
Geografische Analyse
Markt für verwaltete passwortlose und MFA-Betriebsdienste in Nordamerika
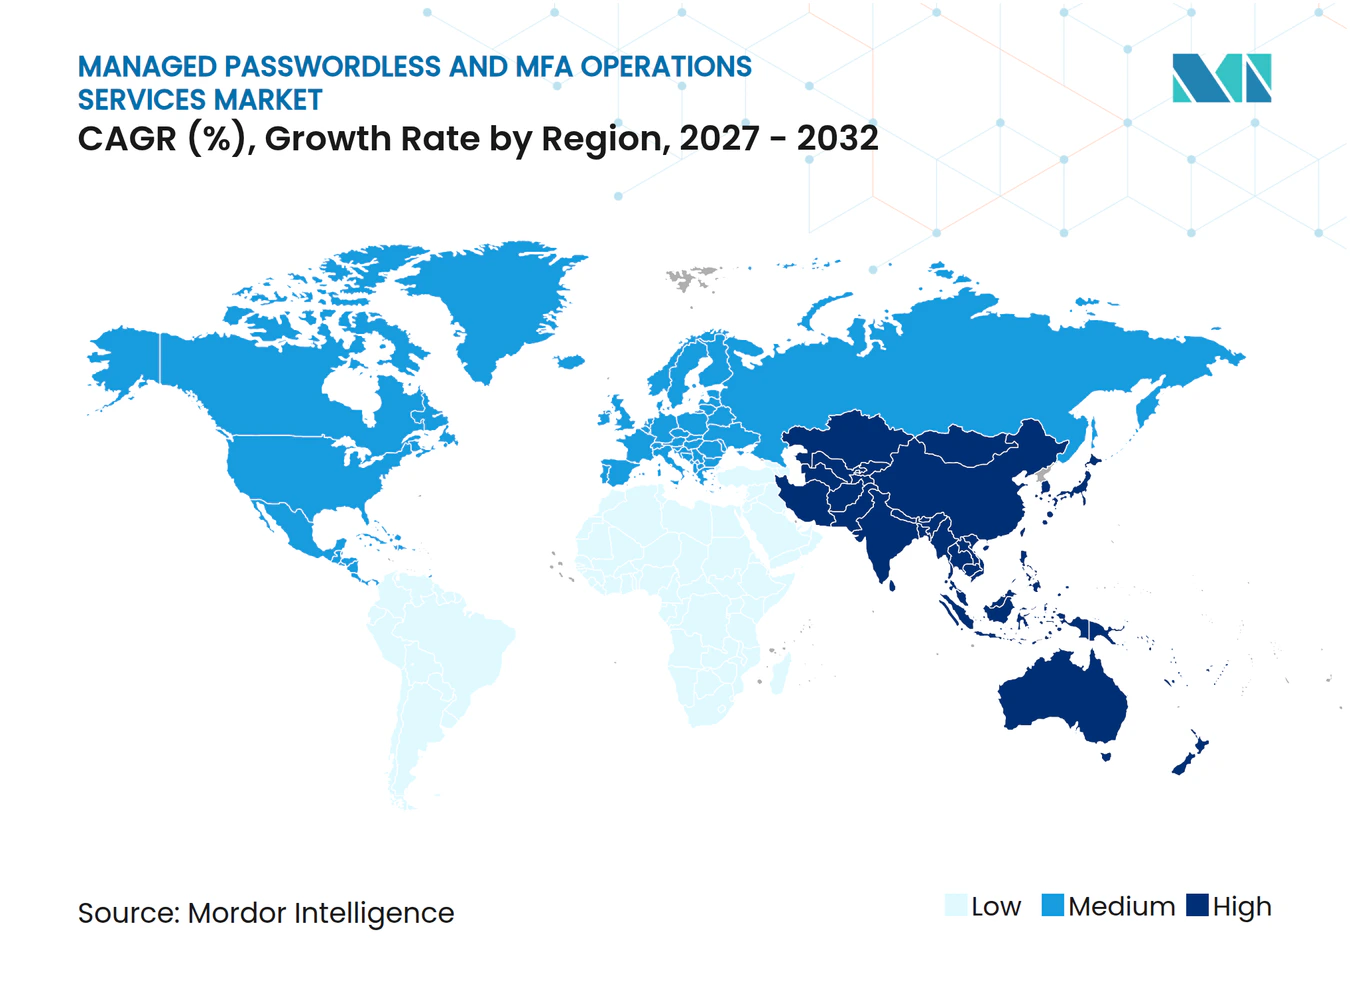
Nordamerika hielt im Jahr 2026 einen Anteil von 41,64 % am Markt für verwaltete passwortlose und MFA-Betriebsdienste. Die US-amerikanischen Bundesanforderungen für phishing-resistente Authentifizierung und die FISMA-Frist vom 31. März 2027 schaffen einen klaren Beschaffungsanreiz für Behörden und Auftragnehmer. Die Vereinigten Staaten führen die regionale Nachfrage an, während Kanada und Mexiko von grenzüberschreitenden Sicherheitsanforderungen in der Lieferkette profitieren. Das Identity Theft Resource Center meldete 1.803 Datenkompromittierungen und 471 Millionen Opfermeldungen in den ersten 6 Monaten des Jahres 2026. Käufer aus dem Finanzdienstleistungs- und Gesundheitssektor unterliegen zudem branchenspezifischen Compliance-Pflichten, die die Ausgaben für Authentifizierung weiter stärken.
Markt für verwaltete passwortlose und MFA-Betriebsdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,86 % wachsen. Das Unternehmensinteresse in Japan an IDaaS, einschließlich eines gemeldeten Anteils von 90,4 %, der IDaaS eingesetzt hatte oder in Betracht zog, unterstützt eine beträchtliche Chance für verwaltete Bereitstellung. Indiens mit Aadhaar verknüpfte Identitätsrahmen und Anforderungen des Finanzsektors fördern Investitionen in Identitäts- und Zugriffsmanagement. Südkorea und Singapur steigern die Nachfrage durch staatliche Cybersicherheitsstandards und Programme für digitale Dienste. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste bietet breite regionale Chancen, da die Cloud-Akzeptanz und die regulatorischen Anforderungen von Land zu Land erheblich variieren. Anbieter benötigen länderspezifische Bereitstellung, Partnernetzwerke und Kontrollen für lokale Datenpraktiken.
Markt für verwaltete passwortlose und MFA-Betriebsdienste in EMEA und Südamerika
Europa wird durch die DSGVO und eIDAS 2.0 unterstützt, die eine starke Authentifizierung für viele verbraucherorientierte und regulierte Dienste wichtig machen. Südamerika befindet sich in einem früheren Stadium, wobei Brasilien durch die LGPD-Anforderungen und eine wachsende fintech-Aktivität gestützt wird. Der Nahe Osten verzeichnet Nachfrage durch staatliche Digitalisierungsprogramme in den Vereinigten Arabischen Emiraten und Saudi-Arabien. Afrika bleibt kleiner, wobei die Akzeptanz auf den BFSI- und Telekommunikationssektor konzentriert ist, obwohl mobile Dienste einen breiteren Zugang unterstützen können, wenn die verbrauchsbasierte Bereitstellung reift.
Wettbewerbslandschaft
Marktkonzentration
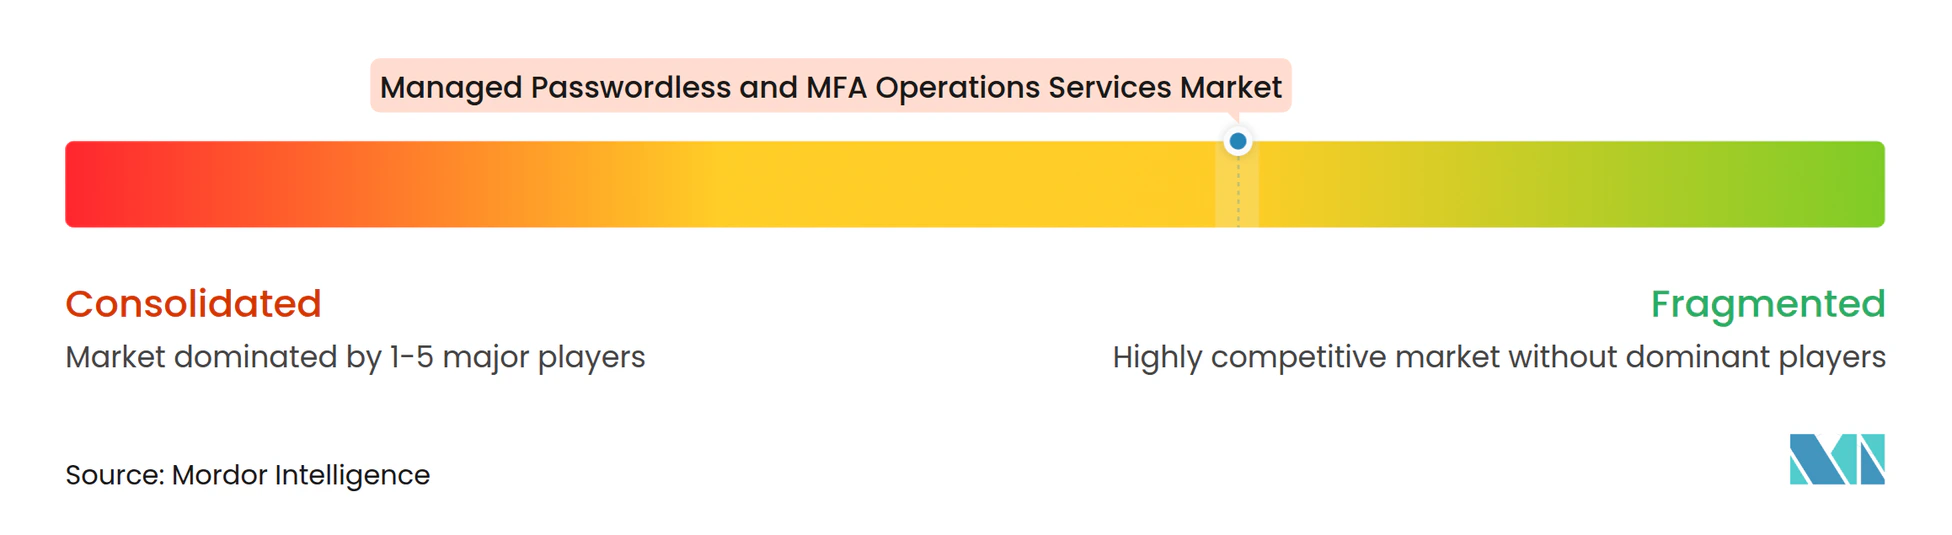
Der Markt für verwaltete passwortlose und MFA-Betriebsdienste ist mäßig fragmentiert, wobei Hyperscaler, IAM-Plattformen, globale Systemintegratoren und spezialisierte verwaltete Identitätsfirmen in verschiedenen Dienstleistungskategorien konkurrieren. Accenture, IBM, Deloitte und Tata Consultancy Services konkurrieren auf der Grundlage ihrer Fähigkeit, Multi-Vendor-Identitätsumgebungen zu implementieren und zu betreiben. Okta und SailPoint erweitern ihre Ökosystemreichweite durch Managed-Service-Provider-Programme. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste wird nicht von einem einzigen Anbietertyp dominiert, da Käufer häufig mehrere Technologien und lokale operative Unterstützung benötigen. Integrationstiefe, Compliance-Bereitstellung und verfügbare IAM-Fachkräfte sind wichtige Wettbewerbsmerkmale. Diese Faktoren machen das Betriebsmodell eines Dienstleisters ebenso wichtig wie seine Authentifizierungstechnologie.
Palo Alto Networks gab im Juli 2025 eine endgültige Vereinbarung zur Übernahme von CyberArk zu einem Eigenkapitalwert von 25 Milliarden USD bekannt. Die Transaktion positionierte Identitätssicherheit als Kernelement einer größeren Sicherheitsplattform. IBM stellte AskIAM im Juni 2025 allgemein verfügbar, um IAM-Bereitstellung, Zugriffsanfragen und Identitätsschutz-Workflows über seine Beratungsplattform zu automatisieren. SailPoint startete im Juni 2026 den Unified Platform Access, der es Technologieallianzpartnern und Systemintegratoren ermöglicht, native Anwendungen auf seiner Atlas-Grundlage zu erstellen. Diese Maßnahmen zeigen, dass führende Unternehmen Partnerökosysteme aufbauen und den Betrieb neben ihren Kernplattformen unterstützen. Der Markt für verwaltete passwortlose und MFA-Betriebsdienste belohnt Unternehmen, die Technologie, Implementierung und nachhaltigen Betrieb verbinden können.
KI-Agenten-Identitäts-Governance bleibt ein offenes Feld, da wiederholbare verwaltete Angebote im Produktionsmaßstab noch begrenzt sind. Entersekt startete Orkestrate im November 2025 mit mehr als 150 vorab orchestrierten Authentifizierungsabläufen für das digitale Banking. Spezialisierte Unternehmen wie Simeio Solutions können Kunden ansprechen, die Multi-Vendor-Betriebsexpertise benötigen, ohne ein plattformgeführtes Dienstleistungsmodell zu wählen. NIST-Leitlinien und FIDO-konforme Anforderungen erhöhen den Wert von Anbietern, die dokumentierte Compliance-Kontrollen nachweisen können. Der Wettbewerb wird davon abhängen, ob Anbieter menschliche, maschinelle und KI-Agenten-Identitäten verwalten können, während Integrations- und Migrationsarbeit handhabbar bleibt.
Marktführer für verwaltete passwortlose und MFA-Betriebsdienste
-
Accenture plc
-
Amazon Web Services, Inc.
-
BeyondTrust Corporation
-
Broadcom Inc.
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete passwortlose und MFA-Betriebsdienste Unternehmen in diesem Bericht
- Accenture plc
- Amazon Web Services, Inc.
- BeyondTrust Corporation
- Broadcom Inc.
- Cisco Systems, Inc.
- CyberArk Software Ltd.
- Deloitte Touche Tohmatsu Limited
- Ernst and Young Global Limited
- Entrust Corporation
- Google LLC
- HCLTech
- HID Global Corporation
- International Business Machines Corporation
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Okta, Inc.
- OneSpan Inc.
- Palo Alto Networks, Inc.
- Ping Identity Corporation
- PricewaterhouseCoopers International Limited
- SailPoint, Inc.
- Saviynt, Inc.
- Simeio Solutions
- Tata Consultancy Services Limited
Neueste Industrielle Entwicklungen in Markt für verwaltete passwortlose und MFA-Betriebsdienste
- Juni 2026: SailPoint startete sein Unified Platform Access-Programm, das es Technologieallianzpartnern und Systemintegratoren ermöglicht, native Anwendungen auf der SailPoint Atlas-Grundlage über ein gestuftes Mitgliedschafts- und Umsatzbeteiligungsmodell zu erstellen, und zielt direkt auf die Integrationskomplexität ab, das am häufigsten genannte Hindernis für die Reife der Identitätssicherheit bei Unternehmenskäufern.
- Februar 2026: HCLTech und SailPoint formalisierten eine Allianz zur Bereitstellung KI-geführter Identitätssicherheits-Managed-Services für indische Unternehmen, wobei SailPoints Identity-Governance-Plattform in HCLTechs MiDaaS-Managed-Services-Framework integriert wurde, um ein skalierbares Identitätslebenszyklusmanagement für inländische und multinationale Kunden im asiatisch-pazifischen Raum zu unterstützen.
- Oktober 2025: Nomios, eine paneuropäische Gruppe für verwaltete Cybersicherheitsdienste, übernahm Intragen, einen IAM-Spezialisten mit über 250 Identitätsexperten im Vereinigten Königreich, Deutschland, Finnland, den Niederlanden, Schweden und Griechenland, und erweiterte damit die Fähigkeiten für verwaltete Identitäts- und privilegierte Zugriffsverwaltung in der EMEA-Region.
- September 2025: CyberArk wurde in das Microsoft Security Store Partner Ecosystem aufgenommen und bietet vorab validierte Integration mit Microsoft Security-Technologien sowie zertifizierte KI-Agenten, die mit Microsoft Security-Produkten integriert sind, was eine schnellere Entdeckung und Bereitstellung verwalteter Identitätssicherheit für Unternehmenskäufer ermöglicht.
Globaler Berichtsumfang für den Markt für verwaltete passwortlose und MFA-Betriebsdienste
Der Markt für verwaltete passwortlose und MFA-Betriebsdienste umfasst Drittanbieter-Dienste, die moderne Authentifizierungskontrollen entwerfen, bereitstellen, verwalten, überwachen und unterstützen, einschließlich Multi-Faktor-Authentifizierung, Passkeys, Biometrie, Hardware-Token und passwortlose Anmeldung. Der Markt konzentriert sich auf die Stärkung der Identitätssicherheit, die Reduzierung anmeldedatenbasierter Angriffe und die Verbesserung der Benutzerzugriffserfahrung über Unternehmensanwendungen und -infrastruktur hinweg.
Der Marktbericht für verwaltete passwortlose und MFA-Betriebsdienste ist segmentiert nach Dienstleistungstyp (Verwaltete passwortlose Betriebs- und Supportdienste, Verwaltete MFA-Betriebs- und Supportdienste, Authentifizierungsrichtliniendesign- und Optimierungsdienste, Registrierungs-, Migrations- und Anmeldedaten-Lebenszyklus-Dienste, Wiederherstellungs-, Helpdesk- und Benutzer-Supportdienste, Identitätsbedrohungsüberwachungs- und Reaktionsdienste sowie Sonstige Dienstleistungstypen), Authentifizierungsbetriebsumfang (Belegschaftsauthentifizierungsoperationen, Privilegierte Zugriffsauthentifizierung, Kunden- und Verbraucherauthentifizierung, Business-to-Business- und Partnerauthentifizierung, Maschinen-, API- und Dienstkontenauthentifizierung sowie KI-Agenten-Authentifizierung), Bereitstellungsmodus (Cloudbasiert, On-Premises sowie Hybrid und Multi-Cloud), Unternehmensgröße (Großunternehmen sowie Kleine und mittlere Unternehmen), Identitätspopulation (Belegschaftsidentitäten, Verbraucheridentitäten, Privilegierte Identitäten, Nicht-menschliche Identitäten sowie KI-Agenten-Identitäten), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrielle Fertigung, Einzelhandel und E-Commerce sowie Sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete passwortlose Betriebs- und Supportdienste |
| Verwaltete MFA-Betriebs- und Supportdienste |
| Authentifizierungsrichtliniendesign- und Optimierungsdienste |
| Registrierungs-, Migrations- und Anmeldedaten-Lebenszyklus-Dienste |
| Wiederherstellungs-, Helpdesk- und Benutzer-Supportdienste |
| Identitätsbedrohungsüberwachungs- und Reaktionsdienste |
| Sonstige Dienstleistungstypen |
| Belegschaftsauthentifizierungsoperationen |
| Privilegierte Zugriffsauthentifizierung |
| Kunden- und Verbraucherauthentifizierung |
| Business-to-Business- und Partnerauthentifizierung |
| Maschinen-, API- und Dienstkontenauthentifizierung |
| KI-Agenten-Authentifizierung |
| Cloudbasiert |
| On-Premises |
| Hybrid und Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Belegschaftsidentitäten |
| Verbraucheridentitäten |
| Privilegierte Identitäten |
| Nicht-menschliche Identitäten |
| KI-Agenten-Identitäten |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verwaltete passwortlose Betriebs- und Supportdienste | |
| Verwaltete MFA-Betriebs- und Supportdienste | ||
| Authentifizierungsrichtliniendesign- und Optimierungsdienste | ||
| Registrierungs-, Migrations- und Anmeldedaten-Lebenszyklus-Dienste | ||
| Wiederherstellungs-, Helpdesk- und Benutzer-Supportdienste | ||
| Identitätsbedrohungsüberwachungs- und Reaktionsdienste | ||
| Sonstige Dienstleistungstypen | ||
| Nach Authentifizierungsbetriebsumfang | Belegschaftsauthentifizierungsoperationen | |
| Privilegierte Zugriffsauthentifizierung | ||
| Kunden- und Verbraucherauthentifizierung | ||
| Business-to-Business- und Partnerauthentifizierung | ||
| Maschinen-, API- und Dienstkontenauthentifizierung | ||
| KI-Agenten-Authentifizierung | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| On-Premises | ||
| Hybrid und Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Identitätspopulation | Belegschaftsidentitäten | |
| Verbraucheridentitäten | ||
| Privilegierte Identitäten | ||
| Nicht-menschliche Identitäten | ||
| KI-Agenten-Identitäten | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete passwortlose und MFA-Betriebsdienste?
Die Marktgröße für verwaltete passwortlose und MFA-Betriebsdienste wird voraussichtlich von 1,13 Milliarden USD im Jahr 2026 auf 1,41 Milliarden USD im Jahr 2027 steigen und bis 2032 3,49 Milliarden USD erreichen, mit einer CAGR von 19,87 % über den Zeitraum 2027–2032.
Was treibt die Nachfrage nach verwalteten Authentifizierungsdiensten an?
Föderale Anforderungen an phishing-resistente Authentifizierung, zunehmendes Identitätskompromittierungsrisiko, Komplexität der Cloud-Identität und knappe IAM-Fachkräfte unterstützen die Nachfrage.
Welcher Dienstleistungstyp führt die Ausgaben für verwaltete Authentifizierung an?
Verwaltete MFA-Betriebs- und Supportdienste führten im Jahr 2026 mit einem Anteil von 31,28 % am Umsatz nach Dienstleistungstyp.
Welches Bereitstellungsmodell expandiert am schnellsten?
Cloudbasierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 68,71 % und wird bis 2032 voraussichtlich mit einer CAGR von 21,92 % wachsen.
Welche Region wird voraussichtlich am schnellsten expandieren?
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,86 % wachsen.
Warum sind KI-Agenten-Identitäten für Anbieter wichtig?
KI-Agenten-Identitäten werden voraussichtlich mit einer CAGR von 22,54 % wachsen, was die Nachfrage nach Anmeldedaten-Governance, Überwachung und Least-Privilege-Kontrollen erhöht.